
Kurs
AWS: Cloud-Technologie und Servicekonzepte
3 Std.
21.5K
Amazon Web Services (AWS) ist eine Plattform mit zahlreichen Cloud-Computing-Services. Im Grunde mietest du Rechenleistung, Speicher und weitere IT-Ressourcen von Amazon, statt eigene Hardware zu kaufen und zu betreiben.
Für Datenanalyse und Data Science kannst du mit AWS schnell Umgebungen aufsetzen, um große Datenmengen zu speichern und zu analysieren, ohne dich um die zugrunde liegende Infrastruktur kümmern zu müssen.
Die Plattform bietet Tools für Datenspeicherung, -verarbeitung und Machine Learning und erleichtert so die Arbeit mit Daten in großem Maßstab. Ob riesige Datensätze speichern, komplexe Analysen ausführen oder ML-Modelle entwickeln und bereitstellen – AWS hat für fast alles einen passenden Service.
In diesem Tutorial zeigen wir dir, wie du dein AWS-Konto zum ersten Mal einrichtest und konfigurierst – inklusive wichtiger Grundeinstellungen und Best Practices, um dein Konto sicher zu halten.
Wenn du neu bei AWS bist, schau dir unseren Kurs Introduction to AWS an, um dich mit den Grundlagen vertraut zu machen.
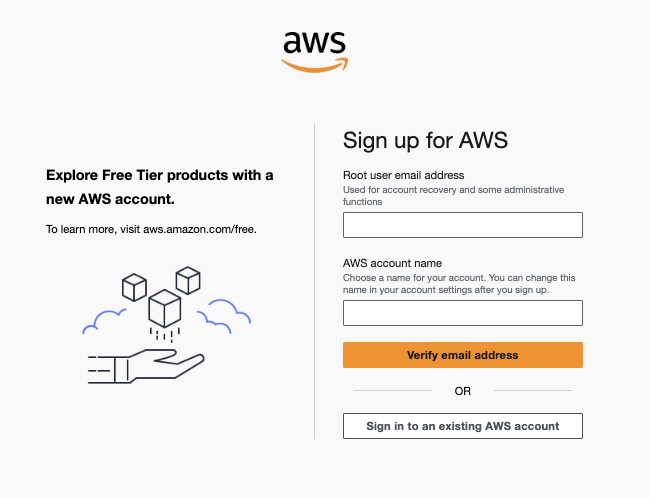
Besuche zuerst die AWS-Website und klicke auf "Create an AWS Account".
Gib deine E-Mail-Adresse ein und wähle einen Kontonamen für AWS. Keine Sorge, den Kontonamen kannst du später ändern. Bestätige deine E-Mail-Adresse und lege anschließend ein Passwort fest.
Sign up for AWS
Wähle den Kontotyp – privat oder geschäftlich. Funktionsseitig gibt es keinen Unterschied, aber wenn du AWS geschäftlich nutzt, wähle "professional".
Gib anschließend deine Kontaktdaten ein und füge deine Zahlungsinformationen hinzu. Für die Kontoerstellung ist eine gültige Kredit- oder Debitkarte erforderlich. Du kannst jedoch den AWS Free Tier nutzen, um Kosten für bestimmte Services zu vermeiden.
Zum Schluss wählst du deinen Support-Plan. AWS bietet drei Hauptpläne: basic (kostenlos), developer und business. Für die meisten Einsteiger reicht der basic-Plan. Wähle den Plan, der zu deinen Anforderungen passt.
Sign up for AWS - Congratulations
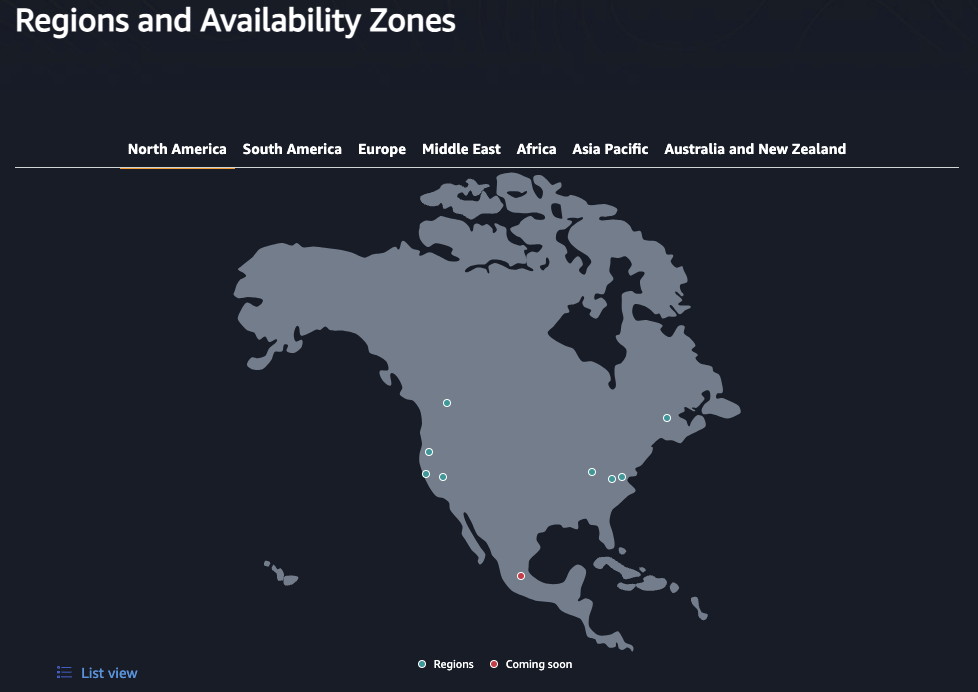
Das ist eher eine Entscheidung als eine globale Einstellung, da du für jeden genutzten Service die Region wählst. Es ist jedoch sinnvoll, gleich zu Beginn eine bevorzugte Region im Kopf zu haben.
AWS - Regions und Availability Zones in Nordamerika
Je näher du oder deine Kundschaft an einem Rechenzentrum seid, desto geringer ist die Latenz und desto höher die Performance deiner Anwendungen.
Ein weiterer wichtiger Faktor ist die Serviceverfügbarkeit. Nicht alle AWS-Services sind in jeder Region verfügbar. Prüfe daher, ob die benötigten Services in deiner bevorzugten Region angeboten werden. Die Liste regionaler AWS-Services hilft dir dabei. Wenn du zum Beispiel Amazon SageMaker für Machine Learning brauchst, stelle sicher, dass es in deiner Region verfügbar ist.
Notiere dir den Kurzcode deiner gewählten Region (zum Beispiel „us-east-1“ für die US East-Region). Den brauchst du später für die Konfiguration der AWS CLI.
Bei der Erstellung deines AWS-Kontos wurde ein Root-User angelegt. Der Root-User hat uneingeschränkten Zugriff auf alle AWS-Ressourcen und -Services. Wird er kompromittiert, ist das gesamte Konto gefährdet.
Mit Identity and Access Management (IAM) kannst du Nutzer und Gruppen anlegen und so dem Prinzip der minimalen Rechte folgen: Jeder bekommt nur die Berechtigungen, die er für seine Aufgaben benötigt.
Für die tägliche Arbeit mit AWS ist es sehr empfehlenswert, eine IAM-Admin-Gruppe mit einem oder mehreren Admin-Nutzern zu erstellen. Gib der Admin-Gruppe die Richtlinie für vollständige Administratorrechte. Damit kannst du nahezu alles in AWS tun – bis auf wenige seltene Aufgaben, die Root-Rechte erfordern.
Bewahre die Root-Zugangsdaten sicher auf und nutze sie nur für die Ersteinrichtung oder wenn es unbedingt nötig ist. Das ist Best Practice.
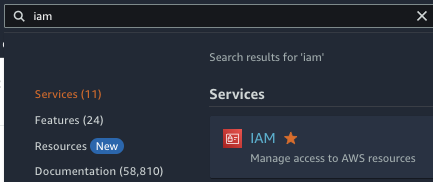
Um Gruppen und Nutzer zu erstellen, gib „IAM“ in die Suchleiste oben in der AWS-Konsole ein und klicke auf das erste Ergebnis.
AWS - Searching for the IAM service
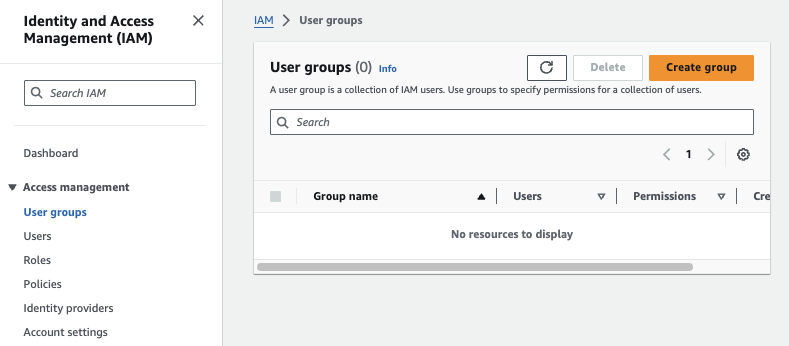
Wähle links unter „Access management“ den Punkt „User groups“ und dann „Create group“. Vergib einen Namen für die Gruppe.
AWS IAM - Creating a new user group
Als Nächstes hängst du der Gruppe Berechtigungsrichtlinien an. Du kannst eigene Richtlinien schreiben oder eine von AWS bereitgestellte wählen. Wähle für die Admin-Gruppe die Richtlinie „AdministratorAccess“ und klicke auf „Create user group“.
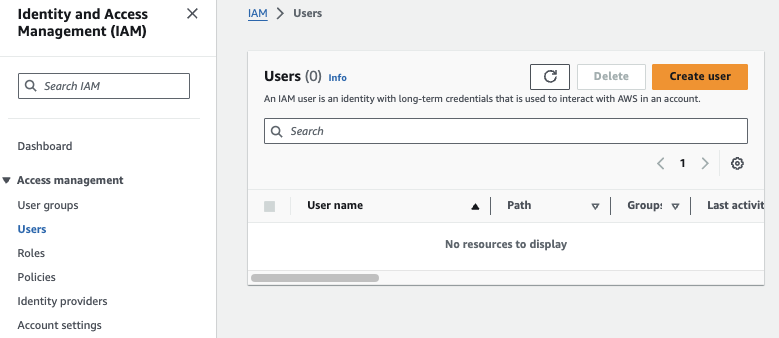
Zurück im IAM-Dashboard wählst du links unter „Access management“ den Punkt „Users“ und dann „Create user“. Vergib einen Namen für den Nutzer.
AWS IAM - Creating a new user
AWS weist dich hier auf Sicherheitsaspekte und Best Practices hin. Lies diese Hinweise und verstehe die Konsequenzen deiner Auswahl in puncto Sicherheit.
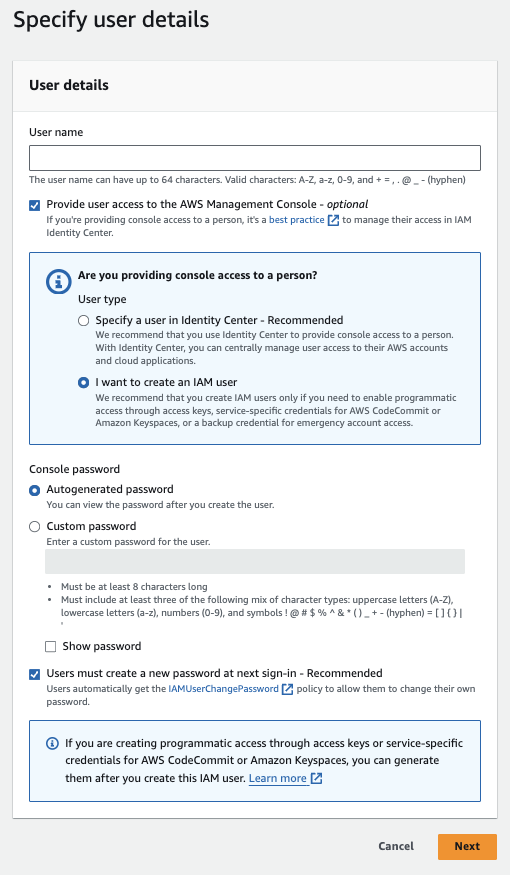
Aktiviere vorerst den Zugriff auf die AWS Management Console und wähle als Nutzertyp „IAM user“ (dadurch wird auch der programmgesteuerte Zugriff über Access Keys ermöglicht – mehr dazu gleich).
AWS IAM - Specifying user details
Klicke auf „Next“ und lade unbedingt die CSV-Datei mit den Zugangsdaten herunter, bevor du diese Seite verlässt.
Ein Kontoalias ist ein sprechender Name für dein AWS-Konto, der das Merken und Verwalten erleichtert.
Standardmäßig wird dein Konto über eine lange numerische ID identifiziert, die gerade bei mehreren Konten schwer zu merken ist.
Ein Alias vereinfacht den Login-Prozess: Statt der numerischen ID verwendest du einen aussagekräftigen Namen. Das ist besonders hilfreich, wenn du mehrere AWS-Konten für verschiedene Projekte oder Umgebungen nutzt.
Den Kontoalias kannst du im IAM-Dashboard festlegen oder ändern.
Hier sind fünf wichtige Best Practices, um dein AWS-Konto zu schützen:
Der AWS Free Tier ist ideal, um AWS-Services zu erkunden und zu lernen, ohne dir sofort Gedanken um Kosten zu machen.
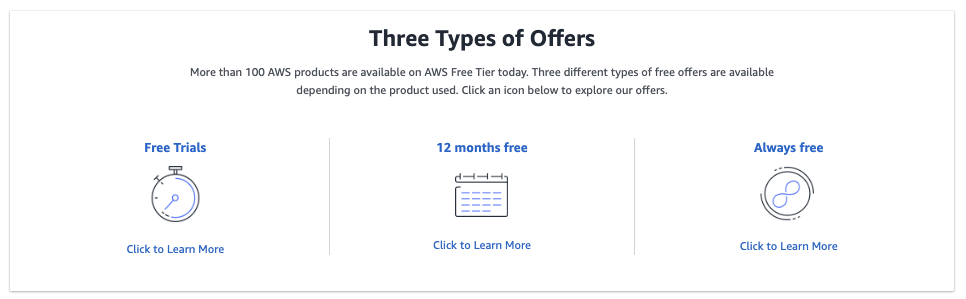
AWS free tier - three types of offers
Der Free Tier umfasst drei Angebotsarten:
Um Kosten zu vermeiden, räume Ressourcen, die du nicht mehr brauchst, konsequent auf. So bleibst du innerhalb der Free-Tier-Grenzen und vermeidest unnötige Gebühren.
Nutze die umfangreiche Dokumentation und die Hands-on-Tutorials von AWS. Sie helfen dir, den Free Tier effektiv zu nutzen, und führen Schritt für Schritt durch die Übungen – inklusive Aufräumen der verwendeten Ressourcen.
Wenn du eigenständig loslegst, beginne mit kleinen Projekten innerhalb der Free-Tier-Grenzen. Lies dazu auch unseren Blogpost mit 13 praktischen AWS-Projekten, die du umsetzen kannst, um deine Kompetenzen auszubauen und im Portfolio zu zeigen.
Mit Budgets in AWS setzt du finanzielle Ziele für Nutzung und Kosten. So behältst du deine Ausgaben im Blick und steuerst sie gezielt.
Budgetwarnungen benachrichtigen dich, wenn deine Kosten oder deine Nutzung die gesetzten Schwellen überschreiten (oder voraussichtlich überschreiten). Gerade für Einsteiger ist das hilfreich, um unerwartete Gebühren zu vermeiden, während sie mit verschiedenen AWS-Services experimentieren.
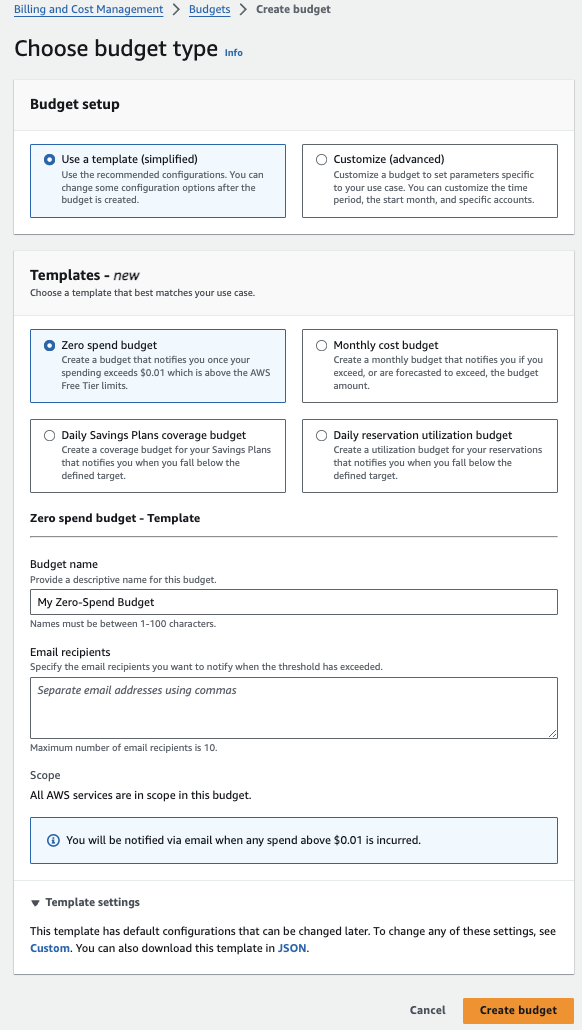
AWS macht das besonders einfach mit Vorlagen. Die Vorlage „Zero spend budget“ ist ideal, um innerhalb der Free-Tier-Grenzen zu bleiben. Du erhältst eine E-Mail, sobald deine Ausgaben 0,01 $ überschreiten – genau das wollen wir!
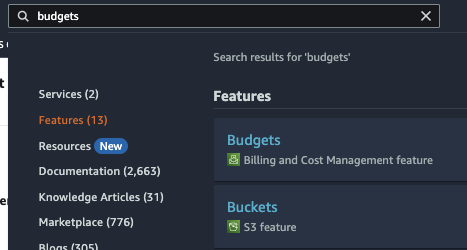
Gib dafür oben in der Suchleiste „budgets“ ein und wähle „Budgets“ im Bereich Billing and Cost Management.
AWS - Searching for the budgets service
Klicke auf „Create budget“ und suche die Vorlage „Zero spend budget“. Gib die E-Mail-Adresse für Benachrichtigungen an und bestätige mit „Create budget“.
AWS - Creating a zero-spend budget
Die AWS Management Console kann anfangs überwältigend wirken, aber mit etwas Orientierung findest du dich schnell zurecht.
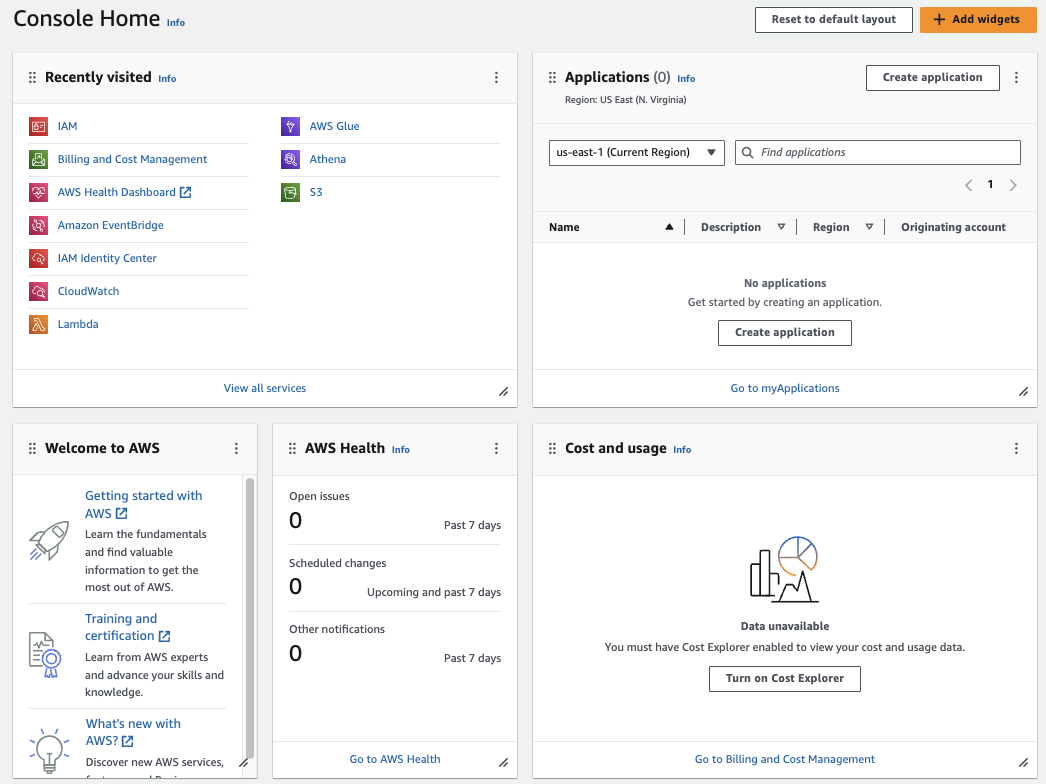
Die Console Home ist die Startseite nach dem Login. Sie bietet einen Überblick über deine AWS-Ressourcen und jüngste Aktivitäten.
AWS - Console home
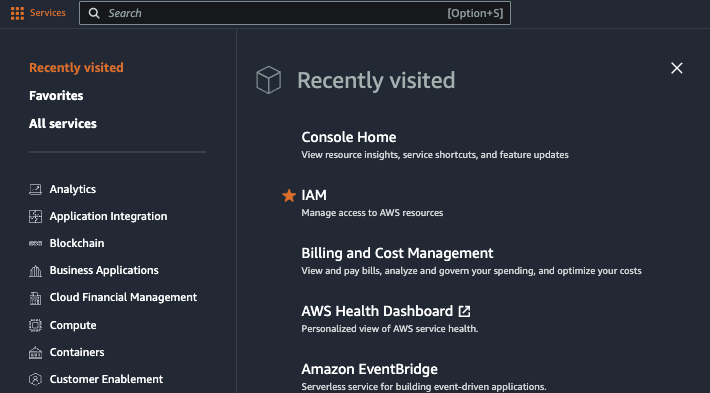
Links oben findest du das Services-Menü. Das wirst du beim Navigieren in AWS am häufigsten verwenden.
AWS - Services menu
Das Services-Menü hat drei Hauptbereiche:
Oben rechts findest du außerdem deine Kontodetails, Einstellungen, die AWS-Dokumentation und weitere hilfreiche Optionen.
Hier ist eine Tabelle mit zentralen AWS-Services für Datenprofis, gruppiert nach Funktionsbereichen.
|
Kategorie |
Service |
Beschreibung |
|
Storage |
Skalierbarer Speicher für Daten – geeignet für Rohdaten, Verarbeitungsergebnisse und Backups. |
|
|
Amazon Glacier |
Kostengünstiger Speicher für Archivierung und langfristige Backups selten benötigter Daten. |
|
|
AWS Storage Gateway |
Verbindet lokale Software-Appliances mit Cloud-Speicher für nahtlose Integration. |
|
|
Compute |
Amazon EC2 |
Skalierbare virtuelle Server für Datenverarbeitung, Analysen und Anwendungen. |
|
AWS Lambda |
Serverloser Compute-Service, um Code ereignisgesteuert ohne Servermanagement auszuführen. |
|
|
Database |
Amazon RDS |
Verwalteter relationaler Datenbankservice mit mehreren Engines (z. B. MySQL, PostgreSQL). |
|
Schneller, skalierbarer Data-Warehouse-Service für komplexe Abfragen auf großen Datensätzen. |
||
|
Amazon DynamoDB |
Verwalteter NoSQL-Datenbankservice für schnelle und flexible Datenspeicherung. |
|
|
Datenintegration |
AWS Glue |
Verwalteter ETL-Service (Extract, Transform, Load) zur Aufbereitung und Transformation von Daten. |
|
AWS Data Pipeline |
Automatisiert die Bewegung und Transformation von Daten zwischen AWS-Services und On-Premises. |
|
|
Analytics |
Amazon Athena |
Serverloser, interaktiver Abfrageservice für Analysen in S3 per SQL. |
|
Amazon EMR |
Verwalteter Hadoop-Framework-Service zur einfachen Verarbeitung großer Datenmengen. |
|
|
Amazon QuickSight |
Business-Analytics-Service zum Erstellen von Visualisierungen und Dashboards. |
|
|
Machine Learning |
Verwalteter Service zum Erstellen, Trainieren und Bereitstellen von ML-Modellen. |
|
|
AWS Deep Learning AMIs |
Vorkonfigurierte Umgebungen für Deep-Learning-Frameworks wie TensorFlow und PyTorch. |
|
|
AWS Comprehend |
NLP-Service zur Gewinnung von Insights aus Texten. |
|
|
Amazon Rekognition |
Service für Bild- und Videoanalyse. |
|
|
Monitoring und Sicherheit |
AWS CloudWatch |
Monitoring- und Observability-Service für AWS-Ressourcen und Anwendungen. |
|
AWS CloudTrail |
Verfolgt Nutzeraktivitäten und API-Nutzung in deiner AWS-Infrastruktur für Audits und Compliance. |
|
|
AWS IAM |
Sicheres Management des Zugriffs auf AWS-Services und -Ressourcen. |
Die AWS Command Line Interface (CLI) ermöglicht dir, mehrere AWS-Services zu steuern und über Skripte zu automatisieren – für effizienteres Deployment, Konfiguration und Monitoring.
Die Einrichtung ist unkompliziert. Starte mit Basisbefehlen, um dich mit der CLI vertraut zu machen.
Folge den offiziellen Installationsanweisungen für die AWS CLI für dein Betriebssystem, um die neueste Version zu installieren.
Vergiss nicht, die Installation am Ende mit folgendem Terminalbefehl zu prüfen:
aws --versionBei der Konfiguration der AWS CLI wirst du nach deiner AWS Access Key ID und deinem Secret Access Key gefragt. Bereite diese Zugangsdaten vor.
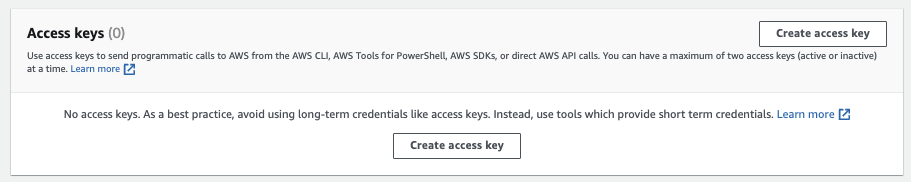
Wechsle im IAM-Dashboard zu dem zuvor erstellten Admin-Nutzer und wähle „Create access key“.
AWS IAM - Creating access keys
Wähle einen passenden Use Case oder unten „Other“. Die Optionen zeigen dir Best Practices für den jeweiligen Anwendungsfall. Unabhängig von deiner Wahl: Lies und verstehe die Sicherheits-Best-Practices für die Nutzung von Access Keys.
Erstelle deinen Access Key und lade die CSV-Datei mit den Zugangsdaten herunter. Bewahre sie sicher auf!
Führe einfach den Configure-Befehl aus und folge den Eingabeaufforderungen:
aws configureDu wirst nach Access Key ID, Secret Access Key sowie nach deiner Standardregion und dem Ausgabeformat gefragt (JSON ist am gebräuchlichsten).
Als nächstes übst du die Arbeit mit Python, AWS und der boto3-Bibliothek. Unser Webinar zeigt dir praxisnah, wie du diese Services kombinierst, um leistungsstarke Data-Science-Lösungen zu bauen.
Zum Abschluss findest du hier Tipps und Best Practices, um das Beste aus AWS herauszuholen.
Wenn du diese Best Practices befolgst, nutzt du AWS optimal – sicher, kosteneffizient und performant.
Dein AWS-Konto sollte nun einsatzbereit sein. Wenn du tiefer einsteigen möchtest, starte mit unserem Kurs AWS cloud technology and services. Danach kannst du deine Karriere vorantreiben, indem du dich AWS-zertifizieren lässt.
Schau dir außerdem unseren detaillierten Guide zu Karriere- und Gehaltsoptionen für eine AWS Cloud Practitioner-Rolle an. Wenn du bereit für Bewerbungsgespräche bist, hilft dir unser Blogpost mit den Top 32 AWS-Interviewfragen bei der Vorbereitung!
Lerne mehr über AWS und Data Engineering mit diesen Kursen!
Kurs
Kurs
Kurs