Last chance! 50% off DataCamp Premium
Sale ends in
Amazon Web Services (AWS) एक प्लेटफ़ॉर्म है जो विभिन्न क्लाउड कंप्यूटिंग सेवाएँ प्रदान करता है। मूल रूप से, यह ऐसा है जैसे आप अपना हार्डवेयर खरीदने और मैनेज करने के बजाय Amazon से कंप्यूटिंग पावर, स्टोरेज और अन्य तकनीकी संसाधन किराए पर ले रहे हों।
डेटा विश्लेषण और डेटा साइंस के लिए, AWS आपको बिना आधारभूत इंफ्रास्ट्रक्चर की चिंता किए, बड़े पैमाने पर डेटा को स्टोर और विश्लेषित करने के लिए तेजी से एन्वायरनमेंट सेट अप करने देता है।
प्लेटफ़ॉर्म डेटा स्टोरेज, प्रोसेसिंग और मशीन लर्निंग के लिए टूल प्रदान करता है, जिससे बड़े पैमाने पर डेटा के साथ काम करना आसान हो जाता है। इसलिए, यदि आपको व्यापक डेटासेट स्टोर करना है, जटिल विश्लेषण चलाने हैं, या मशीन लर्निंग मॉडल बनाकर डिप्लॉय करने हैं, तो AWS में लगभग हर चीज़ के लिए सेवाएँ उपलब्ध हैं।
इस ट्यूटोरियल में, हम पहली बार आपका AWS खाता सेट अप और कॉन्फ़िगर करने के तरीके पर चर्चा करेंगे, जिसमें कुछ आवश्यक सेटिंग्स और अपने खाते को सुरक्षित रखने के लिए बेहतरीन प्रथाएँ शामिल हैं।
यदि आप AWS में नए हैं, तो मूल बातें समझने के लिए हमारा Introduction to AWS कोर्स करने पर विचार करें।
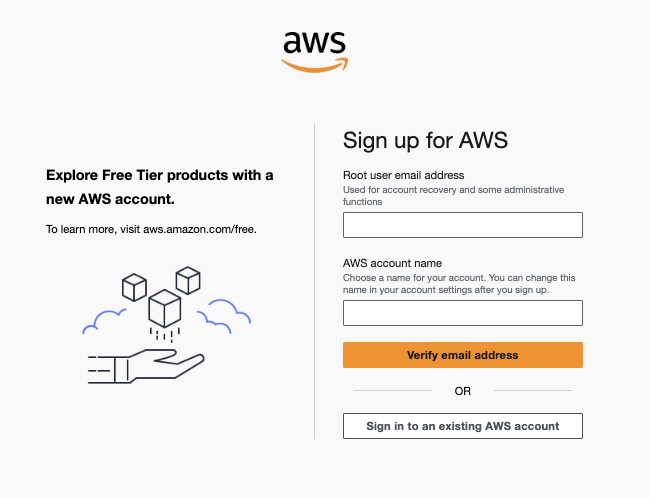
सबसे पहले, AWS वेबसाइट पर जाएँ और "Create an AWS Account" पर क्लिक करें।
अपना ईमेल पता दर्ज करें और अपना AWS खाता नाम चुनें। चिंता न करें; आप बाद में भी अपना खाता नाम बदल सकते हैं। आपको अपना ईमेल पता वेरिफ़ाई करना होगा, और फिर आप पासवर्ड चुन सकते हैं।
AWS के लिए साइन अप करें
अपना खाता प्रकार चुनें–व्यक्तिगत या प्रोफ़ेशनल। सुविधाओं की दृष्टि से दोनों में कोई अंतर नहीं है, लेकिन यदि आप AWS को व्यावसायिक उद्देश्यों के लिए उपयोग कर रहे हैं तो प्रोफ़ेशनल चुनें।
फिर, अपनी संपर्क जानकारी दर्ज करें और अपना भुगतान विवरण जोड़ें। खाता बनाने के लिए AWS को एक मान्य क्रेडिट या डेबिट कार्ड की आवश्यकता होती है, लेकिन आप कुछ सेवाओं के लिए शुल्क से बचने के लिए AWS Free Tier का उपयोग कर सकते हैं।
अंत में, अपना सपोर्ट प्लान चुनें। AWS तीन मुख्य सपोर्ट प्लान प्रदान करता है: बेसिक (मुफ़्त), डेवलपर, और बिज़नेस। अधिकांश शुरुआती लोगों के लिए बेसिक प्लान पर्याप्त है। अपनी आवश्यकताओं के अनुरूप प्लान चुनें।
AWS के लिए साइन अप करें - बधाई
यह सामान्य सेटिंग से अधिक एक निर्णय है क्योंकि आपको उपयोग की जाने वाली हर सेवा के लिए अपना रीजन चुनना होता है। फिर भी, शुरुआत में ही मन में एक रीजन स्पष्ट रखना अच्छा होता है।
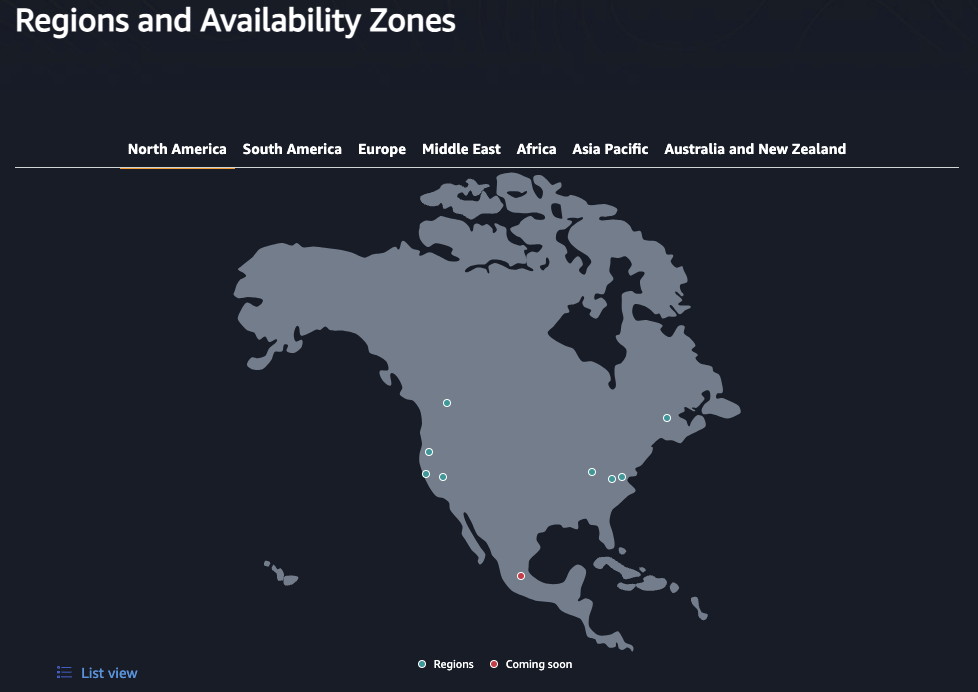
AWS - उत्तर अमेरिका में रीजन और उपलब्धता ज़ोन
आप या आपके क्लाइंट्स जितने डेटा सेंटर के निकट होंगे, आपके अनुप्रयोगों के लिए विलंबता उतनी ही कम और प्रदर्शन उतना ही बेहतर होगा।
रीजन चुनते समय एक और महत्वपूर्ण कारक सेवा उपलब्धता है। सभी AWS सेवाएँ हर रीजन में उपलब्ध नहीं हैं, इसलिए यह सुनिश्चित करना आवश्यक है कि जिन सेवाओं का आप उपयोग करने की योजना बना रहे हैं, वे आपके पसंदीदा रीजन में उपलब्ध हों। आप इसे सत्यापित करने के लिए AWS क्षेत्रीय सेवाओं की सूची देख सकते हैं। उदाहरण के लिए, यदि आपको मशीन लर्निंग के लिए Amazon SageMaker का उपयोग करना है, तो सुनिश्चित करें कि वह आपके चुने हुए रीजन में उपलब्ध है।
अपने चुने हुए रीजन का शॉर्टकोड नोट करें (उदाहरण के लिए, US East रीजन के लिए “eu-east-1”). आपको इसकी आवश्यकता बाद में AWS CLI कॉन्फ़िगर करते समय पड़ेगी।
जब आपने अपना AWS खाता बनाया था, तो आपको एक रूट यूज़र खाता दिया गया था। रूट यूज़र को सभी AWS संसाधनों और सेवाओं तक बिना किसी प्रतिबंध के पहुँच होती है, यानी यदि यह समझौता हो जाए तो पूरा खाता जोखिम में पड़ जाता है।
Identity and Access Management (IAM) यूज़र और ग्रुप बनाकर, आप न्यूनतम विशेषाधिकार के सिद्धांत का पालन कर सकते हैं, यानी प्रत्येक यूज़र को केवल वही अनुमतियाँ देना जो उसके कार्यों के लिए आवश्यक हों।
AWS के दैनिक उपयोग के लिए, एक या अधिक एडमिन यूज़रों के साथ एक IAM एडमिन ग्रुप बनाना दृढ़ता से अनुशंसित है। आप एडमिन ग्रुप को पूर्ण व्यवस्थापक अनुमतियाँ दे सकते हैं, यानी आप रूट विशेषाधिकार की आवश्यकता वाले कुछ दुर्लभ कार्यों को छोड़कर लगभग सब कुछ कर सकते हैं।
रूट यूज़र की क्रेडेंशियल्स को सुरक्षित रखना और केवल प्रारंभिक खाते की सेटिंग और अत्यावश्यक स्थिति में ही उनका उपयोग करना एक बेहतरीन प्रथा है।
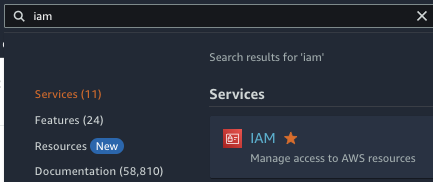
ग्रुप और यूज़र बनाने के लिए, AWS कंसोल के शीर्ष पर सर्च बार में “IAM” टाइप करें और IAM के पहले परिणाम पर क्लिक करें।
AWS - IAM सेवा की खोज
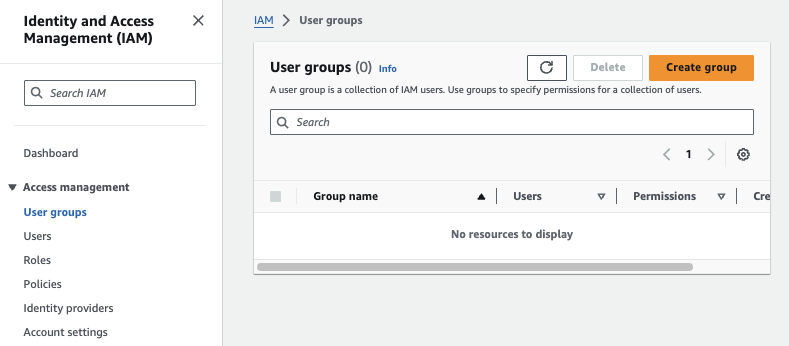
बाएँ साइडबार में “Access management” के अंतर्गत “User groups” चुनें और फिर “Create group” चुनें। ग्रुप का नाम दर्ज करें।
AWS IAM - नया यूज़र ग्रुप बनाना
अगला, आपको ग्रुप से अनुमति नीतियाँ संलग्न करनी होंगी। आप कस्टम नीतियाँ लिख सकते हैं या AWS द्वारा बनाई गई नीतियों की सूची में से चुन सकते हैं। Admin ग्रुप के लिए “AdministratorAccess” नीति चुनें और फिर “Create user group” चुनें।
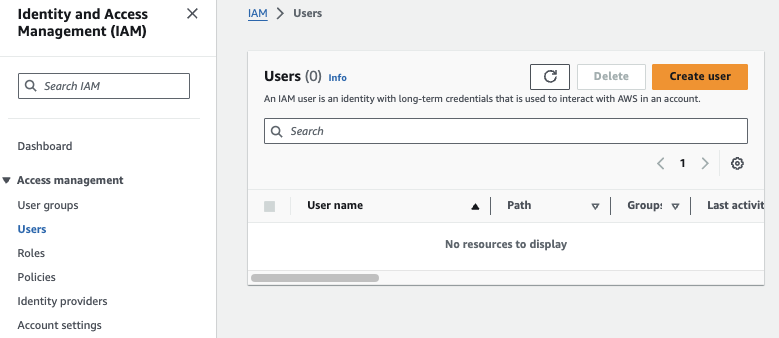
IAM डैशबोर्ड पर लौटें, बाएँ साइडबार में “Access management” से “Users” चुनें, और फिर “Create user” चुनें। यूज़र के लिए नाम दर्ज करें।
AWS IAM - नया यूज़र बनाना
यहाँ AWS आपका ध्यान कुछ सुरक्षा विचारों और बेहतरीन प्रथाओं की ओर दिलाएगा। आपको इन्हें पढ़ना चाहिए और प्रत्येक विकल्प के सुरक्षा निहितार्थों और बेहतरीन प्रथाओं को समझना चाहिए।
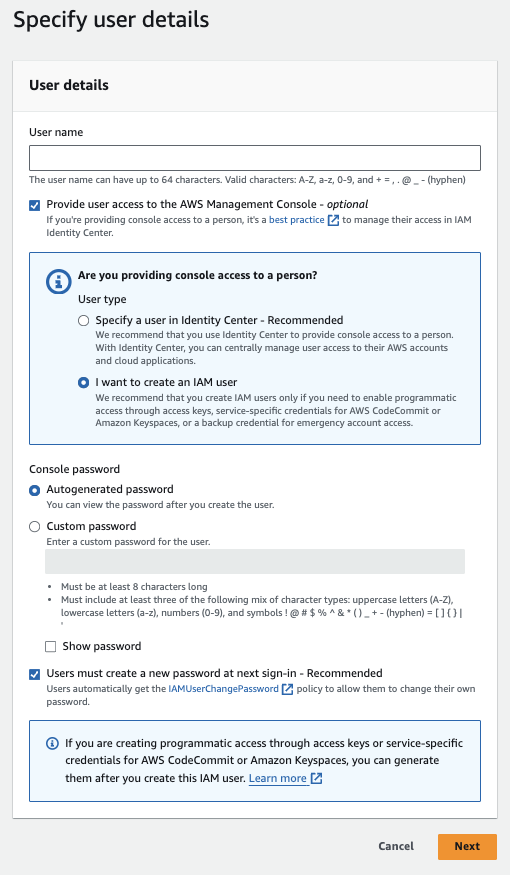
फ़िलहाल, AWS Management Console तक पहुँच देने के लिए बॉक्स चेक करें और यूज़र प्रकार के रूप में IAM यूज़र चुनें (यह एक्सेस कीज़ के माध्यम से प्रोग्रामैटिक एक्सेस भी सक्षम करेगा—इसके बारे में आगे और)।
AWS IAM - यूज़र विवरण निर्दिष्ट करना
“Next” पर क्लिक करें, और इस पेज से जाने से पहले अपनी यूज़र क्रेडेंशियल्स वाला CSV फ़ाइल अवश्य डाउनलोड करें।
अकाउंट एलियास एक उपयोगकर्ता-अनुकूल नाम है जिसे आप अपने AWS खाते को आसान याद रखने और मैनेज करने के लिए असाइन कर सकते हैं।
डिफ़ॉल्ट रूप से, आपका AWS खाता एक लंबी संख्यात्मक आईडी से पहचाना जाता है, जिसे विशेष रूप से तब याद रखना और पहचानना मुश्किल हो सकता है जब आप कई AWS खातों को मैनेज करते हैं।
अकाउंट एलियास बनाना लॉगिन प्रक्रिया को सरल बनाने में बहुत मददगार है। संख्यात्मक अकाउंट आईडी का उपयोग करने के बजाय, आप अपने द्वारा चुने गए अधिक अर्थपूर्ण नाम से लॉगिन कर सकते हैं। यदि आपके पास विभिन्न प्रोजेक्ट्स या एन्वायरनमेंट्स के लिए कई AWS खाते हैं, तो यह विशेष रूप से यह याद रखने में सहायक है कि आप किस खाते तक पहुँच रहे हैं।
आप IAM डैशबोर्ड के माध्यम से अपना अकाउंट एलियास बदल सकते हैं।
यहाँ पाँच सबसे महत्वपूर्ण सुरक्षा बेहतरीन प्रथाएँ हैं जिनका पालन आपको अपने AWS खाते की सुरक्षा के लिए करना चाहिए:
AWS free tier AWS सेवाओं का पता लगाने और उनके बारे में सीखने का एक शानदार तरीका है, बिना लागत की चिंता किए।
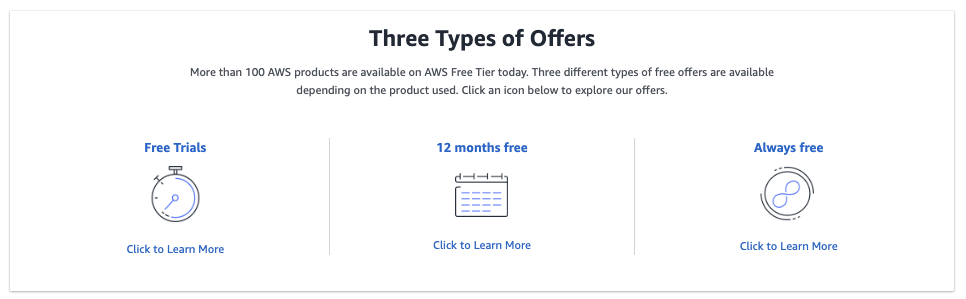
AWS free tier - तीन प्रकार के ऑफ़र
फ्री टियर तीन प्रकार की सेवाएँ प्रदान करता है:
लागत से बचने के लिए, जिन संसाधनों की आपको अब आवश्यकता नहीं है, उन्हें हमेशा साफ़ करें। इससे आप फ्री टियर सीमाओं के भीतर बने रहते हैं और अनावश्यक शुल्क से बचते हैं।
AWS के व्यापक प्रलेखन और हैंड्स-ऑन ट्यूटोरियल्स का लाभ उठाएँ, जिन्हें आपको फ्री टियर का प्रभावी ढंग से उपयोग करना सिखाने के लिए डिज़ाइन किया गया है। ये संसाधन चरण-दर-चरण गाइड प्रदान करते हैं जो शुरुआती लोगों के लिए उपयुक्त हैं और आपको यह भी दिखाते हैं कि ट्यूटोरियल के दौरान उपयोग किए गए संसाधनों को कैसे साफ़ करें।
स्वतंत्र रूप से आगे बढ़ते हुए, फ्री टियर सीमाओं में फिट होने वाले छोटे प्रोजेक्ट्स से शुरुआत करें। हमारे ब्लॉग पोस्ट 13 हैंड्स-ऑन AWS प्रोजेक्ट्स देखें जिन्हें आप अपने कौशल में सुधार और अपने पोर्टफ़ोलियो में प्रदर्शित करने के लिए लागू कर सकते हैं।
AWS में बजट आपको अपने उपयोग और लागत के लिए वित्तीय लक्ष्य निर्धारित करने देते हैं। ये आपके AWS खर्च और उपयोग में दृश्यता प्रदान करके आपके खर्च को मॉनिटर और नियंत्रित करने में मदद करते हैं।
बजट अलर्ट वे सूचनाएँ हैं जो तब आपको सतर्क करती हैं जब आपकी लागतें या उपयोग आपके द्वारा सेट किए गए थ्रेसहोल्ड से अधिक हो जाते हैं (या उनके अधिक होने का पूर्वानुमान होता है)। विभिन्न AWS सेवाओं के साथ सीखते और प्रयोग करते समय अप्रत्याशित शुल्क से बचने के लिए यह शुरुआती लोगों के लिए बेहद उपयोगी है।
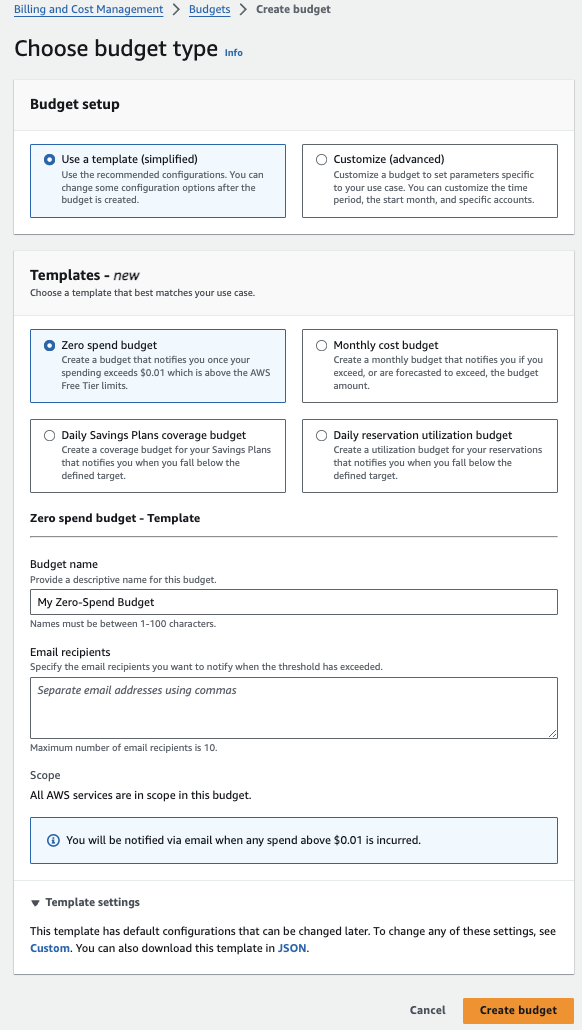
AWS ने टेम्पलेट्स पेश करके इस प्रक्रिया को बहुत आसान बना दिया है। “Zero spend budget” टेम्पलेट उन सभी सेवाओं के लिए फ्री टियर सीमाओं के भीतर रहने के लिए एकदम सही है जिनका आप उपयोग करते हैं। जब आपका खर्च $0.01 से अधिक होगा तो आपको ईमेल अलर्ट मिलेगा—यही तो हमें चाहिए!
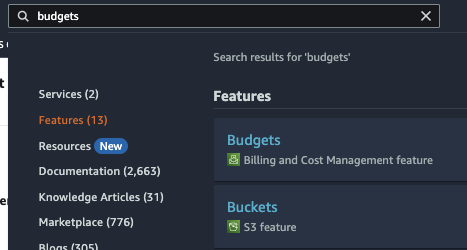
इसे सक्षम करने के लिए, पेज के शीर्ष पर सर्च बार में “budgets” कीवर्ड टाइप करें और Billing and Cost Management सेवा से “Budgets” चुनें।
AWS - बजट सेवा की खोज
“Create budget” चुनें और फिर “Zero spend budget” टेम्पलेट ढूँढ़ें। वह ईमेल पता निर्दिष्ट करें जहाँ आप अलर्ट प्राप्त करना चाहते हैं और “Create budget” चुनें।
AWS - शून्य-खर्च बजट बनाना
AWS Management Console शुरुआत में भारी लग सकता है, लेकिन थोड़ी मार्गदर्शन के साथ इसे नेविगेट करना काफी आसान हो जाएगा।
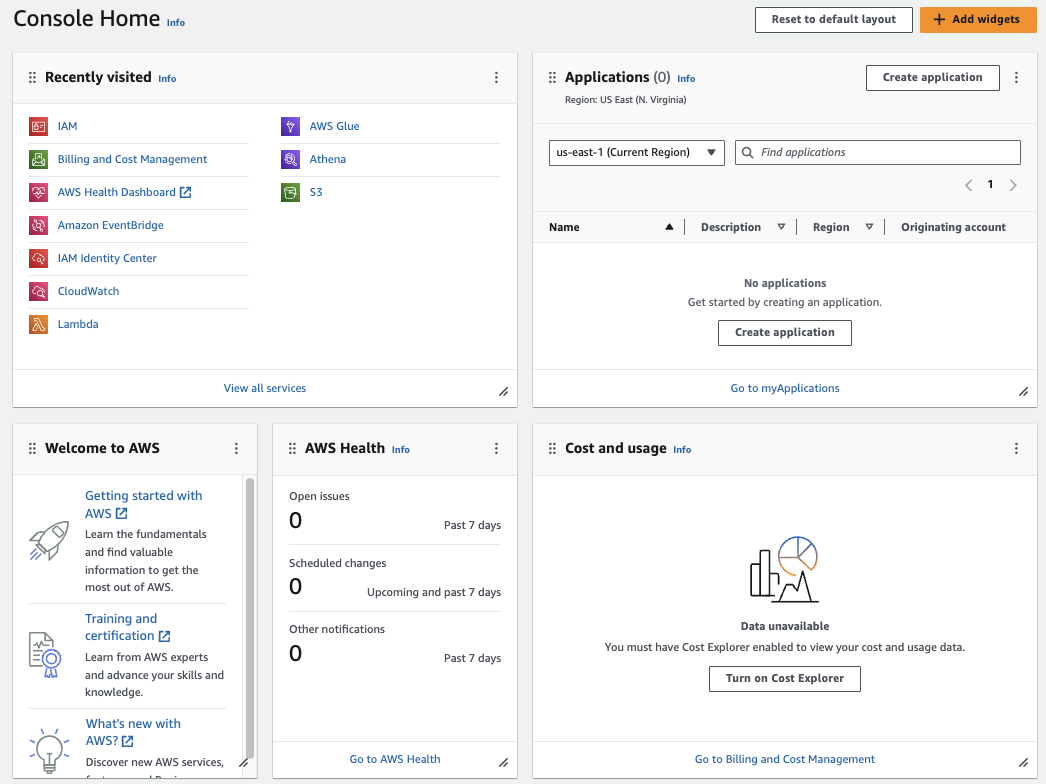
कंसोल होम वह मुख्य लैंडिंग पेज है जब आप AWS Management Console में लॉगिन करते हैं। यह आपके AWS संसाधनों और हाल की गतिविधि का उच्च-स्तरीय अवलोकन प्रदान करता है।
AWS - कंसोल होम
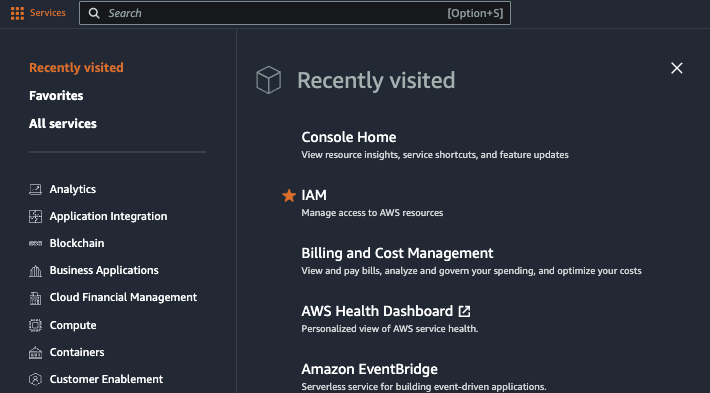
ऊपरी बाएँ कोने में सेवाओं का मेनू होता है, जिसे आप AWS में नेविगेट करते समय सबसे अधिक उपयोग करेंगे।
AWS - सेवाओं का मेनू
सेवाओं के मेनू में तीन मुख्य क्षेत्र हैं:
आप शीर्ष दाएँ कोने में अपने खाता विवरण, सेटिंग्स, AWS प्रलेखन तक पहुँच, और अन्य उपयोगी विकल्प भी पा सकते हैं।
यहाँ एक तालिका है जो डेटा पेशेवर के रूप में उपयोग की जाने वाली मुख्य AWS सेवाओं को संबंधित कार्यात्मकताओं के अनुसार समूहीकृत करके संक्षेप में प्रस्तुत करती है।
|
श्रेणी |
सेवा |
विवरण |
|
स्टोरेज |
डेटा के लिए स्केलेबल स्टोरेज, कच्चे डेटा, प्रोसेस्ड परिणामों और बैकअप को स्टोर करने के लिए उपयुक्त। |
|
|
Amazon Glacier |
कम-लागत स्टोरेज, जो कम बार एक्सेस किए जाने वाले डेटा के आर्काइव और दीर्घकालिक बैकअप के लिए है। |
|
|
AWS Storage Gateway |
ऑन-प्रिमाइसेस सॉफ़्टवेयर अप्लायंसेज़ को क्लाउड-आधारित स्टोरेज से कनेक्ट करें, सहज एकीकरण के लिए। |
|
|
कंप्यूट |
Amazon EC2 |
डेटा प्रोसेसिंग टास्क, विश्लेषण और एप्लिकेशन चलाने के लिए स्केलेबल वर्चुअल सर्वर। |
|
AWS Lambda |
सर्वरलेस कंप्यूट सेवा जो आपको सर्वर मैनेज किए बिना इवेंट्स के जवाब में कोड चलाने देती है। |
|
|
डेटाबेस |
Amazon RDS |
मैनेज्ड रिलेशनल डेटाबेस सेवा जो कई डेटाबेस इंजन (जैसे MySQL, PostgreSQL) को सपोर्ट करती है। |
|
तेज़, स्केलेबल डेटा वेयरहाउस सेवा जो बड़े डेटासेट पर जटिल क्वेरी चलाने देती है। |
||
|
Amazon DynamoDB |
तेज़ और लचीले डेटा स्टोरेज के लिए मैनेज्ड NoSQL डेटाबेस सेवा। |
|
|
डेटा इंटीग्रेशन |
AWS Glue |
डेटा को तैयार करने और ट्रांसफ़ॉर्म करने के लिए मैनेज्ड ETL (Extract, Transform, Load) सेवा। |
|
AWS Data Pipeline |
विभिन्न AWS सेवाओं और ऑन-प्रिमाइसेस के बीच डेटा की आवाजाही और ट्रांसफ़ॉर्मेशन को स्वचालित करें। |
|
|
एनालिटिक्स |
Amazon Athena |
SQL का उपयोग करके S3 में डेटा का विश्लेषण करने के लिए सर्वरलेस इंटरएक्टिव क्वेरी सेवा। |
|
Amazon EMR |
मैनेज्ड Hadoop फ़्रेमवर्क जो बड़ी मात्रा में डेटा प्रोसेस करना आसान बनाता है। |
|
|
Amazon QuickSight |
विज़ुअलाइज़ेशन और डैशबोर्ड बनाने के लिए बिज़नेस एनालिटिक्स सेवा। |
|
|
मशीन लर्निंग |
मशीन लर्निंग मॉडल बनाने, ट्रेन करने और डिप्लॉय करने के लिए मैनेज्ड सेवा। |
|
|
AWS Deep Learning AMIs |
TensorFlow और PyTorch जैसे डीप लर्निंग फ़्रेमवर्क चलाने के लिए पूर्व-कॉन्फ़िगर किए गए एन्वायरनमेंट। |
|
|
AWS Comprehend |
टेक्स्ट से इनसाइट्स निकालने के लिए प्राकृतिक भाषा संसाधन सेवा। |
|
|
Amazon Rekognition |
छवि और वीडियो विश्लेषण के लिए सेवा। |
|
|
मॉनिटरिंग और सुरक्षा |
AWS CloudWatch |
AWS संसाधनों और एप्लिकेशनों के लिए मॉनिटरिंग और ऑब्ज़र्वेबिलिटी सेवा। |
|
AWS CloudTrail |
ऑडिटिंग और अनुपालन के लिए आपके AWS इंफ्रास्ट्रक्चर में यूज़र गतिविधि और API उपयोग को ट्रैक करता है। |
|
|
AWS IAM |
AWS सेवाओं और संसाधनों तक सुरक्षित पहुँच प्रबंधित करें। |
AWS Command Line Interface (CLI) आपको कई AWS सेवाओं को नियंत्रित करने और स्क्रिप्ट्स के माध्यम से उन्हें स्वचालित करने की सुविधा देता है, जिससे डिप्लॉयमेंट, कॉन्फ़िगरेशन और मॉनिटरिंग जैसे कार्य अधिक कुशल बनते हैं।
CLI सेट अप करना सीधा-सादा है, और आप बुनियादी कमांड्स से शुरुआत करके अपने आप को परिचित कर सकते हैं।
अपने ऑपरेटिंग सिस्टम के अनुसार आधिकारिक AWS CLI इंस्टॉलेशन निर्देश का पालन करते हुए नवीनतम AWS CLI इंस्टॉल करें।
अंत में अपने टर्मिनल में निम्न कमांड का उपयोग करके अपनी इंस्टॉलेशन की पुष्टि करना न भूलें:
aws --versionAWS CLI कॉन्फ़िगर करते समय, आपसे आपका AWS access key ID और secret access key दर्ज करने के लिए कहा जाएगा, तो चलिए इन क्रेडेंशियल्स को तैयार कर लेते हैं।
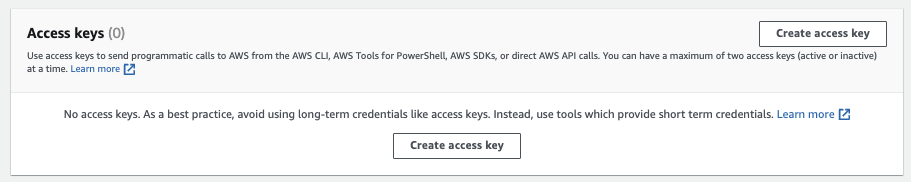
IAM डैशबोर्ड में पहले बनाए गए एडमिन यूज़र पर वापस जाएँ और “Create access key” चुनें।
AWS IAM - एक्सेस कीज़ बनाना
यहाँ उपयुक्त उपयोग मामला चुनें या नीचे “Other” चुनें। उपयोग मामला विकल्प प्रत्येक उपयोग मामले के लिए बेहतरीन प्रथाएँ प्रदान करते हैं। चाहे आप जो भी चुनें, एक्सेस कीज़ का उपयोग करते समय सुरक्षा की बेहतरीन प्रथाएँ अवश्य पढ़ें और समझें।
अपनी एक्सेस की बनाएँ और क्रेडेंशियल्स वाली CSV फ़ाइल डाउनलोड करें। इन्हें सुरक्षित रखें!
सिर्फ़ कॉन्फ़िगर कमांड चलाएँ और संकेतों का पालन करें:
aws configureआपसे आपका AWS access key ID और secret access key दर्ज करने के लिए कहा जाएगा, और अपना डिफ़ॉल्ट रीजन तथा आउटपुट फ़ॉर्मैट निर्दिष्ट करना होगा (JSON सबसे सामान्य फ़ॉर्मैट है)।
अगला कदम है Python, AWS, और boto3 लाइब्रेरी का अभ्यास करना। हमारी वेबिनार देखें जिसमें इन सेवाओं को मिलाकर शक्तिशाली डेटा साइंस समाधान बनाने का व्यावहारिक प्रदर्शन है।
अंत में, AWS का अधिकतम लाभ उठाने के लिए कुछ सुझाव और बेहतरीन प्रथाएँ प्रस्तुत हैं।
इन बेहतरीन प्रथाओं का पालन करके, आप AWS का अधिकतम लाभ उठा सकते हैं, साथ ही सुरक्षित, किफायती और कुशल क्लाउड वातावरण बनाए रख सकते हैं।
अब आपका AWS खाता सेट अप होकर उपयोग के लिए तैयार होना चाहिए। AWS के बारे में अधिक जानने के लिए, हमारे AWS cloud technology and services कोर्स से शुरुआत करें। उसके बाद, आप AWS प्रमाणित होकर अपने करियर में आगे बढ़ सकते हैं।
इसके अतिरिक्त, AWS क्लाउड प्रैक्टिशनर भूमिका के लिए करियर और वेतन विकल्पों पर हमारा विस्तृत गाइड देखें। जब आप AWS भूमिकाओं के लिए इंटरव्यू देने के लिए तैयार हों, तो शीर्ष 32 AWS इंटरव्यू प्रश्न पर हमारा ब्लॉग पोस्ट आपकी तैयारी में मदद करेगा!
इन कोर्सेज़ के साथ AWS और डेटा इंजीनियरिंग के बारे में और जानें!
कोर्स
कोर्स
कोर्स