Vai al contenuto principale
Azure
Data Engineering
Cloud

33 domande di colloquio su Azure: dal base all’avanzato

Una raccolta delle migliori domande di colloquio su Azure per tutti i livelli di esperienza. Che tu sia principiante, intermedio o avanzato, queste domande e risposte ti aiuteranno a prepararti con sicurezza per il tuo prossimo colloquio legato ad Azure!
Josep Ferrer's photo
Josep Ferrer
Aggiornato · 15 min leggi

Scopri con l'IA

ChatGPTClaudePerplexity

Crea il tuo account gratuito

Pratica and corso your progress.

Continua Con Google
Continuando, accetti i nostri Termini di utilizzo, la nostra Informativa sulla privacy e che i tuoi dati siano conservati negli Stati Uniti.

Nel mercato del lavoro competitivo di oggi, i professionisti con certificazione Microsoft Azure sono molto richiesti. Secondo il sondaggio Stack Overflow 2024, circa il 25% di tutti i professionisti tech lavora con Azure Cloud Services, quindi è uno dei principali provider di servizi cloud, insieme ad AWS e GCP. 

Se sei uno sviluppatore o lavori con i dati, è molto probabile che tu conosca già uno di questi tre servizi cloud. Tuttavia, esercitarsi e prepararsi alle domande di colloquio è fondamentale quando si cambia lavoro. 

Per questo ho raccolto 30 tra le domande e risposte più comuni sui colloqui Microsoft Azure, segmentate per livello di difficoltà e adatte sia a neolaureati che a candidati con esperienza. 

Con la significativa quota di mercato di Azure e le sue ampie offerte di compliance, prepararti a queste domande ti aiuterà a fare un’ottima impressione al tuo prossimo colloquio nel cloud computing. Se vuoi mostrare ulteriormente le tue competenze su Azure, ti consiglio di puntare alla Certificazione Azure Fundamentals.

Domande base sui colloqui Azure

Che tu sia nuovo ai servizi cloud o abbia usato altri provider (come AWS o GCP), il primo passo è acquisire una comprensione fondamentale dell’intero ecosistema Azure, inclusi i servizi core. 

Obiettivo principale delle domande base: Valutare la comprensione di base dei concetti fondamentali di Azure.

Concetti chiave da conoscere

Per essere ben preparato alle domande base su Azure, dovresti saper formulare spiegazioni chiare sui seguenti temi: 

  • Servizi core di Azure: Devi comprendere le funzionalità dei servizi più basilari e i loro casi d’uso più comuni. Alcuni servizi core sono Azure Virtual Machines (VM), Azure App Services, Azure SQL Database e Azure Storage.
  • Identity and Access Management (IAM): Dovresti conoscere Microsoft Entra ID, i suoi ruoli e le autorizzazioni.
  • Opzioni di archiviazione dei dati: Comprendere le diverse soluzioni di storage di Azure e quando usare ciascun tipo.
  • Monitoraggio e diagnostica: Comprensione di Azure Monitor, Azure Service Health e Application Insights, usati per monitorare e diagnosticare applicazioni e risorse.
  • Pricing: Familiarità con il modello di prezzo pay-as-you-go di Azure. 

Servizio

Descrizione

Casi d’uso comuni

Azure Virtual Machines

Fornisce risorse di calcolo on demand e scalabili.

Hosting di applicazioni, disaster recovery e sviluppo/testing.

Azure App Services

Ambiente di hosting gestito per web app e API.

Creazione e distribuzione di applicazioni web e API.

Azure SQL Database

Servizio di database relazionale gestito nel cloud.

Archiviazione di dati strutturati e supporto a applicazioni web e mobile.

Azure Blob Storage

Servizio di object storage per dati non strutturati.

Backup, archiviazione e storage su larga scala.

Microsoft Entra ID

Servizio di gestione di identità e accessi.

Gestione dell’accesso e dell’autenticazione degli utenti.

Azure Functions

Servizio di calcolo serverless per eseguire codice event-driven.

Esecuzione di task in background, elaborazione eventi e creazione di API.

Servizi Azure chiave e relativi casi d’uso.

Domande che potresti ricevere

Ecco alcuni esempi di domande che potresti incontrare in un colloquio base su Azure, con relative risposte suggerite.

1. Che cos’è Microsoft Azure?

Microsoft Azure è la piattaforma di cloud computing pubblico di Microsoft. Fornisce un’ampia gamma di servizi cloud, tra cui calcolo, analytics, storage e networking. 

Gli utenti possono scegliere tra questi servizi per sviluppare e scalare nuove applicazioni o eseguire applicazioni esistenti nel cloud pubblico. 

L’infrastruttura globale di Microsoft aiuta le aziende a creare, distribuire e gestire applicazioni. Supporta un’ampia varietà di linguaggi di programmazione, strumenti e framework, risultando una buona scelta per lo sviluppo di app nel cloud. 

2. Quali sono i principali vantaggi dell’uso di tecnologie basate sul cloud?

L’uso di servizi cloud offre cinque principali benefici rispetto alle soluzioni tradizionali autogestite:
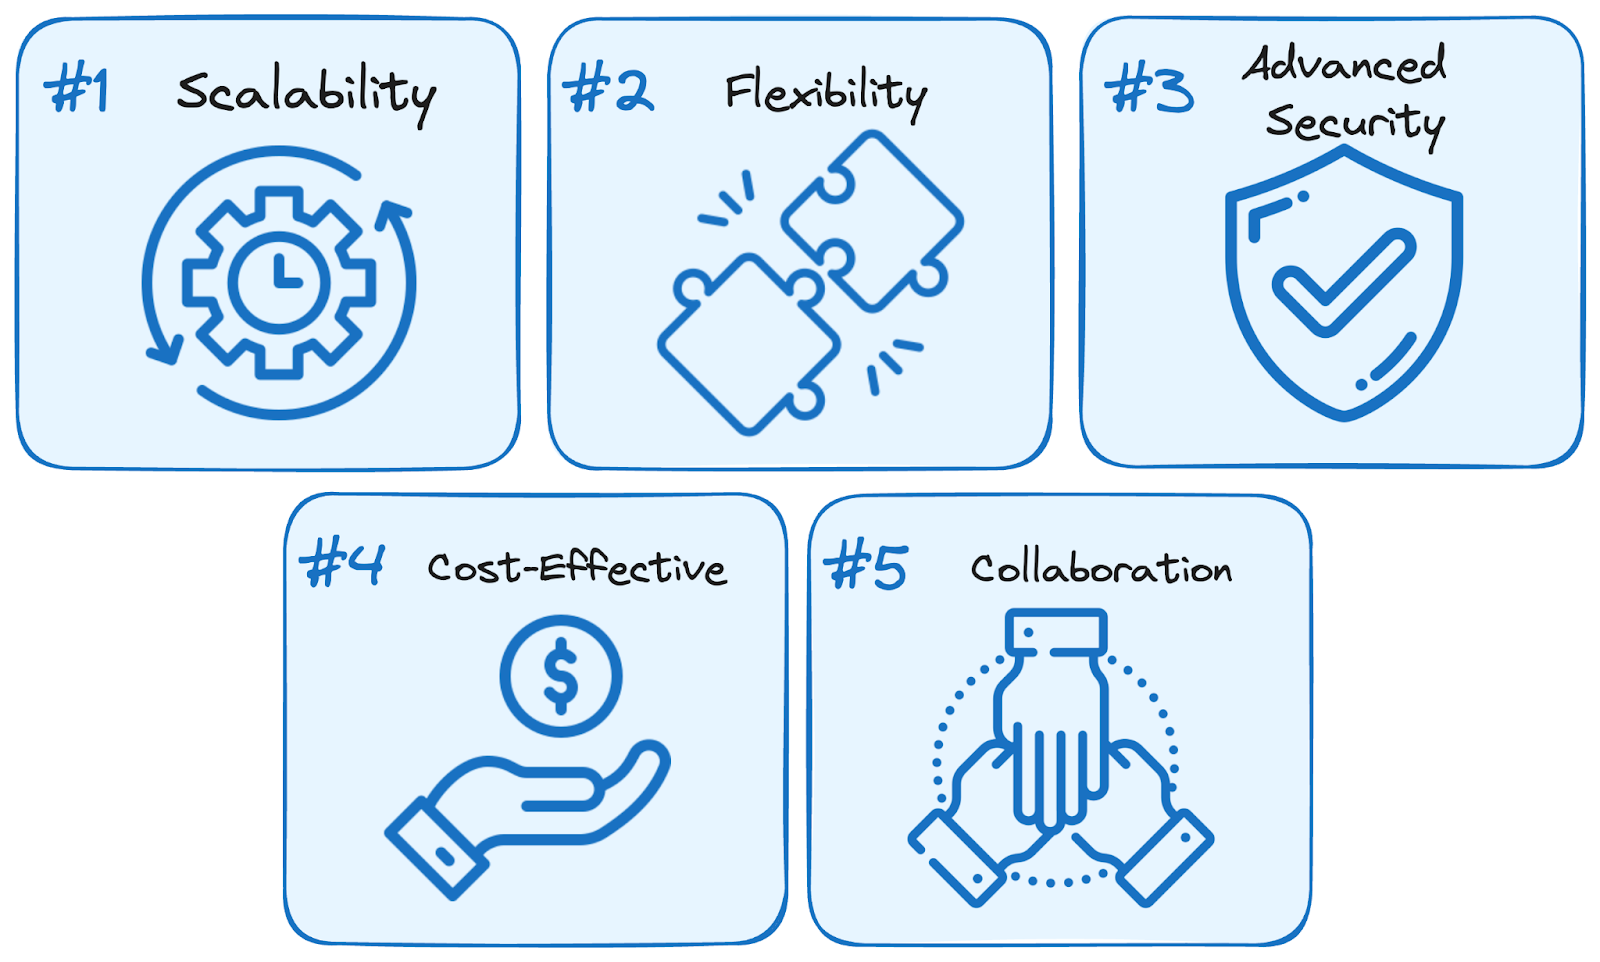
  • Scalabilità: Non devi preoccuparti di investimenti hardware significativi. I servizi cloud consentono di aggiungere o rimuovere risorse in base alle esigenze del momento.
  • Flessibilità: Puoi modificare l’infrastruttura man mano che le necessità cambiano nel tempo.
  • Sicurezza avanzata: Le soluzioni cloud offrono funzionalità di sicurezza di alto livello, come backup automatici e capacità di disaster recovery, consentendo agli utenti di gestire facilmente le proprie autorizzazioni. 
  • Convenienza economica: Le soluzioni cloud offrono un modello di prezzo pay-as-you-go, che ti permette di pagare solo ciò che utilizzi.
  • Condivisione dei dati e collaborazione: L’uso di servizi cloud favorisce la condivisione dei dati e la collaborazione, consentendo a team e stakeholder diversi di accedere e analizzare i dati in modo sicuro.

Advantages of using cloud-based services.

Vantaggi dell’uso di servizi basati sul cloud. Immagine dell’autore.

3. Qual è la differenza tra SaaS, PaaS e IaaS? Fornisci un esempio per ciascuno. 

  • Software as a Service (SaaS): Modello di servizio cloud in cui le applicazioni software sono fornite via internet e gestite da un provider terzo. Gli utenti accedono al software tramite web o API senza doversi preoccupare dell’infrastruttura o della manutenzione del software. Un buon esempio è Microsoft 365.
  • Infrastructure as a Service (IaaS): Modello di servizio cloud che fornisce risorse di calcolo virtualizzate via internet, come macchine virtuali, storage e networking. Gli utenti pagano in base all’uso e possono ospitare applicazioni senza gestire l’hardware fisico. Un buon esempio sono le Azure Virtual Machines.
  • Platform as a Service (PaaS): Modello di servizio cloud che offre una piattaforma che consente a imprese e sviluppatori di creare, gestire e distribuire applicazioni. Include infrastruttura, ambienti runtime e strumenti di deployment, permettendo agli sviluppatori di concentrarsi sul codice senza gestire l’infrastruttura sottostante. Un buon esempio è Azure App Service.

4. Spiega la gerarchia delle risorse di Azure

La gerarchia delle risorse di Azure è la struttura usata per organizzare e gestire efficacemente le risorse a livello aziendale. È composta da quattro livelli di ambito:

  1. Management Group: contenitori che aiutano a gestire accesso, policy e compliance per più sottoscrizioni. Tutte le sottoscrizioni all’interno di un management group ereditano automaticamente le condizioni applicate al management group.
  2. Sottoscrizioni: contenitori logici che fungono da unità di gestione e fatturazione. Un utente può avere più sottoscrizioni (ad es. Sviluppo, Produzione) per separare costi e limiti di accesso.
  3. Resource Group: contenitore logico che raccoglie risorse correlate per una soluzione Azure. Un resource group include le risorse che vuoi gestire come un unico insieme (ad es. una web app, il suo database e il relativo account di archiviazione).
  4. Risorse: le istanze dei singoli servizi create nel cloud, come Virtual Machines, App Services o SQL Databases.

5. Che cos’è Azure SQL Database e quali sono i suoi vantaggi?

Azure SQL Database è un database relazionale fornito come Database-as-a-Service. Offre un servizio gestito di database nel cloud con un’infrastruttura a scala petabyte. 

Il servizio è gestito interamente da Microsoft, quindi l’utente deve solo fornire i dati ed è sollevato dalla gestione di infrastruttura, sicurezza, server e manutenzione, tra le altre cose.

I principali vantaggi di Azure SQL Database sono: 

  • Nessun hardware fisico: poiché Microsoft ospita SQL Database, sono eliminati sia i costi di infrastruttura che i problemi di manutenzione del server.
  • Usabilità: lavorare su Azure SQL Database è come lavorare con SQL Server ed è familiare a qualsiasi sviluppatore SQL. È piuttosto semplice da usare e amministrare.
  • Tipi di dati diversi: supporta ed elabora sia dati relazionali sia strutture non relazionali, come grafi, JSON, dati spaziali e XML.
  • Conveniente: è relativamente economico rispetto a manutenzione e costi di infrastruttura e server. Inoltre, è più economico dell’hosting di SQL Server su Azure Virtual Machine.
  • Scalabilità: offre opzioni flessibili per aggiornare i piani man mano che crescono le esigenze di business, e si possono aggiungere facilmente più applicazioni.
  • Affidabile e ad alta disponibilità: è gestito da Microsoft, che distribuisce i dati tra più data center. Crea inoltre un livello di archiviazione dati ad alte prestazioni per applicazioni e soluzioni con connettività ad alta velocità.

6. Quali sono i diversi tipi di aree di archiviazione in Microsoft Azure?

Esistono 7 principali tipi di aree di archiviazione in Microsoft Azure:

  1. Blob: archivio oggetti massivamente scalabile per dati di testo e binari. Include anche il supporto all’analisi big data tramite Data Lake Storage Gen2.
  2. File: condivisioni file gestite per distribuzioni nel cloud o on-premises.
  3. Elastic SAN: soluzione completamente integrata che semplifica configurazione, distribuzione, scalabilità e gestione di una SAN in Azure.
  4. Queue: archivio di messaggi per comunicazioni affidabili tra componenti (all’interno della stessa applicazione o tra applicazioni diverse).
  5. Table: Archivio NoSQL per la memorizzazione senza schema di dati strutturati.
  6. Dischi gestiti: volumi di archiviazione a livello di blocco per VM Azure.
  7. Container storage: servizio di gestione volumi, deployment e orchestrazione creato nativamente per i container.

Opzione di storage

Descrizione

Casi d’uso tipici

Blob Storage

Object storage per dati non strutturati come immagini, video e backup.

Archiviazione media, backup, analytics big data.

File Storage

Condivisioni file gestite accessibili tramite protocollo SMB.

Condivisione file, applicazioni Lift-and-Shift.

Queue Storage

Servizio di messaggistica per la consegna affidabile di messaggi tra applicazioni distribuite.

Messaggistica asincrona, schedulazione di task.

Table Storage

Archivio NoSQL per la memorizzazione senza schema di dati strutturati.

Archiviazione su larga scala di dati strutturati, schemi flessibili.

Principali opzioni di storage Azure e relativi casi d’uso.

Puoi approfondire lo storage nella documentazione ufficiale Microsoft.

Una domanda frequente durante i colloqui è spiegare le proprietà principali e i casi d’uso di un determinato servizio della piattaforma Azure. Un buon esempio di questo tipo di domanda è il seguente.

7. Spiega Azure Blob Storage e i suoi casi d’uso.

Azure Blob Storage è un servizio per l’archiviazione nel cloud di dati non strutturati, come testo o dati binari. È progettato per soluzioni di storage su scala massiva e può gestire in modo efficiente petabyte di dati. 

I casi d’uso di Azure Blob Storage includono:

  • Archiviazione di dati per l’analisi da parte di un servizio on-premises o ospitato su Azure.
  • Backup e archiviazione di file, incluso il disaster recovery.
  • Streaming di video e audio per applicazioni web e mobile.
  • Servire immagini o documenti direttamente a un browser.

La stessa domanda potrebbe essere posta su Azure Files Storage, Azure SQL, Azure Functions, ecc. 

Puoi prepararti facilmente a queste domande consultando la documentazione ufficiale di Azure Blob Storage di Microsoft.

8. Cosa sono gli Azure Resource Group e come vengono utilizzati?

Gli Azure Resource Group sono contenitori logici che raccolgono risorse correlate per una soluzione Azure. Consentono di gestire e organizzare risorse Azure come VM, database e account di archiviazione come un’unica entità. 

L’uso principale dei Resource Group è semplificare i processi di distribuzione, monitoraggio e gestione di risorse collettive. Forniscono un modo per applicare policy di gestione e controlli di accesso coerenti.

9. Come funziona il modello di prezzo di Azure?

Il prezzo di Azure dipende da diversi fattori, tra cui il tipo di servizio, la capacità richiesta, la località e il livello di gestione. 

La maggior parte dei servizi Azure è disponibile con modello pay-as-you-go, con addebiti basati sull’effettivo utilizzo. Inoltre, Azure offre un livello gratuito, che include l’uso gratuito di servizi specifici per i primi 12 mesi e l’uso gratuito perpetuo di servizi specifici.

Questo modello flessibile consente alle aziende di scalare le risorse in base alla domanda. Azure fornisce diversi calcolatori di prezzo e strumenti di gestione dei costi per stimare e gestire le spese prima di avviare qualsiasi progetto nel cloud, rendendolo conveniente sia per le piccole che per le grandi imprese.

10. Che cos’è Azure OpenAI Service e in cosa differisce dalla API pubblica di OpenAI?

Azure OpenAI Service fornisce accesso REST alle potenti language model di OpenAI (come GPT-5.2) ma con la sicurezza, la compliance e la privacy di livello enterprise del cloud Azure.

  • Sicurezza: I dati inviati ad Azure OpenAI non vengono usati per addestrare i modelli pubblici di OpenAI.
  • Compliance: Si integra con il networking privato di Azure (VNet) e la gestione delle identità (Entra ID), rendendolo sicuro per i dati aziendali.

Domande intermedie sui colloqui Azure

Queste domande testeranno la tua esperienza pratica con i servizi Azure, le configurazioni e l’uso efficace in vari scenari. Con le domande intermedie, ci si aspetta che tu dimostri una comprensione più profonda dei servizi core di Azure. 

Obiettivo principale delle domande intermedie: Valutare la comprensione intermedia e a livello di implementazione dei concetti di Azure.

Concetti chiave da conoscere

Per assicurarti di essere preparato, acquisisci una solida comprensione dei seguenti concetti:

  • Soluzioni di compute: conosci i servizi di calcolo (come Azure Kubernetes Service (AKS), Azure Functions, Azure Virtual Machines e Azure App Services) e spiega opzioni di scalabilità e come implementarle in modo efficiente.
  • Networking: competenza nella configurazione e gestione di Azure Virtual Network, Network Security Group (NSG), Azure VPN Gateway, Azure Load Balancer e Azure ExpressRoute per la connettività ibrida.
  • Sicurezza e compliance: profonda comprensione del controllo di accesso basato sui ruoli e di come Azure garantisce la conformità agli standard di settore. Inoltre, conosci servizi importanti come Azure Security Center, Azure Key Vault e Azure Policy. 
  • Pratiche DevOps: esperienza con pipeline CI/CD usando Azure DevOps, automazione dell’infrastruttura con template ARM e strumenti di configuration management come Terraform.
  • Monitoraggio e gestione: usa Azure Monitor, Application Insights e Log Analytics per monitorare e gestire risorse e applicazioni Azure.

Domande che potresti ricevere

Ecco alcuni esempi di domande che potresti incontrare in un colloquio intermedio su Azure, con risposte suggerite.

11. Cosa sono i ruoli IAM e come vengono utilizzati in Azure?

Azure Identity and Access Management (IAM) è uno strumento potente per gestire l’accesso degli utenti alle risorse Azure. Consente di definire chi può accedere a quali risorse e quali azioni può eseguire. Si basa su:

  • Identificazione e autenticazione: gli utenti in Azure devono essere identificati e autenticati tramite Microsoft Entra ID.
  • Ruoli e autorizzazioni: una volta autenticati, agli utenti vengono assegnati ruoli che definiscono le loro autorizzazioni. Alcuni ruoli predefiniti sono Owner, Contributor e Reader. Tuttavia, puoi personalizzare e creare ruoli specifici, definendo quali azioni possono essere eseguite. 

12. Come funziona Azure Load Balancer e quali tipi sono disponibili?

Azure Load Balancer è un servizio che distribuisce il traffico di rete in ingresso tra più risorse di backend per garantire alta disponibilità e affidabilità. Supporta failover automatico e distribuzione del carico tra macchine virtuali o istanze. 

Esiste una versione a pagamento (Standard) e una gratuita (Basic). Entrambe possono essere distribuite come: 

  • Load balancer pubblico: distribuisce il traffico internet in ingresso verso VM o istanze nel pool di backend e fornisce connettività in uscita per le VM.
  • Load balancer interno: bilancia il traffico all’interno di una rete virtuale, consentendo alle applicazioni di comunicare in modo efficiente in un ambiente privato o ibrido.

Il Load Balancer opera al Livello 4, gestendo il traffico TCP e UDP. Esegue attività fondamentali di bilanciamento indirizzando il traffico in ingresso dal frontend alle istanze del pool di backend tramite regole di bilanciamento e probe di integrità configurati. 

Queste istanze di backend possono essere costituite da Azure Virtual Machines o Virtual Machine Scale Set.

13. Che cos’è una Azure Virtual Machine e in cosa differisce da Azure App Services?

Le Azure Virtual Machines sono istanze di server virtualizzati (per Windows o Linux) nel cloud. Hai il pieno controllo del sistema operativo e delle app. 

Dall’altro lato, Azure App Services è un servizio semplificato per web app e API, così non devi preoccuparti della struttura sottostante.  

Mentre le Virtual Machines offrono un livello di controllo profondo, gli App Service sono ideali quando vuoi concentrarti di più sul codice e meno sul setup.

14. Quali sono le principali differenze tra Blob Storage e Azure Files? Per quali scenari vengono solitamente usati?

Le principali differenze tra i due servizi sono: 

  • Tipi di dati: mentre Blob Storage è progettato per dati non strutturati come immagini o documenti, Azure Files è ottimizzato per dati strutturati che devono essere condivisi tra più macchine. 
  • Protocollo di accesso: Blob Storage è accessibile tramite HTTP/HTTPS. Azure Files è accessibile tramite il protocollo Server Message Block (SMB).

Entrambi i servizi hanno proprietà ottimizzate per gestire tipi di dati diversi, quindi sono usati in scenari differenti. 

Azure Blob Storage è ideale per archiviare grandi quantità di dati non strutturati che non richiedono un file system tradizionale, come backup, archiviazione media o content delivery. 

Azure File Storage, invece, è ideale per scenari in cui i file devono essere condivisi tra più macchine virtuali o server on-premises, supportando operazioni tipiche dei file system come condivisione file o Lift and Shift.

Per esplorare i servizi Azure e i loro principali casi d’uso, puoi dare un’occhiata al corso di DataCamp su Azure Architecture and Services.

15. Quali sono i diversi modelli di distribuzione cloud in Azure?

In Azure sono disponibili tre modelli di distribuzione cloud:

Modello di distribuzione

Descrizione

Casi d’uso

Cloud pubblico

Infrastruttura cloud condivisa tra più organizzazioni, ospitata da un provider terzo come Azure.

Applicazioni economiche e scalabili, web hosting.

Cloud privato

Infrastruttura cloud dedicata a una singola organizzazione, on-premises o ospitata da terzi.

Dati altamente sensibili, requisiti normativi.

Cloud ibrido

Combina cloud pubblico e privato, consentendo la condivisione di dati e applicazioni tra i due.

Distribuzione del carico, disaster recovery e flessibilità.

Modelli di deployment Azure e relativi casi d’uso.

16. Che cos’è Azure Kubernetes Service (AKS) e quando dovresti usarlo al posto di Azure App Service?

Azure Kubernetes Service (AKS) è un servizio gestito di orchestrazione per distribuire e gestire applicazioni containerizzate (Docker) su larga scala.

  • Usa AKS quando: ti serve pieno controllo sull’orchestrazione dei container, stai eseguendo microservizi o ti serve portabilità tra cloud diversi.
  • Usa App Service quando: stai ospitando una semplice applicazione web o un’API e vuoi evitare la complessità di gestire cluster Kubernetes.

Domande avanzate sui colloqui Azure

Queste domande sono pensate per posizioni senior, in cui devi avere conoscenze approfondite ed esperienza nella progettazione e implementazione di soluzioni Azure scalabili, robuste e sicure. 

Obiettivo principale delle domande avanzate: Valutare la comprensione avanzata dei concetti e dei servizi di Azure.

Concetti chiave da conoscere

Per essere pienamente preparato, dovresti avere una forte competenza nell’ecosistema Azure e su come progettare, costruire e distribuire applicazioni usando i suoi servizi. Ciò significa comprendere:

  • Architettura e design: profonda conoscenza delle best practice per progettare soluzioni Azure scalabili e resilienti. 
  • Distribuzioni multi-regione: strategie per distribuire applicazioni in più regioni per una maggiore disponibilità, il disaster recovery e le best practice per distribuire applicazioni globali. 
  • Load balancing e autoscaling: implementazione di Azure Load Balancer, Application Gateway, Azure Front Door e Autoscaling per garantire prestazioni e affidabilità delle applicazioni.
  • Disaster recovery: uso di Azure Site Recovery, Azure Backup e soluzioni di storage con ridondanza geografica per garantire la continuità operativa.
  • Soluzioni ibride e multi-cloud: integrazione di Azure Stack, Azure Arc e soluzioni di identità ibride per abilitare operazioni fluide tra cloud e ambienti on-premises.
  • Pratiche avanzate di sicurezza: implementazione di Azure Sentinel, Azure Security Center, Azure Policy e soluzioni di sicurezza personalizzate per proteggere risorse e dati Azure.

Domande che potresti ricevere

Ecco alcuni esempi di domande che potresti ricevere in un colloquio avanzato su Azure, con risposte suggerite.

17. Spiega Azure Site Recovery e il suo ruolo nella pianificazione del disaster recovery.

Azure Site Recovery (ASR) è una soluzione di disaster recovery che aiuta le aziende a garantire la continuità operativa replicando i carichi di lavoro in esecuzione su macchine fisiche e virtuali in una regione Azure secondaria o in un sito on-premises. In caso di interruzione o disastro, ASR facilita il failover automatico al sito secondario, riducendo al minimo downtime e perdita di dati.

Le caratteristiche chiave di Azure Site Recovery includono:

  • Replica e ripristino automatici: ASR automatizza il processo di replica, garantendo che dati e applicazioni siano costantemente salvati in una posizione secondaria.
  • Opzioni di failover flessibili: ASR supporta failover pianificati e non pianificati, consentendo alle aziende di testare i piani di disaster recovery senza impattare i carichi di lavoro in produzione.
  • Coerenza applicativa: ASR fornisce snapshot consistenti a livello applicativo, assicurando che applicazioni multi-tier si ripristinino in modo coerente dopo il failover.

Azure Site Recovery è un componente fondamentale della pianificazione del disaster recovery, fornendo alle aziende gli strumenti necessari per proteggersi dalla perdita di dati e garantire un rapido ripristino in caso di evento imprevisto.

18. Spiega Azure Functions ed esemplifica i casi d’uso più comuni insieme a uno schema del servizio. 

Azure Functions è un servizio di calcolo serverless che consente agli sviluppatori di eseguire codice on-demand senza gestire l’infrastruttura. Scala automaticamente in base alla domanda e addebita solo il tempo di esecuzione utilizzato.

Casi d’uso per Azure Functions:

  • Attività event-driven: esegui task in risposta a eventi o trigger, come richieste HTTP, messaggi in una coda o modifiche in un database.
  • Elaborazione in background: esegui processi in background come data processing, job batch o upload di file.
  • Elaborazione in tempo reale: gestisci stream ed eventi in tempo reale da dispositivi IoT o applicazioni cloud.
  • Machine learning e AI: integrazione con modelli di machine learning e servizi di AI per task come completamento di testo, classificazione di immagini e ricerca semantica.
  • Attività pianificate: esegui codice in base a una pianificazione definita, ad esempio per pulire database o inviare notifiche periodiche.
  • Web API: crea API web scalabili con funzioni attivate da HTTP che possono connettersi ad altri servizi o agire come webhook.
  • Workflow serverless: fungono da componente di calcolo nei workflow serverless, integrandosi con servizi come Azure Logic Apps.
  • Messaggistica affidabile: crea soluzioni avanzate di messaggistica event-driven usando servizi di messaggistica Azure come Storage queues e Service Bus.

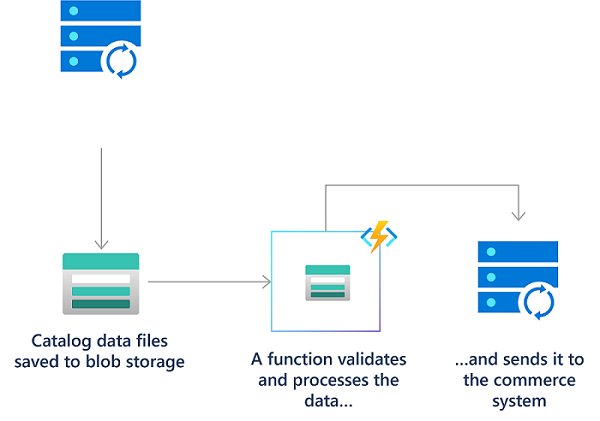
Azure Functions è versatile e si integra perfettamente con altri servizi Azure, risultando ideale per vari tipi di applicazioni. Un buon esempio è usarlo all’interno di una pipeline di upload e processamento di file. 

Prendiamo come esempio una soluzione di data processing nel retail: un sistema partner può inviare file con informazioni sul catalogo prodotti in blob storage. Al caricamento dei file, una funzione con trigger su blob può validarli, trasformarli e processarli nel sistema principale.
Azure functions application architecture diagram

Diagramma dell’architettura di un’applicazione Azure Functions. Immagine di Microsoft. 

Puoi trovare maggiori informazioni su tutti i casi d’uso nella documentazione ufficiale Microsoft.

19. Come generi un’applicazione web di base usando Azure?

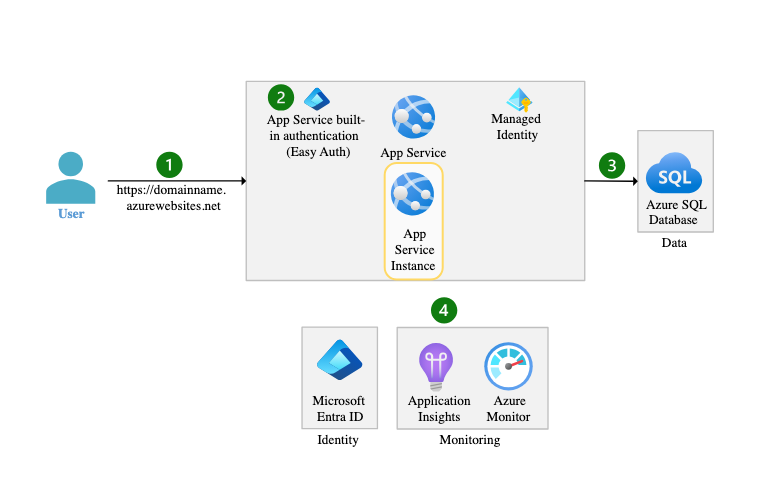
Per eseguire un’applicazione web usando Azure, potremmo utilizzare i seguenti servizi: 

  • Microsoft Entra ID fornisce un piano di controllo delle identità unificato per gestire autorizzazioni e ruoli degli utenti dell’applicazione web. Si integra con App Service e semplifica autenticazione e autorizzazione per le web app.
  • App Service per creare, distribuire e scalare l’applicazione web.
  • Azure Monitor per raccogliere, analizzare e intervenire sui dati di telemetria dell’intera distribuzione.
  • Azure SQL Database per archiviare i dati associati. 

L’idea dell’applicazione sarebbe: 

  1. Un utente invia una richiesta HTTPS al dominio predefinito dell’App Service su azurewebsites.net. Questo dominio punta automaticamente all’indirizzo IP pubblico integrato del tuo App Service. 
  2. Easy Auth, una funzionalità di Azure App Service, garantisce che l’utente che accede al sito sia autenticato con Microsoft Entra ID.
  3. Il tuo codice applicativo è distribuito su App Service, che gestisce la richiesta. Ad esempio, quel codice può connettersi direttamente a un’istanza di Azure SQL Database usando una stringa di connessione configurata come impostazione dell’app nell’App Service.
  4. Application Insights registra le informazioni sulla richiesta originale all’App Service e sulla chiamata all’Azure SQL Database.

Questo sarebbe il corrispondente diagramma architetturale: 
Azure basic web application architecture diagram.

Diagramma dell’architettura di una web app di base su Azure. Immagine di Microsoft. 

20. Quali passaggi considereresti per creare una distribuzione Azure multi-regione per un’applicazione globale?

Progettare una distribuzione Azure multi-regione richiede una pianificazione accurata e diverse strategie chiave:

  1. Progettazione dell’architettura:
    • Distribuisci in almeno due regioni (primaria e secondaria).
    • Usa Azure Front Door per il bilanciamento globale del carico e il failover.
  2. Replica dei dati:
    • Usa geo-replica attiva e gruppi di failover automatico per SQL Database.
    • Implementa la geo-replica per Azure Cosmos DB.
    • Utilizza lo storage con replica geografica in sola lettura (RA-GRS) per Azure Storage.
  3. Servizi applicativi:
    • Distribuisci web app e API come App Service separati in entrambe le regioni.
    • Usa Azure Function App per i task in background.
  4. Networking e sicurezza:
    • Gestisci il DNS con Azure DNS.
    • Proteggi il traffico tramite Azure Front Door e il suo WAF.
  5. Monitoraggio e probe di integrità:
    • Configura probe di integrità in Azure Front Door.
    • Usa Azure Monitor e Application Insights per il monitoraggio delle prestazioni.
  6. Ottimizzazione dei costi e prestazioni:
    • Implementa caching con Azure Cache for Redis e Azure CDN.
    • Progetta per la scalabilità e usa lo sharding per i database SQL.
  7. Eccellenza operativa:
    • Organizza le risorse in resource group separati.
    • Testa regolarmente le procedure di failover e aggiorna i piani di disaster recovery.

Questo approccio garantisce alta disponibilità, sicurezza e prestazioni per la tua applicazione globale.

21. Quali strategie useresti per il load balancing in Azure?

Azure offre diverse opzioni di bilanciamento del carico per distribuire il traffico in modo efficiente e mantenere la disponibilità delle applicazioni:

Load balancer

Layer

Descrizione

Casi d’uso

Azure Load Balancer

Layer 4

Distribuisce il traffico in ingresso alle macchine virtuali all’interno di una regione.

Scenari ad alte prestazioni e bassa latenza.

Azure Application Gateway

Layer 7

Fornisce instradamento a livello applicativo, terminazione SSL e funzionalità di Web Application Firewall.

Gestione del traffico di applicazioni web, instradamento con sicurezza avanzata.

Azure Traffic Manager

DNS

Instrada il traffico a livello globale in base alle query DNS, utilizzando instradamento per prestazioni, priorità o area geografica.

Distribuzione del traffico tra regioni, miglioramento dell’esperienza utente in base alla posizione.

Azure Front Door

HTTP/HTTPS

Punto di ingresso globale per applicazioni web, con distribuzione di contenuti veloce e sicura.

Distribuzione di contenuti ad alte prestazioni, applicazioni web globali.

Tipi di load balancer nell’ecosistema Azure e relativi casi d’uso.

La scelta della strategia di bilanciamento del carico dipende dalle esigenze specifiche dell’applicazione, come pattern di traffico, requisiti di sicurezza e distribuzione geografica.

22. Come garantisci compliance e governance negli ambienti Azure?

Garantire compliance e governance in Azure implica implementare policy e best practice per gestire le risorse e far rispettare gli standard. Ecco alcuni dei servizi Azure che possono aiutare a implementare un modello di governance.

  1. Azure Policy: definisce e applica regole attraverso le risorse Azure. Questo strumento consente alle organizzazioni di applicare standard di governance, come convenzioni di naming, configurazioni delle risorse e tipi di risorse consentiti.
  2. Azure Blueprints: Azure Blueprints può automatizzare la distribuzione di ambienti conformi. Fornisce template per distribuire risorse che aderiscono a policy organizzative e requisiti normativi.
  3. Role-Based Access Control (RBAC): implementa RBAC per gestire l’accesso alle risorse Azure. RBAC consente di assegnare ruoli e autorizzazioni specifici agli utenti, assicurando che solo personale autorizzato possa accedere a risorse sensibili.
  4. Security Center e Compliance Manager: utilizza Azure Security Center e Compliance Manager per monitorare e valutare continuamente la conformità agli standard di settore, come GDPR, HIPAA e ISO 27001.

Sfruttando questi strumenti e pratiche, le organizzazioni possono mantenere il controllo sui propri ambienti Azure e garantire la conformità a policy interne e normative esterne. 

Il corso Azure Management and Governance di DataCamp può insegnarti di più sulla governance.

23. Cosa sono le Managed Identities e perché dovresti usarle?

Le Managed Identities forniscono un’identità gestita automaticamente in Microsoft Entra ID per le risorse Azure (come VM, App Services o Functions).

  • Il problema che risolvono: eliminano la necessità per gli sviluppatori di gestire credenziali (come password o stringhe di connessione) nel codice.
  • Come funzionano: la risorsa Azure usa questa identità per autenticarsi in modo sicuro verso servizi come Azure Key Vault o SQL Database, senza che tu debba mai vedere o ruotare una password.

Domande per colloqui da Azure Data Architect

Rivediamo alcune domande che potresti incontrare se ti candidi per un ruolo di data architect con Azure.

24. Che cos’è l’Integration Runtime? Quali sono i diversi tipi di integration runtime?

L’Integration Runtime è un’infrastruttura computazionale che Azure Data Factory utilizza per fornire funzionalità di integrazione, come Data Flow e Data Movement, in diversi contesti di rete.

Esistono tre diversi tipi di integration runtime:

Integration Runtime

Descrizione

Casi d’uso

Azure Integration Runtime

Runtime gestito fornito da Azure per movimento e trasformazione dei dati all’interno di Azure.

Data flow all’interno di Azure, processi ETL basati sul cloud.

Self-Hosted Integration Runtime

Runtime installato on-premises o in una macchina virtuale per accedere in modo sicuro a dati on-premises.

Integrazione dati ibrida, movimento dati da on-premises al cloud.

Azure SSIS Integration Runtime

Runtime gestito per eseguire pacchetti SSIS in un ambiente cloud.

Lift-and-Shift dei carichi SSIS su Azure Data Factory.

I diversi integration runtime di Azure e i loro casi d’uso.

25. Quale funzionalità di Azure può essere usata per prevenire alti carichi applicativi in assenza di intervento umano nel flusso?

Per prevenire un elevato carico applicativo senza intervento umano, puoi sempre usare Azure Autoscale. Autoscale ti consente di scalare automaticamente applicazioni o risorse in base alla domanda e a regole e metriche predefinite, come utilizzo di CPU o memoria. Ciò fornisce risorse sufficienti a sostenere la domanda sulla tua applicazione senza over-provisioning e costi inutili.

Inoltre, Azure Traffic Manager può distribuire il traffico tra più regioni, aiutando a bilanciare il carico e migliorare prestazioni e disponibilità dell’applicazione. 

26. In cosa differisce Azure Traffic Manager da Azure Load Balancer?

Azure Traffic Manager si occupa principalmente di instradare il traffico a livello globale in base a metodi di routing come posizione geografica, prestazioni o priorità. Questo porta a un’esperienza utente migliorata che riflette come la tua applicazione è distribuita nel mondo. 

I tuoi endpoint pubblici beneficeranno anche di alta accessibilità e reattività. Per diversi obiettivi applicativi e sistemi di ripristino, Traffic Manager offre varie modalità di routing del traffico e soluzioni di monitoraggio degli endpoint. 

Azure Load Balancer, invece, gestisce l’instradamento del traffico all’interno di una specifica regione. Distribuisce il traffico di rete in ingresso tra più macchine virtuali o servizi all’interno di quella regione, garantendo alte prestazioni e disponibilità. 

Offre una soluzione di load balancing Layer 4 ad alte prestazioni e bassa latenza per tutti i protocolli UDP e TCP. Può gestire milioni di richieste al secondo mantenendo alta disponibilità.

27. Spiega Service Bus Queue e Storage Queue.

Azure Service Bus Queue fa parte del framework di messaggistica di Azure e include, tra le altre cose, code, pubblicazione e sottoscrizione. Include anche code dead-letter integrate per gestire i fallimenti dei messaggi e consente di impostare tempi di scadenza dei messaggi. 

Le Service Bus Queue sono ideali per collegare componenti applicativi eterogenei tramite protocolli di comunicazione, contratti dei dati, domini di trust o protocolli di sicurezza.

Azure Storage Queue fa parte del framework di archiviazione di Azure ed è noto per la semplicità e facilità d’uso. Consente un debug agevole tramite il local Azure Storage Emulator. 

Gli strumenti di Azure Storage Queue consentono di rivedere rapidamente i primi 32 messaggi e visualizzare i contenuti di quelli in formato XML/JSON direttamente da Visual Studio. 

Un’altra caratteristica delle storage queue che assicura uno sviluppo e un QA senza intoppi è che il loro contenuto può essere svuotato quando necessario. 

28. Qual è la differenza tra un Data Lake e un Data Warehouse in Azure?

Azure Data Lake (ADLS Gen2) è progettato per archiviare enormi quantità di dati non strutturati, semi-strutturati e strutturati (Schema-on-Read). Azure Synapse Analytics (Data Warehouse) è ottimizzato per dati relazionali e strutturati e per query SQL ad alte prestazioni (Schema-on-Write).

Domande per colloqui da Azure Data Scientist

Un altro ruolo che richiede conoscenze su Azure è quello del data scientist. Vediamo alcune domande su Azure che potrebbero farti se ti candidi per questo ruolo.

29. Quanti tipi di dataset sono supportati in Azure Data Factory?

I dataset supportati in Azure Data Factory sono i seguenti: 

  • CSV
  • Excel
  • Binary
  • Avro
  • JSON
  • ORC
  • XML
  • Parquet

30. Come si addestra e distribuisce un modello di machine learning in Azure Machine Learning Studio?

Azure Machine Learning fornisce tre interfacce principali per creare modelli, adatte a diversi livelli di competenza ed esigenze:

  1. Automated ML (AutoML): ideale per il prototyping rapido. Carichi i dati e Azure esegue automaticamente iterazioni su vari algoritmi e iperparametri per trovare il modello migliore in base alla tua metrica.
  2. Azure ML Designer: un’interfaccia drag-and-drop in cui colleghi visivamente dataset e moduli per creare una pipeline di training senza scrivere codice.
  3. Notebook e Python SDK (Code-First): lo standard per i data scientist professionisti. Scrivi codice Python (usando Azure ML SDK v2) in Jupyter Notebook ospitati in Azure Studio per addestrare, registrare e gestire i modelli.

Workflow generale:

  1. Preparazione dati: registra i dataset nell’Azure ML Data Store.
  2. Compute: crea un Compute Cluster (VM gestite) per eseguire lo script di training.
  3. Training: invia un "Job" (esperimento) che esegue lo script di training sul cluster di compute.
  4. Registrazione: metriche dettagliate e file del modello finale (pkl/onnx) vengono salvati nel Model Registry.
  5. Deployment: il modello viene containerizzato (Docker) e distribuito su un Online Endpoint (per inferenza in tempo reale) o un Batch Endpoint (per elaborazioni batch su larga scala).

31. Come puoi migliorare le prestazioni di un SQL Azure Database?

Per migliorare le prestazioni di un SQL Azure Database, considera le seguenti strategie:

  1. Ottimizzazione delle query:
    • Piani di esecuzione e statistiche: analizza i piani di esecuzione delle query e aggiorna le statistiche per individuare e ottimizzare le query lente.
    • Indici: crea e mantieni indici adeguati per velocizzare il recupero dei dati.
  2. Dynamic Management View (DMV):
    • usa le DMV di SQL Azure per monitorare le metriche di prestazione, identificare colli di bottiglia e gestire efficacemente le risorse.
  3. Considerazioni di rete:
    • Latenza e banda: per minimizzare la latenza di rete e massimizzare la banda, posiziona il database vicino all’applicazione nella stessa regione Azure.
    • Connection pooling: implementa il connection pooling per ridurre l’overhead di creazione delle connessioni.
  4. Scalabilità:
    • Scalabilità verticale: aumenta il livello di prestazioni del tuo SQL Azure Database scegliendo un tier di servizio superiore.
    • Scalabilità orizzontale: sharding o partizionamento per distribuire il carico su più database.
  5. Caching:
    • implementa strategie di caching, ad esempio usando Azure Cache for Redis, per ridurre il carico sul database archiviando in memoria i dati più richiesti.
  6. Strumenti di monitoraggio delle prestazioni:
    • per monitorare e ottimizzare continuamente le prestazioni, utilizza gli strumenti integrati di Azure SQL Database, come Query Performance Insight e Automatic Tuning.

Implementando queste strategie, puoi migliorare significativamente le prestazioni del tuo SQL Azure Database.

32. Come si ottimizzano le prestazioni delle pipeline in Azure Data Factory?

Ottimizzare le prestazioni delle pipeline di Azure Data Factory implica migliorare movimento dei dati, trasformazioni ed esecuzione complessiva delle pipeline. 

Ecco alcune strategie di ottimizzazione:

  1. Selezione dell’integration runtime: scegli l’integration runtime appropriato in base alla posizione dell’origine dati e della destinazione. In questo modo le risorse di calcolo sono più vicine ai dati, riducendo la latenza e migliorando le prestazioni.
  2. Elaborazione parallela: suddividi i dati in parti più piccole ed eseguili in parallelo all’interno delle pipeline o delle attività di data flow. Questo parallelismo può velocizzare notevolmente l’elaborazione dei dati.
  3. Data flow efficienti: riduci al minimo trasformazioni non necessarie e data shuffling nei mapping data flow. Ridurre queste operazioni può semplificare il flusso dei dati e migliorare le prestazioni.

Implementando queste strategie, puoi ottimizzare efficacemente le prestazioni delle pipeline di Azure Data Factory.

33. Come gestisci e archivi i dati in Azure e quali strumenti utilizzi?

Azure fornisce vari servizi per gestire e archiviare i dati nel cloud:

  • Azure SQL Database: servizio di database relazionale completamente gestito che offre alta disponibilità, backup automatici e scalabilità. Supporta varie funzionalità di SQL Server e può archiviare e gestire dati strutturati.
  • Azure Cosmos DB: database distribuito globalmente e multi-modello che supporta database NoSQL come documenti, key-value, grafo e colonna-famiglia. Offre scalabilità automatica e alta disponibilità e può archiviare e gestire dati non strutturati.
  • Azure Blob Storage: servizio di object storage completamente gestito per archiviare e gestire dati non strutturati come immagini, video e documenti. Offre alta disponibilità, durabilità e scalabilità ed è accessibile tramite REST API.
  • Azure Data Lake Storage Gen 2: servizio di data lake scalabile e sicuro per archiviare e gestire grandi quantità di dati non strutturati e strutturati. Fornisce controlli di accesso granulari ed è accessibile con vari strumenti, come Azure Data Factory e Azure Databricks.
  • Azure Backup: servizio di backup e disaster recovery per proteggere e ripristinare i dati in Azure. Fornisce backup automatici e può essere usato per eseguire backup da ambienti on-premises e da servizi Azure come Azure VM e Azure File Shares.
  • Azure Site Recovery: servizio di disaster recovery per replicare e ripristinare applicazioni e carichi di lavoro su Azure o in un’altra posizione. Fornisce RPO e RTO prossimi allo zero e può replicare i carichi da ambienti on-premises e da servizi Azure come Azure VM.

Conclusione

In questo articolo ho presentato 30 domande mirate per aiutarti a prepararti al tuo prossimo colloquio. Organizzate per categorie — Domande Azure di base, intermedie e avanzate, oltre a domande specifiche per Data Architect e Data Scientist — ti aiuteranno a mostrare al meglio le tue competenze!

Se vuoi migliorare le tue competenze su Azure e come data practitioner, ecco alcune risorse che potresti consultare:

In bocca al lupo per il tuo prossimo colloquio!


Josep Ferrer's photo
Author
Josep Ferrer
LinkedIn
Twitter

Josep è un Data Scientist freelance specializzato in progetti europei, con competenze in archiviazione e processamento dei dati, analisi avanzate e data storytelling efficace. 

Come docente, insegna Big Data nel corso di laurea magistrale dell’Università di Navarra e condivide le sue idee tramite articoli su piattaforme come Medium, KDNuggets e DataCamp. Josep scrive anche di Data e Tech nella sua newsletter Databites (databites.tech). 

Ha conseguito una laurea in Ingegneria Fisica presso la Università Politecnica della Catalogna e un master in Intelligent Interactive Systems presso la Università Pompeu Fabra.

Argomenti
Azure
Data Engineering
Cloud

Approfondisci data engineering e Azure con questi corsi!

Programma

Microsoft Azure Developer Associate (AZ-204)

21 ore
Preparati all'esame AZ-204 creando e integrando app cloud su Microsoft Azure con corsi pratici pensati per gli sviluppatori.
Vedi i dettagliInizia Il Corso

Crea il tuo account gratuito

Pratica and corso your progress.

Continua Con Google
Continuando, accetti i nostri Termini di utilizzo, la nostra Informativa sulla privacy e che i tuoi dati siano conservati negli Stati Uniti.
Mostra altro
Correlato

blog

Che cos'è Snowflake? Guida per principianti alla piattaforma dati cloud

Esplora le basi di Snowflake, la piattaforma dati cloud. Scopri la sua architettura, le sue funzionalità e come integrarla nelle tue pipeline di dati.
Tim Lu's photo

Tim Lu

12 min

blog

I 15 migliori server MCP remoti che ogni AI builder dovrebbe conoscere nel 2026

Scopri i 15 migliori server MCP remoti che stanno trasformando lo sviluppo AI nel 2026. Scopri come migliorano automazione, ragionamento, sicurezza e velocità dei workflow.
Abid Ali Awan's photo

Abid Ali Awan

15 min

blog

Tokenizzazione nel NLP: come funziona, sfide e casi d'uso

Guida al preprocessing NLP nel machine learning. Copriamo spaCy, i transformer di Hugging Face e come funziona la tokenizzazione in casi d'uso reali.
Abid Ali Awan's photo

Abid Ali Awan

10 min

Mostra altro

