Program
Günümüzün rekabetçi iş piyasasında, Microsoft Azure sertifikasına sahip profesyoneller yüksek talep görüyor. 2024 Stack Overflow anketine göre, tüm teknoloji profesyonellerinin yaklaşık %25'i Azure Cloud Services ile çalışıyor; bu da AWS ve GCP ile birlikte onu en büyük bulut hizmeti sağlayıcılarından biri yapıyor.
Geliştiriciyseniz veya veriyle çalışıyorsanız, büyük olasılıkla bu üç bulut servisinden en az biriyle zaten aşinasınızdır. Ancak iş değiştirirken mülakat sorularına çalışmak ve hazırlık yapmak oldukça önemlidir.
Bu nedenle, zorluk seviyelerine göre bölümlendirilmiş ve hem yeni mezunlara hem de deneyimli adaylara uygun, en sık sorulan 30 Microsoft Azure mülakat sorusu ve yanıtını derledim.
Azure'un önemli pazar payı ve kapsamlı uyumluluk teklifleri sayesinde, bu sorulara hazırlanmak bir sonraki bulut bilişim mülakatınızda güçlü bir izlenim bırakmanıza yardımcı olacaktır. Azure becerilerinizi daha da sergilemek isterseniz Azure Fundamentals Certification için çalışmanızı öneririm.
Temel Azure Mülakat Soruları
İster bulut servislerine yeni olun ister başka sağlayıcıları (örneğin AWS veya GCP) kullanmış olun, ilk adımınız, temel servisler de dahil olmak üzere tüm Azure ekosistemini kavramsal olarak anlamaktır.
Temel soruların ana amacı: Adayın Azure'un temel kavramlarına ilişkin temel anlayışını değerlendirmek.
Bilmeniz gereken temel kavramlar
Temel Azure mülakat sorularına iyi hazırlanmak için, aşağıdakiler hakkında net açıklamalar yapabilmelisiniz:
- Temel Azure servisleri: En temel servislerin işlevlerini ve en yaygın kullanım alanlarını anlamalısınız. Bazı temel servisler Azure Virtual Machines (VM), Azure App Services, Azure SQL Database ve Azure Storage'dır.
- Kimlik ve Erişim Yönetimi (IAM): Microsoft Entra ID, roller ve izinleriyle aşina olmalısınız.
- Veri depolama seçenekleri: Azure'un farklı depolama çözümlerini ve her birinin ne zaman kullanılacağını anlamak.
- İzleme ve tanılama: Azure Monitor, Azure Service Health ve Application Insights hakkında, uygulama ve kaynakları izlemek ve teşhis etmek için nasıl kullanıldıklarına dair anlayış.
- Fiyatlandırma: Azure’un kullandıkça öde fiyatlandırma modeline aşina olun.
|
Servis |
Açıklama |
Yaygın kullanım alanları |
|
Azure Virtual Machines |
Talebe göre ölçeklenebilir bilişim kaynakları sağlar. |
Uygulama barındırma, felaket kurtarma ve geliştirme/test. |
|
Azure App Services |
Web uygulamaları ve API’ler için yönetilen barındırma ortamı. |
Web uygulamaları ve API’lerin geliştirilmesi ve dağıtılması. |
|
Azure SQL Database |
Bulutta yönetilen ilişkisel veritabanı hizmeti. |
Yapılandırılmış veri depolama; web ve mobil uygulamaları destekleme. |
|
Azure Blob Storage |
Yapılandırılmamış veri için nesne depolama hizmeti. |
Yedeklemeler, arşivleme ve büyük ölçekli veri depolama. |
|
Microsoft Entra ID |
Kimlik ve erişim yönetimi hizmeti. |
Kullanıcı erişimi ve kimlik doğrulamasının yönetimi. |
|
Azure Functions |
Olay odaklı kodu çalıştırmak için sunucusuz hesaplama hizmeti. |
Arka plan görevleri, olay işleme ve API oluşturma. |
Temel Azure servisleri ve kullanım alanları.
Karşılaşabileceğiniz sorular
İşte temel bir Azure mülakatında karşılaşabileceğiniz bazı örnek sorular ve önerilen yanıtlar.
1. Microsoft Azure nedir?
Microsoft Azure, Microsoft'un genel bulut bilişim platformudur. Hesaplama, analitik, depolama ve ağ iletişimi dahil olmak üzere geniş bir bulut hizmeti yelpazesi sunar.
Kullanıcılar bu hizmetlerden seçim yaparak yeni uygulamalar geliştirebilir ve ölçeklendirebilir veya mevcut uygulamaları genel bulutta çalıştırabilir.
Microsoft'un küresel altyapısı, işletmelerin uygulama oluşturmasını, dağıtmasını ve yönetmesini sağlar. Geniş bir programlama dili, araç ve çerçeve yelpazesini destekleyerek bulutta uygulama geliştirme için iyi bir seçenek sunar.
2. Bulut tabanlı teknolojileri kullanmanın başlıca avantajları nelerdir?
Bulut tabanlı hizmetler, geleneksel kendi kendini yöneten çözümlere kıyasla beş temel fayda sağlar:
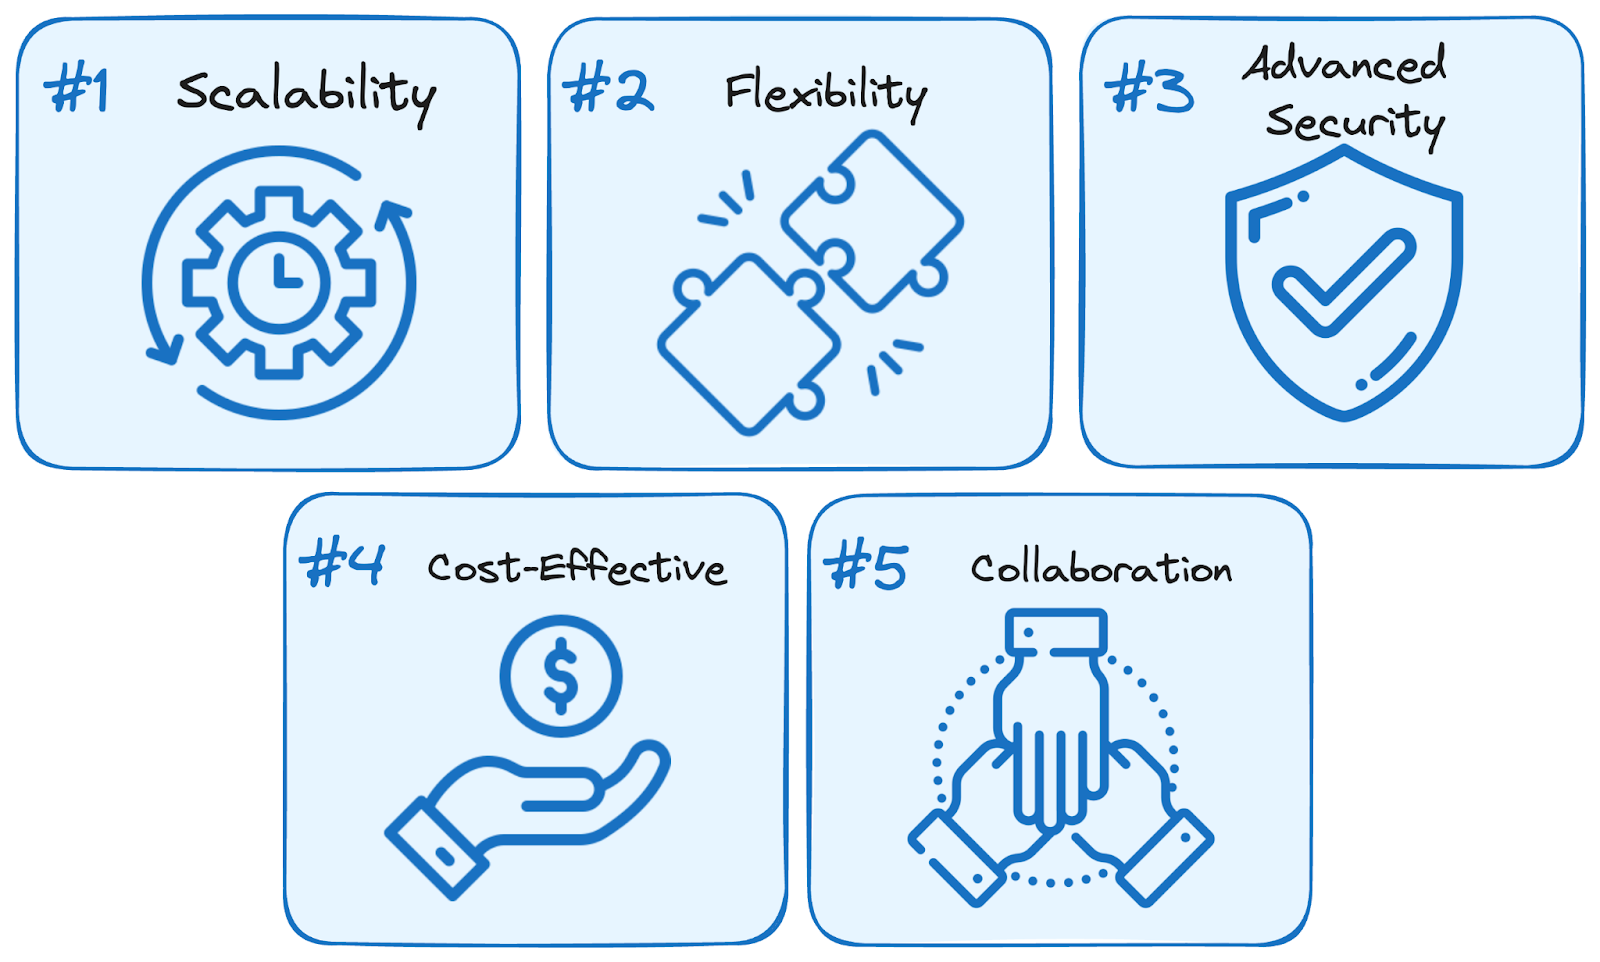
- Ölçeklenebilirlik: Önemli donanım yatırımları konusunda endişelenmenize gerek kalmaz. Bulut hizmetleri, mevcut ihtiyaçlarınıza göre kaynak ekleyip çıkarmanıza olanak tanır.
- Esneklik: İhtiyaçlarınız zamanla değiştikçe altyapıyı değiştirebilirsiniz.
- Gelişmiş güvenlik: Bulut çözümleri, otomatik yedeklemeler ve felaket kurtarma yetenekleri gibi üst düzey güvenlik özellikleri sunar ve kullanıcıların izinlerini kolayca yönetmesine olanak tanır.
- Maliyet etkinliği: Bulut çözümleri, kullandıkça öde fiyatlandırma modeli sunar; yalnızca kullandığınız kadar ödersiniz.
- Veri paylaşımı ve iş birliği: Bulut tabanlı hizmetler, farklı ekiplerin ve paydaşların verilere güvenli bir şekilde erişmesini ve analiz etmesini sağlayarak veri paylaşımı ve iş birliğini teşvik eder.

Bulut tabanlı hizmetlerin avantajları. Görsel: Yazar.
3. SaaS, PaaS ve IaaS arasındaki fark nedir? Her biri için bir örnek verin.
- Hizmet Olarak Yazılım (SaaS): Yazılım uygulamalarının internet üzerinden sunulduğu ve üçüncü taraf sağlayıcı tarafından yönetildiği bir bulut hizmet modeli. Kullanıcılar, altyapı veya yazılım bakımıyla uğraşmadan yazılıma web veya bir API aracılığıyla erişir. İyi bir örnek Microsoft 365'tir.
- Hizmet Olarak Altyapı (IaaS): Sanal makineler, depolama ve ağ gibi sanallaştırılmış bilişim kaynaklarının internet üzerinden sağlandığı bir bulut hizmet modeli. Kullanıcılar kullanıma göre ödeme yapar ve fiziksel donanımı yönetmeden uygulamalarını barındırabilir. İyi bir örnek Azure Virtual Machines'dir.
- Hizmet Olarak Platform (PaaS): İşletmelerin ve geliştiricilerin uygulama oluşturmasına, yönetmesine ve dağıtmasına olanak tanıyan bir platform sunan bulut hizmet modeli. Altyapı, çalışma zamanları ve dağıtım araçlarını içerir; böylece geliştiriciler altta yatan altyapıyla uğraşmadan kodlamaya odaklanabilir. İyi bir örnek Azure App Service'tir.
4. Azure Kaynak Hiyerarşisini açıklayın
Azure kaynak hiyerarşisi, bir kuruluş genelinde kaynakları etkili şekilde düzenlemek ve yönetmek için kullanılan yapıdır. Dört kapsam seviyesinden oluşur:
- Yönetim Grupları: Birden çok abonelik için erişim, ilke ve uyumluluğun yönetilmesine yardımcı olan kapsayıcılardır. Bir yönetim grubundaki tüm abonelikler, yönetim grubuna uygulanan koşulları otomatik olarak devralır.
- Abonelikler: Yönetim ve faturalandırma birimleri olarak hizmet veren mantıksal kapsayıcılardır. Bir kullanıcı, maliyetleri ve erişim sınırlarını ayırmak için (ör. Geliştirme, Üretim) birden fazla aboneliğe sahip olabilir.
- Kaynak Grupları: Bir Azure çözümüne ait ilgili kaynakları barındıran mantıksal kapsayıcı. Bir kaynak grubu, birlikte yönetmek istediğiniz kaynakları içerir (ör. bir web uygulaması, veritabanı ve depolama hesabı).
- Kaynaklar: Bulutta oluşturulan hizmetlerin tekil örnekleridir; örneğin Virtual Machines, App Services veya SQL Databases.
5. Azure SQL Database nedir ve faydaları nelerdir?
Azure SQL Database, Veritabanı Olarak Hizmet (Database-as-a-Service) olarak sunulan ilişkisel bir veritabanıdır. Bulutta petabayt ölçeğinde altyapıya sahip, veritabanı destekli yönetilen bir hizmet sağlar.
Hizmet Microsoft tarafından tamamen yönetilir; dolayısıyla kullanıcı yalnızca veriyi sağlar ve altyapı, güvenlik, sunucular ve bakım gibi konuları yönetmekten kurtulur.
Azure SQL Database’in başlıca faydaları şunlardır:
- Fiziksel donanım yok: SQL Database Microsoft tarafından barındırıldığından, altyapı maliyeti ve sunucu bakımına ilişkin sorunlar ortadan kalkar.
- Kullanılabilirlik: Azure SQL Database üzerinde çalışmak, SQL Server ile çalışmaya benzer ve diğer SQL geliştiricilerine aşinadır. Oldukça kolay kullanılabilir ve yönetilebilir.
- Çeşitli veri türleri: İlişkisel verilerin yanı sıra grafikler, JSON, mekansal ve XML gibi ilişkisel olmayan yapıları da destekler ve işler.
- Uygun maliyetli: Altyapı ve sunucu maliyeti ile bakım masraflarına kıyasla nispeten ekonomiktir. Ayrıca, SQL Server’ı Azure Virtual Machine üzerinde barındırmaya göre daha ucuzdur.
- Ölçeklenebilirlik: İş ihtiyaçları arttıkça planları yükseltmek için esnek bir seçenek sunar ve daha fazla uygulama kolayca eklenebilir.
- Güvenilir ve yüksek erişilebilirlik: Microsoft tarafından yönetilir; verileri veri merkezleri arasında dağıtır. Ayrıca, yüksek hızlı bağlantıyla uygulamalar ve çözümler için yüksek performanslı bir veri depolama katmanı oluşturur.
6. Microsoft Azure’da farklı depolama alanı türleri nelerdir?
Microsoft Azure’da 7 ana depolama alanı türü vardır:
- Blobs: Metin ve ikili veriler için büyük ölçekli nesne deposu. Ayrıca Data Lake Storage Gen2 aracılığıyla büyük veri analitiği desteği içerir.
- Files: Bulut veya şirket içi dağıtımlar için yönetilen dosya paylaşımları.
- Elastic SAN: Azure’da bir SAN yapılandırma, dağıtma, ölçeklendirme ve yönetme sürecini basitleştiren, tamamen entegre bir çözüm.
- Queues: Bileşenler arasında (aynı uygulama içinde veya farklı uygulamalardan) güvenilir mesajlaşma için bir mesajlaşma deposu.
- Tables: NoSQL deposu; yapılandırılmış verilerin şemasız depolanması için.
- Yönetilen diskler: Azure VM’ler için blok düzeyinde depolama birimleri.
- Konteyner depolama: Konteynerler için yerel olarak oluşturulmuş bir birim yönetimi, dağıtım ve orkestrasyon hizmeti.
|
Depolama seçeneği |
Açıklama |
Tipik kullanım alanları |
|
Blob Storage |
Görseller, videolar ve yedeklemeler gibi yapılandırılmamış veriler için nesne depolama. |
Medya depolama, yedeklemeler, büyük veri analitiği. |
|
File Storage |
SMB protokolü üzerinden erişilebilen yönetilen dosya paylaşımları. |
Dosya paylaşımı, Lift-and-Shift uygulamalar. |
|
Queue Storage |
Dağıtık uygulamalar arasında güvenilir mesaj iletimi için mesajlaşma hizmeti. |
Asenkron mesajlaşma, görev zamanlama. |
|
Table Storage |
Yapılandırılmış verilerin şemasız depolanması için NoSQL deposu. |
Büyük ölçekli, yapılandırılmış veri depolama; esnek veri şemaları. |
Başlıca Azure depolama seçenekleri ve kullanım alanları.
Daha fazla bilgi için resmi Microsoft dokümantasyonuna göz atabilirsiniz.
Mülakatlarda sık sorulan bir soru, Azure platformundaki belirli bir hizmetin başlıca özelliklerini ve kullanım alanlarını açıklamaktır. Bu tür sorulara iyi bir örnek aşağıdakidir.
7. Azure Blob Storage’ı ve kullanım alanlarını açıklayın.
Azure Blob Storage, metin veya ikili veri gibi yapılandırılmamış verileri bulutta depolamak için kullanılan bir hizmettir. Devasa ölçekli depolama çözümleri için tasarlanmıştır ve petabaytlarca veriyi verimli şekilde işleyebilir.
Azure Blob Storage için kullanım alanları şunlardır:
- Şirket içi veya Azure üzerinde barındırılan bir hizmet tarafından analiz edilecek verilerin depolanması.
- Dosyaların yedeklenmesi ve arşivlenmesi; felaket kurtarma senaryoları dahil.
- Web uygulamaları ve mobil uygulamalar için video ve ses akışı.
- Görsellerin veya belgelerin doğrudan tarayıcıya sunulması.
Aynı soru Azure Files Storage, Azure SQL, Azure Functions vb. için de sorulabilir.
Bu sorulara kolayca hazırlanmak için Microsoft’un Azure Blob Storage resmi dokümantasyonunu inceleyebilirsiniz.
8. Azure Resource Groups nedir ve nasıl kullanılır?
Azure Resource Groups, bir Azure çözümüne ait ilgili kaynakları barındıran mantıksal kapsayıcılardır. VM’ler, veritabanları ve depolama hesapları gibi Azure kaynaklarını tek bir varlık olarak yönetip düzenlemenizi sağlar.
Resource Group’ların temel kullanım amacı, toplu kaynakların dağıtım, izleme ve yönetim süreçlerini kolaylaştırmaktır. Tutarlı yönetim ilkeleri ve erişim kontrolleri uygulamanın bir yolunu sunar.
9. Azure’un fiyatlandırma modeli nasıl çalışır?
Azure fiyatlandırması; hizmet türü, gereken kapasite, konum ve yönetim düzeyi gibi çeşitli faktörlere bağlıdır.
Çoğu Azure hizmeti, kullanıcıların gerçek kullanıma göre ücretlendirildiği kullandıkça öde modeliyle sunulur. Ayrıca Azure, ilk 12 ay boyunca belirli hizmetlerin ücretsiz kullanımını ve bazı hizmetlerin kalıcı olarak ücretsiz kullanımını içeren bir ücretsiz katman sunar.
Bu esnek model, işletmelerin talebe göre kaynakları artırıp azaltmasına olanak tanır. Azure, bulutta herhangi bir projeye başlamadan önce maliyetleri tahmin etmeye ve yönetmeye yardımcı olan çeşitli fiyatlandırma hesaplayıcıları ve maliyet yönetimi araçları sağlar; böylece hem küçük hem de büyük işletmeler için maliyet etkin bir seçenek sunar.
10. Azure OpenAI Service nedir ve herkese açık OpenAI API’sinden nasıl farklıdır?
Azure OpenAI Service, OpenAI’nin güçlü dil modellerine (örneğin GPT-5.2) REST API erişimi sağlar; ancak Azure bulutunun kurumsal düzeyde güvenlik, uyumluluk ve gizliliğiyle birlikte sunulur.
- Güvenlik: Azure OpenAI’ye gönderilen veriler, genel OpenAI modellerini eğitmek için kullanılmaz.
- Uyumluluk: Azure özel ağ (VNet) ve kimlik yönetimi (Entra ID) ile entegre olur; kurumsal veriler için güvenlidir.
Orta Düzey Azure Mülakat Soruları
Bu sorular, Azure hizmetleriyle ilgili pratik deneyiminizi, yapılandırmaları ve çeşitli senaryolarda etkin kullanımınızı test eder. Orta düzey sorularda, Azure’un temel hizmetlerine daha derin bir hakimiyet göstermeniz beklenir.
Orta düzey soruların ana amacı: Adayın Azure kavramlarına orta ve uygulama düzeyinde hakimiyetini değerlendirmek.
Bilmeniz gereken temel kavramlar
Hazırlıklı olmak için aşağıdaki kavramlara sağlam şekilde hâkim olun:
- Hesaplama çözümleri: Azure Kubernetes Service (AKS), Azure Functions, Azure Virtual Machines ve Azure App Services gibi hesaplama hizmetlerine aşina olun ve ölçekleme seçeneklerini açıklayıp bunları verimli biçimde nasıl uygulayacağınızı anlatın.
- Ağ: Azure Virtual Networks, Network Security Groups (NSG), Azure VPN Gateway, Azure Load Balancer ve hibrit bağlantı için Azure ExpressRoute yapılandırma ve yönetiminde yetkinlik.
- Güvenlik ve uyumluluk: Rol tabanlı erişim denetimine ve Azure’un sektör standartlarıyla uyumluluğu nasıl sağladığına derinlemesine hâkimiyet. Ek olarak, Azure Security Center, Azure Key Vault ve Azure Policy gibi önemli hizmetleri anlayın.
- DevOps uygulamaları: Azure DevOps ile CI/CD boru hatları, ARM şablonlarıyla altyapı otomasyonu ve Terraform gibi yapılandırma yönetimi araçlarıyla deneyim.
- İzleme ve yönetim: Azure Monitor, Application Insights ve Log Analytics kullanarak Azure kaynaklarını ve uygulamaları izleyip yönetin.
Karşılaşabileceğiniz sorular
Orta düzey bir Azure mülakatında karşılaşabileceğiniz bazı örnek sorular ve önerilen cevaplar aşağıdadır.
11. IAM rolleri nedir ve Azure’da nasıl kullanılır?
Azure Kimlik ve Erişim Yönetimi (IAM), kullanıcıların Azure kaynaklarına erişimini yönetmek için güçlü bir araçtır. Kimin hangi kaynaklara erişebileceğini ve hangi işlemleri yapabileceğini tanımlamamıza olanak tanır. Şunlara dayanır:
- Kimlik doğrulama ve yetkilendirme: Azure’daki kullanıcıların Microsoft Entra ID üzerinden tanımlanması ve kimliklerinin doğrulanması gerekir.
- Roller ve izinler: Kimlik doğrulandıktan sonra, kullanıcılara izinlerini tanımlayan roller atanır. Varsayılan rollere örnek olarak Owner, Contributor ve Reader verilebilir. Ancak, gerçekleştirilebilecek işlemleri tanımlayan özel roller de oluşturabilirsiniz.
12. Azure Load Balancer nasıl çalışır ve hangi türleri vardır?
Azure Load Balancer, gelen ağ trafiğini birden çok arka uç kaynağına dağıtarak yüksek erişilebilirlik ve güvenilirlik sağlayan bir hizmettir. Sanal makineler veya örnekler arasında otomatik yük devretme ve yük dağıtımını destekler.
Ücretli (Standard) ve ücretsiz (Basic) sürümü vardır. Her ikisi de şu şekilde dağıtılabilir:
- Genel yük dengeleyici: İnternetten gelen trafiği arka uç havuzundaki sanal makinelere veya örneklere dağıtır ve VM’ler için giden bağlantı sağlar.
- Dahili yük dengeleyici: Bir sanal ağ içinde trafiği dengeler ve uygulamaların özel veya hibrit bir ortamda verimli iletişim kurmasını sağlar.
Load Balancer, Katman 4’te çalışır; TCP ve UDP trafiğini işler. Ön uçtan gelen trafiği yapılandırılmış yük dengeleme kuralları ve sağlık yoklamaları aracılığıyla arka uç havuzu örneklerine yönlendirerek temel yük dengeleme görevlerini yerine getirir.
Bu arka uç havuzu örnekleri Azure Virtual Machines veya Virtual Machine Scale Sets’ten oluşabilir.
13. Azure Virtual Machine nedir ve Azure App Services’ten farkı nedir?
Azure Virtual Machines, bulutta (Windows veya Linux için) sanallaştırılmış sunucu örnekleridir. İşletim sistemi ve uygulamalar üzerinde tam kontrole sahipsiniz.
Öte yandan Azure App Services, web uygulamaları ve API’ler için yalınlaştırılmış bir hizmettir; temel altyapıyla uğraşmanıza gerek kalmaz.
Virtual Machines size derin düzeyde kontrol sunarken, App Services kurulumdan çok koda odaklanmak istediğiniz durumlar için idealdir.
14. Blob Storage ve Azure Files arasındaki temel farklar nelerdir? Genellikle hangi senaryolarda kullanılırlar?
Her iki hizmet arasındaki temel farklar şunlardır:
- Veri türleri: Blob Storage, görseller veya belgeler gibi yapılandırılmamış veriler için tasarlanmıştır; Azure Files ise birden çok makine arasında paylaşılması gereken yapılandırılmış veriler için optimize edilmiştir.
- Erişim protokolü: Blob Storage’a HTTP/HTTPS üzerinden erişilir. Azure Files’a ise Server Message Block (SMB) protokolüyle erişilir.
Her iki hizmet de farklı veri türleriyle başa çıkmaya yönelik optimize özelliklere sahiptir; bu nedenle farklı senaryolarda kullanılırlar.
Azure Blob Storage, yedeklemeler, medya depolama veya içerik dağıtımı gibi, geleneksel bir dosya sistemi gerektirmeyen büyük miktarda yapılandırılmamış veriyi depolamak için idealdir.
Buna karşılık, Azure File Storage, dosyaların birden çok sanal makine veya şirket içi sunucular arasında paylaşılması gereken ve Dosya paylaşımı veya Lift-and-Shift gibi geleneksel dosya sistemi işlemlerinin desteklendiği senaryolar için idealdir.
Azure hizmetlerini ve başlıca kullanım alanlarını keşfetmek için DataCamp’in Azure Mimarisi ve Hizmetleri kursuna göz atabilirsiniz.
15. Azure’da farklı bulut dağıtım modelleri nelerdir?
Azure’da üç bulut dağıtım modeli vardır:
|
Dağıtım modeli |
Açıklama |
Kullanım alanları |
|
Genel bulut |
Azure gibi üçüncü taraf bir sağlayıcı tarafından barındırılan ve birden çok kuruluş arasında paylaşılan bulut altyapısı. |
Maliyet etkin, ölçeklenebilir uygulamalar, web barındırma. |
|
Özel bulut |
Yalnızca tek bir kuruluşa adanmış, şirket içinde veya üçüncü tarafça barındırılan bulut altyapısı. |
Yüksek derecede hassas veriler, düzenleyici uyumluluk gereksinimleri. |
|
Hibrit bulut |
Genel ve özel bulutları birleştirir; veri ve uygulamaların bunlar arasında paylaşılmasına olanak tanır. |
İş yükü dağıtımı, felaket kurtarma ve esneklik. |
Azure dağıtım modelleri ve kullanım örnekleri.
16. Azure Kubernetes Service (AKS) nedir ve ne zaman Azure App Service yerine kullanılmalıdır?
Azure Kubernetes Service (AKS), kapsayıcılaştırılmış uygulamaları (Docker) ölçekli olarak dağıtıp yönetmek için yönetilen bir orkestrasyon hizmetidir.
- Şu durumlarda AKS kullanın: Kapsayıcı orkestrasyonu üzerinde tam denetime ihtiyacınız varsa, mikro hizmetler çalıştırıyorsanız veya farklı bulutlar arasında taşınabilirlik gerekiyorsa.
- Şu durumlarda App Service kullanın: Basit bir web uygulaması veya API barındırıyor ve Kubernetes kümelerini yönetmenin karmaşıklığından kaçınmak istiyorsanız.
İleri Düzey Azure Mülakat Soruları
Bu sorular, ölçeklenebilir, sağlam ve güvenli Azure çözümleri tasarlama ve uygulamada derin bilgi ve deneyim gerektiren kıdemli pozisyonlar için tasarlanmıştır.
İleri düzey soruların ana amacı: Adayın Azure’un kavram ve hizmetlerine ileri düzeyde hakimiyetini değerlendirmek.
Bilmeniz gereken temel kavramlar
Tam hazırlıklı olmak için Azure ekosisteminde ve hizmetlerini kullanarak uygulamaları tasarlama, oluşturma ve dağıtma konusunda güçlü uzmanlığa sahip olmalısınız. Bu şunları anlamayı gerektirir:
- Mimari ve tasarım: Ölçeklenebilir ve dayanıklı Azure çözümleri tasarlamaya yönelik en iyi uygulamalara derin hâkimiyet.
- Çok bölgeli dağıtımlar: Erişilebilirliği ve felaket kurtarmayı iyileştirmek ve küresel uygulamaları dağıtmanın en iyi uygulamalarını anlamak için birden çok bölgede dağıtım stratejileri.
- Yük dengeleme ve otomatik ölçekleme: Uygulama performansı ve güvenilirlik için Azure Load Balancer, Application Gateway, Azure Front Door ve otomatik ölçeklemenin uygulanması.
- Felaket kurtarma: İş sürekliliğini sağlamak için Azure Site Recovery, Azure Backup ve coğrafi yedekli depolama çözümlerinin kullanılması.
- Hibrit ve çoklu bulut çözümleri: Bulut ve şirket içi ortamlar arasında kesintisiz operasyonlar sağlamak için Azure Stack, Azure Arc ve hibrit kimlik çözümlerinin entegrasyonu.
- İleri güvenlik uygulamaları: Azure Sentinel, Azure Security Center, Azure Policy ve özel güvenlik çözümlerinin uygulanmasıyla Azure kaynakları ve verilerini korumak.
Karşılaşabileceğiniz sorular
İleri düzey bir Azure mülakatında karşılaşabileceğiniz bazı örnek sorular ve önerilen cevaplar aşağıdadır.
17. Azure Site Recovery’yi ve felaket kurtarma planlamasındaki rolünü açıklayın.
Azure Site Recovery (ASR), fiziksel ve sanal makinelerde çalışan iş yüklerini ikincil bir Azure bölgesine veya şirket içi bir siteye çoğaltarak işletmelerin iş sürekliliğini sağlamasına yardımcı olan bir felaket kurtarma çözümüdür. Kesinti veya felaket durumunda ASR, ikincil siteye otomatik yük devretmeyi kolaylaştırarak kesinti süresini ve veri kaybını en aza indirir.
Azure Site Recovery’nin başlıca özellikleri şunlardır:
- Otomatik çoğaltma ve kurtarma: ASR, çoğaltma sürecini otomatikleştirerek veri ve uygulamaların sürekli olarak ikincil bir konuma yedeklenmesini sağlar.
- Esnek yük devretme seçenekleri: ASR, planlı ve plansız yük devretmeleri destekleyerek işletmelerin üretim iş yüklerini etkilemeden felaket kurtarma planlarını test etmelerine olanak tanır.
- Uygulama tutarlılığı: ASR, çok katmanlı uygulamaların yük devretmeden sonra tutarlı biçimde kurtarılmasını sağlayan uygulama tutarlı anlık görüntüler sunar.
Azure Site Recovery, veri kaybına karşı koruma ve beklenmeyen bir durumda hızlı kurtarma için gerekli araçları sağlayarak felaket kurtarma planlamasının kritik bir bileşenidir.
18. Azure Functions’ı açıklayın ve en yaygın kullanım alanlarını bir hizmet şemasıyla örneklendirin.
Azure Functions, geliştiricilerin altyapı yönetmeden isteğe bağlı olarak kod çalıştırmasına olanak tanıyan sunucusuz bir hesaplama hizmetidir. Talebe göre otomatik olarak ölçeklenir ve yalnızca kullanılan yürütme süresi için ücretlendirme yapar.
Azure Functions için kullanım alanları:
- Olay güdümlü görevler: HTTP istekleri, bir kuyruktaki iletiler veya bir veritabanındaki değişiklikler gibi olaylara veya tetikleyicilere yanıt olarak görevleri yürütün.
- Arka plan işlemeleri: Veri işleme, toplu işler veya dosya yüklemeleri gibi arka plan süreçlerini çalıştırın.
- Gerçek zamanlı işleme: IoT cihazlarından veya bulut uygulamalarından gelen gerçek zamanlı akış ve olayları yönetin.
- Makine öğrenmesi ve yapay zeka: makine öğrenmesi modelleri ve yapay zeka hizmetleriyle metin tamamlama, görüntü sınıflandırma ve anlamsal arama gibi görevler için entegrasyon.
- Zamanlanmış görevler: Veritabanlarını temizleme veya periyodik bildirimler gönderme gibi tanımlı bir plana göre kod çalıştırın.
- Web API’leri: Diğer hizmetlere bağlanabilen veya webhook olarak davranabilen HTTP tetiklemeli işlevlerle ölçeklenebilir web API’leri oluşturun.
- Sunucusuz iş akışları: Azure Logic Apps gibi hizmetlerle entegre olarak sunucusuz iş akışlarında hesaplama bileşeni olarak görev yapar.
- Güvenilir mesajlaşma: Storage Queues ve Service Bus gibi Azure mesajlaşma hizmetlerini kullanarak gelişmiş olay güdümlü mesajlaşma çözümleri oluşturun.
Azure Functions çok yönlüdür ve diğer Azure hizmetleriyle sorunsuz entegre olur; bu da onu çeşitli uygulamalar için ideal kılar. İyi bir örnek, dosya yükleme hattında kullanılmasıdır.
Bir perakende veri işleme çözümünü örnek alalım: Bir iş ortağı sistemi, ürün katalog bilgilerini dosyalar halinde blob depolamaya gönderebilir. Dosyalar yüklendikçe, blob tetiklemeli bir işlev bunları ana sistemde doğrulayabilir, dönüştürebilir ve işleyebilir.
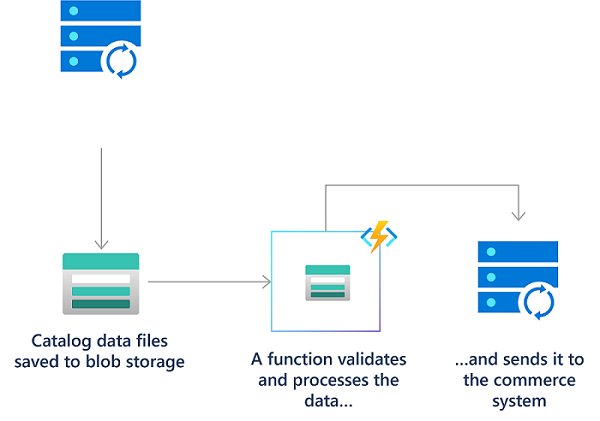
Azure Functions uygulama mimarisi diyagramı. Görsel: Microsoft.
Tüm kullanım alanları hakkında daha fazla bilgi için resmî Microsoft Belgelerine göz atabilirsiniz.
19. Azure kullanarak temel bir web uygulaması nasıl oluşturulur?
Azure üzerinde bir web uygulaması çalıştırmak için şu hizmetleri kullanabiliriz:
- Microsoft Entra ID, web uygulaması kullanıcıları için izin ve rolleri yönetmek üzere tek bir kimlik denetim düzlemi sağlar. App Service ile entegre olur ve web uygulamaları için kimlik doğrulama ve yetkilendirmeyi basitleştirir.
- Uygulamayı oluşturmak, dağıtmak ve ölçeklemek için App Service.
- Dağıtımınız genelinde telemetri verilerini toplamak, analiz etmek ve bunlara göre hareket etmek için Azure Monitor.
- İlişkili verileri depolamak için Azure SQL Database.
Uygulamanın akışı şöyle olur:
- Bir kullanıcı, App Service’in azurewebsites.net üzerindeki varsayılan etki alanına bir HTTPS isteği gönderir. Bu etki alanı otomatik olarak App Service’in yerleşik genel IP’sine işaret eder.
- Azure App Service’in bir özelliği olan Easy Auth, siteye erişen kullanıcının Microsoft Entra ID ile kimlik doğrulamasını sağlar.
- Uygulama kodunuz App Service’e dağıtılmıştır ve isteği işler. Örneğin bu kod, App Service’te bir uygulama ayarı olarak yapılandırılmış bir bağlantı dizesi kullanarak doğrudan bir Azure SQL Database örneğine bağlanabilir.
- Application Insights, ilk App Service isteği ve Azure SQL Database çağrısıyla ilgili bilgileri günlüğe kaydeder.
Buna karşılık gelen mimari diyagram şöyledir:
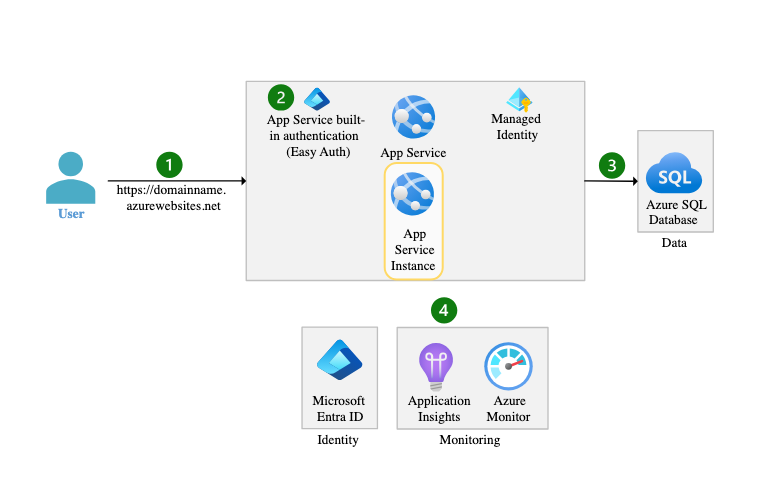
Azure temel web uygulaması mimarisi diyagramı. Görsel: Microsoft.
20. Küresel bir uygulama için çok bölgeli Azure dağıtımı oluştururken hangi adımları dikkate alırsınız?
Çok bölgeli bir Azure dağıtımı tasarlamak dikkatli planlama ve birkaç kilit strateji gerektirir:
- Mimari tasarım:
- En az iki bölgede (birincil ve ikincil) dağıtın.
- Küresel yük dengeleme ve yük devretme için Azure Front Door kullanın.
- Veri çoğaltma:
- SQL Database için etkin coğrafi çoğaltma ve otomatik yük devretme gruplarını kullanın.
- Azure Cosmos DB için coğrafi çoğaltma uygulayın.
- Azure Storage için salt okuma erişimli coğrafi yedekli depolama (RA-GRS) kullanın.
- Uygulama hizmetleri:
- Web uygulamalarını ve API’leri her iki bölgede ayrı App Service uygulamaları olarak dağıtın.
- Arka plan görevleri için Azure Function Apps kullanın.
- Ağ ve güvenlik:
- DNS’i Azure DNS ile yönetin.
- Trafiği Azure Front Door ve onun WAF’i üzerinden güvenceye alın.
- İzleme ve sağlık yoklamaları:
- Azure Front Door’da sağlık yoklamalarını yapılandırın.
- Performans takibi için Azure Monitor ve Application Insights kullanın.
- Maliyet optimizasyonu ve performans:
- Azure Cache for Redis ve Azure CDN ile önbellekleme uygulayın.
- Ölçeklenebilirlik için tasarlayın ve SQL veritabanlarında parçalama (sharding) kullanın.
- Operasyonel mükemmellik:
- Kaynakları ayrı kaynak gruplarında düzenleyin.
- Yük devretme prosedürlerini düzenli olarak test edin ve felaket kurtarma planlarını güncelleyin.
Bu yaklaşım, küresel uygulamanız için yüksek erişilebilirlik, güvenlik ve performans sağlar.
21. Azure’da yük dengeleme için hangi stratejileri kullanırsınız?
Azure, trafiği verimli dağıtmak ve uygulama erişilebilirliğini sürdürmek için çeşitli yük dengeleme seçenekleri sunar:
|
Yük dengeleyici |
Katman |
Açıklama |
Kullanım alanları |
|
Azure Load Balancer |
Katman 4 |
Gelen trafiği bir bölge içindeki sanal makinelere dağıtır. |
Yüksek performans, düşük gecikme senaryoları. |
|
Azure Application Gateway |
Katman 7 |
Uygulama düzeyinde yönlendirme, SSL sonlandırma ve Web Uygulaması Güvenlik Duvarı yetenekleri sağlar. |
Web uygulaması trafiği yönetimi, güvenlik artırılmış yönlendirme. |
|
Azure Traffic Manager |
DNS |
Performans, öncelik veya coğrafi yönlendirme kullanarak DNS sorgularına dayalı olarak trafiği küresel ölçekte yönlendirir. |
Trafiği bölgeler arasında dağıtma, konuma dayalı kullanıcı deneyimini iyileştirme. |
|
Azure Front Door |
HTTP/HTTPS |
Web uygulamaları için küresel giriş noktasıdır; hızlı ve güvenli içerik dağıtımı sağlar. |
Yüksek performanslı içerik dağıtımı, küresel web uygulamaları. |
Azure ekosistemindeki yük dengeleyici türleri ve kullanım alanları.
Yük dengeleme stratejisinin seçimi, uygulamanın trafik kalıpları, güvenlik gereksinimleri ve coğrafi dağılımı gibi özel ihtiyaçlarına bağlıdır.
22. Azure ortamlarında uyumluluk ve yönetişimi nasıl sağlarsınız?
Azure’da uyumluluk ve yönetişimi sağlamak, kaynakları yönetmek ve standartları uygulamak için ilke ve en iyi uygulamaları hayata geçirmeyi kapsar. Bir yönetişim modelini uygulamaya yardımcı olabilecek bazı Azure hizmetleri şunlardır.
- Azure Policy: Azure kaynakları genelinde kurallar tanımlar ve uygular. Bu araç, adlandırma kuralları, kaynak yapılandırmaları ve izin verilen kaynak türleri gibi yönetişim standartlarının uygulanmasına olanak tanır.
- Azure Blueprints: Azure Blueprints, uyumlu ortamların dağıtımını otomatikleştirebilir. Kurumsal ilkelere ve düzenleyici gereksinimlere uyan kaynakları dağıtmak için şablonlar sunar.
- Rol Tabanlı Erişim Denetimi (RBAC): Azure kaynaklarına erişimi yönetmek için RBAC uygulayın. RBAC, kuruluşların kullanıcılara belirli roller ve izinler atamasına olanak tanır; böylece yalnızca yetkili kişilerin hassas kaynaklara erişmesi sağlanır.
- Security Center ve Compliance Manager: GDPR, HIPAA ve ISO 27001 gibi sektör standartlarıyla uyumluluğu sürekli izlemek ve değerlendirmek için Azure Security Center ve Compliance Manager’dan yararlanın.
Bu araç ve uygulamalardan yararlanarak kuruluşlar Azure ortamları üzerinde kontrolü sürdürebilir ve iç politika ile dış düzenlemelere uyumu sağlayabilir.
DataCamp’in Azure Yönetim ve Yönetişim kursu yönetişim hakkında daha fazlasını öğretebilir.
23. Managed Identities nedir ve neden kullanılmalıdır?
Managed Identities, Azure kaynakları (VM’ler, App Services veya Functions gibi) için Microsoft Entra ID’de otomatik olarak yönetilen bir kimlik sağlar.
- Çözdüğü sorun: Geliştiricilerin kodlarında kimlik bilgilerini (parolalar veya bağlantı dizeleri gibi) yönetme ihtiyacını ortadan kaldırır.
- Nasıl çalışır: Azure kaynağı bu kimliği kullanarak Azure Key Vault veya SQL Database gibi hizmetlere parolayı görmenize veya döndürmenize gerek kalmadan güvenli biçimde kimlik doğrular.
Azure Veri Mimarı Mülakat Soruları
Azure ile bir veri mimarı rolüne başvuruyorsanız karşılaşabileceğiniz bazı soruları gözden geçirelim.
24. Integration Runtime nedir? Farklı integration runtime türleri nelerdir?
Integration Runtime, Azure Data Factory’nin çeşitli ağ ortamlarında Veri Akışları ve Veri Taşıma gibi tümleştirme özelliklerini sunmak için kullandığı hesaplama altyapısıdır.
Üç farklı integration runtime türü vardır:
|
Integration Runtime |
Açıklama |
Kullanım alanları |
|
Azure Integration Runtime |
Azure tarafından sağlanan ve Azure içinde veri taşıma ve dönüşüm için yönetilen çalışma zamanı. |
Azure içi veri akışları, bulut tabanlı ETL süreçleri. |
|
Self-Hosted Integration Runtime |
Şirket içinde veya bir sanal makinede kurulan ve şirket içi verilere güvenli erişim sağlayan çalışma zamanı. |
Hibrit veri tümleştirme, şirket içinden buluta veri taşıma. |
|
Azure SSIS Integration Runtime |
Bulut ortamında SSIS paketlerini çalıştırmak için yönetilen çalışma zamanı. |
SSIS iş yüklerini Azure Data Factory’ye lift-and-shift. |
Farklı Azure integration runtime’lar ve kullanım alanları.
25. Akışta insan müdahalesi olmaması durumunda yüksek uygulama yükünü önlemek için hangi Azure özelliği kullanılabilir?
İnsan müdahalesi olmadan yüksek uygulama yükünü önlemek için her zaman Azure Autoscale kullanabilirsiniz. Autoscale, CPU kullanımı veya bellek kullanımı gibi talep ve önceden tanımlı kural ve ölçümlere göre uygulamalarınızı veya kaynaklarınızı otomatik olarak ölçeklendirmenize olanak tanır. Bu sayede, gereğinden fazla kaynak ayırmadan ve gereksiz maliyetlere katlanmadan uygulamanızın talebi karşılayacak yeterli kaynağa sahip olması sağlanır.
Ayrıca, Azure Traffic Manager trafiği birden fazla bölgeye dağıtarak yükü dengelemeye ve uygulama performansı ile erişilebilirliğini artırmaya yardımcı olabilir.
26. Azure Traffic Manager, Azure Load Balancer’dan nasıl farklıdır?
Azure Traffic Manager, esas olarak coğrafi konum, performans veya öncelik gibi yönlendirme yöntemlerine göre trafiği küresel ölçekte yönlendirmekten sorumludur. Bu, uygulamanızın dünya genelindeki dağılımını yansıtan gelişmiş bir kullanıcı deneyimi sağlar.
Genel uç noktalarınız da yüksek erişilebilirlik ve yanıt verebilirlik gibi avantajlar elde eder. Farklı uygulama hedefleri ve kendini toparlama sistemleri için Traffic Manager, çeşitli trafik yönlendirme mekanizmaları ve uç nokta izleme çözümleri sunar.
Buna karşılık Azure Load Balancer, belirli bir bölge içinde trafik yönlendirmeyi ele alır. O bölgede gelen ağ trafiğini birden çok sanal makineye veya hizmete dağıtarak yüksek performans ve erişilebilirlik sağlar.
Tüm UDP ve TCP protokolleri için yüksek performanslı, düşük gecikmeli Katman 4 yük dengeleme çözümü sunar. Yüksek erişilebilirliği korurken saniyede milyonlarca isteği sorunsuz biçimde işleyebilir.
27. Service Bus Queue ve Storage Queue’yu açıklayın.
Azure Service Bus Queues, Azure mesajlaşma çerçevesine aittir ve kuyruklama, yayınlama ve abone olma gibi özellikleri içerir. Ayrıca, ileti hatalarını ele almak için yerleşik dead-letter kuyruklarına sahiptir ve ileti son kullanma süreleri belirlemenize olanak tanır.
Service Bus Queues, iletişim protokolleri, veri sözleşmeleri, güven etki alanları veya güvenlik protokollerini kullanan farklı uygulama bileşenlerini bağlamak için idealdir.
Azure Storage Queues, Azure depolama çerçevesine aittir ve sadelikleri ile kullanım kolaylıklarıyla bilinir. Yerel Azure Storage Emulator kullanımıyla kolay hata ayıklamaya olanak tanırlar.
Azure Storage Queue araçları, en üstteki 32 iletiyi hızla incelemenize ve Visual Studio üzerinden XML/JSON olanların içeriğini görselleştirmenize imkân tanır.
Geliştirme ve QA operasyonlarının sorunsuz olmasını sağlayan bir diğer özellik de gerektiğinde kuyruk içeriğinin boşaltılabilmesidir.
28. Azure’da Data Lake ile Data Warehouse arasındaki fark nedir?
Azure Data Lake (ADLS Gen2), büyük miktarda yapılandırılmamış, yarı yapılandırılmış ve yapılandırılmış veriyi depolamak için tasarlanmıştır (Schema-on-Read). Azure Synapse Analytics (Data Warehouse) ise ilişkisel, yapılandırılmış veri ve yüksek performanslı SQL sorguları için optimize edilmiştir (Schema-on-Write).
Azure Veri Bilimcisi Mülakat Soruları
Azure bilgisi gerektiren bir diğer rol de veri bilimcisidir. Bu role başvuruyorsanız karşınıza çıkabilecek bazı Azure sorularını gözden geçirelim.
29. Azure Data Factory'de kaç tür veri kümesi desteklenir?
Azure Data Factory'de desteklenen veri kümeleri şunlardır:
- CSV
- Excel
- Binary
- Avro
- JSON
- ORC
- XML
- Parquet
30. Azure Machine Learning Studio'da bir makine öğrenimi modeli nasıl eğitilir ve dağıtılır?
Azure Machine Learning, farklı beceri seviyelerine ve gereksinimlere yönelik model oluşturma için üç ana arayüz sunar:
- Automated ML (AutoML): Hızlı prototipleme için idealdir. Veriyi yüklersiniz ve Azure, belirlediğiniz metrik için en iyi modeli bulmak üzere çeşitli algoritmalar ve hiperparametreler arasında otomatik olarak yinelemeler yapar.
- Azure ML Designer: Kod yazmadan, veri kümelerini ve modülleri görsel olarak bağlayarak bir eğitim hattı (pipeline) oluşturabileceğiniz sürükle-bırak arayüzdür.
- Notebooks & Python SDK (Kod-Öncelikli): Profesyonel veri bilimciler için standarttır. Azure Studio'da barındırılan Jupyter Notebooks içinde Azure ML SDK v2 ile Python kodu yazarak modelleri eğitir, kaydeder ve yönetirsiniz.
Genel İş Akışı:
- Veriyi Hazırlayın: Veri kümelerini Azure ML Data Store'a kaydedin.
- Hesaplama: Eğitim betiğini çalıştırmak için bir Compute Cluster (yönetilen VM'ler) oluşturun.
- Eğitim: Eğitim betiğinizi compute cluster üzerinde çalıştıran bir "Job" (deney) gönderin.
- Kayıt: ayrıntılı metrikler ve nihai model dosyası (pkl/onnx) Model Registry'de saklanır.
- Dağıtım: Model konteynerleştirilir (Docker) ve gerçek zamanlı çıkarım için bir Online Endpoint'e veya büyük ölçekli toplu işlem için bir Batch Endpoint'e dağıtılır.
31. SQL Azure Database'in performansını nasıl artırırsınız?
Bir SQL Azure Database'in performansını artırmak için aşağıdaki stratejileri değerlendirin:
- Sorgu optimizasyonu:
- Yürütme planları ve istatistikler: Sorgu yürütme planlarını analiz edin ve yavaş çalışan sorguları belirleyip iyileştirmek için istatistikleri güncelleyin.
- Dizinler: Veri getirimi hızını artırmak için uygun dizinler oluşturun ve bakımını yapın.
- Dynamic Management Views (DMV'ler):
- SQL Azure'un DMV'lerini kullanarak performans metriklerini izleyin, darboğazları belirleyin ve kaynakları etkin biçimde yönetin.
- Ağ ile ilgili hususlar:
- Gecikme ve bant genişliği: Ağ gecikmesini en aza indirmek ve bant genişliğini en üst düzeye çıkarmak için veritabanınızı uygulamanıza yakın, aynı Azure bölgesine yerleştirin.
- Bağlantı havuzu: Bağlantı kurma maliyetini azaltmak için bağlantı havuzu uygulayın.
- Ölçekleme:
- Dikey ölçekleme: Daha yüksek bir hizmet katmanı seçerek SQL Azure Database'inizin performans seviyesini artırın.
- Yatay ölçekleme: Yükü birden fazla veritabanına dağıtmak için sharding veya bölümleme (partitioning) uygulayın.
- Önbellekleme:
- Sık erişilen verileri bellekte tutarak veritabanı yükünü azaltmak için Azure Cache for Redis gibi önbellekleme stratejileri uygulayın.
- Performans izleme araçları:
- Sürekli izleme ve optimizasyon için Azure SQL Database'in yerleşik performans izleme ve ayarlama araçlarını, örneğin Query Performance Insight ve Automatic Tuning'i kullanın.
Bu stratejileri uygulayarak SQL Azure Database'inizin performansını önemli ölçüde iyileştirebilirsiniz.
32. Azure Data Factory'de veri hatlarının performansı nasıl optimize edilir?
Azure Data Factory veri hatlarının performansını optimize etmek; veri taşımayı, dönüşümü ve genel hat yürütmesini iyileştirmeyi içerir.
İşte bazı optimizasyon stratejileri:
- Integration runtime seçimi: Veri kaynağınızın ve hedefinizin konumuna göre uygun integration runtime'ı seçin. Bu, hesaplama kaynaklarının veriye yakın olmasını sağlayarak gecikmeyi azaltır ve performansı artırır.
- Paralel işleme: Veriyi daha küçük parçalara bölün ve hatlar veya data flow etkinlikleri içinde paralel olarak yürütün. Bu paralellik veri işlemeyi önemli ölçüde hızlandırabilir.
- Verimli data flow'lar: Mapping data flow'larınızda gereksiz dönüşümleri ve veri taşımalarını (shuffling) en aza indirin. Bu işlemleri azaltmak veri akışını sadeleştirir ve performansı artırır.
Bu stratejileri uygulayarak Azure Data Factory veri hatlarınızın performansını etkili biçimde optimize edebilirsiniz.
33. Azure'da verileri nasıl yönetir ve saklarsınız, hangi araçları kullanırsınız?
Azure, bulutta verileri yönetmek ve saklamak için çeşitli hizmetler sunar:
- Azure SQL Database: Tam yönetilen bir ilişkisel veritabanı hizmetidir; yüksek kullanılabilirlik, otomatik yedeklemeler ve ölçeklenebilirlik sunar. Çeşitli SQL Server özelliklerini destekler ve yapılandırılmış veriyi depolayıp yönetebilir.
- Azure Cosmos DB: Belge, anahtar-değer, grafik ve sütun-aile gibi NoSQL veritabanlarını destekleyen, küresel ölçekte dağıtılmış çok modelli bir veritabanı hizmetidir. Otomatik ölçeklenebilirlik ve yüksek kullanılabilirlik sunar; yapılandırılmamış veriyi depolayıp yönetebilir.
- Azure Blob Storage: Görseller, videolar ve belgeler gibi yapılandırılmamış verileri depolamak ve yönetmek için tam yönetilen bir nesne depolama hizmetidir. Yüksek kullanılabilirlik, dayanıklılık ve ölçeklenebilirlik sağlar; REST API'leriyle erişilebilir.
- Azure Data Lake Storage Gen 2: Büyük miktarda yapılandırılmamış ve yapılandırılmış veriyi depolamak ve yönetmek için ölçeklenebilir ve güvenli bir veri gölü hizmetidir. Ayrıntılı erişim kontrolleri sağlar ve Azure Data Factory ile Azure Databricks gibi çeşitli araçlarla erişilebilir.
- Azure Backup: Azure'daki verileri korumak ve geri yüklemek için yedekleme ve felaket kurtarma hizmetidir. Otomatik yedeklemeler sağlar ve şirket içi ortamlar ile Azure VM'ler ve Azure File Shares gibi Azure hizmetlerindeki verileri yedeklemek için kullanılabilir.
- Azure Site Recovery: Uygulamaları ve iş yüklerini Azure'a veya başka bir konuma çoğaltmak ve kurtarmak için felaket kurtarma hizmetidir. Sıfıra yakın RPO ve RTO sağlar ve şirket içi ortamlar ile Azure VM'ler gibi Azure hizmetlerindeki iş yüklerini çoğaltabilir.
Sonuç
Bu yazıda, yaklaşan mülakatınıza hazırlanmanıza yardımcı olacak 30 hedeflenmiş soru sundum. Temel, Orta ve İleri Düzey Azure Soruları ile Veri Mimarı ve Veri Bilimci'ye Özel Sorular şeklinde kategorize edilen bu sorular, uzmanlığınızı sergilemenizi sağlayacaktır!
Azure ve veri uygulayıcısı becerilerinizi geliştirmek isterseniz göz atabileceğiniz bazı kaynaklar şunlardır:
- Azure'a Giriş
- Microsoft Azure Temelleri (AZ-900)
- Azure Mimarisi ve Hizmetleri
- Veri Mühendisliğine Giriş
- Bulut Bilişimi Anlamak
Bir sonraki mülakatınızda başarılar!
Josep, Avrupa projelerine odaklanan serbest bir Veri Bilimcidir; veri depolama, işleme, ileri analitik ve etkili veri hikâyeleştirme konularında uzmandır.
Eğitmen olarak Navarra Üniversitesi'nin Yüksek Lisans programında Büyük Veri dersleri vermekte ve Medium, KDNuggets ve DataCamp gibi platformlarda yayımladığı makalelerle görüşlerini paylaşmaktadır. Josep ayrıca Databites bülteninde (databites.tech) Veri ve Teknoloji üzerine yazmaktadır.
Katalonya Politeknik Üniversitesi'nden Mühendislik Fiziği lisans derecesine ve Pompeu Fabra Üniversitesi'nden Akıllı Etkileşimli Sistemler yüksek lisans derecesine sahiptir.


