Vai al contenuto principale

Che cos'è la privacy dei dati? Perché è essenziale per individui e organizzazioni

La privacy dei dati si riferisce ai principi che regolano la raccolta, l'uso, l'archiviazione e la condivisione dei dati personali. È essenziale per prevenire i furti d'identità, salvaguardare la sicurezza personale, costruire la fiducia dei consumatori, rispettare i requisiti legali e promuovere pratiche etiche.
Aggiornato 29 set 2026  · 12 min leggi

Scopri con l'IA

ChatGPTClaudePerplexity

La privacy dei dati si riferisce alle pratiche e ai principi che regolano la raccolta, l'uso, l'archiviazione e la condivisione dei dati personali. In un'epoca in cui la tecnologia digitale permea ogni aspetto della nostra vita, enormi quantità di informazioni personali vengono raccolte, archiviate ed elaborate. 

La privacy dei dati è una preoccupazione fondamentale sia per gli individui sia per le organizzazioni. È cruciale per proteggere le informazioni personali, mantenere la fiducia dei consumatori, rispettare i requisiti legali e promuovere pratiche etiche nella gestione dei dati. 

Questo articolo approfondisce il concetto di privacy dei dati, cosa comprende, perché è essenziale per proteggere i diritti individuali e come viene applicata da regolamenti e leggi sulla privacy. Puoi anche dare un'occhiata al nostro webinar Data Ethics and GDPR for Data Practitioners per saperne di più. 

Che cos'è la privacy dei dati?

La privacy dei dati, nota anche come riservatezza delle informazioni, consiste nel gestire e proteggere le informazioni personali affinché siano raccolte, usate, archiviate e condivise in modo responsabile. Dà alle persone il controllo sui propri dati e li protegge da accessi non autorizzati e abusi. Questo controllo o accesso è uno dei principi chiave che guidano le organizzazioni nella protezione della privacy dei dati.

La privacy dei dati si applica solo ai dati che possono identificare in modo univoco una persona. Questo tipo di dati richiede una gestione riservata e può essere classificato come:

  • Personally Identifiable Information (PII): si riferisce a dati che possono identificare o rintracciare in modo univoco l'identità di una persona, come nome e cognome, numero di telefono, indirizzo email, numero di previdenza sociale o data di nascita.
  • Personal Information (PI): include tutta la PII e informazioni aggiuntive che possono essere collegate direttamente o indirettamente a un individuo o a un nucleo familiare, come indirizzi IP, geolocalizzazioni, video e precedenti penali.
  • Dati personali sensibili: questo tipo di dati, se combinato con altre informazioni, può essere collegato a un individuo e potenzialmente causare danni. 

I dati anonimizzati, come l'indirizzo email di contatto di una biblioteca locale, sono considerati pubblici e non necessitano di protezioni della privacy. Proteggere i dati personali da violazioni, fughe o accessi non autorizzati tramite solide misure di sicurezza è un altro principio chiave della privacy dei dati. Questo include crittografia, controlli di accesso, archiviazione sicura e audit di sicurezza regolari. 

Privacy dei dati vs sicurezza dei dati 

Privacy dei dati e sicurezza dei dati sono ambiti correlati ma distinti. La privacy riguarda i diritti degli individui proprietari dei dati. Per le aziende, significa creare policy e procedure che permettano agli utenti di gestire i propri dati in linea con le leggi sulla privacy applicabili. La sicurezza dei dati riguarda la protezione dei dati da accessi non autorizzati e abusi. Per le aziende, ciò comporta l'implementazione di misure per impedire a hacker e minacce interne di compromettere i dati e capire cosa fare se sei stato hackerato per mitigare efficacemente i danni.

La sicurezza dei dati supporta la privacy dei dati garantendo che solo persone autorizzate possano accedere ai dati personali per scopi legittimi. Viceversa, la privacy dei dati supporta la sicurezza definendo chi sono tali persone autorizzate e cosa costituisce uno scopo legittimo per l'accesso ai dati. 

Dai un'occhiata al corso di Datacamp Introduction to Data Security per gettare le basi di una comprensione più profonda di cosa sia la sicurezza dei dati. È un corso interattivo che sottolinea l'importanza di essere conformi ai regolamenti pertinenti e illustra le conseguenze reali delle violazioni dei dati.

Perché abbiamo bisogno della privacy dei dati?

Con l'aumento esponenziale della raccolta e dell'uso di informazioni personali, proteggere questi dati è una preoccupazione primaria sia per gli individui sia per le organizzazioni. 

Importanza della privacy dei dati per gli individui

Gli individui affrontano notevoli sfide nel proteggere la propria privacy a causa del tracciamento online diffuso e della raccolta dei dati. Nonostante gli avvisi sull'uso dei cookie, la maggior parte degli utenti non è consapevole dell'effettiva portata del tracciamento, con conseguente perdita di controllo sui dati personali. Le informative sulla privacy complesse aumentano la confusione, lasciando gli utenti incerti sulle modalità di gestione dei dati. Le piattaforme social aggravano il problema incoraggiando la condivisione eccessiva e raccogliendo più dati di quanto gli utenti si rendano conto.

La criminalità informatica complica ulteriormente la privacy dei dati: minacce come phishing e violazioni di sistemi possono portare a furti d'identità e frodi. Proteggere i dati personali richiede di orientarsi in un panorama digitale complesso e di mantenere alta la vigilanza su pratiche di privacy e sicurezza.

La privacy dei dati è essenziale per difendersi da furti d'identità, frodi e danni personali, come molestie o stalking. Aiuta anche a prevenire discriminazioni e pratiche non etiche, garantendo equità e dando alle persone il controllo sui propri dati.

Importanza della privacy dei dati per le organizzazioni

Le organizzazioni devono tenere conto di diversi fattori quando considerano la privacy dei dati: 

Sfide nel mantenere la privacy dei dati

Mantenere la privacy dei dati presenta numerose sfide significative per le organizzazioni. Un problema rilevante è la raccolta di informazioni personali senza il consenso esplicito dell'utente tramite tracciamento online e cookie. Spesso le organizzazioni faticano a comunicare chiaramente alle singole persone quali dati vengono raccolti e come vengono utilizzati, creando problemi di trasparenza.

A complicare ulteriormente la situazione ci sono le violazioni dei dati e la criminalità informatica, in cui gli attaccanti prendono di mira sia individui sia organizzazioni per sfruttare e abusare di dati sensibili. La crescente integrazione di dispositivi connessi a Internet nelle attività aziendali amplia la superficie di attacco, rendendo più facile per i cybercriminali sfruttare le vulnerabilità. Le violazioni dei dati possono portare a gravi violazioni della privacy, poiché gli attaccanti affinano le tecniche per aggirare le misure di sicurezza.

Anche le minacce interne rappresentano un serio rischio: dipendenti o appaltatori possono accedere in modo inappropriato a dati sensibili se non sono adeguatamente protetti. Inoltre, gestire la dispersione dei dati e garantire visibilità attraverso vari sistemi e piattaforme è una sfida costante per le organizzazioni.

Vantaggi di strategie solide per la privacy dei dati

Con il proliferare dei dati, mantenere un controllo efficace e pratiche di privacy coerenti diventa sempre più difficile. Tuttavia, progettare strategie robuste e pratiche trasparenti per salvaguardare le informazioni personali porta anche benefici alle organizzazioni. 

Le organizzazioni che danno priorità alla privacy dimostrano ai clienti di valorizzare e rispettare le loro informazioni personali. Quando le persone si sentono sicure che i propri dati siano gestiti responsabilmente, sono più inclini a interagire con piattaforme e servizi digitali. Le organizzazioni che mettono la privacy al primo posto ottengono un vantaggio competitivo e rafforzano la fiducia e la motivazione dei dipendenti. Questa fiducia non solo migliora le relazioni con i clienti, ma favorisce il successo a lungo termine in un mercato competitivo, contribuendo a una reputazione positiva e a un'immagine di marca solida.

La privacy dei dati riduce il rischio di violazioni e promuove pratiche etiche nella gestione delle informazioni. Migliorando qualità e gestione dei dati, la privacy favorisce anche il decision-making e l'efficienza operativa. Inoltre, l'attenzione alla privacy incoraggia l'innovazione, portando allo sviluppo di nuove tecnologie e soluzioni che proteggono le informazioni personali e aprono nuove opportunità di business.

Conformità legale e normativa

Vari regolamenti e leggi disciplinano la privacy dei dati, come lo EU AI Act, il Regolamento generale sulla protezione dei dati (GDPR) nell'Unione europea, il California Consumer Privacy Act (CCPA) negli Stati Uniti e altre leggi nazionali e regionali.

Garantire la conformità ai requisiti legali e normativi è un ulteriore vantaggio significativo. Rispettare le leggi aiuta le organizzazioni a evitare multe sostanziali e conseguenze legali. Riduce anche il rischio di cause e altre controversie, assicurando operazioni più fluide e salvaguardando la stabilità finanziaria dell'organizzazione.

Importanza di formazione e sviluppo delle competenze

L'efficacia di una strategia di privacy dei dati dipende in larga misura dalle competenze e dalla consapevolezza dei dipendenti. Assicurarsi che il personale sia ben formato sulle migliori pratiche di privacy è cruciale per mantenere la conformità, ridurre il rischio di violazioni e promuovere una cultura della sicurezza all'interno dell'organizzazione. La formazione regolare aiuta i dipendenti a rimanere aggiornati sulle ultime minacce e sui regolamenti in materia di privacy, consentendo loro di trattare i dati personali in modo responsabile.

DataCamp for Business può svolgere un ruolo fondamentale offrendo programmi di formazione su misura che dotano i team delle competenze necessarie per gestire e proteggere efficacemente i dati. Attraverso corsi interattivi ed esercizi pratici, i dipendenti possono apprendere le leggi sulla privacy, il trattamento etico dei dati e come implementare misure di sicurezza robuste. Questo non solo aiuta le organizzazioni a soddisfare i requisiti normativi, ma mette anche la forza lavoro nelle condizioni di contribuire attivamente agli sforzi di protezione dei dati dell'azienda.

Fair Information Practice Principles (FIPPs)

Esistono diversi framework progettati per racchiudere i principi fondamentali della privacy dei dati. I Fair Information Practice Principles (FIPPs) costituiscono uno di questi framework che le organizzazioni possono seguire per garantire che i diritti alla privacy degli individui siano rispettati e tutelati in un mondo sempre più digitale e guidato dai dati.

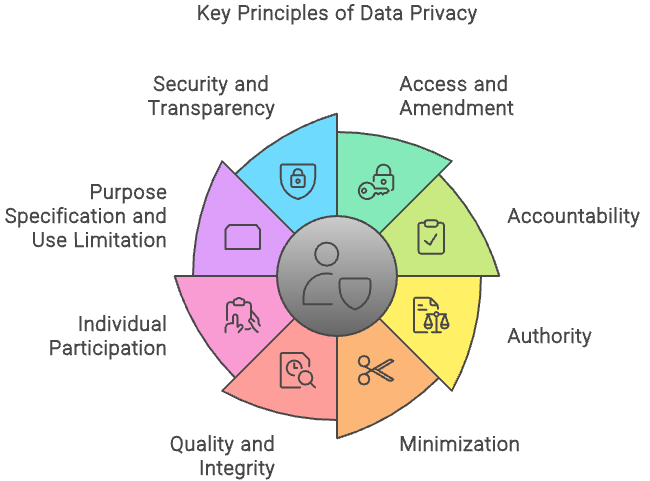
I FIPPs non sono requisiti, bensì una raccolta di principi ampiamente accettati che le organizzazioni utilizzano per valutare sistemi informativi, processi, programmi e attività che incidono sulla privacy dei dati. Questi principi sono:

  • Accesso e rettifica: le organizzazioni dovrebbero consentire agli individui di accedere alla propria PII e fornire loro i mezzi per correggerla o aggiornarla quando necessario.
  • Responsabilità: le organizzazioni devono essere responsabili del rispetto di questi principi e delle normative sulla privacy pertinenti. Dovrebbero implementare misure adeguate per monitorare, verificare e documentare la conformità. Inoltre, ruoli e responsabilità relativi alla PII dovrebbero essere chiaramente definiti per tutto il personale e gli appaltatori, che dovrebbero ricevere un'adeguata formazione sulla gestione della PII.
  • Autorità: le organizzazioni dovrebbero trattare la PII solo se hanno l'autorità legale per farlo e dovrebbero specificare chiaramente tale autorità nelle proprie informative sulla privacy.
  • Minimizzazione: le organizzazioni dovrebbero trattare solo la PII necessaria e pertinente per adempiere a uno scopo legalmente autorizzato e conservarla solo per il tempo necessario a conseguire tale scopo.
  • Qualità e integrità: le organizzazioni dovrebbero garantire che la PII sia accurata, pertinente, tempestiva e completa, così da rappresentare equamente la persona interessata.
  • Partecipazione dell'individuo: le organizzazioni dovrebbero coinvolgere le persone nelle decisioni sulla loro PII e, ove possibile, ottenere il loro consenso per la raccolta, l'uso e la divulgazione. Dovrebbero inoltre prevedere procedure per gestire reclami e richieste relativi alla privacy.
  • Specificazione dello scopo e limitazione d'uso: le organizzazioni dovrebbero specificare l'esatto scopo per cui viene raccolta la PII e utilizzarla solo per tale scopo o per altri scopi legalmente autorizzati e compatibili con l'intento originario.
  • Sicurezza: le organizzazioni dovrebbero implementare misure amministrative, tecniche e fisiche per proteggere la PII da accessi, usi, alterazioni, perdite, distruzioni o divulgazioni non autorizzati, in base al livello di rischio e al potenziale danno.
  • Trasparenza: le organizzazioni dovrebbero comunicare apertamente le proprie policy e pratiche informative relative alla PII, fornendo informative chiare e accessibili su come la PII viene raccolta, utilizzata, elaborata, archiviata, mantenuta e condivisa.

Fair Information Practice Principles

Fair Information Practice Principles

Pur non essendo formalmente sanciti in alcuna legge sulla privacy, questi principi restano altamente rilevanti e influenti. Molte organizzazioni utilizzano i FIPPs come riferimento per la gestione dei dati personali. Diversi principi dei FIPPs sono incorporati in importanti leggi e normative sulla privacy, come GDPR e CCPA. Se vuoi costruire una solida base di principi di privacy, assicurati di consultare il corso di Datacamp Introduction to Data Privacy. Attraverso esercizi pratici, imparerai l'importanza della privacy by design e come applicare la privacy alle tecnologie più avanzate.

Data privacy nella pratica

La Dichiarazione universale dei diritti umani (UDHR) delle Nazioni Unite sancisce la privacy come componente fondamentale della dignità e della sicurezza individuale, riconoscendo che interferenze arbitrarie nella vita privata costituiscono una violazione dei diritti umani. 

Molti paesi hanno adottato regolamenti sulla privacy che consacrano questo diritto nelle leggi. La maggior parte di questi regolamenti prevede sanzioni severe per la non conformità, per garantire la responsabilità delle organizzazioni. Di seguito trattiamo alcuni di questi regolamenti nel mondo:

General Data Protection Regulation (GDPR)

GDPR è la legge europea su privacy e sicurezza dei dati. Nel 2018 l'Unione europea (UE) ha introdotto il GDPR, che ha stabilito requisiti formali per ottenere un consenso esplicito prima di utilizzare dati personali e ha fissato un precedente per leggi sulla protezione dei dati più rigorose. 

Sebbene sia stato redatto e approvato dall'UE, impone obblighi alle organizzazioni ovunque si trovino, purché prendano di mira o raccolgano dati personali relativi a cittadini e residenti dell'UE. I trasgressori possono essere multati fino a 20 milioni di euro o al 4% del fatturato globale dell'azienda. 

Il GDPR richiede alle organizzazioni di fornire informazioni chiare e accessibili sulle pratiche di raccolta ed elaborazione dei dati. Ciò è in linea con il principio FIPP della trasparenza. 

DataCamp offre il corso Understanding GDPR, che ti introduce ai mattoni del GDPR, esplorandone i principi e i casi d'uso nella vita reale. Dagli un'occhiata se vuoi saperne di più sulla legge sulla privacy e la sicurezza più severa al mondo.

California Consumer Privacy Act (CCPA)

Gli Stati Uniti d'America (USA) non hanno una legge federale sulla protezione dei dati completa come il GDPR, ma dispongono di diversi regolamenti mirati. Diversi stati hanno emanato proprie normative sulla privacy, con il CCPA come esempio di punta. 

Progettato per rafforzare i diritti alla privacy dei residenti in California, il CCPA impone alle aziende di dichiarare quali informazioni personali raccolgono, come vengono utilizzate e con chi vengono condivise. In base al CCPA, i consumatori hanno il diritto di accedere ai propri dati, richiederne la cancellazione e opporsi alla loro vendita. La legge richiede inoltre alle organizzazioni di implementare robuste pratiche di protezione dei dati e prevede sanzioni per la non conformità.

Lei Geral de Proteção de Dados (LGPD)

La Legge generale sulla protezione dei dati personali (LGPD) è la legge brasiliana completa sulla protezione dei dati, promulgata nel 2018. Regola come vengono trattati i dati personali e protegge la privacy degli individui in Brasile. 

Tra gli elementi chiave figurano l'obbligo per le organizzazioni di nominare un Data Protection Officer, ottenere basi giuridiche chiare per il trattamento dei dati e condurre Valutazioni di impatto sulla protezione dei dati per attività ad alto rischio. 

La LGPD riconosce agli individui diritti come accesso, rettifica e cancellazione dei propri dati e impone la notifica tempestiva delle violazioni. L'Autorità nazionale per la protezione dei dati (ANPD) supervisiona la conformità e applica sanzioni per le violazioni. 

Nel 2023, Unimed, un importante fornitore brasiliano di servizi sanitari, è stato oggetto di indagine da parte dell'ANPD per pratiche di protezione dei dati inadeguate. L'audit dell'ANPD ha rivelato carenze nella messa in sicurezza dei dati sanitari personali e nell'attuazione delle misure richieste. Di conseguenza, Unimed ha affrontato sanzioni per il mancato rispetto degli standard LGPD, sottolineando la necessità di una protezione rigorosa dei dati nel settore sanitario.

L'importanza di imparare la privacy dei dati 

Le leggi e i regolamenti sulla privacy dei dati migliorano le pratiche di gestione dei dati, promuovono un trattamento etico e impongono misure di sicurezza solide. Le normative sulla privacy aprono opportunità di business globali per le organizzazioni conformi e incoraggiano l'innovazione integrando la privacy nelle nuove tecnologie e rafforzando i quadri giuridici complessivi per la protezione dei dati. 

Iscriviti al webinar di DataCamp Data Ethics and GDPR for Data Practitioners che farà luce sull'importanza dell'etica dei dati e discuterà come le decisioni etiche possano proteggere la tua organizzazione da potenziali ripercussioni legali, aumentare la fiducia dei consumatori e migliorare la reputazione del brand.

Tecnologie e best practice per la privacy dei dati

Diversi concetti chiave svolgono un ruolo fondamentale nel garantire che le informazioni personali restino sicure e riservate. Integrandoli, le organizzazioni possono migliorare significativamente la privacy dei dati, proteggere le informazioni sensibili e costruire fiducia con utenti e stakeholder.

Crittografia dei dati

La crittografia trasforma i dati leggibili in un formato illeggibile, assicurando che solo le parti autorizzate possano accedervi. Crittografando i dati sia in transito che a riposo, le organizzazioni possono proteggere le informazioni sensibili da accessi non autorizzati, anche se i dati vengono intercettati o raggiunti da attori malevoli.

Identity and Access Management (IAM)

I sistemi IAM garantiscono che solo gli utenti autorizzati abbiano accesso a specifici dati e risorse. Gestendo le identità e controllando i privilegi di accesso, l'IAM aiuta a prevenire accessi non autorizzati e assicura che le persone dispongano solo dei permessi necessari per i loro ruoli, riducendo così il rischio di violazioni.

Data Loss Prevention (DLP)

Gli strumenti DLP monitorano e proteggono i dati per prevenire perdite accidentali o intenzionali. Identificano, monitorano e proteggono le informazioni sensibili applicando policy sulla gestione e il trasferimento dei dati, assicurando che i dati critici non escano dall'organizzazione senza la dovuta autorizzazione.

Implementare un modello Zero Trust

Il modello di sicurezza Zero Trust si basa sul principio che nessuno, all'interno o all'esterno della rete, debba essere considerato affidabile per default. Ogni richiesta di accesso deve essere verificata e agli utenti va concesso il livello minimo di accesso necessario. Questo approccio migliora sensibilmente la privacy riducendo il rischio di accessi non autorizzati e violazioni dei dati.

Audit dei dati e verifiche di conformità regolari

Condurre audit dei dati e verifiche di conformità regolari aiuta le organizzazioni ad aderire alle normative e alle best practice sulla privacy. Questi audit individuano potenziali vulnerabilità e aree di miglioramento, assicurando la conformità continua ai requisiti legali e normativi e mantenendo l'integrità delle misure di tutela della privacy.

Una privacy dei dati efficace richiede anche un approccio olistico, che includa policy robuste, formazione degli utenti e vigilanza continua. La tecnologia deve essere accompagnata da procedure chiare, audit regolari e una cultura della consapevolezza della sicurezza tra i dipendenti. 

Come data practitioner, devi bilanciare la privacy con la necessità di raccogliere e condividere insight di valore. Segui il corso di Datacamp Data Privacy and Anonymization in Python per imparare ad applicare generalizzazione dei dati e modelli di privacy ai tuoi dataset. 

Tendenze future nella privacy dei dati: effetti dell'Intelligenza Artificiale

L'Intelligenza Artificiale (AI) e il machine learning (ML) stanno trasformando numerosi settori, abilitando elaborazioni più efficienti dei dati ed esperienze personalizzate. Tuttavia, la loro integrazione nella privacy dei dati porta con sé opportunità e sfide. 

AI e ML possono migliorare la protezione dei dati automatizzando il rilevamento delle minacce, identificando pattern in grandi dataset e migliorando l'individuazione delle anomalie. Ad esempio, algoritmi basati su AI possono individuare rapidamente schemi di accesso insoliti che potrebbero indicare una violazione della sicurezza.

D'altro canto, queste tecnologie introducono anche criticità per la privacy. I sistemi di AI spesso richiedono grandi quantità di dati per l'addestramento, sollevando interrogativi su consenso e uso dei dati. Inoltre, la natura a "scatola nera" di alcuni modelli di AI, in cui i processi decisionali non sono trasparenti, può complicare gli sforzi per garantire la conformità alle normative sulla privacy. È fondamentale che i sistemi di AI e ML siano progettati tenendo conto della privacy e che siano trasparenti nel loro funzionamento per mitigare queste preoccupazioni.

Il panorama delle normative sulla privacy si sta espandendo rapidamente man mano che i paesi di tutto il mondo introducono e aggiornano le leggi. Un'aggiunta rilevante a questo contesto regolatorio è lo AI Act dell'Unione europea, che mira a regolamentare le tecnologie di intelligenza artificiale. 

L'AI Act si concentra sull'assicurare che i sistemi di AI siano sviluppati e utilizzati nel rispetto dei diritti fondamentali, inclusa la privacy. Classifica i sistemi di AI in base al livello di rischio, da minimo ad elevato, imponendo requisiti più stringenti per quelli ad alto rischio. Puoi saperne di più nello skill track EU AI Act Fundamentals. 

Conclusione

Ora hai i concetti necessari per iniziare a discutere e implementare principi e pratiche di privacy dei dati nel tuo prossimo progetto. Insieme, abbiamo coperto il cosa, il perché e il come della privacy dei dati. 

Con l'evoluzione continua della tecnologia digitale, la quantità di dati personali raccolti ed elaborati continuerà ad aumentare; proteggerli è essenziale. Dando priorità alla privacy, possiamo assicurarci che i benefici dell'era digitale si realizzino senza compromettere i diritti e la sicurezza delle persone.

Come individui, organizzazioni e governi, è nostra responsabilità collettiva promuovere una cultura della privacy dei dati e sostenere i principi che proteggono le nostre informazioni personali nel mondo interconnesso di oggi. Puoi iniziare il tuo percorso già oggi con il nostro corso Introduction to Data Privacy, che copre le basi dei principi di privacy.


Sejal Jaiswal's photo
Author
Sejal Jaiswal
LinkedIn

Ho lavorato in diversi settori e ho ricoperto vari ruoli: sviluppatore software, ricercatore di machine learning, data scientist, product manager. Ma, soprattutto, sono un programmatore a cui piace imparare e condividere conoscenza!

Argomenti
Per le aziende
Data Governance
Data Literacy

I migliori corsi sulla privacy dei dati

Corso

Introduzione alla Data Privacy

2 ore
31K
Impara bene i principi della privacy dei dati e come mettere in atto i processi di privacy e sicurezza.
Vedi i dettagliRight Arrow
Inizia Il Corso
Mostra altroRight Arrow
Correlato

blog

Che cos'è Snowflake? Guida per principianti alla piattaforma dati cloud

Esplora le basi di Snowflake, la piattaforma dati cloud. Scopri la sua architettura, le sue funzionalità e come integrarla nelle tue pipeline di dati.
Tim Lu's photo

Tim Lu

12 min

blog

Tokenizzazione nel NLP: come funziona, sfide e casi d'uso

Guida al preprocessing NLP nel machine learning. Copriamo spaCy, i transformer di Hugging Face e come funziona la tokenizzazione in casi d'uso reali.
Abid Ali Awan's photo

Abid Ali Awan

10 min

blog

I 15 migliori server MCP remoti che ogni AI builder dovrebbe conoscere nel 2026

Scopri i 15 migliori server MCP remoti che stanno trasformando lo sviluppo AI nel 2026. Scopri come migliorano automazione, ragionamento, sicurezza e velocità dei workflow.
Abid Ali Awan's photo

Abid Ali Awan

15 min

Mostra AltroMostra Altro