Cursus
Gegevensprivacy verwijst naar de praktijken en principes die het verzamelen, gebruiken, opslaan en delen van persoonsgegevens bepalen. In een tijd waarin digitale technologie elk aspect van ons leven doordringt, worden enorme hoeveelheden persoonlijke informatie verzameld, opgeslagen en verwerkt.
Gegevensprivacy is een cruciale zorg voor zowel individuen als organisaties. Het is van groot belang om persoonlijke informatie van mensen te beschermen, consumentenvertrouwen te behouden, te voldoen aan wettelijke vereisten en ethische praktijken bij gegevensverwerking te bevorderen.
Dit artikel gaat in op het concept van gegevensprivacy, wat het omvat, waarom het essentieel is voor het beschermen van individuele rechten en hoe het wordt afgedwongen door regelgeving en privacywetten. Je kunt ook onze Data Ethics and GDPR for Data Practitioners-webinar bekijken om meer te leren.
Wat is gegevensprivacy?
Gegevensprivacy, ook wel informatieprivacy genoemd, draait om het beheren en beschermen van persoonsgegevens zodat ze op een verantwoorde manier worden verzameld, gebruikt, opgeslagen en gedeeld. Het geeft individuen controle over hun data en beschermt deze tegen ongeautoriseerde toegang en misbruik. Deze controle of toegang is een van de kernprincipes die organisaties richting geeft bij het beschermen van gegevensprivacy.
Gegevensprivacy is alleen van toepassing op data die een individu uniek kan identificeren. Dit soort data vereist vertrouwelijke behandeling en kan worden onderverdeeld in:
- Persoonlijk Identificeerbare Informatie (PII): Dit verwijst naar data die de identiteit van een individu uniek kan identificeren of traceren, zoals een volledige naam, telefoonnummer, e-mailadres, burgerservicenummer of geboortedatum.
- Persoonlijke informatie (PI): Dit omvat alle PII en extra informatie die direct of indirect aan een individu of huishouden kan worden gekoppeld, zoals IP-adressen, geolocaties, video’s en strafregisters.
- Gevoelige persoonlijke informatie: Dit type data kan, in combinatie met andere informatie, aan een individu worden gekoppeld en mogelijk schade veroorzaken.
Geanonimiseerde data, zoals het contact-e-mailadres van een lokale bibliotheek, wordt als openbaar beschouwd en vereist geen privacybescherming. Het beschermen van persoonsgegevens tegen inbreuken, lekken of ongeautoriseerde toegang via robuuste beveiligingsmaatregelen is een ander kernprincipe van gegevensprivacy. Dit omvat versleuteling, toegangscontroles, veilige opslag en regelmatige beveiligingsaudits.
Gegevensprivacy versus gegevensbeveiliging
Gegevensprivacy en gegevensbeveiliging zijn verwant maar onderscheiden domeinen. Gegevensprivacy gaat over de rechten van individuen van wie de data is. Voor bedrijven betekent dit het creëren van beleid en procedures die gebruikers in staat stellen hun data te beheren in lijn met relevante privacywetten. Gegevensbeveiliging draait om het beschermen van data tegen ongeautoriseerde toegang en misbruik. Voor bedrijven houdt dit in dat ze maatregelen nemen om te voorkomen dat hackers en interne dreigingen data compromitteren, en dat ze weten wat je moet doen als je gehackt bent om schade effectief te beperken.
Gegevensbeveiliging ondersteunt gegevensprivacy door ervoor te zorgen dat alleen geautoriseerde personen toegang hebben tot persoonsgegevens voor legitieme doelen. Omgekeerd ondersteunt gegevensprivacy de gegevensbeveiliging door te definiëren wie die geautoriseerde personen zijn en wat legitieme doeleinden voor toegang tot de data zijn.
Bekijk DataCamp’s Introduction to Data Security-cursus om de basis te leggen voor een dieper begrip van wat gegevensbeveiliging is. Het is een interactieve cursus die het belang benadrukt van naleving van relevante regelgeving en de gevolgen van datalekken in de praktijk schetst.
Waarom hebben we gegevensprivacy nodig?
Met de exponentiële toename van het verzamelen en gebruiken van persoonsgegevens is de bescherming van deze data een topprioriteit voor zowel individuen als organisaties.
Belang van gegevensprivacy voor individuen
Individuen staan voor grote uitdagingen bij het beschermen van hun gegevensprivacy door alomtegenwoordige online tracking en dataverzameling. Ondanks meldingen over het gebruik van cookies, zijn de meeste gebruikers zich niet volledig bewust van de reikwijdte van hun tracking, wat leidt tot verlies van controle over persoonsgegevens. Complexe privacyverklaringen vergroten de verwarring, waardoor gebruikers onzeker zijn over de wijze van gegevensverwerking. Sociale-mediaplatforms verergeren het probleem door overmatig delen aan te moedigen en meer data te verzamelen dan gebruikers beseffen.
Cybercriminaliteit maakt gegevensprivacy nog ingewikkelder: bedreigingen zoals phishing en systeeminbreuken leiden tot identiteitsdiefstal en fraude. Het beschermen van persoonsgegevens vraagt om het navigeren door een complex digitaal landschap en voortdurende waakzaamheid rond privacy- en beveiligingspraktijken.
Gegevensprivacy is essentieel om identiteitsdiefstal, fraude en persoonlijke schade, zoals intimidatie of stalking, te voorkomen. Het helpt ook discriminatie en onethische praktijken te vermijden, zodat eerlijkheid gewaarborgd blijft en individuen de regie houden over hun data.
Belang van gegevensprivacy voor organisaties
Organisaties moeten met verschillende factoren rekening houden als het om gegevensprivacy gaat:
Uitdagingen bij het waarborgen van gegevensprivacy
Het waarborgen van gegevensprivacy brengt aanzienlijke uitdagingen met zich mee voor organisaties. Een groot probleem is het verzamelen van persoonsgegevens zonder expliciete toestemming van de gebruiker via online tracking en cookies. Organisaties hebben vaak moeite om individuele gebruikers helder te informeren over welke data wordt verzameld en hoe die wordt gebruikt, wat leidt tot zorgen over transparantie.
Daar bovenop komen datalekken en cybercriminaliteit, waarbij aanvallers zowel individuen als organisaties targeten om gevoelige gegevens te misbruiken. De toenemende integratie van met internet verbonden apparaten in bedrijfsprocessen vergroot het aanvalsoppervlak, waardoor cybercriminelen makkelijker kwetsbaarheden kunnen uitbuiten. Datalekken kunnen leiden tot omvangrijke privacyschendingen naarmate aanvallers hun technieken verfijnen om beveiligingsmaatregelen te omzeilen.
Interne dreigingen vormen ook een serieus risico: interne medewerkers of opdrachtnemers kunnen mogelijk onterecht toegang krijgen tot gevoelige data als die niet voldoende beschermd is. Daarnaast blijft het beheren van dataverspreiding en zichtbaarheid over diverse systemen en platforms heen een aanhoudende uitdaging voor organisaties.
Voordelen van robuuste gegevensprivacystrategieën
Naarmate data blijft groeien, wordt effectief toezicht houden en consistente privacypraktijken handhaven steeds lastiger. Toch zijn er ook voordelen voor organisaties wanneer zij robuuste gegevensprivacystrategieën en transparante praktijken ontwerpen om persoonsgegevens te beschermen.
Organisaties die gegevensprivacy prioriteren, laten hun klanten zien dat ze hun persoonlijke informatie waarderen en respecteren. Wanneer mensen erop vertrouwen dat hun persoonlijke informatie verantwoord wordt behandeld, zijn ze eerder geneigd digitale platforms en diensten te gebruiken. Organisaties die privacy vooropstellen, behalen een concurrentievoordeel en versterken het moreel en het vertrouwen van medewerkers. Dit vertrouwen verbetert niet alleen de klantrelaties, maar draagt in een concurrerende markt ook bij aan langetermijnsucces door een positieve reputatie en merkimago op te bouwen.
Gegevensprivacy verkleint het risico op datalekken en stimuleert ethische gegevensverwerking. Door de datakwaliteit en het databeheer te verbeteren, versterkt gegevensprivacy ook de besluitvorming en operationele efficiëntie. Daarnaast stimuleert een focus op gegevensprivacy innovatie, wat leidt tot nieuwe technologieën en oplossingen die persoonsgegevens beschermen en nieuwe zakelijke kansen openen.
Wettelijke en regelgevende naleving
Diverse wetten en regels bepalen de gegevensprivacy, zoals de EU AI Act, de Algemene Verordening Gegevensbescherming (AVG) in de Europese Unie, de California Consumer Privacy Act (CCPA) in de Verenigde Staten en andere nationale en regionale wetten.
Zorgen voor naleving van wettelijke en regelgevende eisen is een ander belangrijk voordeel. Door zich aan de wet te houden, voorkomen organisaties forse boetes en juridische gevolgen. Het verkleint ook het risico op rechtszaken en andere juridische uitdagingen, wat zorgt voor soepelere bedrijfsvoering en de financiële stabiliteit van de organisatie beschermt.
Belang van training en vaardigheidsontwikkeling
De effectiviteit van de gegevensprivacystrategie van een organisatie hangt sterk af van de vaardigheden en het bewustzijn van haar medewerkers. Zorgen dat personeel goed getraind is in best practices rond gegevensprivacy is cruciaal om naleving te behouden, het risico op inbreuken te verkleinen en een cultuur van veiligheid binnen de organisatie te bevorderen. Regelmatige training helpt medewerkers op de hoogte te blijven van de nieuwste dreigingen en privacyregels, zodat zij verantwoord met persoonsgegevens kunnen omgaan.
DataCamp for Business kan hierbij een sleutelrol spelen door op maat gemaakte trainingsprogramma’s aan te bieden waarmee teams de nodige vaardigheden opdoen om data effectief te beheren en te beschermen. Via interactieve cursussen en praktische oefeningen leren medewerkers over privacywetgeving, ethisch omgaan met data en het implementeren van robuuste beveiligingsmaatregelen. Dit helpt organisaties niet alleen aan de regelgeving te voldoen, maar stelt hun personeel ook in staat actief bij te dragen aan de databeveiliging van het bedrijf.
Fair Information Practice Principles (FIPPs)
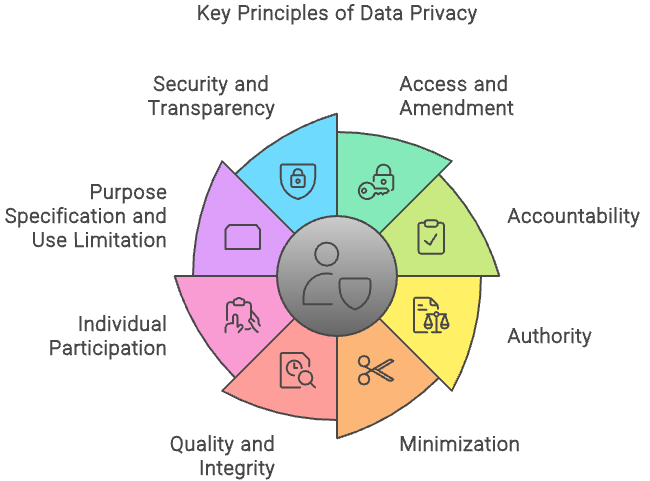
Er bestaan meerdere raamwerken die zijn ontworpen om de fundamentele principes van gegevensprivacy te omvatten. De Fair Information Practice Principles (FIPPs) vormen zo’n raamwerk voor organisaties om te volgen, zodat de privacyrechten van individuen worden gerespecteerd en beschermd in een steeds meer digitale en datagedreven wereld.
FIPPs zijn geen vereisten; het is een verzameling breed aanvaarde principes die organisaties gebruiken bij het evalueren van informatiesystemen, processen, programma’s en activiteiten die invloed hebben op gegevensprivacy. Deze principes zijn:
- Toegang en wijziging: Organisaties moeten individuen toegang geven tot hun PII en hen de middelen bieden om deze zo nodig te corrigeren of bij te werken.
- Verantwoording: Organisaties zijn verantwoordelijk voor het naleven van deze principes en relevante privacyregels. Ze moeten passende maatregelen invoeren om naleving te monitoren, te auditen en te documenteren. Daarnaast moeten rollen en verantwoordelijkheden rond PII duidelijk zijn gedefinieerd voor alle medewerkers en opdrachtnemers, die voldoende training moeten krijgen in het omgaan met PII.
- Bevoegdheid: Organisaties mogen alleen PII verwerken als zij daar wettelijk toe bevoegd zijn en moeten deze bevoegdheid duidelijk vermelden in hun privacymeldingen.
- Minimalisatie: Organisaties dienen alleen PII te verwerken die noodzakelijk en relevant is voor het vervullen van een wettelijk toegestaan doel, en PII slechts zo lang te bewaren als nodig is om dat doel te bereiken.
- Kwaliteit en integriteit: Organisaties moeten ervoor zorgen dat PII accuraat, relevant, actueel en volledig is, zodat het de betreffende persoon eerlijk weergeeft.
- Individuele participatie: Organisaties moeten individuen betrekken bij beslissingen over hun PII en waar mogelijk hun toestemming verkrijgen voor het verzamelen, gebruiken en openbaar maken ervan. Ook moeten er procedures zijn om privacygerelateerde klachten en vragen af te handelen.
- Doelspecificatie en gebruiksbeperking: Organisaties moeten het exacte doel specificeren waarvoor PII wordt verzameld en deze alleen voor dat doel gebruiken of voor andere wettelijk toegestane doelen die verenigbaar zijn met de oorspronkelijke intentie.
- Beveiliging: Organisaties moeten administratieve, technische en fysieke maatregelen nemen om PII te beschermen tegen ongeautoriseerde toegang, gebruik, wijziging, verlies, vernietiging of openbaarmaking, op basis van het risiconiveau en de potentiële schade.
- Transparantie: Organisaties moeten openlijk communiceren over hun informatiebeleid en -praktijken met betrekking tot PII, met duidelijke en toegankelijke meldingen over hoe PII wordt verzameld, gebruikt, verwerkt, opgeslagen, beheerd en gedeeld.

Fair Information Practice Principles
Hoewel deze principes niet formeel in privacywetgeving zijn vastgelegd, blijven ze zeer relevant en invloedrijk. Veel organisaties gebruiken FIPPs als maatstaf voor het beheer van persoonsgegevens. Verschillende FIPPs-principes zijn verwerkt in belangrijke privacywetten en -regels zoals de AVG en de CCPA. Als je een solide basis in privacyprincipes wilt opbouwen, bekijk dan zeker DataCamp’s Introduction to Data Privacy-cursus. Via praktische oefeningen leer je over het belang van privacy by design en begrijp je hoe privacy kan worden toegepast op de allernieuwste technologieën.
Gegevensprivacy in de praktijk
Het document Universele Verklaring van de Rechten van de Mens (UVRM) van de Verenigde Naties erkent privacy als een essentieel onderdeel van individuele waardigheid en veiligheid, en stelt dat willekeurige inmenging in persoonlijke privacy een schending van mensenrechten is.
Veel landen hebben privacyregels aangenomen die dit recht in de wet verankeren. De meeste van deze regels gaan gepaard met strenge sancties bij niet-naleving om organisaties verantwoordelijk te houden. We bespreken enkele van deze regels van over de hele wereld:
Algemene Verordening Gegevensbescherming (AVG)
AVG is Europa’s wet voor gegevensprivacy en -beveiliging. In 2018 voerde de Europese Unie (EU) de AVG in, die formele vereisten stelde voor het verkrijgen van duidelijke toestemming voordat persoonsgegevens worden gebruikt en een precedent schiep voor strengere databeschermingswetten.
Hoewel de wet door de EU is opgesteld en aangenomen, legt zij verplichtingen op aan organisaties overal ter wereld, zolang zij zich richten op of persoonsgegevens verzamelen van EU-burgers en -inwoners. Overtreders kunnen worden beboet tot 20 miljoen euro of 4% van de wereldwijde omzet van het bedrijf.
De AVG vereist dat organisaties duidelijke en toegankelijke informatie geven over praktijken rond gegevensverzameling en -verwerking. Dit sluit aan bij het FIPP-principe van transparantie.
DataCamp biedt een cursus, Understanding GDPR, die je introduceert in de bouwstenen van de AVG – met verkenning van de principes en praktijkvoorbeelden. Bekijk deze zeker als je meer wilt weten over de strengste privacy- en beveiligingswet ter wereld.
California Consumer Privacy Act (CCPA)
De Verenigde Staten (VS) kennen geen federale wet voor gegevensbescherming die zo allesomvattend is als de AVG, maar er zijn wel verschillende gerichte regels. Verscheidene Amerikaanse staten hebben hun eigen privacyregels ingevoerd, met de CCPA als een toonaangevend voorbeeld.
De CCPA is ontworpen om de privacyrechten van inwoners van Californië te versterken en verplicht bedrijven bekend te maken welke persoonsgegevens zij verzamelen, hoe deze worden gebruikt en met wie ze worden gedeeld. Consumenten hebben onder de CCPA het recht op inzage, kunnen verzoeken om verwijdering en zich afmelden voor de verkoop van hun data. De wet vereist ook dat organisaties robuuste gegevensbeschermingspraktijken implementeren en stelt sancties bij niet-naleving.
Lei Geral de Proteção de Dados (LGPD)
De Algemene Wet Bescherming Persoonsgegevens (LGPD) is Brazilië’s uitgebreide wet voor gegevensbescherming, ingevoerd in 2018. De wet reguleert hoe persoonsgegevens worden verwerkt en beschermt de privacy van individuen binnen Brazilië.
Belangrijke onderdelen zijn de verplichting voor organisaties om een Data Protection Officer aan te stellen, een duidelijke rechtsgrond voor gegevensverwerking te hebben en Data Protection Impact Assessments uit te voeren voor hoogrisico-activiteiten.
De LGPD geeft individuen rechten zoals inzage, correctie en verwijdering van hun gegevens, en verplicht tijdige melding van datalekken. De National Data Protection Authority (ANPD) ziet toe op naleving en handhaaft sancties bij overtredingen.
In 2023 werd Unimed, een grote Braziliaanse zorgverlener, onderzocht door de National Data Protection Authority (ANPD) vanwege ontoereikende gegevensbeschermingspraktijken. De ANPD-audit bracht tekortkomingen aan het licht in de beveiliging van persoonlijke gezondheidsgegevens en de implementatie van vereiste beschermingsmaatregelen. Als gevolg hiervan kreeg Unimed sancties wegens het niet voldoen aan LGPD-standaarden, wat het belang van strikte gegevensbescherming in de zorgsector onderstreept.
Het belang van leren over gegevensprivacy
Wetten en regels rond gegevensprivacy verbeteren praktijken voor databeheer, bevorderen ethische omgang met data en vereisen sterke beveiligingsmaatregelen. Privacyregels openen wereldwijde zakelijke kansen voor organisaties die compliant zijn en stimuleren innovatie door privacy te integreren in nieuwe technologieën en de juridische kaders voor gegevensbescherming te versterken.
Meld je aan voor DataCamp’s Data Ethics and GDPR for Data Practitioners-webinar, dat het belang van data-ethiek belicht en bespreekt hoe ethische besluitvorming je organisatie kan beschermen tegen mogelijke juridische gevolgen, het vertrouwen van consumenten kan vergroten en je merkreputatie kan versterken.
Technologieën en best practices voor gegevensprivacy
Verschillende kernconcepten spelen een cruciale rol om ervoor te zorgen dat persoonsgegevens veilig en vertrouwelijk blijven. Door deze concepten toe te passen, kunnen organisaties de gegevensprivacy aanzienlijk versterken, gevoelige informatie beschermen en vertrouwen opbouwen bij gebruikers en stakeholders.
Dataversleuteling
Dataversleuteling zet leesbare data om in een onleesbaar formaat, zodat alleen geautoriseerde partijen toegang hebben. Door data zowel tijdens transport als in rust te versleutelen, kunnen organisaties gevoelige informatie beschermen tegen ongeautoriseerde toegang, zelfs als de data wordt onderschept of benaderd door kwaadwillenden.
Identity and Access Management (IAM)
IAM-systemen zorgen ervoor dat alleen geautoriseerde gebruikers toegang hebben tot specifieke data en resources. Door gebruikersidentiteiten te beheren en toegangsrechten te controleren, helpt IAM ongeautoriseerde toegang te voorkomen en zorgt het dat mensen alleen de rechten hebben die nodig zijn voor hun rol, waardoor het risico op datalekken afneemt.
Data Loss Prevention (DLP)
DLP-tools monitoren en beschermen data om onopzettelijk of opzettelijk dataverlies te voorkomen. Ze identificeren, monitoren en beschermen gevoelige informatie door beleid rond gegevensverwerking en -overdracht af te dwingen, zodat kritieke data de organisatie niet verlaat zonder de juiste autorisatie.
Een Zero Trust-model implementeren
Het Zero Trust-beveiligingsmodel gaat uit van het principe dat niemand, binnen of buiten het netwerk, standaard te vertrouwen is. Elk toegangsverzoek moet worden geverifieerd en gebruikers krijgen het minimaal noodzakelijke toegangslevel. Deze aanpak versterkt de gegevensprivacy aanzienlijk door het risico op ongeautoriseerde toegang en datalekken te verkleinen.
Regelmatige data-audits en compliancechecks
Het uitvoeren van regelmatige data-audits en compliancechecks helpt organisaties te waarborgen dat zij zich aan privacyregels en best practices houden. Deze audits brengen potentiële kwetsbaarheden en verbeterpunten in kaart, zorgen voor voortdurende naleving van wettelijke en regelgevende eisen en behouden de integriteit van privacymaatregelen.
Effectieve gegevensprivacy vereist ook een holistische aanpak met robuust beleid, gebruikerseducatie en voortdurende waakzaamheid. Technologie moet worden aangevuld met duidelijke procedures, regelmatige audits en een cultuur van beveiligingsbewustzijn onder medewerkers.
Als dataprofessional moet je privacy in balans brengen met de noodzaak om waardevolle data-inzichten te verzamelen en te delen. Volg DataCamp’s Data Privacy and Anonymization in Python-cursus om te leren hoe je gegevensgeneralisatie en privacymodellen op je dataset toepast.
Toekomsttrends in gegevensprivacy: effecten van kunstmatige intelligentie
Kunstmatige intelligentie (AI) en machine learning (ML) transformeren talloze sectoren door efficiëntere gegevensverwerking en gepersonaliseerde ervaringen mogelijk te maken. Hun integratie in gegevensprivacy brengt echter zowel kansen als uitdagingen met zich mee.
AI en ML kunnen gegevensbescherming verbeteren door dreigingsdetectie te automatiseren, patronen in grote datasets te identificeren en anomaliedetectie te versterken. Zo kunnen AI-gedreven algoritmen snel ongebruikelijke toegangspatronen signaleren die op een beveiligingsinbreuk kunnen wijzen.
Daar staat tegenover dat deze technologieën ook privacyzorgen oproepen. AI-systemen hebben vaak enorme hoeveelheden data nodig voor training, wat vragen oproept over toestemming en datagebruik. Bovendien kan de “black box”-aard van sommige AI-modellen, waarbij besluitvormingsprocessen niet transparant zijn, het lastiger maken om te voldoen aan privacyregelgeving. Het is cruciaal dat AI- en ML-systemen met privacy in het achterhoofd worden ontworpen en transparant opereren om deze zorgen te mitigeren.
Het landschap van privacyregelgeving breidt zich snel uit nu landen wereldwijd privacywetten invoeren en actualiseren. Een opvallende toevoeging aan dit regelgevingskader is de AI-wet van de Europese Unie, die gericht is op het reguleren van technologieën voor kunstmatige intelligentie.
De AI-wet richt zich erop te waarborgen dat AI-systemen worden ontwikkeld en gebruikt op manieren die fundamentele rechten, waaronder privacy, respecteren. De wet categoriseert AI-systemen op basis van hun risiconiveau, van minimaal tot hoog risico, en stelt strengere eisen aan systemen met een hoger risico. Je kunt meer over de wet leren in onze EU AI Act Fundamentals skill track.
Conclusie
Je beschikt nu over de concepten die nodig zijn om gegevensprivacyprincipes en -praktijken te bespreken en toe te passen in je volgende project. Samen hebben we de wat, waarom en hoe van gegevensprivacy behandeld.
Naarmate digitale technologie zich blijft ontwikkelen, zal de hoeveelheid verzamelde en verwerkte persoonsgegevens alleen maar toenemen; het beschermen van deze data is essentieel. Door gegevensprivacy te prioriteren, zorgen we ervoor dat we de voordelen van het digitale tijdperk benutten zonder in te leveren op individuele rechten en veiligheid.
Als individuen, organisaties en overheden hebben we de gezamenlijke verantwoordelijkheid om een cultuur van gegevensprivacy te bevorderen en de principes hoog te houden die onze persoonsgegevens beschermen in de huidige, onderling verbonden wereld. Je kunt vandaag nog aan je eigen traject beginnen met onze Introduction to Data Privacy-cursus, die de basis van privacyprincipes behandelt.
Ik heb in verschillende sectoren gewerkt en meerdere petten gedragen: softwareontwikkelaar, machine learning-onderzoeker, data scientist, productmanager. Maar in de kern ben ik een programmeur die graag leert en kennis deelt!


