कोर्स
डेटा प्राइवेसी उन प्रथाओं और सिद्धांतों को संदर्भित करती है जो व्यक्तिगत डेटा के संग्रह, उपयोग, भंडारण और साझा करने को नियंत्रित करते हैं। ऐसे दौर में जब डिजिटल तकनीक हमारे जीवन के हर पहलू में समाई हुई है, तो बड़ी मात्रा में व्यक्तिगत जानकारी एकत्र, संग्रहीत और प्रोसेस की जाती है.
डेटा प्राइवेसी व्यक्तियों और संगठनों दोनों के लिए एक गंभीर चिंता का विषय है। व्यक्तियों की निजी जानकारी की सुरक्षा, उपभोक्ता विश्वास बनाए रखना, कानूनी आवश्यकताओं का पालन करना, और डेटा के नैतिक उपयोग को बढ़ावा देना अत्यंत महत्वपूर्ण है.
यह लेख डेटा प्राइवेसी की अवधारणा, इसके दायरे, व्यक्तिगत अधिकारों की सुरक्षा में इसकी भूमिका, और विनियमों व गोपनीयता कानूनों द्वारा इसके प्रवर्तन पर प्रकाश डालता है। आप हमारा Data Ethics and GDPR for Data Practitioners वेबिनार भी देख सकते हैं।
डेटा प्राइवेसी क्या है?
डेटा प्राइवेसी, जिसे सूचना गोपनीयता भी कहा जाता है, व्यक्तिगत जानकारी का प्रबंधन और सुरक्षा करना शामिल है ताकि उसे जिम्मेदारी से एकत्र, उपयोग, संग्रहित और साझा किया जाए। यह व्यक्तियों को उनके डेटा पर नियंत्रण देता है और अनधिकृत पहुंच व दुरुपयोग से इसकी रक्षा करता है। यह नियंत्रण या पहुंच संगठनों को डेटा प्राइवेसी की सुरक्षा के लिए मार्गदर्शित करने वाले प्रमुख सिद्धांतों में से एक है।
डेटा प्राइवेसी केवल उसी डेटा पर लागू होती है जो किसी व्यक्ति की विशिष्ट पहचान कर सके। ऐसे डेटा को गोपनीय तरीके से संभालना आवश्यक है और इसे निम्नलिखित श्रेणियों में रखा जा सकता है:
- Personally Identifiable Information (PII): यह उस डेटा को संदर्भित करता है जो किसी व्यक्ति की पहचान को विशिष्ट रूप से पहचान या ट्रेस कर सके, जैसे पूरा नाम, फोन नंबर, ईमेल पता, सोशल सिक्योरिटी नंबर, या जन्मतिथि।
- Personal Information (PI): इसमें सभी PII के साथ-साथ वह अतिरिक्त जानकारी शामिल है जिसे सीधे या परोक्ष रूप से किसी व्यक्ति या परिवार से जोड़ा जा सकता है, जैसे IP पते, भौगोलिक स्थान, वीडियो, और आपराधिक रिकॉर्ड।
- संवेदनशील व्यक्तिगत जानकारी: इस प्रकार का डेटा, जब अन्य जानकारी के साथ मिलाया जाता है, तो किसी व्यक्ति से जोड़ा जा सकता है और संभावित रूप से नुकसान पहुंचा सकता है.
अनामिक डेटा, जैसे किसी स्थानीय पुस्तकालय का संपर्क ईमेल पता, सार्वजनिक माना जाता है और उसे गोपनीयता सुरक्षा की आवश्यकता नहीं होती। मजबूत सुरक्षा उपायों के जरिए उल्लंघनों, लीक या अनधिकृत पहुंच से व्यक्तिगत डेटा की रक्षा करना डेटा प्राइवेसी का एक और प्रमुख सिद्धांत है। इसमें एन्क्रिप्शन, एक्सेस कंट्रोल, सुरक्षित भंडारण और नियमित सुरक्षा ऑडिट शामिल हैं.
डेटा प्राइवेसी बनाम डेटा सिक्योरिटी
डेटा प्राइवेसी और डेटा सिक्योरिटी आपस में जुड़ी हुई लेकिन अलग-अलग अवधारणाएँ हैं। डेटा प्राइवेसी उन व्यक्तियों के अधिकारों के बारे में है जिनका डेटा है। कंपनियों के लिए, इसका अर्थ है ऐसी नीतियां और प्रक्रियाएं बनाना जो उपयोगकर्ताओं को संबंधित गोपनीयता कानूनों के अनुरूप अपने डेटा का प्रबंधन करने में सक्षम बनाएं। डेटा सिक्योरिटी अनधिकृत पहुंच और दुरुपयोग से डेटा की सुरक्षा के बारे में है। कंपनियों के लिए, इसमें ऐसे उपाय लागू करना शामिल है जो हैकरों और आंतरिक खतरों को डेटा से समझौता करने से रोकें और यदि आपका अकाउंट हैक हो जाए तो क्या करना चाहिए को समझना, ताकि प्रभावी ढंग से नुकसान कम किया जा सके।
डेटा सिक्योरिटी यह सुनिश्चित करके डेटा प्राइवेसी का समर्थन करती है कि केवल अधिकृत व्यक्ति ही वैध उद्देश्यों के लिए व्यक्तिगत डेटा तक पहुंच सकें। उलटे, डेटा प्राइवेसी यह परिभाषित करके डेटा सिक्योरिटी का समर्थन करती है कि वे अधिकृत व्यक्ति कौन हैं और डेटा तक पहुंचने के वैध उद्देश्य क्या हैं.
Datacamp का Introduction to Data Security कोर्स देखें ताकि डेटा सिक्योरिटी क्या है, इसकी गहरी समझ के लिए बुनियाद रखी जा सके। यह एक इंटरैक्टिव कोर्स है, जो संबंधित विनियमों के अनुपालन के महत्व पर जोर देता है और डेटा उल्लंघनों के वास्तविक जीवन के परिणामों को रेखांकित करता है।
हमें डेटा प्राइवेसी की आवश्यकता क्यों है?
व्यक्तिगत जानकारी के संग्रह और उपयोग में तीव्र वृद्धि के साथ, इस डेटा की सुरक्षा व्यक्तियों और संगठनों दोनों के लिए सर्वोपरि चिंता का विषय है.
व्यक्तियों के लिए डेटा प्राइवेसी का महत्व
ऑनलाइन ट्रैकिंग और डेटा संग्रह के व्यापक प्रसार के कारण व्यक्ति अपनी डेटा प्राइवेसी की रक्षा में बड़ी चुनौतियों का सामना करते हैं। कुकी उपयोग प्रकटीकरणों के बावजूद, अधिकांश उपयोगकर्ताओं को अपने ट्रैकिंग की पूरी हद का पता नहीं होता, जिससे व्यक्तिगत डेटा पर नियंत्रण कम हो जाता है। जटिल गोपनीयता नीतियां भ्रम बढ़ाती हैं और उपयोगकर्ता डेटा हैंडलिंग प्रथाओं के बारे में अनिश्चित रहते हैं। सोशल मीडिया प्लेटफॉर्म अति-साझाकरण को प्रोत्साहित करके और उपयोगकर्ताओं की जानकारी से अधिक डेटा एकत्र करके समस्या को और बढ़ाते हैं।
साइबर अपराध भी डेटा प्राइवेसी को जटिल बनाता है—फ़िशिंग और सिस्टम उल्लंघनों जैसी धमकियाँ पहचान की चोरी और धोखाधड़ी का कारण बनती हैं। व्यक्तिगत डेटा की सुरक्षा के लिए जटिल डिजिटल परिदृश्य में दिशा-निर्देशित रहना और गोपनीयता व सुरक्षा प्रथाओं के प्रति सतर्क रहना आवश्यक है।
डेटा प्राइवेसी पहचान की चोरी, धोखाधड़ी और उत्पीड़न या पीछा किए जाने जैसे व्यक्तिगत नुकसान से बचाव के लिए आवश्यक है। यह भेदभाव और अनैतिक प्रथाओं को रोकने में भी मदद करती है, निष्पक्षता सुनिश्चित करती है और व्यक्तियों को उनके डेटा पर नियंत्रण के साथ सशक्त बनाती है।
संगठनों के लिए डेटा प्राइवेसी का महत्व
डेटा प्राइवेसी पर विचार करते समय संगठनों को कई कारकों पर ध्यान देना पड़ता है:
डेटा प्राइवेसी बनाए रखने की चुनौतियाँ
डेटा प्राइवेसी बनाए रखना संगठनों के लिए कई महत्वपूर्ण चुनौतियाँ प्रस्तुत करता है। एक बड़ी समस्या ऑनलाइन ट्रैकिंग और कुकीज़ के माध्यम से स्पष्ट उपयोगकर्ता सहमति के बिना व्यक्तिगत जानकारी का संग्रह है। संगठन अक्सर व्यक्तिगत उपयोगकर्ताओं को यह स्पष्ट रूप से बताने में संघर्ष करते हैं कि कौन सा डेटा एकत्र किया जा रहा है और उसका उपयोग कैसे होगा, जिससे पारदर्शिता को लेकर चिंताएँ पैदा होती हैं।
इन मुद्दों को डेटा उल्लंघन और साइबर अपराध और जटिल बनाते हैं, जहाँ हमलावर संवेदनशील डेटा का दुरुपयोग करने के लिए व्यक्तियों और संगठनों दोनों को निशाना बनाते हैं। व्यावसायिक कार्यों में इंटरनेट से जुड़े उपकरणों के बढ़ते एकीकरण से अटैक सरफेस बढ़ जाती है, जिससे साइबर अपराधियों के लिए कमजोरियों का फायदा उठाना आसान हो जाता है। जैसे-जैसे हमलावर सुरक्षा उपायों को दरकिनार करने की तकनीकें निखारते हैं, डेटा उल्लंघन व्यापक गोपनीयता उल्लंघनों का कारण बन सकते हैं।
इनसाइडर थ्रेट भी एक गंभीर जोखिम है—यदि पर्याप्त सुरक्षा न हो तो आंतरिक कर्मचारी या ठेकेदार संवेदनशील डेटा तक अनुचित पहुंच बना सकते हैं। इसके अलावा, डेटा स्प्रॉल का प्रबंधन करना और विभिन्न सिस्टम व प्लेटफार्मों में दृश्यता सुनिश्चित करना संगठनों के लिए लगातार चुनौती बना रहता है।
मजबूत डेटा प्राइवेसी रणनीतियों के लाभ
जैसे-जैसे डेटा बढ़ता जा रहा है, प्रभावी निगरानी और सुसंगत गोपनीयता प्रथाओं को बनाए रखना और कठिन होता जाता है। हालांकि, जब संगठन व्यक्तिगत जानकारी की सुरक्षा के लिए मजबूत डेटा प्राइवेसी रणनीतियाँ और पारदर्शी प्रथाएँ डिजाइन करते हैं, तो उन्हें महत्वपूर्ण लाभ भी मिलते हैं।
डेटा प्राइवेसी को प्राथमिकता देने वाले संगठन अपने ग्राहकों को दिखाते हैं कि वे उनकी निजी जानकारी को महत्व और सम्मान देते हैं। जब व्यक्तियों को यह भरोसा होता है कि उनकी निजी जानकारी जिम्मेदारी से संभाली जाती है, तो वे डिजिटल प्लेटफ़ॉर्म और सेवाओं के साथ अधिक संलग्न होते हैं। जो संगठन गोपनीयता को प्राथमिकता देते हैं, वे प्रतिस्पर्धात्मक बढ़त हासिल करते हैं और कर्मचारी मनोबल व विश्वास को बढ़ाते हैं। यह विश्वास न केवल ग्राहक संबंधों को मजबूत करता है, बल्कि सकारात्मक प्रतिष्ठा और ब्रांड छवि में योगदान देकर प्रतिस्पर्धी बाजार में दीर्घकालिक सफलता को भी प्रोत्साहित करता है।
डेटा प्राइवेसी डेटा उल्लंघनों के जोखिम को कम करती है और नैतिक डेटा हैंडलिंग प्रथाओं को बढ़ावा देती है। डेटा की गुणवत्ता और प्रबंधन में सुधार करके, डेटा प्राइवेसी निर्णय-निर्धारण और परिचालन दक्षता को भी बढ़ाती है। इसके अतिरिक्त, डेटा प्राइवेसी पर ध्यान केंद्रित करने से नवाचार को प्रोत्साहन मिलता है—ऐसी नई तकनीकों और समाधानों का विकास होता है जो व्यक्तिगत जानकारी की सुरक्षा करें और नए व्यावसायिक अवसर खोलें।
कानूनी और नियामकीय अनुपालन
डेटा प्राइवेसी को कई कानूनों और विनियमों द्वारा नियंत्रित किया जाता है, जैसे EU AI Act, यूरोपीय संघ में General Data Protection Regulation (GDPR), संयुक्त राज्य अमेरिका में California Consumer Privacy Act (CCPA), और अन्य राष्ट्रीय व क्षेत्रीय कानून।
कानूनी और नियामकीय आवश्यकताओं के अनुपालन को सुनिश्चित करना एक और महत्वपूर्ण लाभ है। कानूनों का पालन करने से संगठन भारी जुर्माने और कानूनी दुष्परिणामों से बचते हैं। इससे मुकदमों और अन्य कानूनी चुनौतियों का जोखिम भी कम होता है, जिसके परिणामस्वरूप व्यवसाय संचालन सुचारू रहते हैं और संगठन की वित्तीय स्थिरता सुरक्षित रहती है।
प्रशिक्षण और कौशल विकास का महत्व
किसी संगठन की डेटा प्राइवेसी रणनीति की प्रभावशीलता काफी हद तक उसके कर्मचारियों के कौशल और जागरूकता पर निर्भर करती है। यह सुनिश्चित करना कि कर्मचारी डेटा प्राइवेसी की सर्वोत्तम प्रथाओं में अच्छी तरह प्रशिक्षित हों, अनुपालन बनाए रखने, उल्लंघनों के जोखिम को कम करने और संगठन में सुरक्षा की संस्कृति विकसित करने के लिए महत्वपूर्ण है। नियमित प्रशिक्षण कर्मचारियों को नवीनतम खतरों और गोपनीयता विनियमों के बारे में अपडेट रखता है, जिससे वे व्यक्तिगत डेटा को जिम्मेदारी से संभालने में सक्षम होते हैं।
DataCamp for Business इस क्षेत्र में एक अहम भूमिका निभा सकता है—ऐसे अनुकूलित प्रशिक्षण कार्यक्रम प्रदान करके जो टीमों को डेटा का प्रभावी ढंग से प्रबंधन और सुरक्षा करने के लिए आवश्यक कौशल से लैस करें। इंटरैक्टिव कोर्स और व्यावहारिक अभ्यासों के माध्यम से, कर्मचारी डेटा गोपनीयता कानूनों, डेटा के नैतिक प्रबंधन, और मजबूत सुरक्षा उपायों को लागू करने के तरीकों के बारे में सीख सकते हैं। इससे न केवल संगठन नियामकीय आवश्यकताओं को पूरा करते हैं बल्कि अपनी कार्यबल को कंपनी के डेटा संरक्षण प्रयासों में सक्रिय योगदान देने के लिए सशक्त भी बनाते हैं।
फेयर इन्फॉर्मेशन प्रैक्टिस प्रिंसिपल्स (FIPPs)
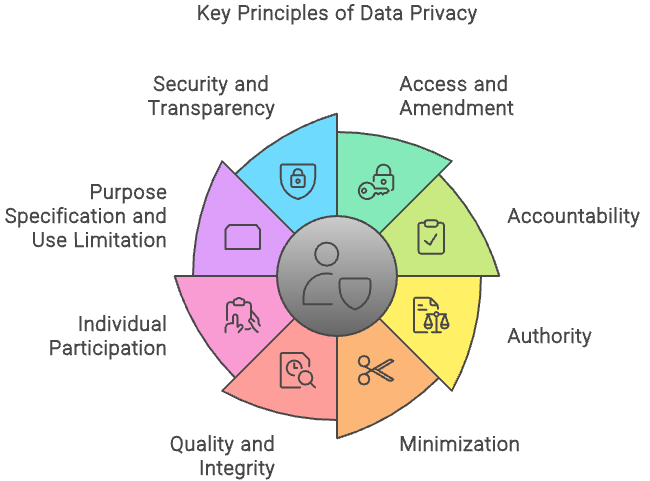
डेटा प्राइवेसी के मौलिक सिद्धांतों को समेटने के लिए कई रूपरेखाएँ बनाई गई हैं। फेयर इन्फॉर्मेशन प्रैक्टिस प्रिंसिपल्स (FIPPs) ऐसी ही एक रूपरेखा है जिसका पालन संगठन कर सकते हैं ताकि बढ़ती डिजिटल और डेटा-चालित दुनिया में व्यक्तियों के गोपनीयता अधिकारों का सम्मान और संरक्षण हो।
FIPPs कानूनी आवश्यकताएँ नहीं हैं; बल्कि, ये व्यापक रूप से स्वीकृत सिद्धांतों का एक समूह हैं जिनका उपयोग संगठन उन सूचना प्रणालियों, प्रक्रियाओं, कार्यक्रमों और गतिविधियों का मूल्यांकन करते समय करते हैं जो डेटा प्राइवेसी को प्रभावित करते हैं। ये सिद्धांत हैं:
- एक्सेस और संशोधन: संगठनों को व्यक्तियों को उनके PII तक पहुंच की अनुमति देनी चाहिए और आवश्यकतानुसार उसे सही करने या अपडेट करने के साधन प्रदान करने चाहिए।
- जवाबदेही: संगठनों को इन सिद्धांतों और संबंधित गोपनीयता विनियमों का पालन करने के लिए जिम्मेदार होना चाहिए। उन्हें अनुपालन की निगरानी, ऑडिट और दस्तावेज़ीकरण के लिए उपयुक्त उपाय लागू करने चाहिए। इसके अतिरिक्त, PII से संबंधित भूमिकाओं और जिम्मेदारियों को सभी कर्मचारियों और ठेकेदारों के लिए स्पष्ट रूप से परिभाषित किया जाना चाहिए, और उन्हें PII हैंडलिंग पर पर्याप्त प्रशिक्षण मिलना चाहिए।
- प्राधिकरण: संगठन केवल तभी PII को संभालें जब उनके पास ऐसा करने का कानूनी अधिकार हो और उन्हें अपने गोपनीयता नोटिसों में इस अधिकार को स्पष्ट रूप से निर्दिष्ट करना चाहिए।
- न्यूनतमकरण: संगठन केवल वही PII संभालें जो कानूनी रूप से अधिकृत उद्देश्य को पूरा करने के लिए आवश्यक और प्रासंगिक हो, और उसे केवल उतनी अवधि तक रखें जितनी उस उद्देश्य की पूर्ति के लिए जरूरी हो।
- गुणवत्ता और अखंडता: संगठनों को सुनिश्चित करना चाहिए कि PII सटीक, प्रासंगिक, समय पर और पूर्ण हो ताकि संबंधित व्यक्ति का निष्पक्ष प्रतिनिधित्व हो सके।
- व्यक्तिगत सहभागिता: संगठनों को व्यक्तियों को उनके PII से संबंधित निर्णयों में शामिल करना चाहिए और जहाँ संभव हो, उसके संग्रह, उपयोग और प्रकटीकरण के लिए उनकी सहमति प्राप्त करनी चाहिए। उन्हें गोपनीयता-संबंधी शिकायतों और पूछताछों को संभालने के लिए प्रक्रियाएँ भी तैयार रखनी चाहिए।
- उद्देश्य विनिर्देशन और उपयोग सीमा: संगठनों को PII एकत्र करने का सटीक उद्देश्य निर्दिष्ट करना चाहिए और उसी उद्देश्य या मूल मंशा के अनुकूल अन्य कानूनी रूप से अधिकृत उद्देश्यों के लिए ही इसका उपयोग करना चाहिए।
- सुरक्षा: संगठनों को जोखिम और संभावित नुकसान के स्तर के आधार पर प्रशासनिक, तकनीकी और भौतिक उपाय लागू करने चाहिए ताकि PII को अनधिकृत पहुंच, उपयोग, परिवर्तन, हानि, विनाश या प्रकटीकरण से बचाया जा सके।
- पारदर्शिता: संगठनों को PII से संबंधित अपनी सूचना नीतियों और प्रथाओं को खुले तौर पर संप्रेषित करना चाहिए, और यह स्पष्ट व सुलभ नोटिस देने चाहिए कि PII कैसे एकत्र, उपयोग, प्रोसेस, संग्रहीत, बनाए रखा और साझा किया जाता है।

फेयर इन्फॉर्मेशन प्रैक्टिस प्रिंसिपल्स
यद्यपि ये किसी गोपनीयता कानून में औपचारिक रूप से निहित नहीं हैं, फिर भी ये सिद्धांत अत्यंत प्रासंगिक और प्रभावशाली हैं। कई संगठन व्यक्तिगत डेटा के प्रबंधन के लिए FIPPs को एक मानक के रूप में अपनाते हैं। FIPPs के कई सिद्धांत प्रमुख गोपनीयता कानूनों और विनियमों—जैसे GDPR और CCPA—में सम्मिलित हैं। यदि आप गोपनीयता सिद्धांतों की ठोस नींव बनाना चाहते हैं, तो Datacamp का Introduction to Data Privacy कोर्स अवश्य देखें। व्यावहारिक अभ्यासों के जरिए आप प्राइवेसी बाय डिजाइन के महत्व के बारे में जानेंगे और आधुनिक तकनीक पर गोपनीयता कैसे लागू की जा सकती है, इसे समझेंगे।
व्यवहार में डेटा प्राइवेसी
संयुक्त राष्ट्र की मानवाधिकारों की सार्वभौम घोषणा (UDHR) दस्तावेज़ गोपनीयता को व्यक्तिगत गरिमा और सुरक्षा का एक प्रमुख घटक स्थापित करता है, यह स्वीकार करते हुए कि व्यक्तिगत गोपनीयता में मनमाना हस्तक्षेप मानवाधिकारों का उल्लंघन है.
कई देशों ने ऐसे गोपनीयता विनियम अपनाए हैं जो इस अधिकार को कानून में निहित करते हैं। अधिकांश विनियम गैर-अनुपालन पर कड़े दंड के साथ आते हैं ताकि संगठनों को जवाबदेह रखा जा सके। हम दुनिया भर के कुछ विनियमों पर चर्चा करते हैं:
General Data Protection Regulation (GDPR)
GDPR यूरोप का डेटा गोपनीयता और सुरक्षा कानून है। 2018 में, यूरोपीय संघ (EU) ने GDPR लागू किया, जिसने व्यक्तिगत डेटा के उपयोग से पहले स्पष्ट सहमति प्राप्त करने के औपचारिक प्रावधान स्थापित किए और डेटा सुरक्षा कानूनों को सुदृढ़ करने की मिसाल कायम की.
हालाँकि इसे EU ने मसौदा तैयार किया और पारित किया, फिर भी यह दुनिया में कहीं भी उन संगठनों पर दायित्व लगाता है जो EU के नागरिकों और निवासियों से संबंधित व्यक्तिगत डेटा को लक्षित या एकत्र करते हैं। उल्लंघनकर्ताओं पर अधिकतम 2 करोड़ यूरो या कंपनी के वैश्विक राजस्व के 4% तक का जुर्माना लगाया जा सकता है।
GDPR संगठनों से डेटा संग्रह और प्रोसेसिंग प्रथाओं के बारे में स्पष्ट और सुलभ जानकारी प्रदान करने की अपेक्षा करता है। यह FIPP के पारदर्शिता सिद्धांत के अनुरूप है.
DataCamp एक कोर्स प्रदान करता है, Understanding GDPR, जो आपको GDPR के बिल्डिंग ब्लॉक्स से परिचित कराता है—इसके सिद्धांतों और वास्तविक जीवन के उपयोग मामलों की पड़ताल करता है। यदि आप दुनिया के सबसे कड़े गोपनीयता और सुरक्षा कानून के बारे में और जानना चाहते हैं, तो इसे अवश्य देखें।
California Consumer Privacy Act (CCPA)
संयुक्त राज्य अमेरिका (U.S.) में GDPR जितना व्यापक संघीय डेटा संरक्षण कानून नहीं है, लेकिन कई लक्षित विनियम मौजूद हैं। कई U.S. राज्यों ने अपने स्वयं के गोपनीयता विनियम बनाए हैं, जिनमें CCPA एक प्रमुख उदाहरण है.
कैलिफ़ोर्निया के निवासियों के गोपनीयता अधिकारों को बढ़ाने के लिए बनाया गया, CCPA व्यवसायों से यह प्रकटीकरण करने की अपेक्षा करता है कि वे कौन सी व्यक्तिगत जानकारी एकत्र करते हैं, उसका उपयोग कैसे करते हैं, और उसे किसके साथ साझा करते हैं। CCPA के तहत, उपभोक्ताओं को अपने डेटा तक पहुंचने, उसे हटाने का अनुरोध करने और उसके बिक्री से ऑप्ट-आउट करने का अधिकार है। यह अधिनियम संगठनों से मजबूत डेटा संरक्षण प्रथाओं को लागू करने की भी अपेक्षा करता है और गैर-अनुपालन पर दंड प्रदान करता है।
Lei Geral de Proteção de Dados (LGPD)
व्यक्तिगत डेटा की सुरक्षा के लिए सामान्य कानून (LGPD) ब्राज़ील का व्यापक डेटा संरक्षण कानून है, जिसे 2018 में अधिनियमित किया गया। यह व्यक्तिगत डेटा के प्रोसेस होने के तरीके को विनियमित करता है और ब्राज़ील में व्यक्तियों की गोपनीयता की रक्षा करता है.
मुख्य तत्वों में संगठनों के लिए डेटा प्रोटेक्शन ऑफिसर नियुक्त करना, डेटा प्रोसेसिंग के लिए स्पष्ट कानूनी आधार प्राप्त करना, और उच्च-जोखिम गतिविधियों के लिए डेटा प्रोटेक्शन इम्पैक्ट असेसमेंट करना शामिल है.
LGPD व्यक्तियों को उनके डेटा तक पहुंचने, उसे सुधारने और हटाने जैसे अधिकार देता है और डेटा उल्लंघनों की समय पर सूचना देना अनिवार्य करता है। नेशनल डेटा प्रोटेक्शन अथॉरिटी (ANPD) अनुपालन की देखरेख करती है और उल्लंघनों पर दंड लागू करती है।
2023 में, ब्राज़ील के एक प्रमुख हेल्थकेयर प्रदाता Unimed की, अपर्याप्त डेटा संरक्षण प्रथाओं के लिए ANPD द्वारा जांच की गई। ऑडिट में व्यक्तिगत स्वास्थ्य डेटा की सुरक्षा और आवश्यक डेटा संरक्षण उपायों के कार्यान्वयन में कमियाँ सामने आईं। परिणामस्वरूप, Unimed को LGPD मानकों के अनुपालन में विफल रहने पर दंड का सामना करना पड़ा—जो हेल्थकेयर क्षेत्र में कड़े डेटा संरक्षण की आवश्यकता को रेखांकित करता है।
डेटा प्राइवेसी के बारे में सीखने का महत्व
डेटा प्राइवेसी कानून और विनियम डेटा प्रबंधन प्रथाओं में सुधार करते हैं, डेटा के नैतिक प्रबंधन को बढ़ावा देते हैं और मजबूत सुरक्षा उपाय अनिवार्य करते हैं। गोपनीयता विनियम अनुपालन करने वाले संगठनों के लिए वैश्विक व्यावसायिक अवसर खोलते हैं और नई तकनीकों में गोपनीयता को एकीकृत करके व डेटा संरक्षण के समग्र कानूनी ढांचे को सुदृढ़ करके नवाचार को प्रोत्साहित करते हैं.
DataCamp के Data Ethics and GDPR for Data Practitioners वेबिनार के लिए पंजीकरण करें—जो डेटा एथिक्स के महत्व पर रोशनी डालेगा और बताएगा कि नैतिक निर्णय-निर्माण कैसे आपकी संस्था को संभावित कानूनी परिणामों से बचा सकता है, उपभोक्ता विश्वास बढ़ा सकता है और आपके ब्रांड की प्रतिष्ठा को सुदृढ़ कर सकता है।
डेटा प्राइवेसी के लिए तकनीकें और सर्वोत्तम प्रथाएँ
कई प्रमुख अवधारणाएँ यह सुनिश्चित करने में महत्वपूर्ण भूमिका निभाती हैं कि व्यक्तिगत जानकारी सुरक्षित और गोपनीय बनी रहे। इन अवधारणाओं को अपनाकर, संगठन डेटा प्राइवेसी को काफी हद तक बढ़ा सकते हैं, संवेदनशील जानकारी की रक्षा कर सकते हैं और अपने उपयोगकर्ताओं व हितधारकों के साथ विश्वास बना सकते हैं।
डेटा एन्क्रिप्शन
डेटा एन्क्रिप्शन पढ़ने योग्य डेटा को अपठनीय स्वरूप में बदल देता है, यह सुनिश्चित करते हुए कि केवल अधिकृत पक्ष ही उसे एक्सेस कर सकें। डेटा को ट्रांजिट और रेस्ट—दोनों स्थितियों में—एन्क्रिप्ट करके, संगठन संवेदनशील जानकारी को अनधिकृत पहुंच से बचा सकते हैं, भले ही डेटा इंटरसेप्ट हो जाए या दुर्भावनापूर्ण तत्वों द्वारा एक्सेस कर लिया जाए।
आइडेंटिटी और एक्सेस मैनेजमेंट (IAM)
IAM सिस्टम यह सुनिश्चित करते हैं कि केवल अधिकृत उपयोगकर्ताओं को विशिष्ट डेटा और संसाधनों तक पहुंच मिले। उपयोगकर्ता पहचान का प्रबंधन और एक्सेस विशेषाधिकारों को नियंत्रित करके, IAM अनधिकृत पहुंच को रोकने में मदद करता है और यह सुनिश्चित करता है कि व्यक्तियों के पास केवल उनकी भूमिकाओं के लिए आवश्यक अनुमतियाँ हों—जिससे डेटा उल्लंघन का जोखिम घटता है।
डेटा लॉस प्रिवेंशन (DLP)
DLP टूल्स डेटा की निगरानी और सुरक्षा करते हैं, ताकि आकस्मिक या जानबूझकर डेटा हानि रोकी जा सके। वे डेटा हैंडलिंग और ट्रांसफर पर नीतियाँ लागू करके संवेदनशील जानकारी की पहचान, निगरानी और सुरक्षा करते हैं—यह सुनिश्चित करते हुए कि महत्वपूर्ण डेटा उचित प्राधिकरण के बिना संगठन से बाहर न जाए।
जीरो ट्रस्ट मॉडल लागू करना
जीरो ट्रस्ट सुरक्षा मॉडल इस सिद्धांत पर काम करता है कि नेटवर्क के भीतर या बाहर—किसी पर भी—डिफ़ॉल्ट रूप से भरोसा नहीं किया जाना चाहिए। हर एक्सेस अनुरोध का सत्यापन आवश्यक है, और उपयोगकर्ताओं को न्यूनतम आवश्यक स्तर की पहुंच दी जाती है। यह दृष्टिकोण अनधिकृत पहुंच और डेटा उल्लंघनों के जोखिम को घटाकर डेटा प्राइवेसी को काफी बढ़ाता है।
नियमित डेटा ऑडिट और अनुपालन जाँच
नियमित डेटा ऑडिट और अनुपालन जाँच करना संगठनों को डेटा प्राइवेसी विनियमों और सर्वोत्तम प्रथाओं के पालन को सुनिश्चित करने में मदद करता है। ये ऑडिट संभावित कमजोरियों और सुधार के क्षेत्रों की पहचान करते हैं—कानूनी और नियामकीय आवश्यकताओं के साथ सतत अनुपालन सुनिश्चित करते हैं और डेटा प्राइवेसी उपायों की अखंडता बनाए रखते हैं।
प्रभावी डेटा प्राइवेसी के लिए एक समग्र दृष्टिकोण की आवश्यकता होती है, जिसमें मजबूत नीतियाँ, उपयोगकर्ता शिक्षा और सतत चौकसी शामिल हो। तकनीक के साथ-साथ स्पष्ट प्रक्रियाएँ, नियमित ऑडिट और कर्मचारियों में सुरक्षा जागरूकता की संस्कृति अनिवार्य है.
एक डेटा प्रैक्टिशनर के रूप में, आपको गोपनीयता और मूल्यवान डेटा इनसाइट्स के संग्रह/साझाकरण की आवश्यकता के बीच संतुलन बनाना होगा। Datacamp के Data Privacy and Anonymization in Python कोर्स का अनुसरण करें और सीखें कि डेटा जनरलाइजेशन और प्राइवेसी मॉडल अपने डेटासेट पर कैसे लागू करें.
डेटा प्राइवेसी में भविष्य की प्रवृत्तियाँ: आर्टिफिशियल इंटेलिजेंस के प्रभाव
आर्टिफिशियल इंटेलिजेंस (AI) और मशीन लर्निंग (ML) अधिक कुशल डेटा प्रोसेसिंग और व्यक्तिगत अनुभवों को सक्षम बनाकर अनेक उद्योगों को बदल रहे हैं। हालांकि, डेटा प्राइवेसी में उनका एकीकरण अवसरों और चुनौतियों—दोनों—को साथ लाता है.
AI और ML, थ्रेट डिटेक्शन को स्वचालित करके, बड़े डेटासेट में पैटर्न की पहचान करके और एनॉमली डिटेक्शन में सुधार करके डेटा सुरक्षा को बढ़ा सकते हैं। उदाहरण के लिए, AI-चालित एल्गोरिद्म असामान्य एक्सेस पैटर्न को तेजी से पकड़ सकते हैं जो सुरक्षा उल्लंघन का संकेत हो सकते हैं।
दूसरी ओर, ये तकनीकें गोपनीयता संबंधी चिंताएँ भी पैदा करती हैं। AI सिस्टम को अक्सर प्रशिक्षण के लिए विशाल मात्रा में डेटा की आवश्यकता होती है, जिससे सहमति और डेटा उपयोग से संबंधित प्रश्न उठते हैं। इसके अलावा, कुछ AI मॉडलों का "ब्लैक बॉक्स" स्वभाव—जहाँ निर्णय प्रक्रिया पारदर्शी नहीं होती—गोपनीयता विनियमों के अनुपालन को सुनिश्चित करने के प्रयासों को जटिल बना सकता है। इन चिंताओं को कम करने के लिए आवश्यक है कि AI और ML सिस्टम को गोपनीयता को ध्यान में रखकर डिजाइन किया जाए और उनके संचालन में पारदर्शिता रहे।
जैसे-जैसे दुनिया भर में देशों द्वारा गोपनीयता कानून पेश और अपडेट किए जा रहे हैं, डेटा प्राइवेसी विनियमों का परिदृश्य तेजी से विस्तार कर रहा है। इस नियामकीय वातावरण में एक उल्लेखनीय जोड़ है European Union's AI Act, जिसका उद्देश्य आर्टिफिशियल इंटेलिजेंस तकनीकों को विनियमित करना है.
AI Act का फोकस यह सुनिश्चित करना है कि AI सिस्टम ऐसे तरीकों से विकसित और उपयोग किए जाएँ जो बुनियादी अधिकारों—जिसमें गोपनीयता भी शामिल है—का सम्मान करें। यह AI सिस्टम को जोखिम स्तर के आधार पर—न्यूनतम से उच्च जोखिम तक—श्रेणीबद्ध करता है और उच्च-जोखिम वाले सिस्टम पर कड़े प्रावधान लागू करता है। आप इस अधिनियम के बारे में और जान सकते हैं हमारे EU AI Act Fundamentals स्किल ट्रैक में.
निष्कर्ष
अब आपके पास वे अवधारणाएँ हैं जो आपको अपने अगले प्रोजेक्ट में डेटा प्राइवेसी सिद्धांतों और प्रथाओं पर चर्चा और कार्यान्वयन शुरू करने के लिए चाहिए। हमने मिलकर डेटा प्राइवेसी के क्या, क्यों और कैसे को कवर किया है.
जैसे-जैसे डिजिटल तकनीक विकसित होती जा रही है, व्यक्तिगत डेटा का संग्रह और प्रोसेसिंग बढ़ती ही जाएगी; इस डेटा की सुरक्षा आवश्यक है। डेटा प्राइवेसी को प्राथमिकता देकर, हम सुनिश्चित कर सकते हैं कि डिजिटल युग के लाभ बिना व्यक्तिगत अधिकारों और सुरक्षा से समझौता किए हासिल हों।
व्यक्तियों, संगठनों और सरकारों के रूप में, आज की परस्पर जुड़ी दुनिया में हमारी निजी जानकारी की रक्षा करने वाले सिद्धांतों को बनाए रखना और डेटा प्राइवेसी की संस्कृति को बढ़ावा देना हमारी सामूहिक जिम्मेदारी है। आप आज ही अपनी सीखने की यात्रा शुरू कर सकते हैं हमारे Introduction to Data Privacy कोर्स के साथ, जो गोपनीयता सिद्धांतों की नींव को कवर करता है।
मैंने विभिन्न उद्योगों में काम किया है और कई भूमिकाएँ निभाई हैं: सॉफ़्टवेयर डेवलपर, मशीन लर्निंग शोधकर्ता, डाटा साइंटिस्ट, प्रोडक्ट मैनेजर। लेकिन मूल रूप से, मैं एक प्रोग्रामर हूँ जिसे सीखना और ज्ञान बाँटना पसंद है!
