Cours
La protection des données désigne l’ensemble des pratiques et des principes qui encadrent la collecte, l’utilisation, le stockage et le partage des données personnelles. À l’heure où les technologies numériques irriguent chaque aspect de nos vies, des quantités massives d’informations personnelles sont collectées, stockées et traitées.
La protection des données est une préoccupation majeure, aussi bien pour les particuliers que pour les organisations. Elle est indispensable pour protéger les informations personnelles, préserver la confiance des consommateurs, respecter les obligations légales et promouvoir des pratiques éthiques dans la gestion des données.
Cet article explore la notion de protection des données, ce qu’elle recouvre, pourquoi elle est essentielle pour la défense des droits individuels, et comment elle est encadrée par les réglementations et les lois sur la vie privée. Vous pouvez aussi regarder notre webinaire Data Ethics and GDPR for Data Practitioners pour en savoir plus.
Renforcez la confidentialité et la gouvernance de vos données
Garantissez la conformité et protégez votre entreprise avec DataCamp for Business. Des cours spécialisés et un suivi centralisé pour protéger vos données.
Qu’est-ce que la protection des données ?
La protection des données, aussi appelée confidentialité des informations, consiste à gérer et à sécuriser les informations personnelles pour garantir qu’elles sont collectées, utilisées, stockées et partagées de manière responsable. Elle donne aux individus le contrôle sur leurs données et les protège contre les accès non autorisés et les usages abusifs. Ce contrôle et cet accès font partie des principes clés qui guident les organisations dans la protection de la vie privée.
La protection des données s’applique uniquement aux données permettant d’identifier de manière unique une personne. Ces données, qui exigent un traitement confidentiel, se classent notamment en :
- Personally Identifiable Information (PII) : il s’agit des données permettant d’identifier ou de retrouver l’identité d’une personne, comme le nom complet, le numéro de téléphone, l’adresse e‑mail, le numéro de sécurité sociale ou la date de naissance.
- Personal Information (PI) : inclut toutes les PII ainsi que d’autres informations pouvant être directement ou indirectement rattachées à un individu ou à un foyer, comme les adresses IP, les données de géolocalisation, les vidéos et les casiers judiciaires.
- Données personnelles sensibles : ce type de données, combiné à d’autres informations, peut être rattaché à une personne et potentiellement lui nuire.
Les données anonymisées, comme l’adresse e‑mail de contact d’une bibliothèque municipale, sont considérées comme publiques et ne nécessitent pas de mesures spécifiques de confidentialité. Protéger les données personnelles contre les violations, les fuites ou les accès non autorisés grâce à des mesures de sécurité robustes est un autre principe clé de la protection des données. Cela inclut le chiffrement, les contrôles d’accès, le stockage sécurisé et des audits de sécurité réguliers.
Protection des données vs sécurité des données
La protection des données et la sécurité des données sont liées mais distinctes. La protection des données concerne les droits des individus sur leurs données. Pour les entreprises, cela implique d’établir des politiques et des procédures permettant aux utilisateurs de gérer leurs données conformément aux lois applicables sur la vie privée. La sécurité des données vise à protéger les données contre les accès non autorisés et les usages abusifs. Pour les entreprises, cela passe par des mesures visant à empêcher les pirates et les menaces internes de compromettre les données, ainsi que par la connaissance de ce qu’il faut faire en cas de piratage pour limiter efficacement les dégâts.
La sécurité des données soutient la protection des données en veillant à ce que seules des personnes autorisées accèdent aux données personnelles à des fins légitimes. Réciproquement, la protection des données soutient la sécurité des données en définissant qui sont ces personnes autorisées et ce qui constitue une finalité légitime d’accès aux données.
Découvrez le cours Introduction to Data Security sur DataCamp pour poser les bases et approfondir ce qu’est la sécurité des données. Il s’agit d’un cours interactif qui insiste sur la conformité aux réglementations en vigueur et illustre les conséquences concrètes des violations de données.
Pourquoi a‑t‑on besoin de protéger les données ?
Avec l’augmentation exponentielle de la collecte et de l’utilisation d’informations personnelles, leur protection est devenue une priorité pour les particuliers comme pour les organisations.
L’importance de la protection des données pour les particuliers
La protection de la vie privée est un défi pour les individus face au pistage en ligne et à la collecte de données omniprésents. Malgré les bandeaux cookies, la plupart des utilisateurs ignorent l’étendue réelle du suivi, ce qui entraîne une perte de contrôle sur leurs données personnelles. Des politiques de confidentialité complexes entretiennent la confusion et laissent planer le doute sur les pratiques de traitement. Les réseaux sociaux aggravent le phénomène en encourageant le sur‑partage et en collectant plus de données qu’on ne l’imagine.
La cybercriminalité complique encore la donne : hameçonnage, intrusions systèmes, usurpation d’identité et fraudes. Protéger ses données personnelles suppose de naviguer dans un environnement numérique complexe et de rester vigilant quant aux bonnes pratiques de confidentialité et de sécurité.
La protection des données est essentielle pour se prémunir contre l’usurpation d’identité, la fraude et les atteintes personnelles, comme le harcèlement ou le stalking. Elle aide aussi à prévenir la discrimination et les pratiques non éthiques, garantissant l’équité et redonnant aux individus le contrôle de leurs données.
L’importance de la protection des données pour les organisations
Les organisations doivent prendre en compte plusieurs facteurs lorsqu’elles abordent la protection des données :
Les défis du maintien de la confidentialité
Préserver la confidentialité pose de nombreux défis. La collecte d’informations personnelles sans consentement explicite via le pistage en ligne et les cookies en est un majeur. Les organisations peinent souvent à expliquer clairement aux utilisateurs quelles données sont collectées et à quelles fins, ce qui crée un déficit de transparence.
S’y ajoutent les violations de données et la cybercriminalité, où des attaquants ciblent individus et entreprises pour exploiter et détourner des données sensibles. L’essor des objets connectés dans les opérations accroît la surface d’attaque et facilite l’exploitation de vulnérabilités. Les fuites peuvent entraîner de graves atteintes à la vie privée, les attaquants perfectionnant sans cesse leurs techniques pour contourner les défenses.
Les menaces internes constituent également un risque sérieux : des employés ou des prestataires peuvent accéder indûment à des données sensibles si celles‑ci ne sont pas suffisamment protégées. Par ailleurs, la prolifération des données et la visibilité à travers des systèmes et plateformes multiples restent un défi permanent.
Les bénéfices de stratégies robustes de protection des données
À mesure que les données se multiplient, maintenir une supervision efficace et des pratiques cohérentes devient plus difficile. Concevoir des stratégies robustes et des pratiques transparentes de protection des données présente toutefois de réels avantages pour les organisations.
Les organisations qui font de la confidentialité une priorité montrent à leurs clients qu’elles respectent leurs informations personnelles. Lorsque les individus ont confiance dans la manière dont leurs données sont traitées, ils s’engagent davantage avec les plateformes et services numériques. Mettre la vie privée au premier plan crée un avantage concurrentiel, renforce la confiance et la motivation des employés. Cette confiance améliore la relation client et soutient la performance à long terme en contribuant à une réputation solide et à une image de marque positive.
La protection des données réduit le risque de fuites et promeut des pratiques éthiques de gestion de l’information. En améliorant la qualité et la gouvernance des données, elle favorise aussi une meilleure prise de décision et une plus grande efficacité opérationnelle. Enfin, un focus sur la confidentialité stimule l’innovation, avec des technologies et solutions qui protègent les informations personnelles et ouvrent de nouvelles opportunités business.
Conformité légale et réglementaire
Différentes lois et réglementations encadrent la protection des données, comme l’EU AI Act, le Règlement général sur la protection des données (RGPD) dans l’Union européenne, le California Consumer Privacy Act (CCPA) aux États‑Unis, ainsi que d’autres lois nationales et régionales.
Se conformer aux exigences légales et réglementaires est un autre bénéfice majeur. Le respect des lois permet d’éviter des amendes substantielles et des conséquences juridiques. Il réduit aussi le risque de contentieux, fluidifie les opérations et protège la stabilité financière de l’organisation.
L’importance de la formation et du développement des compétences
L’efficacité d’une stratégie de protection des données repose largement sur les compétences et la sensibilisation des collaborateurs. Il est crucial que les équipes soient bien formées aux bonnes pratiques afin de rester conformes, de réduire le risque de fuite et d’instaurer une culture de la sécurité au sein de l’organisation. Des formations régulières permettent de suivre l’évolution des menaces et des réglementations, et d’adopter les bons réflexes dans la gestion des données personnelles.
DataCamp for Business peut jouer un rôle déterminant en proposant des programmes de formation sur mesure qui dotent les équipes des compétences nécessaires pour gérer et protéger efficacement les données. Grâce à des cours interactifs et des exercices pratiques, les collaborateurs se forment aux lois sur la vie privée, aux pratiques éthiques et à la mise en œuvre de mesures de sécurité robustes. Cela aide non seulement à satisfaire les exigences réglementaires, mais aussi à mobiliser les équipes pour contribuer activement aux efforts de protection des données de l’entreprise.
Formation de 2 personnes ou plus ? Découvrez nos solutions pour les entreprises
Permettez à votre équipe d'accéder à l'ensemble de la bibliothèque DataCamp, avec des rapports centralisés, des missions, des projets et bien d'autres choses encore.

Les principes de la loyauté de l’information (FIPPs)
Plusieurs cadres ont été conçus pour synthétiser les principes fondamentaux de la protection des données. Les Fair Information Practice Principles (FIPPs) constituent l’un de ces cadres à suivre pour garantir le respect et la sauvegarde des droits à la vie privée dans un monde toujours plus numérique et axé sur les données.
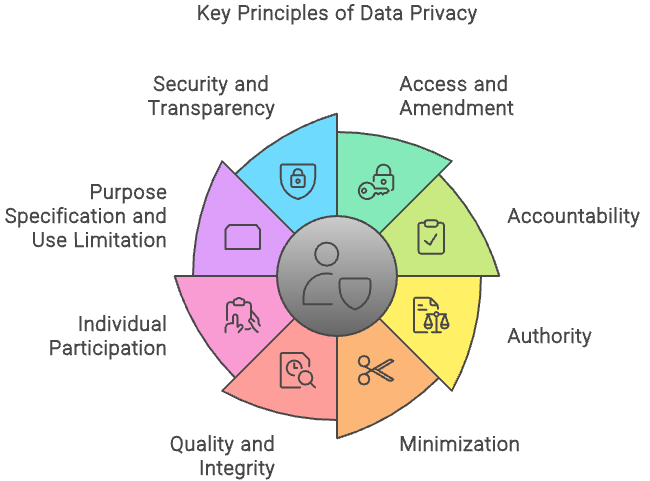
Les FIPPs ne sont pas des obligations, mais un ensemble de principes largement reconnus que les organisations utilisent pour évaluer les systèmes d’information, processus, programmes et activités ayant un impact sur la vie privée. Ces principes sont :
- Accès et rectification : les organisations doivent permettre aux personnes d’accéder à leurs PII et leur offrir les moyens de les corriger ou de les mettre à jour si nécessaire.
- Responsabilité : les organisations doivent répondre du respect de ces principes et des réglementations applicables. Elles doivent mettre en place des mesures appropriées pour suivre, auditer et documenter la conformité. De plus, les rôles et responsabilités liés aux PII doivent être clairement définis pour tous les employés et prestataires, qui doivent recevoir une formation adéquate au traitement des PII.
- Base légale : les organisations ne doivent traiter des PII que si elles en ont l’autorité légale, clairement précisée dans leurs mentions d’information.
- Minimisation : ne traiter que les PII nécessaires et pertinentes pour une finalité légalement autorisée, et ne les conserver que le temps requis pour atteindre cette finalité.
- Qualité et intégrité : veiller à ce que les PII soient exactes, pertinentes, à jour et complètes pour représenter fidèlement la personne concernée.
- Participation individuelle : associer les individus aux décisions concernant leurs PII et, lorsque c’est possible, recueillir leur consentement pour la collecte, l’utilisation et la divulgation. Disposer également de procédures pour traiter les réclamations et demandes liées à la vie privée.
- Spécification des finalités et limitation des usages : préciser la finalité exacte pour laquelle les PII sont collectées et ne les utiliser que pour cette finalité ou pour d’autres finalités légalement autorisées compatibles avec l’intention initiale.
- Sécurité : mettre en œuvre des mesures administratives, techniques et physiques pour protéger les PII contre l’accès, l’utilisation, l’altération, la perte, la destruction ou la divulgation non autorisés, en fonction du niveau de risque et des dommages potentiels.
- Transparence : communiquer ouvertement les politiques et pratiques d’information relatives aux PII, avec des mentions claires et accessibles sur la collecte, l’utilisation, le traitement, le stockage, la conservation et le partage des PII.

Fair Information Practice Principles
Bien qu’ils ne soient pas inscrits formellement dans la loi, ces principes demeurent très pertinents et influents. De nombreuses organisations utilisent les FIPPs comme référence pour la gestion des données personnelles. Plusieurs principes des FIPPs sont d’ailleurs intégrés aux grandes lois et réglementations sur la confidentialité, telles que le RGPD et le CCPA. Pour poser des bases solides en matière de principes de confidentialité, découvrez le cours de DataCamp Introduction to Data Privacy. À travers des exercices pratiques, vous apprendrez l’importance du privacy by design et comment appliquer la confidentialité aux technologies de pointe.
La protection des données en pratique
La Déclaration universelle des droits de l’homme des Nations unies consacre la vie privée comme un élément clé de la dignité et de la sécurité des individus, et reconnaît que toute ingérence arbitraire constitue une violation des droits humains.
De nombreux pays ont adopté des réglementations qui consacrent ce droit. La plupart prévoient des sanctions sévères en cas de non‑conformité afin de responsabiliser les organisations. Voici quelques réglementations dans le monde :
Règlement général sur la protection des données (RGPD)
GDPR est la loi européenne sur la protection des données et la sécurité. Entré en vigueur en 2018, il impose notamment d’obtenir un consentement explicite avant toute utilisation de données personnelles et a posé un jalon pour des lois renforcées en la matière.
Bien que rédigé et adopté par l’UE, il s’applique à toute organisation qui cible ou collecte des données personnelles relatives à des citoyens ou résidents de l’UE, où qu’elle se trouve. Les contrevenants risquent des amendes allant jusqu’à 20 millions d’euros ou 4 % du chiffre d’affaires mondial de l’entreprise.
Le RGPD exige des informations claires et accessibles sur les pratiques de collecte et de traitement, en parfaite cohérence avec le principe de transparence des FIPPs.
DataCamp propose le cours Understanding GDPR, qui présente les fondements du RGPD, ses principes et des cas d’usage concrets. À découvrir si vous souhaitez en savoir plus sur la loi de protection des données la plus exigeante au monde.
California Consumer Privacy Act (CCPA)
Les États‑Unis ne disposent pas d’une loi fédérale aussi complète que le RGPD, mais plusieurs réglementations sectorielles existent. Plusieurs États ont adopté leurs propres lois, le CCPA en étant un exemple phare.
Conçu pour renforcer les droits à la vie privée des résidents californiens, le CCPA impose aux entreprises de divulguer quelles informations personnelles elles collectent, à quelles fins et avec qui elles les partagent. Les consommateurs ont le droit d’accéder à leurs données, d’en demander la suppression et de s’opposer à leur vente. Le texte exige aussi des pratiques de protection robustes et prévoit des sanctions en cas de non‑conformité.
Lei Geral de Proteção de Dados (LGPD)
La Loi générale sur la protection des données personnelles (LGPD) est la loi brésilienne de référence, promulguée en 2018. Elle encadre le traitement des données personnelles et protège la vie privée des personnes au Brésil.
Parmi ses points clés : la nomination d’un délégué à la protection des données, l’obtention d’une base légale claire pour les traitements, et la réalisation d’analyses d’impact pour les activités à haut risque.
La LGPD accorde aux individus des droits d’accès, de rectification et de suppression, et impose une notification rapide des violations. L’Autorité nationale de protection des données (ANPD) supervise la conformité et prononce des sanctions en cas d’infraction.
En 2023, Unimed, un grand acteur de la santé au Brésil, a fait l’objet d’une enquête de l’ANPD pour des pratiques de protection insuffisantes. L’audit a mis en évidence des lacunes dans la sécurisation des données de santé et la mise en œuvre des mesures requises. Unimed a été sanctionné pour non‑respect de la LGPD, rappelant l’exigence de protections strictes dans le secteur de la santé.
Pourquoi se former à la protection des données
Les lois et réglementations en matière de confidentialité améliorent les pratiques de gestion des données, encouragent des traitements éthiques et imposent des mesures de sécurité exigeantes. Elles ouvrent des opportunités internationales aux organisations conformes et stimulent l’innovation en intégrant la confidentialité dans les nouvelles technologies tout en renforçant les cadres juridiques de protection.
Inscrivez‑vous au webinaire de DataCamp Data Ethics and GDPR for Data Practitioners qui met en lumière l’importance de l’éthique des données et montre comment des décisions responsables peuvent protéger votre organisation des risques juridiques, renforcer la confiance et valoriser votre marque.
Technologies et bonnes pratiques pour la protection des données
Plusieurs concepts clés jouent un rôle central pour garantir la sécurité et la confidentialité des informations personnelles. En les intégrant, les organisations peuvent renforcer significativement la protection des données, préserver les informations sensibles et instaurer la confiance avec leurs utilisateurs et parties prenantes.
Chiffrement des données
Le chiffrement transforme des données lisibles en un format illisible afin que seules les parties autorisées puissent y accéder. En chiffrant les données en transit et au repos, les organisations protègent les informations sensibles contre les accès non autorisés, même en cas d’interception ou d’accès malveillant.
Gestion des identités et des accès (IAM)
Les systèmes IAM garantissent que seules les personnes autorisées ont accès à des données et ressources spécifiques. En gérant les identités et en contrôlant les droits d’accès, l’IAM prévient les accès indus et assure que chacun dispose uniquement des permissions nécessaires à son rôle, réduisant ainsi le risque de fuite.
Prévention des pertes de données (DLP)
Les outils DLP surveillent et protègent les données pour éviter les pertes accidentelles ou intentionnelles. Ils identifient, contrôlent et sécurisent les informations sensibles en appliquant des politiques de manipulation et de transfert, veillant à ce que les données critiques ne quittent pas l’organisation sans autorisation.
Mettre en œuvre un modèle Zero Trust
Le modèle Zero Trust repose sur le principe que personne, à l’intérieur comme à l’extérieur du réseau, n’est digne de confiance par défaut. Chaque demande d’accès doit être vérifiée et les utilisateurs ne reçoivent que les droits minimaux nécessaires. Cette approche renforce fortement la confidentialité en réduisant les risques d’accès non autorisés et de violations.
Audits de données et contrôles de conformité réguliers
La conduite d’audits réguliers et de contrôles de conformité permet de s’assurer du respect des réglementations et des meilleures pratiques. Ces audits identifient les vulnérabilités et les pistes d’amélioration, garantissant une conformité continue et la solidité des mesures de confidentialité.
Une protection efficace des données requiert aussi une approche globale incluant des politiques claires, la formation des utilisateurs et une vigilance de tous les instants. La technologie doit être complétée par des procédures rigoureuses, des audits réguliers et une culture de sensibilisation à la sécurité.
En tant que professionnel des données, vous devez concilier confidentialité et partage d’insights à forte valeur. Suivez le cours Data Privacy and Anonymization in Python pour apprendre à appliquer la généralisation des données et des modèles de confidentialité à vos jeux de données.
Tendances à venir en matière de confidentialité des données : effets de l’intelligence artificielle
L’intelligence artificielle (IA) et l’apprentissage automatique (ML) transforment de nombreux secteurs en rendant le traitement des données plus efficace et les expériences plus personnalisées. Leur intégration soulève toutefois des opportunités et des défis pour la confidentialité.
L’IA et le ML peuvent renforcer la protection en automatisant la détection des menaces, en identifiant des motifs dans de vastes volumes de données et en améliorant la détection des anomalies. Par exemple, des algorithmes peuvent repérer rapidement des schémas d’accès inhabituels révélateurs d’une intrusion.
À l’inverse, ces technologies posent aussi des questions de confidentialité. Les systèmes d’IA exigent souvent de grandes quantités de données pour l’entraînement, soulevant des enjeux de consentement et d’usage. De plus, le caractère « boîte noire » de certains modèles, dont les décisions ne sont pas transparentes, complique la conformité. Concevoir des systèmes d’IA et de ML avec la confidentialité en tête et la transparence nécessaire est crucial pour atténuer ces risques.
Le paysage réglementaire évolue rapidement dans le monde entier. Une nouveauté notable est l’AI Act de l’Union européenne, qui vise à encadrer les technologies d’IA.
L’AI Act entend garantir un développement et un usage de l’IA respectueux des droits fondamentaux, dont la vie privée. Il classe les systèmes selon leur niveau de risque, de minimal à élevé, et impose des exigences plus strictes aux systèmes à risque élevé. Pour en savoir plus, consultez notre EU AI Act Fundamentals skill track.
Conclusion
Vous disposez désormais des notions nécessaires pour discuter et mettre en œuvre des principes et pratiques de protection des données dans votre prochain projet. Nous avons couvert ensemble le quoi, le pourquoi et le comment de la protection des données.
À mesure que le numérique évolue, la quantité de données personnelles collectées et traitées ne fera qu’augmenter : leur protection est essentielle. En plaçant la confidentialité au premier plan, nous pouvons bénéficier du monde numérique sans compromettre les droits et la sécurité des individus.
Individus, organisations et pouvoirs publics, nous avons collectivement la responsabilité de favoriser une culture de la confidentialité et de défendre les principes qui protègent nos informations personnelles dans un monde interconnecté. Lancez‑vous dès aujourd’hui avec notre Introduction to Data Privacy course, qui couvre les fondements des principes de confidentialité.
J'ai travaillé dans différents secteurs d'activité et j'ai porté plusieurs casquettes : développeur de logiciels, chercheur en apprentissage automatique, scientifique des données, chef de produit. Mais au fond, je suis un programmeur qui aime apprendre et partager ses connaissances !
