Kurs
Datenschutz umfasst Praktiken und Grundsätze, die die Erhebung, Nutzung, Speicherung und Weitergabe personenbezogener Daten regeln. In einer Zeit, in der digitale Technologien jeden Lebensbereich durchdringen, werden enorme Mengen an persönlichen Informationen gesammelt, gespeichert und verarbeitet.
Datenschutz ist für Einzelpersonen und Organisationen gleichermaßen ein zentrales Thema. Er schützt persönliche Informationen, stärkt das Vertrauen von Kundinnen und Kunden, hilft bei der Einhaltung gesetzlicher Vorgaben und fördert einen ethischen Umgang mit Daten.
Dieser Artikel beleuchtet das Konzept des Datenschutzes, was es umfasst, warum es für den Schutz individueller Rechte entscheidend ist und wie es durch Vorschriften und Datenschutzgesetze durchgesetzt wird. Du kannst dir auch unser Webinar Data Ethics and GDPR for Data Practitioners ansehen, um noch tiefer einzusteigen.
Stärken Sie Ihren Datenschutz und Ihre Governance
Stelle die Einhaltung von Vorschriften sicher und schütze dein Unternehmen mit DataCamp for Business. Spezialisierte Kurse und zentralisierte Nachverfolgung zum Schutz deiner Daten.
Was ist Datenschutz?
Datenschutz, auch Informationsschutz genannt, umfasst das Management und den Schutz personenbezogener Informationen, damit sie verantwortungsvoll erhoben, genutzt, gespeichert und weitergegeben werden. Er gibt Menschen die Kontrolle über ihre Daten und schützt sie vor unbefugtem Zugriff und Missbrauch. Diese Kontrolle bzw. der Zugriff ist eines der Leitprinzipien, an denen sich Organisationen beim Schutz der Privatsphäre orientieren.
Datenschutz bezieht sich nur auf Daten, die eine Person eindeutig identifizieren können. Diese Daten erfordern eine vertrauliche Behandlung und lassen sich einteilen in:
- Personenbezogene Identifizierbare Informationen (PII): Daten, mit denen sich die Identität einer Person eindeutig bestimmen oder nachverfolgen lässt, etwa vollständiger Name, Telefonnummer, E‑Mail‑Adresse, Sozialversicherungsnummer oder Geburtsdatum.
- Personenbezogene Informationen (PI): Umfasst alle PII sowie zusätzliche Informationen, die direkt oder indirekt einer Person oder einem Haushalt zugeordnet werden können, z. B. IP‑Adressen, Geodaten, Videos oder Strafregister.
- Sensible personenbezogene Informationen: Daten, die in Kombination mit anderen Informationen einer Person zugeordnet werden können und potenziell Schaden verursachen.
Anonymisierte Daten, wie die Kontakt‑E‑Mail‑Adresse einer örtlichen Bibliothek, gelten als öffentlich und benötigen keinen besonderen Schutz. Ein weiteres Kernprinzip des Datenschutzes ist der Schutz personenbezogener Daten vor Datenschutzverletzungen, Lecks oder unbefugtem Zugriff durch starke Sicherheitsmaßnahmen. Dazu zählen Verschlüsselung, Zugriffskontrollen, sichere Speicherung und regelmäßige Sicherheitsprüfungen.
Datenschutz vs. Datensicherheit
Datenschutz und Datensicherheit sind verwandt, aber nicht dasselbe. Datenschutz betrifft die Rechte der Personen, denen die Daten gehören. Für Unternehmen heißt das, Richtlinien und Prozesse zu schaffen, die Nutzerinnen und Nutzern die Verwaltung ihrer Daten im Einklang mit geltenden Datenschutzgesetzen ermöglichen. Datensicherheit betrifft den Schutz von Daten vor unbefugtem Zugriff und Missbrauch. Für Unternehmen bedeutet das, Maßnahmen zu implementieren, die Angriffe von außen und interne Bedrohungen verhindern, und zu wissen, was zu tun ist, wenn man gehackt wurde, um Schäden wirksam zu begrenzen.
Datensicherheit unterstützt den Datenschutz, indem sie sicherstellt, dass nur autorisierte Personen zu legitimen Zwecken auf personenbezogene Daten zugreifen. Umgekehrt definiert der Datenschutz, wer autorisiert ist und welche Zwecke als legitim gelten.
Sieh dir den Introduction to Data Security Kurs von DataCamp an, um dir eine solide Grundlage für ein tieferes Verständnis von Datensicherheit zu erarbeiten. Der interaktive Kurs betont die Bedeutung der Compliance mit relevanten Vorschriften und zeigt reale Folgen von Datenschutzverletzungen auf.
Warum brauchen wir Datenschutz?
Mit der exponentiell wachsenden Erhebung und Nutzung persönlicher Informationen ist der Schutz dieser Daten für Einzelpersonen und Organisationen gleichermaßen von höchster Bedeutung.
Warum Datenschutz für Einzelpersonen wichtig ist
Menschen stehen beim Schutz ihrer Privatsphäre vor großen Herausforderungen: allgegenwärtiges Online‑Tracking und Datenerhebung erschweren die Kontrolle. Trotz Cookie‑Hinweisen kennen die meisten das volle Ausmaß des Trackings nicht und verlieren dadurch die Kontrolle über ihre Daten. Komplexe Datenschutzerklärungen verstärken die Unsicherheit darüber, wie Daten verarbeitet werden. Soziale Netzwerke verschärfen das Problem, indem sie zum Oversharing verleiten und mehr Daten sammeln, als Nutzerinnen und Nutzer ahnen.
Cyberkriminalität verschärft die Lage zusätzlich: Phishing und Systemeinbrüche führen zu Identitätsdiebstahl und Betrug. Persönliche Daten zu schützen heißt, eine komplexe digitale Landschaft zu navigieren und bei Sicherheits- und Datenschutzpraktiken wachsam zu bleiben.
Datenschutz ist entscheidend, um Identitätsdiebstahl, Betrug und persönlichen Schaden wie Belästigung oder Stalking zu verhindern. Er beugt auch Diskriminierung und unethischen Praktiken vor, sorgt für Fairness und gibt Menschen die Kontrolle über ihre Daten zurück.
Warum Datenschutz für Organisationen wichtig ist
Organisationen müssen beim Thema Datenschutz mehrere Aspekte im Blick behalten:
Herausforderungen bei der Wahrung des Datenschutzes
Die Wahrung des Datenschutzes bringt erhebliche Herausforderungen mit sich. Ein zentrales Problem ist die Erhebung personenbezogener Daten ohne ausdrückliche Einwilligung über Online‑Tracking und Cookies. Häufig fällt es Organisationen schwer, klar zu kommunizieren, welche Daten sie erheben und wie sie diese nutzen – Transparenz leidet.
Hinzu kommen Datenpannen und Cyberkriminalität: Angreifer zielen auf Einzelpersonen und Unternehmen ab, um sensible Daten auszubeuten. Die wachsende Vernetzung von Geräten im Geschäftsbetrieb vergrößert die Angriffsfläche und erleichtert die Ausnutzung von Schwachstellen. Angesichts immer raffinierterer Methoden nehmen Datenschutzverletzungen zu.
Auch Insider‑Bedrohungen sind riskant: Mitarbeitende oder Dienstleister können auf sensible Daten unangemessen zugreifen, wenn der Schutz unzureichend ist. Zudem ist es eine Daueraufgabe, Datenwildwuchs zu managen und über Systeme und Plattformen hinweg Transparenz zu wahren.
Vorteile robuster Datenschutzstrategien
Mit der fortschreitenden Datenflut wird es immer schwieriger, den Überblick zu behalten und einheitliche Datenschutzpraktiken durchzusetzen. Gleichzeitig profitieren Organisationen, wenn sie robuste Strategien und transparente Prozesse entwickeln, um personenbezogene Informationen zu schützen.
Wer Datenschutz priorisiert, zeigt Kundinnen und Kunden, dass ihre persönlichen Informationen wertgeschätzt und respektiert werden. Wenn Menschen Vertrauen in einen verantwortungsvollen Umgang mit Daten haben, nutzen sie digitale Angebote eher. Unternehmen mit Fokus auf Privatsphäre verschaffen sich einen Wettbewerbsvorteil und stärken Motivation und Vertrauen im Team. Dieses Vertrauen verbessert Kundenbeziehungen, fördert nachhaltigen Erfolg im Wettbewerb und zahlt auf Reputation und Markenimage ein.
Datenschutz senkt das Risiko von Datenpannen und fördert einen ethischen Umgang mit Daten. Durch bessere Datenqualität und Datenmanagement werden Entscheidungen fundierter und Prozesse effizienter. Zudem treibt ein Fokus auf Datenschutz Innovationen voran: Neue Technologien und Lösungen zum Schutz persönlicher Informationen entstehen – und damit neue Geschäftschancen.
Gesetzliche und regulatorische Compliance
Verschiedene Gesetze und Vorschriften regeln den Datenschutz, etwa der EU AI Act, die Datenschutz-Grundverordnung (GDPR) in der EU, der California Consumer Privacy Act (CCPA) in den USA und weitere nationale sowie regionale Regelwerke.
Die Einhaltung rechtlicher Vorgaben ist ein weiterer großer Vorteil. Wer Gesetze beachtet, vermeidet hohe Bußgelder und rechtliche Konsequenzen. Zugleich sinkt das Risiko von Klagen und anderen Rechtsstreitigkeiten – das erleichtert den Geschäftsbetrieb und schützt die finanzielle Stabilität der Organisation.
Bedeutung von Training und Kompetenzaufbau
Die Wirksamkeit einer Datenschutzstrategie hängt stark von den Kompetenzen und dem Bewusstsein der Mitarbeitenden ab. Gute Schulungen zu Best Practices sind entscheidend, um Compliance zu sichern, Risiken zu senken und eine Sicherheitskultur zu verankern. Regelmäßige Trainings halten alle über neue Bedrohungen und Vorschriften auf dem Laufenden und befähigen sie, personenbezogene Daten verantwortungsvoll zu behandeln.
DataCamp for Business kann hier eine Schlüsselrolle spielen – mit passgenauen Trainingsprogrammen, die Teams die nötigen Fähigkeiten für den effektiven Umgang mit Daten vermitteln. In interaktiven Kursen und praktischen Übungen lernen Mitarbeitende Datenschutzgesetze, ethischen Datenumgang und robuste Sicherheitsmaßnahmen kennen. Das hilft nicht nur bei der Erfüllung regulatorischer Anforderungen, sondern befähigt die Belegschaft auch, aktiv zum Datenschutz des Unternehmens beizutragen.
2 oder mehr Personen ausbilden? Schau dir unsere Business-Lösungen an
Verschaffe deinem Team Zugang zur gesamten DataCamp-Bibliothek mit zentralisierten Berichten, Aufgaben, Projekten und mehr

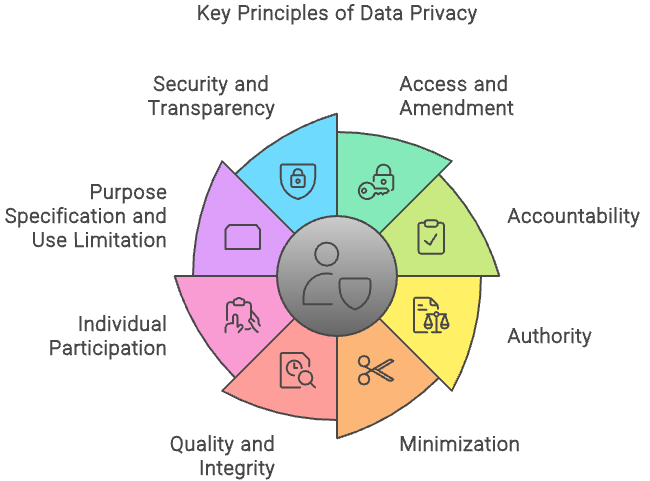
Fair Information Practice Principles (FIPPs)
Es gibt mehrere Rahmenwerke, die grundlegende Datenschutzprinzipien zusammenfassen. Die Fair Information Practice Principles (FIPPs) sind eines davon und bieten Organisationen Leitlinien, um die Privatsphäre von Personen in einer zunehmend digitalen, datengetriebenen Welt zu respektieren und zu schützen.
FIPPs sind keine gesetzlichen Pflichten, sondern weithin anerkannte Prinzipien, an denen sich Organisationen bei der Bewertung von Informationssystemen, Prozessen, Programmen und Aktivitäten mit Auswirkungen auf den Datenschutz orientieren. Diese Prinzipien sind:
- Zugriff und Berichtigung: Organisationen sollten Personen Zugriff auf ihre PII gewähren und Möglichkeiten bieten, diese bei Bedarf zu korrigieren oder zu aktualisieren.
- Rechenschaftspflicht: Organisationen sind verantwortlich für die Einhaltung dieser Prinzipien und einschlägiger Datenschutzvorschriften. Sie sollten geeignete Maßnahmen zur Überwachung, Prüfung und Dokumentation der Compliance implementieren. Zuständigkeiten rund um PII sind klar zu definieren, und Mitarbeitende sowie Auftragnehmende sind angemessen im Umgang mit PII zu schulen.
- Befugnis: Organisationen sollten PII nur verarbeiten, wenn sie dazu eine rechtliche Grundlage haben, und diese Befugnis in ihren Datenschutzhinweisen klar benennen.
- Minimierung: Es sollten nur solche PII verarbeitet werden, die für einen rechtmäßig befugten Zweck notwendig und relevant sind – und nur so lange aufbewahrt werden, wie es dafür erforderlich ist.
- Qualität und Integrität: PII sollten korrekt, relevant, aktuell und vollständig sein, um die betroffene Person fair zu repräsentieren.
- Partizipation der Betroffenen: Personen sollten in Entscheidungen über ihre PII einbezogen werden und, wo möglich, ihre Einwilligung zur Erhebung, Nutzung und Offenlegung geben. Zudem sollten Verfahren für Beschwerden und Anfragen zum Datenschutz bestehen.
- Zweckbindung und Nutzungsbeschränkung: Der genaue Zweck der Erhebung von PII ist zu spezifizieren; deren Nutzung hat auf diesen oder andere rechtlich zulässige, mit dem ursprünglichen Zweck vereinbare Zwecke beschränkt zu bleiben.
- Sicherheit: Administrative, technische und physische Maßnahmen sind umzusetzen, um PII – abhängig von Risiko und potenziellem Schaden – vor unbefugtem Zugriff, Nutzung, Veränderung, Verlust, Zerstörung oder Offenlegung zu schützen.
- Transparenz: Organisationen sollten ihre Informationsrichtlinien und ‑praktiken zu PII offen kommunizieren und klare, zugängliche Hinweise geben, wie PII erhoben, genutzt, verarbeitet, gespeichert, gepflegt und geteilt werden.

Fair Information Practice Principles
Auch wenn sie nicht in Gesetzen verankert sind, sind diese Prinzipien hochrelevant und einflussreich. Viele Organisationen nutzen FIPPs als Maßstab für den Umgang mit personenbezogenen Daten. Zahlreiche FIPPs‑Prinzipien sind in wichtige Datenschutzgesetze wie die GDPR und den CCPA eingeflossen. Wenn du eine solide Basis an Datenschutzprinzipien aufbauen willst, wirf einen Blick in den Introduction to Data Privacy Kurs von DataCamp. In praktischen Übungen lernst du Privacy by Design kennen und verstehst, wie sich Datenschutz auf modernste Technologien anwenden lässt.
Datenschutz in der Praxis
Die Allgemeine Erklärung der Menschenrechte der Vereinten Nationen (AEMR) verankert Privatsphäre als wesentlichen Bestandteil der Menschenwürde und Sicherheit und erkennt an, dass willkürliche Eingriffe in die Privatsphäre Menschenrechte verletzen.
Viele Länder haben Datenschutzregelungen erlassen, die dieses Recht gesetzlich absichern. Bei Verstößen drohen meist strenge Sanktionen, um Organisationen in die Verantwortung zu nehmen. Im Folgenden einige Beispiele aus aller Welt:
Datenschutz‑Grundverordnung (GDPR)
GDPR ist Europas Datenschutz- und Sicherheitsgesetz. 2018 führte die Europäische Union formale Anforderungen ein, etwa die eindeutige Einwilligung vor der Nutzung personenbezogener Daten – ein Meilenstein für strengere Datenschutzgesetze.
Zwar von der EU erlassen, gilt sie jedoch für Organisationen weltweit, sofern sie personenbezogene Daten von EU‑Bürgerinnen, ‑Bürgern oder ‑Einwohnenden anvisieren oder erheben. Verstöße können mit bis zu 20 Mio. EUR oder 4 % des weltweiten Jahresumsatzes geahndet werden.
Die GDPR verlangt klare, leicht zugängliche Informationen zu Datenerhebung und ‑verarbeitung – im Sinne des FIPP‑Prinzips der Transparenz.
DataCamp bietet den Kurs Understanding GDPR an, der die Grundbausteine der GDPR erklärt – mit Prinzipien und realen Anwendungsfällen. Perfekt, wenn du mehr über eines der strengsten Datenschutzgesetze der Welt erfahren willst.
California Consumer Privacy Act (CCPA)
Die USA verfügen über kein bundesweites Datenschutzgesetz, das so umfassend ist wie die GDPR, aber mehrere gezielte Regelungen. Einige Bundesstaaten haben eigene Gesetze erlassen – der CCPA ist hier ein prominentes Beispiel.
Der CCPA stärkt die Privatsphäre der Einwohnerinnen und Einwohner Kaliforniens. Unternehmen müssen offenlegen, welche personenbezogenen Informationen sie erheben, wie sie diese nutzen und mit wem sie sie teilen. Verbraucherinnen und Verbraucher haben das Recht auf Auskunft, Löschung und das Opt‑out beim Verkauf ihrer Daten. Das Gesetz verlangt robuste Datenschutzpraktiken und sieht Strafen bei Nichteinhaltung vor.
Lei Geral de Proteção de Dados (LGPD)
Das Allgemeine Gesetz zum Schutz personenbezogener Daten (LGPD) ist Brasiliens umfassendes Datenschutzgesetz von 2018. Es reguliert die Verarbeitung personenbezogener Daten und schützt die Privatsphäre von Personen in Brasilien.
Kernelemente sind die Pflicht zur Benennung einer oder eines Datenschutzbeauftragten, das Vorliegen einer klaren Rechtsgrundlage für die Verarbeitung sowie Datenschutz-Folgenabschätzungen für risikoreiche Aktivitäten.
Die LGPD räumt Betroffenen Rechte wie Auskunft, Berichtigung und Löschung ein und verlangt eine zeitnahe Benachrichtigung über Datenschutzverletzungen. Die Nationale Datenschutzbehörde (ANPD) überwacht die Einhaltung und ahndet Verstöße.
2023 wurde Unimed, ein großer brasilianischer Gesundheitsdienstleister, von der ANPD wegen unzureichender Datenschutzpraktiken untersucht. Die Prüfung deckte Mängel beim Schutz von Gesundheitsdaten und bei der Umsetzung vorgeschriebener Maßnahmen auf. Unimed wurde sanktioniert – ein deutliches Signal für die Notwendigkeit strikter Datensicherheit im Gesundheitswesen.
Warum es wichtig ist, über Datenschutz zu lernen
Datenschutzgesetze und ‑vorschriften verbessern das Datenmanagement, fördern einen ethischen Umgang mit Daten und verlangen starke Sicherheitsmaßnahmen. Sie eröffnen globalen, regelkonformen Unternehmen neue Geschäftsmöglichkeiten und treiben Innovationen voran, indem sie Privatsphäre in neue Technologien integrieren und die rechtlichen Rahmenbedingungen für den Datenschutz stärken.
Melde dich für das Data Ethics and GDPR for Data Practitioners Webinar von DataCamp an. Es zeigt, warum Datenethik wichtig ist und wie ethische Entscheidungen dein Unternehmen vor rechtlichen Konsequenzen schützen, das Vertrauen der Kundschaft stärken und deine Marke verbessern.
Technologien und Best Practices für Datenschutz
Mehrere Schlüsselkonzepte sind zentral, damit persönliche Informationen sicher und vertraulich bleiben. Wer sie implementiert, stärkt den Datenschutz, schützt sensible Informationen und baut Vertrauen bei Nutzerinnen, Nutzern und Stakeholdern auf.
Datenverschlüsselung
Verschlüsselung wandelt lesbare Daten in ein unlesbares Format um, sodass nur autorisierte Parteien Zugriff haben. Durch Verschlüsselung von Daten sowohl beim Transfer als auch im Ruhezustand bleiben sensible Informationen selbst bei Abfangversuchen oder unbefugtem Zugriff geschützt.
Identity and Access Management (IAM)
IAM‑Systeme stellen sicher, dass nur befugte Nutzerinnen und Nutzer Zugang zu bestimmten Daten und Ressourcen haben. Durch Identitätsmanagement und gezielte Rechtevergabe wird unbefugter Zugriff verhindert und der Berechtigungsumfang auf das Rollen‑Notwendige begrenzt – das senkt das Risiko von Datenpannen.
Data Loss Prevention (DLP)
DLP‑Werkzeuge überwachen und schützen Daten, um versehentlichen oder absichtlichen Verlust zu verhindern. Sie identifizieren, überwachen und schützen sensible Informationen, setzen Richtlinien für den Umgang und Transfer durch und sorgen dafür, dass kritische Daten die Organisation nicht ohne Genehmigung verlassen.
Zero‑Trust‑Modell implementieren
Zero Trust folgt dem Prinzip, dass niemand – weder innerhalb noch außerhalb des Netzwerks – per se vertrauenswürdig ist. Jede Zugriffsanfrage wird verifiziert, und es werden nur minimale, notwendige Rechte vergeben. So sinken Risiken für unbefugten Zugriff und Datenschutzverletzungen deutlich.
Regelmäßige Daten‑Audits und Compliance‑Checks
Regelmäßige Audits und Compliance‑Prüfungen helfen, Vorschriften und Best Practices einzuhalten. Sie decken Schwachstellen und Verbesserungsfelder auf, sichern die fortlaufende Rechtskonformität und stärken die Integrität der Datenschutzmaßnahmen.
Wirksamer Datenschutz braucht zudem einen ganzheitlichen Ansatz: klare Richtlinien, Aufklärung der Nutzenden und ständige Wachsamkeit. Technologie muss durch saubere Prozesse, regelmäßige Prüfungen und eine gelebte Sicherheitskultur ergänzt werden.
Als Data Practitioner musst du Privatsphäre mit dem Bedarf an wertvollen Dateninsights ausbalancieren. Besuche den Kurs Data Privacy and Anonymization in Python von DataCamp und lerne, wie du Datengeneralisierung und Privatsphäre‑Modelle auf deine Datensätze anwendest.
Zukünftige Trends im Datenschutz: Auswirkungen von Künstlicher Intelligenz
Künstliche Intelligenz (KI) und Machine Learning (ML) verändern zahlreiche Branchen – mit effizienterer Datenverarbeitung und personalisierten Erlebnissen. Ihre Integration in den Datenschutz bringt Chancen und Herausforderungen.
KI und ML können den Schutz verbessern – durch automatisierte Bedrohungserkennung, Musteranalyse in großen Datensätzen und bessere Anomalieerkennung. KI‑gestützte Algorithmen erkennen z. B. ungewöhnliche Zugriffsmuster, die auf einen Sicherheitsvorfall hindeuten.
Gleichzeitig entstehen neue Risiken. Viele KI‑Systeme benötigen große Datenmengen zum Training – Fragen zu Einwilligung und Datennutzung sind die Folge. Die „Black‑Box“-Natur mancher Modelle erschwert Transparenz und Compliance. Daher ist es entscheidend, KI‑ und ML‑Systeme von Anfang an datenschutzfreundlich und transparent zu gestalten.
Die Datenschutzlandschaft entwickelt sich rasant: Weltweit entstehen neue Gesetze oder bestehende werden aktualisiert. Ein wichtiger Neuzugang ist der AI Act der Europäischen Union, der KI‑Technologien regulieren soll.
Der AI Act stellt sicher, dass KI‑Systeme die Grundrechte – inklusive Privatsphäre – respektieren. Er kategorisiert Systeme nach Risikoniveau von minimal bis hoch und stellt höhere Anforderungen an Hochrisikosysteme. Mehr dazu erfährst du in unserem EU AI Act Fundamentals Lernpfad.
Fazit
Du hast jetzt die wichtigsten Konzepte an der Hand, um Datenschutzprinzipien und ‑praktiken in deinem nächsten Projekt zu diskutieren und umzusetzen. Wir haben gemeinsam das Was, Warum und Wie des Datenschutzes beleuchtet.
Mit der fortschreitenden Digitalisierung werden noch mehr personenbezogene Daten erhoben und verarbeitet – ihr Schutz ist unverzichtbar. Wer Datenschutz priorisiert, sorgt dafür, dass die Vorteile des digitalen Zeitalters nicht auf Kosten von Rechten und Sicherheit gehen.
Als Einzelne, Organisationen und Regierungen tragen wir gemeinsam die Verantwortung, eine Datenschutzkultur zu fördern und die Prinzipien zu wahren, die unsere persönlichen Informationen in einer vernetzten Welt schützen. Starte heute mit unserem Introduction to Data Privacy Kurs, der die Grundlagen der Datenschutzprinzipien abdeckt.
Ich habe in verschiedenen Branchen gearbeitet und mehrere Aufgaben übernommen: Softwareentwickler, Forscher für maschinelles Lernen, Datenwissenschaftler und Produktmanager. Aber im Grunde bin ich ein Programmierer, der es liebt, zu lernen und sein Wissen zu teilen!



