Kurs
Veri gizliliği, kişisel verilerin toplanması, kullanımı, saklanması ve paylaşımını düzenleyen uygulama ve ilkelere karşılık gelir. Dijital teknolojinin hayatımızın her alanına nüfuz ettiği bir çağda, büyük miktarda kişisel bilgi toplanmakta, saklanmakta ve işlenmektedir.
Veri gizliliği hem bireyler hem de kuruluşlar için kritik bir konudur. Bireylerin kişisel bilgilerini korumak, tüketici güvenini sürdürmek, yasal gerekliliklere uymak ve verilerin etik biçimde işlenmesini sağlamak açısından hayati önem taşır.
Bu makale, veri gizliliği kavramını, kapsamını, bireysel hakları korumadaki önemini ve düzenlemeler ile gizlilik yasaları tarafından nasıl uygulandığını ele alıyor. Ayrıca Veri Uzmanları için Veri Etiği ve GDPR webinarımıza göz atarak daha fazla bilgi edinebilirsiniz.
Veri Gizliliği Nedir?
Bilgi gizliliği olarak da bilinen veri gizliliği, kişisel bilgilerin sorumlu şekilde toplanmasını, kullanılmasını, saklanmasını ve paylaşılmasını sağlamak için bu bilgilerin yönetilmesini ve korunmasını içerir. Bireylere verileri üzerinde kontrol sağlar ve yetkisiz erişim ile kötüye kullanıma karşı korur. Bu kontrol veya erişim, kuruluşların veri gizliliğini korurken benimsediği temel ilkelerden biridir.
Veri gizliliği yalnızca bir bireyi benzersiz şekilde tanımlayabilen veriler için geçerlidir. Bu tür veriler gizli şekilde ele alınmalıdır ve şu başlıklar altında sınıflandırılabilir:
- Kişiyi Tanımlayan Bilgiler (PII): Bir bireyin kimliğini benzersiz şekilde tanımlayabilen veya izleyebilen verileri ifade eder; tam ad, telefon numarası, e-posta adresi, sosyal güvenlik numarası veya doğum tarihi gibi.
- Kişisel Bilgiler (PI): Tüm PII’yi ve bir birey veya hane ile doğrudan ya da dolaylı olarak ilişkilendirilebilen ek bilgileri içerir; IP adresleri, coğrafi konumlar, videolar ve sabıka kayıtları gibi.
- Hassas Kişisel Bilgiler: Diğer bilgilerle birleştirildiğinde bir bireyle ilişkilendirilebilen ve potansiyel olarak zarara yol açabilecek veri türüdür.
Yerel bir kütüphanenin iletişim e-posta adresi gibi anonimleştirilmiş veriler, kamuya açık kabul edilir ve gizlilik korumalarına ihtiyaç duymaz. Güçlü güvenlik önlemleri aracılığıyla kişisel verileri ihlallerden, sızıntılardan veya yetkisiz erişimden korumak, veri gizliliğinin bir diğer temel ilkesidir. Buna şifreleme, erişim kontrolleri, güvenli depolama ve düzenli güvenlik denetimleri dahildir.
Veri gizliliği ve veri güvenliği
Veri gizliliği ve veri güvenliği ilişkili ancak farklı alanlardır. Veri gizliliği, verinin sahibi olan bireylerin haklarıyla ilgilidir. Şirketler için bu, kullanıcıların verilerini ilgili gizlilik yasalarına uygun şekilde yönetmesini sağlayan politika ve prosedürler oluşturmak anlamına gelir. Veri güvenliği ise veriyi yetkisiz erişim ve kötüye kullanıma karşı korumakla ilgilidir. Şirketler için bu, bilgisayar korsanlarının ve iç tehditlerin veriyi ele geçirmesini önlemeye yönelik önlemler uygulamayı ve zararı etkin şekilde azaltmak için saldırıya uğradığınızda ne yapılacağını bilmeyi içerir.
Veri güvenliği, yalnızca yetkili kişilerin meşru amaçlarla kişisel verilere erişebilmesini sağlayarak veri gizliliğini destekler. Tersine, veri gizliliği de bu yetkili kişilerin kim olduğunu ve verilere erişmek için neyin meşru amaç sayıldığını tanımlayarak veri güvenliğini destekler.
Datacamp’in Veri Güvenliğine Giriş kursuna göz atarak veri güvenliğinin ne olduğuna dair daha derin bir anlayış için temel atabilirsiniz. Bu etkileşimli kurs, ilgili düzenlemelere uyumlu olmanın önemini vurgular ve veri ihlallerinin gerçek hayattaki sonuçlarını ortaya koyar.
Veri Gizliliğine Neden İhtiyaç Duyarız?
Kişisel bilgilerin toplanması ve kullanımındaki üstel artışla birlikte, bu verilerin korunması hem bireyler hem de kuruluşlar için en önemli konulardan biri haline gelmiştir.
Bireyler için veri gizliliğinin önemi
Yaygın çevrimiçi izleme ve veri toplama nedeniyle bireyler veri gizliliğini korumada önemli zorluklarla karşılaşıyor. Çerez kullanımı bildirimlerine rağmen, çoğu kullanıcı maruz kaldığı izlemenin kapsamını tam olarak bilmiyor; bu da kişisel veriler üzerindeki kontrolün kaybına yol açıyor. Karmaşık gizlilik politikaları kafa karışıklığını artırıyor ve kullanıcıları veri işleme uygulamaları konusunda belirsiz bırakıyor. Sosyal medya platformları, aşırı paylaşımı teşvik ederek ve kullanıcıların fark ettiğinden daha fazla veri toplayarak sorunu büyütüyor.
Siber suçlar da kimlik avı ve sistem ihlalleri gibi tehditlerle kimlik hırsızlığına ve dolandırıcılığa yol açarak veri gizliliğini daha da karmaşık hale getirir. Kişisel verilerin korunması, karmaşık bir dijital ortamda yol bulmayı ve gizlilik ile güvenlik uygulamaları konusunda dikkatli olmayı gerektirir.
Veri gizliliği, kimlik hırsızlığı, dolandırıcılık ve taciz ya da takip gibi kişisel zararlara karşı korunmak için gereklidir. Ayrıca ayrımcılığı ve etik dışı uygulamaları önlemeye yardımcı olur, adaleti sağlar ve bireylere verileri üzerinde kontrol gücü verir.
Kuruluşlar için veri gizliliğinin önemi
Kuruluşlar veri gizliliğini değerlendirirken bir dizi unsuru dikkate almak zorundadır:
Veri gizliliğini sürdürmenin zorlukları
Veri gizliliğini sürdürmek kuruluşlar için bir dizi önemli zorluk doğurur. Önemli bir sorun, çevrimiçi izleme ve çerezler yoluyla açık kullanıcı onayı olmadan kişisel bilgilerin toplanmasıdır. Kuruluşlar, bireysel kullanıcılara hangi verilerin toplandığını ve nasıl kullanıldığını açıkça aktarmakta sıklıkla zorlanır; bu da şeffaflık kaygılarına yol açar.
Bu sorunları daha da ağırlaştıran veri ihlalleri ve siber suçlarda saldırganlar, hem bireyleri hem de kuruluşları hedef alarak hassas verileri kötüye kullanır. İş operasyonlarında internet bağlantılı cihazların giderek daha fazla entegre edilmesi saldırı yüzeyini genişletir ve siber suçluların açıkları istismar etmesini kolaylaştırır. Saldırganlar güvenlik önlemlerini atlatmak için tekniklerini geliştirdikçe veri ihlalleri geniş çaplı gizlilik ihlallerine yol açabilir.
İç tehditler de ciddi bir risk oluşturur; veriler yeterince korunmuyorsa, çalışanlar veya yükleniciler hassas verilere uygunsuz şekilde erişebilir. Ayrıca, veri yayılımını yönetmek ve farklı sistemler ile platformlar genelinde görünürlüğü sağlamak, kuruluşlar için kalıcı bir zorluktur.
Sağlam veri gizliliği stratejilerinin faydaları
Veri miktarı arttıkça, etkili gözetimi sürdürmek ve tutarlı gizlilik uygulamaları benimsemek daha zor hale gelir. Ancak kişisel bilgileri korumak için sağlam veri gizliliği stratejileri ve şeffaf uygulamalar tasarlayan kuruluşlar için önemli faydalar da vardır.
Veri gizliliğine öncelik veren kuruluşlar, müşterilerine kişisel bilgilerine değer verdiklerini ve saygı duyduklarını gösterir. Bireyler, kişisel bilgilerinin sorumlu şekilde ele alındığından emin olduklarında dijital platform ve hizmetlerle etkileşime girmeye daha isteklidir. Gizliliğe öncelik veren kuruluşlar rekabet avantajı elde eder, çalışan moralini ve güvenini artırır. Bu güven, müşteri ilişkilerini güçlendirmenin yanı sıra olumlu bir itibar ve marka imajına katkıda bulunarak rekabetçi pazarda uzun vadeli başarıyı destekler.
Veri gizliliği, veri ihlali riskini azaltır ve etik veri işleme uygulamalarını teşvik eder. Veri kalitesini ve yönetimini iyileştirerek karar alma ve operasyonel verimliliği artırır. Ayrıca, veri gizliliğine odaklanmak yeniliği teşvik eder; kişisel bilgileri koruyan yeni teknolojilerin ve çözümlerin geliştirilmesine ve yeni iş fırsatlarının açılmasına yol açar.
Yasal ve düzenleyici uyumluluk
Veri gizliliğini düzenleyen çeşitli yasa ve düzenlemeler vardır; örneğin AB Yapay Zekâ Yasası, Avrupa Birliği’ndeki Genel Veri Koruma Tüzüğü (GDPR), Amerika Birleşik Devletleri’ndeki California Tüketici Gizliliği Yasası (CCPA) ve diğer ulusal ve bölgesel yasalar.
Yasal ve düzenleyici gerekliliklere uyumu sağlamak bir diğer önemli faydadır. Yasalara uymak, kuruluşların ağır para cezaları ve hukuki yaptırımlardan kaçınmasına yardımcı olur. Ayrıca dava ve diğer hukuki sorunların riskini azaltır, daha sorunsuz iş operasyonları sağlar ve kuruluşun mali istikrarını korur.
Eğitimin ve beceri gelişiminin önemi
Bir kuruluşun veri gizliliği stratejisinin etkinliği, büyük ölçüde çalışanlarının becerilerine ve farkındalığına bağlıdır. Personelin veri gizliliği en iyi uygulamaları konusunda iyi eğitilmesini sağlamak, uyumluluğu sürdürmek, ihlal riskini azaltmak ve kuruluş içinde güvenlik kültürü oluşturmak için kritik öneme sahiptir. Düzenli eğitimler, çalışanların en güncel tehditler ve gizlilik düzenlemeleri hakkında bilgi sahibi olmasına yardımcı olur ve kişisel verileri sorumlu şekilde işlemelerini sağlar.
İşletmeler için DataCamp bu alanda, ekipleri verileri etkili şekilde yönetip korumak için gerekli becerilerle donatan, ihtiyaçlara özel eğitim programları sunarak kritik bir rol oynayabilir. Etkileşimli kurslar ve uygulamalı alıştırmalar sayesinde çalışanlar, veri gizliliği yasalarını, etik veri işlemeyi ve sağlam güvenlik önlemlerinin nasıl uygulanacağını öğrenebilir. Bu sadece kuruluşların düzenleyici gereklilikleri karşılamasına yardımcı olmakla kalmaz, aynı zamanda iş gücünü şirketin veri koruma çabalarına aktif şekilde katkıda bulunmaya da teşvik eder.
Adil Bilgi Uygulama İlkeleri (FIPPs)
Veri gizliliğinin temel ilkelerini kapsayacak şekilde tasarlanmış çeşitli çerçeveler vardır. Adil Bilgi Uygulama İlkeleri (FIPPs), kuruluşların giderek dijitalleşen ve veriye dayalı bir dünyada bireylerin gizlilik haklarına saygı duymasını ve bunları korumasını sağlamak için izleyebileceği bu tür çerçevelerden biridir.
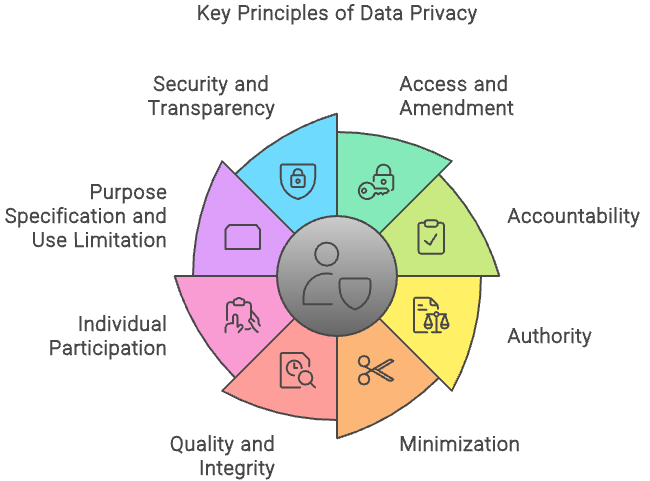
FIPPs birer zorunluluk değildir; daha ziyade, kuruluşların veri gizliliğini etkileyen bilgi sistemlerini, süreçleri, programları ve faaliyetleri değerlendirirken kullandığı, yaygın olarak kabul görmüş ilkeler bütünüdür. Bu ilkeler şunlardır:
- Erişim ve Düzeltme: Kuruluşlar, bireylerin PII’lerine erişmesine izin vermeli ve gerektiğinde bunu düzeltmeleri veya güncellemeleri için imkân sağlamalıdır.
- Hesap Verebilirlik: Kuruluşlar, bu ilkelere ve ilgili gizlilik düzenlemelerine uymaktan sorumludur. Uyumu izlemek, denetlemek ve belgelendirmek için uygun önlemler uygulamalıdır. Ayrıca, PII ile ilgili rol ve sorumluluklar tüm personel ve yükleniciler için açıkça tanımlanmalı ve bu kişilere PII işleme konusunda yeterli eğitim verilmelidir.
- Yetki: Kuruluşlar yalnızca buna yasal yetkileri varsa PII işleyebilir ve bu yetkiyi gizlilik bildirimlerinde açıkça belirtmelidir.
- Asgari Düzeyde Toplama: Kuruluşlar, yalnızca yasal olarak yetkilendirilmiş bir amacı yerine getirmek için gerekli ve ilgili PII’yi işlemeli ve bu amacı gerçekleştirmek için gereken süre boyunca PII’yi saklamalıdır.
- Kalite ve Bütünlük: Kuruluşlar, PII’nin doğru, ilgili, zamanında ve eksiksiz olmasını sağlayarak ilgili bireyi adil biçimde temsil etmelidir.
- Bireysel Katılım: Kuruluşlar, bireyleri PII’leri ile ilgili kararlara dahil etmeli ve mümkün olduğunda toplanması, kullanımı ve açıklanması için rızalarını almalıdır. Ayrıca, gizlilikle ilgili şikâyet ve talepleri ele almak için prosedürler oluşturmalıdır.
- Amaç Belirtimi ve Kullanım Sınırlaması: Kuruluşlar, PII’nin hangi amaçla toplandığını belirtmeli ve onu yalnızca bu amaçla veya özgün amaçla bağdaşan diğer yasal olarak yetkilendirilmiş amaçlarla kullanmalıdır.
- Güvenlik: Kuruluşlar, risk ve potansiyel zararın düzeyine göre, PII’yi yetkisiz erişim, kullanım, değişiklik, kayıp, imha veya ifşadan korumak için idari, teknik ve fiziksel önlemler uygulamalıdır.
- Şeffaflık: Kuruluşlar, PII ile ilgili bilgi politikalarını ve uygulamalarını açıkça iletmeli; PII’nin nasıl toplandığı, kullanıldığı, işlendiği, saklandığı, muhafaza edildiği ve paylaşıldığına dair net ve erişilebilir bildirimler sağlamalıdır.

Adil Bilgi Uygulama İlkeleri
Herhangi bir gizlilik mevzuatında resmen yer almamış olsa da bu ilkeler son derece güncel ve etkileyicidir. Pek çok kuruluş, kişisel verileri yönetmede FIPPs’i bir kıstas olarak kullanır. FIPPs ilkelerinin bir kısmı GDPR ve CCPA gibi önemli gizlilik yasa ve düzenlemelerine dâhil edilmiştir. Gizlilik ilkelerinde sağlam bir temel oluşturmakla ilgileniyorsanız, Datacamp’in Veri Gizliliğine Giriş kursuna mutlaka göz atın. Uygulamalı alıştırmalarla tasarımda gizliliğin önemini öğrenirken, gizliliğin en yeni teknolojilere nasıl uygulanabileceğini anlayacaksınız.
Uygulamada Veri Gizliliği
Birleşmiş Milletler İnsan Hakları Evrensel Bildirgesi (UDHR), gizliliği bireysel onur ve güvenliğin temel bir bileşeni olarak ortaya koyar ve kişisel gizliliğe keyfi müdahalenin insan hakları ihlali olduğunu kabul eder.
Birçok ülke, bu hakkı yasalarla güvence altına alan gizlilik düzenlemelerini benimsemiştir. Bu düzenlemelerin çoğu, kuruluşları hesap verebilir kılmak için uyumsuzluk halinde ağır yaptırımlar içerir. Dünyanın farklı yerlerinden bazı düzenlemeleri ele alıyoruz:
Genel Veri Koruma Tüzüğü (GDPR)
GDPR Avrupa’nın veri gizliliği ve güvenliği yasasıdır. Avrupa Birliği (AB), 2018’de GDPR’ı yürürlüğe koyarak kişisel verileri kullanmadan önce açık rıza alınması için resmî gereklilikler getirmiş ve güçlendirilmiş veri koruma yasaları için bir emsal oluşturmuştur.
AB tarafından hazırlanıp kabul edilmiş olsa da, AB vatandaşı ve sakinlerine ait kişisel verileri hedefleyen veya toplayan her yerdeki kuruluşlara yükümlülükler getirir. İhlal edenler, 20 milyon EUR’a veya şirketin küresel gelirinin %4’üne kadar para cezasına çarptırılabilir.
GDPR, kuruluşların veri toplama ve işleme uygulamaları hakkında net ve erişilebilir bilgiler sağlamasını şart koşar. Bu, FIPP’in şeffaflık ilkesiyle uyumludur.
DataCamp, sizi GDPR’ın yapı taşlarıyla tanıştıran, ilkelerini ve gerçek hayattaki kullanım örneklerini inceleyen GDPR’ı Anlamak adlı bir kurs sunar. Dünyanın en sıkı gizlilik ve güvenlik yasası hakkında daha fazla bilgi edinmek istiyorsanız mutlaka göz atın.
California Tüketici Gizliliği Yasası (CCPA)
Amerika Birleşik Devletleri’nde (ABD) GDPR kadar kapsamlı bir federal veri koruma yasası yoktur; ancak hedefe yönelik çeşitli düzenlemeler mevcuttur. Birçok ABD eyaleti kendi gizlilik düzenlemelerini yürürlüğe koymuş olup, CCPA önde gelen bir örnektir.
California sakinlerinin gizlilik haklarını güçlendirmek üzere tasarlanan CCPA, işletmelerin hangi kişisel bilgileri topladıklarını, bunların nasıl kullanıldığını ve kimlerle paylaşıldığını açıklamasını zorunlu kılar. CCPA kapsamında tüketiciler verilerine erişme, silinmesini talep etme ve satıştan vazgeçme hakkına sahiptir. Yasa ayrıca kuruluşların güçlü veri koruma uygulamaları hayata geçirmesini şart koşar ve uyumsuzluk için yaptırımlar öngörür.
Lei Geral de Proteção de Dados (LGPD)
Kişisel Verilerin Korunmasına İlişkin Genel Yasa (LGPD), 2018’de kabul edilen Brezilya’nın kapsamlı veri koruma yasasıdır. Kişisel verilerin nasıl işlendiğini düzenler ve Brezilya sınırları içinde bireylerin gizliliğini korur.
Temel unsurlar arasında kuruluşların bir Veri Koruma Görevlisi ataması, veri işleme için açık yasal dayanaklar elde etmesi ve yüksek riskli faaliyetler için Veri Koruma Etki Değerlendirmeleri yapması yer alır.
LGPD, bireylere verilerine erişme, düzeltme ve silme gibi haklar tanır ve veri ihlallerinin zamanında bildirilmesini zorunlu kılar. Ulusal Veri Koruma Otoritesi (ANPD), uyumu denetler ve ihlaller için yaptırım uygular.
2023’te, büyük bir Brezilyalı sağlık hizmeti sağlayıcısı olan Unimed, yetersiz veri koruma uygulamaları nedeniyle Ulusal Veri Koruma Otoritesi (ANPD) tarafından soruşturuldu. ANPD denetimi, kişisel sağlık verilerinin nasıl korunduğu ve gerekli veri koruma önlemlerinin nasıl uygulandığı konusunda eksiklikler ortaya çıkardı. Sonuç olarak Unimed, LGPD standartlarına uymadığı için yaptırımlarla karşılaştı; bu da sağlık sektöründe sıkı veri korumasının gerekliliğinin altını çizdi.
Veri gizliliği hakkında öğrenmenin önemi
Veri gizliliği yasa ve düzenlemeleri veri yönetimi uygulamalarını iyileştirir, verilerin etik şekilde ele alınmasını teşvik eder ve güçlü güvenlik önlemlerini zorunlu kılar. Gizlilik düzenlemeleri, uyumlu kuruluşlar için küresel iş fırsatları açar ve gizliliği yeni teknolojilere entegre ederek yeniliği teşvik eder; veri korumasına yönelik genel hukuki çerçeveleri güçlendirir.
DataCamp’in Veri Uzmanları için Veri Etiği ve GDPR webinarına kaydolun; veri etiğinin önemini aydınlatırken, etik karar almanın kuruluşunuzu olası hukuki sonuçlardan nasıl koruyabileceğini, tüketici güvenini nasıl artırabileceğini ve marka itibarınızı nasıl güçlendirebileceğini tartışacağız.
Veri Gizliliği için Teknolojiler ve En İyi Uygulamalar
Kişisel bilgilerin güvenli ve gizli kalmasını sağlamada birkaç kilit kavram hayati rol oynar. Bu kavramları entegre ederek kuruluşlar, veri gizliliğini önemli ölçüde geliştirebilir, hassas bilgileri koruyabilir ve kullanıcıları ile paydaşlarıyla güven tesis edebilir.
Veri şifreleme
Veri şifreleme, okunabilir verileri okunamaz bir biçime dönüştürerek yalnızca yetkili tarafların erişebilmesini sağlar. Verileri hem aktarım sırasında hem de depolama halinde şifreleyerek kuruluşlar, veriler kötü niyetli kişilerce ele geçirilse bile yetkisiz erişime karşı hassas bilgileri koruyabilir.
Kimlik ve Erişim Yönetimi (IAM)
IAM sistemleri, yalnızca yetkili kullanıcıların belirli veri ve kaynaklara erişebilmesini sağlar. Kullanıcı kimliklerini yöneterek ve erişim ayrıcalıklarını kontrol ederek IAM, yetkisiz erişimi önlemeye yardımcı olur ve bireylerin rollerinin gerektirdiği asgari izinlere sahip olmasını sağlayarak veri ihlali riskini azaltır.
Veri Kaybı Önleme (DLP)
DLP araçları, kazara veya kasıtlı veri kaybını önlemek için verileri izler ve korur. Hassas bilgileri tanımlayıp izler, veri işleme ve aktarımına ilişkin politikaları uygulayarak kritik verilerin uygun yetkilendirme olmadan kuruluş dışına çıkmamasını sağlar.
Sıfır Güven modelinin uygulanması
Sıfır Güven güvenlik modeli, ağın içinde ya da dışında olsun, hiç kimsenin varsayılan olarak güvenilmemesi ilkesine dayanır. Her erişim isteği doğrulanmalı ve kullanıcılara gerekli en düşük düzeyde erişim verilmelidir. Bu yaklaşım, yetkisiz erişim ve veri ihlali riskini azaltarak veri gizliliğini önemli ölçüde güçlendirir.
Düzenli veri denetimleri ve uyumluluk kontrolleri
Düzenli veri denetimleri ve uyumluluk kontrolleri yürütmek, kuruluşların veri gizliliği düzenlemeleri ve en iyi uygulamalara uyduğundan emin olmasına yardımcı olur. Bu denetimler, potansiyel açıkları ve iyileştirme alanlarını belirler; yasal ve düzenleyici gerekliliklere sürekli uyumu ve veri gizliliği önlemlerinin bütünlüğünü sağlar.
Etkili veri gizliliği, güçlü politikalar, kullanıcı eğitimi ve sürekli tetikte olmayı içeren bütünsel bir yaklaşım gerektirir. Teknoloji; net prosedürler, düzenli denetimler ve çalışanlar arasında güvenlik farkındalığı kültürü ile tamamlanmalıdır.
Bir veri uzmanı olarak gizliliği, değerli veri içgörüleri toplama ve paylaşma ihtiyacıyla dengelemeniz gerekir. Veri genelleştirme ve gizlilik modellerini veri kümenize nasıl uygulayacağınızı öğrenmek için Datacamp’in Python ile Veri Gizliliği ve Anonimleştirme kursunu takip edin.
Veri Gizliliğinde Gelecek Trendler: Yapay Zekânın Etkileri
Yapay Zekâ (YZ) ve makine öğrenimi (MÖ), daha verimli veri işleme ve kişiselleştirilmiş deneyimler sağlayarak pek çok sektörü dönüştürüyor. Ancak veri gizliliğine entegrasyonları hem fırsatlar hem de zorluklar getirir.
YZ ve MÖ, tehdit tespitini otomatikleştirerek, büyük veri kümelerindeki kalıpları belirleyerek ve anomali tespitini geliştirerek veri korumayı güçlendirebilir. Örneğin, YZ destekli algoritmalar bir güvenlik ihlalini gösterebilecek olağandışı erişim kalıplarını hızla tespit edebilir.
Öte yandan bu teknolojiler, gizlilikle ilgili endişeleri de beraberinde getirir. YZ sistemleri genellikle eğitim için çok büyük miktarda veriye ihtiyaç duyar; bu da rıza ve veri kullanımı konusunda soru işaretleri doğurur. Ayrıca bazı YZ modellerinin karar süreçlerinin şeffaf olmadığı "kara kutu" niteliği, gizlilik düzenlemelerine uyumu sağlamayı zorlaştırabilir. Bu endişeleri hafifletmek için YZ ve MÖ sistemlerinin gizlilik gözetilerek tasarlanması ve işleyişlerinin şeffaf olması kritik öneme sahiptir.
Dünya genelinde ülkeler gizlilik yasalarını çıkarıp güncelledikçe veri gizliliği mevzuatı hızla genişliyor. Bu düzenleyici ortama dikkat çekici bir ekleme de, yapay zekâ teknolojilerini düzenlemeyi amaçlayan Avrupa Birliği Yapay Zekâ Yasasıdır.
YZ Yasası, YZ sistemlerinin temel haklara, özellikle gizliliğe saygı gösterecek şekilde geliştirilmesini ve kullanılmasını sağlamaya odaklanır. YZ sistemlerini risk düzeylerine göre asgariden yükseğe kadar kategorize eder ve daha yüksek riskli sistemlere daha sıkı gereklilikler uygular. Yasa hakkında daha fazla bilgiyi AB Yapay Zekâ Yasası Temelleri beceri yolumuzda bulabilirsiniz.
Sonuç
Artık bir sonraki projenizde veri gizliliği ilke ve uygulamalarını tartışmaya ve hayata geçirmeye başlamanız için gereken kavramlarla donatıldınız. Birlikte, veri gizliliğinin ne olduğunu, neden gerekli olduğunu ve nasıl uygulanacağını ele aldık.
Dijital teknoloji gelişmeye devam ettikçe toplanan ve işlenen kişisel veri miktarı da artacaktır; bu verilerin korunması zorunludur. Veri gizliliğine öncelik vererek, dijital çağın faydalarının bireysel haklar ve güvenlikten ödün vermeden hayata geçirilmesini sağlayabiliriz.
Bireyler, kuruluşlar ve hükümetler olarak, günümüzün birbirine bağlı dünyasında veri gizliliği kültürünü beslemek ve kişisel bilgilerimizi koruyan ilkelere sahip çıkmak ortak sorumluluğumuzdur. Kendi yolculuğunuza bugün, gizlilik ilkelerinin temelini ele alan Veri Gizliliğine Giriş kursumuzla başlayabilirsiniz.
Çeşitli sektörlerde çalıştım ve birden çok rol üstlendim: yazılım geliştirici, makine öğrenimi araştırmacısı, veri bilimci, ürün yöneticisi. Ancak özünde, öğrenmeyi ve bilgiyi paylaşmayı seven bir programcıyım!


