Khóa học
Quyền riêng tư dữ liệu đề cập đến các thực tiễn và nguyên tắc chi phối việc thu thập, sử dụng, lưu trữ và chia sẻ dữ liệu cá nhân. Trong thời đại công nghệ số len lỏi vào mọi mặt đời sống, lượng thông tin cá nhân khổng lồ được thu thập, lưu trữ và xử lý.
Quyền riêng tư dữ liệu là mối quan tâm then chốt đối với cả cá nhân và tổ chức. Việc bảo vệ thông tin cá nhân của mỗi người, duy trì niềm tin của người tiêu dùng, tuân thủ yêu cầu pháp lý và thúc đẩy các thực hành đạo đức trong xử lý dữ liệu đều có ý nghĩa sống còn.
Bài viết này đi sâu vào khái niệm quyền riêng tư dữ liệu, phạm vi bao hàm, lý do nó thiết yếu để bảo vệ quyền cá nhân, và cách các quy định cùng luật về quyền riêng tư thực thi điều đó. Bạn cũng có thể xem webinar Đạo đức dữ liệu và GDPR dành cho người thực hành dữ liệu của chúng tôi để tìm hiểu thêm.
Quyền riêng tư dữ liệu là gì?
Quyền riêng tư dữ liệu, còn gọi là quyền riêng tư thông tin, liên quan đến việc quản lý và bảo vệ thông tin cá nhân nhằm đảm bảo dữ liệu được thu thập, sử dụng, lưu trữ và chia sẻ một cách có trách nhiệm. Nó trao cho cá nhân quyền kiểm soát dữ liệu của họ và bảo vệ dữ liệu khỏi truy cập trái phép và lạm dụng. Quyền kiểm soát hoặc quyền truy cập này là một trong những nguyên tắc then chốt định hướng các tổ chức trong việc bảo vệ quyền riêng tư dữ liệu.
Quyền riêng tư dữ liệu chỉ áp dụng cho dữ liệu có thể định danh duy nhất một cá nhân. Loại dữ liệu này cần được xử lý bảo mật và có thể được phân loại như sau:
- Thông tin nhận dạng cá nhân (PII): Là dữ liệu có thể định danh hoặc truy vết danh tính của một cá nhân, như họ tên đầy đủ, số điện thoại, địa chỉ email, số an sinh xã hội hoặc ngày sinh.
- Thông tin cá nhân (PI): Bao gồm toàn bộ PII và các thông tin bổ sung có thể liên kết trực tiếp hoặc gián tiếp với một cá nhân hoặc hộ gia đình, như địa chỉ IP, vị trí địa lý, video và hồ sơ tiền án.
- Thông tin cá nhân nhạy cảm: Loại dữ liệu này, khi kết hợp với thông tin khác, có thể liên kết tới một cá nhân và tiềm ẩn gây hại.
Dữ liệu đã ẩn danh, như địa chỉ email liên hệ của một thư viện địa phương, được coi là công khai và không cần biện pháp bảo vệ quyền riêng tư. Bảo vệ dữ liệu cá nhân khỏi rò rỉ, lộ lọt hoặc truy cập trái phép bằng các biện pháp bảo mật vững chắc là một nguyên tắc trọng yếu khác của quyền riêng tư dữ liệu. Điều này bao gồm mã hóa, kiểm soát truy cập, lưu trữ an toàn và kiểm toán bảo mật định kỳ.
Quyền riêng tư dữ liệu so với bảo mật dữ liệu
Quyền riêng tư dữ liệu và bảo mật dữ liệu có liên quan nhưng khác biệt. Quyền riêng tư dữ liệu liên quan đến quyền của cá nhân sở hữu dữ liệu. Đối với doanh nghiệp, điều này đồng nghĩa xây dựng chính sách và quy trình cho phép người dùng quản lý dữ liệu của họ phù hợp với các luật riêng tư hiện hành. Bảo mật dữ liệu tập trung vào việc bảo vệ dữ liệu khỏi truy cập trái phép và lạm dụng. Với doanh nghiệp, điều này bao gồm triển khai các biện pháp ngăn chặn tin tặc và mối đe dọa nội bộ làm tổn hại dữ liệu, cũng như hiểu rõ cần làm gì nếu bạn bị tấn công để giảm thiểu thiệt hại hiệu quả.
Bảo mật dữ liệu hỗ trợ quyền riêng tư dữ liệu bằng cách đảm bảo chỉ những người được ủy quyền mới có thể truy cập dữ liệu cá nhân cho các mục đích hợp pháp. Ngược lại, quyền riêng tư dữ liệu hỗ trợ bảo mật dữ liệu bằng cách xác định ai là người được ủy quyền và thế nào là mục đích hợp pháp để truy cập dữ liệu.
Xem khóa học Giới thiệu về Bảo mật Dữ liệu của Datacamp để đặt nền tảng cho hiểu biết sâu hơn về bảo mật dữ liệu là gì. Đây là khóa học tương tác nhấn mạnh tầm quan trọng của việc tuân thủ các quy định liên quan và nêu bật hậu quả thực tế của các vụ vi phạm dữ liệu.
Vì sao chúng ta cần quyền riêng tư dữ liệu?
Khi việc thu thập và sử dụng thông tin cá nhân tăng theo cấp số nhân, bảo vệ dữ liệu này trở thành mối quan tâm tối thượng đối với cả cá nhân và tổ chức.
Tầm quan trọng của quyền riêng tư dữ liệu đối với cá nhân
Cá nhân đối mặt với những thách thức lớn trong việc bảo vệ quyền riêng tư dữ liệu trước tình trạng theo dõi trực tuyến và thu thập dữ liệu tràn lan. Dù có thông báo về cookie, đa số người dùng vẫn không biết đầy đủ phạm vi theo dõi, dẫn đến mất quyền kiểm soát dữ liệu cá nhân. Các chính sách quyền riêng tư phức tạp càng làm tăng nhầm lẫn, khiến người dùng không chắc chắn về cách dữ liệu được xử lý. Nền tảng mạng xã hội làm trầm trọng thêm vấn đề khi khuyến khích chia sẻ quá mức và thu thập nhiều dữ liệu hơn người dùng nhận ra.
Tội phạm mạng càng làm phức tạp quyền riêng tư dữ liệu, với các mối đe dọa như lừa đảo (phishing) và xâm nhập hệ thống dẫn đến đánh cắp danh tính và gian lận. Bảo vệ dữ liệu cá nhân đòi hỏi phải điều hướng một bối cảnh số phức tạp và luôn cảnh giác về các thực hành quyền riêng tư và bảo mật.
Quyền riêng tư dữ liệu thiết yếu để bảo vệ khỏi đánh cắp danh tính, gian lận và tổn hại cá nhân, như quấy rối hoặc rình rập. Nó cũng giúp ngăn chặn phân biệt đối xử và các thực tiễn phi đạo đức, đảm bảo công bằng và trao quyền cho cá nhân kiểm soát dữ liệu của họ.
Tầm quan trọng của quyền riêng tư dữ liệu đối với tổ chức
Các tổ chức cần lưu ý nhiều yếu tố khi xem xét quyền riêng tư dữ liệu:
Thách thức trong việc duy trì quyền riêng tư dữ liệu
Duy trì quyền riêng tư dữ liệu đặt ra nhiều thách thức lớn cho tổ chức. Một vấn đề chính là thu thập thông tin cá nhân mà không có sự đồng ý rõ ràng của người dùng thông qua theo dõi trực tuyến và cookie. Các tổ chức thường gặp khó khăn trong việc truyền đạt rõ ràng cho từng người dùng về dữ liệu đang được thu thập và mục đích sử dụng, dẫn đến lo ngại về minh bạch.
Càng làm trầm trọng thêm là các vụ vi phạm dữ liệu và tội phạm mạng, nơi kẻ tấn công nhắm vào cả cá nhân lẫn tổ chức để khai thác và lạm dụng dữ liệu nhạy cảm. Việc tích hợp ngày càng nhiều thiết bị kết nối internet vào hoạt động kinh doanh mở rộng bề mặt tấn công, tạo điều kiện cho tội phạm mạng khai thác lỗ hổng. Vi phạm dữ liệu có thể dẫn đến những xâm phạm quyền riêng tư sâu rộng khi kẻ tấn công tinh vi hóa kỹ thuật để vượt qua lớp bảo vệ.
Mối đe dọa nội gián cũng là rủi ro nghiêm trọng, khi nhân viên nội bộ hoặc nhà thầu có thể truy cập dữ liệu nhạy cảm không đúng cách nếu không được bảo vệ đầy đủ. Bên cạnh đó, quản trị dữ liệu phân tán và đảm bảo khả năng quan sát trên nhiều hệ thống, nền tảng luôn là thách thức dai dẳng với tổ chức.
Lợi ích của các chiến lược quyền riêng tư dữ liệu vững chắc
Khi dữ liệu tiếp tục bùng nổ, việc duy trì giám sát hiệu quả và thực hành quyền riêng tư nhất quán trở nên ngày càng khó khăn. Tuy vậy, các tổ chức cũng gặt hái lợi ích khi xây dựng chiến lược quyền riêng tư dữ liệu vững chắc và thực hành minh bạch để bảo vệ thông tin cá nhân.
Các tổ chức ưu tiên quyền riêng tư dữ liệu cho thấy họ coi trọng và tôn trọng thông tin cá nhân của khách hàng. Khi cá nhân tin tưởng rằng thông tin của họ được xử lý có trách nhiệm, họ sẽ sẵn lòng tương tác hơn với các nền tảng và dịch vụ số. Tổ chức đặt quyền riêng tư lên hàng đầu sẽ có lợi thế cạnh tranh, nâng cao tinh thần và niềm tin của nhân viên. Sự tin cậy này không chỉ củng cố quan hệ khách hàng mà còn góp phần vào danh tiếng và hình ảnh thương hiệu tích cực, từ đó thúc đẩy thành công dài hạn trên thị trường cạnh tranh.
Quyền riêng tư dữ liệu giúp giảm rủi ro vi phạm dữ liệu và thúc đẩy thực hành xử lý dữ liệu có đạo đức. Bằng cách cải thiện chất lượng và quản trị dữ liệu, quyền riêng tư dữ liệu cũng nâng cao khả năng ra quyết định và hiệu quả vận hành. Ngoài ra, tập trung vào quyền riêng tư dữ liệu khuyến khích đổi mới, dẫn tới phát triển công nghệ và giải pháp mới bảo vệ thông tin cá nhân và mở ra cơ hội kinh doanh mới.
Tuân thủ pháp lý và quy định
Nhiều luật và quy định chi phối quyền riêng tư dữ liệu, như Đạo luật AI của EU, Quy định chung về bảo vệ dữ liệu (GDPR) ở Liên minh Châu Âu, Đạo luật Quyền riêng tư Người tiêu dùng California (CCPA) tại Hoa Kỳ, và các luật quốc gia, khu vực khác.
Đảm bảo tuân thủ các yêu cầu pháp lý và quy định cũng là lợi ích quan trọng. Tuân thủ luật giúp tổ chức tránh bị phạt nặng và hệ quả pháp lý. Nó cũng giảm rủi ro kiện tụng và thách thức pháp lý khác, đảm bảo hoạt động kinh doanh trôi chảy và bảo vệ sự ổn định tài chính của tổ chức.
Tầm quan trọng của đào tạo và phát triển kỹ năng
Hiệu quả của chiến lược quyền riêng tư dữ liệu của một tổ chức phụ thuộc lớn vào kỹ năng và nhận thức của nhân viên. Đảm bảo đội ngũ được đào tạo tốt về các thực hành tốt nhất trong quyền riêng tư dữ liệu là rất quan trọng để duy trì tuân thủ, giảm rủi ro vi phạm và nuôi dưỡng văn hóa an toàn trong tổ chức. Đào tạo thường xuyên giúp nhân viên cập nhật các mối đe dọa mới nhất và quy định quyền riêng tư, cho phép họ xử lý dữ liệu cá nhân một cách có trách nhiệm.
DataCamp for Business có thể đóng vai trò then chốt trong lĩnh vực này bằng cách cung cấp các chương trình đào tạo theo nhu cầu, trang bị cho đội ngũ những kỹ năng cần thiết để quản lý và bảo vệ dữ liệu hiệu quả. Thông qua các khóa học tương tác và bài tập thực hành, nhân viên có thể học về luật quyền riêng tư dữ liệu, xử lý dữ liệu có đạo đức và cách triển khai các biện pháp bảo mật vững chắc. Điều này không chỉ giúp tổ chức đáp ứng yêu cầu quy định mà còn trao quyền cho lực lượng lao động đóng góp tích cực vào nỗ lực bảo vệ dữ liệu của công ty.
Các Nguyên tắc Thực hành Thông tin Công bằng (FIPPs)
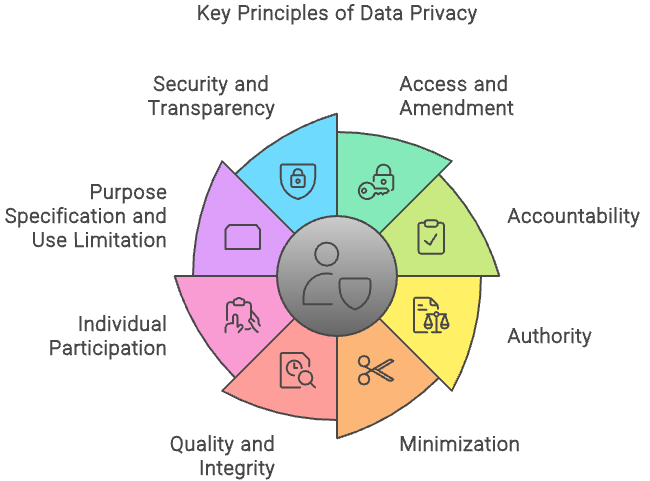
Có nhiều khung khái niệm được thiết kế để bao quát các nguyên tắc cơ bản của quyền riêng tư dữ liệu. Các Nguyên tắc Thực hành Thông tin Công bằng (FIPPs) là một trong những khung như vậy để tổ chức tuân theo, đảm bảo quyền riêng tư của cá nhân được tôn trọng và bảo vệ trong thế giới ngày càng số hóa và dựa trên dữ liệu.
FIPPs không phải là yêu cầu bắt buộc; thay vào đó, là tập hợp các nguyên tắc được thừa nhận rộng rãi mà tổ chức sử dụng khi đánh giá hệ thống thông tin, quy trình, chương trình và hoạt động ảnh hưởng đến quyền riêng tư dữ liệu. Các nguyên tắc gồm:
- Quyền truy cập và sửa đổi: Tổ chức cần cho phép cá nhân truy cập PII của họ và cung cấp phương thức để chỉnh sửa hoặc cập nhật khi cần.
- Trách nhiệm giải trình: Tổ chức phải chịu trách nhiệm tuân thủ các nguyên tắc này và các quy định riêng tư liên quan. Họ cần triển khai biện pháp phù hợp để giám sát, kiểm toán và ghi nhận việc tuân thủ. Ngoài ra, vai trò và trách nhiệm liên quan đến PII phải được xác định rõ cho mọi nhân viên và nhà thầu, những người cần được đào tạo đầy đủ về xử lý PII.
- Thẩm quyền: Tổ chức chỉ nên xử lý PII khi có thẩm quyền pháp lý để làm vậy và cần nêu rõ thẩm quyền này trong thông báo quyền riêng tư của họ.
- Tối thiểu hóa: Tổ chức chỉ nên xử lý PII cần thiết và phù hợp để thực hiện một mục đích được pháp luật cho phép, và chỉ lưu giữ PII trong khoảng thời gian cần thiết để đạt được mục đích đó.
- Chất lượng và Toàn vẹn: Tổ chức cần đảm bảo PII chính xác, phù hợp, kịp thời và đầy đủ để phản ánh công bằng về cá nhân liên quan.
- Sự tham gia của cá nhân: Tổ chức nên cho phép cá nhân tham gia vào các quyết định liên quan đến PII của họ và, khi khả thi, xin sự đồng ý của họ đối với việc thu thập, sử dụng và tiết lộ. Họ cũng cần có quy trình để xử lý khiếu nại và yêu cầu liên quan đến quyền riêng tư.
- Xác định mục đích và Giới hạn sử dụng: Tổ chức cần nêu rõ mục đích cụ thể khi thu thập PII và chỉ sử dụng cho mục đích đó hoặc các mục đích hợp pháp khác tương thích với ý định ban đầu.
- Bảo mật: Tổ chức cần triển khai các biện pháp hành chính, kỹ thuật và vật lý để bảo vệ PII khỏi truy cập, sử dụng, thay đổi, mất mát, hủy hoại hoặc tiết lộ trái phép, dựa trên mức độ rủi ro và tổn hại tiềm ẩn.
- Minh bạch: Tổ chức cần truyền đạt cởi mở chính sách và thực hành thông tin liên quan đến PII, cung cấp thông báo rõ ràng, dễ tiếp cận về cách PII được thu thập, sử dụng, xử lý, lưu trữ, duy trì và chia sẻ.

Các Nguyên tắc Thực hành Thông tin Công bằng
Dù không được luật quyền riêng tư nào ghi nhận chính thức, các nguyên tắc này vẫn rất phù hợp và có sức ảnh hưởng lớn. Nhiều tổ chức dùng FIPPs làm chuẩn mực để quản lý dữ liệu cá nhân. Một số nguyên tắc FIPPs đã được lồng ghép vào các luật và quy định quyền riêng tư lớn như GDPR và CCPA. Nếu bạn muốn xây dựng nền tảng vững chắc về các nguyên tắc riêng tư, hãy xem khóa học Giới thiệu về Quyền riêng tư Dữ liệu của Datacamp. Thông qua bài tập thực hành, bạn sẽ học về tầm quan trọng của “quyền riêng tư ngay từ thiết kế” đồng thời hiểu cách áp dụng quyền riêng tư vào các công nghệ tiên tiến nhất.
Quyền riêng tư dữ liệu trong thực tiễn
Tuyên ngôn Phổ quát về Nhân quyền (UDHR) của Liên Hợp Quốc khẳng định quyền riêng tư là thành tố then chốt của phẩm giá và an ninh cá nhân, thừa nhận rằng sự can thiệp tùy tiện vào riêng tư cá nhân là vi phạm nhân quyền.
Nhiều quốc gia đã ban hành các quy định về quyền riêng tư ghi nhận quyền này vào luật. Phần lớn các quy định này có chế tài nghiêm khắc với hành vi không tuân thủ nhằm buộc tổ chức chịu trách nhiệm. Dưới đây là một số quy định trên thế giới:
Quy định chung về bảo vệ dữ liệu (GDPR)
GDPR là luật về quyền riêng tư và bảo mật dữ liệu của châu Âu. Năm 2018, Liên minh Châu Âu (EU) ban hành GDPR, thiết lập yêu cầu chính thức về việc phải có sự đồng ý rõ ràng trước khi sử dụng dữ liệu cá nhân và đặt tiền lệ cho các luật bảo vệ dữ liệu nâng cao.
Dù do EU soạn thảo và thông qua, GDPR áp đặt nghĩa vụ lên tổ chức ở bất kỳ đâu, miễn là họ nhắm tới hoặc thu thập dữ liệu cá nhân liên quan đến công dân và cư dân EU. Người vi phạm có thể bị phạt tới 20 triệu EUR hoặc 4% doanh thu toàn cầu của công ty.
GDPR yêu cầu tổ chức cung cấp thông tin rõ ràng, dễ tiếp cận về thực hành thu thập và xử lý dữ liệu. Điều này phù hợp với nguyên tắc minh bạch của FIPP.
DataCamp cung cấp khóa học Hiểu về GDPR, giới thiệu các khối xây dựng của GDPR – khám phá nguyên tắc và tình huống sử dụng trong đời thực. Hãy xem nếu bạn quan tâm tìm hiểu thêm về đạo luật quyền riêng tư và bảo mật được coi là nghiêm ngặt nhất thế giới.
Đạo luật Quyền riêng tư Người tiêu dùng California (CCPA)
Hợp chúng quốc Hoa Kỳ chưa có luật bảo vệ dữ liệu liên bang toàn diện như GDPR, nhưng có nhiều quy định theo lĩnh vực. Nhiều bang ở Mỹ đã ban hành quy định riêng tư của mình, trong đó CCPA là ví dụ tiêu biểu.
Được thiết kế để tăng cường quyền riêng tư của cư dân California, CCPA yêu cầu doanh nghiệp công bố loại thông tin cá nhân họ thu thập, cách sử dụng và đối tượng chia sẻ. Theo CCPA, người tiêu dùng có quyền truy cập dữ liệu của họ, yêu cầu xóa và chọn không bán dữ liệu. Đạo luật cũng yêu cầu tổ chức triển khai các thực hành bảo vệ dữ liệu mạnh mẽ và đưa ra chế tài cho hành vi không tuân thủ.
Lei Geral de Proteção de Dados (LGPD)
Luật chung về bảo vệ dữ liệu cá nhân (LGPD) là luật bảo vệ dữ liệu toàn diện của Brazil, ban hành năm 2018. Luật này điều chỉnh cách dữ liệu cá nhân được xử lý và bảo vệ quyền riêng tư của cá nhân tại Brazil.
Các thành tố chính bao gồm yêu cầu tổ chức bổ nhiệm Nhân sự phụ trách Bảo vệ Dữ liệu (DPO), có cơ sở pháp lý rõ ràng cho việc xử lý dữ liệu và thực hiện Đánh giá Tác động Bảo vệ Dữ liệu cho các hoạt động rủi ro cao.
LGPD trao cho cá nhân các quyền như truy cập, chỉnh sửa và xóa dữ liệu của họ, và yêu cầu thông báo kịp thời về vi phạm dữ liệu. Cơ quan Bảo vệ Dữ liệu Quốc gia (ANPD) giám sát tuân thủ và thực thi chế tài với các vi phạm.
Năm 2023, Unimed, nhà cung cấp dịch vụ chăm sóc sức khỏe lớn của Brazil, bị ANPD điều tra do thực hành bảo vệ dữ liệu không đầy đủ. Cuộc kiểm tra của ANPD cho thấy thiếu sót trong việc bảo mật dữ liệu sức khỏe cá nhân và triển khai các biện pháp bảo vệ dữ liệu bắt buộc. Kết quả, Unimed bị xử phạt vì không tuân thủ tiêu chuẩn LGPD, nhấn mạnh nhu cầu bảo vệ dữ liệu nghiêm ngặt trong lĩnh vực y tế.
Tầm quan trọng của việc học về quyền riêng tư dữ liệu
Các luật và quy định về quyền riêng tư dữ liệu cải thiện thực hành quản trị dữ liệu, thúc đẩy xử lý dữ liệu có đạo đức và yêu cầu các biện pháp bảo mật mạnh mẽ. Quy định về quyền riêng tư mở ra cơ hội kinh doanh toàn cầu cho các tổ chức tuân thủ và khuyến khích đổi mới bằng cách tích hợp quyền riêng tư vào công nghệ mới, đồng thời củng cố khung pháp lý tổng thể cho bảo vệ dữ liệu.
Đăng ký webinar Đạo đức dữ liệu và GDPR dành cho người thực hành dữ liệu của DataCamp để hiểu rõ tầm quan trọng của đạo đức dữ liệu, và thảo luận cách ra quyết định có đạo đức có thể bảo vệ tổ chức của bạn khỏi hệ quả pháp lý tiềm ẩn, tăng niềm tin người tiêu dùng và nâng cao danh tiếng thương hiệu.
Công nghệ và Thực hành tốt nhất cho Quyền riêng tư Dữ liệu
Nhiều khái niệm then chốt đóng vai trò trụ cột trong việc đảm bảo thông tin cá nhân an toàn và bảo mật. Bằng cách tích hợp các khái niệm này, tổ chức có thể tăng cường đáng kể quyền riêng tư dữ liệu, bảo vệ thông tin nhạy cảm và xây dựng niềm tin với người dùng cùng các bên liên quan.
Mã hóa dữ liệu
Mã hóa dữ liệu biến dữ liệu có thể đọc thành dạng không thể đọc, đảm bảo chỉ các bên được ủy quyền mới có thể truy cập. Bằng việc mã hóa dữ liệu khi truyền và khi lưu trữ, tổ chức có thể bảo vệ thông tin nhạy cảm khỏi truy cập trái phép, ngay cả khi dữ liệu bị chặn hoặc bị truy cập bởi tác nhân độc hại.
Quản lý Danh tính và Truy cập (IAM)
Hệ thống IAM đảm bảo chỉ người dùng được ủy quyền mới có quyền truy cập dữ liệu và tài nguyên cụ thể. Bằng cách quản lý danh tính người dùng và kiểm soát đặc quyền truy cập, IAM giúp ngăn truy cập trái phép và đảm bảo mỗi cá nhân chỉ có quyền cần thiết cho vai trò của mình, từ đó giảm rủi ro vi phạm dữ liệu.
Ngăn ngừa thất thoát dữ liệu (DLP)
Công cụ DLP giám sát và bảo vệ dữ liệu để ngăn thất thoát dữ liệu vô tình hoặc cố ý. Chúng nhận diện, theo dõi và bảo vệ thông tin nhạy cảm bằng cách thực thi chính sách về xử lý và truyền dữ liệu, đảm bảo dữ liệu trọng yếu không rời khỏi tổ chức mà không có ủy quyền phù hợp.
Triển khai mô hình Zero Trust
Mô hình bảo mật Zero Trust vận hành theo nguyên tắc không tin tưởng mặc định bất kỳ ai, dù ở trong hay ngoài mạng. Mọi yêu cầu truy cập đều phải được xác minh, và người dùng chỉ được cấp mức truy cập tối thiểu cần thiết. Cách tiếp cận này tăng cường đáng kể quyền riêng tư dữ liệu bằng cách giảm rủi ro truy cập trái phép và vi phạm dữ liệu.
Kiểm toán dữ liệu và kiểm tra tuân thủ định kỳ
Thực hiện kiểm toán dữ liệu và kiểm tra tuân thủ định kỳ giúp tổ chức đảm bảo họ tuân theo quy định và thực hành tốt nhất về quyền riêng tư dữ liệu. Các cuộc kiểm toán này xác định lỗ hổng tiềm ẩn và lĩnh vực cần cải thiện, đảm bảo tuân thủ liên tục các yêu cầu pháp lý, quy định và duy trì tính toàn vẹn của các biện pháp quyền riêng tư dữ liệu.
Quyền riêng tư dữ liệu hiệu quả cũng đòi hỏi cách tiếp cận tổng thể bao gồm chính sách vững chắc, giáo dục người dùng và cảnh giác liên tục. Công nghệ phải đi kèm với quy trình rõ ràng, kiểm toán định kỳ và văn hóa nhận thức bảo mật trong đội ngũ nhân viên.
Với vai trò người thực hành dữ liệu, bạn cần cân bằng quyền riêng tư với nhu cầu thu thập và chia sẻ insight dữ liệu giá trị. Hãy theo học khóa Quyền riêng tư Dữ liệu và Ẩn danh hóa bằng Python để học cách áp dụng tổng quát hóa dữ liệu và các mô hình quyền riêng tư vào tập dữ liệu của bạn.
Xu hướng tương lai của Quyền riêng tư Dữ liệu: Tác động của Trí tuệ nhân tạo
Trí tuệ nhân tạo (AI) và học máy (ML) đang chuyển đổi nhiều ngành bằng cách cho phép xử lý dữ liệu hiệu quả hơn và trải nghiệm cá nhân hóa. Tuy nhiên, việc tích hợp chúng vào quyền riêng tư dữ liệu vừa mang lại cơ hội, vừa đặt ra thách thức.
AI và ML có thể tăng cường bảo vệ dữ liệu bằng cách tự động phát hiện mối đe dọa, nhận diện mẫu trong tập dữ liệu lớn và cải thiện phát hiện bất thường. Ví dụ, các thuật toán dựa trên AI có thể nhanh chóng phát hiện mẫu truy cập bất thường có thể báo hiệu vi phạm bảo mật.
Ở chiều ngược lại, các công nghệ này cũng nảy sinh lo ngại về riêng tư. Hệ thống AI thường cần lượng dữ liệu khổng lồ để huấn luyện, đặt ra câu hỏi về sự đồng ý và mục đích sử dụng dữ liệu. Hơn nữa, bản chất “hộp đen” của một số mô hình AI, nơi quy trình ra quyết định không minh bạch, có thể làm phức tạp nỗ lực đảm bảo tuân thủ quy định về quyền riêng tư. Đảm bảo hệ thống AI và ML được thiết kế có tính đến quyền riêng tư và vận hành minh bạch là điều tối quan trọng để giảm thiểu các lo ngại này.
Bức tranh quy định về quyền riêng tư dữ liệu đang mở rộng nhanh chóng khi các quốc gia trên thế giới ban hành và cập nhật luật riêng tư. Một bổ sung đáng chú ý cho môi trường này là Đạo luật AI của Liên minh Châu Âu, nhằm điều chỉnh các công nghệ trí tuệ nhân tạo.
Đạo luật AI tập trung đảm bảo hệ thống AI được phát triển và sử dụng theo cách tôn trọng các quyền cơ bản, bao gồm quyền riêng tư. Luật phân loại hệ thống AI theo mức độ rủi ro, từ tối thiểu đến cao, và áp dụng yêu cầu nghiêm ngặt hơn cho hệ thống rủi ro cao. Bạn có thể tìm hiểu thêm về đạo luật trong lộ trình kỹ năng EU AI Act Fundamentals.
Kết luận
Giờ đây bạn đã được trang bị các khái niệm cần thiết để bắt đầu thảo luận và triển khai các nguyên tắc, thực hành quyền riêng tư dữ liệu trong dự án tiếp theo của mình. Chúng ta đã cùng nhau tìm hiểu “cái gì”, “vì sao” và “như thế nào” của quyền riêng tư dữ liệu.
Khi công nghệ số tiếp tục phát triển, lượng dữ liệu cá nhân được thu thập và xử lý sẽ chỉ tăng lên; việc bảo vệ dữ liệu này là thiết yếu. Bằng cách ưu tiên quyền riêng tư dữ liệu, chúng ta có thể đảm bảo các lợi ích của kỷ nguyên số được hiện thực hóa mà không đánh đổi quyền và an ninh cá nhân.
Là cá nhân, tổ chức và chính phủ, trách nhiệm chung của chúng ta là nuôi dưỡng văn hóa quyền riêng tư dữ liệu và duy trì các nguyên tắc bảo vệ thông tin cá nhân trong thế giới kết nối ngày nay. Bạn có thể bắt đầu hành trình của riêng mình ngay hôm nay với khóa học Giới thiệu về Quyền riêng tư Dữ liệu của chúng tôi, bao quát nền tảng các nguyên tắc về quyền riêng tư.
Tôi đã làm việc trong nhiều ngành và đảm nhiệm nhiều vai trò: nhà phát triển phần mềm, nhà nghiên cứu học máy, nhà khoa học dữ liệu, quản lý sản phẩm. Nhưng cốt lõi của tất cả, tôi là một lập trình viên yêu thích học hỏi và chia sẻ kiến thức!
