Yapay zekâ sistemleri kritik uygulamalara daha fazla entegre oldukça, kuruluşların modellerin güvenli ve güvenilir şekilde davranmasını sağlamada karşılaştığı zorluklara bizzat tanık oldum. Özel bilgileri sızdıran bir müşteri hizmetleri sohbet botu, tehlikeli tıbbi tavsiyeler veren bir sağlık yapay zekâsı veya önyargılı öneriler üreten bir finans asistanı. Bunlar varsayımsal senaryolar değil. Güveni zedeleyen, düzenlemeleri ihlal eden ve kullanıcılara zarar veren gerçek risklerdir.
Büyük dil modellerinin (LLM) hızla benimsenmesi bu endişeleri artırdı. Bu güçlü sistemler insan benzeri metin üretebilir ve karmaşık problemleri çözebilirken, zararlı içerikler de oluşturabilir, hassas bilgileri sızdırabilir veya ikna edici ama yanlış bilgiler üretebilirler. Uygun koruma önlemleri olmadan, kuruluşlar kendilerini önemli yasal, etik ve itibari risklere maruz bırakır.
Bu eğitimde, yapay zekâ korkuluklarının ne olduğunu, neden önemli olduklarını ve nasıl etkili şekilde uygulanabileceklerini adım adım anlatacağım. İlk sohbet botunuzu geliştiriyor olun ya da kurumsal ölçekte uygulamalar devreye alıyor olun, korkulukları anlamak, kullanıcıların güvenebileceği sistemler oluşturmak için kritiktir.
Yapay zekâ güvenliği ve geliştirme konusunda yeniyseniz, AI Security and Risk Management, Understanding the EU AI Act ve Associate AI Engineer for Developers gibi birkaç kursumuzu önerebilirim.
Yapay Zekâ Korkulukları Nedir?
Yapay zekâ korkulukları, yaşam döngüsü boyunca yapay zekâ sistemlerinin davranışını izleyen, doğrulayan ve kontrol eden güvenlik mekanizmalarıdır.
Bunları, bir arabada bulunan güvenlik özelliklerinin eşdeğeri olarak düşünmeyi seviyorum: emniyet kemerleri, hava yastıkları ve ABS frenler sizi sürmekten alıkoymaz, fakat işler ters gittiğinde sizi korur.
Özünde, yapay zekâ korkulukları üç temel amaca hizmet eder:
- Zararlı çıktıları kullanıcılara ulaşmadan önce önlemek
- Etik standartlara ve düzenlemelere uyumu sağlamak
- Sınır durumlarda bile tutarlı sistem davranışını sürdürmek
Belirli kelimeleri engelleyen basit içerik filtrelerinden farklı olarak, korkuluklar birden çok düzeyde çalışır; girdi verilerini doğrulamaktan model çıktısını izlemeye ve iş kurallarını uygulamaya kadar.
Yapay zekâ korkuluklarını ilgili kavramlardan ayırmak önemlidir.
İçerik moderasyon araçları genellikle üretim sonrası filtrelemeye odaklanırken, korkuluklar yapay zekâ hattı boyunca proaktif şekilde çalışır.
Benzer şekilde, istem mühendisliği model davranışını talimatlarla yönlendirir, ancak korkuluklar sistemin geçemeyeceği uygulanabilir kısıtlar sağlar.
Korkulukların ne olduğuna dair bu anlayışla, modern yapay zekâ dağıtımı için neden vazgeçilmez hale geldiklerini inceleyelim.
Yapay Zekâ Korkulukları Neden Önemlidir?
Güvence önlemleri olmadan yapay zekâ uygulamak, hem kullanıcılar hem de kuruluşlar için önemli riskler taşır.
İşletmeler için
İşletmeler için, uyumsuz sistemler nedeniyle düzenleyici para cezaları, çarpıtılmış çıktılardan kaynaklanan itibar zararları ve modellerin istemeden eğitim verilerini açığa çıkarması sonucu veri ihlalleri pek çok firma için olası sorunlardır.
Bu önem, AB Yapay Zekâ Yasası ve sağlıkta HIPAA ya da veri korumada GDPR gibi sektöre özgü gereklilikler gibi düzenleyici çerçevelerle daha da pekiştirilir; zira bunlar yasal yükümlülükler doğurur.
Uyumun ötesinde, kuruluşların yapay zekâyı sorumlu şekilde devreye alma, sistemlerin önyargıları sürdürmemesini ve zararlı içerik üretmemesini sağlama yönünde etik bir zorunluluğu vardır.
Kullanıcılar için
Son kullanıcılar için riskler potansiyel olarak daha da büyüktür. Sağlık sektöründe korumasız bir yapay zekâ, yanlış tıbbi bilgiler vererek kelimenin tam anlamıyla hayatları tehlikeye atabilir.
Yapay zekâ korkulukları güven inşa eder. Kullanıcılar, hataları önlemek ve çıkarlarını korumak için güvencelerin bulunduğunu bildiklerinde yapay zekâ sistemlerini benimserler. Kuruluşlar için bu, kullanıcı elde tutma, marka itibarı ve sürdürülebilir yapay zekâ benimsemesi anlamına gelir. Korkuluklar olmadan, göz önündeki tek bir başarısızlık, yıllar süren geliştirme çabasını baltalayabilir.
Yapay Zekâ Korkuluklarının Temel İşleyişi
Yapay zekâ korkulukları, yapay zekâ modelleriyle birlikte çalışan programatik kontroller, doğrulama kuralları ve izleme sistemleri aracılığıyla yapay zekâ davranışını kısıtlayarak çalışır.
Korkulukların evrimi, yapay zekânın gelişimini yansıtır. Erken dönem kural tabanlı sistemler anahtar kelime filtrelemeye dayanıyordu. Modeller karmaşıklaştıkça korkuluklar da öyle oldu. Büyük dil modellerinin ortaya çıkışı, halüsinasyon ve istem enjeksiyonu etrafında yeni riskler getirerek korkuluk geliştirmesini hızlandırdı.
Günümüz korkulukları, belirleyici kuralları makine öğrenimiyle birleştirerek çok katmanlı koruma sistemleri oluşturur.
Bu durum, yapay zekâ güvenliğinin belirli yönlerini ele alan zengin bir korkuluk tipolojisine yol açtı. Bu kategorileri ayrıntılı olarak inceleyelim.
Yapay Zekâ Korkuluklarının Türleri
Farklı korkuluk türlerini anlamak, sizin veya kuruluşunuzun kapsamlı bir koruma inşa etmesine yardımcı olur.
Yapay zekâ korkulukları, sistem mimarisinde nerede çalıştıklarına ve hangi spesifik riskleri ele aldıklarına göre kategorize edilebilir. Bazıları veri gizliliğini korumaya odaklanırken, bazıları uygun model davranışını sağlar, diğerleri ise dağıtım ve uyum konularını ele alır.
Aşağıdaki tablo, güvenli yapay zekâ sistemleri oluştururken ayrı ama birbirini tamamlayan amaçlara hizmet eden başlıca korkuluk kategorilerini özetlemektedir:
|
Özellik
|
Odak
|
İşleyiş
|
Örnek
|
|
Veri Korkulukları
|
Hassas bilgileri korumak
|
Kişisel verileri tespit ve maskeleme
|
Kredi kartı numaralarını maskelemek
|
|
Model Korkulukları
|
Model üretimini kontrol etmek
|
Toksisite filtreleri zararlı içeriği engeller
|
Olgusallık kontrolleri iddiaları doğrular
|
|
Uygulama Korkulukları
|
Kullanıcı etkileşimlerini yönetmek
|
Konuşma akışını yönetmek
|
Yetkisiz yorumları önlemek
|
|
Altyapı Korkulukları
|
Güvenli dağıtımı sağlamak
|
Sistem kaynaklarını izlemek
|
Erişim kontrolü uygulamak
|
|
Uygunluk Korkulukları
|
Profesyonel standartları korumak
|
Uygunsuz konuları filtrelemek
|
İçeriği yaşa göre ayarlamak
|
|
Halüsinasyon Korkulukları
|
Olgusal doğruluğu sağlamak
|
Üretilen içeriği çapraz referanslamak
|
Doğrulanamayan iddiaları işaretlemek
|
|
Düzenleyici Uyum Korkulukları
|
Yasal gereklilikleri desteklemek
|
Otomatik kontroller uygulamak
|
Karar verme süreçlerini belgeleme
|
|
Hizalama Korkulukları
|
Kullanıcı niyetiyle eşleşmek
|
Etik yönergeleri uygulatmak
|
Şirket politikalarıyla tutarlılığı sağlamak
|
|
Doğrulama Korkulukları
|
Çıktı doğruluğunu teyit etmek
|
Veri kalitesini doğrulamak
|
Çıktının JSON formatında olmasını sağlamak
|
Yapay Zekâ Korkuluk Türlerinin Karşılaştırması
Bu korkuluk türleri, yapay zekâ sistemleri için kapsamlı bir koruma oluşturmak üzere birlikte çalışır. Veri, model ve uygulama korkulukları, sorunları kullanıcılara ulaşmadan önce yakalamak için yapay zekâ hattının farklı aşamalarında faaliyet göstererek ilk savunma hattını oluşturur.
Altyapı ve uygunluk korkulukları, sistemin ölçekli olarak güvenli ve profesyonel şekilde çalışmasını sağlarken, halüsinasyon ve doğrulama korkulukları doğruluk ve güvenilirliğe odaklanır.
Son kategoriler olan düzenleyici uyum ve hizalama korkulukları, daha geniş kurumsal ihtiyaçları ele alır. Yapay zekâ sistemlerinin sadece doğru çalışmasını değil, aynı zamanda yasal sınırlar içinde faaliyet göstermesini ve şirket değerleriyle uyumlu olmasını sağlarlar.
Uygulamada, çoğu üretim yapay zekâ sistemi teknik, etik ve yasal kaygıları ele alan katmanlı bir koruma oluşturmak için aynı anda birden fazla korkuluk türünü uygular.
Bu türleri anlamak değerlidir, ancak korkulukları gerçekten etkili şekilde uygulamak için, bunları mümkün kılan teknik yapı taşlarını incelememiz gerekir.
Yapay Zekâ Korkuluklarının Teknik Mimarisi
Korkuluk mimarisi genellikle kapsamlı koruma sağlamak üzere birlikte çalışan dört temel bileşenden oluşur.
Denetleyici
">Denetleyici, girdileri veya çıktıları tanımlı kriterlere göre inceler: bir toksisite sınıflandırıcısı, veri sızıntısı algılayıcısı veya olgusallık doğrulayıcı. Denetleyiciler, belirli riskleri tanımlamak üzere eğitilmiş makine öğrenimi modelleri ya da belirleyici kural tabanlı sistemler olabilir.
Düzeltici
Bir denetleyici bir sorun tespit ettiğinde, düzeltici bunun nasıl ele alınacağını belirler. Düzelticiler hassas verileri maskeleyebilir, sorunlu içeriği yeniden ifade edebilir veya çıktıyı reddedip yeniden üretim isteyebilir. Basit düzelticiler tespit edilen kişisel verileri yer tutucularla değiştirirken, gelişmiş olanlar anlamı koruyarak içeriği yeniden yazmak için dil modelleri kullanır.
Ray
">Ray, denetleyicilerin uyguladığı kısıtları ve politikaları tanımlar. Raylar YAML, JSON veya etki alanına özgü diller gibi yapılandırılmış formatlarda belirtilir; bu da teknik olmayan paydaşlar tarafından da sürdürülebilir olmalarını sağlar. Bir ray, çıktının 500 kelimenin altında olması, rakiplerden bahsedememesi ve profesyonel bir tonun korunması gerektiğini belirtebilir.
Koruyucu
Son olarak, koruyucu süreci orkestre eder; hangi denetleyicilerin ne zaman uygulanacağını belirler, düzeltme iş akışını yönetir ve denetim amacıyla tüm işlemleri kaydeder.
Belirleyici korkuluklar ve olasılıksal modeller
Belirleyici korkuluklar ile olasılıksal modeller arasında kritik bir ayrım vardır. Belirleyici korkuluklar öngörülebilir davranış sağlar: e-posta tespiti için kullanılan bir düzenli ifade her zaman aynı sonucu verir.
Olasılıksal modeller, belirsizlikle birlikte daha incelikli tespit sunar. Modern sistemler, en iyi koruma için her iki yaklaşımı da birleştirir.
Bu mimari bileşenler yerindeyken, gerçek istekler işlenirken pratikte nasıl birlikte çalıştıklarına bakalım.
Yapay Zekâ Korkulukları Nasıl Çalışır?
Korkuluk iş akışını anlamak, bu bileşenlerin pratikte nasıl çalıştığını netleştirir. Bir kullanıcı yapay zekâ uygulamanıza girdi gönderdiğinde, istek ilk olarak girdi korkuluklarından geçer; burada istem, enjeksiyon saldırıları, uygunsuz içerik veya politika ihlalleri açısından doğrulanır.
Model bir yanıt üretir, ancak kullanıcıya ulaşmadan önce çıktı korkulukları tarafından incelenir. Birden fazla denetleyici paralel çalışır: biri olgusal iddiaları doğrular, diğeri hassas veri sızmasını kontrol eder, üçüncüsü uygun tonu sağlar.
Herhangi bir denetleyici bir sorun işaretlerse, düzeltici giderme girişiminde bulunur; örneğin kişisel olarak tanımlanabilir bilgileri (PII) maskeleyebilir veya daha sıkı kısıtlarla yeniden üretim yapabilir.
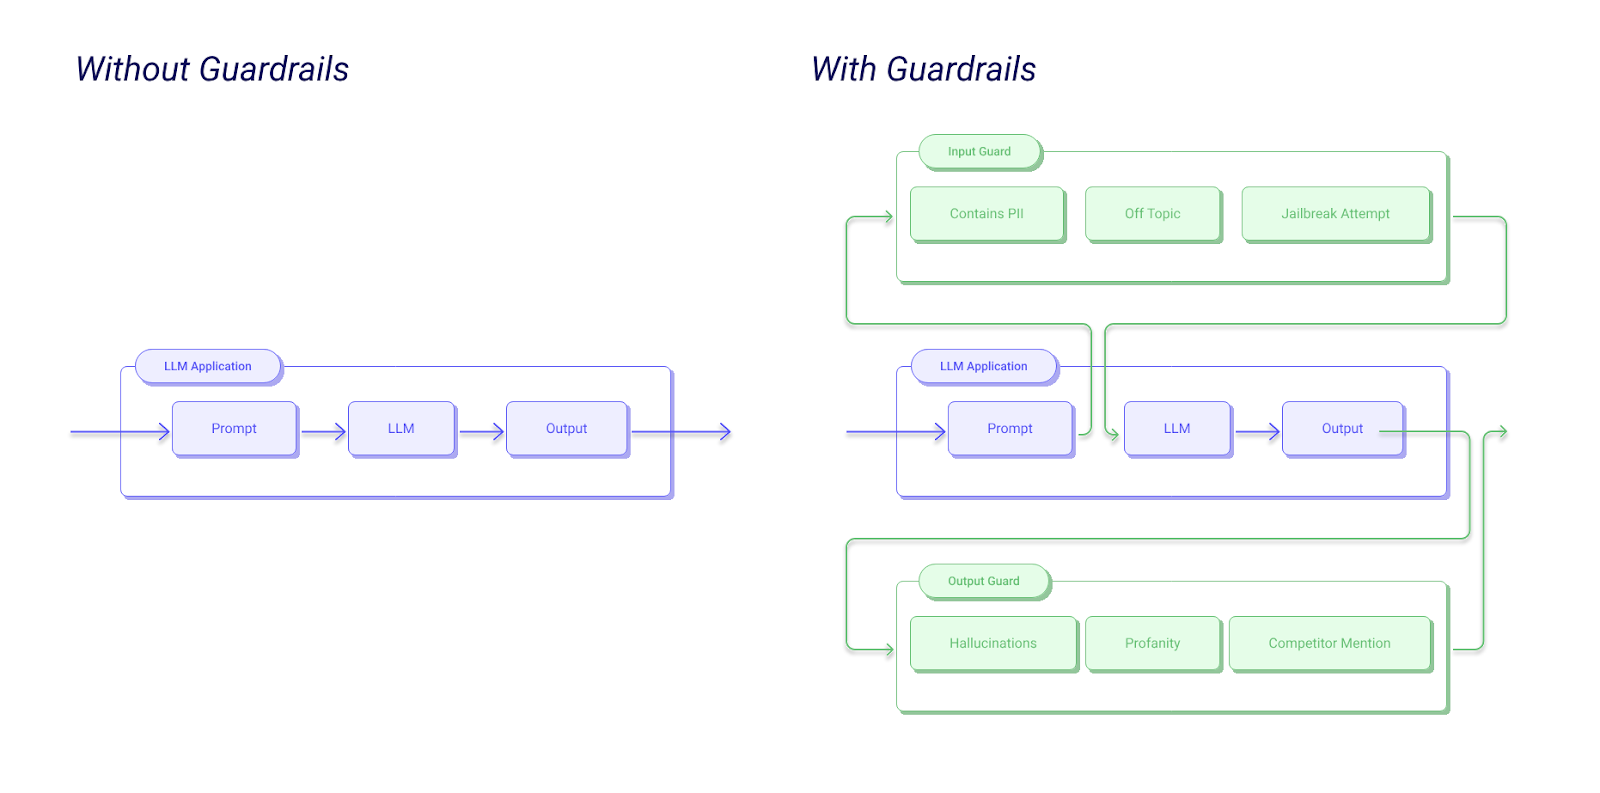
Guardrails AI Örnek İş Akışı
Düzeltmeden sonra yanıt nihai doğrulamadan geçer. Geçerse, uygulanan korkuluklara ilişkin meta verilerle birlikte kullanıcıya teslim edilir. Tüm adımlar izleme ve uyum için kaydedilir. Doğrulama birden çok denemeden sonra başarısız olursa, sistem güvenli bir yedek yanıt döndürür.
Bu çok aşamalı yaklaşım, kabul edilebilir gecikmeyi korurken kapsamlı koruma sağlar. Kontrolleri paralelleştirerek ve modelleri optimize ederek, modern korkuluk sistemleri yanıt sürelerine yalnızca 50-200 milisaniye ekler.
Yapay Zekâ Korkuluğu Uygulama Yaklaşımları
Korkulukları uygulamanın, her birinin kendine özgü avantaj ve sınırlamaları olan üç temel yaklaşımı vardır:
- Kural tabanlı sistemler önceden tanımlı kalıplar, düzenli ifadeler ve belirleyici mantık kullanır. Oldukça yorumlanabilirdirler. İçeriğin neden işaretlendiğini tam olarak bilirsiniz. Ayrıca hızlı ve çalıştırması ucuzdurlar. Ancak nüansla başa çıkmakta zorlanırlar ve dil geliştikçe sürekli bakım gerektirirler.
- Makine öğrenimi sınıflandırıcıları, eğitim verilerinden kalıpları öğrenerek sofistike tespit sunar. Bir transformer tabanlı toksisite sınıflandırıcısı bağlamı anlayabilir ve kuralların kaçırdığı ince zararlı içerikleri yakalayabilir. Dezavantajı, yorumlanabilirliğin azalması ve yanlış pozitif olasılığıdır. ML sınıflandırıcıları ayrıca daha fazla hesaplama kaynağı gerektirir.
- Hibrit yaklaşımlar her iki yöntemin güçlü yönlerini birleştirir. PII tespiti gibi net durumlar için kuralları, uygunluk veya olgusallık gibi nüanslı yargılar için ML modellerini kullanabilirsiniz. Üretim sistemleri için genellikle bunu öneriyorum.
Teknik yaklaşımların ötesinde, başarılı uygulama; alan uzmanları, etikçiler, hukuk müşavirleri ve mühendisleri içeren çok disiplinli ekipler oluşturmayı gerektirir.
Yapay Zekâ Korkuluklarının Faydaları
Artık yapay zekâ korkuluklarının neden önemli olduğunu umarım netleştirdim; yine de kısaca özetleyelim.
Gizlilik ve güvenlik
Korkuluklar sadece sorunlardan kaçınmayı sağlamaz. Veri sızıntılarını oluşmadan önce önleyerek, modellerin eğitim verilerini yeniden üretme olasılığını tespit ederek ve istem enjeksiyonu yoluyla hassas bilgileri çıkarmaya yönelik girişimleri yakalayarak kullanıcı gizliliğini ve güvenliğini artırırlar.
Kişisel sağlık bilgileri veya finansal verilerle çalışan kuruluşlar için bu korumalar vazgeçilmezdir.
Uyum
Korkuluklarla düzenleyici uyum yönetilebilir hale gelir. Sistemler, karar gerekçelerini kaydederek GDPR’ın açıklama hakkını otomatik olarak uygular.
HIPAA uyumlu uygulamalar, korunan sağlık bilgilerinin çıktılarda asla görünmemesini sağlamak için korkuluklar kullanır. AB Yapay Zekâ Yasası’nın yüksek riskli yapay zekâ sistemlerine yönelik gereklilikleri, tanımlanan riskleri azaltmaya yönelik teknik önlemleri açıkça talep eder.
Yapay zekâya güven
En önemlisi, korkuluklar kullanıcı güvenini teşvik eder. Kullanıcılar sistemlerde güvenceler olduğunu bildiklerinde daha istekli ve doğal şekilde etkileşime girerler. Güven, daha yüksek benimseme oranlarına, daha değerli geri bildirimlere ve sürdürülebilir büyümeye dönüşür.
Korkuluk uygulamasını basitleştirmek için birkaç platform ortaya çıktı. Seçeneklerinizi anlamak, özel gereksinimleriniz ve teknik ortamınız için doğru araçları seçmenize yardımcı olur.
Guardrails AI
Guardrails AI, geliştirici topluluğunda epey dikkat çeken açık kaynaklı bir çerçevedir. Bunun büyük ölçüde PII tespiti, toksisite filtreleme ve halüsinasyon önleme gibi yaygın riskleri kapsayan kapsamlı bir hazır doğrulayıcı kütüphanesi sunmasından kaynaklandığını düşünüyorum.
Çerçeve, özelleştirilmiş korkulukları bildirime dayalı bir şekilde tanımlamanıza olanak tanıyan RAIL (Reliable AI Markup Language) adlı bir belirtim dili kullanır.
Guardrails AI’ı gözümde özellikle cazip kılan, esneklik ve genişletilebilirliğidir.
Guardrails Hub’daki çok sayıdaki doğrulayıcıdan birini kullanabilir, bunları OpenAI, Anthropic ve Cohere gibi popüler LLM sağlayıcılarıyla entegre edebilir ve uygulamalarınızın çalıştığı her yerde dağıtabilirsiniz.
Açık kaynak doğası, kodu incelemenize, iyileştirmeler yapmanıza ve satıcıya bağımlılıktan kaçınmanıza olanak tanır. Aktif topluluk, sürekli olarak yeni doğrulayıcılar ekler ve yaygın kullanım senaryoları için uygulama örüntülerini paylaşır.
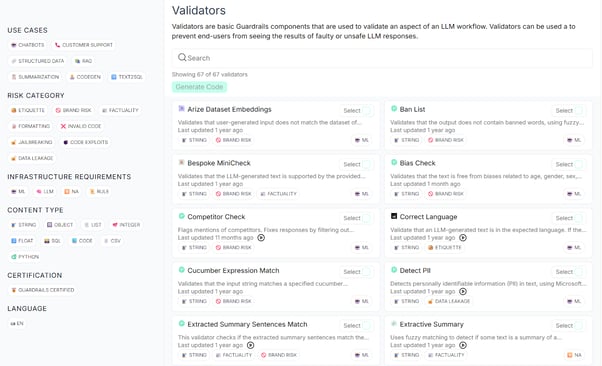
Guardrails AI Hub
Amazon Bedrock Guardrails
Amazon Bedrock Guardrails, AWS hizmetleriyle sorunsuz entegre olan yönetilen, bulut yerel bir yaklaşım benimser. İçerik filtreleme, PII tespiti, yasaklı konular ve kelime filtreleri gibi önceden yapılandırılmış politikalar sunar.
Platform, trafik kalıplarınıza göre korkulukları otomatik ölçeklendirerek altyapı karmaşıklığını yönetir.
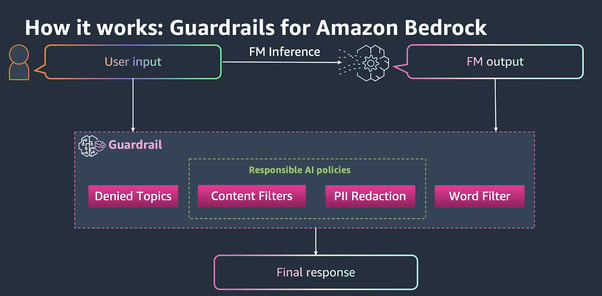
Amazon Bedrock Guardrails
Halihazırda AWS ekosistemine yatırım yapmış ekipler için Bedrock Guardrails, üretime giden en az sürtünmeli yolu sağlayabilir. Korkulukları AWS konsolu veya API üzerinden yapılandırabilir, Bedrock’taki herhangi bir temel modele uygulayabilir ve performanslarını CloudWatch üzerinden izleyebilirsiniz.
Takas, açık kaynak alternatiflere kıyasla özelleştirmenin azalmasıdır; ancak dağıtım kolaylığı ve kurumsal destek, pazara çıkış hızını önceliklendiren kuruluşlar için bunu cazip kılar.
NVIDIA NeMo Guardrails
NVIDIA NeMo Guardrails, diyalog merkezli bir durum makinesi modeli aracılığıyla özellikle konuşmalı yapay zekâya odaklanarak benzersiz bir yaklaşım sunar. NeMo, yalnızca girdileri ve çıktıları filtrelemekle kalmaz; tüm konuşma akışlarını yöneterek çok turlu etkileşimlerin tanımlı yollar ve kısıtlar izlediğinden emin olur.
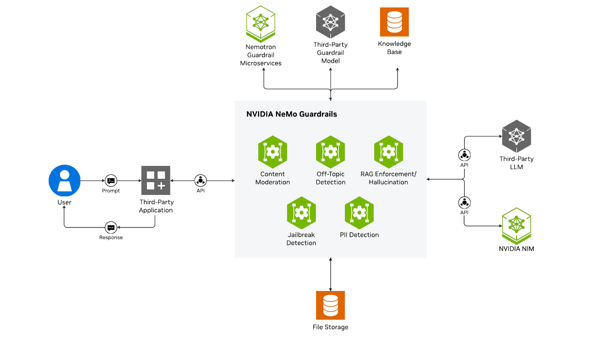
NVIDIA NeMo Guardrails
Platform, diyalog davranışını kontrol etmek için özel olarak tasarlanmış bir modelleme dili olan Colang’i kullanır. Bu sayede, etkileşimleri yönlendiren, turlar arasında bağlamı yöneten ve genişletilmiş konuşmalar boyunca iş mantığını uygulatmayı sağlayan konuşma raylarını tanımlayabilirsiniz.
NeMo’nun yaklaşımı, tek turlu filtrelemeden ziyade tutarlı ve politika uyumlu konuşmaların korunmasının önemli olduğu sohbet botları, sanal asistanlar ve müşteri hizmetleri uygulamaları için özellikle başarılıdır.
Microsoft Azure AI Content Safety
Microsoft'un Azure AI Content Safety, metin, görseller ve çok modlu içerik için özel olarak ayarlanmış kurumsal düzeyde içerik moderasyonu sağlar. Platform, nefret söylemi, şiddet, cinsel içerik ve kendine zarar verme gibi kategorilerde özelleştirilebilir şiddet eşikleri sunar. Jailbreak girişimlerini tespit etmek ve istem enjeksiyonu saldırılarına karşı korumak için özel yetenekler içerir.
Azure AI Content Safety, Azure OpenAI Service ve diğer Azure AI ürünleriyle doğal olarak entegre olur; bu da Microsoft’un bulut platformunu kullanan kuruluşlar için güçlü bir seçenek haline getirir. Hizmet, ikili kararlar yerine ayrıntılı risk puanları sağlar; böylece risk toleransınıza göre nüanslı moderasyon politikaları uygulayabilirsiniz.
LlamaGuard
LlamaGuard, Meta tarafından geliştirilen yeni nesil açık kaynak güvenlik modellerini temsil eder. Güvenlik riskleri açısından yapay zekâ tarafından üretilen içeriği sınıflandırmak üzere özel olarak eğitilmiş, ince ayarlı bir LLaMA modelidir. LlamaGuard, güvenlik değerlendirmeleri için güvenli/güvensiz çıktılar ve ihlal edilen kategorilerle birlikte sonuç sağlar.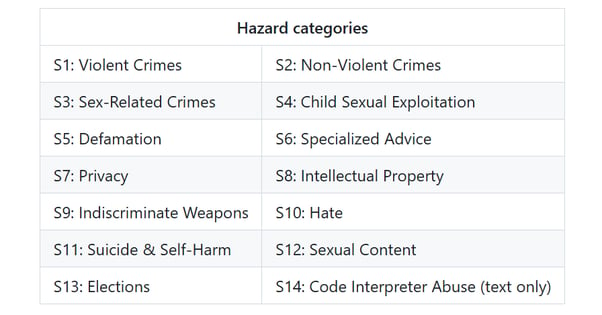
LlamaGuard 4 Güvenlik Etiketleri
Bu platformlar mevcutken, farklı sektörlerdeki kuruluşların korkulukları gerçek dünyada nasıl işlettiklerini inceleyelim.
Yapay Zekâ Korkuluklarının Gerçek Dünya Uygulamaları ve Kullanım Alanları
Sektörler genelinde korkulukları iş başında görmek, onların pratik değerini ortaya koyar.
Müşteri hizmetleri
Müşteri hizmetlerinde korkuluklar, yapay zekâ ajanlarının profesyonel bir ton korumasını, yetkisiz taahhütlerde bulunmamasını ve karmaşık sorunlarla karşılaştığında uygun şekilde yönlendirme yapmasını sağlar. Bir telekom şirketi, öfkeli müşterileri tespit eden ve konuşmaları otomatik olarak insan temsilcilere yönlendiren korkuluklar uyguladı.
Sağlık
Sağlık uygulamaları özellikle sıkı gerekliliklerle karşı karşıyadır. Tıbbi yapay zekâ sistemlerindeki korkuluklar, lisanssız sistemlerin tanı iddialarında bulunmasını engeller, önerilen tedavilerin kanıta dayalı kılavuzlarla uyumlu olduğunu doğrular ve hasta verisi gizliliğini sağlar. Bir klinik deney eşleştirme sistemi, korkulukları kullanarak hasta bilgilerinin açıklamalara asla sızmadığını doğrular.
Araştırma
Akademik araştırmalarda korkuluklar, güvenlikle akademik özgürlüğü dengeler. Araştırma asistanları intihalden kaçınmalı, kaynakları doğru şekilde atfetmeli ve aşırı kısıtlayıcı olmadan akademik bir ton sürdürmelidir.
Siber güvenlik
Siber güvenlik ve kurumsal iş akışlarında korkuluklar, istem enjeksiyonu saldırılarına karşı korur, güvensiz kodun çalıştırılmasını önler ve uyum için denetim izlerini sürdürür. Bir finansal hizmetler firması, yapay zekâ asistanlarının mülkiyet ticaret stratejilerini asla ifşa etmemesini sağlamak için korkuluklar kullanırken, yine de faydalı analiz sunar.
Düzenleyici Uyum ve Yönetişim
Düzenleyici ortamı anlamak, yasal gereklilikleri karşılayan korkuluklar tasarlamanıza yardımcı olur. AB Yapay Zekâ Yasası, yapay zekâ sistemlerini risk düzeyine göre kategorize eder ve istihdam, eğitim, kolluk kuvvetleri veya kritik altyapıdaki yüksek riskli uygulamalar için teknik güvenlik önlemlerini zorunlu kılar. Yasa, risk azaltma tedbirleri, insan gözetimi yetenekleri ve şeffaflık mekanizmalarını özellikle şart koşar.
GDPR ve HIPAA gibi veri koruma düzenlemeleri belirli korkuluk gereklilikleri yaratır. GDPR’ın veri minimizasyonu ilkesi, gereksiz veri toplanmasını ve işlenmesini önleyen korkuluklar talep eder. HIPAA’nın güvenlik kuralı, elektronik korunan sağlık bilgileri için koruma önlemleri gerektirir.
Gelişen yönetişim çerçeveleri, sürekli izleme ve uyarlamayı vurgular. NIST AI Risk Management Framework, kuruluşları daha geniş bir yönetişim stratejisinin parçası olarak teknik kontroller uygulamaya teşvik eder.
Sonuç
Göstermeye çalıştığım gibi, yapay zekâ korkulukları sorumlu yapay zekâ dağıtımının temel bir bileşenini temsil eder. Yapay zekâyı, öngörülemeyen sistemlerden kuruluşların ve kullanıcıların güvenebileceği güvenilir araçlara dönüştürürler. Bu eğitim boyunca korkulukların ne olduğunu, neden önemli olduklarını ve nasıl etkili şekilde uygulanabileceklerini inceledim.
Ana çıkarım, korkulukların yapay zekânın yeteneklerini sınırlamakla ilgili olmadığıdır. Bu yetenekleri güvenli ve üretken şekilde yönlendirmekle ilgilidirler. Yapay zekâ sistemleri geliştirirken, korkulukları en başından birinci sınıf bir husus haline getirmenizi öneririm. Açık politikalarla başlayın, modüler korumalar uygulayın ve gerçek dünya geri bildirimlerine göre sürekli iyileştirin.
Alan gelişmeye devam ediyor; düzenli olarak yeni araçlar, teknikler ve en iyi uygulamalar ortaya çıkıyor. Toplulukla etkileşimde kalın, farklı yaklaşımlarla deney yapın ve öğrendiklerinizi paylaşın. Birlikte, yalnızca güçlü değil, aynı zamanda güvenli, güvenilir ve güvenilir yapay zekâ sistemleri inşa edebiliriz.
Öğrenmeye devam etmek için aşağıdaki kaynakları önerebilirim:





Yapay zekâ sistemleri kritik uygulamalara daha fazla entegre oldukça, kuruluşların modellerin güvenli ve güvenilir şekilde davranmasını sağlamada karşılaştığı zorluklara bizzat tanık oldum. Özel bilgileri sızdıran bir müşteri hizmetleri sohbet botu, tehlikeli tıbbi tavsiyeler veren bir sağlık yapay zekâsı veya önyargılı öneriler üreten bir finans asistanı. Bunlar varsayımsal senaryolar değil. Güveni zedeleyen, düzenlemeleri ihlal eden ve kullanıcılara zarar veren gerçek risklerdir.
Büyük dil modellerinin (LLM) hızla benimsenmesi bu endişeleri artırdı. Bu güçlü sistemler insan benzeri metin üretebilir ve karmaşık problemleri çözebilirken, zararlı içerikler de oluşturabilir, hassas bilgileri sızdırabilir veya ikna edici ama yanlış bilgiler üretebilirler. Uygun koruma önlemleri olmadan, kuruluşlar kendilerini önemli yasal, etik ve itibari risklere maruz bırakır.
Bu eğitimde, yapay zekâ korkuluklarının ne olduğunu, neden önemli olduklarını ve nasıl etkili şekilde uygulanabileceklerini adım adım anlatacağım. İlk sohbet botunuzu geliştiriyor olun ya da kurumsal ölçekte uygulamalar devreye alıyor olun, korkulukları anlamak, kullanıcıların güvenebileceği sistemler oluşturmak için kritiktir.
Yapay zekâ güvenliği ve geliştirme konusunda yeniyseniz, AI Security and Risk Management, Understanding the EU AI Act ve Associate AI Engineer for Developers gibi birkaç kursumuzu önerebilirim.
Yapay Zekâ Korkulukları Nedir?
Yapay zekâ korkulukları, yaşam döngüsü boyunca yapay zekâ sistemlerinin davranışını izleyen, doğrulayan ve kontrol eden güvenlik mekanizmalarıdır.
Bunları, bir arabada bulunan güvenlik özelliklerinin eşdeğeri olarak düşünmeyi seviyorum: emniyet kemerleri, hava yastıkları ve ABS frenler sizi sürmekten alıkoymaz, fakat işler ters gittiğinde sizi korur.
Özünde, yapay zekâ korkulukları üç temel amaca hizmet eder:
Belirli kelimeleri engelleyen basit içerik filtrelerinden farklı olarak, korkuluklar birden çok düzeyde çalışır; girdi verilerini doğrulamaktan model çıktısını izlemeye ve iş kurallarını uygulamaya kadar.
Yapay zekâ korkuluklarını ilgili kavramlardan ayırmak önemlidir.
İçerik moderasyon araçları genellikle üretim sonrası filtrelemeye odaklanırken, korkuluklar yapay zekâ hattı boyunca proaktif şekilde çalışır.
Benzer şekilde, istem mühendisliği model davranışını talimatlarla yönlendirir, ancak korkuluklar sistemin geçemeyeceği uygulanabilir kısıtlar sağlar.
Korkulukların ne olduğuna dair bu anlayışla, modern yapay zekâ dağıtımı için neden vazgeçilmez hale geldiklerini inceleyelim.
Yapay Zekâ Korkulukları Neden Önemlidir?
Güvence önlemleri olmadan yapay zekâ uygulamak, hem kullanıcılar hem de kuruluşlar için önemli riskler taşır.
İşletmeler için
İşletmeler için, uyumsuz sistemler nedeniyle düzenleyici para cezaları, çarpıtılmış çıktılardan kaynaklanan itibar zararları ve modellerin istemeden eğitim verilerini açığa çıkarması sonucu veri ihlalleri pek çok firma için olası sorunlardır.
Bu önem, AB Yapay Zekâ Yasası ve sağlıkta HIPAA ya da veri korumada GDPR gibi sektöre özgü gereklilikler gibi düzenleyici çerçevelerle daha da pekiştirilir; zira bunlar yasal yükümlülükler doğurur.
Uyumun ötesinde, kuruluşların yapay zekâyı sorumlu şekilde devreye alma, sistemlerin önyargıları sürdürmemesini ve zararlı içerik üretmemesini sağlama yönünde etik bir zorunluluğu vardır.
Kullanıcılar için
Son kullanıcılar için riskler potansiyel olarak daha da büyüktür. Sağlık sektöründe korumasız bir yapay zekâ, yanlış tıbbi bilgiler vererek kelimenin tam anlamıyla hayatları tehlikeye atabilir.
Yapay zekâ korkulukları güven inşa eder. Kullanıcılar, hataları önlemek ve çıkarlarını korumak için güvencelerin bulunduğunu bildiklerinde yapay zekâ sistemlerini benimserler. Kuruluşlar için bu, kullanıcı elde tutma, marka itibarı ve sürdürülebilir yapay zekâ benimsemesi anlamına gelir. Korkuluklar olmadan, göz önündeki tek bir başarısızlık, yıllar süren geliştirme çabasını baltalayabilir.
Yapay Zekâ Korkuluklarının Temel İşleyişi
Yapay zekâ korkulukları, yapay zekâ modelleriyle birlikte çalışan programatik kontroller, doğrulama kuralları ve izleme sistemleri aracılığıyla yapay zekâ davranışını kısıtlayarak çalışır.
Korkulukların evrimi, yapay zekânın gelişimini yansıtır. Erken dönem kural tabanlı sistemler anahtar kelime filtrelemeye dayanıyordu. Modeller karmaşıklaştıkça korkuluklar da öyle oldu. Büyük dil modellerinin ortaya çıkışı, halüsinasyon ve istem enjeksiyonu etrafında yeni riskler getirerek korkuluk geliştirmesini hızlandırdı.
Günümüz korkulukları, belirleyici kuralları makine öğrenimiyle birleştirerek çok katmanlı koruma sistemleri oluşturur.
Bu durum, yapay zekâ güvenliğinin belirli yönlerini ele alan zengin bir korkuluk tipolojisine yol açtı. Bu kategorileri ayrıntılı olarak inceleyelim.
Yapay Zekâ Korkuluklarının Türleri
Farklı korkuluk türlerini anlamak, sizin veya kuruluşunuzun kapsamlı bir koruma inşa etmesine yardımcı olur.
Yapay zekâ korkulukları, sistem mimarisinde nerede çalıştıklarına ve hangi spesifik riskleri ele aldıklarına göre kategorize edilebilir. Bazıları veri gizliliğini korumaya odaklanırken, bazıları uygun model davranışını sağlar, diğerleri ise dağıtım ve uyum konularını ele alır.
Aşağıdaki tablo, güvenli yapay zekâ sistemleri oluştururken ayrı ama birbirini tamamlayan amaçlara hizmet eden başlıca korkuluk kategorilerini özetlemektedir:
Özellik
Odak
İşleyiş
Örnek
Veri Korkulukları
Hassas bilgileri korumak
Kişisel verileri tespit ve maskeleme
Kredi kartı numaralarını maskelemek
Model Korkulukları
Model üretimini kontrol etmek
Toksisite filtreleri zararlı içeriği engeller
Olgusallık kontrolleri iddiaları doğrular
Uygulama Korkulukları
Kullanıcı etkileşimlerini yönetmek
Konuşma akışını yönetmek
Yetkisiz yorumları önlemek
Altyapı Korkulukları
Güvenli dağıtımı sağlamak
Sistem kaynaklarını izlemek
Erişim kontrolü uygulamak
Uygunluk Korkulukları
Profesyonel standartları korumak
Uygunsuz konuları filtrelemek
İçeriği yaşa göre ayarlamak
Halüsinasyon Korkulukları
Olgusal doğruluğu sağlamak
Üretilen içeriği çapraz referanslamak
Doğrulanamayan iddiaları işaretlemek
Düzenleyici Uyum Korkulukları
Yasal gereklilikleri desteklemek
Otomatik kontroller uygulamak
Karar verme süreçlerini belgeleme
Hizalama Korkulukları
Kullanıcı niyetiyle eşleşmek
Etik yönergeleri uygulatmak
Şirket politikalarıyla tutarlılığı sağlamak
Doğrulama Korkulukları
Çıktı doğruluğunu teyit etmek
Veri kalitesini doğrulamak
Çıktının JSON formatında olmasını sağlamak
Yapay Zekâ Korkuluk Türlerinin Karşılaştırması
Bu korkuluk türleri, yapay zekâ sistemleri için kapsamlı bir koruma oluşturmak üzere birlikte çalışır. Veri, model ve uygulama korkulukları, sorunları kullanıcılara ulaşmadan önce yakalamak için yapay zekâ hattının farklı aşamalarında faaliyet göstererek ilk savunma hattını oluşturur.
Altyapı ve uygunluk korkulukları, sistemin ölçekli olarak güvenli ve profesyonel şekilde çalışmasını sağlarken, halüsinasyon ve doğrulama korkulukları doğruluk ve güvenilirliğe odaklanır.
Son kategoriler olan düzenleyici uyum ve hizalama korkulukları, daha geniş kurumsal ihtiyaçları ele alır. Yapay zekâ sistemlerinin sadece doğru çalışmasını değil, aynı zamanda yasal sınırlar içinde faaliyet göstermesini ve şirket değerleriyle uyumlu olmasını sağlarlar.
Uygulamada, çoğu üretim yapay zekâ sistemi teknik, etik ve yasal kaygıları ele alan katmanlı bir koruma oluşturmak için aynı anda birden fazla korkuluk türünü uygular.
Bu türleri anlamak değerlidir, ancak korkulukları gerçekten etkili şekilde uygulamak için, bunları mümkün kılan teknik yapı taşlarını incelememiz gerekir.
Yapay Zekâ Korkuluklarının Teknik Mimarisi
Korkuluk mimarisi genellikle kapsamlı koruma sağlamak üzere birlikte çalışan dört temel bileşenden oluşur.
Denetleyici
">Denetleyici, girdileri veya çıktıları tanımlı kriterlere göre inceler: bir toksisite sınıflandırıcısı, veri sızıntısı algılayıcısı veya olgusallık doğrulayıcı. Denetleyiciler, belirli riskleri tanımlamak üzere eğitilmiş makine öğrenimi modelleri ya da belirleyici kural tabanlı sistemler olabilir.
Düzeltici
Bir denetleyici bir sorun tespit ettiğinde, düzeltici bunun nasıl ele alınacağını belirler. Düzelticiler hassas verileri maskeleyebilir, sorunlu içeriği yeniden ifade edebilir veya çıktıyı reddedip yeniden üretim isteyebilir. Basit düzelticiler tespit edilen kişisel verileri yer tutucularla değiştirirken, gelişmiş olanlar anlamı koruyarak içeriği yeniden yazmak için dil modelleri kullanır.
Ray
">Ray, denetleyicilerin uyguladığı kısıtları ve politikaları tanımlar. Raylar YAML, JSON veya etki alanına özgü diller gibi yapılandırılmış formatlarda belirtilir; bu da teknik olmayan paydaşlar tarafından da sürdürülebilir olmalarını sağlar. Bir ray, çıktının 500 kelimenin altında olması, rakiplerden bahsedememesi ve profesyonel bir tonun korunması gerektiğini belirtebilir.
Koruyucu
Son olarak, koruyucu süreci orkestre eder; hangi denetleyicilerin ne zaman uygulanacağını belirler, düzeltme iş akışını yönetir ve denetim amacıyla tüm işlemleri kaydeder.
Belirleyici korkuluklar ve olasılıksal modeller
Belirleyici korkuluklar ile olasılıksal modeller arasında kritik bir ayrım vardır. Belirleyici korkuluklar öngörülebilir davranış sağlar: e-posta tespiti için kullanılan bir düzenli ifade her zaman aynı sonucu verir.
Olasılıksal modeller, belirsizlikle birlikte daha incelikli tespit sunar. Modern sistemler, en iyi koruma için her iki yaklaşımı da birleştirir.
Bu mimari bileşenler yerindeyken, gerçek istekler işlenirken pratikte nasıl birlikte çalıştıklarına bakalım.
Yapay Zekâ Korkulukları Nasıl Çalışır?
Korkuluk iş akışını anlamak, bu bileşenlerin pratikte nasıl çalıştığını netleştirir. Bir kullanıcı yapay zekâ uygulamanıza girdi gönderdiğinde, istek ilk olarak girdi korkuluklarından geçer; burada istem, enjeksiyon saldırıları, uygunsuz içerik veya politika ihlalleri açısından doğrulanır.
Model bir yanıt üretir, ancak kullanıcıya ulaşmadan önce çıktı korkulukları tarafından incelenir. Birden fazla denetleyici paralel çalışır: biri olgusal iddiaları doğrular, diğeri hassas veri sızmasını kontrol eder, üçüncüsü uygun tonu sağlar.
Herhangi bir denetleyici bir sorun işaretlerse, düzeltici giderme girişiminde bulunur; örneğin kişisel olarak tanımlanabilir bilgileri (PII) maskeleyebilir veya daha sıkı kısıtlarla yeniden üretim yapabilir.
Guardrails AI Örnek İş Akışı
Düzeltmeden sonra yanıt nihai doğrulamadan geçer. Geçerse, uygulanan korkuluklara ilişkin meta verilerle birlikte kullanıcıya teslim edilir. Tüm adımlar izleme ve uyum için kaydedilir. Doğrulama birden çok denemeden sonra başarısız olursa, sistem güvenli bir yedek yanıt döndürür.
Bu çok aşamalı yaklaşım, kabul edilebilir gecikmeyi korurken kapsamlı koruma sağlar. Kontrolleri paralelleştirerek ve modelleri optimize ederek, modern korkuluk sistemleri yanıt sürelerine yalnızca 50-200 milisaniye ekler.
Yapay Zekâ Korkuluğu Uygulama Yaklaşımları
Korkulukları uygulamanın, her birinin kendine özgü avantaj ve sınırlamaları olan üç temel yaklaşımı vardır:
Teknik yaklaşımların ötesinde, başarılı uygulama; alan uzmanları, etikçiler, hukuk müşavirleri ve mühendisleri içeren çok disiplinli ekipler oluşturmayı gerektirir.
Yapay Zekâ Korkuluklarının Faydaları
Artık yapay zekâ korkuluklarının neden önemli olduğunu umarım netleştirdim; yine de kısaca özetleyelim.
Gizlilik ve güvenlik
Korkuluklar sadece sorunlardan kaçınmayı sağlamaz. Veri sızıntılarını oluşmadan önce önleyerek, modellerin eğitim verilerini yeniden üretme olasılığını tespit ederek ve istem enjeksiyonu yoluyla hassas bilgileri çıkarmaya yönelik girişimleri yakalayarak kullanıcı gizliliğini ve güvenliğini artırırlar.
Kişisel sağlık bilgileri veya finansal verilerle çalışan kuruluşlar için bu korumalar vazgeçilmezdir.
Uyum
Korkuluklarla düzenleyici uyum yönetilebilir hale gelir. Sistemler, karar gerekçelerini kaydederek GDPR’ın açıklama hakkını otomatik olarak uygular.
HIPAA uyumlu uygulamalar, korunan sağlık bilgilerinin çıktılarda asla görünmemesini sağlamak için korkuluklar kullanır. AB Yapay Zekâ Yasası’nın yüksek riskli yapay zekâ sistemlerine yönelik gereklilikleri, tanımlanan riskleri azaltmaya yönelik teknik önlemleri açıkça talep eder.
Yapay zekâya güven
En önemlisi, korkuluklar kullanıcı güvenini teşvik eder. Kullanıcılar sistemlerde güvenceler olduğunu bildiklerinde daha istekli ve doğal şekilde etkileşime girerler. Güven, daha yüksek benimseme oranlarına, daha değerli geri bildirimlere ve sürdürülebilir büyümeye dönüşür.
Önde Gelen Yapay Zekâ Korkuluk Platformları ve Araçları
Korkuluk uygulamasını basitleştirmek için birkaç platform ortaya çıktı. Seçeneklerinizi anlamak, özel gereksinimleriniz ve teknik ortamınız için doğru araçları seçmenize yardımcı olur.
Guardrails AI
Guardrails AI, geliştirici topluluğunda epey dikkat çeken açık kaynaklı bir çerçevedir. Bunun büyük ölçüde PII tespiti, toksisite filtreleme ve halüsinasyon önleme gibi yaygın riskleri kapsayan kapsamlı bir hazır doğrulayıcı kütüphanesi sunmasından kaynaklandığını düşünüyorum.
Çerçeve, özelleştirilmiş korkulukları bildirime dayalı bir şekilde tanımlamanıza olanak tanıyan RAIL (Reliable AI Markup Language) adlı bir belirtim dili kullanır.
Guardrails AI’ı gözümde özellikle cazip kılan, esneklik ve genişletilebilirliğidir.
Guardrails Hub’daki çok sayıdaki doğrulayıcıdan birini kullanabilir, bunları OpenAI, Anthropic ve Cohere gibi popüler LLM sağlayıcılarıyla entegre edebilir ve uygulamalarınızın çalıştığı her yerde dağıtabilirsiniz.
Açık kaynak doğası, kodu incelemenize, iyileştirmeler yapmanıza ve satıcıya bağımlılıktan kaçınmanıza olanak tanır. Aktif topluluk, sürekli olarak yeni doğrulayıcılar ekler ve yaygın kullanım senaryoları için uygulama örüntülerini paylaşır.
Guardrails AI Hub
Amazon Bedrock Guardrails
Amazon Bedrock Guardrails, AWS hizmetleriyle sorunsuz entegre olan yönetilen, bulut yerel bir yaklaşım benimser. İçerik filtreleme, PII tespiti, yasaklı konular ve kelime filtreleri gibi önceden yapılandırılmış politikalar sunar.
Platform, trafik kalıplarınıza göre korkulukları otomatik ölçeklendirerek altyapı karmaşıklığını yönetir.
Amazon Bedrock Guardrails
Halihazırda AWS ekosistemine yatırım yapmış ekipler için Bedrock Guardrails, üretime giden en az sürtünmeli yolu sağlayabilir. Korkulukları AWS konsolu veya API üzerinden yapılandırabilir, Bedrock’taki herhangi bir temel modele uygulayabilir ve performanslarını CloudWatch üzerinden izleyebilirsiniz.
Takas, açık kaynak alternatiflere kıyasla özelleştirmenin azalmasıdır; ancak dağıtım kolaylığı ve kurumsal destek, pazara çıkış hızını önceliklendiren kuruluşlar için bunu cazip kılar.
NVIDIA NeMo Guardrails
NVIDIA NeMo Guardrails, diyalog merkezli bir durum makinesi modeli aracılığıyla özellikle konuşmalı yapay zekâya odaklanarak benzersiz bir yaklaşım sunar. NeMo, yalnızca girdileri ve çıktıları filtrelemekle kalmaz; tüm konuşma akışlarını yöneterek çok turlu etkileşimlerin tanımlı yollar ve kısıtlar izlediğinden emin olur.
NVIDIA NeMo Guardrails
Platform, diyalog davranışını kontrol etmek için özel olarak tasarlanmış bir modelleme dili olan Colang’i kullanır. Bu sayede, etkileşimleri yönlendiren, turlar arasında bağlamı yöneten ve genişletilmiş konuşmalar boyunca iş mantığını uygulatmayı sağlayan konuşma raylarını tanımlayabilirsiniz.
NeMo’nun yaklaşımı, tek turlu filtrelemeden ziyade tutarlı ve politika uyumlu konuşmaların korunmasının önemli olduğu sohbet botları, sanal asistanlar ve müşteri hizmetleri uygulamaları için özellikle başarılıdır.
Microsoft Azure AI Content Safety
Microsoft'un Azure AI Content Safety, metin, görseller ve çok modlu içerik için özel olarak ayarlanmış kurumsal düzeyde içerik moderasyonu sağlar. Platform, nefret söylemi, şiddet, cinsel içerik ve kendine zarar verme gibi kategorilerde özelleştirilebilir şiddet eşikleri sunar. Jailbreak girişimlerini tespit etmek ve istem enjeksiyonu saldırılarına karşı korumak için özel yetenekler içerir.
Azure AI Content Safety, Azure OpenAI Service ve diğer Azure AI ürünleriyle doğal olarak entegre olur; bu da Microsoft’un bulut platformunu kullanan kuruluşlar için güçlü bir seçenek haline getirir. Hizmet, ikili kararlar yerine ayrıntılı risk puanları sağlar; böylece risk toleransınıza göre nüanslı moderasyon politikaları uygulayabilirsiniz.
LlamaGuard
LlamaGuard, Meta tarafından geliştirilen yeni nesil açık kaynak güvenlik modellerini temsil eder. Güvenlik riskleri açısından yapay zekâ tarafından üretilen içeriği sınıflandırmak üzere özel olarak eğitilmiş, ince ayarlı bir LLaMA modelidir. LlamaGuard, güvenlik değerlendirmeleri için güvenli/güvensiz çıktılar ve ihlal edilen kategorilerle birlikte sonuç sağlar.
LlamaGuard 4 Güvenlik Etiketleri
Bu platformlar mevcutken, farklı sektörlerdeki kuruluşların korkulukları gerçek dünyada nasıl işlettiklerini inceleyelim.
Yapay Zekâ Korkuluklarının Gerçek Dünya Uygulamaları ve Kullanım Alanları
Sektörler genelinde korkulukları iş başında görmek, onların pratik değerini ortaya koyar.
Müşteri hizmetleri
Müşteri hizmetlerinde korkuluklar, yapay zekâ ajanlarının profesyonel bir ton korumasını, yetkisiz taahhütlerde bulunmamasını ve karmaşık sorunlarla karşılaştığında uygun şekilde yönlendirme yapmasını sağlar. Bir telekom şirketi, öfkeli müşterileri tespit eden ve konuşmaları otomatik olarak insan temsilcilere yönlendiren korkuluklar uyguladı.
Sağlık
Sağlık uygulamaları özellikle sıkı gerekliliklerle karşı karşıyadır. Tıbbi yapay zekâ sistemlerindeki korkuluklar, lisanssız sistemlerin tanı iddialarında bulunmasını engeller, önerilen tedavilerin kanıta dayalı kılavuzlarla uyumlu olduğunu doğrular ve hasta verisi gizliliğini sağlar. Bir klinik deney eşleştirme sistemi, korkulukları kullanarak hasta bilgilerinin açıklamalara asla sızmadığını doğrular.
Araştırma
Akademik araştırmalarda korkuluklar, güvenlikle akademik özgürlüğü dengeler. Araştırma asistanları intihalden kaçınmalı, kaynakları doğru şekilde atfetmeli ve aşırı kısıtlayıcı olmadan akademik bir ton sürdürmelidir.
Siber güvenlik
Siber güvenlik ve kurumsal iş akışlarında korkuluklar, istem enjeksiyonu saldırılarına karşı korur, güvensiz kodun çalıştırılmasını önler ve uyum için denetim izlerini sürdürür. Bir finansal hizmetler firması, yapay zekâ asistanlarının mülkiyet ticaret stratejilerini asla ifşa etmemesini sağlamak için korkuluklar kullanırken, yine de faydalı analiz sunar.
Düzenleyici Uyum ve Yönetişim
Düzenleyici ortamı anlamak, yasal gereklilikleri karşılayan korkuluklar tasarlamanıza yardımcı olur. AB Yapay Zekâ Yasası, yapay zekâ sistemlerini risk düzeyine göre kategorize eder ve istihdam, eğitim, kolluk kuvvetleri veya kritik altyapıdaki yüksek riskli uygulamalar için teknik güvenlik önlemlerini zorunlu kılar. Yasa, risk azaltma tedbirleri, insan gözetimi yetenekleri ve şeffaflık mekanizmalarını özellikle şart koşar.
GDPR ve HIPAA gibi veri koruma düzenlemeleri belirli korkuluk gereklilikleri yaratır. GDPR’ın veri minimizasyonu ilkesi, gereksiz veri toplanmasını ve işlenmesini önleyen korkuluklar talep eder. HIPAA’nın güvenlik kuralı, elektronik korunan sağlık bilgileri için koruma önlemleri gerektirir.
Gelişen yönetişim çerçeveleri, sürekli izleme ve uyarlamayı vurgular. NIST AI Risk Management Framework, kuruluşları daha geniş bir yönetişim stratejisinin parçası olarak teknik kontroller uygulamaya teşvik eder.
Sonuç
Göstermeye çalıştığım gibi, yapay zekâ korkulukları sorumlu yapay zekâ dağıtımının temel bir bileşenini temsil eder. Yapay zekâyı, öngörülemeyen sistemlerden kuruluşların ve kullanıcıların güvenebileceği güvenilir araçlara dönüştürürler. Bu eğitim boyunca korkulukların ne olduğunu, neden önemli olduklarını ve nasıl etkili şekilde uygulanabileceklerini inceledim.
Ana çıkarım, korkulukların yapay zekânın yeteneklerini sınırlamakla ilgili olmadığıdır. Bu yetenekleri güvenli ve üretken şekilde yönlendirmekle ilgilidirler. Yapay zekâ sistemleri geliştirirken, korkulukları en başından birinci sınıf bir husus haline getirmenizi öneririm. Açık politikalarla başlayın, modüler korumalar uygulayın ve gerçek dünya geri bildirimlerine göre sürekli iyileştirin.
Alan gelişmeye devam ediyor; düzenli olarak yeni araçlar, teknikler ve en iyi uygulamalar ortaya çıkıyor. Toplulukla etkileşimde kalın, farklı yaklaşımlarla deney yapın ve öğrendiklerinizi paylaşın. Birlikte, yalnızca güçlü değil, aynı zamanda güvenli, güvenilir ve güvenilir yapay zekâ sistemleri inşa edebiliriz.
Öğrenmeye devam etmek için aşağıdaki kaynakları önerebilirim: