Man mano che i sistemi di intelligenza artificiale entrano in applicazioni critiche, ho visto da vicino le difficoltà che le organizzazioni affrontano per far sì che i modelli si comportino in modo sicuro e affidabile. Un chatbot per l’assistenza clienti che rivela informazioni private, un’AI per la sanità che fornisce consigli medici pericolosi o un assistente finanziario che genera raccomandazioni faziose. Non sono scenari ipotetici. Sono rischi reali che minano la fiducia, violano le normative e danneggiano gli utenti.
La rapida adozione dei large language model (LLM) ha acuito queste preoccupazioni. Sebbene questi sistemi potenti sappiano generare testo simile a quello umano e risolvere problemi complessi, possono anche produrre contenuti dannosi, far trapelare informazioni sensibili o generare informazioni convincenti ma false. Senza adeguate misure di protezione, le organizzazioni si espongono a rischi legali, etici e reputazionali significativi.
In questo tutorial ti spiegherò cosa sono i guardrail per l’AI, perché sono importanti e come implementarli in modo efficace. Che tu stia costruendo il tuo primo chatbot o distribuendo applicazioni su scala enterprise, capire i guardrail è essenziale per creare sistemi di cui gli utenti possano fidarsi.
Se sei alle prime armi con la sicurezza e lo sviluppo dell’AI, ti posso consigliare diversi nostri corsi, tra cui AI Security and Risk Management, Understanding the EU AI Act e Associate AI Engineer for Developers.
Cosa sono i guardrail per l’AI?
I guardrail per l’AI sono meccanismi di sicurezza che monitorano, convalidano e controllano il comportamento dei sistemi di intelligenza artificiale lungo tutto il loro ciclo di vita.
Mi piace pensarli come gli equipaggiamenti di sicurezza di un’auto: cinture, airbag e ABS non ti impediscono di guidare, ma ti proteggono quando qualcosa va storto.
Alla base, i guardrail per l’AI servono a tre scopi principali:
- Prevenire output dannosi prima che raggiungano gli utenti
- Garantire la conformità a standard etici e regolamentari
- Mantenere un comportamento coerente del sistema anche nei casi limite
A differenza dei semplici filtri di contenuto che bloccano solo certe parole, i guardrail operano a più livelli: dalla validazione dei dati in input al monitoraggio degli output del modello, fino all’applicazione di regole di business.
È importante distinguere i guardrail dell’AI da concetti correlati.
Gli strumenti di moderazione dei contenuti in genere si concentrano sul filtraggio dopo la generazione, mentre i guardrail lavorano in modo proattivo lungo tutta la pipeline dell’AI.
Allo stesso modo, il prompt engineering indirizza il comportamento del modello tramite istruzioni, ma i guardrail forniscono vincoli applicabili che il sistema non può aggirare.
Con questa definizione di cosa sono i guardrail, vediamo perché sono diventati essenziali per l’adozione moderna dell’AI.
Perché i guardrail per l’AI sono importanti?
Implementare l’AI senza misure di sicurezza comporta rischi significativi sia per gli utenti sia per le organizzazioni.
Per le aziende
Per le imprese, sanzioni per sistemi non conformi, danni reputazionali dovuti a output distorti e violazioni dei dati quando i modelli rilasciano involontariamente dati di training sono problemi potenziali per molte realtà.
Questa importanza è ulteriormente rafforzata da quadri normativi come il Regolamento europeo sull’AI (EU AI Act) e da requisiti specifici di settore come HIPAA in ambito sanitario o GDPR per la protezione dei dati, che creano obblighi legali.
Oltre alla conformità, c’è un imperativo etico per le organizzazioni: distribuire l’AI in modo responsabile, assicurandosi che i sistemi non perpetuino bias o generino contenuti dannosi.
Per gli utenti
Per gli utenti finali i rischi sono potenzialmente ancora maggiori. Un’AI non protetta in ambito sanitario potrebbe letteralmente mettere a rischio vite umane fornendo informazioni mediche inaccurate.
I guardrail per l’AI costruiscono fiducia. Gli utenti adottano i sistemi quando sanno che esistono tutele per prevenire errori e proteggere i loro interessi. Per le organizzazioni, questo si traduce in fidelizzazione, reputazione del brand e un’adozione sostenibile dell’AI. Senza guardrail, un singolo fallimento di alto profilo può vanificare anni di lavoro.
Le basi dei guardrail per l’AI in azione
I guardrail per l’AI limitano il comportamento del modello tramite controlli programmati, regole di validazione e sistemi di monitoraggio che operano al fianco dei modelli stessi.
L’evoluzione dei guardrail rispecchia quella dell’AI. I primi sistemi basati su regole si affidavano al filtraggio per parole chiave. Con la crescita della complessità dei modelli, anche i guardrail si sono evoluti. L’emergere dei large language model ha accelerato lo sviluppo dei guardrail, introducendo nuovi rischi come allucinazioni e prompt injection.
I guardrail odierni combinano regole deterministiche e machine learning, creando sistemi di protezione multilivello.
Ciò ha portato a una ricca tassonomia di tipologie di guardrail, ognuna delle quali affronta aspetti specifici della sicurezza dell’AI. Esploriamo queste categorie nel dettaglio.
Tipologie di guardrail per l’AI
Comprendere le diverse tipologie di guardrail ti aiuta a costruire una protezione completa.
I guardrail per l’AI possono essere categorizzati in base a dove operano nell’architettura del sistema e a quali rischi specifici affrontano. Alcuni si concentrano sulla protezione della privacy dei dati, altri sul garantire un comportamento appropriato del modello, altri ancora gestiscono aspetti di deployment e conformità.
La seguente tabella illustra le principali categorie di guardrail, ciascuna con scopi distinti ma complementari per creare sistemi di AI sicuri:
|
Caratteristica
|
Focus
|
Operatività
|
Esempio
|
|
Data Guardrails
|
Proteggere le informazioni sensibili
|
Rilevare e redigere i Dati Personali (PII)
|
Offuscare i numeri di carta di credito
|
|
Model Guardrails
|
Controllare la generazione del modello
|
Filtri di tossicità che bloccano contenuti dannosi
|
Verifiche di fattualità che controllano le affermazioni
|
|
Application Guardrails
|
Gestire le interazioni con l’utente
|
Gestire il flusso della conversazione
|
Prevenire commenti non autorizzati
|
|
Infrastructure Guardrails
|
Garantire un deployment sicuro
|
Monitorare le risorse di sistema
|
Implementare il controllo degli accessi
|
|
Appropriateness Guardrails
|
Mantenere standard professionali
|
Filtrare argomenti inappropriati
|
Adeguare i contenuti in base all’età
|
|
Hallucination Guardrails
|
Garantire l’accuratezza fattuale
|
Cross-check dei contenuti generati
|
Segnalare affermazioni non verificabili
|
|
Regulatory-Compliance Guardrails
|
Supportare i requisiti legali
|
Implementare controlli automatici
|
Documentare i processi decisionali
|
|
Alignment Guardrails
|
Allinearsi all’intento dell’utente
|
Applicare linee guida etiche
|
Garantire coerenza con le policy aziendali
|
|
Validation Guardrails
|
Verificare la correttezza degli output
|
Convalidare la qualità dei dati
|
Assicurare che l’output sia in formato JSON
|
Confronto tra tipologie di guardrail per l’AI
Queste tipologie lavorano insieme per creare una protezione completa per i sistemi di AI. I guardrail su dati, modello e applicazione costituiscono la prima linea di difesa, operando in fasi diverse della pipeline per intercettare i problemi prima che raggiungano gli utenti.
I guardrail su infrastruttura e appropriatezza garantiscono che il sistema operi in modo sicuro e professionale su larga scala, mentre quelli contro le allucinazioni e per la validazione si concentrano su accuratezza e affidabilità.
Le ultime categorie, ovvero i guardrail per la conformità normativa e per l’allineamento, coprono esigenze organizzative più ampie. Assicurano non solo il corretto funzionamento dei sistemi, ma anche il rispetto dei confini legali e l’allineamento con i valori aziendali.
In pratica, la maggior parte dei sistemi di AI in produzione implementa contemporaneamente più tipologie di guardrail, creando una protezione a strati che affronta aspetti tecnici, etici e legali.
Capire queste tipologie è utile, ma per implementare davvero i guardrail in modo efficace, dobbiamo esaminare i mattoni tecnici che li rendono possibili.
Architettura tecnica dei guardrail per l’AI
L’architettura dei guardrail in genere comprende quattro componenti chiave che lavorano insieme per fornire una protezione completa.
Il checker
Il checker esamina input o output rispetto a criteri definiti: un classificatore di tossicità, un rilevatore di fughe di dati o un verificatore di fattualità. I checker possono essere sistemi deterministici basati su regole o modelli di machine learning addestrati a identificare rischi specifici.
Il corrector
Quando un checker individua un problema, il corrector decide come gestirlo. I corrector possono mascherare dati sensibili, riformulare contenuti problematici oppure rifiutare l’output e richiederne la rigenerazione. I corrector semplici sostituiscono i PII rilevati con segnaposto, mentre quelli avanzati usano modelli linguistici per riscrivere i contenuti preservandone il significato.
Il rail
Il rail definisce i vincoli e le politiche che i checker fanno rispettare. I rail sono specificati in formati strutturati come YAML, JSON o linguaggi specifici di dominio, rendendoli gestibili anche da stakeholder non tecnici. Un rail può specificare che gli output non superino le 500 parole, non menzionino i concorrenti e mantengano un tono professionale.
Il guard
Infine, il guard orchestra il processo, decidendo quando applicare quali checker, gestendo il flusso di correzione e registrando tutte le azioni per finalità di audit.
Guardrail deterministici e modelli probabilistici
Esiste una distinzione cruciale tra guardrail deterministici e modelli probabilistici. I guardrail deterministici garantiscono un comportamento prevedibile: un’espressione regolare per rilevare email produce sempre lo stesso risultato.
I modelli probabilistici offrono rilevamenti più sfumati ma con incertezza. I sistemi moderni combinano entrambi gli approcci per una protezione ottimale.
Con questi componenti architetturali in mente, vediamo come lavorano insieme nella pratica quando elaborano richieste reali.
Come funzionano i guardrail per l’AI?
Comprendere il flusso di lavoro dei guardrail chiarisce come questi componenti operano nella pratica. Quando un utente invia un input alla tua applicazione di AI, la richiesta passa prima attraverso i guardrail in input che convalidano il prompt contro attacchi di injection, contenuti inappropriati o violazioni di policy.
Il modello genera una risposta, ma prima che raggiunga l’utente, i guardrail in output la esaminano. Vengono eseguiti in parallelo più checker: uno valida le affermazioni fattuali, un altro controlla eventuali fughe di dati sensibili e un terzo verifica l’appropriatezza del tono.
Se un checker segnala un problema, il corrector prova a rimediare, magari mascherando i PII (Personally Identifiable Information) o rigenerando con vincoli più severi.
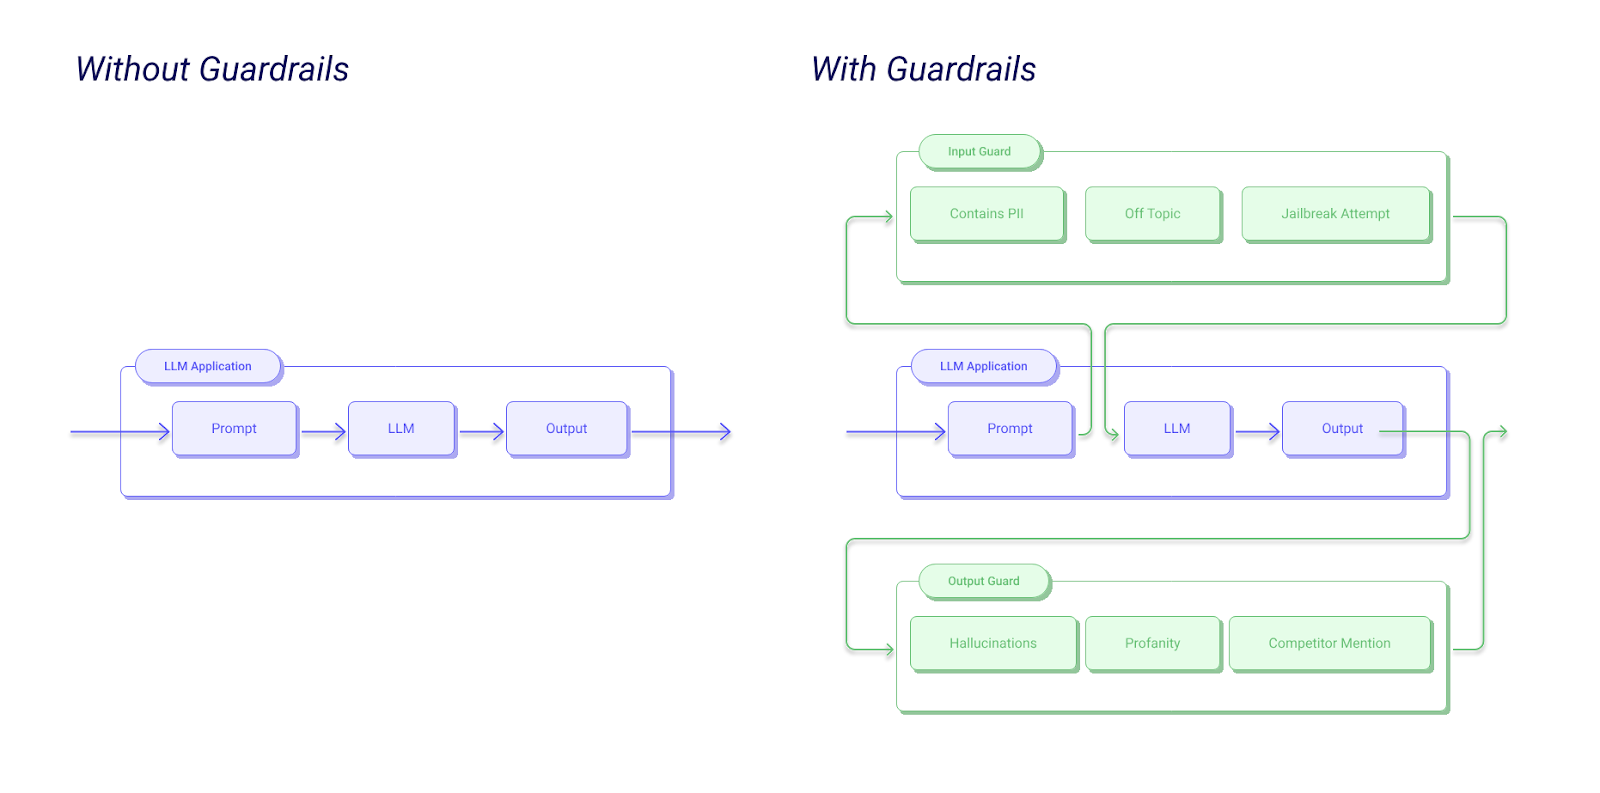
Flusso di lavoro di esempio di Guardrails AI
Dopo la correzione, la risposta passa attraverso la validazione finale. Se supera i controlli, viene consegnata all’utente insieme ai metadati sui guardrail applicati. Tutti i passaggi vengono registrati per monitoraggio e conformità. Se la validazione fallisce dopo più tentativi, il sistema restituisce una risposta di fallback sicura.
Questo approccio a più stadi garantisce una protezione completa mantenendo una latenza accettabile. Parallelizzando i controlli e ottimizzando i modelli, i sistemi di guardrail moderni aggiungono solo 50–200 millisecondi ai tempi di risposta.
Approcci di implementazione dei guardrail per l’AI
Esistono tre approcci principali per implementare i guardrail, ciascuno con vantaggi e limiti specifici:
- Sistemi basati su regole usano pattern predefiniti, espressioni regolari e logiche deterministiche. Sono altamente interpretabili: sai esattamente perché un contenuto è stato segnalato. Inoltre sono rapidi ed economici da eseguire. Tuttavia, faticano con le sfumature e richiedono manutenzione continua man mano che il linguaggio evolve.
- Classificatori di machine learning offrono rilevamenti sofisticati imparando pattern dai dati di training. Un classificatore di tossicità basato su transformer può comprendere il contesto e intercettare contenuti dannosi sottili che le regole non colgono. Lo svantaggio è una minore interpretabilità e la possibilità di falsi positivi. I classificatori ML richiedono anche più risorse computazionali.
- Approcci ibridi combinano i punti di forza di entrambi i metodi. Puoi usare regole per i casi inequivocabili, come il rilevamento dei PII, e modelli ML per giudizi più sfumati come appropriatezza o fattualità. È ciò che in genere consiglio per i sistemi in produzione.
Oltre agli approcci tecnici, un’implementazione efficace richiede team multidisciplinari che includano esperti di dominio, eticisti, consulenti legali e ingegneri.
Vantaggi dei guardrail per l’AI
A questo punto spero di aver chiarito perché i guardrail per l’AI sono importanti, ma ricapitoliamo.
Privacy e sicurezza
I guardrail fanno più che evitare problemi: migliorano la privacy e la sicurezza degli utenti prevenendo le fughe di dati prima che si verifichino, rilevando quando i modelli potrebbero riprodurre dati di training e bloccando tentativi di estrarre informazioni sensibili tramite prompt injection.
Per le organizzazioni che gestiscono dati sanitari personali o finanziari, queste protezioni sono essenziali.
La conformità normativa diventa gestibile con i guardrail. I sistemi applicano automaticamente il diritto alla spiegazione del GDPR registrando le motivazioni delle decisioni.
Le applicazioni conformi a HIPAA usano i guardrail per assicurare che le informazioni sanitarie protette non compaiano mai negli output. I requisiti dell’EU AI Act per i sistemi ad alto rischio richiedono esplicitamente misure tecniche per mitigare i rischi identificati.
Fiducia nell’AI
Soprattutto, i guardrail favoriscono la fiducia degli utenti. Quando sanno che esistono tutele, sono più propensi a interagire in modo autentico. La fiducia si traduce in tassi di adozione più alti, feedback più utili e crescita sostenibile.
Sono emerse diverse piattaforme per semplificare l’implementazione dei guardrail. Conoscere le opzioni ti aiuta a scegliere gli strumenti giusti per le tue esigenze specifiche e per il tuo ambiente tecnico.
Guardrails AI
Guardrails AI è un framework open source che ha attirato molta attenzione nella comunità degli sviluppatori. A mio avviso, soprattutto perché offre un’ampia libreria di validator predefiniti che coprono rischi comuni come rilevamento dei PII, filtraggio della tossicità e prevenzione delle allucinazioni.
Il framework utilizza un linguaggio di specifica chiamato RAIL (Reliable AI Markup Language) che ti permette di definire guardrail personalizzati in modo dichiarativo.
Ciò che rende Guardrails AI particolarmente interessante, secondo me, è la sua flessibilità ed estensibilità.
Puoi usare uno dei tanti validator dal loro Guardrails Hub, integrarli con provider di LLM popolari come OpenAI, Anthropic e Cohere, e distribuirli ovunque girino le tue applicazioni.
L’anima open source ti consente di ispezionare il codice, contribuire con miglioramenti ed evitare il lock-in del fornitore. La community attiva aggiunge continuamente nuovi validator e condivide pattern di implementazione per i casi d’uso più comuni.
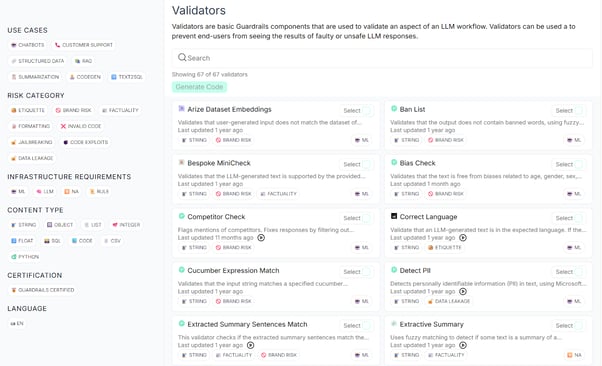
Guardrails AI Hub
Amazon Bedrock Guardrails
Amazon Bedrock Guardrails adotta un approccio gestito e cloud-native che si integra perfettamente con i servizi AWS. Offre policy preconfigurate per filtraggio dei contenuti, rilevamento dei PII, argomenti vietati e filtri per parole, tra gli altri.
La piattaforma gestisce la complessità infrastrutturale, ridimensionando automaticamente i guardrail in base ai tuoi volumi di traffico.
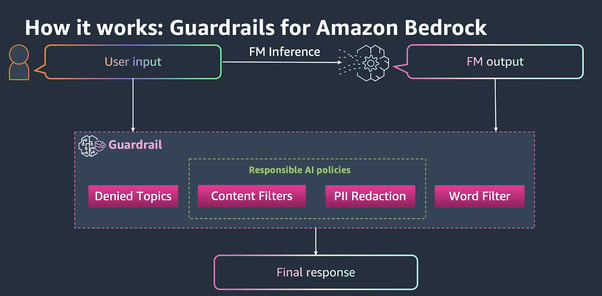
Amazon Bedrock Guardrails
Per i team già investiti nell’ecosistema AWS, potresti trovare che Bedrock Guardrails offra il percorso con meno attriti verso la produzione. Puoi configurare i guardrail dalla console AWS o via API, applicarli a qualsiasi foundation model su Bedrock e monitorarne le prestazioni tramite CloudWatch.
Il compromesso è una minore possibilità di personalizzazione rispetto alle alternative open source, ma la facilità di deployment e il supporto enterprise lo rendono interessante per le organizzazioni che puntano al time-to-market.
NVIDIA NeMo Guardrails
NVIDIA NeMo Guardrails adotta un approccio unico focalizzandosi specificamente sull’AI conversazionale tramite un modello di macchina a stati centrato sul dialogo. Invece di limitarsi a filtrare input e output, NeMo gestisce interi flussi conversazionali, assicurando che interazioni multi-turn seguano percorsi e vincoli definiti.
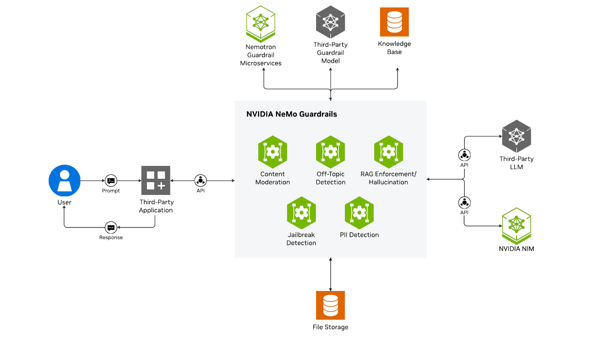
NVIDIA NeMo Guardrails
La piattaforma usa Colang, un linguaggio di modellazione progettato specificamente per controllare il comportamento del dialogo. Questo ti consente di definire conversation rail che guidano le interazioni, gestiscono il contesto tra i turni ed eseguono la logica di business durante conversazioni estese.
L’approccio di NeMo eccelle in particolare per chatbot, assistenti virtuali e applicazioni di customer service, dove mantenere conversazioni coerenti e conformi alle policy conta più del filtraggio a singolo turno.
Microsoft Azure AI Content Safety
Azure AI Content Safety di Microsoft offre una moderazione dei contenuti di livello enterprise, ottimizzata per testo, immagini e contenuti multimodali. La piattaforma fornisce soglie di gravità personalizzabili su categorie come hate speech, violenza, contenuti sessuali e autolesionismo. Include funzionalità specifiche per rilevare tentativi di jailbreak e proteggere da attacchi di prompt injection.
Azure AI Content Safety si integra naturalmente con Azure OpenAI Service e altre offerte Azure AI, rendendolo una scelta solida per le organizzazioni che utilizzano il cloud Microsoft. Il servizio fornisce punteggi di rischio dettagliati anziché decisioni binarie, permettendoti di implementare policy di moderazione sfumate in base alla tua tolleranza al rischio.
LlamaGuard
LlamaGuard, sviluppato da Meta, rappresenta una nuova generazione di modelli open source per la sicurezza. È un modello LLaMA fine-tuned addestrato specificamente a classificare i contenuti generati dall’AI in base ai rischi di sicurezza. LlamaGuard restituisce output sicuro/non sicuro per le sue valutazioni, insieme alle categorie violate.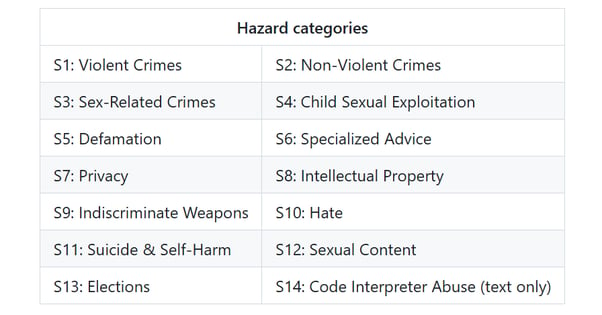
Etichette di sicurezza di LlamaGuard 4
Con queste piattaforme a disposizione, vediamo come le organizzazioni di diversi settori mettono in pratica i guardrail in scenari reali.
Applicazioni e casi d’uso reali dei guardrail per l’AI
Vedere i guardrail in azione nei vari settori ne evidenzia il valore pratico.
Assistenza clienti
Nell’assistenza clienti, i guardrail fanno sì che gli agenti AI mantengano un tono professionale, non prendano impegni non autorizzati e procedano con l’escalation in modo appropriato di fronte a problemi complessi. Un’azienda di telecomunicazioni ha implementato guardrail che rilevano i clienti arrabbiati e indirizzano automaticamente la conversazione a operatori umani.
Sanità
Le applicazioni sanitarie affrontano requisiti particolarmente stringenti. I guardrail nei sistemi medici impediscono affermazioni diagnostiche da parte di sistemi non autorizzati, verificano che i trattamenti raccomandati siano allineati a linee guida basate su evidenze e garantiscono la privacy dei dati dei pazienti. Un sistema di abbinamento per trial clinici usa guardrail per verificare che le informazioni sui pazienti non finiscano mai nelle spiegazioni.
Ricerca
Nella ricerca accademica, i guardrail bilanciano sicurezza e libertà accademica. Gli assistenti alla ricerca devono evitare il plagio, citare correttamente le fonti e mantenere un tono scientifico senza risultare eccessivamente restrittivi.
Cybersecurity
Per la cybersecurity e i flussi di lavoro enterprise, i guardrail proteggono da attacchi di prompt injection, impediscono l’esecuzione di codice non sicuro e mantengono tracce di audit per la conformità. Un’azienda di servizi finanziari usa guardrail per assicurare che gli assistenti AI non espongano mai strategie di trading proprietarie pur fornendo analisi utili.
Comprendere il panorama normativo ti aiuta a progettare guardrail che soddisfino i requisiti legali. L’EU AI Act classifica i sistemi di AI per livello di rischio e impone salvaguardie tecniche per le applicazioni ad alto rischio in ambito occupazionale, educativo, delle forze dell’ordine o delle infrastrutture critiche. L’Act richiede specificamente misure di mitigazione del rischio, capacità di supervisione umana e meccanismi di trasparenza.
Le normative sulla protezione dei dati come GDPR e HIPAA generano requisiti specifici per i guardrail. Il principio di minimizzazione dei dati del GDPR impone guardrail che impediscano raccolta ed elaborazione non necessarie. La regola di sicurezza di HIPAA richiede salvaguardie per le informazioni sanitarie elettroniche protette.
I framework di governance emergenti enfatizzano il monitoraggio continuo e l’adattamento. Il NIST AI Risk Management Framework incoraggia le organizzazioni a implementare controlli tecnici come parte di una strategia di governance più ampia.
Conclusione
Come ho cercato di dimostrare, i guardrail per l’AI sono un componente essenziale di un’adozione responsabile. Trasformano l’AI da sistemi imprevedibili a strumenti affidabili di cui organizzazioni e utenti possono fidarsi. In questo tutorial ho esplorato cosa sono i guardrail, perché contano e come implementarli in modo efficace.
Il punto chiave è che i guardrail non servono a limitare le capacità dell’AI, ma a incanalarle in modo sicuro e produttivo. Quando costruisci sistemi di AI, ti invito a considerare i guardrail come un elemento di prima classe sin dall’inizio. Parti da policy chiare, implementa protezioni modulari e affina continuamente sulla base dei riscontri reali.
Il campo continua a evolvere, con nuovi strumenti, tecniche e buone pratiche che emergono regolarmente. Resta in contatto con la community, sperimenta approcci diversi e condividi ciò che impari. Insieme possiamo costruire sistemi di AI non solo potenti, ma anche sicuri, affidabili e degni di fiducia.
Per continuare a imparare, ti consiglio queste risorse:







Man mano che i sistemi di intelligenza artificiale entrano in applicazioni critiche, ho visto da vicino le difficoltà che le organizzazioni affrontano per far sì che i modelli si comportino in modo sicuro e affidabile. Un chatbot per l’assistenza clienti che rivela informazioni private, un’AI per la sanità che fornisce consigli medici pericolosi o un assistente finanziario che genera raccomandazioni faziose. Non sono scenari ipotetici. Sono rischi reali che minano la fiducia, violano le normative e danneggiano gli utenti.
La rapida adozione dei large language model (LLM) ha acuito queste preoccupazioni. Sebbene questi sistemi potenti sappiano generare testo simile a quello umano e risolvere problemi complessi, possono anche produrre contenuti dannosi, far trapelare informazioni sensibili o generare informazioni convincenti ma false. Senza adeguate misure di protezione, le organizzazioni si espongono a rischi legali, etici e reputazionali significativi.
In questo tutorial ti spiegherò cosa sono i guardrail per l’AI, perché sono importanti e come implementarli in modo efficace. Che tu stia costruendo il tuo primo chatbot o distribuendo applicazioni su scala enterprise, capire i guardrail è essenziale per creare sistemi di cui gli utenti possano fidarsi.
Se sei alle prime armi con la sicurezza e lo sviluppo dell’AI, ti posso consigliare diversi nostri corsi, tra cui AI Security and Risk Management, Understanding the EU AI Act e Associate AI Engineer for Developers.
Cosa sono i guardrail per l’AI?
I guardrail per l’AI sono meccanismi di sicurezza che monitorano, convalidano e controllano il comportamento dei sistemi di intelligenza artificiale lungo tutto il loro ciclo di vita.
Mi piace pensarli come gli equipaggiamenti di sicurezza di un’auto: cinture, airbag e ABS non ti impediscono di guidare, ma ti proteggono quando qualcosa va storto.
Alla base, i guardrail per l’AI servono a tre scopi principali:
A differenza dei semplici filtri di contenuto che bloccano solo certe parole, i guardrail operano a più livelli: dalla validazione dei dati in input al monitoraggio degli output del modello, fino all’applicazione di regole di business.
È importante distinguere i guardrail dell’AI da concetti correlati.
Gli strumenti di moderazione dei contenuti in genere si concentrano sul filtraggio dopo la generazione, mentre i guardrail lavorano in modo proattivo lungo tutta la pipeline dell’AI.
Allo stesso modo, il prompt engineering indirizza il comportamento del modello tramite istruzioni, ma i guardrail forniscono vincoli applicabili che il sistema non può aggirare.
Con questa definizione di cosa sono i guardrail, vediamo perché sono diventati essenziali per l’adozione moderna dell’AI.
Perché i guardrail per l’AI sono importanti?
Implementare l’AI senza misure di sicurezza comporta rischi significativi sia per gli utenti sia per le organizzazioni.
Per le aziende
Per le imprese, sanzioni per sistemi non conformi, danni reputazionali dovuti a output distorti e violazioni dei dati quando i modelli rilasciano involontariamente dati di training sono problemi potenziali per molte realtà.
Questa importanza è ulteriormente rafforzata da quadri normativi come il Regolamento europeo sull’AI (EU AI Act) e da requisiti specifici di settore come HIPAA in ambito sanitario o GDPR per la protezione dei dati, che creano obblighi legali.
Oltre alla conformità, c’è un imperativo etico per le organizzazioni: distribuire l’AI in modo responsabile, assicurandosi che i sistemi non perpetuino bias o generino contenuti dannosi.
Per gli utenti
Per gli utenti finali i rischi sono potenzialmente ancora maggiori. Un’AI non protetta in ambito sanitario potrebbe letteralmente mettere a rischio vite umane fornendo informazioni mediche inaccurate.
I guardrail per l’AI costruiscono fiducia. Gli utenti adottano i sistemi quando sanno che esistono tutele per prevenire errori e proteggere i loro interessi. Per le organizzazioni, questo si traduce in fidelizzazione, reputazione del brand e un’adozione sostenibile dell’AI. Senza guardrail, un singolo fallimento di alto profilo può vanificare anni di lavoro.
Le basi dei guardrail per l’AI in azione
I guardrail per l’AI limitano il comportamento del modello tramite controlli programmati, regole di validazione e sistemi di monitoraggio che operano al fianco dei modelli stessi.
L’evoluzione dei guardrail rispecchia quella dell’AI. I primi sistemi basati su regole si affidavano al filtraggio per parole chiave. Con la crescita della complessità dei modelli, anche i guardrail si sono evoluti. L’emergere dei large language model ha accelerato lo sviluppo dei guardrail, introducendo nuovi rischi come allucinazioni e prompt injection.
I guardrail odierni combinano regole deterministiche e machine learning, creando sistemi di protezione multilivello.
Ciò ha portato a una ricca tassonomia di tipologie di guardrail, ognuna delle quali affronta aspetti specifici della sicurezza dell’AI. Esploriamo queste categorie nel dettaglio.
Tipologie di guardrail per l’AI
Comprendere le diverse tipologie di guardrail ti aiuta a costruire una protezione completa.
I guardrail per l’AI possono essere categorizzati in base a dove operano nell’architettura del sistema e a quali rischi specifici affrontano. Alcuni si concentrano sulla protezione della privacy dei dati, altri sul garantire un comportamento appropriato del modello, altri ancora gestiscono aspetti di deployment e conformità.
La seguente tabella illustra le principali categorie di guardrail, ciascuna con scopi distinti ma complementari per creare sistemi di AI sicuri:
Caratteristica
Focus
Operatività
Esempio
Data Guardrails
Proteggere le informazioni sensibili
Rilevare e redigere i Dati Personali (PII)
Offuscare i numeri di carta di credito
Model Guardrails
Controllare la generazione del modello
Filtri di tossicità che bloccano contenuti dannosi
Verifiche di fattualità che controllano le affermazioni
Application Guardrails
Gestire le interazioni con l’utente
Gestire il flusso della conversazione
Prevenire commenti non autorizzati
Infrastructure Guardrails
Garantire un deployment sicuro
Monitorare le risorse di sistema
Implementare il controllo degli accessi
Appropriateness Guardrails
Mantenere standard professionali
Filtrare argomenti inappropriati
Adeguare i contenuti in base all’età
Hallucination Guardrails
Garantire l’accuratezza fattuale
Cross-check dei contenuti generati
Segnalare affermazioni non verificabili
Regulatory-Compliance Guardrails
Supportare i requisiti legali
Implementare controlli automatici
Documentare i processi decisionali
Alignment Guardrails
Allinearsi all’intento dell’utente
Applicare linee guida etiche
Garantire coerenza con le policy aziendali
Validation Guardrails
Verificare la correttezza degli output
Convalidare la qualità dei dati
Assicurare che l’output sia in formato JSON
Confronto tra tipologie di guardrail per l’AI
Queste tipologie lavorano insieme per creare una protezione completa per i sistemi di AI. I guardrail su dati, modello e applicazione costituiscono la prima linea di difesa, operando in fasi diverse della pipeline per intercettare i problemi prima che raggiungano gli utenti.
I guardrail su infrastruttura e appropriatezza garantiscono che il sistema operi in modo sicuro e professionale su larga scala, mentre quelli contro le allucinazioni e per la validazione si concentrano su accuratezza e affidabilità.
Le ultime categorie, ovvero i guardrail per la conformità normativa e per l’allineamento, coprono esigenze organizzative più ampie. Assicurano non solo il corretto funzionamento dei sistemi, ma anche il rispetto dei confini legali e l’allineamento con i valori aziendali.
In pratica, la maggior parte dei sistemi di AI in produzione implementa contemporaneamente più tipologie di guardrail, creando una protezione a strati che affronta aspetti tecnici, etici e legali.
Capire queste tipologie è utile, ma per implementare davvero i guardrail in modo efficace, dobbiamo esaminare i mattoni tecnici che li rendono possibili.
Architettura tecnica dei guardrail per l’AI
L’architettura dei guardrail in genere comprende quattro componenti chiave che lavorano insieme per fornire una protezione completa.
Il checker
Il checker esamina input o output rispetto a criteri definiti: un classificatore di tossicità, un rilevatore di fughe di dati o un verificatore di fattualità. I checker possono essere sistemi deterministici basati su regole o modelli di machine learning addestrati a identificare rischi specifici.
Il corrector
Quando un checker individua un problema, il corrector decide come gestirlo. I corrector possono mascherare dati sensibili, riformulare contenuti problematici oppure rifiutare l’output e richiederne la rigenerazione. I corrector semplici sostituiscono i PII rilevati con segnaposto, mentre quelli avanzati usano modelli linguistici per riscrivere i contenuti preservandone il significato.
Il rail
Il rail definisce i vincoli e le politiche che i checker fanno rispettare. I rail sono specificati in formati strutturati come YAML, JSON o linguaggi specifici di dominio, rendendoli gestibili anche da stakeholder non tecnici. Un rail può specificare che gli output non superino le 500 parole, non menzionino i concorrenti e mantengano un tono professionale.
Il guard
Infine, il guard orchestra il processo, decidendo quando applicare quali checker, gestendo il flusso di correzione e registrando tutte le azioni per finalità di audit.
Guardrail deterministici e modelli probabilistici
Esiste una distinzione cruciale tra guardrail deterministici e modelli probabilistici. I guardrail deterministici garantiscono un comportamento prevedibile: un’espressione regolare per rilevare email produce sempre lo stesso risultato.
I modelli probabilistici offrono rilevamenti più sfumati ma con incertezza. I sistemi moderni combinano entrambi gli approcci per una protezione ottimale.
Con questi componenti architetturali in mente, vediamo come lavorano insieme nella pratica quando elaborano richieste reali.
Come funzionano i guardrail per l’AI?
Comprendere il flusso di lavoro dei guardrail chiarisce come questi componenti operano nella pratica. Quando un utente invia un input alla tua applicazione di AI, la richiesta passa prima attraverso i guardrail in input che convalidano il prompt contro attacchi di injection, contenuti inappropriati o violazioni di policy.
Il modello genera una risposta, ma prima che raggiunga l’utente, i guardrail in output la esaminano. Vengono eseguiti in parallelo più checker: uno valida le affermazioni fattuali, un altro controlla eventuali fughe di dati sensibili e un terzo verifica l’appropriatezza del tono.
Se un checker segnala un problema, il corrector prova a rimediare, magari mascherando i PII (Personally Identifiable Information) o rigenerando con vincoli più severi.
Flusso di lavoro di esempio di Guardrails AI
Dopo la correzione, la risposta passa attraverso la validazione finale. Se supera i controlli, viene consegnata all’utente insieme ai metadati sui guardrail applicati. Tutti i passaggi vengono registrati per monitoraggio e conformità. Se la validazione fallisce dopo più tentativi, il sistema restituisce una risposta di fallback sicura.
Questo approccio a più stadi garantisce una protezione completa mantenendo una latenza accettabile. Parallelizzando i controlli e ottimizzando i modelli, i sistemi di guardrail moderni aggiungono solo 50–200 millisecondi ai tempi di risposta.
Approcci di implementazione dei guardrail per l’AI
Esistono tre approcci principali per implementare i guardrail, ciascuno con vantaggi e limiti specifici:
Oltre agli approcci tecnici, un’implementazione efficace richiede team multidisciplinari che includano esperti di dominio, eticisti, consulenti legali e ingegneri.
Vantaggi dei guardrail per l’AI
A questo punto spero di aver chiarito perché i guardrail per l’AI sono importanti, ma ricapitoliamo.
Privacy e sicurezza
I guardrail fanno più che evitare problemi: migliorano la privacy e la sicurezza degli utenti prevenendo le fughe di dati prima che si verifichino, rilevando quando i modelli potrebbero riprodurre dati di training e bloccando tentativi di estrarre informazioni sensibili tramite prompt injection.
Per le organizzazioni che gestiscono dati sanitari personali o finanziari, queste protezioni sono essenziali.
Conformità
La conformità normativa diventa gestibile con i guardrail. I sistemi applicano automaticamente il diritto alla spiegazione del GDPR registrando le motivazioni delle decisioni.
Le applicazioni conformi a HIPAA usano i guardrail per assicurare che le informazioni sanitarie protette non compaiano mai negli output. I requisiti dell’EU AI Act per i sistemi ad alto rischio richiedono esplicitamente misure tecniche per mitigare i rischi identificati.
Fiducia nell’AI
Soprattutto, i guardrail favoriscono la fiducia degli utenti. Quando sanno che esistono tutele, sono più propensi a interagire in modo autentico. La fiducia si traduce in tassi di adozione più alti, feedback più utili e crescita sostenibile.
Piattaforme e strumenti leader per i guardrail dell’AI
Sono emerse diverse piattaforme per semplificare l’implementazione dei guardrail. Conoscere le opzioni ti aiuta a scegliere gli strumenti giusti per le tue esigenze specifiche e per il tuo ambiente tecnico.
Guardrails AI
Guardrails AI è un framework open source che ha attirato molta attenzione nella comunità degli sviluppatori. A mio avviso, soprattutto perché offre un’ampia libreria di validator predefiniti che coprono rischi comuni come rilevamento dei PII, filtraggio della tossicità e prevenzione delle allucinazioni.
Il framework utilizza un linguaggio di specifica chiamato RAIL (Reliable AI Markup Language) che ti permette di definire guardrail personalizzati in modo dichiarativo.
Ciò che rende Guardrails AI particolarmente interessante, secondo me, è la sua flessibilità ed estensibilità.
Puoi usare uno dei tanti validator dal loro Guardrails Hub, integrarli con provider di LLM popolari come OpenAI, Anthropic e Cohere, e distribuirli ovunque girino le tue applicazioni.
L’anima open source ti consente di ispezionare il codice, contribuire con miglioramenti ed evitare il lock-in del fornitore. La community attiva aggiunge continuamente nuovi validator e condivide pattern di implementazione per i casi d’uso più comuni.
Guardrails AI Hub
Amazon Bedrock Guardrails
Amazon Bedrock Guardrails adotta un approccio gestito e cloud-native che si integra perfettamente con i servizi AWS. Offre policy preconfigurate per filtraggio dei contenuti, rilevamento dei PII, argomenti vietati e filtri per parole, tra gli altri.
La piattaforma gestisce la complessità infrastrutturale, ridimensionando automaticamente i guardrail in base ai tuoi volumi di traffico.
Amazon Bedrock Guardrails
Per i team già investiti nell’ecosistema AWS, potresti trovare che Bedrock Guardrails offra il percorso con meno attriti verso la produzione. Puoi configurare i guardrail dalla console AWS o via API, applicarli a qualsiasi foundation model su Bedrock e monitorarne le prestazioni tramite CloudWatch.
Il compromesso è una minore possibilità di personalizzazione rispetto alle alternative open source, ma la facilità di deployment e il supporto enterprise lo rendono interessante per le organizzazioni che puntano al time-to-market.
NVIDIA NeMo Guardrails
NVIDIA NeMo Guardrails adotta un approccio unico focalizzandosi specificamente sull’AI conversazionale tramite un modello di macchina a stati centrato sul dialogo. Invece di limitarsi a filtrare input e output, NeMo gestisce interi flussi conversazionali, assicurando che interazioni multi-turn seguano percorsi e vincoli definiti.
NVIDIA NeMo Guardrails
La piattaforma usa Colang, un linguaggio di modellazione progettato specificamente per controllare il comportamento del dialogo. Questo ti consente di definire conversation rail che guidano le interazioni, gestiscono il contesto tra i turni ed eseguono la logica di business durante conversazioni estese.
L’approccio di NeMo eccelle in particolare per chatbot, assistenti virtuali e applicazioni di customer service, dove mantenere conversazioni coerenti e conformi alle policy conta più del filtraggio a singolo turno.
Microsoft Azure AI Content Safety
Azure AI Content Safety di Microsoft offre una moderazione dei contenuti di livello enterprise, ottimizzata per testo, immagini e contenuti multimodali. La piattaforma fornisce soglie di gravità personalizzabili su categorie come hate speech, violenza, contenuti sessuali e autolesionismo. Include funzionalità specifiche per rilevare tentativi di jailbreak e proteggere da attacchi di prompt injection.
Azure AI Content Safety si integra naturalmente con Azure OpenAI Service e altre offerte Azure AI, rendendolo una scelta solida per le organizzazioni che utilizzano il cloud Microsoft. Il servizio fornisce punteggi di rischio dettagliati anziché decisioni binarie, permettendoti di implementare policy di moderazione sfumate in base alla tua tolleranza al rischio.
LlamaGuard
LlamaGuard, sviluppato da Meta, rappresenta una nuova generazione di modelli open source per la sicurezza. È un modello LLaMA fine-tuned addestrato specificamente a classificare i contenuti generati dall’AI in base ai rischi di sicurezza. LlamaGuard restituisce output sicuro/non sicuro per le sue valutazioni, insieme alle categorie violate.
Etichette di sicurezza di LlamaGuard 4
Con queste piattaforme a disposizione, vediamo come le organizzazioni di diversi settori mettono in pratica i guardrail in scenari reali.
Applicazioni e casi d’uso reali dei guardrail per l’AI
Vedere i guardrail in azione nei vari settori ne evidenzia il valore pratico.
Assistenza clienti
Nell’assistenza clienti, i guardrail fanno sì che gli agenti AI mantengano un tono professionale, non prendano impegni non autorizzati e procedano con l’escalation in modo appropriato di fronte a problemi complessi. Un’azienda di telecomunicazioni ha implementato guardrail che rilevano i clienti arrabbiati e indirizzano automaticamente la conversazione a operatori umani.
Sanità
Le applicazioni sanitarie affrontano requisiti particolarmente stringenti. I guardrail nei sistemi medici impediscono affermazioni diagnostiche da parte di sistemi non autorizzati, verificano che i trattamenti raccomandati siano allineati a linee guida basate su evidenze e garantiscono la privacy dei dati dei pazienti. Un sistema di abbinamento per trial clinici usa guardrail per verificare che le informazioni sui pazienti non finiscano mai nelle spiegazioni.
Ricerca
Nella ricerca accademica, i guardrail bilanciano sicurezza e libertà accademica. Gli assistenti alla ricerca devono evitare il plagio, citare correttamente le fonti e mantenere un tono scientifico senza risultare eccessivamente restrittivi.
Cybersecurity
Per la cybersecurity e i flussi di lavoro enterprise, i guardrail proteggono da attacchi di prompt injection, impediscono l’esecuzione di codice non sicuro e mantengono tracce di audit per la conformità. Un’azienda di servizi finanziari usa guardrail per assicurare che gli assistenti AI non espongano mai strategie di trading proprietarie pur fornendo analisi utili.
Conformità normativa e governance
Comprendere il panorama normativo ti aiuta a progettare guardrail che soddisfino i requisiti legali. L’EU AI Act classifica i sistemi di AI per livello di rischio e impone salvaguardie tecniche per le applicazioni ad alto rischio in ambito occupazionale, educativo, delle forze dell’ordine o delle infrastrutture critiche. L’Act richiede specificamente misure di mitigazione del rischio, capacità di supervisione umana e meccanismi di trasparenza.
Le normative sulla protezione dei dati come GDPR e HIPAA generano requisiti specifici per i guardrail. Il principio di minimizzazione dei dati del GDPR impone guardrail che impediscano raccolta ed elaborazione non necessarie. La regola di sicurezza di HIPAA richiede salvaguardie per le informazioni sanitarie elettroniche protette.
I framework di governance emergenti enfatizzano il monitoraggio continuo e l’adattamento. Il NIST AI Risk Management Framework incoraggia le organizzazioni a implementare controlli tecnici come parte di una strategia di governance più ampia.
Conclusione
Come ho cercato di dimostrare, i guardrail per l’AI sono un componente essenziale di un’adozione responsabile. Trasformano l’AI da sistemi imprevedibili a strumenti affidabili di cui organizzazioni e utenti possono fidarsi. In questo tutorial ho esplorato cosa sono i guardrail, perché contano e come implementarli in modo efficace.
Il punto chiave è che i guardrail non servono a limitare le capacità dell’AI, ma a incanalarle in modo sicuro e produttivo. Quando costruisci sistemi di AI, ti invito a considerare i guardrail come un elemento di prima classe sin dall’inizio. Parti da policy chiare, implementa protezioni modulari e affina continuamente sulla base dei riscontri reali.
Il campo continua a evolvere, con nuovi strumenti, tecniche e buone pratiche che emergono regolarmente. Resta in contatto con la community, sperimenta approcci diversi e condividi ciò che impari. Insieme possiamo costruire sistemi di AI non solo potenti, ma anche sicuri, affidabili e degni di fiducia.
Per continuare a imparare, ti consiglio queste risorse: