Naarmate AI-systemen steeds meer worden geïntegreerd in kritieke toepassingen, heb ik gezien welke uitdagingen organisaties tegenkomen om modellen veilig en betrouwbaar te laten functioneren. Een klantenservice-chatbot die privé-informatie lekt, een zorg-AI die gevaarlijk medisch advies geeft, of een financiële assistent die bevooroordeelde aanbevelingen genereert. Dit zijn geen hypothetische scenario’s. Het zijn reële risico’s die vertrouwen schaden, regelgeving overtreden en gebruikers benadelen.
De snelle adoptie van large language models (LLM’s) heeft deze zorgen versterkt. Hoewel deze krachtige systemen mensachtige tekst kunnen genereren en complexe problemen kunnen oplossen, kunnen ze ook schadelijke content produceren, gevoelige informatie lekken of overtuigende maar onjuiste informatie genereren. Zonder de juiste waarborgen stellen organisaties zich bloot aan aanzienlijke juridische, ethische en reputatierisico’s.
In deze tutorial leg ik uit wat AI-guardrails zijn, waarom ze belangrijk zijn en hoe je ze effectief implementeert. Of je nu je eerste chatbot bouwt of applicaties op ondernemingsschaal uitrolt, inzicht in guardrails is essentieel om systemen te creëren die gebruikers kunnen vertrouwen.
Als je nieuw bent in AI-veiligheid en -ontwikkeling, kan ik verschillende van onze cursussen aanbevelen, waaronder AI Security and Risk Management, Understanding the EU AI Act en Associate AI Engineer for Developers.
Wat zijn AI-guardrails?
AI-guardrails zijn veiligheidsmechanismen die het gedrag van AI-systemen gedurende hun hele levenscyclus monitoren, valideren en beheersen.
Ik zie ze graag als het equivalent van veiligheidsvoorzieningen in een auto: gordels, airbags en ABS voorkomen niet dat je rijdt, maar beschermen je wel als er iets misgaat.
In de kern hebben AI-guardrails drie primaire doelen:
- Schadelijke output voorkomen voordat die gebruikers bereikt
- Zorgen voor naleving van ethische normen en regelgeving
- Consistent systeemgedrag behouden, ook in randgevallen
In tegenstelling tot simpele contentfilters die alleen bepaalde woorden blokkeren, werken guardrails op meerdere niveaus, van het valideren van invoergegevens tot het monitoren van modeluitvoer en het afdwingen van bedrijfsregels.
Het is belangrijk om AI-guardrails te onderscheiden van verwante concepten.
Contentmoderatie-tools richten zich doorgaans op filteren na de generatie, terwijl guardrails proactief werken door de hele AI-pijplijn.
Prompt engineering stuurt op vergelijkbare wijze het modelgedrag via instructies, maar guardrails bieden afdwingbare beperkingen waar het systeem niet omheen kan.
Met dit begrip van wat guardrails zijn, bekijken we waarom ze essentieel zijn geworden voor moderne AI-implementaties.
Waarom zijn AI-guardrails belangrijk?
AI implementeren zonder waarborgen brengt aanzienlijke risico’s met zich mee voor zowel gebruikers als organisaties.
Voor bedrijven
Voor bedrijven liggen risico’s in boetes voor niet-conforme systemen, reputatieschade door scheve outputs en datalekken wanneer modellen onbedoeld trainingsdata prijsgeven — allemaal potentiële problemen voor veel organisaties.
Dit belang wordt extra onderstreept door regelgevingskaders zoals de EU AI Act en sectorspecifieke vereisten zoals HIPAA in de zorg of de AVG voor gegevensbescherming, omdat ze juridische verplichtingen creëren.
Naast compliance is er ook een ethische plicht voor organisaties om AI verantwoord in te zetten, zodat systemen geen vooroordelen in stand houden of schadelijke content genereren.
Voor gebruikers
Voor eindgebruikers zijn de risico’s mogelijk nog groter. Een onbeschermde AI in de zorg kan letterlijk levens in gevaar brengen door onjuiste medische informatie te geven.
AI-guardrails bouwen vertrouwen op. Gebruikers nemen AI-systemen sneller over wanneer ze weten dat er waarborgen zijn om fouten te voorkomen en hun belangen te beschermen. Voor organisaties vertaalt dit zich in behoud van gebruikers, merkreputatie en duurzame AI-adoptie. Zonder guardrails kan één mislukking met veel aandacht jaren aan ontwikkelinspanningen ondermijnen.
De basis van AI-guardrails in de praktijk
AI-guardrails beperken AI-gedrag via programmatische controles, validatieregels en monitoringsystemen die naast AI-modellen opereren.
De evolutie van guardrails weerspiegelt die van AI zelf. Vroege regelgebaseerde systemen vertrouwden op trefwoordfiltering. Naarmate modellen geavanceerder werden, werden guardrails dat ook. De opkomst van large language models versnelde de ontwikkeling van guardrails en bracht nieuwe risico’s met zich mee rond hallucinaties en prompt-injectie.
De guardrails van vandaag combineren deterministische regels met machine learning en creëren meerlaagse beschermingssystemen.
Dit heeft geleid tot een rijke taxonomie van guardrailtypen, die elk specifieke aspecten van AI-veiligheid aanpakken. Laten we deze categorieën in detail bekijken.
Typen AI-guardrails
Inzicht in verschillende typen guardrails helpt jou of je organisatie om alomvattende bescherming op te bouwen.
AI-guardrails kunnen worden gecategoriseerd op basis van waar ze opereren in de systeemarchitectuur en welke specifieke risico’s ze adresseren. Sommige richten zich op het beschermen van gegevensprivacy, andere zorgen voor passend modelgedrag, weer andere behandelen implementatie- en compliancevraagstukken.
De volgende tabel schetst de belangrijkste guardrailcategorieën, die elk een eigen maar complementaire rol spelen bij het creëren van veilige AI-systemen:
|
Kenmerk
|
Focus
|
Werking
|
Voorbeeld
|
|
Data-guardrails
|
Bescherm gevoelige informatie
|
Detecteer en redigeer PII
|
Maskeer creditcardnummers
|
|
Model-guardrails
|
Beheer modelgeneratie
|
Toxiciteitsfilters blokkeren schadelijke content
|
Feitelijkheidscontroles verifiëren beweringen
|
|
Applicatie-guardrails
|
Beheer gebruikersinteracties
|
Beheer conversatiestroom
|
Voorkom ongeautoriseerde opmerkingen
|
|
Infrastructuur-guardrails
|
Zorg voor veilige uitrol
|
Monitor systeemresources
|
Implementeer toegangsbeheer
|
|
Passendheids-guardrails
|
Houd professionele standaarden aan
|
Filter ongepaste onderwerpen
|
Pas content aan op basis van leeftijd
|
|
Hallucinatie-guardrails
|
Zorg voor feitelijke nauwkeurigheid
|
Kruisverwijs gegenereerde content
|
Markeer niet-verifieerbare claims
|
|
Regulatoire-compliance-guardrails
|
Ondersteun wettelijke vereisten
|
Voer geautomatiseerde controles uit
|
Documenteer besluitvormingsprocessen
|
|
Alignment-guardrails
|
Stem af op gebruikersintentie
|
Handhaaf ethische richtlijnen
|
Zorg voor consistentie met bedrijfsbeleid
|
|
Validatie-guardrails
|
Verifieer juistheid van output
|
Valideer datakwaliteit
|
Zorg dat output in JSON-formaat is
|
Vergelijking van AI-guardrailtypen
Deze typen guardrails werken samen om algehele bescherming voor AI-systemen te creëren. Data-, model- en applicatie-guardrails vormen de eerste verdedigingslinie en werken in verschillende fasen van de AI-pijplijn om problemen te onderscheppen voordat ze gebruikers bereiken.
Infrastructuur- en passendheids-guardrails zorgen ervoor dat het systeem op schaal veilig en professioneel opereert, terwijl hallucinatie- en validatie-guardrails focussen op nauwkeurigheid en betrouwbaarheid.
De laatste categorieën, regulatoire compliance en alignment-guardrails, richten zich op bredere organisatorische behoeften. Ze zorgen ervoor dat AI-systemen niet alleen correct functioneren, maar ook binnen de wettelijke kaders opereren en aansluiten bij de bedrijfswaarden.
In de praktijk implementeren de meeste productie-AI-systemen meerdere guardrailtypen tegelijk, waardoor gelaagde bescherming ontstaat die technische, ethische en juridische kwesties adresseert.
Dit inzicht in de typen is waardevol, maar om guardrails echt effectief te implementeren, moeten we kijken naar de technische bouwstenen die dit mogelijk maken.
Technische architectuur van AI-guardrails
De guardrailarchitectuur bestaat doorgaans uit vier sleutelcomponenten die samenwerken om brede bescherming te bieden.
De checker
De checker toetst invoer of uitvoer aan gedefinieerde criteria: een toxiciteitsclassificator, datalekdetector of feitelijkheidsverifier. Checkers kunnen deterministische, regelgebaseerde systemen zijn of machinelearningmodellen die getraind zijn om specifieke risico’s te identificeren.
De corrector
Wanneer een checker een probleem detecteert, bepaalt de corrector hoe dit af te handelen. Correctors kunnen gevoelige data maskeren, problematische content herformuleren of de output afwijzen en regeneratie vragen. Eenvoudige correctors vervangen gedetecteerde PII door placeholders, terwijl geavanceerde correctors taalmodellen gebruiken om content te herschrijven met behoud van betekenis.
De rail
De rail definieert de beperkingen en beleidsregels die checkers afdwingen. Rails worden gespecificeerd in gestructureerde formaten zoals YAML, JSON of domeinspecifieke talen, zodat ook niet-technische stakeholders ze kunnen onderhouden. Een rail kan specificeren dat outputs onder de 500 woorden moeten blijven, geen concurrenten mogen noemen en een professionele toon moeten aanhouden.
De guard
Tot slot orkestreert de guard het proces: bepalen wanneer welke checkers toe te passen, het correctieworkflow beheren en alle acties loggen voor auditing.
Deterministische guardrails en probabilistische modellen
Er is een cruciaal onderscheid tussen deterministische guardrails en probabilistische modellen. Deterministische guardrails bieden voorspelbaar gedrag: een reguliere expressie voor e-maildetectie geeft altijd hetzelfde resultaat.
Probabilistische modellen bieden genuanceerde detectie, maar met onzekerheid. Moderne systemen combineren beide benaderingen voor optimale bescherming.
Met deze architectuurcomponenten op hun plaats, bekijken we hoe ze in de praktijk samenwerken bij het verwerken van echte verzoeken.
Hoe werken AI-guardrails?
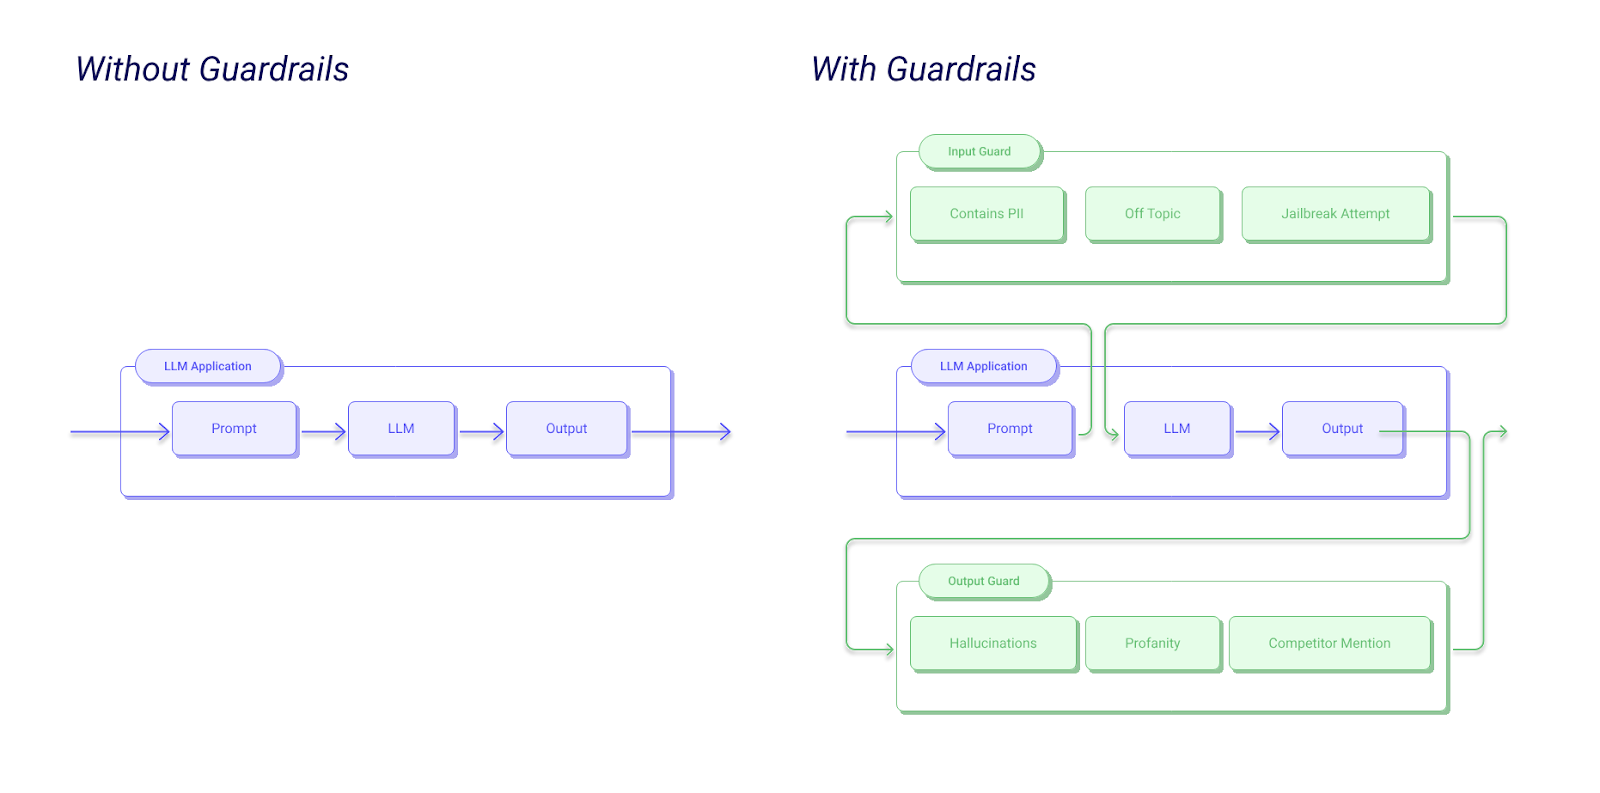
Inzicht in de guardrail-workflow verduidelijkt hoe deze componenten in de praktijk opereren. Wanneer een gebruiker input naar je AI-applicatie stuurt, gaat het verzoek eerst door input-guardrails die de prompt valideren op injectieaanvallen, ongepaste content of beleidschendingen.
Het model genereert een antwoord, maar voordat dit de gebruiker bereikt, onderzoeken output-guardrails het. Meerdere checkers draaien parallel: de een valideert feitelijke claims, een ander checkt op lekkage van gevoelige data en een derde bewaakt de passende toon.
Als een checker een probleem markeert, probeert de corrector herstel: bijvoorbeeld PII (persoonsgegevens) maskeren of opnieuw genereren met strengere beperkingen.
Voorbeeldworkflow Guardrails AI
Na correctie gaat het antwoord door definitieve validatie. Als het slaagt, wordt het aan de gebruiker geleverd met metadata over de toegepaste guardrails. Alle stappen worden gelogd voor monitoring en compliance. Als validatie na meerdere pogingen faalt, geeft het systeem een veilige fallbackrespons terug.
Deze meerstapsaanpak garandeert brede bescherming met acceptabele latentie. Door checks te paralleliseren en modellen te optimaliseren, voegen moderne guardrailsystemen slechts 50–200 milliseconden toe aan de responstijd.
Implementatiebenaderingen voor AI-guardrails
Er zijn drie primaire benaderingen om guardrails te implementeren, elk met eigen voordelen en beperkingen:
- Regelgebaseerde systemen gebruiken vooraf gedefinieerde patronen, reguliere expressies en deterministische logica. Ze zijn zeer interpreteerbaar: je weet precies waarom content is gemarkeerd. Ze zijn ook snel en goedkoop om te draaien. Ze hebben echter moeite met nuance en vergen constante onderhoud naarmate taal evolueert.
- Machinelearning-classificatoren bieden geavanceerde detectie door patronen uit trainingsdata te leren. Een transformer-gebaseerde toxiciteitsclassificator begrijpt context en kan subtiele schadelijke content oppikken die regels missen. Het nadeel is verminderde interpreteerbaarheid en de mogelijkheid van vals-positieven. ML-classificatoren vereisen ook meer rekenkracht.
- Hybride benaderingen combineren de sterke punten van beide methoden. Je kunt regels gebruiken voor eenduidige gevallen zoals PII-detectie en ML-modellen voor genuanceerde oordelen zoals passendheid of feitelijkheid. Dit raad ik doorgaans aan voor productiesystemen.
Naast technische benaderingen vraagt succesvolle implementatie om multidisciplinaire teams met domeinexperts, ethici, juristen en engineers.
Voordelen van AI-guardrails
Hopelijk is inmiddels duidelijk waarom AI-guardrails belangrijk zijn, maar laten we het samenvatten.
Privacy en beveiliging
Guardrails gaan verder dan alleen problemen vermijden. Ze vergroten de privacy en beveiliging van gebruikers door datalekken te voorkomen voordat ze plaatsvinden, te detecteren wanneer modellen trainingsdata zouden kunnen reproduceren en pogingen te onderscheppen om gevoelige informatie via prompt-injectie te extraheren.
Voor organisaties die persoonlijke gezondheidsinformatie of financiële data verwerken, zijn deze bescherming essentieel.
Compliance
Regelgevingsnaleving wordt beheersbaar met guardrails. Systemen handhaven automatisch het recht op uitleg uit de AVG door besluitmotiveringen te loggen.
HIPAA-conforme applicaties gebruiken guardrails om te waarborgen dat beschermde gezondheidsinformatie nooit in outputs verschijnt. De vereisten van de EU AI Act voor AI-systemen met hoog risico schrijven expliciet technische maatregelen voor om geïdentificeerde risico’s te mitigeren.
Vertrouwen in AI
Het belangrijkste: guardrails bevorderen gebruikersvertrouwen. Als gebruikers weten dat systemen beveiligd zijn, zijn ze bereid authentieker te communiceren. Vertrouwen vertaalt zich in hogere adoptie, waardevollere feedback en duurzame groei.
Er zijn verschillende platforms opgekomen die het implementeren van guardrails vereenvoudigen. Inzicht in je opties helpt je de juiste tools te kiezen voor jouw specifieke vereisten en technische omgeving.
Guardrails AI
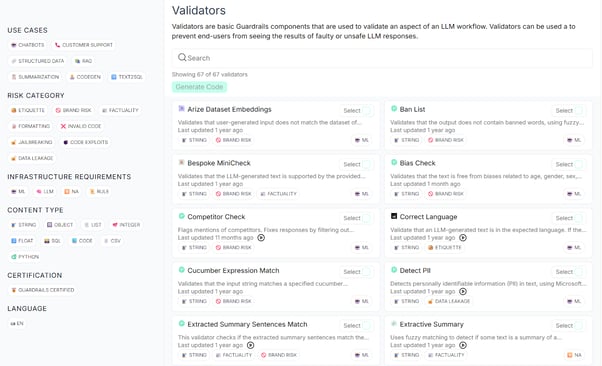
Guardrails AI is een open-sourceframework dat de nodige aandacht heeft gekregen in de ontwikkelaarscommunity. Naar mijn idee komt dat vooral doordat het een uitgebreide bibliotheek met kant-en-klare validators biedt voor veelvoorkomende risico’s zoals PII-detectie, toxiciteitsfiltering en het voorkomen van hallucinaties.
Het framework gebruikt een specificatietaal genaamd RAIL (Reliable AI Markup Language), waarmee je op declaratieve wijze aangepaste guardrails kunt definiëren.
Wat Guardrails AI voor mij bijzonder aantrekkelijk maakt, is de flexibiliteit en uitbreidbaarheid.
Je kunt een van de vele validators uit hun Guardrails Hub gebruiken, ze integreren met populaire LLM-providers zoals OpenAI, Anthropic en Cohere, en ze overal uitrollen waar jouw applicaties draaien.
Het open-sourcekarakter betekent dat je de code kunt inspecteren, bijdragen aan verbeteringen en vendor lock-in kunt vermijden. De actieve community voegt continu nieuwe validators toe en deelt implementatiepatronen voor veelvoorkomende use-cases.
Guardrails AI Hub
Amazon Bedrock Guardrails
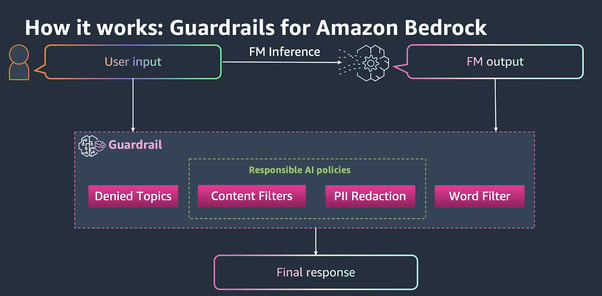
Amazon Bedrock Guardrails hanteert een beheerde, cloud-native aanpak die naadloos integreert met AWS-services. Het biedt voorgeconfigureerde policies voor onder meer contentfiltering, PII-detectie, verboden onderwerpen en woordfilters.
Het platform neemt de infrastructuurcomplexiteit uit handen en schaalt guardrails automatisch mee met je verkeerspatronen.
Amazon Bedrock Guardrails
Voor teams die al in het AWS-ecosysteem werken, kunnen Bedrock Guardrails het pad met de minste frictie naar productie bieden. Je kunt guardrails configureren via de AWS-console of API, ze toepassen op elk foundation model op Bedrock en de prestaties monitoren via CloudWatch.
Het nadeel is minder maatwerk dan bij open-sourcealternatieven, maar het gemak van uitrol en enterprise-ondersteuning maken het aantrekkelijk voor organisaties die time-to-market prioriteren.
NVIDIA NeMo Guardrails
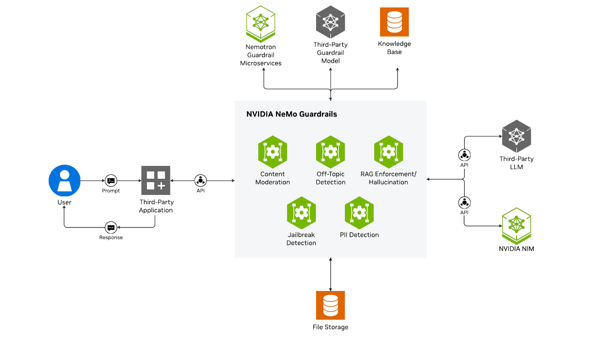
NVIDIA NeMo Guardrails kiest een unieke benadering door specifiek te focussen op conversationale AI via een dialooggerichte toestandsmachine. In plaats van alleen input en output te filteren, beheert NeMo volledige conversatiestromen, zodat interacties met meerdere beurten gedefinieerde paden en beperkingen volgen.
NVIDIA NeMo Guardrails
Het platform gebruikt Colang, een modellerings-taal die speciaal is ontworpen om dialooggedrag te sturen. Hiermee kun je conversatierails definiëren die interacties richting geven, context over beurten heen afhandelen en bedrijfslogica afdwingen tijdens langere gesprekken.
De aanpak van NeMo blinkt vooral uit voor chatbots, virtuele assistenten en klantenservice-applicaties waar het behouden van coherente, beleidsconforme gesprekken belangrijker is dan enkelbeurtfiltering.
Microsoft Azure AI Content Safety
Microsofts Azure AI Content Safety biedt contentmoderatie op enterpriseniveau, specifiek afgestemd op tekst, afbeeldingen en multimodale content. Het platform biedt aanpasbare ernstniveaus voor categorieën zoals haatzaaien, geweld, seksuele content en zelfbeschadiging. Het bevat gespecialiseerde mogelijkheden voor het detecteren van jailbreakpogingen en het beschermen tegen prompt-injectie-aanvallen.
Azure AI Content Safety integreert naadloos met Azure OpenAI Service en andere Azure AI-aanbiedingen, waardoor het een sterke keuze is voor organisaties die Microsofts cloudplatform gebruiken. De service levert gedetailleerde risicoscores in plaats van binaire beslissingen, zodat je genuanceerde moderatiebeleid kunt implementeren op basis van je risicotolerantie.
LlamaGuard
LlamaGuard, ontwikkeld door Meta, vertegenwoordigt een nieuwe generatie open-sourcesafety-modellen. Het is een fijn-afgesteld LLaMA-model dat specifiek is getraind om door AI gegenereerde content te classificeren op veiligheidsrisico’s. LlamaGuard geeft veilig/onveilig als output voor zijn veiligheidsbeoordelingen, samen met de categorieën die worden overtreden.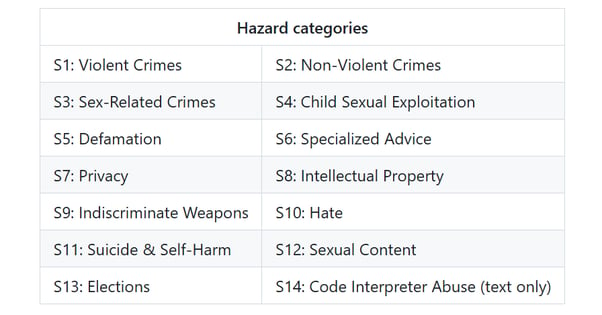
LlamaGuard 4 Safety Labels
Met deze platforms binnen handbereik bekijken we hoe organisaties in verschillende sectoren guardrails in echte scenario’s inzetten.
Toepassingen en use-cases van AI-guardrails in de echte wereld
Guardrails in actie zien in verschillende sectoren laat hun praktische waarde zien.
Klantenservice
In de klantenservice zorgen guardrails ervoor dat AI-agenten een professionele toon behouden, nooit ongeautoriseerde toezeggingen doen en gepast escaleren bij complexe kwesties. Een telecombedrijf implementeerde guardrails die boze klanten detecteren en gesprekken automatisch naar menselijke agents doorzetten.
Zorg
Toepassingen in de zorg kennen bijzonder strenge vereisten. Guardrails in medische AI-systemen voorkomen diagnoseclaims door niet-geautoriseerde systemen, valideren dat aanbevolen behandelingen aansluiten bij evidence-based richtlijnen en waarborgen privacy van patiëntgegevens. Een systeem voor het matchen van klinische proeven gebruikt guardrails om te verifiëren dat patiëntinformatie nooit in toelichtingen lekt.
Onderzoek
In academisch onderzoek balanceren guardrails veiligheid met academische vrijheid. Onderzoeksassistenten moeten plagiaat vermijden, bronnen correct citeren en een wetenschappelijke toon behouden zonder overdreven restrictief te zijn.
Cybersecurity
Voor cybersecurity en enterprise-workflows beschermen guardrails tegen prompt-injectie-aanvallen, voorkomen ze uitvoering van onveilige code en behouden ze audittrails voor compliance. Een financiële dienstverlener gebruikt guardrails om te waarborgen dat AI-assistenten nooit propriëtaire handelsstrategieën onthullen en toch nuttige analyses bieden.
Regulatory compliance en governance
Inzicht in het regelgevingslandschap helpt je guardrails te ontwerpen die aan wettelijke vereisten voldoen. De EU AI Act classificeert AI-systemen op risiconiveau en schrijft technische waarborgen voor voor toepassingen met hoog risico in arbeid, onderwijs, rechtshandhaving of kritieke infrastructuur. De wet vereist specifiek risicomitigatiemaatregelen, mogelijkheden voor menselijk toezicht en transparantiemechanismen.
Gegevensbeschermingsregels zoals de AVG en HIPAA creëren specifieke guardrailvereisten. Het AVG-principe van dataminimalisatie vereist guardrails die onnodige gegevensverzameling en -verwerking voorkomen. De HIPAA-beveiligingsregel vereist waarborgen voor elektronische beschermde gezondheidsinformatie.
Opkomende governancekaders benadrukken continu monitoren en aanpassen. Het NIST AI Risk Management Framework moedigt organisaties aan om technische controles te implementeren als onderdeel van een bredere governancestrategie.
Conclusie
Zoals ik heb geprobeerd te laten zien, zijn AI-guardrails een essentieel onderdeel van verantwoorde AI-implementatie. Ze transformeren AI van onvoorspelbare systemen naar betrouwbare tools die organisaties en gebruikers kunnen vertrouwen. In deze tutorial heb ik behandeld wat guardrails zijn, waarom ze ertoe doen en hoe je ze effectief implementeert.
De kernboodschap is dat guardrails niet gaan om het beperken van de mogelijkheden van AI. Ze gaan om het veilig en productief kanaliseren van die mogelijkheden. Als je AI-systemen bouwt, raad ik je aan om guardrails vanaf het begin als eerste klas onderdeel te beschouwen. Begin met duidelijke policies, implementeer modulaire bescherming en verfijn continu op basis van feedback uit de praktijk.
Het vakgebied blijft evolueren, met regelmatig nieuwe tools, technieken en best practices. Blijf betrokken bij de community, experimenteer met verschillende benaderingen en deel je bevindingen. Samen kunnen we AI-systemen bouwen die niet alleen krachtig zijn, maar ook veilig, betrouwbaar en geloofwaardig.
Om door te leren, kan ik de volgende bronnen aanbevelen:




Naarmate AI-systemen steeds meer worden geïntegreerd in kritieke toepassingen, heb ik gezien welke uitdagingen organisaties tegenkomen om modellen veilig en betrouwbaar te laten functioneren. Een klantenservice-chatbot die privé-informatie lekt, een zorg-AI die gevaarlijk medisch advies geeft, of een financiële assistent die bevooroordeelde aanbevelingen genereert. Dit zijn geen hypothetische scenario’s. Het zijn reële risico’s die vertrouwen schaden, regelgeving overtreden en gebruikers benadelen.
De snelle adoptie van large language models (LLM’s) heeft deze zorgen versterkt. Hoewel deze krachtige systemen mensachtige tekst kunnen genereren en complexe problemen kunnen oplossen, kunnen ze ook schadelijke content produceren, gevoelige informatie lekken of overtuigende maar onjuiste informatie genereren. Zonder de juiste waarborgen stellen organisaties zich bloot aan aanzienlijke juridische, ethische en reputatierisico’s.
In deze tutorial leg ik uit wat AI-guardrails zijn, waarom ze belangrijk zijn en hoe je ze effectief implementeert. Of je nu je eerste chatbot bouwt of applicaties op ondernemingsschaal uitrolt, inzicht in guardrails is essentieel om systemen te creëren die gebruikers kunnen vertrouwen.
Als je nieuw bent in AI-veiligheid en -ontwikkeling, kan ik verschillende van onze cursussen aanbevelen, waaronder AI Security and Risk Management, Understanding the EU AI Act en Associate AI Engineer for Developers.
Wat zijn AI-guardrails?
AI-guardrails zijn veiligheidsmechanismen die het gedrag van AI-systemen gedurende hun hele levenscyclus monitoren, valideren en beheersen.
Ik zie ze graag als het equivalent van veiligheidsvoorzieningen in een auto: gordels, airbags en ABS voorkomen niet dat je rijdt, maar beschermen je wel als er iets misgaat.
In de kern hebben AI-guardrails drie primaire doelen:
In tegenstelling tot simpele contentfilters die alleen bepaalde woorden blokkeren, werken guardrails op meerdere niveaus, van het valideren van invoergegevens tot het monitoren van modeluitvoer en het afdwingen van bedrijfsregels.
Het is belangrijk om AI-guardrails te onderscheiden van verwante concepten.
Contentmoderatie-tools richten zich doorgaans op filteren na de generatie, terwijl guardrails proactief werken door de hele AI-pijplijn.
Prompt engineering stuurt op vergelijkbare wijze het modelgedrag via instructies, maar guardrails bieden afdwingbare beperkingen waar het systeem niet omheen kan.
Met dit begrip van wat guardrails zijn, bekijken we waarom ze essentieel zijn geworden voor moderne AI-implementaties.
Waarom zijn AI-guardrails belangrijk?
AI implementeren zonder waarborgen brengt aanzienlijke risico’s met zich mee voor zowel gebruikers als organisaties.
Voor bedrijven
Voor bedrijven liggen risico’s in boetes voor niet-conforme systemen, reputatieschade door scheve outputs en datalekken wanneer modellen onbedoeld trainingsdata prijsgeven — allemaal potentiële problemen voor veel organisaties.
Dit belang wordt extra onderstreept door regelgevingskaders zoals de EU AI Act en sectorspecifieke vereisten zoals HIPAA in de zorg of de AVG voor gegevensbescherming, omdat ze juridische verplichtingen creëren.
Naast compliance is er ook een ethische plicht voor organisaties om AI verantwoord in te zetten, zodat systemen geen vooroordelen in stand houden of schadelijke content genereren.
Voor gebruikers
Voor eindgebruikers zijn de risico’s mogelijk nog groter. Een onbeschermde AI in de zorg kan letterlijk levens in gevaar brengen door onjuiste medische informatie te geven.
AI-guardrails bouwen vertrouwen op. Gebruikers nemen AI-systemen sneller over wanneer ze weten dat er waarborgen zijn om fouten te voorkomen en hun belangen te beschermen. Voor organisaties vertaalt dit zich in behoud van gebruikers, merkreputatie en duurzame AI-adoptie. Zonder guardrails kan één mislukking met veel aandacht jaren aan ontwikkelinspanningen ondermijnen.
De basis van AI-guardrails in de praktijk
AI-guardrails beperken AI-gedrag via programmatische controles, validatieregels en monitoringsystemen die naast AI-modellen opereren.
De evolutie van guardrails weerspiegelt die van AI zelf. Vroege regelgebaseerde systemen vertrouwden op trefwoordfiltering. Naarmate modellen geavanceerder werden, werden guardrails dat ook. De opkomst van large language models versnelde de ontwikkeling van guardrails en bracht nieuwe risico’s met zich mee rond hallucinaties en prompt-injectie.
De guardrails van vandaag combineren deterministische regels met machine learning en creëren meerlaagse beschermingssystemen.
Dit heeft geleid tot een rijke taxonomie van guardrailtypen, die elk specifieke aspecten van AI-veiligheid aanpakken. Laten we deze categorieën in detail bekijken.
Typen AI-guardrails
Inzicht in verschillende typen guardrails helpt jou of je organisatie om alomvattende bescherming op te bouwen.
AI-guardrails kunnen worden gecategoriseerd op basis van waar ze opereren in de systeemarchitectuur en welke specifieke risico’s ze adresseren. Sommige richten zich op het beschermen van gegevensprivacy, andere zorgen voor passend modelgedrag, weer andere behandelen implementatie- en compliancevraagstukken.
De volgende tabel schetst de belangrijkste guardrailcategorieën, die elk een eigen maar complementaire rol spelen bij het creëren van veilige AI-systemen:
Kenmerk
Focus
Werking
Voorbeeld
Data-guardrails
Bescherm gevoelige informatie
Detecteer en redigeer PII
Maskeer creditcardnummers
Model-guardrails
Beheer modelgeneratie
Toxiciteitsfilters blokkeren schadelijke content
Feitelijkheidscontroles verifiëren beweringen
Applicatie-guardrails
Beheer gebruikersinteracties
Beheer conversatiestroom
Voorkom ongeautoriseerde opmerkingen
Infrastructuur-guardrails
Zorg voor veilige uitrol
Monitor systeemresources
Implementeer toegangsbeheer
Passendheids-guardrails
Houd professionele standaarden aan
Filter ongepaste onderwerpen
Pas content aan op basis van leeftijd
Hallucinatie-guardrails
Zorg voor feitelijke nauwkeurigheid
Kruisverwijs gegenereerde content
Markeer niet-verifieerbare claims
Regulatoire-compliance-guardrails
Ondersteun wettelijke vereisten
Voer geautomatiseerde controles uit
Documenteer besluitvormingsprocessen
Alignment-guardrails
Stem af op gebruikersintentie
Handhaaf ethische richtlijnen
Zorg voor consistentie met bedrijfsbeleid
Validatie-guardrails
Verifieer juistheid van output
Valideer datakwaliteit
Zorg dat output in JSON-formaat is
Vergelijking van AI-guardrailtypen
Deze typen guardrails werken samen om algehele bescherming voor AI-systemen te creëren. Data-, model- en applicatie-guardrails vormen de eerste verdedigingslinie en werken in verschillende fasen van de AI-pijplijn om problemen te onderscheppen voordat ze gebruikers bereiken.
Infrastructuur- en passendheids-guardrails zorgen ervoor dat het systeem op schaal veilig en professioneel opereert, terwijl hallucinatie- en validatie-guardrails focussen op nauwkeurigheid en betrouwbaarheid.
De laatste categorieën, regulatoire compliance en alignment-guardrails, richten zich op bredere organisatorische behoeften. Ze zorgen ervoor dat AI-systemen niet alleen correct functioneren, maar ook binnen de wettelijke kaders opereren en aansluiten bij de bedrijfswaarden.
In de praktijk implementeren de meeste productie-AI-systemen meerdere guardrailtypen tegelijk, waardoor gelaagde bescherming ontstaat die technische, ethische en juridische kwesties adresseert.
Dit inzicht in de typen is waardevol, maar om guardrails echt effectief te implementeren, moeten we kijken naar de technische bouwstenen die dit mogelijk maken.
Technische architectuur van AI-guardrails
De guardrailarchitectuur bestaat doorgaans uit vier sleutelcomponenten die samenwerken om brede bescherming te bieden.
De checker
De checker toetst invoer of uitvoer aan gedefinieerde criteria: een toxiciteitsclassificator, datalekdetector of feitelijkheidsverifier. Checkers kunnen deterministische, regelgebaseerde systemen zijn of machinelearningmodellen die getraind zijn om specifieke risico’s te identificeren.
De corrector
Wanneer een checker een probleem detecteert, bepaalt de corrector hoe dit af te handelen. Correctors kunnen gevoelige data maskeren, problematische content herformuleren of de output afwijzen en regeneratie vragen. Eenvoudige correctors vervangen gedetecteerde PII door placeholders, terwijl geavanceerde correctors taalmodellen gebruiken om content te herschrijven met behoud van betekenis.
De rail
De rail definieert de beperkingen en beleidsregels die checkers afdwingen. Rails worden gespecificeerd in gestructureerde formaten zoals YAML, JSON of domeinspecifieke talen, zodat ook niet-technische stakeholders ze kunnen onderhouden. Een rail kan specificeren dat outputs onder de 500 woorden moeten blijven, geen concurrenten mogen noemen en een professionele toon moeten aanhouden.
De guard
Tot slot orkestreert de guard het proces: bepalen wanneer welke checkers toe te passen, het correctieworkflow beheren en alle acties loggen voor auditing.
Deterministische guardrails en probabilistische modellen
Er is een cruciaal onderscheid tussen deterministische guardrails en probabilistische modellen. Deterministische guardrails bieden voorspelbaar gedrag: een reguliere expressie voor e-maildetectie geeft altijd hetzelfde resultaat.
Probabilistische modellen bieden genuanceerde detectie, maar met onzekerheid. Moderne systemen combineren beide benaderingen voor optimale bescherming.
Met deze architectuurcomponenten op hun plaats, bekijken we hoe ze in de praktijk samenwerken bij het verwerken van echte verzoeken.
Hoe werken AI-guardrails?
Inzicht in de guardrail-workflow verduidelijkt hoe deze componenten in de praktijk opereren. Wanneer een gebruiker input naar je AI-applicatie stuurt, gaat het verzoek eerst door input-guardrails die de prompt valideren op injectieaanvallen, ongepaste content of beleidschendingen.
Het model genereert een antwoord, maar voordat dit de gebruiker bereikt, onderzoeken output-guardrails het. Meerdere checkers draaien parallel: de een valideert feitelijke claims, een ander checkt op lekkage van gevoelige data en een derde bewaakt de passende toon.
Als een checker een probleem markeert, probeert de corrector herstel: bijvoorbeeld PII (persoonsgegevens) maskeren of opnieuw genereren met strengere beperkingen.
Voorbeeldworkflow Guardrails AI
Na correctie gaat het antwoord door definitieve validatie. Als het slaagt, wordt het aan de gebruiker geleverd met metadata over de toegepaste guardrails. Alle stappen worden gelogd voor monitoring en compliance. Als validatie na meerdere pogingen faalt, geeft het systeem een veilige fallbackrespons terug.
Deze meerstapsaanpak garandeert brede bescherming met acceptabele latentie. Door checks te paralleliseren en modellen te optimaliseren, voegen moderne guardrailsystemen slechts 50–200 milliseconden toe aan de responstijd.
Implementatiebenaderingen voor AI-guardrails
Er zijn drie primaire benaderingen om guardrails te implementeren, elk met eigen voordelen en beperkingen:
Naast technische benaderingen vraagt succesvolle implementatie om multidisciplinaire teams met domeinexperts, ethici, juristen en engineers.
Voordelen van AI-guardrails
Hopelijk is inmiddels duidelijk waarom AI-guardrails belangrijk zijn, maar laten we het samenvatten.
Privacy en beveiliging
Guardrails gaan verder dan alleen problemen vermijden. Ze vergroten de privacy en beveiliging van gebruikers door datalekken te voorkomen voordat ze plaatsvinden, te detecteren wanneer modellen trainingsdata zouden kunnen reproduceren en pogingen te onderscheppen om gevoelige informatie via prompt-injectie te extraheren.
Voor organisaties die persoonlijke gezondheidsinformatie of financiële data verwerken, zijn deze bescherming essentieel.
Compliance
Regelgevingsnaleving wordt beheersbaar met guardrails. Systemen handhaven automatisch het recht op uitleg uit de AVG door besluitmotiveringen te loggen.
HIPAA-conforme applicaties gebruiken guardrails om te waarborgen dat beschermde gezondheidsinformatie nooit in outputs verschijnt. De vereisten van de EU AI Act voor AI-systemen met hoog risico schrijven expliciet technische maatregelen voor om geïdentificeerde risico’s te mitigeren.
Vertrouwen in AI
Het belangrijkste: guardrails bevorderen gebruikersvertrouwen. Als gebruikers weten dat systemen beveiligd zijn, zijn ze bereid authentieker te communiceren. Vertrouwen vertaalt zich in hogere adoptie, waardevollere feedback en duurzame groei.
Toonaangevende AI-guardrailplatforms en -tools
Er zijn verschillende platforms opgekomen die het implementeren van guardrails vereenvoudigen. Inzicht in je opties helpt je de juiste tools te kiezen voor jouw specifieke vereisten en technische omgeving.
Guardrails AI
Guardrails AI is een open-sourceframework dat de nodige aandacht heeft gekregen in de ontwikkelaarscommunity. Naar mijn idee komt dat vooral doordat het een uitgebreide bibliotheek met kant-en-klare validators biedt voor veelvoorkomende risico’s zoals PII-detectie, toxiciteitsfiltering en het voorkomen van hallucinaties.
Het framework gebruikt een specificatietaal genaamd RAIL (Reliable AI Markup Language), waarmee je op declaratieve wijze aangepaste guardrails kunt definiëren.
Wat Guardrails AI voor mij bijzonder aantrekkelijk maakt, is de flexibiliteit en uitbreidbaarheid.
Je kunt een van de vele validators uit hun Guardrails Hub gebruiken, ze integreren met populaire LLM-providers zoals OpenAI, Anthropic en Cohere, en ze overal uitrollen waar jouw applicaties draaien.
Het open-sourcekarakter betekent dat je de code kunt inspecteren, bijdragen aan verbeteringen en vendor lock-in kunt vermijden. De actieve community voegt continu nieuwe validators toe en deelt implementatiepatronen voor veelvoorkomende use-cases.
Guardrails AI Hub
Amazon Bedrock Guardrails
Amazon Bedrock Guardrails hanteert een beheerde, cloud-native aanpak die naadloos integreert met AWS-services. Het biedt voorgeconfigureerde policies voor onder meer contentfiltering, PII-detectie, verboden onderwerpen en woordfilters.
Het platform neemt de infrastructuurcomplexiteit uit handen en schaalt guardrails automatisch mee met je verkeerspatronen.
Amazon Bedrock Guardrails
Voor teams die al in het AWS-ecosysteem werken, kunnen Bedrock Guardrails het pad met de minste frictie naar productie bieden. Je kunt guardrails configureren via de AWS-console of API, ze toepassen op elk foundation model op Bedrock en de prestaties monitoren via CloudWatch.
Het nadeel is minder maatwerk dan bij open-sourcealternatieven, maar het gemak van uitrol en enterprise-ondersteuning maken het aantrekkelijk voor organisaties die time-to-market prioriteren.
NVIDIA NeMo Guardrails
NVIDIA NeMo Guardrails kiest een unieke benadering door specifiek te focussen op conversationale AI via een dialooggerichte toestandsmachine. In plaats van alleen input en output te filteren, beheert NeMo volledige conversatiestromen, zodat interacties met meerdere beurten gedefinieerde paden en beperkingen volgen.
NVIDIA NeMo Guardrails
Het platform gebruikt Colang, een modellerings-taal die speciaal is ontworpen om dialooggedrag te sturen. Hiermee kun je conversatierails definiëren die interacties richting geven, context over beurten heen afhandelen en bedrijfslogica afdwingen tijdens langere gesprekken.
De aanpak van NeMo blinkt vooral uit voor chatbots, virtuele assistenten en klantenservice-applicaties waar het behouden van coherente, beleidsconforme gesprekken belangrijker is dan enkelbeurtfiltering.
Microsoft Azure AI Content Safety
Microsofts Azure AI Content Safety biedt contentmoderatie op enterpriseniveau, specifiek afgestemd op tekst, afbeeldingen en multimodale content. Het platform biedt aanpasbare ernstniveaus voor categorieën zoals haatzaaien, geweld, seksuele content en zelfbeschadiging. Het bevat gespecialiseerde mogelijkheden voor het detecteren van jailbreakpogingen en het beschermen tegen prompt-injectie-aanvallen.
Azure AI Content Safety integreert naadloos met Azure OpenAI Service en andere Azure AI-aanbiedingen, waardoor het een sterke keuze is voor organisaties die Microsofts cloudplatform gebruiken. De service levert gedetailleerde risicoscores in plaats van binaire beslissingen, zodat je genuanceerde moderatiebeleid kunt implementeren op basis van je risicotolerantie.
LlamaGuard
LlamaGuard, ontwikkeld door Meta, vertegenwoordigt een nieuwe generatie open-sourcesafety-modellen. Het is een fijn-afgesteld LLaMA-model dat specifiek is getraind om door AI gegenereerde content te classificeren op veiligheidsrisico’s. LlamaGuard geeft veilig/onveilig als output voor zijn veiligheidsbeoordelingen, samen met de categorieën die worden overtreden.
LlamaGuard 4 Safety Labels
Met deze platforms binnen handbereik bekijken we hoe organisaties in verschillende sectoren guardrails in echte scenario’s inzetten.
Toepassingen en use-cases van AI-guardrails in de echte wereld
Guardrails in actie zien in verschillende sectoren laat hun praktische waarde zien.
Klantenservice
In de klantenservice zorgen guardrails ervoor dat AI-agenten een professionele toon behouden, nooit ongeautoriseerde toezeggingen doen en gepast escaleren bij complexe kwesties. Een telecombedrijf implementeerde guardrails die boze klanten detecteren en gesprekken automatisch naar menselijke agents doorzetten.
Zorg
Toepassingen in de zorg kennen bijzonder strenge vereisten. Guardrails in medische AI-systemen voorkomen diagnoseclaims door niet-geautoriseerde systemen, valideren dat aanbevolen behandelingen aansluiten bij evidence-based richtlijnen en waarborgen privacy van patiëntgegevens. Een systeem voor het matchen van klinische proeven gebruikt guardrails om te verifiëren dat patiëntinformatie nooit in toelichtingen lekt.
Onderzoek
In academisch onderzoek balanceren guardrails veiligheid met academische vrijheid. Onderzoeksassistenten moeten plagiaat vermijden, bronnen correct citeren en een wetenschappelijke toon behouden zonder overdreven restrictief te zijn.
Cybersecurity
Voor cybersecurity en enterprise-workflows beschermen guardrails tegen prompt-injectie-aanvallen, voorkomen ze uitvoering van onveilige code en behouden ze audittrails voor compliance. Een financiële dienstverlener gebruikt guardrails om te waarborgen dat AI-assistenten nooit propriëtaire handelsstrategieën onthullen en toch nuttige analyses bieden.
Regulatory compliance en governance
Inzicht in het regelgevingslandschap helpt je guardrails te ontwerpen die aan wettelijke vereisten voldoen. De EU AI Act classificeert AI-systemen op risiconiveau en schrijft technische waarborgen voor voor toepassingen met hoog risico in arbeid, onderwijs, rechtshandhaving of kritieke infrastructuur. De wet vereist specifiek risicomitigatiemaatregelen, mogelijkheden voor menselijk toezicht en transparantiemechanismen.
Gegevensbeschermingsregels zoals de AVG en HIPAA creëren specifieke guardrailvereisten. Het AVG-principe van dataminimalisatie vereist guardrails die onnodige gegevensverzameling en -verwerking voorkomen. De HIPAA-beveiligingsregel vereist waarborgen voor elektronische beschermde gezondheidsinformatie.
Opkomende governancekaders benadrukken continu monitoren en aanpassen. Het NIST AI Risk Management Framework moedigt organisaties aan om technische controles te implementeren als onderdeel van een bredere governancestrategie.
Conclusie
Zoals ik heb geprobeerd te laten zien, zijn AI-guardrails een essentieel onderdeel van verantwoorde AI-implementatie. Ze transformeren AI van onvoorspelbare systemen naar betrouwbare tools die organisaties en gebruikers kunnen vertrouwen. In deze tutorial heb ik behandeld wat guardrails zijn, waarom ze ertoe doen en hoe je ze effectief implementeert.
De kernboodschap is dat guardrails niet gaan om het beperken van de mogelijkheden van AI. Ze gaan om het veilig en productief kanaliseren van die mogelijkheden. Als je AI-systemen bouwt, raad ik je aan om guardrails vanaf het begin als eerste klas onderdeel te beschouwen. Begin met duidelijke policies, implementeer modulaire bescherming en verfijn continu op basis van feedback uit de praktijk.
Het vakgebied blijft evolueren, met regelmatig nieuwe tools, technieken en best practices. Blijf betrokken bij de community, experimenteer met verschillende benaderingen en deel je bevindingen. Samen kunnen we AI-systemen bouwen die niet alleen krachtig zijn, maar ook veilig, betrouwbaar en geloofwaardig.
Om door te leren, kan ik de volgende bronnen aanbevelen: