

创建存储帐户的分步指南
如果您偏好图形界面,可使用 Azure 门户创建存储帐户;若偏好脚本方式,可选择 PowerShell 或 Azure CLI。
使用 Azure 门户
1. 在 Azure 门户中,点击“创建资源”。
2. 进入“存储”,选择“存储帐户”。或者,您也可以在搜索框中输入“storage account”。
3. 在“基本信息”选项卡下,您将看到存储帐户的必填设置:
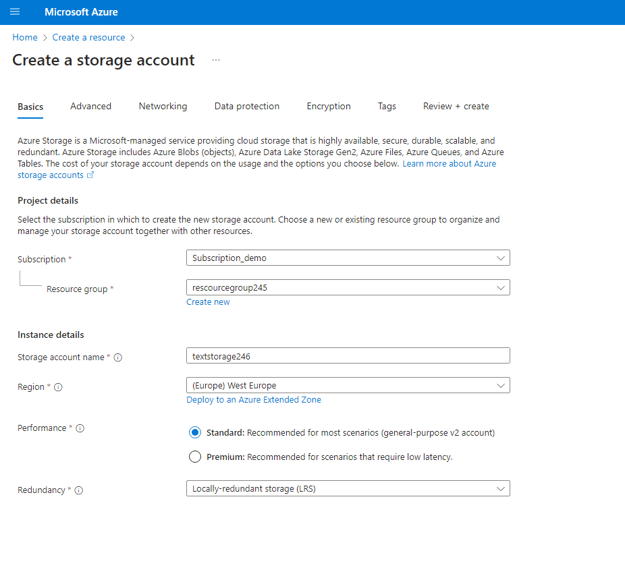
为存储帐户配置“基本信息”设置。图片作者自制
- 订阅:选择您希望用于此存储帐户的 Azure 订阅。
- 资源组:选择现有资源组,或点击“新建”并输入名称创建新的资源组。
- 存储帐户名称:为您的存储帐户输入唯一名称。名称长度必须为 3 至 24 个字符,仅可包含数字和小写字母。通常名称还会包含前缀或后缀,例如指向项目、部门、用途或环境的数字或缩写。
- 区域:选择托管您存储帐户的 Azure 区域。通常选择距离您位置最近的区域。
- 性能:选择性能层级(标准或高级)。对多数用例而言,标准层通常足够。
- 冗余:选择符合您数据复制需求的冗余选项。对于非关键数据,本地冗余存储(LRS)即可满足需求。
4. 以下设置为可选项,但可进一步个性化您的存储帐户:
- 网络:配置网络访问、设置所需的网络规则或限制,并根据安全需求选择公共或专用终结点。
- 数据保护:设置数据保护选项,如时间点容器还原。该功能允许您将数据恢复到某个特定时间点之前的状态。另一个重要功能是软删除。启用软删除后,被删除的数据将在特定保留期内保留,可恢复误删或恶意删除的数据。
- 标记:通过应用键值对(如“project: AI chatbot”)为您的存储帐户添加标记,便于资源管理与计费。
5. 检查配置并点击“查看 + 创建”。验证通过后,点击“创建”以完成存储帐户创建。若验证失败,需返回并修正任何不正确或缺失的必填设置。
使用 PowerShell
要使用 PowerShell 创建存储帐户,请按照以下步骤操作:
1. 打开 PowerShell 控制台并登录您的 Azure 帐户:
Connect-AzAccount2. 如果您尚无资源组,请创建一个新资源组:
New-AzResourceGroup -Name “ResourceGroup001”> -Location “EastUS”3. 创建存储帐户:
New-AzStorageAccount -ResourceGroupName “ResourceGroup001”> -Name “datastorage” -Location “EastUS” -SkuName “Standard_LRS” -Kind “StorageV2”上述代码会在“ResourceGroup001”资源组及“EastUS”区域直接创建一个名为“datastorage”的存储帐户。
SkuName 表示性能层级(标准或高级)以及冗余选项(此处为“LRS”,即本地冗余存储)。您还可按同样方式包含其他设置,例如使用 -Tags 选项添加标记。
您可以在微软网站上查看更多与存储帐户相关的 PowerShell 命令。
4. 使用以下代码查询您的新帐户,以验证存储帐户是否已创建:
Get-AzStorageAccount -ResourceGroupName "ResourceGroup001" -Name "datatstorage"使用 Azure CLI
要使用 Azure CLI 创建存储帐户,请按照以下步骤操作:
1. 打开 CLI 控制台并登录您的 Azure 帐户:
az login2. 创建资源组(如果尚未创建):
az group create --name ResourceGroup001 --location EastUS3. 创建存储帐户:
az storage account create --name mystorageaccount --resource-group myResourceGroup --location eastus --sku Standard_LRS --kind StorageV2 您也可以为存储帐户添加其他选项,例如 --tags。
想进一步了解 Azure CLI 的使用,请查看DataCamp Azure CLI 速查表。
4. 检查存储帐户是否已成功创建:
az storage account show --name mystorageaccount --resource-group myResourceGroup存储帐户高级配置选项
对于大多数存储场景,建议使用“通用 v2 存储”帐户类型。该类型为 Azure 存储提供最新功能、性价比最高,并支持所有存储类型,如 Blob、文件和队列。
本节将更深入地探讨这些存储类型及其用法,并讨论如何管理成本。
数据类型
每种存储帐户类型都针对特定的存储需求而设计。了解这些存储帐户类型及其使用场景的差异,有助于您在设置和管理 Azure 存储解决方案时做出明智选择。
以下是不同存储帐户数据类型的概览:
|
概述 |
使用场景 | |
|
Blob 存储 |
Blob 存储专门用于以 Blob(大型二进制对象)的形式存储非结构化数据,如文档、视频、图像和备份。 |
适合需要针对海量非结构化数据进行高效、可扩展存储的应用,包括内容分发、数据归档和大数据分析。 |
|
文件存储 |
文件存储通过行业标准 SMB 协议在云中提供全托管的文件共享。 |
最适用于需要多个虚拟机、本地部署和 Azure 服务共享访问存储的场景。 |
|
队列存储 |
队列存储旨在存储大量消息,并可通过使用 HTTP 或 HTTPS 的身份验证调用从任意位置访问。 |
有助于解耦应用组件,其中一个组件生成请求,另一个组件异步处理。常用于消息和任务处理场景。 |
|
表存储 |
表存储提供 NoSQL 键值存储,用于快速开发并快速访问海量非结构化数据。 |
适合需要无模式设计的应用,如 Web 应用、用户数据存储,以及结构化与半结构化数据的元数据存储。 |
定价
Azure Storage 的定价高度依赖于存储层级、数据冗余选项和访问模式。
通过理解这些因素并为您的数据选择合适的选项,您可以在满足性能与可访问性需求的同时优化成本。
我们将先讨论影响 Azure 存储帐户定价的关键因素,然后深入介绍两个影响性能与价格的重要选项:访问层级与数据冗余选项。
影响成本的因素
Azure Storage 定价受多种因素影响,包括:
- 存储容量:存储帐户中的数据量。数据量越大,成本通常越高。
- 存储层级:选择的层级(热、冷却、冷或归档)会显著影响价格。每个层级都针对不同的使用模式与成本进行优化。
- 事务与数据检索:对数据执行的操作数量,如读取、写入和删除。事务量越高,成本可能越高。
- 数据冗余选项:选择的复制策略(LRS、ZRS、GRS、GZRS)会影响成本。更高的冗余级别可提供更高的数据持久性与可用性,但成本也更高。
- 出站数据传输:从 Azure 区域传出的数据会产生额外费用。对于向外部系统或用户大量传输出站数据的应用尤其相关。
存储访问层级对比
Azure Storage 提供四种访问层级:热、冷却、冷与归档。根据您的访问模式选择合适的访问层级有助于优化成本。
以下是不同层级的概览、成本与使用场景:
|
概述 |
成本 |
使用场景 | |
|
归档层 |
针对很少访问且至少保留 180 天的数据进行优化 |
存储成本最低,但检索成本与时延最高 |
最适合极少需要访问的数据,如长期归档、合规与历史数据留存 |
|
冷层 |
针对不经常访问且至少保留 90 天的数据进行优化 |
存储成本高于归档层,但检索成本与时延更低 |
适合较旧但仍需可即时访问的数据,尽管使用频率不高 |
|
冷却层 |
针对不经常访问且至少保留 30 天的数据进行优化 |
与冷层相比存储成本更高,但访问与事务成本更低 |
适用于不常访问但需要随时可用的数据,如备份、灾难恢复数据和长期业务数据存储 |
|
热层 |
针对高频访问数据进行优化 |
存储成本最高,但访问与事务成本最低 |
适用于需要快速、频繁访问的数据,如活动数据集、用户文件和在线应用 |
数据冗余选项
Azure 中的数据冗余是指在不同位置复制数据,以确保在硬件故障、网络问题或灾难情况下的数据持久性、可用性和可访问性。
各冗余选项在保护级别、可用性和成本方面各不相同。这些选项可确保您的数据安全,并在需要时可从替代位置恢复或访问。
下表按从低到高的成本顺序排列不同选项:
|
概述 |
使用场景 | |
|
本地冗余存储(LRS) |
LRS 在单个区域内的同一数据中心对您的数据进行三次复制 |
适用于可容忍一定数据丢失,但需要在单一区域内保持高可用性的场景 |
|
区域冗余存储(ZRS) |
ZRS 在同一区域的三个存储群集中同步复制您的数据,每个群集位于不同的可用区 |
适用于需要在区域内实现高可用性与高持久性,并防范数据中心级故障的场景 |
|
地理冗余存储(GRS) |
GRS 将您的数据复制到距离主位置数百英里的次要区域。它将主区域的 LRS 与到次要区域的异步复制相结合 |
适用于需要防范区域性宕机的灾难恢复场景 |
|
地理区域冗余存储(GZRS) |
GZRS 结合了 ZRS 与 GRS 的优势。在主区域内跨三个可用区同步复制数据,并异步复制到次要地理区域。 |
适用于对高可用性、持久性和灾难恢复能力有严格要求的关键业务应用 |
如果您想更深入了解 Azure,请查看Azure 架构与服务课程。
生命周期管理
除为存储帐户选择合适的选项外,Azure 存储的生命周期管理可让您自动在不同访问层级之间移动数据,以优化成本。
以下是设置自动数据移动策略的方法:
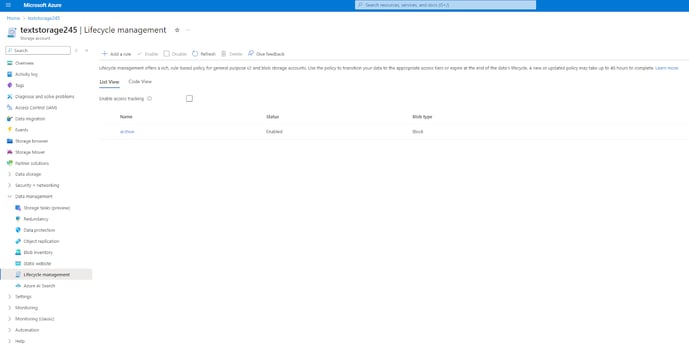
存储帐户的生命周期管理概览界面。图片作者自制
1. 在 Azure 门户进入您的存储帐户。在“数据管理”部分,选择“生命周期管理”。
2. 点击“添加规则”创建新的生命周期管理策略。为规则命名,并指定应用该规则的条件。
3. 定义条件与操作:
- 基于数据的年龄或上次访问日期设置条件。
- 定义操作,例如将数据移动到更冷的层级,或在指定期限后删除。
- 例如,您可以设置规则:若 Blob 在 30 天内未修改则移动到冷却层,90 天后移动到冷层,若 180 天未访问则移动到归档层。
4. 检查规则设置并保存策略。系统将根据定义的条件自动将策略应用于存储帐户中的 Blob。
生命周期管理示例场景
以下是数据团队常见的一些场景及相应的生命周期管理策略示例。
1. 合规与留存:
- 场景:监管要求规定某些数据必须保留数年,但几乎不会被访问。
- 策略:前一年将数据存放在冷层,然后移至归档层进行长期留存。此做法既确保合规,又可将存储成本降至最低。
2. 应用数据:
- 场景:某应用会生成日志,在第一个月很重要,但此后仅偶尔访问,但仍期望能快速可用。
- 策略:设置策略在 30 天后将日志从热层移动到冷却层。这样既能控制存储占用与成本,又能在所需期限内保留必要数据。
3. 开发与测试数据:
- 场景:开发团队在软件开发与测试阶段会生成大量数据,在开发周期内访问频繁,但随着时间推移变得不再重要。
- 策略:在活跃开发期间将开发与测试数据存储在热层;当活跃开发放缓后,90 天移至冷层,180 天后移至归档层,以便在审计或参考时检索。
结论
Azure 存储帐户提供可扩展、安全且灵活的数据存储选项。在本教程中,我们介绍了如何通过 Azure 门户、PowerShell 和 Azure CLI 创建、管理与优化存储帐户,并涵盖了高级配置选项、定价与节省成本的策略。
如果您想进一步了解 Azure 的基础能力,请查看DataCamp 的 Azure 基础学习路径。
常见问题解答
我可以使用 Terraform 创建 Azure 存储帐户吗?它如何帮助进行基础设施管理?
您可以使用 Terraform 将 Azure 存储帐户作为基础设施即代码策略的一部分来创建和管理。Terraform 允许您在声明式配置文件中定义云资源,从而更容易在大规模环境中自动化与管理基础设施。借助 Terraform,您可以确保 Azure 存储帐户及其他资源按您的规范一致部署与配置,同时还支持版本控制与团队协作。
如何获取 Azure 存储帐户的访问密钥?它们为何重要?
访问密钥对于对 Azure 存储帐户数据进行身份验证和访问至关重要。您可以在 Azure 门户中获取这些密钥:进入您的存储帐户,在“访问密钥”部分即可找到。由于这些密钥提供对存储帐户的编程访问,请务必安全保管并定期轮换。此外,您还可以使用共享访问签名(SAS),以更细粒度且更安全的方式为存储资源授予临时访问权限。
创建后,我可以更改 Azure 存储帐户的性能层级或冗余选项吗?
在创建 Azure 存储帐户后,您可以更改其性能层级和冗余选项。为此,请在 Azure 门户进入存储帐户设置,在相应部分更新性能层级或冗余设置。请注意,更改这些选项可能会在短时间内影响对数据的访问,并且根据变更内容可能产生额外费用。
保护存储在 Azure 存储帐户中的数据有哪些最佳实践?
要保护 Azure 存储帐户中的数据,请考虑以下最佳实践:
- 启用静态数据加密(Azure Storage Service Encryption,SSE)。
- 使用专用终结点与虚拟网络等网络安全措施。
- 实施基于角色的访问控制(RBAC),限制对存储帐户的访问。
- 启用并配置 Azure Defender for Storage 以检测威胁。
- 定期轮换帐户密钥,并使用共享访问签名(SAS)来控制访问。
如何监控 Azure 存储帐户的性能与使用情况?
Azure Monitor 可用于监控 Azure 存储帐户的性能与使用情况。它提供事务速率、延迟与容量利用率等指标。此外,您可以设置告警,在出现异常活动或超出使用阈值时通知您。还可以收集日志与诊断数据,以便进行更深入的分析。

Anneleen 是一名数据科学家,具备统计学和社会科学背景。她目前在金融行业担任自由职业数据科学家,并攻读应用人工智能的研究生学位。Anneleen 是四门 DataCamp 课程的讲师,其中包括“Azure 管理与治理”。
Azure Storage 是微软 Azure 云平台的基石,帮助用户以安全、可靠且具成本效益的方式存储海量数据。它支持多种格式,包括文件、磁盘、消息,以及结构化与非结构化数据。
此外,Azure Storage 具有高度可扩展性,并可与其他 Azure 服务集成,例如 Azure 机器学习平台。
本教程旨在指导您在 Azure 中创建和管理存储帐户。完成后,您将掌握设置与配置 Azure 存储帐户、有效管理数据,以及维护和保护存储帐户的最佳实践。
先决条件
在开始创建与管理 Azure 存储帐户之前,请准备以下条件以确保顺利进行:
如果您需要协助来设置帐户并想了解 Azure 门户基础知识,请查看这份Azure 设置与配置指南。