

स्टोरेज अकाउंट बनाने की चरण-दर-चरण गाइड
स्टोरेज अकाउंट बनाने के लिए, आप ग्राफिकल यूज़र इंटरफेस पसंद करते हैं तो Azure पोर्टल का उपयोग कर सकते हैं, या स्क्रिप्टिंग पसंद करते हैं तो PowerShell या Azure CLI का विकल्प चुन सकते हैं।
Azure पोर्टल का उपयोग
1. Azure पोर्टल से “Create a resource” पर क्लिक करें।
2. “Storage” पर जाएँ, फिर “Storage account” चुनें। वैकल्पिक रूप से, आप सर्च बॉक्स में “storage account” टाइप कर सकते हैं।
3. “Basics” टैब के अंतर्गत, आपको स्टोरेज अकाउंट के लिए आवश्यक सेटिंग्स मिलेंगी:
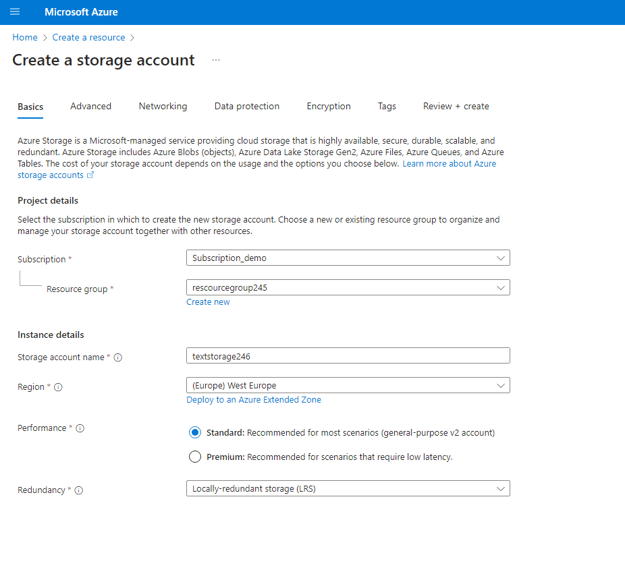
स्टोरेज अकाउंट के “Basics” सेटिंग्स सेट करना। चित्र: लेखक
- Subscription: इस स्टोरेज अकाउंट के लिए इच्छित Azure सदस्यता चुनें।
- Resource group: मौजूदा रिसोर्स ग्रुप चुनें या "Create new" पर क्लिक करके नया बनाएं और नाम दर्ज करें।
- Storage Account name: अपने स्टोरेज अकाउंट के लिए एक अद्वितीय नाम दर्ज करें। यह नाम 3 से 24 अक्षरों के बीच होना चाहिए और केवल संख्याएँ तथा छोटे अक्षर शामिल कर सकता है। सामान्यतः नाम में उपसर्ग या प्रत्यय भी शामिल होते हैं, जैसे किसी प्रोजेक्ट, विभाग, उद्देश्य, या वातावरण का संकेत देने वाला नंबर या संक्षेप।
- Region: वह Azure क्षेत्र चुनें जहाँ आपका स्टोरेज अकाउंट होस्ट होगा। प्रायः यह आपके स्थान के सबसे निकट होता है।
- Performance: परफॉर्मेंस टियर चुनें (Standard या Premium)। अधिकांश उपयोग मामलों के लिए Standard पर्याप्त होता है।
- Redundancy: अपनी डेटा प्रतिकृति आवश्यकताओं के अनुसार रेडंडेंसी विकल्प चुनें। गैर-आवश्यक डेटा के लिए लोकली रेडंडेंट स्टोरेज (LRS) पर्याप्त है।
4. निम्न सेटिंग्स ऐच्छिक हैं, लेकिन अपने स्टोरेज अकाउंट को और अधिक अनुकूलित करने के लिए उपयोगी हैं:
- Networking: नेटवर्क एक्सेस कॉन्फ़िगर करें, आवश्यक नेटवर्क नियम या प्रतिबंध सेट करें, और अपनी सुरक्षा आवश्यकताओं के अनुसार सार्वजनिक या निजी एंडपॉइंट चुनें।
- Data protection: प्वाइंट-इन-टाइम कंटेनर रिस्टोरेशन जैसे डेटा सुरक्षा विकल्प सेट करें। यह सुविधा आपको किसी विशिष्ट समय बिंदु पर अपने डेटा को पूर्व अवस्था में पुनर्स्थापित करने देती है। एक और उल्लेखनीय सुविधा सॉफ्ट डिलीट सेटिंग है। सॉफ्ट डिलीट सक्षम करने पर, हटाया गया डेटा निर्धारित रिटेंशन अवधि तक रखा जाता है, जिससे गलती से या दुर्भावनापूर्ण रूप से हटाए गए डेटा को पुनर्स्थापित करना संभव हो जाता है।
- Tags: अपने स्टोरेज अकाउंट को व्यवस्थित करने के लिए की-वैल्यू पेयर के रूप में टैग जोड़ें, जैसे “project: AI chatbot।” यह संसाधन प्रबंधन और बिलिंग के लिए उपयोगी होता है।
5. कॉन्फ़िगरेशन की समीक्षा करें और “Review+Create” पर क्लिक करें। वैलिडेशन के बाद, स्टोरेज अकाउंट का निर्माण अंतिम रूप देने के लिए “Create” पर क्लिक करें। यदि वैलिडेशन विफल होता है, तो आपको सेटिंग्स की समीक्षा कर गलत या अनुपस्थित आवश्यक सेटिंग्स को सही करना होगा।
Powershell का उपयोग
PowerShell का उपयोग करके स्टोरेज अकाउंट बनाने के लिए, निम्न चरणों का पालन करें:
1. PowerShell कंसोल खोलें और अपने Azure खाते में इस कमांड से लॉगिन करें:
Connect-AzAccount2. यदि आपके पास पहले से रिसोर्स ग्रुप नहीं है, तो नया बनाएं:
New-AzResourceGroup -Name “ResourceGroup001”> -Location “EastUS”3. स्टोरेज अकाउंट बनाएँ:
New-AzStorageAccount -ResourceGroupName “ResourceGroup001”> -Name “datastorage” -Location “EastUS” -SkuName “Standard_LRS” -Kind “StorageV2”यह कोड “ResourceGroup001” रिसोर्स ग्रुप और “EastUS” Azure क्षेत्र में “datastorage” नामक स्टोरेज अकाउंट सीधे बनाता है।
SkuName परफॉर्मेंस टियर (Standard या Premium) और रेडंडेंसी विकल्प (यहाँ “LRS” या लोकली रेडंडेंट स्टोरेज) को संदर्भित करता है। आप इसी तरह अतिरिक्त सेटिंग्स भी शामिल कर सकते हैं; उदाहरण के लिए, आप -Tags विकल्प के साथ टैग जोड़ सकते हैं।
आप Microsoft वेबसाइट पर स्टोरेज अकाउंट्स के लिए अतिरिक्त कमांड देख सकते हैं।
4. यह जाँचे कि स्टोरेज अकाउंट बना है या नहीं, अपनी नई अकाउंट प्रविष्टि देखने के लिए यह कोड चलाएँ:
Get-AzStorageAccount -ResourceGroupName "ResourceGroup001" -Name "datatstorage"Azure CLI का उपयोग
Azure CLI का उपयोग करके स्टोरेज अकाउंट बनाने के लिए, निम्न चरणों का पालन करें:
1. CLI कंसोल खोलें और अपने Azure खाते में साइन इन करें:
az login2. एक रिसोर्स ग्रुप बनाएँ (यदि पहले से नहीं है):
az group create --name ResourceGroup001 --location EastUS3. स्टोरेज अकाउंट बनाएँ:
az storage account create --name mystorageaccount --resource-group myResourceGroup --location eastus --sku Standard_LRS --kind StorageV2 आप अपने स्टोरेज अकाउंट के लिए --tags जैसे अतिरिक्त विकल्प भी जोड़ सकते हैं।
Azure CLI के बारे में और जानने के लिए DataCamp Azure CLI Cheat Sheet देखें।
4. जाँचें कि स्टोरेज अकाउंट सफलतापूर्वक बना है या नहीं:
az storage account show --name mystorageaccount --resource-group myResourceGroupस्टोरेज अकाउंट के उन्नत कॉन्फ़िगरेशन विकल्प
अधिकांश स्टोरेज परिदृश्यों के लिए “General purpose v2 storage” अनुशंसित स्टोरेज अकाउंट प्रकार है। यह प्रकार Azure स्टोरेज की नवीनतम सुविधाएँ प्रदान करता है, सबसे अधिक किफायती है, और ब्लॉब, फाइल्स, तथा क्यूज़ जैसे सभी स्टोरेज प्रकारों का समर्थन करता है।
इस खंड में, हम इन स्टोरेज प्रकारों और उनके उपयोगों को विस्तार से समझेंगे और लागत प्रबंधन पर चर्चा करेंगे।
डेटा प्रकार
प्रत्येक स्टोरेज अकाउंट प्रकार विशिष्ट स्टोरेज आवश्यकताओं के अनुरूप होता है। इन प्रकारों और उनके उपयोग मामलों के बीच के अंतर को समझना Azure स्टोरेज समाधान सेट अप और प्रबंधन करते समय सूचित निर्णय लेने में मदद करेगा।
यहाँ विभिन्न स्टोरेज अकाउंट डेटा प्रकारों का एक अवलोकन दिया गया है:
|
अवलोकन |
उपयोग के मामले | |
|
ब्लॉब स्टोरेज |
ब्लॉब स्टोरेज, असंरचित डेटा को ब्लॉब्स (बाइनरी लार्ज ऑब्जेक्ट्स) जैसे दस्तावेज़, वीडियो, इमेज और बैकअप के रूप में संग्रहीत करने में विशेषज्ञ है। |
उन अनुप्रयोगों के लिए उपयुक्त जिन्हें असंरचित डेटा की बड़ी मात्रा के लिए कुशल, स्केलेबल स्टोरेज चाहिए, जैसे कंटेंट डिलीवरी, डेटा आर्काइविंग, और बिग डेटा एनालिटिक्स। |
|
फाइल स्टोरेज |
फाइल स्टोरेज उद्योग-मानक SMB प्रोटोकॉल के माध्यम से क्लाउड में पूर्णतः प्रबंधित फाइल शेयर प्रदान करता है। |
उन परिदृश्यों के लिए सर्वोत्तम जहाँ अनुप्रयोगों को साझा स्टोरेज चाहिए जो कई वर्चुअल मशीनों, ऑन-प्रिमाइसेज़ डिप्लॉयमेंट्स और Azure सेवाओं से सुलभ हो। |
|
क्यू स्टोरेज |
क्यू स्टोरेज बड़ी संख्या में संदेशों को संग्रहीत करने के लिए डिज़ाइन किया गया है, जिन्हें HTTP या HTTPS का उपयोग करके प्रमाणीकरणयुक्त कॉल्स के माध्यम से कहीं से भी एक्सेस किया जा सकता है। |
एप्लिकेशन कंपोनेंट्स को डीकपल करने के लिए उपयोगी, जहाँ एक कंपोनेंट अनुरोध उत्पन्न करता है और दूसरा उन्हें एसिंक्रोनस रूप से प्रोसेस करता है। मैसेजिंग और टास्क प्रोसेसिंग परिदृश्यों में सामान्य। |
|
टेबल स्टोरेज |
टेबल स्टोरेज तेज विकास और बड़ी मात्रा में असंरचित डेटा तक त्वरित पहुँच के लिए NoSQL की-वैल्यू स्टोर प्रदान करता है। |
ऐप्लिकेशनों के लिए आदर्श जिनमें स्कीमा-रहित डिज़ाइन चाहिए, जैसे वेब ऐप्स, यूज़र डेटा स्टोरेज, और संरचित व अर्द्ध-संरचित डेटा के लिए मेटाडेटा स्टोरेज। |
मूल्य निर्धारण
Azure Storage का मूल्य निर्धारण स्टोरेज टियर, डेटा रेडंडेंसी विकल्पों और एक्सेस पैटर्न पर काफी निर्भर करता है।
इन कारकों को समझकर और अपने डेटा के लिए उचित विकल्प चुनकर, आप लागत का अनुकूलन कर सकते हैं, जबकि यह सुनिश्चित करते हुए कि आपका स्टोरेज समाधान आपकी प्रदर्शन और अभिगम्यता आवश्यकताओं को पूरा करता है।
पहले हम उन सबसे महत्वपूर्ण कारकों पर चर्चा करेंगे जो Azure में स्टोरेज अकाउंट्स की कीमत को प्रभावित करते हैं। फिर, हम प्रदर्शन और मूल्य निर्धारण को प्रभावित करने वाले दो महत्वपूर्ण विकल्पों—एक्सेस टियर और डेटा रेडंडेंसी विकल्पों—में गहराई से जाएँगे।
लागत को प्रभावित करने वाले कारक
Azure Storage का मूल्य निर्धारण कई कारकों से प्रभावित होता है, जिनमें शामिल हैं:
- स्टोरेज क्षमता: आपके स्टोरेज अकाउंट में संग्रहीत डेटा की मात्रा। अधिक स्टोरेज आमतौर पर अधिक लागत लाता है।
- स्टोरेज टियर: चुना गया टियर (hot, cool, cold, या archive) कीमत पर महत्वपूर्ण प्रभाव डालता है। प्रत्येक टियर अलग-अलग उपयोग पैटर्न और लागत के लिए अनुकूलित है।
- ट्रांजैक्शन और डेटा प्राप्ति: डेटा पर किए गए ऑपरेशंस की संख्या, जैसे पढ़ना, लिखना, और हटाना। अधिक ट्रांजैक्शन वॉल्यूम से लागत बढ़ सकती है।
- डेटा रेडंडेंसी विकल्प: चुनी गई प्रतिकृति रणनीति (LRS, ZRS, GRS, GZRS) लागत को प्रभावित करती है। उच्च रेडंडेंसी स्तर अधिक डेटा टिकाऊपन और उपलब्धता प्रदान करते हैं, पर लागत भी अधिक होती है।
- आउटबाउंड डेटा ट्रांसफ़र: Azure क्षेत्रों से बाहर भेजे गए डेटा पर अतिरिक्त लागत आती है। यह विशेष रूप से उन अनुप्रयोगों के लिए प्रासंगिक है जिनमें बाहरी सिस्टम या उपयोगकर्ताओं को बड़े पैमाने पर डेटा ईग्रेश होता है।
स्टोरेज एक्सेस टियर के बीच तुलना
Azure Storage चार एक्सेस टियर प्रदान करता है: hot, cool, cold, और archive। अपने एक्सेस पैटर्न के लिए सही टियर चुनने से लागत का अनुकूलन होता है।
यहाँ विभिन्न टियर, उनकी लागत और उपयोग के मामलों का अवलोकन है:
|
अवलोकन |
लागत |
उपयोग के मामले | |
|
Archive टियर |
ऐसे डेटा के लिए अनुकूलित जो शायद ही कभी एक्सेस किया जाता है और कम से कम 180 दिनों के लिए संग्रहीत रहता है |
सबसे कम स्टोरेज लागत लेकिन सबसे अधिक प्राप्ति लागत और विलंबता |
ऐसे डेटा के लिए सर्वोत्तम जिसकी शायद ही आवश्यकता पड़ती है, जैसे दीर्घकालिक आर्काइव स्टोरेज, अनुपालन, और ऐतिहासिक डेटा प्रतिधारण |
|
Cold टियर |
ऐसे डेटा के लिए अनुकूलित जो कम-बार एक्सेस होता है और कम से कम 90 दिनों के लिए संग्रहीत रहता है |
Archive टियर से अधिक स्टोरेज लागत, लेकिन प्राप्ति लागत और विलंबता कम |
पुराने डेटा के लिए सर्वोत्तम जिसका अक्सर उपयोग नहीं होता, लेकिन जिसे तुरंत उपलब्ध रहना चाहिए |
|
Cool टियर |
ऐसे डेटा के लिए अनुकूलित जो कम-बार एक्सेस होता है और कम से कम 30 दिनों के लिए संग्रहीत रहता है |
Cold टियर की तुलना में स्टोरेज लागत अधिक, लेकिन एक्सेस और ट्रांजैक्शन लागत कम |
ऐसे डेटा के लिए उपयुक्त जिसका नियमित रूप से एक्सेस नहीं होता, पर आवश्यकता होने पर उपलब्ध रहना चाहिए, जैसे बैकअप, डिज़ास्टर रिकवरी डेटा, और दीर्घकालिक व्यावसायिक डेटा स्टोरेज |
|
Hot टियर |
ऐसे डेटा के लिए अनुकूलित जिसका अक्सर एक्सेस होता है |
सबसे अधिक स्टोरेज लागत, पर एक्सेस और ट्रांजैक्शन लागत सबसे कम |
ऐसे डेटा के लिए आदर्श जिसे तेज़ और बार-बार एक्सेस चाहिए, जैसे सक्रिय डेटासेट्स, उपयोगकर्ता फाइलें, और लाइव एप्लिकेशंस |
डेटा रेडंडेंसी विकल्प
Azure में डेटा रेडंडेंसी का अर्थ है डेटा को विभिन्न स्थानों पर प्रतिकृत करना ताकि हार्डवेयर विफलता, नेटवर्क समस्याओं, या आपदाओं के दौरान भी उसकी टिकाऊपन, उपलब्धता, और अभिगम्यता बनी रहे।
प्रत्येक रेडंडेंसी विकल्प संरक्षण, उपलब्धता और लागत के अलग-अलग स्तर प्रदान करता है। ये विकल्प सुनिश्चित करते हैं कि आपका डेटा सुरक्षित रहे और आवश्यक होने पर वैकल्पिक स्थानों से पुनर्प्राप्त या एक्सेस किया जा सके।
निम्न तालिका में विभिन्न विकल्पों को कम लागत से उच्च लागत के क्रम में दर्शाया गया है:
|
अवलोकन |
उपयोग के मामले | |
|
लोकली रेडंडेंट स्टोरेज (LRS) |
LRS आपके डेटा को एक क्षेत्र के एक ही डेटा सेंटर में तीन बार प्रतिकृत करता है |
ऐसे परिदृश्यों के लिए उपयुक्त जहाँ कुछ डेटा हानि स्वीकार्य है, पर एक ही क्षेत्र के भीतर उच्च उपलब्धता चाहिए |
|
ज़ोन-रेडंडेंट स्टोरेज (ZRS) |
ZRS आपके डेटा को एक ही क्षेत्र में तीन स्टोरेज क्लस्टर्स में सिंक्रोनसली प्रतिकृत करता है, जो अलग-अलग उपलब्धता ज़ोन में स्थित होते हैं |
ऐसे परिदृश्यों के लिए उपयुक्त जिनमें क्षेत्र के भीतर उच्च उपलब्धता और टिकाऊपन चाहिए, और डेटा सेंटर-स्तरीय विफलताओं से सुरक्षा चाहिए |
|
जियो-रेडंडेंट स्टोरेज (GRS) |
GRS आपके डेटा को प्राथमिक स्थान से सैकड़ों मील दूर एक सेकेंडरी क्षेत्र में प्रतिकृत करता है। यह प्राथमिक क्षेत्र में LRS और सेकेंडरी क्षेत्र में असिंक्रोनस प्रतिकृति का संयोजन है |
ऐसे आपदा पुनर्प्राप्ति परिदृश्यों के लिए उपयुक्त जहाँ डेटा को क्षेत्रीय आउटेज से संरक्षित रखना आवश्यक है |
|
जियो-ज़ोन-रेडंडेंट स्टोरेज (GZRS) |
GZRS, ZRS और GRS के लाभों को जोड़ता है। यह प्राथमिक क्षेत्र में तीन Azure उपलब्धता ज़ोनों में डेटा को सिंक्रोनसली प्रतिकृत करता है और उसे असिंक्रोनसली सेकेंडरी भौगोलिक क्षेत्र में प्रतिकृत करता है। |
ऐसे मिशन-क्रिटिकल अनुप्रयोगों के लिए उपयुक्त जिन्हें उच्च उपलब्धता, टिकाऊपन, और आपदा पुनर्प्राप्ति क्षमताएँ चाहिए |
यदि आप Azure के बारे में अधिक गहराई से सीखने में रुचि रखते हैं, तो Azure Architecture and Services कोर्स देखें।
लाइफसाइकल प्रबंधन
अपने स्टोरेज अकाउंट के लिए सही विकल्प चुनने के अलावा, Azure Storage में लाइफसाइकल प्रबंधन आपको विभिन्न एक्सेस टियर के बीच डेटा को स्वचालित रूप से स्थानांतरित करने देता है, ताकि लागत का अनुकूलन हो सके।
नीतियाँ सेट करने का तरीका इस प्रकार है:
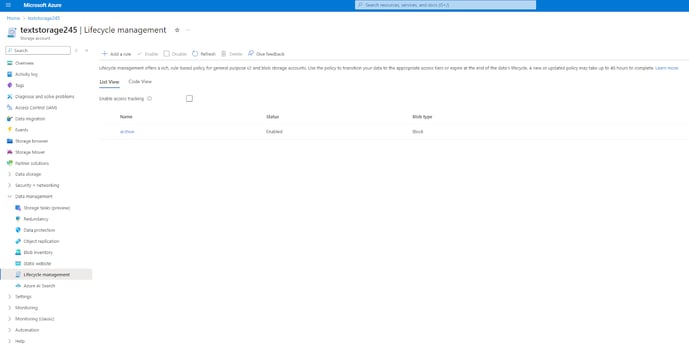
स्टोरेज अकाउंट की लाइफसाइकल मैनेजमेंट ओवरव्यू स्क्रीन। चित्र: लेखक
1. Azure पोर्टल में अपने स्टोरेज अकाउंट पर जाएँ। “Data management” सेक्शन के अंतर्गत “Lifecycle management” चुनें।
2. नई लाइफसाइकल मैनेजमेंट पॉलिसी बनाने के लिए “Add rule” पर क्लिक करें। नियम के लिए नाम दें और वे शर्तें निर्दिष्ट करें जिनके तहत नियम लागू होना चाहिए।
3. शर्तें और कार्रवाइयाँ परिभाषित करें:
- डेटा की आयु या अंतिम एक्सेस तिथि के आधार पर शर्तें सेट करें।
- ऐसी कार्रवाइयाँ निर्धारित करें जैसे डेटा को ठंडे टियर में ले जाना या निर्दिष्ट अवधि के बाद हटाना।
- उदाहरण के लिए, आप एक नियम सेट कर सकते हैं कि यदि ब्लॉब्स 30 दिनों तक संशोधित नहीं हुए हैं तो उन्हें cool टियर में, 90 दिनों के बाद cold टियर में, और यदि 180 दिनों तक एक्सेस नहीं हुए हैं तो archive टियर में स्थानांतरित कर दें।
4. नियम सेटिंग्स की समीक्षा करें और पॉलिसी सहेजें। परिभाषित शर्तों के आधार पर, पॉलिसी स्वतः स्टोरेज अकाउंट के ब्लॉब्स पर लागू होगी।
लाइफसाइकल प्रबंधन के उदाहरण परिदृश्य
यहाँ कुछ सामान्य परिदृश्य दिए गए हैं जिनका डेटा टीमें सामना कर सकती हैं, और प्रत्येक के लिए संभावित लाइफसाइकल प्रबंधन रणनीतियाँ।
1. अनुपालन और प्रतिधारण:
- परिदृश्य: नियामक आवश्यकताएँ निर्धारित करती हैं कि विशिष्ट डेटा को कई वर्षों तक बनाए रखना होगा, पर इसे शायद ही एक्सेस किया जाता है।
- रणनीति: पहले वर्ष के लिए डेटा को Cold टियर में रखें और फिर दीर्घकालिक प्रतिधारण के लिए Archive टियर में ले जाएँ। यह दृष्टिकोण अनुपालन सुनिश्चित करते हुए स्टोरेज लागत को न्यूनतम रखता है।
2. एप्लिकेशन डेटा:
- परिदृश्य: कोई एप्लिकेशन लॉग उत्पन्न करता है जो पहले महीने में महत्त्वपूर्ण होते हैं, पर उसके बाद कम ही एक्सेस किए जाते हैं। फिर भी, उन्हें शीघ्र उपलब्ध रहना चाहिए।
- रणनीति: 30 दिनों बाद लॉग्स को hot से cool टियर में ले जाने की पॉलिसी सेट करें। इससे स्टोरेज उपयोग और लागत नियंत्रित रहती है, जबकि आवश्यक अवधि तक डेटा बरकरार रहता है।
3. विकास और परीक्षण डेटा:
- परिदृश्य: विकास टीमें सॉफ़्टवेयर विकास और परीक्षण चरणों के दौरान बड़े पैमाने पर डेटा उत्पन्न करती हैं, जिसका विकास चक्र के दौरान भारी उपयोग होता है, पर समय के साथ प्रासंगिकता कम हो जाती है।
- रणनीति: सक्रिय विकास के दौरान विकास और परीक्षण डेटा को hot टियर में रखें। जब सक्रिय विकास धीमा हो, तो 90 दिनों बाद डेटा को cold टियर में और 180 दिनों बाद archive टियर में ले जाएँ, जहाँ से आवश्यकता पड़ने पर ऑडिट या संदर्भ के लिए प्राप्त किया जा सके।
निष्कर्ष
Azure स्टोरेज अकाउंट्स स्केलेबल, सुरक्षित और लचीले डेटा स्टोरेज विकल्प प्रदान करते हैं। इस ट्यूटोरियल में, हमने Azure पोर्टल, PowerShell और Azure CLI के माध्यम से स्टोरेज अकाउंट्स को बनाना, प्रबंधित करना और अनुकूलित करना सीखा। हमने उन्नत कॉन्फ़िगरेशन विकल्प, मूल्य निर्धारण, और लागत-बचत रणनीतियों को भी कवर किया।
यदि आप Azure की बुनियादी क्षमताओं के बारे में अधिक सीखना चाहते हैं, तो DataCamp का Azure Fundamentals ट्रैक देखें।
FAQs
क्या मैं Terraform का उपयोग करके Azure Storage Account बना सकता/सकती हूँ, और यह इन्फ्रास्ट्रक्चर मैनेजमेंट में कैसे मदद करता है?
आप अपने इन्फ्रास्ट्रक्चर-एज़-कोड स्ट्रेटेजी के हिस्से के रूप में Azure Storage Accounts बनाने और प्रबंधित करने के लिए Terraform का उपयोग कर सकते हैं। Terraform आपको अपनी क्लाउड संसाधनों को डिक्लेरेटिव कॉन्फ़िगरेशन फाइल में परिभाषित करने देता है, जिससे बड़े पैमाने पर इन्फ्रास्ट्रक्चर को स्वचालित और प्रबंधित करना आसान हो जाता है। Terraform का उपयोग करके, आप सुनिश्चित कर सकते हैं कि आपके Azure Storage Accounts और अन्य संसाधन आपकी विनिर्देशों के अनुसार लगातार डिप्लॉय और कॉन्फ़िगर हों, और यह टीमों के बीच वर्शन कंट्रोल और सहयोग को भी सक्षम करता है।
मैं Azure Storage Account के लिए एक्सेस कीज़ कैसे प्राप्त करूँ, और वे क्यों महत्त्वपूर्ण हैं?
एक्सेस कीज़ आपके Azure Storage Account डेटा को प्रमाणित करने और एक्सेस करने के लिए अत्यंत महत्त्वपूर्ण हैं। आप इन्हें Azure पोर्टल के माध्यम से प्राप्त कर सकते हैं, जहाँ आप अपने स्टोरेज अकाउंट पर जाकर "Access keys" सेक्शन के अंतर्गत कीज़ पा सकते हैं। ये कीज़ आपके स्टोरेज अकाउंट तक प्रोग्रामेटिक एक्सेस प्रदान करती हैं, इसलिए इन्हें सुरक्षित रूप से संभालना और सुरक्षा बनाए रखने के लिए समय-समय पर घुमाव (रोटेशन) करना आवश्यक है। इसके अतिरिक्त, आप साझा एक्सेस हस्ताक्षर (SAS) का उपयोग अस्थायी एक्सेस देने के लिए अधिक सूक्ष्म और सुरक्षित तरीके के रूप में कर सकते हैं।
क्या मैं Azure Storage Account बनने के बाद उसका परफॉर्मेंस टियर या रेडंडेंसी विकल्प बदल सकता/सकती हूँ?
आप अपने Azure Storage Account बनाने के बाद भी परफॉर्मेंस टियर और रेडंडेंसी विकल्प बदल सकते हैं। ऐसा करने के लिए, Azure पोर्टल में अपने स्टोरेज अकाउंट सेटिंग्स पर जाएँ और संबंधित सेक्शन के अंतर्गत परफॉर्मेंस टियर या रेडंडेंसी सेटिंग को अपडेट करें। ध्यान रखें कि इन विकल्पों को बदलने से अस्थायी रूप से आपके डेटा तक पहुँच प्रभावित हो सकती है और परिवर्तनों के आधार पर अतिरिक्त लागत भी आ सकती है।
Azure Storage Account में संग्रहीत डेटा को सुरक्षित रखने के सर्वोत्तम तरीके क्या हैं?
Azure Storage Account में डेटा को सुरक्षित रखने के लिए निम्न सर्वोत्तम प्रथाओं पर विचार करें:
- Azure Storage Service Encryption (SSE) का उपयोग करके एट-रेस्ट एन्क्रिप्शन सक्षम करें।
- प्राइवेट एंडपॉइंट्स और वर्चुअल नेटवर्क जैसी नेटवर्क सुरक्षा व्यवस्थाओं का उपयोग करें।
- अपने स्टोरेज अकाउंट तक पहुँच सीमित करने के लिए रोल-आधारित एक्सेस कंट्रोल (RBAC) लागू करें।
- खतरों का पता लगाने के लिए Azure Defender for Storage सक्षम करें और कॉन्फ़िगर करें।
- अकाउंट कीज़ को नियमित रूप से रोटेट करें और एक्सेस नियंत्रित करने के लिए साझा एक्सेस हस्ताक्षर (SAS) का उपयोग करें।
मैं अपने Azure Storage Account के प्रदर्शन और उपयोग की निगरानी कैसे कर सकता/सकती हूँ?
Azure Monitor आपको अपने Azure Storage Account के प्रदर्शन और उपयोग की निगरानी करने देता है। यह ट्रांजैक्शन दर, विलंबता, और क्षमता उपयोग जैसी मेट्रिक्स प्रदान करता है। इसके अलावा, आप असामान्य गतिविधि या उपयोग सीमा पार होने पर सूचित करने के लिए अलर्ट भी सेट कर सकते हैं। अधिक विस्तृत विश्लेषण के लिए लॉग्स और डायग्नोस्टिक डेटा एकत्रित किया जा सकता है।

एनेलीन सांख्यिकी और सामाजिक विज्ञान की पृष्ठभूमि वाली एक डेटा साइंटिस्ट हैं। वह वर्तमान में वित्त क्षेत्र में फ़्रीलांस डेटा साइंटिस्ट के रूप में कार्यरत हैं और एप्लाइड AI में स्नातकोत्तर डिग्री कर रही हैं। एनेलीन DataCamp के चार पाठ्यक्रमों की इंस्ट्रक्टर हैं, जिनमें 'Azure Management and Governance' शामिल है।
Azure Storage, Microsoft के Azure क्लाउड प्लेटफ़ॉर्म की रीढ़ है, जो उपयोगकर्ताओं को बड़े पैमाने पर डेटा को सुरक्षित, विश्वसनीय और किफायती तरीके से संग्रहीत करने में सक्षम बनाती है। यह फाइलें, डिस्क, संदेश, तथा संरचित और असंरचित डेटा सहित विभिन्न प्रारूपों का समर्थन करती है।
इसके अतिरिक्त, Azure Storage अत्यधिक स्केलेबल है और Azure Machine Learning प्लेटफ़ॉर्म जैसे अन्य Azure सेवाओं के साथ एकीकृत होती है।
इस ट्यूटोरियल का उद्देश्य Azure में एक स्टोरेज अकाउंट बनाने और उसे प्रबंधित करने के लिए मार्गदर्शिका प्रदान करना है। इस ट्यूटोरियल के अंत तक, आप Azure Storage Account को सेट अप और कॉन्फ़िगर करने, अपने डेटा को प्रभावी ढंग से प्रबंधित करने, और स्टोरेज अकाउंट्स के रखरखाव व सुरक्षा के सर्वोत्तम तरीकों को समझने में सक्षम होंगे।
पूर्वापेक्षाएँ
Azure Storage Account बनाने और प्रबंधित करने से पहले, सुगम अनुभव के लिए कुछ पूर्वापेक्षाएँ हैं:
यदि आपको अपना खाता सेट अप करने में सहायता चाहिए और Azure पोर्टल की बुनियादी जानकारी सीखनी है, तो यह Azure को सेट अप और कॉन्फ़िगर करने की गाइड देखें।