
Kursus
Pengantar dbt
4 jam
34K
Load balancing adalah konsep yang muncul di lebih banyak tempat daripada yang Anda duga.
Bayangkan Sabtu pagi di supermarket yang penuh sesak dengan hanya satu kasir yang buka. Lima belas orang mengantre, semua kesal, dan kasir malang itu terlihat seperti sedang meninjau ulang setiap keputusan hidup yang membawanya ke momen ini. Ketegangan makin terasa hingga tiba-tiba 3 staf datang, membuka beberapa jalur lagi, dan mulai mengarahkan orang ke antrean terpendek. Segalanya jadi lebih cepat, tekanan berkurang, dan antrean kembali bergerak normal. Itulah inti dari load balancing.
Di artikel ini, saya akan mengulas apa itu load balancing, mengapa penting, bagaimana cara kerjanya di balik layar, dan bagaimana ia mencegah dunia digital berantakan saat trafik memuncak. Anda tidak perlu pengetahuan khusus untuk mengikuti artikel ini, jadi jangan khawatir jika Anda tidak mendalami jaringan atau arsitektur cloud! Panduan ini akan tetap jelas, praktis, dan (semoga) sedikit menyenangkan.
Di ranah teknologi, load balancing adalah cara kami mendistribusikan trafik atau tugas yang masuk ke banyak server atau sumber daya. Alih-alih membiarkan satu mesin kewalahan, load balancer menyebarkan pekerjaan agar semuanya tetap cepat, stabil, dan skalabel. Teknologi ini ada di mana-mana dalam infrastruktur modern: platform cloud menggunakannya untuk menangani jutaan pengguna, pipeline AI mengandalkannya untuk menyebarkan beban data ke berbagai node, dan situs e-niaga bergantung padanya untuk bertahan saat Black Friday.
Bayangkan, sejenak saja, aplikasi Anda tanpa load balancer. Satu server menerima semua permintaan, semua trafik, semua tekanan. Mungkin ia sanggup bertahan sebentar, hingga (tak terelakkan) tidak lagi. Kinerjanya melambat, pengguna frustrasi, mungkin malah crash total. Sementara itu, server lain hanya bengong, tidak melakukan apa-apa.
Tanpa load balancing, Anda pada dasarnya akan berhadapan dengan:
Sekarang, tambahkan load balancer, dan semuanya berubah. Ia berada di depan server backend Anda, memantau kondisi setiap server dan mendistribusikan permintaan masuk ke yang paling sehat atau paling tidak sibuk. Ada juga yang memantau hal-hal seperti waktu respons atau sumber daya server secara waktu nyata.
Berikut manfaat yang Anda peroleh:
Jika Anda masih membayangkan contoh supermarket tadi, pikirkan antrean 15 orang itu dibagi cerdas ke lima kasir. Tidak ada yang panik, tidak ada yang berteriak, dan Anda sampai ke lorong pizza beku lebih cepat. Itulah tujuannya.
Kita sudah membahas mengapa load balancing berguna. Sekarang mari lihat bagaimana sebenarnya ia bekerja di balik layar.
Secara garis besar, load balancer berada di antara klien (orang atau sistem yang membuat permintaan) dan server backend Anda (yang mengerjakan tugas). Tugasnya adalah menerima setiap permintaan masuk dan memutuskan ke mana harus mengirimnya.
Alurnya kira-kira seperti ini:
Secara teori terlihat sederhana, tetapi banyak hal terjadi di balik layar, dan ada beberapa konsep kunci agar semuanya bekerja dengan baik:
Catatan singkat: “load balancing” adalah konsep (mendistribusikan trafik), sedangkan “load balancer” adalah alat atau layanan yang mewujudkannya. Kedua istilah ini sering dipakai saling menggantikan, tetapi memahami perbedaannya tetap membantu.
Walau terkadang load balancer memilih server secara acak, sebenarnya ada strategi, yang disebut algoritma load balancing, untuk menentukan bagaimana trafik masuk didistribusikan ke sumber daya backend.
Sebagian algoritma cukup sederhana dan dapat diprediksi, sementara yang lain menyesuaikan secara waktu nyata berdasarkan performa server, jumlah koneksi, atau kecepatan respons. Mari kita bagi menjadi dua kategori besar.
Algoritma ini tidak beradaptasi dengan kondisi sistem; mereka hanya mengikuti aturan yang telah ditentukan. Ini membuatnya dapat diprediksi dan mudah diimplementasikan, tetapi tidak selalu ideal di tekanan dunia nyata.
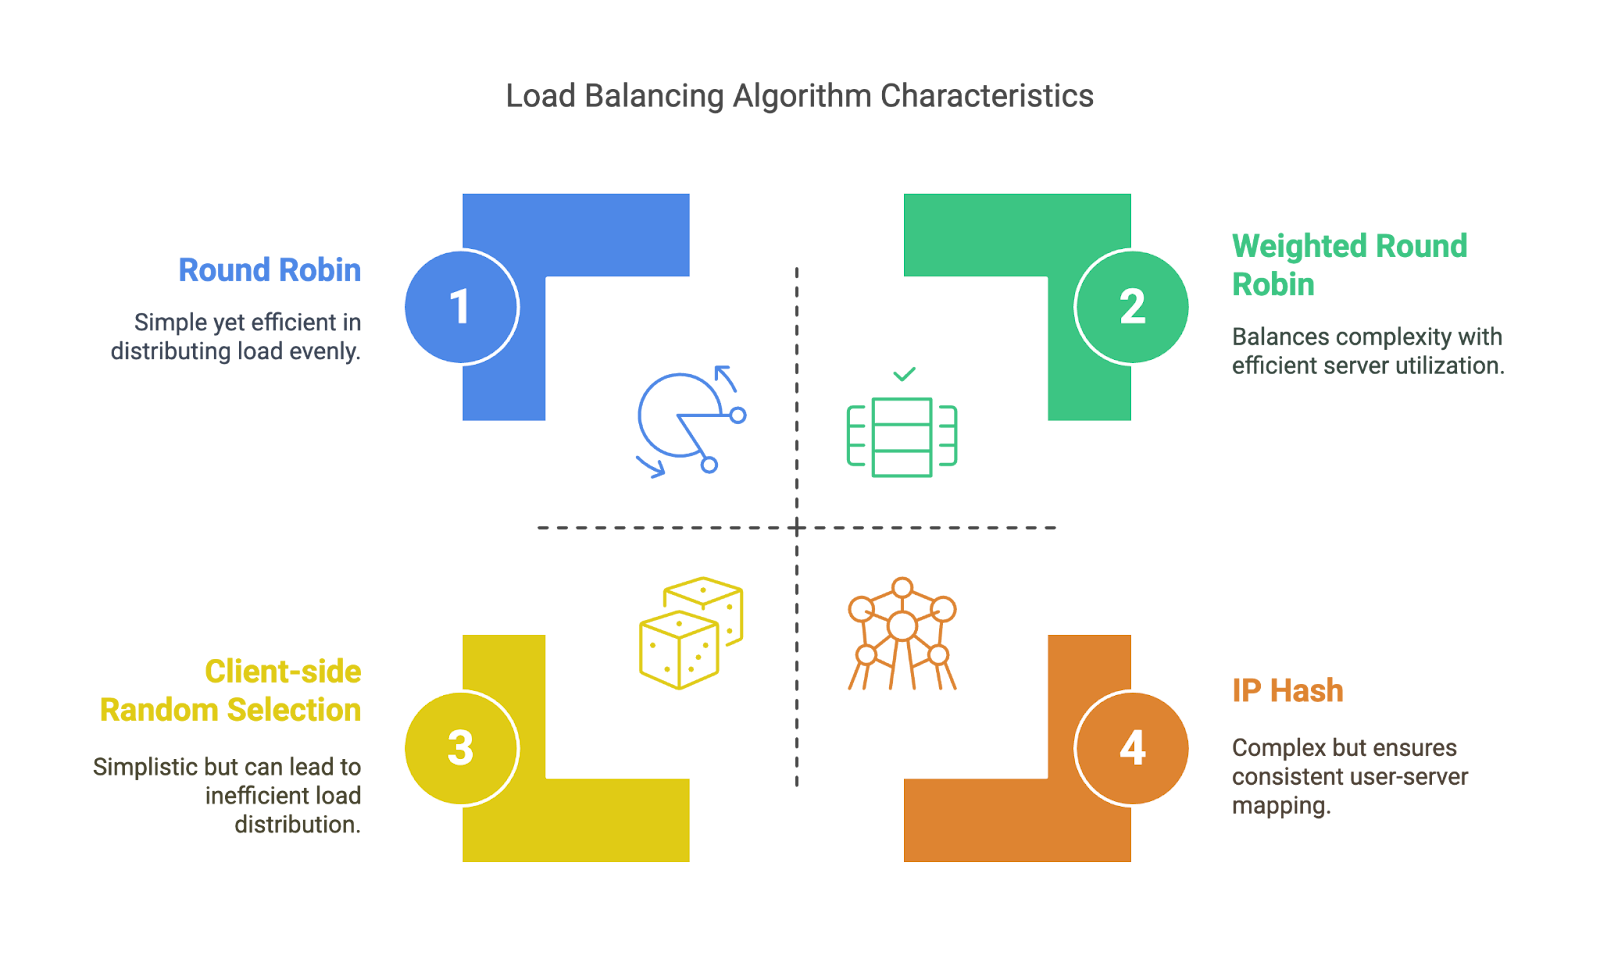
Algoritma statis. Gambar oleh Penulis
Algoritma ini beradaptasi berdasarkan apa yang benar-benar terjadi di sistem. Lebih cerdas, tetapi memerlukan pemantauan dan kesadaran sistem yang lebih tinggi.
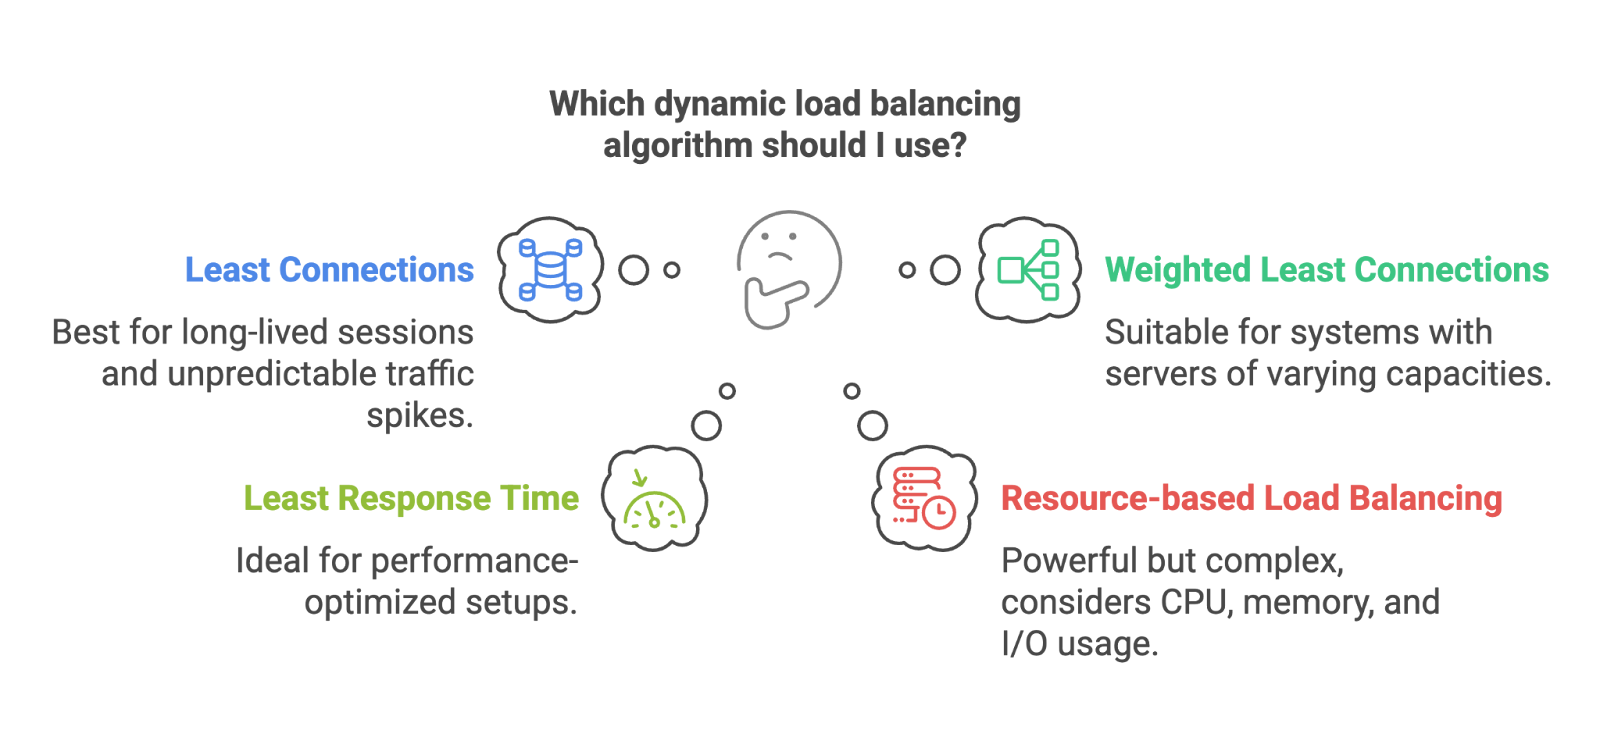
Algoritma dinamis. Gambar oleh Penulis
Algoritma statis bagus saat trafik Anda dapat diprediksi dan kemampuan server seimbang. Algoritma dinamis unggul saat keadaan lebih kacau.
Baiklah, sekarang mari bahas berbagai jenis load balancer itu sendiri: perangkat keras, perangkat lunak, cloud-native, dan lainnya.
Tidak semua load balancer diciptakan sama. Ada yang berbentuk perangkat keras, ada yang berjalan sebagai perangkat lunak, ada yang menjadi bagian dari layanan cloud, dan ada yang mengkhususkan diri pada kasus penggunaan tertentu. Pilihan Anda bergantung pada arsitektur, skala, dan kadang anggaran.
Ini adalah perangkat fisik yang berada di pusat data Anda, dibuat khusus untuk menyeimbangkan trafik. Kuat dan cepat, tetapi mahal dan lebih sulit diskalakan sesuai permintaan. Umumnya untuk perusahaan besar dan lingkungan on-prem.
Ini berjalan sebagai aplikasi di server tujuan umum. Tools seperti HAProxy, nginx (milik F5), atau Envoy termasuk dalam kategori ini. Mereka lebih murah, lebih fleksibel, dan lebih mudah diintegrasikan ke sebagian besar lingkungan.
Jika Anda menggunakan AWS, Azure, atau GCP, kemungkinan Anda sudah memakai cloud-native load balancer, seperti AWS ELB, Azure Load Balancer, atau GCP Load Balancing. Layanan ini dikelola untuk Anda, diskalakan otomatis, dan terintegrasi dengan baik dengan layanan lain.
Jika Anda ingin memahami bagaimana AWS menangani hal ini (dan banyak komponen infrastruktur lainnya), simaklah AWS Cloud Technology and Services Concepts course kami.
Anda mungkin pernah mendengar istilah elastic load balancer. Jenis ini dirancang untuk diskalakan naik-turun mengikuti beban kerja. Sering menjadi bagian dari sistem cloud-native, tetapi istilah “elastis” hanya berarti mampu beradaptasi secara dinamis terhadap trafik—ideal untuk beban yang melonjak atau tidak terduga.
Model OSI adalah kerangka konseptual untuk menjelaskan bagaimana data bergerak melalui jaringan. Terdiri dari tujuh lapisan, dari kabel fisik hingga aplikasi di peramban Anda. Untuk load balancing, lapisan yang paling relevan adalah lapisan 4 dan 7.
Membuat keputusan routing berdasarkan alamat IP, port, dan trafik TCP/UDP. Cepat dan efisien, tetapi tidak mengetahui konten yang dikirim.
Melihat konten aktual permintaan, seperti header HTTP, cookie, atau URL. Ini memungkinkan hal-hal yang lebih canggih seperti routing berdasarkan path URL, A/B testing, atau preferensi bahasa. Misalnya, jika Anda ingin /api/ diarahkan ke satu kluster dan /login ke kluster lain, Anda memerlukan Layer 7.
Digunakan untuk mendistribusikan trafik di pusat data yang tersebar secara geografis. Berguna untuk penyiapan multi-region, latensi rendah, atau pemulihan bencana.
Beroperasi sepenuhnya dalam jaringan privat, digunakan untuk menyeimbangkan trafik antar layanan di dalam cloud atau kluster.
Khusus untuk sistem telekomunikasi yang memakai protokol Diameter, sering ditemui di jaringan seluler untuk routing, autentikasi, dan permintaan penagihan.
Dioptimalkan khusus untuk menangani trafik HTTP dan HTTPS. Sering kali menyertakan terminasi SSL, routing berbasis URL, dan perlindungan DDoS bawaan.
Setiap jenis load balancer menyelesaikan masalah yang berbeda. Ada yang fokus pada skala, ada yang pada latensi, keamanan, atau kemudahan penggunaan. Mengetahui mana yang harus dipilih dapat sangat memengaruhi seberapa mulus (atau menyakitkan) infrastruktur Anda dijalankan.
Sejauh ini kita membahas apa yang dilakukan load balancer dan jenis apa yang bisa digunakan, tetapi bagaimana dengan cara pembuatannya? Arsitektur sistem load balancing memengaruhi segala hal mulai dari kemampuan skalanya hingga seberapa anggun ia menangani kegagalan.
Ini adalah pengaturan klasik: satu node “leader” mengambil keputusan dan mendistribusikan pekerjaan ke beberapa node “worker”. Sederhana dan mudah dipahami, tetapi leader dapat menjadi bottleneck atau titik kegagalan tunggal jika tidak memiliki cadangan yang memadai.
Alih-alih satu otak pusat, setiap load balancer menyadari rekannya dan berbagi pekerjaan. Ini meningkatkan toleransi kesalahan dan skalabilitas, tetapi koordinasi menjadi sedikit lebih rumit. Anda sering melihat ini di sistem berskala besar dengan routing anycast atau distribusi berbasis DNS.
Di lingkungan terkontainerisasi, khususnya dengan Kubernetes, load balancing menjadi lebih menarik. Services, ingress controller, dan sidecar bekerja sama untuk mengarahkan trafik secara cerdas di dalam kluster. Jika Anda baru mulai menjelajahi dunia itu, Introduction to Kubernetes kami adalah cara praktis yang solid untuk mempelajari dasar-dasarnya.
Dalam pengaturan ini, worker yang menganggur dapat “mencuri” tugas dari yang sibuk. Umumnya digunakan di lingkungan komputasi berat seperti antrian tugas atau pipeline pemrosesan data, tetapi jarang untuk trafik web. Ini adalah pola yang berguna untuk menyeimbangkan beban kerja yang tidak dapat diprediksi.
Beberapa sistem melapiskan load balancer mereka, misalnya satu di tingkat global (lintas region), satu lagi di tingkat pusat data, dan ketiga di dalam kluster layanan tertentu. Ini membantu mengelola kompleksitas dan menjaga setiap lapisan fokus pada cakupan spesifik.
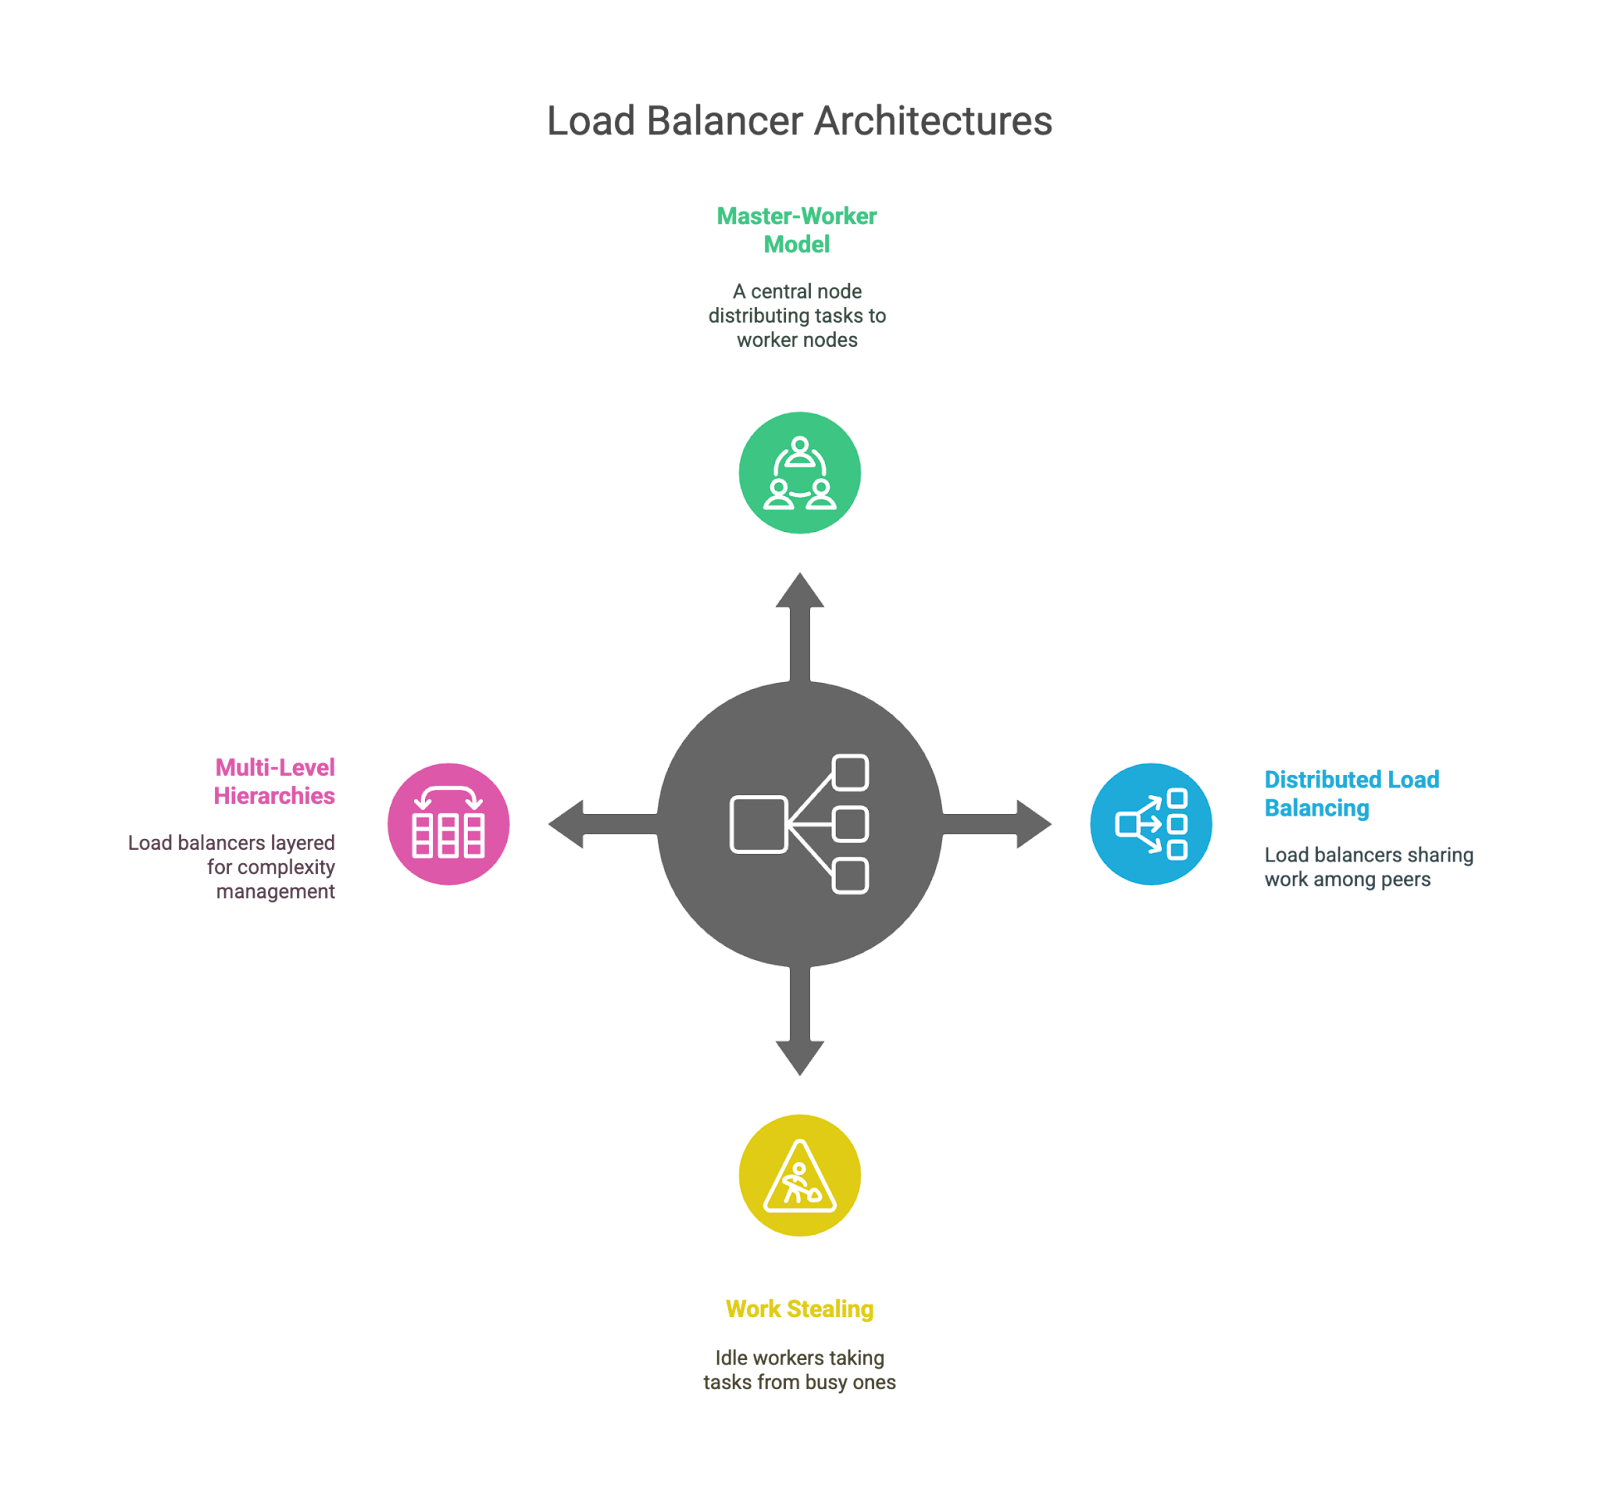
Arsitektur load balancing.
Masing-masing arsitektur ini memiliki kompromi. Model terpusat mudah dipahami tetapi berisiko menjadi titik seret, model terdistribusi lebih skalabel namun menambah kompleksitas, dan topologi berlapis menawarkan modularitas tetapi dapat menambah latensi jika tidak dirancang cermat. Seperti biasa, tidak ada satu jawaban untuk semua. Itu bergantung pada ukuran sistem Anda, pola trafik, dan toleransi terhadap risiko.
Load balancing itu kuat, tetapi bukan sihir. Meski dapat membuat sistem lebih andal, skalabel, dan efisien, ia juga menambah lapisan kompleksitas dan potensi titik kegagalan baru. Mari bahas beberapa kompromi yang dihadapi engineer, baik secara teknis maupun operasional.
Ironisnya, alat yang dirancang untuk mendistribusikan trafik bisa menjadi titik kegagalan tunggal jika tidak diarsiteki dengan benar, terutama pada model terpusat atau berbasis leader. Karena itu banyak sistem menggunakan beberapa load balancer, mekanisme failover, atau bahkan balancing tingkat DNS untuk menyebarkan risiko.
Secepat apa pun, load balancer tetap menambah satu lompatan antara klien dan backend. Ini dapat menambah latensi, terutama pada arsitektur berlapis atau dengan routing lapisan aplikasi (Layer 7).
Menangani trafik HTTPS di level load balancer (alias terminasi SSL) dapat mengurangi beban CPU dari server backend, tetapi juga berarti load balancer bekerja lebih banyak dan bertanggung jawab atas pengaturan serta sertifikat keamanan yang sensitif.
Sticky session berguna untuk menjaga pengguna terikat ke backend yang sama (misalnya saat login), tetapi mempersulit penskalaan dan menyulitkan penerapan layanan yang benar-benar tanpa status. Engineer sering harus memilih antara pengalaman pengguna dan keanggunan arsitektur.
Semakin pintar logika routing Anda, semakin besar ruang untuk bug, salah rute, atau isu performa halus yang sulit dilacak. Anda akan merasa pintar saat menyiapkannya, dan jauh kurang demikian saat dibangunkan jam 2 pagi untuk men-debug health check yang tidak stabil.
Setiap aplikasi berperilaku berbeda saat dibebani. Memilih antara algoritma statis atau dinamis dan menyetel ambang koneksi atau interval health check sering butuh banyak coba-coba dan pengalaman.
Saat terjadi masalah, load balancer menambah satu titik yang harus diperiksa. Rute yang salah konfigurasi, permintaan yang terjatuh, lapisan caching, atau hasil health check yang tidak konsisten dapat memperkeruh keadaan.
Jika load balancer Anda menangani SSL, Anda harus memastikan konfigurasinya benar, ditambal, dan dipantau. Kesalahan di sana bisa menciptakan kerentanan atau merusak komunikasi aman.
Ini agak terkait dengan poin tentang kompleksitas tambahan. Anda memerlukan logging, metrik, dan tracing yang kuat untuk memahami aliran permintaan di sistem. Tanpa observability yang baik, load balancer yang bermasalah sulit dikenali, apalagi diperbaiki.
Agar jelas, tak satu pun dari ini menjadi alasan untuk tidak menggunakan load balancing. Ini hanya realitas membangun sistem yang tangguh: setiap lapisan yang Anda tambahkan bisa membantu, tetapi juga menambah tantangan baru untuk dikelola.
Seperti halnya teknologi lain, load balancing terus berkembang. Saat sistem menjadi lebih kompleks, lebih terdistribusi, dan lebih dinamis, pendekatan tradisional mulai kewalahan, dan strategi baru mulai diuji.
Ini cukup jelas, mengingat tren teknologi global. Platform modern mulai mengintegrasikan machine learning untuk memprediksi pola trafik dan membuat keputusan routing yang lebih cerdas. Alih-alih hanya bereaksi terhadap beban saat ini, sistem ini dapat mengantisipasi lonjakan (seperti peluncuran produk atau berita besar) dan menyesuaikan aliran trafik lebih dulu. Masih tahap awal, tetapi potensi infrastruktur yang mengoptimalkan diri itu nyata.
Jika Anda ingin mengeksplorasi sisi ini, tutorial kami tentang Machine Learning, Pipelines, Deployment and MLOps adalah titik awal yang bagus.
Load balancer tradisional tidak benar-benar tahu apa yang dilakukan aplikasi Anda; mereka hanya melihat trafik. Load balancing yang sadar aplikasi menggali lebih dalam. Ia bisa mengambil keputusan berdasarkan identitas pengguna, jenis perangkat, atau pentingnya permintaan bagi bisnis. Misalnya, ia dapat memprioritaskan pengguna yang login saat terjadi lonjakan, atau mengarahkan trafik sensitif ke kluster dengan keamanan lebih tinggi.
Saat perusahaan membagi beban kerja ke berbagai penyedia cloud (atau mencampur on-prem dengan cloud), load balancer ikut beradaptasi. Mereka harus lebih sadar lokasi, mendukung failover lintas cloud, dan mengelola routing antar lingkungan yang sangat berbeda. Harapkan lebih banyak pengarah trafik global dan orkestrasi tingkat DNS di penyiapan seperti ini.
Dengan bangkitnya komputasi edge, load balancing bergeser lebih dekat ke pengguna. Alih-alih mengarahkan semuanya melalui cloud pusat, permintaan dilayani dari node edge, sehingga latensi turun drastis. Load balancing di edge harus ringan, cerdas, dan sangat lokal.
Beberapa platform eksperimental mengeksplorasi load balancing berbasis agen, di mana layanan individual membantu memutuskan bagaimana trafik harus mengalir berdasarkan pengamatan lokal. Ini lebih terdistribusi dan dapat merespons cepat terhadap perubahan skala kecil, tetapi juga menambah tantangan koordinasi.
Saya rasa cukup jelas bahwa semua tren ini mengarah pada satu hal: load balancing yang semakin dinamis, cerdas, dan peka konteks. Hari-hari routing round-robin sederhana masih tetap ada (mengapa membuang sesuatu yang bekerja?), tetapi kini mulai berbagi panggung dengan sistem yang belajar, beradaptasi, dan mengambil keputusan waktu nyata berdasarkan lebih dari sekadar beban server.
Sepanjang artikel ini, kita telah melihat apa itu load balancing, mengapa penting, dan bagaimana cara kerjanya di balik layar. Kita telah membahas algoritma, arsitektur, dan penerapan di dunia nyata, dan semoga, membuatnya terasa sedikit kurang misterius. Saya berharap artikel ini memberi Anda gambaran yang lebih jelas tentang bagaimana semuanya saling terhubung!
Sebagai langkah berikutnya, jika Anda tertarik mempelajari lebih jauh, daftarlah ke kursus khusus kami. Saya merekomendasikan Introduction to Kubernetes dan AWS Cloud Technology and Services Concepts.
Belajar bersama DataCamp
Kursus
Kursus
Kursus
blogs
Dario Radečić
15 mnt
blogs
Javier Canales Luna
14 mnt
blogs
Hugo Bowne-Anderson
13 mnt
blogs
David Woods
13 mnt




