
Kurs
dbt'ye Giriş
4 sa
33.8K
Yük dengeleme, tahmin ettiğinizden daha fazla yerde karşınıza çıkan bir kavramdır.
Cumartesi sabahı, tıklım tıklım bir süpermarkette yalnızca bir kasanın açık olduğunu düşünün. On beş kişi sırada, herkes gergin, zavallı kasiyer ise bu ana getiren tüm yaşam kararlarını gözden geçiriyor gibi görünüyor. Gerginlik iyice artarken birden 3 görevli çıkageliyor, birkaç kasa daha açıyor ve insanları en kısa kuyruklara yönlendiriyor. Her şey hızlanıyor, baskı azalıyor ve kuyruklar normal şekilde akmaya başlıyor. Özünde, yük dengeleme tam olarak budur.
Bu yazıda, yük dengelemenin ne olduğunu, neden önemli olduğunu, kaputun altında nasıl çalıştığını ve yoğunluk arttığında dijital dünyanın nasıl dağılmaktan kurtulduğunu anlatacağım. Yazıyı takip etmek için özel bir bilgiye ihtiyacınız yok; ağ veya bulut mimarisine derinlemesine hakim olmasanız da olur. Bu rehber konuyu net, pratik ve (umarım) biraz da eğlenceli tutacak.
Teknolojide yük dengeleme, gelen trafiği veya görevleri birden çok sunucuya ya da kaynağa dağıtmamızın yoludur. Tüm yükün tek bir makineyi ezmesine izin vermek yerine, bir yük dengeleyici işi yayarak her şeyin hızlı, stabil ve ölçeklenebilir kalmasını sağlar. Modern altyapının her yerindedir: bulut platformları milyonlarca kullanıcıyı karşılamak için bunu kullanır, yapay zekâ hatları veri yüklerini düğümlere yaymak için buna dayanır ve e-ticaret siteleri Black Friday’i atlatmak için buna güvenir.
Bir anlığına, uygulamanızda yük dengeleyici olmadığını hayal edin. Tüm istekler, tüm trafik, tüm baskı tek bir sunucuya gider. Belki bir süre dayanır, ta ki (kaçınılmaz olarak) dayanamayıncaya kadar. Yavaşlar, kullanıcılar hayal kırıklığına uğrar, belki tamamen çöker. Bu sırada diğer sunucular dijital başparmak çevirir, hiçbir şey yapmaz.
Yük dengeleme olmadan, aslında şunlarla baş başa kalırsınız:
Şimdi bir yük dengeleyici ekleyin ve her şey bambaşka görünür. Arka uç sunucularınızın önünde durur, her birinin durumunu izler ve gelen istekleri en sağlıklı ya da en az meşgul olana dağıtır. Bazıları yanıt süresi veya sunucu kaynaklarını gerçek zamanlı izler.
Elde ettikleriniz şunlardır:
Hâlâ süpermarket örneğini düşünüyorsanız, 15 kişilik kuyruğun akıllıca beş kasa arasında bölündüğünü hayal edin. Kimse paniklemiyor, kimse bağırmıyor ve siz donmuş pizza reyonuna daha hızlı ulaşıyorsunuz. Amaç bu.
Yük dengelemenin neden faydalı olduğundan bahsettik. Şimdi de kaputun altında gerçekte nasıl çalıştığına bakalım.
Yüksek seviyede, bir yük dengeleyici istemciler (istekte bulunan kişiler veya sistemler) ile arka uç sunucularınız (işi yapanlar) arasında durur. Görevi, gelen her isteği alıp nereye göndereceğine karar vermektir.
Temel akış şöyledir:
Teoride oldukça basit, ancak perde arkasında çok şey olur ve her şeyin çalışmasını sağlayan birkaç temel kavram vardır:
Kısa bir not: "yük dengeleme" bir kavramdır (trafiği dağıtmak) ve "yük dengeleyici" bunu mümkün kılan araçtır veya hizmettir. İki terim çoğunlukla birbirinin yerine kullanılır, ancak aradaki farkı bilmek faydalıdır.
Bazen yük dengeleyiciler bir sunucuyu rastgele seçse de, trafiğin arka uç kaynaklar arasında nasıl dağıtılacağını belirleyen gerçek stratejiler vardır; bunlara yük dengeleme algoritmaları denir.
Bazıları oldukça basit ve öngörülebilirdir, bazıları ise sunucu performansı, bağlantı sayısı veya yanıt hızına göre gerçek zamanlı ayarlamalar yapar. Gelin bunları iki geniş kategoriye ayıralım.
Bunlar sistemde olup bitene uyum sağlamaz; önceden tanımlanmış bir kuralı izlerler. Bu da onları öngörülebilir ve uygulaması kolay kılar, ancak gerçek dünya baskısı altında her zaman ideal değildir.
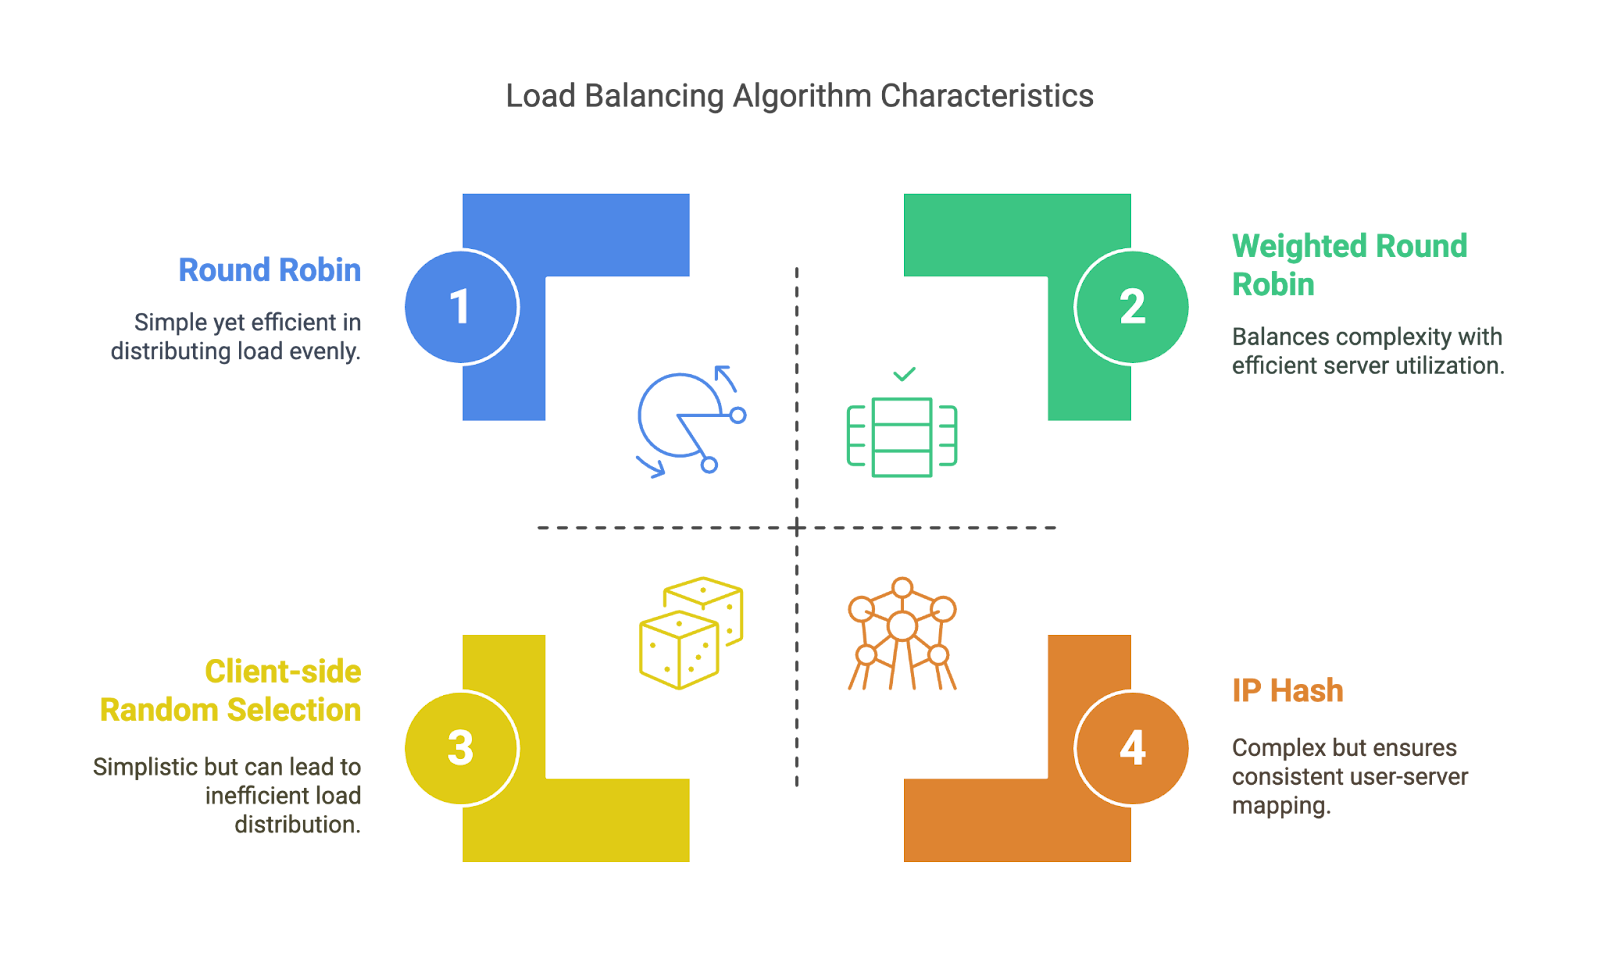
Statik algoritmalar. Görsel: Yazar
Bu algoritmalar sistemde gerçekte olup bitene göre uyum sağlar. Daha akıllıdırlar, ancak daha fazla izleme ve sistem farkındalığı gerektirirler.
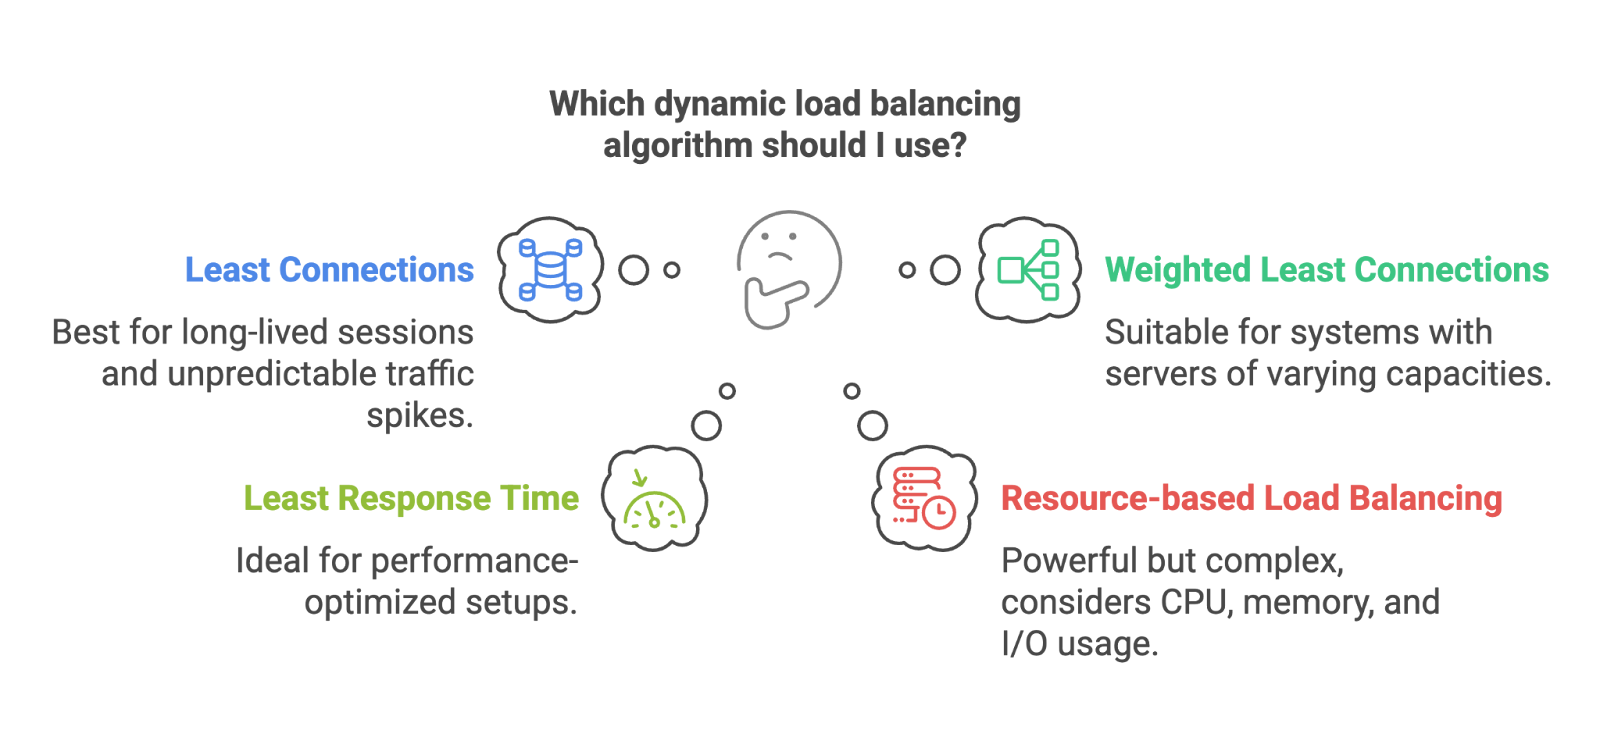
Dinamik algoritmalar. Görsel: Yazar
Trafiğiniz öngörülebilir ve sunucularınız denk ise statik algoritmalar harikadır. İşler biraz daha kaotik olduğunda ise dinamik algoritmalar parlar.
Peki, şimdi yük dengeleyicilerin türlerinden bahsedelim: donanım, yazılım, bulut-yerel ve daha fazlası.
Tüm yük dengeleyiciler aynı değildir. Bazıları donanımda yaşar, bazıları yazılım olarak çalışır, bazıları bulut hizmetleriyle birlikte gelir ve bazıları çok özel kullanım alanlarına odaklanır. Hangisini kullanacağınız mimarinize, ölçeğinize ve bazen de bütçenize bağlıdır.
Bunlar veri merkezinizde bulunan, trafiği dengelemek için özel olarak tasarlanmış fiziksel cihazlardır. Güçlü ve hızlıdırlar, ancak pahalıdırlar ve talebe göre ölçeklendirmeleri daha zordur. Büyük işletmeler ve şirket içi kurulumları düşünün.
Bunlar genel amaçlı sunucularda uygulama olarak çalışır. HAProxy , nginx (F5’e aittir) veya Envoy gibi araçlar bu kategoriye girer. Daha ucuz, daha esnek ve çoğu ortama entegre edilmesi daha kolaydır.
AWS, Azure veya GCP kullanıyorsanız, muhtemelen zaten AWS ELB, Azure Load Balancer veya GCP Load Balancing gibi bulut-yerel bir yük dengeleyici kullanıyorsunuzdur. Sizin yerinize yönetilir, otomatik ölçeklenir ve diğer hizmetlerle güzelce entegre olur.
AWS’nin bunu (ve diğer birçok altyapı bileşenini) nasıl ele aldığını görmek istiyorsanız, şuraya göz atın: AWS Cloud Technology and Services Concepts kurusumuz.
Elastik yük dengeleyicileri duymuş olabilirsiniz. Bunlar iş yükünüzle birlikte ölçeklenmek üzere tasarlanmıştır. Genellikle bulut-yerel sistemlerin parçasıdır, ancak "elastik" terimi sadece trafiğe dinamik olarak uyum sağlayabildikleri anlamına gelir; ani veya öngörülemeyen yükler için idealdir.
OSI modeli, verilerin bir ağ üzerinden nasıl hareket ettiğini açıklamak için kullanılan kavramsal bir çerçevedir. Fiziksel kablodan tarayıcınızdaki uygulamaya kadar yedi katmanı vardır. Yük dengeleme için en ilgili katmanlar 4 ve 7’dir.
Bunlar IP adresleri, portlar ve TCP/UDP trafiğine göre yönlendirme kararı verir. Hızlı ve verimlidirler, ancak gönderilen içeriğe dair bir bilgileri yoktur.
Bunlar, HTTP başlıkları, çerezler veya URL’ler gibi isteğin gerçek içeriğine bakar. Bu sayede URL yoluna göre yönlendirme, A/B testleri veya dil tercihleri gibi daha gelişmiş şeyleri yapabilirler. Örneğin, /api/ isteklerinin bir kümeye, /login isteklerinin başka bir kümeye gitmesini istiyorsanız Katman 7’ye ihtiyacınız olacaktır.
Coğrafi olarak dağıtılmış veri merkezleri arasında trafiği dağıtmak için kullanılır. Çok bölgeli, düşük gecikmeli veya felaket kurtarma kurulumları için kullanışlıdır.
Tamamen özel ağlar içinde çalışır, bir bulut veya küme içindeki hizmetler arasındaki trafiği dengelemek için kullanılır.
Telekom sistemleri için özelleştirilmiştir ve sıklıkla yönlendirme, kimlik doğrulama ve faturalama istekleri için mobil ağlarda bulunan Diameter protokolünü kullanır.
Bunlar özellikle HTTP ve HTTPS trafiğini ele almak üzere optimize edilmiştir. Çoğunlukla SSL sonlandırma, URL tabanlı yönlendirme ve yerleşik DDoS koruması içerirler.
Her yük dengeleyici türü farklı bir tür problemi çözer. Bazıları ölçeğe, bazıları gecikmeye, güvenliğe veya kullanım kolaylığına odaklanır. Hangisini seçeceğinizi bilmek, altyapınızın ne kadar sorunsuz (ya da sancılı) çalışacağını ciddi biçimde etkileyebilir.
Şimdiye kadar, yük dengeleyicilerin ne yaptığını ve hangi türleri kullanabileceğinizi konuştuk; peki ya içeride nasıl inşa edildikleri? Bir yük dengeleme sisteminin mimarisi, ne kadar iyi ölçeklendiğinden arızaları ne kadar zarif atlattığına kadar her şeyi etkiler.
Bu klasik kurulumda bir "lider" düğüm kararları verir ve işi birden çok "işçi" düğüme dağıtır. Basit ve anlaşılması kolaydır, ancak uygun şekilde yedeklenmezse lider bir darboğaz veya tek hata noktası hâline gelebilir.
Tek bir merkezi beyin yerine, her yük dengeleyici akranlarının farkındadır ve işi paylaşır. Bu, hata toleransını ve ölçeklenebilirliği artırır, ancak koordinasyonu biraz daha zorlaştırır. Bunu genellikle anycast yönlendirme veya DNS tabanlı dağıtımla büyük ölçekli sistemlerde görürsünüz.
Konteynerleştirilmiş ortamlarda, özellikle Kubernetes ile, yük dengeleme daha da ilginç hâle gelir. Hizmetler, ingress denetleyicileri ve sidecar’lar birlikte çalışarak kümeler içinde trafiği akıllıca yönlendirir. Bu dünyaya yeni başlıyorsanız, Introduction to Kubernetes kursumuz temelleri öğrenmek için sağlam, uygulamalı bir yolak sunar.
Bu düzende, boşta olan işçiler meşgul olanlardan görev "çalabilir". Genellikle görev kuyrukları veya veri işleme hatları gibi hesaplama yoğun ortamlarda kullanılır, web trafiğinde ise pek değil. Öngörülemeyen iş yüklerini dengelemek için yararlı bir desendir.
Bazı sistemler yük dengeleyicilerini katmanlar: örneğin küresel seviyede (bölgeler arası), veri merkezi seviyesinde ve belirli bir hizmet kümesi içinde olmak üzere birden fazla katman kurarlar. Bu, karmaşıklığı yönetmeye yardımcı olur ve her katmanın belirli bir kapsama odaklanmasını sağlar.
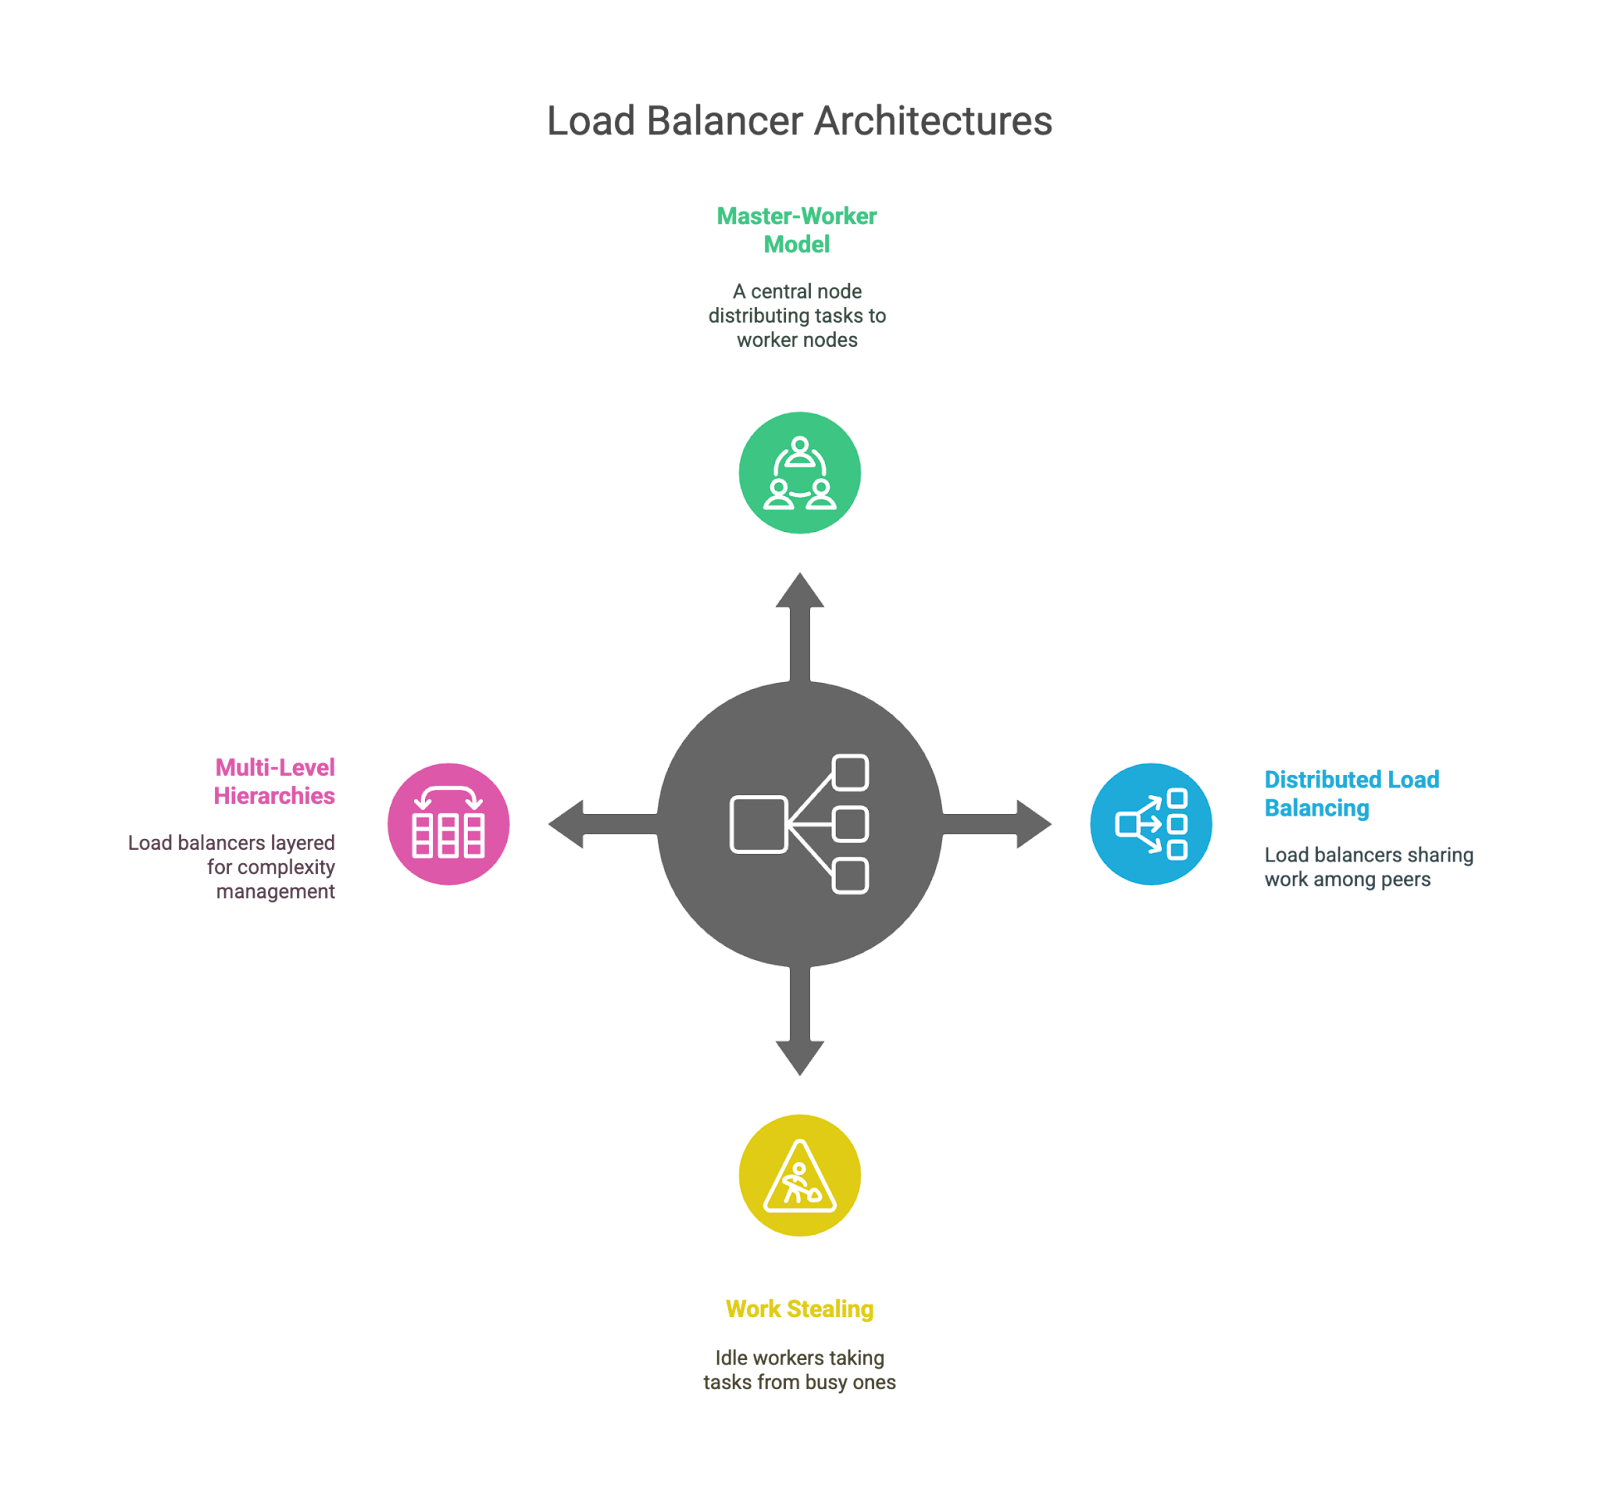
Yük dengeleme mimarileri.
Bu mimarilerin her birinin ödünleşimleri vardır. Merkezi modeller anlaması kolaydır ancak tıkanma noktası olma riski taşır; dağıtık modeller daha iyi ölçeklenir ancak karmaşıklık ekler; katmanlı topolojiler modülerlik sunar ancak dikkatli tasarlanmazsa gecikme yaratabilir. Her zamanki gibi, tek bir doğru yoktur. Sistemin boyutuna, trafik desenlerinize ve riske toleransınıza bağlıdır.
Yük dengeleme güçlüdür, ancak sihir değildir. Sistemleri daha güvenilir, ölçeklenebilir ve verimli kılabilirken, yeni karmaşıklık katmanları ve potansiyel arıza noktaları da getirir. Mühendislerin hem teknik hem de operasyonel olarak karşılaştığı bazı ödünleşimlerden bahsedelim.
İronik biçimde, trafiği dağıtmak için tasarlanmış aracın kendisi, özellikle merkezi veya lider tabanlı modellerde doğru mimari kurulmazsa tek hata noktası olabilir. Bu yüzden birçok sistem birden çok yük dengeleyici, yedek devreye alma mekanizmaları veya riski dağıtmak için DNS seviyesinde dengeleme kullanır.
Ne kadar hızlı olursa olsun, yük dengeleyici yine de istemci ile arka uç arasında bir atlama ekler. Bu, özellikle çok katmanlı mimarilerde veya uygulama katmanı (Katman 7) yönlendirmede gecikme yaratabilir.
Yük dengeleyici seviyesinde HTTPS trafiğini işlemek (diğer adıyla SSL sonlandırma), CPU işini arka uç sunuculardan alabilir; fakat bu aynı zamanda yük dengeleyicinin daha çok iş yaptığı ve hassas güvenlik ayarları ile sertifikalardan sorumlu olduğu anlamına gelir.
Yapışkan oturumlar kullanıcıları aynı arka uca bağlı tutmak için kullanışlıdır (örneğin oturum açma sırasında), ancak ölçeklemeyi karmaşıklaştırır ve tamamen durumsuz hizmetler çalıştırmayı zorlaştırır. Mühendisler sıklıkla kullanıcı deneyimi ile mimari zarafet arasında seçim yapmak zorunda kalır.
Yönlendirme mantığınız ne kadar akıllı olursa, hata, yanlış yönlendirme veya izlenmesi zor ince performans sorunları için o kadar çok alan olur. Kurarken kendinizi çok akıllı hissedersiniz, ancak saat 2’de sağlık kontrolü tutarsızlıklarını ayıklamak için uyandırıldığınızda pek de öyle değil.
Her uygulama yük altında farklı davranır. Statik veya dinamik algoritmalar arasında seçim yapmak ve bağlantı eşik değerleri ya da sağlık kontrolü aralıkları gibi ayarları yapmak, çokça deneme-yanılma ve deneyim gerektirebilir.
Bir şeyler ters gittiğinde, yük dengeleyici bakılacak ekstra bir yer daha ekler. Yanlış yapılandırılmış rotalar, düşen istekler, önbellekleme katmanları veya tutarsız sağlık kontrolü sonuçları durumu bulanıklaştırabilir.
Yük dengeleyiciniz SSL’i ele alıyorsa, doğru yapılandırıldığından, yamalandığından ve izlendiğinden emin olmanız gerekir. Buradaki herhangi bir hata güvenlik açıkları yaratabilir veya güvenli iletişimi bozabilir.
Bu, eklediğiniz karmaşıklık noktasına kısmen bağlıdır. İsteklerin sistem içinde nasıl aktığını anlamak için güçlü loglama, metrikler ve izleme (tracing) gerekir. İyi gözlemlenebilirlik olmadan, sorun çıkaran bir yük dengeleyiciyi tespit etmek zor, düzeltmek daha da zor olabilir.
Açık olmak gerekirse, bunların hiçbiri yük dengelemeyi kullanmamak için bir neden değildir. Bunlar sadece dayanıklı sistemler kurmanın gerçeğidir: Eklediğiniz her katman yardımcı olabilir, ancak yönetilmesi gereken yeni zorluklar da getirir.
Teknolojide her şey gibi yük dengeleme de evriliyor. Sistemler daha karmaşık, daha dağıtık ve daha dinamik hâle geldikçe, geleneksel yaklaşımlar zorlanıyor ve yeni stratejiler deneniyor.
Küresel teknoloji trendi düşünüldüğünde bu oldukça bariz. Modern platformlar trafik desenlerini tahmin etmek ve daha akıllı yönlendirme kararları almak için makine öğrenimini entegre etmeye başlıyor. Sadece mevcut yüke tepki vermek yerine, bu sistemler (bir ürün lansmanı ya da flaş haber gibi) sıçramaları öngörebilir ve trafik akışını önceden ayarlayabilir. Hâlâ erken günler, ancak kendini optimize eden altyapı potansiyeli gerçek.
Bu tarafı keşfetmek isterseniz, Machine Learning, Pipelines, Deployment and MLOps konulu eğitimimiz harika bir başlangıç noktasıdır.
Geleneksel yük dengeleyiciler uygulamanızın ne yaptığını gerçekten bilmez; sadece trafiğe bakarlar. Uygulama farkındalığı olan yük dengeleme ise daha derinlere iner. Kullanıcı kimliği, cihaz türü veya isteğin iş açısından önemi gibi unsurlara göre karar verebilir. Örneğin, bir dalgalanma sırasında oturum açmış kullanıcıları önceliklendirebilir veya hassas trafiği daha yüksek güvenlikli kümelere yönlendirebilir.
Şirketler iş yüklerini birden çok bulut sağlayıcısına yaydıkça (veya şirket içi ile bulutu karıştırdıkça), yük dengeleyiciler uyum sağlıyor. Daha konum farkındalığına sahip olmaları, bulutlar arası yedek devreye almayı desteklemeleri ve çok farklı ortamlar arasında yönlendirmeyi yönetmeleri gerekiyor. Bu kurulumlarda daha fazla küresel trafik yöneticisi ve DNS seviyesi orkestrasyon görmeyi bekleyin.
Uç bilişimin yükselişiyle, yük dengeleme kullanıcıya daha yakın bir noktaya kayıyor. Her şeyi merkezi bir buluttan geçirmek yerine, istekler uç düğümlerden karşılanıyor ve gecikme ciddi biçimde düşüyor. Uçta yük dengeleme hafif, akıllı ve hiper-yerel olmalıdır.
Bazı deneysel platformlar, bireysel hizmetlerin yerelde gördüklerine dayanarak trafiğin nasıl akması gerektiğine yardımcı olduğu ajan tabanlı yük dengelemeyi araştırıyor. Daha dağıtıktır ve küçük ölçekli değişimlere hızlı tepki verebilir, ancak koordinasyon zorlukları da getirir.
Tüm bu trendlerin tek bir noktaya işaret ettiği oldukça açık: daha dinamik, daha akıllı ve bağlamdan haberdar yük dengeleme. Basit round-robin yönlendirme hâlâ yaşıyor (işleyen şeyi neden atalım ki?), ancak artık sahneyi öğrenen, uyum sağlayan ve yalnızca sunucu yükünden çok daha fazlasına dayanarak gerçek zamanlı kararlar veren sistemlerle paylaşıyor.
Bu yazı boyunca yük dengelemenin ne olduğunu, neden önemli olduğunu ve kaputun altında nasıl çalıştığını ele aldık. Algoritmaları, mimarileri ve gerçek dünya uygulamalarını konuştuk ve umarım bu süreçte her şeyi biraz daha az gizemli kıldık. Umarım bu yazı, tüm parçaların nasıl bir araya geldiğine dair daha net bir resim sunmuştur!
Bir sonraki adım olarak daha fazlasını öğrenmekle ilgileniyorsanız, özel kurslarımıza kaydolun. Şu kursları öneriyorum: Introduction to Kubernetes ve AWS Cloud Technology and Services Concepts.
DataCamp ile öğrenin
Kurs
Kurs
Kurs
blog
Abid Ali Awan
14 dk.
blog
Dario Radečić
15 dk.
Eğitim
Adel Nehme
Eğitim
Kurtis Pykes
8 dk.




