
Cursus
Introductie tot datamodellering in Snowflake
4 uur
17.4K
Snowflake biedt een gespecialiseerde architectuur voor veilige en efficiënte gegevensdeling in verschillende omgevingen. Of je nu samenwerkt binnen je organisatie of met externe partners, Snowflake biedt meerdere doelgerichte opties, zoals directe shares, data-exchanges en de Snowflake Marketplace.
In een enterprise-context maken deze functies naadloze samenwerking mogelijk, met grip op kosten en sterke beveiliging. Dit artikel helpt je de verschillende deelmethoden te begrijpen en geeft praktische handvatten om ze effectief toe te passen in realistische scenario’s. Als je nieuw bent met Snowflake, raad ik je aan onze Snowflake Foundations skill track te bekijken.
Traditioneel is gegevensdeling afhankelijk van ETL-processen (Extract, Transform, Load), waarbij gegevens uit een bronsysteem worden gehaald en in een doelsysteem worden geladen. Deze methode vereist het kopiëren en fysiek verplaatsen van data, wat zowel opslag- als compute-resources kost.
Snowflake maakt het overbodig om data te kopiëren of fysiek te verplaatsen. Met Snowflake’s architectuur voor gegevensdeling kan één account (de provider) live, alleen-lezen-toegang verlenen tot specifieke datasets aan een ander account (de consument), zonder data over te zetten of te dupliceren.
Consumenten kunnen de data bevragen alsof die lokaal staat, ook al is deze fysiek opgeslagen in het account van de provider. Omdat de data op één plek blijft, betaalt de provider alleen de opslagkosten. Dit maakt de aanpak veel efficiënter en schaalbaarder voor samenwerking tussen accounts.
Snowflake maakt veilige, zero-copy-gegevensdeling mogelijk met metadatapointers in plaats van data te kopiëren of te verplaatsen tussen systemen. Het creëert een verwijzing naar het oorspronkelijke object in het account van de provider, waardoor consumenten via die verwijzing de gedeelde data kunnen bevragen.
Consumenten krijgen alleen-lezen-toegang: ze kunnen de data lezen en verkennen, maar de brondata niet wijzigen. Omdat consumenten direct de opslag van de provider bevragen zonder te dupliceren, zijn er geen opslagkosten voor het consumentenaccount.
Bovendien scheidt de architectuur van Snowflake compute en opslag, wat kostenefficiënte data-operaties faciliteert. De provider betaalt voor opslag en voor eventuele compute die hij gebruikt, terwijl de consument alleen betaalt voor de compute die hij inzet.
Gegevensdeling met Snowflake is ook schaalbaar. Elk Snowflake-account met toegang tot de gedeelde data kan zijn eigen virtual warehouse aanmaken en onafhankelijk queries draaien, wat schaalbare gegevensdeling ondersteunt.
Daarnaast bevat Snowflake governance- en beveiligingscontroles om gedeelde toegang te managen. Providers kunnen datavisibiliteit definiëren met role-based access control en gebruik monitoren met auditlogs. Deze functies zorgen voor volledige zichtbaarheid en controle over de gedeelde data.
Gegevensdeling in Snowflake kent verschillende vormen, elk ontworpen voor specifieke use-cases. Laten we de mogelijkheden verkennen, zodat je weet welke je wanneer gebruikt.
Gebruik directe shares om data te delen met meerdere gebruikers binnen dezelfde Snowflake-regio. Je maakt een share-object met geselecteerde databases, tabellen en views, en verleent vervolgens toegang aan specifieke Snowflake-accounts van consumenten. Je moet expliciet elk account opgeven dat toegang mag hebben.
De consument maakt een database aan op basis van de share en kan die direct bevragen. Deze database verbruikt geen dataopslag; het is een logische verwijzing naar de gedeelde data.
Directe shares werken alleen als je data deelt binnen dezelfde cloudprovider en regio. Ze zijn ideaal voor het delen met interne teams, vertrouwde zakenpartners of een beperkt aantal Snowflake-accounts. Deze setup werkt het best in één-op-weinig-relaties.
Als je data met veel consumentenaccounts of groepen wilt delen, worden directe shares al snel inefficiënt omdat je elk Snowflake-account afzonderlijk moet opgeven. In dat geval is een data-exchange de betere optie.
Met een data-exchange publiceer je je datasets als dataprodukten in een private marketplace en nodig je consumentengroepen uit om toegang te krijgen. Deze opzet werkt als een doorzoekbare catalogus waarin consumenten kunnen browsen en zich abonneren op de data die ze nodig hebben. Omdat de exchange privé is, hebben alleen uitgenodigde interne accounts of groepen toegang.
Data delen over regio’s of clouds heen is mogelijk via Snowflake’s datareplicatie, waardoor data-exchanges ideaal zijn om te delen tussen verschillende businessunits of franchises in grote organisaties.
Stel dat je klantverkoopdata wilt delen met verschillende teams binnen het bedrijf. Je kunt dan een private Snowflake Data Exchange aanmaken met de naam “customer_behaviour_data” en meerdere listings van dezelfde dataset publiceren, elk met verschillende toegangsrechten. Elk team kan zich abonneren op de listing die bij zijn databehoeften past, wat soepelere en veiligere samenwerking mogelijk maakt tussen teams met verschillende toegangsniveaus.
Snowflake Marketplace werkt als de App Store van Apple, maar dan voor data. Het is een publieke marketplace waar providers dataprodukten delen met elke Snowflake-gebruiker. Providers maken listings, voegen metadata toe, bieden previews en stellen gebruiksvoorwaarden in, zodat consumenten makkelijk vinden wat ze nodig hebben.
Bij het publiceren kunnen providers kiezen tussen publieke listings (zichtbaar voor alle Snowflake-klanten) of private listings (alleen zichtbaar voor geselecteerde accounts).
Consumenten kunnen de Marketplace doorzoeken met relevante trefwoorden. Voor publieke listings kunnen ze zich direct abonneren; voor private listings moeten ze toegang aanvragen. Na goedkeuring kunnen ze de datasets direct bekijken en bevragen in hun Snowflake-accounts.
Snowflake Marketplace ondersteunt betaalde listings met gebruiks- en abonnementsprijzen. De facturatie verloopt via Snowflake (bijv. via Stripe) en kan bij in aanmerking komende consumenten worden verrekend met gecontracteerde capaciteit. Zo kan een financiële partij een pakket verkopen met realtime aandelendata en historische prijzen. Snowflake factureert gebruikers op basis van het prijsmodel van de provider en het daadwerkelijke gebruik.
Met Snowflake reader-accounts kun je data delen met derden die geen Snowflake-account hebben.
In plaats van dat de consument zelf Snowflake moet inrichten en betalen, maakt en beheert de provider het reader-account namens hen.
De provider deelt vervolgens databases met reader-accounts via shares en verstrekt deze accounts aan consumenten. Belangrijk: een reader-account kan alleen data afnemen van het provideraccount dat het heeft aangemaakt.
Reader-accounts zijn primair bedoeld om gedeelde datasets te bevragen. Alle compute die binnen het reader-account via virtual warehouses wordt gebruikt, wordt gefactureerd aan het account van de provider. Om het gebruik te beperken kun je een resource monitor voor het warehouse instellen.
Nu je de verschillende typen data-shares in Snowflake kent, bekijken we dataprovideers en -consumenten. Waar is elke rol verantwoordelijk voor en met welke beperkingen moet je rekening houden bij het delen of afnemen van data?
In Snowflake zijn dataprovideers eigenaar van de data die ze willen delen. Ze hebben volledige controle over de gedeelde data en bepalen welke data gedeeld wordt en wie toegang krijgt. Vaak zijn ze verantwoordelijk voor:
Volg deze best practices om veilig en betrouwbaar data te delen:
Consumenten zijn de afnemers van gegevensdeling in Snowflake. Zij zijn niet de eigenaar van de data; ze bevragen data die door providers gedeeld wordt, met hun eigen compute-resources. Met andere woorden: consumenten benaderen en analyseren de data.
Omdat ze niet voor opslag betalen, is hun belangrijkste verantwoordelijkheid het beheren van hun virtual warehouses en het efficiënt uitvoeren van queries voor optimale compute-kosten.
Als ze via reader-accounts bevragen, worden de gebruikte compute-resources ook bij de providers in rekening gebracht.
De belangrijkste beperking voor een consument is dat hij de gedeelde data alleen kan lezen. Hij kan geen records wijzigen, invoegen of verwijderen. Ook ziet de consument geen interne wijzigingen van de provider; hij ziet altijd de meest recente versie van de beschikbare data.
We hebben de kernconcepten behandeld om je op weg te helpen met gegevensdeling in Snowflake. Of je nu een providerprofiel instelt, een consumentenaccount configureert of een reader-account beheert: in dit gedeelte komt het allemaal aan bod.
Om data te publiceren naar de Snowflake Marketplace of een private Data Exchange, moet je eerst een providerprofiel instellen. Nadat je het providerprofiel hebt aangevraagd, beoordeelt en keurt Snowflake je bedrijfsgegevens goed. Na goedkeuring kun je beginnen met het maken en publiceren van je listings.
Zo stel je een providerprofiel in:
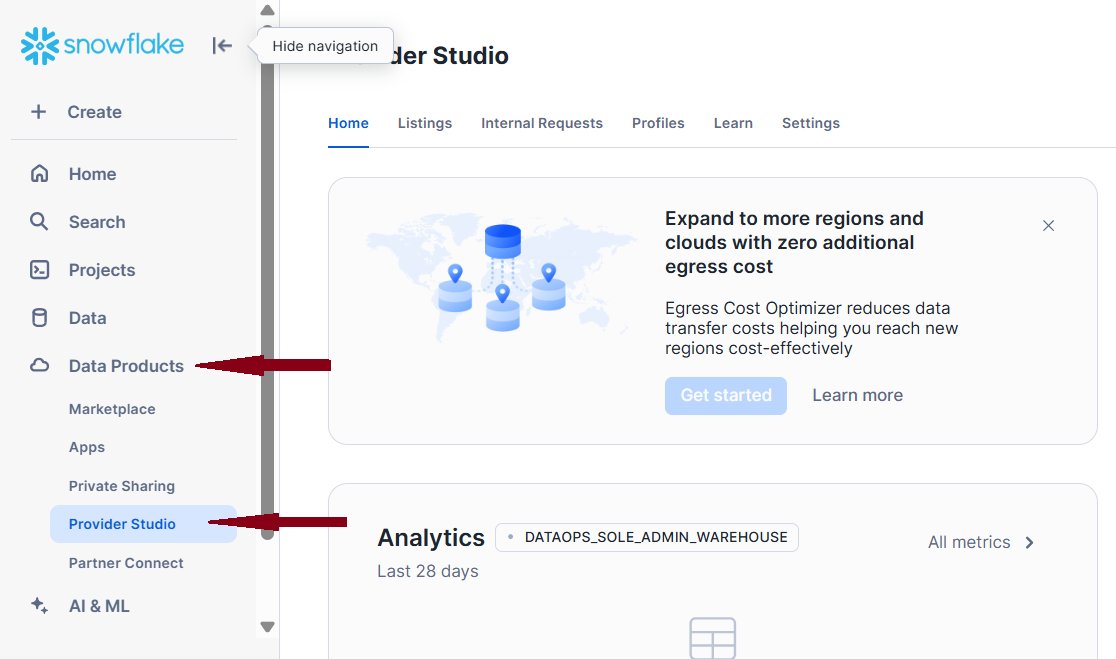
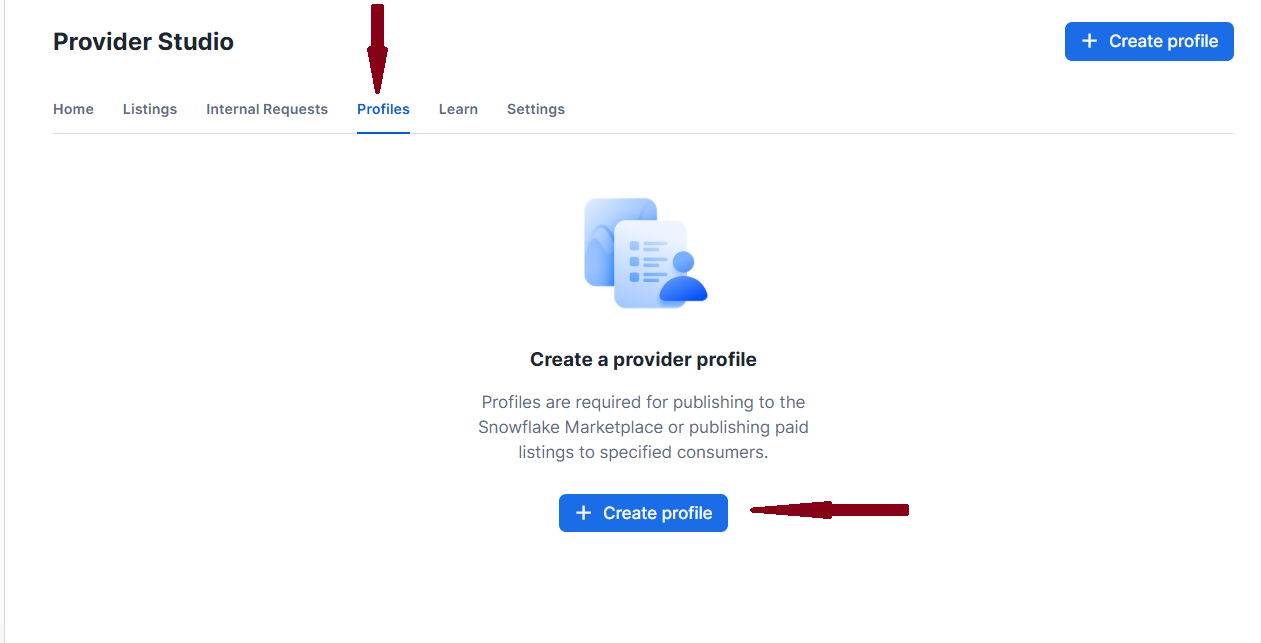
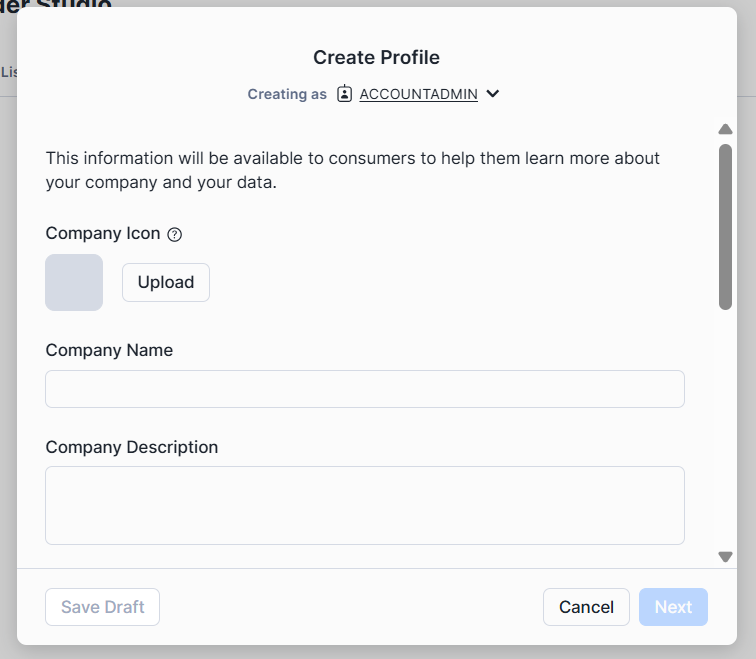
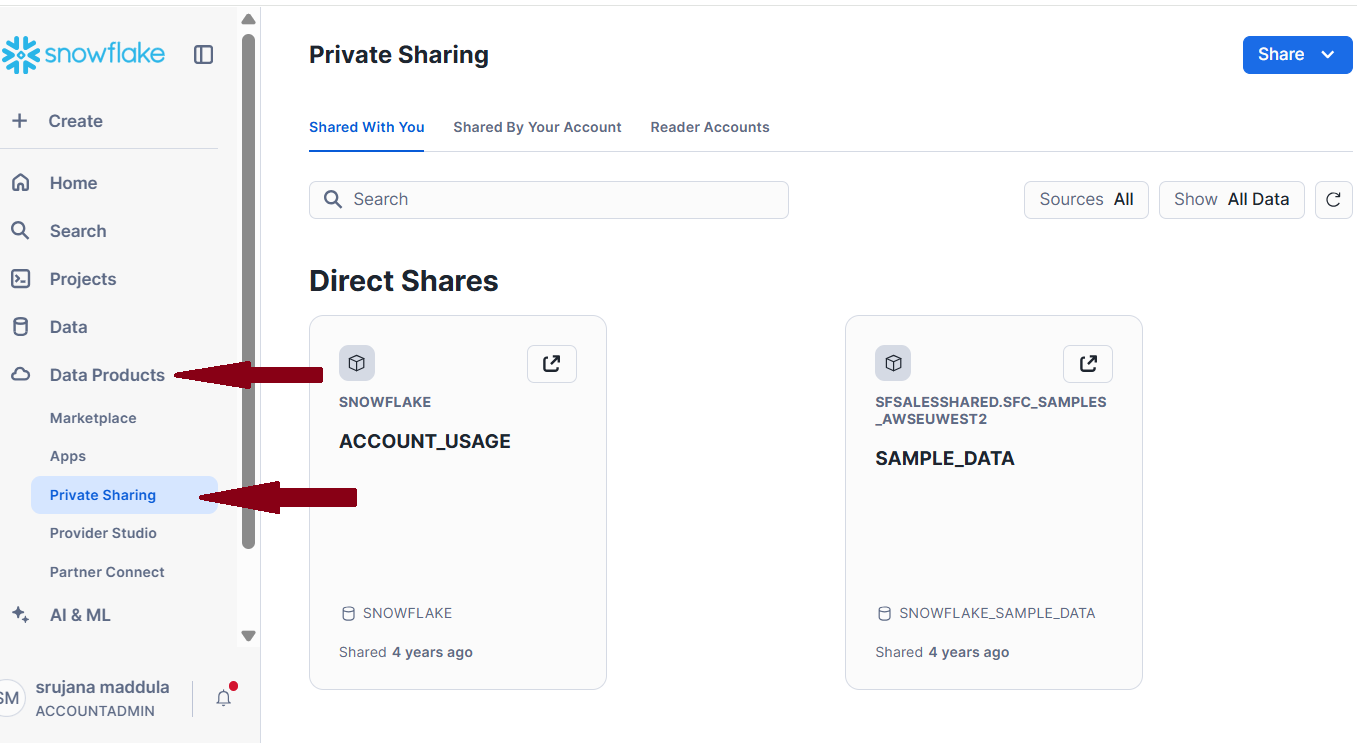
Stap 1: Log in op je Snowflake-account.
Stap 2: Selecteer in het menu aan de linkerkant Admin en Accounts.
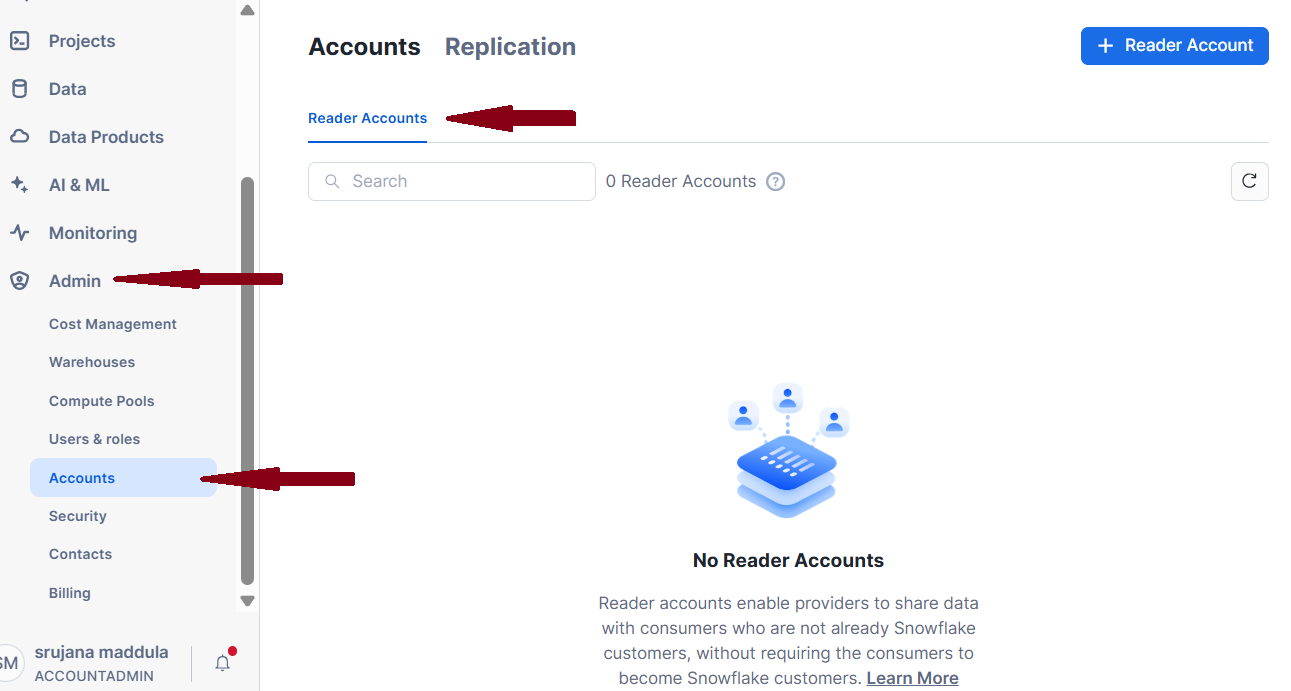
Stap 3: Selecteer het tabblad Accounts en ga vervolgens naar het subtabblad Reader Accounts.
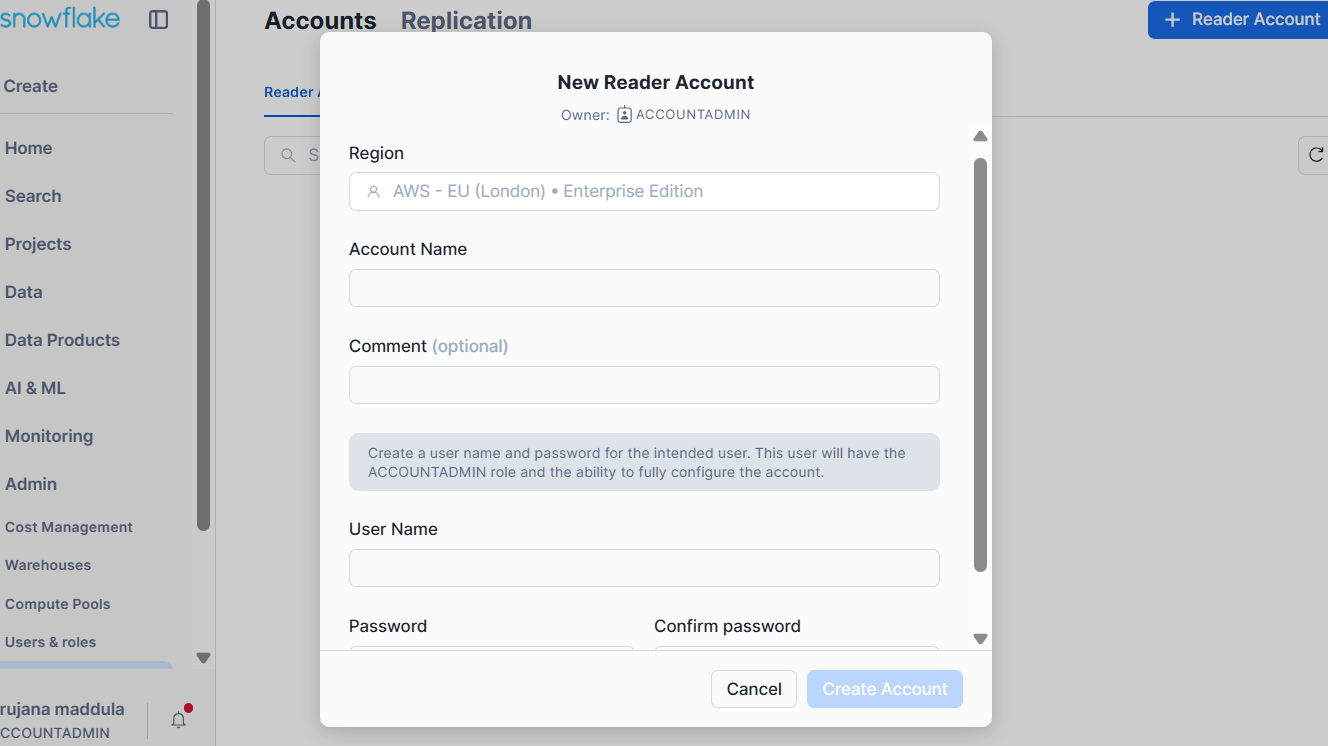
Stap 4: Klik rechtsboven op de knop +Reader Account om een nieuw reader-account toe te voegen en vul de vereiste gegevens in het pop-upformulier in.
Data-shares in Snowflake zijn van nature veilig omdat consumenten alleen-lezen-toegang hebben en geen gedeelde data kunnen wijzigen, invoegen of verwijderen. Om de beveiliging verder te versterken bovenop deze standaardtoegangscontrole, volgt Snowflake ook deze maatregelen:
Je kunt tabellen, secure views en secure UDF’s delen; niet-secure views zijn niet te delen. Secure views voorkomen dat consumenten toegang krijgen tot onderliggende basistabellen of de SQL-logica zien die de view definieert. Dit zorgt ervoor dat gevoelige bedrijfslogica, eigen berekeningen of zelfgedefinieerde functies verborgen blijven voor eindgebruikers.
Secure views ondersteunen ook row-level-toegangsbeleid en column-level-masking, wat ze effectief maakt voor fijnmazige toegangscontrole. Je kunt deze policies combineren met role-based access control, zodat elke consument alleen de data ziet waarvoor hij geautoriseerd is.
Snowflake ondersteunt ook het gebruik van afzonderlijke schema’s voor interne en externe shares. Zo kun je ruwe, gevoelige datasets in het ene schema opslaan en alleen gemaskeerde of geaggregeerde views in een ander schema ontsluiten, waardoor de toegang van consumenten tot gevoelige data wordt beperkt.
Bij directe shares deelt Snowflake metadata en pointers naar oorspronkelijke objects binnen dezelfde regio en cloud. Maar als het consumentenaccount zich in een andere regio of cloud bevindt, werken directe shares niet. Daar komt replicatie om de hoek kijken.
De provider repliceert de data eerst naar een regio waar een consumentenaccount bestaat. Vervolgens maakt hij een share-object dat verwijst naar de gerepliceerde data en verleent hij toegang aan de consument. De consument bevraagt daarna de gerepliceerde data met alleen-lezen-toegang, net als bij directe shares.
Snowflake beveiligt alle gerepliceerde data door deze versleuteld op te slaan en te verzenden.
Daarnaast volgt datareplicatie door Snowflake beheerde interne datapaden en geen routes over het publieke internet. Net als bij directe shares is de gerepliceerde database nooit eigendom van de consument; de toegang blijft alleen-lezen.
Deze best practices beschermen gevoelige data, optimaliseren resourcegebruik en borgen naleving van privacyregels, zodat samenwerking schaalbaar is over verschillende omgevingen.
Een sterk governanceframework zorgt dat data-shares de juiste gebruikers bereiken met passende toegangsrechten. Het voorkomt misbruik en houdt alle toegang en acties traceerbaar.
Begin met dataclassificatie. Label je data duidelijk als gevoelig, beperkt of publiek en pas categorie-specifieke beveiligingsmaatregelen toe om risico te minimaliseren en onbedoelde blootstelling te voorkomen.
Voer regelmatig toegangsreviews en gebruiksaudits uit. Dat iemand zes maanden geleden toegang nodig had, betekent niet dat dat nu nog zo is. Beoordeel en werk rechten periodiek bij zodat toegang aansluit op actuele rollen en verantwoordelijkheden.
Gebruik Snowflake-toegangslogs om gebruik van gedeelde data te monitoren. Deze logs registreren wie de data bekeek, hoe vaak en welke acties zijn uitgevoerd, wat helpt bij compliance en performance tuning.
Pas row-level- en column-level-beveiliging toe voor fijnmazige toegangscontrole. Column-level-masking verbergt gevoelige velden terwijl de rest van de dataset zichtbaar blijft. Row-level-beleid beperkt toegang tot specifieke records op basis van gebruikersrollen of -attributen.
Naast het beveiligen van gedeelde data zijn providers verantwoordelijk voor het optimaliseren van de performance van datasets, zodat consumenten efficiënt toegang hebben en kunnen query’en.
Gebruik clustering keys in Snowflake om query-prestaties en opslag-efficiëntie te verbeteren. Dit werkt vergelijkbaar met partitionering voor tabellen. Als je salesdataset bijvoorbeeld vaak wordt bevraagd op “price” en “region”, kun je die als clustering keys instellen. Snowflake organiseert de onderliggende data fysiek zo dat rijen met vergelijkbare waarden voor “price” en “region” dicht bij elkaar worden opgeslagen. Dat zorgt voor snellere toegang en efficiënter query’en.
Deel voor veelgebruikte businessmetrics materialized views naast de basisdatasets. Dit betekent dat je metrics zoals maandelijkse omzet per regio, gemiddelde wekelijkse verkoop of aantallen promoties vooraf berekent en samen met de onderliggende data deelt. Consumenten kunnen deze views direct bevragen, wat zowel performance als consistentie over use-cases heen verbetert.
Het delen van accurate data is cruciaal voor efficiënt gebruik van Snowflake-gegevensdeling. Valideer je gedeelde data tegen de bron om de kwaliteit te borgen. Vergelijk rijaantallen, draai aggregaties of samenvattingscontroles en voer schema-integriteit-, null- en metadatavalidaties uit. Deze validaties zorgen dat je complete en correcte data deelt.
Nieuwe databronnen toevoegen of schema’s wijzigen is lastig te beheren, zeker over meerdere data-shares heen. Deel om migraties te vereenvoudigen liever views dan ruwe tabellen. Views fungeren als flexibele laag, zodat je de onderliggende datastructuur of backendtabellen kunt wijzigen zonder queries van consumenten te verstoren.
Gebruik versiebeheer wanneer je gedeelde datasets bijwerkt. Geversioneerde views of schemaversies laten je wijzigingen volgen, nieuwe logica testen en terugrollen als er iets misgaat.
Informeer je consumenten over aankomende wijzigingen die invloed kunnen hebben op gedeelde data. Een simpele heads-up geeft gebruikers tijd om zich aan te passen en de overgang voor te bereiden.
Snowflake-data-shares kennen enkele ingebouwde beperkingen. Dat zijn geen showstoppers, maar wel zaken om op te anticiperen.
Niet alle objecttypen zijn deelbaar. Je kunt tabellen, secure views en secure UDF’s delen. Je kunt geen niet-secure views, stored procedures, file stages en tasks of streams delen.
Hoewel Snowflake Marketplace en data-exchanges data over regio’s heen delen, kunnen directe data-shares alleen binnen dezelfde regio en cloudomgeving. Om deze beperking te omzeilen heb je Snowflake’s cross-region/cross-cloud-replicatie nodig (vereist Enterprise Edition of hoger).
Consumenten hebben alleen-lezen-toegang tot gedeelde data. Ze kunnen geen records wijzigen, invoegen of verwijderen. Als ze data willen transformeren of beschrijven, moeten ze die naar hun eigen omgeving kopiëren, wat extra opslag- en compute-kosten met zich meebrengt.
Door data-shares effectief te gebruiken in Snowflake haal je het maximale uit veilige, kostenefficiënte samenwerking. Providers kunnen live, querybare data delen met consumenten, zonder ETL of dataduplicatie. Eventuele updates aan de brondata worden direct zichtbaar in de consumentenaccounts, zodat altijd de meest actuele informatie beschikbaar is.
Door Snowflake’s model voor gegevensdeling te omarmen, kunnen organisaties samenwerking rond analytics opschalen, governance versterken en de waarde van hun data-assets maximaliseren. Dit is echter alleen zinvol wanneer consumenten de gedeelde data niet hoeven te bewerken.
Als je nieuw bent met Snowflake, begin dan met deze beginnersvriendelijke gids over hoe je Snowflake leert. Wil je je expertise verdiepen? Bekijk dan onze Snowflake Foundations skill track en onze cursus over datamodellering in Snowflake.
Topcursussen op DataCamp
Cursus
Leerpad
Leerpad
blog
Adel Nehme
15 min

