
कोर्स
Snowflake में डेटा मॉडलिंग परिचय
4 घंटा
17.5K
Snowflake विभिन्न वातावरणों में सुरक्षित और कुशल डेटा शेयरिंग के लिए एक विशेष आर्किटेक्चर प्रदान करता है। चाहे आप अपनी संस्था के भीतर सहयोग कर रहे हों या बाहरी साझेदारों के साथ, Snowflake डायरेक्ट शेयर, डेटा एक्सचेंज, और Snowflake Marketplace जैसे कई उद्देश्य-निर्मित विकल्प देता है।
एंटरप्राइज संदर्भ में, ये सुविधाएँ लागत पर नियंत्रण रखते हुए और सुदृढ़ सुरक्षा सुनिश्चित करते हुए निर्बाध सहयोग सक्षम करती हैं। यह लेख आपको प्रत्येक शेयरिंग विधि को समझने में मदद करता है और वास्तविक दुनिया की परिस्थितियों में उन्हें प्रभावी ढंग से उपयोग करने के व्यावहारिक दिशानिर्देश देता है। यदि आप Snowflake में नए हैं, तो मैं सुझाव दूंगा कि आप हमारा Snowflake Foundations स्किल ट्रैक देखें।
परंपरागत रूप से, डेटा शेयरिंग ETL (Extract, Transform, Load) प्रक्रियाओं पर निर्भर करती है, जिसमें स्रोत सिस्टम से डेटा निकालकर गंतव्य सिस्टम में लोड किया जाता है। इस विधि में डेटा की कॉपी और उसे भौतिक रूप से ले जाना शामिल है, जिससे स्टोरेज और कंप्यूटिंग संसाधन दोनों खर्च होते हैं।
Snowflake डेटा की कॉपी या भौतिक स्थानांतरण की आवश्यकता को समाप्त करता है। Snowflake की डेटा शेयरिंग आर्किटेक्चर के साथ, एक खाता (प्रोवाइडर) बिना डेटा ट्रांसफर या डुप्लीकेशन के दूसरे खाते (कंज्यूमर) को विशिष्ट डेटासेट्स के लिए लाइव, केवल-पढ़ने योग्य एक्सेस दे सकता है।
कंज्यूमर डेटा को ऐसे क्वेरी कर सकते हैं मानो वह स्थानीय रूप से मौजूद हो, भले ही वह भौतिक रूप से प्रोवाइडर के खाते में संग्रहीत हो। क्योंकि डेटा एक ही स्थान पर बना रहता है, प्रोवाइडर को केवल स्टोरेज लागत वहन करनी होती है, जिससे यह दृष्टिकोण क्रॉस-अकाउंट सहयोग के लिए काफी अधिक कुशल और स्केलेबल बन जाता है।
Snowflake सिस्टमों के बीच डेटा की कॉपी या मूवमेंट के बजाय मेटाडेटा पॉइंटर्स का उपयोग करके सुरक्षित, जीरो-कॉपी डेटा शेयरिंग सक्षम करता है। यह प्रोवाइडर के खाते में मौलिक ऑब्जेक्ट का संदर्भ बनाता है, जिससे कंज्यूमर इस संदर्भ के जरिए साझा डेटा को क्वेरी कर सकते हैं।
कंज्यूमर को केवल-पढ़ने योग्य एक्सेस दिया जाता है, यानी वे डेटा पढ़ और एक्सप्लोर कर सकते हैं लेकिन स्रोत डेटा में बदलाव नहीं कर सकते। चूंकि कंज्यूमर डेटा को डुप्लिकेट किए बिना सीधे प्रोवाइडर के स्टोरेज पर क्वेरी करते हैं, इसलिए कंज्यूमर खाते पर स्टोरेज लागत लागू नहीं होती।
इसके अलावा, Snowflake की आर्किटेक्चर कंप्यूट और स्टोरेज को अलग करती है, जिससे लागत-कुशल डेटा संचालन संभव होते हैं। प्रोवाइडर स्टोरेज लागत और अपने द्वारा उपयोग किए गए किसी भी कंप्यूट संसाधन के लिए जिम्मेदार होते हैं, जबकि कंज्यूमर केवल अपने उपयोग किए गए कंप्यूट संसाधनों के लिए भुगतान करते हैं।
Snowflake की डेटा शेयरिंग स्केलेबल भी है। जिस-जिस Snowflake खाते को साझा डेटा तक पहुंच है, वे अपना स्वयं का वर्चुअल वेयरहाउस बना सकते हैं और स्वतंत्र रूप से क्वेरी चला सकते हैं, जिससे स्केलेबल डेटा शेयरिंग को और बल मिलता है।
साथ ही, Snowflake साझा एक्सेस प्रबंधन के लिए गवर्नेंस और सुरक्षा नियंत्रणों को शामिल करता है। प्रोवाइडर रोल-आधारित एक्सेस नियंत्रणों के माध्यम से डेटा दृश्यता परिभाषित कर सकते हैं और ऑडिट लॉग के साथ उपयोग की निगरानी कर सकते हैं। ये सुविधाएँ साझा डेटा पर पूर्ण दृश्यता और नियंत्रण सुनिश्चित करती हैं।
Snowflake में डेटा शेयरिंग कई रूपों में आती है, जिनमें से प्रत्येक विशिष्ट उपयोग मामलों के लिए बनाई गई है। आइए अलग-अलग डेटा शेयरिंग क्षमताओं का पता लगाएँ ताकि आप जान सकें कि किसका उपयोग कब करना है।
उसी Snowflake क्षेत्र में कई उपयोगकर्ताओं के साथ डेटा साझा करने के लिए डायरेक्ट शेयर का उपयोग करें। आप एक शेयर ऑब्जेक्ट बनाते हैं जिसमें चुने हुए डेटाबेस, टेबल और व्यू शामिल होते हैं, और फिर विशिष्ट कंज्यूमर Snowflake खातों को एक्सेस प्रदान करते हैं। आपको स्पष्ट रूप से उन प्रत्येक खातों की सूची बनानी होती है जो डेटा तक पहुंच सकते हैं।
कंज्यूमर शेयर से एक डेटाबेस बनाता है और उसे सीधे क्वेरी कर सकता है। यह डेटाबेस डेटा स्टोरेज उपभोग नहीं करता; यह साझा डेटा का एक लॉजिकल संदर्भ होता है।
डायरेक्ट शेयर तभी काम करते हैं जब आप उसी क्लाउड प्रदाता और क्षेत्र के भीतर डेटा साझा करते हैं। ये आंतरिक टीमों, विश्वसनीय व्यावसायिक भागीदारों, या सीमित संख्या में Snowflake खातों के साथ डेटा साझा करने के लिए आदर्श हैं। यह सेटअप एक-से-कुछ संबंधों में सबसे अच्छा काम करता है।
जब आपको कई कंज्यूमर खातों या समूहों के साथ डेटा साझा करना हो, तो प्रत्येक Snowflake खाते को अलग-अलग निर्दिष्ट करने की आवश्यकता के कारण डायरेक्ट शेयर अक्षम हो सकते हैं। ऐसे में डेटा एक्सचेंज बेहतर विकल्प है।
डेटा एक्सचेंज के साथ, आप अपने डेटासेट्स को एक निजी मार्केटप्लेस में डेटा उत्पादों के रूप में प्रकाशित करते हैं और कंज्यूमर समूहों को उन तक पहुंचने के लिए आमंत्रित करते हैं। यह सेटअप एक सर्च करने योग्य कैटलॉग की तरह काम करता है, जहाँ कंज्यूमर अपनी जरूरत का डेटा ब्राउज़ और सब्सक्राइब कर सकते हैं। चूँकि एक्सचेंज निजी होता है, केवल आमंत्रित आंतरिक खाते या समूह ही इसे एक्सेस कर सकते हैं।
Snowflake की डेटा रेप्लिकेशन का उपयोग करके क्रॉस-रीजन या मल्टी-क्लाउड डेटा शेयरिंग संभव है, जिससे बड़े संगठनों में विभिन्न बिजनेस यूनिट्स या फ्रेंचाइज़ के बीच साझा करने के लिए डेटा एक्सचेंज आदर्श बनते हैं।
उदाहरण के लिए, यदि आप पूरी कंपनी में अलग-अलग टीमों के साथ ग्राहक बिक्री डेटा साझा करना चाहते हैं, तो आप “customer_behaviour_data” नामक एक निजी Snowflake Data Exchange बना सकते हैं और उसी डेटासेट की कई लिस्टिंग्स प्रकाशित कर सकते हैं, प्रत्येक में अलग-अलग एक्सेस अनुमतियाँ हों। हर टीम अपनी जरूरतों के अनुरूप लिस्टिंग को सब्सक्राइब कर सकती है, जिससे अलग-अलग एक्सेस स्तरों वाली टीमों के बीच सहयोग अधिक सुगम और सुरक्षित हो जाता है।
Snowflake Marketplace डेटा के लिए Apple के App Store की तरह काम करता है। यह एक सार्वजनिक मार्केटप्लेस है जहाँ प्रोवाइडर किसी भी Snowflake उपयोगकर्ता के साथ डेटा उत्पाद साझा करते हैं। प्रोवाइडर लिस्टिंग बनाते हैं, मेटाडेटा जोड़ते हैं, प्रीव्यू ऑफर करते हैं, और उपयोग की शर्तें तय करते हैं ताकि कंज्यूमर आसानी से अपनी जरूरत का कंटेंट ढूँढ सकें।
प्रकाशित करते समय, प्रोवाइडर पब्लिक लिस्टिंग (सभी Snowflake ग्राहकों को दिखाई देने वाली) या प्राइवेट लिस्टिंग (केवल चयनित खातों को दिखाई देने वाली) में से चुन सकते हैं।
कंज्यूमर प्रासंगिक कीवर्ड के साथ Marketplace में खोज कर सकते हैं। पब्लिक लिस्टिंग के लिए वे सीधे सब्सक्राइब कर सकते हैं; प्राइवेट लिस्टिंग के लिए उन्हें एक्सेस का अनुरोध करना होता है। अनुमोदन मिलने के बाद, वे अपने Snowflake खातों में सीधे डेटासेट्स को देख और क्वेरी कर सकते हैं।
Snowflake Marketplace उपयोग-आधारित और सब्सक्रिप्शन प्राइसिंग के साथ पेड लिस्टिंग का समर्थन करता है। बिलिंग Snowflake द्वारा प्रोसेस की जाती है (जैसे, Stripe के माध्यम से) और पात्र कंज्यूमर के लिए कॉन्ट्रैक्टेड क्षमता से समायोजित की जा सकती है। उदाहरण के लिए, कोई वित्तीय फर्म रियल-टाइम इक्विटी डेटा और ऐतिहासिक कीमतों वाला पैकेज बेच सकती है। Snowflake उपयोगकर्ताओं को प्रोवाइडर की प्राइसिंग मॉडल और वास्तविक उपयोग के आधार पर बिल करेगा।
Snowflake रीडर अकाउंट्स आपको उन तृतीय पक्षों के साथ डेटा साझा करने की अनुमति देते हैं जिनके पास Snowflake खाते नहीं हैं।
कंज्यूमर से Snowflake सेटअप करने और उसके लिए भुगतान करने की मांग करने के बजाय, प्रोवाइडर उनकी ओर से रीडर अकाउंट बनाते और प्रबंधित करते हैं।
इसके बाद प्रोवाइडर शेयर का उपयोग करके रीडर अकाउंट्स के साथ डेटाबेस साझा करते हैं और ये अकाउंट कंज्यूमर को प्रदान करते हैं। यह याद रखना महत्वपूर्ण है कि रीडर अकाउंट केवल उसी प्रोवाइडर खाते से डेटा उपभोग कर सकता है जिसने उसे बनाया है।
रीडर अकाउंट्स का प्राथमिक उद्देश्य साझा डेटासेट्स पर क्वेरी करना है। रीडर अकाउंट के भीतर वर्चुअल वेयरहाउस के माध्यम से उपयोग किया गया कोई भी कंप्यूट प्रोवाइडर अकाउंट पर बिल किया जाता है। उपयोग सीमित करने के लिए, आप वेयरहाउस के लिए रिसोर्स मॉनिटर सेट कर सकते हैं।
अब जबकि आप Snowflake में डेटा शेयर के अलग-अलग प्रकारों से परिचित हैं, आइए डेटा प्रोवाइडर और कंज्यूमर को समझें। प्रत्येक भूमिका किसके लिए जिम्मेदार है, और डेटा साझा करते या एक्सेस करते समय आपको किन सीमाओं के बारे में जागरूक होना चाहिए?
Snowflake में, डेटा प्रोवाइडर उस डेटा के मालिक होते हैं जिसे वे साझा करना चाहते हैं। उनके पास साझा डेटा पर पूर्ण नियंत्रण होता है और वे तय कर सकते हैं कि कौन-सा डेटा साझा करना है और किसे एक्सेस देना है। वे अक्सर इन कार्यों के लिए जिम्मेदार होते हैं:
सुरक्षित और विश्वसनीय डेटा शेयरिंग सुनिश्चित करने के लिए, प्रोवाइडर को निम्नलिखित सर्वोत्तम प्रथाएँ अपनानी चाहिए:
कंज्यूमर Snowflake डेटा शेयरिंग के प्राप्तकर्ता होते हैं। वे डेटा के मालिक नहीं होते; इसके बजाय वे अपने स्वयं के कंप्यूट संसाधनों का उपयोग करके प्रोवाइडर्स द्वारा साझा किए गए डेटा को क्वेरी करते हैं। अर्थात्, कंज्यूमर डेटा को एक्सेस और विश्लेषित करते हैं।
चूँकि वे स्टोरेज के लिए भुगतान नहीं करते, उनकी प्राथमिक जिम्मेदारी अपने वर्चुअल वेयरहाउस का प्रबंधन करना और आदर्श कंप्यूट लागत के लिए क्वेरी दक्षता बनाए रखना है।
यदि वे रीडर अकाउंट्स से क्वेरी करते हैं, तो उनके द्वारा उपयोग किए गए कंप्यूट संसाधनों का बिल भी प्रोवाइडर्स को किया जाता है।
कंज्यूमर की प्राथमिक सीमा यह है कि वे केवल साझा डेटा को पढ़ सकते हैं। वे डेटासेट में रिकॉर्ड संशोधित, जोड़ या हटा नहीं सकते। साथ ही, कंज्यूमर को प्रोवाइडर द्वारा किए गए किसी भी आंतरिक परिवर्तन दिखाई नहीं देते। उन्हें हमेशा उपलब्ध डेटा का नवीनतम संस्करण ही दिखाई देता है।
हमने Snowflake में डेटा शेयरिंग शुरू करने में आपकी मदद के लिए प्रमुख अवधारणाओं को कवर कर लिया है। चाहे आप प्रोवाइडर प्रोफ़ाइल सेट कर रहे हों, कंज्यूमर अकाउंट कॉन्फ़िगर कर रहे हों, या रीडर अकाउंट प्रबंधित कर रहे हों—यह अनुभाग इन सब पर बात करता है।
Snowflake Marketplace या निजी Data Exchange में डेटा प्रकाशित करने के लिए, आपको पहले एक प्रोवाइडर प्रोफ़ाइल सेट करनी होगी। जैसे ही आप प्रोवाइडर प्रोफ़ाइल के लिए अनुरोध करते हैं, Snowflake आपकी कंपनी के विवरण की समीक्षा और स्वीकृति करता है। अनुमोदन के बाद, आप अपनी लिस्टिंग बनाना और प्रकाशित करना शुरू कर सकते हैं।
प्रोवाइडर प्रोफ़ाइल सेट करने का तरीका इस प्रकार है:
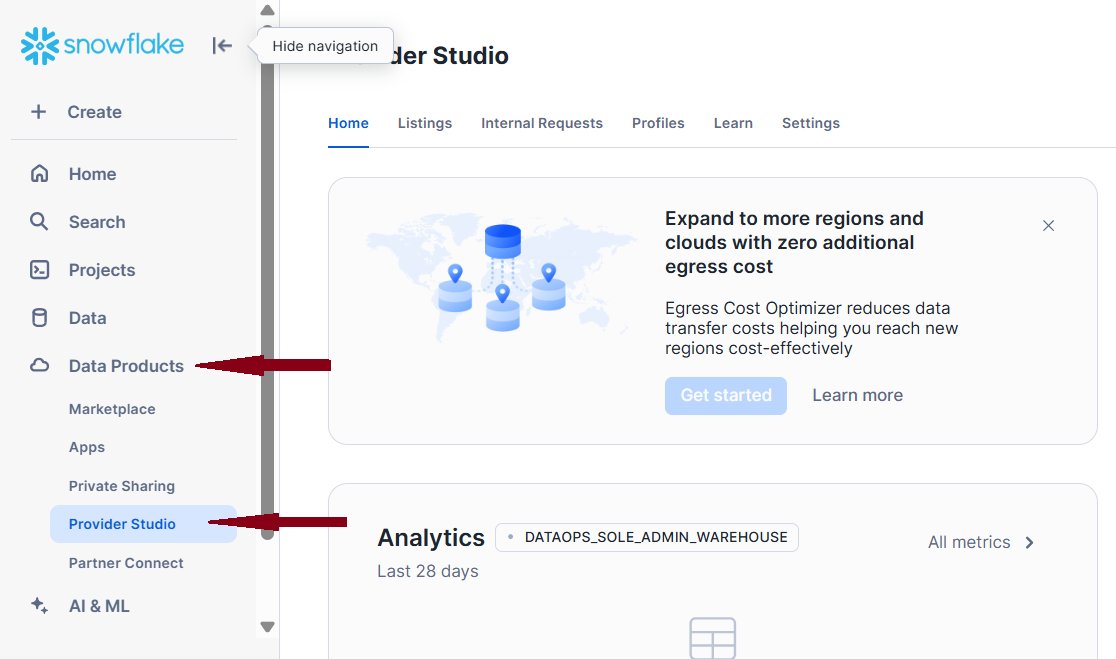
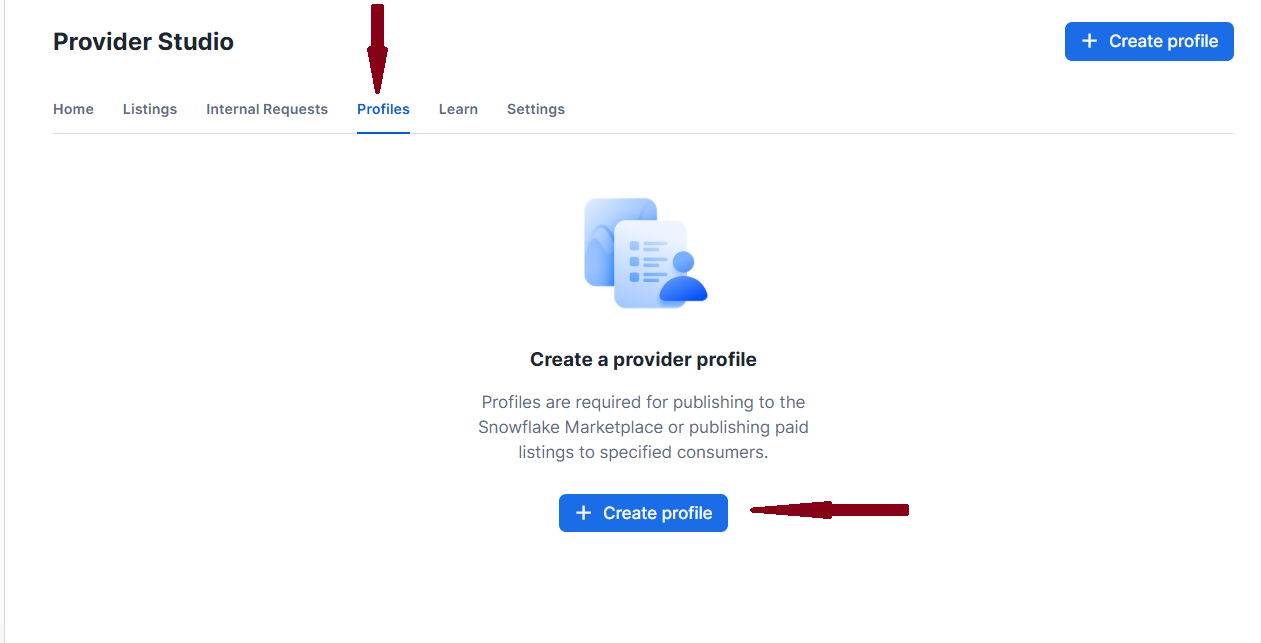
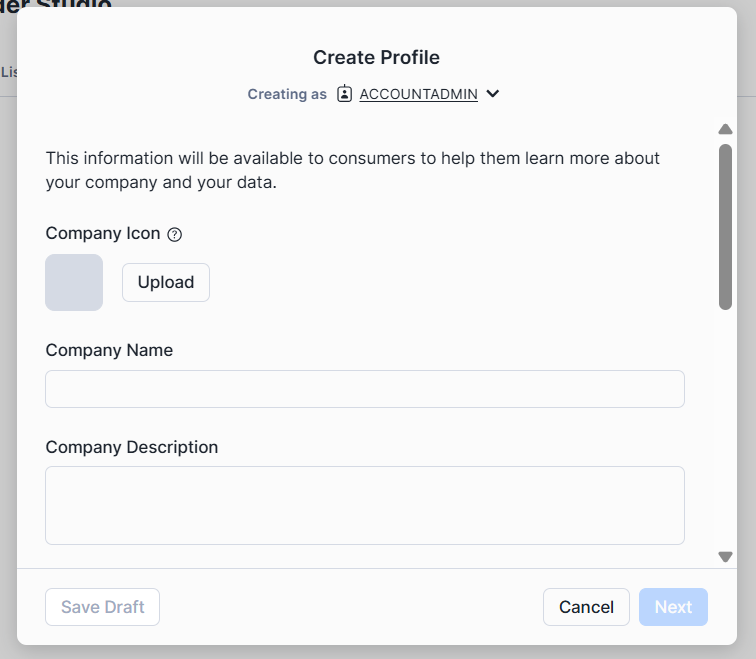
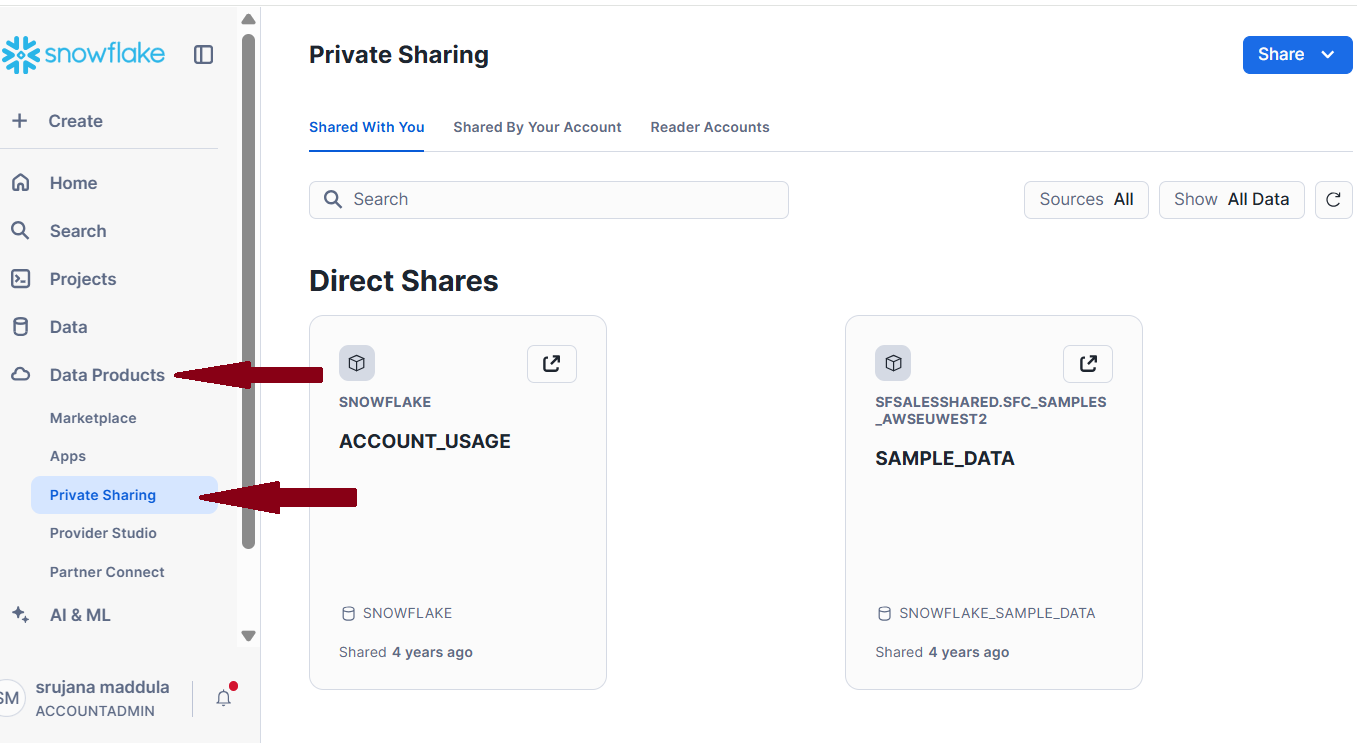
चरण 1: अपने Snowflake खाते में लॉगिन करें।
चरण 2: बाएँ साइड मेनू में Admin और Accounts चुनें।
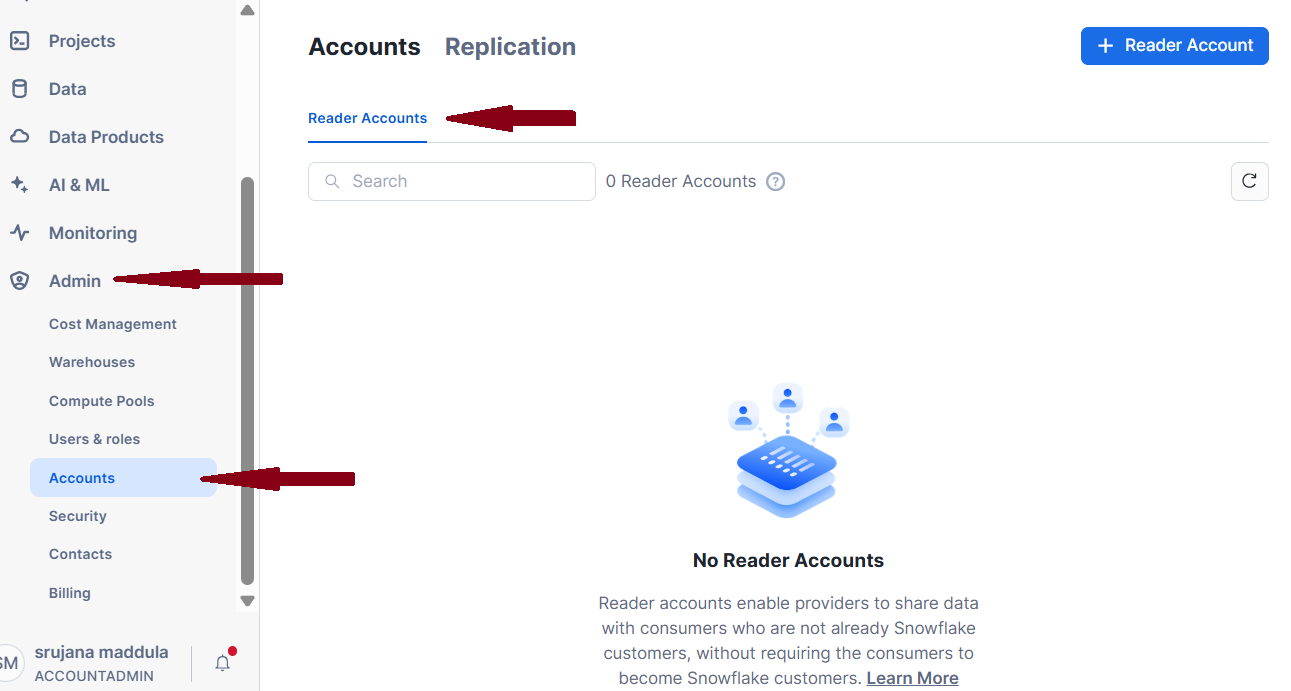
चरण 3: Accounts टैब चुनें, फिर Reader Accounts सब-टैब पर जाएँ।
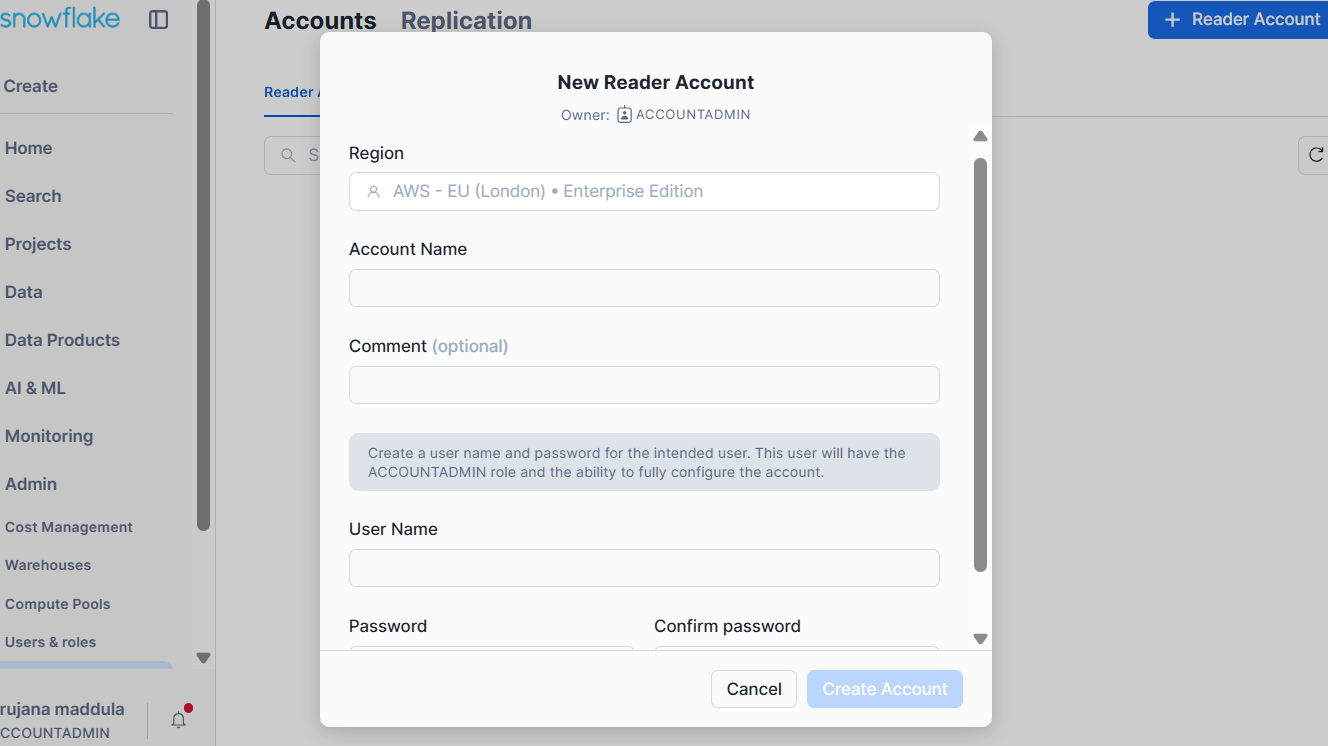
चरण 4: नया रीडर अकाउंट जोड़ने के लिए, दाएँ ऊपरी कोने में +Reader Account बटन पर क्लिक करें, फिर पॉप-अप फ़ॉर्म में आवश्यक विवरण भरें।
Snowflake में डेटा शेयर स्वाभाविक रूप से सुरक्षित होते हैं क्योंकि उपभोक्ताओं को केवल पढ़ने का एक्सेस मिलता है और वे किसी भी साझा डेटा को संशोधित, जोड़ या हटाकर नहीं सकते। इस डिफ़ॉल्ट एक्सेस कंट्रोल से आगे सुरक्षा को और मजबूत करने के लिए, Snowflake निम्नलिखित उपायों का भी पालन करता है:
आप तालिकाएँ, सुरक्षित व्यूज़ और सुरक्षित UDFs साझा कर सकते हैं; गैर-सुरक्षित व्यूज़ साझा नहीं किए जा सकते। सुरक्षित व्यूज़ उपभोक्ताओं को आधारभूत बेस टेबल्स तक पहुँचने या व्यू को परिभाषित करने में प्रयुक्त SQL लॉजिक देखने से रोकते हैं। इससे संवेदनशील बिज़नेस लॉजिक, स्वामित्व वाली गणनाएँ या कस्टम-डिफ़ाइंड फ़ंक्शंस अंतिम उपयोगकर्ताओं से छिपे रहते हैं।
सुरक्षित व्यूज़ रो-लेवल एक्सेस नीतियों और कॉलम-लेवल मास्किंग का भी समर्थन करते हैं, जो सूक्ष्म डेटा एक्सेस नियंत्रण लागू करने में प्रभावी हैं। आप इन नीतियों को रोल-आधारित एक्सेस कंट्रोल के साथ मिलाकर लागू कर सकते हैं ताकि प्रत्येक उपभोक्ता केवल वही डेटा देखे जिसके लिए उसे अधिकृत किया गया है।
Snowflake आंतरिक और बाहरी शेयरों के लिए अलग-अलग स्कीमा लागू करने की भी अनुमति देता है। उदाहरण के लिए, आप कच्चे, संवेदनशील डेटासेट्स को एक स्कीमा में संग्रहीत कर सकते हैं और दूसरे में केवल मास्क किए गए या एग्रीगेटेड व्यूज़ को एक्सपोज़ कर सकते हैं, जिससे उपभोक्ताओं की संवेदनशील डेटा तक पहुँच सीमित रहे।
डायरेक्ट शेयरों में, Snowflake उसी रीजन और क्लाउड प्लेटफ़ॉर्म के भीतर मूल ऑब्जेक्ट्स के लिए मेटाडाटा और पॉइंटर्स साझा करता है। लेकिन यदि उपभोक्ता खाता किसी अन्य रीजन या क्लाउड प्लेटफ़ॉर्म में है, तो डायरेक्ट शेयर काम नहीं करते। यहीं पर रेप्लिकेशन मदद करता है।
प्रदाता पहले उस रीजन में डेटा को रेप्लिकेट करता है जहाँ उपभोक्ता खाता मौजूद है। फिर वे एक शेयर ऑब्जेक्ट बनाते हैं जो रेप्लिकेटेड डेटा की ओर संकेत करता है और उपभोक्ता को एक्सेस देता है। इसके बाद उपभोक्ता उसी तरह केवल-पढ़ने के एक्सेस के साथ रेप्लिकेटेड डेटा पर क्वेरी करता है, जैसे डायरेक्ट शेयरों में होता है।
Snowflake सभी रेप्लिकेटेड डेटा को स्थिर अवस्था और ट्रांज़िट, दोनों में एन्क्रिप्ट करके सुरक्षित करता है।
इसके अलावा, डेटा रेप्लिकेशन सार्वजनिक इंटरनेट रूट्स नहीं, बल्कि Snowflake-नियंत्रित आंतरिक डेटा पथों का पालन करता है। डायरेक्ट शेयरों की तरह ही, उपभोक्ता कभी भी रेप्लिकेटेड डेटाबेस का स्वामी नहीं होता; एक्सेस हमेशा केवल-पढ़ने का होता है।
ये सर्वोत्तम प्रथाएँ संवेदनशील डेटा की सुरक्षा करती हैं, संसाधन उपयोग को अनुकूलित करती हैं, और डेटा गोपनीयता विनियमों के अनुपालन को सुनिश्चित करती हैं, जिससे विभिन्न परिवेशों में स्केलेबल सहयोग संभव होता है।
एक मज़बूत गवर्नेंस फ़्रेमवर्क सुनिश्चित करता है कि डेटा शेयर सही उपयोगकर्ताओं तक उपयुक्त एक्सेस अनुमतियों के साथ पहुँचें। यह दुरुपयोग को रोकता है और सभी एक्सेस व कार्रवाइयों को ट्रैकेबल रखता है।
डेटा वर्गीकरण से शुरू करें। अपने डेटा को स्पष्ट रूप से संवेदनशील, प्रतिबंधित या सार्वजनिक के रूप में टैग करें, और जोखिम को कम करने व आकस्मिक एक्सपोज़र से बचने के लिए श्रेणी-विशिष्ट सुरक्षा नियंत्रण लागू करें।
नियमित एक्सेस समीक्षा और उपयोग ऑडिट शामिल करें। किसी उपयोगकर्ता को छह महीने पहले एक्सेस की आवश्यकता थी, इसका अर्थ यह नहीं कि आज भी है। इसलिए वर्तमान भूमिकाओं और जिम्मेदारियों के अनुरूप अनुमति को समय-समय पर समीक्षा और अपडेट करें।
साझा डेटा के उपयोग की निगरानी के लिए Snowflake एक्सेस लॉग्स का उपयोग करें। ये लॉग ट्रैक करते हैं कि किसने डेटा पर क्वेरी चलाई, कितनी बार, और कौन-सी कार्रवाइयाँ कीं—जो अनुपालन और प्रदर्शन ट्यूनिंग दोनों में सहायक हैं।
सूक्ष्म एक्सेस नियंत्रण लागू करने के लिए, रो-लेवल और कॉलम-लेवल सुरक्षा का लाभ उठाएँ। कॉलम-लेवल मास्किंग संवेदनशील फ़ील्ड्स को छुपाती है जबकि शेष डेटासेट को एक्सपोज़ करती है। रो-लेवल नीतियाँ उपयोगकर्ता भूमिकाओं या विशेषताओं के आधार पर विशिष्ट रिकॉर्ड्स तक पहुँच को सीमित करने देती हैं।
साझा डेटा को सुरक्षित रखने के अलावा, प्रदाताओं की ज़िम्मेदारी होती है कि वे उपभोक्ताओं के लिए कुशल एक्सेस और क्वेरीइंग सुनिश्चित करने हेतु डेटासेट प्रदर्शन को अनुकूलित करें।
Snowflake में क्लस्टरिंग कीज़ का उपयोग करके क्वेरी प्रदर्शन और स्टोरेज दक्षता में सुधार करें। यह तालिकाओं के लिए पार्टिशनिंग जैसा काम करता है। उदाहरण के लिए, यदि आपके सेल्स डेटासेट पर अक्सर “price” और “region” पर क्वेरी होती है, तो आप इन्हें क्लस्टरिंग कीज़ के रूप में सेट कर सकते हैं। Snowflake आधारभूत डेटा को भौतिक रूप से इस तरह व्यवस्थित करेगा कि “price” और “region” के समान मानों वाली पंक्तियाँ साथ-साथ संग्रहीत हों। इससे तेज़ एक्सेस और कुशल क्वेरीइंग संभव होती है।
आम तौर पर उपयोग होने वाले व्यावसायिक मेट्रिक्स के लिए, बेस डेटासेट्स के साथ मटेरियलाइज़्ड व्यूज़ साझा करें। इसका अर्थ है कि क्षेत्रवार मासिक राजस्व, औसत साप्ताहिक बिक्री, या प्रमोशन काउंट जैसे मेट्रिक्स को पहले से गणना कर लें और उन्हें आधारभूत डेटा के साथ साझा करें। उपभोक्ता सीधे इन व्यूज़ पर क्वेरी कर सकते हैं, जिससे प्रदर्शन और विभिन्न उपयोग मामलों में स्थिरता दोनों में सुधार होता है।
सटीक डेटा साझा करना Snowflake डेटा शेयरिंग के कुशल उपयोग की कुंजी है। डेटा गुणवत्ता सुनिश्चित करने के लिए, अपने साझा डेटा को स्रोत के विरुद्ध सत्यापित करें। रो काउंट्स मिलाएँ, एग्रीगेशन या समरी स्टैट चेक चलाएँ, और स्कीमा इंटीग्रिटी, नल चेक्स तथा मेटाडाटा वैलिडेशन करें। ये वैलिडेशन सुनिश्चित करते हैं कि आप पूर्ण और सटीक डेटा साझा करें।
नए डेटा स्रोत जोड़ना या स्कीमा बदलना प्रबंधन में कठिन हो सकता है, खासकर कई डेटा शेयरों में। माइग्रेशन को सरल बनाने के लिए, रॉ टेबल्स की बजाय व्यूज़ साझा करें। व्यूज़ एक लचीली परत की तरह काम करते हैं, जिससे आप आधारभूत डेटा संरचना या बैकएंड टेबल्स बदल सकते हैं, बिना उपभोक्ताओं की क्वेरीज़ को प्रभावित किए।
जब आप साझा डेटासेट्स को अपडेट करें, तो वर्ज़निंग का उपयोग करें। वर्ज़न्ड व्यूज़ या स्कीमा वर्ज़न्स आपको बदलावों को ट्रैक करने, नई लॉजिक का परीक्षण करने और किसी समस्या की स्थिति में रोल बैक करने देते हैं।
अपने उपभोक्ताओं को उन आगामी परिवर्तनों के बारे में सूचित करें जो साझा डेटा को प्रभावित कर सकते हैं। एक साधारण पूर्व-सूचना उपयोगकर्ताओं को अनुकूलन और ट्रांज़िशन की तैयारी का समय देती है।
Snowflake डेटा शेयरों के साथ कुछ अंतर्निहित प्रतिबंध आते हैं। ये निर्णायक बाधाएँ नहीं हैं, लेकिन इनके अनुरूप योजना बनाना महत्वपूर्ण है।
सभी ऑब्जेक्ट प्रकार साझा करने योग्य नहीं हैं। आप टेबल्स, सुरक्षित व्यूज़ और सुरक्षित UDFs साझा कर सकते हैं। आप गैर-सुरक्षित व्यूज़, स्टोर्ड प्रोसिजर्स, फ़ाइल स्टेजेस, और टास्क्स या स्ट्रीम्स साझा नहीं कर सकते।
जहाँ Snowflake Marketplace और डेटा एक्सचेंजेज़ रीजन के पार डेटा साझा करते हैं, वहीं डायरेक्ट डेटा शेयर केवल उसी रीजन और क्लाउड वातावरण के भीतर संभव हैं। इस सीमा को पार करने के लिए, आपको Snowflake का क्रॉस-रीजन/क्रॉस-क्लाउड रेप्लिकेशन चाहिए होगा (जिसके लिए Enterprise Edition या उससे उच्चतर आवश्यक है)।
उपभोक्ताओं के पास साझा डेटा का केवल-पढ़ने का एक्सेस होता है। वे रिकॉर्ड्स को संशोधित, जोड़ या हटा नहीं सकते। यदि उन्हें डेटा को ट्रांसफ़ॉर्म करना या उस पर लिखना हो, तो उन्हें उसे अपने वातावरण में कॉपी करना होगा, जिससे अतिरिक्त स्टोरेज और कम्प्यूट लागतें जुड़ेंगी।
Snowflake में डेटा शेयरों का प्रभावी उपयोग सुरक्षित और किफ़ायती सहयोग की पूरी क्षमता को अनलॉक करता है। प्रदाता उपभोक्ताओं के साथ लाइव, क्वेरी करने योग्य डेटा साझा कर सकते हैं, वह भी ETL या डेटा डुप्लीकेशन के बिना। स्रोत डेटा में किए गए किसी भी अपडेट तुरंत उपभोक्ता खातों में परिलक्षित होते हैं, जिससे सबसे नवीनतम जानकारी तक पहुँच सुनिश्चित होती है।
Snowflake के डेटा शेयरिंग मॉडल को अपनाकर, संगठन एनालिटिक्स सहयोग को स्केल कर सकते हैं, गवर्नेंस को बेहतर बना सकते हैं, और अपने डेटा एसेट्स के मूल्य को अधिकतम कर सकते हैं। हालाँकि, यह तभी उपयोगी है जब उपभोक्ताओं को साझा डेटा संपादित करने की आवश्यकता न हो।
यदि आप Snowflake में नए हैं, तो इस शुरुआती-अनुकूल गाइड से शुरुआत करें how to learn Snowflake। अपनी विशेषज्ञता को गहराई देने के लिए, हमारा Snowflake Foundations स्किल ट्रैक और Snowflake में डेटा मॉडलिंग पर हमारा कोर्स देखें।
शीर्ष DataCamp पाठ्यक्रम
कोर्स
लर्निंग पाथ
लर्निंग पाथ