
Corso
Introduzione al Data Modeling in Snowflake
4 ore
17.4K
Snowflake offre un’architettura specializzata per una condivisione dei dati sicura ed efficiente in vari ambienti. Che tu stia collaborando all’interno della tua organizzazione o con partner esterni, Snowflake mette a disposizione diverse opzioni progettate ad hoc, come le condivisioni dirette, i data exchange e lo Snowflake Marketplace.
In un contesto enterprise, queste funzionalità consentono una collaborazione senza attriti, tenendo sotto controllo i costi e garantendo una forte sicurezza. Questo articolo ti aiuta a comprendere ogni metodo di condivisione e fornisce indicazioni pratiche su come usarli in scenari reali. Se sei alle prime armi con Snowflake, ti consiglio di dare un’occhiata al nostro percorso di competenze Snowflake Foundations.
Tradizionalmente, la condivisione dei dati si basa su processi ETL (Extract, Transform, Load), che prevedono l’estrazione dei dati da un sistema sorgente e il caricamento in un sistema di destinazione. Questo metodo richiede la copia e lo spostamento fisico dei dati, con conseguente consumo di risorse di storage e calcolo.
Snowflake elimina la necessità di copiare o spostare fisicamente i dati. Con l’architettura di data sharing di Snowflake, un account (il provider) può concedere accesso live in sola lettura a set di dati specifici a un altro account (il consumer) senza trasferire o duplicare i dati.
I consumer possono interrogare i dati come se fossero locali, anche se sono fisicamente archiviati nell’account del provider. Poiché i dati rimangono in un’unica posizione, il provider sostiene solo i costi di storage, rendendo questo approccio molto più efficiente e scalabile per la collaborazione tra account.
Snowflake abilita una condivisione sicura e senza copie utilizzando puntatori di metadati al posto della copia o dello spostamento dei dati tra sistemi. Crea un riferimento all’oggetto originale nell’account del provider, consentendo ai consumer di accedere a tale riferimento per interrogare i dati condivisi.
Ai consumer viene concesso l’accesso in sola lettura, il che significa che possono leggere ed esplorare i dati ma non possono modificarli alla fonte. Poiché i consumer interrogano direttamente lo storage del provider senza duplicarlo, non vengono applicati costi di storage all’account del consumer.
Inoltre, l’architettura di Snowflake separa calcolo e storage, facilitando operazioni sui dati a costi contenuti. Il provider è responsabile dei costi di storage e delle risorse di calcolo che utilizza, mentre il consumer paga solo per le risorse di calcolo che consuma.
La condivisione dei dati in Snowflake è anche scalabile. Ogni account Snowflake con accesso ai dati condivisi può creare il proprio virtual warehouse ed eseguire query in modo indipendente, supportando ulteriormente la scalabilità della condivisione.
In aggiunta, Snowflake integra controlli di governance e sicurezza per gestire l’accesso condiviso. I provider possono definire la visibilità dei dati tramite controlli di accesso basati su ruoli e monitorare l’utilizzo con log di audit. Queste funzionalità garantiscono piena visibilità e controllo sui dati condivisi.
La condivisione dei dati in Snowflake assume forme diverse, ognuna pensata per specifici casi d’uso. Esploriamo le varie funzionalità di condivisione dati per capire quale usare.
Usa le condivisioni dirette per condividere i dati con più utenti all’interno della stessa regione di Snowflake. Crei un oggetto share che include database, tabelle e viste selezionati, quindi concedi l’accesso a specifici account Snowflake consumer. Devi elencare in modo esplicito ciascun account che può accedere ai dati.
Il consumer crea un database dalla condivisione e può interrogarlo direttamente. Questo database non consuma storage dati: funge da riferimento logico ai dati condivisi.
Le condivisioni dirette funzionano solo quando condividi dati all’interno dello stesso provider cloud e della stessa regione. Sono ideali per condividere dati con team interni, partner commerciali fidati o un numero limitato di account Snowflake. Questo setup è ottimale in relazioni one-to-few.
Quando devi condividere dati con molti account o gruppi di consumer, le condivisioni dirette possono diventare inefficienti perché devi specificare ogni account Snowflake singolarmente. In questo caso, un data exchange è l’opzione migliore.
Con un data exchange, pubblichi i tuoi dataset come prodotti dati in un marketplace privato e inviti gruppi di consumer ad accedervi. Questo setup funziona come un catalogo ricercabile in cui i consumer possono sfogliare e sottoscrivere i dati di cui hanno bisogno. Poiché l’exchange è privato, solo gli account o i gruppi invitati possono accedervi.
La condivisione dei dati tra regioni o multi-cloud è possibile tramite la replica di Snowflake, rendendo i data exchange ideali per la condivisione tra diverse business unit o franchise in grandi organizzazioni.
Per esempio, se vuoi condividere i dati di vendita dei clienti con diversi team in azienda, puoi creare un Data Exchange privato di Snowflake chiamato “customer_behaviour_data” e pubblicare più inserzioni dello stesso dataset, ciascuna con permessi di accesso differenti. Ogni team può sottoscrivere l’inserzione che soddisfa le proprie esigenze, facilitando una collaborazione più fluida e sicura tra team con livelli di accesso diversi.
Snowflake Marketplace funziona come l’App Store di Apple, ma per i dati. È un marketplace pubblico in cui i provider condividono prodotti dati con qualsiasi utente Snowflake. I provider creano inserzioni, aggiungono metadati, offrono anteprime e definiscono i termini d’uso, così i consumer possono trovare facilmente ciò che serve.
In fase di pubblicazione, i provider possono scegliere tra inserzioni pubbliche (visibili a tutti i clienti Snowflake) o private (visibili solo ad account selezionati).
I consumer possono cercare nel Marketplace utilizzando parole chiave pertinenti. Per le inserzioni pubbliche, possono sottoscrivere direttamente; per quelle private, devono richiedere l’accesso. Una volta approvati, possono visualizzare e interrogare i dataset direttamente nei loro account Snowflake.
Snowflake Marketplace supporta inserzioni a pagamento con prezzi basati sull’uso e in abbonamento. La fatturazione è gestita da Snowflake (ad es. tramite Stripe) e può scalare la capacità contrattualizzata per i consumer idonei. Ad esempio, una società finanziaria potrebbe vendere un pacchetto contenente dati azionari in tempo reale e prezzi storici. Snowflake fatturerà gli utenti in base al modello di prezzo del provider e all’effettivo utilizzo.
I reader account di Snowflake ti consentono di condividere i dati con terze parti che non hanno un account Snowflake.
Invece di richiedere al consumer di configurare e pagare Snowflake, i provider creano e gestiscono il reader account per suo conto.
Il provider quindi utilizza le condivisioni per condividere i database con i reader account e fornisce questi account ai consumer. È importante ricordare che un reader account può consumare dati solo dall’account del provider che lo ha creato.
I reader account sono pensati principalmente per interrogare i dataset condivisi. Qualsiasi calcolo utilizzato all’interno del reader account tramite virtual warehouse viene addebitato all’account del provider. Per limitare l’uso, puoi impostare un monitor delle risorse per il warehouse.
Ora che conosci i diversi tipi di condivisione dei dati in Snowflake, capiamo chi sono provider e consumer. Di cosa è responsabile ciascun ruolo e quali limitazioni dovresti considerare quando condividi o accedi ai dati?
In Snowflake, i provider sono proprietari dei dati che desiderano condividere. Hanno il pieno controllo sui dati condivisi e possono decidere quali dati condividere e con chi. Spesso sono responsabili di:
Per garantire una condivisione sicura e affidabile, i provider dovrebbero seguire queste best practice:
I consumer sono il lato ricevente della condivisione dei dati in Snowflake. Non possiedono i dati; interrogano invece i dati condivisi dai provider utilizzando le proprie risorse di calcolo. Ciò significa che i consumer accedono e analizzano i dati.
Poiché non pagano lo storage, la loro responsabilità principale è gestire i propri virtual warehouse e l’efficienza delle query per ottimizzare i costi di calcolo.
Nel caso interroghino dai reader account, le risorse di calcolo che utilizzano vengono addebitate ai provider.
La principale limitazione di un consumer è che può solo leggere i dati condivisi. Non può modificare, inserire o eliminare record nel dataset. Inoltre, i consumer non vedono eventuali modifiche interne apportate dal provider. Vedono sempre la versione più recente dei dati disponibile.
Abbiamo trattato i concetti chiave per iniziare con la condivisione dei dati in Snowflake. Che tu stia configurando un profilo provider, impostando un account consumer o gestendo un reader account, questa sezione li affronta tutti.
Per pubblicare dati su Snowflake Marketplace o su un Data Exchange privato, devi prima configurare un profilo provider. Una volta richiesto il profilo provider, Snowflake esamina e approva i dati della tua azienda. Dopo l’approvazione, puoi iniziare a creare e pubblicare le tue inserzioni.
Ecco come impostare un profilo provider:
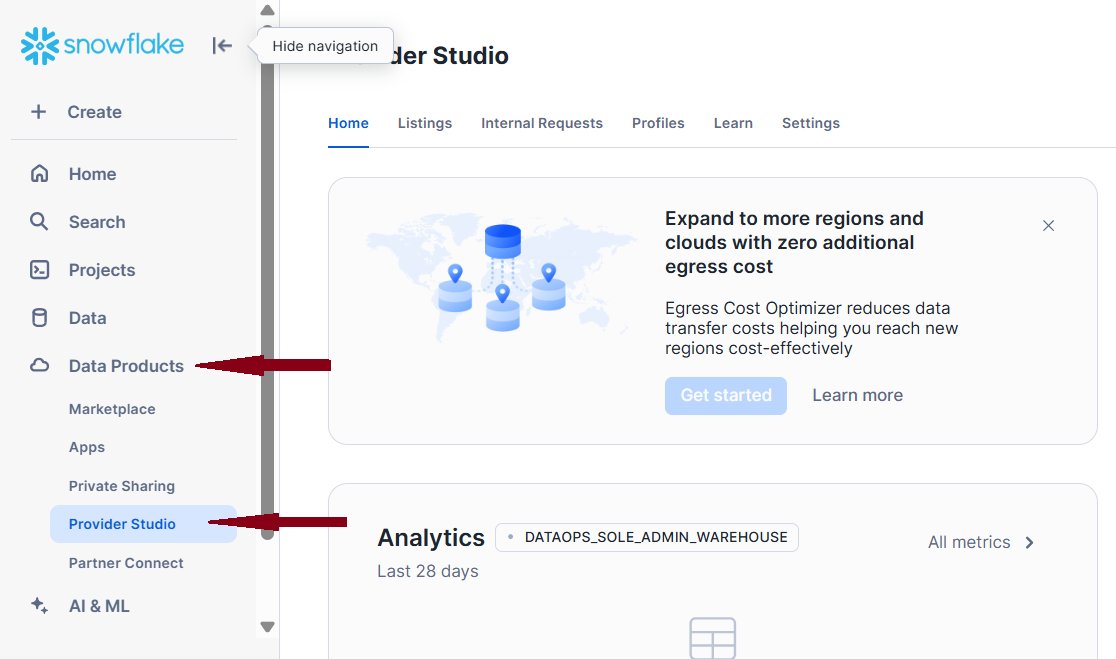
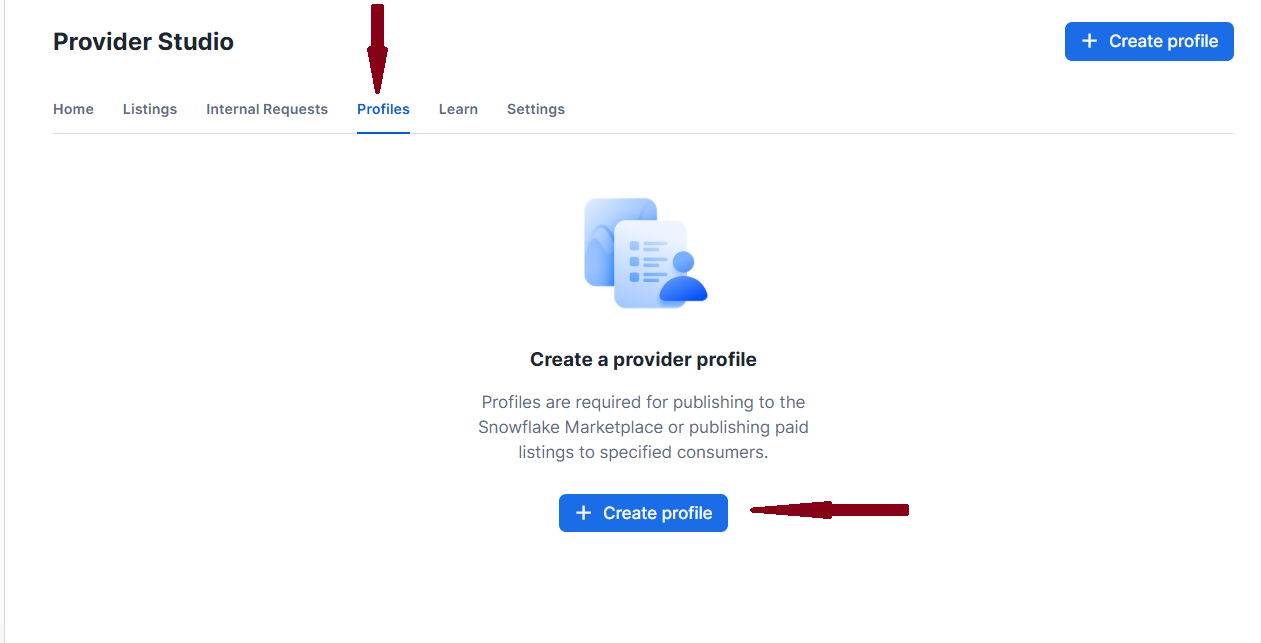
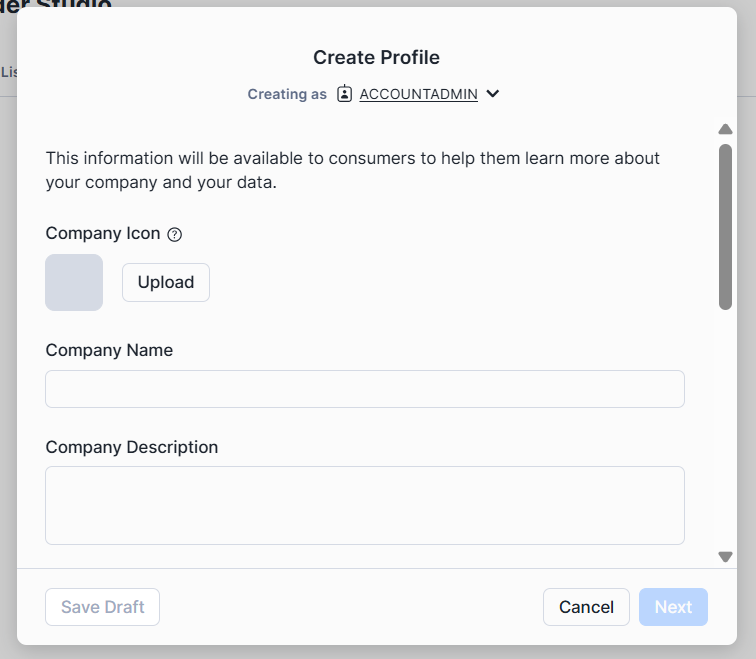
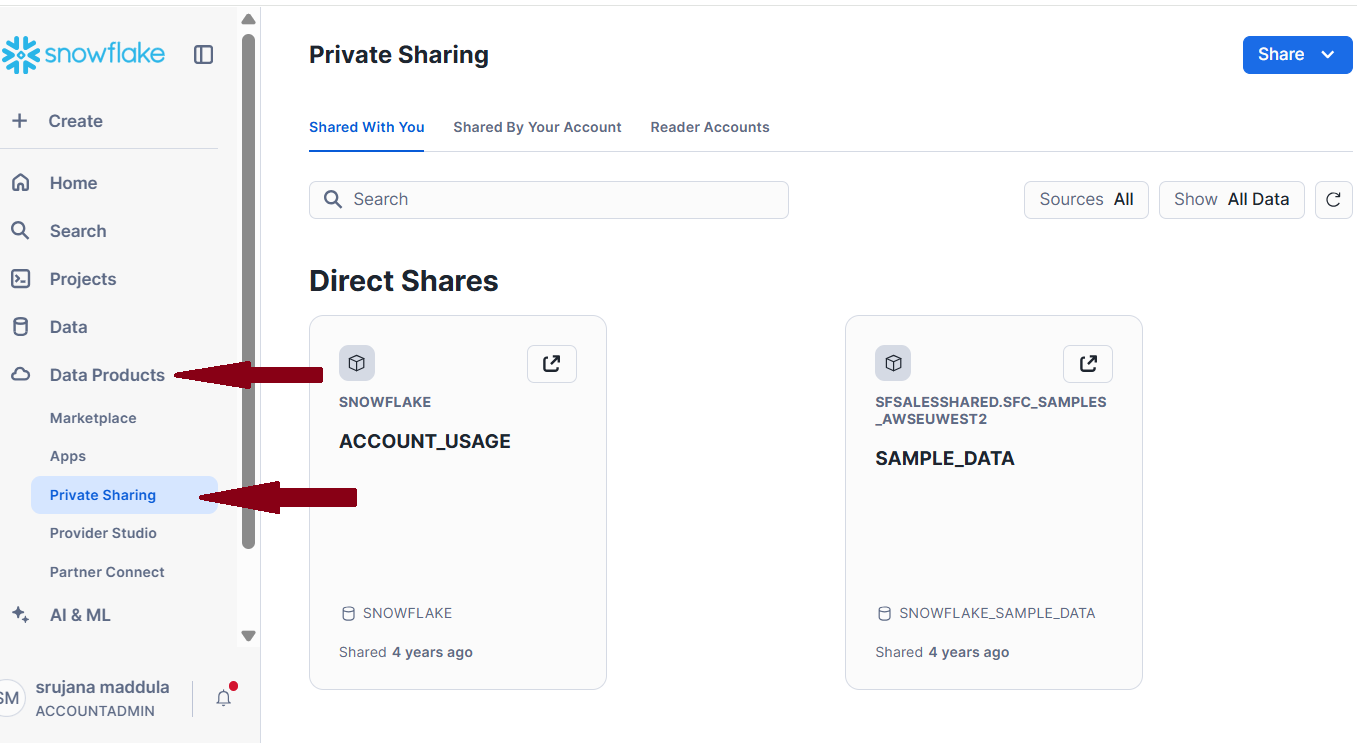
Passo 1: Accedi al tuo account Snowflake.
Passo 2: Nel menu laterale sinistro, seleziona Admin e Accounts.
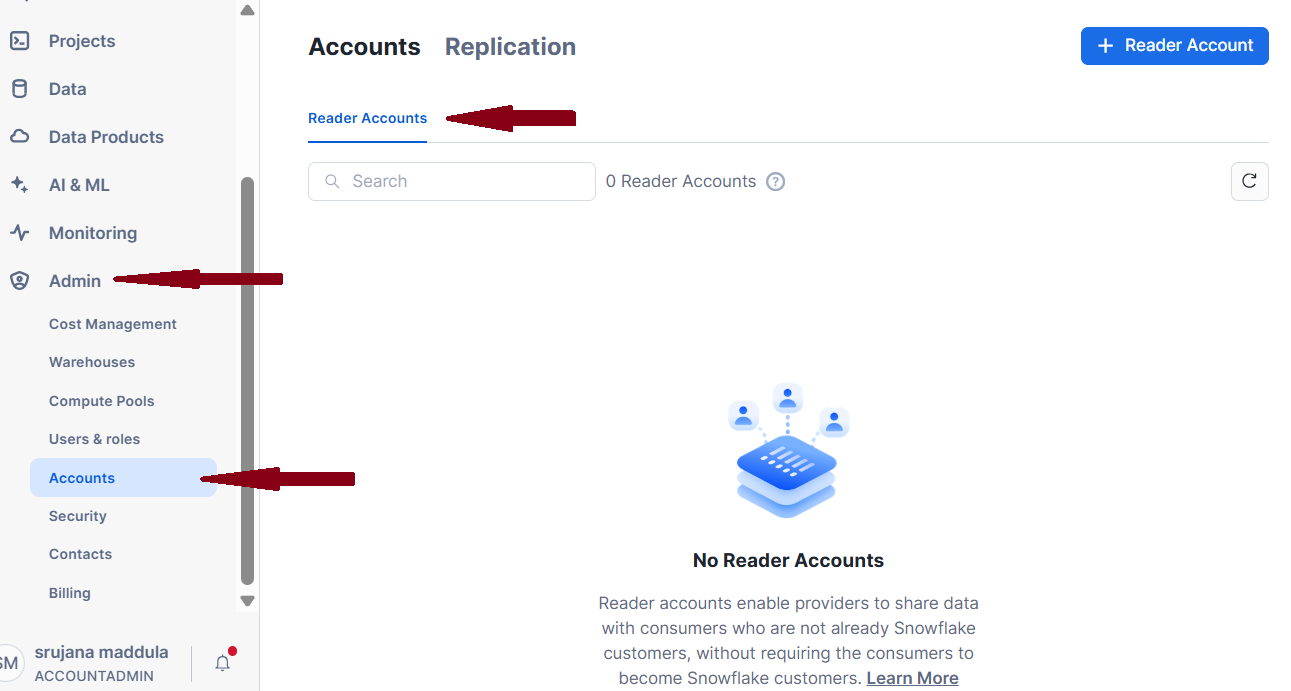
Passo 3: Seleziona la scheda Accounts, quindi vai alla sotto-scheda Reader Accounts.
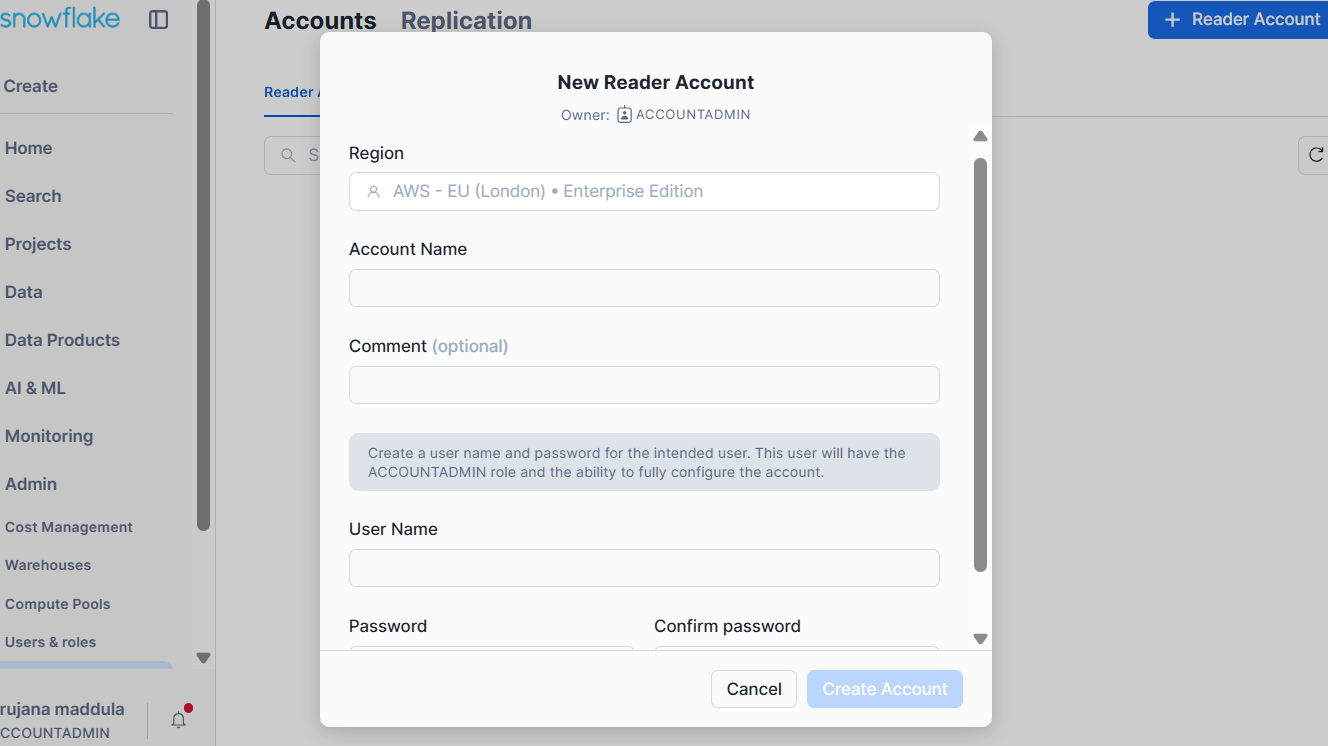
Passo 4: Per aggiungere un nuovo reader account, clicca sul pulsante +Reader Account in alto a destra, quindi compila i dettagli richiesti nel modulo pop-up.
Le condivisioni di dati in Snowflake sono intrinsecamente sicure perché i consumer hanno accesso in sola lettura e non possono modificare, inserire o eliminare alcun dato condiviso. Per rafforzare ulteriormente la sicurezza oltre a questo controllo di accesso predefinito, Snowflake adotta anche le seguenti misure:
Puoi condividere tabelle, viste sicure e UDF sicure; le viste non sicure non sono condivisibili. Le viste sicure impediscono ai consumer di accedere alle tabelle di base sottostanti o di vedere la logica SQL utilizzata per definire la vista. Ciò garantisce che la logica di business sensibile, i calcoli proprietari o le funzioni definite ad hoc restino nascoste agli utenti finali.
Le viste sicure supportano anche politiche di accesso a livello di riga e mascheramento a livello di colonna, risultando efficaci per applicare controlli di accesso granulari. Puoi combinare queste politiche con il controllo di accesso basato su ruoli per garantire che ciascun consumer veda solo i dati autorizzati.
Snowflake consente anche di implementare schemi separati per le condivisioni interne ed esterne. Ad esempio, puoi archiviare dataset grezzi e sensibili in uno schema ed esporre solo viste mascherate o aggregate in un altro, limitando l’accesso dei consumer ai dati sensibili.
Nelle condivisioni dirette, Snowflake condivide metadati e puntatori agli oggetti originali all’interno della stessa regione e piattaforma cloud. Ma se l’account consumer si trova in un’altra regione o piattaforma cloud, le condivisioni dirette non funzionano. È qui che entra in gioco la replica.
Il provider innanzitutto replica i dati in una regione in cui esiste un account consumer. Quindi crea un oggetto share che punta ai dati replicati e concede l’accesso al consumer. Il consumer interroga poi i dati replicati con accesso in sola lettura, proprio come con le condivisioni dirette.
Snowflake protegge tutti i dati replicati cifrandoli a riposo e in transito.
Inoltre, la replica dei dati segue percorsi interni controllati da Snowflake, non rotte su Internet pubblica. Come nelle condivisioni dirette, il consumer non è mai proprietario del database replicato; l’accesso è sempre in sola lettura.
Queste best practice proteggono i dati sensibili, ottimizzano l’uso delle risorse e garantiscono la conformità alle normative sulla privacy, abilitando una collaborazione scalabile tra ambienti.
Un solido framework di governance garantisce che le condivisioni raggiungano gli utenti giusti con i permessi adeguati. Previene gli abusi e mantiene tracciabili tutti gli accessi e le azioni.
Inizia con la classificazione dei dati. Etichetta chiaramente i dati come sensibili, riservati o pubblici e applica controlli di sicurezza specifici per categoria per ridurre il rischio e prevenire esposizioni accidentali.
Integra revisioni periodiche degli accessi e audit dell’utilizzo. Il fatto che un utente avesse bisogno di accesso sei mesi fa non significa che ne abbia ancora bisogno oggi. Quindi rivedi e aggiorna periodicamente i permessi per allineare l’accesso a ruoli e responsabilità attuali.
Usa i log di accesso di Snowflake per monitorare l’uso dei dati condivisi. Questi log tracciano chi ha interrogato i dati, con quale frequenza e quali azioni ha eseguito, supportando sia la conformità sia l’ottimizzazione delle prestazioni.
Per applicare controlli di accesso granulari, sfrutta la sicurezza a livello di riga e di colonna. Il mascheramento a livello di colonna nasconde i campi sensibili pur esponendo il resto del dataset. Le policy a livello di riga consentono di limitare l’accesso a record specifici in base ai ruoli o attributi dell’utente.
Oltre a mettere in sicurezza i dati condivisi, i provider sono responsabili di ottimizzare le prestazioni dei dataset per garantire un accesso e un’interrogazione efficienti ai consumer.
Usa le chiavi di clustering in Snowflake per migliorare le prestazioni delle query e l’efficienza dello storage. Funziona come il partitioning per le tabelle. Ad esempio, se il tuo dataset di vendite viene spesso interrogato su “price” e “region”, puoi impostarli come chiavi di clustering. Snowflake organizzerà fisicamente i dati sottostanti in modo che le righe con valori simili per “price” e “region” siano archiviate vicine. Ciò abilita un accesso più rapido e query efficienti.
Per le metriche di business più usate, condividi viste materializzate insieme ai dataset di base. Significa precomputare metriche come ricavi mensili per regione, vendite medie settimanali o conteggi di promozioni e condividerle con i dati sottostanti. I consumer possono interrogare direttamente queste viste, migliorando sia le prestazioni sia la coerenza tra i casi d’uso.
Condividere dati accurati è fondamentale per un uso efficiente della condivisione in Snowflake. Per garantire la qualità, valida i dati condivisi rispetto alla fonte. Confronta i conteggi di righe, esegui verifiche di aggregazione o statistiche di sintesi e controlli di integrità dello schema, valori null e metadati. Queste validazioni assicurano che tu condivida dati completi e accurati.
Aggiungere nuove sorgenti o modificare gli schemi può essere difficile da gestire, soprattutto tra più condivisioni. Per semplificare le migrazioni, condividi viste invece di tabelle grezze. Le viste fungono da livello flessibile, permettendoti di cambiare la struttura dei dati sottostanti o le tabelle di backend senza disturbare le query dei consumer.
Quando aggiorni i dataset condivisi, usa il versioning. Viste versionate o versioni di schema ti consentono di tracciare le modifiche, testare nuova logica e ripristinare se qualcosa va storto.
Informa i tuoi consumer sui cambiamenti imminenti che potrebbero influenzare i dati condivisi. Un semplice preavviso dà agli utenti il tempo di adattarsi e prepararsi alla transizione.
Le condivisioni di dati in Snowflake presentano alcune restrizioni integrate. Non sono bloccanti, ma è importante pianificarle.
Non tutti i tipi di oggetto sono condivisibili. Puoi condividere tabelle, viste sicure e UDF sicure. Non puoi condividere viste non sicure, stored procedure, file stage e task o stream.
Mentre Snowflake Marketplace e i data exchange condividono dati tra regioni, le condivisioni dirette possono avvenire solo all’interno della stessa regione e dello stesso ambiente cloud. Per aggirare questo limite, ti servirà la replica tra regioni/cloud di Snowflake (che richiede la Enterprise Edition o superiore).
I consumer hanno solo accesso in sola lettura ai dati condivisi. Non possono modificare, inserire o eliminare record. Se devono trasformare o scrivere sui dati, dovranno copiarli nel proprio ambiente, introducendo costi aggiuntivi di storage e calcolo.
Usare in modo efficace le condivisioni in Snowflake sblocca tutto il potenziale di una collaborazione sicura ed economica. I provider possono condividere dati live interrogabili con i consumer senza richiedere ETL o duplicazioni. Qualsiasi aggiornamento ai dati di origine si riflette immediatamente negli account consumer, garantendo accesso alle informazioni più aggiornate.
Adottando il modello di condivisione dati di Snowflake, le organizzazioni possono scalare la collaborazione analitica, migliorare la governance e massimizzare il valore dei propri asset di dati. Tuttavia, ciò è utile solo quando i consumer non devono modificare i dati condivisi.
Se sei nuovo su Snowflake, inizia con questa guida per principianti su come imparare Snowflake. Per approfondire, esplora il nostro percorso di competenze Snowflake Foundations e il nostro corso su data modeling in Snowflake.
I migliori corsi DataCamp
Corso
Programma
Programma
blog
Tim Lu
12 min
blog
Abid Ali Awan
15 min
blog
Abid Ali Awan
10 min



