Son birkaç yılda hem Kubernetes hem de OpenShift ile çalışma fırsatım oldu ve her biri yolculuğumda farklı bir rol oynadı.
CKAD sertifikama hazırlanırken kişisel projelerimde çoğunlukla yalın Kubernetes kullandım; bu da kaputun altında işlerin nasıl yürüdüğünü anlamama yardımcı oldu. Buna karşılık, şirketlerdeki profesyonel deneyimlerimin çoğu OpenShift ile oldu. Ekipler, yerleşik güvenlik, geliştirici araçları ve kurumsal destek sayesinde üretimde kapsayıcılaştırılmış uygulamaları çalıştırmak için OpenShift’e güveniyor.
Bu yazıda, her ikisini de kullanmaktan öğrendiklerimi paylaşmak istiyorum. Neleri benzer, nerelerde ayrışıyorlar ve ihtiyaçlarınıza göre hangisi daha iyi bir uyum sağlar? Kapsayıcılarla yeni başlıyor olun ya da üretim ortamında ölçeklenmek istiyor olun, bu karşılaştırma doğru yönü bulmanıza yardımcı olacaktır.
Kubernetes’e Genel Bakış
Kubernetes modern kapsayıcı orkestrasyonu için standart haline geldi. Başlangıçta Google tarafından geliştirilen ve şu anda Cloud Native Computing Foundation (CNCF) tarafından sürdürülen Kubernetes, bulut-yerel dünyada en yaygın benimsenen açık kaynak platformlardan biridir.
OpenShift ile nasıl karşılaştırıldığına girmeden önce, Kubernetes’in ne olduğunu, hangi konularda başarılı olduğunu ve tipik olarak nerelerde kullanıldığını kısaca ele alalım.
Kubernetes nedir?
Kubernetes (K8S), kapsayıcılaştırılmış uygulamaların dağıtımını, ölçeklenmesini ve yönetimini otomatikleştirmek için tasarlanmış açık kaynaklı bir platformdur.
Google’ın üretimde kapsayıcı yönetme deneyiminden doğmuştur ve şirket içi Borg sistemlerine dayanır. Açık kaynak haline geldikten sonra büyük bir ekosistem geliştirmiş ve önemli bir topluluk desteği kazanmıştır.
Özünde Kubernetes, kapsayıcı çalıştıran makine kümelerini yönetmenize yardımcı olur. Zamanlamadan ölçeklendirmeye, ağ iletişiminden servis keşfine kadar kapsayıcı iş yüklerinin tüm yaşam döngüsünü yönetmek için API’ler ve bildirime dayalı bir model sağlar.
Kubernetes, bulut ortamlarında mikro hizmet tabanlı uygulamaları yönetmek için endüstri standardı haline geldi.
Kubernetes hakkında daha fazla bilgiyi şu kursta edinebilirsiniz: Introduction to Kubernetes veya Kubernetes Nedir? Örneklerle Giriş yazısını okuyarak öğrenebilirsiniz.
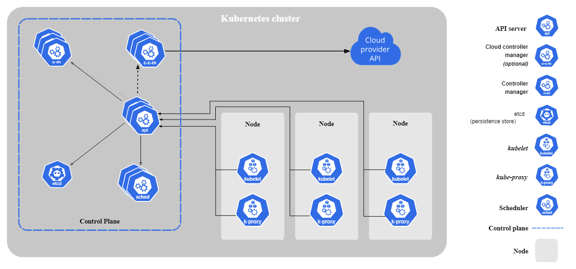
Kubernetes’in çekirdek bileşenleri. Görsel: Kubernetes.io
Temel özellikler
Kubernetes’i güçlü ve esnek kılan geniş bir özellik yelpazesi sunar:
- Kapsayıcı orkestrasyonu: Kapsayıcıların dağıtımını, ölçeklenmesini ve yönetimini otomatikleştirir.
- Bildirime dayalı yapılandırma: Uygulamalarınızın hedef durumunu YAML veya JSON dosyalarıyla tanımlayın.
- Kendi kendini iyileştirme: Hatalı kapsayıcıları otomatik olarak yeniden başlatır, ölü düğümleri değiştirir ve kesintisiz çalışmayı sağlamak için iş yüklerini yeniden zamanlar.
- Servis keşfi ve yük dengeleme: Yerleşik DNS ve yük dengeleme ile trafiği doğru pod’lara yönlendirir.
- Yatay ölçekleme: Uygulamaları CPU kullanımı veya özel metriklere göre büyütüp küçültün.
- Kademeli güncellemeler ve geri dönüşler: Uygulamanızın yeni sürümlerini minimum kesintiyle dağıtın ve gerekirse geri alın.
- Giz ve yapılandırma yönetimi: API anahtarları ve ortam değişkenleri gibi hassas verileri güvenle yönetin.
Bu özellikler, yerel geliştirme kümelerinden üretim seviyesindeki altyapıya kadar farklı ortamlarda yüksek erişilebilir, ölçeklenebilir ve dayanıklı uygulamalar çalıştırmak için yapı taşlarını sağlar.
Kubernetes’i uygulamalı olarak deneyimlemek isterseniz Kubernetes Eğitimi: Uygulama Dağıtımına Yeni Başlayanlar İçin Rehberi öneririm.
Kullanım alanları
Kubernetes birçok modern uygulama için uygun bir seçenektir. En yaygın kullanım alanlarından bazıları şunlardır:
- Mikro hizmet mimarileri: Gevşek bağlı servisleri bağımsız olarak yönetmek ve ölçeklemek için idealdir.
- Bulut-yerel uygulamalar: Bulut esnekliğinden ve dağıtık altyapıdan tam olarak yararlanacak şekilde tasarlanmıştır.
- Çoklu bulut veya hibrit bulut kurulumları: Aynı araç setiyle uygulamalarınızı birden fazla bulut sağlayıcısında veya şirket içi veri merkezlerinde çalıştırın.
- DevOps ve CI/CD hatları: Kubernetes, uygulamaları sürekli derleme, test etme ve dağıtma süreçlerinde otomasyon ve esneklik sağlar.
- Makine öğrenimi ve veri bilimi platformları: Kubeflow ve MLflow gibi araçlarla Kubernetes; dağıtık model eğitimi, tekrarlanabilir iş akışları ve model dağıtımını da destekler.
Daha fazlasını öğrenmek ister misiniz? Ayrıntılı bir çözümleme için Kubernetes Mimarisi Açıklandı yazısına göz atın.
OpenShift’e Genel Bakış
Kubernetes size kapsayıcı orkestrasyonu için ham bir motor sunuyorsa, OpenShift o motorun etrafına inşa edilen, tam donanımlı bir araç gibidir.
OpenShift, Red Hat’in bir Kubernetes dağıtımıdır ve Kubernetes’in üzerine doğrudan inşa edilirken, geliştirici ve operasyon deneyimini basitleştirmeyi, güvenceye almayı ve düzenlemeyi amaçlayan bir katman dolusu özellik ekler.
Yalın Kubernetes kullanmanın aksine, OpenShift kullanmak her şeyi sıfırdan kuruyormuşsunuz gibi hissettirmez.
OpenShift nedir?
OpenShift özünde, ek araçlar, güvenlik katmanları ve daha iyi bir kullanıcı deneyimiyle paketlenmiş Kubernetes’tir. Red Hat tarafından sürdürülür ve ticari olarak desteklenir. Kubernetes’i üretimde kullanmak isteyip tüm parçaları kendileri bir araya getirmek istemeyen ekipler için geliştirilmiştir.
Tüm çekirdek Kubernetes bileşenlerini (API sunucusu, zamanlayıcı ve kubelet’ler gibi) hâlâ elde ederken, OpenShift yerleşik bir kapsayıcı kayıt defteri, web tabanlı yönetim konsolu, geliştirici araçları ve daha sıkı güvenlik varsayılanları gibi ek özellikler sunar.
Tam yönetilen bulut hizmetlerinden, veri merkezinizde kendi kendine barındırılan platformlara kadar çeşitli dağıtım modellerinde mevcuttur.
Temel bileşenler ve özellikler
OpenShift’i yalnızca Kubernetes’ten daha fazlası yapan öne çıkan bazı özellik ve araçlar şunlardır:
- Entegre CI/CD: OpenShift, kutudan çıktığı haliyle Tekton hatlarına ve GitOps iş akışlarına yerel destek içerir.
- Web konsolu: Hem geliştiriciler hem de küme yöneticileri için temiz, kullanıcı dostu bir web arayüzü. Dağıtımları yönetmeyi, kaynakları izlemeyi ve günlükleri görüntülemeyi çok daha erişilebilir kılar.
- Güvenlik iyileştirmeleri: Security Context Constraints (SCC), imaj tarama ve yerleşik RBAC gibi özellikler, yalın Kubernetes’e kıyasla daha sıkı ve standartlaştırılmıştır.
- Red Hat Enterprise Linux CoreOS (RHCOS): OpenShift düğümlerinde çalışan, kapsayıcı iş yükleri için optimize edilmiş özel amaçlı bir işletim sistemi.
- OperatorHub: Uygulama yaşam döngüsü görevlerini otomatikleştiren Kubernetes Operatörlerini kurmak ve yönetmek için küratörlüğünü yapılmış bir pazar yeri.
Bu eklemeler, yalnızca temel bir Kubernetes platformundan daha fazlasına ihtiyaç duyan daha büyük ekipler veya kuruluşlar için OpenShift’i özellikle cazip kılar.
OpenShift çeşitleri
OpenShift’i nasıl dağıtmak ve yönetmek istediğinize bağlı olarak birkaç farklı çeşit vardır:
- OpenShift Container Platform: Şirket içi ve hibrit kurulumlarda popüler olan, altyapınızda çalıştırabileceğiniz öz-yönetimli sürüm.
- OpenShift Online: Red Hat tarafından işletilen, tamamen barındırılan ve yönetilen OpenShift hizmeti; hiçbir şeyi kendiniz kurmadan başlamak için idealdir.
- OpenShift Dedicated: AWS ve Google Cloud gibi herkese açık bulut sağlayıcılarında barındırılan ancak sizin adınıza Red Hat tarafından yönetilen bir OpenShift hizmeti.
Bunların her biri, hızla ayağa kalkmak isteyen girişimlerden katı güvenlik ve uyumluluk gereksinimleri olan kurumlara kadar farklı ihtiyaçlara hizmet eder.
Mimari Karşılaştırması
OpenShift ve Kubernetes ortak bir temeli paylaşsa da, temel ötesine geçtiğinizde mimari yaklaşımları ayrışır.
Kubernetes modüler, kendin yap (build-it-yourself) bir model sunarken, OpenShift daha entegre ve görüş sahibi (opinionated) bir yığın sağlar. Kaputun altında iki platformun nasıl farklılaştığını anlamak, hangisinin ekibiniz veya kuruluşunuz için en iyi çalışacağını bilmenin anahtarıdır.
Özünde, her iki platform da Kubernetes çalıştırır. OpenShift doğrudan Kubernetes’in üzerine inşa edilir ve yukarı akış (upstream) API’lerine ve bileşenlerine bağlı kalır. Standart bir OpenShift kümesi, API sunucusu, etcd, zamanlayıcı ve kubelet’ler gibi tüm temel Kubernetes öğelerini içerir. Bu, Kubernetes iş yükleri ve araçlarıyla tamamen uyumlu olduğu anlamına gelir.
OpenShift’i ayıran şey, Red Hat’in bu temel etrafında inşa ettiği ekosistemdir. Düğüm işletim sistemi olarak Red Hat Enterprise Linux CoreOS (RHOCS), entegre kapsayıcı kayıt defteri ve Kubernetes’e sıkı sıkıya bağlı ek platform hizmetleri gibi özellikler sunar.
Bu entegrasyonlar, ekiplerin üretim sınıfı bir ortamı kurmak ve güvenli hale getirmek için yapması gereken işi azaltır.
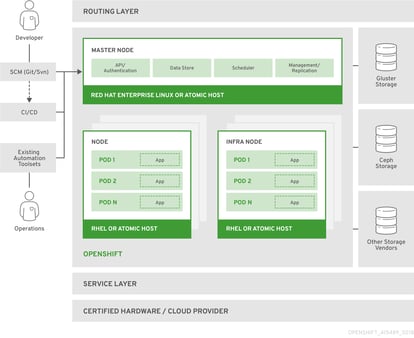
OpenShift kapsayıcı platformu mimarisine genel bakış. Görsel: Red Hat dokümantasyonu.
Kurulum ve yapılandırma
En önemli mimari farklardan biri, her platformun kurulum yöntemidir.
- Kubernetes dağıtımda esneklik sunar. minikube gibi araçlarla yerel bir küme kurabilir, GKE veya EKS gibi bulut tarafından yönetilen hizmetleri kullanabilir ya da kubeadm gibi araçlarla manuel kurulum yapabilirsiniz. Bu size tam kontrol sağlarken, ağ yapılandırması, depolama ayarları ve izleme ile günlükleme gibi araçların kurulumu dahil her şeyden sizin sorumlu olduğunuz anlamına gelir.
- OpenShift ise daha yönlendirmeli ve otomatik bir kurulum süreci sağlar. OpenShift, farklı altyapı ortamları ve kullanıcı tercihlerini karşılamak için çeşitli kurulum yöntemleri sunar.
- Bunlardan biri, desteklenen platformlarda küme oluşturmayı otomatikleştiren Installer-Provisioned Infrastructure’dır.
- Diğeri ise altyapı ekiplerine daha fazla kontrol sağlayan User-Provisioned Infrastructure’dır.
- OpenShift’in nasıl kurulacağı hakkında daha fazlasını resmi kullanıcı dokümantasyonunda okuyabilirsiniz.
Dağıtım ve yönetim araçları
Kubernetes ve OpenShift, kümeyle etkileşim için komut satırı araçları sağlar; ancak kapsam ve kullanılabilirlik açısından farklılaşırlar:
- Kubernetes, doğrudan Kubernetes API’siyle etkileşen güçlü bir CLI aracı olan
kubectl’e dayanır. Esnektir ve yaygın olarak kullanılır; ancak YAML ve altta yatan mimariye belirli bir aşinalık varsayar.
- OpenShift,
kubectl’i genişleten ve ek yetenekler sunan oc adlı bir CLI içerir. Aynı temel komutları destekler ve proje tabanlı erişim, imaj akışı yönetimi ve basitleştirilmiş oturum açma akışları gibi özellikler ekler.
OpenShift ayrıca, uygulamaları yönetmeyi, iş yüklerini izlemeyi ve erişimi kontrol etmeyi, elle YAML yazmaya gerek kalmadan kolaylaştıran tam bir web konsolu içerir.
Kubernetes de bir pano sunar; ancak bunun kurulumu ve güvenli hale getirilmesi daha fazla çalışma gerektirir.
Her iki platform da uygulama paketlerini yönetmek için Helm’i destekler. OpenShift ayrıca yerleşik OperatorHub üzerinden sunulan Operatörlerle sıkı bir entegrasyona sahiptir.
Güvenlik ve Yönetişim
Güvenlik, özellikle düzenlemeye tabi ortamlarda çalışan ekipler veya katı uyumluluk gereksinimleri olan işletmeler için Kubernetes ve OpenShift arasındaki önemli ayırt edicilerden biridir.
Her iki platformun güvenliği, erişim kontrolünü ve uyumluluğu nasıl ele aldığını anlamak, kuruluşunuzun risk profili ve yönetişim ihtiyaçları için hangisinin daha uygun olduğuna karar vermenize yardımcı olabilir.
Varsayılan güvenlik politikaları
Kubernetes esnek bir güvenlik çerçevesi sağlarken, OpenShift bunu daha sıkı ve varsayılan olarak daha güvenli bir yaklaşımla geliştirir.
- Kubernetes güvenlik söz konusu olduğunda büyük esneklik sunar; ancak çoğunlukla her şeyi sıfırdan kurmanızı gerektirir. Kutu dışı Kubernetes, katı çalışma zamanı güvenlik politikalarını dayatmaz. PodSecurity Admission (PSA) ve Security Contexts gibi özellikler sağlar; ancak bunların açıkça yapılandırılması ve yönetilmesi gerekir.
- OpenShift güvenlik konusunda daha proaktiftir. Varsayılan olarak etkin Security Context Constraints (SCC) ile gelir. Bunlar, bir Pod’un neleri yapıp yapamayacağını tanımlar; örneğin kök (root) olarak çalışıp çalışamayacağı veya ana makine ağını kullanıp kullanamayacağı gibi. Bu kısıtlamaları uygulayarak OpenShift, özellikle çok kiracılı (multi-tenant) kümelerde yanlış yapılandırma ve ayrıcalık artışı riskini azaltmaya yardımcı olur.
Pratikte, Kubernetes’te sorunsuz çalışan iş yükleri, OpenShift’in daha sıkı güvenlik standartlarını karşılayana kadar başarısız olabilir. Bu ilk başta bir engel gibi görünse de ekipleri geliştirme yaşam döngüsünün erken aşamalarında en iyi uygulamaları benimsemeye zorlar.
Rol tabanlı erişim kontrolü (RBAC)
Hem Kubernetes hem de OpenShift, küme içinde kimin neye erişebileceğini kontrol etmenizi sağlayan RBAC’ı destekler.
- Kubernetes son derece yapılandırılabilir bir RBAC sistemi sağlar; roller tanımlamanıza ve bunları kullanıcılara veya servis hesaplarına atamanıza olanak tanır. Ancak rollerin doğru şekilde kurulması küme yöneticisine bağlıdır ve erişimin nasıl kapsamlandırılması gerektiğine dair zorunlu bir yapı yoktur.
- OpenShift, Kubernetes’in RBAC modelini temel alır; ancak önceden tanımlanmış roller ve erişimi tutarlı şekilde yönetmeyi kolaylaştıran proje tabanlı bir erişim modeli içerir. Her OpenShift projesi (kabaca bir Kubernetes namespace’ine denk gelir) kendi izin kümesiyle gelir ve bu da ekiplerin iş yüklerini izole etmesine ve erişimi daha sezgisel şekilde yönetmesine yardımcı olur.
Bu nedenle OpenShift, erişim kontrolünü sıfırdan başlamadan uygulamak isteyen ekipler için daha uygundur.
Yerleşik uyumluluk ve izleme
- Kubernetes’te izleme ve uyumluluk genellikle eklentilerdir. Prometheus, Grafana, Falco veya denetim günlükleme sistemleri gibi araçları kurabilirsiniz. Ancak bunlar el ile yapılandırma ve bakım gerektirir. Bu size esneklik sağlar; fakat operasyonel yükü artırır.
- OpenShift, yerleşik bir izleme yığını (Prometheus, Alertmanager ve Grafana), merkezi günlükleme ve Compliance Operator gibi araçlar içerir. Bunlar platforma entegredir ve kutudan çıktığı haliyle desteklenir; ekiplere nelerin çalıştığına ve güvenlik temel çizgileriyle uyumlu olup olmadığına dair görünürlük sağlar.
Finans, sağlık ve kamu gibi düzenlemeye tabi sektörlerdeki ekipler için bu, önemli ölçüde zaman ve emek tasarrufu sağlayabilir ve kritik bir şeyi atlama riskini azaltabilir.
Geliştirici ve Kullanıcı Deneyimi
Kubernetes ile OpenShift arasında seçim yapmanın önemli bir kısmı, kullanım hissiyatına dayanır.
Kubernetes güçlü yapı taşları sunarken, OpenShift iş akışlarını basitleştiren ve üretkenliği artıran rafine bir katman ekler.
Bu bölüm, her bir platformda uygulamaların geliştirilmesi, dağıtımı ve yönetimi süreçlerini inceler.
Arayüz ve kullanılabilirlik
- Kubernetes esas olarak komut satırı odaklıdır; birincil arayüz
kubectl’dir. Ayrıca nispeten temel düzeyde bir web panosu sunar; güvenlik nedenleriyle genellikle varsayılan olarak devre dışıdır. Çoğu kullanıcı Kubernetes ile yapılandırma dosyaları ve CLI komutları aracılığıyla etkileşim kurar. Bu size oldukça fazla kontrol sağlar; ancak özellikle yeni başlayanlar için dik bir öğrenme eğrisi de getirir.
- OpenShift ise hem geliştiriciler hem de küme yöneticileri için tasarlanmış, tam özellikli bir web konsolu içerir. Projeler oluşturabilir ve yönetebilir, Git depolarından veya kapsayıcı imajlarından uygulama dağıtabilir, günlük ve metrikleri görüntüleyebilir, hatta komut satırına dokunmadan derlemeleri tetikleyebilirsiniz. Arayüz iyi entegre edilmiştir ve kullanıcı dostudur; derin Kubernetes uzmanlığı olmayan ekipler için giriş engelini düşürür.
OpenShift arayüzüyle çalışmaktan keyif alıyorum; çünkü uygulamalarınızı kolay ve hızlı yönetmenize olanak tanıyor. Özellikle hata ayıklama, yalnızca CLI komutlarına güvenmek yerine arayüzü kullanarak belirgin şekilde hızlandı.
OpenShift web konsolunun özellikleri ve tasarımı hakkında daha fazla fikir edinmek için OpenShift 4.4 Web Konsolu Geliştirici Deneyimindeki Yenilikler yazısını okumanızı öneririm.
OpenShift ayrıca kubectl’i genişleten ve OpenShift’in özelliklerine uyarlanmış ek komutlar sağlayan kendi CLI aracını (oc) destekler. Bu, daha deneyimli kullanıcılara Kubernetes’te bekledikleri kontrol seviyesini sunar.
DevOps araç zinciri entegrasyonu
- Kubernetes, Jenkins, Argo CD, Tekton ve Flux gibi DevOps araçlarıyla entegrasyon sunar. Ancak bunların kurulumu genellikle ek çalışma gerektirir. Kurulum ve yapılandırmayı el ile yapmanız, kimlik bilgilerini yönetmeniz ve kendi CI/CD hatlarınızı oluşturmanız gerekir.
- OpenShift, OpenShift Pipelines (Tekton tabanlı) ve OpenShift GitOps’u (Argo CD tabanlı) yerel bileşenler olarak dahil ederek bu süreci basitleştirir. Bunlar platformla sıkı şekilde entegredir; böylece harici eklentilere gerek kalmadan UI veya CLI üzerinden doğrudan derleme, test ve dağıtım yapabilirsiniz. OpenShift ayrıca build config’leri, image stream’leri ve Git veya imaj değişiklikleriyle tetiklenen otomatik dağıtımları destekler. Bu özellikler, sürekli teslimi kolaylaştırır.
Ekosistem ve genişletilebilirlik
- Kubernetes devasa bir ekosisteme sahiptir. İzleme ve iz sürmeden servis mesh’lerine ve yapay zekâ iş yüklerine kadar her şey için binlerce açık kaynak araç, Helm chart’ı ve topluluk destekli eklenti bulursunuz. Esnektir ve genişletilebilir; ancak bu esneklik daha fazla karar almanız ve daha çok bileşeni kendinizin sürdürmesi anlamına gelir.
- OpenShift da Helm, CRD’ler ve Kubernetes-yerel uzantıları destekler; ancak ekosistemini OperatorHub aracılığıyla küratörlüğünü yapar. OperatorHub, üretime hazır bileşenleri bulmayı ve dağıtmayı kolaylaştıran, Red Hat destekli merkezi bir katalog sağlar.
Kısacası Kubernetes, platformunuzu birleştirmeniz için yapı taşları sunar. OpenShift ise pek çok şeyi kutudan çıktığı haliyle, halihazırda entegre ve desteklenen araçlarla verir; bu da zaman kazandırır ve karmaşıklığı azaltır.
Destek ve Ekosistem
Bir platformun uzun vadeli başarısı çoğu zaman sadece özelliklerine değil, aynı zamanda ekosistemine ve sunduğu desteğin türüne de bağlıdır. Bu, özellikle büyük işletmelerde üretim ortamınız için kapsamlı desteğe ihtiyaç duyduğunuzda önemlidir.
Hem Kubernetes hem de OpenShift canlı topluluklara ve satıcı desteğine sahiptir; ancak yönetişim, satıcı sorumluluğu ve kurumsal hazırlık konusunda çok farklı yaklaşımlar benimserler.
Topluluk ve satıcı desteği
- Kubernetes, Cloud Native Computing Foundation (CNCF) tarafından yönetilir ve büyük, küresel bir katkıcı topluluğu tarafından sürdürülür. Büyük bulut sağlayıcıları, teknoloji şirketleri ve bağımsız geliştiricilerin geniş katılımından faydalanır. Bu merkezi olmayan model, Kubernetes’in hızlı evrimleşmesini ve satıcıdan bağımsız kalmasını sağlar; ancak tek bir ticari sorumluluk noktası olmadığı anlamına da gelir. Destek; satıcınıza, yönetilen hizmet sağlayıcınıza veya dahili DevOps ekibinize bağlıdır.
- OpenShift ise Red Hat tarafından geliştirilir ve desteklenir. Kubernetes’i temel alsa da Hizmet Düzeyi Anlaşmaları (SLA), sertifikalı entegrasyonlar ve uzman rehberliği dahil ticari destekle birlikte gelir. Ekibiniz öngörülebilir destek, düzenli güncellemeler ve kurumsal düzeyde güvenilirlik istiyorsa Red Hat başvurulacak ortak haline gelir.
Bu fark, üretimde veya düzenlemeye tabi ortamlarda çalışan ekipler için, satıcı hesap verebilirliği ve uzun vadeli desteğin pazarlık konusu edilemeyeceği durumlarda kritik olabilir.
Bulut sağlayıcı desteği
Her iki platform da büyük bulut sağlayıcıları tarafından iyi desteklenir; ancak farklı kullanım durumlarına hizmet eder.
Kubernetes, tüm birincil yönetilen Kubernetes hizmetlerinin temelidir:
- GKE (Google Kubernetes Engine)
- EKS (AWS üzerinde Elastic Kubernetes Service)
- AKS (Azure Kubernetes Service)
Bu hizmetler, operasyonel yükün büyük kısmını soyutlar ve yukarı akış Kubernetes’e yakın kalmak isteyen ekipler için idealdir.
OpenShift de yönetilen bir hizmet olarak mevcuttur:
- Red Hat OpenShift Service on AWS (ROSA)
- Microsoft Azure Red Hat OpenShift (ARO)
- IBM Cloud üzerinde OpenShift
Red Hat ayrıca, herkese açık bulutta barındırılan ancak Red Hat tarafından işletilen tamamen yönetilen bir OpenShift ortamı olan OpenShift Dedicated’ı sunar.
Kurumsal hazırlık
- Kubernetes kurumsal ortamlarda etkili şekilde kullanılabilir; ancak genellikle izleme, güvenlik, uyumluluk ve otomasyon için üçüncü taraf araçların entegrasyonunu gerektirir. Bu entegrasyonları oluşturmak, yapılandırmak ve sürdürmek ekiplerin sorumluluğundadır; bu da deneyimli DevOps ekiplerine sahip daha büyük kuruluşların daha rahat edebileceği bir görevdir.
- OpenShift, kurumlar düşünülerek tasarlanmıştır. Yerleşik izleme ve günlükleme, geliştirilmiş güvenlik politikaları, merkezi kimlik doğrulama (LDAP, OAuth ve SSO üzerinden) ve üretim kullanımı için doğrulanmış bir araç paketi içerir. Ayrıca sertifikalı Operatörler, uzun vadeli destek sürümleri ve net bir yükseltme yolu elde edersiniz; tümü Red Hat’in kurumsal SLA’larıyla desteklenir.
OpenShift, kutudan çıktığı haliyle kararlı ve desteklenen bir platforma ihtiyaç duyan şirketler için daha uygundur.
Maliyet ve Lisanslama
Kubernetes ve OpenShift’i değerlendirirken maliyet sadece yazılım lisanslarıyla ilgili değildir. Altyapı, araçlar, destek ve iç uzmanlık dâhil toplam sahiplik maliyetiyle ilgilidir.
İki platform çok farklı modellere sahiptir; bunları anlamak, kısa ve uzun vadeli benimseme için gerçekçi planlama yapmanıza yardımcı olabilir.
Kubernetes maliyet hususları
Kubernetes’in en büyük avantajlarından biri açık kaynak ve ücretsiz olmasıdır. Her yerde indirip çalıştırabilir ve lisans ücreti ödemeden kullanabilirsiniz. Bu, girişimler, hobi projeleri veya satıcıya bağımlılık olmadan tam kontrol isteyen ekipler için caziptir.
Ancak “ücretsiz”, hiç maliyet olmadığı anlamına gelmez. Kubernetes’i üretimde çalıştırmak genellikle şunları içerir:
- Altyapı maliyetleri: İster şirket içinde ister bulutta olsun, hesaplama, depolama ve ağ kaynaklarını yönetmeniz gerekir.
- Operasyonel yük: İzleme, günlükleme, RBAC, CI/CD hatları ve güvenliğin kurulumu zaman ve uzmanlık gerektirir.
- Destek maliyetleri: Bir şey bozulursa, yönetilen bir Kubernetes hizmeti kullanmıyorsanız veya üçüncü taraf bir satıcıya ödeme yapmıyorsanız resmi destek yoktur.
Dolayısıyla Kubernetes’in lisans ücreti olmasa da özellikle kümeniz büyüdükçe insan ve araç maliyetleri önemli olabilir.
OpenShift fiyatlandırma modeli
OpenShift daha geleneksel, abonelik tabanlı bir yaklaşım benimser. Red Hat lisansı için ödeme yaparsınız ve bununla şunlara erişim elde edersiniz:
- OpenShift Container Platform veya bulut tarafından yönetilen hizmetler (ROSA veya ARO gibi).
- Yerleşik CI/CD, gözlemlenebilirlik ve güvenlik araçları.
- Red Hat’in müşteri desteği ve sertifikalı ekosistemine erişim.
- Düzenli güncellemeler, yamalar ve uzun vadeli destek (LTS) sürümleri.
Fiyatlandırma; düğüm sayısı, CPU çekirdekleri ve dağıtım modeli (öz-yönetimli vs. yönetilen) gibi faktörlere bağlıdır; ancak resmi destekli, paketlenmiş, üretime hazır bir çözüm gerektiren kurumlar için tasarlanmıştır.
Özetle değiş-tokuş nettir: OpenShift ile baştan daha fazla ödersiniz; ancak entegre bir deneyim ve daha az operasyonel çaba elde edersiniz. Kubernetes ile lisanslamadan tasarruf edersiniz; fakat yığını inşa etmek ve sürdürmek için daha fazla zaman ve kaynak yatırırsınız.
Hangisini Ne Zaman Seçmeli
Artık özellikleri, mimarileri ve ödünleşimleri ele aldığımıza göre yanıtlanması gereken büyük soru şu: Hangi platformu, ne zaman kullanmalısınız?
Yanıt; hedeflerinize, ekip deneyiminize ve operasyonel ihtiyaçlarınıza bağlıdır.
Kubernetes için en uygun senaryolar
Kubernetes, esneklik, özelleştirme ve açık araçlar öncelik olduğunda parıldar.
Şu durumlar için harika bir uyumdur:
- Deneyimli bir DevOps ekibiniz var ve yığınınız üzerinde tam kontrol istiyorsunuz
- Kendin Yap (DIY) anlayışıyla bulut-yerel uygulamalar geliştiriyorsunuz
- Desteğinizi kendiniz yönetebiliyorsunuz
- Daha düşük maliyetler istiyorsunuz
- Satıcı bağımlılığından kaçınmak istiyorsunuz
- Yan projeler, dahili araçlar veya erken aşama ürünler üzerinde çalışıyorsunuz
Kısacası, ekibiniz özerkliğe değer veriyor, platformu sürdürmeye zaman ayırabiliyor ve bulmacanın her parçasını seçip yapılandırmayı tercih ediyorsa Kubernetes size bu gücü verir.
OpenShift için en uygun senaryolar
OpenShift, güvenli, desteklenen ve kurumsal düzeyde bir platforma ihtiyaç duyan kuruluşlar için özel olarak tasarlanmıştır.
En mantıklı olduğu durumlar şunlardır:
- Sıkı uyumluluk gereksinimleri olan düzenlemeye tabi bir sektörde (ör. finans, sağlık, kamu) çalışıyorsunuz
- Yerleşik CI/CD, izleme ve RBAC içeren kutudan çıktığı haliyle bir çözüm istiyorsunuz
- Red Hat gibi bir satıcıdan resmi destek ve uzun vadeli istikrar gerekli
- Geliştiricileriniz kullanıcı dostu bir arayüz ve self-servis iş akışlarından fayda sağlayacak
- Operasyonel yükü azaltmak ve teslimat hatlarını hızlandırmak istiyorsunuz
Temel karar faktörleri
Seçiminize rehberlik etmesi için son birkaç husus:
- Bütçe: Kubernetes’in lisans maliyeti yoktur; ancak daha yüksek iç operasyon maliyetleri doğurur. OpenShift abonelik gerektirir; fakat daha entegre hizmetler sunar.
- Ekip deneyimi: Kubernetes daha fazla pratik DevOps deneyimi gerektirir. OpenShift bu karmaşıklığın büyük kısmını soyutlar.
- Üretime geçiş süresi: OpenShift çoğu zaman ekipleri daha hızlı şekilde üretime hazır hale getirir.
- Güvenlik ve uyumluluk: OpenShift’in varsayılanları daha sıkıdır ve kurumsal veya düzenlemeye tabi ortamlar için daha uygundur.
Sonuç
Kubernetes ve OpenShift rakip değil; aynı ekosistemin parçasıdır ve farklı ihtiyaçlara ve kullanıcı profillerine hizmet eder. Kubernetes size benzersiz esneklik ve kontrol sağlar. OpenShift ise bu temelin üzerine inşa edilerek daha entegre, güvenli ve kurumsal dostu bir deneyim sunar.
Çalışmalarımdan, özellikle açık kaynak topluluğuna yakın kalmak istediğinizde yalın Kubernetes’in harika bir öğrenme ortamı ve özel, bulut-yerel iş akışları için güçlü bir araç olabileceğini gördüm. Ancak, uyumluluk, destek ve birden fazla ekip arasında tutarlı iş akışları gerektiren kurumsal ortamlarda OpenShift daha pratik bir seçim oldu.
Doğru platformu seçmek yalnızca teknik özelliklerden ibaret değildir. Ekibinizin deneyimi, iş hedefleriniz ve inşa etmeye ne kadar zaman ayırmaya istekli olduğunuzla da ilgilidir.
Her iki platform da kalıcı; hangisini seçerseniz seçin, sağlam ve geleceğe dönük bir temel üzerine inşa edeceksiniz!





Son birkaç yılda hem Kubernetes hem de OpenShift ile çalışma fırsatım oldu ve her biri yolculuğumda farklı bir rol oynadı.
CKAD sertifikama hazırlanırken kişisel projelerimde çoğunlukla yalın Kubernetes kullandım; bu da kaputun altında işlerin nasıl yürüdüğünü anlamama yardımcı oldu. Buna karşılık, şirketlerdeki profesyonel deneyimlerimin çoğu OpenShift ile oldu. Ekipler, yerleşik güvenlik, geliştirici araçları ve kurumsal destek sayesinde üretimde kapsayıcılaştırılmış uygulamaları çalıştırmak için OpenShift’e güveniyor.
Bu yazıda, her ikisini de kullanmaktan öğrendiklerimi paylaşmak istiyorum. Neleri benzer, nerelerde ayrışıyorlar ve ihtiyaçlarınıza göre hangisi daha iyi bir uyum sağlar? Kapsayıcılarla yeni başlıyor olun ya da üretim ortamında ölçeklenmek istiyor olun, bu karşılaştırma doğru yönü bulmanıza yardımcı olacaktır.
Kubernetes’e Genel Bakış
Kubernetes modern kapsayıcı orkestrasyonu için standart haline geldi. Başlangıçta Google tarafından geliştirilen ve şu anda Cloud Native Computing Foundation (CNCF) tarafından sürdürülen Kubernetes, bulut-yerel dünyada en yaygın benimsenen açık kaynak platformlardan biridir.
OpenShift ile nasıl karşılaştırıldığına girmeden önce, Kubernetes’in ne olduğunu, hangi konularda başarılı olduğunu ve tipik olarak nerelerde kullanıldığını kısaca ele alalım.
Kubernetes nedir?
Kubernetes (K8S), kapsayıcılaştırılmış uygulamaların dağıtımını, ölçeklenmesini ve yönetimini otomatikleştirmek için tasarlanmış açık kaynaklı bir platformdur.
Google’ın üretimde kapsayıcı yönetme deneyiminden doğmuştur ve şirket içi Borg sistemlerine dayanır. Açık kaynak haline geldikten sonra büyük bir ekosistem geliştirmiş ve önemli bir topluluk desteği kazanmıştır.
Özünde Kubernetes, kapsayıcı çalıştıran makine kümelerini yönetmenize yardımcı olur. Zamanlamadan ölçeklendirmeye, ağ iletişiminden servis keşfine kadar kapsayıcı iş yüklerinin tüm yaşam döngüsünü yönetmek için API’ler ve bildirime dayalı bir model sağlar.
Kubernetes, bulut ortamlarında mikro hizmet tabanlı uygulamaları yönetmek için endüstri standardı haline geldi.
Kubernetes hakkında daha fazla bilgiyi şu kursta edinebilirsiniz: Introduction to Kubernetes veya Kubernetes Nedir? Örneklerle Giriş yazısını okuyarak öğrenebilirsiniz.
Kubernetes’in çekirdek bileşenleri. Görsel: Kubernetes.io
Temel özellikler
Kubernetes’i güçlü ve esnek kılan geniş bir özellik yelpazesi sunar:
Bu özellikler, yerel geliştirme kümelerinden üretim seviyesindeki altyapıya kadar farklı ortamlarda yüksek erişilebilir, ölçeklenebilir ve dayanıklı uygulamalar çalıştırmak için yapı taşlarını sağlar.
Kubernetes’i uygulamalı olarak deneyimlemek isterseniz Kubernetes Eğitimi: Uygulama Dağıtımına Yeni Başlayanlar İçin Rehberi öneririm.
Kullanım alanları
Kubernetes birçok modern uygulama için uygun bir seçenektir. En yaygın kullanım alanlarından bazıları şunlardır:
Daha fazlasını öğrenmek ister misiniz? Ayrıntılı bir çözümleme için Kubernetes Mimarisi Açıklandı yazısına göz atın.
OpenShift’e Genel Bakış
Kubernetes size kapsayıcı orkestrasyonu için ham bir motor sunuyorsa, OpenShift o motorun etrafına inşa edilen, tam donanımlı bir araç gibidir.
OpenShift, Red Hat’in bir Kubernetes dağıtımıdır ve Kubernetes’in üzerine doğrudan inşa edilirken, geliştirici ve operasyon deneyimini basitleştirmeyi, güvenceye almayı ve düzenlemeyi amaçlayan bir katman dolusu özellik ekler.
Yalın Kubernetes kullanmanın aksine, OpenShift kullanmak her şeyi sıfırdan kuruyormuşsunuz gibi hissettirmez.
OpenShift nedir?
OpenShift özünde, ek araçlar, güvenlik katmanları ve daha iyi bir kullanıcı deneyimiyle paketlenmiş Kubernetes’tir. Red Hat tarafından sürdürülür ve ticari olarak desteklenir. Kubernetes’i üretimde kullanmak isteyip tüm parçaları kendileri bir araya getirmek istemeyen ekipler için geliştirilmiştir.
Tüm çekirdek Kubernetes bileşenlerini (API sunucusu, zamanlayıcı ve kubelet’ler gibi) hâlâ elde ederken, OpenShift yerleşik bir kapsayıcı kayıt defteri, web tabanlı yönetim konsolu, geliştirici araçları ve daha sıkı güvenlik varsayılanları gibi ek özellikler sunar.
Tam yönetilen bulut hizmetlerinden, veri merkezinizde kendi kendine barındırılan platformlara kadar çeşitli dağıtım modellerinde mevcuttur.
Temel bileşenler ve özellikler
OpenShift’i yalnızca Kubernetes’ten daha fazlası yapan öne çıkan bazı özellik ve araçlar şunlardır:
Bu eklemeler, yalnızca temel bir Kubernetes platformundan daha fazlasına ihtiyaç duyan daha büyük ekipler veya kuruluşlar için OpenShift’i özellikle cazip kılar.
OpenShift çeşitleri
OpenShift’i nasıl dağıtmak ve yönetmek istediğinize bağlı olarak birkaç farklı çeşit vardır:
Bunların her biri, hızla ayağa kalkmak isteyen girişimlerden katı güvenlik ve uyumluluk gereksinimleri olan kurumlara kadar farklı ihtiyaçlara hizmet eder.
Mimari Karşılaştırması
OpenShift ve Kubernetes ortak bir temeli paylaşsa da, temel ötesine geçtiğinizde mimari yaklaşımları ayrışır.
Kubernetes modüler, kendin yap (build-it-yourself) bir model sunarken, OpenShift daha entegre ve görüş sahibi (opinionated) bir yığın sağlar. Kaputun altında iki platformun nasıl farklılaştığını anlamak, hangisinin ekibiniz veya kuruluşunuz için en iyi çalışacağını bilmenin anahtarıdır.
Temel platform
Özünde, her iki platform da Kubernetes çalıştırır. OpenShift doğrudan Kubernetes’in üzerine inşa edilir ve yukarı akış (upstream) API’lerine ve bileşenlerine bağlı kalır. Standart bir OpenShift kümesi, API sunucusu, etcd, zamanlayıcı ve kubelet’ler gibi tüm temel Kubernetes öğelerini içerir. Bu, Kubernetes iş yükleri ve araçlarıyla tamamen uyumlu olduğu anlamına gelir.
OpenShift’i ayıran şey, Red Hat’in bu temel etrafında inşa ettiği ekosistemdir. Düğüm işletim sistemi olarak Red Hat Enterprise Linux CoreOS (RHOCS), entegre kapsayıcı kayıt defteri ve Kubernetes’e sıkı sıkıya bağlı ek platform hizmetleri gibi özellikler sunar.
Bu entegrasyonlar, ekiplerin üretim sınıfı bir ortamı kurmak ve güvenli hale getirmek için yapması gereken işi azaltır.
OpenShift kapsayıcı platformu mimarisine genel bakış. Görsel: Red Hat dokümantasyonu.
Kurulum ve yapılandırma
En önemli mimari farklardan biri, her platformun kurulum yöntemidir.
Dağıtım ve yönetim araçları
Kubernetes ve OpenShift, kümeyle etkileşim için komut satırı araçları sağlar; ancak kapsam ve kullanılabilirlik açısından farklılaşırlar:
kubectl’e dayanır. Esnektir ve yaygın olarak kullanılır; ancak YAML ve altta yatan mimariye belirli bir aşinalık varsayar.kubectl’i genişleten ve ek yetenekler sunanocadlı bir CLI içerir. Aynı temel komutları destekler ve proje tabanlı erişim, imaj akışı yönetimi ve basitleştirilmiş oturum açma akışları gibi özellikler ekler.OpenShift ayrıca, uygulamaları yönetmeyi, iş yüklerini izlemeyi ve erişimi kontrol etmeyi, elle YAML yazmaya gerek kalmadan kolaylaştıran tam bir web konsolu içerir.
Kubernetes de bir pano sunar; ancak bunun kurulumu ve güvenli hale getirilmesi daha fazla çalışma gerektirir.
Her iki platform da uygulama paketlerini yönetmek için Helm’i destekler. OpenShift ayrıca yerleşik OperatorHub üzerinden sunulan Operatörlerle sıkı bir entegrasyona sahiptir.
Güvenlik ve Yönetişim
Güvenlik, özellikle düzenlemeye tabi ortamlarda çalışan ekipler veya katı uyumluluk gereksinimleri olan işletmeler için Kubernetes ve OpenShift arasındaki önemli ayırt edicilerden biridir.
Her iki platformun güvenliği, erişim kontrolünü ve uyumluluğu nasıl ele aldığını anlamak, kuruluşunuzun risk profili ve yönetişim ihtiyaçları için hangisinin daha uygun olduğuna karar vermenize yardımcı olabilir.
Varsayılan güvenlik politikaları
Kubernetes esnek bir güvenlik çerçevesi sağlarken, OpenShift bunu daha sıkı ve varsayılan olarak daha güvenli bir yaklaşımla geliştirir.
Pratikte, Kubernetes’te sorunsuz çalışan iş yükleri, OpenShift’in daha sıkı güvenlik standartlarını karşılayana kadar başarısız olabilir. Bu ilk başta bir engel gibi görünse de ekipleri geliştirme yaşam döngüsünün erken aşamalarında en iyi uygulamaları benimsemeye zorlar.
Rol tabanlı erişim kontrolü (RBAC)
Hem Kubernetes hem de OpenShift, küme içinde kimin neye erişebileceğini kontrol etmenizi sağlayan RBAC’ı destekler.
Bu nedenle OpenShift, erişim kontrolünü sıfırdan başlamadan uygulamak isteyen ekipler için daha uygundur.
Yerleşik uyumluluk ve izleme
Finans, sağlık ve kamu gibi düzenlemeye tabi sektörlerdeki ekipler için bu, önemli ölçüde zaman ve emek tasarrufu sağlayabilir ve kritik bir şeyi atlama riskini azaltabilir.
Geliştirici ve Kullanıcı Deneyimi
Kubernetes ile OpenShift arasında seçim yapmanın önemli bir kısmı, kullanım hissiyatına dayanır.
Kubernetes güçlü yapı taşları sunarken, OpenShift iş akışlarını basitleştiren ve üretkenliği artıran rafine bir katman ekler.
Bu bölüm, her bir platformda uygulamaların geliştirilmesi, dağıtımı ve yönetimi süreçlerini inceler.
Arayüz ve kullanılabilirlik
kubectl’dir. Ayrıca nispeten temel düzeyde bir web panosu sunar; güvenlik nedenleriyle genellikle varsayılan olarak devre dışıdır. Çoğu kullanıcı Kubernetes ile yapılandırma dosyaları ve CLI komutları aracılığıyla etkileşim kurar. Bu size oldukça fazla kontrol sağlar; ancak özellikle yeni başlayanlar için dik bir öğrenme eğrisi de getirir.OpenShift arayüzüyle çalışmaktan keyif alıyorum; çünkü uygulamalarınızı kolay ve hızlı yönetmenize olanak tanıyor. Özellikle hata ayıklama, yalnızca CLI komutlarına güvenmek yerine arayüzü kullanarak belirgin şekilde hızlandı.
OpenShift web konsolunun özellikleri ve tasarımı hakkında daha fazla fikir edinmek için OpenShift 4.4 Web Konsolu Geliştirici Deneyimindeki Yenilikler yazısını okumanızı öneririm.
OpenShift ayrıca
kubectl’i genişleten ve OpenShift’in özelliklerine uyarlanmış ek komutlar sağlayan kendi CLI aracını (oc) destekler. Bu, daha deneyimli kullanıcılara Kubernetes’te bekledikleri kontrol seviyesini sunar.DevOps araç zinciri entegrasyonu
Ekosistem ve genişletilebilirlik
Kısacası Kubernetes, platformunuzu birleştirmeniz için yapı taşları sunar. OpenShift ise pek çok şeyi kutudan çıktığı haliyle, halihazırda entegre ve desteklenen araçlarla verir; bu da zaman kazandırır ve karmaşıklığı azaltır.
Destek ve Ekosistem
Bir platformun uzun vadeli başarısı çoğu zaman sadece özelliklerine değil, aynı zamanda ekosistemine ve sunduğu desteğin türüne de bağlıdır. Bu, özellikle büyük işletmelerde üretim ortamınız için kapsamlı desteğe ihtiyaç duyduğunuzda önemlidir.
Hem Kubernetes hem de OpenShift canlı topluluklara ve satıcı desteğine sahiptir; ancak yönetişim, satıcı sorumluluğu ve kurumsal hazırlık konusunda çok farklı yaklaşımlar benimserler.
Topluluk ve satıcı desteği
Bu fark, üretimde veya düzenlemeye tabi ortamlarda çalışan ekipler için, satıcı hesap verebilirliği ve uzun vadeli desteğin pazarlık konusu edilemeyeceği durumlarda kritik olabilir.
Bulut sağlayıcı desteği
Her iki platform da büyük bulut sağlayıcıları tarafından iyi desteklenir; ancak farklı kullanım durumlarına hizmet eder.
Kubernetes, tüm birincil yönetilen Kubernetes hizmetlerinin temelidir:
Bu hizmetler, operasyonel yükün büyük kısmını soyutlar ve yukarı akış Kubernetes’e yakın kalmak isteyen ekipler için idealdir.
OpenShift de yönetilen bir hizmet olarak mevcuttur:
Red Hat ayrıca, herkese açık bulutta barındırılan ancak Red Hat tarafından işletilen tamamen yönetilen bir OpenShift ortamı olan OpenShift Dedicated’ı sunar.
Kurumsal hazırlık
OpenShift, kutudan çıktığı haliyle kararlı ve desteklenen bir platforma ihtiyaç duyan şirketler için daha uygundur.
Maliyet ve Lisanslama
Kubernetes ve OpenShift’i değerlendirirken maliyet sadece yazılım lisanslarıyla ilgili değildir. Altyapı, araçlar, destek ve iç uzmanlık dâhil toplam sahiplik maliyetiyle ilgilidir.
İki platform çok farklı modellere sahiptir; bunları anlamak, kısa ve uzun vadeli benimseme için gerçekçi planlama yapmanıza yardımcı olabilir.
Kubernetes maliyet hususları
Kubernetes’in en büyük avantajlarından biri açık kaynak ve ücretsiz olmasıdır. Her yerde indirip çalıştırabilir ve lisans ücreti ödemeden kullanabilirsiniz. Bu, girişimler, hobi projeleri veya satıcıya bağımlılık olmadan tam kontrol isteyen ekipler için caziptir.
Ancak “ücretsiz”, hiç maliyet olmadığı anlamına gelmez. Kubernetes’i üretimde çalıştırmak genellikle şunları içerir:
Dolayısıyla Kubernetes’in lisans ücreti olmasa da özellikle kümeniz büyüdükçe insan ve araç maliyetleri önemli olabilir.
OpenShift fiyatlandırma modeli
OpenShift daha geleneksel, abonelik tabanlı bir yaklaşım benimser. Red Hat lisansı için ödeme yaparsınız ve bununla şunlara erişim elde edersiniz:
Fiyatlandırma; düğüm sayısı, CPU çekirdekleri ve dağıtım modeli (öz-yönetimli vs. yönetilen) gibi faktörlere bağlıdır; ancak resmi destekli, paketlenmiş, üretime hazır bir çözüm gerektiren kurumlar için tasarlanmıştır.
Özetle değiş-tokuş nettir: OpenShift ile baştan daha fazla ödersiniz; ancak entegre bir deneyim ve daha az operasyonel çaba elde edersiniz. Kubernetes ile lisanslamadan tasarruf edersiniz; fakat yığını inşa etmek ve sürdürmek için daha fazla zaman ve kaynak yatırırsınız.
Hangisini Ne Zaman Seçmeli
Artık özellikleri, mimarileri ve ödünleşimleri ele aldığımıza göre yanıtlanması gereken büyük soru şu: Hangi platformu, ne zaman kullanmalısınız?
Yanıt; hedeflerinize, ekip deneyiminize ve operasyonel ihtiyaçlarınıza bağlıdır.
Kubernetes için en uygun senaryolar
Kubernetes, esneklik, özelleştirme ve açık araçlar öncelik olduğunda parıldar.
Şu durumlar için harika bir uyumdur:
Kısacası, ekibiniz özerkliğe değer veriyor, platformu sürdürmeye zaman ayırabiliyor ve bulmacanın her parçasını seçip yapılandırmayı tercih ediyorsa Kubernetes size bu gücü verir.
OpenShift için en uygun senaryolar
OpenShift, güvenli, desteklenen ve kurumsal düzeyde bir platforma ihtiyaç duyan kuruluşlar için özel olarak tasarlanmıştır.
En mantıklı olduğu durumlar şunlardır:
Temel karar faktörleri
Seçiminize rehberlik etmesi için son birkaç husus:
Sonuç
Kubernetes ve OpenShift rakip değil; aynı ekosistemin parçasıdır ve farklı ihtiyaçlara ve kullanıcı profillerine hizmet eder. Kubernetes size benzersiz esneklik ve kontrol sağlar. OpenShift ise bu temelin üzerine inşa edilerek daha entegre, güvenli ve kurumsal dostu bir deneyim sunar.
Çalışmalarımdan, özellikle açık kaynak topluluğuna yakın kalmak istediğinizde yalın Kubernetes’in harika bir öğrenme ortamı ve özel, bulut-yerel iş akışları için güçlü bir araç olabileceğini gördüm. Ancak, uyumluluk, destek ve birden fazla ekip arasında tutarlı iş akışları gerektiren kurumsal ortamlarda OpenShift daha pratik bir seçim oldu.
Doğru platformu seçmek yalnızca teknik özelliklerden ibaret değildir. Ekibinizin deneyimi, iş hedefleriniz ve inşa etmeye ne kadar zaman ayırmaya istekli olduğunuzla da ilgilidir.
Her iki platform da kalıcı; hangisini seçerseniz seçin, sağlam ve geleceğe dönük bir temel üzerine inşa edeceksiniz!