मुख्य सामग्री पर जाएं

OpenShift बनाम Kubernetes: प्रमुख अंतर समझाए गए

OpenShift और Kubernetes की व्यापक तुलना, ताकि डेटा प्रैक्टिशनर्स अपने प्रोजेक्ट्स के लिए सही कंटेनर ऑर्केस्ट्रेशन समाधान चुन सकें।
अपडेट किया गया 25 सित॰ 2026  · 15 मि॰ पढ़ें

AI के साथ खोजें

ChatGPTClaudePerplexity

पिछले कुछ वर्षों में, मुझे Kubernetes और OpenShift दोनों के साथ काम करने का अवसर मिला है, और दोनों ने मेरी यात्रा में अलग-अलग भूमिकाएँ निभाई हैं। 

अपनी CKAD प्रमाणन की तैयारी करते समय, मैंने व्यक्तिगत प्रोजेक्ट्स के लिए ज्यादातर बेयर Kubernetes का उपयोग किया, जिसने मुझे यह समझने में मदद की कि अंदरखाने चीजें कैसे काम करती हैं। इसके विपरीत, कंपनियों में मेरे अधिकांश पेशेवर अनुभव OpenShift के साथ रहे हैं। टीमें इसे प्रोडक्शन में कंटेनरीकृत एप्लिकेशन चलाने के लिए उपयोग करती हैं, इसकी बिल्ट-इन सुरक्षा, डेवलपर टूल्स और एंटरप्राइज़ सपोर्ट की वजह से।

इस लेख में, मैं दोनों का उपयोग करने से सीखी हुई बातें साझा करना चाहता हूँ—क्या चीज़ें इन्हें समान बनाती हैं, कहाँ ये अलग हैं, और आपकी ज़रूरतों के अनुसार कौन सा बेहतर बैठ सकता है। चाहे आप कंटेनरों के साथ अभी शुरुआत कर रहे हों या प्रोडक्शन वातावरण में स्केल करना चाहते हों, यह तुलना आपको सही दिशा चुनने में मदद करेगी।

Kubernetes का अवलोकन

Kubernetes आधुनिक कंटेनर ऑर्केस्ट्रेशन का मानक बन चुका है। इसे शुरुआत में Google ने विकसित किया था और अब Cloud Native Computing Foundation (CNCF) द्वारा मेंटेन किया जाता है। क्लाउड-नेटिव दुनिया में यह सबसे व्यापक रूप से अपनाए गए ओपन-सोर्स प्लेटफ़ॉर्म्स में से एक है। 

OpenShift से इसकी तुलना में जाने से पहले, आइए पहले समझें कि Kubernetes क्या है, यह क्या अच्छा करता है, और आमतौर पर कहाँ उपयोग होता है।

Kubernetes क्या है?

Kubernetes (K8S) एक ओपन-सोर्स प्लेटफ़ॉर्म है, जिसे कंटेनरीकृत एप्लिकेशन की डिप्लॉयमेंट, स्केलिंग और प्रबंधन को स्वचालित करने के लिए डिज़ाइन किया गया है। 

यह Google के प्रोडक्शन में कंटेनरों को मैनेज करने के अनुभव से जन्मा और उनके आंतरिक सिस्टम Borg पर आधारित है। ओपन-सोर्स बनने के बाद से, इसने एक विशाल इकोसिस्टम विकसित किया है और महत्वपूर्ण सामुदायिक समर्थन हासिल किया है।

अपने मूल में, Kubernetes कंटेनर चलाने वाली मशीनों के क्लस्टर्स को मैनेज करने में आपकी मदद करता है। यह एपीआई और एक घोषणात्मक मॉडल प्रदान करता है, जिसके जरिए आप कंटेनरीकृत वर्कलोड्स के पूरे लाइफ़साइकल—शेड्यूलिंग और स्केलिंग से लेकर नेटवर्किंग और सर्विस डिस्कवरी तक—को मैनेज कर सकते हैं।

क्लाउड वातावरण में माइक्रोसर्विस-आधारित एप्लिकेशन मैनेज करने का इंडस्ट्री स्टैंडर्ड Kubernetes ही बन गया।

आप Kubernetes के बारे में और जान सकते हैं इस Introduction to Kubernetes कोर्स में या पढ़कर What is Kubernetes? An Introduction With Examples।
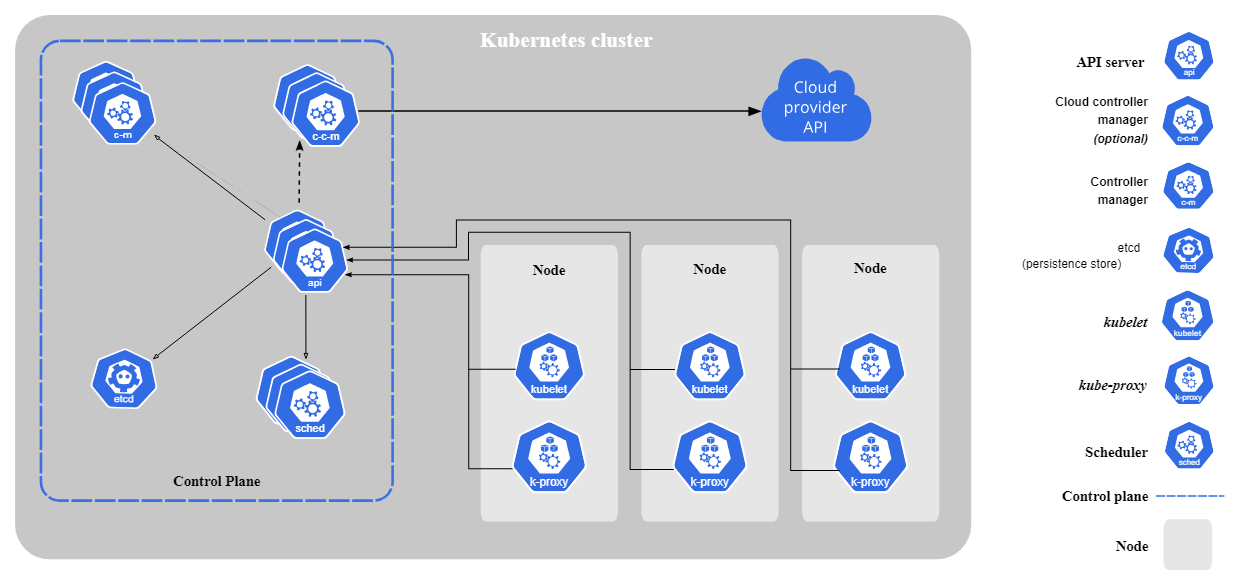
Kubernetes के मुख्य घटक।

Kubernetes के मुख्य घटक। चित्र: Kubernetes.io

मुख्य विशेषताएँ

Kubernetes कई ऐसी सुविधाएँ प्रदान करता है जो इसे मज़बूत और लचीला बनाती हैं:

  • कंटेनर ऑर्केस्ट्रेशन: कंटेनरों की डिप्लॉयमेंट, स्केलिंग और प्रबंधन का स्वचालन।
  • घोषणात्मक कॉन्फ़िगरेशन: YAML या JSON फ़ाइलों से अपने एप्लिकेशन की वांछित स्थिति परिभाषित करें।
  • सेल्फ-हीलिंग: विफल कंटेनरों को स्वतः रीस्टार्ट करता है, मृत नोड्स को बदलता है, और निरंतर संचालन सुनिश्चित करने के लिए वर्कलोड्स को फिर से शेड्यूल करता है।
  • सर्विस डिस्कवरी और लोड बैलेंसिंग: बिल्ट-इन DNS और लोड बैलेंसिंग से ट्रैफ़िक को सही पॉड्स तक पहुँचाता है।
  • हॉरिज़ॉन्टल स्केलिंग: CPU उपयोग या कस्टम मैट्रिक्स के आधार पर एप्लिकेशनों को ऊपर/नीचे स्केल करें।
  • रोलिंग अपडेट्स और रोलबैक: न्यूनतम डाउनटाइम के साथ नए संस्करण डिप्लॉय करें और आवश्यकता होने पर रोलबैक करें।
  • सीक्रेट और कॉन्फ़िग प्रबंधन: एपीआई कीज़ और एन्वायरनमेंट वेरिएबल्स जैसे संवेदनशील डाटा को सुरक्षित रूप से मैनेज करें।

ये सुविधाएँ विभिन्न वातावरणों—स्थानीय डेवलपमेंट क्लस्टर से लेकर प्रोडक्शन-ग्रेड इन्फ्रास्ट्रक्चर तक—अत्यधिक उपलब्ध, स्केलेबल और लचीले एप्लिकेशन चलाने के बिल्डिंग ब्लॉक्स प्रदान करती हैं।

यदि आप Kubernetes के साथ हाथ-से-सीखने का अनुभव चाहते हैं, तो मैं Kubernetes Tutorial: A Beginner Guide to Deploying Applications की सिफारिश करता हूँ।

उपयोग के मामले

Kubernetes कई आधुनिक एप्लिकेशनों के लिए उपयुक्त है। कुछ सामान्य उपयोग के मामले इस प्रकार हैं:

  • माइक्रोसर्विस आर्किटेक्चर: ढीले-ढाले रूप से युग्मित सर्विसेज़ को स्वतंत्र रूप से मैनेज और स्केल करने के लिए आदर्श।
  • क्लाउड-नेटिव एप्लिकेशन: क्लाउड की लोच और वितरित इन्फ्रास्ट्रक्चर का पूरा लाभ उठाने के लिए डिज़ाइन किए गए।
  • मल्टी-क्लाउड या हाइब्रिड-क्लाउड सेटअप: एक ही टूलसेट के साथ कई क्लाउड प्रदाताओं या ऑन-प्रेम डाटा सेंटर्स में अपने एप्लिकेशन चलाएँ।
  • DevOps और CI/CD पाइपलाइंस: Kubernetes निरंतर बिल्डिंग, टेस्टिंग और डिप्लॉयमेंट में स्वचालन और लचीलापन सक्षम करता है।
  • मशीन लर्निंग और डेटा साइंस प्लेटफ़ॉर्म: Kubeflow और MLflow जैसे टूल्स के साथ, Kubernetes वितरित मॉडल प्रशिक्षण, पुनरुत्पाद्य वर्कफ़्लो और मॉडल डिप्लॉयमेंट को भी सपोर्ट करता है।

और जानना चाहते हैं? Kubernetes Architecture Explained देखें विस्तृत विवरण के लिए।

OpenShift का अवलोकन

यदि Kubernetes आपको कंटेनर ऑर्केस्ट्रेशन का कच्चा इंजन देता है, तो OpenShift उस इंजन के इर्द-गिर्द बना एक पूरी तरह से सुसज्जित वाहन जैसा है। 

OpenShift Red Hat का Kubernetes डिस्ट्रीब्यूशन है, और भले ही यह सीधे Kubernetes के ऊपर बनाया गया हो, यह ऐसी कई सुविधाएँ जोड़ता है जिनका उद्देश्य डेवलपर और ऑपरेशंस अनुभव को सरल, सुरक्षित और सुव्यवस्थित बनाना है।

बेयर Kubernetes की तुलना में, OpenShift का उपयोग करना ऐसे लगता है मानो आपको सब कुछ शून्य से सेट नहीं करना पड़े। 

OpenShift क्या है?

OpenShift मूलतः Kubernetes है जिसे अतिरिक्त टूल्स, सुरक्षा परतों और बेहतर यूज़र अनुभव के साथ पैक किया गया है। इसे Red Hat मेंटेन करता है और व्यावसायिक रूप से सपोर्ट करता है। यह उन टीमों के लिए बना है जो प्रोडक्शन में Kubernetes का उपयोग करना चाहती हैं, बिना सब कुछ खुद जोड़-जोड़कर खड़ा करने के।

जहाँ आपको अभी भी सभी कोर Kubernetes घटक (जैसे API सर्वर, शेड्यूलर और kubelet) मिलते हैं, वहीं OpenShift एक बिल्ट-इन कंटेनर रजिस्ट्री, वेब-आधारित एडमिन कंसोल, डेवलपर टूल्स और अधिक कड़े सुरक्षा डिफ़ॉल्ट जैसी अतिरिक्त सुविधाएँ जोड़ता है। 

यह कई डिप्लॉयमेंट मॉडलों में उपलब्ध है—पूरी तरह प्रबंधित क्लाउड सेवाओं से लेकर आपके डाटा सेंटर में सेल्फ-होस्टेड प्लेटफ़ॉर्म तक। 

प्रमुख घटक और विशेषताएँ

यहाँ कुछ प्रमुख विशेषताएँ और टूल्स हैं जो OpenShift को केवल Kubernetes से अधिक बनाते हैं:

  • इंटीग्रेटेड CI/CD: OpenShift बॉक्स से बाहर ही Tekton पाइपलाइंस और GitOps वर्कफ़्लोज़ के लिए नेटिव सपोर्ट देता है।
  • वेब कंसोल: डेवलपर्स और क्लस्टर एडमिन दोनों के लिए साफ-सुथरा, उपयोगकर्ता-अनुकूल वेब UI। यह डिप्लॉयमेंट मैनेज करना, संसाधनों की मॉनिटरिंग और लॉग देखना कहीं अधिक सुलभ बनाता है।
  • सुरक्षा संवर्द्धन: Security Context Constraints (SCCs), इमेज स्कैनिंग, और बिल्ट-इन RBAC जैसी चीज़ें वैनिला Kubernetes की तुलना में अधिक कड़ी और मानकीकृत हैं।
  • Red Hat Enterprise Linux CoreOS (RHCOS): OpenShift नोड्स पर चलने वाला उद्देश्य-निर्मित OS—कंटेनर वर्कलोड्स के लिए अनुकूलित।
  • OperatorHub: Kubernetes ऑपरेटर्स को इंस्टॉल और मैनेज करने के लिए क्यूरेटेड मार्केटप्लेस, जो एप्लिकेशन लाइफ़साइकल कार्यों का स्वचालन करते हैं।

ये जोड़ OpenShift को विशेष रूप से बड़ी टीमों या उन संगठनों के लिए आकर्षक बनाते हैं जिन्हें केवल एक बेसिक Kubernetes प्लेटफ़ॉर्म से अधिक की आवश्यकता होती है। 

OpenShift के वेरिएंट

आप OpenShift को कैसे डिप्लॉय और मैनेज करना चाहते हैं, इस पर निर्भर करते हुए कुछ अलग-अलग वेरिएंट उपलब्ध हैं:

  • OpenShift Container Platform: सेल्फ-मैनेज्ड संस्करण जिसे आप अपने इन्फ्रास्ट्रक्चर पर चला सकते हैं; ऑन-प्रेम और हाइब्रिड सेटअप्स में लोकप्रिय।
  • OpenShift Online: Red Hat द्वारा संचालित पूरी तरह होस्टेड और प्रबंधित OpenShift सेवा, जो बिना कुछ सेटअप किए शुरुआत के लिए आदर्श है।
  • OpenShift Dedicated: AWS और Google Cloud जैसे सार्वजनिक क्लाउड प्रदाताओं पर होस्टेड, लेकिन आपकी ओर से Red Hat द्वारा प्रबंधित OpenShift ऑफ़रिंग।

ये सभी अलग-अलग जरूरतें पूरी करते हैं—तेज़ी से शुरू करना चाहने वाले स्टार्टअप्स से लेकर कड़ी सुरक्षा और अनुपालन आवश्यकताओं वाले एंटरप्राइज़ तक।

आर्किटेक्चर तुलना

हालाँकि OpenShift और Kubernetes एक समान नींव साझा करते हैं, लेकिन बुनियादी बातों से आगे बढ़ने पर उनके आर्किटेक्चरल दृष्टिकोण अलग हो जाते हैं। 

Kubernetes एक मॉड्यूलर, स्वयं-निर्माण मॉडल प्रदान करता है, जबकि OpenShift अधिक एकीकृत, मतपूर्ण स्टैक देता है। हुड के नीचे दोनों प्लेटफ़ॉर्म कैसे भिन्न हैं, यह समझना आपकी टीम या संगठन के लिए उपयुक्त विकल्प चुनने की कुंजी है।

बेस प्लेटफ़ॉर्म

मूल रूप से, दोनों प्लेटफ़ॉर्म Kubernetes चलाते हैं। OpenShift सीधे Kubernetes के ऊपर बनाया गया है और उसके अपस्ट्रीम APIs और घटकों का पालन करता है। एक मानक OpenShift क्लस्टर में API सर्वर, etcd, शेड्यूलर और kubelet जैसे सभी आवश्यक Kubernetes तत्व शामिल होते हैं। इसका अर्थ है कि यह Kubernetes वर्कलोड्स और टूल्स के साथ पूरी तरह संगत है।

जो OpenShift को अलग करता है, वह है Red Hat का उस नींव के चारों ओर बनाया गया इकोसिस्टम। यह नोड ऑपरेटिंग सिस्टम के रूप में Red Hat Enterprise Linux CoreOS (RHOCS), एकीकृत कंटेनर रजिस्ट्री और Kubernetes से कसकर जुड़े अतिरिक्त प्लेटफ़ॉर्म सेवाएँ पेश करता है। 

ये इंटीग्रेशन टीमों को प्रोडक्शन-ग्रेड वातावरण बनाने और सुरक्षित करने में लगने वाले काम को कम कर देते हैं।
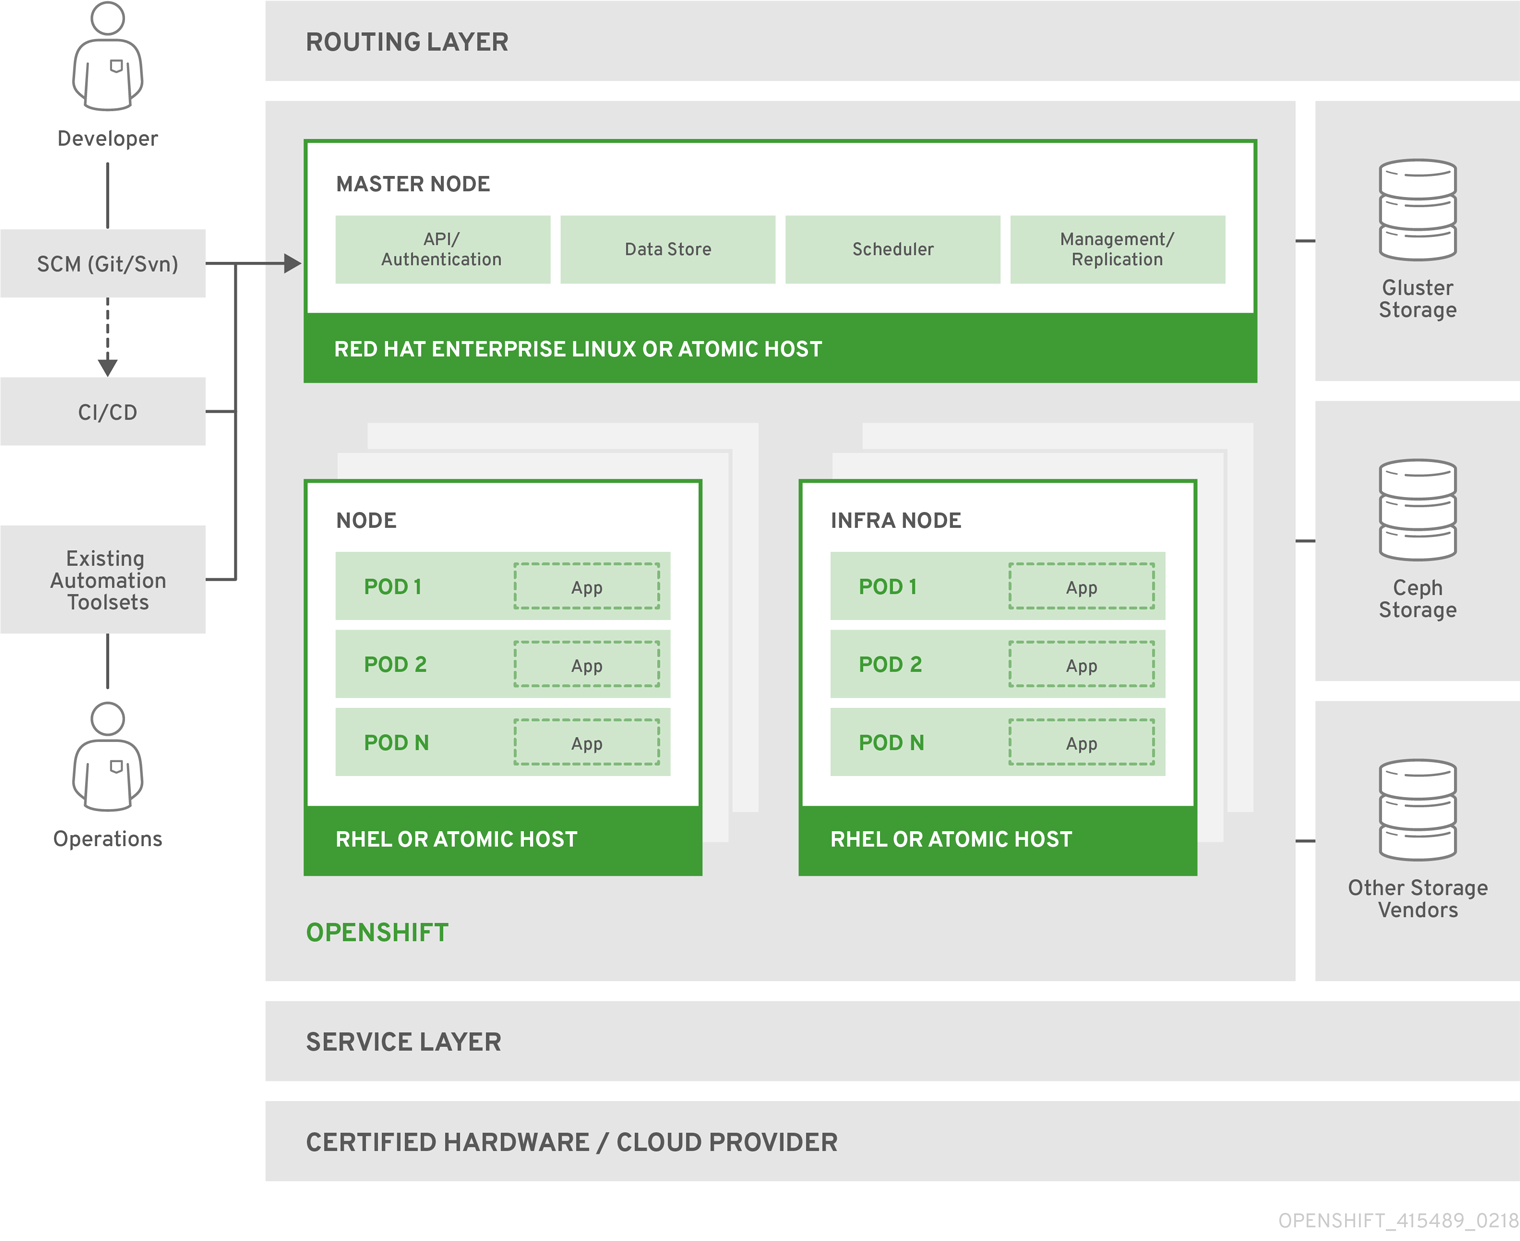
OpenShift कंटेनर प्लेटफ़ॉर्म आर्किटेक्चर का अवलोकन

OpenShift कंटेनर प्लेटफ़ॉर्म आर्किटेक्चर का अवलोकन। चित्र: Red Hat दस्तावेज़।

इंस्टॉलेशन और सेटअप

सबसे महत्वपूर्ण आर्किटेक्चरल अंतरों में से एक है प्रत्येक प्लेटफ़ॉर्म के लिए इंस्टॉलेशन का तरीका। 

  • Kubernetes डिप्लॉयमेंट में लचीलापन देता है। आप minikube जैसे टूल्स से एक लोकल क्लस्टर स्पिन-अप कर सकते हैं, GKE या EKS जैसी क्लाउड-मैनेज्ड सेवाओं का उपयोग कर सकते हैं, या kubeadm जैसे टूल्स से इसे मैन्युअली इंस्टॉल कर सकते हैं। यह आपको पूरा नियंत्रण देता है, लेकिन साथ ही नेटवर्किंग सेट करना, स्टोरेज कॉन्फ़िगर करना और मॉनिटरिंग-लॉगिंग जैसे टूल्स इंस्टॉल करना भी आपकी ज़िम्मेदारी बन जाती है।
  • OpenShift इसके विपरीत, अधिक गाइडेड और स्वचालित इंस्टॉलेशन प्रक्रिया प्रदान करता है। OpenShift अलग-अलग इन्फ्रास्ट्रक्चर वातावरणों और उपयोगकर्ता प्राथमिकताओं के लिए कई इंस्टॉलेशन तरीके देता है।
    • एक है Installer-Provisioned Infrastructure, जो सपोर्टेड प्लेटफ़ॉर्म्स पर क्लस्टर क्रिएशन को स्वचालित करता है।
    • दूसरा है User-Provisioned Infrastructure, जो इन्फ्रास्ट्रक्चर टीमों को अधिक नियंत्रण देता है। 
    • आप OpenShift कैसे इंस्टॉल करें इस पर और पढ़ सकते हैं आधिकारिक उपयोगकर्ता दस्तावेज़ में।

डिप्लॉयमेंट और प्रबंधन टूल्स

Kubernetes और OpenShift दोनों क्लस्टर से इंटरैक्ट करने के लिए कमांड-लाइन टूल्स प्रदान करते हैं, लेकिन उनके दायरे और उपयोगिता में अंतर है:

  • Kubernetes kubectl पर निर्भर करता है, जो सीधे Kubernetes API से इंटरैक्ट करने वाला शक्तिशाली CLI टूल है। यह लचीला और व्यापक रूप से उपयोग किया जाता है, पर YAML और अंतर्निहित आर्किटेक्चर की परिचितता मानकर चलता है।
  • OpenShift oc शामिल करता है, जो kubectl का विस्तार करता है और अतिरिक्त क्षमताएँ देता है। यह वही बुनियादी कमांड सपोर्ट करता है और प्रोजेक्ट-आधारित एक्सेस, इमेज स्ट्रीम मैनेजमेंट और सरल लॉगिन फ्लोज़ जैसी सुविधाएँ जोड़ता है।

OpenShift में एक पूरा वेब कंसोल भी शामिल है जो बिना हाथ से YAML लिखे एप्लिकेशन मैनेज करना, वर्कलोड्स मॉनिटर करना और एक्सेस कंट्रोल करना आसान बनाता है।

Kubernetes में भी एक डैशबोर्ड है, लेकिन उसे सेटअप और सुरक्षित करना अधिक मेहनत मांगता है।

दोनों प्लेटफ़ॉर्म Helm को एप्लिकेशन पैकेज मैनेज करने के लिए सपोर्ट करते हैं। OpenShift ऑपरेटर्स के साथ कड़ा इंटीग्रेशन भी देता है, जो बिल्ट-इन OperatorHub के जरिए उपलब्ध हैं। 

सुरक्षा और गवर्नेंस

सुरक्षा अक्सर Kubernetes और OpenShift के बीच एक प्रमुख अंतरकारी तत्व होती है, खासकर विनियमित वातावरणों या कड़े अनुपालन आवश्यकताओं वाले एंटरप्राइज़ के लिए।

दोनों प्लेटफ़ॉर्म सुरक्षा, एक्सेस कंट्रोल और अनुपालन को कैसे संभालते हैं, इसे समझना आपकी संस्था की जोखिम प्रोफ़ाइल और गवर्नेंस ज़रूरतों के अनुसार सही विकल्प चुनने में मदद कर सकता है।

डिफ़ॉल्ट सुरक्षा नीतियाँ

जहाँ Kubernetes एक लचीला सुरक्षा ढाँचा देता है, वहीं OpenShift इसे एक अधिक कड़े, डिफ़ॉल्ट रूप से सुरक्षित दृष्टिकोण से आगे बढ़ाता है।

  • Kubernetes सुरक्षा के मामले में बहुत लचीलापन देता है, लेकिन ज़्यादातर चीज़ें आपको शून्य से बनानी पड़ती हैं। बॉक्स से बाहर, Kubernetes कड़े रनटाइम सुरक्षा नीतियाँ लागू नहीं करता। यह PodSecurity Admission (PSA) और Security Contexts जैसी सुविधाएँ देता है, जिन्हें स्पष्ट रूप से कॉन्फ़िगर और मैनेज करना पड़ता है।
  • OpenShift सुरक्षा के मामले में अधिक सक्रिय है। यह डिफ़ॉल्ट रूप से Security Context Constraints (SCCs) के साथ आता है। ये परिभाषित करते हैं कि एक Pod क्या कर सकता है और क्या नहीं—जैसे क्या वह रूट के रूप में चल सकता है या होस्ट नेटवर्किंग का उपयोग कर सकता है। इन बाधाओं को लागू करके, OpenShift मिसकॉन्फ़िगरेशन और प्रिविलेज एस्केलेशन के जोखिम को कम करने में मदद करता है, जो मल्टी-टेनेंट क्लस्टर्स में विशेष रूप से महत्वपूर्ण है।

व्यवहार में, जो वर्कलोड Kubernetes पर ठीक चलते हैं, वे OpenShift पर तब तक विफल हो सकते हैं जब तक वे इसकी कड़ी सुरक्षा मानकों को पूरा नहीं करते। यह शुरुआत में बाधा लग सकता है, लेकिन टीमों को विकास जीवनचक्र के शुरुआती चरण में ही सर्वोत्तम प्रथाएँ अपनाने के लिए प्रेरित करता है।

रोल-आधारित एक्सेस कंट्रोल (RBAC)

Kubernetes और OpenShift दोनों RBAC सपोर्ट करते हैं, जिससे आप क्लस्टर के भीतर किसके पास क्या एक्सेस है, इसे नियंत्रित कर सकते हैं। 

  • Kubernetes अत्यधिक कॉन्फ़िगरेबल RBAC सिस्टम देता है, जिसमें आप रोल्स परिभाषित कर सकते हैं और उन्हें यूज़र्स या सर्विस अकाउंट्स को असाइन कर सकते हैं। हालाँकि, रोल्स को सही ढंग से सेट करना क्लस्टर एडमिनिस्ट्रेटर पर निर्भर है, और एक्सेस किस तरह स्कोप होना चाहिए, इसके लिए कोई लागू संरचना नहीं है।
  • OpenShift Kubernetes के RBAC मॉडल पर बनता है, लेकिन पूर्व-परिभाषित रोल्स और प्रोजेक्ट-आधारित एक्सेस मॉडल शामिल करता है, जो एक्सेस को सुसंगत रूप से मैनेज करना आसान बनाते हैं। प्रत्येक OpenShift प्रोजेक्ट (लगभग Kubernetes namespace के समकक्ष) अपने स्वयं के परमिशन्स सेट के साथ आता है, जो टीमों को वर्कलोड्स को अलग-थलग करने और एक्सेस को अधिक सहज ढंग से मैनेज करने में मदद करता है।

इसलिए OpenShift उन टीमों के लिए बेहतर है जो शुरुआत से बिना सब कुछ बनाए एक्सेस कंट्रोल लागू करना चाहती हैं।

बिल्ट-इन अनुपालन और मॉनिटरिंग

  • Kubernetes में, मॉनिटरिंग और अनुपालन आमतौर पर ऐड-ऑन होते हैं। आप Prometheus, Grafana, Falco या ऑडिट लॉगिंग सिस्टम जैसे टूल्स इंस्टॉल कर सकते हैं। हालाँकि, इन्हें मैनुअल कॉन्फ़िगरेशन और मेंटेनेंस की आवश्यकता होती है। यह लचीलापन देता है, लेकिन ऑपरेशनल ओवरहेड बढ़ाता है।
  • OpenShift में बिल्ट-इन मॉनिटरिंग स्टैक (Prometheus, Alertmanager और Grafana), केंद्रीकृत लॉगिंग, और Compliance Operator जैसे टूल्स शामिल हैं। ये प्लेटफ़ॉर्म में एकीकृत हैं और बॉक्स से बाहर सपोर्टेड हैं, जिससे टीमों को यह देखने की क्षमता मिलती है कि क्या चल रहा है और क्या वह सुरक्षा बेसलाइंस के अनुरूप है।

विनियमित उद्योगों—जैसे वित्त, स्वास्थ्य सेवा और सरकार—की टीमों के लिए, यह समय और प्रयास की काफी बचत कर सकता है और किसी महत्वपूर्ण चीज़ के छूट जाने के जोखिम को घटा सकता है। 

डेवलपर और उपयोगकर्ता अनुभव

Kubernetes और OpenShift के बीच चुनाव का एक बड़ा हिस्सा इस बात पर निर्भर करता है कि उनका उपयोग कैसा महसूस होता है। 

जहाँ Kubernetes शक्तिशाली बिल्डिंग ब्लॉक्स प्रदान करता है, वहीं OpenShift एक परिष्कृत परत जोड़ता है जो वर्कफ़्लोज़ को सरल बनाती है और उत्पादकता बढ़ाती है।

यह अनुभाग प्रत्येक प्लेटफ़ॉर्म पर एप्लिकेशन विकसित करने, डिप्लॉय करने और मैनेज करने की प्रक्रिया की जाँच करता है।

इंटरफ़ेस और उपयोगिता

  • Kubernetes मुख्यतः कमांड-लाइन संचालित है, जहाँ kubectl प्राथमिक इंटरफ़ेस है। यह एक वेब-आधारित डैशबोर्ड भी देता है, जो अपेक्षाकृत बुनियादी है और अक्सर सुरक्षा कारणों से डिफ़ॉल्ट रूप से निष्क्रिय होता है। अधिकांश उपयोगकर्ता कॉन्फ़िगरेशन फ़ाइलों और CLI कमांड्स के माध्यम से Kubernetes से इंटरैक्ट करते हैं। यह आपको बहुत नियंत्रण देता है, लेकिन खासकर नए उपयोगकर्ताओं के लिए सीखने की ढलान खड़ी होती है। 
  • OpenShift इसके विपरीत, डेवलपर्स और क्लस्टर एडमिनिस्ट्रेटर्स दोनों के लिए डिज़ाइन किया गया पूर्ण-विशेषताओं वाला वेब कंसोल शामिल करता है। आप प्रोजेक्ट बना और मैनेज कर सकते हैं, Git रिपॉज़िटरीज़ या कंटेनर इमेजेज़ से एप्लिकेशन डिप्लॉय कर सकते हैं, लॉग्स और मैट्रिक्स देख सकते हैं, और बिना कमांड लाइन छुए बिल्ड्स भी ट्रिगर कर सकते हैं। UI अच्छी तरह एकीकृत और उपयोगकर्ता-अनुकूल है, जिससे उन टीमों के लिए प्रवेश बाधा कम होती है जिनके पास गहरा Kubernetes अनुभव नहीं है। 

मुझे OpenShift UI के साथ काम करना पसंद है, क्योंकि इससे आप अपने एप्लिकेशनों को आसानी और तेजी से मैनेज कर सकते हैं। खासकर, केवल CLI कमांड्स पर निर्भर रहने की बजाय UI का उपयोग करके डीबगिंग काफी तेज़ हो गई है।

मैं What's New in the OpenShift 4.4 Web Console Developer Experience पढ़ने की सिफारिश करता हूँ ताकि OpenShift वेब कंसोल की विशेषताओं और डिज़ाइन पर और अंतर्दृष्टि मिल सके।

OpenShift अपना CLI टूल (oc) भी सपोर्ट करता है, जो kubectl का विस्तार है और OpenShift की विशेषताओं के अनुरूप अतिरिक्त कमांड प्रदान करता है। यह अनुभवी उपयोगकर्ताओं को वही स्तर का नियंत्रण देता है जिसकी वे Kubernetes से अपेक्षा करते हैं।

DevOps टूलिंग इंटीग्रेशन

  • Kubernetes Jenkins जैसे Jenkins, Argo CD, Tekton और Flux जैसे DevOps टूल्स के साथ इंटीग्रेशन प्रदान करता है। लेकिन इन्हें सेट करना आमतौर पर अतिरिक्त काम मांगता है। आपको इन्हें मैन्युअली इंस्टॉल और कॉन्फ़िगर करना, क्रेडेंशियल्स मैनेज करना और अपनी CI/CD पाइपलाइंस खुद बनानी पड़ती हैं।
  • OpenShift इसे सरल बनाता है, क्योंकि इसमें OpenShift Pipelines (Tekton पर आधारित) और OpenShift GitOps (Argo CD पर आधारित) नेटिव कॉम्पोनेंट्स के रूप में शामिल हैं। ये प्लेटफ़ॉर्म के साथ कसकर एकीकृत हैं, इसलिए आप UI या CLI से सीधे बिल्ड, टेस्ट और डिप्लॉय कर सकते हैं, बाहरी प्लगइन्स पर निर्भर हुए बिना। OpenShift बिल्ड कॉन्फ़िग्स, इमेज स्ट्रीम्स और Git या इमेज परिवर्तनों से ट्रिगर होने वाले ऑटोमेटिक डिप्लॉयमेंट्स भी सपोर्ट करता है। ये सुविधाएँ निरंतर डिलीवरी को आसान बनाती हैं।

इकोसिस्टम और विस्तारयोग्यता

  • Kubernetes का एक विशाल इकोसिस्टम है। मॉनिटरिंग और ट्रेसिंग से लेकर सर्विस मेष और AI वर्कलोड्स तक हर चीज़ के लिए हजारों ओपन-सोर्स टूल्स, Helm चार्ट्स और कम्युनिटी-सपोर्टेड ऐड-ऑन मिलेंगे। यह लचीला और विस्तारयोग्य है, पर इसका मतलब है कि आपको अधिक निर्णय लेने होंगे और अधिक कॉम्पोनेंट्स खुद मेंटेन करने होंगे।
  • OpenShift भी Helm, CRDs और Kubernetes-नेटिव एक्सटेंशन्स सपोर्ट करता है, लेकिन अपने इकोसिस्टम को OperatorHub के माध्यम से क्यूरेट करता है। OperatorHub एक केंद्रीकृत, Red Hat-समर्थित कैटलॉग प्रदान करता है, जो प्रोडक्शन-रेडी कॉम्पोनेंट्स ढूँढना और डिप्लॉय करना आसान बनाता है।

संक्षेप में, Kubernetes आपको अपना प्लेटफ़ॉर्म असेंबल करने के बिल्डिंग ब्लॉक्स देता है। OpenShift डिफ़ॉल्ट रूप से अधिक चीज़ें देता है—पहले से एकीकृत और सपोर्टेड टूल्स के साथ—जो समय बचाता है और जटिलता घटाता है।

सपोर्ट और इकोसिस्टम

किसी प्लेटफ़ॉर्म की दीर्घकालिक सफलता केवल सुविधाओं पर ही निर्भर नहीं करती, बल्कि उसके इकोसिस्टम और मिलने वाले सपोर्ट पर भी निर्भर करती है। यह विशेष रूप से बड़े एंटरप्राइज़ में महत्वपूर्ण है, क्योंकि आपको अपने प्रोडक्शन वातावरण के लिए व्यापक सपोर्ट चाहिए होता है। 

Kubernetes और OpenShift दोनों के पास समृद्ध कम्युनिटीज़ और वेंडर बैकिंग है, लेकिन गवर्नेंस, वेंडर ज़िम्मेदारी और एंटरप्राइज़ रेडीनेस के मामले में उनके दृष्टिकोण अलग हैं।

कम्युनिटी और वेंडर सपोर्ट

  • Kubernetes Cloud Native Computing Foundation (CNCF) द्वारा गवर्न होता है और योगदानकर्ताओं के बड़े, वैश्विक समुदाय द्वारा मेंटेन किया जाता है। इसे प्रमुख क्लाउड प्रदाताओं, टेक कंपनियों और स्वतंत्र डेवलपर्स की व्यापक भागीदारी से लाभ मिलता है। यह विकेंद्रीकृत मॉडल Kubernetes को तेज़ी से विकसित होने और वेंडर-न्यूट्रल बने रहने में सक्षम बनाता है, लेकिन इसका मतलब यह भी है कि कोई एकल व्यावसायिक ज़िम्मेदारी का बिंदु नहीं है। सपोर्ट आपके वेंडर, मैनेज्ड सर्विस प्रदाता या आंतरिक DevOps टीम पर निर्भर करता है।
  • OpenShift दूसरी ओर, Red Hat द्वारा विकसित और सपोर्टेड है। भले ही यह Kubernetes पर आधारित है, यह व्यावसायिक सपोर्ट, Service Level Agreements (SLAs), प्रमाणित इंटीग्रेशन्स और विशेषज्ञ मार्गदर्शन के साथ आता है। यदि आपकी टीम को पूर्वानुमेय सपोर्ट, नियमित अपडेट्स और एंटरप्राइज़-ग्रेड विश्वसनीयता चाहिए, तो Red Hat आपका प्रमुख पार्टनर बन जाता है।

यह अंतर प्रोडक्शन या विनियमित वातावरण में काम करने वाली टीमों के लिए निर्णायक हो सकता है, जहाँ वेंडर अकाउंटेबिलिटी और दीर्घकालिक सपोर्ट अनिवार्य हैं।

क्लाउड प्रदाता सपोर्ट

दोनों प्लेटफ़ॉर्म प्रमुख क्लाउड प्रदाताओं पर अच्छी तरह सपोर्टेड हैं, लेकिन अलग उपयोग मामलों की सेवा करते हैं।

Kubernetes सभी प्रमुख मैनेज्ड Kubernetes सेवाओं की नींव है:

  • GKE (Google Kubernetes Engine)
  • EKS (AWS पर Elastic Kubernetes Service)
  • AKS (Azure Kubernetes Service)

ये सेवाएँ ऑपरेशनल बोझ का बड़ा हिस्सा एब्स्ट्रैक्ट कर देती हैं और उन टीमों के लिए बढ़िया हैं जो अपस्ट्रीम Kubernetes के क़रीब रहना चाहती हैं।

OpenShift भी एक मैनेज्ड सेवा के रूप में उपलब्ध है:

  • Red Hat OpenShift Service on AWS (ROSA)
  • Microsoft Azure Red Hat OpenShift (ARO)
  • IBM Cloud पर OpenShift

Red Hat OpenShift Dedicated भी प्रदान करता है—एक पूरी तरह प्रबंधित OpenShift वातावरण, जो पब्लिक क्लाउड पर होस्टेड होता है लेकिन Red Hat द्वारा संचालित होता है।

एंटरप्राइज़ रेडीनेस

  • Kubernetes को एंटरप्राइज़ वातावरणों में प्रभावी रूप से उपयोग किया जा सकता है, लेकिन अक्सर मॉनिटरिंग, सुरक्षा, अनुपालन और स्वचालन के लिए थर्ड-पार्टी टूल्स के इंटीग्रेशन की आवश्यकता होती है। टीमों को इन इंटीग्रेशन्स का निर्माण, कॉन्फ़िगरेशन और मेंटेनेंस करना पड़ता है—एक ऐसा कार्य जिसमें अनुभवी DevOps टीमों वाली बड़ी संस्थाएँ अधिक सहज हो सकती हैं।
  • OpenShift को एंटरप्राइज़ को ध्यान में रखकर डिज़ाइन किया गया है। इसमें बिल्ट-इन मॉनिटरिंग और लॉगिंग, उन्नत सुरक्षा नीतियाँ, केंद्रीकृत प्रमाणीकरण (LDAP, OAuth और SSO के माध्यम से), और प्रोडक्शन उपयोग के लिए वैलिडेटेड टूल्स का एक सूट शामिल है। आपको प्रमाणित ऑपरेटर्स, दीर्घकालिक सपोर्ट रिलीज़ और स्पष्ट अपग्रेड पाथ भी मिलता है, यह सब Red Hat के एंटरप्राइज़ SLAs द्वारा समर्थित होता है।

OpenShift उन कंपनियों के लिए बेहतर है जिन्हें बॉक्स से बाहर एक स्थिर, सपोर्टेड प्लेटफ़ॉर्म चाहिए। 

लागत और लाइसेंसिंग

Kubernetes और OpenShift का मूल्यांकन करते समय, लागत केवल सॉफ़्टवेयर लाइसेंस तक सीमित नहीं होती। यह कुल स्वामित्व के बारे में होती है—इन्फ्रास्ट्रक्चर, टूलिंग, सपोर्ट और आंतरिक विशेषज्ञता सहित। 

दोनों प्लेटफ़ॉर्म्स के मॉडल बहुत अलग हैं, और उन्हें समझना अल्पकालिक और दीर्घकालिक अपनाने की यथार्थवादी योजना बनाने में मदद कर सकता है।

Kubernetes लागत संबंधी विचार

Kubernetes का सबसे बड़ा लाभ यह है कि यह ओपन-सोर्स और मुफ़्त है। आप इसे डाउनलोड कर सकते हैं, कहीं भी चला सकते हैं और बिना लाइसेंस का भुगतान किए उपयोग कर सकते हैं। यह स्टार्टअप्स, हॉबी प्रोजेक्ट्स या ऐसी टीमों के लिए आकर्षक है जो वेंडर लॉक-इन के बिना पूरा नियंत्रण चाहती हैं।

लेकिन “मुफ़्त” का मतलब यह नहीं कि कोई लागत नहीं लगेगी। प्रोडक्शन में Kubernetes चलाने में आमतौर पर शामिल होता है:

  • इन्फ्रास्ट्रक्चर लागत: चाहे ऑन-प्रिमाइस हो या क्लाउड में, आपको कंप्यूट, स्टोरेज और नेटवर्किंग संसाधनों को मैनेज करना होगा।
  • ऑपरेशनल ओवरहेड: मॉनिटरिंग, लॉगिंग, RBAC, CI/CD पाइपलाइंस और सुरक्षा सेट करना समय और विशेषज्ञता मांगता है।
  • सपोर्ट लागत: यदि कुछ टूट जाता है, तो कोई आधिकारिक सपोर्ट नहीं है—जब तक कि आप मैनेज्ड Kubernetes सेवा का उपयोग नहीं कर रहे हों या किसी थर्ड-पार्टी वेंडर को भुगतान नहीं कर रहे हों।

तो भले ही Kubernetes में लाइसेंसिंग शुल्क न हो, मानव संसाधन और टूलिंग लागतें, खासकर आपके क्लस्टर के स्केल बढ़ने पर, महत्वपूर्ण हो सकती हैं।

OpenShift प्राइसिंग मॉडल

OpenShift एक पारंपरिक सब्सक्रिप्शन-आधारित दृष्टिकोण अपनाता है। आप Red Hat लाइसेंस के लिए भुगतान करते हैं, जो आपको इन तक पहुँच देता है:

  • OpenShift Container Platform या क्लाउड-मैनेज्ड सेवाएँ (जैसे ROSA या ARO)।
  • बिल्ट-इन CI/CD, ऑब्ज़रवेबिलिटी और सुरक्षा टूल्स।
  • Red Hat के कस्टमर सपोर्ट और प्रमाणित इकोसिस्टम तक पहुँच।
  • नियमित अपडेट्स, पैच और दीर्घकालिक सपोर्ट (LTS) संस्करण।

प्राइसिंग नोड काउंट, CPU कोर और डिप्लॉयमेंट मॉडल (सेल्फ-मैनेज्ड बनाम मैनेज्ड) जैसे कारकों पर निर्भर करती है। फिर भी, यह उन एंटरप्राइज़ के लिए डिज़ाइन की गई है जिन्हें आधिकारिक सपोर्ट के साथ पैकेज्ड, प्रोडक्शन-रेडी समाधान चाहिए।

समझौता सीधा है: OpenShift में आप अग्रिम भुगतान अधिक करते हैं, लेकिन एकीकृत अनुभव और कम ऑपरेशनल प्रयास मिलता है। Kubernetes में, आप लाइसेंसिंग पर बचत करते हैं, लेकिन स्टैक बनाने और बनाए रखने में अधिक समय और संसाधन लगाते हैं।

कब किसे चुनें

अब जब हमने फीचर्स, आर्किटेक्चर और ट्रेड-ऑफ़्स को तोड़कर देखा है, तो बड़ा सवाल है: आपको कौन सा प्लेटफ़ॉर्म कब इस्तेमाल करना चाहिए?

जवाब आपके लक्ष्यों, टीम के अनुभव और ऑपरेशनल ज़रूरतों पर निर्भर करता है।

वे परिदृश्य जहाँ Kubernetes सबसे उपयुक्त है

ऐसे सेटअप्स में Kubernetes चमकता है जहाँ लचीलापन, कस्टमाइज़ेशन और ओपन टूलिंग शीर्ष प्राथमिकताएँ हैं। 

यह तब उपयुक्त है जब:

  • आपके पास अनुभवी DevOps टीम है और आप अपने स्टैक पर पूरा नियंत्रण चाहते हैं
  • आप DIY (खुद करें) मानसिकता के साथ क्लाउड-नेटिव एप्लिकेशंस बना रहे हैं
  • आप अपना सपोर्ट खुद मैनेज कर सकते हैं
  • आप कम लागत रखना चाहते हैं
  • आप वेंडर लॉक-इन से बचना चाहते हैं
  • आप साइड प्रोजेक्ट्स, आंतरिक टूलिंग या शुरुआती चरण के प्रोडक्ट्स पर काम कर रहे हैं

संक्षेप में, यदि आपकी टीम स्वायत्तता को महत्व देती है, प्लेटफ़ॉर्म को मेंटेन करने का समय है, और पहेली के हर टुकड़े को चुनना और कॉन्फ़िगर करना पसंद करती है, तो Kubernetes आपको वह शक्ति देता है।

वे परिदृश्य जहाँ OpenShift सबसे उपयुक्त है

OpenShift उन संगठनों के लिए बनाया गया है जिन्हें सुरक्षित, सपोर्टेड और एंटरप्राइज़-ग्रेड प्लेटफ़ॉर्म चाहिए। 

यह सबसे अधिक समझ में आता है जब:

  • आप एक विनियमित उद्योग (जैसे वित्त, स्वास्थ्य सेवा, सरकार) में काम करते हैं जहाँ कड़े अनुपालन की ज़रूरत है
  • आपकी टीम को बॉक्स से बाहर CI/CD, मॉनिटरिंग और RBAC के साथ समाधान चाहिए
  • आपको Red Hat जैसे वेंडर से आधिकारिक सपोर्ट और दीर्घकालिक स्थिरता चाहिए
  • आपके डेवलपर्स को उपयोगकर्ता-अनुकूल UI और सेल्फ-सर्विस वर्कफ़्लोज़ से लाभ होगा
  • आप ऑपरेशनल ओवरहेड कम करना और डिलीवरी पाइपलाइंस को तेज़ करना चाहते हैं

मुख्य निर्णय कारक

चयन का मार्गदर्शन करने के लिए कुछ अंतिम विचार यहाँ हैं:

  • बजट: Kubernetes में लाइसेंसिंग लागत नहीं है, लेकिन आंतरिक ऑपरेशनल लागतें अधिक होती हैं। OpenShift के लिए सब्सक्रिप्शन चाहिए, लेकिन यह अधिक एकीकृत सेवाएँ देता है।
  • टीम का अनुभव: Kubernetes में अधिक हैंड्स-ऑन DevOps अनुभव चाहिए। OpenShift उस जटिलता का बड़ा हिस्सा एब्स्ट्रैक्ट कर देता है। 
  • प्रोडक्शन तक समय: OpenShift अक्सर टीमों को तेज़ी से प्रोडक्शन-रेडी कर देता है।
  • सुरक्षा और अनुपालन: OpenShift के डिफ़ॉल्ट अधिक कड़े हैं और एंटरप्राइज़ या विनियमित वातावरणों के लिए बेहतर उपयुक्त हैं।

निष्कर्ष

Kubernetes और OpenShift प्रतिस्पर्धी नहीं हैं, बल्कि एक ही इकोसिस्टम के हिस्से हैं, जो अलग-अलग ज़रूरतों और उपयोगकर्ता प्रोफाइल्स की सेवा करते हैं। Kubernetes आपको बेजोड़ लचीलापन और नियंत्रण देता है। OpenShift उसी नींव पर बना है, अधिक एकीकृत, सुरक्षित और एंटरप्राइज़-अनुकूल अनुभव प्रदान करते हुए।

मेरे काम में, मैंने देखा है कि बेयर Kubernetes सीखने के लिए एक बढ़िया वातावरण और कस्टम, क्लाउड-नेटिव वर्कफ़्लोज़ के लिए एक शक्तिशाली टूल है—खासकर जब आप ओपन-सोर्स कम्युनिटी के क़रीब रहना चाहते हैं। हालाँकि, एंटरप्राइज़ सेटिंग्स में जहाँ टीमों को अनुपालन, सपोर्ट और कई टीमों में सुसंगत वर्कफ़्लोज़ चाहिए होते हैं, OpenShift अधिक व्यावहारिक विकल्प रहा है।

सही प्लेटफ़ॉर्म चुनना केवल तकनीकी सुविधाओं से अधिक पर निर्भर करता है। यह आपकी टीम के अनुभव, व्यावसायिक लक्ष्यों और निर्माण बनाम अपनाने में लगाने वाले समय पर निर्भर करता है।

दोनों प्लेटफ़ॉर्म टिके रहने वाले हैं, और आप जो भी चुनें, आप एक मज़बूत, भविष्य-प्रूफ नींव पर निर्माण करेंगे!

  • यदि आप CKAD प्रमाणन और उसे प्राप्त करने के बारे में अधिक जानना चाहते हैं, तो मैं लेख Kubernetes Certification Guide: Exams, Tips, and Study Resources पढ़ने की सिफारिश करता हूँ।
  • यदि आप Kubernetes जॉब इंटरव्यू की तैयारी में रुचि रखते हैं, तो Top 44 Kubernetes Interview Questions and Answers in 2025 पढ़ने की सिफारिश करता हूँ।

FAQs

OpenShift और Kubernetes के बीच मुख्य अंतर क्या है?

Kubernetes एक ओपन-सोर्स कंटेनर ऑर्केस्ट्रेशन प्लेटफ़ॉर्म है, जबकि OpenShift Kubernetes का एक डिस्ट्रीब्यूशन है जिसमें अतिरिक्त एंटरप्राइज़ फीचर्स और Red Hat सपोर्ट शामिल हैं।

क्या OpenShift, Kubernetes के ऊपर बनाया गया है?

हाँ, OpenShift Kubernetes पर बनाया गया है और इसे डेवलपर टूल्स, सुरक्षा संवर्द्धन और इंटीग्रेटेड निरंतर इंटीग्रेशन/निरंतर डिप्लॉयमेंट (CI/CD) पाइपलाइंस से विस्तार देता है।

OpenShift का उपयोग करने से पहले क्या मुझे Kubernetes जानना आवश्यक है?

मूलभूत Kubernetes ज्ञान सहायक है, लेकिन OpenShift उपयोगकर्ता-अनुकूल इंटरफ़ेस और स्वचालन के साथ इसकी कुछ जटिलता को एब्स्ट्रैक्ट कर देता है।

क्या मैं Kubernetes से OpenShift पर माइग्रेट कर सकता/सकती हूँ?

हाँ, क्योंकि OpenShift Kubernetes पर आधारित है, माइग्रेशन संभव है—हालाँकि OpenShift की नीतियों और टूल्स को समायोजित करने के लिए कुछ बदलाव करने होंगे।

OpenShift और Kubernetes में सुरक्षा कैसे भिन्न है?

OpenShift डिफ़ॉल्ट रूप से अधिक कड़ी सुरक्षा लागू करता है—Security Context Constraints (SCCs), इंटीग्रेटेड मॉनिटरिंग और अनुपालन टूल्स के साथ।


Patrick Brus's photo
Author
Patrick Brus
LinkedIn

मैं एक क्लाउड इंजीनियर हूं, जिसकी इलेक्ट्रिकल इंजीनियरिंग, मशीन लर्निंग और प्रोग्रामिंग में मजबूत नींव है। मेरा करियर कंप्यूटर विज़न से शुरू हुआ, जहां मैंने इमेज क्लासिफिकेशन पर काम किया, और बाद में MLOps तथा DataOps की ओर रुख किया। मैं MLOps प्लेटफ़ॉर्म बनाता हूं, डेटा वैज्ञानिकों का सहयोग करता हूं, और मशीन लर्निंग वर्कफ़्लो को सुगम बनाने के लिए Kubernetes-आधारित समाधान प्रदान करता हूं।

विषय
Kubernetes
Cloud

Kubernetes के बारे में इन कोर्सेज़ से और जानें!

कोर्स

Kubernetes परिचय

3 घंटा
19.9K
इस पाठ्यक्रम में, आप Kubernetes की मूल बातें सीखेंगे और Manifests तथा kubectl निर्देशों का उपयोग करके कंटेनरों को तैनात और ऑर्केस्ट्रेट करेंगे।
विवरण देखेंRight Arrow
पाठ्यक्रम शुरू करें

लर्निंग पाथ

कंटेनरीकरण और वर्चुअलाइजेशन Docker और Kubernetes के साथ

13 घंटा
Docker और Kubernetes की शक्ति सीखें, यह इंटरैक्टिव ट्रैक आपको आधुनिक परिवेशों में एप्लिकेशन बनाने और तैनात करने में सक्षम बनाएगा।
और देखेंRight Arrow