Beberapa tahun terakhir, saya berkesempatan bekerja dengan Kubernetes dan OpenShift, dan masing-masing memainkan peran yang berbeda dalam perjalanan saya.
Saat mempersiapkan sertifikasi CKAD, saya terutama menggunakan Kubernetes murni untuk proyek pribadi, yang membantu saya memahami cara kerja di balik layar. Sebaliknya, sebagian besar pengalaman profesional saya di perusahaan adalah dengan OpenShift. Tim mengandalkannya untuk menjalankan aplikasi terkontainerisasi di produksi, berkat keamanan bawaan, alat pengembang, dan dukungan tingkat enterprise.
Dalam artikel ini, saya ingin berbagi apa yang saya pelajari dari menggunakan keduanya. Apa yang membuat keduanya serupa, di mana perbedaannya, dan mana yang mungkin lebih cocok tergantung pada kebutuhan Anda. Baik Anda baru mulai dengan kontainer atau ingin melakukan skala di lingkungan produksi, perbandingan ini seharusnya membantu Anda menemukan arah yang tepat.
Gambaran Umum Kubernetes
Kubernetes telah menjadi standar untuk orkestrasi kontainer modern. Awalnya dikembangkan oleh Google dan kini dikelola oleh Cloud Native Computing Foundation (CNCF), ini adalah salah satu platform open-source yang paling banyak diadopsi di dunia cloud-native.
Sebelum membahas perbandingannya dengan OpenShift, mari kita uraikan dulu apa itu Kubernetes, apa keunggulannya, dan di mana biasanya digunakan.
Apa itu Kubernetes?
Kubernetes (K8S) adalah platform open-source yang dirancang untuk mengotomatisasi deployment, penskalaan, dan pengelolaan aplikasi terkontainerisasi.
Platform ini lahir dari pengalaman Google mengelola kontainer di produksi dan didasarkan pada sistem internal mereka bernama Borg. Sejak menjadi open-source, Kubernetes mengembangkan ekosistem besar dan mendapatkan dukungan komunitas yang signifikan.
Pada intinya, Kubernetes membantu Anda mengelola klaster mesin yang menjalankan kontainer. Ia menyediakan API dan model deklaratif untuk mengelola seluruh siklus hidup beban kerja terkontainerisasi, dari penjadwalan dan penskalaan hingga jaringan dan penemuan layanan.
Kubernetes menjadi standar industri untuk mengelola aplikasi berbasis microservices di lingkungan cloud.
Anda dapat mempelajari lebih lanjut tentang Kubernetes dalam kursus Introduction to Kubernetes atau dengan membaca What is Kubernetes? An Introduction With Examples.
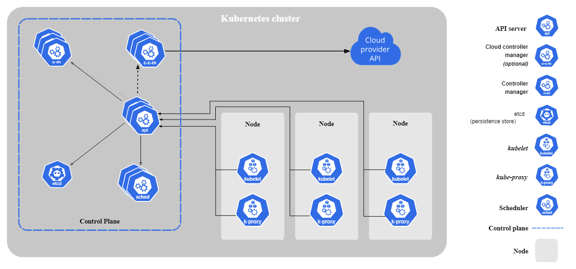
Komponen inti Kubernetes. Gambar oleh Kubernetes.io
Fitur utama
Kubernetes menawarkan beragam fitur yang menjadikannya tangguh dan fleksibel:
- Orkestrasi kontainer: Mengotomatisasi deployment, penskalaan, dan pengelolaan kontainer.
- Konfigurasi deklaratif: Menentukan keadaan yang diinginkan untuk aplikasi Anda menggunakan berkas YAML atau JSON.
- Self-healing: Secara otomatis memulai ulang kontainer yang gagal, mengganti node yang mati, dan menjadwalkan ulang beban kerja untuk memastikan operasi berkesinambungan.
- Penemuan layanan dan load balancing: Mengarahkan trafik ke pod yang benar menggunakan DNS dan load balancing bawaan.
- Penskalaan horizontal: Menskalakan aplikasi naik atau turun berdasarkan penggunaan CPU atau metrik kustom.
- Pembaruan bergilir dan rollback: Mendeploy versi baru aplikasi dengan waktu henti minimal dan melakukan rollback jika diperlukan.
- Manajemen secret dan konfigurasi: Mengelola data sensitif seperti kunci API dan variabel lingkungan secara aman.
Fitur-fitur ini menyediakan fondasi untuk menjalankan aplikasi yang sangat tersedia, dapat diskalakan, dan tangguh di berbagai lingkungan, mulai dari klaster pengembangan lokal hingga infrastruktur tingkat produksi.
Jika Anda ingin praktik langsung dengan Kubernetes, saya merekomendasikan Kubernetes Tutorial: A Beginner Guide to Deploying Applications.
Kasus penggunaan
Kubernetes cocok untuk banyak aplikasi modern. Beberapa kasus penggunaan yang paling umum meliputi:
- Arsitektur microservices: Ideal untuk mengelola dan menskalakan layanan yang terlepas satu sama lain secara independen.
- Aplikasi cloud-native: Dirancang untuk memanfaatkan elastisitas cloud dan infrastruktur terdistribusi secara penuh.
- Pengaturan multi-cloud atau hybrid cloud: Menjalankan aplikasi Anda di berbagai penyedia cloud atau pusat data on-premises dengan seperangkat alat yang sama.
- DevOps dan pipeline CI/CD: Kubernetes memungkinan otomasi dan fleksibilitas dalam membangun, menguji, dan mendeploy aplikasi secara berkelanjutan.
- Platform machine learning dan data science: Dengan alat seperti Kubeflow dan MLflow, Kubernetes juga mendukung pelatihan model terdistribusi, workflow yang dapat direproduksi, dan deployment model.
Ingin belajar lebih lanjut? Silakan lihat Kubernetes Architecture Explained untuk penjelasan yang lebih mendalam.
Gambaran Umum OpenShift
Jika Kubernetes memberi Anda mesin mentah untuk dorestrasi kontainer, OpenShift lebih seperti kendaraan lengkap yang dibangun di sekitar mesin tersebut.
OpenShift adalah distribusi Kubernetes dari Red Hat, dan meskipun dibangun langsung di atas Kubernetes, ia menambahkan lapisan fitur yang bertujuan menyederhanakan, mengamankan, dan memperlancar pengalaman pengembang serta operasional.
OpenShift terasa kurang seperti menyiapkan semuanya dari nol, tidak seperti menggunakan Kubernetes murni.
Apa itu OpenShift?
OpenShift pada dasarnya adalah Kubernetes yang dipaketkan dengan alat tambahan, lapisan keamanan, dan pengalaman pengguna yang lebih baik. Platform ini dikelola dan didukung secara komersial oleh Red Hat. Dibuat untuk tim yang ingin menggunakan Kubernetes di produksi tanpa harus menyusun semuanya sendiri.
Meskipun Anda tetap mendapatkan semua komponen inti Kubernetes (seperti API server, scheduler, dan kubelet), OpenShift menambahkan fitur tambahan, termasuk registry kontainer bawaan, konsol admin berbasis web, alat pengembang, dan default keamanan yang lebih ketat.
OpenShift tersedia dalam beberapa model deployment, mulai dari layanan cloud yang sepenuhnya dikelola hingga platform yang di-host sendiri di pusat data Anda.
Komponen dan fitur kunci
Berikut beberapa fitur dan alat menonjol yang membuat OpenShift lebih dari sekadar Kubernetes:
- CI/CD terintegrasi: OpenShift menyertakan dukungan native untuk pipeline Tekton dan workflow GitOps langsung dari kotak.
- Konsol web: UI web yang bersih dan ramah pengguna untuk pengembang dan admin klaster. Memudahkan mengelola deployment, memantau sumber daya, dan melihat log.
- Peningkatan keamanan: Seperti Security Context Constraints (SCC), pemindaian image, dan RBAC bawaan yang lebih ketat serta lebih standar dibanding Kubernetes vanilla.
- Red Hat Enterprise Linux CoreOS (RHCOS): OS khusus yang berjalan pada node OpenShift—dioptimalkan untuk beban kerja kontainer.
- OperatorHub: Marketplace terkurasi untuk memasang dan mengelola Kubernetes Operator, yang mengotomatisasi tugas siklus hidup aplikasi.
Tambahan ini membuat OpenShift sangat menarik bagi tim atau organisasi besar yang memerlukan lebih dari sekadar platform Kubernetes dasar.
Varian OpenShift
Tergantung bagaimana Anda ingin mendeploy dan mengelola OpenShift, ada beberapa varian berbeda:
- OpenShift Container Platform: Versi yang dikelola sendiri yang dapat Anda jalankan di infrastruktur Anda, populer untuk pengaturan on-premises dan hybrid.
- OpenShift Online: Layanan OpenShift yang dihosting dan dikelola sepenuhnya oleh Red Hat, ideal untuk memulai tanpa menyiapkan apa pun sendiri.
- OpenShift Dedicated: OpenShift terkelola yang dihosting pada penyedia cloud publik seperti AWS dan Google Cloud tetapi dikelola Red Hat atas nama Anda.
Masing-masing memenuhi kebutuhan berbeda, mulai dari startup yang ingin cepat berjalan hingga perusahaan dengan persyaratan keamanan dan kepatuhan yang ketat.
Perbandingan Arsitektur
Meskipun OpenShift dan Kubernetes berbagi fondasi yang sama, pendekatan arsitekturnya mulai berbeda setelah melewati hal-hal dasar.
Kubernetes menawarkan model modular, rakit-sendiri, sementara OpenShift menyediakan tumpukan yang lebih terintegrasi dan beropini. Memahami bagaimana kedua platform berbeda di balik layar penting untuk mengetahui mana yang paling cocok bagi tim atau organisasi Anda.
Pada intinya, kedua platform menjalankan Kubernetes. OpenShift dibangun langsung di atas Kubernetes dan tetap berpegang pada API dan komponen upstream-nya. Klaster OpenShift standar mencakup semua elemen penting Kubernetes, seperti API server, etcd, scheduler, dan kubelet. Artinya, sepenuhnya kompatibel dengan beban kerja dan alat Kubernetes.
Yang membedakan OpenShift adalah ekosistem yang dibangun Red Hat di sekitar fondasi tersebut. Ia memperkenalkan fitur seperti Red Hat Enterprise Linux CoreOS (RHOCS) sebagai sistem operasi node, registry kontainer terintegrasi, dan layanan platform tambahan yang terikat erat dengan Kubernetes.
Integrasi ini mengurangi pekerjaan yang perlu dilakukan tim untuk membangun dan mengamankan lingkungan tingkat produksi.
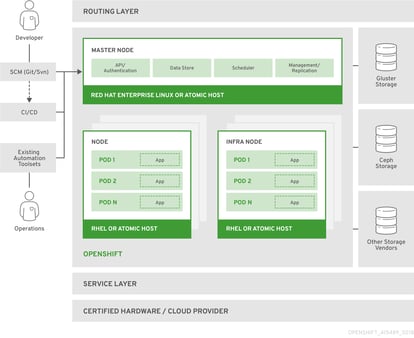
Tinjauan arsitektur platform kontainer OpenShift. Gambar dari dokumentasi Red Hat.
Instalasi dan penyiapan
Salah satu perbedaan arsitektural paling signifikan adalah metode instalasi untuk masing-masing platform.
- Kubernetes menawarkan fleksibilitas dalam deployment. Anda bisa memutar klaster lokal menggunakan alat seperti minikube, layanan terkelola cloud seperti GKE atau EKS, atau memasangnya secara manual dengan alat seperti kubeadm. Meskipun memberi Anda kendali penuh, ini juga berarti Anda bertanggung jawab atas semuanya, termasuk menyiapkan jaringan, mengonfigurasi penyimpanan, dan memasang alat seperti monitoring dan logging.
- OpenShift, di sisi lain, menyediakan proses instalasi yang lebih terpandu dan otomatis. OpenShift menawarkan beberapa metode instalasi untuk mengakomodasi berbagai lingkungan infrastruktur dan preferensi pengguna.
- Salah satunya adalah Installer-Provisioned Infrastructure, yang mengotomatisasi pembuatan klaster pada platform yang didukung.
- Yang lainnya adalah User-Provisioned Infrastructure, yang memberikan kontrol lebih kepada tim infrastruktur.
- Anda dapat membaca lebih lanjut tentang cara menginstal OpenShift di dokumentasi resmi pengguna.
Alat deployment dan manajemen
Kubernetes dan OpenShift sama-sama menyediakan alat baris perintah untuk berinteraksi dengan klaster, tetapi cakupan dan kegunaannya berbeda:
- Kubernetes mengandalkan
kubectl, alat CLI yang kuat untuk berinteraksi langsung dengan Kubernetes API. Fleksibel dan banyak digunakan, tetapi mengasumsikan tingkat keakraban tertentu dengan YAML dan arsitektur dasarnya.
- OpenShift menyertakan
oc, CLI yang memperluas kubectl dan memiliki kapabilitas tambahan. Mendukung perintah dasar yang sama serta menambahkan fitur seperti akses berbasis proyek, manajemen image stream, dan alur login yang disederhanakan.
OpenShift juga menyertakan konsol web penuh yang memudahkan pengelolaan aplikasi, pemantauan beban kerja, dan kontrol akses, tanpa perlu menulis YAML secara manual.
Kubernetes juga menawarkan dashboard, tetapi penyetelan dan pengamanannya memerlukan upaya lebih.
Keduanya mendukung Helm untuk mengelola paket aplikasi. OpenShift juga terintegrasi erat dengan Operator, yang tersedia melalui OperatorHub bawaan.
Keamanan dan Tata Kelola
Keamanan sering menjadi pembeda utama antara Kubernetes dan OpenShift, terutama bagi tim yang beroperasi di lingkungan teregulasi atau perusahaan dengan persyaratan kepatuhan yang ketat.
Memahami bagaimana kedua platform menangani keamanan, kontrol akses, dan kepatuhan dapat membantu Anda memutuskan mana yang lebih baik untuk profil risiko dan kebutuhan tata kelola organisasi Anda.
Kebijakan keamanan default
Kubernetes menyediakan kerangka keamanan yang fleksibel, sementara OpenShift membangunnya dengan pendekatan yang lebih ketat dan aman-secara-default.
- Kubernetes menawarkan banyak fleksibilitas dalam hal keamanan, namun sebagian besar mengharuskan Anda membangun semuanya dari nol. Secara default, Kubernetes tidak menerapkan kebijakan keamanan runtime yang ketat. Ia menyediakan fitur seperti PodSecurity Admission (PSA) dan Security Context, yang harus dikonfigurasi dan dikelola secara eksplisit.
- OpenShift lebih proaktif terkait keamanan. Ia dilengkapi dengan Security Context Constraints (SCC) yang aktif secara default. Ini mendefinisikan apa yang boleh dan tidak boleh dilakukan Pod, seperti apakah boleh berjalan sebagai root atau menggunakan jaringan host. Dengan menegakkan batasan ini, OpenShift membantu mengurangi risiko miskonfigurasi dan eskalasi hak istimewa, yang sangat penting di klaster multi-penyewa.
Dalam praktiknya, beban kerja yang berjalan baik di Kubernetes mungkin gagal di OpenShift sampai memenuhi standar keamanan yang lebih ketat. Ini mungkin tampak sebagai penghalang di awal, tetapi memaksa tim untuk mengadopsi praktik terbaik sejak dini dalam siklus pengembangan.
Role-based access control (RBAC)
Kubernetes dan OpenShift sama-sama mendukung RBAC, memungkinkan Anda mengontrol siapa yang memiliki akses ke apa di dalam klaster.
- Kubernetes menyediakan sistem RBAC yang sangat dapat dikonfigurasi, memungkinkan Anda mendefinisikan peran dan menugaskannya kepada pengguna atau service account. Namun, admin klaster yang harus menyiapkan peran dengan benar, dan tidak ada struktur yang dipaksakan untuk ruang lingkup akses.
- OpenShift membangun model RBAC Kubernetes tetapi menyertakan peran yang telah ditentukan dan model akses berbasis proyek yang memudahkan pengelolaan akses secara konsisten. Setiap proyek OpenShift (kira-kira setara dengan namespace Kubernetes) memiliki seperangkat izin sendiri, membantu tim mengisolasi beban kerja dan mengelola akses dengan lebih intuitif.
Karena itu, OpenShift lebih cocok untuk tim yang ingin menegakkan kontrol akses tanpa memulai dari nol.
Kepatuhan dan pemantauan bawaan
- Di Kubernetes, pemantauan dan kepatuhan biasanya berupa add-on. Anda dapat memasang alat seperti Prometheus, Grafana, Falco, atau sistem audit logging. Namun, ini memerlukan konfigurasi dan pemeliharaan manual. Ini memberi fleksibilitas tetapi meningkatkan beban operasional.
- OpenShift menyertakan tumpukan pemantauan bawaan (Prometheus, Alertmanager, dan Grafana), logging terpusat, serta alat seperti Compliance Operator. Semuanya terintegrasi dalam platform dan didukung langsung, memberi tim visibilitas terhadap apa yang berjalan dan apakah sudah selaras dengan baseline keamanan.
Bagi tim di industri teregulasi, seperti keuangan, layanan kesehatan, dan pemerintahan, ini dapat menghemat banyak waktu dan upaya serta mengurangi risiko melewatkan hal yang krusial.
Pengalaman Pengembang dan Pengguna
Sebagian besar keputusan antara Kubernetes dan OpenShift bermuara pada bagaimana rasanya saat digunakan.
Kubernetes menyediakan building blocks yang kuat, sementara OpenShift menambahkan lapisan yang dipoles untuk menyederhanakan workflow dan meningkatkan produktivitas.
Bagian ini membahas proses mengembangkan, mendeploy, dan mengelola aplikasi pada masing-masing platform.
Antarmuka dan kemudahan penggunaan
- Kubernetes terutama berbasis baris perintah, dengan
kubectl sebagai antarmuka utama. Ia juga menawarkan dashboard berbasis web yang relatif dasar dan sering dinonaktifkan secara default karena alasan keamanan. Sebagian besar pengguna berinteraksi dengan Kubernetes melalui berkas konfigurasi dan perintah CLI. Ini memberi banyak kontrol, tetapi juga memiliki kurva belajar yang curam, terutama bagi pemula.
- OpenShift, sebaliknya, menyertakan konsol web berfitur lengkap yang dirancang untuk pengembang dan administrator klaster. Anda dapat membuat dan mengelola proyek, mendeploy aplikasi dari repositori Git atau image kontainer, melihat log dan metrik, dan bahkan memicu build tanpa menyentuh baris perintah. UI-nya terintegrasi dengan baik dan ramah pengguna, menurunkan hambatan masuk bagi tim yang tidak memiliki keahlian Kubernetes mendalam.
Saya menikmati bekerja dengan UI OpenShift, karena memungkinkan Anda mengelola aplikasi dengan mudah dan cepat. Secara khusus, debugging menjadi jauh lebih cepat dengan menggunakan UI alih-alih sepenuhnya mengandalkan perintah CLI.
Saya merekomendasikan membaca What's New in the OpenShift 4.4 Web Console Developer Experience untuk memahami lebih dalam fitur dan desain konsol web OpenShift.
OpenShift juga mendukung alat CLI sendiri (oc), yang memperluas kubectl dan menyediakan perintah tambahan yang disesuaikan dengan fitur OpenShift. Ini memberi pengguna berpengalaman tingkat kontrol yang sama seperti yang diharapkan dari Kubernetes.
- Kubernetes menawarkan integrasi dengan alat DevOps seperti Jenkins, Argo CD, Tekton, dan Flux. Namun penyetelannya biasanya memerlukan upaya ekstra. Anda harus memasang dan mengonfigurasinya secara manual, mengelola kredensial, dan membangun pipeline CI/CD sendiri.
- OpenShift menyederhanakan ini dengan menyertakan OpenShift Pipelines (berbasis Tekton) dan OpenShift GitOps (berbasis Argo CD) sebagai komponen native. Komponen ini terintegrasi erat dengan platform, sehingga Anda dapat membangun, menguji, dan mendeploy langsung dari UI atau CLI tanpa bergantung pada plugin eksternal. OpenShift juga mendukung build config, image stream, dan deployment otomatis yang dipicu oleh perubahan Git atau image. Fitur-fitur ini memudahkan penerapan continuous delivery.
Ekosistem dan ekstensi
- Kubernetes memiliki ekosistem yang masif. Anda akan menemukan ribuan alat open-source, Helm chart, dan add-on yang didukung komunitas untuk segala hal mulai dari monitoring dan tracing hingga service mesh dan beban kerja AI. Fleksibel dan dapat diperluas, tetapi fleksibilitas ini berarti Anda harus membuat lebih banyak keputusan dan memelihara lebih banyak komponen sendiri.
- OpenShift juga mendukung Helm, CRD, dan ekstensi native Kubernetes, tetapi mengkurasi ekosistemnya melalui OperatorHub. OperatorHub menyediakan katalog terpusat yang didukung Red Hat yang memudahkan menemukan dan mendeploy komponen siap produksi.
Singkatnya, Kubernetes memberi Anda building blocks untuk merakit platform Anda. OpenShift memberi lebih banyak hal siap pakai, dengan alat yang sudah terintegrasi dan didukung, menghemat waktu dan mengurangi kompleksitas.
Dukungan dan Ekosistem
Keberhasilan jangka panjang sebuah platform seringkali bergantung bukan hanya pada fitur, tetapi juga pada ekosistem dan jenis dukungannya. Ini sangat penting saat bekerja di enterprise besar, karena Anda memerlukan dukungan komprehensif untuk lingkungan produksi.
Kubernetes dan OpenShift sama-sama memiliki komunitas yang hidup dan dukungan vendor, tetapi mereka mengambil pendekatan yang sangat berbeda terkait tata kelola, tanggung jawab vendor, dan kesiapan enterprise.
Komunitas dan dukungan vendor
- Kubernetes diatur oleh Cloud Native Computing Foundation (CNCF) dan dikelola oleh komunitas besar kontributor global. Mendapat manfaat dari partisipasi luas lintas penyedia cloud besar, perusahaan teknologi, dan pengembang independen. Model terdesentralisasi ini memungkinkan Kubernetes berkembang cepat dan tetap netral terhadap vendor, tetapi juga berarti tidak ada satu titik tanggung jawab komersial. Dukungan bergantung pada vendor Anda, penyedia layanan terkelola, atau tim DevOps internal.
- OpenShift, sebaliknya, dikembangkan dan didukung oleh Red Hat. Meskipun berbasis Kubernetes, ia hadir dengan dukungan komersial, termasuk Service Level Agreement (SLA), integrasi tersertifikasi, dan panduan ahli. Red Hat menjadi mitra andalan jika tim Anda memerlukan dukungan yang dapat diprediksi, pembaruan rutin, dan keandalan tingkat enterprise.
Perbedaan ini bisa krusial bagi tim yang beroperasi di produksi atau lingkungan teregulasi di mana akuntabilitas vendor dan dukungan jangka panjang tidak dapat ditawar.
Dukungan penyedia cloud
Kedua platform didukung dengan baik di berbagai penyedia cloud utama tetapi melayani kasus penggunaan yang berbeda.
Kubernetes adalah fondasi semua layanan Kubernetes terkelola utama:
- GKE (Google Kubernetes Engine)
- EKS (Elastic Kubernetes Service di AWS)
- AKS (Azure Kubernetes Service)
Layanan ini mengabstraksi banyak beban operasional dan cocok untuk tim yang ingin tetap dekat dengan Kubernetes upstream.
OpenShift juga tersedia sebagai layanan terkelola:
- Red Hat OpenShift Service on AWS (ROSA)
- Microsoft Azure Red Hat OpenShift (ARO)
- OpenShift di IBM Cloud
Red Hat juga menawarkan OpenShift Dedicated, lingkungan OpenShift yang sepenuhnya dikelola yang dihosting di cloud publik tetapi dioperasikan oleh Red Hat.
Kesiapan enterprise
- Kubernetes dapat dimanfaatkan secara efektif di lingkungan enterprise, tetapi sering memerlukan integrasi alat pihak ketiga untuk pemantauan, keamanan, kepatuhan, dan otomasi. Tim harus membangun, mengonfigurasi, dan memelihara integrasi ini, tugas yang mungkin lebih nyaman bagi organisasi besar dengan tim DevOps berpengalaman.
- OpenShift dirancang dengan mempertimbangkan enterprise. Ia menyertakan pemantauan dan logging bawaan, kebijakan keamanan yang ditingkatkan, autentikasi terpusat (melalui LDAP, OAuth, dan SSO), serta rangkaian alat yang divalidasi untuk penggunaan produksi. Anda juga mendapatkan Operator tersertifikasi, rilis dukungan jangka panjang, dan jalur upgrade yang jelas, semuanya didukung oleh SLA enterprise Red Hat.
OpenShift lebih cocok untuk perusahaan yang membutuhkan platform stabil dan didukung langsung sejak awal.
Biaya dan Lisensi
Saat mengevaluasi Kubernetes dan OpenShift, biaya tidak hanya tentang lisensi perangkat lunak. Ini tentang total kepemilikan, termasuk infrastruktur, tooling, dukungan, dan keahlian internal.
Kedua platform memiliki model yang sangat berbeda, dan memahaminya dapat membantu Anda merencanakan adopsi jangka pendek dan panjang secara realistis.
Pertimbangan biaya Kubernetes
Salah satu keunggulan terbesar Kubernetes adalah sifatnya yang open-source dan gratis. Anda dapat mengunduhnya, menjalankannya di mana saja, dan menggunakannya tanpa membayar lisensi. Ini menarik bagi startup, proyek hobi, atau tim yang menginginkan kendali penuh tanpa keterikatan vendor.
Namun “gratis” tidak berarti tanpa biaya. Menjalankan Kubernetes di produksi biasanya melibatkan:
- Biaya infrastruktur: Baik on-premises maupun di cloud, Anda harus mengelola sumber daya komputasi, penyimpanan, dan jaringan.
- Beban operasional: Menyiapkan monitoring, logging, RBAC, pipeline CI/CD, dan keamanan memerlukan waktu dan keahlian.
- Biaya dukungan: Jika terjadi masalah, tidak ada dukungan resmi kecuali Anda menggunakan layanan Kubernetes terkelola atau membayar vendor pihak ketiga.
Jadi meskipun Kubernetes tidak memiliki biaya lisensi, biaya manusia dan tooling bisa signifikan, terutama saat klaster Anda berkembang.
Model harga OpenShift
OpenShift mengambil pendekatan berbasis langganan yang lebih tradisional. Anda membayar lisensi Red Hat, yang memberi Anda akses ke:
- OpenShift Container Platform atau layanan cloud terkelola (seperti ROSA atau ARO).
- Alat CI/CD, observabilitas, dan keamanan bawaan.
- Akses ke dukungan pelanggan Red Hat dan ekosistem tersertifikasi.
- Pembaruan rutin, patch, dan versi dukungan jangka panjang (LTS).
Harga bergantung pada faktor seperti jumlah node, inti CPU, dan model deployment (dikelola sendiri vs terkelola). Namun, ini dirancang untuk enterprise yang memerlukan solusi siap produksi dengan dukungan resmi.
Pertukarannya jelas: Anda membayar lebih di awal dengan OpenShift, tetapi mendapatkan pengalaman terintegrasi dan upaya operasional yang lebih sedikit. Dengan Kubernetes, Anda menghemat biaya lisensi tetapi berinvestasi lebih banyak waktu dan sumber daya untuk membangun dan memelihara tumpukan sendiri.
Kapan Memilih yang Mana
Sekarang setelah kita menguraikan fitur, arsitektur, dan trade-off, pertanyaan besar yang perlu dijawab adalah: platform mana yang harus Anda gunakan dan kapan?
Jawabannya bergantung pada tujuan, pengalaman tim, dan kebutuhan operasional Anda.
Skenario yang paling cocok untuk Kubernetes
Kubernetes bersinar pada pengaturan di mana fleksibilitas, kustomisasi, dan tooling open-source menjadi prioritas utama.
Ini sangat cocok ketika:
- Anda memiliki tim DevOps berpengalaman dan menginginkan kendali penuh atas tumpukan Anda
- Anda membangun aplikasi cloud-native dengan pola Do It Yourself (DIY)
- Anda dapat mengelola dukungan sendiri
- Anda ingin biaya lebih rendah
- Anda ingin menghindari keterikatan vendor
- Anda mengerjakan proyek sampingan, tooling internal, atau produk tahap awal
Singkatnya, jika tim Anda menghargai otonomi, memiliki waktu untuk memelihara platform, dan lebih suka memilih serta mengonfigurasi setiap bagiannya, Kubernetes memberi Anda kekuatan itu.
Skenario yang paling cocok untuk OpenShift
OpenShift dibuat khusus untuk organisasi yang membutuhkan platform yang aman, didukung, dan berkelas enterprise.
Ini paling masuk akal ketika:
- Anda bekerja di industri teregulasi (misalnya, keuangan, kesehatan, pemerintahan) dengan kebutuhan kepatuhan yang ketat
- Tim Anda menginginkan solusi siap pakai dengan CI/CD, pemantauan, dan RBAC bawaan
- Anda membutuhkan dukungan resmi dan stabilitas jangka panjang dari vendor seperti Red Hat
- Pengembang Anda akan terbantu dengan UI yang ramah dan workflow swalayang
- Anda ingin mengurangi beban operasional dan mempercepat pipeline pengiriman
Faktor keputusan utama
Berikut beberapa pertimbangan akhir untuk membantu memandu pilihan Anda:
- Anggaran: Kubernetes tidak memiliki biaya lisensi tetapi menimbulkan biaya operasional internal yang lebih tinggi. OpenShift memerlukan langganan tetapi menawarkan layanan yang lebih terintegrasi.
- Pengalaman tim: Kubernetes memerlukan lebih banyak pengalaman DevOps langsung. OpenShift membantu mengabstraksi banyak kompleksitas itu.
- Waktu ke produksi: OpenShift sering membuat tim lebih cepat siap produksi.
- Keamanan dan kepatuhan: Default OpenShift lebih ketat dan lebih cocok untuk lingkungan enterprise atau teregulasi.
Kesimpulan
Kubernetes dan OpenShift bukanlah pesaing, melainkan bagian dari ekosistem yang sama, masing-masing melayani kebutuhan dan profil pengguna yang berbeda. Kubernetes memberi Anda fleksibilitas dan kendali yang tak tertandingi. OpenShift membangun fondasi itu, menawarkan pengalaman yang lebih terintegrasi, aman, dan ramah enterprise.
Dari pekerjaan saya, saya melihat bagaimana Kubernetes murni bisa menjadi lingkungan belajar yang hebat dan alat yang kuat untuk workflow cloud-native kustom, terutama saat Anda ingin tetap dekat dengan komunitas open-source. Namun, di lingkungan enterprise di mana tim memerlukan kepatuhan, dukungan, dan workflow yang konsisten di berbagai tim, OpenShift menjadi pilihan yang lebih praktis.
Memilih platform yang tepat bergantung pada lebih dari sekadar fitur teknis. Ini tentang pengalaman tim Anda, tujuan bisnis, dan seberapa banyak waktu yang bersedia Anda investasikan untuk membangun versus mengadopsi.
Kedua platform akan tetap ada, dan apa pun yang Anda pilih, Anda akan membangun di atas fondasi yang kuat dan siap masa depan!




Beberapa tahun terakhir, saya berkesempatan bekerja dengan Kubernetes dan OpenShift, dan masing-masing memainkan peran yang berbeda dalam perjalanan saya.
Saat mempersiapkan sertifikasi CKAD, saya terutama menggunakan Kubernetes murni untuk proyek pribadi, yang membantu saya memahami cara kerja di balik layar. Sebaliknya, sebagian besar pengalaman profesional saya di perusahaan adalah dengan OpenShift. Tim mengandalkannya untuk menjalankan aplikasi terkontainerisasi di produksi, berkat keamanan bawaan, alat pengembang, dan dukungan tingkat enterprise.
Dalam artikel ini, saya ingin berbagi apa yang saya pelajari dari menggunakan keduanya. Apa yang membuat keduanya serupa, di mana perbedaannya, dan mana yang mungkin lebih cocok tergantung pada kebutuhan Anda. Baik Anda baru mulai dengan kontainer atau ingin melakukan skala di lingkungan produksi, perbandingan ini seharusnya membantu Anda menemukan arah yang tepat.
Gambaran Umum Kubernetes
Kubernetes telah menjadi standar untuk orkestrasi kontainer modern. Awalnya dikembangkan oleh Google dan kini dikelola oleh Cloud Native Computing Foundation (CNCF), ini adalah salah satu platform open-source yang paling banyak diadopsi di dunia cloud-native.
Sebelum membahas perbandingannya dengan OpenShift, mari kita uraikan dulu apa itu Kubernetes, apa keunggulannya, dan di mana biasanya digunakan.
Apa itu Kubernetes?
Kubernetes (K8S) adalah platform open-source yang dirancang untuk mengotomatisasi deployment, penskalaan, dan pengelolaan aplikasi terkontainerisasi.
Platform ini lahir dari pengalaman Google mengelola kontainer di produksi dan didasarkan pada sistem internal mereka bernama Borg. Sejak menjadi open-source, Kubernetes mengembangkan ekosistem besar dan mendapatkan dukungan komunitas yang signifikan.
Pada intinya, Kubernetes membantu Anda mengelola klaster mesin yang menjalankan kontainer. Ia menyediakan API dan model deklaratif untuk mengelola seluruh siklus hidup beban kerja terkontainerisasi, dari penjadwalan dan penskalaan hingga jaringan dan penemuan layanan.
Kubernetes menjadi standar industri untuk mengelola aplikasi berbasis microservices di lingkungan cloud.
Anda dapat mempelajari lebih lanjut tentang Kubernetes dalam kursus Introduction to Kubernetes atau dengan membaca What is Kubernetes? An Introduction With Examples.
Komponen inti Kubernetes. Gambar oleh Kubernetes.io
Fitur utama
Kubernetes menawarkan beragam fitur yang menjadikannya tangguh dan fleksibel:
Fitur-fitur ini menyediakan fondasi untuk menjalankan aplikasi yang sangat tersedia, dapat diskalakan, dan tangguh di berbagai lingkungan, mulai dari klaster pengembangan lokal hingga infrastruktur tingkat produksi.
Jika Anda ingin praktik langsung dengan Kubernetes, saya merekomendasikan Kubernetes Tutorial: A Beginner Guide to Deploying Applications.
Kasus penggunaan
Kubernetes cocok untuk banyak aplikasi modern. Beberapa kasus penggunaan yang paling umum meliputi:
Ingin belajar lebih lanjut? Silakan lihat Kubernetes Architecture Explained untuk penjelasan yang lebih mendalam.
Gambaran Umum OpenShift
Jika Kubernetes memberi Anda mesin mentah untuk dorestrasi kontainer, OpenShift lebih seperti kendaraan lengkap yang dibangun di sekitar mesin tersebut.
OpenShift adalah distribusi Kubernetes dari Red Hat, dan meskipun dibangun langsung di atas Kubernetes, ia menambahkan lapisan fitur yang bertujuan menyederhanakan, mengamankan, dan memperlancar pengalaman pengembang serta operasional.
OpenShift terasa kurang seperti menyiapkan semuanya dari nol, tidak seperti menggunakan Kubernetes murni.
Apa itu OpenShift?
OpenShift pada dasarnya adalah Kubernetes yang dipaketkan dengan alat tambahan, lapisan keamanan, dan pengalaman pengguna yang lebih baik. Platform ini dikelola dan didukung secara komersial oleh Red Hat. Dibuat untuk tim yang ingin menggunakan Kubernetes di produksi tanpa harus menyusun semuanya sendiri.
Meskipun Anda tetap mendapatkan semua komponen inti Kubernetes (seperti API server, scheduler, dan kubelet), OpenShift menambahkan fitur tambahan, termasuk registry kontainer bawaan, konsol admin berbasis web, alat pengembang, dan default keamanan yang lebih ketat.
OpenShift tersedia dalam beberapa model deployment, mulai dari layanan cloud yang sepenuhnya dikelola hingga platform yang di-host sendiri di pusat data Anda.
Komponen dan fitur kunci
Berikut beberapa fitur dan alat menonjol yang membuat OpenShift lebih dari sekadar Kubernetes:
Tambahan ini membuat OpenShift sangat menarik bagi tim atau organisasi besar yang memerlukan lebih dari sekadar platform Kubernetes dasar.
Varian OpenShift
Tergantung bagaimana Anda ingin mendeploy dan mengelola OpenShift, ada beberapa varian berbeda:
Masing-masing memenuhi kebutuhan berbeda, mulai dari startup yang ingin cepat berjalan hingga perusahaan dengan persyaratan keamanan dan kepatuhan yang ketat.
Perbandingan Arsitektur
Meskipun OpenShift dan Kubernetes berbagi fondasi yang sama, pendekatan arsitekturnya mulai berbeda setelah melewati hal-hal dasar.
Kubernetes menawarkan model modular, rakit-sendiri, sementara OpenShift menyediakan tumpukan yang lebih terintegrasi dan beropini. Memahami bagaimana kedua platform berbeda di balik layar penting untuk mengetahui mana yang paling cocok bagi tim atau organisasi Anda.
Platform dasar
Pada intinya, kedua platform menjalankan Kubernetes. OpenShift dibangun langsung di atas Kubernetes dan tetap berpegang pada API dan komponen upstream-nya. Klaster OpenShift standar mencakup semua elemen penting Kubernetes, seperti API server, etcd, scheduler, dan kubelet. Artinya, sepenuhnya kompatibel dengan beban kerja dan alat Kubernetes.
Yang membedakan OpenShift adalah ekosistem yang dibangun Red Hat di sekitar fondasi tersebut. Ia memperkenalkan fitur seperti Red Hat Enterprise Linux CoreOS (RHOCS) sebagai sistem operasi node, registry kontainer terintegrasi, dan layanan platform tambahan yang terikat erat dengan Kubernetes.
Integrasi ini mengurangi pekerjaan yang perlu dilakukan tim untuk membangun dan mengamankan lingkungan tingkat produksi.
Tinjauan arsitektur platform kontainer OpenShift. Gambar dari dokumentasi Red Hat.
Instalasi dan penyiapan
Salah satu perbedaan arsitektural paling signifikan adalah metode instalasi untuk masing-masing platform.
Alat deployment dan manajemen
Kubernetes dan OpenShift sama-sama menyediakan alat baris perintah untuk berinteraksi dengan klaster, tetapi cakupan dan kegunaannya berbeda:
kubectl, alat CLI yang kuat untuk berinteraksi langsung dengan Kubernetes API. Fleksibel dan banyak digunakan, tetapi mengasumsikan tingkat keakraban tertentu dengan YAML dan arsitektur dasarnya.oc, CLI yang memperluaskubectldan memiliki kapabilitas tambahan. Mendukung perintah dasar yang sama serta menambahkan fitur seperti akses berbasis proyek, manajemen image stream, dan alur login yang disederhanakan.OpenShift juga menyertakan konsol web penuh yang memudahkan pengelolaan aplikasi, pemantauan beban kerja, dan kontrol akses, tanpa perlu menulis YAML secara manual.
Kubernetes juga menawarkan dashboard, tetapi penyetelan dan pengamanannya memerlukan upaya lebih.
Keduanya mendukung Helm untuk mengelola paket aplikasi. OpenShift juga terintegrasi erat dengan Operator, yang tersedia melalui OperatorHub bawaan.
Keamanan dan Tata Kelola
Keamanan sering menjadi pembeda utama antara Kubernetes dan OpenShift, terutama bagi tim yang beroperasi di lingkungan teregulasi atau perusahaan dengan persyaratan kepatuhan yang ketat.
Memahami bagaimana kedua platform menangani keamanan, kontrol akses, dan kepatuhan dapat membantu Anda memutuskan mana yang lebih baik untuk profil risiko dan kebutuhan tata kelola organisasi Anda.
Kebijakan keamanan default
Kubernetes menyediakan kerangka keamanan yang fleksibel, sementara OpenShift membangunnya dengan pendekatan yang lebih ketat dan aman-secara-default.
Dalam praktiknya, beban kerja yang berjalan baik di Kubernetes mungkin gagal di OpenShift sampai memenuhi standar keamanan yang lebih ketat. Ini mungkin tampak sebagai penghalang di awal, tetapi memaksa tim untuk mengadopsi praktik terbaik sejak dini dalam siklus pengembangan.
Role-based access control (RBAC)
Kubernetes dan OpenShift sama-sama mendukung RBAC, memungkinkan Anda mengontrol siapa yang memiliki akses ke apa di dalam klaster.
Karena itu, OpenShift lebih cocok untuk tim yang ingin menegakkan kontrol akses tanpa memulai dari nol.
Kepatuhan dan pemantauan bawaan
Bagi tim di industri teregulasi, seperti keuangan, layanan kesehatan, dan pemerintahan, ini dapat menghemat banyak waktu dan upaya serta mengurangi risiko melewatkan hal yang krusial.
Pengalaman Pengembang dan Pengguna
Sebagian besar keputusan antara Kubernetes dan OpenShift bermuara pada bagaimana rasanya saat digunakan.
Kubernetes menyediakan building blocks yang kuat, sementara OpenShift menambahkan lapisan yang dipoles untuk menyederhanakan workflow dan meningkatkan produktivitas.
Bagian ini membahas proses mengembangkan, mendeploy, dan mengelola aplikasi pada masing-masing platform.
Antarmuka dan kemudahan penggunaan
kubectlsebagai antarmuka utama. Ia juga menawarkan dashboard berbasis web yang relatif dasar dan sering dinonaktifkan secara default karena alasan keamanan. Sebagian besar pengguna berinteraksi dengan Kubernetes melalui berkas konfigurasi dan perintah CLI. Ini memberi banyak kontrol, tetapi juga memiliki kurva belajar yang curam, terutama bagi pemula.Saya menikmati bekerja dengan UI OpenShift, karena memungkinkan Anda mengelola aplikasi dengan mudah dan cepat. Secara khusus, debugging menjadi jauh lebih cepat dengan menggunakan UI alih-alih sepenuhnya mengandalkan perintah CLI.
Saya merekomendasikan membaca What's New in the OpenShift 4.4 Web Console Developer Experience untuk memahami lebih dalam fitur dan desain konsol web OpenShift.
OpenShift juga mendukung alat CLI sendiri (
oc), yang memperluaskubectldan menyediakan perintah tambahan yang disesuaikan dengan fitur OpenShift. Ini memberi pengguna berpengalaman tingkat kontrol yang sama seperti yang diharapkan dari Kubernetes.Integrasi tooling DevOps
Ekosistem dan ekstensi
Singkatnya, Kubernetes memberi Anda building blocks untuk merakit platform Anda. OpenShift memberi lebih banyak hal siap pakai, dengan alat yang sudah terintegrasi dan didukung, menghemat waktu dan mengurangi kompleksitas.
Dukungan dan Ekosistem
Keberhasilan jangka panjang sebuah platform seringkali bergantung bukan hanya pada fitur, tetapi juga pada ekosistem dan jenis dukungannya. Ini sangat penting saat bekerja di enterprise besar, karena Anda memerlukan dukungan komprehensif untuk lingkungan produksi.
Kubernetes dan OpenShift sama-sama memiliki komunitas yang hidup dan dukungan vendor, tetapi mereka mengambil pendekatan yang sangat berbeda terkait tata kelola, tanggung jawab vendor, dan kesiapan enterprise.
Komunitas dan dukungan vendor
Perbedaan ini bisa krusial bagi tim yang beroperasi di produksi atau lingkungan teregulasi di mana akuntabilitas vendor dan dukungan jangka panjang tidak dapat ditawar.
Dukungan penyedia cloud
Kedua platform didukung dengan baik di berbagai penyedia cloud utama tetapi melayani kasus penggunaan yang berbeda.
Kubernetes adalah fondasi semua layanan Kubernetes terkelola utama:
Layanan ini mengabstraksi banyak beban operasional dan cocok untuk tim yang ingin tetap dekat dengan Kubernetes upstream.
OpenShift juga tersedia sebagai layanan terkelola:
Red Hat juga menawarkan OpenShift Dedicated, lingkungan OpenShift yang sepenuhnya dikelola yang dihosting di cloud publik tetapi dioperasikan oleh Red Hat.
Kesiapan enterprise
OpenShift lebih cocok untuk perusahaan yang membutuhkan platform stabil dan didukung langsung sejak awal.
Biaya dan Lisensi
Saat mengevaluasi Kubernetes dan OpenShift, biaya tidak hanya tentang lisensi perangkat lunak. Ini tentang total kepemilikan, termasuk infrastruktur, tooling, dukungan, dan keahlian internal.
Kedua platform memiliki model yang sangat berbeda, dan memahaminya dapat membantu Anda merencanakan adopsi jangka pendek dan panjang secara realistis.
Pertimbangan biaya Kubernetes
Salah satu keunggulan terbesar Kubernetes adalah sifatnya yang open-source dan gratis. Anda dapat mengunduhnya, menjalankannya di mana saja, dan menggunakannya tanpa membayar lisensi. Ini menarik bagi startup, proyek hobi, atau tim yang menginginkan kendali penuh tanpa keterikatan vendor.
Namun “gratis” tidak berarti tanpa biaya. Menjalankan Kubernetes di produksi biasanya melibatkan:
Jadi meskipun Kubernetes tidak memiliki biaya lisensi, biaya manusia dan tooling bisa signifikan, terutama saat klaster Anda berkembang.
Model harga OpenShift
OpenShift mengambil pendekatan berbasis langganan yang lebih tradisional. Anda membayar lisensi Red Hat, yang memberi Anda akses ke:
Harga bergantung pada faktor seperti jumlah node, inti CPU, dan model deployment (dikelola sendiri vs terkelola). Namun, ini dirancang untuk enterprise yang memerlukan solusi siap produksi dengan dukungan resmi.
Pertukarannya jelas: Anda membayar lebih di awal dengan OpenShift, tetapi mendapatkan pengalaman terintegrasi dan upaya operasional yang lebih sedikit. Dengan Kubernetes, Anda menghemat biaya lisensi tetapi berinvestasi lebih banyak waktu dan sumber daya untuk membangun dan memelihara tumpukan sendiri.
Kapan Memilih yang Mana
Sekarang setelah kita menguraikan fitur, arsitektur, dan trade-off, pertanyaan besar yang perlu dijawab adalah: platform mana yang harus Anda gunakan dan kapan?
Jawabannya bergantung pada tujuan, pengalaman tim, dan kebutuhan operasional Anda.
Skenario yang paling cocok untuk Kubernetes
Kubernetes bersinar pada pengaturan di mana fleksibilitas, kustomisasi, dan tooling open-source menjadi prioritas utama.
Ini sangat cocok ketika:
Singkatnya, jika tim Anda menghargai otonomi, memiliki waktu untuk memelihara platform, dan lebih suka memilih serta mengonfigurasi setiap bagiannya, Kubernetes memberi Anda kekuatan itu.
Skenario yang paling cocok untuk OpenShift
OpenShift dibuat khusus untuk organisasi yang membutuhkan platform yang aman, didukung, dan berkelas enterprise.
Ini paling masuk akal ketika:
Faktor keputusan utama
Berikut beberapa pertimbangan akhir untuk membantu memandu pilihan Anda:
Kesimpulan
Kubernetes dan OpenShift bukanlah pesaing, melainkan bagian dari ekosistem yang sama, masing-masing melayani kebutuhan dan profil pengguna yang berbeda. Kubernetes memberi Anda fleksibilitas dan kendali yang tak tertandingi. OpenShift membangun fondasi itu, menawarkan pengalaman yang lebih terintegrasi, aman, dan ramah enterprise.
Dari pekerjaan saya, saya melihat bagaimana Kubernetes murni bisa menjadi lingkungan belajar yang hebat dan alat yang kuat untuk workflow cloud-native kustom, terutama saat Anda ingin tetap dekat dengan komunitas open-source. Namun, di lingkungan enterprise di mana tim memerlukan kepatuhan, dukungan, dan workflow yang konsisten di berbagai tim, OpenShift menjadi pilihan yang lebih praktis.
Memilih platform yang tepat bergantung pada lebih dari sekadar fitur teknis. Ini tentang pengalaman tim Anda, tujuan bisnis, dan seberapa banyak waktu yang bersedia Anda investasikan untuk membangun versus mengadopsi.
Kedua platform akan tetap ada, dan apa pun yang Anda pilih, Anda akan membangun di atas fondasi yang kuat dan siap masa depan!