
Cursus
Introductie tot Kubernetes
3 uur
19.9K
De afgelopen jaren heb ik met zowel Kubernetes als OpenShift gewerkt, en elk heeft een eigen rol gespeeld in mijn traject.
Terwijl ik me voorbereidde op mijn CKAD-certificering, gebruikte ik vooral vooral kale Kubernetes voor persoonlijke projecten, wat me hielp begrijpen hoe alles onder de motorkap werkt. Daarentegen is het grootste deel van mijn professionele ervaring bij bedrijven met OpenShift. Teams vertrouwen erop om containerized applicaties in productie te draaien, dankzij de ingebouwde beveiliging, ontwikkelaarstools en enterprise-ondersteuning.
In dit artikel deel ik wat ik heb geleerd van het gebruik van beide. Wat maakt ze vergelijkbaar, waar verschillen ze, en welke past beter bij jouw behoeften. Of je nu net begint met containers of wilt opschalen in een productieomgeving, deze vergelijking helpt je de juiste richting te vinden.
Kubernetes is uitgegroeid tot de standaard voor moderne containerorkestratie. Oorspronkelijk ontwikkeld door Google en nu beheerd door de Cloud Native Computing Foundation (CNCF), is het een van de meest gebruikte open-sourceplatforms in de cloud-native wereld.
Voordat we ingaan op de vergelijking met OpenShift, kijken we eerst naar wat Kubernetes is, waar het in uitblinkt en waar het doorgaans voor wordt gebruikt.
Kubernetes (K8S) is een open-sourceplatform dat is ontworpen om de deployment, scaling en het beheer van containerized applicaties te automatiseren.
Het is voortgekomen uit Google’s ervaring met het beheren van containers in productie en is gebaseerd op hun interne systeem genaamd Borg. Sinds het open-source werd, heeft het een enorm ecosysteem ontwikkeld en veel communitysupport gekregen.
In de kern helpt Kubernetes je clusters met machines die containers draaien te beheren. Het biedt API’s en een declaratief model voor het beheren van de volledige levenscyclus van containerworkloads, van scheduling en scaling tot networking en service discovery.
Kubernetes is de industrienorm geworden voor het beheren van op microservices gebaseerde applicaties in cloudomgevingen.
Je kunt meer leren over Kubernetes in de cursus Introduction to Kubernetes of door What is Kubernetes? An Introduction With Examples te lezen.
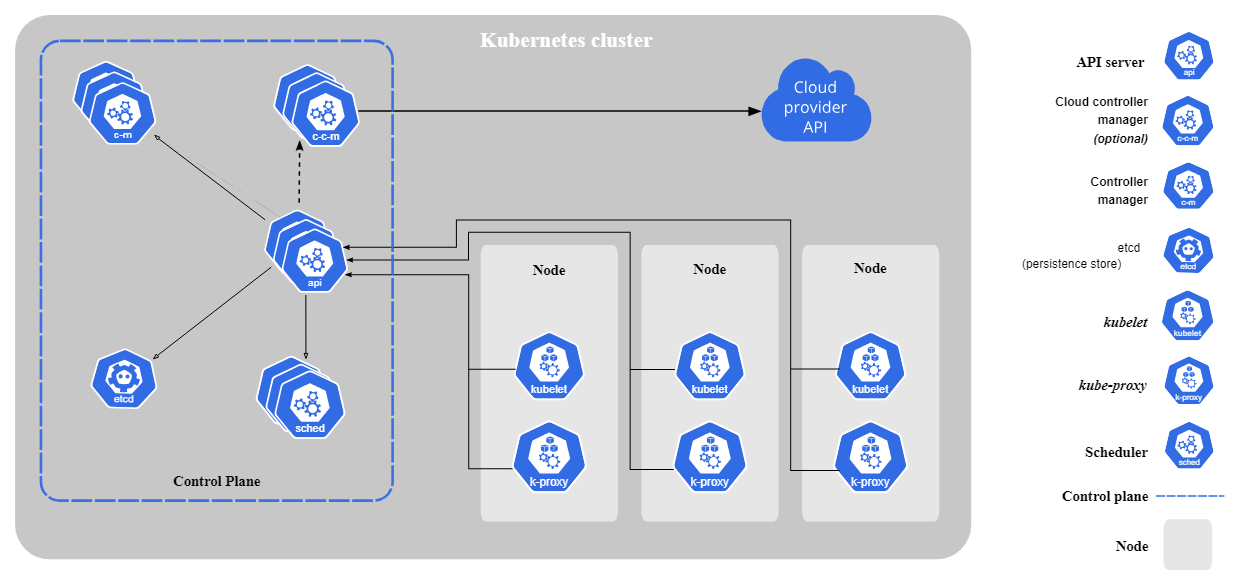
Kernonderdelen van Kubernetes. Afbeelding door Kubernetes.io
Kubernetes biedt een breed scala aan features die het robuust en flexibel maken:
Deze features vormen de bouwstenen voor highly available, schaalbare en robuuste applicaties in uiteenlopende omgevingen, van lokale ontwikkelclusters tot productieklare infrastructuur.
Als je hands-on ervaring met Kubernetes wilt opdoen, raad ik de Kubernetes Tutorial: A Beginner Guide to Deploying Applications aan.
Kubernetes past bij veel moderne applicaties. Enkele van de meest voorkomende use-cases zijn:
Meer weten? Bekijk Kubernetes Architecture Explained voor een uitgebreidere uitleg.
Als Kubernetes je de ruwe motor voor containerorkestratie geeft, is OpenShift meer een volledig uitgeruste wagen rondom die motor.
OpenShift is Red Hat’s Kubernetes-distributie, en hoewel het rechtstreeks op Kubernetes voortbouwt, voegt het een hele laag features toe die bedoeld zijn om de ontwikkel- en operatie-ervaring te vereenvoudigen, te beveiligen en te stroomlijnen.
OpenShift voelt minder alsof je alles from scratch moet opzetten dan werken met kale Kubernetes.
OpenShift is in essentie Kubernetes, gebundeld met extra tools, beveiligingslagen en een betere gebruikerservaring. Het wordt onderhouden en commercieel ondersteund door Red Hat. Het is gebouwd voor teams die Kubernetes in productie willen gebruiken zonder alles zelf te hoeven samenstellen.
Je krijgt nog steeds alle kerncomponenten van Kubernetes (zoals de API-server, scheduler en kubelets), maar OpenShift voegt extra features toe, waaronder een ingebouwde containerregistry, een webgebaseerde beheersconsole, ontwikkelaarstools en strengere security-defaults.
Het is beschikbaar in verschillende deploymentmodellen, variërend van volledig beheerde clouddiensten tot self-hosted platformen in je datacenter.
Dit zijn enkele van de opvallende features en tools die van OpenShift meer maken dan alleen Kubernetes:
Deze aanvullingen maken OpenShift bijzonder aantrekkelijk voor grotere teams of organisaties die meer nodig hebben dan alleen een basis-Kubernetesplatform.
Afhankelijk van hoe je OpenShift wilt deployen en beheren, zijn er verschillende varianten:
Elk van deze bedient andere behoeften, variërend van startups die snel aan de slag willen tot enterprises met strikte beveiligings- en compliance-eisen.
Hoewel OpenShift en Kubernetes een gemeenschappelijke basis delen, lopen hun architecturale benaderingen uiteen zodra je verder gaat dan de basis.
Kubernetes biedt een modulaire, bouw-het-zelf aanpak, terwijl OpenShift een meer geïntegreerde, uitgesproken stack levert. Begrijpen hoe de twee onder de motorkap verschillen, is essentieel om te bepalen wat het beste werkt voor jouw team of organisatie.
In de kern draaien beide platformen Kubernetes. OpenShift is direct bovenop Kubernetes gebouwd en blijft trouw aan de upstream API’s en componenten. Een standaard OpenShift-cluster bevat alle essentiële Kubernetes-elementen, zoals de API-server, etcd, de scheduler en kubelets. Dit betekent dat het volledig compatibel is met Kubernetes-workloads en -tools.
Wat OpenShift onderscheidt, is het ecosysteem dat Red Hat om die basis heen bouwt. Het introduceert features zoals Red Hat Enterprise Linux CoreOS (RHOCS) als het node-besturingssysteem, een geïntegreerde containerregistry en extra platformservices die nauw verweven zijn met Kubernetes.
Deze integraties verminderen het werk dat teams moeten doen om een productieklare omgeving te bouwen en te beveiligen.
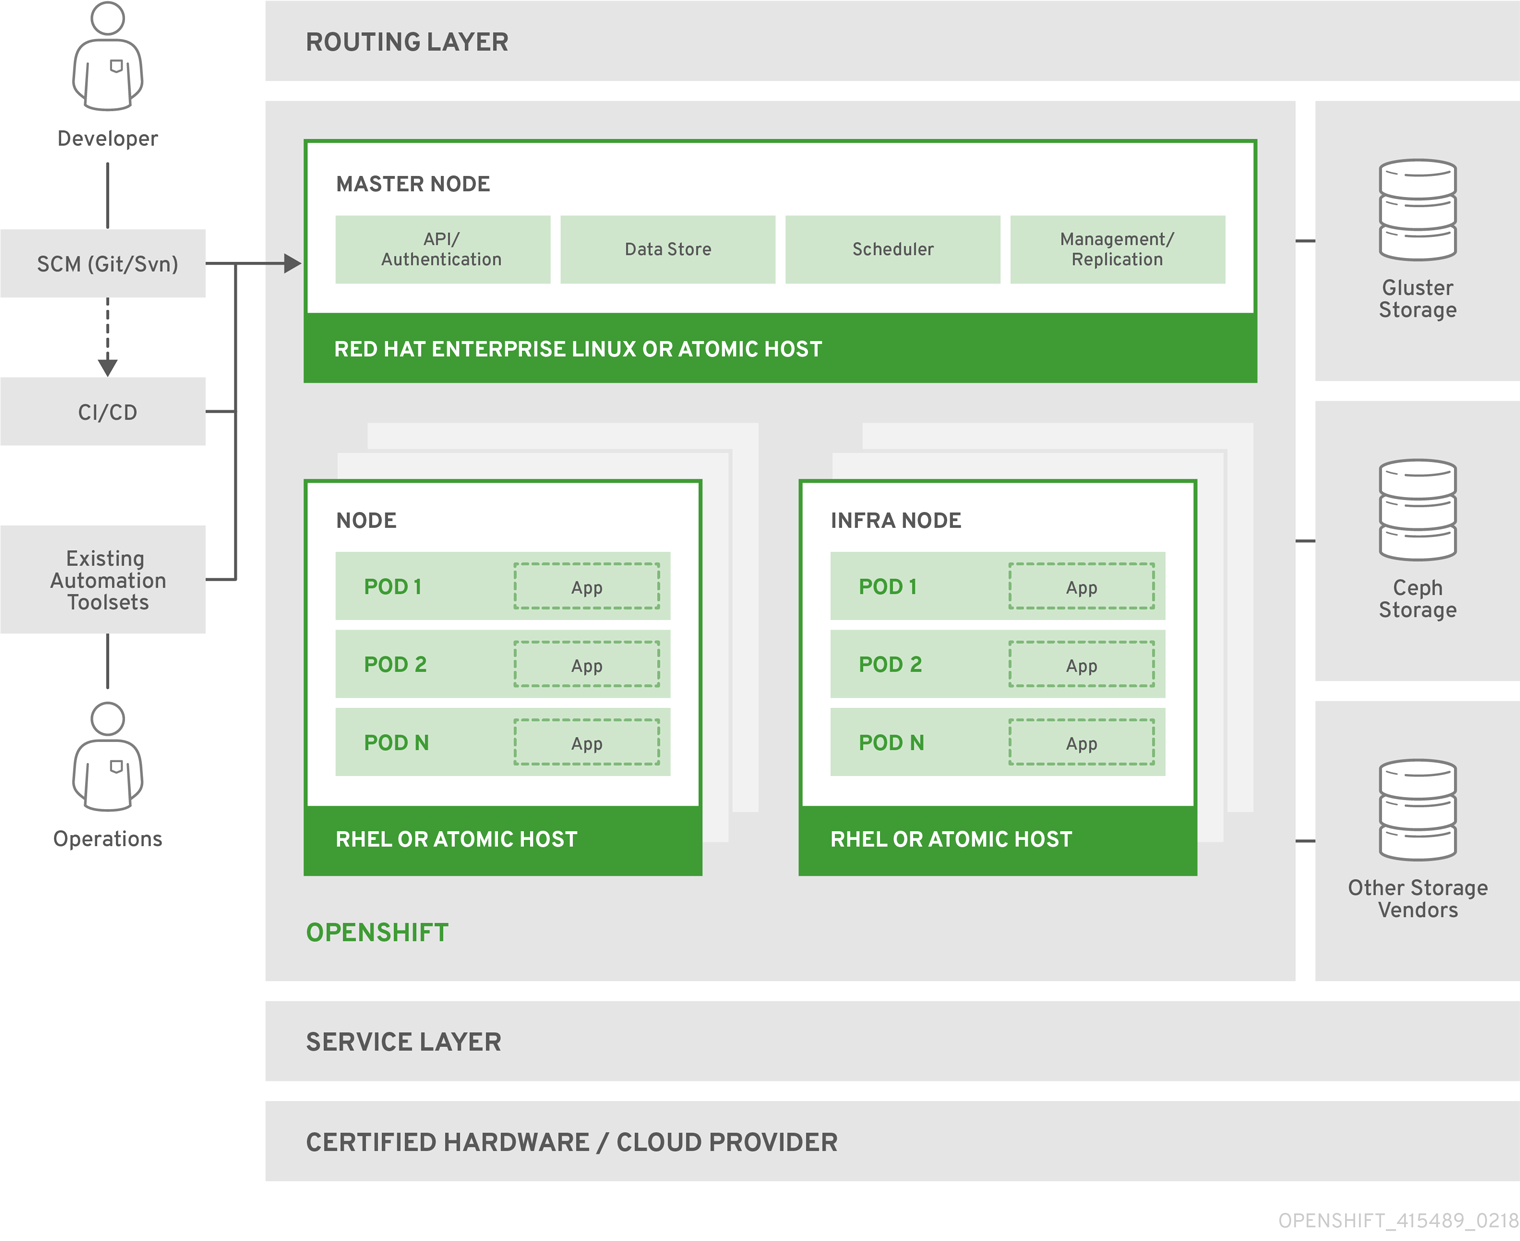
Overzicht van de architectuur van het OpenShift-containerplatform. Afbeelding uit Red Hat-documentatie.
Een van de meest significante architectuurverschillen is de installatiemethode per platform.
Kubernetes en OpenShift bieden beide commandlinetools om met het cluster te werken, maar verschillen in scope en gebruiksgemak:
kubectl, een krachtige CLI-tool die direct met de Kubernetes API communiceert. Het is flexibel en wijdverbreid, maar gaat uit van een zekere vertrouwdheid met YAML en de onderliggende architectuur.oc, een CLI die kubectl uitbreidt met extra mogelijkheden. Het ondersteunt dezelfde basiscommando’s en voegt features toe zoals projectgebaseerde toegang, image stream-beheer en vereenvoudigde loginflows.OpenShift bevat ook een volledige webconsole die het eenvoudiger maakt om applicaties te beheren, workloads te monitoren en toegang te regelen, zonder dat je handmatig YAML hoeft te schrijven.
Kubernetes heeft ook een dashboard, maar het opzetten en beveiligen ervan vergt meer werk.
Beide platformen ondersteunen Helm voor het beheren van applicatiepakketten. OpenShift integreert ook nauw met Operators, beschikbaar via de ingebouwde OperatorHub.
Beveiliging is vaak een belangrijk onderscheid tussen Kubernetes en OpenShift, vooral voor teams in gereguleerde omgevingen of enterprises met strenge compliance-eisen.
Begrijpen hoe beide platformen omgaan met security, toegangscontrole en compliance helpt je bepalen wat beter past bij het risicoprofiel en de governancebehoeften van je organisatie.
Hoewel Kubernetes een flexibel beveiligingskader biedt, bouwt OpenShift daarop voort met een strikter, default secure-by-design aanpak.
In de praktijk kunnen workloads die prima draaien op Kubernetes, op OpenShift falen totdat ze voldoen aan de strengere beveiligingsstandaarden. Dat lijkt misschien een drempel, maar het dwingt teams om vroeg in de ontwikkelcyclus best practices te hanteren.
Zowel Kubernetes als OpenShift ondersteunen RBAC, waarmee je kunt bepalen wie toegang heeft tot wat binnen het cluster.
OpenShift is daardoor beter geschikt voor teams die toegangscontrole willen afdwingen zonder bij nul te beginnen.
Voor teams in gereguleerde sectoren, zoals financiën, gezondheidszorg en overheid, kan dit veel tijd en moeite besparen en het risico verkleinen dat je iets cruciaals mist.
Een groot deel van de keuze tussen Kubernetes en OpenShift komt neer op hoe ze in gebruik aanvoelen.
Waar Kubernetes krachtige bouwstenen biedt, voegt OpenShift een verfijnde laag toe die workflows vereenvoudigt en de productiviteit verhoogt.
In deze sectie bekijken we het ontwikkelen, deployen en beheren van applicaties op elk platform.
kubectl als belangrijkste interface. Het biedt ook een webdashboard, dat relatief basic is en vaak standaard is uitgeschakeld om veiligheidsredenen. De meeste gebruikers werken met Kubernetes via configuratiebestanden en CLI-commando’s. Dat geeft veel controle, maar brengt ook een steile leercurve mee, zeker voor nieuwkomers. Ik werk graag met de OpenShift-UI, omdat je er je applicaties makkelijk en snel mee kunt beheren. Met name debuggen gaat aanzienlijk sneller via de UI dan wanneer je volledig op CLI-commando’s vertrouwt.
Ik raad aan om What's New in the OpenShift 4.4 Web Console Developer Experience te lezen voor meer inzichten in de features en het design van de OpenShift-webconsole.
OpenShift ondersteunt ook een eigen CLI-tool (oc), die kubectl uitbreidt en extra commando’s biedt die zijn afgestemd op OpenShift’s features. Zo hebben ervaren gebruikers dezelfde mate van controle die ze van Kubernetes verwachten.
Kortom, Kubernetes geeft je de bouwstenen om je platform samen te stellen. OpenShift levert meer out of the box, met al geïntegreerde en ondersteunde tools, wat tijd bespaart en complexiteit vermindert.
Het langetermijnsucces van een platform hangt niet alleen af van de features, maar ook van het ecosysteem en de soort ondersteuning die het biedt. Dit is vooral belangrijk in een grote enterprise, omdat je uitgebreide support nodig hebt voor je productieomgeving.
Zowel Kubernetes als OpenShift hebben bloeiende communities en vendorsteun, maar kiezen heel verschillende benaderingen qua governance, leveranciersverantwoordelijkheid en enterprise-gereedheid.
Dit verschil kan cruciaal zijn voor teams die in productie of gereguleerde omgevingen werken, waar leveranciersverantwoordelijkheid en langetermijnsupport onmisbaar zijn.
Beide platformen worden goed ondersteund door grote cloudproviders, maar bedienen verschillende use-cases.
Kubernetes vormt de basis van alle primaire managed Kubernetes-diensten:
Deze diensten nemen veel operationele lasten weg en zijn ideaal voor teams die dicht bij upstream Kubernetes willen blijven.
OpenShift is ook beschikbaar als managed service:
Red Hat biedt ook OpenShift Dedicated aan, een volledig beheerde OpenShift-omgeving die in de public cloud wordt gehost maar door Red Hat wordt beheerd.
OpenShift is beter geschikt voor bedrijven die een stabiel, ondersteund platform out of the box nodig hebben.
Bij het evalueren van Kubernetes en OpenShift gaat het bij kosten niet alleen om softwarelicenties. Het gaat om total cost of ownership, inclusief infrastructuur, tooling, support en interne expertise.
Beide platformen hanteren heel verschillende modellen, en inzicht daarin helpt je realistisch te plannen voor adoptie op korte en lange termijn.
Een van de grootste voordelen van Kubernetes is dat het open-source en gratis is. Je kunt het downloaden, overal draaien en gebruiken zonder licentiekosten. Dat maakt het aantrekkelijk voor startups, hobbyprojecten of teams die volledige controle willen zonder vendor lock-in.
Maar “gratis” betekent niet dat er geen kosten zijn. Kubernetes in productie draaien omvat meestal:
Dus hoewel Kubernetes geen licentiekosten heeft, kunnen de kosten voor mensen en tooling aanzienlijk zijn, zeker naarmate je cluster groeit.
OpenShift hanteert een traditioneler, abonnementsgericht model. Je betaalt voor een Red Hat-licentie, die je toegang geeft tot:
De prijs hangt af van factoren zoals het aantal nodes, CPU-cores en het deploymentmodel (self-managed vs. managed). Het is gericht op enterprises die een verpakte, productieklare oplossing met officiële support nodig hebben.
De afruil is duidelijk: je betaalt met OpenShift meer vooraf, maar krijgt een geïntegreerde ervaring en minder operationele inspanning. Met Kubernetes bespaar je op licenties, maar investeer je meer tijd en middelen om de stack zelf te bouwen en te onderhouden.
Nu we de features, architecturen en afwegingen hebben doorgenomen, is de grote vraag: welk platform gebruik je wanneer?
Het antwoord hangt af van je doelen, teamervaring en operationele behoeften.
Kubernetes blinkt uit in setups waar flexibiliteit, maatwerk en open tooling topprioriteiten zijn.
Het is een goede keuze wanneer:
Kortom, als je team waarde hecht aan autonomie, tijd heeft om het platform te onderhouden en het liefst elk onderdeel zelf kiest en configureert, geeft Kubernetes je die vrijheid.
OpenShift is doelbewust gebouwd voor organisaties die een veilig, ondersteund en enterprise-grade platform nodig hebben.
Het is vooral logisch wanneer:
Hier zijn nog enkele overwegingen die je keuze helpen sturen:
Kubernetes en OpenShift zijn geen concurrenten, maar onderdelen van hetzelfde ecosysteem, elk met een andere doelgroep en behoefte. Kubernetes geeft je ongeëvenaarde flexibiliteit en controle. OpenShift bouwt daarop voort en biedt een meer geïntegreerde, veilige en enterprise-vriendelijke ervaring.
Uit mijn werk heb ik gezien hoe kale Kubernetes een geweldige leeromgeving kan zijn en een krachtig hulpmiddel voor aangepaste, cloud-native workflows, vooral wanneer je dicht bij de open-sourcecommunity wilt blijven. Maar in enterprise-omgevingen, waar teams compliance, support en consistente workflows over meerdere teams nodig hebben, is OpenShift de praktischere keuze gebleken.
De juiste platformkeuze hangt van meer af dan alleen technische features. Het gaat om de ervaring van je team, je bedrijfsdoelen en hoeveel tijd je wilt investeren in bouwen versus adopteren.
Beide platformen blijven, en wat je ook kiest, je bouwt op een stevige, future-proof basis!
Leer meer over Kubernetes met deze cursussen!
Cursus
Leerpad
Cursus
blog
Adel Nehme
15 min

