Negli ultimi anni ho avuto l'opportunità di lavorare sia con Kubernetes sia con OpenShift, e ciascuno ha avuto un ruolo distinto nel mio percorso.
Mentre mi preparavo per la mia certificazione CKAD, ho per lo più usato il Kubernetes "puro" per progetti personali, il che mi ha aiutato a capire come funzionano le cose sotto il cofano. Al contrario, la maggior parte della mia esperienza professionale in azienda è stata con OpenShift. I team fanno affidamento su di esso per eseguire applicazioni containerizzate in produzione, grazie alle funzionalità di sicurezza integrate, agli strumenti per sviluppatori e al supporto enterprise.
In questo articolo voglio condividere ciò che ho imparato usando entrambi. Cosa li accomuna, dove differiscono e quale potrebbe adattarsi meglio in base alle tue esigenze. Che tu stia iniziando ora con i container o stia cercando di scalare in un ambiente di produzione, questo confronto dovrebbe aiutarti a trovare la direzione giusta.
Panoramica di Kubernetes
Kubernetes è diventato lo standard per l'orchestrazione moderna dei container. Inizialmente sviluppato da Google e ora mantenuto dalla Cloud Native Computing Foundation (CNCF), è una delle piattaforme open source più adottate nel mondo cloud-native.
Prima di entrare nel confronto con OpenShift, vediamo cos'è Kubernetes, in cosa eccelle e dove viene tipicamente utilizzato.
Cos'è Kubernetes?
Kubernetes (K8s) è una piattaforma open source progettata per automatizzare il deployment, lo scaling e la gestione di applicazioni containerizzate.
È nato dall'esperienza di Google nella gestione dei container in produzione ed è basato su un loro sistema interno chiamato Borg. Da quando è diventato open source, ha sviluppato un enorme ecosistema e ha ottenuto un forte supporto dalla community.
Alla base, Kubernetes ti aiuta a gestire cluster di macchine che eseguono container. Fornisce API e un modello dichiarativo per gestire l'intero ciclo di vita dei carichi di lavoro containerizzati, dalla schedulazione e lo scaling alla rete e al service discovery.
Kubernetes è diventato lo standard del settore per gestire applicazioni basate su microservizi in ambienti cloud.
Puoi approfondire Kubernetes nel corso Introduction to Kubernetes o leggendo What is Kubernetes? An Introduction With Examples.
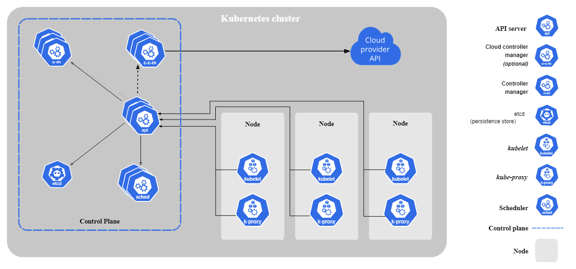
Componenti principali di Kubernetes. Immagine di Kubernetes.io
Caratteristiche principali
Kubernetes offre un'ampia gamma di funzionalità che lo rendono robusto e flessibile:
- Orchestrazione dei container: automatizza il deployment, lo scaling e la gestione dei container.
- Configurazione dichiarativa: definisci lo stato desiderato delle tue applicazioni usando file YAML o JSON.
- Auto-riparazione: riavvia automaticamente i container in errore, sostituisce i nodi inattivi e ripianifica i carichi di lavoro per garantire la continuità operativa.
- Service discovery e bilanciamento del carico: instrada il traffico ai pod corretti usando DNS e load balancing integrati.
- Scalabilità orizzontale: scala le applicazioni in base all'uso della CPU o a metriche personalizzate.
- Aggiornamenti progressivi e rollback: distribuisci nuove versioni della tua app con downtime minimo e torna indietro se necessario.
- Gestione di secret e configurazioni: gestisci in modo sicuro dati sensibili come chiavi API e variabili d'ambiente.
Queste funzionalità forniscono i mattoni per eseguire applicazioni altamente disponibili, scalabili e resilienti in vari ambienti, dai cluster di sviluppo locali a infrastrutture pronte per la produzione.
Se vuoi fare pratica con Kubernetes, consiglio il Kubernetes Tutorial: A Beginner Guide to Deploying Applications.
Casi d'uso
Kubernetes è adatto a molte applicazioni moderne. Alcuni dei casi d'uso più comuni includono:
- Architetture a microservizi: ideale per gestire e scalare servizi debolmente accoppiati in modo indipendente.
- Applicazioni cloud-native: progettate per sfruttare appieno l'elasticità del cloud e l'infrastruttura distribuita.
- Setup multi-cloud o ibridi: esegui le tue applicazioni su più provider cloud o data center on-prem con lo stesso set di strumenti.
- DevOps e pipeline CI/CD: Kubernetes abilita automazione e flessibilità nella creazione, nel test e nel deployment continuo delle applicazioni.
- Piattaforme di machine learning e data science: con strumenti come Kubeflow e MLflow, Kubernetes supporta anche training distribuito dei modelli, workflow riproducibili e deployment dei modelli.
Vuoi saperne di più? Da' un'occhiata a Kubernetes Architecture Explained per un'analisi più dettagliata.
Panoramica di OpenShift
Se Kubernetes ti fornisce il motore grezzo per l'orchestrazione dei container, OpenShift è più come un veicolo completo costruito attorno a quel motore.
OpenShift è la distribuzione Kubernetes di Red Hat e, pur basandosi direttamente su Kubernetes, aggiunge un intero livello di funzionalità che puntano a semplificare, mettere in sicurezza e rendere più fluida l'esperienza di sviluppatori e operatori.
Con OpenShift, a differenza del Kubernetes "puro", non sembra di dover impostare tutto da zero.
Cos'è OpenShift?
OpenShift è essenzialmente Kubernetes insieme a strumenti aggiuntivi, livelli di sicurezza e una migliore esperienza utente. È mantenuto e supportato commercialmente da Red Hat. È pensato per i team che vogliono usare Kubernetes in produzione senza dover assemblare tutto da soli.
Pur mantenendo tutti i componenti principali di Kubernetes (come API server, scheduler e kubelet), OpenShift aggiunge funzionalità ulteriori, tra cui un registry di container integrato, una console di amministrazione web, strumenti per sviluppatori e impostazioni di sicurezza predefinite più rigide.
È disponibile in diversi modelli di deployment, dai servizi cloud completamente gestiti alle piattaforme self-hosted nel tuo data center.
Componenti e funzionalità chiave
Ecco alcune delle funzionalità e degli strumenti che rendono OpenShift qualcosa in più di Kubernetes:
- CI/CD integrata: OpenShift include il supporto nativo per pipeline Tekton e workflow GitOps pronti all'uso.
- Console web: un'interfaccia web pulita e intuitiva per sviluppatori e amministratori di cluster. Rende molto più accessibile gestire i deployment, monitorare le risorse e consultare i log.
- Migliorie alla sicurezza: elementi come Security Context Constraints (SCC), scansione delle immagini e RBAC integrato sono più stringenti e standardizzati rispetto al Kubernetes "vanilla".
- Red Hat Enterprise Linux CoreOS (RHCOS): un sistema operativo dedicato che gira sui nodi OpenShift, ottimizzato per i carichi di lavoro containerizzati.
- OperatorHub: un marketplace curato per installare e gestire i Kubernetes Operator, che automatizzano le attività del ciclo di vita delle applicazioni.
Queste aggiunte rendono OpenShift particolarmente interessante per team o organizzazioni più grandi che necessitano di qualcosa in più di una piattaforma Kubernetes di base.
Varianti di OpenShift
A seconda di come vuoi distribuire e gestire OpenShift, esistono diverse varianti:
- OpenShift Container Platform: la versione self-managed che puoi eseguire sulla tua infrastruttura, molto diffusa in setup on-premise e ibridi.
- OpenShift Online: un servizio OpenShift completamente ospitato e gestito da Red Hat, ideale per iniziare senza dover configurare nulla da solo.
- OpenShift Dedicated: un'offerta OpenShift gestita, ospitata su provider cloud pubblici come AWS e Google Cloud ma amministrata da Red Hat per tuo conto.
Ciascuna di queste opzioni risponde a esigenze diverse, dalle startup che vogliono partire rapidamente alle enterprise con requisiti rigorosi di sicurezza e conformità.
Confronto dell'architettura
Sebbene OpenShift e Kubernetes condividano una base comune, i loro approcci architetturali divergono superate le nozioni di base.
Kubernetes offre un modello modulare, da costruire in autonomia; OpenShift propone uno stack più integrato e con scelte progettuali opinabili. Capire come differiscono sotto il cofano è fondamentale per sapere quale funzionerà meglio per il tuo team o la tua organizzazione.
Alla base, entrambe le piattaforme eseguono Kubernetes. OpenShift è costruito direttamente sopra Kubernetes e aderisce alle sue API e componenti upstream. Un cluster OpenShift standard include tutti gli elementi essenziali di Kubernetes, come l'API server, etcd, lo scheduler e i kubelet. Ciò significa che è pienamente compatibile con carichi di lavoro e strumenti Kubernetes.
Ciò che distingue OpenShift è l'ecosistema che Red Hat costruisce attorno a tale fondazione. Introduce funzionalità come Red Hat Enterprise Linux CoreOS (RHOCS) come sistema operativo dei nodi, un registry di container integrato e servizi di piattaforma aggiuntivi strettamente accoppiati a Kubernetes.
Queste integrazioni riducono il lavoro necessario ai team per creare e mettere in sicurezza un ambiente di livello produttivo.
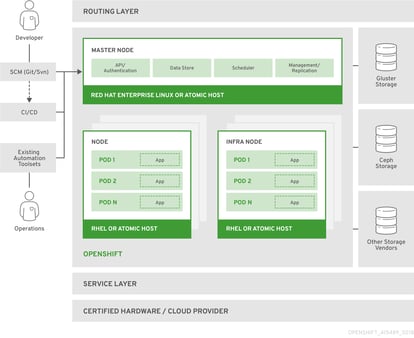
Panoramica dell'architettura della piattaforma container OpenShift. Immagine dalla documentazione Red Hat.
Installazione e setup
Una delle differenze architetturali più significative è il metodo di installazione di ciascuna piattaforma.
- Kubernetes offre flessibilità nel deployment. Puoi avviare un cluster locale con strumenti come minikube, usare servizi gestiti dal cloud come GKE o EKS, oppure installarlo manualmente con strumenti come kubeadm. Questo ti dà controllo totale, ma significa anche che sei responsabile di tutto, inclusa la configurazione della rete, dello storage e l'installazione di strumenti come monitoraggio e logging.
- OpenShift, invece, offre un processo di installazione più guidato e automatizzato. OpenShift propone diversi metodi di installazione per adattarsi a differenti ambienti infrastrutturali e preferenze degli utenti.
- Uno è l'Installer-Provisioned Infrastructure, che automatizza la creazione del cluster sulle piattaforme supportate.
- L'altro è l'User-Provisioned Infrastructure, che fornisce maggior controllo ai team infrastrutturali.
- Puoi leggere di più su come installare OpenShift nella documentazione utente ufficiale.
Strumenti di deployment e gestione
Kubernetes e OpenShift offrono entrambi strumenti a riga di comando per interagire con il cluster, ma differiscono per ambito e usabilità:
- Kubernetes si affida a
kubectl, un potente strumento CLI che interagisce direttamente con le API di Kubernetes. È flessibile e ampiamente usato, ma presuppone una certa familiarità con YAML e l'architettura sottostante.
- OpenShift include
oc, una CLI che estende kubectl con capacità aggiuntive. Supporta gli stessi comandi di base e aggiunge funzionalità come accesso basato su progetto, gestione delle image stream e flussi di login semplificati.
OpenShift include anche una console web completa che semplifica la gestione delle applicazioni, il monitoraggio dei carichi di lavoro e il controllo degli accessi, senza dover scrivere YAML a mano.
Anche Kubernetes offre una dashboard, ma la sua configurazione e messa in sicurezza richiedono più lavoro.
Entrambe le piattaforme supportano Helm per la gestione dei pacchetti applicativi. OpenShift integra inoltre strettamente gli Operator, disponibili tramite l'OperatorHub integrato.
Sicurezza e governance
La sicurezza è spesso un elemento chiave di differenziazione tra Kubernetes e OpenShift, soprattutto per i team che operano in ambienti regolamentati o con requisiti di conformità stringenti.
Capire come entrambe le piattaforme gestiscono sicurezza, controllo degli accessi e conformità può aiutarti a decidere quale si adatta meglio al profilo di rischio e alle esigenze di governance della tua organizzazione.
Policy di sicurezza predefinite
Sebbene Kubernetes fornisca un framework di sicurezza flessibile, OpenShift vi costruisce sopra con un approccio più rigoroso e sicuro di default.
- Kubernetes offre molta flessibilità in termini di sicurezza, ma in gran parte richiede di costruire tutto da zero. Out of the box, Kubernetes non impone policy di sicurezza runtime rigorose. Fornisce funzionalità come PodSecurity Admission (PSA) e Security Context, che devono essere configurate e gestite esplicitamente.
- OpenShift è più proattivo in tema di sicurezza. Include di default le Security Context Constraints (SCC). Queste definiscono cosa un Pod può o non può fare, ad esempio se può girare come root o usare il networking dell'host. Applicando questi vincoli, OpenShift riduce il rischio di configurazioni errate ed escalation di privilegi, aspetto fondamentale soprattutto nei cluster multi-tenant.
In pratica, carichi di lavoro che funzionano bene su Kubernetes possono fallire su OpenShift finché non rispettano i suoi standard di sicurezza più rigorosi. Può sembrare un ostacolo iniziale, ma spinge i team ad adottare le best practice già nelle prime fasi di sviluppo.
Controllo degli accessi basato sui ruoli (RBAC)
Sia Kubernetes che OpenShift supportano l'RBAC, permettendoti di controllare chi ha accesso a cosa all'interno del cluster.
- Kubernetes offre un sistema RBAC altamente configurabile, che ti consente di definire ruoli e assegnarli a utenti o service account. Tuttavia, spetta all'amministratore del cluster configurare correttamente i ruoli, e non c'è una struttura imposta su come dovrebbe essere definito l'ambito degli accessi.
- OpenShift si basa sul modello RBAC di Kubernetes ma include ruoli predefiniti e un modello di accesso basato su progetto che rende più semplice gestire gli accessi in modo coerente. Ogni progetto OpenShift (grosso modo equivalente a un namespace Kubernetes) dispone di un proprio set di permessi, aiutando i team a isolare i carichi di lavoro e gestire gli accessi in modo più intuitivo.
OpenShift è quindi più adatto ai team che vogliono applicare il controllo degli accessi senza partire da zero.
- In Kubernetes, monitoraggio e conformità sono tipicamente componenti aggiuntivi. Puoi installare strumenti come Prometheus, Grafana, Falco o sistemi di audit logging. Tuttavia, richiedono configurazione e manutenzione manuali. Questo ti dà flessibilità, ma aumenta il carico operativo.
- OpenShift include uno stack di monitoraggio integrato (Prometheus, Alertmanager e Grafana), logging centralizzato e strumenti come il Compliance Operator. Questi sono integrati nella piattaforma e supportati out of the box, offrendo ai team visibilità su ciò che è in esecuzione e sul suo allineamento alle baseline di sicurezza.
Per i team in settori regolamentati, come finanza, sanità e pubblica amministrazione, questo può far risparmiare tempo e impegno significativi e ridurre il rischio di tralasciare qualcosa di critico.
Esperienza sviluppatore e utente
Una parte importante della scelta tra Kubernetes e OpenShift riguarda l'esperienza d'uso.
Mentre Kubernetes offre potenti mattoni di base, OpenShift aggiunge uno strato rifinito che semplifica i workflow e migliora la produttività.
Questa sezione esamina il processo di sviluppo, deployment e gestione delle applicazioni su ciascuna piattaforma.
Interfaccia e usabilità
- Kubernetes è guidato principalmente dalla riga di comando, con
kubectl come interfaccia principale. Offre anche una dashboard web, relativamente basilare e spesso disabilitata di default per motivi di sicurezza. La maggior parte degli utenti interagisce con Kubernetes tramite file di configurazione e comandi CLI. Questo ti dà molto controllo, ma comporta anche una curva di apprendimento ripida, soprattutto per i neofiti.
- OpenShift, al contrario, include una console web completa, progettata sia per sviluppatori sia per amministratori di cluster. Puoi creare e gestire progetti, distribuire applicazioni da repository Git o immagini container, visualizzare log e metriche e persino avviare build senza toccare la riga di comando. L'interfaccia è ben integrata e user-friendly, abbassando la barriera d'ingresso per i team senza profonda esperienza Kubernetes.
Mi piace lavorare con la UI di OpenShift, perché ti permette di gestire le applicazioni in modo semplice e rapido. In particolare, il debugging è diventato notevolmente più veloce usando la UI invece di affidarsi interamente ai comandi CLI.
Consiglio di leggere What's New in the OpenShift 4.4 Web Console Developer Experience per ottenere ulteriori informazioni sulle funzionalità e sul design della console web di OpenShift.
OpenShift supporta anche il proprio strumento CLI (oc), che estende kubectl e fornisce comandi aggiuntivi pensati per le funzionalità di OpenShift. Questo offre agli utenti più esperti lo stesso livello di controllo che si aspettano da Kubernetes.
Integrazione con strumenti DevOps
- Kubernetes offre integrazione con strumenti DevOps come Jenkins, Argo CD, Tekton e Flux. Ma configurarli di solito richiede lavoro extra. Devi installarli e configurarli manualmente, gestire le credenziali e costruire le tue pipeline CI/CD.
- OpenShift semplifica questo includendo OpenShift Pipelines (basato su Tekton) e OpenShift GitOps (basato su Argo CD) come componenti nativi. Sono strettamente integrati con la piattaforma, quindi puoi creare, testare e distribuire direttamente dalla UI o dalla CLI senza fare affidamento su plugin esterni. OpenShift supporta anche build config, image stream e deployment automatici attivati da modifiche al codice o alle immagini. Queste funzionalità facilitano la continuous delivery.
Ecosistema ed estendibilità
- Kubernetes ha un ecosistema vastissimo. Troverai migliaia di strumenti open source, chart Helm e componenti supportati dalla community per tutto, dal monitoraggio e tracing ai service mesh e ai carichi di lavoro di AI. È flessibile ed estensibile, ma questa flessibilità implica dover prendere più decisioni e mantenere più componenti in autonomia.
- OpenShift supporta anch'esso Helm, CRD e estensioni native Kubernetes, ma cura il suo ecosistema tramite OperatorHub. OperatorHub fornisce un catalogo centralizzato, supportato da Red Hat, che facilita la ricerca e il deployment di componenti pronti per la produzione.
In breve, Kubernetes ti dà i mattoni per assemblare la tua piattaforma. OpenShift ti offre di più out of the box, con strumenti già integrati e supportati, risparmiando tempo e riducendo la complessità.
Supporto ed ecosistema
Il successo a lungo termine di una piattaforma dipende spesso non solo dalle funzionalità, ma anche dal suo ecosistema e dal tipo di supporto offerto. Ciò è particolarmente importante nelle grandi aziende, dove serve un supporto completo per l'ambiente di produzione.
Sia Kubernetes che OpenShift hanno community floride e supporto dei vendor, ma adottano approcci molto diversi in termini di governance, responsabilità del fornitore e prontezza per l'impresa.
- Kubernetes è governato dalla Cloud Native Computing Foundation (CNCF) e mantenuto da un'ampia community globale di contributor. Beneficia della partecipazione estesa di principali provider cloud, aziende tech e sviluppatori indipendenti. Questo modello decentralizzato consente a Kubernetes di evolvere rapidamente e rimanere vendor-neutral, ma significa anche che non esiste un unico punto di responsabilità commerciale. Il supporto dipende dal tuo vendor, dal servizio gestito che utilizzi o dal tuo team DevOps interno.
- OpenShift, invece, è sviluppato e supportato da Red Hat. Pur basandosi su Kubernetes, viene fornito con supporto commerciale, inclusi Service Level Agreement (SLA), integrazioni certificate e consulenza di esperti. Red Hat diventa il referente se il tuo team ha bisogno di supporto prevedibile, aggiornamenti regolari e affidabilità a livello enterprise.
Questa differenza può essere determinante per i team che operano in produzione o in ambienti regolamentati, dove responsabilità del fornitore e supporto a lungo termine sono imprescindibili.
Supporto dei provider cloud
Entrambe le piattaforme sono ben supportate dai principali provider cloud, ma servono casi d'uso diversi.
Kubernetes è la base di tutti i principali servizi Kubernetes gestiti:
- GKE (Google Kubernetes Engine)
- EKS (Elastic Kubernetes Service su AWS)
- AKS (Azure Kubernetes Service)
Questi servizi astraggono gran parte dell'onere operativo e sono ottimi per i team che vogliono rimanere vicini a Kubernetes upstream.
OpenShift è disponibile anche come servizio gestito:
- Red Hat OpenShift Service on AWS (ROSA)
- Microsoft Azure Red Hat OpenShift (ARO)
- OpenShift su IBM Cloud
Red Hat offre anche OpenShift Dedicated, un ambiente OpenShift completamente gestito, ospitato sul cloud pubblico ma operato da Red Hat.
Prontezza per l'impresa
- Kubernetes può essere utilizzato efficacemente in ambienti enterprise, ma spesso richiede l'integrazione di strumenti di terze parti per monitoraggio, sicurezza, conformità e automazione. I team devono costruire, configurare e mantenere queste integrazioni, un compito che le organizzazioni più grandi con team DevOps esperti possono gestire meglio.
- OpenShift è stato progettato pensando alle enterprise. Include monitoraggio e logging integrati, policy di sicurezza avanzate, autenticazione centralizzata (via LDAP, OAuth e SSO) e una suite di strumenti validati per l'uso in produzione. Ottieni anche Operator certificati, release con supporto a lungo termine e un chiaro percorso di upgrade, il tutto supportato dagli SLA enterprise di Red Hat.
OpenShift è più adatto alle aziende che necessitano di una piattaforma stabile e supportata out of the box.
Costi e licenze
Quando valuti Kubernetes e OpenShift, il costo non riguarda solo le licenze software. Riguarda il costo totale di proprietà, inclusi infrastruttura, strumenti, supporto ed expertise interna.
I due modelli sono molto diversi, e comprenderli può aiutarti a pianificare realisticamente adozione a breve e lungo termine.
Considerazioni sui costi di Kubernetes
Uno dei vantaggi più significativi di Kubernetes è che è open source e gratuito. Puoi scaricarlo, eseguirlo ovunque e usarlo senza pagare una licenza. Questo lo rende attraente per startup, progetti hobbistici o team che vogliono controllo totale senza vendor lock-in.
Ma "gratuito" non significa senza costi. Eseguire Kubernetes in produzione di solito comporta:
- Costi di infrastruttura: che sia on-premises o nel cloud, dovrai gestire risorse di calcolo, storage e rete.
- Overhead operativo: impostare monitoraggio, logging, RBAC, pipeline CI/CD e sicurezza richiede tempo ed esperienza.
- Costi di supporto: se qualcosa si rompe, non esiste un supporto ufficiale a meno che tu non stia usando un servizio Kubernetes gestito o pagando un fornitore terzo.
Quindi, sebbene Kubernetes non abbia costi di licenza, i costi umani e degli strumenti possono essere significativi, soprattutto man mano che il cluster scala.
Modello di pricing di OpenShift
OpenShift adotta un approccio più tradizionale basato su abbonamento. Paghi una licenza Red Hat, che ti dà accesso a:
- OpenShift Container Platform o i servizi gestiti nel cloud (come ROSA o ARO).
- Strumenti integrati per CI/CD, osservabilità e sicurezza.
- Accesso al supporto clienti di Red Hat e all'ecosistema certificato.
- Aggiornamenti regolari, patch e versioni con supporto a lungo termine (LTS).
Il prezzo dipende da fattori come numero di nodi, core CPU e modello di deployment (self-managed vs. gestito). È comunque pensato per le enterprise che richiedono una soluzione pacchettizzata, pronta per la produzione e con supporto ufficiale.
Il trade-off è semplice: con OpenShift paghi di più in anticipo, ma ottieni un'esperienza integrata e meno sforzo operativo. Con Kubernetes risparmi sulle licenze, ma investi più tempo e risorse per costruire e mantenere lo stack in autonomia.
Quando scegliere cosa
Ora che abbiamo analizzato funzionalità, architetture e compromessi, la grande domanda è: quale piattaforma dovresti usare e quando?
La risposta dipende dai tuoi obiettivi, dall'esperienza del team e dalle esigenze operative.
Scenari più adatti a Kubernetes
Kubernetes brilla in contesti in cui flessibilità, personalizzazione e strumenti open sono le massime priorità.
È un'ottima scelta quando:
- Hai un team DevOps esperto e vuoi controllo totale sul tuo stack
- Stai costruendo applicazioni cloud-native con una mentalità Do It Yourself (DIY)
- Puoi gestire il tuo supporto
- Vuoi avere costi più bassi
- Vuoi evitare il vendor lock-in
- Stai lavorando a side project, strumenti interni o prodotti nelle prime fasi
In sintesi, se il tuo team valorizza l'autonomia, ha tempo per mantenere la piattaforma e preferisce scegliere e configurare ogni pezzo del puzzle, Kubernetes ti dà questo potere.
Scenari più adatti a OpenShift
OpenShift è progettato per organizzazioni che necessitano di una piattaforma sicura, supportata e di livello enterprise.
Ha più senso quando:
- Lavori in un settore regolamentato (es. finanza, sanità, PA) con requisiti stringenti di conformità
- Il tuo team vuole una soluzione pronta all'uso con CI/CD, monitoraggio e RBAC integrati
- Hai bisogno di supporto ufficiale e stabilità a lungo termine da un vendor come Red Hat
- I tuoi sviluppatori trarrebbero vantaggio da una UI amichevole e workflow self-service
- Vuoi ridurre l'overhead operativo e accelerare le pipeline di delivery
Fattori decisionali chiave
Ecco alcune considerazioni finali per guidare la tua scelta:
- Budget: Kubernetes non ha costi di licenza ma comporta costi operativi interni più alti. OpenShift richiede un abbonamento ma offre più servizi integrati.
- Esperienza del team: Kubernetes richiede più esperienza pratica in ambito DevOps. OpenShift aiuta ad astrarre gran parte di tale complessità.
- Time to production: con OpenShift spesso si arriva alla produzione più rapidamente.
- Sicurezza e conformità: i default di OpenShift sono più stringenti e più adatti ad ambienti enterprise o regolamentati.
Conclusione
Kubernetes e OpenShift non sono concorrenti, ma parti dello stesso ecosistema, ognuno al servizio di esigenze e profili utente diversi. Kubernetes ti offre flessibilità e controllo senza pari. OpenShift costruisce su queste basi, offrendo un'esperienza più integrata, sicura e adatta alle imprese.
Dalla mia esperienza, ho visto come il Kubernetes "puro" possa essere un ottimo ambiente di apprendimento e uno strumento potente per workflow cloud-native personalizzati, soprattutto quando si vuole restare vicini alla community open source. Tuttavia, nei contesti enterprise dove servono conformità, supporto e workflow coerenti tra più team, OpenShift si è rivelata la scelta più pratica.
Scegliere la piattaforma giusta dipende da più dei soli aspetti tecnici. Conta l'esperienza del tuo team, gli obiettivi di business e quanto tempo sei disposto a investire tra costruire in casa e adottare una soluzione pronta.
Entrambe le piattaforme sono qui per restare e, qualunque tu scelga, costruirai su fondamenta solide e a prova di futuro!





Negli ultimi anni ho avuto l'opportunità di lavorare sia con Kubernetes sia con OpenShift, e ciascuno ha avuto un ruolo distinto nel mio percorso.
Mentre mi preparavo per la mia certificazione CKAD, ho per lo più usato il Kubernetes "puro" per progetti personali, il che mi ha aiutato a capire come funzionano le cose sotto il cofano. Al contrario, la maggior parte della mia esperienza professionale in azienda è stata con OpenShift. I team fanno affidamento su di esso per eseguire applicazioni containerizzate in produzione, grazie alle funzionalità di sicurezza integrate, agli strumenti per sviluppatori e al supporto enterprise.
In questo articolo voglio condividere ciò che ho imparato usando entrambi. Cosa li accomuna, dove differiscono e quale potrebbe adattarsi meglio in base alle tue esigenze. Che tu stia iniziando ora con i container o stia cercando di scalare in un ambiente di produzione, questo confronto dovrebbe aiutarti a trovare la direzione giusta.
Panoramica di Kubernetes
Kubernetes è diventato lo standard per l'orchestrazione moderna dei container. Inizialmente sviluppato da Google e ora mantenuto dalla Cloud Native Computing Foundation (CNCF), è una delle piattaforme open source più adottate nel mondo cloud-native.
Prima di entrare nel confronto con OpenShift, vediamo cos'è Kubernetes, in cosa eccelle e dove viene tipicamente utilizzato.
Cos'è Kubernetes?
Kubernetes (K8s) è una piattaforma open source progettata per automatizzare il deployment, lo scaling e la gestione di applicazioni containerizzate.
È nato dall'esperienza di Google nella gestione dei container in produzione ed è basato su un loro sistema interno chiamato Borg. Da quando è diventato open source, ha sviluppato un enorme ecosistema e ha ottenuto un forte supporto dalla community.
Alla base, Kubernetes ti aiuta a gestire cluster di macchine che eseguono container. Fornisce API e un modello dichiarativo per gestire l'intero ciclo di vita dei carichi di lavoro containerizzati, dalla schedulazione e lo scaling alla rete e al service discovery.
Kubernetes è diventato lo standard del settore per gestire applicazioni basate su microservizi in ambienti cloud.
Puoi approfondire Kubernetes nel corso Introduction to Kubernetes o leggendo What is Kubernetes? An Introduction With Examples.
Componenti principali di Kubernetes. Immagine di Kubernetes.io
Caratteristiche principali
Kubernetes offre un'ampia gamma di funzionalità che lo rendono robusto e flessibile:
Queste funzionalità forniscono i mattoni per eseguire applicazioni altamente disponibili, scalabili e resilienti in vari ambienti, dai cluster di sviluppo locali a infrastrutture pronte per la produzione.
Se vuoi fare pratica con Kubernetes, consiglio il Kubernetes Tutorial: A Beginner Guide to Deploying Applications.
Casi d'uso
Kubernetes è adatto a molte applicazioni moderne. Alcuni dei casi d'uso più comuni includono:
Vuoi saperne di più? Da' un'occhiata a Kubernetes Architecture Explained per un'analisi più dettagliata.
Panoramica di OpenShift
Se Kubernetes ti fornisce il motore grezzo per l'orchestrazione dei container, OpenShift è più come un veicolo completo costruito attorno a quel motore.
OpenShift è la distribuzione Kubernetes di Red Hat e, pur basandosi direttamente su Kubernetes, aggiunge un intero livello di funzionalità che puntano a semplificare, mettere in sicurezza e rendere più fluida l'esperienza di sviluppatori e operatori.
Con OpenShift, a differenza del Kubernetes "puro", non sembra di dover impostare tutto da zero.
Cos'è OpenShift?
OpenShift è essenzialmente Kubernetes insieme a strumenti aggiuntivi, livelli di sicurezza e una migliore esperienza utente. È mantenuto e supportato commercialmente da Red Hat. È pensato per i team che vogliono usare Kubernetes in produzione senza dover assemblare tutto da soli.
Pur mantenendo tutti i componenti principali di Kubernetes (come API server, scheduler e kubelet), OpenShift aggiunge funzionalità ulteriori, tra cui un registry di container integrato, una console di amministrazione web, strumenti per sviluppatori e impostazioni di sicurezza predefinite più rigide.
È disponibile in diversi modelli di deployment, dai servizi cloud completamente gestiti alle piattaforme self-hosted nel tuo data center.
Componenti e funzionalità chiave
Ecco alcune delle funzionalità e degli strumenti che rendono OpenShift qualcosa in più di Kubernetes:
Queste aggiunte rendono OpenShift particolarmente interessante per team o organizzazioni più grandi che necessitano di qualcosa in più di una piattaforma Kubernetes di base.
Varianti di OpenShift
A seconda di come vuoi distribuire e gestire OpenShift, esistono diverse varianti:
Ciascuna di queste opzioni risponde a esigenze diverse, dalle startup che vogliono partire rapidamente alle enterprise con requisiti rigorosi di sicurezza e conformità.
Confronto dell'architettura
Sebbene OpenShift e Kubernetes condividano una base comune, i loro approcci architetturali divergono superate le nozioni di base.
Kubernetes offre un modello modulare, da costruire in autonomia; OpenShift propone uno stack più integrato e con scelte progettuali opinabili. Capire come differiscono sotto il cofano è fondamentale per sapere quale funzionerà meglio per il tuo team o la tua organizzazione.
Piattaforma di base
Alla base, entrambe le piattaforme eseguono Kubernetes. OpenShift è costruito direttamente sopra Kubernetes e aderisce alle sue API e componenti upstream. Un cluster OpenShift standard include tutti gli elementi essenziali di Kubernetes, come l'API server, etcd, lo scheduler e i kubelet. Ciò significa che è pienamente compatibile con carichi di lavoro e strumenti Kubernetes.
Ciò che distingue OpenShift è l'ecosistema che Red Hat costruisce attorno a tale fondazione. Introduce funzionalità come Red Hat Enterprise Linux CoreOS (RHOCS) come sistema operativo dei nodi, un registry di container integrato e servizi di piattaforma aggiuntivi strettamente accoppiati a Kubernetes.
Queste integrazioni riducono il lavoro necessario ai team per creare e mettere in sicurezza un ambiente di livello produttivo.
Panoramica dell'architettura della piattaforma container OpenShift. Immagine dalla documentazione Red Hat.
Installazione e setup
Una delle differenze architetturali più significative è il metodo di installazione di ciascuna piattaforma.
Strumenti di deployment e gestione
Kubernetes e OpenShift offrono entrambi strumenti a riga di comando per interagire con il cluster, ma differiscono per ambito e usabilità:
kubectl, un potente strumento CLI che interagisce direttamente con le API di Kubernetes. È flessibile e ampiamente usato, ma presuppone una certa familiarità con YAML e l'architettura sottostante.oc, una CLI che estendekubectlcon capacità aggiuntive. Supporta gli stessi comandi di base e aggiunge funzionalità come accesso basato su progetto, gestione delle image stream e flussi di login semplificati.OpenShift include anche una console web completa che semplifica la gestione delle applicazioni, il monitoraggio dei carichi di lavoro e il controllo degli accessi, senza dover scrivere YAML a mano.
Anche Kubernetes offre una dashboard, ma la sua configurazione e messa in sicurezza richiedono più lavoro.
Entrambe le piattaforme supportano Helm per la gestione dei pacchetti applicativi. OpenShift integra inoltre strettamente gli Operator, disponibili tramite l'OperatorHub integrato.
Sicurezza e governance
La sicurezza è spesso un elemento chiave di differenziazione tra Kubernetes e OpenShift, soprattutto per i team che operano in ambienti regolamentati o con requisiti di conformità stringenti.
Capire come entrambe le piattaforme gestiscono sicurezza, controllo degli accessi e conformità può aiutarti a decidere quale si adatta meglio al profilo di rischio e alle esigenze di governance della tua organizzazione.
Policy di sicurezza predefinite
Sebbene Kubernetes fornisca un framework di sicurezza flessibile, OpenShift vi costruisce sopra con un approccio più rigoroso e sicuro di default.
In pratica, carichi di lavoro che funzionano bene su Kubernetes possono fallire su OpenShift finché non rispettano i suoi standard di sicurezza più rigorosi. Può sembrare un ostacolo iniziale, ma spinge i team ad adottare le best practice già nelle prime fasi di sviluppo.
Controllo degli accessi basato sui ruoli (RBAC)
Sia Kubernetes che OpenShift supportano l'RBAC, permettendoti di controllare chi ha accesso a cosa all'interno del cluster.
OpenShift è quindi più adatto ai team che vogliono applicare il controllo degli accessi senza partire da zero.
Conformità e monitoraggio integrati
Per i team in settori regolamentati, come finanza, sanità e pubblica amministrazione, questo può far risparmiare tempo e impegno significativi e ridurre il rischio di tralasciare qualcosa di critico.
Esperienza sviluppatore e utente
Una parte importante della scelta tra Kubernetes e OpenShift riguarda l'esperienza d'uso.
Mentre Kubernetes offre potenti mattoni di base, OpenShift aggiunge uno strato rifinito che semplifica i workflow e migliora la produttività.
Questa sezione esamina il processo di sviluppo, deployment e gestione delle applicazioni su ciascuna piattaforma.
Interfaccia e usabilità
kubectlcome interfaccia principale. Offre anche una dashboard web, relativamente basilare e spesso disabilitata di default per motivi di sicurezza. La maggior parte degli utenti interagisce con Kubernetes tramite file di configurazione e comandi CLI. Questo ti dà molto controllo, ma comporta anche una curva di apprendimento ripida, soprattutto per i neofiti.Mi piace lavorare con la UI di OpenShift, perché ti permette di gestire le applicazioni in modo semplice e rapido. In particolare, il debugging è diventato notevolmente più veloce usando la UI invece di affidarsi interamente ai comandi CLI.
Consiglio di leggere What's New in the OpenShift 4.4 Web Console Developer Experience per ottenere ulteriori informazioni sulle funzionalità e sul design della console web di OpenShift.
OpenShift supporta anche il proprio strumento CLI (
oc), che estendekubectle fornisce comandi aggiuntivi pensati per le funzionalità di OpenShift. Questo offre agli utenti più esperti lo stesso livello di controllo che si aspettano da Kubernetes.Integrazione con strumenti DevOps
Ecosistema ed estendibilità
In breve, Kubernetes ti dà i mattoni per assemblare la tua piattaforma. OpenShift ti offre di più out of the box, con strumenti già integrati e supportati, risparmiando tempo e riducendo la complessità.
Supporto ed ecosistema
Il successo a lungo termine di una piattaforma dipende spesso non solo dalle funzionalità, ma anche dal suo ecosistema e dal tipo di supporto offerto. Ciò è particolarmente importante nelle grandi aziende, dove serve un supporto completo per l'ambiente di produzione.
Sia Kubernetes che OpenShift hanno community floride e supporto dei vendor, ma adottano approcci molto diversi in termini di governance, responsabilità del fornitore e prontezza per l'impresa.
Community e supporto del vendor
Questa differenza può essere determinante per i team che operano in produzione o in ambienti regolamentati, dove responsabilità del fornitore e supporto a lungo termine sono imprescindibili.
Supporto dei provider cloud
Entrambe le piattaforme sono ben supportate dai principali provider cloud, ma servono casi d'uso diversi.
Kubernetes è la base di tutti i principali servizi Kubernetes gestiti:
Questi servizi astraggono gran parte dell'onere operativo e sono ottimi per i team che vogliono rimanere vicini a Kubernetes upstream.
OpenShift è disponibile anche come servizio gestito:
Red Hat offre anche OpenShift Dedicated, un ambiente OpenShift completamente gestito, ospitato sul cloud pubblico ma operato da Red Hat.
Prontezza per l'impresa
OpenShift è più adatto alle aziende che necessitano di una piattaforma stabile e supportata out of the box.
Costi e licenze
Quando valuti Kubernetes e OpenShift, il costo non riguarda solo le licenze software. Riguarda il costo totale di proprietà, inclusi infrastruttura, strumenti, supporto ed expertise interna.
I due modelli sono molto diversi, e comprenderli può aiutarti a pianificare realisticamente adozione a breve e lungo termine.
Considerazioni sui costi di Kubernetes
Uno dei vantaggi più significativi di Kubernetes è che è open source e gratuito. Puoi scaricarlo, eseguirlo ovunque e usarlo senza pagare una licenza. Questo lo rende attraente per startup, progetti hobbistici o team che vogliono controllo totale senza vendor lock-in.
Ma "gratuito" non significa senza costi. Eseguire Kubernetes in produzione di solito comporta:
Quindi, sebbene Kubernetes non abbia costi di licenza, i costi umani e degli strumenti possono essere significativi, soprattutto man mano che il cluster scala.
Modello di pricing di OpenShift
OpenShift adotta un approccio più tradizionale basato su abbonamento. Paghi una licenza Red Hat, che ti dà accesso a:
Il prezzo dipende da fattori come numero di nodi, core CPU e modello di deployment (self-managed vs. gestito). È comunque pensato per le enterprise che richiedono una soluzione pacchettizzata, pronta per la produzione e con supporto ufficiale.
Il trade-off è semplice: con OpenShift paghi di più in anticipo, ma ottieni un'esperienza integrata e meno sforzo operativo. Con Kubernetes risparmi sulle licenze, ma investi più tempo e risorse per costruire e mantenere lo stack in autonomia.
Quando scegliere cosa
Ora che abbiamo analizzato funzionalità, architetture e compromessi, la grande domanda è: quale piattaforma dovresti usare e quando?
La risposta dipende dai tuoi obiettivi, dall'esperienza del team e dalle esigenze operative.
Scenari più adatti a Kubernetes
Kubernetes brilla in contesti in cui flessibilità, personalizzazione e strumenti open sono le massime priorità.
È un'ottima scelta quando:
In sintesi, se il tuo team valorizza l'autonomia, ha tempo per mantenere la piattaforma e preferisce scegliere e configurare ogni pezzo del puzzle, Kubernetes ti dà questo potere.
Scenari più adatti a OpenShift
OpenShift è progettato per organizzazioni che necessitano di una piattaforma sicura, supportata e di livello enterprise.
Ha più senso quando:
Fattori decisionali chiave
Ecco alcune considerazioni finali per guidare la tua scelta:
Conclusione
Kubernetes e OpenShift non sono concorrenti, ma parti dello stesso ecosistema, ognuno al servizio di esigenze e profili utente diversi. Kubernetes ti offre flessibilità e controllo senza pari. OpenShift costruisce su queste basi, offrendo un'esperienza più integrata, sicura e adatta alle imprese.
Dalla mia esperienza, ho visto come il Kubernetes "puro" possa essere un ottimo ambiente di apprendimento e uno strumento potente per workflow cloud-native personalizzati, soprattutto quando si vuole restare vicini alla community open source. Tuttavia, nei contesti enterprise dove servono conformità, supporto e workflow coerenti tra più team, OpenShift si è rivelata la scelta più pratica.
Scegliere la piattaforma giusta dipende da più dei soli aspetti tecnici. Conta l'esperienza del tuo team, gli obiettivi di business e quanto tempo sei disposto a investire tra costruire in casa e adottare una soluzione pronta.
Entrambe le piattaforme sono qui per restare e, qualunque tu scelga, costruirai su fondamenta solide e a prova di futuro!