
Cours
Présentation de l’ingénierie des données
2 h
373.1K
Mis à part mon/ma partenaire et moi, quatre personnes ont une clé de notre maison : nos meilleurs amis et mes beaux-parents. Chacun a un trousseau pour arroser les plantes ou emprunter des chaises supplémentaires pour une soirée pendant nos vacances. Je n’ai pas donné de clé à mes voisins parce que je ne les connais pas assez, et je ne vois pas pourquoi ils auraient besoin d’entrer chez moi en mon absence. Je ne laisse pas non plus une clé sous un pot de fleurs, et certainement pas la porte grande ouverte en partant. Ce serait la catastrophe annoncée, non ?
Eh bien, c’est exactement le même principe en cybersécurité : ne donnez aux personnes et aux systèmes que les accès dont ils ont réellement besoin pour faire leur travail, pas plus. C’est ce qu’on appelle le principe du moindre privilège (PoLP). Pas de droits admin par défaut, pas de privilèges superutilisateur « au cas où », et certainement pas de passe-partout oubliés dans des comptes de test. Plus quelqu’un a d’accès, plus il y a à perdre si quelque chose dérape !
Dans cet article, nous allons voir comment le PoLP fonctionne en coulisses et pourquoi c’est l’un des moyens les plus efficaces de réduire les risques. Nul besoin d’être spécialiste en cybersécurité pour suivre. L’objectif est de rendre le concept assez concret pour que toute personne travaillant sur un projet tech puisse l’appliquer et rendre son application un peu plus sûre !
Le principe du moindre privilège (PoLP) est parfois appelé principe du privilège minimal (PoMP) ou « moindre autorité » (PoLA). Comme son nom l’indique : ne donner aux personnes ou aux systèmes que la plus faible quantité d’accès nécessaire à l’accomplissement de leur tâche. Pas le maximum éventuel, pas ce qui est le plus simple à mettre en place : seulement ce qui est requis, et rien de plus.
Point important : cela ne concerne pas que les personnes. Le PoLP s’applique à tout et à tous : utilisateurs, services, applications, machines virtuelles, API, et même processus en arrière-plan. Si quelque chose peut se connecter ou accéder à une ressource, considérez-le comme un risque potentiel et limitez-le au strict nécessaire.
Suivre ce principe oblige à être intentionnel : qui a vraiment besoin d’accéder à quoi ? Pendant combien de temps ? Et que se passe-t-il si ces « clés » tombent entre de mauvaises mains ?
On l’a vu, le PoLP consiste à limiter les accès au strict minimum. En pratique, cela ne veut pas juste dire dire « non » à tour de bras. Il s’agit de concevoir des systèmes et des processus qui accordent des accès de manière intentionnelle, temporaire et encadrée. Plusieurs stratégies existent :
Au lieu d’accorder des permissions au cas par cas, vous définissez des rôles – « développeur », « analyste », « finance » – chacun avec un ensemble de règles d’accès prédéfinies. C’est plus propre, plus facile à gérer, et ça évite l’empilement d’exceptions ponctuelles au fil du temps.
Parfois, il faut vraiment des droits élevés, mais seulement pour une tâche ou une période donnée. Avec le JIT, les utilisateurs peuvent demander une élévation temporaire de privilèges, avec une expiration claire.
Une variante plus technique du JIT : un script ou un utilisateur obtient brièvement des droits élevés pour une opération, puis redescend immédiatement. Très courant en DevOps.
Le PoLP joue un rôle majeur dans le Zero Trust Network Access (ZTNA). Dans un modèle Zero Trust, aucun utilisateur ni appareil n’est fiable par défaut : chacun doit prouver son identité et justifier chaque accès, à chaque fois. Le moindre privilège est intégré dès le départ.
Conclusion clé : le PoLP ne concerne pas seulement qui vous êtes, mais aussi ce dont vous avez besoin là, tout de suite.
Quand les systèmes, utilisateurs et processus n’ont accès qu’à ce dont ils ont besoin, vous réduisez le risque d’erreurs. Je l’ai assez répété depuis le début. Mais concrètement, comment ce risque diminue-t-il ?
Plus vous accordez d’accès, plus un attaquant a d’opportunités de nuire. Si un compte compromis n’accède qu’à une base de données, les dégâts s’arrêtent là. S’il a accès à tout ? Bon courage.
Les malwares se propagent souvent latéralement, de système en système. Le moindre privilège coupe ces chemins. Même si une partie du système est compromise, le PoLP aide à contenir l’infection.
Les attaquants adorent transformer des comptes de bas niveau en comptes admin. Avec le PoLP, l’espace pour ces techniques d’escalade est réduit, car les privilèges sont déjà très ciblés.
Tous les risques ne viennent pas de l’extérieur. Des employés peuvent faire des erreurs ou, hélas, agir intentionnellement. Le PoLP limite l’impact dans les deux cas.
En cas de problème, savoir précisément qui a accès à quoi facilite grandement le confinement. Vous n’êtes pas en train de jouer au bingo des permissions pendant que l’incendie se propage.
Des réglementations comme le RGPD, HIPAA ou PCI DSS exigent des contrôles d’accès solides. Le PoLP aide à s’y conformer en garantissant que seules les bonnes personnes accèdent aux données sensibles.
Quand chacun dispose juste des accès nécessaires, l’audit est plus simple, la compréhension aussi, et on évite le « privilege creep » : ces permissions qui traînent, dont personne ne se souvient et qui ne servent plus à rien.
Si vous souhaitez renforcer ces bonnes pratiques, notre cours Introduction to Data Security approfondit des principes clés comme le PoLP, le chiffrement et la conception sécurisée des systèmes.
D’accord, assez de théorie. Voyons un exemple concret de PoLP.
Dans une entreprise tech de taille moyenne, un incident de dernière minute survient : un bug en production casse le tableau de bord client. Trois personnes sont mobilisées : Corey, Luca et Sam. Chacun a un rôle très différent et, surtout, un niveau d’accès très différent.
Corey a conçu l’IU du tableau de bord, il est donc sollicité pour enquêter. Il dispose :
Corey identifie qu’un changement récent dans le rendu des noms clients pourrait échouer à cause de valeurs nulles inattendues renvoyées par l’API. Il signale le besoin d’approfondir, mais il ne peut pas (et ne devrait pas) se connecter en SSH à la prod ni aller fouiller la base lui-même. Ses droits sont exactement cadrés sur son rôle : code UI, logs, et rien de risqué.
Luca gère l’infrastructure. Quand Corey l’alerte, il creuse. Il dispose :
Luca utilise ses droits pour analyser les logs du service d’API et constate qu’une migration récente a entraîné une petite incohérence de données. Pour confirmer, il demande un accès temporaire à la base, l’obtient, lit les lignes concernées, puis ses droits élevés expirent automatiquement au bout de 30 minutes.
Si, comme Luca, vous travaillez avec des bases, des pipelines ou du cloud, comprendre la construction des systèmes de données aide à définir des accès sécurisés dès le départ. Notre cours Understanding Data Engineering est un excellent point de départ.
Pendant ce temps, Sam doit informer l’équipe Customer Success des utilisateurs impactés et des effets sur leurs abonnements et SLA. Elle dispose :
Sam consulte les ID clients signalés dans le rapport d’incident et génère un rapport via le tableau de bord interne, en filtrant par palier de facturation et par usage. Elle n’a pas besoin de plus pour remplir sa mission, et même en essayant, elle ne pourrait pas accéder à des éléments qui ne la concernent pas.
Dans cet exemple, chacun a ce dont il a besoin, et pas davantage. Corey ne peut pas supprimer par erreur une table. Les droits élevés de Luca étaient limités dans le temps et tracés. Sam a répondu aux parties prenantes sans jamais voir l’infrastructure de production.
Précision : adopter le PoLP ne suppose pas de tout bouleverser du jour au lendemain. De petits changements peuvent avoir un grand impact ; vous pouvez commencer modestement.
Avant de resserrer les accès, il faut savoir qui a quoi. Passez en revue :
Cherchez les signaux d’alerte : identifiants partagés, accès root sur des comptes par défaut, rôles inchangés depuis 2018, etc.
Lors de la création de nouveaux comptes (humains ou machines, peu importe), définissez par défaut le niveau d’accès le plus bas. Laissez les utilisateurs ou services demander plus si nécessaire. Il est plus facile (et plus sûr) d’ajouter des permissions ensuite que de nettoyer un compte surprivilegié après un incident.
C’est un peu agaçant au début : vous aurez beaucoup de demandes. Mais la situation se stabilise une fois que chacun a effectué la plupart des tâches de son rôle une ou deux fois.
Distinguez rôles admin et rôles utilisateur. Si quelqu’un a besoin des deux (par exemple un ingénieur DevOps), utilisez des comptes ou sessions distincts : un pour le quotidien, un autre avec droits élevés pour des actions précises. Cela réduit le risque d’erreur (ou d’abus).
Utilisez des outils permettant une élévation temporaire des droits, comme évoqué. Par exemple :
La journalisation n’est pas que pour le débug. Suivez :
Ces données valent de l’or pour les audits, la réponse aux incidents, ou tout simplement pour comprendre l’usage quotidien de vos systèmes.
Même les meilleurs dispositifs dérivent avec le temps. Les rôles évoluent, les équipes changent, des outils sont retirés. Prévoyez des revues périodiques (trimestrielles par exemple) pour nettoyer les comptes inutilisés, ajuster les permissions et détecter le privilege creep avant qu’il ne pose problème.
En théorie, le PoLP semble simple : ne distribuez pas plus d’accès que nécessaire. En pratique ? C’est plus complexe, surtout dans de grands environnements dynamiques, avec du patrimoine applicatif, des équipes mouvantes et un flux ininterrompu de demandes.
Dans les grands groupes, personne n’a une vision exhaustive des accès. Les équipes se recoupent, les responsabilités se brouillent, et démêler l’historique des permissions ressemble vite à une partie de Jenga. Vous retirez une permission supposée inutile pour l’équipe 1 et, soudain, Scott ne peut plus travailler. En fait, Scott remplace Matt de l’équipe 2 pendant ses vacances, parce que c’était son ancien poste avant son changement d’équipe l’année dernière. Mettre en place le PoLP suppose souvent de coordonner plusieurs départements : cela prend du temps (et un peu de diplomatie).
Des restrictions trop strictes peuvent créer des goulets d’étranglement. Les personnes attendent des validations ou restent bloquées faute d’une permission manquante. C’est d’autant plus vrai dans les petites structures où chacun touche à tout. Il m’est arrivé, dans une startup, qu’après trois semaines à attendre deux heures à chaque demande de permission (et il m’en fallait au moins cinq différentes par semaine), je finisse par demander un rôle admin. On me l’a accordé, j’ai eu bien plus d’accès que nécessaire, mais au moins je pouvais travailler.
Moralité : le pire serait de faire du PoLP une usine à gaz. Il doit aller de pair avec des workflows d’escalade fluides et une bonne communication.
Trouver le bon équilibre entre sécurité et productivité est délicat en général, surtout avec du legacy ou des équipes en croissance. Notre article de blog sur how to maintain data security explique comment rester sécurisé en pratique sans tout ralentir.
Certains anciens systèmes n’ont pas été conçus pour des permissions fines. Ils présupposent des accès larges et peuvent casser (ou devenir inutilisables) sous un contrôle strict. Dans ce cas, isolez l’application dans un environnement cloisonné et surveillez-la de près, en prévoyant des correctifs de plus long terme.
Avec le temps, les utilisateurs accumulent des accès. Quelqu’un est ajouté « temporairement » à un groupe, et personne ne le retire. Cette accumulation lente et silencieuse s’appelle le privilege creep, et c’est l’une des raisons majeures de faire des audits réguliers. Ce qui était pertinent il y a six mois est peut-être devenu inutile aujourd’hui. Et même si vous restreignez parfaitement les droits, vous devez encore tracer qui utilise quoi, quand et pourquoi. Sans journaux et monitoring solides, le PoLP est plus dur à appliquer et à démontrer en audit ou lors d’un incident.
Soyons honnêtes : le PoLP n’est ni sans effort, ni particulièrement passionnant à gérer. Mais cela en vaut largement la peine. Comme fermer à clé notre porte d’entrée, cela ajoute une petite friction pour un grand gain de sécurité.
Le Zero Trust renverse l’ancien modèle de sécurité. Au lieu de supposer que tout ce qui est dans le réseau est sûr, il considère par défaut chaque utilisateur, appareil et application comme non fiable (même s’ils sont déjà « à l’intérieur » !).
Dans un environnement Zero Trust, le moindre privilège n’est pas qu’une bonne pratique, c’est obligatoire. Chaque demande d’accès est évaluée en temps réel, et on n’accorde que les droits minimaux requis, souvent pour une durée et une tâche précises.
Cela s’appuie sur :
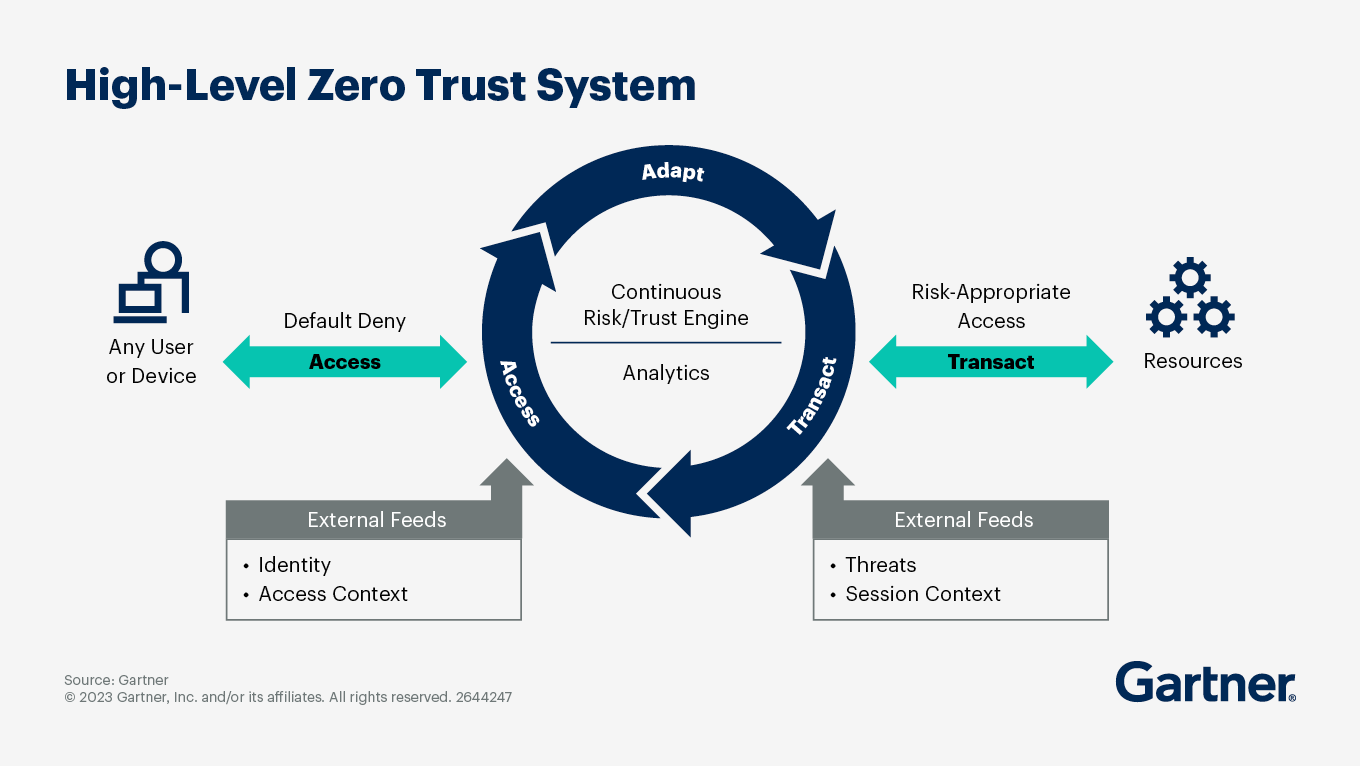
Architecture Zero Trust. Source : Gartner
Nous avons déjà évoqué l’encadrement des privilèges : élever les permissions uniquement au moment où une action sensible doit se produire, puis les faire retomber aussitôt.
On l’utilise souvent dans des environnements où laisser un accès admin ouvert serait trop risqué. Par exemple :
C’est particulièrement puissant en DevOps et en automatisation. Laisser des processus de fond tourner en root 24/7, c’est une bombe à retardement.
Le Trusted Computing Base regroupe tout ce dont votre système dépend pour faire respecter sa sécurité : noyau du système, hyperviseurs, bibliothèques cryptographiques, logique de contrôle d’accès, etc. Plus votre TCB est petit, plus il est simple à auditer et à fiabiliser.
Le PoLP contribue à cela, car des logiciels surprivilegiés élargissent le TCB. Si, par exemple, un démon de logging peut écrire sur n’importe quels fichiers système, il entre dans le TCB (alors qu’il ne devrait probablement pas). Réduire les privilèges, c’est réduire le risque qu’un seul composant compromette l’ensemble.
Vous croiserez la minimisation du TCB si vous travaillez sur des OS sécurisés, la virtualisation, l’embarqué ou des environnements cloud à haute sécurité.
Là où les modèles classiques reposent sur des rôles statiques (« admin », « support »), l’ABAC prend des décisions en fonction d’attributs contextuels sur l’utilisateur, la ressource ou la requête.
Par exemple :
L’ABAC est clé dans les environnements Zero Trust : il permet des décisions d’accès fines, en temps réel, adaptées au contexte. Il ne remplace pas le PoLP ; il le renforce en ajoutant une couche contextuelle par-dessus des droits minimaux de base.
Cela fait beaucoup d’informations ! J’espère que le PoLP vous paraît désormais plus clair. À retenir :
Même si, à court terme, cela peut sembler contraignant, le PoLP n’est pas là pour vous compliquer la vie : il vise à rendre les erreurs et les violations moins coûteuses lorsqu’elles finissent par survenir !
Apprenez le data engineering avec DataCamp
Cours
Cours
Cursus