
Podman: Alternatif Docker Tanpa Daemon
Podman merupakan tantangan paling langsung terhadap pendekatan arsitektural Docker.
Gambar 1 - Halaman utama Podman
Red Hat mengembangkannya secara khusus untuk mengatasi model keamanan berbasis daemon Docker sambil mempertahankan kompatibilitas dengan alur kerja yang ada.
>Jika Anda memerlukan perbandingan lebih mendalam antara Docker dan Podman, artikel blog kami akan mengungkapkan platform kontainerisasi mana yang tepat untuk Anda.
Inovasi arsitektural
Perbedaan terbesar Podman dari Docker adalah menghilangkan daemon sepenuhnya. Alih-alih merutekan perintah melalui layanan pusat, Podman menggunakan model fork-exec di mana setiap container berjalan sebagai proses anak langsung dari pengguna yang memulainya. Artinya tidak ada layanan latar belakang persisten, tidak ada single point of failure, dan tidak ada daemon level root yang mengelola container Anda.
Arsitektur ini terintegrasi secara alami dengan systemd, manajer layanan standar Linux. Anda dapat menghasilkan file unit systemd langsung dari container Podman, yang memungkinkan container Anda mulai otomatis saat boot, restart saat gagal, dan terintegrasi dengan logging sistem. Ini pendekatan yang jauh lebih bersih dibandingkan lapisan orkestrasi terpisah milik Docker.
Podman tetap sepenuhnya sesuai OCI, sehingga dapat menjalankan image container yang sama dengan Docker tanpa modifikasi. Runtime menggunakan teknologi dasar yang sama — runc untuk eksekusi container dan berbagai driver penyimpanan untuk manajemen image — tetapi dikemas secara berbeda.
Peningkatan keamanan
Operasi rootless adalah fitur keamanan unggulan Podman. Saat Anda menjalankan container dengan Podman, container dijalankan di bawah akun pengguna Anda alih-alih memerlukan hak istimewa root. Ini terjadi melalui pemetaan user namespace, di mana pengguna root dalam container dipetakan ke ID pengguna tanpa hak istimewa Anda di sistem host.
Ini menghilangkan vektor serangan di mana kebocoran container dapat mengompromikan seluruh sistem host. Bahkan jika penyerang keluar dari container, mereka tetap dibatasi pada izin pengguna Anda alih-alih memiliki akses root ke mesin.
Di sistem Red Hat Enterprise Linux dan Fedora, Podman terintegrasi erat dengan SELinux (Security-Enhanced Linux). SELinux menyediakan kontrol akses wajib yang membatasi apa yang dapat diakses container pada sistem host, bahkan jika container dikompromikan. Ini menciptakan beberapa lapis keamanan — user namespace mencegah eskalasi hak istimewa, sementara SELinux mencegah akses file system yang tidak sah.
Penerapan enterprise sering menggabungkan fitur-fitur ini dengan pemindaian keamanan tambahan dan alat penegakan kebijakan untuk strategi pertahanan berlapis.
Kompatibilitas operasional
Podman mempertahankan kompatibilitas CLI Docker melalui perintah podman, yang menerima argumen yang sama dengan docker. Anda dapat membuat alias (alias docker=podman) dan sebagian besar skrip yang ada akan bekerja tanpa modifikasi. Ini membuat migrasi dari Docker jauh lebih mulus dibanding beralih ke toolchain yang benar-benar berbeda.
GUI Podman Desktop menyediakan alternatif Docker Desktop bagi pengembang yang lebih menyukai antarmuka grafis. Termasuk manajemen container, kemampuan membangun image, dan integrasi Kubernetes untuk pengembangan lokal. Aplikasi desktop dapat terhubung ke instance Podman jarak jauh dan menyediakan fungsionalitas serupa dengan dashboard Docker Desktop.
Untuk alur kerja Kubernetes, Podman dapat menghasilkan manifest YAML Kubernetes dari container yang berjalan dan mendukung manajemen pod — menjalankan beberapa container yang berbagi jaringan dan penyimpanan, mirip dengan pod Kubernetes.
Pertukaran kunci
Dukungan Windows tetap menjadi keterbatasan terbesar Podman. Meskipun Podman Machine menyediakan kompatibilitas Windows melalui virtualisasi, integrasinya tidak semulus WSL2 milik Docker Desktop. Pengembang Windows mungkin merasa penyiapannya lebih kompleks.
Jaringan rootless memiliki implikasi kinerja. Tanpa hak istimewa root, Podman tidak dapat membuat bridge network secara langsung, sehingga menggunakan jaringan mode pengguna (slirp4netns) yang menambah latensi. Ini jarang terasa untuk beban kerja pengembangan, tetapi aplikasi jaringan ber-throughput tinggi mungkin mengalami penurunan kinerja.
Kompatibilitas Docker Compose tersedia melalui podman-compose, tetapi belum 100% lengkap fiturnya. File Compose yang kompleks mungkin memerlukan modifikasi, dan beberapa fitur jaringan lanjutan tidak didukung dalam mode rootless. Tim yang sangat bergantung pada alur kerja Docker Compose harus menguji secara menyeluruh sebelum bermigrasi.
>Bagaimana perbedaan Docker Compose dengan Kubernetes? Perbandingan mendetail kami membahasnya.
Runtime Ekosistem Kubernetes: CRI-O dan Containerd
Sementara Podman menargetkan kompatibilitas Docker, CRI-O dan containerd berfokus khusus pada lingkungan produksi Kubernetes. Runtime ini menanggalkan fitur yang tidak perlu untuk mengoptimalkan beban kerja yang diorkestrasi.
>Setiap pengembang harus mengetahui perbedaan ini antara Docker dan Kubernetes.
CRI-O: Runtime native Kubernetes
CRI-O dibangun dari nol untuk mengimplementasikan Container Runtime Interface (CRI) milik Kubernetes.
Gambar 2 - Halaman utama CRI-O
Ia hanya menyertakan apa yang diperlukan Kubernetes — tanpa pembuatan image, tanpa manajemen volume di luar kebutuhan pod, dan tanpa manajemen container mandiri. Pendekatan terfokus ini menghasilkan konsumsi memori lebih rendah dan waktu mulai lebih cepat dibanding Docker.
Efisiensi sumber daya runtime berasal dari desain minimalnya. CRI-O tidak mempertahankan daemon dengan API ekstensif atau layanan latar belakang. Ia memulai container, mengelola siklus hidupnya sesuai instruksi Kubernetes, lalu menyingkir. Ini ideal untuk lingkungan dengan sumber daya terbatas atau penerapan skala besar di mana setiap megabita memori berarti.
CRI-O mendukung runtime apa pun yang sesuai OCI sebagai eksekutor tingkat rendahnya. Meskipun default ke runc, Anda dapat menggantinya dengan alternatif seperti crun (ditulis dalam C untuk kinerja lebih baik) atau gVisor (untuk isolasi yang ditingkatkan) tanpa mengubah konfigurasi Kubernetes Anda. Fleksibilitas ini memungkinkan Anda mengoptimalkan persyaratan keamanan atau kinerja spesifik di level runtime.
Proyek ini mempertahankan kompatibilitas ketat dengan siklus rilis Kubernetes, memastikan fitur baru dan pembaruan keamanan selaras dengan versi klaster Anda.
Containerd: Runtime kelas produksi
Containerd berawal sebagai runtime dasar Docker sebelum menjadi proyek mandiri di bawah Cloud Native Computing Foundation.
Gambar 3 - Halaman utama Containerd
Docker masih menggunakan containerd secara internal, tetapi Anda dapat menjalankannya langsung untuk menghilangkan lapisan tambahan dan overhead Docker.
Arsitekturnya berpusat pada API shim yang menyediakan antarmuka stabil untuk manajemen container. Setiap container mendapatkan proses shimnya sendiri, yang menangani siklus hidup container secara independen. Jika daemon containerd utama restart, container yang berjalan tetap berlanjut tanpa gangguan — fitur krusial untuk beban kerja produksi yang tidak mentoleransi downtime.
Desain ini membuat containerd sangat stabil untuk aplikasi enterprise yang berjalan lama. Arsitektur shim juga memungkinkan fitur seperti migrasi langsung dan pembaruan tanpa downtime, di mana Anda dapat meningkatkan runtime tanpa memengaruhi container yang berjalan.
Containerd menyertakan manajemen image bawaan, snapshot untuk penyimpanan layer yang efisien, dan sistem plugin untuk memperluas fungsionalitas. Penyedia cloud besar seperti AWS EKS, Google GKE, dan Azure AKS menggunakan containerd sebagai runtime default karena arsitektur yang teruji untuk produksi ini.
Karakteristik kinerja
Berikut perbandingan runtime ini untuk penerapan Kubernetes produksi:
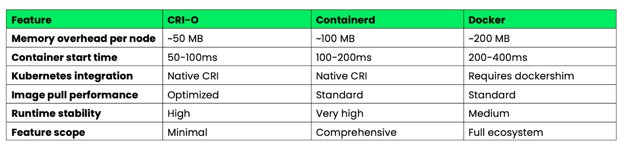
Gambar 4 - Karakteristik kinerja Docker vs CRI-O vs Containerd
CRI-O unggul dalam efisiensi sumber daya dan kecepatan startup karena desain minimalnya. Containerd menawarkan keseimbangan terbaik antara fitur dan stabilitas untuk lingkungan enterprise. Docker menyediakan fitur terbanyak, tetapi dengan overhead lebih tinggi yang tidak diperlukan di lingkungan Kubernetes.
Untuk klaster Kubernetes produksi, CRI-O dan containerd sama-sama menghilangkan lapisan kompatibilitas dockershim, mengurangi kompleksitas dan meningkatkan kinerja dibanding setup berbasis Docker.
Runtime Tingkat Rendah: runC dan Youki
Sementara runtime tingkat tinggi seperti Podman dan containerd menangani manajemen image dan API, runtime tingkat rendah berfokus murni pada eksekusi container. Alat-alat ini mewakili fondasi yang menggerakkan sebagian besar platform kontainerisasi.
runC: Implementasi referensi OCI
runC berfungsi sebagai implementasi referensi dari OCI Runtime Specification — ini contoh kanonis tentang bagaimana container seharusnya berjalan. Sebagian besar platform container menggunakan runC sebagai mesin eksekusi mereka, termasuk Docker, containerd, CRI-O, dan Podman. Saat Anda memulai container dengan alat-alat ini, kemungkinan runC yang menangani pembuatan proses dan isolasi sebenarnya.
Runtime ini mengimplementasikan primitif inti container: membuat namespace Linux untuk isolasi, menyiapkan cgroups untuk batas sumber daya, dan mengonfigurasi konteks keamanan. Ditulis dalam Go dan dirancang agar sederhana, andal, dan sesuai spesifikasi alih-alih kaya fitur.
runC unggul di sistem embedded dan tumpukan container kustom di mana Anda membutuhkan perilaku yang dapat diprediksi dan dependensi minimal. Karena hanya menangani eksekusi container, Anda dapat membangun platform container khusus di atasnya tanpa mewarisi kompleksitas yang tidak perlu. Perangkat IoT, platform komputasi edge, dan sistem orkestrasi khusus sering menggunakan runC secara langsung alih-alih runtime tingkat tinggi.
Alat ini beroperasi sebagai utilitas baris perintah yang membaca spesifikasi bundel OCI dan membuat container sesuai. Ini membuatnya sempurna untuk diintegrasikan ke dalam sistem yang ada atau membangun alat manajemen container kustom.
Youki: Kinerja berbasis Rust
Youki mengimplementasikan kembali OCI Runtime Specification dalam Rust, berfokus pada keamanan memori dan kinerja. Implementasi Rust menghilangkan seluruh kelas kerentanan keamanan yang dapat memengaruhi runtime C dan Go, sekaligus meningkatkan waktu startup container melalui manajemen memori yang lebih baik dan overhead yang berkurang.
Benchmark menunjukkan Youki memulai container lebih cepat daripada runC dalam banyak kasus, meskipun peningkatan pastinya bervariasi menurut beban kerja. Peningkatan ini berasal dari abstraksi biaya nol Rust dan pola alokasi memori yang lebih efisien. Untuk aplikasi yang membuat dan menghancurkan banyak container berumur pendek, peningkatan waktu startup ini bisa signifikan.
Youki mempertahankan kompatibilitas penuh dengan OCI Runtime Specification, sehingga berfungsi sebagai pengganti langsung runC di sebagian besar platform container. Docker Engine, containerd, dan runtime tingkat tinggi lainnya dapat menggunakan Youki tanpa modifikasi pada konfigurasi atau API mereka.
Runtime ini menguntungkan beban kerja yang kritis terhadap kinerja seperti fungsi serverless, pipeline CI/CD dengan banyak build container, dan arsitektur microservices dengan peristiwa penskalaan yang sering. Waktu startup yang lebih cepat secara langsung diterjemahkan ke latensi cold start yang berkurang dan pemanfaatan sumber daya yang meningkat dalam skenario ini.
Youki juga menyertakan fitur seperti optimasi cgroup v2 dan dukungan container rootless yang ditingkatkan yang memanfaatkan sistem tipe Rust untuk mencegah kesalahan konfigurasi saat kompilasi.
Container Sistem: LXC/LXD vs Container Aplikasi
Tidak semua kontainerisasi harus berfokus pada aplikasi tunggal — terkadang Anda perlu menjalankan seluruh sistem operasi dalam container. LXC dan LXD menyediakan kontainerisasi tingkat sistem yang secara fundamental berbeda dari pendekatan Docker yang berfokus pada aplikasi.
LXC: Virtualisasi tingkat OS
LXC (Linux Containers) membuat container yang berperilaku seperti sistem Linux lengkap alih-alih proses aplikasi terisolasi.
Gambar 5 - Halaman utama LXC
Setiap container LXC menjalankan init system-nya sendiri, dapat menampung beberapa layanan, dan menyediakan lingkungan userspace penuh yang hampir tak terbedakan dari mesin virtual.
Pendekatan ini unggul untuk beban kerja lama (legacy) yang tidak dirancang untuk kontainerisasi. Aplikasi yang mengharapkan menulis ke /etc, menjalankan layanan sistem, atau berinteraksi dengan hierarki filesystem penuh bekerja mulus dalam container LXC. Anda dapat mengangkat dan memindahkan konfigurasi server secara utuh ke LXC tanpa memfaktorkan ulang aplikasi ke arsitektur microservices.
Container LXC berbagi kernel host tetapi mempertahankan isolasi yang lebih kuat daripada container aplikasi. Setiap container mendapatkan tumpukan jaringan, pohon proses, dan namespace filesystem sendiri, menciptakan isolasi mirip VM tanpa overhead virtualisasi perangkat keras.
LXD, kini dibawah Canonical, menambahkan lapisan manajemen yang kuat di atas LXC. LXD menyediakan REST API, manajemen image, dan fitur lanjutan seperti migrasi langsung antar host. Anda dapat memindahkan container yang sedang berjalan antar mesin fisik tanpa downtime, mirip VMware vMotion tetapi dengan container.
Kemampuan passthrough perangkat keras memungkinkan container LXD mengakses GPU, perangkat USB, dan perangkat keras lain secara langsung. Ini cocok untuk beban kerja yang membutuhkan akses perangkat keras khusus sambil mempertahankan manfaat container seperti kepadatan dan provisioning cepat.
LXD juga mendukung clustering, memungkinkan Anda mengelola banyak host sebagai satu unit logis dengan penempatan otomatis dan kemampuan failover.
Analisis komparatif
Berikut perbandingan container sistem dengan container aplikasi pada karakteristik kunci:
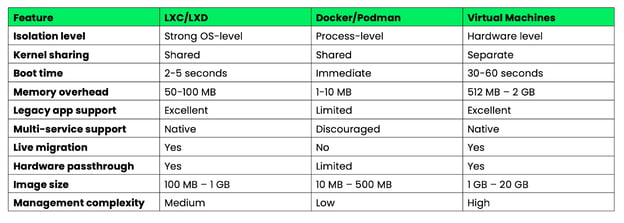
Gambar 6 - Ikhtisar karakteristik kunci Docker vs LXC vs Mesin virtual
Container sistem mengisi celah antara container aplikasi yang ringan dan mesin virtual yang berat. Ini ideal saat Anda memerlukan kapabilitas mirip VM dengan efisiensi container, atau saat memigrasikan aplikasi legacy yang tidak mudah dipecah menjadi microservices.
Pilihan antara container sistem dan aplikasi bergantung pada karakteristik beban kerja dan kebutuhan operasional Anda, bukan superioritas teknis — keduanya menyelesaikan masalah berbeda dalam spektrum kontainerisasi.
Arsitektur Keamanan di Runtime Modern
Keamanan telah berevolusi dari pemikiran belakangan menjadi prinsip desain inti dalam runtime container modern. Platform saat ini menerapkan strategi pertahanan berlapis dengan mengasumsikan container akan dikompromikan dan berfokus pada pembatasan radius dampak.
Operasi rootless
Container rootless menghilangkan risiko keamanan terbesar dalam deployment Docker tradisional — root daemon. Podman memelopori pendekatan ini dengan menjalankan container sepenuhnya di bawah hak pengguna, menggunakan user namespace Linux untuk memetakan pengguna root container ke ID pengguna tanpa hak istimewa di sistem host.
Implementasinya bergantung pada rentang ID pengguna dan grup subordinate (/etc/subuid dan /etc/subgid) yang memungkinkan pengguna tanpa hak istimewa membuat namespace terisolasi. Saat proses container mengira berjalan sebagai root (UID 0), kernel memetakan itu ke ID pengguna Anda yang sebenarnya (misalnya, UID 1000) di host. Bahkan jika penyerang keluar dari container, mereka tidak dapat meningkatkan hak melampaui izin pengguna Anda.
Containerd telah mengimplementasikan kapabilitas rootless serupa melalui mode rootless, yang menggunakan teknik pemetaan user namespace yang sama. Runtime dapat memulai container, mengelola image, dan menangani jaringan tanpa memerlukan hak root di sistem host.
Kubernetes kini mendukung operasi rootless secara native melalui proyek Kubernetes-in-Rootless-Docker (KIND) dan integrasi containerd rootless. Ini berarti seluruh klaster Kubernetes dapat berjalan tanpa hak root, secara dramatis mengurangi permukaan serangan untuk lingkungan multi-penyewa dan implementasi edge di mana model keamanan tradisional tidak berlaku.
Dampak keamanan meluas melampaui pencegahan eskalasi hak. Container rootless tidak dapat mengikat ke port istimewa (di bawah 1024), tidak dapat mengakses sebagian besar filesystem /proc dan /sys, dan tidak dapat melakukan operasi yang memerlukan kapabilitas kernel. Ini menciptakan batas alami yang menahan potensi pelanggaran keamanan.
Integrasi Seccomp/BPF
Runtime modern mengintegrasikan eBPF (extended Berkeley Packet Filter) untuk penegakan kebijakan keamanan real-time yang melampaui kontrol akses tradisional. Program eBPF berjalan di ruang kernel dan dapat memantau, memfilter, atau memodifikasi system call saat terjadi, memberikan visibilitas dan kontrol yang belum pernah ada atas perilaku container.
Profil Seccomp (Secure Computing) menggunakan BPF untuk memfilter system call di tingkat kernel. Alih-alih memberikan akses ke semua 300+ system call Linux, profil seccomp mendefinisikan persis panggilan mana yang diizinkan. Profil seccomp default Docker memblokir system call yang berpotensi berbahaya, sementara profil kustom bisa lebih ketat berdasarkan kebutuhan aplikasi.
Integrasi eBPF tingkat lanjut memungkinkan pemantauan perilaku secara real-time. Alat seperti Falco menggunakan program eBPF untuk mendeteksi perilaku container yang anomali — koneksi jaringan yang tidak biasa, pola akses file yang tidak terduga, atau upaya menggunakan system call yang diblokir. Deteksi ini terjadi secara real-time dengan overhead kinerja minimal karena pemantauan terjadi di ruang kernel.
Penegakan kebijakan jaringan melalui eBPF memberikan kontrol lalu lintas granular di tingkat paket. Cilium, CNI Kubernetes populer, menggunakan eBPF untuk menerapkan kebijakan jaringan yang dapat memfilter lalu lintas berdasarkan protokol lapisan aplikasi, bukan hanya alamat IP dan port. Ini berarti Anda dapat membuat kebijakan seperti "izinkan permintaan HTTP GET ke /api/v1/users tetapi blokir permintaan POST" langsung di kernel.
Keamanan berbasis eBPF juga memungkinkan pemantauan yang sadar container yang memahami hubungan antara proses, container, dan pod Kubernetes. Alat pemantauan tradisional melihat proses individu, tetapi program eBPF dapat mengorelasikan system call dengan metadata container untuk memberikan wawasan keamanan yang kontekstual.
Kemampuan ini mengubah keamanan dari patch reaktif menjadi penegakan kebijakan proaktif, di mana perilaku mencurigakan diblokir secara otomatis sebelum menimbulkan kerusakan.
Strategi Optimalisasi Kinerja
Kinerja container paling penting saat Anda menjalankan ratusan atau ribuan container di seluruh infrastruktur Anda. Mari jelajahi strategi yang meminimalkan overhead sumber daya dan latensi startup.
Pengurangan cold start
Waktu cold start — jeda antara meminta container dan menyiapkannya untuk melayani trafik — berdampak langsung pada pengalaman pengguna dan efisiensi sumber daya. Berbagai teknik muncul untuk meminimalkan jeda ini di berbagai arsitektur runtime.
Image yang sudah dipull sebelumnya menghilangkan waktu unduh dengan menjaga image container yang sering digunakan tetap di-cache pada node. Kubernetes DaemonSet dapat melakukan pre-pull image penting, sementara registry seperti Harbor mendukung replikasi image ke lokasi edge. Teknik ini dapat mengurangi cold start dari hitungan detik menjadi milidetik untuk image yang di-cache.
Optimasi layer image mengurangi jumlah data yang perlu ditransfer dan diekstrak. Build multi-stage membuat image final lebih kecil, sementara alat seperti dive membantu mengidentifikasi layer yang tidak perlu. Image distroless dari Google menghilangkan manajer paket dan shell, sering kali secara signifikan mengurangi ukuran image.
Lazy loading dengan proyek seperti Stargz memungkinkan container mulai sebelum seluruh image diunduh. Runtime hanya mengambil file yang diperlukan untuk startup awal, mengunduh layer tambahan sesuai permintaan. Ini dapat mengurangi waktu cold start dari beberapa detik menjadi di bawah 1 detik untuk image besar.
Optimasi runtime bervariasi menurut implementasi. Implementasi Rust Youki menunjukkan peningkatan kinerja startup dibanding runC melalui manajemen memori yang lebih baik. Crun, yang ditulis dalam C, mencapai peningkatan serupa dengan menghilangkan overhead garbage collection Go saat pembuatan container.
Berbagi snapshot di containerd memungkinkan banyak container berbagi snapshot filesystem read-only, mengurangi baik penyimpanan maupun overhead memori. Saat memulai banyak container dari image yang sama, hanya layer writeable yang memerlukan alokasi terpisah.
Optimasi proses init dapat mengurangi waktu startup dengan menggunakan init system yang ringan seperti tini atau dengan merancang urutan startup aplikasi secara cermat untuk meminimalkan pekerjaan inisialisasi.
Efisiensi memori
Overhead memori bervariasi di seluruh runtime container, dengan perbedaan yang menjadi krusial di lingkungan sumber daya terbatas atau penerapan kepadatan tinggi.
Overhead baseline runtime sangat berbeda:
- Docker Engine: Membutuhkan overhead daemon plus overhead per-container
- Podman: Tanpa overhead daemon karena arsitektur tanpa daemon, overhead per-container minimal
- Containerd: Overhead daemon sedang plus overhead per-container minimal
- CRI-O: Overhead daemon rendah plus overhead per-container minimal
Deduplikasi layer image menghemat memori saat menjalankan banyak container dari image terkait. Runtime container menggunakan filesystem copy-on-write di mana layer bersama hanya mengonsumsi memori sekali di seluruh container. Klaster yang menjalankan banyak container dari image dasar serupa dapat meraih penghematan memori signifikan melalui deduplikasi.
Optimasi pemetaan memori pada runtime modern mengurangi penggunaan memori resident. Alat seperti crun memetakan file eksekusi langsung dari penyimpanan alih-alih memuatnya ke memori, mengurangi jejak memori untuk container dengan biner besar.
Akuntansi memori cgroup menyediakan kontrol presisi atas batas memori container, tetapi runtime berbeda menangani tekanan memori secara berbeda. Beberapa runtime mengimplementasikan pemulihan memori yang lebih baik saat tertekan, sementara yang lain memberikan pelaporan penggunaan memori yang lebih akurat untuk keputusan autoscaling.
Overhead memori rootless menukar sebagian efisiensi demi keamanan. Container rootless memerlukan proses tambahan untuk manajemen user namespace dan jaringan, biasanya menambah overhead dibanding operasi rootful.
Pilihan antara runtime sering bermuara pada penyeimbangan efisiensi memori versus kebutuhan fitur. CRI-O memberikan overhead rendah untuk beban kerja Kubernetes, sementara Podman mengorbankan sebagian efisiensi demi manfaat keamanan dan kompatibilitas.
Integrasi Alur Kerja Pengembangan
Runtime container terbaik tidak ada gunanya jika tidak cocok dengan alur kerja pengembangan Anda. Alternatif Docker telah menerapkan tooling yang sering kali melampaui pengalaman pengembang Docker dalam skenario tertentu.
Lingkungan Kubernetes lokal
Pengembangan Kubernetes lokal telah bergerak melampaui pendekatan mesin virtual minikube ke solusi yang lebih efisien yang terintegrasi langsung dengan runtime container. Pilihan lingkungan lokal sangat memengaruhi kecepatan pengembangan dan konsumsi sumber daya.
Kind (Kubernetes in Docker) membuat klaster Kubernetes menggunakan node container alih-alih mesin virtual. Waktu penyiapan biasanya 1–2 menit dengan overhead memori sedang per node. Kind bekerja dengan runtime yang kompatibel Docker, sehingga Anda dapat menggunakannya dengan Podman (kind create cluster --runtime podman) untuk pengembangan Kubernetes rootless.
K3s menyediakan opsi ringan, menjalankan distribusi Kubernetes lengkap dengan penggunaan memori minimal. Ia mulai dengan cepat dan menyertakan penyimpanan, jaringan, dan pengendali ingress bawaan. K3s bekerja baik dengan containerd dan dapat berjalan di mesin pengembangan dengan sumber daya terbatas.
MicroK8s dari Canonical menawarkan jalan tengah dengan penggunaan memori sedang dan add-on modular. Terintegrasi baik dengan containerd dan menyediakan fitur mirip produksi tanpa overhead mesin virtual. Waktu startup-nya wajar untuk klaster penuh.
Rancher Desktop menggabungkan K3s dengan backend containerd atau Dockerd, menyediakan alternatif Docker Desktop yang menggunakan lebih sedikit sumber daya. Termasuk pemindaian image bawaan dan integrasi dashboard Kubernetes.
Podman pods menawarkan alternatif unik — Anda dapat mengembangkan aplikasi multi-container menggunakan konsep pod Podman, yang mencerminkan perilaku pod Kubernetes. Hasilkan YAML Kubernetes langsung dari pod yang berjalan menggunakan podman generate kube, menciptakan jalur mulus dari pengembangan lokal ke deployment klaster.
Optimasi pipeline CI/CD
Pipeline CI/CD berbasis Docker tradisional menghadapi keterbatasan di lingkungan terkontainerisasi di mana menjalankan Docker-in-Docker menciptakan tantangan keamanan dan kinerja. Alternatif modern menyediakan solusi lebih baik untuk membangun dan mendorong image container di sistem CI.
Buildah unggul di lingkungan CI karena tidak memerlukan daemon atau hak root. Anda dapat membangun image yang sesuai OCI menggunakan skrip shell yang lebih mudah diaudit daripada Dockerfile. Pendekatan scripting Buildah memungkinkan konstruksi image dinamis berdasarkan variabel CI, menjadikannya ideal untuk proses build kompleks yang membutuhkan logika kondisional.
Gambar 7 - Halaman utama Buildah
Sebagai perbandingan, Dockerfile tradisional menggunakan instruksi deklaratif:
FROM alpine:latest
RUN apk add --no-cache nodejs npm
COPY package.json /app/
WORKDIR /appBuildah menggunakan perintah shell imperatif yang dapat menyertakan variabel dan logika kondisional:
# Buildah scripting approach with CI integration
buildah from alpine:latest
buildah run $container apk add --no-cache nodejs npm
buildah copy $container package.json /app/
buildah config --workingdir /app $container
buildah commit $container myapp:${CI_COMMIT_SHA}Fleksibilitas scripting ini memungkinkan Anda memilih image dasar secara dinamis, menginstal paket secara kondisional berdasarkan nama branch, atau memodifikasi langkah build berdasarkan variabel lingkungan CI — kapabilitas yang memerlukan solusi rumit dalam Dockerfile tradisional.
Kaniko menyelesaikan masalah Docker-in-Docker dengan membangun image sepenuhnya di userspace dalam container. Ia berjalan di pod Kubernetes tanpa memerlukan akses istimewa atau Docker daemon. Kaniko efektif di pipeline GitLab CI dan Jenkins X di mana kebijakan keamanan mencegah container berprivilege.
Alat ini mengekstrak image dasar, menerapkan instruksi Dockerfile secara terisolasi, dan mendorong hasilnya langsung ke registry. Waktu build sebanding dengan Docker tetapi dengan sikap keamanan yang jauh lebih baik di lingkungan terorkestrasi.
Nerdctl menyediakan kompatibilitas CLI Docker untuk containerd, yang menjadikannya pengganti langsung yang sangat baik untuk Docker di sistem CI. Mendukung perintah build, push, dan pull yang sama seperti Docker tetapi menggunakan containerd sebagai backend. Ini menghilangkan Docker daemon sambil mempertahankan alur kerja yang familier.
Nerdctl menyertakan fitur lanjutan seperti lazy pulling dan image terenkripsi yang dapat meningkatkan kinerja CI. Untuk tim yang menggunakan containerd di produksi, nerdctl menciptakan konsistensi antara lingkungan CI dan runtime.
Perbandingan kinerja di pipeline CI:
- Docker: Memerlukan daemon penuh, potensi masalah keamanan dengan container berprivilege
- Buildah: Tanpa daemon, mampu rootless, sintaks berbeda dari Dockerfile
- Kaniko: Berbasis container, aman secara desain, memerlukan lingkungan Kubernetes
- Nerdctl: Backend containerd, bagus untuk penerapan berbasis containerd
Pilihan bergantung pada kebutuhan keamanan, infrastruktur yang ada, dan kebutuhan kinerja Anda. Kaniko paling cocok di lingkungan Kubernetes yang berfokus pada keamanan, sementara Buildah unggul saat Anda memerlukan logika build kompleks yang sulit diekspresikan dalam Dockerfile.
Pertimbangan Penerapan Enterprise
Penerapan container enterprise memerlukan lebih dari sekadar memilih runtime yang tepat — Anda membutuhkan platform yang menangani kepatuhan, tata kelola, dan operasi multi-klaster dalam skala besar. Alternatif container yang Anda pilih harus terintegrasi dengan alat manajemen enterprise dan memenuhi persyaratan regulasi.
Manajemen multi-klaster
Mengelola container di berbagai klaster, cloud, dan lokasi edge memerlukan platform orkestrasi canggih yang melampaui Kubernetes dasar. Solusi enterprise menyediakan manajemen terpusat, penegakan kebijakan, dan konsistensi operasional di lingkungan yang beragam.
Red Hat OpenShift dibangun di atas Kubernetes dengan pilihan runtime container berfokus enterprise. OpenShift menggunakan default CRI-O untuk keamanan dan efisiensi sumber daya yang lebih baik dibanding penerapan berbasis Docker. Platform ini menyertakan pemindaian image bawaan, penegakan kebijakan, dan alur kerja pengembang yang bekerja konsisten baik Anda menjalankan di AWS, Azure, maupun infrastruktur on-premises.
Gambar 8 - Halaman utama Red Hat OpenShift
Manajemen multi-klaster OpenShift menangani standardisasi runtime di seluruh lingkungan. Anda dapat menegakkan agar semua klaster menggunakan CRI-O dengan kebijakan keamanan tertentu, memastikan perilaku konsisten apakah container berjalan di lingkungan pengembangan, staging, atau produksi.
Rancher menyediakan antarmuka terpadu untuk mengelola klaster Kubernetes terlepas dari runtime container yang mendasarinya. Rancher mendukung klaster yang menjalankan Docker, containerd, atau CRI-O, memungkinkan Anda memigrasi runtime secara bertahap tanpa mengganggu operasi. Platform ini menyertakan pemantauan terpusat, pencadangan, dan pemindaian keamanan di semua klaster yang dikelola.
Gambar 9 - Halaman utama Rancher
Pendekatan Rancher bernilai saat Anda memiliki lingkungan campuran — beberapa klaster mungkin menggunakan containerd untuk kinerja sementara yang lain menggunakan CRI-O untuk kepatuhan keamanan. Lapisan manajemen mengabstraksi perbedaan ini sekaligus menyediakan alat operasional yang konsisten.
Mirantis Kubernetes Engine berfokus pada lingkungan Docker enterprise namun mendukung migrasi ke penerapan berbasis containerd. Platform ini menyediakan dukungan enterprise, penguatan keamanan, dan tooling kepatuhan yang bekerja di berbagai runtime container.
Gambar 10 - Halaman utama Mirantis
Platform ini menyelesaikan kompleksitas operasional dalam menjalankan berbagai runtime container di seluruh infrastruktur Anda sambil mempertahankan tata kelola dan kebijakan keamanan terpusat.
Kepatuhan regulasi
Lingkungan enterprise sering memerlukan kepatuhan terhadap regulasi seperti FIPS 140-2, SOC 2, atau GDPR, yang berdampak langsung pada pemilihan dan konfigurasi runtime container. Kepatuhan tidak hanya soal runtime itu sendiri — ini meluas ke registry image, pemindaian keamanan, dan pencatatan audit.
Validasi FIPS (Federal Information Processing Standards) memerlukan modul kriptografi yang memenuhi standar keamanan pemerintah. Tidak semua runtime container mendukung pustaka kripto tervalidasi FIPS. Red Hat Enterprise Linux menyediakan versi CRI-O dan Podman yang sesuai FIPS, sementara instalasi Docker standar sering memerlukan konfigurasi tambahan untuk mencapai kepatuhan FIPS.
Kepatuhan FIPS memengaruhi penandatanganan image, komunikasi TLS, dan penyimpanan terenkripsi. Platform container harus menggunakan pustaka kriptografi tervalidasi FIPS untuk semua operasi keamanan, dari menarik image hingga membangun koneksi jaringan antar container.
Kepatuhan GDPR berdampak pada bagaimana platform container menangani data pribadi dalam log, metrik, dan metadata image. Registry container enterprise seperti Harbor, Quay, dan AWS ECR menyediakan fitur seperti kontrol residensi data, pencatatan audit, dan kebijakan retensi data otomatis.
Runtime container harus mendukung fitur kepatuhan seperti:
- Pencatatan audit yang menangkap semua operasi container untuk pelaporan kepatuhan
- Pelacakan provenance image untuk menunjukkan sumber dan proses build image container
- Enkripsi saat disimpan untuk image container dan data runtime
- Penegakan kebijakan jaringan untuk mengontrol aliran data antara container dan sistem eksternal
Kepatuhan SOC 2 memerlukan kontrol keamanan yang dapat ditunjukkan seputar manajemen akses, pemantauan sistem, dan perlindungan data. Platform container harus terintegrasi dengan penyedia identitas enterprise, menyediakan jejak audit terperinci, dan mendukung penegakan kebijakan keamanan otomatis.
Runtime container modern seperti CRI-O dan containerd menyediakan fondasi kepatuhan yang lebih baik daripada Docker karena menawarkan kontrol keamanan yang lebih granular, pencatatan audit yang lebih baik, dan pemisahan yang lebih bersih antara komponen runtime dan antarmuka manajemen.
Kepatuhan juga meluas ke keamanan rantai pasok — memastikan image container berasal dari sumber tepercaya dan tidak dimanipulasi. Alat seperti Sigstore dan in-toto menyediakan verifikasi kriptografis atas provenance image container, sementara admission controller dapat menegakkan agar hanya image bertanda tangan dan telah dipindai yang berjalan di klaster produksi.
Tren Baru dalam Kontainerisasi
Lanskap kontainerisasi terus berkembang melampaui container Linux tradisional menuju model eksekusi dan paradigma observabilitas baru. Teknologi yang muncul ini menjanjikan untuk mengatasi keterbatasan mendasar dalam arsitektur container saat ini.
Integrasi WebAssembly
WebAssembly (WASM) muncul sebagai alternatif yang menarik untuk container OCI tradisional pada beban kerja tertentu. Tidak seperti container yang membundel seluruh userspace sistem operasi, WebAssembly menyediakan lingkungan eksekusi sandbox yang ringan dan berjalan nyaris secepat native di berbagai arsitektur.
Modul WASM mulai jauh lebih cepat daripada container tradisional, menjadikannya ideal untuk fungsi serverless dan komputasi edge, di mana waktu cold start berdampak langsung pada pengalaman pengguna. Modul WebAssembly dapat menangani permintaan jauh lebih banyak daripada container dengan waktu inisialisasi yang lebih lambat.
Model keamanannya sangat berbeda dari container. WebAssembly menyediakan keamanan berbasis kapabilitas di mana modul hanya dapat mengakses sumber daya yang diberikan secara eksplisit. Tidak ada permukaan kernel bersama seperti pada container tradisional — modul WASM berjalan dalam lingkungan sandbox yang mencegah banyak kelas kerentanan keamanan.
Runtime container mulai mendukung beban kerja WebAssembly secara langsung. Wasmtime terintegrasi dengan containerd sebagai runtime shim, memungkinkan Anda melakukan deploy modul WASM menggunakan YAML Kubernetes standar. Ini berarti Anda dapat mencampur beban kerja container tradisional dan WebAssembly dalam klaster yang sama berdasarkan kebutuhan kinerja dan keamanan.
Komprominya adalah kematangan ekosistem. WebAssembly memiliki dukungan bahasa yang terbatas dibanding container — Rust, C/C++, dan AssemblyScript bekerja baik, sementara bahasa seperti Python dan Java memerlukan lapisan runtime tambahan yang mengurangi manfaat kinerja.
WASM unggul untuk beban kerja komputasional, fungsi serverless, dan komputasi edge, tetapi belum siap menggantikan container untuk aplikasi kompleks yang memerlukan integrasi sistem operasi yang luas.
Observabilitas berkemampuan eBPF
eBPF (extended Berkeley Packet Filter) mentransformasi observabilitas container dengan menyediakan wawasan tingkat kernel tanpa memerlukan modifikasi aplikasi atau sidecar container. Tidak seperti pemantauan tradisional yang bergantung pada metrik yang diekspor oleh aplikasi, program eBPF mengamati system call, lalu lintas jaringan, dan peristiwa kernel secara real-time.
Pemantauan yang sadar container melalui eBPF mengorelasikan peristiwa sistem tingkat rendah dengan metadata container dan Kubernetes tingkat lebih tinggi. Alat seperti Pixie dan Cilium Hubble dapat menunjukkan secara persis permintaan HTTP mana yang mengalir antar pod tertentu, termasuk latensi permintaan, inspeksi payload, dan tingkat galat, semuanya tanpa memodifikasi aplikasi Anda.
Pendekatan ini memberikan visibilitas yang belum pernah ada sebelumnya ke dalam pola komunikasi microservice. Anda dapat menghasilkan peta layanan secara otomatis dengan mengamati aliran jaringan aktual alih-alih bergantung pada konfigurasi statis. Ketika sebuah layanan mulai berkomunikasi dengan dependensi baru, alat berbasis eBPF mendeteksinya segera dan memperbarui topologi layanan secara real-time.
Profiling kinerja melalui eBPF mengidentifikasi bottleneck di tingkat container. Alih-alih menebak mengapa sebuah pod lambat, Anda dapat melihat persis system call mana yang memakan waktu, file mana yang diakses, dan bagaimana latensi jaringan memengaruhi kinerja aplikasi. Data ini dikumpulkan terus-menerus dengan overhead minimal, biasanya kurang dari 1% penggunaan CPU.
Pemantauan keamanan mendapat manfaat dari kemampuan eBPF untuk mendeteksi pola perilaku anomali. Alih-alih menganalisis log setelah insiden, program eBPF dapat mendeteksi system call mencurigakan, koneksi jaringan tak terduga, atau pola akses file saat terjadi. Ini memungkinkan deteksi ancaman real-time yang secara kontekstual menyadari batas container dan identitas beban kerja Kubernetes.
Integrasi antara eBPF dan runtime container terus diperdalam. Cilium menyediakan jaringan berbasis eBPF untuk Kubernetes yang lebih cepat dan lebih dapat diobservasi daripada plugin CNI tradisional. Falco menggunakan eBPF untuk pemantauan keamanan runtime yang secara native memahami konteks container.
Tren menuju observabilitas tingkat kernel ini mewakili pergeseran mendasar dari pemantauan kotak hitam ke transparansi sistem yang lengkap, membuat lingkungan container lebih mudah di-debug dan aman secara default.
Merangkum Alternatif Docker
Memilih alternatif Docker yang tepat bukan tentang menemukan satu pengganti — melainkan mencocokkan alat dengan kasus penggunaan spesifik di seluruh lingkungan pengembangan dan produksi Anda. Ekosistem kontainerisasi telah matang menjadi kumpulan solusi yang unggul di skenario berbeda.
Untuk pengalaman pengembang, Podman menawarkan jalur migrasi paling mulus dengan kompatibilitas CLI Docker sekaligus memberikan keamanan superior melalui operasi rootless. Jika Anda sangat bergantung pada alur kerja Docker Desktop, Rancher Desktop dengan containerd menyediakan fungsionalitas serupa dengan efisiensi sumber daya yang lebih baik. Tim yang membangun pipeline CI/CD kompleks mendapat manfaat dari fleksibilitas scripting Buildah atau pendekatan Kaniko yang aman dan tanpa daemon.
Dalam skala produksi, containerd dan CRI-O memberikan kinerja dan efisiensi sumber daya yang lebih baik daripada Docker Engine. Containerd unggul di lingkungan enterprise yang membutuhkan stabilitas dan set fitur yang luas, sementara CRI-O menyediakan opsi paling efisien untuk penerapan yang berfokus pada Kubernetes. Untuk komputasi edge atau sistem embedded, runtime ringan seperti runC atau Youki menawarkan overhead minimal yang diperlukan untuk lingkungan sumber daya terbatas.
Organisasi yang berfokus pada keamanan harus memprioritaskan runtime rootless seperti Podman atau containerd rootless. Kombinasi isolasi user namespace, pemantauan berbasis eBPF, dan permukaan serangan yang berkurang menyediakan pertahanan berlapis yang tidak dapat ditandingi deployment Docker tradisional. Untuk industri teregulasi, pastikan runtime pilihan Anda mendukung kepatuhan FIPS dan terintegrasi dengan sistem pencatatan audit enterprise.
Pendekatan hibrida sering paling efektif dalam praktik. Gunakan Podman untuk pengembangan lokal agar mendapat manfaat keamanan rootless dan kompatibilitas Docker. Deploy beban kerja produksi di containerd atau CRI-O untuk integrasi dan kinerja Kubernetes yang optimal. Simpan alat khusus seperti Buildah untuk pipeline CI/CD di mana keamanan dan fleksibilitas lebih penting daripada kompatibilitas.
>Mencari ide proyek Docker dan kontainerisasi? 10 ini akan membantu Anda memulai.
Ke depan, WebAssembly dan eBPF mewakili evolusi berikutnya dalam kontainerisasi. Waktu startup cepat dan jaminan keamanan kuat milik WebAssembly kemungkinan akan mendominasi beban kerja serverless dan komputasi edge. Observabilitas tingkat kernel milik eBPF sudah mentransformasi cara kita memantau dan mengamankan aplikasi terkontainerisasi. Teknologi ini tidak akan sepenuhnya menggantikan container tradisional, tetapi akan menciptakan kategori beban kerja baru di mana keterbatasan container saat ini tidak berlaku.
Kuncinya adalah tetap fleksibel seiring kematangan teknologi ini dan memahami bahwa strategi kontainerisasi terbaik menggabungkan beberapa alat alih-alih bergantung pada satu solusi saja.
Jika Anda ingin mempelajari lebih lanjut tentang Docker, kontainerisasi, virtualisasi, dan Kubernetes, kursus-kursus berikut adalah langkah lanjutan yang tepat:




Jika Anda ingin mengoptimalkan alur kerja kontainerisasi, ada kabar baik — ekosistemnya telah berkembang jauh melampaui desain awal Docker.
Docker merevolusi deployment perangkat lunak dengan menjadikan kontainerisasi sebagai standar, tetapi ekosistemnya telah tumbuh untuk menangani kasus penggunaan spesifik yang awalnya tidak dirancang Docker. Alternatif modern seperti Podman, containerd, dan CRI-O menawarkan fitur khusus seperti desain tanpa daemon, operasi rootless, dan integrasi native dengan Kubernetes. Alat-alat ini tidak sekadar memberi peningkatan bertahap, melainkan mewakili pergeseran mendasar dalam cara kita memikirkan keamanan container, kinerja, dan integrasi alur kerja.
Ekosistem container telah matang melampaui pendekatan monolitik Docker, dengan runtime khusus yang dioptimalkan untuk kasus penggunaan tertentu. Baik Anda menjalankan microservices di produksi, mengembangkan secara lokal, atau mengelola beban kerja enterprise, kemungkinan ada alat yang lebih sesuai dengan kebutuhan spesifik Anda.
Dalam panduan ini, saya akan membahas alternatif Docker paling menjanjikan di 2026 dan membantu Anda memilih alat yang tepat untuk kebutuhan spesifik Anda.
>Baru mengenal Docker dan kontainerisasi? Baca panduan praktis mendalam kami untuk pemula agar bisa mulai.
Evolusi Kontainerisasi Melampaui Docker
Memahami bagaimana kita sampai di sini membantu menjelaskan mengapa alternatif Docker mendapat begitu banyak perhatian.
Waktu Docker diluncurkan pada 2013, Docker tidak menciptakan container — Docker membuatnya mudah diakses. Container Linux sudah ada melalui LXC (Linux Containers) sejak 2008, tetapi yang ditawarkan Docker adalah mengemas teknologi tersebut dengan API sederhana, format image portabel, dan alur kerja yang ramah pengembang. Standardisasi ini membawa container dari fitur Linux yang bersifat niche menjadi fondasi deployment aplikasi modern.
Keberhasilan Docker melahirkan Open Container Initiative (OCI) pada 2015, yang menstandarkan format dan runtime container. Standardisasi ini berarti container tidak terkunci dalam ekosistem Docker. Runtime yang sesuai OCI dapat menjalankan image Docker, dan image yang sesuai OCI dapat berjalan di berbagai platform container.
Namun arsitektur monolitik Docker mulai menunjukkan celah seiring kematangan kontainerisasi. Docker daemon berjalan sebagai root, yang menimbulkan kekhawatiran keamanan. Desain serba dalam satu ini menggabungkan pembuatan image, runtime container, dan orkestrasi dengan cara yang tidak selalu masuk akal untuk lingkungan produksi. Tim membutuhkan kontrol yang lebih granular.
Hal ini memunculkan alternatif khusus yang menangani masalah spesifik yang tidak dirancang untuk diselesaikan Docker.
Runtime container modern berbeda dari Docker dalam tiga area kunci:
Ini bukan sekadar peningkatan teknis — ini mewakili filosofi berbeda tentang bagaimana container seharusnya bekerja di lingkungan produksi.
>Anda memahami Docker secara teoretis, tetapi belum mengontainerisasi sebuah apikasi? Baca panduan praktis kami untuk mengubah itu.