
Podman: Lựa chọn thay thế Docker không cần daemon
Podman đại diện cho thách thức trực diện nhất đối với cách tiếp cận kiến trúc của Docker.
Hình 1 - Trang chủ Podman
Red Hat phát triển Podman nhằm giải quyết mô hình bảo mật dựa trên daemon của Docker, đồng thời vẫn duy trì tính tương thích với các quy trình làm việc hiện có.
>Nếu bạn cần so sánh chuyên sâu giữa Docker và Podman, bài viết trên blog của chúng tôi sẽ cho biết nền tảng container hóa nào phù hợp với bạn.
Đổi mới kiến trúc
Khác biệt lớn nhất của Podman so với Docker là loại bỏ hoàn toàn daemon. Thay vì chuyển lệnh qua một dịch vụ trung tâm, Podman dùng mô hình fork-exec nơi mỗi container chạy như một tiến trình con trực tiếp của người dùng khởi tạo. Điều này có nghĩa là không có dịch vụ nền thường trực, không có điểm lỗi đơn lẻ, và không có daemon cấp root quản lý container của bạn.
Kiến trúc này tích hợp tự nhiên với systemd, trình quản lý dịch vụ tiêu chuẩn của Linux. Bạn có thể tạo file unit systemd trực tiếp từ container Podman, cho phép container tự động khởi động cùng hệ thống, tự khởi động lại khi lỗi và tích hợp với ghi log hệ thống. Đây là cách tiếp cận gọn gàng hơn nhiều so với lớp điều phối tách biệt của Docker.
Podman tuân thủ đầy đủ OCI, vì vậy chạy được cùng image container như Docker mà không cần chỉnh sửa. Runtime dùng cùng các công nghệ nền tảng - runc để thực thi container và nhiều driver lưu trữ để quản lý image - nhưng cách đóng gói khác biệt.
Tăng cường bảo mật
Vận hành rootless là tính năng bảo mật nổi bật của Podman. Khi bạn chạy container với Podman, chúng thực thi dưới tài khoản người dùng của bạn thay vì đòi hỏi đặc quyền root. Điều này diễn ra thông qua ánh xạ không gian tên người dùng, nơi người dùng root trong container được ánh xạ tới UID không đặc quyền của bạn trên máy chủ.
Cách này loại bỏ điểm tấn công mà trong đó thoát khỏi container có thể làm ảnh hưởng toàn bộ hệ thống chủ. Ngay cả khi kẻ tấn công thoát được khỏi container, họ vẫn bị giới hạn trong quyền của người dùng của bạn thay vì có quyền root trên máy.
Trên Red Hat Enterprise Linux và Fedora, Podman tích hợp chặt chẽ với SELinux (Security-Enhanced Linux). SELinux cung cấp kiểm soát truy cập bắt buộc giới hạn những gì container có thể truy cập trên hệ thống chủ, ngay cả khi chúng bị xâm nhập. Điều này tạo ra nhiều lớp bảo mật - không gian tên người dùng ngăn leo thang đặc quyền, còn SELinux ngăn truy cập trái phép vào hệ thống tệp.
Triển khai doanh nghiệp thường kết hợp các tính năng này với công cụ quét bảo mật và thực thi chính sách bổ sung để xây dựng chiến lược phòng thủ nhiều lớp.
Tương thích vận hành
Podman duy trì khả năng tương thích CLI của Docker thông qua lệnh podman, chấp nhận cùng tham số như docker. Bạn có thể tạo bí danh (alias docker=podman) và hầu hết script hiện có sẽ hoạt động không cần chỉnh sửa. Điều này giúp di cư từ Docker mượt mà hơn so với chuyển sang bộ công cụ hoàn toàn khác.
Giao diện đồ họa Podman Desktop là lựa chọn thay thế Docker Desktop cho các nhà phát triển ưa thích giao diện trực quan. Nó bao gồm quản lý container, khả năng dựng image và tích hợp Kubernetes cho phát triển cục bộ. Ứng dụng desktop có thể kết nối tới các phiên bản Podman từ xa và cung cấp chức năng tương tự bảng điều khiển của Docker Desktop.
Với quy trình Kubernetes, Podman có thể tạo manifest YAML Kubernetes từ các container đang chạy và hỗ trợ quản lý pod - chạy nhiều container chia sẻ mạng và lưu trữ, tương tự pod trong Kubernetes.
Những đánh đổi chính
Hỗ trợ Windows vẫn là hạn chế lớn nhất của Podman. Dù Podman Machine cung cấp khả năng tương thích với Windows qua ảo hóa, trải nghiệm không “mượt” như tích hợp WSL2 của Docker Desktop. Nhà phát triển trên Windows có thể thấy việc thiết lập phức tạp hơn.
Mạng rootless có tác động đến hiệu năng. Không có đặc quyền root, Podman không thể tạo bridge network trực tiếp, nên dùng mạng chế độ người dùng (slirp4netns), làm tăng độ trễ. Điều này hiếm khi đáng kể với khối lượng công việc phát triển, nhưng các ứng dụng mạng thông lượng cao có thể thấy hiệu năng giảm.
Tương thích Docker Compose tồn tại qua podman-compose, nhưng chưa đầy đủ 100%. Các file Compose phức tạp có thể cần chỉnh sửa, và một số tính năng mạng nâng cao không được hỗ trợ ở chế độ rootless. Các đội ngũ phụ thuộc nhiều vào quy trình Docker Compose nên kiểm thử kỹ trước khi di cư.
>Docker Compose khác gì so với Kubernetes? So sánh chi tiết của chúng tôi sẽ giải đáp cho bạn.
Các runtime trong hệ sinh thái Kubernetes: CRI-O và Containerd
Trong khi Podman nhắm đến tính tương thích với Docker, CRI-O và containerd tập trung cụ thể vào môi trường sản xuất Kubernetes. Các runtime này lược bỏ tính năng không cần thiết để tối ưu cho khối lượng công việc được điều phối.
>Mọi nhà phát triển nên biết những khác biệt này giữa Docker và Kubernetes.
CRI-O: Runtime nguyên bản cho Kubernetes
CRI-O được xây dựng từ đầu để triển khai Giao diện Runtime Container (CRI) của Kubernetes.
Hình 2 - Trang chủ CRI-O
Nó chỉ bao gồm những gì Kubernetes cần - không xây dựng image, không quản lý volume vượt quá nhu cầu của pod, và không quản lý container độc lập. Cách tiếp cận tập trung này giúp giảm tiêu thụ bộ nhớ và tăng tốc thời gian khởi động so với Docker.
Hiệu quả tài nguyên của runtime đến từ thiết kế tối giản. CRI-O không duy trì một daemon với API mở rộng hay dịch vụ nền. Nó khởi chạy container, quản lý vòng đời theo chỉ thị của Kubernetes rồi “tránh đường”. Điều này lý tưởng cho môi trường hạn chế tài nguyên hoặc triển khai quy mô lớn nơi từng megabyte bộ nhớ đều đáng giá.
CRI-O hỗ trợ mọi trình chạy tuân thủ OCI làm bộ thực thi cấp thấp. Dù mặc định dùng runc, bạn có thể thay bằng crun (viết bằng C để hiệu năng tốt hơn) hoặc gVisor (tăng cường cô lập) mà không cần đổi cấu hình Kubernetes. Tính linh hoạt này cho phép tối ưu theo yêu cầu bảo mật hoặc hiệu năng cụ thể ở tầng runtime.
Dự án duy trì khả năng tương thích chặt chẽ với chu kỳ phát hành Kubernetes, đảm bảo tính năng mới và bản vá bảo mật phù hợp với phiên bản cụm của bạn.
Containerd: Runtime cấp độ sản xuất
Containerd khởi đầu là runtime nền tảng của Docker trước khi trở thành dự án độc lập dưới Cloud Native Computing Foundation.
Hình 3 - Trang chủ Containerd
Docker vẫn dùng containerd bên trong, nhưng bạn có thể chạy trực tiếp để loại bỏ các lớp bổ sung và chi phí của Docker.
Kiến trúc xoay quanh API shim cung cấp giao diện ổn định cho quản lý container. Mỗi container có tiến trình shim riêng, xử lý vòng đời độc lập. Nếu daemon containerd chính khởi động lại, các container đang chạy vẫn tiếp tục không gián đoạn - tính năng quan trọng cho khối lượng công việc sản xuất không thể chấp nhận thời gian chết.
Thiết kế này khiến containerd cực kỳ ổn định cho ứng dụng doanh nghiệp chạy lâu dài. Kiến trúc shim cũng cho phép tính năng như di chuyển trực tiếp và cập nhật không downtime, nơi bạn có thể nâng cấp runtime mà không ảnh hưởng container đang chạy.
Containerd bao gồm quản lý image tích hợp, snapshot để lưu trữ lớp hiệu quả, và hệ plugin để mở rộng chức năng. Các nhà cung cấp đám mây lớn như AWS EKS, Google GKE và Azure AKS dùng containerd làm runtime mặc định nhờ kiến trúc đã được “rèn giũa” cho sản xuất.
Đặc tính hiệu năng
Dưới đây là cách các runtime này so sánh cho triển khai Kubernetes sản xuất:
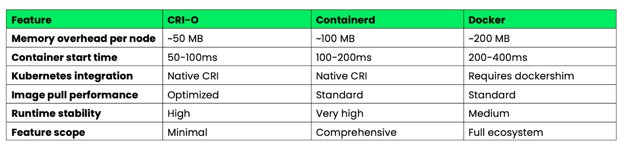
Hình 4 - Đặc tính hiệu năng: Docker vs CRI-O vs Containerd
CRI-O vượt trội về hiệu quả tài nguyên và tốc độ khởi động nhờ thiết kế tối giản. Containerd mang lại cân bằng tốt nhất giữa tính năng và độ ổn định cho môi trường doanh nghiệp. Docker cung cấp nhiều tính năng nhất, nhưng với chi phí cao hơn - điều không cần thiết trong môi trường Kubernetes.
Với cụm Kubernetes sản xuất, cả CRI-O và containerd đều loại bỏ lớp tương thích dockershim, giảm độ phức tạp và cải thiện hiệu năng so với thiết lập dựa trên Docker.
Các runtime cấp thấp: runC và Youki
Trong khi các runtime cấp cao như Podman và containerd xử lý quản lý image và API, các runtime cấp thấp chỉ tập trung vào thực thi container. Những công cụ này là nền móng vận hành phần lớn các nền tảng container hóa.
runC: Triển khai tham chiếu OCI
runC đóng vai trò là triển khai tham chiếu của Đặc tả Runtime OCI - ví dụ chuẩn mực về cách container thực sự nên chạy. Phần lớn nền tảng container dùng runC làm động cơ thực thi, bao gồm Docker, containerd, CRI-O và Podman. Khi bạn khởi chạy container với bất kỳ công cụ nào trong số này, rất có thể runC đang xử lý việc tạo tiến trình và cô lập.
Runtime này triển khai các nguyên thủy cốt lõi của container: tạo không gian tên Linux để cô lập, thiết lập cgroups để giới hạn tài nguyên, và cấu hình ngữ cảnh bảo mật. Nó được viết bằng Go và được thiết kế đơn giản, tin cậy, tuân thủ đặc tả hơn là giàu tính năng.
runC xuất sắc trong hệ thống nhúng và các ngăn xếp container tùy chỉnh nơi bạn cần hành vi dự đoán được và phụ thuộc tối thiểu. Vì chỉ xử lý thực thi container, bạn có thể xây nền tảng container chuyên biệt xung quanh nó mà không mang thêm độ phức tạp không cần thiết. Thiết bị IoT, nền tảng điện toán biên và hệ thống điều phối tùy chỉnh thường dùng trực tiếp runC thay vì các runtime cấp cao.
Công cụ hoạt động như tiện ích dòng lệnh đọc đặc tả gói OCI và tạo container tương ứng. Điều này lý tưởng để tích hợp vào hệ thống hiện có hoặc xây dựng công cụ quản lý container tùy chỉnh.
Youki: Hiệu năng dựa trên Rust
Youki tái triển khai Đặc tả Runtime OCI bằng Rust, tập trung vào an toàn bộ nhớ và hiệu năng. Việc dùng Rust loại bỏ cả một lớp lỗ hổng bảo mật có thể ảnh hưởng tới runtime viết bằng C và Go, đồng thời cải thiện thời gian khởi động container nhờ quản lý bộ nhớ tốt hơn và giảm chi phí.
Các benchmark cho thấy Youki khởi động container nhanh hơn runC trong nhiều trường hợp, dù mức cải thiện cụ thể phụ thuộc khối lượng công việc. Cải thiện này đến từ các trừu tượng không chi phí của Rust và mẫu phân bổ bộ nhớ hiệu quả hơn. Với ứng dụng tạo/hủy nhiều container sống ngắn, giảm thời gian khởi động có thể rất đáng kể.
Youki duy trì đầy đủ tương thích với Đặc tả Runtime OCI, vì vậy hoạt động như bản thay thế “cắm là chạy” cho runC trong hầu hết nền tảng container. Docker Engine, containerd và các runtime cấp cao khác có thể dùng Youki mà không cần chỉnh cấu hình hay API.
Runtime này có lợi cho khối lượng công việc nhạy cảm hiệu năng như hàm serverless, pipeline CI/CD với nhiều lần dựng container, và kiến trúc vi dịch vụ thường xuyên scale. Thời gian khởi động nhanh hơn chuyển hóa trực tiếp thành độ trễ cold start thấp hơn và tận dụng tài nguyên tốt hơn trong các kịch bản này.
Youki cũng bao gồm các tính năng như tối ưu cgroup v2 và hỗ trợ container rootless được cải thiện, tận dụng hệ kiểu của Rust để ngăn lỗi cấu hình ngay tại thời điểm biên dịch.
Container hệ thống: LXC/LXD so với container ứng dụng
Không phải mọi nhu cầu container hóa đều tập trung vào ứng dụng đơn lẻ - đôi khi bạn cần chạy cả hệ điều hành trong container. LXC và LXD cung cấp container hóa cấp hệ thống, khác biệt căn bản với cách tiếp cận tập trung ứng dụng của Docker.
LXC: Ảo hóa cấp hệ điều hành
LXC (Linux Containers) tạo ra các container hoạt động như những hệ thống Linux hoàn chỉnh hơn là các tiến trình ứng dụng bị cô lập.
Hình 5 - Trang chủ LXC
Mỗi container LXC chạy hệ thống init riêng, có thể lưu trữ nhiều dịch vụ và cung cấp không gian người dùng đầy đủ, gần như không khác máy ảo.
Cách tiếp cận này vượt trội cho các khối lượng công việc kế thừa không được thiết kế để container hóa. Ứng dụng kỳ vọng ghi vào /etc, chạy dịch vụ hệ thống hoặc tương tác với toàn bộ hệ phân cấp tệp sẽ hoạt động mượt trong container LXC. Bạn có thể “nhấc-nguyên-cụm” cấu hình máy chủ vào LXC mà không cần tái cấu trúc ứng dụng theo kiến trúc vi dịch vụ.
Container LXC dùng chung kernel của máy chủ nhưng duy trì khả năng cô lập mạnh hơn so với container ứng dụng. Mỗi container có ngăn xếp mạng, cây tiến trình và không gian tên hệ thống tệp riêng, tạo ra mức cô lập như máy ảo mà không mang chi phí ảo hóa phần cứng.
LXD, hiện do Canonical quản lý, bổ sung một lớp quản trị mạnh mẽ lên trên LXC. LXD cung cấp REST API, quản lý image và các tính năng nâng cao như di chuyển trực tiếp giữa các máy chủ. Bạn có thể di chuyển container đang chạy qua các máy vật lý mà không downtime, tương tự VMware vMotion nhưng với container.
Khả năng passthrough phần cứng cho phép container LXD truy cập trực tiếp GPU, thiết bị USB và phần cứng khác. Điều này phù hợp cho khối lượng công việc cần truy cập phần cứng chuyên dụng trong khi vẫn giữ lợi thế của container như mật độ cao và cấp phát nhanh.
LXD còn hỗ trợ clustering, cho phép quản lý nhiều máy chủ như một thực thể logic duy nhất với khả năng phân bổ và chuyển đổi dự phòng tự động.
Phân tích so sánh
Dưới đây là so sánh container hệ thống với container ứng dụng theo các đặc tính chính:
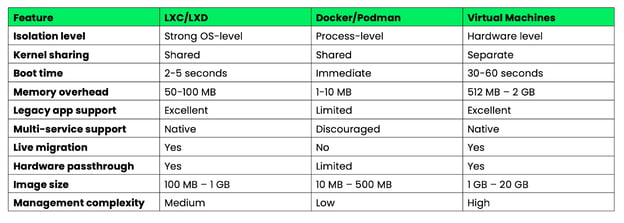
Hình 6 - Tổng quan đặc tính chính: Docker vs LXC vs Máy ảo
Container hệ thống lấp khoảng trống giữa container ứng dụng nhẹ và máy ảo nặng. Chúng lý tưởng khi bạn cần khả năng như máy ảo với hiệu quả của container, hoặc khi di chuyển ứng dụng kế thừa khó phân rã thành vi dịch vụ.
Việc chọn giữa container hệ thống và container ứng dụng phụ thuộc vào đặc tính khối lượng công việc và yêu cầu vận hành hơn là ưu thế kỹ thuật - chúng giải quyết những vấn đề khác nhau trong phổ container hóa.
Kiến trúc bảo mật trong các runtime hiện đại
Bảo mật đã phát triển từ “đi sau” thành nguyên tắc thiết kế cốt lõi trong các trình chạy container hiện đại. Các nền tảng ngày nay triển khai chiến lược phòng thủ nhiều lớp, giả định container có thể bị xâm nhập và tập trung hạn chế phạm vi ảnh hưởng.
Vận hành rootless
Container rootless loại bỏ rủi ro bảo mật lớn nhất trong triển khai Docker truyền thống - daemon root. Podman tiên phong bằng cách chạy container hoàn toàn dưới quyền người dùng, sử dụng không gian tên người dùng Linux để ánh xạ người dùng root trong container sang UID không đặc quyền trên máy chủ.
Việc triển khai dựa vào dải ID người dùng và nhóm phụ (/etc/subuid và /etc/subgid) cho phép người dùng không đặc quyền tạo không gian tên cô lập. Khi tiến trình trong container nghĩ rằng đang chạy với root (UID 0), kernel sẽ ánh xạ sang UID thực của bạn (ví dụ, UID 1000) trên máy chủ. Ngay cả khi kẻ tấn công thoát khỏi container, họ không thể leo thang vượt quá quyền của người dùng bạn.
Containerd đã triển khai khả năng rootless tương tự qua chế độ rootless, dùng cùng kỹ thuật ánh xạ không gian tên người dùng. Runtime có thể khởi chạy container, quản lý image và xử lý mạng mà không cần đặc quyền root trên máy chủ.
Kubernetes hiện hỗ trợ rootless nguyên bản thông qua dự án Kubernetes-in-Rootless-Docker (KIND) và tích hợp containerd rootless. Điều này có nghĩa toàn bộ cụm Kubernetes có thể chạy không cần đặc quyền root, giảm mạnh bề mặt tấn công cho môi trường đa bên thuê và các triển khai biên nơi mô hình bảo mật truyền thống không phù hợp.
Tác động bảo mật còn vượt ra ngoài việc ngăn leo thang đặc quyền. Container rootless không thể bind vào cổng đặc quyền (dưới 1024), không thể truy cập phần lớn hệ thống tệp /proc và /sys, và không thể thực hiện thao tác đòi hỏi khả năng kernel. Điều này tạo các ranh giới tự nhiên để kìm hãm vi phạm bảo mật tiềm tàng.
Tích hợp Seccomp/BPF
Các runtime hiện đại tích hợp eBPF (extended Berkeley Packet Filter) để thực thi chính sách bảo mật theo thời gian thực vượt quá các kiểm soát truy cập truyền thống. Chương trình eBPF chạy trong không gian kernel và có thể giám sát, lọc hoặc sửa đổi lời gọi hệ thống khi chúng diễn ra, cung cấp khả năng quan sát và kiểm soát chưa từng có đối với hành vi của container.
Hồ sơ Seccomp (Secure Computing) sử dụng BPF để lọc lời gọi hệ thống ở mức kernel. Thay vì cho phép container truy cập toàn bộ 300+ lời gọi hệ thống Linux, hồ sơ seccomp xác định chính xác những lời gọi nào được phép. Hồ sơ mặc định của Docker chặn những lời gọi có khả năng nguy hiểm, trong khi hồ sơ tùy chỉnh có thể còn hạn chế hơn dựa trên yêu cầu ứng dụng.
Tích hợp eBPF nâng cao cho phép giám sát hành vi theo thời gian thực. Các công cụ như Falco dùng eBPF để phát hiện hành vi bất thường của container - kết nối mạng lạ, mẫu truy cập tệp bất thường, hoặc nỗ lực dùng lời gọi hệ thống bị chặn. Những phát hiện này diễn ra tức thời với chi phí hiệu năng tối thiểu, vì giám sát diễn ra trong kernel.
Thực thi chính sách mạng qua eBPF cung cấp kiểm soát lưu lượng chi tiết ở mức gói tin. Cilium, một CNI phổ biến cho Kubernetes, dùng eBPF để triển khai chính sách mạng có thể lọc lưu lượng dựa trên giao thức tầng ứng dụng, không chỉ địa chỉ IP và cổng. Điều này có nghĩa bạn có thể tạo chính sách như "cho phép yêu cầu HTTP GET tới /api/v1/users nhưng chặn yêu cầu POST" trực tiếp trong kernel.
Bảo mật dựa trên eBPF cũng cho phép giám sát có nhận thức về container, hiểu quan hệ giữa tiến trình, container và pod Kubernetes. Công cụ giám sát truyền thống chỉ thấy tiến trình riêng lẻ, còn chương trình eBPF có thể tương quan lời gọi hệ thống với siêu dữ liệu container để cung cấp thông tin bảo mật theo ngữ cảnh.
Những khả năng này biến bảo mật từ vá lỗi phản ứng sang thực thi chính sách chủ động, nơi hành vi đáng ngờ bị chặn tự động trước khi gây thiệt hại.
Chiến lược tối ưu hiệu năng
Hiệu năng container quan trọng nhất khi bạn chạy hàng trăm hoặc hàng nghìn container trên hạ tầng. Hãy khám phá các chiến lược giảm tối thiểu chi phí tài nguyên và độ trễ khởi động.
Giảm cold start
Thời gian cold start - độ trễ giữa lúc yêu cầu một container và lúc sẵn sàng phục vụ lưu lượng - tác động trực tiếp đến trải nghiệm người dùng và hiệu quả tài nguyên. Nhiều kỹ thuật đã xuất hiện để giảm các độ trễ này trên các kiến trúc runtime khác nhau.
Pre-pulled images loại bỏ thời gian tải xuống bằng cách giữ sẵn các image container hay dùng trong cache trên node. Kubernetes DaemonSet có thể kéo sẵn image quan trọng, trong khi registry như Harbor hỗ trợ nhân bản image tới các vị trí biên. Kỹ thuật này có thể giảm cold start từ vài giây xuống mili-giây với image đã cache.
Tối ưu lớp image giảm lượng dữ liệu cần truyền và giải nén. Multi-stage build tạo image cuối nhỏ hơn, trong khi công cụ như dive giúp xác định lớp không cần thiết. Image distroless của Google loại bỏ trình quản lý gói và shell, thường giảm đáng kể kích thước image.
Tải lười (lazy loading) với các dự án như Stargz cho phép container khởi động trước khi tải xuống toàn bộ image. Runtime chỉ lấy các tệp cần cho lần khởi động ban đầu, tải thêm lớp theo nhu cầu. Điều này có thể giảm cold start từ nhiều giây xuống dưới 1 giây cho image lớn.
Tối ưu runtime khác nhau theo triển khai. Youki viết bằng Rust cho thấy cải thiện khởi động so với runC nhờ quản lý bộ nhớ tốt hơn. Crun, viết bằng C, đạt cải thiện tương tự bằng cách loại bỏ chi phí bộ gom rác của Go trong quá trình tạo container.
Chia sẻ snapshot trong containerd cho phép nhiều container chia sẻ snapshot hệ thống tệp chỉ đọc, giảm chi phí lưu trữ và bộ nhớ. Khi khởi chạy nhiều container từ cùng image, chỉ lớp ghi mới cần cấp phát riêng.
Tối ưu tiến trình init có thể giảm thời gian khởi động bằng cách sử dụng hệ thống init nhẹ như tini hoặc thiết kế trình tự khởi động ứng dụng cẩn thận để tối thiểu công việc khởi tạo.
Hiệu quả bộ nhớ
Chi phí bộ nhớ khác nhau giữa các runtime container, và khác biệt trở nên quan trọng trong môi trường hạn chế tài nguyên hoặc triển khai mật độ cao.
Chi phí nền tảng của runtime khác biệt đáng kể:
- Docker Engine: Cần chi phí daemon cộng thêm chi phí trên mỗi container
- Podman: Không có chi phí daemon nhờ kiến trúc không daemon, chi phí trên mỗi container tối thiểu
- Containerd: Chi phí daemon vừa phải cộng chi phí trên mỗi container tối thiểu
- CRI-O: Chi phí daemon thấp cộng chi phí trên mỗi container tối thiểu
Khử trùng lặp lớp image tiết kiệm bộ nhớ khi chạy nhiều container từ các image liên quan. Runtime container dùng hệ thống tệp copy-on-write, nơi các lớp chia sẻ chỉ tiêu tốn bộ nhớ một lần trên tất cả container. Một cụm chạy nhiều container từ các image nền tảng tương tự có thể tiết kiệm đáng kể bộ nhớ nhờ khử trùng lặp.
Tối ưu ánh xạ bộ nhớ trong các runtime hiện đại giảm bộ nhớ cư trú. Công cụ như crun ánh xạ trực tiếp tệp thực thi từ lưu trữ thay vì nạp vào bộ nhớ, giảm footprint cho container có binary lớn.
Hạch toán bộ nhớ cgroup cung cấp kiểm soát chính xác đối với giới hạn bộ nhớ container, nhưng các runtime xử lý áp lực bộ nhớ khác nhau. Một số runtime thu hồi bộ nhớ tốt hơn khi chịu áp lực, số khác cung cấp báo cáo sử dụng bộ nhớ chính xác hơn cho quyết định autoscaling.
Chi phí bộ nhớ của rootless đánh đổi một phần hiệu quả để lấy bảo mật. Container rootless cần thêm tiến trình để quản lý không gian tên người dùng và mạng, thường tăng chi phí so với vận hành rootful.
Việc chọn runtime thường là cân bằng giữa hiệu quả bộ nhớ và yêu cầu tính năng. CRI-O cung cấp chi phí thấp cho khối lượng công việc Kubernetes, trong khi Podman chấp nhận hy sinh một phần hiệu quả để lấy lợi ích bảo mật và tương thích.
Tích hợp vào quy trình phát triển
Trình chạy container tốt nhất sẽ vô nghĩa nếu không phù hợp với quy trình phát triển của bạn. Các lựa chọn thay thế Docker đã triển khai công cụ thường vượt trội trải nghiệm nhà phát triển của Docker trong những tình huống cụ thể.
Môi trường Kubernetes cục bộ
Phát triển Kubernetes cục bộ đã vượt qua cách tiếp cận máy ảo của minikube để đến những giải pháp hiệu quả hơn tích hợp trực tiếp với runtime container. Việc chọn môi trường cục bộ ảnh hưởng đáng kể đến tốc độ phát triển và tiêu thụ tài nguyên.
Kind (Kubernetes in Docker) tạo cụm Kubernetes bằng node dạng container thay vì máy ảo. Thiết lập thường mất 1-2 phút với chi phí bộ nhớ vừa phải trên mỗi node. Kind hoạt động với mọi runtime tương thích Docker, nên bạn có thể dùng với Podman (kind create cluster --runtime podman) để phát triển Kubernetes rootless.
K3s cung cấp lựa chọn nhẹ, chạy bản phân phối Kubernetes hoàn chỉnh với mức dùng bộ nhớ tối thiểu. Khởi động nhanh và bao gồm sẵn lưu trữ, mạng và ingress. K3s hoạt động tốt với containerd và có thể chạy trên máy phát triển hạn chế tài nguyên.
MicroK8s từ Canonical là lựa chọn trung dung với mức dùng bộ nhớ vừa phải và add-on mô-đun. Tích hợp tốt với containerd và cung cấp tính năng gần sản xuất mà không cần chi phí máy ảo. Thời gian khởi động hợp lý cho một cụm đầy đủ.
Rancher Desktop kết hợp K3s với backend containerd hoặc Dockerd, cung cấp lựa chọn thay thế Docker Desktop dùng ít tài nguyên hơn. Bao gồm sẵn quét image và tích hợp bảng điều khiển Kubernetes.
Podman pods mang đến lựa chọn độc đáo - bạn có thể phát triển ứng dụng đa container dùng khái niệm pod của Podman, phản chiếu hành vi pod của Kubernetes. Tạo YAML Kubernetes trực tiếp từ pod đang chạy bằng podman generate kube, tạo đường chuyển mượt từ phát triển cục bộ sang triển khai cụm.
Tối ưu pipeline CI/CD
Pipeline CI/CD dựa trên Docker truyền thống gặp hạn chế trong môi trường container hóa, nơi việc chạy Docker-in-Docker gây thách thức về bảo mật và hiệu năng. Các lựa chọn hiện đại cung cấp giải pháp tốt hơn để dựng và đẩy image container trong hệ thống CI.
Buildah vượt trội trong môi trường CI vì không cần daemon hay đặc quyền root. Bạn có thể dựng image tuân thủ OCI bằng shell script dễ kiểm toán hơn Dockerfile. Cách tiếp cận scripting của Buildah cho phép dựng image động dựa trên biến CI, lý tưởng cho quy trình dựng phức tạp cần logic điều kiện.
Hình 7 - Trang chủ Buildah
Để so sánh, Dockerfile truyền thống dùng chỉ thị khai báo:
FROM alpine:latest
RUN apk add --no-cache nodejs npm
COPY package.json /app/
WORKDIR /appBuildah dùng lệnh shell mệnh lệnh có thể bao gồm biến và logic điều kiện:
# Buildah scripting approach with CI integration
buildah from alpine:latest
buildah run $container apk add --no-cache nodejs npm
buildah copy $container package.json /app/
buildah config --workingdir /app $container
buildah commit $container myapp:${CI_COMMIT_SHA}Tính linh hoạt của scripting cho phép bạn chọn image nền tảng động, cài đặt có điều kiện dựa trên tên nhánh, hoặc chỉnh sửa bước dựng dựa trên biến môi trường CI - những khả năng đòi hỏi giải pháp vòng vo phức tạp trong Dockerfile truyền thống.
Kaniko giải quyết vấn đề Docker-in-Docker bằng cách dựng image hoàn toàn trong không gian người dùng bên trong một container. Nó chạy trong pod Kubernetes mà không cần đặc quyền hay Docker daemon. Kaniko hiệu quả trong pipeline GitLab CI và Jenkins X, nơi chính sách bảo mật ngăn container đặc quyền.
Công cụ trích xuất image nền, áp dụng chỉ thị Dockerfile trong môi trường cô lập và đẩy kết quả trực tiếp lên registry. Thời gian dựng tương đương Docker nhưng tư thế bảo mật tốt hơn nhiều trong môi trường được điều phối.
Nerdctl cung cấp khả năng tương thích CLI Docker cho containerd, là lựa chọn thay thế tương đương cho Docker trong hệ thống CI. Nó hỗ trợ cùng các lệnh build, push, pull như Docker nhưng dùng containerd làm backend. Điều này loại bỏ Docker daemon trong khi vẫn giữ quy trình quen thuộc.
Nerdctl bao gồm các tính năng nâng cao như kéo lười (lazy pulling) và image mã hóa có thể cải thiện hiệu năng CI. Với đội ngũ dùng containerd trong sản xuất, nerdctl tạo sự nhất quán giữa môi trường CI và runtime.
So sánh hiệu năng trong pipeline CI:
- Docker: Cần daemon đầy đủ, tiềm ẩn vấn đề bảo mật với container đặc quyền
- Buildah: Không cần daemon, có thể rootless, cú pháp khác Dockerfile
- Kaniko: Dựa trên container, an toàn theo thiết kế, cần môi trường Kubernetes
- Nerdctl: Backend containerd, phù hợp cho triển khai dựa trên containerd
Lựa chọn phụ thuộc yêu cầu bảo mật, hạ tầng hiện có và nhu cầu hiệu năng. Kaniko phù hợp nhất trong môi trường Kubernetes đề cao bảo mật, trong khi Buildah vượt trội khi bạn cần logic dựng phức tạp khó diễn đạt trong Dockerfile.
Cân nhắc triển khai ở cấp doanh nghiệp
Triển khai container ở doanh nghiệp đòi hỏi nhiều hơn là chọn đúng runtime - bạn cần nền tảng xử lý tuân thủ, quản trị và vận hành đa cụm ở quy mô lớn. Các lựa chọn thay thế container bạn chọn phải tích hợp với công cụ quản trị doanh nghiệp và đáp ứng yêu cầu quy định.
Quản lý đa cụm
Quản lý container trên nhiều cụm, đám mây và vị trí biên đòi hỏi nền tảng điều phối tinh vi vượt quá Kubernetes cơ bản. Giải pháp doanh nghiệp cung cấp quản trị tập trung, thực thi chính sách và nhất quán vận hành trên môi trường đa dạng.
Red Hat OpenShift xây dựng trên Kubernetes với lựa chọn runtime hướng doanh nghiệp. OpenShift mặc định dùng CRI-O để tăng bảo mật và hiệu quả tài nguyên so với triển khai dựa trên Docker. Nền tảng bao gồm sẵn quét image, thực thi chính sách và quy trình cho nhà phát triển hoạt động nhất quán dù bạn chạy trên AWS, Azure hay hạ tầng tại chỗ.
Hình 8 - Trang chủ Red Hat OpenShift
Quản lý đa cụm của OpenShift xử lý việc tiêu chuẩn hóa runtime trên các môi trường. Bạn có thể buộc tất cả cụm dùng CRI-O với chính sách bảo mật cụ thể, đảm bảo hành vi nhất quán dù container chạy ở phát triển, staging hay sản xuất.
Rancher cung cấp giao diện thống nhất để quản lý cụm Kubernetes bất kể runtime nền tảng. Rancher hỗ trợ cụm chạy Docker, containerd hoặc CRI-O, cho phép bạn di chuyển runtime dần dần mà không gián đoạn vận hành. Nền tảng bao gồm giám sát tập trung, sao lưu và quét bảo mật trên tất cả cụm được quản lý.
Hình 9 - Trang chủ Rancher
Cách tiếp cận của Rancher hữu ích khi bạn có môi trường hỗn hợp - một số cụm dùng containerd vì hiệu năng, số khác dùng CRI-O vì tuân thủ bảo mật. Lớp quản lý trừu tượng hóa những khác biệt này trong khi cung cấp công cụ vận hành nhất quán.
Mirantis Kubernetes Engine tập trung vào môi trường Docker doanh nghiệp nhưng hỗ trợ di chuyển sang triển khai dựa trên containerd. Nền tảng cung cấp hỗ trợ doanh nghiệp, gia cố bảo mật và công cụ tuân thủ hoạt động trên các runtime container khác nhau.
Hình 10 - Trang chủ Mirantis
Các nền tảng này giải quyết độ phức tạp vận hành khi chạy các runtime container khác nhau trên hạ tầng của bạn, đồng thời duy trì quản trị và chính sách bảo mật tập trung.
Tuân thủ quy định
Môi trường doanh nghiệp thường cần tuân thủ các quy định như FIPS 140-2, SOC 2, hoặc GDPR, tác động trực tiếp đến việc chọn và cấu hình runtime container. Tuân thủ không chỉ là bản thân runtime - còn mở rộng đến registry image, quét bảo mật và ghi log kiểm toán.
Xác thực FIPS (Federal Information Processing Standards) yêu cầu các mô-đun mật mã đáp ứng tiêu chuẩn bảo mật của chính phủ. Không phải mọi runtime container đều hỗ trợ thư viện mã hóa được FIPS xác thực. Red Hat Enterprise Linux cung cấp phiên bản CRI-O và Podman tuân thủ FIPS, trong khi cài đặt Docker tiêu chuẩn thường cần cấu hình bổ sung để đạt tuân thủ FIPS.
Tuân thủ FIPS ảnh hưởng đến ký image, giao tiếp TLS và lưu trữ mã hóa. Nền tảng container phải dùng thư viện mật mã được FIPS xác thực cho mọi hoạt động bảo mật, từ kéo image đến thiết lập kết nối mạng giữa container.
Tuân thủ GDPR ảnh hưởng đến cách nền tảng container xử lý dữ liệu cá nhân trong log, số liệu và siêu dữ liệu image. Registry doanh nghiệp như Harbor, Quay và AWS ECR cung cấp tính năng như kiểm soát vị trí dữ liệu, ghi log kiểm toán và chính sách lưu giữ dữ liệu tự động.
Runtime container phải hỗ trợ các tính năng tuân thủ như:
- Ghi log kiểm toán ghi nhận mọi thao tác container phục vụ báo cáo tuân thủ
- Theo dõi nguồn gốc image để chứng minh nguồn và quá trình dựng của image container
- Mã hóa khi lưu trữ cho image container và dữ liệu runtime
- Thực thi chính sách mạng để kiểm soát luồng dữ liệu giữa container và hệ thống bên ngoài
Tuân thủ SOC 2 yêu cầu các kiểm soát bảo mật có thể chứng minh quanh quản lý truy cập, giám sát hệ thống và bảo vệ dữ liệu. Nền tảng container phải tích hợp với nhà cung cấp danh tính doanh nghiệp, cung cấp dấu vết kiểm toán chi tiết và hỗ trợ thực thi chính sách bảo mật tự động.
Các runtime hiện đại như CRI-O và containerd cung cấp nền tảng tuân thủ tốt hơn Docker vì chúng có kiểm soát bảo mật chi tiết hơn, ghi log kiểm toán tốt hơn và phân tách sạch giữa thành phần runtime và giao diện quản lý.
Tuân thủ cũng mở rộng đến bảo mật chuỗi cung ứng - đảm bảo image container đến từ nguồn tin cậy và không bị can thiệp. Công cụ như Sigstore và in-toto cung cấp xác minh mật mã nguồn gốc image, trong khi admission controller có thể buộc chỉ image đã ký và đã quét mới chạy trong cụm sản xuất.
Xu hướng mới nổi trong container hóa
Bức tranh container hóa tiếp tục phát triển vượt ra khỏi container Linux truyền thống, hướng tới mô hình thực thi và khả năng quan sát mới. Những công nghệ mới nổi này hứa hẹn giải quyết các hạn chế căn bản trong kiến trúc container hiện tại.
Tích hợp WebAssembly
WebAssembly (WASM) đang nổi lên như một lựa chọn hấp dẫn thay thế container OCI truyền thống cho một số khối lượng công việc. Không như container đóng gói toàn bộ không gian người dùng hệ điều hành, WebAssembly cung cấp môi trường thực thi nhẹ, sandbox, chạy gần tốc độ native trên các kiến trúc khác nhau.
Module WASM khởi động nhanh hơn nhiều so với container truyền thống, khiến chúng lý tưởng cho hàm serverless và điện toán biên, nơi thời gian cold start tác động trực tiếp đến trải nghiệm người dùng. Một module WebAssembly có thể xử lý đáng kể nhiều yêu cầu hơn so với container có thời gian khởi tạo chậm hơn.
Mô hình bảo mật khác căn bản so với container. WebAssembly cung cấp bảo mật dựa trên năng lực, nơi module chỉ có thể truy cập tài nguyên được cấp rõ ràng. Không có bề mặt kernel chia sẻ như trong container truyền thống - module WASM chạy trong sandbox ngăn chặn nhiều lớp lỗ hổng bảo mật.
Các runtime container bắt đầu hỗ trợ khối lượng công việc WebAssembly trực tiếp. Wasmtime tích hợp với containerd như một shim runtime, cho phép bạn triển khai module WASM bằng YAML Kubernetes tiêu chuẩn. Điều này có nghĩa bạn có thể trộn lẫn container truyền thống và khối lượng công việc WebAssembly trong cùng một cụm dựa trên yêu cầu hiệu năng và bảo mật.
Sự đánh đổi là độ trưởng thành của hệ sinh thái. WebAssembly có hỗ trợ ngôn ngữ hạn chế hơn so với container - Rust, C/C++ và AssemblyScript hoạt động tốt, trong khi các ngôn ngữ như Python và Java cần lớp runtime bổ sung, làm giảm lợi thế hiệu năng.
WASM vượt trội cho khối lượng tính toán, hàm serverless và điện toán biên, nhưng chưa sẵn sàng thay thế container cho ứng dụng phức tạp cần tích hợp sâu với hệ điều hành.
Khả năng quan sát nhờ eBPF
eBPF (extended Berkeley Packet Filter) đang biến đổi khả năng quan sát của container bằng cách cung cấp thông tin cấp kernel mà không cần sửa đổi ứng dụng hay sidecar. Không như giám sát truyền thống dựa vào số liệu do ứng dụng xuất ra, chương trình eBPF quan sát lời gọi hệ thống, lưu lượng mạng và sự kiện kernel theo thời gian thực.
Giám sát có nhận thức container qua eBPF liên kết sự kiện hệ thống cấp thấp với siêu dữ liệu container và Kubernetes cấp cao. Công cụ như Pixie và Cilium Hubble có thể hiển thị chính xác các yêu cầu HTTP luân chuyển giữa những pod cụ thể, gồm độ trễ, kiểm tra payload và tỷ lệ lỗi, mà không cần chỉnh sửa ứng dụng của bạn.
Cách tiếp cận này mang lại khả năng quan sát chưa từng có về mô hình giao tiếp microservice. Bạn có thể tạo bản đồ dịch vụ tự động bằng cách quan sát luồng mạng thực tế thay vì dựa vào cấu hình tĩnh. Khi một dịch vụ bắt đầu giao tiếp với phụ thuộc mới, công cụ dựa trên eBPF phát hiện ngay và cập nhật sơ đồ dịch vụ theo thời gian thực.
Gỡ lỗi hiệu năng nhờ eBPF xác định nút thắt ở cấp container. Thay vì đoán tại sao một pod chậm, bạn có thể thấy chính xác lời gọi hệ thống nào tốn thời gian, tệp nào được truy cập và độ trễ mạng ảnh hưởng hiệu năng ứng dụng ra sao. Dữ liệu này được thu thập liên tục với chi phí tối thiểu, thường dưới 1% CPU.
Giám sát bảo mật hưởng lợi từ khả năng của eBPF phát hiện mẫu hành vi bất thường. Thay vì phân tích log sau sự cố, chương trình eBPF có thể phát hiện lời gọi hệ thống đáng ngờ, kết nối mạng bất thường hoặc mẫu truy cập tệp khi chúng diễn ra. Điều này cho phép phát hiện mối đe dọa theo thời gian thực, có nhận thức về ranh giới container và danh tính khối lượng công việc Kubernetes.
Sự tích hợp giữa eBPF và runtime container ngày càng sâu sắc. Cilium cung cấp mạng dựa trên eBPF cho Kubernetes vừa nhanh hơn vừa quan sát được nhiều hơn so với plugin CNI truyền thống. Falco dùng eBPF để giám sát bảo mật thời gian chạy, hiểu ngữ cảnh container một cách nguyên bản.
Xu hướng hướng tới khả năng quan sát cấp kernel này đại diện cho bước chuyển căn bản từ giám sát “hộp đen” sang minh bạch toàn hệ thống, khiến môi trường container dễ gỡ lỗi và an toàn theo mặc định hơn.
Tổng kết các lựa chọn thay thế Docker
Việc chọn lựa thay thế Docker phù hợp không phải là tìm một vật thay thế duy nhất - mà là ghép công cụ với các trường hợp sử dụng cụ thể trên môi trường phát triển và sản xuất của bạn. Hệ sinh thái container hóa đã trưởng thành thành một tập hợp giải pháp xuất sắc trong các kịch bản khác nhau.
Về trải nghiệm nhà phát triển, Podman mang lại lộ trình di cư mượt nhất nhờ tương thích CLI Docker, đồng thời cung cấp bảo mật vượt trội qua vận hành rootless. Nếu bạn phụ thuộc nhiều vào quy trình Docker Desktop, Rancher Desktop với containerd mang lại chức năng tương tự với hiệu quả tài nguyên tốt hơn. Các nhóm xây dựng pipeline CI/CD phức tạp hưởng lợi từ tính linh hoạt scripting của Buildah hoặc cách tiếp cận an toàn, không daemon của Kaniko.
Ở quy mô sản xuất, containerd và CRI-O mang lại hiệu năng và hiệu quả tài nguyên tốt hơn Docker Engine. Containerd vượt trội trong môi trường doanh nghiệp cần ổn định và bộ tính năng phong phú, trong khi CRI-O là lựa chọn hiệu quả nhất cho triển khai tập trung vào Kubernetes. Với điện toán biên hay hệ thống nhúng, các runtime nhẹ như runC hoặc Youki mang đến chi phí tối thiểu cần thiết cho môi trường hạn chế tài nguyên.
Tổ chức đề cao bảo mật nên ưu tiên các runtime rootless như Podman hoặc containerd rootless. Sự kết hợp giữa cô lập không gian tên người dùng, giám sát dựa trên eBPF và bề mặt tấn công được giảm thiểu tạo ra phòng thủ nhiều lớp mà triển khai Docker truyền thống khó sánh kịp. Với ngành bị điều tiết, hãy đảm bảo runtime bạn chọn hỗ trợ tuân thủ FIPS và tích hợp với hệ thống ghi log kiểm toán doanh nghiệp.
Cách tiếp cận lai thường hiệu quả nhất trong thực tế. Dùng Podman cho phát triển cục bộ để hưởng lợi từ bảo mật rootless và tương thích Docker. Triển khai khối lượng công việc sản xuất trên containerd hoặc CRI-O để có tích hợp và hiệu năng Kubernetes tối ưu. Giữ các công cụ chuyên biệt như Buildah cho pipeline CI/CD nơi bảo mật và linh hoạt quan trọng hơn tính tương thích.
>Bạn đang tìm ý tưởng dự án Docker và container hóa? 10 dự án này sẽ giúp bạn khởi đầu.
Nhìn về phía trước, WebAssembly và eBPF đại diện cho bước tiến tiếp theo trong container hóa. Thời gian khởi động nhanh và bảo đảm bảo mật mạnh của WebAssembly có thể sẽ chi phối khối lượng công việc serverless và điện toán biên. Khả năng quan sát cấp kernel của eBPF đã và đang biến đổi cách chúng ta giám sát và bảo vệ ứng dụng container hóa. Những công nghệ này sẽ không thay thế hoàn toàn container truyền thống, nhưng sẽ tạo các hạng mục khối lượng công việc mới nơi các hạn chế hiện tại của container không còn áp dụng.
Mấu chốt là giữ sự linh hoạt khi các công nghệ này trưởng thành và hiểu rằng chiến lược container hóa tốt nhất kết hợp nhiều công cụ thay vì phụ thuộc vào một giải pháp duy nhất.
Nếu bạn muốn tìm hiểu thêm về Docker, container hóa, ảo hóa và Kubernetes, các khóa học sau là bước tiếp theo hoàn hảo:


Nếu bạn đang muốn tối ưu hóa quy trình container hóa, tin vui là hệ sinh thái đã phát triển vượt xa thiết kế ban đầu của Docker.
Docker đã cách mạng hóa việc triển khai phần mềm bằng cách biến container hóa thành tiêu chuẩn, nhưng hệ sinh thái đã mở rộng để giải quyết các trường hợp sử dụng cụ thể mà Docker ban đầu không hướng tới. Những lựa chọn hiện đại như Podman, containerd và CRI-O mang đến các tính năng chuyên biệt như thiết kế không daemon, vận hành không cần đặc quyền root và tích hợp Kubernetes nguyên bản. Các công cụ này không chỉ là cải tiến nhỏ lẻ, mà còn đại diện cho những thay đổi căn bản trong cách chúng ta nghĩ về bảo mật, hiệu năng và tích hợp quy trình làm việc với container.
Hệ sinh thái container đã trưởng thành vượt qua cách tiếp cận nguyên khối của Docker, với các trình chạy chuyên biệt được tối ưu cho từng trường hợp sử dụng. Dù bạn đang vận hành microservices trong môi trường sản xuất, phát triển cục bộ, hay quản lý khối lượng công việc doanh nghiệp, rất có thể có một công cụ phù hợp hơn với yêu cầu cụ thể của bạn.
Trong hướng dẫn này, tôi sẽ giới thiệu những lựa chọn thay thế Docker triển vọng nhất vào năm 2026 và giúp bạn chọn công cụ phù hợp với nhu cầu cụ thể.
>Mới bắt đầu với Docker và container hóa? Đọc hướng dẫn thực hành chuyên sâu cho người mới để bắt đầu.
Sự phát triển của container hóa vượt ra ngoài Docker
Hiểu được hành trình đến hiện tại sẽ lý giải vì sao các lựa chọn thay thế Docker lại thu hút như vậy.
Khi Docker ra mắt vào năm 2013, nó không phát minh ra container - nó khiến chúng trở nên dễ tiếp cận. Container Linux đã tồn tại qua LXC (Linux Containers) từ năm 2008, nhưng giá trị của Docker là đóng gói công nghệ cùng API đơn giản, định dạng image có tính di động và quy trình làm việc thân thiện với nhà phát triển. Sự tiêu chuẩn hóa này đã đưa container từ một tính năng ngách của Linux thành nền tảng của triển khai ứng dụng hiện đại.
Thành công của Docker đã dẫn đến Open Container Initiative (OCI) vào năm 2015, tiêu chuẩn hóa định dạng image và trình chạy. Nhờ vậy, container không bị khóa trong hệ sinh thái của Docker nữa. Bất kỳ trình chạy tuân thủ OCI nào cũng có thể chạy image Docker, và bất kỳ image tuân thủ OCI nào cũng có thể chạy trên các nền tảng container khác nhau.
Nhưng kiến trúc nguyên khối của Docker bắt đầu lộ điểm yếu khi container hóa trưởng thành. Docker daemon chạy với quyền root, tạo ra các lo ngại về bảo mật. Thiết kế “tất cả trong một” gắn kết việc xây dựng image, trình chạy container và điều phối theo những cách không phải lúc nào cũng hợp lý cho môi trường sản xuất. Các nhóm cần quyền kiểm soát chi tiết hơn.
Điều này dẫn đến sự xuất hiện của các lựa chọn chuyên biệt giải quyết những vấn đề mà Docker không được thiết kế để xử lý.
Các trình chạy container hiện đại khác biệt với Docker ở ba khía cạnh chính:
Đây không chỉ là những cải tiến kỹ thuật - chúng thể hiện các triết lý khác nhau về cách container nên vận hành trong môi trường sản xuất.
>Bạn hiểu Docker ở mức lý thuyết nhưng vẫn chưa container hóa một ứng dụng? Hãy đọc hướng dẫn thực hành của chúng tôi để thay đổi điều đó.