
Podman: Daemonsuz Docker Alternatifi
Podman represents, Docker’ın mimari yaklaşımına en doğrudan meydan okumayı temsil eder.
Görsel 1 - Podman ana sayfası
Red Hat, mevcut iş akışlarıyla uyumluluğu korurken Docker’ın daemon tabanlı güvenlik modelini ele almak için Podman’ı özellikle geliştirdi.
>Docker ve Podman arasında daha derinlemesine bir karşılaştırmaya ihtiyaç duyuyorsanız, blog yazımız hangi containerlaşma platformunun size uygun olduğunu ortaya koyacaktır.
Mimari yenilik
Podman’ın Docker’dan en büyük ayrımı, daemon’u tamamen ortadan kaldırmasıdır. Komutları merkezi bir hizmet üzerinden yönlendirmek yerine Podman, her container’ı onu başlatan kullanıcının doğrudan alt süreci olarak çalıştıran fork-exec modelini kullanır. Bu, kalıcı bir arka plan hizmeti olmadığı, tek hata noktası bulunmadığı ve container’larınızı yöneten root düzeyinde bir daemon olmadığı anlamına gelir.
Bu mimari, Linux’un standart servis yöneticisi olan systemd ile doğal olarak bütünleşir. Podman container’larından doğrudan systemd unit dosyaları oluşturabilirsiniz; böylece container’larınız önyüklemede otomatik başlar, hatada yeniden başlar ve sistem günlüğüne entegre olur. Bu, Docker’ın ayrı orkestrasyon katmanına göre çok daha temiz bir yaklaşımdır.
Podman, tam OCI uyumluluğunu korur; bu nedenle Docker ile aynı container imajlarını değişiklik gerektirmeden çalıştırır. Runtime, runc gibi container yürütme ve imaj yönetimi için çeşitli depolama sürücüleri gibi aynı altyapı teknolojilerini kullanır, ancak bunları farklı paketler.
Güvenlik iyileştirmeleri
Root’suz çalışma, Podman’ın öne çıkan güvenlik özelliğidir. Podman ile container’ları çalıştırdığınızda, container’lar root ayrıcalıkları gerektirmek yerine sizin kullanıcı hesabınız altında yürütülür. Bu, host sistemde container’ın root kullanıcısının ayrıcalıksız kullanıcı kimliğinize eşlendiği kullanıcı ad alanı eşlemesiyle gerçekleşir.
Bu durum, bir container kırılmasının tüm host sistemi tehlikeye atabileceği saldırı vektörünü ortadan kaldırır. Bir saldırgan container’dan kaçsa bile, makineye root erişimi yerine hâlâ kullanıcı izinlerinizle sınırlıdır.
Red Hat Enterprise Linux ve Fedora sistemlerinde Podman, SELinux (Security-Enhanced Linux) ile sıkı şekilde entegre olur. SELinux, container’lar ele geçirilse bile host sistemde nelere erişebileceklerini kısıtlayan zorunlu erişim kontrolleri sağlar. Bu, birden fazla güvenlik katmanı oluşturur — kullanıcı ad alanları ayrıcalık yükseltmeyi önlerken SELinux yetkisiz dosya sistemi erişimini engeller.
Kurumsal dağıtımlarda bu özellikler, derinlemesine savunma stratejileri için ek güvenlik taraması ve politika uygulama araçlarıyla sıklıkla birleştirilir.
Operasyonel uyumluluk
Podman, podman komutu aracılığıyla Docker CLI uyumluluğunu korur ve docker ile aynı argümanları kabul eder. Bir alias oluşturabilir (alias docker=podman) ve mevcut betiklerin çoğu değişiklik gerektirmeden çalışır. Bu, tamamen farklı araç zincirlerine geçişe kıyasla Docker’dan geçişi çok daha sorunsuz hâle getirir.
Grafik arayüzleri tercih eden geliştiriciler için Podman Desktop GUI, Docker Desktop’a bir alternatiftir. Container yönetimi, imaj oluşturma yetenekleri ve yerel geliştirme için Kubernetes entegrasyonu içerir. Masaüstü uygulaması, uzak Podman örneklerine bağlanabilir ve Docker Desktop’ın kontrol paneline benzer işlevler sunar.
Kubernetes iş akışları için Podman, çalışan container’lardan Kubernetes YAML manifestleri üretebilir ve Kubernetes pod’larına benzer şekilde ağ ve depolamayı paylaşan birden fazla container’ı çalıştıran pod yönetimini destekler.
Temel ödünleşimler
Windows desteği, Podman’ın en büyük sınırlaması olmaya devam ediyor. Podman Machine sanallaştırma yoluyla Windows uyumluluğu sağlasa da bu, Docker Desktop’ın WSL2 entegrasyonu kadar sorunsuz değildir. Windows geliştiricileri kurulumu daha karmaşık bulabilir.
Root’suz ağ, performansla ilgili sonuçlar doğurur. Root ayrıcalıkları olmadan Podman, doğrudan köprü ağları oluşturamaz; bu nedenle kullanıcı modunda ağ (slirp4netns) kullanır ve bu da gecikme ekler. Geliştirme iş yüklerinde nadiren fark edilir, ancak yüksek ağ verimi gerektiren uygulamalarda performans düşebilir.
Docker Compose uyumluluğu podman-compose üzerinden vardır, ancak %100 kapsamlı değildir. Karmaşık Compose dosyaları değişiklik gerektirebilir ve root’suz modda bazı gelişmiş ağ özellikleri desteklenmez. Docker Compose iş akışlarına yoğun yatırım yapan ekipler, geçişten önce kapsamlı test yapmalıdır.
>Docker Compose ile Kubernetes arasındaki farklar neler? Ayrıntılı karşılaştırmamız size yardımcı olacaktır.
Kubernetes Ekosistemi Runtime’ları: CRI-O ve Containerd
Podman Docker uyumluluğunu hedeflerken, CRI-O ve containerd özellikle Kubernetes üretim ortamlarına odaklanır. Bu runtime’lar, orkestre edilen iş yükleri için gereksiz özellikleri ayıklayarak optimize edilir.
>Her geliştirici şunları bilmelidir: Docker ve Kubernetes arasındaki bu farklar.
CRI-O: Kubernetes-yerel runtime
CRI-O was Kubernetes’in Container Runtime Interface’ini (CRI) uygulamak üzere sıfırdan inşa edildi.
Görsel 2 - CRI-O ana sayfası
Sadece Kubernetes’in ihtiyaç duyduğu unsurları içerir — imaj oluşturma yok, pod’ların gerektirdiği ötesinde hacim yönetimi yok ve bağımsız container yönetimi yok. Bu odaklı yaklaşım, Docker’a kıyasla daha düşük bellek yükü ve daha hızlı başlatma süreleri sağlar.
Runtime’ın kaynak verimliliği, minimal tasarımından gelir. CRI-O, geniş API’lere veya arka plan hizmetlerine sahip bir daemon sürdürmez. Container’ları başlatır, yaşam döngülerini Kubernetes’in talimatlarına göre yönetir ve aradan çekilir. Bu, her megabayt belleğin önemli olduğu kaynak kısıtlı ortamlar veya büyük ölçekli dağıtımlar için idealdir.
CRI-O, düşük seviyeli yürütücü olarak herhangi bir OCI uyumlu runtime’ı destekler. Varsayılanı runc olsa da crun (daha iyi performans için C ile yazılmış) veya gVisor (gelişmiş izolasyon için) gibi alternatiflerle Kubernetes yapılandırmanızı değiştirmeden değiştirebilirsiniz. Bu esneklik, güvenlik veya performans gereksinimlerinize göre runtime düzeyinde optimizasyon yapmanızı sağlar.
Proje, Kubernetes sürüm döngüleriyle sıkı uyumluluk sağlar; böylece yeni özellikler ve güvenlik güncellemeleri küme sürümlerinizle uyumlu olur.
Containerd: Üretim düzeyinde runtime
Containerd started as Docker’ın temel runtime’ı olarak başladı ve daha sonra Cloud Native Computing Foundation bünyesinde bağımsız bir projeye dönüştü.
Görsel 3 - Containerd ana sayfası
Docker hâlâ containerd’ı dahili olarak kullanır, ancak Docker’ın ek katmanlarını ve yükünü ortadan kaldırmak için containerd’ı doğrudan çalıştırabilirsiniz.
Mimari, container yönetimi için kararlı arayüzler sağlayan bir shim API etrafında şekillenir. Her container kendi shim sürecine sahip olur ve container’ın yaşam döngüsünü bağımsız olarak yönetir. Ana containerd daemon’u yeniden başlarsa çalışan container’lar kesintiye uğramadan devam eder — bu, kesinti tolere edemeyen üretim iş yükleri için kritik bir özelliktir.
Bu tasarım, containerd’ı uzun süreli kurumsal uygulamalar için son derece kararlı kılar. Shim mimarisi ayrıca runtime’ı, çalışan container’ları etkilemeden yükseltebileceğiniz canlı taşıma ve sıfır kesinti güncelleme gibi özellikleri mümkün kılar.
Containerd, yerleşik imaj yönetimi, katman depolaması için snapshot’lar ve işlevselliği genişletmek için eklenti sistemleri içerir. AWS EKS, Google GKE ve Azure AKS gibi büyük bulut sağlayıcıları, üretimde sertleşmiş bu mimari nedeniyle varsayılan runtime olarak containerd’ı kullanır.
Performans özellikleri
Üretim Kubernetes dağıtımları için bu runtime’ların karşılaştırması şöyle:
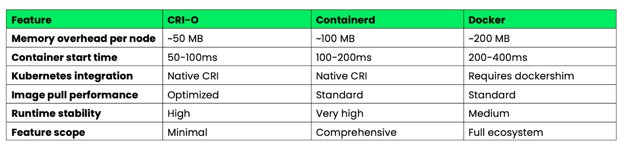
Görsel 4 - Docker vs CRI-O vs Containerd performans özellikleri
CRI-O, minimal tasarımı sayesinde kaynak verimliliği ve başlatma hızında öne çıkar. Containerd, kurumsal ortamlar için özellikler ve kararlılık arasında en iyi dengeyi sunar. Docker, en fazla özelliği sağlar ancak Kubernetes ortamlarında gereksiz olan daha yüksek bir yükle gelir.
Üretim Kubernetes kümelerinde hem CRI-O hem de containerd, dockershim uyumluluk katmanını ortadan kaldırarak Docker tabanlı kurulumlara kıyasla karmaşıklığı azaltır ve performansı artırır.
Düşük Seviyeli Runtime’lar: runC ve Youki
Podman ve containerd gibi üst düzey runtime’lar imaj yönetimi ve API’ları ele alırken, düşük seviyeli runtime’lar yalnızca container yürütmeye odaklanır. Bu araçlar, çoğu containerlaşma platformunu güçlendiren temeli temsil eder.
runC: OCI referans uygulaması
runC serves as the OCI Runtime Specification’ın referans uygulamasıdır — container’ların gerçekte nasıl çalışması gerektiğine dair kanonik örnektir. Docker, containerd, CRI-O ve Podman dâhil çoğu container platformu, yürütme motoru olarak runC’yi kullanır. Bu araçlardan herhangi biriyle bir container başlattığınızda, gerçek süreç oluşturma ve izolasyonu büyük olasılıkla runC tarafından gerçekleştirilir.
Runtime, temel container ilkellerini uygular: izolasyon için Linux ad alanları oluşturmak, kaynak sınırları için cgroup’ları ayarlamak ve güvenlik bağlamlarını yapılandırmak. Go ile yazılmıştır ve özellik zenginliğinden ziyade basit, güvenilir ve spesifikasyona uygun olacak şekilde tasarlanmıştır.
runC, öngörülebilir davranış ve minimum bağımlılıkların gerektiği gömülü sistemlerde ve özel container yığınlarında mükemmel işler. Yalnızca container yürütmeyi ele aldığından, gereksiz karmaşıklığı miras almadan etrafında uzmanlaşmış container platformları inşa edebilirsiniz. IoT cihazları, edge bilişim platformları ve özel orkestrasyon sistemleri, daha üst düzey runtime’lar yerine sıklıkla doğrudan runC’yi kullanır.
Araç, OCI bundle spesifikasyonlarını okuyan ve buna göre container’lar oluşturan bir komut satırı yardımcı programı olarak çalışır. Bu, mevcut sistemlere entegre etmek veya özel container yönetim araçları oluşturmak için idealdir.
Youki: Rust tabanlı performans
Youki reimplements, OCI Runtime Specification’ı Rust ile yeniden uygular; bellek güvenliği ve performansa odaklanır. Rust uygulaması, C ve Go runtime’larını etkileyebilen güvenlik açıklarının bütün sınıflarını ortadan kaldırırken, daha iyi bellek yönetimi ve azaltılmış yük sayesinde container başlatma sürelerini de iyileştirir.
Kıyaslamalar, birçok durumda Youki’nin container’ları runC’den daha hızlı başlattığını gösteriyor; ancak kesin iyileşme iş yüküne göre değişir. Bu kazanım, Rust’ın sıfır maliyetli soyutlamalarından ve daha verimli bellek ayırma kalıplarından gelir. Çok sayıda kısa ömürlü container oluşturan ve yok eden uygulamalarda bu başlatma süresi iyileştirmeleri önemli olabilir.
Youki, OCI Runtime Specification ile tam uyumluluğu korur; bu nedenle çoğu container platformunda runC için doğrudan bir yedek olarak çalışır. Docker Engine, containerd ve diğer üst düzey runtime’lar, yapılandırmalarını veya API’larını değiştirmeden Youki’yi kullanabilir.
Runtime, sunucusuz fonksiyonlar, çok sayıda container derlemesi olan CI/CD hatları ve sık ölçekleme olayları yaşayan mikro hizmet mimarileri gibi performans kritik iş yüklerine fayda sağlar. Daha hızlı başlatma süreleri, bu senaryolarda doğrudan daha düşük soğuk başlangıç gecikmesine ve daha iyi kaynak kullanımına dönüşür.
Youki ayrıca, derleme zamanında yapılandırma hatalarını önlemek için Rust’ın tip sisteminden yararlanan cgroup v2 optimizasyonu ve geliştirilmiş root’suz container desteği gibi özellikler içerir.
Sistem Container’ları: LXC/LXD ve Uygulama Container’ları
Her containerlaştırma tek bir uygulamaya odaklanmak zorunda değil — bazen container’larda tüm işletim sistemlerini çalıştırmanız gerekir. LXC ve LXD, Docker’ın uygulama odaklı yaklaşımından temelde farklı olan sistem düzeyinde containerlaştırma sağlar.
LXC: OS düzeyinde sanallaştırma
LXC (Linux Containers) creates, izole uygulama süreçleri yerine tam Linux sistemleri gibi davranan container’lar oluşturur.
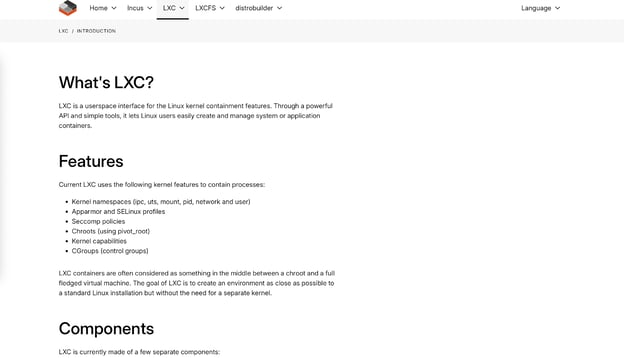
Görsel 5 - LXC ana sayfası
Her LXC container’ı kendi init sistemini çalıştırır, birden çok servise ev sahipliği yapabilir ve sanal makineden neredeyse ayırt edilemeyen tam bir kullanıcı alanı ortamı sağlar.
Bu yaklaşım, containerlaştırma için tasarlanmamış eski iş yüklerinde mükemmeldir. /etc’ye yazmayı, sistem servisleri çalıştırmayı veya tüm dosya sistemi hiyerarşisiyle etkileşim kurmayı bekleyen uygulamalar, LXC container’larında sorunsuz çalışır. Tüm sunucu yapılandırmalarını mikro hizmet mimarilerine göre yeniden düzenlemeden LXC’ye “lift-and-shift” yapabilirsiniz.
LXC container’ları host çekirdeğini paylaşır ancak uygulama container’larından daha güçlü izolasyon sağlar. Her container kendi ağ yığınını, süreç ağacını ve dosya sistemi ad alanını alır; bu da donanım sanallaştırma yükü olmadan VM benzeri izolasyon yaratır.
LXD, now under Canonical, LXC’nin üzerine güçlü bir yönetim katmanı ekler. LXD; REST API’leri, imaj yönetimi ve host’lar arasında canlı taşıma gibi gelişmiş özellikler sağlar. Çalışan container’ları fiziksel makineler arasında kesinti olmadan taşıyabilirsiniz; bu, VMware vMotion’a benzer ancak container’larla yapılır.
Donanım passthrough yetenekleri, LXD container’larının GPU’lara, USB aygıtlarına ve diğer donanımlara doğrudan erişmesine olanak tanır. Bu, yoğunluk ve hızlı provizyon gibi container avantajlarını korurken, özel donanım erişimi gerektiren iş yükleri için uygundur.
LXD ayrıca kümelemeyi destekler; böylece birden fazla host’u otomatik yerleştirme ve failover yetenekleriyle tek bir mantıksal birim olarak yönetebilirsiniz.
Karşılaştırmalı analiz
Sistem container’ları, temel özellikler üzerinden uygulama container’larıyla şöyle kıyaslanır:
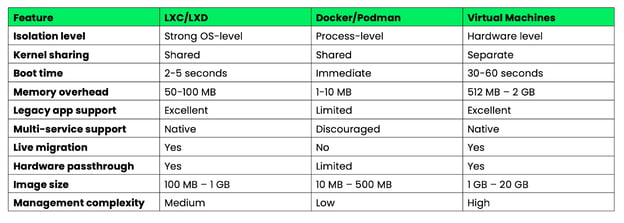
Görsel 6 - Docker vs LXC vs Sanal makineler temel özellikler genel bakış
Sistem container’ları, hafif uygulama container’ları ile ağır sanal makineler arasındaki boşluğu doldurur. VM benzeri yeteneklere container verimliliğiyle ihtiyaç duyduğunuzda veya mikro hizmetlere kolayca ayrıştırılamayan eski uygulamaları taşırken idealdirler.
Sistem ve uygulama container’ları arasındaki seçim, teknik üstünlükten ziyade iş yükü özelliklerinize ve operasyonel gereksinimlerinize bağlıdır — containerlaştırma yelpazesinde farklı sorunları çözerler.
Modern Runtime’larda Güvenlik Mimarileri
Güvenlik, modern container runtime’larında sonradan düşünülen bir unsur olmaktan çıkıp temel bir tasarım prensibi hâline geldi. Günümüz platformları, container’ların ele geçirileceğini varsayan ve etkiledikleri alanı sınırlamaya odaklanan derinlemesine savunma stratejileri uygular.
Root’suz çalışma
Root’suz container’lar, geleneksel Docker dağıtımlarındaki en büyük güvenlik riskini — root daemon’u — ortadan kaldırır. Podman, Linux kullanıcı ad alanlarını kullanarak container’ın root kullanıcısını host sistemde ayrıcalıksız bir kullanıcı kimliğine eşleyip container’ları tamamen kullanıcı ayrıcalıklarıyla çalıştırarak bu yaklaşımın öncülüğünü yaptı.
Uygulama, ayrıcalıksız kullanıcıların izole ad alanları oluşturmasına olanak tanıyan alt kullanıcı ve grup kimliği aralıklarına (/etc/subuid ve /etc/subgid) dayanır. Bir container süreci kendini root (UID 0) sanırken, çekirdek bunu host üzerindeki gerçek kullanıcı kimliğinize (örneğin UID 1000) eşler. Bir saldırgan container’dan kaçsa bile, kullanıcı izinlerinizin ötesine yükselemez.
Containerd, root’suz modu aracılığıyla benzer yetenekler uygular ve aynı kullanıcı ad alanı eşleme tekniklerini kullanır. Runtime, host sistemde root ayrıcalıkları gerektirmeden container başlatabilir, imajları yönetebilir ve ağ işlemlerini ele alabilir.
Kubernetes now supports rootless operation natively through the Kubernetes-in-Rootless-Docker (KIND) projesi ve root’suz containerd entegrasyonu ile yerel olarak root’suz çalışmayı destekler. Bu, özellikle çok kiracılı ortamlar ve geleneksel güvenlik modellerinin geçerli olmadığı edge dağıtımlarda saldırı yüzeyini dramatik biçimde azaltarak tüm Kubernetes kümelerinin root ayrıcalıkları olmadan çalışabileceği anlamına gelir.
Güvenlik etkisi, ayrıcalık yükseltmeyi önlemenin ötesine uzanır. Root’suz container’lar ayrıcalıklı portlara (1024 altı) bağlanamaz, çoğu /proc ve /sys dosya sistemine erişemez ve çekirdek yetenekleri gerektiren işlemleri gerçekleştiremez. Bu da potansiyel güvenlik ihlallerini doğal sınırlar içinde tutar.
Seccomp/BPF entegrasyonu
Modern runtime’lar, geleneksel erişim kontrollerinin ötesine geçen gerçek zamanlı güvenlik politikası uygulaması için eBPF’yi (extended Berkeley Packet Filter) entegre eder. eBPF programları çekirdek alanında çalışır ve sistem çağrılarını gerçekleşirken izleyebilir, filtreleyebilir veya değiştirebilir; böylece container davranışı üzerinde görülmemiş düzeyde görünürlük ve kontrol sağlar.
Seccomp (Secure Computing) profilleri, çekirdek düzeyinde sistem çağrılarını filtrelemek için BPF kullanır. Container’lara tüm 300+ Linux sistem çağrısına erişim vermek yerine, seccomp profilleri tam olarak hangi çağrıların izinli olduğunu tanımlar. Docker’ın varsayılan seccomp profili potansiyel olarak tehlikeli sistem çağrılarını engellerken, özel profiller uygulama gereksinimlerine göre daha da kısıtlayıcı olabilir.
Gelişmiş eBPF entegrasyonu, gerçek zamanlı davranış izlemeyi mümkün kılar. Falco gibi araçlar, olağandışı ağ bağlantıları, beklenmeyen dosya erişim kalıpları veya engellenen sistem çağrılarını kullanma girişimleri gibi anormal container davranışlarını tespit etmek için eBPF programlarını kullanır. Bu tespitler, izleme çekirdek alanında gerçekleştiği için minimum performans yüküyle gerçek zamanlı yapılır.
eBPF aracılığıyla ağ politikası uygulaması, paket düzeyinde ayrıntılı trafik kontrolü sağlar. Popüler bir Kubernetes CNI’si olan Cilium, yalnızca IP adresleri ve portlara değil, uygulama katmanı protokollerine göre trafiği filtreleyen ağ politikalarını uygulamak için eBPF kullanır. Bu, çekirdeğin içinde doğrudan “/api/v1/users’a HTTP GET isteklerine izin ver ama POST isteklerini engelle” gibi politikalar oluşturabileceğiniz anlamına gelir.
eBPF tabanlı güvenlik, süreçler, container’lar ve Kubernetes pod’ları arasındaki ilişkiyi anlayan container farkındalıklı izlemenin de yolunu açar. Geleneksel izleme araçları tekil süreçleri görür, ancak eBPF programları sistem çağrılarını container metadatalarıyla ilişkilendirerek bağlam farkındalıklı güvenlik içgörüleri sağlar.
Bu yetenekler, güvenliği reaktif yamalardan proaktif politika uygulamasına dönüştürür; şüpheli davranışlar hasara yol açmadan otomatik olarak engellenir.
Performans Optimizasyon Stratejileri
Container performansı, altyapınız genelinde yüzlerce veya binlerce container çalıştırdığınızda en kritik hâle gelir. Kaynak yükünü ve başlatma gecikmesini en aza indiren stratejileri inceleyelim.
Soğuk başlangıç azaltma
Soğuk başlangıç süresi — bir container talep etmeniz ile trafiği karşılamaya hazır hâle gelmesi arasındaki gecikme — kullanıcı deneyimini ve kaynak verimliliğini doğrudan etkiler. Farklı runtime mimarilerinde bu gecikmeleri azaltmak için teknikler geliştirilmiştir.
Önceden çekilmiş imajlar, sık kullanılan container imajlarını düğümlerde önbellekte tutarak indirme süresini ortadan kaldırır. Kubernetes DaemonSet’leri kritik imajları önceden çekebilir; Harbor gibi kayıtlar imajların edge konumlarına çoğaltılmasını destekler. Bu teknik, önbelleğe alınan imajlar için soğuk başlangıçları saniyelerden milisaniyelere indirebilir.
İmaj katmanı optimizasyonu, aktarılması ve çıkarılması gereken veri miktarını azaltır. Çok aşamalı derlemeler daha küçük nihai imajlar oluşturur; dive gibi araçlar gereksiz katmanları belirlemeye yardımcı olur. Google’ın distroless imajları, paket yöneticilerini ve shell’leri ortadan kaldırarak imaj boyutlarını çoğu zaman önemli ölçüde küçültür.
Tembel yükleme (lazy loading) like Stargz allows sayesinde, imajın tamamı indirilmeden container’lar başlatılabilir. Runtime, başlangıç için gereken dosyaları yalnızca ilk etapta çeker ve ek katmanları talep üzerine indirir. Bu, büyük imajlarda soğuk başlangıç sürelerini birkaç saniyeden 1 saniyenin altına indirebilir.
Runtime optimizasyonu, uygulamaya göre değişir. Youki’nin Rust implementasyonu, daha iyi bellek yönetimiyle runC’ye kıyasla daha iyi başlatma performansı gösterir. C ile yazılmış crun ise, container oluşturma sırasında Go’nun çöp toplayıcı yükünü ortadan kaldırarak benzer iyileştirmeler sağlar.
Snapshot paylaşımı, containerd’de birden çok container’ın salt-okunur dosya sistemi snapshot’larını paylaşmasına olanak tanır; bu da hem depolama hem bellek yükünü azaltır. Aynı imajdan birden fazla container başlatıldığında yalnızca yazılabilir katmanlar için ayrı tahsis gerekir.
Init süreci optimizasyonu, tini gibi hafif init sistemleri kullanarak veya uygulama başlatma sıralarını dikkatle tasarlayarak başlatma süresini kısaltabilir.
Bellek verimliliği
Bellek yükü, container runtime’ları arasında değişir ve bu farklar, kaynak kısıtlı ortamlar veya yüksek yoğunluklu dağıtımlarda kritik hâle gelir.
Runtime temel (baseline) yükü önemli ölçüde farklıdır:
- Docker Engine: Daemon yükü + container başına ek yük gerektirir
- Podman: Daemonsuz mimari sayesinde daemon yükü yoktur, container başına minimal yük
- Containerd: Orta düzey daemon yükü + container başına minimal yük
- CRI-O: Düşük daemon yükü + container başına minimal yük
İmaj katmanı tekilleştirme, ilişkili imajlardan birden çok container çalıştırırken bellek tasarrufu sağlar. Container runtime’ları, paylaşılan katmanların tüm container’lar arasında yalnızca bir kez bellek tükettiği copy-on-write dosya sistemleri kullanır. Benzer taban imajlardan çok sayıda container çalıştıran bir küme, tekilleştirme sayesinde önemli bellek tasarrufu elde edebilir.
Bellek eşleme optimizasyonu, modern runtime’larda yerleşik bellek kullanımını azaltır. crun gibi araçlar, yürütülebilir dosyaları belleğe yüklemek yerine doğrudan depolamadan eşleyerek, büyük ikililere sahip container’ların bellek ayak izini küçültür.
Cgroup bellek muhasebesi, container bellek sınırları üzerinde hassas kontrol sağlar; ancak farklı runtime’lar bellek baskısını farklı şekilde ele alır. Bazıları baskı altında daha iyi bellek geri kazanımı sağlarken, diğerleri otomatik ölçekleme kararları için daha doğru bellek kullanım raporlaması sunar.
Root’suz bellek yükü, güvenlik karşılığında bir miktar verimlilikten feragat eder. Root’suz container’lar, kullanıcı ad alanı yönetimi ve ağ için ek süreçler gerektirir; bu da genellikle root’lu çalışmaya kıyasla ek yük getirir.
Runtime seçimi çoğu zaman bellek verimliliği ile özellik gereksinimleri arasında denge kurmaya gelir. CRI-O, Kubernetes iş yükleri için düşük yük sağlar; Podman ise güvenlik ve uyumluluk avantajları için bir miktar verimlilikten ödün verir.
Geliştirme İş Akışı Entegrasyonu
En iyi container runtime’ı, geliştirme iş akışınıza uymuyorsa değersizdir. Docker alternatifleri, belirli senaryolarda sıklıkla Docker’ın geliştirici deneyimini aşan araçlar sundu.
Yerel Kubernetes ortamları
Yerel Kubernetes geliştirme, minikube’un sanal makine yaklaşımının ötesine geçerek doğrudan container runtime’larıyla entegre olan daha verimli çözümlere yöneldi. Yerel ortam seçimi, geliştirme hızını ve kaynak tüketimini önemli ölçüde etkiler.
Kind (Kubernetes in Docker), sanal makineler yerine container düğümleri kullanarak Kubernetes kümeleri oluşturur. Kurulum süresi genellikle düğüm başına orta düzeyde bellek yüküyle 1–2 dakikadır. Kind, herhangi bir Docker uyumlu runtime ile çalışır; dolayısıyla root’suz Kubernetes geliştirmesi için Podman ile de kullanabilirsiniz (kind create cluster --runtime podman).
K3s, minimum bellek kullanımıyla eksiksiz bir Kubernetes dağıtımı çalıştıran hafif bir seçenek sunar. Hızlı başlar ve yerleşik depolama, ağ ve ingress denetleyicilerini içerir. K3s, containerd ile iyi çalışır ve kaynak kısıtlı geliştirme makinelerinde çalışabilir.
MicroK8s, Canonical’dan orta düzey bellek kullanımı ve modüler eklentilerle bir orta yol sunar. Containerd ile iyi entegre olur ve sanal makine yükü olmadan üretime benzer özellikler sağlar. Tam bir küme için başlangıç süresi makuldür.
Rancher Desktop, K3s’i containerd veya Dockerd arka uçlarıyla birleştirerek daha az kaynak kullanan bir Docker Desktop alternatifi sunar. Yerleşik imaj taraması ve Kubernetes kontrol paneli entegrasyonu içerir.
Podman pod’ları benzersiz bir alternatif sunar — Podman’ın Kubernetes pod davranışını yansıtan pod kavramını kullanarak çok container’lı uygulamalar geliştirebilirsiniz. podman generate kube komutuyla çalışan pod’lardan doğrudan Kubernetes YAML üreterek yerel geliştirmeden küme dağıtımına kesintisiz bir yol oluşturun.
CI/CD hattı optimizasyonu
Geleneksel Docker tabanlı CI/CD hatları, Docker-in-Docker çalıştırmanın güvenlik ve performans zorlukları yarattığı containerize ortamlarda sınırlamalarla karşılaşır. Modern alternatifler, CI sistemlerinde container imajlarını oluşturmak ve göndermek için daha iyi çözümler sağlar.
Buildah excels, bir daemon veya root ayrıcalıkları gerektirmediği için CI ortamlarında öne çıkar. Dockerfile’lardan daha denetlenebilir kabuk betikleri kullanarak OCI uyumlu imajlar oluşturabilirsiniz. Buildah’ın betik yaklaşımı, CI değişkenlerine dayalı dinamik imaj oluşturmayı mümkün kılar; bu da koşullu mantık gerektiren karmaşık derleme süreçleri için idealdir.
Görsel 7 - Buildah ana sayfası
Karşılaştırma için, geleneksel Dockerfile’lar bildirime dayalı talimatlar kullanır:
FROM alpine:latest
RUN apk add --no-cache nodejs npm
COPY package.json /app/
WORKDIR /appBuildah, değişkenler ve koşullu mantık içerebilen buyurgan kabuk komutları kullanır:
# Buildah scripting approach with CI integration
buildah from alpine:latest
buildah run $container apk add --no-cache nodejs npm
buildah copy $container package.json /app/
buildah config --workingdir /app $container
buildah commit $container myapp:${CI_COMMIT_SHA}Bu betik esnekliği, taban imajları dinamik olarak seçmenize, dal adlarına göre paketleri koşullu olarak kurmanıza veya CI ortam değişkenlerine göre derleme adımlarını değiştirmenize olanak tanır — geleneksel Dockerfile’larda karmaşık geçici çözümler gerektiren yeteneklerdir.
Kaniko solves the Docker-in-Docker sorununu, imajları tamamen kullanıcı alanında, bir container içinde oluşturarak çözer. Docker daemon’u veya ayrıcalıklı erişim gerektirmeden Kubernetes pod’larında çalışır. Kaniko, ayrıcalıklı container’ların yasaklandığı güvenlik odaklı GitLab CI ve Jenkins X hatlarında etkilidir.
Araç, taban imajları çıkarır, Dockerfile talimatlarını izolasyon içinde uygular ve sonuçları doğrudan kayıtlara iter. Derleme süreleri Docker’a kıyasla benzer olup orkestre edilen ortamlarda çok daha iyi bir güvenlik duruşu sağlar.
Nerdctl provides, containerd için Docker CLI uyumluluğu sunar ve CI sistemlerinde Docker’a mükemmel bir birebir ikamedir. Docker ile aynı build, push ve pull komutlarını destekler ancak arka uç olarak containerd’ı kullanır. Bu, Docker daemon’unu ortadan kaldırırken tanıdık iş akışlarını korur.
Nerdctl, CI performansını artırabilecek tembel çekme ve şifreli imajlar gibi gelişmiş özellikler içerir. Üretimde containerd kullanan ekipler için nerdctl, CI ve runtime ortamları arasında tutarlılık sağlar.
CI hatlarında performans karşılaştırması:
- Docker: Tam daemon gerektirir, ayrıcalıklı container’larla potansiyel güvenlik sorunları
- Buildah: Daemon yok, root’suz çalışabilir, Dockerfile’lardan farklı sözdizimi
- Kaniko: Container tabanlı, tasarım gereği güvenli, Kubernetes ortamı gerektirir
- Nerdctl: containerd arka uçlu, containerd tabanlı dağıtımlar için iyi
Seçim, güvenlik gereksinimlerinize, mevcut altyapınıza ve performans ihtiyaçlarınıza bağlıdır. Kaniko, güvenlik odaklı Kubernetes ortamlarında en iyi çalışırken; Buildah, Dockerfile’larda ifade edilmesi zor olan karmaşık derleme mantığına ihtiyaç duyduğunuzda öne çıkar.
Kurumsal Dağıtım Hususları
Kurumsal container dağıtımları, doğru runtime’ı seçmenin ötesinde; ölçekli olarak uyumluluk, yönetişim ve çoklu küme operasyonlarını ele alan platformlar gerektirir. Seçeceğiniz container alternatiflerinin kurumsal yönetim araçlarıyla entegre olması ve düzenleyici gereklilikleri karşılaması gerekir.
Çoklu küme yönetimi
Birden çok küme, bulut ve edge konumları arasında container yönetmek, temel Kubernetes’in ötesine geçen sofistike orkestrasyon platformları gerektirir. Kurumsal çözümler, çeşitli ortamlar genelinde merkezi yönetim, politika uygulaması ve operasyonel tutarlılık sağlar.
Red Hat OpenShift builds, kurumsal odaklı container runtime seçenekleriyle Kubernetes’in üzerine inşa edilir. OpenShift, Docker tabanlı dağıtımlara göre daha iyi güvenlik ve kaynak verimliliği için varsayılan olarak CRI-O kullanır. Platform; yerleşik imaj taraması, politika uygulaması ve AWS, Azure veya şirket içi altyapıda tutarlı çalışan geliştirici iş akışları içerir.
Görsel 8 - Red Hat OpenShift ana sayfası
OpenShift’in çoklu küme yönetimi, ortamlar genelinde runtime standardizasyonunu ele alır. Tüm kümelerin belirli güvenlik politikalarıyla CRI-O kullanmasını zorunlu kılabilir, container’ların geliştirme, hazırlık veya üretim ortamında çalışmasına bakılmaksızın tutarlı davranışı sağlayabilirsiniz.
Rancher provides, altta yatan container runtime’ı ne olursa olsun Kubernetes kümelerini yönetmek için birleşik bir arayüz sunar. Rancher, Docker, containerd veya CRI-O çalıştıran kümeleri destekler; böylece operasyonları aksatmadan runtime’ları aşamalı olarak geçirebilirsiniz. Platform, yönetilen tüm kümeler genelinde merkezi izleme, yedekleme ve güvenlik taraması içerir.
Görsel 9 - Rancher ana sayfası
Rancher’ın yaklaşımı, karma ortamlarda değerlidir — bazı kümeler performans için containerd kullanırken diğerleri güvenlik uyumluluğu için CRI-O kullanabilir. Yönetim katmanı bu farklılıkları soyutlarken tutarlı operasyonel araçlar sağlar.
Mirantis Kubernetes Engine focuses, kurumsal Docker ortamlarına odaklanır ancak containerd tabanlı dağıtımlara geçişi destekler. Platform, farklı container runtime’larında çalışan kurumsal destek, güvenlik sertleştirme ve uyumluluk araçları sağlar.
Görsel 10 - Mirantis ana sayfası
Bu platformlar, farklı container runtime’larını altyapınız genelinde çalıştırmanın operasyonel karmaşıklığını çözerken merkezi yönetişim ve güvenlik politikalarını korur.
Düzenleyici uyumluluk
Kurumsal ortamlar, FIPS 140-2, SOC 2 veya GDPR gibi düzenlemelere uyumluluk gerektirebilir ve bu durum doğrudan container runtime seçimini ve yapılandırmasını etkiler. Uyumluluk yalnızca runtime’ın kendisiyle sınırlı değildir — imaj kayıtlarına, güvenlik taramasına ve denetim günlüklerine de uzanır.
FIPS (Federal Information Processing Standards) doğrulaması, devlet güvenlik standartlarını karşılayan kriptografik modüller gerektirir. Tüm container runtime’ları FIPS doğrulamalı kripto kütüphanelerini desteklemez. Red Hat Enterprise Linux, CRI-O ve Podman’ın FIPS uyumlu sürümlerini sağlar; standart Docker kurulumları ise FIPS uyumluluğu için genellikle ek yapılandırma gerektirir.
FIPS uyumluluğu; imaj imzalama, TLS iletişimleri ve şifreli depolamayı etkiler. Container platformları, imaj çekmeden container’lar arası ağ bağlantılarını kurmaya kadar tüm güvenlik işlemlerinde FIPS doğrulamalı kriptografik kütüphaneler kullanmalıdır.
GDPR uyumluluğu, platformların günlüklerde, metriklerde ve imaj metadatalarında kişisel verileri nasıl ele aldığını etkiler. Harbor, Quay ve AWS ECR gibi kurumsal container kayıtları, veri ikamet kontrolleri, denetim günlüğü ve otomatik veri saklama politikaları gibi özellikler sağlar.
Container runtime’ları şu uyumluluk özelliklerini desteklemelidir:
- Denetim günlüğü (audit logging): Tüm container işlemlerini uyumluluk raporlaması için yakalar
- İmaj köken takibi (provenance): Container imajlarının kaynağını ve derleme sürecini gösterir
- Beklemede şifreleme: Container imajları ve runtime verileri için
- Ağ politikası uygulaması: Container’lar ve harici sistemler arasındaki veri akışlarını kontrol eder
SOC 2 uyumluluğu, erişim yönetimi, sistem izleme ve veri koruması etrafında kanıtlanabilir güvenlik kontrolleri gerektirir. Container platformları, kurumsal kimlik sağlayıcılarıyla entegre olmalı, ayrıntılı denetim izleri sunmalı ve otomatik güvenlik politikası uygulamasını desteklemelidir.
CRI-O ve containerd gibi modern container runtime’ları, daha ayrıntılı güvenlik kontrolleri, daha iyi denetim günlüğü ve runtime bileşenleriyle yönetim arayüzleri arasında daha temiz ayrım sundukları için Docker’dan daha iyi bir uyumluluk temeli sağlar.
Uyumluluk, tedarik zinciri güvenliğine de uzanır — container imajlarının güvenilir kaynaklardan geldiğini ve kurcalanmadığını sağlamak. Sigstore ve in-toto gibi araçlar, container imaj kökeninin kriptografik doğrulamasını sağlar; kabul denetleyicileri ise yalnızca imzalı ve taranmış imajların üretim kümelerinde çalıştırılmasını zorunlu kılabilir.
Containerlaştırmada Yükselen Trendler
Containerlaştırma alanı, geleneksel Linux container’larının ötesinde yeni yürütme modellerine ve gözlemlenebilirlik paradigmalarına doğru evrilmeye devam ediyor. Bu yükselen teknolojiler, mevcut container mimarilerindeki temel sınırlamaları ele alma sözü veriyor.
WebAssembly entegrasyonu
WebAssembly (WASM) is emerging as belirli iş yükleri için geleneksel OCI container’larına cazip bir alternatif olarak öne çıkıyor. Tüm bir işletim sistemi kullanıcı alanını paketleyen container’ların aksine WebAssembly, farklı mimarilerde neredeyse yerel hızlarda çalışan hafif, korumalı bir yürütme ortamı sağlar.
WASM modülleri, geleneksel container’lardan çok daha hızlı başlar; bu da soğuk başlangıç süresinin kullanıcı deneyimini doğrudan etkilediği sunucusuz fonksiyonlar ve edge bilişim için idealdir. Bir WebAssembly modülü, daha yavaş başlatılan bir container’a kıyasla önemli ölçüde daha fazla isteği karşılayabilir.
Güvenlik modeli, container’lardan temelde farklıdır. WebAssembly, modüllerin yalnızca açıkça verilen kaynaklara erişebildiği yetenek tabanlı güvenlik sunar. Geleneksel container’larda olduğu gibi paylaşılan bir çekirdek yüzeyi yoktur — WASM modülleri, çok sayıda güvenlik açığı sınıfını önleyen bir korumalı alanda çalışır.
Container runtime’ları WebAssembly iş yüklerini directly. Wasmtime integrates , bir runtime shim’i olarak containerd ile entegre olur ve standart Kubernetes YAML kullanarak WASM modülleri dağıtmanıza olanak tanır. Bu, performans ve güvenlik gereksinimlerine göre aynı kümede geleneksel container’lar ve WebAssembly iş yüklerini karıştırabileceğiniz anlamına gelir.
Ödünleşim, ekosistem olgunluğudur. WebAssembly, container’lara kıyasla sınırlı dil desteğine sahiptir — Rust, C/C++ ve AssemblyScript iyi çalışırken; Python ve Java gibi diller, performans faydalarını azaltan ek runtime katmanları gerektirir.
WASM; hesaplama ağırlıklı iş yükleri, sunucusuz fonksiyonlar ve edge bilişim için öne çıkar, ancak kapsamlı işletim sistemi entegrasyonu gerektiren karmaşık uygulamaların yerini almaya hazır değildir.
eBPF etkin gözlemlenebilirlik
eBPF (extended Berkeley Packet Filter), uygulama değişiklikleri veya sidecar container’lar gerektirmeden çekirdek düzeyinde içgörüler sağlayarak container gözlemlenebilirliğini dönüştürüyor. Uygulamaların dışa aktardığı metriklere dayanan geleneksel izlemeden farklı olarak eBPF programları, sistem çağrılarını, ağ trafiğini ve çekirdek olaylarını gerçek zamanlı gözlemler.
Container farkındalıklı izleme, eBPF aracılığıyla düşük düzeyli sistem olaylarını daha yüksek düzeydeki container ve Kubernetes metadatalarıyla ilişkilendirir. Tools like Pixie and Cilium Hubble can size, uygulamalarınızı değiştirmeden belirli pod’lar arasında hangi HTTP isteklerinin aktığını, istek gecikmesi, yük incelemesi ve hata oranlarıyla birlikte tam olarak gösterebilir.
Bu yaklaşım, mikro hizmet iletişim kalıplarına eşi görülmemiş bir görünürlük sağlar. Statik yapılandırmaya güvenmek yerine gerçek ağ akışlarını gözlemleyerek hizmet haritalarını otomatik olarak oluşturabilirsiniz. Bir hizmet yeni bir bağımlılıkla iletişim kurmaya başladığında, eBPF tabanlı araçlar bunu anında tespit eder ve hizmet topolojisini gerçek zamanlı günceller.
Performans profilleme, eBPF aracılığıyla container düzeyindeki darboğazları belirler. Bir pod’un neden yavaş olduğunu tahmin etmek yerine, tam olarak hangi sistem çağrılarının zaman aldığını, hangi dosyaların erişildiğini ve ağ gecikmesinin uygulama performansını nasıl etkilediğini görebilirsiniz. Bu veriler, tipik olarak %1’in altında CPU kullanımıyla sürekli olarak toplanır.
Güvenlik izlemesi, eBPF’nin anormal davranış kalıplarını tespit etme yeteneğinden yararlanır. Bir olaydan sonra günlükleri analiz etmek yerine, eBPF programları şüpheli sistem çağrılarını, beklenmeyen ağ bağlantılarını veya dosya erişim kalıplarını gerçekleştiği anda tespit edebilir. Bu, container sınırlarının ve Kubernetes iş yükü kimliğinin bağlamsal olarak farkında olan gerçek zamanlı tehdit algılamasını mümkün kılar.
eBPF ile container runtime’ları arasındaki entegrasyon derinleşmeye devam ediyor. Cilium, Kubernetes için hem daha hızlı hem de geleneksel CNI eklentilerinden daha gözlemlenebilir eBPF tabanlı ağ sağlar. Falco, container bağlamını yerel olarak anlayan runtime güvenlik izlemesi için eBPF kullanır.
Bu çekirdek düzeyinde gözlemlenebilirlik eğilimi, kara kutu izleme anlayışından tam sistem şeffaflığına temel bir kaymayı temsil eder ve container ortamlarını varsayılan olarak daha kolay hata ayıklanabilir ve daha güvenli hâle getirir.
Docker Alternatiflerinin Özeti
Doğru Docker alternatifini seçmek, tek bir ikame bulmaktan ziyade geliştirme ve üretim ortamlarınız genelinde araçları belirli kullanım durumlarıyla eşleştirmektir. Containerlaştırma ekosistemi, farklı senaryolarda mükemmelleşen çözümler bütününe olgunlaştı.
Geliştirici deneyimi için Podman, Docker CLI uyumluluğuyla en sorunsuz geçiş yolunu sunarken root’suz çalışmayla üstün güvenlik sağlar. Docker Desktop iş akışlarına yoğun yatırım yaptıysanız, containerd ile Rancher Desktop daha iyi kaynak verimliliğiyle benzer işlevler sunar. Karmaşık CI/CD hatları oluşturan ekipler, Buildah’ın betik esnekliğinden veya Kaniko’nun güvenli, daemon’suz yaklaşımından fayda sağlar.
Üretim ölçeğinde, containerd ve CRI-O, Docker Engine’den daha iyi performans ve kaynak verimliliği sunar. Containerd, istikrar ve kapsamlı özellik setlerine ihtiyaç duyan kurumsal ortamlarda öne çıkar; CRI-O ise Kubernetes odaklı dağıtımlar için en verimli seçenektir. Edge bilişim veya gömülü sistemlerde, runC veya Youki gibi hafif runtime’lar kaynak kısıtlı ortamlar için gereken minimal yükü sunar.
Güvenliğe öncelik veren kuruluşlar, Podman veya root’suz containerd gibi root’suz runtime’ları tercih etmelidir. Kullanıcı ad alanı izolasyonu, eBPF tabanlı izleme ve azaltılmış saldırı yüzeyinin birleşimi, geleneksel Docker dağıtımlarının eşleşemeyeceği çok katmanlı bir savunma sağlar. Düzenlemeye tabi sektörlerde, seçtiğiniz runtime’ın FIPS uyumluluğunu desteklediğinden ve kurumsal denetim günlüğü sistemleriyle entegre olduğundan emin olun.
Uygulamada çoğu zaman hibrit yaklaşım en iyi sonucu verir. Yerel geliştirmede Docker uyumluluğu ve root’suz güvenlikten yararlanmak için Podman kullanın. Üretim iş yüklerini, en iyi Kubernetes entegrasyonu ve performansı için containerd veya CRI-O üzerinde çalıştırın. Güvenlik ve esnekliğin uyumluluktan daha önemli olduğu CI/CD hatları için Buildah gibi uzman araçları elinizin altında tutun.
>Docker ve containerlaştırma proje fikirleri mi arıyorsunuz? Bu 10 fikirle başlayın.
İleriye baktığımızda WebAssembly ve eBPF, containerlaştırmada bir sonraki evrimi temsil ediyor. WebAssembly’nin hızlı başlatma süreleri ve güçlü güvenlik garantileri, sunucusuz ve edge bilişim iş yüklerinde muhtemelen baskın olacak. eBPF’nin çekirdek düzeyinde gözlemlenebilirliği ise containerize uygulamaları izleme ve güvenceye alma biçimimizi şimdiden dönüştürüyor. Bu teknolojiler geleneksel container’ların yerini tamamen almayacak; ancak mevcut container sınırlamalarının geçerli olmadığı yeni iş yükü kategorileri oluşturacak.
Önemli olan, bu teknolojiler olgunlaşırken esnek kalmak ve en iyi containerlaştırma stratejisinin tek bir çözüme bağımlı olmak yerine birden fazla aracı birleştirdiğini anlamaktır.
Docker, containerlaştırma, sanallaştırma ve Kubernetes hakkında daha fazla bilgi edinmek istiyorsanız, şu kurslar mükemmel bir sonraki adımdır:





Containerlaştırma iş akışınızı optimize etmek istiyorsanız iyi haber şu: ekosistem, Docker’ın ilk tasarımının çok ötesine geçti.
Docker, containerlaştırmayı standart hâline getirerek yazılım dağıtımında devrim yarattı, ancak ekosistem Docker’ın başta tasarlanmadığı belirli kullanım senaryolarını karşılamak üzere genişledi. Podman, containerd ve CRI-O gibi modern alternatifler; daemonsuz mimari, root’suz çalıştırma ve yerel Kubernetes entegrasyonu gibi uzmanlaşmış özellikler sunuyor. Bu araçlar sadece kademeli iyileştirmeler getirmekle kalmıyor; container güvenliği, performansı ve iş akışı entegrasyonuna bakış açımızda köklü değişimleri temsil ediyor.
Container ekosistemi, Docker’ın monolitik yaklaşımının ötesinde olgunlaştı ve özel kullanım durumlarına optimize edilmiş runtime’lar ortaya çıktı. Üretimde mikro hizmetler çalıştırıyor, yerelde geliştiriyor ya da kurumsal iş yüklerini yönetiyor olun; muhtemelen ihtiyaçlarınıza daha uygun bir araç vardır.
Bu rehberde, 2026’daki en umut vadeden Docker alternatiflerini anlatacak ve özel ihtiyaçlarınıza uygun doğru aracı seçmenize yardımcı olacağım.
>Docker ve containerlaştırmada yeni misiniz? Başlangıç için ayrıntılı pratik rehberimizi okuyun.
Docker’ın Ötesinde Containerlaştırmanın Evrimi
Buraya nasıl geldiğimizi anlamak, Docker alternatiflerinin neden bu kadar ilgi gördüğünü açıklamaya yardımcı olur.
When Docker launched 2013’te piyasaya çıktığında container’ları icat etmedi — onları erişilebilir kıldı. Linux container’ları 2008’den beri LXC (Linux Containers) ile vardı, ancak Docker’ın sunduğu şey; basit bir API, taşınabilir bir imaj formatı ve geliştirici dostu bir iş akışıyla teknolojiyi paketlemekti. Bu standardizasyon, container’ları niş bir Linux özelliğinden modern uygulama dağıtımının temeline taşıdı.
Docker’ın başarısı, 2015’te container formatlarını ve runtime’ları standartlaştıran Open Container Initiative’i (OCI) doğurdu. Bu standardizasyon, container’ların Docker ekosistemine kilitli kalmadığı anlamına geliyordu. OCI uyumlu herhangi bir runtime, Docker imajlarını çalıştırabiliyor ve OCI uyumlu herhangi bir imaj farklı container platformlarında çalışabiliyordu.
Ancak containerlaştırma olgunlaştıkça Docker’ın monolitik mimarisinde çatlaklar ortaya çıkmaya başladı. Docker daemon’unun root olarak çalışması güvenlik endişeleri yaratır. Hepsi-bir-arada tasarım; imaj oluşturma, container runtime’ı ve orkestrasyonu, üretim ortamları için her zaman mantıklı olmayan şekillerde birbirine bağlar. Ekiplerin daha ayrıntılı kontrole ihtiyacı vardı.
Bu durum, Docker’ın çözmek üzere tasarlanmadığı özel sorunlara odaklanan uzman alternatiflerin ortaya çıkmasına yol açtı.
Modern container runtime’ları, Docker’dan üç temel alanda ayrışıyor:
Bunlar sadece teknik iyileştirmeler değil — üretim ortamlarında container’ların nasıl çalışması gerektiğine dair farklı felsefeleri temsil ediyor.
>Docker’ı teoride anlıyorsunuz ama henüz bir uygulamayı container’lication yet? Bunu değiştirecek uygulamalı rehberimizi okuyun.