
Podman: het daemonloze Docker-alternatief
Podman vormt de meest directe uitdaging voor Docker’s architecturale aanpak.
Afbeelding 1 - Podman-homepagina
Red Hat ontwikkelde het specifiek om Docker’s daemon-gebaseerde beveiligingsmodel aan te pakken, terwijl de compatibiliteit met bestaande workflows behouden blijft.
>Heb je een diepgaandere vergelijking van Docker en Podman nodig? Onze blogpost laat je zien welk containerisatieplatform bij jou past.
Architecturale vernieuwing
De grootste afwijking van Podman ten opzichte van Docker is het volledig schrappen van de daemon. In plaats van commando’s via een centrale service te routeren, gebruikt Podman een fork-exec-model waarbij elke container draait als een direct child-proces van de gebruiker die ‘m startte. Dat betekent geen persistente backgroundservice, geen single point of failure en geen root-level daemon die je containers beheert.
Deze architectuur integreert natuurlijk met systemd, de standaard servicemanager van Linux. Je kunt systemd-unitbestanden rechtstreeks vanuit Podman-containers genereren, zodat je containers automatisch bij het opstarten beginnen, herstarten bij falen en integreren met systeemlogging. Het is een veel schonere aanpak dan Docker’s aparte orkestratielaag.
Podman blijft volledig OCI-compatibel, dus het draait dezelfde containerimages als Docker zonder aanpassingen. De runtime gebruikt dezelfde onderliggende technologieën — runc voor container-executie en diverse storage drivers voor imagemanagement — maar verpakt ze anders.
Beveiligingsverbeteringen
Rootless draaien is Podmans opvallendste beveiligingsfeature. Als je containers met Podman draait, voeren ze uit onder jouw gebruikersaccount in plaats van rootrechten te vereisen. Dat gebeurt via user namespace-mapping, waarbij de rootgebruiker in de container wordt gemapt naar jouw ongeprivilegieerde user ID op het host-systeem.
Dit elimineert de aanvalsvector waarbij een container-escape het hele hostsysteem kan compromitteren. Zelfs als een aanvaller uit de container weet te breken, zit die nog steeds vast aan de rechten van jouw gebruiker in plaats van roottoegang tot de machine te hebben.
Op Red Hat Enterprise Linux- en Fedora-systemen integreert Podman nauw met SELinux (Security-Enhanced Linux). SELinux biedt mandatory access controls die beperken wat containers op het hostsysteem kunnen benaderen, zelfs als ze gecompromitteerd zijn. Dit zorgt voor meerdere beveiligingslagen — user namespaces voorkomen privilege escalation, terwijl SELinux ongeautoriseerde toegang tot het bestandssysteem voorkomt.
Enterprise-implementaties combineren deze features vaak met extra securityscans en handhavingstools voor defense-in-depth-strategieën.
Operationele compatibiliteit
Podman behoudt Docker CLI-compatibiliteit via het podman-commando, dat dezelfde argumenten accepteert als docker. Je kunt een alias maken (alias docker=podman) en de meeste bestaande scripts werken zonder aanpassingen. Dat maakt migratie van Docker veel soepeler dan overstappen op volledig andere toolchains.
De Podman Desktop-GUI biedt een alternatief voor Docker Desktop voor ontwikkelaars die grafische interfaces prefereren. Het omvat containermanagement, image build-mogelijkheden en Kubernetes-integratie voor lokale ontwikkeling. De desktopapplicatie kan verbinding maken met externe Podman-instanties en biedt vergelijkbare functionaliteit als het dashboard van Docker Desktop.
Voor Kubernetes-workflows kan Podman Kubernetes YAML-manifesten genereren uit draaiende containers en ondersteunt het pod-management — het draaien van meerdere containers die netwerk en storage delen, vergelijkbaar met Kubernetes-pods.
Belangrijke afwegingen
Windows-ondersteuning blijft Podmans grootste beperking. Hoewel Podman Machine Windows-compatibiliteit biedt via virtualisatie, is het niet zo naadloos als de WSL2-integratie van Docker Desktop. Windows-ontwikkelaars kunnen de setup complexer vinden.
Rootless-netwerken heeft prestatiegevolgen. Zonder rootrechten kan Podman niet direct bridgenetwerken aanmaken, dus gebruikt het user-mode networking (slirp4netns), wat latency toevoegt. Dit valt zelden op bij ontwikkelworkloads, maar applicaties met hoge netwerkdoorvoer kunnen prestatieverlies zien.
Compatibiliteit met Docker Compose bestaat via podman-compose, maar het is niet 100% functiedeugdelijk. Complexe Compose-bestanden vereisen mogelijk aanpassingen en sommige geavanceerde netwerkfeatures worden niet ondersteund in rootless-modus. Teams die zwaar leunen op Docker Compose-workflows moeten grondig testen voor migratie.
>Hoe verschilt Docker Compose van Kubernetes? Onze gedetailleerde vergelijking helpt je verder.
Kubernetes-ecosysteemruntimes: CRI-O en containerd
Waar Podman mikt op Docker-compatibiliteit, focussen CRI-O en containerd specifiek op Kubernetes-productieomgevingen. Deze runtimes strippen onnodige features weg om te optimaliseren voor georkestreerde workloads.
>Elke developer zou moeten weten wat de verschillen zijn tussen Docker en Kubernetes.
CRI-O: Kubernetes-native runtime
CRI-O is vanaf de basis gebouwd om de Container Runtime Interface (CRI) van Kubernetes te implementeren.
Afbeelding 2 - CRI-O-homepagina
Het bevat alleen wat Kubernetes nodig heeft — geen image builden, geen volumebeheer voorbij wat pods vereisen, en geen standalone containermanagement. Deze focus resulteert in minder geheugengebruik en snellere opstarttijden dan Docker.
De resource-efficiëntie komt voort uit het minimale ontwerp. CRI-O onderhoudt geen daemon met uitgebreide API’s of backgroundservices. Het start containers, beheert hun lifecycle volgens de instructies van Kubernetes en gaat uit de weg. Dit maakt het ideaal voor omgevingen met beperkte resources of grootschalige deployments waar elke megabyte telt.
CRI-O ondersteunt elke OCI-compatibele runtime als low-level executor. Standaard is dat runc, maar je kunt alternatieven zoals crun (in C geschreven voor betere prestaties) of gVisor (voor extra isolatie) inpluggen zonder je Kubernetes-configuratie te wijzigen. Deze flexibiliteit laat je optimaliseren voor specifieke beveiligings- of prestatie-eisen op runtime-niveau.
Het project bewaakt strikte compatibiliteit met de releasecycli van Kubernetes, zodat nieuwe features en security-updates in lijn blijven met je clusterversies.
Containerd: runtime van productieklasse
Containerd begon als de onderliggende runtime van Docker voordat het een zelfstandig project werd onder de Cloud Native Computing Foundation.
Afbeelding 3 - Containerd-homepagina
Docker gebruikt containerd intern nog steeds, maar je kunt het direct draaien om Docker’s extra lagen en overhead te elimineren.
De architectuur draait om een shim-API die stabiele interfaces biedt voor containermanagement. Elke container krijgt zijn eigen shim-proces, dat de containerlifecycle onafhankelijk afhandelt. Als de hoofd-daemon van containerd herstart, blijven draaiende containers ononderbroken doorgaan — cruciaal voor productie-workloads die geen downtime tolereren.
Dit ontwerp maakt containerd extreem stabiel voor langlopende enterpriseapplicaties. De shim-architectuur maakt ook features mogelijk zoals live migratie en updates zonder downtime, waarbij je de runtime kunt upgraden zonder invloed op draaiende containers.
Containerd bevat ingebouwd imagemangement, snapshots voor efficiënte layeropslag en pluginsystemen om functionaliteit uit te breiden. Grote cloudproviders zoals AWS EKS, Google GKE en Azure AKS gebruiken containerd als standaardruntime dankzij deze productiegeharde architectuur.
Prestatiekenmerken
Zo verhouden deze runtimes zich voor Kubernetes-deployments in productie:
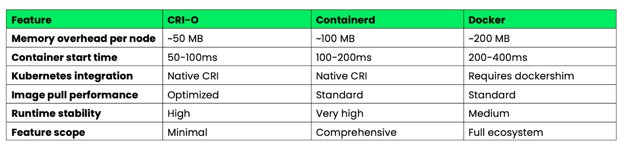
Afbeelding 4 - Docker vs CRI-O vs Containerd: prestatiekenmerken
CRI-O wint op resource-efficiëntie en opstartsnelheid dankzij het minimale ontwerp. Containerd biedt de beste balans tussen features en stabiliteit voor enterpriseomgevingen. Docker biedt de meeste features, maar met hogere overhead die onnodig is in Kubernetes-omgevingen.
Voor Kubernetes-clusters in productie elimineren zowel CRI-O als containerd de dockershim-compatibiliteitslaag, wat de complexiteit verlaagt en de prestaties verbetert ten opzichte van Docker-gebaseerde setups.
Low-level runtimes: runC en Youki
Waar high-level runtimes zoals Podman en containerd imagemanagement en API’s afhandelen, richten low-level runtimes zich puur op container-executie. Deze tools vormen de basis die de meeste containerplatformen aandrijft.
runC: OCI-referentie-implementatie
runC fungeert als de referentie-implementatie van de OCI Runtime Specification — het is het canonieke voorbeeld van hoe containers daadwerkelijk moeten draaien. De meeste containerplatformen gebruiken runC als hun executie-engine, waaronder Docker, containerd, CRI-O en Podman. Wanneer je met een van deze tools een container start, behandelt runC waarschijnlijk de eigenlijke procescreatie en isolatie.
De runtime implementeert kernprimitieven voor containers: Linux-namespaces voor isolatie, cgroups voor resourcelimieten en het configureren van securitycontexten. Het is in Go geschreven en ontworpen om simpel, betrouwbaar en spec-conform te zijn in plaats van feature-rijk.
runC blinkt uit in embedded systemen en maatwerkcontainerstacks waar je voorspelbaar gedrag en minimale afhankelijkheden nodig hebt. Omdat het alleen container-executie afhandelt, kun je er gespecialiseerde containerplatformen omheen bouwen zonder onnodige complexiteit te erven. IoT-apparaten, edgeplatformen en maatwerkorkestratiesystemen gebruiken runC vaak direct in plaats van high-level runtimes.
De tool werkt als een commandline-utility die OCI-bundelspecificaties leest en vervolgens containers aanmaakt. Dat maakt het perfect om te integreren in bestaande systemen of om eigen containermanagementtools te bouwen.
Youki: prestaties met Rust
Youki herimplementeert de OCI Runtime Specification in Rust, met focus op geheugensafety en prestaties. De Rust-implementatie elimineert hele klassen van beveiligingslekken die C- en Go-runtimes kunnen treffen, en verbetert tevens containeropstarts door beter geheugengebruik en minder overhead.
Benchmarks tonen aan dat Youki in veel gevallen containers sneller start dan runC, al varieert de exacte verbetering per workload. Deze winst komt door Rust’s zero-cost-abstraheringen en efficiëntere geheugenallocatiepatronen. Voor applicaties die veel kortlevende containers creëren en vernietigen, kunnen deze opstartverbeteringen aanzienlijk zijn.
Youki blijft volledig compatibel met de OCI Runtime Specification, waardoor het in de meeste containerplatformen als drop-invervanging voor runC werkt. Docker Engine, containerd en andere high-level runtimes kunnen Youki gebruiken zonder hun configuratie of API’s te wijzigen.
De runtime is gunstig voor prestatiekritische workloads zoals serverlessfuncties, CI/CD-pijplijnen met veel containerbuilds en microservices-architecturen met frequente scaling events. De snellere opstarttijden vertalen zich direct naar minder cold start-latentie en betere resourcebenutting in deze scenario’s.
Youki bevat ook features zoals optimalisaties voor cgroup v2 en verbeterde rootless-ondersteuning die gebruikmaken van Rust’s typesysteem om configuratiefouten al tijdens compilatie te voorkomen.
Systeemcontainers: LXC/LXD vs applicatiecontainers
Niet alle containerisatie hoeft te draaien om losse applicaties — soms wil je volledige besturingssystemen in containers draaien. LXC en LXD bieden containerisatie op systeemniveau die fundamenteel verschilt van Docker’s applicatiegerichte aanpak.
LXC: virtualisatie op OS-niveau
LXC (Linux Containers) maakt containers die zich gedragen als complete Linux-systemen in plaats van geïsoleerde applicatieprocessen.
Afbeelding 5 - LXC-homepagina
Elke LXC-container draait zijn eigen init-systeem, kan meerdere services hosten en biedt een volledige userspace-omgeving die bijna niet te onderscheiden is van een virtuele machine.
Deze aanpak blinkt uit voor legacy-workloads die niet ontworpen zijn voor containerisatie. Applicaties die verwachten te schrijven naar /etc, systeemservices draaien of met de volledige bestandssysteemhiërarchie interacteren, werken naadloos in LXC-containers. Je kunt volledige serverconfiguraties liften-en-shiften naar LXC zonder applicaties te refactoren naar microservices-architecturen.
LXC-containers delen de hostkernel, maar behouden sterkere isolatie dan applicatiecontainers. Elke container krijgt zijn eigen netwerkstack, procestree en filesystem-namespace, wat VM-achtige isolatie creëert zonder de overhead van hardwarevirtualisatie.
LXD, nu onder Canonical, voegt een krachtige beheerslaag bovenop LXC toe. LXD biedt REST-API’s, imagemangement en geavanceerde features zoals live migratie tussen hosts. Je kunt draaiende containers tussen fysieke machines verplaatsen zonder downtime, vergelijkbaar met VMware vMotion maar dan met containers.
Met hardwarepassthrough kunnen LXD-containers rechtstreeks toegang krijgen tot GPU’s, USB-apparaten en andere hardware. Dit maakt het geschikt voor workloads die gespecialiseerde hardwaretoegang nodig hebben, terwijl je profiteert van container-voordelen zoals dichtheid en snelle provisioning.
LXD ondersteunt ook clustering, waardoor je meerdere hosts als één logische eenheid kunt beheren met geautomatiseerde plaatsing en failover-mogelijkheden.
Vergelijkende analyse
Zo verhouden systeemcontainers zich tot applicatiecontainers op belangrijke kenmerken:
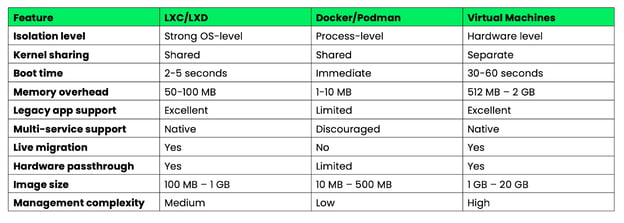
Afbeelding 6 - Overzicht van kernkenmerken: Docker vs LXC vs virtuele machines
Systeemcontainers vullen het gat tussen lichte applicatiecontainers en zware virtuele machines. Ze zijn ideaal wanneer je VM-achtige capaciteiten nodig hebt met de efficiëntie van containers, of wanneer je legacy-applicaties migreert die niet eenvoudig in microservices zijn op te knippen.
De keuze tussen systeem- en applicatiecontainers hangt af van de kenmerken van je workload en operationele vereisten, niet van technische superioriteit — ze lossen verschillende problemen op binnen het containerisatiespectrum.
Beveiligingsarchitecturen in moderne runtimes
Beveiliging is geëvolueerd van bijzaak naar kernprincipe in moderne container-runtimes. Huidige platformen implementeren defense-in-depth-strategieën die ervan uitgaan dat containers gecompromitteerd kunnen worden en richten zich op het beperken van de schade.
Rootless-operatie
Rootless containers elimineren het grootste beveiligingsrisico in traditionele Docker-deployments — de root-daemon. Podman pionierde deze aanpak door containers volledig onder gebruikersrechten te draaien, met Linux user namespaces om de rootgebruiker in de container te mappen naar een ongeprivilegieerde user ID op de host.
De implementatie leunt op reeksen van ondergeschikte gebruikers- en groeps-ID’s (/etc/subuid en /etc/subgid) die ongeprivilegieerde gebruikers in staat stellen geïsoleerde namespaces te creëren. Wanneer een containerproces denkt als root (UID 0) te draaien, mappt de kernel dat naar jouw daadwerkelijke user ID (bijv. UID 1000) op de host. Zelfs als een aanvaller de container weet te verlaten, kan die niet verder escaleren dan jouw gebruikersrechten.
Containerd heeft vergelijkbare rootless-capaciteiten geïmplementeerd via een rootless-modus, die dezelfde user namespace-mappingtechnieken gebruikt. De runtime kan containers starten, images beheren en netwerken afhandelen zonder rootrechten op het hostsysteem te vereisen.
Kubernetes ondersteunt rootless-operatie nu native via het project Kubernetes-in-Rootless-Docker (KIND) en rootless-integratie met containerd. Dit betekent dat volledige Kubernetes-clusters zonder rootrechten kunnen draaien, wat het aanvalsoppervlak drastisch verkleint voor multitenantomgevingen en edge-deployments waar traditionele beveiligingsmodellen niet toepasbaar zijn.
De beveiligingsimpact gaat verder dan het voorkomen van privilege-escalatie. Rootless containers kunnen niet binden aan geprivilegieerde poorten (onder 1024), hebben geen toegang tot het merendeel van de /proc- en /sys-bestandsystemen en kunnen geen operaties uitvoeren die kernelcapabilities vereisen. Dit creëert natuurlijke grenzen die potentiële inbreuken indammen.
Seccomp/BPF-integratie
Moderne runtimes integreren eBPF (extended Berkeley Packet Filter) voor realtime handhaving van beveiligingsbeleid die verder gaat dan traditionele toegangscontroles. eBPF-programma’s draaien in kernelruimte en kunnen systeemaanroepen monitoren, filteren of aanpassen terwijl ze plaatsvinden, wat ongekende zichtbaarheid en controle over containergedrag biedt.
Seccomp (Secure Computing)-profielen gebruiken BPF om systeemaanroepen op kernelniveau te filteren. In plaats van containers toegang te geven tot alle 300+ Linux-systeemaanroepen, definiëren seccomp-profielen precies welke calls zijn toegestaan. Docker’s standaard seccomp-profiel blokkeert potentieel gevaarlijke systeemaanroepen, terwijl aangepaste profielen nog restrictiever kunnen zijn op basis van applicatie-eisen.
Geavanceerde eBPF-integratie maakt realtime gedragsmonitoring mogelijk. Tools zoals Falco gebruiken eBPF-programma’s om afwijkend containergedrag te detecteren — ongebruikelijke netwerkverbindingen, onverwachte bestandsaccesspatronen of pogingen om geblokkeerde systeemaanroepen te gebruiken. Deze detecties gebeuren realtime met minimale overhead, omdat de monitoring in kernelruimte plaatsvindt.
Handhaving van netwerkbeleid via eBPF biedt fijnmazige verkeerscontrole op pakketniveau. Cilium, een populaire Kubernetes CNI, gebruikt eBPF om netwerkpolicy’s te implementeren die verkeer kunnen filteren op basis van applicatielaagprotocollen, niet alleen IP-adressen en poorten. Dit betekent dat je in de kernel beleid kunt maken zoals “sta HTTP GET-verzoeken naar /api/v1/users toe, maar blokkeer POST-verzoeken”.
Beveiliging op basis van eBPF maakt ook containerbewuste monitoring mogelijk die de relatie begrijpt tussen processen, containers en Kubernetes-pods. Traditionele monitoringtools zien losse processen, maar eBPF-programma’s kunnen systeemaanroepen correleren met containermetadata om contextbewuste security-inzichten te geven.
Deze mogelijkheden transformeren beveiliging van reactief patchen naar proactieve beleidshandhaving, waarbij verdacht gedrag automatisch wordt geblokkeerd voordat het schade kan aanrichten.
Strategieën voor prestatieoptimalisatie
Containerprestaties zijn vooral belangrijk wanneer je honderden of duizenden containers in je infrastructuur draait. Laten we strategieën verkennen die resource-overhead en opstartlatentie minimaliseren.
Cold starts verminderen
Cold start-tijd — de vertraging tussen het aanvragen van een container en het klaar zijn om verkeer te bedienen — heeft directe impact op de gebruikerservaring en resource-efficiëntie. Er zijn technieken ontstaan om deze vertragingen te minimaliseren voor verschillende runtime-architecturen.
Vooraf gepulde images elimineren downloadtijd door veelgebruikte containerimages in cache te houden op nodes. Kubernetes DaemonSets kunnen kritieke images vooraf pullen, terwijl registries zoals Harbor imagereplicatie naar edge-locaties ondersteunen. Deze techniek kan cold starts terugbrengen van seconden naar milliseconden voor gecachete images.
Optimalisatie van imagelayers vermindert de hoeveelheid data die moet worden overgedragen en uitgepakt. Multi-stage builds creëren kleinere eindimages, terwijl tools zoals dive onnodige layers helpen identificeren. Distroless-images van Google verwijderen package managers en shells, wat vaak de imagegrootte flink reduceert.
Lazy loading met projecten zoals Stargz maakt het mogelijk om containers te starten vóórdat de hele image is gedownload. De runtime haalt alleen de bestanden op die nodig zijn voor de initiële start, en downloadt extra layers on demand. Dit kan cold starts reduceren van meerdere seconden naar onder 1 seconde voor grote images.
Optimalisatie van de runtime verschilt per implementatie. Youki’s Rust-implementatie laat verbeterde opstartprestaties zien ten opzichte van runC dankzij beter geheugengebruik. Crun, in C geschreven, behaalt vergelijkbare verbeteringen door Go’s garbage collection-overhead tijdens het aanmaken van containers te elimineren.
Snapshot sharing in containerd laat meerdere containers read-only filesystem-snapshots delen, waardoor zowel opslag- als geheugengebruik dalen. Bij het starten van meerdere containers uit dezelfde image hoeven alleen de schrijfbare layers apart te worden toegewezen.
Init-proces optimaliseren kan opstarttijd verminderen door lichte init-systemen zoals tini te gebruiken of door applicatiestartsequenties zorgvuldig te ontwerpen om initialisatiewerk te minimaliseren.
Geheugenefficiëntie
Geheugenoverhead verschilt per container-runtime, en de verschillen worden kritiek in omgevingen met beperkte resources of hoge dichtheid.
Baseline-overhead van de runtime verschilt aanzienlijk:
- Docker Engine: Vereist daemon-overhead plus per-container overhead
- Podman: Geen daemon-overhead dankzij daemonloze architectuur, minimale per-container overhead
- Containerd: Gematigde daemon-overhead plus minimale per-container overhead
- CRI-O: Lage daemon-overhead plus minimale per-container overhead
Deduplicatie van imagelayers bespaart geheugen wanneer je meerdere containers draait van verwante images. Container-runtimes gebruiken copy-on-write-bestandssystemen waarbij gedeelde layers slechts één keer geheugen verbruiken over alle containers. Een cluster met veel containers uit vergelijkbare base images kan via deduplicatie aanzienlijke geheugensbesparing behalen.
Optimalisatie van memory mapping in moderne runtimes verlaagt resident-geheugengebruik. Tools zoals crun mappen uitvoerbare bestanden direct vanaf storage in plaats van ze in geheugen te laden, wat de memory footprint verkleint voor containers met grote binaries.
Cgroup-geheugenaccounting biedt nauwkeurige controle over containermemorylimieten, maar verschillende runtimes gaan anders om met geheugenstress. Sommige runtimes implementeren betere memory reclamation onder druk, terwijl andere nauwkeuriger geheugengebruik rapporteren voor autoscaling-beslissingen.
Rootless-geheugenoverhead ruilt wat efficiëntie in voor beveiliging. Rootless containers vereisen extra processen voor user namespace-beheer en netwerk, wat meestal overhead toevoegt ten opzichte van rootful-operatie.
De keuze tussen runtimes komt vaak neer op het balanceren van geheugenefficiëntie tegen feature-eisen. CRI-O levert lage overhead voor Kubernetes-workloads, terwijl Podman wat efficiëntie inruilt voor beveiligings- en compatibiliteitsvoordelen.
Integratie met ontwikkelworkflows
De beste container-runtime is waardeloos als die niet in je ontwikkelworkflow past. Docker-alternatieven hebben tooling geïmplementeerd die Docker’s developer experience in specifieke scenario’s vaak overtreft.
Lokale Kubernetes-omgevingen
Lokale Kubernetes-ontwikkeling is verder gegaan dan minikube’s VM-aanpak naar efficiëntere oplossingen die direct integreren met container-runtimes. De keuze van je lokale omgeving heeft grote invloed op ontwikkelsnelheid en resourceverbruik.
Kind (Kubernetes in Docker) maakt Kubernetes-clusters met containernodes in plaats van virtuele machines. De setup duurt doorgaans 1–2 minuten met gematigde memory-overhead per node. Kind werkt met elke Docker-compatibele runtime, dus je kunt het gebruiken met Podman (kind create cluster --runtime podman) voor rootless Kubernetes-ontwikkeling.
K3s biedt een lichtgewicht optie en draait een volledige Kubernetes-distributie met minimaal geheugengebruik. Het start snel en bevat ingebouwde storage-, netwerk- en ingresscontrollers. K3s werkt goed met containerd en kan op ontwikkelmachines met beperkte resources draaien.
MicroK8s van Canonical biedt een middenweg met gematigd geheugengebruik en modulaire add-ons. Het integreert goed met containerd en biedt productie-achtige features zonder VM-overhead. De opstarttijd is redelijk voor een volledige cluster.
Rancher Desktop combineert K3s met containerd- of Dockerd-backends en biedt een alternatief voor Docker Desktop dat minder resources gebruikt. Het bevat ingebouwde imagescanning en integratie met het Kubernetes-dashboard.
Podman-pods bieden een uniek alternatief — je kunt multi-containerapplicaties ontwikkelen met Podmans pod-concept, dat het gedrag van Kubernetes-pods weerspiegelt. Genereer Kubernetes YAML rechtstreeks uit draaiende pods met podman generate kube, voor een naadloos pad van lokale ontwikkeling naar clusterdeployment.
Optimalisatie van CI/CD-pijplijnen
Traditionele Docker-gebaseerde CI/CD-pijplijnen lopen tegen beperkingen aan in gecontaineriseerde omgevingen, waar Docker-in-Docker beveiligings- en prestatieproblemen veroorzaakt. Moderne alternatieven bieden betere oplossingen voor het bouwen en pushen van containerimages in CI-systemen.
Buildah blinkt uit in CI-omgevingen omdat het geen daemon of rootrechten vereist. Je kunt OCI-compatibele images bouwen met shellscripts die beter te auditen zijn dan Dockerfiles. Buildah’s scriptaanpak maakt dynamische imageconstructie op basis van CI-variabelen mogelijk — ideaal voor complexe buildprocessen die conditionele logica nodig hebben.
Afbeelding 7 - Buildah-homepagina
Ter vergelijking: traditionele Dockerfiles gebruiken declaratieve instructies:
FROM alpine:latest
RUN apk add --no-cache nodejs npm
COPY package.json /app/
WORKDIR /appBuildah gebruikt imperatieve shellcommando’s die variabelen en conditionele logica kunnen bevatten:
# Buildah scripting approach with CI integration
buildah from alpine:latest
buildah run $container apk add --no-cache nodejs npm
buildah copy $container package.json /app/
buildah config --workingdir /app $container
buildah commit $container myapp:${CI_COMMIT_SHA}Deze scripttflexibiliteit laat je dynamisch base images kiezen, pakketten conditioneel installeren op basis van branchnamen of buildstappen aanpassen op basis van CI-omgevingsvariabelen — mogelijkheden die in traditionele Dockerfiles complexe omwegen vereisen.
Kaniko lost het Docker-in-Docker-probleem op door images volledig in userspace binnen een container te bouwen. Het draait in Kubernetes-pods zonder geprivilegieerde toegang of Docker-daemon. Kaniko is effectief in GitLab CI- en Jenkins X-pijplijnen waar beveiligingsbeleid geprivilegieerde containers verbiedt.
De tool extraheert base images, past Dockerfile-instructies geïsoleerd toe en pusht resultaten direct naar registries. Buildtijden zijn vergelijkbaar met Docker, maar met een veel betere beveiligingshouding in georkestreerde omgevingen.
Nerdctl biedt Docker CLI-compatibiliteit voor containerd, wat het een uitstekende drop-invervanging voor Docker in CI-systemen maakt. Het ondersteunt dezelfde build-, push- en pull-commando’s als Docker, maar gebruikt containerd als backend. Dit elimineert de Docker-daemon met behoud van vertrouwde workflows.
Nerdctl bevat geavanceerde features zoals lazy pulling en versleutelde images die CI-prestaties kunnen verbeteren. Voor teams die containerd in productie gebruiken, zorgt nerdctl voor consistentie tussen CI en runtime-omgevingen.
Prestatievergelijking in CI-pijplijnen:
- Docker: Volledige daemon vereist, potentiële beveiligingsissues met geprivilegieerde containers
- Buildah: Geen daemon, rootless mogelijk, andere syntax dan Dockerfiles
- Kaniko: Containergebaseerd, secure by design, vereist Kubernetes-omgeving
- Nerdctl: containerd-backend, goed voor containerd-gebaseerde deployments
De keuze hangt af van je beveiligingseisen, bestaande infrastructuur en prestatienoden. Kaniko werkt het best in beveiligingsgerichte Kubernetes-omgevingen, terwijl Buildah uitblinkt wanneer je complexe buildlogica nodig hebt die lastig in Dockerfiles is uit te drukken.
Overwegingen voor enterprise-deployments
Enterprise-containerdeployments vragen om meer dan alleen de juiste runtime kiezen — je hebt platformen nodig die compliance, governance en multiclusteroperaties op schaal aankunnen. De gekozen containeralternatieven moeten integreren met enterprisemanagementtools en aan regelgeving voldoen.
Multiclusterbeheer
Containers beheren over meerdere clusters, clouds en edge-locaties vereist geavanceerde orkestratieplatformen die verder gaan dan basis-Kubernetes. Enterpriseoplossingen bieden gecentraliseerd beheer, beleidshandhaving en operationele consistentie over diverse omgevingen.
Red Hat OpenShift bouwt voort op Kubernetes met enterprisegerichte keuzes voor container-runtimes. OpenShift gebruikt standaard CRI-O voor betere beveiliging en resource-efficiëntie dan Docker-gebaseerde deployments. Het platform bevat ingebouwde imagescanning, beleidshandhaving en ontwikkelworkflows die consistent werken op AWS, Azure of on-premises infrastructuur.
Afbeelding 8 - Red Hat OpenShift-homepagina
OpenShift’s multiclusterbeheer zorgt voor runtime-standaardisatie over omgevingen heen. Je kunt afdwingen dat alle clusters CRI-O gebruiken met specifieke beveiligingsbeleid, zodat gedrag consistent is of containers nu draaien in development, staging of productie.
Rancher biedt een uniforme interface voor het beheren van Kubernetes-clusters, ongeacht hun onderliggende container-runtime. Rancher ondersteunt clusters die Docker, containerd of CRI-O draaien, waardoor je runtimes geleidelijk kunt migreren zonder de operatie te verstoren. Het platform omvat gecentraliseerde monitoring, back-up en securityscans over alle beheerde clusters.
Afbeelding 9 - Rancher-homepagina
Ranchers aanpak is waardevol bij gemengde omgevingen — sommige clusters gebruiken containerd voor prestaties, terwijl andere CRI-O gebruiken voor securitycompliance. De beheerslaag abstraheert deze verschillen en levert consistente operationele tools.
Mirantis Kubernetes Engine richt zich op enterprise Docker-omgevingen maar ondersteunt migratie naar containerd-gebaseerde deployments. Het platform biedt enterprise support, beveiligingsversteviging en compliance-tooling die werkt over verschillende container-runtimes.
Afbeelding 10 - Mirantis-homepagina
Deze platformen lossen de operationele complexiteit op van het draaien van verschillende container-runtimes in je infrastructuur, terwijl centrale governance en securitybeleid behouden blijven.
Regelgevingscompliance
Enterprise-omgevingen vereisen vaak naleving van regelgevingen zoals FIPS 140-2, SOC 2 of GDPR, wat direct invloed heeft op de keuze en configuratie van container-runtimes. Compliance gaat niet alleen over de runtime zelf — het strekt zich uit tot imageregistries, securityscans en auditlogging.
FIPS (Federal Information Processing Standards)-validatie vereist cryptografische modules die aan overheidsstandaarden voldoen. Niet alle container-runtimes ondersteunen FIPS-gevalideerde cryptobibliotheken. Red Hat Enterprise Linux levert FIPS-conforme versies van CRI-O en Podman, terwijl standaard Docker-installaties vaak extra configuratie nodig hebben om FIPS-compliance te bereiken.
FIPS-compliance raakt imagesigning, TLS-communicatie en versleutelde opslag. Containerplatformen moeten voor alle beveiligingsoperaties FIPS-gevalideerde cryptobibliotheken gebruiken, van het pullen van images tot het opzetten van netwerkverbindingen tussen containers.
GDPR-compliance beïnvloedt hoe containerplatformen persoonsgegevens in logs, metrics en imagemetadata behandelen. Enterprise containerregistries zoals Harbor, Quay en AWS ECR bieden features als data residency-controles, auditlogging en automatische beleid voor gegevensretentie.
Container-runtimes moeten compliancefeatures ondersteunen zoals:
- Auditlogging die alle containeroperaties vastlegt voor compliance-rapportage
- Image-herkomsttracking om de bron en het buildproces van containerimages aan te tonen
- Encryptie in rust voor containerimages en runtime-data
- Handhaving van netwerkbeleid om datastromen tussen containers en externe systemen te controleren
SOC 2-compliance vereist aantoonbare beveiligingscontroles rond toegangsbeheer, systeemmonitoring en gegevensbescherming. Containerplatformen moeten integreren met enterprise identity-providers, gedetailleerde audittrails bieden en geautomatiseerde handhaving van beveiligingsbeleid ondersteunen.
Moderne container-runtimes zoals CRI-O en containerd bieden een betere basis voor compliance dan Docker, omdat ze fijnmaziger beveiligingscontroles, betere auditlogging en een schonere scheiding tussen runtimecomponenten en managementinterfaces bieden.
Compliance strekt zich ook uit tot supply chain-beveiliging — zekerstellen dat containerimages uit vertrouwde bronnen komen en niet zijn aangetast. Tools zoals Sigstore en in-toto bieden cryptografische verificatie van de herkomst van containerimages, terwijl admission controllers kunnen afdwingen dat alleen gesigneerde, gescande images draaien in productieclusters.
Opkomende trends in containerisatie
Het containerisatielandschap evolueert verder dan traditionele Linux-containers richting nieuwe executiemodellen en observability-paradigma’s. Deze opkomende technologieën beloven fundamentele beperkingen in huidige containerarchitecturen aan te pakken.
WebAssembly-integratie
WebAssembly (WASM) ontwikkelt zich tot een overtuigend alternatief voor traditionele OCI-containers voor specifieke workloads. In tegenstelling tot containers die een volledige OS-userspace verpakken, biedt WebAssembly een lichtgewicht, gesandboxte executieomgeving die bijna native snelheid haalt op verschillende architecturen.
WASM-modules starten veel sneller dan traditionele containers, wat ze ideaal maakt voor serverlessfuncties en edge computing, waar cold start-tijd direct de gebruikerservaring beïnvloedt. Een WebAssembly-module kan significant meer requests afhandelen dan een container met tragere initialisatie.
Het beveiligingsmodel verschilt fundamenteel van containers. WebAssembly biedt capability-based beveiliging waarbij modules alleen toegang hebben tot expliciet toegekende resources. Er is geen gedeeld kerneloppervlak zoals bij traditionele containers — WASM-modules draaien in een sandbox die veel klassen van beveiligingslekken voorkomt.
Container-runtimes beginnen WebAssembly-workloads direct te ondersteunen. Wasmtime integreert met containerd als runtime shim, zodat je WASM-modules kunt deployen met standaard Kubernetes YAML. Dat betekent dat je traditionele containers en WebAssembly-workloads in hetzelfde cluster kunt mixen op basis van prestatie- en beveiligingseisen.
De trade-off is de volwassenheid van het ecosysteem. WebAssembly heeft beperkte taalondersteuning vergeleken met containers — Rust, C/C++ en AssemblyScript werken goed, terwijl talen als Python en Java extra runtimelagen vereisen die de prestatievoordelen verminderen.
WASM blinkt uit voor computationele workloads, serverlessfuncties en edge computing, maar is nog niet klaar om containers te vervangen voor complexe applicaties die uitgebreide OS-integratie nodig hebben.
eBPF-gestuurde observability
eBPF (extended Berkeley Packet Filter) transformeert containerobservability door inzichten op kernelniveau te bieden zonder dat applicaties hoeven te worden aangepast of sidecar-containers nodig zijn. In tegenstelling tot traditionele monitoring die vertrouwt op door applicaties geëxporteerde metrics, observeren eBPF-programma’s systeemaanroepen, netwerkverkeer en kernel events realtime.
Containerbewuste monitoring via eBPF correleert low-level systeemgebeurtenissen met hogere-level container- en Kubernetes-metadata. Tools zoals Pixie en Cilium Hubble kunnen je precies laten zien welke HTTP-verzoeken tussen specifieke pods stromen, inclusief requestlatentie, payloadinspectie en foutpercentages — allemaal zonder je applicaties aan te passen.
Deze aanpak biedt ongekende zichtbaarheid in communicatiepatronen van microservices. Je kunt servicemaps automatisch genereren door echte netwerkstromen te observeren in plaats van te vertrouwen op statische configuratie. Wanneer een service met een nieuwe afhankelijkheid begint te communiceren, detecteren eBPF-tools dat onmiddellijk en werken ze de servicetopologie realtime bij.
Prestatieprofilering via eBPF identificeert knelpunten op containerniveau. In plaats van te gissen waarom een pod traag is, zie je exact welke systeemaanroepen tijd kosten, welke bestanden worden benaderd en hoe netwerklatentie de applicatieprestaties beïnvloedt. Deze data wordt continu verzameld met minimale overhead, doorgaans minder dan 1% CPU-gebruik.
Securitymonitoring profiteert van eBPF’s vermogen om afwijkende gedragspatronen te detecteren. In plaats van logs achteraf te analyseren, kunnen eBPF-programma’s verdachte systeemaanroepen, onverwachte netwerkverbindingen of bestandsaccesspatronen detecteren zodra ze plaatsvinden. Dit maakt realtime dreigingsdetectie mogelijk die contextueel bewust is van containergrenzen en Kubernetes-werkbelastingidentiteit.
De integratie tussen eBPF en container-runtimes wordt steeds dieper. Cilium levert eBPF-gebaseerde netwerkfunctionaliteit voor Kubernetes die zowel sneller als beter observeerbaar is dan traditionele CNI-plugins. Falco gebruikt eBPF voor runtimebeveiligingsmonitoring die containtercontext native begrijpt.
Deze trend richting observability op kernelniveau staat voor een fundamentele verschuiving van blackbox-monitoring naar volledige systeemtransparantie, waardoor containeromgevingen standaard beter debugbaar en veiliger worden.
Docker-alternatieven samengevat
De juiste Docker-vervanger kiezen draait niet om één-op-één vervanging — het gaat om tools afstemmen op specifieke use-cases in je ontwikkel- en productieomgevingen. Het containerisatie-ecosysteem is uitgegroeid tot een verzameling oplossingen die excelleren in verschillende scenario’s.
Voor de developer experience biedt Podman het soepelste migratiepad met zijn Docker CLI-compatibiliteit, terwijl het superieure beveiliging levert via rootless-operatie. Als je zwaar leunt op Docker Desktop-workflows, biedt Rancher Desktop met containerd vergelijkbare functionaliteit met betere resource-efficiëntie. Teams die complexe CI/CD-pijplijnen bouwen, profiteren van de scripttflexibiliteit van Buildah of Kaniko’s veilige, daemonloze aanpak.
Op productieschaal leveren containerd en CRI-O betere prestaties en resource-efficiëntie dan Docker Engine. Containerd blinkt uit in enterpriseomgevingen die stabiliteit en uitgebreide feature-sets nodig hebben, terwijl CRI-O de meest efficiënte optie biedt voor Kubernetes-gefocuste deployments. Voor edge computing of embedded systemen bieden lichte runtimes zoals runC of Youki de minimale overhead die nodig is voor resourcebeperkte omgevingen.
Securitybewuste organisaties moeten prioriteit geven aan rootless-runtimes zoals Podman of rootless containerd. De combinatie van user namespace-isolatie, eBPF-gebaseerde monitoring en een kleiner aanvalsoppervlak levert defense-in-depth die traditionele Docker-deployments niet kunnen evenaren. Zorg in gereguleerde sectoren dat je gekozen runtime FIPS-compliance ondersteunt en integreert met enterprise-auditlogsystemen.
Een hybride aanpak werkt in de praktijk vaak het best. Gebruik Podman voor lokale ontwikkeling om te profiteren van rootless-beveiliging en Docker-compatibiliteit. Deploy productie-workloads op containerd of CRI-O voor optimale Kubernetes-integratie en prestaties. Houd gespecialiseerde tools zoals Buildah achter de hand voor CI/CD-pijplijnen waar beveiliging en flexibiliteit zwaarder wegen dan compatibiliteit.
>Op zoek naar projectideeën voor Docker en containerisatie? Deze 10 helpen je op weg.
Vooruitkijkend vertegenwoordigen WebAssembly en eBPF de volgende evolutie in containerisatie. De snelle opstart en sterke beveiligingsgaranties van WebAssembly zullen waarschijnlijk domineren bij serverless- en edge-workloads. eBPF’s observability op kernelniveau verandert nu al hoe we gecontaineriseerde applicaties monitoren en beveiligen. Deze technologieën zullen traditionele containers niet volledig vervangen, maar ze creëren nieuwe categorieën workloads waar huidige containerbeperkingen niet gelden.
De sleutel is flexibel blijven terwijl deze technologieën volwassen worden en begrijpen dat de beste containerisatiestrategie meerdere tools combineert in plaats van te vertrouwen op één enkele oplossing.
Wil je meer leren over Docker, containerisatie, virtualisatie en Kubernetes? Deze cursussen zijn een perfecte volgende stap:



Als je je containerworkflow wilt optimaliseren, is er goed nieuws: het ecosysteem is inmiddels veel verder geëvolueerd dan Docker’s oorspronkelijke ontwerp.
Docker heeft softwaredeployment gerevolutioneerd door containerisatie tot standaard te maken, maar het ecosysteem is gegroeid om specifieke use-cases te ondersteunen waarvoor Docker oorspronkelijk niet is ontworpen. Moderne alternatieven zoals Podman, containerd en CRI-O bieden gespecialiseerde features zoals een daemonloze opzet, rootless operations en native integratie met Kubernetes. Deze tools leveren niet alleen incrementele verbeteringen, maar staan voor fundamentele verschuivingen in hoe we denken over containerbeveiliging, prestaties en workflow-integratie.
Het container-ecosysteem is volwassen geworden voorbij Docker’s monolithische aanpak, met gespecialiseerde runtimes die optimaliseren voor specifieke use-cases. Of je nu microservices in productie draait, lokaal ontwikkelt of enterprise-workloads beheert — er is waarschijnlijk een tool die beter aansluit bij jouw specifieke vereisten.
In deze gids neem ik je mee langs de meest veelbelovende Docker-alternatieven in 2026 en help ik je de juiste tool te kiezen voor jouw behoeften.
>Nieuw met Docker en containerisatie? Lees onze diepgaande praktische beginnersgids om te starten.
De evolutie van containerisatie voorbij Docker
Begrijpen hoe we hier zijn gekomen, verklaart waarom Docker-alternatieven zoveel tractie hebben gekregen.
Wanneer Docker in 2013 werd gelanceerd, heeft het containers niet uitgevonden — het maakte ze toegankelijk. Linux-containers bestonden al via LXC (Linux Containers) sinds 2008, maar Docker’s aanbod bestond uit het verpakken van de technologie met een eenvoudige API, een draagbaar imageformaat en een ontwikkelaarsvriendelijke workflow. Deze standaardisatie tilde containers van een niche Linux-functie naar de basis van moderne applicatiedeployments.
Docker’s succes leidde in 2015 tot de Open Container Initiative (OCI), die containerformaten en -runtimes standaardiseerde. Dankzij deze standaardisatie zaten containers niet vast aan Docker’s ecosysteem. Elke OCI-compatibele runtime kon Docker-images draaien, en elke OCI-compatibele image kon op verschillende containerplatformen draaien.
Maar Docker’s monolithische architectuur begon barsten te vertonen naarmate containerisatie volwassen werd. De Docker-daemon draait als root, wat beveiligingszorgen oproept. Het alles-in-één ontwerp koppelt image builden, container-runtime en orkestratie op manieren die niet altijd logisch zijn voor productieomgevingen. Teams hadden fijnmaziger controle nodig.
Dat leidde tot het ontstaan van gespecialiseerde alternatieven die specifieke problemen aanpakken waarvoor Docker niet ontworpen was.
Moderne container-runtimes wijken op drie kernpunten af van Docker:
Dit zijn niet alleen technische verbeteringen — ze vertegenwoordigen verschillende filosofieën over hoe containers in productieomgevingen zouden moeten werken.
>Heb je een theoretisch begrip van Docker, maar heb je nog geen app gecontaineriseerd? Lees onze hands-on gids om dat te veranderen.