
Prinsip Utama Keamanan Data
Kerahasiaan, integritas, dan ketersediaan (CIA Triad)
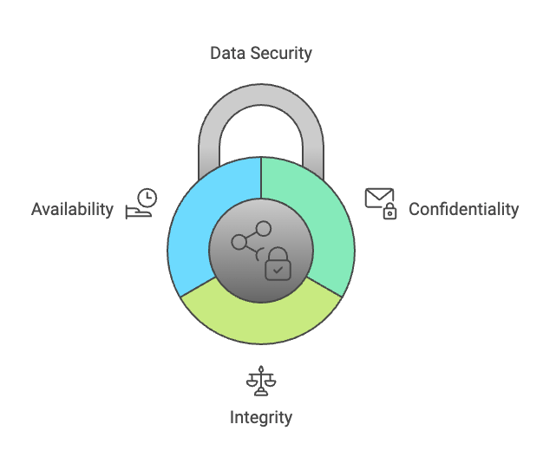
CIA Triad—Confidentiality, Integrity, dan Availability—adalah fondasi dari setiap strategi keamanan data yang andal.
- Kerahasiaan memastikan informasi sensitif hanya dapat diakses oleh individu yang berwenang. Teknik seperti enkripsi, mekanisme kontrol akses, dan autentikasi multi-faktor (MFA) umum digunakan untuk melindungi kerahasiaan.
- Integritas berfokus pada pemeliharaan akurasi dan konsistensi data, memastikan data tidak diubah selama penyimpanan atau transmisi. Praktik seperti tanda tangan digital dan checksum memverifikasi bahwa data tetap tidak berubah.
- Ketersediaan memastikan pengguna yang berwenang dapat mengakses data kapan pun diperlukan. Prinsip ini menekankan sistem yang andal, solusi pencadangan yang kuat, dan rencana pemulihan bencana untuk meminimalkan downtime.
Memahami dan menerapkan CIA Triad membantu praktisi data merancang sistem yang menyeimbangkan perlindungan dengan kegunaan, memastikan operasi bisnis tetap efisien dan aman.
Gambar dibuat dengan Napkin.ai
Privasi data vs. keamanan data
Meskipun saling terkait erat, privasi data dan keamanan data memiliki tujuan yang berbeda.
- Keamanan data berfokus pada perlindungan data dari akses tidak sah, pencurian, atau kerusakan melalui langkah teknis seperti firewall, enkripsi, dan deteksi intrusi.
- Privasi data mengatur bagaimana informasi pribadi dikumpulkan, dibagikan, dan digunakan, memastikan kepatuhan terhadap regulasi seperti GDPR dan CCPA.
Praktik privasi dan keamanan yang berhasil sangat penting untuk menjaga kepatuhan dan memastikan kepercayaan pelanggan. Pelanggan mengharapkan organisasi melindungi informasi pribadi mereka, dan kegagalan keamanan dapat menyebabkan pelanggaran privasi yang merusak reputasi merek dan kepercayaan konsumen.
Ancaman dan Risiko Keamanan Data yang Umum
Ada beberapa potensi ancaman terkait pengamanan data, dan kesadaran akan risiko ini dapat membantu organisasi Anda memitigasinya.
Serangan siber dan ancaman dari orang dalam
Yang menjadi perhatian utama organisasi adalah ancaman siber—serangan ransomware dan phishing—yang mengeksploitasi kerentanan sistem dan perilaku pengguna untuk mencuri atau mengenkripsi data. Ancaman dari orang dalam, baik yang bersifat jahat maupun tidak disengaja, juga merupakan risiko serius; karyawan dengan akses ke sistem sensitif dapat tanpa sengaja atau dengan sengaja membocorkan informasi.
Praktik manajemen akses yang kuat, seperti RBAC dan pemantauan aktivitas pengguna secara berkelanjutan, harus diterapkan untuk memitigasi risiko ini. Langkah-langkah tersebut membantu meredakan potensi ancaman dan menegakkan akuntabilitas di dalam organisasi.
Kerentanan keamanan cloud
Dengan meningkatnya ketergantungan pada komputasi awan, muncul tantangan keamanan yang unik. Salah satu penyebab utama pelanggaran data di cloud adalah salah konfigurasi, seperti bucket penyimpanan yang tidak aman. Kerentanan lain mencakup kehilangan data, enkripsi yang tidak memadai, dan akses tidak sah ke sumber daya cloud.
Hal ini memerlukan, antara lain, audit keamanan rutin dan penetapan konfigurasi yang aman. Selain itu, penggunaan alat seperti CSPM dan enkripsi untuk data saat diam dan saat transit akan bermanfaat untuk memastikan praktik ini benar-benar membantu mengamankan lingkungan cloud untuk menyimpan dan memproses data sensitif.
Kesalahan manusia dan paparan tidak disengaja
Kesalahan manusia tetap menjadi penyebab utama pelanggaran data. Kesalahan seperti mengirim file sensitif ke penerima yang salah, kehilangan perangkat, atau terjebak serangan phishing dapat dengan mudah mengompromikan informasi penting.
Investasi dalam pelatihan kesadaran keamanan diperlukan bagi setiap organisasi untuk mendidik karyawan tentang risiko dan langkah pencegahan. Selain itu, alat otomasi seperti solusi DLP dapat membantu mengidentifikasi dan memblokir paparan tidak disengaja terhadap data sensitif.
Praktik Terbaik untuk Menjaga Keamanan Data
Walau kami telah menyinggung beberapa cara untuk memitigasi risiko, ada beberapa prinsip inti yang perlu Anda tetapkan saat membuat kebijakan keamanan data:
Menerapkan kontrol akses yang kuat
Kontrol akses yang efektif sangat penting untuk meminimalkan akses tidak sah ke data sensitif. Prinsip least privilege memastikan pengguna hanya memiliki akses yang diperlukan untuk perannya, sehingga mengurangi risiko penyalahgunaan yang tidak disengaja atau disengaja.
Selain itu, autentikasi multi-faktor (MFA) menambahkan lapisan keamanan ekstra dengan mewajibkan beberapa bentuk verifikasi untuk mengakses.
Untuk menegakkan kebijakan kontrol akses secara efektif, tinjau izin pengguna secara berkala dan cabut akses yang tidak diperlukan dengan cepat. Gunakan alat identity and access management (IAM) untuk mengotomatisasi proses dan menjaga jejak audit yang jelas atas perubahan akses. Langkah-langkah ini membantu memastikan hanya individu yang berwenang yang berinteraksi dengan data sensitif.
Audit keamanan dan pemantauan berkala
Pemantauan berkelanjutan dan audit keamanan rutin sangat penting untuk menjaga postur keamanan data yang proaktif. Alat seperti intrusion detection systems (IDS) dan platform security information and event management (SIEM) dapat membantu mengidentifikasi aktivitas tidak biasa dan potensi ancaman secara real-time.
Lakukan audit rutin untuk menilai kerentanan dalam sistem Anda dan memastikan kepatuhan terhadap kebijakan keamanan. Mengatasi kelemahan sebelum dieksploitasi mengurangi risiko pelanggaran dan memastikan kesadaran atas ancaman yang terus berkembang. Solusi yang lebih kuat untuk Keamanan Data dengan AI semakin banyak diadopsi.
Enkripsi dan masking data
Enkripsi adalah salah satu cara paling efektif untuk melindungi data baik saat diam maupun saat transit. Dengan mengonversi informasi ke format yang tidak dapat dibaca, enkripsi memastikan bahwa meskipun data disadap, data tetap tidak dapat diakses tanpa kunci dekripsi yang sesuai. Metode enkripsi umum mencakup AES (Advanced Encryption Standard) untuk penyimpanan data dan TLS (Transport Layer Security) untuk komunikasi aman melalui jaringan.
Untuk data sensitif yang digunakan di lingkungan pengujian atau pengembangan, masking data memberikan lapisan perlindungan tambahan. Masking mengganti data asli dengan nilai fiktif namun realistis, mencegah akses tidak sah sekaligus mempertahankan kegunaan untuk analisis dan pengujian. Anda dapat mempelajari dasar-dasar Privasi data dan anonimisasi di Python melalui kursus kami.
Keamanan Data dalam Komputasi Awan
Salah satu frontier terbaru dalam keamanan data adalah komputasi awan. Lingkungan ini berkembang pesat, sehingga penting untuk selalu mengikuti perkembangan agar tetap patuh.
Tantangan keamanan cloud
Komputasi awan memperkenalkan tantangan keamanan unik, seperti multitenancy (banyak organisasi berbagi infrastruktur yang sama) dan model tanggung jawab bersama, di mana penyedia mengelola keamanan infrastruktur sementara pelanggan menangani data dan aplikasi mereka. Salah konfigurasi, kontrol akses yang lemah, dan kurangnya visibilitas dapat mengekspos data sensitif di lingkungan cloud.
Untuk mengatasi tantangan ini, terapkan manajemen akses dengan izin berbasis peran dan autentikasi multi-faktor (MFA). Gunakan alat seperti cloud security posture management (CSPM) untuk mengidentifikasi dan memperbaiki salah konfigurasi. Enkripsi data saat diam dan saat transit, serta pastikan pembagian tanggung jawab yang jelas antara organisasi Anda dan penyedia cloud.
Anda dapat mempelajari prinsip-prinsip utama keamanan cloud di Azure melalui kursus online kami.
Ketahanan dan redundansi data
Ketahanan dan redundansi adalah kunci untuk menjaga keamanan dan kelangsungan bisnis di cloud. Pencadangan data rutin, rencana pemulihan bencana, dan sistem redundan meminimalkan dampak pelanggaran data atau kegagalan sistem. Pencadangan harus diotomatisasi, dienkripsi, dan disimpan di berbagai lokasi untuk mencegah single point of failure.
Untuk pemulihan bencana, pertimbangkan strategi seperti geo-redundancy dan sistem failover untuk memastikan waktu aktif bahkan selama kejadian kritis. Alat seperti disaster recovery as a service (DRaaS) berbasis cloud dapat memberikan waktu pemulihan yang cepat dan mengurangi downtime, membantu bisnis mempertahankan operasi tanpa mengorbankan integritas data.
Keamanan di lingkungan hibrida dan multi-cloud
Strategi hibrida dan multi-cloud memungkinkan organisasi memanfaatkan beberapa penyedia cloud atau mengintegrasikan sistem cloud dan on-premise. Namun, pendekatan ini menambah kompleksitas dalam mempertahankan kebijakan dan kontrol keamanan yang konsisten di seluruh lingkungan.
Alat manajemen keamanan terpusat, seperti cloud access security broker (CASB) dan platform manajemen kebijakan terpadu, dapat memastikan konsistensi di berbagai penyedia. Audit konfigurasi secara berkala dan terapkan prinsip least privilege pada semua sistem. Menyeimbangkan kebutuhan keamanan di berbagai penyedia memerlukan komunikasi yang jelas, protokol standar, dan pemantauan yang saksama.
Kepatuhan Keamanan Data dan Standar Regulasi
Salah satu area kunci yang perlu diingat adalah standar regulasi. Tetap mengetahui peraturan terbaru sangat penting bagi organisasi yang mengerjakan keamanan datanya.
Kerangka kerja kepatuhan utama
Kepatuhan terhadap regulasi keamanan data sangat penting bagi bisnis yang menangani informasi sensitif. Kerangka kerja seperti General Data Protection Regulation (GDPR) di Eropa, Health Insurance Portability and Accountability Act (HIPAA) di layanan kesehatan, dan Payment Card Industry Data Security Standard (PCI DSS) dalam pemrosesan pembayaran menetapkan persyaratan ketat untuk perlindungan data.
Standar-standar ini menekankan praktik seperti membatasi akses data, mengenkripsi informasi sensitif, dan menjaga log terperinci untuk tujuan audit. Untuk tetap patuh, praktisi data harus secara rutin memantau akses data, menggunakan teknologi enkripsi untuk melindungi informasi, dan menetapkan praktik pelaporan yang jelas untuk menunjukkan kepatuhan terhadap regulasi.
Legislasi baru, seperti EU AI Act, juga mulai berlaku, dan organisasi harus memahami hukum-hukum ini.
Menerapkan pelaporan kepatuhan otomatis
Otomatisasi dapat menyederhanakan kepatuhan dengan merampingkan proses pelaporan dan audit. Alat seperti platform manajemen kepatuhan dan solusi pemantauan real-time memungkinkan organisasi melacak secara berkelanjutan kepatuhan mereka terhadap persyaratan regulasi. Alat ini dapat mengidentifikasi dan menandai potensi masalah, menghasilkan laporan siap audit, dan memberikan wawasan yang dapat ditindaklanjuti untuk mempertahankan kepatuhan.
Dengan mengotomatisasi tugas-tugas ini, organisasi mengurangi risiko kesalahan manusia dan membebaskan sumber daya untuk fokus pada perbaikan strategis. Sistem otomatis juga memastikan respons yang lebih cepat terhadap potensi pelanggaran, meminimalkan risiko dan penalti kepatuhan.
Membangun kebijakan keamanan data
Kebijakan keamanan data yang disusun dengan baik adalah landasan kepatuhan regulasi. Kebijakan ini menjadi cetak biru tentang bagaimana organisasi menangani, melindungi, dan merespons insiden keamanan yang melibatkan data sensitif.
Untuk membuat kebijakan yang komprehensif, sertakan komponen kunci seperti:
- Kontrol akses: Tentukan siapa yang memiliki akses ke jenis data tertentu serta bagaimana izin diberikan atau dicabut.
- Prosedur penanganan data: Uraikan protokol untuk menyimpan, memproses, dan mengirimkan informasi sensitif.
- Respons pelanggaran: Tetapkan rencana yang jelas untuk mengidentifikasi, melaporkan, dan mengurangi pelanggaran data.
- Pelatihan karyawan: Berikan edukasi rutin tentang praktik terbaik keamanan dan persyaratan regulasi.
Memahami Etika Data dan kebijakan kepatuhan baru seperti GDPR sangat penting untuk menyesuaikan kebijakan Anda agar memenuhi standar khusus industri, memastikan semua karyawan memahami peran mereka dalam menjaga kepatuhan dan melindungi informasi sensitif.
Alat dan Teknologi untuk Keamanan Data
Saat menerapkan langkah-langkah keamanan data, ada beberapa area yang perlu Anda fokuskan:
Security information and event management (SIEM)
Solusi SIEM memberikan visibilitas terpusat atas peristiwa keamanan di seluruh jaringan organisasi, sehingga sangat berharga untuk deteksi dan respons ancaman. Dengan mengumpulkan dan menganalisis log dari berbagai sumber, platform SIEM dapat mengidentifikasi pola mencurigakan, memungkinkan respons proaktif terhadap potensi pelanggaran.
Alat SIEM juga berperan penting dalam kepatuhan dengan menghasilkan laporan siap audit dan menjaga log terperinci yang disyaratkan oleh kerangka kerja seperti GDPR dan PCI DSS. Fitur seperti peringatan real-time dan dasbor membantu organisasi memantau sistem keamanan mereka secara berkesinambungan dan merespons ancaman secara efektif.
Solusi pencegahan kehilangan data (DLP)
Alat DLP membantu mencegah transfer data yang tidak sah atau paparan tidak disengaja atas informasi sensitif. Solusi ini memantau dan mengendalikan aliran data di dalam organisasi, memastikan kepatuhan terhadap kebijakan keamanan.
Di lingkungan B2B, di mana kolaborasi berbasis cloud dan berbagi data umum dilakukan, alat DLP melindungi informasi pelanggan dan data kepemilikan. Alat ini memungkinkan berbagi yang aman dengan menerapkan enkripsi atau membatasi akses ke pengguna tertentu, sehingga mengurangi risiko pelanggaran data sambil mempertahankan efisiensi operasional.
Solusi enkripsi dan manajemen kunci
Enkripsi adalah dasar untuk mengamankan informasi sensitif, mengonversi data ke format yang tidak dapat dibaca untuk mencegah akses tidak sah. Metode enkripsi modern, seperti AES (Advanced Encryption Standard) untuk penyimpanan dan TLS (Transport Layer Security) untuk data saat transit, memastikan perlindungan dari penyadapan atau kompromi.
Manajemen kunci mengatur bagaimana kunci enkripsi dibuat, disimpan, dan diakses. Tanpa manajemen kunci yang tepat, bahkan data terenkripsi pun dapat rentan disalahgunakan. Alat seperti hardware security module (HSM) atau layanan manajemen kunci berbasis cloud menyediakan penyimpanan yang aman dan kontrol terpusat atas kunci enkripsi, memastikan hanya pihak berwenang yang dapat mendekripsi data sensitif.
Membangun Budaya Keamanan Data di Organisasi Anda
Langkah awal untuk menjaga keamanan data dalam bisnis Anda adalah menciptakan budaya di mana konsep ini menjadi fokus di semua level organisasi. Ada beberapa cara untuk mencapainya:
Pelatihan dan kesadaran karyawan
Sesi pelatihan rutin dapat membekali staf dengan pengetahuan untuk mengenali serangan phishing, mengidentifikasi taktik rekayasa sosial, dan mengikuti prosedur penanganan data yang tepat. DataCamp for Business adalah solusi yang sangat baik untuk menjaga semua karyawan tetap mengikuti topik penting seputar keamanan data dan privasi data. DataCamp for Business memungkinkan organisasi membuat jalur kustom untuk topik data apa pun.
Agar pelatihan efektif dan menarik, sertakan elemen interaktif seperti simulasi email phishing atau skenario role-playing. Gunakan gamifikasi untuk mendorong partisipasi dan menghargai karyawan yang menunjukkan praktik keamanan yang kuat. Menjaga konten tetap praktis dan mutakhir memastikan karyawan siap menghadapi ancaman yang terus berkembang.
Memanfaatkan platform seperti DataCamp for Business memungkinkan organisasi membangun budaya privasi dan keamanan data yang kuat sekaligus mendorong literasi data di banyak area lain melalui pustaka kursus data kami yang ekstensif.
Membangun budaya security by design
Pendekatan security-by-design memastikan perlindungan data terintegrasi ke setiap proses dan keputusan. Pola pikir ini mendorong karyawan dan tim untuk memprioritaskan keamanan sejak awal, baik saat menangani data, mengembangkan perangkat lunak, maupun menyiapkan sistem.
Strategi untuk menanamkan keamanan dalam organisasi Anda meliputi:
- Menyertakan checkpoint keamanan di setiap tahap pengembangan perangkat lunak, seperti code review dan pemindaian kerentanan.
- Mewajibkan penilaian keamanan sebelum meluncurkan proyek atau layanan baru.
- Mempromosikan penggunaan alat dan teknologi yang aman untuk penanganan data, seperti penyimpanan terenkripsi dan platform komunikasi yang aman.
Kesimpulan
Keamanan data adalah pilar penting kesuksesan bagi bisnis dan individu yang bekerja dengan informasi sensitif. Dengan memahami prinsip-prinsip dasar, mengatasi ancaman umum, dan memanfaatkan alat serta praktik yang efektif, para praktisi data dapat membantu membangun sistem yang aman untuk melindungi data, memastikan kepatuhan, dan menjaga kepercayaan. Membangun budaya keamanan di dalam organisasi semakin memperkuat upaya ini, menjadikan perlindungan data bagian integral dari setiap proses dan keputusan.
Bagi yang baru dalam topik ini, kursus Introduction to Data Security kami membantu membangun dasar-dasarnya dengan contoh interaktif dan praktik langsung.
FAQ Keamanan Data
Apa perbedaan antara privasi data dan keamanan data?
Privasi data berfokus pada bagaimana informasi pribadi dikumpulkan, dibagikan, dan digunakan, sedangkan keamanan data mencakup langkah-langkah teknis untuk melindungi data dari akses tidak sah atau pelanggaran. Keduanya penting untuk menjaga informasi sensitif.
Apa itu CIA Triad dalam keamanan data?
CIA Triad adalah singkatan dari Confidentiality, Integrity, dan Availability. Ini adalah model dasar dalam keamanan data yang memastikan data sensitif hanya dapat diakses oleh pengguna berwenang, tetap akurat, dan tersedia saat dibutuhkan.
Apa itu solusi pencegahan kehilangan data (DLP), dan bagaimana cara kerjanya?
Solusi DLP mencegah akses tidak sah atau berbagi tidak disengaja atas data sensitif dengan memantau dan mengendalikan pergerakan data. Solusi ini sangat efektif di lingkungan cloud dan B2B untuk memastikan kolaborasi yang aman.
Bagaimana enkripsi melindungi informasi sensitif?
Enkripsi mengonversi data ke format yang tidak dapat dibaca, memastikan hanya pengguna berwenang dengan kunci dekripsi yang benar yang dapat mengaksesnya. Ini melindungi data saat diam dan saat transit.
Bagaimana organisasi dapat menciptakan budaya keamanan data?
Organisasi dapat membangun budaya yang mengutamakan keamanan dengan melakukan pelatihan karyawan secara rutin, menanamkan praktik keamanan dalam alur kerja, dan menekankan security-by-design dalam penanganan data serta pengembangan perangkat lunak.




Di dunia yang semakin digital, keamanan data telah menjadi keharusan bagi bisnis dari berbagai ukuran. Dengan meningkatnya kerja jarak jauh dan adopsi komputasi awan, perlindungan informasi sensitif kian menantang sekaligus semakin penting dari hari ke hari.
Di luar aspek operasional, keamanan data berperan krusial dalam memenuhi persyaratan kepatuhan regulasi dan menjaga reputasi merek perusahaan. Kehilangan keamanan data tidak hanya berpotensi menimbulkan konsekuensi hukum atau finansial, tetapi juga merusak hubungan dengan pelanggan.
Panduan ini akan membahas topik-topik penting seperti kepatuhan keamanan data, pengembangan kebijakan keamanan data yang tangguh, strategi manajemen yang efektif, serta praktik terbaik untuk mengamankan lingkungan on-premise maupun cloud.
Anda juga dapat menyimak webinar Data Ethics and GDPR for Data Practitioners untuk mempelajari lebih lanjut.