
Belangrijke principes van gegevensbeveiliging
Vertrouwelijkheid, integriteit en beschikbaarheid (CIA-triad)
De CIA-triad—Confidentiality, Integrity en Availability—is de basis van elke veilige datastrategie.
- Vertrouwelijkheid zorgt ervoor dat gevoelige informatie alleen toegankelijk is voor geautoriseerde personen. Technieken zoals versleuteling, toegangsbeheersystemen en multifactorauthenticatie (MFA) worden veel gebruikt om de vertrouwelijkheid te beschermen.
- Integriteit richt zich op het behouden van de juistheid en consistentie van data, zodat deze niet wordt gewijzigd tijdens opslag of overdracht. Praktijken zoals digitale handtekeningen en checksums verifiëren dat data ongewijzigd blijft.
- Beschikbaarheid zorgt ervoor dat geautoriseerde gebruikers altijd toegang hebben tot data wanneer dat nodig is. Dit principe legt de nadruk op betrouwbare systemen, robuuste back-upoplossingen en disaster recovery-plannen om downtime te minimaliseren.
Door de CIA-triad te begrijpen en toe te passen, kunnen dataprofessionals systemen ontwerpen die bescherming en gebruiksgemak in balans brengen, zodat bedrijfsactiviteiten efficiënt én veilig blijven.
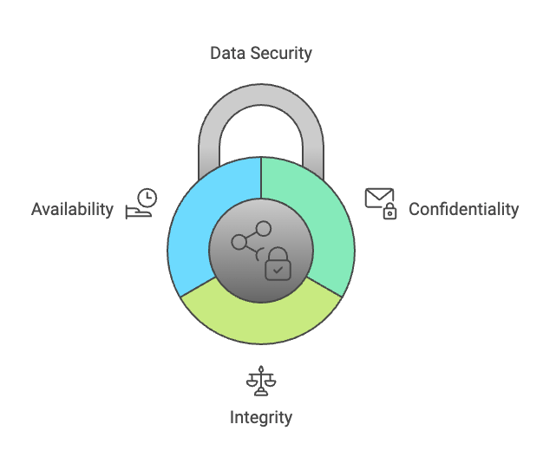
Afbeelding gemaakt met Napkin.ai
Dataprivacy vs. gegevensbeveiliging
Hoewel nauw verwant, hebben dataprivacy en gegevensbeveiliging elk een eigen doel.
- Gegevensbeveiliging richt zich op het beschermen van data tegen ongeautoriseerde toegang, diefstal of schade via technische maatregelen zoals firewalls, versleuteling en inbraakdetectie.
- Dataprivacy bepaalt hoe persoonsgegevens worden verzameld, gedeeld en gebruikt, en zorgt voor naleving van regelgeving zoals de AVG en CCPA.
Succesvolle privacy- en beveiligingspraktijken zijn essentieel om aan regelgeving te voldoen en klantvertrouwen te waarborgen. Klanten verwachten dat organisaties hun persoonsgegevens beschermen, en beveiligingsfalen kunnen leiden tot privacyschendingen die zowel de merkreputatie als het consumentenvertrouwen schaden.
Veelvoorkomende dreigingen en risico's voor gegevensbeveiliging
Er zijn meerdere potentiële dreigingen bij het beveiligen van data, en bewustzijn van deze risico's helpt je organisatie om ze te beperken.
Cyberaanvallen en insider threats
Bovenaan de zorgenlijst van organisaties staan cyberdreigingen—ransomware en phishingaanvallen—die systeemkwetsbaarheden en gebruikersgedrag uitbuiten om data te stelen of te versleutelen. Insider threats, zowel kwaadaardig als onbedoeld, vormen ook serieuze risico's; medewerkers met toegang tot gevoelige systemen kunnen per ongeluk of opzettelijk informatie onthullen.
Sterke toegangsbeheerpraktijken, zoals RBAC en continue monitoring van gebruikersactiviteiten, moeten aanwezig zijn om deze risico's te beperken. Deze maatregelen helpen potentiële dreigingen te verkleinen en bevorderen accountability binnen de organisatie.
Kwetsbaarheden in cloudbeveiliging
Met meer afhankelijkheid van cloudcomputing ontstaan unieke beveiligingsuitdagingen. Een van de belangrijkste oorzaken van datalekken in de cloud zijn misconfiguraties, zoals onbeveiligde opslagbuckets. Andere kwetsbaarheden zijn dataverlies, onvoldoende versleuteling en ongeautoriseerde toegang tot cloudresources.
Dit vereist onder meer routinematige beveiligingsaudits en het instellen van veilige configuraties. Daarnaast zijn tools zoals CSPM en versleuteling van data in rust en tijdens transport nuttig om effectief een cloudomgeving te beveiligen voor het opslaan en verwerken van gevoelige data.
Menselijke fouten en onbedoelde blootstelling
Menselijke fout blijft de belangrijkste oorzaak van datalekken. Fouten zoals het versturen van gevoelige bestanden naar de verkeerde ontvangers, het kwijtraken van een apparaat of het trappen in phishingmails kunnen cruciale informatie eenvoudig in gevaar brengen.
Investeren in security awareness-training is noodzakelijk om medewerkers te informeren over risico's en preventieve maatregelen. Bovendien kunnen automatiseringstools zoals DLP-oplossingen helpen bij het identificeren en blokkeren van de onbedoelde blootstelling van gevoelige data.
Best practices voor het waarborgen van gegevensbeveiliging
We hebben al enkele manieren aangestipt om risico te beperken, maar er zijn verschillende kernprincipes die je moet vastleggen bij het opstellen van je gegevensbeveiligingsbeleid:
Robuuste toegangscontrole implementeren
Effectieve toegangscontrole is cruciaal om ongeautoriseerde toegang tot gevoelige data te minimaliseren. Het least-privilege-principe zorgt ervoor dat gebruikers alleen de toegang hebben die nodig is voor hun rol, wat het risico op onopzettelijk of opzettelijk misbruik verkleint.
Daarnaast voegt multifactorauthenticatie (MFA) een extra beveiligingslaag toe door meerdere vormen van verificatie te vereisen voor toegang.
Om toegangscontrolebeleid effectief af te dwingen, evalueer je regelmatig gebruikersrechten en trek je onnodige toegang snel in. Gebruik identity en access management (IAM)-tools om processen te automatiseren en een duidelijke audittrail van toegangswijzigingen bij te houden. Deze stappen helpen ervoor te zorgen dat alleen geautoriseerde personen met gevoelige data werken.
Regelmatige beveiligingsaudits en monitoring
Continue monitoring en regelmatige beveiligingsaudits zijn essentieel voor een proactieve houding ten aanzien van gegevensbeveiliging. Tools zoals intrusion detection systems (IDS) en security information and event management (SIEM)-platformen kunnen ongebruikelijke activiteiten en potentiële dreigingen realtime identificeren.
Voer routinematige audits uit om kwetsbaarheden in je systemen te beoordelen en te zorgen voor naleving van beveiligingsbeleid. Door zwakke plekken aan te pakken voordat ze worden misbruikt, verlaag je het risico op datalekken en blijf je op de hoogte van evoluerende dreigingen. Steeds robuustere oplossingen voor gegevensbeveiliging met AI worden in toenemende mate toegepast.
Dataversleuteling en masking
Versleuteling is een van de meest effectieve manieren om data zowel in rust als tijdens transport te beschermen. Door informatie om te zetten in een onleesbaar formaat, zorgt versleuteling ervoor dat onderschepte data ontoegankelijk blijft zonder de juiste decryptiesleutels. Veelgebruikte methoden zijn AES (Advanced Encryption Standard) voor dataopslag en TLS (Transport Layer Security) voor veilige communicatie over netwerken.
Voor gevoelige data die wordt gebruikt in test- of ontwikkelomgevingen biedt datamasking een extra beschermingslaag. Masking vervangt echte data door fictieve maar realistische waarden, zodat ongeautoriseerde toegang wordt voorkomen terwijl bruikbaarheid voor analyse en testen behouden blijft. Je kunt de basis van dataprivacy en anonimisering in Python leren via onze cursus.
Gegevensbeveiliging in cloudcomputing
Een van de nieuwste frontlinies van gegevensbeveiliging is cloudcomputing. Deze omgeving ontwikkelt zich snel, dus het is belangrijk om bij te blijven om compliant te blijven.
Uitdagingen van cloudbeveiliging
Cloudcomputing introduceert unieke beveiligingsuitdagingen, zoals multitenancy (meerdere organisaties die dezelfde infrastructuur delen) en het shared responsibility-model, waarbij providers de infrastructuurbeveiliging beheren en klanten hun data en applicaties. Misconfiguraties, zwakke toegangscontrole en gebrek aan zichtbaarheid kunnen gevoelige data in cloudomgevingen blootleggen.
Pak deze uitdagingen aan door toegangsbeheer te implementeren met rolgebaseerde rechten en multifactorauthenticatie (MFA). Gebruik tools zoals cloud security posture management (CSPM) om misconfiguraties te identificeren en te corrigeren. Versleutel data in rust en tijdens transport, en zorg voor een duidelijke afbakening van verantwoordelijkheden tussen je organisatie en cloudproviders.
Je kunt de belangrijkste principes van cloudbeveiliging in Azure leren met onze online cursus.
Dataresilience en redundantie
Resilience en redundantie zijn sleutelbegrippen om beveiliging en bedrijfscontinuïteit in de cloud te waarborgen. Regelmatige databack-ups, disaster recovery-plannen en redundante systemen minimaliseren de impact van datalekken of systeemstoringen. Back-ups moeten geautomatiseerd, versleuteld en op meerdere locaties opgeslagen zijn om single points of failure te voorkomen.
Voor disaster recovery kun je denken aan strategieën zoals geografische redundantie en failoversystemen om uptime te garanderen, zelfs tijdens kritieke gebeurtenissen. Tools zoals cloudgebaseerde disaster recovery as a service (DRaaS) bieden snelle hersteltijden en minder downtime, zodat bedrijven kunnen blijven draaien zonder concessies aan dataintegriteit.
Beveiliging in hybride en multicloudomgevingen
Hybride en multicloudstrategieën stellen organisaties in staat om meerdere cloudproviders te benutten of cloud en on-premises systemen te integreren. Deze aanpakken brengen echter complexiteit met zich mee bij het handhaven van consistente beveiligingsbeleid en -controles over omgevingen heen.
Gecentraliseerde beveiligingsmanagementtools, zoals cloud access security brokers (CASB's) en platforms voor uniform beleidbeheer, kunnen consistentie waarborgen bij verschillende providers. Auditeer configuraties regelmatig en pas het least-privilege-principe toe op alle systemen. Het balanceren van beveiligingseisen tussen providers vraagt om duidelijke communicatie, gestandaardiseerde protocollen en zorgvuldige monitoring.
Naleving en regelgeving rond gegevensbeveiliging
Een van de belangrijkste aandachtspunten is regelgeving. Op de hoogte blijven van de nieuwste wetgeving is cruciaal voor organisaties die aan hun gegevensbeveiliging werken.
Belangrijke compliance-raamwerken
Naleving van regelgeving voor gegevensbeveiliging is essentieel voor bedrijven die met gevoelige informatie werken. Raamwerken zoals de Algemene Verordening Gegevensbescherming (AVG) in Europa, de Health Insurance Portability and Accountability Act (HIPAA) in de zorg en de Payment Card Industry Data Security Standard (PCI DSS) in betalingsverwerking, stellen strikte eisen aan dataprotectie.
Deze standaarden benadrukken praktijken zoals het beperken van data-toegang, het versleutelen van gevoelige informatie en het bijhouden van gedetailleerde logboeken voor auditdoeleinden. Om compliant te blijven, moeten dataprofessionals data-toegang regelmatig monitoren, versleutelingstechnologieën gebruiken om informatie te beschermen en duidelijke rapportagepraktijken opzetten om naleving aan te tonen.
Nieuwe wetgeving, zoals de EU AI Act, treedt ook in werking, en organisaties moeten met deze wetten bekend zijn.
Geautomatiseerde compliancerapportage implementeren
Automatisering kan compliance vereenvoudigen door rapportage- en auditprocessen te stroomlijnen. Tools zoals compliancebeheerplatformen en realtime monitoringoplossingen stellen organisaties in staat hun naleving van wettelijke vereisten continu te volgen. Deze tools kunnen potentiële problemen identificeren en markeren, auditklare rapporten genereren en bruikbare inzichten bieden om compliant te blijven.
Door deze taken te automatiseren, verkleinen organisaties het risico op menselijke fouten en komt er capaciteit vrij voor strategische verbeteringen. Geautomatiseerde systemen zorgen ook voor snellere reacties op potentiële lekken, waardoor compliancerisico's en boetes afnemen.
Een gegevensbeveiligingsbeleid opstellen
Een goed opgesteld gegevensbeveiligingsbeleid is een hoeksteen van naleving. Dit beleid dient als blauwdruk voor hoe een organisatie omgaat met gevoelige data, deze beschermt en reageert op beveiligingsincidenten.
Neem voor een compleet beleid de volgende kernonderdelen op:
- Toegangscontrole: Bepaal wie toegang heeft tot specifieke soorten data en hoe rechten worden verleend of ingetrokken.
- Procedures voor dataverwerking: Beschrijf protocollen voor het opslaan, verwerken en verzenden van gevoelige informatie.
- Reactie op datalekken: Stel een duidelijk plan op voor het identificeren, melden en beperken van datalekken.
- Training van medewerkers: Voorzie in regelmatige educatie over beveiligingsbest practices en wettelijke vereisten.
Inzicht in data-ethiek en nieuwe compliancebeleid zoals de AVG is essentieel om je beleid af te stemmen op sectorspecifieke standaarden, zodat alle medewerkers hun rol begrijpen in het waarborgen van naleving en het beschermen van gevoelige informatie.
Tools en technologieën voor gegevensbeveiliging
Bij het implementeren van maatregelen voor gegevensbeveiliging zijn er verschillende gebieden waarop je je moet richten:
Security information and event management (SIEM)
SIEM-oplossingen bieden gecentraliseerd inzicht in beveiligingsevents binnen het netwerk van een organisatie, waardoor ze van onschatbare waarde zijn voor dreigingsdetectie en respons. Door logs uit meerdere bronnen te verzamelen en te analyseren, kunnen SIEM-platformen verdachte patronen herkennen en proactief reageren op potentiële inbreuken.
SIEM-tools spelen ook een cruciale rol bij compliance door auditklare rapporten te genereren en gedetailleerde logboeken bij te houden zoals vereist door raamwerken als AVG en PCI DSS. Functies zoals realtime meldingen en dashboards helpen organisaties hun beveiligingssystemen continu te monitoren en effectief te reageren op dreigingen.
Data loss prevention (DLP)-oplossingen
DLP-tools helpen ongeautoriseerde overdracht of onbedoelde blootstelling van gevoelige informatie te voorkomen. Deze oplossingen monitoren en controleren datastromen binnen een organisatie en zorgen zo voor naleving van beveiligingsbeleid.
In B2B-omgevingen, waar cloudgebaseerde samenwerking en datadeling gebruikelijk zijn, beschermen DLP-tools klantinformatie en eigendomsdata. Ze maken veilig delen mogelijk door versleuteling toe te passen of toegang te beperken tot specifieke gebruikers, waardoor het risico op datalekken afneemt terwijl de operationele efficiëntie behouden blijft.
Versleuteling en keymanagement-oplossingen
Versleuteling is fundamenteel voor het beveiligen van gevoelige informatie: data wordt omgezet in onleesbare formaten om ongeautoriseerde toegang te voorkomen. Moderne methoden, zoals AES (Advanced Encryption Standard) voor opslag en TLS (Transport Layer Security) voor data tijdens transport, beschermen tegen onderschepping of compromittering.
Keymanagement bepaalt hoe encryptiesleutels worden gegenereerd, opgeslagen en benaderd. Zonder goed keymanagement kan zelfs versleutelde data kwetsbaar zijn voor misbruik. Tools zoals hardware security modules (HSM's) of cloudgebaseerde keymanagementservices bieden veilige opslag en gecentraliseerde controle over encryptiesleutels, zodat alleen geautoriseerde partijen gevoelige data kunnen ontsleutelen.
Een cultuur van gegevensbeveiliging creëren binnen je organisatie
Het startpunt voor het waarborgen van gegevensbeveiliging in je bedrijf is het creëren van een cultuur waarin dit op alle niveaus van de organisatie een speerpunt is. Er zijn verschillende manieren om dit te bereiken:
Training en bewustwording van medewerkers
Regelmatige trainingssessies kunnen medewerkers in staat stellen phishingaanvallen te herkennen, socialengineeringtactieken te identificeren en correcte procedures voor dataverwerking te volgen. DataCamp for Business is een uitstekende oplossing om alle medewerkers up-to-date te houden over belangrijke onderwerpen rond gegevensbeveiliging en dataprivacy. Met DataCamp for Business kunnen organisaties aangepaste leerlijnen maken voor elk datathema.
Om training effectief en aantrekkelijk te maken, kun je interactieve elementen toevoegen, zoals simulaties van phishingmails of rollenspelscenario's. Gebruik gamification om deelname te stimuleren en beloon medewerkers die sterke beveiligingspraktijken laten zien. Door de inhoud praktisch en actueel te houden, blijven medewerkers voorbereid op evoluerende dreigingen.
Door een platform als DataCamp for Business te gebruiken, kunnen organisaties een sterke cultuur van dataprivacy en -beveiliging opbouwen en tegelijkertijd datawijsheid in vele andere domeinen stimuleren via onze uitgebreide cursusbibliotheek.
Een cultuur van security by design verankeren
Een security-by-design-benadering zorgt ervoor dat dataprotectie in elk proces en elke beslissing is ingebed. Deze mindset moedigt medewerkers en teams aan om vanaf het begin prioriteit te geven aan beveiliging, of ze nu met data werken, software ontwikkelen of systemen inrichten.
Strategieën om beveiliging in je organisatie te verankeren, zijn onder meer:
- Beveiligingscontroles opnemen in elke fase van softwareontwikkeling, zoals code reviews en kwetsbaarheidsscans.
- Beveiligingsbeoordelingen verplicht stellen voordat nieuwe projecten of diensten worden gelanceerd.
- Het gebruik stimuleren van veilige tools en technologieën voor dataverwerking, zoals versleutelde opslag en beveiligde communicatieplatformen.
Conclusie
Gegevensbeveiliging is een cruciale pijler van succes voor bedrijven en individuen die met gevoelige informatie werken. Door de basisprincipes te begrijpen, veelvoorkomende dreigingen aan te pakken en effectieve tools en praktijken te benutten, kunnen dataprofessionals veilige systemen helpen bouwen die data beschermen, naleving waarborgen en vertrouwen behouden. Het opbouwen van een beveiligingscultuur binnen organisaties versterkt deze inspanningen verder, waardoor dataprotectie een integraal onderdeel wordt van elk proces en elke beslissing.
Voor wie nieuw is met het onderwerp, helpt onze cursus Introduction to Data Security om de basis te leggen met interactieve en praktische voorbeelden.
Veelgestelde vragen over gegevensbeveiliging
Wat is het verschil tussen dataprivacy en gegevensbeveiliging?
Dataprivacy richt zich op hoe persoonsgegevens worden verzameld, gedeeld en gebruikt, terwijl gegevensbeveiliging de technische maatregelen omvat die worden gebruikt om data te beschermen tegen ongeautoriseerde toegang of inbreuken. Beide zijn essentieel om gevoelige informatie te beschermen.
Wat is de CIA-triad in gegevensbeveiliging?
De CIA-triad staat voor Confidentiality, Integrity en Availability. Het is een fundamenteel model in gegevensbeveiliging dat ervoor zorgt dat gevoelige data alleen toegankelijk is voor geautoriseerde gebruikers, accuraat blijft en beschikbaar is wanneer nodig.
Wat zijn data loss prevention (DLP)-oplossingen en hoe werken ze?
DLP-oplossingen voorkomen ongeautoriseerde toegang of onbedoeld delen van gevoelige data door databeweging te monitoren en te controleren. Ze zijn vooral effectief in cloud- en B2B-omgevingen om veilige samenwerking te waarborgen.
Hoe beschermt versleuteling gevoelige informatie?
Versleuteling zet data om in onleesbare formaten, zodat alleen geautoriseerde gebruikers met de juiste decryptiesleutels er toegang toe hebben. Het beschermt data zowel in rust als tijdens transport.
Hoe kunnen organisaties een cultuur van gegevensbeveiliging creëren?
Organisaties kunnen een security-first-cultuur opbouwen door regelmatige medewerkerstrainingen te geven, beveiligingspraktijken in workflows te verankeren en security by design te benadrukken bij dataverwerking en softwareontwikkeling.


In een steeds digitalere wereld is gegevensbeveiliging een must-have voor bedrijven van elke omvang. Met de toename van thuiswerken en de groeiende adoptie van cloudcomputing wordt het beschermen van gevoelige informatie met de dag uitdagender én belangrijker.
Naast operationele kwesties speelt gegevensbeveiliging een cruciale rol bij het voldoen aan regelgeving en het behouden van de merkreputatie van een bedrijf. Verlies van gegevensbeveiliging kan niet alleen juridische of financiële gevolgen hebben, maar ook klantrelaties ernstig schaden.
Deze gids behandelt essentiële onderwerpen zoals naleving van regelgeving rond gegevensbeveiliging, het ontwikkelen van een robuust beveiligingsbeleid, effectieve beheerstrategieën en best practices voor het beveiligen van zowel on-premises als cloudomgevingen.
Bekijk ook ons webinar Data Ethics and GDPR for Data Practitioners voor meer informatie.