
प्रमुख डेटा सुरक्षा सिद्धांत
गोपनीयता, अखंडता, और उपलब्धता (CIA त्रय)
CIA त्रय—गोपनीयता, अखंडता, और उपलब्धता—किसी भी सुरक्षित डेटा रणनीति की नींव है।
- गोपनीयता सुनिश्चित करती है कि संवेदनशील जानकारी केवल अधिकृत व्यक्तियों के लिए सुलभ हो। एन्क्रिप्शन, एक्सेस कंट्रोल मैकेनिज़्म, और मल्टी-फैक्टर ऑथेंटिकेशन (MFA) जैसी तकनीकों का उपयोग आमतौर पर गोपनीयता की रक्षा के लिए किया जाता है।
- अखंडता डेटा की शुद्धता और स्थिरता बनाए रखने पर केंद्रित है, ताकि संग्रहण या प्रसारण के दौरान उसमें बदलाव न हो। डिजिटल सिग्नेचर और चेकसम जैसी प्रक्रियाएँ सत्यापित करती हैं कि डेटा अपरिवर्तित बना रहे।
- उपलब्धता सुनिश्चित करती है कि अधिकृत उपयोगकर्ता आवश्यकतानुसार डेटा तक पहुँच सकें। यह सिद्धांत विश्वसनीय सिस्टम, सुदृढ़ बैकअप समाधान, और आपदा पुनर्प्राप्ति योजनाओं पर बल देता है ताकि डाउनटाइम न्यूनतम रहे।
CIA त्रय को समझना और लागू करना डेटा प्रैक्टिशनरों को ऐसे सिस्टम डिजाइन करने में मदद करता है जो सुरक्षा और उपयोगिता के बीच संतुलन बनाए रखते हैं, जिससे व्यावसायिक संचालन कुशल और सुरक्षित रहते हैं।
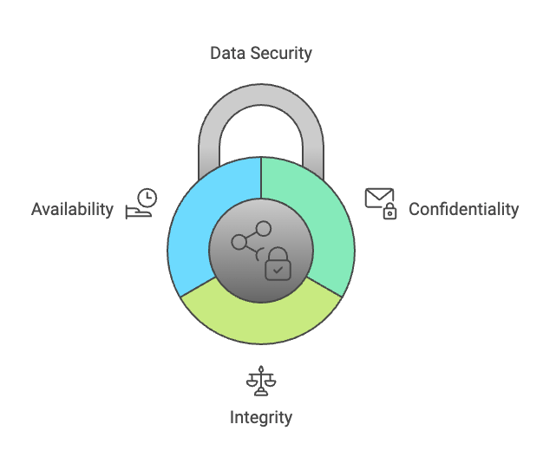
छवि Napkin.ai के साथ तैयार की गई
डेटा गोपनीयता बनाम डेटा सुरक्षा
करीबी रूप से जुड़े होने के बावजूद, डेटा गोपनीयता और डेटा सुरक्षा के उद्देश्य अलग-अलग होते हैं।
- डेटा सुरक्षा फ़ायरवॉल, एन्क्रिप्शन, और इंट्रूज़न डिटेक्शन जैसी तकनीकी व्यवस्थाओं के माध्यम से अनाधिकृत पहुँच, चोरी, या क्षति से डेटा की रक्षा पर केंद्रित होती है।
- डेटा गोपनीयता इस बात को नियंत्रित करती है कि व्यक्तिगत जानकारी कैसे एकत्रित, साझा, और उपयोग की जाती है, और GDPR तथा CCPA जैसी विनियमनों के अनुपालन को सुनिश्चित करती है।
सफल गोपनीयता और सुरक्षा प्रथाएँ अनुपालन बनाए रखने और ग्राहक विश्वास सुनिश्चित करने के लिए आवश्यक हैं। ग्राहक अपेक्षा करते हैं कि संगठन उनकी व्यक्तिगत जानकारी की रक्षा करें, और सुरक्षा में विफलताएँ ऐसी गोपनीयता उल्लंघनों का कारण बन सकती हैं जो ब्रांड प्रतिष्ठा और उपभोक्ता विश्वास दोनों को नुकसान पहुँचाती हैं।
सामान्य डेटा सुरक्षा खतरे और जोखिम
डेटा को सुरक्षित करने के मामले में कई संभावित खतरे मौजूद हैं, और इन जोखिमों के प्रति जागरूकता आपकी संस्था को इन्हें कम करने में मदद कर सकती है।
साइबर हमले और अंदरूनी खतरे
संगठनों की शीर्ष चिंताओं में साइबर खतरे—रैनसमवेयर और फ़िशिंग हमले—शामिल हैं, जो सिस्टम की कमजोरियों और उपयोगकर्ता व्यवहार का फायदा उठाकर डेटा चुराते या एन्क्रिप्ट करते हैं। अंदरूनी खतरे, चाहे दुर्भावनापूर्ण हों या अनजाने में, भी गंभीर जोखिम पैदा करते हैं; संवेदनशील सिस्टम तक पहुँच वाले कर्मचारी अनजाने में या जानबूझकर जानकारी उजागर कर सकते हैं।
इन जोखिमों को कम करने के लिए RBAC और उपयोगकर्ता गतिविधि की सतत निगरानी जैसी मज़बूत एक्सेस प्रबंधन प्रथाएँ लागू होनी चाहिए। ये उपाय संभावित खतरों को कम करने और संगठन के भीतर जवाबदेही लागू करने में योगदान देते हैं।
क्लाउड सुरक्षा कमजोरियाँ
क्लाउड कंप्यूटिंग पर अधिक निर्भरता के साथ, विशिष्ट सुरक्षा चुनौतियाँ सामने आती हैं। क्लाउड डेटा में उल्लंघनों के शीर्ष कारणों में से एक मिसकंफिगरेशन है, जैसे कि असुरक्षित स्टोरेज बकेट। अन्य कमजोरियों में डेटा हानि, अपर्याप्त एन्क्रिप्शन, और क्लाउड संसाधनों तक अनधिकृत पहुँच शामिल हैं।
इन्हें दूर करने के लिए, अन्य बातों के साथ, नियमित सुरक्षा ऑडिट और सुरक्षित कॉन्फ़िगरेशनों की स्थापना आवश्यक है। इसके अतिरिक्त, CSPM जैसे टूल और रेस्ट तथा ट्रांज़िट में डेटा के लिए एन्क्रिप्शन का उपयोग यह सुनिश्चित करने में सहायक होगा कि ये प्रथाएँ संवेदनशील डेटा को संग्रहीत और संसाधित करने के लिए क्लाउड वातावरण को वास्तव में सुरक्षित बनाने में मदद करें।
मानवीय त्रुटि और आकस्मिक खुलासा
मानवीय त्रुटि डेटा उल्लंघनों का प्रमुख कारण बनी हुई है। गलत प्राप्तकर्ताओं को संवेदनशील फ़ाइलें भेजना, डिवाइस खो देना, या फ़िशिंग हमलों का शिकार होना जैसी गलतियाँ आसानी से महत्वपूर्ण जानकारी से समझौता कर सकती हैं।
किसी भी संगठन के लिए सुरक्षा जागरूकता प्रशिक्षण में निवेश करना आवश्यक है ताकि कर्मचारियों को जोखिमों और निवारक उपायों के बारे में शिक्षित किया जा सके। साथ ही, DLP समाधानों जैसे स्वचालन उपकरण संवेदनशील डेटा के आकस्मिक खुलासे की पहचान करने और उसे अवरुद्ध करने में मदद कर सकते हैं।
डेटा सुरक्षा बनाए रखने की सर्वोत्तम प्रथाएँ
हालाँकि हमने जोखिम को कम करने के कुछ तरीकों पर चर्चा की है, अपनी डेटा सुरक्षा नीति बनाते समय आपको कई मूलभूत सिद्धांत स्थापित करने की आवश्यकता है:
सुदृढ़ एक्सेस कंट्रोल लागू करना
प्रभावी एक्सेस कंट्रोल संवेदनशील डेटा तक अनधिकृत पहुँच को न्यूनतम करने के लिए महत्वपूर्ण है। न्यूनतम विशेषाधिकार का सिद्धांत सुनिश्चित करता है कि उपयोगकर्ताओं के पास केवल उनकी भूमिकाओं के लिए आवश्यक पहुँच हो, जिससे आकस्मिक या जानबूझकर दुरुपयोग का जोखिम कम हो जाता है।
इसके अतिरिक्त, मल्टी-फैक्टर ऑथेंटिकेशन (MFA) एक्सेस के लिए कई प्रकार के सत्यापन की आवश्यकता रखकर सुरक्षा की एक अतिरिक्त परत जोड़ता है।
एक्सेस कंट्रोल नीतियों को प्रभावी रूप से लागू करने के लिए, उपयोगकर्ता अनुमतियों की नियमित समीक्षा करें और अनावश्यक पहुँच को तुरंत निरस्त करें। प्रक्रियाओं को स्वचालित करने और एक्सेस परिवर्तनों का स्पष्ट ऑडिट ट्रेल बनाए रखने के लिए पहचान और एक्सेस प्रबंधन (IAM) उपकरणों का उपयोग करें। ये कदम सुनिश्चित करते हैं कि केवल अधिकृत व्यक्ति ही संवेदनशील डेटा के साथ इंटरैक्ट करें।
नियमित सुरक्षा ऑडिट और निगरानी
सतत निगरानी और नियमित सुरक्षा ऑडिट एक सक्रिय डेटा सुरक्षा रुख बनाए रखने के लिए आवश्यक हैं। इंट्रूज़न डिटेक्शन सिस्टम (IDS) और सुरक्षा सूचना एवं ईवेंट प्रबंधन (SIEM) प्लेटफ़ॉर्म जैसे उपकरण वास्तविक समय में असामान्य गतिविधि और संभावित खतरों की पहचान करने में मदद कर सकते हैं।
अपनी प्रणालियों में कमजोरियों का आकलन करने और सुरक्षा नीतियों के अनुपालन को सुनिश्चित करने के लिए नियमित ऑडिट करें। कमजोरियों को उनके दुरुपयोग से पहले दूर करना उल्लंघनों के जोखिम को कम करता है और विकसित होते खतरों के प्रति जागरूकता सुनिश्चित करता है। AI के साथ डेटा सुरक्षा के लिए अधिक सुदृढ़ समाधान तेजी से अपनाए जा रहे हैं।
डेटा एन्क्रिप्शन और मास्किंग
एन्क्रिप्शन रेस्ट और ट्रांज़िट दोनों स्थितियों में डेटा की रक्षा करने के सबसे प्रभावी तरीकों में से एक है। जानकारी को अपठनीय स्वरूप में परिवर्तित करके, एन्क्रिप्शन सुनिश्चित करता है कि यदि डेटा इंटरसेप्ट भी हो जाए, तो उपयुक्त डीक्रिप्शन कुंजियों के बिना वह सुलभ न रहे। सामान्य एन्क्रिप्शन विधियों में डेटा स्टोरेज के लिए AES (एडवांस्ड एन्क्रिप्शन स्टैंडर्ड) और नेटवर्क पर सुरक्षित संचार के लिए TLS (ट्रांसपोर्ट लेयर सिक्योरिटी) शामिल हैं।
परीक्षण या विकास वातावरण में उपयोग किए जाने वाले संवेदनशील डेटा के लिए, डेटा मास्किंग एक अतिरिक्त सुरक्षा परत प्रदान करती है। मास्किंग वास्तविक डेटा को काल्पनिक लेकिन यथार्थपरक मानों से प्रतिस्थापित करती है, जिससे अनधिकृत पहुँच रोकी जाती है जबकि विश्लेषण और परीक्षण के लिए उपयोगिता बनी रहती है। आप हमारे पाठ्यक्रम के माध्यम से Python में डेटा गोपनीयता और अनामीकरण की मूलभूत बातें सीख सकते हैं।
क्लाउड कंप्यूटिंग में डेटा सुरक्षा
डेटा सुरक्षा के नवीनतम क्षेत्रों में से एक क्लाउड कंप्यूटिंग है। यह वातावरण तेजी से विकसित हो रहा है, इसलिए अनुपालन बनाए रखने के लिए नवीनतम प्रगतियों से अवगत रहना महत्वपूर्ण है।
क्लाउड सुरक्षा चुनौतियाँ
क्लाउड कंप्यूटिंग विशिष्ट सुरक्षा चुनौतियाँ प्रस्तुत करता है, जैसे मल्टी-टेनेंसी (एक ही इन्फ्रास्ट्रक्चर को कई संगठन साझा करना) और साझा जिम्मेदारी मॉडल, जहाँ प्रदाता इन्फ्रास्ट्रक्चर सुरक्षा का प्रबंधन करते हैं जबकि ग्राहक अपने डेटा और अनुप्रयोगों को संभालते हैं। मिसकंफिगरेशन, कमजोर एक्सेस कंट्रोल, और दृश्यता की कमी क्लाउड वातावरण में संवेदनशील डेटा को उजागर कर सकती है।
इन चुनौतियों से निपटने के लिए, रोल-आधारित अनुमतियों और मल्टी-फैक्टर ऑथेंटिकेशन (MFA) के साथ एक्सेस प्रबंधन लागू करें। मिसकंफिगरेशन की पहचान और सुधार के लिए क्लाउड सिक्योरिटी पोस्टचर मैनेजमेंट (CSPM) जैसे उपकरणों का उपयोग करें। रेस्ट और ट्रांज़िट में डेटा को एन्क्रिप्ट करें, और अपनी संस्था और क्लाउड प्रदाताओं के बीच जिम्मेदारियों का स्पष्ट विभाजन सुनिश्चित करें।
आप हमारे ऑनलाइन पाठ्यक्रम के साथ Azure में क्लाउड सुरक्षा के प्रमुख सिद्धांत सीख सकते हैं।
डेटा रेज़िलिएंस और रेडंडंसी
क्लाउड में सुरक्षा और व्यावसायिक निरंतरता बनाए रखने के लिए रेज़िलिएंस और रेडंडंसी महत्वपूर्ण हैं। नियमित डेटा बैकअप, आपदा पुनर्प्राप्ति योजनाएँ, और रेडंडेंट सिस्टम डेटा उल्लंघनों या सिस्टम विफलताओं के प्रभाव को न्यूनतम करते हैं। बैकअप स्वचालित, एन्क्रिप्टेड होने चाहिए, और एकल विफलता बिंदु से बचने के लिए कई स्थानों पर संग्रहीत होने चाहिए।
आपदा पुनर्प्राप्ति के लिए, जियो-रेडंडंसी और फेलओवर सिस्टम जैसी रणनीतियों पर विचार करें ताकि महत्वपूर्ण घटनाओं के दौरान भी अपटाइम सुनिश्चित हो सके। क्लाउड-आधारित DRaaS (डिज़ास्टर रिकवरी ऐज़ ए सर्विस) जैसे उपकरण तेज़ रिकवरी समय और कम डाउनटाइम प्रदान कर सकते हैं, जिससे व्यवसाय डेटा अखंडता से समझौता किए बिना संचालन बनाए रख सकें।
हाइब्रिड और मल्टी-क्लाउड वातावरण में सुरक्षा
हाइब्रिड और मल्टी-क्लाउड रणनीतियाँ संगठनों को कई क्लाउड प्रदाताओं का लाभ उठाने या क्लाउड और ऑन-प्रिमाइसेस सिस्टम को एकीकृत करने की अनुमति देती हैं। हालाँकि, ये दृष्टिकोण विभिन्न वातावरणों में सुसंगत सुरक्षा नीतियों और नियंत्रणों को बनाए रखने में जटिलता लाते हैं।
केंद्रीकृत सुरक्षा प्रबंधन उपकरण, जैसे क्लाउड एक्सेस सिक्योरिटी ब्रोकर्स (CASB) और एकीकृत नीति प्रबंधन प्लेटफ़ॉर्म, विभिन्न प्रदाताओं में स्थिरता सुनिश्चित कर सकते हैं। कॉन्फ़िगरेशनों का नियमित रूप से ऑडिट करें और सभी प्रणालियों पर न्यूनतम विशेषाधिकार के सिद्धांत को लागू करें। प्रदाताओं में सुरक्षा आवश्यकताओं का संतुलन करने में स्पष्ट संचार, मानकीकृत प्रोटोकॉल, और सतर्क निगरानी शामिल है।
डेटा सुरक्षा अनुपालन और नियामक मानक
ध्यान में रखने के प्रमुख क्षेत्रों में से एक नियामक मानकों का है। डेटा सुरक्षा पर काम करने वाले संगठनों के लिए नवीनतम क़ानूनों से अवगत रहना अत्यंत महत्वपूर्ण है।
मुख्य अनुपालन फ़्रेमवर्क
संवेदनशील जानकारी को संभालने वाले व्यवसायों के लिए डेटा सुरक्षा विनियमों का अनुपालन आवश्यक है। यूरोप में जनरल डेटा प्रोटेक्शन रेगुलेशन (GDPR), हेल्थकेयर में HIPAA (हेल्थ इंश्योरेंस पोर्टेबिलिटी एंड अकाउंटेबिलिटी एक्ट), और भुगतान प्रसंस्करण में PCI DSS (पेमेंट कार्ड इंडस्ट्री डेटा सिक्योरिटी स्टैंडर्ड) जैसे फ़्रेमवर्क डेटा सुरक्षा के लिए सख्त आवश्यकताएँ निर्धारित करते हैं।
ये मानक डेटा एक्सेस को सीमित करने, संवेदनशील जानकारी को एन्क्रिप्ट करने, और ऑडिटिंग के लिए विस्तृत लॉग बनाए रखने जैसी प्रथाओं पर जोर देते हैं। अनुपालन बनाए रखने के लिए, डेटा प्रैक्टिशनरों को डेटा एक्सेस की नियमित निगरानी करनी चाहिए, जानकारी की सुरक्षा के लिए एन्क्रिप्शन तकनीकों का उपयोग करना चाहिए, और विनियमों के पालन को प्रदर्शित करने के लिए स्पष्ट रिपोर्टिंग प्रथाएँ स्थापित करनी चाहिए।
AI EU Act जैसी नई विधायिकाएँ भी प्रभाव में आ रही हैं, और संगठनों को इन क़ानूनों से परिचित होना चाहिए।
स्वचालित अनुपालन रिपोर्टिंग लागू करना
स्वचालन रिपोर्टिंग और ऑडिटिंग प्रक्रियाओं को सरल बनाकर अनुपालन को आसान कर सकता है। अनुपालन प्रबंधन प्लेटफ़ॉर्म और रियल-टाइम मॉनिटरिंग समाधानों जैसे उपकरण संगठनों को नियामक आवश्यकताओं के पालन को लगातार ट्रैक करने की अनुमति देते हैं। ये उपकरण संभावित मुद्दों की पहचान और फ़्लैग कर सकते हैं, ऑडिट-रेडी रिपोर्ट तैयार कर सकते हैं, और अनुपालन बनाए रखने के लिए क्रियाशील इनसाइट्स प्रदान कर सकते हैं।
इन कार्यों को स्वचालित करके, संगठन मानवीय त्रुटि के जोखिम को कम करते हैं और संसाधनों को रणनीतिक सुधारों पर केंद्रित करने के लिए मुक्त करते हैं। स्वचालित प्रणालियाँ संभावित उल्लंघनों पर तेज़ प्रतिक्रिया भी सुनिश्चित करती हैं, जिससे अनुपालन जोखिम और दंड न्यूनतम होते हैं।
डेटा सुरक्षा नीति बनाना
एक सुव्यवस्थित डेटा सुरक्षा नीति नियामक अनुपालन का आधारस्तंभ है। यह नीति इस बात का खाका है कि कोई संगठन संवेदनशील डेटा से संबंधित सुरक्षा घटनाओं को कैसे संभालता है, उसकी रक्षा कैसे करता है, और उन पर कैसे प्रतिक्रिया देता है।
व्यापक नीति बनाने के लिए, निम्नलिखित प्रमुख घटकों को शामिल करें:
- एक्सेस कंट्रोल: यह परिभाषित करें कि किसे किस प्रकार के डेटा तक पहुँच है और अनुमतियाँ कैसे दी या रद्द की जाती हैं।
- डेटा हैंडलिंग प्रक्रियाएँ: संवेदनशील जानकारी को संग्रहीत करने, संसाधित करने, और प्रसारित करने के प्रोटोकॉल बताएं।
- उल्लंघन प्रतिक्रिया: डेटा उल्लंघनों की पहचान, रिपोर्टिंग, और शमन के लिए एक स्पष्ट योजना स्थापित करें।
- कर्मचारी प्रशिक्षण: सुरक्षा सर्वोत्तम प्रथाओं और नियामक आवश्यकताओं पर नियमित शिक्षा प्रदान करें।
डेटा नैतिकता और GDPR जैसी नई अनुपालन नीतियों को समझना आपकी नीति को उद्योग-विशिष्ट मानकों के अनुरूप ढालने के लिए आवश्यक है, ताकि सभी कर्मचारी अनुपालन बनाए रखने और संवेदनशील जानकारी की सुरक्षा में अपनी भूमिकाओं को समझें।
डेटा सुरक्षा के लिए उपकरण और तकनीकें
डेटा सुरक्षा उपायों को लागू करते समय, कई ऐसे क्षेत्र हैं जिन पर आपको ध्यान केंद्रित करना चाहिए:
सिक्योरिटी इन्फ़ॉर्मेशन एंड ईवेंट मैनेजमेंट (SIEM)
SIEM समाधान किसी संगठन के नेटवर्क में सुरक्षा घटनाओं पर केंद्रीकृत दृश्यता प्रदान करते हैं, जिससे वे खतरे की पहचान और प्रतिक्रिया के लिए अमूल्य बन जाते हैं। कई स्रोतों से लॉग एकत्रित और विश्लेषित करके, SIEM प्लेटफ़ॉर्म संदिग्ध पैटर्न की पहचान कर सकते हैं, जिससे संभावित उल्लंघनों पर सक्रिय प्रतिक्रिया संभव होती है।
SIEM उपकरण GDPR और PCI DSS जैसे फ़्रेमवर्क द्वारा आवश्यक विस्तृत लॉग बनाए रखने और ऑडिट-रेडी रिपोर्ट तैयार करके अनुपालन में भी महत्वपूर्ण भूमिका निभाते हैं। रियल-टाइम अलर्ट और डैशबोर्ड जैसी विशेषताएँ संगठनों को अपनी सुरक्षा प्रणालियों की सतत निगरानी करने और खतरों का प्रभावी ढंग से जवाब देने में मदद करती हैं।
डेटा लॉस प्रिवेंशन (DLP) समाधान
DLP उपकरण अनधिकृत डेटा ट्रांसफ़र या संवेदनशील जानकारी के आकस्मिक खुलासे को रोकने में मदद करते हैं। ये समाधान किसी संगठन के भीतर डेटा प्रवाह की निगरानी और नियंत्रण करते हैं, जिससे सुरक्षा नीतियों का अनुपालन सुनिश्चित होता है।
B2B वातावरण में, जहाँ क्लाउड-आधारित सहयोग और डेटा साझा करना सामान्य है, DLP उपकरण ग्राहक जानकारी और मालिकाना डेटा की सुरक्षा करते हैं। वे एन्क्रिप्शन लागू करके या विशिष्ट उपयोगकर्ताओं तक पहुँच को सीमित करके सुरक्षित साझा करना सक्षम करते हैं, जिससे संचालनात्मक दक्षता बनाए रखते हुए डेटा उल्लंघनों का जोखिम कम होता है।
एन्क्रिप्शन और कुंजी प्रबंधन समाधान
एन्क्रिप्शन संवेदनशील जानकारी को सुरक्षित करने के लिए मौलिक है, जो डेटा को अपठनीय प्रारूपों में परिवर्तित करके अनधिकृत पहुँच को रोकता है। आधुनिक एन्क्रिप्शन विधियाँ, जैसे संग्रहण के लिए AES (एडवांस्ड एन्क्रिप्शन स्टैंडर्ड) और ट्रांज़िट में डेटा के लिए TLS (ट्रांसपोर्ट लेयर सिक्योरिटी), इंटरसेप्शन या समझौते के विरुद्ध सुरक्षा सुनिश्चित करती हैं।
कुंजी प्रबंधन यह नियंत्रित करता है कि एन्क्रिप्शन कुंजियाँ कैसे उत्पन्न, संग्रहीत, और एक्सेस की जाती हैं। उचित कुंजी प्रबंधन के बिना, एन्क्रिप्टेड डेटा भी दुरुपयोग के प्रति संवेदनशील हो सकता है। हार्डवेयर सिक्योरिटी मॉड्यूल (HSM) या क्लाउड-आधारित कुंजी प्रबंधन सेवाओं जैसे उपकरण एन्क्रिप्शन कुंजियों के लिए सुरक्षित स्टोरेज और केंद्रीकृत नियंत्रण प्रदान करते हैं, यह सुनिश्चित करते हुए कि केवल अधिकृत पक्ष ही संवेदनशील डेटा को डीक्रिप्ट कर सकें।
अपने संगठन में डेटा सुरक्षा की संस्कृति बनाना
अपने व्यवसाय में डेटा सुरक्षा बनाए रखने का प्रारंभिक बिंदु ऐसी संस्कृति बनाना है जहाँ संगठन के हर स्तर पर इस अवधारणा पर ध्यान केंद्रित किया जाए। इसे प्राप्त करने के कई तरीके हैं:
कर्मचारी प्रशिक्षण और जागरूकता
नियमित प्रशिक्षण सत्र कर्मचारियों को फ़िशिंग हमलों को पहचानने, सोशल इंजीनियरिंग रणनीतियों की पहचान करने, और उचित डेटा हैंडलिंग प्रक्रियाओं का पालन करने का ज्ञान दे सकते हैं। DataCamp for Business सभी कर्मचारियों को डेटा सुरक्षा और डेटा गोपनीयता के महत्वपूर्ण विषयों पर अद्यतन रखने का एक उत्कृष्ट समाधान है। DataCamp for Business संगठनों को किसी भी डेटा विषय के लिए कस्टम ट्रैक बनाने की अनुमति देता है।
प्रशिक्षण को प्रभावी और रुचिकर बनाने के लिए, फ़िशिंग ईमेल के सिमुलेशन या रोल-प्लेइंग परिदृश्यों जैसे इंटरैक्टिव तत्व शामिल करें। गेमीफिकेशन का उपयोग करके भागीदारी के लिए प्रोत्साहन दें और उन कर्मचारियों को पुरस्कृत करें जो मज़बूत सुरक्षा प्रथाएँ प्रदर्शित करते हैं। सामग्री को व्यावहारिक और अद्यतन रखना सुनिश्चित करता है कि कर्मचारी विकसित होते खतरों के विरुद्ध तैयार रहें।
DataCamp for Business जैसे प्लेटफ़ॉर्म का लाभ उठाकर, संगठन डेटा गोपनीयता और सुरक्षा की एक सशक्त संस्कृति बना सकते हैं, साथ ही हमारी व्यापक डेटा कोर्स लाइब्रेरी के माध्यम से अन्य कई क्षेत्रों में डेटा साक्षरता को भी बढ़ा सकते हैं।
सिक्योरिटी-बाय-डिज़ाइन की संस्कृति स्थापित करना
सिक्योरिटी-बाय-डिज़ाइन दृष्टिकोण यह सुनिश्चित करता है कि डेटा संरक्षण हर प्रक्रिया और निर्णय में एकीकृत हो। यह मानसिकता कर्मचारियों और टीमों को शुरुआत से ही सुरक्षा को प्राथमिकता देने के लिए प्रोत्साहित करती है, चाहे वे डेटा संभाल रहे हों, सॉफ़्टवेयर विकसित कर रहे हों, या सिस्टम स्थापित कर रहे हों।
अपने संगठन में सुरक्षा को समाहित करने की रणनीतियों में शामिल हैं:
- सॉफ़्टवेयर विकास के हर चरण में सुरक्षा चेकपॉइंट शामिल करना, जैसे कोड रिव्यू और वल्नरेबिलिटी स्कैन।
- नए प्रोजेक्ट या सेवाएँ लॉन्च करने से पहले सुरक्षा आकलन आवश्यक करना।
- डेटा हैंडलिंग के लिए सुरक्षित उपकरण और तकनीकों के उपयोग को बढ़ावा देना, जैसे एन्क्रिप्टेड स्टोरेज और सुरक्षित संचार प्लेटफ़ॉर्म।
निष्कर्ष
संवेदनशील जानकारी के साथ काम करने वाले व्यवसायों और व्यक्तियों के लिए डेटा सुरक्षा सफलता का एक महत्वपूर्ण स्तंभ है। बुनियादी सिद्धांतों को समझकर, सामान्य खतरों का समाधान करके, और प्रभावी उपकरणों एवं प्रथाओं का लाभ उठाकर, डेटा प्रैक्टिशनर ऐसे सुरक्षित सिस्टम बनाने में मदद कर सकते हैं जो डेटा की रक्षा करें, अनुपालन सुनिश्चित करें, और विश्वास बनाए रखें। संगठनों के भीतर सुरक्षा की संस्कृति का निर्माण इन प्रयासों को और मजबूत करता है, जिससे डेटा संरक्षण हर प्रक्रिया और निर्णय का अभिन्न हिस्सा बन जाता है।
जो लोग इस विषय में नए हैं, उनके लिए हमारा Introduction to Data Security पाठ्यक्रम इंटरैक्टिव और हाथ-से-सीखने वाले उदाहरणों के साथ बुनियाद स्थापित करने में मदद करता है।
डेटा सुरक्षा FAQs
डेटा गोपनीयता और डेटा सुरक्षा में क्या अंतर है?
डेटा गोपनीयता इस पर केंद्रित होती है कि व्यक्तिगत जानकारी कैसे एकत्रित, साझा, और उपयोग की जाती है, जबकि डेटा सुरक्षा उन तकनीकी उपायों से संबंधित होती है जिनसे डेटा को अनधिकृत पहुँच या उल्लंघनों से बचाया जाता है। संवेदनशील जानकारी की सुरक्षा के लिए दोनों आवश्यक हैं।
डेटा सुरक्षा में CIA त्रय क्या है?
CIA त्रय का अर्थ है गोपनीयता, अखंडता, और उपलब्धता। यह डेटा सुरक्षा में एक बुनियादी मॉडल है जो सुनिश्चित करता है कि संवेदनशील डेटा केवल अधिकृत उपयोगकर्ताओं के लिए सुलभ रहे, सटीक बना रहे, और आवश्यकता पड़ने पर उपलब्ध हो।
डेटा लॉस प्रिवेंशन (DLP) समाधान क्या हैं और वे कैसे काम करते हैं?
DLP समाधान डेटा की आवाजाही की निगरानी और नियंत्रण करके संवेदनशील डेटा तक अनधिकृत पहुँच या उसके आकस्मिक साझा होने को रोकते हैं। वे विशेष रूप से क्लाउड और B2B वातावरण में सुरक्षित सहयोग सुनिश्चित करने के लिए प्रभावी होते हैं।
एन्क्रिप्शन संवेदनशील जानकारी की रक्षा कैसे करता है?
एन्क्रिप्शन डेटा को अपठनीय प्रारूपों में बदल देता है, जिससे केवल सही डीक्रिप्शन कुंजियों वाले अधिकृत उपयोगकर्ता ही उसे एक्सेस कर सकते हैं। यह रेस्ट और ट्रांज़िट, दोनों स्थितियों में डेटा की रक्षा करता है।
संगठन डेटा सुरक्षा की संस्कृति कैसे बना सकते हैं?
संगठन नियमित कर्मचारी प्रशिक्षण आयोजित करके, वर्कफ़्लो में सुरक्षा प्रथाएँ समाहित करके, और डेटा हैंडलिंग व सॉफ़्टवेयर विकास में सिक्योरिटी-बाय-डिज़ाइन पर जोर देकर सुरक्षा-प्रथम संस्कृति बना सकते हैं।
तेजी से डिजिटल होती दुनिया में, हर आकार के व्यवसायों के लिए डेटा सुरक्षा अनिवार्य बन गई है। रिमोट कार्य में बढ़ोतरी और क्लाउड कंप्यूटिंग को अपनाने के साथ, संवेदनशील जानकारी की सुरक्षा दिन-प्रतिदिन अधिक चुनौतीपूर्ण और महत्वपूर्ण होती जा रही है।
संचालनात्मक चिंताओं से परे, डेटा सुरक्षा नियामक अनुपालन आवश्यकताओं को पूरा करने और कंपनी की ब्रांड प्रतिष्ठा बनाए रखने में महत्वपूर्ण भूमिका निभाती है। डेटा सुरक्षा में कमी केवल कानूनी या वित्तीय परिणाम ही नहीं लाती, बल्कि ग्राहक संबंधों को भी नुकसान पहुंचा सकती है।
यह मार्गदर्शिका डेटा सुरक्षा अनुपालन, एक सुदृढ़ डेटा सुरक्षा नीति का विकास, प्रभावी प्रबंधन रणनीतियाँ, और ऑन-प्रिमाइसेस तथा क्लाउड दोनों वातावरणों को सुरक्षित करने की सर्वोत्तम प्रथाओं जैसे आवश्यक विषयों की पड़ताल करेगी।
आप हमारा Data Ethics and GDPR for Data Practitioners वेबिनार भी देख सकते हैं।