
Temel Veri Güvenliği İlkeleri
Gizlilik, bütünlük ve erişilebilirlik (CIA Üçlüsü)
CIA Üçlüsü—Gizlilik (Confidentiality), Bütünlük (Integrity) ve Erişilebilirlik (Availability)—güvenli bir veri stratejisinin temelidir.
- Gizlilik, hassas bilgilerin yalnızca yetkili kişiler tarafından erişilebilir olmasını sağlar. Şifreleme, erişim kontrol mekanizmaları ve çok faktörlü kimlik doğrulama (MFA) gibi teknikler gizliliği korumak için yaygın olarak kullanılır.
- Bütünlük, verinin saklama veya iletim sırasında değiştirilmemesini sağlayarak doğruluğunu ve tutarlılığını korumaya odaklanır. Dijital imzalar ve sağlama toplamları gibi uygulamalar, verinin değişmediğini doğrular.
- Erişilebilirlik, yetkili kullanıcıların ihtiyaç duyduklarında veriye erişebilmesini sağlar. Bu ilke, kesinti süresini en aza indirmek için güvenilir sistemlere, sağlam yedekleme çözümlerine ve felaket kurtarma planlarına vurgu yapar.
CIA Üçlüsünü anlamak ve uygulamak, veri uzmanlarının kullanılabilirlikle korumayı dengeleyen, iş operasyonlarının verimli ve güvenli kalmasını sağlayan sistemler tasarlamasına yardımcı olur.
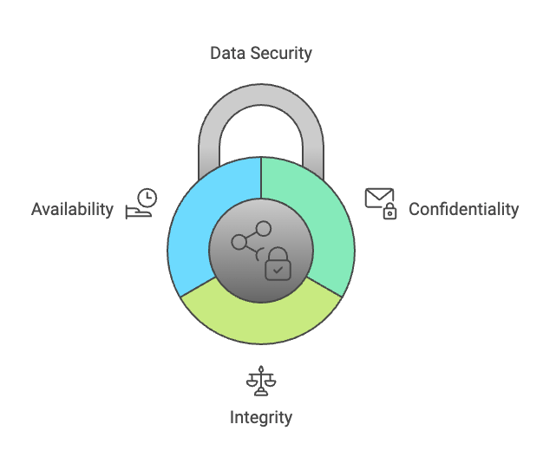
Görsel Napkin.ai ile oluşturulmuştur
Veri gizliliği ve veri güvenliği
Yakından ilişkili olsalar da, veri gizliliği ve veri güvenliği farklı amaçlara hizmet eder.
- Veri güvenliği, güvenlik duvarları, şifreleme ve saldırı tespiti gibi teknik önlemlerle yetkisiz erişim, hırsızlık veya hasara karşı veriyi korumaya odaklanır.
- Veri gizliliği, kişisel bilgilerin nasıl toplandığını, paylaşıldığını ve kullanıldığını düzenler; GDPR ve CCPA gibi mevzuatlara uyumu güvenceye alır.
Başarılı gizlilik ve güvenlik uygulamaları, uyumluluğun sürdürülmesi ve müşteri güveninin sağlanması için gereklidir. Müşteriler, kuruluşların kişisel bilgilerini korumasını bekler; güvenlikteki başarısızlıklar ise hem marka itibarına hem de tüketici güvenine zarar veren gizlilik ihlallerine yol açabilir.
Yaygın Veri Güvenliği Tehditleri ve Riskler
Veriyi güvence altına almaya yönelik pek çok potansiyel tehdit vardır ve bu risklerin farkında olmak, kuruluşunuzun bunları azaltmasına yardımcı olabilir.
Siber saldırılar ve içeriden gelen tehditler
Kurumsal kaygıların başında, sistem açıklarını ve kullanıcı davranışlarını istismar ederek veriyi çalan veya şifreleyen fidye yazılımı ve oltalama gibi siber tehditler gelir. Kötü niyetli ya da kazara gerçekleşen içeriden gelen tehditler de ciddi riskler oluşturur; hassas sistemlere erişimi olan çalışanlar bilgileri istemeden ya da kasıtlı olarak ifşa edebilir.
Bu riskleri azaltmak için RBAC gibi güçlü erişim yönetimi uygulamaları ve kullanıcı etkinliğinin sürekli izlenmesi şarttır. Bu önlemler, potansiyel tehditlerin hafifletilmesine ve kuruluş içinde hesap verebilirliğin sağlanmasına katkıda bulunur.
Bulut güvenliği açıkları
Bulut bilişime daha fazla bağımlılıkla birlikte benzersiz güvenlik zorlukları ortaya çıkar. Bulut verilerindeki ihlallerin başlıca nedenlerinden biri, güvenli olmayan depolama kovaları gibi yanlış yapılandırmalardır. Diğer açıklar arasında veri kaybı, yetersiz şifreleme ve bulut kaynaklarına yetkisiz erişim bulunur.
Bunlar, diğerlerinin yanı sıra, düzenli güvenlik denetimlerini ve güvenli yapılandırmaların belirlenmesini gerektirir. Ayrıca, CSPM gibi araçların ve hem durağan hem de aktarım halindeki veriler için şifrelemenin kullanılması, hassas verileri depolamak ve işlemek için bulut ortamını gerçekten güvence altına almaya yardımcı olacaktır.
İnsan hatası ve kazara ifşa
İnsan hatası, veri ihlallerinin başlıca nedenidir. Hassas dosyaların yanlış alıcılara gönderilmesi, bir cihazın kaybedilmesi veya oltalama saldırılarına kanmak gibi hatalar, kritik bilgileri kolayca tehlikeye atabilir.
Çalışanları riskler ve önleyici tedbirler konusunda eğitmek için güvenlik farkındalığı eğitimlerine yatırım yapmak her kuruluş için gereklidir. Ayrıca, DLP çözümleri gibi otomasyon araçları, hassas verilerin kazara ifşasını tespit edip engellemeye yardımcı olabilir.
Veri Güvenliğini Sürdürmeye Yönelik En İyi Uygulamalar
Bazı riskleri nasıl azaltabileceğinize değindik; ancak bir veri güvenliği politikası oluştururken belirlemeniz gereken çeşitli temel ilkeler vardır:
Sağlam erişim kontrolleri uygulamak
Etkili erişim kontrolü, hassas verilere yetkisiz erişimi en aza indirmek için kritik öneme sahiptir. En az ayrıcalık ilkesi, kullanıcıların rollerinin gerektirdiği ölçüde erişime sahip olmasını sağlayarak kasıtlı veya kazara kötüye kullanım riskini azaltır.
Buna ek olarak, çok faktörlü kimlik doğrulama (MFA), erişim için birden fazla doğrulama türü gerektirerek ekstra bir güvenlik katmanı oluşturur.
Erişim kontrol politikalarını etkin şekilde uygulamak için kullanıcı izinlerini düzenli olarak gözden geçirin ve gereksiz erişimleri hızla kaldırın. Süreçleri otomatikleştirmek ve erişim değişikliklerinin net bir denetim izini tutmak için kimlik ve erişim yönetimi (IAM) araçlarını kullanın. Bu adımlar, yalnızca yetkili kişilerin hassas verilerle etkileşime girmesini sağlamaya yardımcı olur.
Düzenli güvenlik denetimleri ve izleme
Sürekli izleme ve düzenli güvenlik denetimleri, proaktif bir veri güvenliği duruşunu sürdürmek için gereklidir. Saldırı tespit sistemleri (IDS) ve güvenlik bilgi ve olay yönetimi (SIEM) platformları gibi araçlar, olağandışı etkinlikleri ve potansiyel tehditleri gerçek zamanlı olarak tespit etmeye yardımcı olabilir.
Sistemlerinizdeki zafiyetleri değerlendirmek ve güvenlik politikalarına uyumu sağlamak için rutin denetimler yapın. Zayıflıkların istismar edilmeden önce giderilmesi, ihlal riskini azaltır ve gelişen tehditlere karşı farkındalığı artırır. Yapay Zekâ ile Veri Güvenliği için daha sağlam çözümler giderek daha fazla benimsenmektedir.
Veri şifreleme ve maskeleme
Şifreleme, veriyi hem durağan haldeyken hem de aktarım sırasında korumanın en etkili yollarından biridir. Bilgiyi okunamaz bir biçime dönüştürerek, şifreleme veriler ele geçirilse bile uygun şifre çözme anahtarları olmadan erişilemez kalmasını sağlar. Yaygın şifreleme yöntemleri arasında, veri depolama için AES (Gelişmiş Şifreleme Standardı) ve ağlar üzerinden güvenli iletişim için TLS (Aktarım Katmanı Güvenliği) bulunur.
Test veya geliştirme ortamlarında kullanılan hassas veriler için veri maskeleme ek bir koruma katmanı sağlar. Maskeleme, gerçek verileri, yetkisiz erişimi önlerken analiz ve test için kullanılabilirliği koruyan, uydurma ancak gerçekçi değerlerle değiştirir. Python ile veri gizliliği ve anonimleştirme temellerini kursumuzla öğrenebilirsiniz.
Bulut Bilişimde Veri Güvenliği
Veri güvenliğinin en güncel sınırlarından biri de bulut bilişimdir. Bu ortam hızla gelişmektedir; bu nedenle uyumlu kalmak için gelişmeleri yakından takip etmek önemlidir.
Bulut güvenliği zorlukları
Bulut bilişim, çoklu kiracılık (aynı altyapıyı birden fazla kuruluşun paylaşması) ve paylaşılan sorumluluk modeli gibi benzersiz güvenlik zorluklarını beraberinde getirir; bu modelde sağlayıcılar altyapı güvenliğini yönetirken müşteriler verileri ve uygulamalarından sorumludur. Yanlış yapılandırmalar, zayıf erişim kontrolleri ve görünürlük eksikliği, bulut ortamlarında hassas verileri ifşa edebilir.
Bu zorlukları ele almak için, role dayalı izinlerle erişim yönetimini ve çok faktörlü kimlik doğrulamayı (MFA) uygulayın. Yanlış yapılandırmaları tespit edip düzeltmek için bulut güvenliği duruş yönetimi (CSPM) gibi araçları kullanın. Veriyi durağan haldeyken ve aktarım sırasında şifreleyin ve kuruluşunuzla bulut sağlayıcıları arasında sorumlulukların net şekilde ayrıldığından emin olun.
Çevrimiçi kursumuzla Azure’da bulut güvenliğinin temel ilkelerini öğrenebilirsiniz.
Veri dayanıklılığı ve yedeklilik
Dayanıklılık ve yedeklilik, bulutta güvenliğin ve iş sürekliliğinin sağlanmasında kilit unsurlardır. Düzenli veri yedekleri, felaket kurtarma planları ve yedekli sistemler, veri ihlallerinin veya sistem arızalarının etkisini en aza indirir. Yedeklemeler otomatikleştirilmeli, şifrelenmeli ve tek hata noktalarını önlemek için birden fazla konumda saklanmalıdır.
Felaket kurtarma için, çalışma süresini kritik olaylar sırasında dahi sağlamak üzere coğrafi yedeklilik ve devretme sistemleri gibi stratejileri değerlendirin. Hizmet olarak bulut tabanlı felaket kurtarma (DRaaS) gibi araçlar, hızlı kurtarma süreleri ve azaltılmış kesinti sağlayarak işletmelerin veri bütünlüğünden ödün vermeden faaliyetlerini sürdürmesine yardımcı olur.
Hibrit ve çoklu bulut ortamlarda güvenlik
Hibrit ve çoklu bulut stratejileri, kuruluşların birden fazla bulut sağlayıcısından yararlanmasına veya bulut ve şirket içi sistemleri entegre etmesine olanak tanır. Ancak bu yaklaşımlar, ortamlar genelinde tutarlı güvenlik politikaları ve kontrollerini sürdürmede karmaşıklık getirir.
Bulut erişim güvenliği aracılarının (CASB) ve birleşik politika yönetim platformlarının sunduğu merkezi güvenlik yönetimi araçları, farklı sağlayıcılar arasında tutarlılığı güvence altına alabilir. Yapılandırmaları düzenli olarak denetleyin ve tüm sistemlerde en az ayrıcalık ilkesini uygulayın. Sağlayıcılar arasında güvenlik gereksinimlerini dengelemek; açık iletişim, standartlaştırılmış protokoller ve özenli izleme gerektirir.
Veri Güvenliği Uyumluluğu ve Düzenleyici Standartlar
Akılda tutulması gereken kilit alanlardan biri de düzenleyici standartlardır. En güncel mevzuattan haberdar olmak, veri güvenliği üzerinde çalışan kuruluşlar için hayati önem taşır.
Temel uyumluluk çerçeveleri
Hassas bilgileri işleyen işletmeler için veri güvenliği düzenlemelerine uyum esastır. Avrupa’daki Genel Veri Koruma Tüzüğü (GDPR), sağlık alanında HIPAA ve ödeme işlemede PCI DSS gibi çerçeveler, veri koruması için sıkı gereklilikler belirler.
Bu standartlar, veri erişiminin sınırlandırılması, hassas bilgilerin şifrelenmesi ve denetim amaçlı ayrıntılı günlüklerin tutulması gibi uygulamalara vurgu yapar. Uyumlu kalmak için, veri uzmanları veri erişimini düzenli olarak izlemeli, bilgileri korumak üzere şifreleme teknolojileri kullanmalı ve düzenlemelere bağlılığı göstermek için net raporlama uygulamaları oluşturmalıdır.
AB Yapay Zekâ Yasası gibi yeni mevzuatlar da yürürlüğe girmektedir ve kuruluşların bu yasalara aşina olması gerekir.
Otomatik uyumluluk raporlamasını uygulamak
Otomasyon, raporlama ve denetim süreçlerini yalınlaştırarak uyumluluğu kolaylaştırabilir. Uyumluluk yönetimi platformları ve gerçek zamanlı izleme çözümleri gibi araçlar, kuruluşların düzenleyici gerekliliklere bağlılıklarını sürekli takip etmesine olanak tanır. Bu araçlar potansiyel sorunları tespit edip işaretleyebilir, denetime hazır raporlar oluşturabilir ve uyumluluğu sürdürmeye yönelik uygulanabilir içgörüler sağlayabilir.
Bu görevleri otomatikleştirerek kuruluşlar, insan hatası riskini azaltır ve kaynakları stratejik iyileştirmelere odaklanmak üzere serbest bırakır. Otomatik sistemler ayrıca potansiyel ihlallere daha hızlı yanıt verilmesini sağlayarak uyumluluk risklerini ve cezaları en aza indirir.
Bir veri güvenliği politikası oluşturmak
İyi kurgulanmış bir veri güvenliği politikası, düzenleyici uyumluluğun temel taşlarından biridir. Bu politika, bir kuruluşun hassas verileri nasıl ele aldığını, koruduğunu ve güvenlik olaylarına nasıl yanıt verdiğini gösteren bir yol haritası işlevi görür.
Kapsamlı bir politika oluşturmak için şu temel bileşenleri dahil edin:
- Erişim kontrolleri: Belirli veri türlerine kimin erişeceğini ve izinlerin nasıl verilip geri alınacağını tanımlayın.
- Veri işleme prosedürleri: Hassas bilgilerin saklanması, işlenmesi ve iletilmesine yönelik protokolleri ana hatlarıyla belirtin.
- İhlal yanıtı: Veri ihlallerinin tespiti, raporlanması ve etkilerinin azaltılması için net bir plan oluşturun.
- Çalışan eğitimi: Güvenlikle ilgili en iyi uygulamalar ve düzenleyici gereklilikler konusunda düzenli eğitim sağlayın.
Veri Etiği ve GDPR gibi yeni uyumluluk politikalarını anlamak, politikanızı sektörünüze özgü standartları karşılayacak şekilde uyarlamak ve tüm çalışanların uyumluluğu sürdürmede ve hassas bilgileri korumada rollerini anlamasını sağlamak açısından esastır.
Veri Güvenliği için Araçlar ve Teknolojiler
Veri güvenliği önlemlerini uygularken odaklanmanız gereken birkaç alan vardır:
Güvenlik bilgi ve olay yönetimi (SIEM)
SIEM çözümleri, bir kuruluşun ağı genelindeki güvenlik olaylarına merkezi görünürlük sağlar ve tehdit tespiti ile yanıtta büyük değer sunar. Birden çok kaynaktan günlükleri toplayıp analiz ederek, SIEM platformları şüpheli kalıpları belirleyebilir ve potansiyel ihlallere proaktif yanıt verilmesini sağlar.
SIEM araçları, denetime hazır raporlar üretip GDPR ve PCI DSS gibi çerçevelerin gerektirdiği ayrıntılı günlükleri tutarak uyumlulukta da hayati rol oynar. Gerçek zamanlı uyarılar ve panolar gibi özellikler, kuruluşların güvenlik sistemlerini sürekli izlemesine ve tehditlere etkili şekilde yanıt vermesine yardımcı olur.
Veri kaybı önleme (DLP) çözümleri
DLP araçları, yetkisiz veri aktarımlarını veya hassas bilgilerin kazara ifşasını önlemeye yardımcı olur. Bu çözümler, bir kuruluş içindeki veri akışlarını izleyip kontrol ederek güvenlik politikalarına uyumu sağlar.
Bulut tabanlı iş birliği ve veri paylaşımının yaygın olduğu B2B ortamlarda, DLP araçları müşteri bilgilerini ve mülkiyet verilerini korur. Şifreleme uygulayarak veya erişimi belirli kullanıcılara kısıtlayarak güvenli paylaşım sağlar; böylece operasyonel verimlilik korunurken veri ihlali riski azaltılır.
Şifreleme ve anahtar yönetimi çözümleri
Şifreleme, yetkisiz erişimi önlemek için veriyi okunamaz biçimlere dönüştürerek hassas bilgilerin güvenliğini sağlamanın temel yöntemidir. Depolama için AES (Gelişmiş Şifreleme Standardı) ve aktarım halindeki veriler için TLS (Aktarım Katmanı Güvenliği) gibi modern yöntemler, ele geçirme veya tehlikeye atılmaya karşı koruma sağlar.
Anahtar yönetimi, şifreleme anahtarlarının nasıl üretildiğini, saklandığını ve erişildiğini düzenler. Uygun bir anahtar yönetimi olmadan, şifrelenmiş veriler bile kötüye kullanıma açık olabilir. Donanım güvenlik modülleri (HSM) veya bulut tabanlı anahtar yönetim hizmetleri gibi araçlar, şifreleme anahtarları için güvenli depolama ve merkezi kontrol sağlayarak yalnızca yetkili tarafların hassas verilerin şifresini çözmesini temin eder.
Kuruluşunuzda Veri Güvenliği Kültürü Oluşturmak
İşletmenizde veri güvenliğini sürdürmenin başlangıç noktası, kavramın kuruluşun tüm seviyelerinde odak noktası olduğu bir kültür oluşturmaktır. Bunu başarmanın birkaç yolu vardır:
Çalışan eğitimi ve farkındalık
Düzenli eğitim oturumları, personeli oltalama saldırılarını tanıma, sosyal mühendislik taktiklerini belirleme ve uygun veri işleme prosedürlerini izleme konusunda donatabilir. DataCamp for Business, tüm çalışanların önemli veri güvenliği ve veri gizliliği konularında güncel kalması için harika bir çözümdür. DataCamp for Business, kuruluşların herhangi bir veri konusu için özel yollar oluşturmasına olanak tanır.
Eğitimi etkili ve ilgi çekici kılmak için, oltalama e-postalarının simülasyonları veya rol yapma senaryoları gibi etkileşimli unsurları dahil edin. Katılımı teşvik etmek ve güçlü güvenlik uygulamaları sergileyen çalışanları ödüllendirmek için oyunlaştırmadan yararlanın. İçeriğin pratik ve güncel kalması, çalışanların gelişen tehditlere karşı hazırlıklı olmasını sağlar.
DataCamp for Business gibi bir platformdan yararlanmak, kuruluşların güçlü bir veri gizliliği ve güvenliği kültürü oluştururken kapsamlı veri kursu kütüphanemiz aracılığıyla birçok alanda veri okuryazarlığını da geliştirmesini sağlar.
Tasarım aşamasından itibaren güvenlik kültürü oluşturmak
Tasarım gereği güvenlik yaklaşımı, veri korumanın her sürece ve karara entegre edilmesini sağlar. Bu bakış açısı, ister veriyle çalışsın, ister yazılım geliştirsin ya da sistem kursun, çalışanların ve ekiplerin en baştan güvenliği önceliklendirmesini teşvik eder.
Kuruluşunuza güvenliği yerleştirmek için şu stratejileri uygulayın:
- Yazılım geliştirme sürecinin her aşamasına, kod incelemeleri ve zafiyet taramaları gibi güvenlik kontrol noktaları eklemek.
- Yeni projeler veya hizmetler başlatılmadan önce güvenlik değerlendirmeleri zorunlu kılmak.
- Şifreli depolama ve güvenli iletişim platformları gibi, veri işlemede güvenli araç ve teknolojilerin kullanımını teşvik etmek.
Sonuç
Veri güvenliği, hassas bilgilerle çalışan işletmeler ve bireyler için başarının kritik bir dayanağıdır. Temel ilkeleri anlayarak, yaygın tehditleri ele alarak ve etkili araçlar ile uygulamalardan yararlanarak, veri uzmanları veriyi koruyan, uyumluluğu sağlayan ve güveni sürdüren güvenli sistemler inşa edilmesine yardımcı olabilir. Kuruluş içinde bir güvenlik kültürü oluşturmak, bu çabaları daha da pekiştirir ve veri korumayı her sürecin ve kararın ayrılmaz bir parçası haline getirir.
Konuya yeni başlayanlar için Veri Güvenliğine Giriş kursumuz, etkileşimli ve uygulamalı örneklerle temelleri atmaya yardımcı olur.
Veri Güvenliği Hakkında SSS
Veri gizliliği ile veri güvenliği arasındaki fark nedir?
Veri gizliliği, kişisel bilgilerin nasıl toplandığı, paylaşıldığı ve kullanıldığına odaklanırken; veri güvenliği, veriyi yetkisiz erişim veya ihlallere karşı korumak için kullanılan teknik önlemleri kapsar. Her ikisi de hassas bilgilerin korunması için gereklidir.
Veri güvenliğinde CIA Üçlüsü nedir?
CIA Üçlüsü, Gizlilik (Confidentiality), Bütünlük (Integrity) ve Erişilebilirlik (Availability) anlamına gelir. Hassas verinin yalnızca yetkili kullanıcılar tarafından erişilebilir olmasını, doğru kalmasını ve ihtiyaç duyulduğunda kullanılabilir olmasını güvenceye alan veri güvenliğinde temel bir modeldir.
Veri kaybı önleme (DLP) çözümleri nedir ve nasıl çalışır?
DLP çözümleri, veri hareketini izleyip kontrol ederek yetkisiz erişimi veya hassas verilerin kazara paylaşımını önler. Bulut ve B2B ortamlarda güvenli iş birliği sağlamak için özellikle etkilidirler.
Şifreleme hassas bilgileri nasıl korur?
Şifreleme, veriyi okunamaz biçimlere dönüştürerek yalnızca doğru şifre çözme anahtarlarına sahip yetkili kullanıcıların erişebilmesini sağlar. Veriyi hem durağan haldeyken hem de aktarım sırasında korur.
Kuruluşlar nasıl bir veri güvenliği kültürü oluşturabilir?
Kuruluşlar, düzenli çalışan eğitimleri düzenleyerek, iş akışlarına güvenlik uygulamalarını gömerek ve veri işleme ile yazılım geliştirmede tasarım gereği güvenliği vurgulayarak güvenlik odaklı bir kültür inşa edebilir.



Giderek daha dijital hale gelen bir dünyada, veri güvenliği her ölçekteki işletme için vazgeçilmez hale geldi. Uzaktan çalışmanın artması ve bulut bilişimin daha fazla benimsenmesiyle, hassas bilgilerin korunması her geçen gün daha zor ve daha önemli bir hale geliyor.
Operasyonel kaygıların ötesinde, veri güvenliği düzenleyici uyumluluk gerekliliklerinin karşılanmasında ve bir şirketin marka itibarının korunmasında kritik bir rol oynar. Veri güvenliğinin kaybı, yalnızca hukuki veya finansal sonuçlar değil, aynı zamanda müşteri ilişkilerinin zedelenmesini de beraberinde getirebilir.
Bu rehber, veri güvenliği uyumluluğu, sağlam bir veri güvenliği politikasının geliştirilmesi, etkili yönetim stratejileri ve hem şirket içi hem de bulut ortamlarının güvenliğini sağlamaya yönelik en iyi uygulamalar gibi temel konuları ele alacaktır.
Ayrıca Veri Uygulayıcıları için Veri Etiği ve GDPR webinarımıza da göz atabilirsiniz.