Corso
In un mondo sempre più digitale, la sicurezza dei dati è diventata imprescindibile per aziende di ogni dimensione. Con l’aumento del lavoro da remoto e la crescente adozione del cloud, proteggere le informazioni sensibili è ogni giorno più impegnativo e importante.
Oltre agli aspetti operativi, la sicurezza dei dati è fondamentale per rispettare i requisiti normativi e preservare la reputazione del marchio. Una violazione della sicurezza dei dati può comportare non solo conseguenze legali o finanziarie, ma anche la compromissione dei rapporti con i clienti.
Questa guida esplorerà temi essenziali come la conformità in materia di sicurezza dei dati, lo sviluppo di una solida policy, strategie di gestione efficaci e le best practice per mettere in sicurezza ambienti on-premise e cloud.
Dai un’occhiata anche al nostro webinar su Etica dei dati e GDPR per i data practitioner per saperne di più.
Principi chiave della sicurezza dei dati
Riservatezza, integrità e disponibilità (triade CIA)
La triade CIA—Confidentiality, Integrity e Availability—è la base di ogni strategia di sicurezza dei dati.
- Riservatezza: garantisce che le informazioni sensibili siano accessibili solo a persone autorizzate. Tecniche come la crittografia, i meccanismi di controllo degli accessi e l’autenticazione a più fattori (MFA) sono comunemente usate per proteggerla.
- Integrità: si concentra sul mantenimento di accuratezza e coerenza dei dati, assicurando che non vengano alterati durante l’archiviazione o la trasmissione. Pratiche come firme digitali e checksum verificano che i dati restino invariati.
- Disponibilità: assicura che gli utenti autorizzati possano accedere ai dati quando necessario. Questo principio enfatizza sistemi affidabili, soluzioni di backup robuste e piani di disaster recovery per ridurre al minimo i tempi di inattività.
Comprendere e applicare la triade CIA aiuta i data practitioner a progettare sistemi che bilanciano protezione e usabilità, garantendo operazioni aziendali efficienti e sicure.
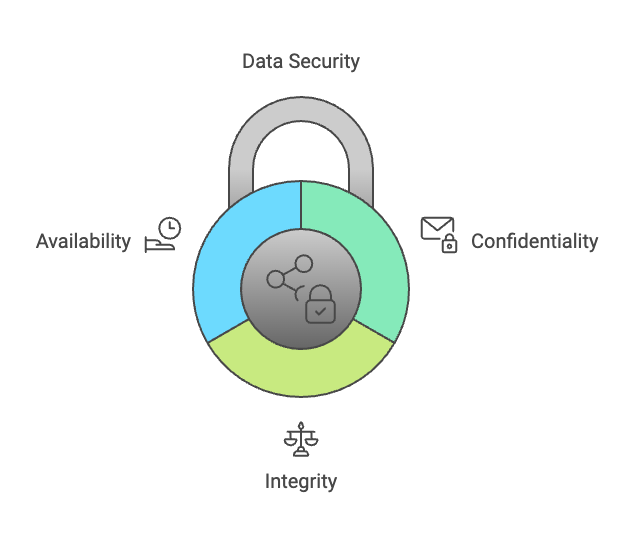
Immagine creata con Napkin.ai
Privacy dei dati vs. sicurezza dei dati
Pur essendo strettamente correlate, privacy dei dati e sicurezza dei dati hanno scopi distinti.
- La sicurezza dei dati si concentra sulla protezione dei dati da accessi non autorizzati, furti o danni tramite misure tecniche come firewall, crittografia e sistemi di rilevamento delle intrusioni.
- La privacy dei dati regola come le informazioni personali vengono raccolte, condivise e utilizzate, garantendo la conformità a normative come GDPR e CCPA.
Buone pratiche di privacy e sicurezza sono essenziali per mantenere la conformità e la fiducia dei clienti. Le persone si aspettano che le organizzazioni proteggano i loro dati personali, e falle nella sicurezza possono portare a violazioni della privacy che danneggiano sia la reputazione del brand sia la fiducia dei consumatori.
Minacce e rischi comuni alla sicurezza dei dati
Quando si tratta di mettere in sicurezza i dati, esistono diverse potenziali minacce: conoscerle può aiutare la tua organizzazione a mitigarle.
Attacchi informatici e minacce interne
In cima alle preoccupazioni organizzative ci sono le minacce cyber—ransomware e phishing—che sfruttano vulnerabilità dei sistemi e comportamenti degli utenti per rubare o cifrare i dati. Anche le minacce interne, volontarie o accidentali, rappresentano seri rischi: dipendenti con accesso a sistemi sensibili possono divulgare informazioni per errore o in modo doloso.
Per mitigare questi rischi servono pratiche solide di gestione degli accessi, come RBAC e monitoraggio continuo dell’attività degli utenti. Queste misure aiutano a ridurre le minacce potenziali e a far rispettare la responsabilità all’interno dell’organizzazione.
Vulnerabilità della sicurezza nel cloud
Con la crescente dipendenza dal cloud, emergono sfide di sicurezza specifiche. Una delle principali cause di violazioni nel cloud sono le errate configurazioni, come bucket di archiviazione non protetti. Altre vulnerabilità includono perdita di dati, crittografia inadeguata e accessi non autorizzati alle risorse cloud.
Per affrontarle sono necessari, tra le altre cose, audit di sicurezza regolari e configurazioni sicure. Inoltre, l’uso di strumenti come il CSPM e la crittografia dei dati a riposo e in transito risulta utile per assicurare che queste pratiche proteggano davvero l’ambiente cloud in cui si archiviano ed elaborano dati sensibili.
Errore umano ed esposizione accidentale
L’errore umano resta la causa principale delle violazioni dei dati. Errori come inviare file sensibili ai destinatari sbagliati, perdere un dispositivo o cadere in attacchi di phishing possono compromettere facilmente informazioni critiche.
Investire nella formazione sulla consapevolezza della sicurezza è indispensabile per educare i dipendenti su rischi e misure preventive. Inoltre, strumenti di automazione come le soluzioni DLP possono aiutare a identificare e bloccare l’esposizione accidentale di dati sensibili.
Best practice per mantenere la sicurezza dei dati
Abbiamo già accennato ad alcuni modi per mitigare i rischi, ma ci sono diversi principi fondamentali da stabilire quando crei la tua policy di sicurezza dei dati:
Implementare controlli di accesso robusti
Un controllo degli accessi efficace è fondamentale per ridurre al minimo gli accessi non autorizzati ai dati sensibili. Il principio del minimo privilegio assicura che gli utenti dispongano solo dei permessi necessari per i loro ruoli, riducendo il rischio di uso improprio accidentale o intenzionale.
Inoltre, l’autenticazione a più fattori (MFA) aggiunge un ulteriore livello di sicurezza richiedendo più forme di verifica per l’accesso.
Per far rispettare in modo efficace le policy di controllo degli accessi, rivedi regolarmente i permessi degli utenti e revoca tempestivamente gli accessi non necessari. Usa strumenti di identity and access management (IAM) per automatizzare i processi e mantenere una chiara traccia di audit delle modifiche agli accessi. Questi passaggi aiutano a garantire che solo persone autorizzate interagiscano con i dati sensibili.
Audit di sicurezza e monitoraggio regolari
Il monitoraggio continuo e audit di sicurezza regolari sono essenziali per mantenere un approccio proattivo alla sicurezza dei dati. Strumenti come i sistemi di rilevamento delle intrusioni (IDS) e le piattaforme SIEM (security information and event management) aiutano a identificare in tempo reale attività anomale e potenziali minacce.
Esegui audit periodici per valutare le vulnerabilità dei tuoi sistemi e garantire la conformità alle policy di sicurezza. Affrontare le debolezze prima che vengano sfruttate riduce il rischio di violazioni e assicura consapevolezza sulle minacce in evoluzione. Soluzioni sempre più robuste per la sicurezza dei dati con l’AI sono in via di adozione.
Crittografia e masking dei dati
La crittografia è uno dei modi più efficaci per proteggere i dati sia a riposo sia in transito. Convertendo le informazioni in un formato illeggibile, garantisce che, anche se intercettati, i dati restino inaccessibili senza le corrette chiavi di decrittazione. Metodi comuni includono AES (Advanced Encryption Standard) per l’archiviazione e TLS (Transport Layer Security) per le comunicazioni sicure in rete.
Per i dati sensibili usati in ambienti di test o sviluppo, il data masking offre un ulteriore livello di protezione. Il masking sostituisce i dati reali con valori fittizi ma realistici, impedendo accessi non autorizzati e mantenendo al contempo l’usabilità per analisi e test. Puoi imparare le basi della privacy e anonimizzazione dei dati in Python con il nostro corso.
Sicurezza dei dati nel cloud computing
Una delle frontiere più recenti della sicurezza dei dati è il cloud computing. L’ambiente si evolve rapidamente, quindi è importante restare aggiornati per rimanere conformi.
Sfide di sicurezza nel cloud
Il cloud introduce sfide specifiche, come la multitenancy (più organizzazioni che condividono la stessa infrastruttura) e il modello di responsabilità condivisa, in cui i provider gestiscono la sicurezza dell’infrastruttura mentre i clienti si occupano di dati e applicazioni. Errate configurazioni, controlli di accesso deboli e scarsa visibilità possono esporre dati sensibili negli ambienti cloud.
Per affrontare queste sfide, implementa la gestione degli accessi con permessi basati sui ruoli e MFA. Usa strumenti come il cloud security posture management (CSPM) per individuare e correggere le misconfigurazioni. Cifra i dati a riposo e in transito e definisci chiaramente le responsabilità tra la tua organizzazione e i provider cloud.
Puoi imparare i principi chiave della sicurezza nel cloud in Azure con il nostro corso online.
Resilienza e ridondanza dei dati
Resilienza e ridondanza sono fondamentali per mantenere sicurezza e continuità operativa nel cloud. Backup regolari, piani di disaster recovery e sistemi ridondanti riducono al minimo l’impatto di violazioni o guasti. I backup dovrebbero essere automatizzati, cifrati e archiviati in più sedi per evitare single point of failure.
Per il disaster recovery, valuta strategie come georidondanza e sistemi di failover per garantire l’operatività anche durante eventi critici. Strumenti come il disaster recovery as a service (DRaaS) basato su cloud possono offrire tempi di ripristino rapidi e minori tempi di inattività, aiutando a mantenere le operazioni senza compromettere l’integrità dei dati.
Sicurezza in ambienti ibridi e multi-cloud
Strategie ibride e multi-cloud permettono di sfruttare più provider o integrare sistemi cloud e on-premise. Tuttavia, queste scelte introducono complessità nel mantenere policy e controlli di sicurezza coerenti tra ambienti.
Strumenti di gestione centralizzata della sicurezza, come i cloud access security broker (CASB) e le piattaforme unificate di gestione delle policy, possono garantire coerenza tra provider diversi. Verifica regolarmente le configurazioni e applica il principio del minimo privilegio a tutti i sistemi. Bilanciare i requisiti di sicurezza tra i provider richiede comunicazione chiara, protocolli standardizzati e monitoraggio diligente.
Conformità e standard normativi per la sicurezza dei dati
Uno degli aspetti chiave da considerare riguarda gli standard normativi. Restare informati sulla legislazione più recente è cruciale per le organizzazioni che lavorano sulla sicurezza dei dati.
Framework di conformità principali
La conformità alle normative sulla sicurezza dei dati è essenziale per le aziende che trattano informazioni sensibili. Framework come il Regolamento generale sulla protezione dei dati (GDPR) in Europa, l’HIPAA in ambito sanitario e il PCI DSS per l’elaborazione dei pagamenti stabiliscono requisiti rigorosi per la protezione dei dati.
Questi standard pongono l’accento su pratiche come limitare l’accesso ai dati, cifrare le informazioni sensibili e mantenere log dettagliati per finalità di audit. Per restare conformi, i data practitioner dovrebbero monitorare regolarmente gli accessi ai dati, utilizzare tecnologie di crittografia per proteggerli e definire pratiche chiare di reporting per dimostrare l’aderenza alle normative.
Nuove leggi, come l’AI EU Act, stanno inoltre entrando in vigore ed è fondamentale che le organizzazioni le conoscano.
Implementare reportistica di conformità automatizzata
L’automazione può semplificare la conformità snellendo i processi di reportistica e auditing. Strumenti come le piattaforme di compliance management e le soluzioni di monitoraggio in tempo reale consentono alle organizzazioni di tracciare continuamente l’aderenza ai requisiti normativi. Questi strumenti possono individuare e segnalare potenziali problemi, generare report pronti per l’audit e offrire insight azionabili per mantenere la conformità.
Automatizzando questi compiti, le organizzazioni riducono il rischio di errore umano e liberano risorse da dedicare a miglioramenti strategici. I sistemi automatizzati garantiscono anche risposte più rapide a potenziali violazioni, riducendo i rischi di non conformità e le sanzioni.
Costruire una policy di sicurezza dei dati
Una policy di sicurezza dei dati ben strutturata è un pilastro della conformità normativa. Questa policy funge da guida su come un’organizzazione gestisce, protegge e risponde agli incidenti di sicurezza che coinvolgono dati sensibili.
Per creare una policy completa, includi componenti chiave come:
- Controlli di accesso: definisci chi può accedere a specifiche tipologie di dati e come vengono concessi o revocati i permessi.
- Procedure di gestione dei dati: delinea i protocolli per l’archiviazione, l’elaborazione e la trasmissione delle informazioni sensibili.
- Risposta agli incidenti: stabilisci un piano chiaro per identificare, segnalare e mitigare le violazioni dei dati.
- Formazione dei dipendenti: fornisci formazione regolare sulle best practice di sicurezza e sui requisiti normativi.
Comprendere l’etica dei dati e le nuove policy di conformità come il GDPR è essenziale per adattare la tua policy agli standard del settore, assicurando che tutti i dipendenti comprendano il proprio ruolo nel mantenere la conformità e proteggere le informazioni sensibili.
Strumenti e tecnologie per la sicurezza dei dati
Quando implementi misure di sicurezza dei dati, ci sono diverse aree su cui dovresti concentrarti:
Security information and event management (SIEM)
Le soluzioni SIEM offrono visibilità centralizzata sugli eventi di sicurezza in tutta la rete di un’organizzazione, rendendole preziose per il rilevamento e la risposta alle minacce. Aggregando e analizzando i log da più fonti, le piattaforme SIEM possono identificare pattern sospetti, consentendo risposte proattive a potenziali violazioni.
Gli strumenti SIEM svolgono anche un ruolo fondamentale nella conformità generando report pronti per l’audit e mantenendo log dettagliati richiesti da framework come GDPR e PCI DSS. Funzionalità come avvisi in tempo reale e dashboard aiutano a monitorare continuamente i sistemi di sicurezza e a rispondere in modo efficace alle minacce.
Soluzioni di prevenzione della perdita di dati (DLP)
Gli strumenti DLP aiutano a prevenire trasferimenti non autorizzati o esposizioni accidentali di informazioni sensibili. Queste soluzioni monitorano e controllano i flussi di dati all’interno dell’organizzazione, assicurando la conformità alle policy di sicurezza.
Negli ambienti B2B, dove collaborazione e condivisione dei dati basate sul cloud sono comuni, gli strumenti DLP proteggono le informazioni dei clienti e i dati proprietari. Consentono una condivisione sicura applicando la crittografia o limitando l’accesso a utenti specifici, riducendo il rischio di violazioni e mantenendo l’efficienza operativa.
Soluzioni di crittografia e gestione delle chiavi
La crittografia è fondamentale per proteggere le informazioni sensibili, convertendo i dati in formati illeggibili per impedire accessi non autorizzati. Metodi moderni come AES (Advanced Encryption Standard) per l’archiviazione e TLS (Transport Layer Security) per i dati in transito offrono protezione contro intercettazioni o compromissioni.
La gestione delle chiavi regola come le chiavi di crittografia vengono generate, archiviate e accessibili. Senza una corretta gestione delle chiavi, anche i dati cifrati possono risultare vulnerabili. Strumenti come gli hardware security module (HSM) o i servizi cloud di gestione delle chiavi offrono archiviazione sicura e controllo centralizzato, garantendo che solo le parti autorizzate possano decrittare i dati sensibili.
Creare una cultura della sicurezza dei dati nella tua organizzazione
Il punto di partenza per mantenere la sicurezza dei dati nella tua azienda è creare una cultura in cui il tema sia una priorità a tutti i livelli dell’organizzazione. Puoi farlo in vari modi:
Formazione e consapevolezza dei dipendenti
Sessioni di formazione regolari possono fornire al personale le conoscenze per riconoscere i tentativi di phishing, identificare le tecniche di social engineering e seguire corrette procedure di gestione dei dati. DataCamp for Business è un’ottima soluzione per mantenere tutti aggiornati su temi importanti di sicurezza e privacy dei dati. DataCamp for Business consente alle organizzazioni di creare percorsi personalizzati per qualsiasi argomento sui dati.
Per rendere la formazione efficace e coinvolgente, integra elementi interattivi come simulazioni di email di phishing o scenari di role-play. Usa la gamification per incentivare la partecipazione e premiare chi dimostra solide pratiche di sicurezza. Mantenere i contenuti pratici e aggiornati assicura che i dipendenti restino preparati contro le minacce in evoluzione.
Sfruttare una piattaforma come DataCamp for Business permette di costruire una solida cultura di privacy e sicurezza dei dati, promuovendo al contempo la data literacy in molte altre aree grazie alla nostra ampia libreria di corsi.
Stabilire una cultura di security by design
Un approccio security-by-design assicura che la protezione dei dati sia integrata in ogni processo e decisione. Questo mindset incoraggia dipendenti e team a dare priorità alla sicurezza fin dall’inizio, che si tratti di gestire dati, sviluppare software o configurare sistemi.
Strategie per integrare la sicurezza nella tua organizzazione includono:
- Inserire checkpoint di sicurezza in ogni fase dello sviluppo software, come code review e vulnerability scan.
- Richiedere valutazioni di sicurezza prima del lancio di nuovi progetti o servizi.
- Promuovere l’uso di strumenti e tecnologie sicure per la gestione dei dati, come archiviazione cifrata e piattaforme di comunicazione sicure.
Conclusione
La sicurezza dei dati è un pilastro cruciale per il successo di aziende e professionisti che lavorano con informazioni sensibili. Comprendendo i principi fondamentali, affrontando le minacce comuni e adottando strumenti e pratiche efficaci, i data practitioner possono contribuire a costruire sistemi sicuri che proteggono i dati, assicurano la conformità e mantengono la fiducia. Creare una cultura della sicurezza all’interno delle organizzazioni rafforza ulteriormente questi sforzi, rendendo la protezione dei dati parte integrante di ogni processo e decisione.
Per chi è alle prime armi, il nostro corso Introduction to Data Security aiuta a fissare le basi con esempi interattivi e pratici.
FAQ sulla sicurezza dei dati
Qual è la differenza tra privacy dei dati e sicurezza dei dati?
La privacy dei dati riguarda come le informazioni personali vengono raccolte, condivise e utilizzate, mentre la sicurezza dei dati implica le misure tecniche usate per proteggerli da accessi non autorizzati o violazioni. Entrambe sono essenziali per salvaguardare le informazioni sensibili.
Che cos’è la triade CIA nella sicurezza dei dati?
La triade CIA sta per Confidentiality, Integrity e Availability. È un modello fondamentale nella sicurezza dei dati che assicura che i dati sensibili siano accessibili solo agli utenti autorizzati, rimangano accurati e siano disponibili quando necessario.
Cosa sono le soluzioni di prevenzione della perdita di dati (DLP) e come funzionano?
Le soluzioni DLP impediscono l’accesso non autorizzato o la condivisione accidentale di dati sensibili monitorando e controllando i flussi di dati. Sono particolarmente efficaci negli ambienti cloud e B2B per garantire una collaborazione sicura.
In che modo la crittografia protegge le informazioni sensibili?
La crittografia converte i dati in formati illeggibili, garantendo che solo gli utenti autorizzati con le corrette chiavi di decrittazione possano accedervi. Protegge i dati sia a riposo sia in transito.
Come possono le organizzazioni creare una cultura della sicurezza dei dati?
Le organizzazioni possono creare una cultura della sicurezza promuovendo formazione regolare per i dipendenti, integrando pratiche di sicurezza nei flussi di lavoro e adottando la security-by-design nella gestione dei dati e nello sviluppo software.


