Mengamankan identitas pengguna dan mengelola akses aplikasi tidak pernah seruwet ini, terutama saat aplikasi modern berskala dan ancaman terus berkembang. Dari pengalaman saya sebagai pengembang, saya menemukan bahwa sistem otentikasi yang andal itu penting, tetapi membangunnya dari nol bisa cepat terasa berat. Itulah mengapa saya mengandalkan AWS Cognito, platform manajemen identitas dan akses yang kuat yang menyederhanakan otentikasi dan otorisasi, terintegrasi mulus dengan layanan AWS lainnya, dan menghadirkan keamanan tingkat perusahaan sejak awal.
Dalam panduan ini, saya akan berbagi wawasan tentang fitur utama, arsitektur, penyiapan, dan kemampuan keamanan lanjutan AWS Cognito untuk membantu Anda membangun solusi yang aman, skalabel, dan ramah pengguna.
Jika Anda baru mengenal Teknologi dan Layanan Keamanan AWS, pertimbangkan untuk mengambil salah satu kursus kami, seperti AWS Cloud Technology and Services, AI Security and Risk Management, atau AI Ethics.
Apa itu AWS Cognito?
Saya memandang AWS Cognito sebagai perubahan mendasar dalam cara pengembang menangani manajemen identitas untuk aplikasi modern. Layanan terkelola penuh ini menyediakan kemampuan customer identity and access management (CIAM) yang menghilangkan kebutuhan membangun sistem otentikasi dari nol.
AWS Cognito
AWS Cognito berfungsi sebagai layanan identitas komprehensif yang menangani pendaftaran pengguna, otentikasi, dan otorisasi untuk aplikasi web dan seluler. Layanan ini terintegrasi mulus dengan layanan AWS lainnya sekaligus mendukung penyedia identitas eksternal, menciptakan pengalaman otentikasi yang terpadu.
Menurut saya, memahami arsitekturnya menjadi krusial bagi pengembang yang membangun aplikasi berskala yang memerlukan pengelolaan pengguna yang aman, karena hal ini berdampak langsung pada bagaimana pengguna berinteraksi dengan aplikasi dan mengakses sumber daya.
Manfaat Utama AWS Cognito
Dalam pekerjaan saya dengan berbagai sistem identitas, saya melihat bahwa keuntungan menerapkan AWS Cognito jauh melampaui kemampuan otentikasi dasar. AWS Cognito mengubah cara organisasi menangani manajemen identitas dengan menyediakan solusi setara perusahaan tanpa kompleksitas sistem tradisional.
Customer identity and access management (CIAM) yang dapat diskalakan
Sifat Cognito yang aman dan skalabel menjadikannya ideal untuk customer identity and access management (CIAM), menangani jutaan pengguna tanpa mengorbankan kinerja.
Layanan ini secara otomatis melakukan penskalaan berdasarkan permintaan, memastikan pengalaman pengguna yang konsisten selama lonjakan trafik atau masa pertumbuhan. Fitur keamanan dibangun sejak awal, bukan ditambahkan kemudian, sehingga memberikan perlindungan kuat terhadap kerentanan otentikasi yang umum.
Integrasi dan kustomisasi yang fleksibel
Integrasi merupakan keunggulan signifikan lainnya, karena AWS Cognito mendukung berbagai jenis aplikasi, termasuk aplikasi web, seluler, dan desktop.
Layanan ini menawarkan opsi kustomisasi yang luas, memungkinkan pengembang menyesuaikan alur otentikasi agar sesuai dengan kebutuhan bisnis spesifik. Fleksibilitas ini meliputi branding, desain pengalaman pengguna, dan integrasi dengan sistem yang sudah ada.
Manajemen akses yang disederhanakan di seluruh layanan AWS
AWS Cognito juga menyederhanakan manajemen akses ke layanan dan sumber daya AWS, menghilangkan kebutuhan untuk memelihara banyak sistem otentikasi. Pengguna dapat melakukan otentikasi sekali dan memperoleh akses yang sesuai ke berbagai layanan AWS berdasarkan peran dan izin mereka.
Fitur keamanan lanjutan meningkatkan proses pendaftaran dan masuk melalui otentikasi multi-faktor, otentikasi adaptif, dan kemampuan deteksi ancaman yang komprehensif.
Kasus Penggunaan Umum untuk AWS Cognito
Dari pengalaman saya di berbagai proyek, penerapan AWS Cognito menunjukkan fleksibilitasnya di berbagai industri dan kasus penggunaan. Memahami skenario ini membantu pengembang mengidentifikasi strategi implementasi yang optimal.
Meningkatkan keterlibatan pelanggan dengan otentikasi yang fleksibel
Salah satu kasus utama adalah melibatkan pelanggan melalui alur otentikasi yang fleksibel dan disesuaikan. Platform e-commerce menggunakan AWS Cognito untuk menciptakan pengalaman belanja yang dipersonalisasi, sementara platform konten memanfaatkannya untuk mengelola akses berbasis langganan. Layanan ini mendukung integrasi login sosial, memungkinkan pengguna masuk dengan akun yang sudah ada dari penyedia seperti Google, Facebook, dan lainnya, sehingga mengurangi friksi dalam proses pendaftaran.
Mengelola identitas B2B dalam aplikasi multi-penyewa
Penerapan besar kedua yang saya temui adalah mengelola identitas business-to-business (B2B) dalam aplikasi multi-penyewa, yang menampilkan kapabilitas tingkat perusahaan AWS Cognito. Organisasi dapat membuat user pool terpisah untuk klien yang berbeda sambil mempertahankan manajemen terpusat. Pendekatan ini memungkinkan solusi white-label di mana setiap klien mempertahankan branding dan pengalaman pengguna mereka, sembari memanfaatkan infrastruktur bersama.
Mengamankan otorisasi machine-to-machine (M2M)
Di luar otentikasi pengguna, AWS Cognito unggul dalam mengamankan otorisasi machine-to-machine (M2M) untuk arsitektur IoT atau mikroservis, menunjukkan fleksibilitas teknisnya. Perangkat IoT dapat melakukan otentikasi dan menerima kredensial sementara untuk mengakses sumber daya AWS tertentu, sementara mikroservis dapat memvalidasi token pengguna untuk memastikan otorisasi yang tepat. Kemampuan ini penting untuk arsitektur terdistribusi modern di mana banyak layanan perlu memverifikasi identitas pengguna.
Memungkinkan akses berbasis peran ke sumber daya AWS
Terakhir, salah satu kasus penggunaan paling kuat yang saya alami adalah memberikan akses berbasis peran ke sumber daya AWS tertentu. AWS Cognito terintegrasi mulus dengan ekosistem AWS yang lebih luas, memungkinkan pengguna menerima tingkat akses berbeda ke layanan seperti S3 bucket, fungsi Lambda, dan lainnya, berdasarkan peran dan atribut mereka. Ini memungkinkan penerapan skema otorisasi yang canggih dan terperinci.
Memahami Arsitektur AWS Cognito
Arsitektur AWS Cognito berpusat pada dua komponen utama yang bekerja bersama untuk menyediakan manajemen identitas yang komprehensif. Dari pengalaman saya, memahami elemen arsitektur ini penting untuk implementasi yang efektif.
User pool: mesin otentikasi
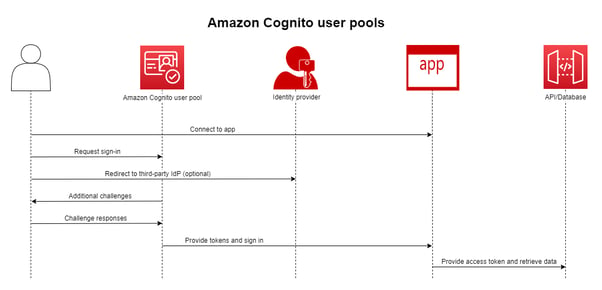
User pool berfungsi sebagai apa yang saya anggap mesin otentikasi dalam AWS Cognito, menangani semua aspek pendaftaran pengguna, masuk, dan pengelolaan profil. Mereka memelihara direktori pengguna dan menyediakan layanan otentikasi untuk aplikasi, mendukung berbagai metode otentikasi termasuk kombinasi nama pengguna/kata sandi tradisional, penyedia identitas sosial, dan sistem identitas perusahaan berbasis SAML.
AWS Cognito User Pools
Perlu dicatat bahwa opsi otentikasi melampaui kredensial dasar. Penyedia sosial seperti Google, Facebook, dan Amazon dapat diintegrasikan dengan mulus, memungkinkan pengguna masuk menggunakan akun yang sudah ada.
Untuk skenario perusahaan, integrasi identitas melalui SAML dan OpenID Connect memungkinkan organisasi mempertahankan infrastruktur identitas saat ini sambil memanfaatkan kapabilitas AWS Cognito.
Fitur keamanan dalam user pool juga menjadi aspek kunci yang perlu dipertimbangkan. Fitur tersebut mencakup otentikasi multi-faktor (MFA) yang tangguh, kebijakan kata sandi yang dapat disesuaikan, dan opsi pemulihan akun, di antaranya.
Fitur-fitur ini dapat dikonfigurasi untuk memenuhi kebijakan organisasi atau persyaratan kepatuhan regulasi. Saya selalu merekomendasikan merencanakan skema atribut sebelum membuat user pool, karena skema ini menentukan informasi apa yang dikumpulkan dan disimpan tentang pengguna, yang memengaruhi fungsionalitas maupun pertimbangan kepatuhan.
Identity pool: perantara otorisasi
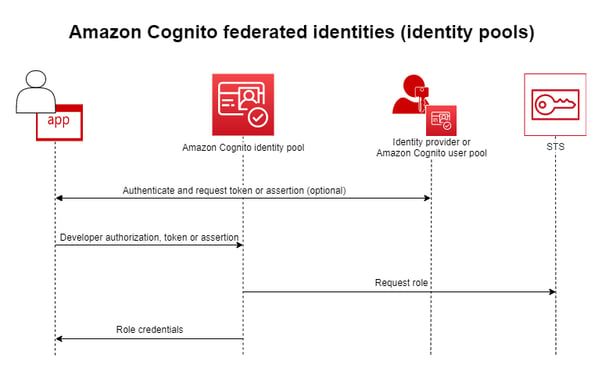
Identity pool berfungsi sebagai apa yang saya sebut perantara otorisasi, menerjemahkan identitas pengguna yang telah diautentikasi menjadi kredensial AWS sementara. Berbeda dengan user pool, identity pool tidak menyimpan informasi pengguna. Sebaliknya, mereka berfokus pada penyediaan akses terkontrol ke sumber daya AWS berdasarkan identitas terverifikasi dari berbagai sumber.
AWS Cognito Identity Pools
Fungsi inti identity pool adalah menyediakan kredensial AWS sementara melalui AWS Security Token Service (STS). Kredensial ini memiliki masa berlaku terbatas dan izin spesifik, mengikuti prinsip least privilege. Pendekatan ini memastikan bahwa pengguna dan aplikasi hanya memiliki akses ke sumber daya yang mereka butuhkan untuk operasi saat ini.
Hal yang sangat saya hargai dari identity pool adalah kemampuannya memetakan identitas ke IAM role melalui aturan berbasis atribut. Pemetaan ini dapat didasarkan pada atribut pengguna, keanggotaan grup, atau informasi kontekstual lainnya. Fleksibilitas sistem ini memungkinkan skema otorisasi canggih yang dapat beradaptasi dengan berbagai tipe pengguna dan kebutuhan akses.
User pool vs identity pool: Memahami perbedaannya
Pembedaan antara user pool dan identity pool sering menjadi sumber kebingungan. Namun, memahami peran masing-masing sangat penting:
- User pool mengelola otentikasi, memverifikasi siapa pengguna itu. Ideal untuk skenario yang memerlukan pendaftaran pengguna, alur masuk, pengelolaan profil, dan integrasi dengan penyedia identitas eksternal.
- Identity pool mengelola otorisasi, menentukan apa yang dapat diakses pengguna. Digunakan untuk menetapkan akses ke sumber daya AWS bagi pengguna yang telah diautentikasi, baik pengguna tersebut berasal dari user pool AWS Cognito maupun penyedia eksternal.
Dukungan SDK juga berbeda antara keduanya. User pool menawarkan dukungan SDK yang kaya untuk aplikasi web dan seluler yang berfokus pada manajemen pengguna, sementara identity pool terintegrasi erat dengan AWS SDK untuk akses sementara yang aman ke sumber daya AWS.
Dalam banyak kasus, kedua komponen digunakan bersama. User pool menangani otentikasi, dan identity pool memfasilitasi otorisasi ke layanan AWS.
Cara Kerja Otentikasi AWS Cognito
Memahami proses otentikasi penting bagi pengembang untuk menerapkan AWS Cognito secara efektif dan menelusuri potensi isu. Alur kerja melibatkan beberapa langkah berbeda yang dirancang untuk memastikan otentikasi pengguna yang aman dan efisien.
Proses otentikasi langkah demi langkah
Alur otentikasi khas dimulai dengan pendaftaran pengguna, di mana pengguna memberikan informasi yang diperlukan dan memverifikasi identitas mereka melalui konfirmasi email atau SMS. Anda dapat menyesuaikan proses ini untuk menyertakan langkah verifikasi tambahan atau integrasi dengan sistem identitas eksternal.
Berikutnya adalah proses masuk, yang melibatkan verifikasi kredensial pengguna terhadap user pool. Setelah otentikasi berhasil, AWS Cognito menerbitkan JSON Web Token (JWT) yang berisi informasi pengguna. Token ini dapat digunakan untuk mengakses sumber daya dan layanan yang dilindungi. Token memiliki waktu kedaluwarsa yang dapat dikonfigurasi dan dapat diperbarui untuk mempertahankan sesi pengguna tanpa memerlukan otentikasi ulang.
Setelah pengguna diautentikasi, manajemen sesi menjadi penting untuk memastikan mereka tetap terotentikasi saat berinteraksi dengan aplikasi. AWS Cognito menyediakan mekanisme bawaan untuk penyegaran token, pembatalan sesi, dan logout yang aman. Manajemen sesi yang efektif meningkatkan keamanan sekaligus mendukung pengalaman pengguna yang mulus.
Menyinkronkan data pengguna dengan AWS Cognito Sync
Untuk aplikasi yang memerlukan fungsionalitas lintas perangkat, AWS Cognito Sync memungkinkan sinkronisasi data pengguna terkait aplikasi di berbagai perangkat dan platform, menciptakan pengalaman yang konsisten apa pun cara pengguna mengakses aplikasi. Kemampuan ini sangat berharga untuk aplikasi seluler di mana pengguna mungkin berganti perangkat.
Sinkronisasi data meningkatkan pengalaman pengguna dengan mempertahankan status aplikasi, preferensi pengguna, dan pengaturan yang dipersonalisasi di seluruh sesi dan perangkat. Kasus penggunaan umum termasuk menyinkronkan progres permainan, pengaturan aplikasi, dan konten buatan pengguna. Layanan ini menangani penyelesaian konflik saat perubahan data terjadi di beberapa perangkat secara bersamaan.
Menyiapkan Lingkungan AWS Cognito Anda
Konfigurasi komponen AWS Cognito yang tepat penting untuk implementasi yang berhasil. Di bagian ini, saya akan memberikan panduan praktis untuk membangun lingkungan AWS Cognito Anda.
Membuat user pool
Menyiapkan user pool melibatkan beberapa keputusan konfigurasi kunci yang berdampak langsung pada fungsionalitas dan keamanan. Proses dimulai dengan menentukan pengaturan dasar, seperti jenis aplikasi, nama pool, dan atribut yang diperlukan untuk pendaftaran dan masuk.
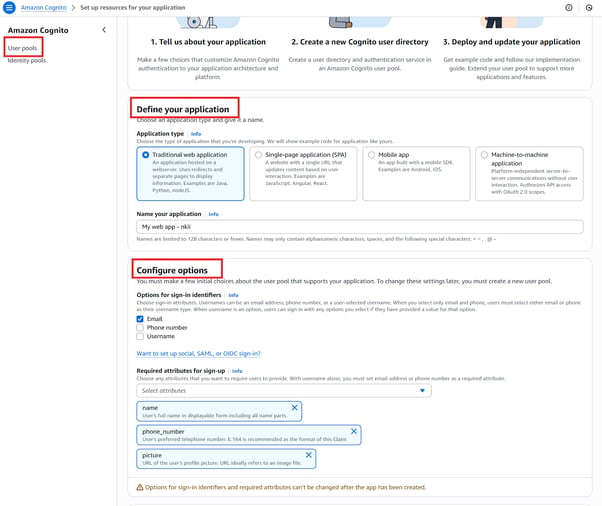
Mengonfigurasi metode otentikasi melibatkan pemilihan opsi yang didukung untuk pendaftaran dan login pengguna. Ini mencakup penetapan kebijakan kata sandi, mengaktifkan atau menonaktifkan nama pengguna/email/nomor telepon sebagai opsi masuk, dan mengonfigurasi otentikasi multi-faktor (MFA).
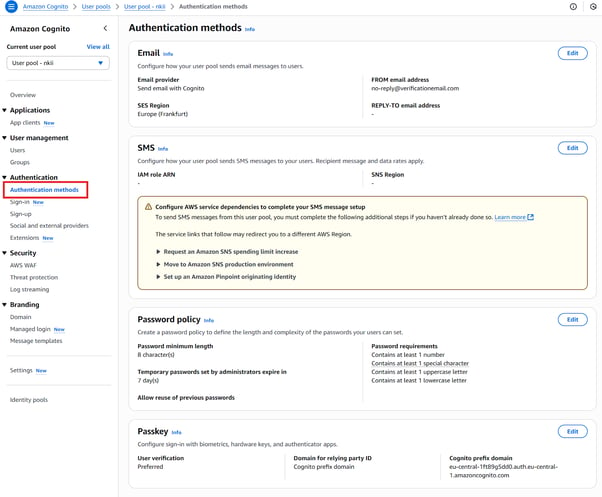
Gambar di bawah menunjukkan bagian metode otentikasi dalam user pool. Di sini, Anda dapat mengonfigurasi cara user pool Anda menangani pesan email dan SMS untuk pengguna, menetapkan kebijakan kata sandi, dan mengelola pengaturan otentikasi lainnya. Misalnya, Anda dapat menentukan persyaratan kata sandi, seperti panjang minimum dan kompleksitas karakter, untuk meningkatkan keamanan.
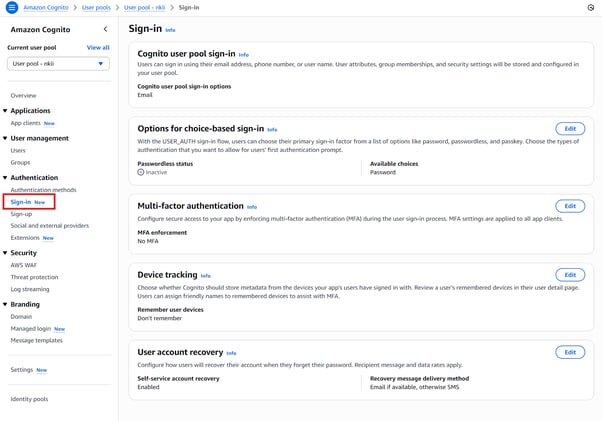
Bagian sign-in menyediakan opsi untuk mengonfigurasi pengalaman masuk pengguna. Di sini, Anda dapat mengaktifkan otentikasi multi-faktor (MFA) untuk menambah lapisan keamanan ekstra dan menyiapkan pelacakan perangkat untuk mengingat perangkat pengguna. Anda juga dapat mengonfigurasi cara pengguna memulihkan akun jika mereka lupa kata sandi, yang ditampilkan di bagian pemulihan akun pengguna.
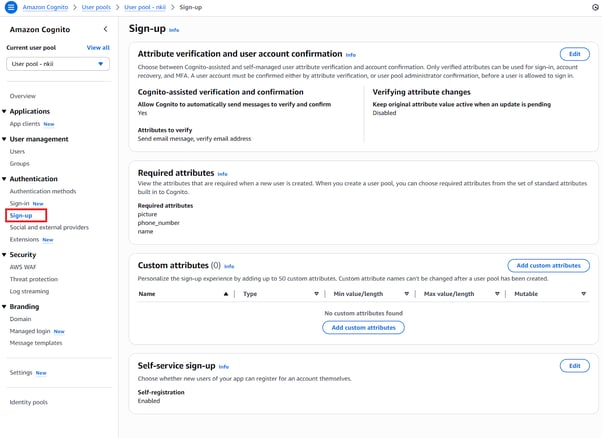
Bagian sign-up memungkinkan Anda mengelola proses pendaftaran bagi pengguna baru. Seperti terlihat pada gambar, Anda dapat memilih agar AWS Cognito secara otomatis mengirim pesan untuk memverifikasi dan mengonfirmasi atribut pengguna, dan Anda dapat menentukan atribut yang diperlukan untuk pengguna baru, seperti foto, nomor telepon, dan nama. Di sinilah Anda memutuskan informasi apa yang dikumpulkan dari pengguna saat pendaftaran.
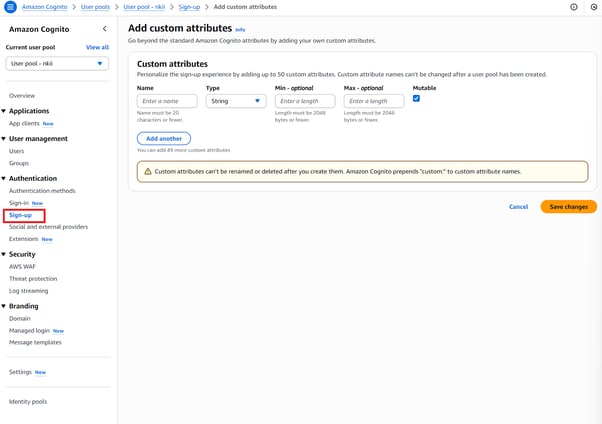
Menentukan skema atribut adalah langkah penting lainnya. Anda dapat memilih dari atribut standar (misalnya, email, nomor telepon) atau menentukan atribut khusus yang disesuaikan dengan kebutuhan spesifik aplikasi Anda. Atribut ini memengaruhi informasi pengguna apa yang dikumpulkan dan bagaimana informasi itu digunakan. Selain itu, Anda dapat menyesuaikan klaim token untuk menyertakan data pengguna yang relevan yang digunakan dalam keputusan otorisasi di aplikasi Anda.
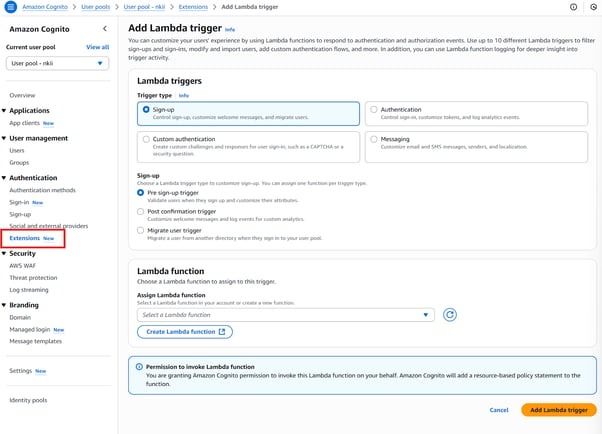
Untuk kustomisasi yang lebih lanjut, AWS Cognito mendukung trigger Lambda (dibahas di bab berikutnya), memungkinkan Anda menyisipkan logika bisnis ke berbagai tahap alur kerja otentikasi. Gambar menampilkan opsi untuk menambahkan trigger Lambda, seperti untuk peristiwa pendaftaran atau otentikasi khusus. Anda dapat menggunakan trigger ini untuk memfilter pendaftaran, memodifikasi pengguna, atau menambahkan alur otentikasi khusus.
Pengaturan keamanan semakin meningkatkan konfigurasi user pool Anda, sebagaimana diilustrasikan pada gambar. Ini termasuk:
- Integrasi AWS WAF (Web Application Firewall) (dibahas di bab berikutnya)
- Otentikasi adaptif untuk mendeteksi dan merespons perilaku mencurigakan
- Deteksi kredensial yang terkompromi untuk memberi tahu pengguna tentang potensi pelanggaran
- Streaming log ke Amazon CloudWatch atau layanan lain untuk audit dan pemantauan aktivitas otentikasi.
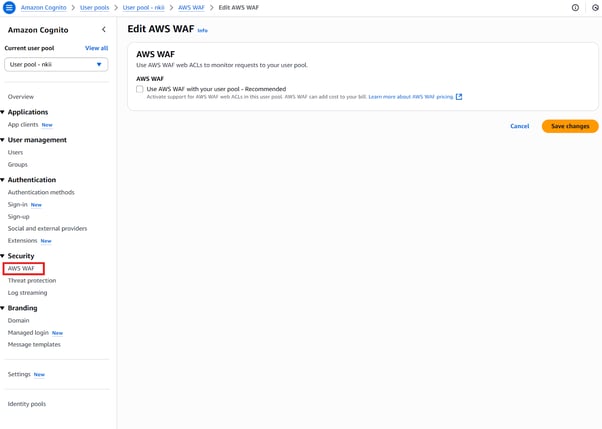
Semua pengaturan ini harus selaras dengan kebutuhan kepatuhan aplikasi Anda, ekspektasi pengalaman pengguna, dan model ancaman.
Mengonfigurasi identity pool
Saat mengonfigurasi identity pool, tujuannya adalah memberikan akses ke layanan AWS bagi pengguna yang telah diautentikasi dengan menerbitkan kredensial AWS sementara melalui AWS Security Token Service (STS). Berikut pendekatan yang saya rekomendasikan untuk menyiapkan identity pool:
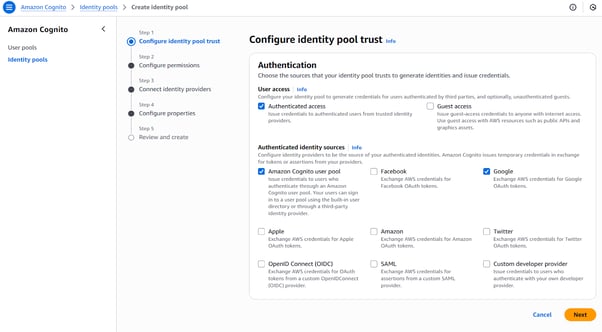
- Buat identity pool baru: Mulailah dengan membuat identity pool menggunakan konsol AWS Cognito atau AWS CLI. Beri nama dan aktifkan akses untuk pengguna yang telah diautentikasi.
- Hubungkan penyedia identitas: Tentukan penyedia otentikasi yang ingin Anda gunakan. Ini dapat mencakup:
- User pool AWS Cognito (untuk pengguna yang terdaftar melalui aplikasi Anda)
- Penyedia identitas sosial (mis., Google, Facebook, Apple)
- Penyedia identitas perusahaan berbasis SAML
- Penyedia OpenID Connect (OIDC)
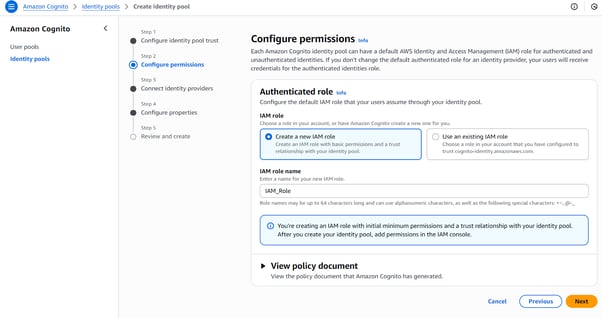
- Tentukan IAM role: Siapkan IAM role untuk pengguna yang telah diautentikasi dan yang belum diautentikasi. Role ini mengontrol sumber daya AWS mana yang dapat diakses pengguna. Role tidak terotentikasi dapat digunakan untuk akses tamu (jika diperlukan), sementara role terotentikasi biasanya dipetakan ke pengguna yang sudah masuk.
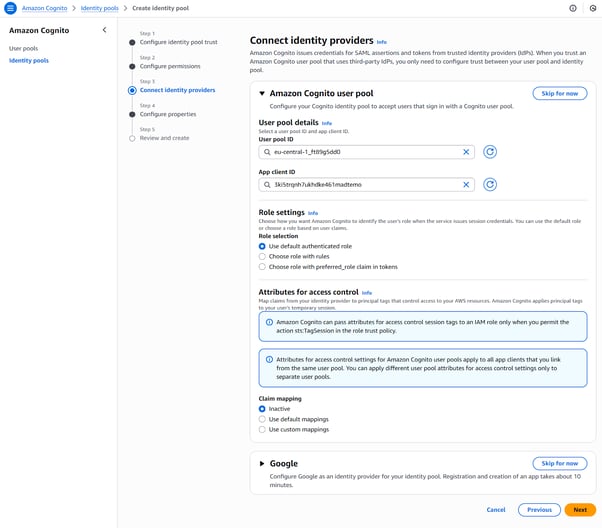
Dengan mengombinasikan user pool dan identity pool, Anda dapat menerapkan solusi otentikasi dan otorisasi yang lengkap, aman, skalabel, dan terintegrasi mendalam dengan ekosistem AWS.
Keamanan Lanjutan dan Kustomisasi
Di luar otentikasi dasar, AWS Cognito menawarkan fitur keamanan lanjutan dan opsi kustomisasi yang meningkatkan keamanan dan fungsionalitas aplikasi.
Mitigasi ancaman dan fitur keamanan
AWS Cognito mencakup beberapa mekanisme bawaan untuk membantu mempertahankan dari ancaman keamanan dan mendukung kepatuhan:
- AWS WAF (Web Application Firewall) melindungi aplikasi Anda dari eksploit web umum seperti injeksi SQL dan cross-site scripting (XSS). Aturan WAF dapat diterapkan ke endpoint user pool Anda untuk memfilter permintaan berbahaya.
- Deteksi kredensial terkompromi secara otomatis mengidentifikasi saat kredensial pengguna muncul dalam pelanggaran data yang diketahui. Jika ditemukan kecocokan, AWS Cognito dapat meminta pengguna mengatur ulang kata sandi atau memblokir akses hingga masalah terselesaikan.
- Otentikasi berbasis risiko mengevaluasi perilaku pengguna dan sinyal kontekstual (seperti alamat IP, sidik jari perangkat, dan lokasi) untuk mengidentifikasi upaya login yang berpotensi mencurigakan. Berdasarkan tingkat risiko yang dinilai, AWS Cognito dapat:
- Meminta verifikasi tambahan (mis., MFA)
- Menolak akses
- Atau mengizinkan login dengan peringatan untuk pemantauan
- Jejak audit dapat dibuat dengan melakukan streaming log AWS Cognito ke Amazon CloudWatch, AWS CloudTrail, atau alat observabilitas lainnya. Log ini penting untuk memantau aktivitas otentikasi, mendukung audit kepatuhan, dan melakukan investigasi forensik setelah insiden keamanan.
Bersama-sama, kapabilitas keamanan ini menjadi fondasi perlindungan identitas tingkat perusahaan yang dapat diskalakan sesuai kebutuhan aplikasi Anda.
Memperluas fungsionalitas dengan trigger Lambda
AWS Lambda trigger memungkinkan pengembang menyisipkan logika kustom ke dalam alur kerja otentikasi dan manajemen pengguna AWS Cognito. Trigger ini meningkatkan fleksibilitas dengan memungkinkan validasi, pengayaan, integrasi dengan sistem eksternal, dan kustomisasi pengalaman pengguna selama berbagai tahap siklus hidup otentikasi.
Fungsi Lambda dipanggil oleh AWS Cognito pada peristiwa tertentu seperti pendaftaran pengguna, masuk, pembuatan token, atau pengiriman pesan. Memahami jenis trigger, konteks eksekusi, dan penanganan error penting untuk mengelola dan menerapkan fungsi yang efektif.
Kasus penggunaan umum untuk trigger Lambda
- Validasi pra-pendaftaran: Memastikan pengguna memenuhi kondisi tertentu (mis., pembatasan domain email, kolom khusus).
- Tindakan pasca-konfirmasi: Memicu pesan sambutan atau integrasi dengan sistem pemasaran dan CRM.Alur otentikasi kustom: Menerapkan tantangan masuk multi-langkah seperti CAPTCHA, kode sandi, atau pertanyaan keamanan.
- Migrasi pengguna: Memigrasikan pengguna secara mulus dari penyedia identitas eksternal saat pertama kali masuk.
- Kustomisasi token: Menyisipkan klaim tambahan ke dalam token untuk logika otorisasi yang terperinci.
- Kustomisasi pesan: Personalisasi konten email/SMS atau lokalisasi pesan berdasarkan atribut pengguna.
Setiap titik trigger mendukung satu fungsi Lambda, dan beberapa peristiwa (seperti otentikasi kustom) memerlukan beberapa trigger yang terkoordinasi. Trigger berjalan dalam konteks eksekusi AWS Lambda standar dan harus dirancang dengan mempertimbangkan kinerja, penanganan error, dan keamanan.
Integrasi dengan Layanan AWS dan Penyedia Eksternal
Seperti yang saya soroti sebelumnya, kapabilitas integrasi AWS Cognito memperluas fungsionalitasnya melampaui otentikasi dasar, memungkinkan solusi identitas komprehensif yang dapat bekerja bersama layanan AWS lain dan penyedia eksternal.
Integrasi layanan AWS
AWS Cognito dapat terintegrasi langsung dengan API Gateway untuk mengaktifkan akses API yang aman. Saat pengguna melakukan otentikasi melalui AWS Cognito, layanan ini menerbitkan JSON Web Token (JWT) yang berisi klaim pengguna. Token ini digunakan untuk mengotorisasi permintaan ke endpoint API yang dilindungi, memastikan hanya pengguna yang telah diautentikasi dengan izin yang sesuai yang dapat mengakses layanan backend. Klaim pengguna yang disematkan dalam token, seperti keanggotaan grup atau atribut kustom, dapat dievaluasi oleh layanan hilir untuk menegakkan kontrol akses yang terperinci.
Pengembang dapat semakin meningkatkan integrasi menggunakan AWS Amplify Framework, yang menyederhanakan proses menghubungkan AWS Cognito dengan aplikasi web dan seluler. Amplify menyediakan komponen otentikasi siap pakai, menangani manajemen token secara otomatis, dan merampingkan konfigurasi backend. Ini secara signifikan mengurangi waktu pengembangan sambil tetap mematuhi praktik keamanan terbaik, memungkinkan tim lebih fokus pada fitur produk daripada infrastruktur.
Federasi identitas eksternal
AWS Cognito juga mendukung integrasi dengan penyedia identitas eksternal, memungkinkan login sosial dan otentikasi perusahaan. Aplikasi dapat mengizinkan pengguna masuk dengan akun yang sudah ada dari penyedia seperti Google, Facebook, atau Apple, serta sistem perusahaan SAML atau OpenID Connect (OIDC). Ini dilakukan dengan mengonfigurasi penyedia identitas di konsol AWS Cognito dan menautkannya ke user pool atau identity pool.
Memfederasikan identitas eksternal melalui AWS Cognito memusatkan manajemen pengguna, meskipun otentikasi ditangani oleh sistem pihak ketiga. Konsolidasi ini menyederhanakan audit, meningkatkan visibilitas keamanan, dan memastikan kepatuhan terhadap kebijakan organisasi. Bagi pengguna akhir, hasilnya adalah pengalaman masuk yang lebih ringkas yang menghilangkan kebutuhan mengelola banyak kredensial di berbagai layanan.
Keamanan dan Perlindungan Data
Keamanan di AWS Cognito juga melampaui otentikasi sederhana, mencakup perlindungan data yang komprehensif dan pemenuhan kepatuhan regulasi. Ini memastikan bahwa informasi pengguna dan integritas aplikasi terlindungi sepanjang siklus hidup identitas.
Enkripsi data dan kepatuhan
Data pengguna dalam AWS Cognito dilindungi melalui enkripsi saat menganggur maupun saat transit, sehingga memberikan keamanan menyeluruh untuk informasi sensitif. Data yang disimpan di user pool dan identity pool dienkripsi menggunakan kunci yang dikelola AWS, sementara komunikasi antara klien dan layanan AWS memanfaatkan protokol TLS untuk mengamankan pertukaran data.
AWS Cognito mematuhi berbagai standar industri dan kerangka kerja kepatuhan, termasuk GDPR untuk privasi data, HIPAA untuk keamanan informasi kesehatan, dan sertifikasi SOC (Service Organization Controls). Sertifikasi ini membantu organisasi memenuhi persyaratan regulasi yang ketat saat mengelola identitas dan kontrol akses.
Fitur keamanan lanjutan
Seperti terlihat pada bab sebelumnya, AWS Cognito menawarkan fitur keamanan lanjutan untuk meningkatkan perlindungan dan mendeteksi potensi ancaman. Otentikasi adaptif mengevaluasi sinyal risiko selama upaya masuk dan dapat menerapkan langkah verifikasi tambahan, seperti otentikasi multi-faktor (MFA), saat terdeteksi perilaku mencurigakan. Pelacakan perangkat memungkinkan pemantauan perangkat pengguna untuk mengidentifikasi pola akses yang tidak biasa atau tidak sah.
Untuk pemantauan keamanan berkelanjutan, AWS Cognito terintegrasi dengan AWS CloudWatch dan CloudTrail, menyediakan log dan metrik terperinci tentang peristiwa otentikasi dan penggunaan API. Alat-alat ini memungkinkan deteksi anomali secara real-time dan mendukung alur kerja respons insiden otomatis, membantu mempertahankan posture keamanan aplikasi Anda.
Pertimbangan Operasional dan Praktik Terbaik
Berhasil menerapkan AWS Cognito memerlukan perhatian cermat pada faktor operasional yang memengaruhi kinerja, efisiensi biaya, dan pemeliharaan jangka panjang. Memahami pertimbangan ini memastikan sistem manajemen identitas Anda berskala andal sesuai kebutuhan aplikasi.
Penetapan harga dan pemilihan tier
AWS Cognito menawarkan berbagai tier harga yang bervariasi dalam fitur dan kapabilitas, termasuk faktor seperti jumlah pengguna aktif bulanan dan opsi otentikasi yang tersedia.
Memilih tier yang tepat melibatkan penilaian volume pengguna aplikasi Anda, fitur keamanan yang diperlukan, dan pertumbuhan yang diharapkan. Memilih tier yang sesuai menyeimbangkan pengelolaan biaya dengan fungsionalitas yang diperlukan untuk mendukung basis pengguna dan kebutuhan bisnis Anda secara efektif.
Strategi penyebaran global
Untuk aplikasi dengan basis pengguna global, menyebarkan AWS Cognito di beberapa wilayah AWS dapat mengurangi latensi dan meningkatkan ketersediaan. Namun, penyebaran seperti itu memerlukan strategi untuk memastikan konsistensi dan sinkronisasi data antar wilayah.
Pendekatan umum yang saya rekomendasikan termasuk menggunakan pengaturan wilayah primer-sekunder atau mengelola user pool regional dengan mekanisme replikasi atau sinkronisasi data. Perencanaan yang tepat mengatasi tantangan seperti konsistensi akhirnya, penanganan failover, dan kepatuhan terhadap persyaratan residensi data.
Manajemen atribut dan migrasi
Mengelola atribut pengguna secara efektif melibatkan mengantisipasi perubahan pada skema data pengguna dan merencanakan migrasi dengan cermat. Saat mengembangkan kebutuhan atribut atau bermigrasi dari sistem identitas yang ada, saya selalu menekankan pentingnya merancang pembaruan skema yang fleksibel untuk meminimalkan gangguan.
AWS Cognito mendukung atribut khusus dan memungkinkan pemetaan atribut selama migrasi, sehingga transisi berjalan mulus. Praktik terbaik meliputi pengujian menyeluruh, pemberian versi pada skema, dan komunikasi yang jelas dengan pengguna untuk memastikan integritas data dan pengalaman pengguna yang mulus selama perubahan.
Kesimpulan
Dari pengalaman saya, AWS Cognito menyederhanakan kompleksitas manajemen identitas modern dengan kombinasi fleksibilitas, skalabilitas, dan keamanan yang kuat. Dengan membedakan secara jelas antara user pool dan identity pool, memanfaatkan kapabilitas keamanan lanjutan, dan terintegrasi mulus dengan layanan AWS lainnya, saya mendapati layanan ini secara signifikan merampingkan pengembangan aplikasi yang aman dan ramah pengguna.
Untuk memaksimalkan nilai AWS Cognito, saya merekomendasikan meninjau konfigurasi keamanan secara berkala, mengeksplorasi trigger Lambda kustom, dan secara proaktif memantau pola akses pengguna. Dalam proyek saya, perencanaan yang matang dan pengelolaan berkelanjutan secara konsisten menjadi kunci keberhasilan.
Untuk terus belajar, pastikan Anda melihat sumber berikut:





Mengamankan identitas pengguna dan mengelola akses aplikasi tidak pernah seruwet ini, terutama saat aplikasi modern berskala dan ancaman terus berkembang. Dari pengalaman saya sebagai pengembang, saya menemukan bahwa sistem otentikasi yang andal itu penting, tetapi membangunnya dari nol bisa cepat terasa berat. Itulah mengapa saya mengandalkan AWS Cognito, platform manajemen identitas dan akses yang kuat yang menyederhanakan otentikasi dan otorisasi, terintegrasi mulus dengan layanan AWS lainnya, dan menghadirkan keamanan tingkat perusahaan sejak awal.
Dalam panduan ini, saya akan berbagi wawasan tentang fitur utama, arsitektur, penyiapan, dan kemampuan keamanan lanjutan AWS Cognito untuk membantu Anda membangun solusi yang aman, skalabel, dan ramah pengguna.
Jika Anda baru mengenal Teknologi dan Layanan Keamanan AWS, pertimbangkan untuk mengambil salah satu kursus kami, seperti AWS Cloud Technology and Services, AI Security and Risk Management, atau AI Ethics.
Apa itu AWS Cognito?
Saya memandang AWS Cognito sebagai perubahan mendasar dalam cara pengembang menangani manajemen identitas untuk aplikasi modern. Layanan terkelola penuh ini menyediakan kemampuan customer identity and access management (CIAM) yang menghilangkan kebutuhan membangun sistem otentikasi dari nol.
AWS Cognito
AWS Cognito berfungsi sebagai layanan identitas komprehensif yang menangani pendaftaran pengguna, otentikasi, dan otorisasi untuk aplikasi web dan seluler. Layanan ini terintegrasi mulus dengan layanan AWS lainnya sekaligus mendukung penyedia identitas eksternal, menciptakan pengalaman otentikasi yang terpadu.
Menurut saya, memahami arsitekturnya menjadi krusial bagi pengembang yang membangun aplikasi berskala yang memerlukan pengelolaan pengguna yang aman, karena hal ini berdampak langsung pada bagaimana pengguna berinteraksi dengan aplikasi dan mengakses sumber daya.
Manfaat Utama AWS Cognito
Dalam pekerjaan saya dengan berbagai sistem identitas, saya melihat bahwa keuntungan menerapkan AWS Cognito jauh melampaui kemampuan otentikasi dasar. AWS Cognito mengubah cara organisasi menangani manajemen identitas dengan menyediakan solusi setara perusahaan tanpa kompleksitas sistem tradisional.
Customer identity and access management (CIAM) yang dapat diskalakan
Sifat Cognito yang aman dan skalabel menjadikannya ideal untuk customer identity and access management (CIAM), menangani jutaan pengguna tanpa mengorbankan kinerja.
Layanan ini secara otomatis melakukan penskalaan berdasarkan permintaan, memastikan pengalaman pengguna yang konsisten selama lonjakan trafik atau masa pertumbuhan. Fitur keamanan dibangun sejak awal, bukan ditambahkan kemudian, sehingga memberikan perlindungan kuat terhadap kerentanan otentikasi yang umum.
Integrasi dan kustomisasi yang fleksibel
Integrasi merupakan keunggulan signifikan lainnya, karena AWS Cognito mendukung berbagai jenis aplikasi, termasuk aplikasi web, seluler, dan desktop.
Layanan ini menawarkan opsi kustomisasi yang luas, memungkinkan pengembang menyesuaikan alur otentikasi agar sesuai dengan kebutuhan bisnis spesifik. Fleksibilitas ini meliputi branding, desain pengalaman pengguna, dan integrasi dengan sistem yang sudah ada.
Manajemen akses yang disederhanakan di seluruh layanan AWS
AWS Cognito juga menyederhanakan manajemen akses ke layanan dan sumber daya AWS, menghilangkan kebutuhan untuk memelihara banyak sistem otentikasi. Pengguna dapat melakukan otentikasi sekali dan memperoleh akses yang sesuai ke berbagai layanan AWS berdasarkan peran dan izin mereka.
Fitur keamanan lanjutan meningkatkan proses pendaftaran dan masuk melalui otentikasi multi-faktor, otentikasi adaptif, dan kemampuan deteksi ancaman yang komprehensif.
Kasus Penggunaan Umum untuk AWS Cognito
Dari pengalaman saya di berbagai proyek, penerapan AWS Cognito menunjukkan fleksibilitasnya di berbagai industri dan kasus penggunaan. Memahami skenario ini membantu pengembang mengidentifikasi strategi implementasi yang optimal.
Meningkatkan keterlibatan pelanggan dengan otentikasi yang fleksibel
Salah satu kasus utama adalah melibatkan pelanggan melalui alur otentikasi yang fleksibel dan disesuaikan. Platform e-commerce menggunakan AWS Cognito untuk menciptakan pengalaman belanja yang dipersonalisasi, sementara platform konten memanfaatkannya untuk mengelola akses berbasis langganan. Layanan ini mendukung integrasi login sosial, memungkinkan pengguna masuk dengan akun yang sudah ada dari penyedia seperti Google, Facebook, dan lainnya, sehingga mengurangi friksi dalam proses pendaftaran.
Mengelola identitas B2B dalam aplikasi multi-penyewa
Penerapan besar kedua yang saya temui adalah mengelola identitas business-to-business (B2B) dalam aplikasi multi-penyewa, yang menampilkan kapabilitas tingkat perusahaan AWS Cognito. Organisasi dapat membuat user pool terpisah untuk klien yang berbeda sambil mempertahankan manajemen terpusat. Pendekatan ini memungkinkan solusi white-label di mana setiap klien mempertahankan branding dan pengalaman pengguna mereka, sembari memanfaatkan infrastruktur bersama.
Mengamankan otorisasi machine-to-machine (M2M)
Di luar otentikasi pengguna, AWS Cognito unggul dalam mengamankan otorisasi machine-to-machine (M2M) untuk arsitektur IoT atau mikroservis, menunjukkan fleksibilitas teknisnya. Perangkat IoT dapat melakukan otentikasi dan menerima kredensial sementara untuk mengakses sumber daya AWS tertentu, sementara mikroservis dapat memvalidasi token pengguna untuk memastikan otorisasi yang tepat. Kemampuan ini penting untuk arsitektur terdistribusi modern di mana banyak layanan perlu memverifikasi identitas pengguna.
Memungkinkan akses berbasis peran ke sumber daya AWS
Terakhir, salah satu kasus penggunaan paling kuat yang saya alami adalah memberikan akses berbasis peran ke sumber daya AWS tertentu. AWS Cognito terintegrasi mulus dengan ekosistem AWS yang lebih luas, memungkinkan pengguna menerima tingkat akses berbeda ke layanan seperti S3 bucket, fungsi Lambda, dan lainnya, berdasarkan peran dan atribut mereka. Ini memungkinkan penerapan skema otorisasi yang canggih dan terperinci.
Memahami Arsitektur AWS Cognito
Arsitektur AWS Cognito berpusat pada dua komponen utama yang bekerja bersama untuk menyediakan manajemen identitas yang komprehensif. Dari pengalaman saya, memahami elemen arsitektur ini penting untuk implementasi yang efektif.
User pool: mesin otentikasi
User pool berfungsi sebagai apa yang saya anggap mesin otentikasi dalam AWS Cognito, menangani semua aspek pendaftaran pengguna, masuk, dan pengelolaan profil. Mereka memelihara direktori pengguna dan menyediakan layanan otentikasi untuk aplikasi, mendukung berbagai metode otentikasi termasuk kombinasi nama pengguna/kata sandi tradisional, penyedia identitas sosial, dan sistem identitas perusahaan berbasis SAML.
AWS Cognito User Pools
Perlu dicatat bahwa opsi otentikasi melampaui kredensial dasar. Penyedia sosial seperti Google, Facebook, dan Amazon dapat diintegrasikan dengan mulus, memungkinkan pengguna masuk menggunakan akun yang sudah ada.
Untuk skenario perusahaan, integrasi identitas melalui SAML dan OpenID Connect memungkinkan organisasi mempertahankan infrastruktur identitas saat ini sambil memanfaatkan kapabilitas AWS Cognito.
Fitur keamanan dalam user pool juga menjadi aspek kunci yang perlu dipertimbangkan. Fitur tersebut mencakup otentikasi multi-faktor (MFA) yang tangguh, kebijakan kata sandi yang dapat disesuaikan, dan opsi pemulihan akun, di antaranya.
Fitur-fitur ini dapat dikonfigurasi untuk memenuhi kebijakan organisasi atau persyaratan kepatuhan regulasi. Saya selalu merekomendasikan merencanakan skema atribut sebelum membuat user pool, karena skema ini menentukan informasi apa yang dikumpulkan dan disimpan tentang pengguna, yang memengaruhi fungsionalitas maupun pertimbangan kepatuhan.
Identity pool: perantara otorisasi
Identity pool berfungsi sebagai apa yang saya sebut perantara otorisasi, menerjemahkan identitas pengguna yang telah diautentikasi menjadi kredensial AWS sementara. Berbeda dengan user pool, identity pool tidak menyimpan informasi pengguna. Sebaliknya, mereka berfokus pada penyediaan akses terkontrol ke sumber daya AWS berdasarkan identitas terverifikasi dari berbagai sumber.
AWS Cognito Identity Pools
Fungsi inti identity pool adalah menyediakan kredensial AWS sementara melalui AWS Security Token Service (STS). Kredensial ini memiliki masa berlaku terbatas dan izin spesifik, mengikuti prinsip least privilege. Pendekatan ini memastikan bahwa pengguna dan aplikasi hanya memiliki akses ke sumber daya yang mereka butuhkan untuk operasi saat ini.
Hal yang sangat saya hargai dari identity pool adalah kemampuannya memetakan identitas ke IAM role melalui aturan berbasis atribut. Pemetaan ini dapat didasarkan pada atribut pengguna, keanggotaan grup, atau informasi kontekstual lainnya. Fleksibilitas sistem ini memungkinkan skema otorisasi canggih yang dapat beradaptasi dengan berbagai tipe pengguna dan kebutuhan akses.
User pool vs identity pool: Memahami perbedaannya
Pembedaan antara user pool dan identity pool sering menjadi sumber kebingungan. Namun, memahami peran masing-masing sangat penting:
Dukungan SDK juga berbeda antara keduanya. User pool menawarkan dukungan SDK yang kaya untuk aplikasi web dan seluler yang berfokus pada manajemen pengguna, sementara identity pool terintegrasi erat dengan AWS SDK untuk akses sementara yang aman ke sumber daya AWS.
Dalam banyak kasus, kedua komponen digunakan bersama. User pool menangani otentikasi, dan identity pool memfasilitasi otorisasi ke layanan AWS.
Cara Kerja Otentikasi AWS Cognito
Memahami proses otentikasi penting bagi pengembang untuk menerapkan AWS Cognito secara efektif dan menelusuri potensi isu. Alur kerja melibatkan beberapa langkah berbeda yang dirancang untuk memastikan otentikasi pengguna yang aman dan efisien.
Proses otentikasi langkah demi langkah
Alur otentikasi khas dimulai dengan pendaftaran pengguna, di mana pengguna memberikan informasi yang diperlukan dan memverifikasi identitas mereka melalui konfirmasi email atau SMS. Anda dapat menyesuaikan proses ini untuk menyertakan langkah verifikasi tambahan atau integrasi dengan sistem identitas eksternal.
Berikutnya adalah proses masuk, yang melibatkan verifikasi kredensial pengguna terhadap user pool. Setelah otentikasi berhasil, AWS Cognito menerbitkan JSON Web Token (JWT) yang berisi informasi pengguna. Token ini dapat digunakan untuk mengakses sumber daya dan layanan yang dilindungi. Token memiliki waktu kedaluwarsa yang dapat dikonfigurasi dan dapat diperbarui untuk mempertahankan sesi pengguna tanpa memerlukan otentikasi ulang.
Setelah pengguna diautentikasi, manajemen sesi menjadi penting untuk memastikan mereka tetap terotentikasi saat berinteraksi dengan aplikasi. AWS Cognito menyediakan mekanisme bawaan untuk penyegaran token, pembatalan sesi, dan logout yang aman. Manajemen sesi yang efektif meningkatkan keamanan sekaligus mendukung pengalaman pengguna yang mulus.
Menyinkronkan data pengguna dengan AWS Cognito Sync
Untuk aplikasi yang memerlukan fungsionalitas lintas perangkat, AWS Cognito Sync memungkinkan sinkronisasi data pengguna terkait aplikasi di berbagai perangkat dan platform, menciptakan pengalaman yang konsisten apa pun cara pengguna mengakses aplikasi. Kemampuan ini sangat berharga untuk aplikasi seluler di mana pengguna mungkin berganti perangkat.
Sinkronisasi data meningkatkan pengalaman pengguna dengan mempertahankan status aplikasi, preferensi pengguna, dan pengaturan yang dipersonalisasi di seluruh sesi dan perangkat. Kasus penggunaan umum termasuk menyinkronkan progres permainan, pengaturan aplikasi, dan konten buatan pengguna. Layanan ini menangani penyelesaian konflik saat perubahan data terjadi di beberapa perangkat secara bersamaan.
Menyiapkan Lingkungan AWS Cognito Anda
Konfigurasi komponen AWS Cognito yang tepat penting untuk implementasi yang berhasil. Di bagian ini, saya akan memberikan panduan praktis untuk membangun lingkungan AWS Cognito Anda.
Membuat user pool
Menyiapkan user pool melibatkan beberapa keputusan konfigurasi kunci yang berdampak langsung pada fungsionalitas dan keamanan. Proses dimulai dengan menentukan pengaturan dasar, seperti jenis aplikasi, nama pool, dan atribut yang diperlukan untuk pendaftaran dan masuk.
Mengonfigurasi metode otentikasi melibatkan pemilihan opsi yang didukung untuk pendaftaran dan login pengguna. Ini mencakup penetapan kebijakan kata sandi, mengaktifkan atau menonaktifkan nama pengguna/email/nomor telepon sebagai opsi masuk, dan mengonfigurasi otentikasi multi-faktor (MFA).
Gambar di bawah menunjukkan bagian metode otentikasi dalam user pool. Di sini, Anda dapat mengonfigurasi cara user pool Anda menangani pesan email dan SMS untuk pengguna, menetapkan kebijakan kata sandi, dan mengelola pengaturan otentikasi lainnya. Misalnya, Anda dapat menentukan persyaratan kata sandi, seperti panjang minimum dan kompleksitas karakter, untuk meningkatkan keamanan.
Bagian sign-in menyediakan opsi untuk mengonfigurasi pengalaman masuk pengguna. Di sini, Anda dapat mengaktifkan otentikasi multi-faktor (MFA) untuk menambah lapisan keamanan ekstra dan menyiapkan pelacakan perangkat untuk mengingat perangkat pengguna. Anda juga dapat mengonfigurasi cara pengguna memulihkan akun jika mereka lupa kata sandi, yang ditampilkan di bagian pemulihan akun pengguna.
Bagian sign-up memungkinkan Anda mengelola proses pendaftaran bagi pengguna baru. Seperti terlihat pada gambar, Anda dapat memilih agar AWS Cognito secara otomatis mengirim pesan untuk memverifikasi dan mengonfirmasi atribut pengguna, dan Anda dapat menentukan atribut yang diperlukan untuk pengguna baru, seperti foto, nomor telepon, dan nama. Di sinilah Anda memutuskan informasi apa yang dikumpulkan dari pengguna saat pendaftaran.
Menentukan skema atribut adalah langkah penting lainnya. Anda dapat memilih dari atribut standar (misalnya, email, nomor telepon) atau menentukan atribut khusus yang disesuaikan dengan kebutuhan spesifik aplikasi Anda. Atribut ini memengaruhi informasi pengguna apa yang dikumpulkan dan bagaimana informasi itu digunakan. Selain itu, Anda dapat menyesuaikan klaim token untuk menyertakan data pengguna yang relevan yang digunakan dalam keputusan otorisasi di aplikasi Anda.
Untuk kustomisasi yang lebih lanjut, AWS Cognito mendukung trigger Lambda (dibahas di bab berikutnya), memungkinkan Anda menyisipkan logika bisnis ke berbagai tahap alur kerja otentikasi. Gambar menampilkan opsi untuk menambahkan trigger Lambda, seperti untuk peristiwa pendaftaran atau otentikasi khusus. Anda dapat menggunakan trigger ini untuk memfilter pendaftaran, memodifikasi pengguna, atau menambahkan alur otentikasi khusus.
Pengaturan keamanan semakin meningkatkan konfigurasi user pool Anda, sebagaimana diilustrasikan pada gambar. Ini termasuk:
Semua pengaturan ini harus selaras dengan kebutuhan kepatuhan aplikasi Anda, ekspektasi pengalaman pengguna, dan model ancaman.
Mengonfigurasi identity pool
Saat mengonfigurasi identity pool, tujuannya adalah memberikan akses ke layanan AWS bagi pengguna yang telah diautentikasi dengan menerbitkan kredensial AWS sementara melalui AWS Security Token Service (STS). Berikut pendekatan yang saya rekomendasikan untuk menyiapkan identity pool:
Dengan mengombinasikan user pool dan identity pool, Anda dapat menerapkan solusi otentikasi dan otorisasi yang lengkap, aman, skalabel, dan terintegrasi mendalam dengan ekosistem AWS.
Keamanan Lanjutan dan Kustomisasi
Di luar otentikasi dasar, AWS Cognito menawarkan fitur keamanan lanjutan dan opsi kustomisasi yang meningkatkan keamanan dan fungsionalitas aplikasi.
Mitigasi ancaman dan fitur keamanan
AWS Cognito mencakup beberapa mekanisme bawaan untuk membantu mempertahankan dari ancaman keamanan dan mendukung kepatuhan:
Bersama-sama, kapabilitas keamanan ini menjadi fondasi perlindungan identitas tingkat perusahaan yang dapat diskalakan sesuai kebutuhan aplikasi Anda.
Memperluas fungsionalitas dengan trigger Lambda
AWS Lambda trigger memungkinkan pengembang menyisipkan logika kustom ke dalam alur kerja otentikasi dan manajemen pengguna AWS Cognito. Trigger ini meningkatkan fleksibilitas dengan memungkinkan validasi, pengayaan, integrasi dengan sistem eksternal, dan kustomisasi pengalaman pengguna selama berbagai tahap siklus hidup otentikasi.
Fungsi Lambda dipanggil oleh AWS Cognito pada peristiwa tertentu seperti pendaftaran pengguna, masuk, pembuatan token, atau pengiriman pesan. Memahami jenis trigger, konteks eksekusi, dan penanganan error penting untuk mengelola dan menerapkan fungsi yang efektif.
Kasus penggunaan umum untuk trigger Lambda
Setiap titik trigger mendukung satu fungsi Lambda, dan beberapa peristiwa (seperti otentikasi kustom) memerlukan beberapa trigger yang terkoordinasi. Trigger berjalan dalam konteks eksekusi AWS Lambda standar dan harus dirancang dengan mempertimbangkan kinerja, penanganan error, dan keamanan.
Integrasi dengan Layanan AWS dan Penyedia Eksternal
Seperti yang saya soroti sebelumnya, kapabilitas integrasi AWS Cognito memperluas fungsionalitasnya melampaui otentikasi dasar, memungkinkan solusi identitas komprehensif yang dapat bekerja bersama layanan AWS lain dan penyedia eksternal.
Integrasi layanan AWS
AWS Cognito dapat terintegrasi langsung dengan API Gateway untuk mengaktifkan akses API yang aman. Saat pengguna melakukan otentikasi melalui AWS Cognito, layanan ini menerbitkan JSON Web Token (JWT) yang berisi klaim pengguna. Token ini digunakan untuk mengotorisasi permintaan ke endpoint API yang dilindungi, memastikan hanya pengguna yang telah diautentikasi dengan izin yang sesuai yang dapat mengakses layanan backend. Klaim pengguna yang disematkan dalam token, seperti keanggotaan grup atau atribut kustom, dapat dievaluasi oleh layanan hilir untuk menegakkan kontrol akses yang terperinci.
Pengembang dapat semakin meningkatkan integrasi menggunakan AWS Amplify Framework, yang menyederhanakan proses menghubungkan AWS Cognito dengan aplikasi web dan seluler. Amplify menyediakan komponen otentikasi siap pakai, menangani manajemen token secara otomatis, dan merampingkan konfigurasi backend. Ini secara signifikan mengurangi waktu pengembangan sambil tetap mematuhi praktik keamanan terbaik, memungkinkan tim lebih fokus pada fitur produk daripada infrastruktur.
Federasi identitas eksternal
AWS Cognito juga mendukung integrasi dengan penyedia identitas eksternal, memungkinkan login sosial dan otentikasi perusahaan. Aplikasi dapat mengizinkan pengguna masuk dengan akun yang sudah ada dari penyedia seperti Google, Facebook, atau Apple, serta sistem perusahaan SAML atau OpenID Connect (OIDC). Ini dilakukan dengan mengonfigurasi penyedia identitas di konsol AWS Cognito dan menautkannya ke user pool atau identity pool.
Memfederasikan identitas eksternal melalui AWS Cognito memusatkan manajemen pengguna, meskipun otentikasi ditangani oleh sistem pihak ketiga. Konsolidasi ini menyederhanakan audit, meningkatkan visibilitas keamanan, dan memastikan kepatuhan terhadap kebijakan organisasi. Bagi pengguna akhir, hasilnya adalah pengalaman masuk yang lebih ringkas yang menghilangkan kebutuhan mengelola banyak kredensial di berbagai layanan.
Keamanan dan Perlindungan Data
Keamanan di AWS Cognito juga melampaui otentikasi sederhana, mencakup perlindungan data yang komprehensif dan pemenuhan kepatuhan regulasi. Ini memastikan bahwa informasi pengguna dan integritas aplikasi terlindungi sepanjang siklus hidup identitas.
Enkripsi data dan kepatuhan
Data pengguna dalam AWS Cognito dilindungi melalui enkripsi saat menganggur maupun saat transit, sehingga memberikan keamanan menyeluruh untuk informasi sensitif. Data yang disimpan di user pool dan identity pool dienkripsi menggunakan kunci yang dikelola AWS, sementara komunikasi antara klien dan layanan AWS memanfaatkan protokol TLS untuk mengamankan pertukaran data.
AWS Cognito mematuhi berbagai standar industri dan kerangka kerja kepatuhan, termasuk GDPR untuk privasi data, HIPAA untuk keamanan informasi kesehatan, dan sertifikasi SOC (Service Organization Controls). Sertifikasi ini membantu organisasi memenuhi persyaratan regulasi yang ketat saat mengelola identitas dan kontrol akses.
Fitur keamanan lanjutan
Seperti terlihat pada bab sebelumnya, AWS Cognito menawarkan fitur keamanan lanjutan untuk meningkatkan perlindungan dan mendeteksi potensi ancaman. Otentikasi adaptif mengevaluasi sinyal risiko selama upaya masuk dan dapat menerapkan langkah verifikasi tambahan, seperti otentikasi multi-faktor (MFA), saat terdeteksi perilaku mencurigakan. Pelacakan perangkat memungkinkan pemantauan perangkat pengguna untuk mengidentifikasi pola akses yang tidak biasa atau tidak sah.
Untuk pemantauan keamanan berkelanjutan, AWS Cognito terintegrasi dengan AWS CloudWatch dan CloudTrail, menyediakan log dan metrik terperinci tentang peristiwa otentikasi dan penggunaan API. Alat-alat ini memungkinkan deteksi anomali secara real-time dan mendukung alur kerja respons insiden otomatis, membantu mempertahankan posture keamanan aplikasi Anda.
Pertimbangan Operasional dan Praktik Terbaik
Berhasil menerapkan AWS Cognito memerlukan perhatian cermat pada faktor operasional yang memengaruhi kinerja, efisiensi biaya, dan pemeliharaan jangka panjang. Memahami pertimbangan ini memastikan sistem manajemen identitas Anda berskala andal sesuai kebutuhan aplikasi.
Penetapan harga dan pemilihan tier
AWS Cognito menawarkan berbagai tier harga yang bervariasi dalam fitur dan kapabilitas, termasuk faktor seperti jumlah pengguna aktif bulanan dan opsi otentikasi yang tersedia.
Memilih tier yang tepat melibatkan penilaian volume pengguna aplikasi Anda, fitur keamanan yang diperlukan, dan pertumbuhan yang diharapkan. Memilih tier yang sesuai menyeimbangkan pengelolaan biaya dengan fungsionalitas yang diperlukan untuk mendukung basis pengguna dan kebutuhan bisnis Anda secara efektif.
Strategi penyebaran global
Untuk aplikasi dengan basis pengguna global, menyebarkan AWS Cognito di beberapa wilayah AWS dapat mengurangi latensi dan meningkatkan ketersediaan. Namun, penyebaran seperti itu memerlukan strategi untuk memastikan konsistensi dan sinkronisasi data antar wilayah.
Pendekatan umum yang saya rekomendasikan termasuk menggunakan pengaturan wilayah primer-sekunder atau mengelola user pool regional dengan mekanisme replikasi atau sinkronisasi data. Perencanaan yang tepat mengatasi tantangan seperti konsistensi akhirnya, penanganan failover, dan kepatuhan terhadap persyaratan residensi data.
Manajemen atribut dan migrasi
Mengelola atribut pengguna secara efektif melibatkan mengantisipasi perubahan pada skema data pengguna dan merencanakan migrasi dengan cermat. Saat mengembangkan kebutuhan atribut atau bermigrasi dari sistem identitas yang ada, saya selalu menekankan pentingnya merancang pembaruan skema yang fleksibel untuk meminimalkan gangguan.
AWS Cognito mendukung atribut khusus dan memungkinkan pemetaan atribut selama migrasi, sehingga transisi berjalan mulus. Praktik terbaik meliputi pengujian menyeluruh, pemberian versi pada skema, dan komunikasi yang jelas dengan pengguna untuk memastikan integritas data dan pengalaman pengguna yang mulus selama perubahan.
Kesimpulan
Dari pengalaman saya, AWS Cognito menyederhanakan kompleksitas manajemen identitas modern dengan kombinasi fleksibilitas, skalabilitas, dan keamanan yang kuat. Dengan membedakan secara jelas antara user pool dan identity pool, memanfaatkan kapabilitas keamanan lanjutan, dan terintegrasi mulus dengan layanan AWS lainnya, saya mendapati layanan ini secara signifikan merampingkan pengembangan aplikasi yang aman dan ramah pengguna.
Untuk memaksimalkan nilai AWS Cognito, saya merekomendasikan meninjau konfigurasi keamanan secara berkala, mengeksplorasi trigger Lambda kustom, dan secara proaktif memantau pola akses pengguna. Dalam proyek saya, perencanaan yang matang dan pengelolaan berkelanjutan secara konsisten menjadi kunci keberhasilan.
Untuk terus belajar, pastikan Anda melihat sumber berikut: