Bảo mật danh tính người dùng và quản lý quyền truy cập ứng dụng chưa bao giờ phức tạp đến vậy, đặc biệt khi các ứng dụng hiện đại mở rộng quy mô và mối đe dọa không ngừng tiến hóa. Trong suốt kinh nghiệm làm nhà phát triển, tôi nhận thấy các hệ thống xác thực vững chắc là thiết yếu, nhưng tự xây dựng từ đầu có thể nhanh chóng trở nên quá tải. Đó là lý do tôi tin dùng AWS Cognito — một nền tảng quản lý danh tính và truy cập mạnh mẽ giúp đơn giản hóa xác thực và phân quyền, tích hợp mượt mà với các dịch vụ AWS khác, và mang lại bảo mật cấp doanh nghiệp ngay từ đầu.
Trong hướng dẫn này, tôi sẽ chia sẻ những hiểu biết về các tính năng chính, kiến trúc, thiết lập và các khả năng bảo mật nâng cao của AWS Cognito, giúp bạn xây dựng các giải pháp an toàn, có khả năng mở rộng và thân thiện với người dùng.
Nếu bạn mới tìm hiểu về Công nghệ và Dịch vụ Bảo mật của AWS, hãy cân nhắc tham gia một trong các khóa học của chúng tôi như AWS Cloud Technology and Services, AI Security and Risk Management hoặc AI Ethics.
AWS Cognito là gì?
Tôi xem AWS Cognito như một bước chuyển căn bản trong cách các nhà phát triển tiếp cận quản lý danh tính cho ứng dụng hiện đại. Dịch vụ quản lý hoàn toàn này cung cấp năng lực CIAM (quản lý danh tính và truy cập cho khách hàng), loại bỏ nhu cầu xây dựng hệ thống xác thực từ đầu.
AWS Cognito
AWS Cognito là một dịch vụ danh tính toàn diện xử lý đăng ký, xác thực và phân quyền cho ứng dụng web và di động. Nó tích hợp liền mạch với các dịch vụ AWS khác đồng thời hỗ trợ nhà cung cấp danh tính bên ngoài, tạo nên trải nghiệm xác thực thống nhất.
Tôi cho rằng hiểu rõ kiến trúc của nó là điều cốt yếu với các nhà phát triển xây dựng ứng dụng có khả năng mở rộng và yêu cầu quản lý người dùng an toàn, vì nó tác động trực tiếp đến cách người dùng tương tác với ứng dụng và truy cập tài nguyên.
Lợi ích chính của AWS Cognito
Qua công việc với nhiều hệ thống danh tính, tôi thấy lợi thế của việc triển khai AWS Cognito vượt xa khả năng xác thực cơ bản. AWS Cognito thay đổi cách tổ chức tiếp cận quản lý danh tính bằng cách cung cấp các giải pháp cấp doanh nghiệp mà không kèm độ phức tạp của hệ thống truyền thống.
CIAM có khả năng mở rộng
Tính bảo mật và khả năng mở rộng của Cognito khiến nó lý tưởng cho CIAM, có thể xử lý hàng triệu người dùng mà không ảnh hưởng đến hiệu năng.
Dịch vụ tự động mở rộng theo nhu cầu, đảm bảo trải nghiệm nhất quán trong các đợt tăng lưu lượng hoặc giai đoạn tăng trưởng. Các tính năng bảo mật được tích hợp sẵn thay vì bổ sung sau, cung cấp lớp bảo vệ vững chắc trước các lỗ hổng xác thực thường gặp.
Tích hợp và tùy biến linh hoạt
Khả năng tích hợp là một lợi thế lớn khác, khi AWS Cognito hỗ trợ nhiều loại ứng dụng, bao gồm web, di động và desktop.
Dịch vụ cung cấp nhiều tùy chọn tùy biến, cho phép nhà phát triển điều chỉnh luồng xác thực phù hợp yêu cầu kinh doanh cụ thể. Tính linh hoạt này mở rộng đến thương hiệu, thiết kế trải nghiệm người dùng và tích hợp với hệ thống sẵn có.
Đơn giản hóa quản lý truy cập trên các dịch vụ AWS
AWS Cognito cũng đơn giản hóa quản lý truy cập đến các dịch vụ và tài nguyên AWS, loại bỏ nhu cầu duy trì nhiều hệ thống xác thực. Người dùng có thể xác thực một lần và nhận quyền truy cập phù hợp đến nhiều dịch vụ AWS dựa trên vai trò và quyền hạn của họ.
Các tính năng bảo mật nâng cao cải thiện quy trình đăng ký và đăng nhập thông qua xác thực đa yếu tố, xác thực thích ứng và năng lực phát hiện mối đe dọa toàn diện.
Các trường hợp sử dụng phổ biến của AWS Cognito
Từ kinh nghiệm ở nhiều dự án, các ứng dụng của AWS Cognito cho thấy tính đa dụng của nó trên nhiều ngành và kịch bản. Hiểu các bối cảnh này giúp nhà phát triển xác định chiến lược triển khai tối ưu.
Tương tác khách hàng với xác thực linh hoạt
Một trường hợp sử dụng chính là tương tác khách hàng thông qua các luồng xác thực linh hoạt, tùy biến. Nền tảng thương mại điện tử dùng AWS Cognito để tạo trải nghiệm mua sắm cá nhân hóa, trong khi nền tảng nội dung tận dụng để quản lý truy cập theo thuê bao. Dịch vụ hỗ trợ đăng nhập xã hội, cho phép người dùng đăng nhập bằng tài khoản sẵn có từ Google, Facebook và các nhà cung cấp khác, giảm thiểu ma sát trong quá trình đăng ký.
Quản lý danh tính B2B trong ứng dụng đa tenant
Một ứng dụng lớn thứ hai tôi từng gặp là quản lý danh tính doanh nghiệp (B2B) trong ứng dụng đa tenant, thể hiện năng lực cấp doanh nghiệp của AWS Cognito. Tổ chức có thể tạo các nhóm người dùng riêng cho từng khách hàng trong khi vẫn duy trì quản lý tập trung. Cách tiếp cận này cho phép giải pháp gắn nhãn trắng, nơi mỗi khách hàng giữ thương hiệu và trải nghiệm riêng trong khi dùng chung hạ tầng.
Bảo mật phân quyền máy-với-máy (M2M)
Vượt ra ngoài xác thực người dùng, AWS Cognito còn xuất sắc trong việc bảo mật phân quyền M2M cho kiến trúc IoT hoặc vi dịch vụ, cho thấy tính linh hoạt kỹ thuật của nó. Thiết bị IoT có thể xác thực và nhận thông tin xác thực tạm thời để truy cập tài nguyên AWS cụ thể, trong khi vi dịch vụ có thể xác thực token người dùng để đảm bảo phân quyền đúng. Khả năng này thiết yếu cho kiến trúc phân tán hiện đại nơi nhiều dịch vụ cần xác minh danh tính người dùng.
Kích hoạt truy cập theo vai trò đến tài nguyên AWS
Cuối cùng, một trong những trường hợp mạnh mẽ nhất tôi từng trải nghiệm là cung cấp truy cập theo vai trò đến tài nguyên AWS cụ thể. AWS Cognito tích hợp liền mạch với hệ sinh thái AWS rộng hơn, cho phép người dùng nhận các mức truy cập khác nhau đến S3 bucket, hàm Lambda và nhiều dịch vụ khác dựa trên vai trò và thuộc tính của họ. Điều này cho phép triển khai các sơ đồ phân quyền tinh vi, chi tiết.
Hiểu kiến trúc AWS Cognito
Kiến trúc của AWS Cognito xoay quanh hai thành phần chính phối hợp để cung cấp quản lý danh tính toàn diện. Theo kinh nghiệm của tôi, hiểu các yếu tố kiến trúc này là thiết yếu cho triển khai hiệu quả.
User pool: động cơ xác thực
User pool đóng vai trò như động cơ xác thực trong AWS Cognito, xử lý mọi khía cạnh đăng ký, đăng nhập và quản lý hồ sơ người dùng. Chúng duy trì thư mục người dùng và cung cấp dịch vụ xác thực cho ứng dụng, hỗ trợ nhiều phương thức xác thực bao gồm tên người dùng/mật khẩu truyền thống, nhà cung cấp danh tính xã hội và hệ thống danh tính doanh nghiệp dựa trên SAML.
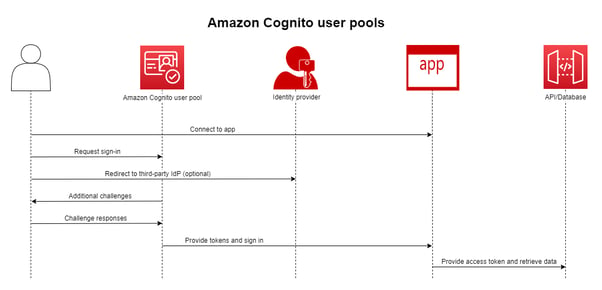
AWS Cognito User Pools
Đáng chú ý là các tùy chọn xác thực vượt xa thông tin xác thực cơ bản. Có thể tích hợp mượt mà các nhà cung cấp xã hội như Google, Facebook và Amazon, cho phép người dùng đăng nhập bằng tài khoản sẵn có.
Với kịch bản doanh nghiệp, tích hợp danh tính qua SAML và OpenID Connect cho phép tổ chức giữ nguyên hạ tầng danh tính hiện có trong khi tận dụng năng lực của AWS Cognito.
Các tính năng bảo mật trong user pool cũng là điểm quan trọng cần cân nhắc. Chúng bao gồm xác thực đa yếu tố (MFA) mạnh mẽ, chính sách mật khẩu tùy chỉnh và các tùy chọn khôi phục tài khoản, v.v.
Những mục này có thể cấu hình để đáp ứng chính sách tổ chức hoặc yêu cầu tuân thủ. Tôi luôn khuyến nghị lập kế hoạch lược đồ thuộc tính trước khi tạo user pool, vì các lược đồ này xác định thông tin nào được thu thập và lưu trữ về người dùng, ảnh hưởng đến cả chức năng và cân nhắc tuân thủ.
Identity pool: bộ trung gian phân quyền
Identity pool hoạt động như bộ trung gian phân quyền, chuyển đổi danh tính người dùng đã xác thực thành thông tin xác thực AWS tạm thời. Khác với user pool, chúng không lưu trữ thông tin người dùng. Thay vào đó, chúng tập trung cung cấp quyền truy cập được kiểm soát đến tài nguyên AWS dựa trên danh tính đã xác minh từ nhiều nguồn.
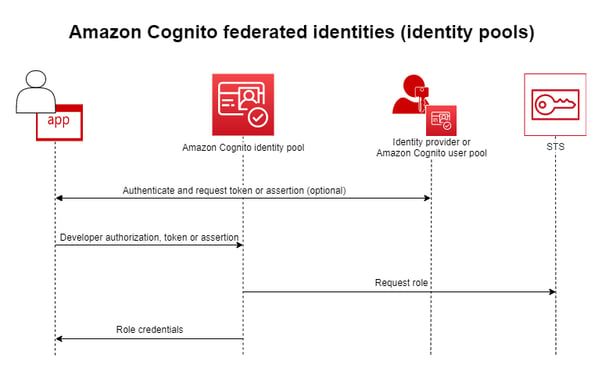
AWS Cognito Identity Pools
Chức năng cốt lõi của identity pool là cung cấp thông tin xác thực AWS tạm thời thông qua AWS Security Token Service (STS). Những thông tin xác thực này có thời hạn ngắn và quyền hạn cụ thể, tuân theo nguyên tắc đặc quyền tối thiểu. Cách tiếp cận này đảm bảo người dùng và ứng dụng chỉ được truy cập tài nguyên cần thiết cho tác vụ hiện tại.
Điều tôi đặc biệt đánh giá cao ở identity pool là cách chúng xuất sắc trong việc ánh xạ danh tính đến vai trò IAM thông qua các quy tắc dựa trên thuộc tính. Việc ánh xạ có thể dựa trên thuộc tính người dùng, thành viên nhóm hoặc thông tin ngữ cảnh khác. Tính linh hoạt này cho phép các sơ đồ phân quyền tinh vi, có thể thích ứng với các loại người dùng và yêu cầu truy cập khác nhau.
User pool và identity pool: Hiểu sự khác biệt
Sự khác biệt giữa user pool và identity pool thường gây nhầm lẫn. Tuy nhiên, hiểu vai trò tương ứng của chúng là rất quan trọng:
- User pool quản lý xác thực, xác minh ai là người dùng. Chúng lý tưởng cho các tình huống cần đăng ký, quy trình đăng nhập, quản lý hồ sơ và tích hợp với nhà cung cấp danh tính bên ngoài.
- Identity pool quản lý phân quyền, xác định những gì người dùng có thể truy cập. Chúng được dùng để gán quyền truy cập tài nguyên AWS cho người dùng đã xác thực, dù họ đến từ user pool của AWS Cognito hay nhà cung cấp bên ngoài.
Hỗ trợ SDK cũng khác nhau. User pool cung cấp hỗ trợ SDK phong phú cho ứng dụng web và di động tập trung vào quản lý người dùng, trong khi identity pool tích hợp chặt chẽ với các AWS SDK để cấp quyền tạm thời, an toàn đến tài nguyên AWS.
Trong nhiều trường hợp, cả hai thành phần được sử dụng cùng nhau. User pool xử lý xác thực, còn identity pool tạo điều kiện phân quyền đến các dịch vụ AWS.
Cách thức xác thực của AWS Cognito hoạt động
Hiểu quy trình xác thực là điều cần thiết để nhà phát triển triển khai AWS Cognito hiệu quả và xử lý sự cố. Quy trình gồm nhiều bước riêng biệt nhằm đảm bảo xác thực người dùng an toàn và hiệu quả.
Quy trình xác thực từng bước
Luồng xác thực điển hình bắt đầu với đăng ký, nơi người dùng cung cấp thông tin cần thiết và xác minh danh tính qua email hoặc SMS. Bạn có thể tùy chỉnh quy trình này để bổ sung các bước xác minh hoặc tích hợp với hệ thống danh tính bên ngoài.
Tiếp theo là quy trình đăng nhập, bao gồm xác minh thông tin đăng nhập với user pool. Khi xác thực thành công, AWS Cognito sẽ cấp JSON Web Token (JWT) chứa thông tin người dùng. Các token này có thể dùng để truy cập tài nguyên và dịch vụ được bảo vệ. Token có thời hạn hết hạn có thể cấu hình và có thể làm mới để duy trì phiên mà không cần xác thực lại.
Khi người dùng đã xác thực, quản lý phiên trở nên quan trọng để đảm bảo họ vẫn được xác thực khi tương tác với ứng dụng. AWS Cognito cung cấp cơ chế tích hợp để làm mới token, vô hiệu hóa phiên và đăng xuất an toàn. Quản lý phiên hiệu quả tăng cường bảo mật đồng thời hỗ trợ trải nghiệm liền mạch.
Đồng bộ dữ liệu người dùng với AWS Cognito Sync
Với các ứng dụng cần hoạt động đa thiết bị, AWS Cognito Sync cho phép đồng bộ dữ liệu người dùng liên quan đến ứng dụng trên nhiều thiết bị và nền tảng, tạo trải nghiệm nhất quán bất kể cách người dùng truy cập. Khả năng này đặc biệt hữu ích cho ứng dụng di động nơi người dùng có thể chuyển đổi giữa các thiết bị.
Đồng bộ dữ liệu cải thiện trải nghiệm bằng cách duy trì trạng thái ứng dụng, tùy chọn và cài đặt cá nhân hóa giữa các phiên và thiết bị. Trường hợp phổ biến gồm đồng bộ tiến trình trò chơi, cài đặt ứng dụng và nội dung do người dùng tạo. Dịch vụ xử lý phân giải xung đột khi dữ liệu thay đổi đồng thời trên nhiều thiết bị.
Thiết lập môi trường AWS Cognito của bạn
Cấu hình đúng các thành phần AWS Cognito là điều thiết yếu cho triển khai thành công. Trong phần này, tôi sẽ đưa ra hướng dẫn thực tiễn để thiết lập môi trường AWS Cognito của bạn.
Tạo user pool
Thiết lập user pool liên quan đến một số quyết định cấu hình quan trọng tác động trực tiếp đến chức năng và bảo mật. Quy trình bắt đầu bằng việc xác định cài đặt cơ bản như loại ứng dụng, tên pool và các thuộc tính bắt buộc cho đăng ký và đăng nhập.
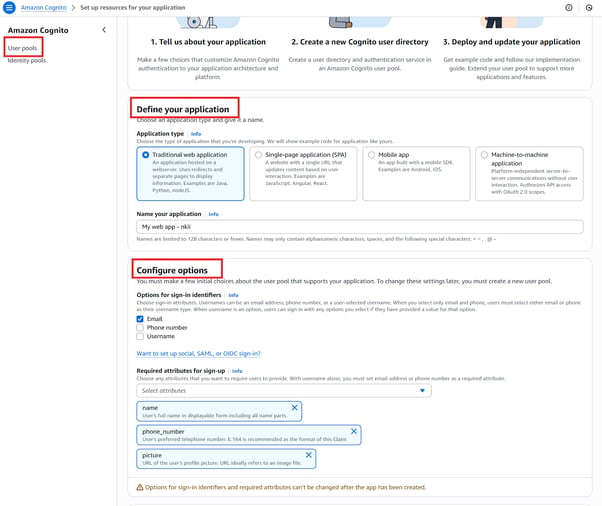
Cấu hình phương thức xác thực bao gồm chọn các tùy chọn hỗ trợ cho đăng ký và đăng nhập. Điều này gồm thiết lập chính sách mật khẩu, bật/tắt tên người dùng/email/số điện thoại làm tùy chọn đăng nhập và cấu hình xác thực đa yếu tố (MFA).
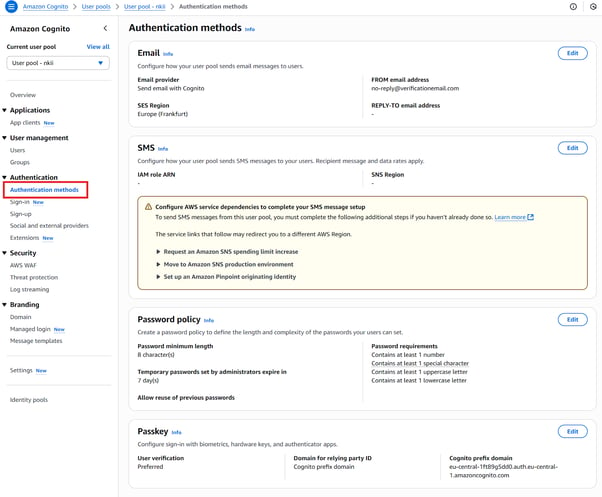
Hình dưới đây hiển thị phần phương thức xác thực trong user pool. Tại đây, bạn có thể cấu hình cách user pool xử lý email và SMS cho người dùng, đặt chính sách mật khẩu và quản lý các cài đặt xác thực khác. Ví dụ, bạn có thể xác định yêu cầu mật khẩu như độ dài tối thiểu và độ phức tạp ký tự để tăng cường bảo mật.
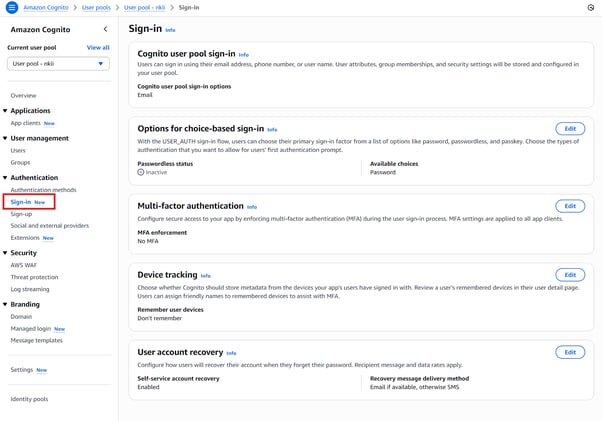
Phần đăng nhập cung cấp các tùy chọn cấu hình trải nghiệm đăng nhập người dùng. Tại đây, bạn có thể bật MFA để bổ sung lớp bảo mật và thiết lập theo dõi thiết bị để ghi nhớ thiết bị người dùng. Bạn cũng có thể cấu hình cách người dùng khôi phục tài khoản nếu quên mật khẩu, nằm trong phần khôi phục tài khoản người dùng.
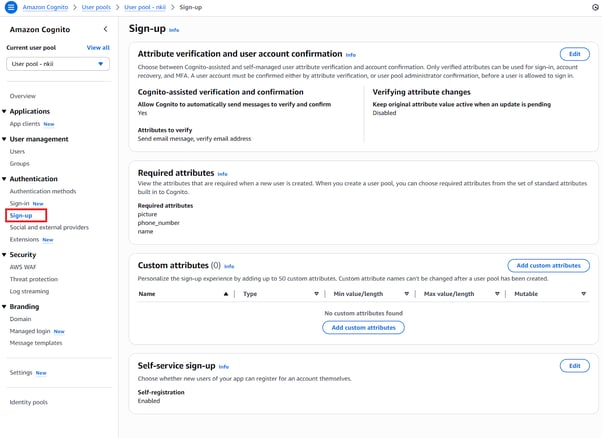
Phần đăng ký cho phép bạn quản lý quy trình ghi danh người dùng mới. Như trong hình, bạn có thể chọn để AWS Cognito tự động gửi tin nhắn xác minh và xác nhận thuộc tính người dùng, và có thể chỉ định các thuộc tính bắt buộc cho người dùng mới như ảnh, số điện thoại và tên. Đây là nơi bạn quyết định thông tin nào sẽ được thu thập khi đăng ký.
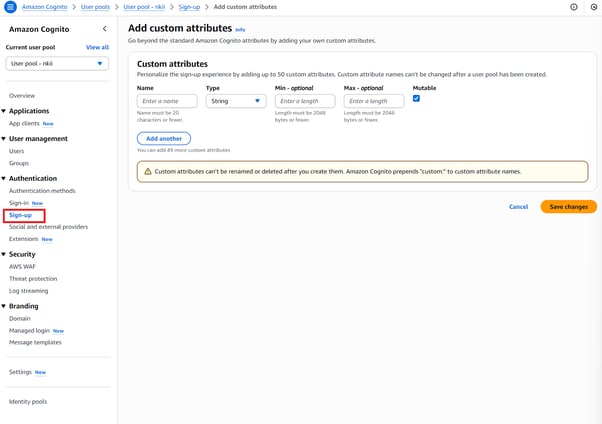
Xác định lược đồ thuộc tính là một bước quan trọng khác. Bạn có thể chọn các thuộc tính tiêu chuẩn (ví dụ: email, số điện thoại) hoặc xác định thuộc tính tùy chỉnh phù hợp nhu cầu cụ thể của ứng dụng. Những thuộc tính này ảnh hưởng đến thông tin người dùng được thu thập và cách sử dụng. Ngoài ra, bạn có thể tùy chỉnh claim trong token để bao gồm dữ liệu người dùng liên quan dùng trong quyết định phân quyền trong ứng dụng.
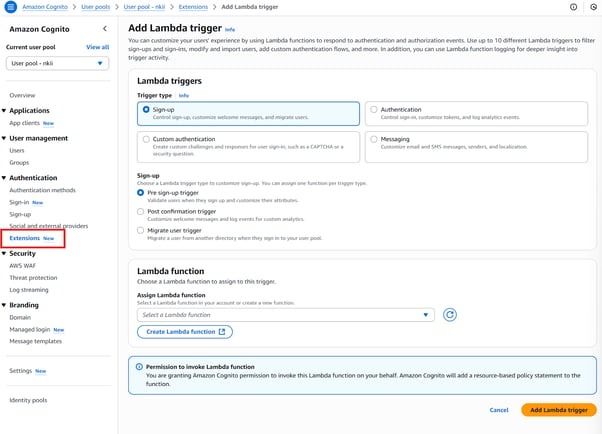
Với tùy biến nâng cao hơn, AWS Cognito hỗ trợ Lambda trigger (đề cập ở chương sau), cho phép bạn chèn logic nghiệp vụ vào các giai đoạn khác nhau của quy trình xác thực. Hình minh họa các tùy chọn thêm Lambda trigger, như cho sự kiện đăng ký hoặc xác thực tùy chỉnh. Bạn có thể dùng các trigger này để lọc đăng ký, chỉnh sửa người dùng hoặc thêm luồng xác thực tùy chỉnh.
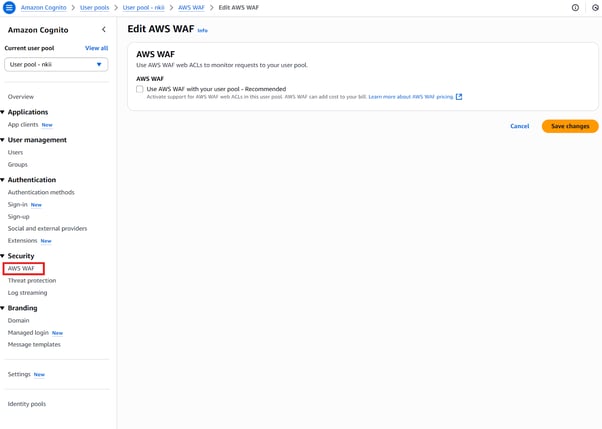
Các cài đặt bảo mật tiếp tục tăng cường cấu hình user pool của bạn, như minh họa trong hình. Bao gồm:
- Tích hợp AWS WAF (tường lửa ứng dụng web) (trình bày ở chương sau)
- Xác thực thích ứng để phát hiện và phản hồi hành vi đáng ngờ
- Phát hiện thông tin xác thực bị lộ để thông báo người dùng về khả năng rò rỉ
- Truyền log đến Amazon CloudWatch hoặc dịch vụ khác để kiểm toán và giám sát hoạt động xác thực.
Tất cả các thiết lập này cần phù hợp với nhu cầu tuân thủ, kỳ vọng trải nghiệm người dùng và mô hình đe dọa của ứng dụng bạn.
Cấu hình identity pool
Khi cấu hình identity pool, mục tiêu là cung cấp cho người dùng đã xác thực quyền truy cập dịch vụ AWS bằng cách cấp thông tin xác thực AWS tạm thời qua AWS Security Token Service (STS). Đây là cách tôi khuyến nghị để thiết lập identity pool:
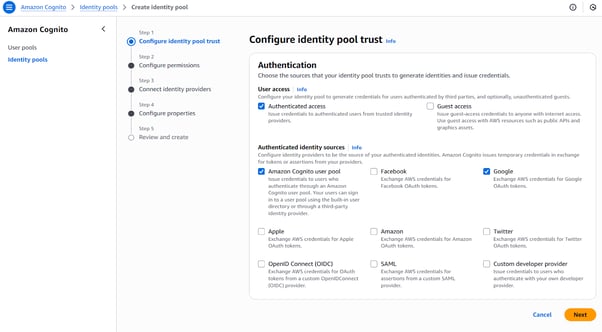
- Tạo identity pool mới: Bắt đầu bằng cách tạo một identity pool trong bảng điều khiển AWS Cognito hoặc AWS CLI. Đặt tên và bật quyền truy cập cho người dùng đã xác thực.
- Kết nối nhà cung cấp danh tính: Chỉ định các nhà cung cấp xác thực bạn muốn dùng. Có thể bao gồm:
- User pool của AWS Cognito (cho người dùng đăng ký qua ứng dụng của bạn)
- Nhà cung cấp danh tính xã hội (ví dụ: Google, Facebook, Apple)
- Nhà cung cấp danh tính doanh nghiệp dựa trên SAML
- Nhà cung cấp OpenID Connect (OIDC)
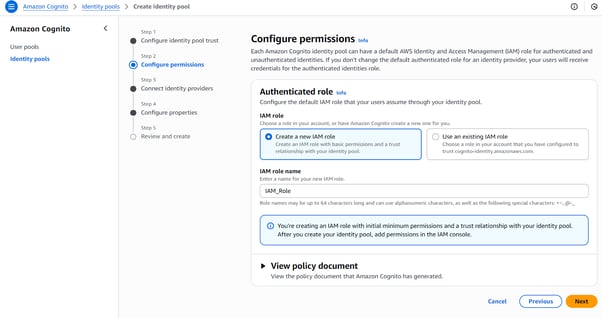
- Xác định vai trò IAM: Thiết lập vai trò IAM cho cả người dùng đã xác thực và chưa xác thực. Các vai trò này kiểm soát tài nguyên AWS nào người dùng có thể truy cập. Vai trò chưa xác thực có thể dùng cho truy cập khách (nếu cần), trong khi vai trò đã xác thực thường ánh xạ đến người dùng đã đăng nhập.
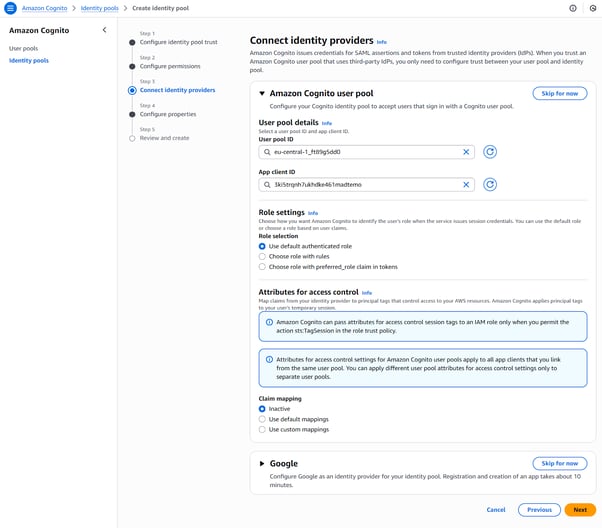
Bằng cách kết hợp user pool và identity pool, bạn có thể triển khai giải pháp xác thực và phân quyền hoàn chỉnh — an toàn, có khả năng mở rộng và tích hợp sâu với hệ sinh thái AWS.
Bảo mật nâng cao và Tùy biến
Vượt trên xác thực cơ bản, AWS Cognito cung cấp các tính năng bảo mật nâng cao và tùy chọn tùy biến giúp tăng cường bảo mật và chức năng của ứng dụng.
Giảm thiểu đe dọa và tính năng bảo mật
AWS Cognito bao gồm nhiều cơ chế tích hợp để hỗ trợ phòng vệ trước các mối đe dọa và hỗ trợ tuân thủ:
- AWS WAF (Tường lửa Ứng dụng Web) giúp bảo vệ ứng dụng khỏi các tấn công web phổ biến như SQL injection và cross-site scripting (XSS). Có thể áp dụng quy tắc WAF lên endpoint của user pool để lọc yêu cầu độc hại.
- Phát hiện thông tin xác thực bị lộ tự động nhận diện khi thông tin xác thực của người dùng xuất hiện trong các vụ rò rỉ dữ liệu đã biết. Khi phát hiện trùng khớp, AWS Cognito có thể nhắc người dùng đặt lại mật khẩu hoặc chặn truy cập cho đến khi xử lý xong.
- Xác thực dựa trên rủi ro đánh giá hành vi người dùng và tín hiệu ngữ cảnh (như địa chỉ IP, dấu vân tay thiết bị, vị trí) để nhận diện đăng nhập đáng ngờ. Dựa trên mức độ rủi ro, AWS Cognito có thể:
- Yêu cầu xác minh bổ sung (ví dụ: MFA)
- Từ chối truy cập
- Hoặc cho phép đăng nhập kèm cảnh báo để giám sát
- Dấu vết kiểm toán có thể được tạo bằng cách truyền log AWS Cognito đến Amazon CloudWatch, AWS CloudTrail hoặc các công cụ quan sát khác. Những log này thiết yếu cho giám sát hoạt động xác thực, hỗ trợ kiểm toán tuân thủ và điều tra pháp chứng sau sự cố bảo mật.
Kết hợp lại, các năng lực bảo mật này tạo nền tảng bảo vệ danh tính cấp doanh nghiệp có thể mở rộng theo nhu cầu ứng dụng của bạn.
Mở rộng chức năng với Lambda trigger
Lambda trigger của AWS cho phép nhà phát triển chèn logic tùy chỉnh vào quy trình xác thực và quản lý người dùng của AWS Cognito. Các trigger này tăng tính linh hoạt bằng cách cho phép kiểm tra hợp lệ, làm giàu dữ liệu, tích hợp với hệ thống bên ngoài và tùy biến trải nghiệm người dùng trong các giai đoạn khác nhau của vòng đời xác thực.
Hàm Lambda được AWS Cognito gọi tại các sự kiện cụ thể như đăng ký, đăng nhập, tạo token hoặc gửi tin nhắn. Hiểu loại trigger, ngữ cảnh thực thi và xử lý lỗi là điều thiết yếu để quản lý và triển khai hàm hiệu quả.
Các trường hợp dùng phổ biến cho Lambda trigger
- Xác thực trước đăng ký: Đảm bảo người dùng đáp ứng điều kiện nhất định (ví dụ: hạn chế tên miền email, trường tùy chỉnh).
- Hành động sau xác nhận: Gửi thông điệp chào mừng hoặc tích hợp với hệ thống tiếp thị và CRM.Luồng xác thực tùy chỉnh: Triển khai thử thách đăng nhập nhiều bước như CAPTCHA, mã bảo mật hoặc câu hỏi bảo mật.
- Di trú người dùng: Di chuyển người dùng từ nhà cung cấp danh tính bên ngoài một cách liền mạch trong lần đăng nhập đầu tiên.
- Tùy biến token: Chèn claim bổ sung vào token để phục vụ logic phân quyền chi tiết.
- Tùy biến thông điệp: Cá nhân hóa nội dung email/SMS hoặc bản địa hóa thông điệp dựa trên thuộc tính người dùng.
Mỗi điểm trigger hỗ trợ một hàm Lambda, và một số sự kiện (như xác thực tùy chỉnh) yêu cầu nhiều trigger phối hợp. Trigger chạy trong ngữ cảnh thực thi tiêu chuẩn của AWS Lambda và cần được thiết kế chú trọng hiệu năng, xử lý lỗi và bảo mật.
Tích hợp với dịch vụ AWS và nhà cung cấp bên ngoài
Như tôi đã nhấn mạnh trước đó, khả năng tích hợp của AWS Cognito mở rộng chức năng vượt ra ngoài xác thực cơ bản, cho phép các giải pháp danh tính toàn diện hoạt động cùng các dịch vụ AWS khác và nhà cung cấp bên ngoài.
Tích hợp dịch vụ AWS
AWS Cognito có thể tích hợp trực tiếp với API Gateway để bật truy cập API an toàn. Khi người dùng xác thực thông qua AWS Cognito, dịch vụ sẽ cấp JSON Web Token (JWT) chứa claim người dùng. Các token này được dùng để ủy quyền yêu cầu đến các endpoint API được bảo vệ, đảm bảo chỉ người dùng đã xác thực với quyền phù hợp mới truy cập được dịch vụ backend. Các claim nhúng trong token, như thành viên nhóm hoặc thuộc tính tùy chỉnh, có thể được dịch vụ hạ nguồn đánh giá để áp dụng kiểm soát truy cập chi tiết.
Nhà phát triển có thể tăng cường tích hợp với AWS Amplify Framework, giúp đơn giản hóa việc kết nối AWS Cognito với ứng dụng web và di động. Amplify cung cấp các thành phần xác thực dùng ngay, tự động xử lý quản lý token và đơn giản hóa cấu hình backend. Điều này giảm đáng kể thời gian phát triển trong khi vẫn tuân thủ thực tiễn bảo mật tốt, cho phép đội ngũ tập trung hơn vào tính năng sản phẩm thay vì hạ tầng.
Liên kết danh tính bên ngoài
AWS Cognito cũng hỗ trợ tích hợp với nhà cung cấp danh tính bên ngoài, cho phép đăng nhập xã hội và xác thực doanh nghiệp. Ứng dụng có thể cho phép người dùng đăng nhập bằng tài khoản sẵn có từ Google, Facebook hoặc Apple, cũng như hệ thống SAML hoặc OpenID Connect (OIDC) của doanh nghiệp. Điều này được thực hiện bằng cách cấu hình nhà cung cấp danh tính trong bảng điều khiển AWS Cognito và liên kết chúng với user pool hoặc identity pool.
Liên kết danh tính bên ngoài qua AWS Cognito giúp tập trung quản lý người dùng, ngay cả khi xác thực do hệ thống bên thứ ba xử lý. Việc hợp nhất này đơn giản hóa kiểm toán, tăng cường khả năng quan sát bảo mật và đảm bảo tuân thủ theo chính sách tổ chức. Với người dùng cuối, kết quả là trải nghiệm đăng nhập gọn nhẹ, loại bỏ nhu cầu quản lý nhiều thông tin xác thực giữa các dịch vụ.
Bảo mật và Bảo vệ dữ liệu
Bảo mật trong AWS Cognito không chỉ dừng ở xác thực đơn giản, mà còn bao trùm bảo vệ dữ liệu toàn diện và tuân thủ quy định. Điều này đảm bảo cả thông tin người dùng và tính toàn vẹn ứng dụng đều được bảo vệ xuyên suốt vòng đời danh tính.
Mã hóa dữ liệu và tuân thủ
Dữ liệu người dùng trong AWS Cognito được bảo vệ bằng mã hóa khi lưu trữ và khi truyền, cung cấp bảo mật đầu-cuối cho thông tin nhạy cảm. Dữ liệu lưu trong user pool và identity pool được mã hóa bằng khóa do AWS quản lý, trong khi giao tiếp giữa client và dịch vụ AWS dùng giao thức TLS để bảo mật trao đổi dữ liệu.
AWS Cognito tuân thủ nhiều tiêu chuẩn ngành và khung tuân thủ, bao gồm GDPR về quyền riêng tư dữ liệu, HIPAA về bảo mật thông tin y tế và các chứng nhận SOC (Service Organization Controls). Các chứng nhận này giúp tổ chức đáp ứng yêu cầu quy định nghiêm ngặt trong khi quản lý danh tính và kiểm soát truy cập.
Tính năng bảo mật nâng cao
Như đã thấy ở các chương trước, AWS Cognito cung cấp các tính năng bảo mật nâng cao để tăng cường bảo vệ và phát hiện mối đe dọa tiềm ẩn. Xác thực thích ứng đánh giá tín hiệu rủi ro trong lần đăng nhập và có thể yêu cầu bước xác minh bổ sung như MFA khi phát hiện hành vi đáng ngờ. Theo dõi thiết bị cho phép giám sát thiết bị người dùng để nhận diện mẫu truy cập bất thường hoặc trái phép.
Đối với giám sát bảo mật liên tục, AWS Cognito tích hợp với AWS CloudWatch và CloudTrail, cung cấp log và số liệu chi tiết về sự kiện xác thực và sử dụng API. Các công cụ này cho phép phát hiện bất thường theo thời gian thực và hỗ trợ quy trình phản ứng sự cố tự động, giúp duy trì tư thế bảo mật cho ứng dụng của bạn.
Cân nhắc vận hành và Thực tiễn tốt nhất
Triển khai AWS Cognito thành công đòi hỏi chú ý cẩn thận đến các yếu tố vận hành ảnh hưởng đến hiệu năng, hiệu quả chi phí và khả năng bảo trì lâu dài. Hiểu các yếu tố này đảm bảo hệ thống quản lý danh tính của bạn mở rộng đáng tin cậy theo nhu cầu ứng dụng.
Định giá và lựa chọn gói
AWS Cognito cung cấp các gói định giá khác nhau với tính năng và năng lực đa dạng, bao gồm các yếu tố như số người dùng hoạt động hàng tháng và các tùy chọn xác thực sẵn có.
Chọn gói phù hợp đòi hỏi đánh giá lưu lượng người dùng của ứng dụng, các tính năng bảo mật cần thiết và tăng trưởng dự kiến. Chọn đúng gói giúp cân bằng quản lý chi phí với chức năng cần thiết để hỗ trợ hiệu quả tập người dùng và yêu cầu kinh doanh.
Chiến lược triển khai toàn cầu
Với các ứng dụng có người dùng toàn cầu, triển khai AWS Cognito trên nhiều vùng AWS có thể giảm độ trễ và cải thiện tính sẵn sàng. Tuy nhiên, các triển khai như vậy đòi hỏi chiến lược đảm bảo tính nhất quán dữ liệu và đồng bộ giữa các vùng.
Các cách tiếp cận phổ biến tôi khuyến nghị gồm sử dụng mô hình vùng chính - vùng phụ hoặc quản lý các user pool theo vùng kèm cơ chế sao chép hay đồng bộ dữ liệu. Lập kế hoạch đúng sẽ xử lý các thách thức như nhất quán cuối cùng, xử lý chuyển đổi dự phòng và tuân thủ yêu cầu lưu trú dữ liệu.
Quản lý thuộc tính và di trú
Quản lý thuộc tính người dùng hiệu quả bao gồm dự đoán thay đổi lược đồ dữ liệu người dùng và lập kế hoạch di trú cẩn trọng. Khi tiến hóa yêu cầu thuộc tính hoặc di trú từ hệ thống danh tính hiện có, tôi luôn nhấn mạnh tầm quan trọng của thiết kế cập nhật lược đồ linh hoạt để giảm thiểu gián đoạn.
AWS Cognito hỗ trợ thuộc tính tùy chỉnh và cho phép ánh xạ thuộc tính trong quá trình di trú, giúp chuyển đổi trơn tru. Thực tiễn tốt gồm kiểm thử kỹ lưỡng, phân phiên bản lược đồ và truyền thông rõ ràng với người dùng để đảm bảo toàn vẹn dữ liệu và trải nghiệm liền mạch trong quá trình thay đổi.
Kết luận
Theo kinh nghiệm của tôi, AWS Cognito đơn giản hóa độ phức tạp của quản lý danh tính hiện đại với sự kết hợp giữa tính linh hoạt, khả năng mở rộng và bảo mật vững chắc. Bằng cách phân biệt rõ user pool và identity pool, tận dụng năng lực bảo mật nâng cao, và tích hợp liền mạch với các dịch vụ AWS khác, tôi thấy nó giúp tinh giản đáng kể việc phát triển các ứng dụng an toàn và thân thiện với người dùng.
Để tối đa hóa giá trị của AWS Cognito, tôi khuyên bạn thường xuyên rà soát cấu hình bảo mật, khám phá các Lambda trigger tùy chỉnh và chủ động giám sát mẫu truy cập của người dùng. Trong các dự án của tôi, lập kế hoạch cẩn thận và quản lý liên tục luôn là chìa khóa thành công.
Để tiếp tục học hỏi, hãy xem các tài nguyên sau:


Bảo mật danh tính người dùng và quản lý quyền truy cập ứng dụng chưa bao giờ phức tạp đến vậy, đặc biệt khi các ứng dụng hiện đại mở rộng quy mô và mối đe dọa không ngừng tiến hóa. Trong suốt kinh nghiệm làm nhà phát triển, tôi nhận thấy các hệ thống xác thực vững chắc là thiết yếu, nhưng tự xây dựng từ đầu có thể nhanh chóng trở nên quá tải. Đó là lý do tôi tin dùng AWS Cognito — một nền tảng quản lý danh tính và truy cập mạnh mẽ giúp đơn giản hóa xác thực và phân quyền, tích hợp mượt mà với các dịch vụ AWS khác, và mang lại bảo mật cấp doanh nghiệp ngay từ đầu.
Trong hướng dẫn này, tôi sẽ chia sẻ những hiểu biết về các tính năng chính, kiến trúc, thiết lập và các khả năng bảo mật nâng cao của AWS Cognito, giúp bạn xây dựng các giải pháp an toàn, có khả năng mở rộng và thân thiện với người dùng.
Nếu bạn mới tìm hiểu về Công nghệ và Dịch vụ Bảo mật của AWS, hãy cân nhắc tham gia một trong các khóa học của chúng tôi như AWS Cloud Technology and Services, AI Security and Risk Management hoặc AI Ethics.
AWS Cognito là gì?
Tôi xem AWS Cognito như một bước chuyển căn bản trong cách các nhà phát triển tiếp cận quản lý danh tính cho ứng dụng hiện đại. Dịch vụ quản lý hoàn toàn này cung cấp năng lực CIAM (quản lý danh tính và truy cập cho khách hàng), loại bỏ nhu cầu xây dựng hệ thống xác thực từ đầu.
AWS Cognito
AWS Cognito là một dịch vụ danh tính toàn diện xử lý đăng ký, xác thực và phân quyền cho ứng dụng web và di động. Nó tích hợp liền mạch với các dịch vụ AWS khác đồng thời hỗ trợ nhà cung cấp danh tính bên ngoài, tạo nên trải nghiệm xác thực thống nhất.
Tôi cho rằng hiểu rõ kiến trúc của nó là điều cốt yếu với các nhà phát triển xây dựng ứng dụng có khả năng mở rộng và yêu cầu quản lý người dùng an toàn, vì nó tác động trực tiếp đến cách người dùng tương tác với ứng dụng và truy cập tài nguyên.
Lợi ích chính của AWS Cognito
Qua công việc với nhiều hệ thống danh tính, tôi thấy lợi thế của việc triển khai AWS Cognito vượt xa khả năng xác thực cơ bản. AWS Cognito thay đổi cách tổ chức tiếp cận quản lý danh tính bằng cách cung cấp các giải pháp cấp doanh nghiệp mà không kèm độ phức tạp của hệ thống truyền thống.
CIAM có khả năng mở rộng
Tính bảo mật và khả năng mở rộng của Cognito khiến nó lý tưởng cho CIAM, có thể xử lý hàng triệu người dùng mà không ảnh hưởng đến hiệu năng.
Dịch vụ tự động mở rộng theo nhu cầu, đảm bảo trải nghiệm nhất quán trong các đợt tăng lưu lượng hoặc giai đoạn tăng trưởng. Các tính năng bảo mật được tích hợp sẵn thay vì bổ sung sau, cung cấp lớp bảo vệ vững chắc trước các lỗ hổng xác thực thường gặp.
Tích hợp và tùy biến linh hoạt
Khả năng tích hợp là một lợi thế lớn khác, khi AWS Cognito hỗ trợ nhiều loại ứng dụng, bao gồm web, di động và desktop.
Dịch vụ cung cấp nhiều tùy chọn tùy biến, cho phép nhà phát triển điều chỉnh luồng xác thực phù hợp yêu cầu kinh doanh cụ thể. Tính linh hoạt này mở rộng đến thương hiệu, thiết kế trải nghiệm người dùng và tích hợp với hệ thống sẵn có.
Đơn giản hóa quản lý truy cập trên các dịch vụ AWS
AWS Cognito cũng đơn giản hóa quản lý truy cập đến các dịch vụ và tài nguyên AWS, loại bỏ nhu cầu duy trì nhiều hệ thống xác thực. Người dùng có thể xác thực một lần và nhận quyền truy cập phù hợp đến nhiều dịch vụ AWS dựa trên vai trò và quyền hạn của họ.
Các tính năng bảo mật nâng cao cải thiện quy trình đăng ký và đăng nhập thông qua xác thực đa yếu tố, xác thực thích ứng và năng lực phát hiện mối đe dọa toàn diện.
Các trường hợp sử dụng phổ biến của AWS Cognito
Từ kinh nghiệm ở nhiều dự án, các ứng dụng của AWS Cognito cho thấy tính đa dụng của nó trên nhiều ngành và kịch bản. Hiểu các bối cảnh này giúp nhà phát triển xác định chiến lược triển khai tối ưu.
Tương tác khách hàng với xác thực linh hoạt
Một trường hợp sử dụng chính là tương tác khách hàng thông qua các luồng xác thực linh hoạt, tùy biến. Nền tảng thương mại điện tử dùng AWS Cognito để tạo trải nghiệm mua sắm cá nhân hóa, trong khi nền tảng nội dung tận dụng để quản lý truy cập theo thuê bao. Dịch vụ hỗ trợ đăng nhập xã hội, cho phép người dùng đăng nhập bằng tài khoản sẵn có từ Google, Facebook và các nhà cung cấp khác, giảm thiểu ma sát trong quá trình đăng ký.
Quản lý danh tính B2B trong ứng dụng đa tenant
Một ứng dụng lớn thứ hai tôi từng gặp là quản lý danh tính doanh nghiệp (B2B) trong ứng dụng đa tenant, thể hiện năng lực cấp doanh nghiệp của AWS Cognito. Tổ chức có thể tạo các nhóm người dùng riêng cho từng khách hàng trong khi vẫn duy trì quản lý tập trung. Cách tiếp cận này cho phép giải pháp gắn nhãn trắng, nơi mỗi khách hàng giữ thương hiệu và trải nghiệm riêng trong khi dùng chung hạ tầng.
Bảo mật phân quyền máy-với-máy (M2M)
Vượt ra ngoài xác thực người dùng, AWS Cognito còn xuất sắc trong việc bảo mật phân quyền M2M cho kiến trúc IoT hoặc vi dịch vụ, cho thấy tính linh hoạt kỹ thuật của nó. Thiết bị IoT có thể xác thực và nhận thông tin xác thực tạm thời để truy cập tài nguyên AWS cụ thể, trong khi vi dịch vụ có thể xác thực token người dùng để đảm bảo phân quyền đúng. Khả năng này thiết yếu cho kiến trúc phân tán hiện đại nơi nhiều dịch vụ cần xác minh danh tính người dùng.
Kích hoạt truy cập theo vai trò đến tài nguyên AWS
Cuối cùng, một trong những trường hợp mạnh mẽ nhất tôi từng trải nghiệm là cung cấp truy cập theo vai trò đến tài nguyên AWS cụ thể. AWS Cognito tích hợp liền mạch với hệ sinh thái AWS rộng hơn, cho phép người dùng nhận các mức truy cập khác nhau đến S3 bucket, hàm Lambda và nhiều dịch vụ khác dựa trên vai trò và thuộc tính của họ. Điều này cho phép triển khai các sơ đồ phân quyền tinh vi, chi tiết.
Hiểu kiến trúc AWS Cognito
Kiến trúc của AWS Cognito xoay quanh hai thành phần chính phối hợp để cung cấp quản lý danh tính toàn diện. Theo kinh nghiệm của tôi, hiểu các yếu tố kiến trúc này là thiết yếu cho triển khai hiệu quả.
User pool: động cơ xác thực
User pool đóng vai trò như động cơ xác thực trong AWS Cognito, xử lý mọi khía cạnh đăng ký, đăng nhập và quản lý hồ sơ người dùng. Chúng duy trì thư mục người dùng và cung cấp dịch vụ xác thực cho ứng dụng, hỗ trợ nhiều phương thức xác thực bao gồm tên người dùng/mật khẩu truyền thống, nhà cung cấp danh tính xã hội và hệ thống danh tính doanh nghiệp dựa trên SAML.
AWS Cognito User Pools
Đáng chú ý là các tùy chọn xác thực vượt xa thông tin xác thực cơ bản. Có thể tích hợp mượt mà các nhà cung cấp xã hội như Google, Facebook và Amazon, cho phép người dùng đăng nhập bằng tài khoản sẵn có.
Với kịch bản doanh nghiệp, tích hợp danh tính qua SAML và OpenID Connect cho phép tổ chức giữ nguyên hạ tầng danh tính hiện có trong khi tận dụng năng lực của AWS Cognito.
Các tính năng bảo mật trong user pool cũng là điểm quan trọng cần cân nhắc. Chúng bao gồm xác thực đa yếu tố (MFA) mạnh mẽ, chính sách mật khẩu tùy chỉnh và các tùy chọn khôi phục tài khoản, v.v.
Những mục này có thể cấu hình để đáp ứng chính sách tổ chức hoặc yêu cầu tuân thủ. Tôi luôn khuyến nghị lập kế hoạch lược đồ thuộc tính trước khi tạo user pool, vì các lược đồ này xác định thông tin nào được thu thập và lưu trữ về người dùng, ảnh hưởng đến cả chức năng và cân nhắc tuân thủ.
Identity pool: bộ trung gian phân quyền
Identity pool hoạt động như bộ trung gian phân quyền, chuyển đổi danh tính người dùng đã xác thực thành thông tin xác thực AWS tạm thời. Khác với user pool, chúng không lưu trữ thông tin người dùng. Thay vào đó, chúng tập trung cung cấp quyền truy cập được kiểm soát đến tài nguyên AWS dựa trên danh tính đã xác minh từ nhiều nguồn.
AWS Cognito Identity Pools
Chức năng cốt lõi của identity pool là cung cấp thông tin xác thực AWS tạm thời thông qua AWS Security Token Service (STS). Những thông tin xác thực này có thời hạn ngắn và quyền hạn cụ thể, tuân theo nguyên tắc đặc quyền tối thiểu. Cách tiếp cận này đảm bảo người dùng và ứng dụng chỉ được truy cập tài nguyên cần thiết cho tác vụ hiện tại.
Điều tôi đặc biệt đánh giá cao ở identity pool là cách chúng xuất sắc trong việc ánh xạ danh tính đến vai trò IAM thông qua các quy tắc dựa trên thuộc tính. Việc ánh xạ có thể dựa trên thuộc tính người dùng, thành viên nhóm hoặc thông tin ngữ cảnh khác. Tính linh hoạt này cho phép các sơ đồ phân quyền tinh vi, có thể thích ứng với các loại người dùng và yêu cầu truy cập khác nhau.
User pool và identity pool: Hiểu sự khác biệt
Sự khác biệt giữa user pool và identity pool thường gây nhầm lẫn. Tuy nhiên, hiểu vai trò tương ứng của chúng là rất quan trọng:
Hỗ trợ SDK cũng khác nhau. User pool cung cấp hỗ trợ SDK phong phú cho ứng dụng web và di động tập trung vào quản lý người dùng, trong khi identity pool tích hợp chặt chẽ với các AWS SDK để cấp quyền tạm thời, an toàn đến tài nguyên AWS.
Trong nhiều trường hợp, cả hai thành phần được sử dụng cùng nhau. User pool xử lý xác thực, còn identity pool tạo điều kiện phân quyền đến các dịch vụ AWS.
Cách thức xác thực của AWS Cognito hoạt động
Hiểu quy trình xác thực là điều cần thiết để nhà phát triển triển khai AWS Cognito hiệu quả và xử lý sự cố. Quy trình gồm nhiều bước riêng biệt nhằm đảm bảo xác thực người dùng an toàn và hiệu quả.
Quy trình xác thực từng bước
Luồng xác thực điển hình bắt đầu với đăng ký, nơi người dùng cung cấp thông tin cần thiết và xác minh danh tính qua email hoặc SMS. Bạn có thể tùy chỉnh quy trình này để bổ sung các bước xác minh hoặc tích hợp với hệ thống danh tính bên ngoài.
Tiếp theo là quy trình đăng nhập, bao gồm xác minh thông tin đăng nhập với user pool. Khi xác thực thành công, AWS Cognito sẽ cấp JSON Web Token (JWT) chứa thông tin người dùng. Các token này có thể dùng để truy cập tài nguyên và dịch vụ được bảo vệ. Token có thời hạn hết hạn có thể cấu hình và có thể làm mới để duy trì phiên mà không cần xác thực lại.
Khi người dùng đã xác thực, quản lý phiên trở nên quan trọng để đảm bảo họ vẫn được xác thực khi tương tác với ứng dụng. AWS Cognito cung cấp cơ chế tích hợp để làm mới token, vô hiệu hóa phiên và đăng xuất an toàn. Quản lý phiên hiệu quả tăng cường bảo mật đồng thời hỗ trợ trải nghiệm liền mạch.
Đồng bộ dữ liệu người dùng với AWS Cognito Sync
Với các ứng dụng cần hoạt động đa thiết bị, AWS Cognito Sync cho phép đồng bộ dữ liệu người dùng liên quan đến ứng dụng trên nhiều thiết bị và nền tảng, tạo trải nghiệm nhất quán bất kể cách người dùng truy cập. Khả năng này đặc biệt hữu ích cho ứng dụng di động nơi người dùng có thể chuyển đổi giữa các thiết bị.
Đồng bộ dữ liệu cải thiện trải nghiệm bằng cách duy trì trạng thái ứng dụng, tùy chọn và cài đặt cá nhân hóa giữa các phiên và thiết bị. Trường hợp phổ biến gồm đồng bộ tiến trình trò chơi, cài đặt ứng dụng và nội dung do người dùng tạo. Dịch vụ xử lý phân giải xung đột khi dữ liệu thay đổi đồng thời trên nhiều thiết bị.
Thiết lập môi trường AWS Cognito của bạn
Cấu hình đúng các thành phần AWS Cognito là điều thiết yếu cho triển khai thành công. Trong phần này, tôi sẽ đưa ra hướng dẫn thực tiễn để thiết lập môi trường AWS Cognito của bạn.
Tạo user pool
Thiết lập user pool liên quan đến một số quyết định cấu hình quan trọng tác động trực tiếp đến chức năng và bảo mật. Quy trình bắt đầu bằng việc xác định cài đặt cơ bản như loại ứng dụng, tên pool và các thuộc tính bắt buộc cho đăng ký và đăng nhập.
Cấu hình phương thức xác thực bao gồm chọn các tùy chọn hỗ trợ cho đăng ký và đăng nhập. Điều này gồm thiết lập chính sách mật khẩu, bật/tắt tên người dùng/email/số điện thoại làm tùy chọn đăng nhập và cấu hình xác thực đa yếu tố (MFA).
Hình dưới đây hiển thị phần phương thức xác thực trong user pool. Tại đây, bạn có thể cấu hình cách user pool xử lý email và SMS cho người dùng, đặt chính sách mật khẩu và quản lý các cài đặt xác thực khác. Ví dụ, bạn có thể xác định yêu cầu mật khẩu như độ dài tối thiểu và độ phức tạp ký tự để tăng cường bảo mật.
Phần đăng nhập cung cấp các tùy chọn cấu hình trải nghiệm đăng nhập người dùng. Tại đây, bạn có thể bật MFA để bổ sung lớp bảo mật và thiết lập theo dõi thiết bị để ghi nhớ thiết bị người dùng. Bạn cũng có thể cấu hình cách người dùng khôi phục tài khoản nếu quên mật khẩu, nằm trong phần khôi phục tài khoản người dùng.
Phần đăng ký cho phép bạn quản lý quy trình ghi danh người dùng mới. Như trong hình, bạn có thể chọn để AWS Cognito tự động gửi tin nhắn xác minh và xác nhận thuộc tính người dùng, và có thể chỉ định các thuộc tính bắt buộc cho người dùng mới như ảnh, số điện thoại và tên. Đây là nơi bạn quyết định thông tin nào sẽ được thu thập khi đăng ký.
Xác định lược đồ thuộc tính là một bước quan trọng khác. Bạn có thể chọn các thuộc tính tiêu chuẩn (ví dụ: email, số điện thoại) hoặc xác định thuộc tính tùy chỉnh phù hợp nhu cầu cụ thể của ứng dụng. Những thuộc tính này ảnh hưởng đến thông tin người dùng được thu thập và cách sử dụng. Ngoài ra, bạn có thể tùy chỉnh claim trong token để bao gồm dữ liệu người dùng liên quan dùng trong quyết định phân quyền trong ứng dụng.
Với tùy biến nâng cao hơn, AWS Cognito hỗ trợ Lambda trigger (đề cập ở chương sau), cho phép bạn chèn logic nghiệp vụ vào các giai đoạn khác nhau của quy trình xác thực. Hình minh họa các tùy chọn thêm Lambda trigger, như cho sự kiện đăng ký hoặc xác thực tùy chỉnh. Bạn có thể dùng các trigger này để lọc đăng ký, chỉnh sửa người dùng hoặc thêm luồng xác thực tùy chỉnh.
Các cài đặt bảo mật tiếp tục tăng cường cấu hình user pool của bạn, như minh họa trong hình. Bao gồm:
Tất cả các thiết lập này cần phù hợp với nhu cầu tuân thủ, kỳ vọng trải nghiệm người dùng và mô hình đe dọa của ứng dụng bạn.
Cấu hình identity pool
Khi cấu hình identity pool, mục tiêu là cung cấp cho người dùng đã xác thực quyền truy cập dịch vụ AWS bằng cách cấp thông tin xác thực AWS tạm thời qua AWS Security Token Service (STS). Đây là cách tôi khuyến nghị để thiết lập identity pool:
Bằng cách kết hợp user pool và identity pool, bạn có thể triển khai giải pháp xác thực và phân quyền hoàn chỉnh — an toàn, có khả năng mở rộng và tích hợp sâu với hệ sinh thái AWS.
Bảo mật nâng cao và Tùy biến
Vượt trên xác thực cơ bản, AWS Cognito cung cấp các tính năng bảo mật nâng cao và tùy chọn tùy biến giúp tăng cường bảo mật và chức năng của ứng dụng.
Giảm thiểu đe dọa và tính năng bảo mật
AWS Cognito bao gồm nhiều cơ chế tích hợp để hỗ trợ phòng vệ trước các mối đe dọa và hỗ trợ tuân thủ:
Kết hợp lại, các năng lực bảo mật này tạo nền tảng bảo vệ danh tính cấp doanh nghiệp có thể mở rộng theo nhu cầu ứng dụng của bạn.
Mở rộng chức năng với Lambda trigger
Lambda trigger của AWS cho phép nhà phát triển chèn logic tùy chỉnh vào quy trình xác thực và quản lý người dùng của AWS Cognito. Các trigger này tăng tính linh hoạt bằng cách cho phép kiểm tra hợp lệ, làm giàu dữ liệu, tích hợp với hệ thống bên ngoài và tùy biến trải nghiệm người dùng trong các giai đoạn khác nhau của vòng đời xác thực.
Hàm Lambda được AWS Cognito gọi tại các sự kiện cụ thể như đăng ký, đăng nhập, tạo token hoặc gửi tin nhắn. Hiểu loại trigger, ngữ cảnh thực thi và xử lý lỗi là điều thiết yếu để quản lý và triển khai hàm hiệu quả.
Các trường hợp dùng phổ biến cho Lambda trigger
Mỗi điểm trigger hỗ trợ một hàm Lambda, và một số sự kiện (như xác thực tùy chỉnh) yêu cầu nhiều trigger phối hợp. Trigger chạy trong ngữ cảnh thực thi tiêu chuẩn của AWS Lambda và cần được thiết kế chú trọng hiệu năng, xử lý lỗi và bảo mật.
Tích hợp với dịch vụ AWS và nhà cung cấp bên ngoài
Như tôi đã nhấn mạnh trước đó, khả năng tích hợp của AWS Cognito mở rộng chức năng vượt ra ngoài xác thực cơ bản, cho phép các giải pháp danh tính toàn diện hoạt động cùng các dịch vụ AWS khác và nhà cung cấp bên ngoài.
Tích hợp dịch vụ AWS
AWS Cognito có thể tích hợp trực tiếp với API Gateway để bật truy cập API an toàn. Khi người dùng xác thực thông qua AWS Cognito, dịch vụ sẽ cấp JSON Web Token (JWT) chứa claim người dùng. Các token này được dùng để ủy quyền yêu cầu đến các endpoint API được bảo vệ, đảm bảo chỉ người dùng đã xác thực với quyền phù hợp mới truy cập được dịch vụ backend. Các claim nhúng trong token, như thành viên nhóm hoặc thuộc tính tùy chỉnh, có thể được dịch vụ hạ nguồn đánh giá để áp dụng kiểm soát truy cập chi tiết.
Nhà phát triển có thể tăng cường tích hợp với AWS Amplify Framework, giúp đơn giản hóa việc kết nối AWS Cognito với ứng dụng web và di động. Amplify cung cấp các thành phần xác thực dùng ngay, tự động xử lý quản lý token và đơn giản hóa cấu hình backend. Điều này giảm đáng kể thời gian phát triển trong khi vẫn tuân thủ thực tiễn bảo mật tốt, cho phép đội ngũ tập trung hơn vào tính năng sản phẩm thay vì hạ tầng.
Liên kết danh tính bên ngoài
AWS Cognito cũng hỗ trợ tích hợp với nhà cung cấp danh tính bên ngoài, cho phép đăng nhập xã hội và xác thực doanh nghiệp. Ứng dụng có thể cho phép người dùng đăng nhập bằng tài khoản sẵn có từ Google, Facebook hoặc Apple, cũng như hệ thống SAML hoặc OpenID Connect (OIDC) của doanh nghiệp. Điều này được thực hiện bằng cách cấu hình nhà cung cấp danh tính trong bảng điều khiển AWS Cognito và liên kết chúng với user pool hoặc identity pool.
Liên kết danh tính bên ngoài qua AWS Cognito giúp tập trung quản lý người dùng, ngay cả khi xác thực do hệ thống bên thứ ba xử lý. Việc hợp nhất này đơn giản hóa kiểm toán, tăng cường khả năng quan sát bảo mật và đảm bảo tuân thủ theo chính sách tổ chức. Với người dùng cuối, kết quả là trải nghiệm đăng nhập gọn nhẹ, loại bỏ nhu cầu quản lý nhiều thông tin xác thực giữa các dịch vụ.
Bảo mật và Bảo vệ dữ liệu
Bảo mật trong AWS Cognito không chỉ dừng ở xác thực đơn giản, mà còn bao trùm bảo vệ dữ liệu toàn diện và tuân thủ quy định. Điều này đảm bảo cả thông tin người dùng và tính toàn vẹn ứng dụng đều được bảo vệ xuyên suốt vòng đời danh tính.
Mã hóa dữ liệu và tuân thủ
Dữ liệu người dùng trong AWS Cognito được bảo vệ bằng mã hóa khi lưu trữ và khi truyền, cung cấp bảo mật đầu-cuối cho thông tin nhạy cảm. Dữ liệu lưu trong user pool và identity pool được mã hóa bằng khóa do AWS quản lý, trong khi giao tiếp giữa client và dịch vụ AWS dùng giao thức TLS để bảo mật trao đổi dữ liệu.
AWS Cognito tuân thủ nhiều tiêu chuẩn ngành và khung tuân thủ, bao gồm GDPR về quyền riêng tư dữ liệu, HIPAA về bảo mật thông tin y tế và các chứng nhận SOC (Service Organization Controls). Các chứng nhận này giúp tổ chức đáp ứng yêu cầu quy định nghiêm ngặt trong khi quản lý danh tính và kiểm soát truy cập.
Tính năng bảo mật nâng cao
Như đã thấy ở các chương trước, AWS Cognito cung cấp các tính năng bảo mật nâng cao để tăng cường bảo vệ và phát hiện mối đe dọa tiềm ẩn. Xác thực thích ứng đánh giá tín hiệu rủi ro trong lần đăng nhập và có thể yêu cầu bước xác minh bổ sung như MFA khi phát hiện hành vi đáng ngờ. Theo dõi thiết bị cho phép giám sát thiết bị người dùng để nhận diện mẫu truy cập bất thường hoặc trái phép.
Đối với giám sát bảo mật liên tục, AWS Cognito tích hợp với AWS CloudWatch và CloudTrail, cung cấp log và số liệu chi tiết về sự kiện xác thực và sử dụng API. Các công cụ này cho phép phát hiện bất thường theo thời gian thực và hỗ trợ quy trình phản ứng sự cố tự động, giúp duy trì tư thế bảo mật cho ứng dụng của bạn.
Cân nhắc vận hành và Thực tiễn tốt nhất
Triển khai AWS Cognito thành công đòi hỏi chú ý cẩn thận đến các yếu tố vận hành ảnh hưởng đến hiệu năng, hiệu quả chi phí và khả năng bảo trì lâu dài. Hiểu các yếu tố này đảm bảo hệ thống quản lý danh tính của bạn mở rộng đáng tin cậy theo nhu cầu ứng dụng.
Định giá và lựa chọn gói
AWS Cognito cung cấp các gói định giá khác nhau với tính năng và năng lực đa dạng, bao gồm các yếu tố như số người dùng hoạt động hàng tháng và các tùy chọn xác thực sẵn có.
Chọn gói phù hợp đòi hỏi đánh giá lưu lượng người dùng của ứng dụng, các tính năng bảo mật cần thiết và tăng trưởng dự kiến. Chọn đúng gói giúp cân bằng quản lý chi phí với chức năng cần thiết để hỗ trợ hiệu quả tập người dùng và yêu cầu kinh doanh.
Chiến lược triển khai toàn cầu
Với các ứng dụng có người dùng toàn cầu, triển khai AWS Cognito trên nhiều vùng AWS có thể giảm độ trễ và cải thiện tính sẵn sàng. Tuy nhiên, các triển khai như vậy đòi hỏi chiến lược đảm bảo tính nhất quán dữ liệu và đồng bộ giữa các vùng.
Các cách tiếp cận phổ biến tôi khuyến nghị gồm sử dụng mô hình vùng chính - vùng phụ hoặc quản lý các user pool theo vùng kèm cơ chế sao chép hay đồng bộ dữ liệu. Lập kế hoạch đúng sẽ xử lý các thách thức như nhất quán cuối cùng, xử lý chuyển đổi dự phòng và tuân thủ yêu cầu lưu trú dữ liệu.
Quản lý thuộc tính và di trú
Quản lý thuộc tính người dùng hiệu quả bao gồm dự đoán thay đổi lược đồ dữ liệu người dùng và lập kế hoạch di trú cẩn trọng. Khi tiến hóa yêu cầu thuộc tính hoặc di trú từ hệ thống danh tính hiện có, tôi luôn nhấn mạnh tầm quan trọng của thiết kế cập nhật lược đồ linh hoạt để giảm thiểu gián đoạn.
AWS Cognito hỗ trợ thuộc tính tùy chỉnh và cho phép ánh xạ thuộc tính trong quá trình di trú, giúp chuyển đổi trơn tru. Thực tiễn tốt gồm kiểm thử kỹ lưỡng, phân phiên bản lược đồ và truyền thông rõ ràng với người dùng để đảm bảo toàn vẹn dữ liệu và trải nghiệm liền mạch trong quá trình thay đổi.
Kết luận
Theo kinh nghiệm của tôi, AWS Cognito đơn giản hóa độ phức tạp của quản lý danh tính hiện đại với sự kết hợp giữa tính linh hoạt, khả năng mở rộng và bảo mật vững chắc. Bằng cách phân biệt rõ user pool và identity pool, tận dụng năng lực bảo mật nâng cao, và tích hợp liền mạch với các dịch vụ AWS khác, tôi thấy nó giúp tinh giản đáng kể việc phát triển các ứng dụng an toàn và thân thiện với người dùng.
Để tối đa hóa giá trị của AWS Cognito, tôi khuyên bạn thường xuyên rà soát cấu hình bảo mật, khám phá các Lambda trigger tùy chỉnh và chủ động giám sát mẫu truy cập của người dùng. Trong các dự án của tôi, lập kế hoạch cẩn thận và quản lý liên tục luôn là chìa khóa thành công.
Để tiếp tục học hỏi, hãy xem các tài nguyên sau: