Het beveiligen van gebruikersidentiteiten en het beheren van toegang tot applicaties is nog nooit zo complex geweest, zeker nu moderne apps opschalen en dreigingen evolueren. In mijn ervaring als ontwikkelaar zijn robuuste authenticatiesystemen onmisbaar, maar ze zelf bouwen kan al snel overweldigend worden. Daarom vertrouw ik op AWS Cognito, een krachtige identity- en accessmanagementplatform dat authenticatie en autorisatie vereenvoudigt, naadloos integreert met andere AWS-services en direct out-of-the-box beveiliging op ondernemingsniveau levert.
In deze gids deel ik inzichten in de belangrijkste functies, architectuur, setup en geavanceerde beveiligingsmogelijkheden van AWS Cognito, zodat je veilige, schaalbare en gebruiksvriendelijke oplossingen kunt bouwen.
Als je nieuw bent met AWS-technologie en -beveiligingsservices, overweeg dan een van onze cursussen, zoals AWS Cloud Technology and Services, AI Security and Risk Management of AI Ethics.
Wat is AWS Cognito?
Ik zie AWS Cognito als een fundamentele verandering in hoe ontwikkelaars identiteitsbeheer voor moderne applicaties benaderen. Deze volledig beheerde service biedt customer identity and access management (CIAM)-mogelijkheden die de noodzaak wegnemen om authenticatiesystemen vanaf nul te bouwen.
AWS Cognito
AWS Cognito is een complete identity-service die gebruikersregistratie, authenticatie en autorisatie afhandelt voor web- en mobiele applicaties. Het integreert naadloos met andere AWS-services en ondersteunt externe identity providers, waardoor een uniforme authenticatie-ervaring ontstaat.
Ik denk dat inzicht in de architectuur cruciaal is voor ontwikkelaars die schaalbare applicaties bouwen met veilig gebruikersbeheer, omdat dit direct beïnvloedt hoe gebruikers met apps interageren en toegang krijgen tot resources.
Belangrijkste voordelen van AWS Cognito
In mijn werk met verschillende identitysystemen heb ik gezien dat de voordelen van AWS Cognito veel verder gaan dan basisauthenticatie. AWS Cognito verandert hoe organisaties identiteitsbeheer benaderen door oplossingen op ondernemingsniveau te bieden zonder de complexiteit van traditionele systemen.
Schaalbaar customer identity and access management (CIAM)
De veilige en schaalbare aard van Cognito maakt het ideaal voor customer identity and access management (CIAM), met ondersteuning voor miljoenen gebruikers zonder prestatieverlies.
De service schaalt automatisch op basis van de vraag, zodat gebruikers consistente ervaringen hebben tijdens verkeerspieken of groeiperioden. Beveiligingsfuncties zijn ingebouwd en geen bijzaak, waardoor sterke bescherming ontstaat tegen veelvoorkomende kwetsbaarheden in authenticatie.
Flexibele integratie en maatwerk
Integratie is een ander belangrijk voordeel, want AWS Cognito ondersteunt diverse applicatietypen, waaronder web-, mobiele en desktopapplicaties.
De service biedt uitgebreide opties voor maatwerk, zodat ontwikkelaars authenticatiestromen kunnen afstemmen op specifieke bedrijfsvereisten. Deze flexibiliteit strekt zich uit tot branding, UX-ontwerp en integratie met bestaande systemen.
Eenvoudiger toegangsbeheer voor AWS-services
AWS Cognito vereenvoudigt ook het toegangsbeheer tot AWS-services en -resources, waardoor je geen meerdere authenticatiesystemen hoeft te onderhouden. Gebruikers kunnen één keer inloggen en op basis van hun rollen en rechten passende toegang krijgen tot verschillende AWS-services.
Geavanceerde beveiligingsfuncties verbeteren het aanmeld- en inlogproces met multi-factor authenticatie, adaptieve authenticatie en uitgebreide dreigingsdetectie.
Veelvoorkomende use-cases voor AWS Cognito
Uit mijn ervaring met verschillende projecten blijkt dat AWS Cognito veelzijdig is in uiteenlopende sectoren en scenario’s. Inzicht in deze situaties helpt ontwikkelaars de optimale implementatiestrategie te bepalen.
Klanten betrekken met flexibele authenticatie
Een primaire use-case is het betrekken van klanten via flexibele, aangepaste authenticatiestromen. E-commerceplatforms gebruiken AWS Cognito voor gepersonaliseerde winkelervaringen, terwijl contentplatforms het inzetten om toegang op basis van abonnementen te beheren. De service ondersteunt social login, zodat gebruikers kunnen inloggen met bestaande accounts van bijvoorbeeld Google en Facebook. Dit vermindert frictie tijdens registratie.
B2B-identiteiten beheren in multi-tenant-applicaties
Een tweede belangrijke toepassing die ik ben tegengekomen is het beheren van business-to-business (B2B)-identiteiten in multi-tenant-applicaties, wat de enterprise-capaciteiten van AWS Cognito laat zien. Organisaties kunnen aparte user pools aanmaken voor verschillende klanten, met centrale beheermogelijkheden. Dit maakt white-labeloplossingen mogelijk waarbij elke klant zijn eigen branding en gebruikerservaring behoudt, terwijl ze dezelfde infrastructuur delen.
Machine-to-machine (M2M)-autorisatie beveiligen
Naast gebruikersauthenticatie blinkt AWS Cognito uit in het beveiligen van machine-to-machine (M2M)-autorisatie voor IoT- of microservicesarchitecturen, wat de technische flexibiliteit aantoont. IoT-apparaten kunnen authenticeren en tijdelijke referenties krijgen om specifieke AWS-resources te benaderen, terwijl microservices gebruikerstokens kunnen valideren om juiste autorisatie te waarborgen. Dit is essentieel voor moderne gedistribueerde architecturen waar meerdere services identiteiten moeten verifiëren.
Rolgebaseerde toegang tot AWS-resources inschakelen
Tot slot is een van de krachtigste use-cases die ik heb ervaren het bieden van rolgebaseerde toegang tot specifieke AWS-resources. AWS Cognito integreert naadloos met het bredere AWS-ecosysteem, zodat gebruikers verschillende toegangsniveaus kunnen krijgen tot services zoals S3-buckets, Lambda-functies en meer, op basis van hun rollen en attributen. Zo kun je verfijnde autorisatieschema’s implementeren.
De architectuur van AWS Cognito begrijpen
De architectuur van AWS Cognito draait om twee primaire componenten die samenwerken om volledig identiteitsbeheer te bieden. In mijn ervaring is begrip van deze architectuurelementen essentieel voor een effectieve implementatie.
User pools: de authenticatiemotor
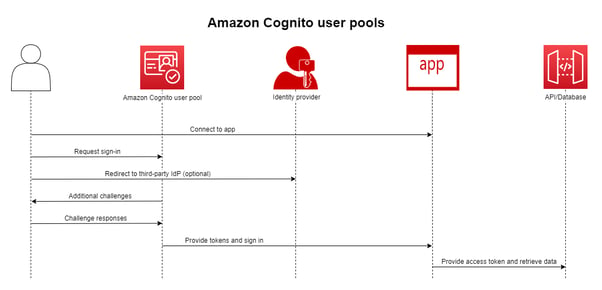
User pools fungeren als de authenticatiemotor binnen AWS Cognito en regelen alle aspecten van gebruikersregistratie, inloggen en profielbeheer. Ze onderhouden gebruikersdirectories en bieden authenticatiediensten voor applicaties, met ondersteuning voor meerdere methoden, waaronder traditionele gebruikersnaam/wachtwoordcombinaties, social identity providers en SAML-gebaseerde enterprise-identitysystemen.
AWS Cognito User Pools
Let op dat de opties voor authenticatie verder gaan dan basiscredentials. Social providers zoals Google, Facebook en Amazon zijn naadloos te integreren, zodat gebruikers met bestaande accounts kunnen inloggen.
Voor enterprises maakt identiteitsintegratie via SAML en OpenID Connect het mogelijk om je huidige identity-infrastructuur te behouden terwijl je de mogelijkheden van AWS Cognito benut.
Beveiligingsfuncties in user pools zijn ook belangrijk. Ze omvatten robuuste multi-factor authenticatie (MFA), aanpasbare wachtwoordbeleid en opties voor accountherstel, en meer.
Deze kunnen worden geconfigureerd om te voldoen aan organisatiebeleid of regelgeving. Ik raad aan om attribuutschema’s te plannen vóór het aanmaken van user pools, omdat deze bepalen welke informatie over gebruikers wordt verzameld en opgeslagen, met invloed op functionaliteit en compliance.
Identity pools: de autorisatiebroker
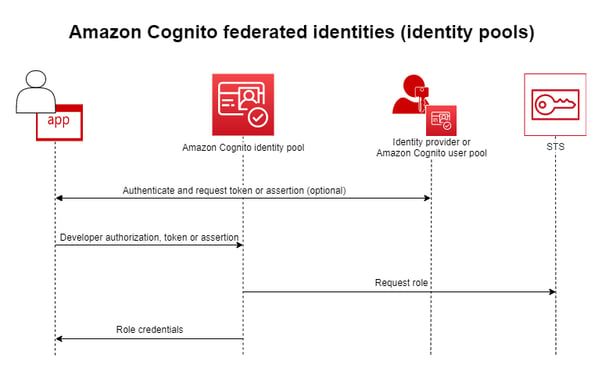
Identity pools functioneren als autorisatiebrokers die geauthenticeerde gebruikersidentiteiten vertalen naar tijdelijke AWS-referenties. In tegenstelling tot user pools slaan ze geen gebruikersinformatie op. Ze richten zich op gecontroleerde toegang tot AWS-resources op basis van geverifieerde identiteiten uit verschillende bronnen.
AWS Cognito Identity Pools
De kernfunctie van identity pools is het verstrekken van tijdelijke AWS-referenties via de AWS Security Token Service (STS). Deze referenties hebben een beperkte levensduur en specifieke permissies, volgens het principe van least privilege. Zo hebben gebruikers en applicaties alleen toegang tot de resources die ze voor hun huidige taken nodig hebben.
Wat ik vooral waardeer aan identity pools is hoe ze identiteiten uitstekend koppelen aan IAM-rollen via attribuutgebaseerde regels. Deze mapping kan gebaseerd zijn op gebruikersattributen, groepslidmaatschappen of andere contextuele informatie. De flexibiliteit maakt verfijnde autorisatieschema’s mogelijk die zich aanpassen aan verschillende gebruikerstypen en toegangsbehoeften.
User pools vs identity pools: de verschillen begrijpen
Het onderscheid tussen user pools en identity pools zorgt vaak voor verwarring. Toch is het begrijpen van hun respectieve rollen cruciaal:
- User pools beheren authenticatie en verifiëren wie de gebruiker is. Ze zijn ideaal voor scenario’s met gebruikersregistratie, inlogflows, profielbeheer en integratie met externe identity providers.
- Identity pools beheren autorisatie en bepalen wat de gebruiker kan benaderen. Ze worden gebruikt om toegang tot AWS-resources toe te kennen aan geauthenticeerde gebruikers, of die nu uit AWS Cognito-user pools of externe providers komen.
SDK-ondersteuning verschilt ook tussen beide. User pools bieden uitgebreide SDK-ondersteuning voor web- en mobiele apps gericht op gebruikersbeheer, terwijl identity pools strak geïntegreerd zijn met AWS SDK’s voor veilige, tijdelijke toegang tot AWS-resources.
In veel gevallen gebruik je beide componenten samen. User pools regelen de authenticatie en identity pools faciliteren de autorisatie naar AWS-services.
Hoe AWS Cognito-authenticatie werkt
Inzicht in het authenticatieproces is essentieel voor een effectieve implementatie van AWS Cognito en voor het oplossen van mogelijke problemen. De workflow bestaat uit meerdere stappen die zorgen voor veilige en efficiënte gebruikersauthenticatie.
Stapsgewijs authenticatieproces
De gebruikelijke workflow begint met registratie, waarbij gebruikers vereiste informatie opgeven en hun identiteit bevestigen via e-mail- of sms-verificatie. Je kunt dit proces aanpassen met extra verificatiestappen of integratie met externe identitiesystemen.
Vervolgens vindt het inloggen plaats, waarbij gebruikersgegevens worden geverifieerd tegen de user pool. Na succesvolle authenticatie geeft AWS Cognito JSON Web Tokens (JWT’s) uit met gebruikersinformatie. Deze tokens kunnen worden gebruikt om beschermde resources en services te benaderen. Tokens hebben configureerbare vervaltijden en kunnen worden vernieuwd om sessies in stand te houden zonder opnieuw in te loggen.
Zodra gebruikers geauthenticeerd zijn, wordt sessiebeheer belangrijk om ervoor te zorgen dat ze ingelogd blijven tijdens het gebruik van de app. AWS Cognito biedt ingebouwde mechanismen voor tokenvernieuwing, ongeldig maken van sessies en veilig uitloggen. Effectief sessiebeheer verhoogt de veiligheid en ondersteunt een naadloze gebruikerservaring.
Gebruikersdata synchroniseren met AWS Cognito Sync
Voor apps die cross-device functionaliteit vereisen, maakt AWS Cognito Sync synchronisatie van appgerelateerde gebruikersdata mogelijk op apparaten en platforms, voor consistente ervaringen ongeacht hoe gebruikers de app benaderen. Dit is vooral waardevol voor mobiele apps waarbij gebruikers van toestel wisselen.
Datasynchronisatie verbetert de gebruikerservaring door appstatus, voorkeuren en persoonlijke instellingen te behouden over sessies en apparaten heen. Veelvoorkomende use-cases zijn het synchroniseren van voortgang in games, appinstellingen en door gebruikers gegenereerde content. De service handelt conflictoplossing af wanneer data op meerdere apparaten tegelijk verandert.
Je AWS Cognito-omgeving instellen
Een goede configuratie van AWS Cognito-onderdelen is essentieel voor een succesvolle implementatie. In dit deel geef ik praktische richtlijnen voor het opzetten van je AWS Cognito-omgeving.
Een user pool aanmaken
Het opzetten van een user pool omvat enkele belangrijke configuratiekeuzes die direct invloed hebben op functionaliteit en veiligheid. Het proces begint met het definiëren van basisinstellingen, zoals het applicatietype, de poolnaam en de vereiste attributen voor aanmelden en inloggen.
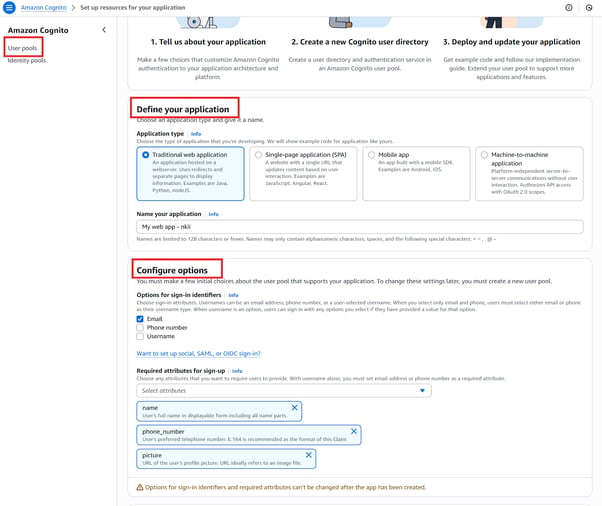
Het configureren van authenticatiemethoden houdt in dat je de ondersteunde opties voor registratie en inloggen kiest. Dit omvat het instellen van wachtwoordbeleid, het in- of uitschakelen van gebruikersnaam/e-mail/telefoonnummer als inlogopties en het configureren van multi-factor authenticatie (MFA).
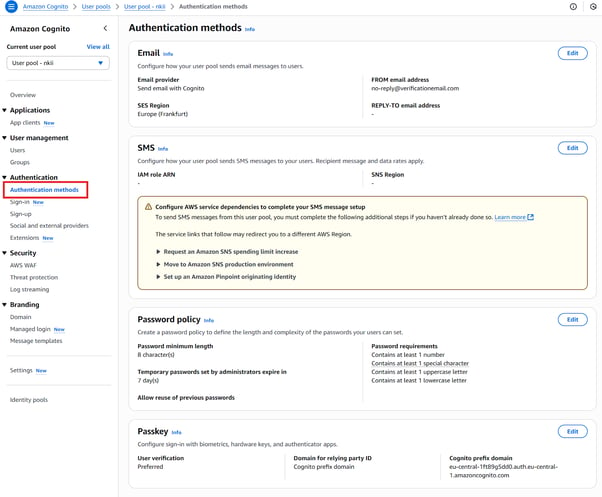
De afbeelding hieronder toont de sectie met authenticatiemethoden binnen de user pool. Hier kun je instellen hoe je user pool e-mail- en sms-berichten voor gebruikers afhandelt, wachtwoordbeleid bepalen en andere authenticatie-instellingen beheren. Zo kun je bijvoorbeeld wachtwoordeisen definiëren, zoals minimale lengte en tekencomplexiteit, om de beveiliging te verbeteren.
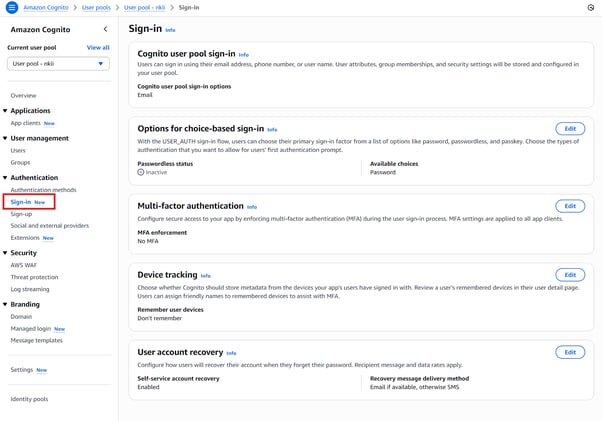
De sign-in-sectie biedt opties voor het configureren van de inlogervaring. Hier kun je multi-factor authenticatie (MFA) inschakelen voor extra beveiliging en apparaattracking instellen om apparaten te onthouden. Je kunt ook bepalen hoe gebruikers hun accounts kunnen herstellen als ze hun wachtwoord vergeten, wat wordt getoond onder de sectie voor accountherstel.
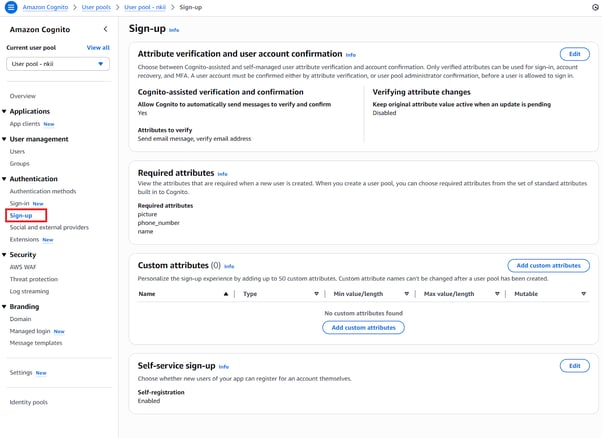
In de sign-up-sectie beheer je het registreren van nieuwe gebruikers. Zoals te zien op de afbeelding kun je AWS Cognito automatisch berichten laten versturen om gebruikersattributen te verifiëren en te bevestigen, en je kunt vereiste attributen voor nieuwe gebruikers specificeren, zoals foto, telefoonnummer en naam. Hier bepaal je welke informatie tijdens de registratie wordt verzameld.
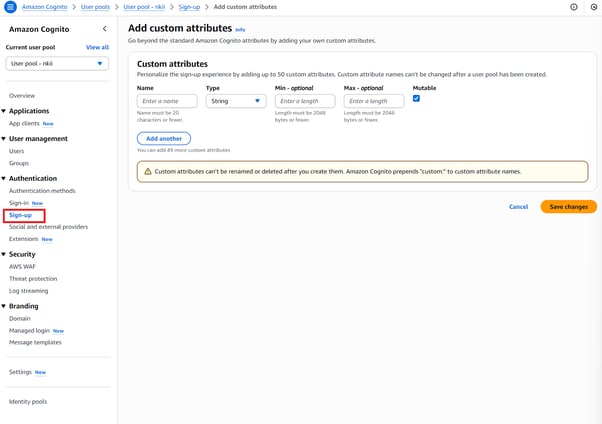
Het definiëren van attribuutschema’s is een andere kritieke stap. Je kunt kiezen uit standaardattributen (zoals e-mail, telefoonnummer) of aangepaste attributen definiëren die zijn toegesneden op de behoeften van je applicatie. Deze attributen bepalen welke gebruikersinformatie wordt verzameld en hoe die wordt gebruikt. Daarnaast kun je tokenclaims aanpassen om relevante userdata op te nemen die wordt gebruikt bij autorisatiebeslissingen in je app.
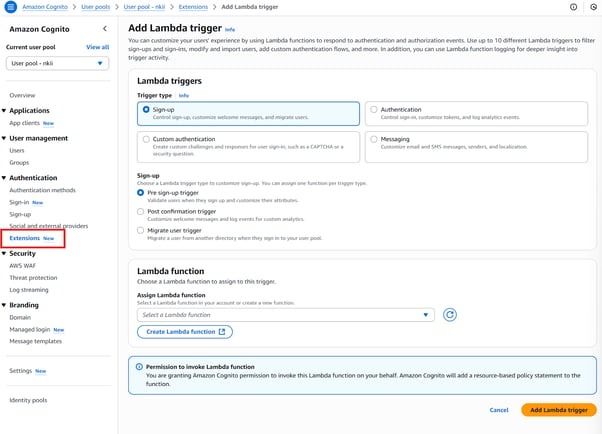
Voor geavanceerder maatwerk ondersteunt AWS Cognito Lambda-triggers (behandeld in het volgende hoofdstuk), zodat je businesslogica kunt injecteren in verschillende fasen van de authenticatieworkflow. De afbeelding toont de opties voor het toevoegen van een Lambda-trigger, bijvoorbeeld voor sign-up of aangepaste authenticatie-events. Met deze triggers kun je registraties filteren, gebruikers wijzigen of aangepaste authenticatiestromen toevoegen.
Beveiligingsinstellingen versterken je user pool-configuratie verder, zoals weergegeven in de afbeelding. Deze omvatten:
- AWS WAF (Web Application Firewall)-integratie (behandeld in het volgende hoofdstuk)
- Adaptieve authenticatie om verdacht gedrag te detecteren en erop te reageren
- Detectie van gecompromitteerde inloggegevens om gebruikers te waarschuwen voor mogelijke datalekken
- Logstreaming naar Amazon CloudWatch of andere services voor auditing en monitoring van authenticatie-activiteit.
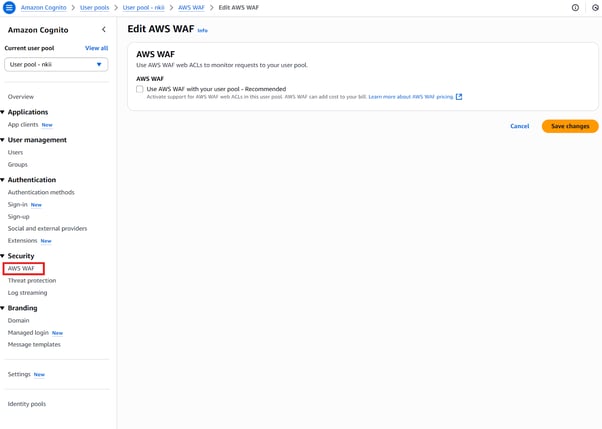
Al deze instellingen moeten aansluiten bij de compliance-eisen, verwachtingen voor de gebruikerservaring en het dreigingsmodel van je applicatie.
Bij het configureren van identity pools is het doel om geauthenticeerde gebruikers toegang te geven tot AWS-services door tijdelijke AWS-referenties uit te geven via de AWS Security Token Service (STS). Dit is mijn aanbevolen aanpak voor het opzetten van een identity pool:
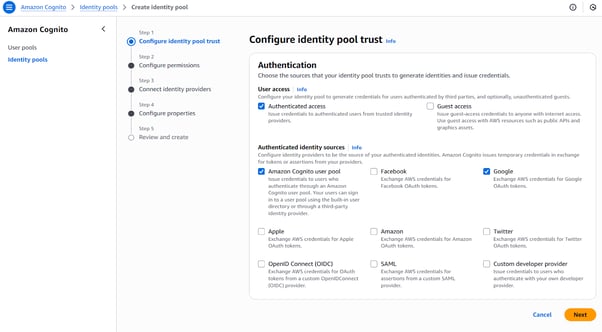
- Maak een nieuwe identity pool aan: Begin met het aanmaken van een identity pool via de AWS Cognito-console of AWS CLI. Geef een naam en schakel toegang voor geauthenticeerde gebruikers in.
- Koppel identity providers: Specificeer de authenticatieproviders die je wilt gebruiken. Dit kunnen zijn:
- AWS Cognito-user pools (voor gebruikers die via je app zijn geregistreerd)
- Social identity providers (bijv. Google, Facebook, Apple)
- SAML-gebaseerde enterprise-identityproviders
- OpenID Connect (OIDC)-providers
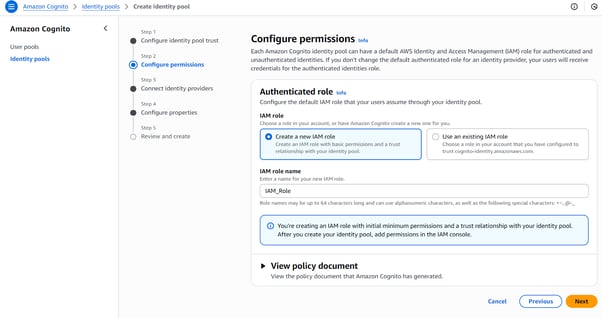
- Definieer IAM-rollen: Stel IAM-rollen in voor zowel geauthenticeerde als niet-geauthenticeerde gebruikers. Deze rollen bepalen tot welke AWS-resources gebruikers toegang hebben. Niet-geauthenticeerde rollen kunnen worden gebruikt voor gasttoegang (indien nodig), terwijl geauthenticeerde rollen doorgaans worden gekoppeld aan ingelogde gebruikers.
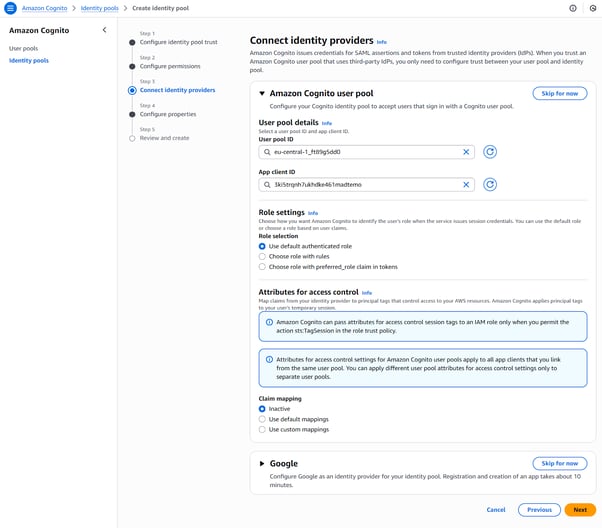
Door user pools en identity pools te combineren, implementeer je een complete authenticatie- en autorisatieoplossing die veilig, schaalbaar en diep geïntegreerd is met het AWS-ecosysteem.
Geavanceerde beveiliging en maatwerk
Naast basisauthenticatie biedt AWS Cognito geavanceerde beveiligingsfuncties en maatwerkmogelijkheden die de veiligheid en functionaliteit van applicaties verbeteren.
Dreigingsmitigatie en beveiligingsfuncties
AWS Cognito bevat verschillende ingebouwde mechanismen om beveiligingsdreigingen te weerstaan en compliance te ondersteunen:
- AWS WAF (Web Application Firewall)-integratie beschermt je applicatie tegen veelvoorkomende webaanvallen zoals SQL-injectie en cross-site scripting (XSS). Je kunt WAF-regels toepassen op je user pool-endpoints om kwaadaardige verzoeken te filteren.
- Detectie van gecompromitteerde inloggegevens identificeert automatisch wanneer gebruikersgegevens in bekende datalekken zijn verschenen. Wanneer er een match is, kan AWS Cognito gebruikers vragen hun wachtwoord te resetten of toegang blokkeren tot het probleem is opgelost.
- Risicogebaseerde authenticatie beoordeelt gebruikersgedrag en contextuele signalen (zoals IP-adres, device fingerprint en locatie) om mogelijk verdachte inlogpogingen te identificeren. Op basis van het vastgestelde risiconiveau kan AWS Cognito:
- Om extra verificatie vragen (bijv. MFA)
- Toegang weigeren
- Of inloggen toestaan met waarschuwingen voor monitoring
- Auditrails kun je creëren door AWS Cognito-logs te streamen naar Amazon CloudWatch, AWS CloudTrail of andere observabilitytools. Deze logs zijn essentieel voor het monitoren van authenticatie-activiteit, het ondersteunen van compliance-audits en het uitvoeren van forensisch onderzoek na beveiligingsincidenten.
Samen vormen deze beveiligingsmogelijkheden de basis voor identiteitsbescherming op ondernemingsniveau die met je applicatiebehoeften meegroeit.
Functionaliteit uitbreiden met Lambda-triggers
Met AWS Lambda-triggers kunnen ontwikkelaars aangepaste logica injecteren in de authenticatie- en gebruikersbeheerworkflows van AWS Cognito. Deze triggers vergroten de flexibiliteit door validatie, verrijking, integratie met externe systemen en maatwerk van de gebruikerservaring mogelijk te maken in verschillende fasen van de authenticatiecyclus.
Lambda-functies worden door AWS Cognito aangeroepen bij specifieke events, zoals registreren, inloggen, tokengeneratie of berichtbezorging. Inzicht in triggertypen, uitvoeringscontext en foutafhandeling is essentieel voor het beheren en uitrollen van effectieve functies.
Veelvoorkomende use-cases voor Lambda-triggers
- Pre-sign-upvalidatie: Zorg dat gebruikers aan bepaalde voorwaarden voldoen (bijv. beperkingen op e-maildomeinen, aangepaste velden).
- Acties na bevestiging: Stuur welkomstberichten of integreer met marketing- en CRM-systemen.Aangepaste authenticatiestromen: Implementeer meerstaps inloguitdagingen zoals CAPTCHA, toegangscodes of beveiligingsvragen.
- Gebruikersmigratie: Migreer gebruikers naadloos van externe identityproviders tijdens hun eerste inlog.
- Tokencustomisatie: Voeg extra claims toe aan tokens voor fijnmazige autorisatielogica.
- Berichtaanpassing: Personaliseer e-mail-/sms-inhoud of lokaliseer berichten op basis van gebruikersattributen.
Elk triggerpunt ondersteunt één Lambda-functie, en sommige events (zoals aangepaste authenticatie) vereisen meerdere gecoördineerde triggers. Triggers draaien binnen een standaard AWS Lambda-uitvoeringscontext en moeten worden ontworpen met aandacht voor performance, foutafhandeling en security.
Integratie met AWS-services en externe providers
Zoals ik eerder benadrukte, reiken de integratiemogelijkheden van AWS Cognito verder dan basisauthenticatie. Ze maken complete identityoplossingen mogelijk die samenwerken met andere AWS-services en externe providers.
Integratie met AWS-services
AWS Cognito kan direct integreren met API Gateway om veilige API-toegang te realiseren. Wanneer een gebruiker authenticert via AWS Cognito, geeft de service JSON Web Tokens (JWT’s) uit met user claims. Deze tokens worden gebruikt om verzoeken naar beschermde API-eindpunten te autoriseren, zodat alleen geauthenticeerde gebruikers met de juiste permissies toegang hebben tot backendservices. De claims in de tokens, zoals groepslidmaatschappen of aangepaste attributen, kunnen downstream services evalueren om fijnmazige toegangscontrole af te dwingen.
Ontwikkelaars kunnen de integratie verder verbeteren met het AWS Amplify Framework, dat het verbinden van AWS Cognito met web- en mobiele apps vereenvoudigt. Amplify levert kant-en-klare authenticatiecomponenten, beheert tokens automatisch en stroomlijnt backendconfiguratie. Dit verkort de ontwikkeltijd aanzienlijk met behoud van best practices voor security, zodat teams zich kunnen richten op productfeatures in plaats van infrastructuur.
Externe identiteitsfederatie
AWS Cognito ondersteunt ook integratie met externe identity providers, waarmee social login en enterprise-authenticatie mogelijk worden. Applicaties kunnen gebruikers laten inloggen met bestaande accounts van providers zoals Google, Facebook of Apple, evenals enterprise SAML- of OpenID Connect (OIDC)-systemen. Dit regel je door identity providers te configureren in de AWS Cognito-console en ze te koppelen aan user pools of identity pools.
Door externe identiteiten via AWS Cognito te federeren, centraliseer je het gebruikersbeheer, ook als authenticatie door derden wordt afgehandeld. Deze consolidatie vereenvoudigt auditing, vergroot de securityvisibiliteit en helpt te voldoen aan organisatiebeleid. Voor eindgebruikers resulteert dit in een gestroomlijnde inlogervaring zonder meerdere sets inloggegevens te hoeven beheren.
Beveiliging en gegevensbescherming
Beveiliging in AWS Cognito gaat verder dan eenvoudige authenticatie en omvat volledige gegevensbescherming en naleving van regelgeving. Zo worden zowel gebruikersinformatie als de integriteit van de applicatie beschermd gedurende de hele identity lifecycle.
Gegevensversleuteling en compliance
Gebruikersdata binnen AWS Cognito wordt beschermd met versleuteling zowel in rust als tijdens transport, voor end-to-end beveiliging van gevoelige informatie. Data die is opgeslagen in user pools en identity pools wordt versleuteld met door AWS beheerde sleutels, terwijl communicatie tussen clients en AWS-services TLS gebruikt om gegevensuitwisseling te beveiligen.
AWS Cognito voldoet aan meerdere industrienormen en compliancekaders, waaronder GDPR voor gegevensprivacy, HIPAA voor beveiliging van zorginformatie en SOC-certificeringen (Service Organization Controls). Deze certificeringen helpen organisaties om te voldoen aan strenge regelgeving bij het beheren van identiteiten en toegangscontrole.
Geavanceerde beveiligingsfuncties
Zoals in eerdere hoofdstukken te zien was, biedt AWS Cognito geavanceerde beveiligingsfuncties om bescherming te versterken en potentiële dreigingen te detecteren. Adaptieve authenticatie beoordeelt risicosignalen tijdens inlogpogingen en kan extra verificatiestappen afdwingen, zoals multi-factor authenticatie (MFA), wanneer verdacht gedrag wordt vastgesteld. Apparaattracking maakt het mogelijk om gebruikersapparaten te monitoren en ongebruikelijke of ongeautoriseerde toegangspatronen te herkennen.
Voor doorlopende bewaking integreert AWS Cognito met AWS CloudWatch en CloudTrail, die gedetailleerde logs en metriek bieden over authenticatie-events en API-gebruik. Deze tools maken realtime detectie van anomalieën mogelijk en ondersteunen geautomatiseerde incidentresponsworkflows, zodat je de beveiligingspositie van je applicatie kunt behouden.
Operationele overwegingen en best practices
Een succesvolle implementatie van AWS Cognito vereist aandacht voor operationele factoren die performance, kostenefficiëntie en onderhoudbaarheid op de lange termijn beïnvloeden. Inzicht hierin zorgt ervoor dat je identiteitsbeheersysteem betrouwbaar meegroeit met je applicatiebehoeften.
Prijs en tierselectie
AWS Cognito biedt verschillende prijstiers die variëren in functies en mogelijkheden, waaronder factoren zoals het aantal maandelijks actieve gebruikers en beschikbare authenticatieopties.
De juiste tier kiezen vraagt om een inschatting van het gebruikersvolume van je app, benodigde beveiligingsfuncties en verwachte groei. Zo vind je de balans tussen kostenbeheersing en de functionaliteit die nodig is om je gebruikersbasis en zakelijke vereisten effectief te ondersteunen.
Strategieën voor wereldwijde uitrol
Voor apps met een wereldwijde gebruikersbasis kan uitrol van AWS Cognito over meerdere AWS-regio’s de latency verlagen en de beschikbaarheid verbeteren. Zulke implementaties vragen echter om strategieën om gegevensconsistentie en synchronisatie tussen regio’s te waarborgen.
Veelgebruikte aanpakken die ik aanbeveel zijn primary-secondaryregio-opstellingen of het beheren van regionale user pools met mechanismen voor datareplicatie of -synchronisatie. Goede planning adresseert uitdagingen zoals eventual consistency, failoverafhandeling en naleving van vereisten rond gegevensresidentie.
Attribuutbeheer en migratie
Effectief beheer van gebruikersattributen betekent dat je veranderingen in dataschema’s voorziet en migraties zorgvuldig plant. Bij het doorontwikkelen van attribuutvereisten of migreren vanaf bestaande identitiesystemen benadruk ik het belang van flexibele schema-updates die verstoringen minimaliseren.
AWS Cognito ondersteunt aangepaste attributen en maakt attribuutmapping mogelijk tijdens migraties, voor soepele overgangen. Best practices omvatten grondig testen, versiebeheer van schema’s en duidelijke communicatie met gebruikers om dataintegriteit en een naadloze ervaring tijdens wijzigingen te waarborgen.
Conclusie
Uit mijn ervaring vereenvoudigt AWS Cognito de complexiteit van modern identiteitsbeheer met een combinatie van flexibiliteit, schaalbaarheid en robuuste beveiliging. Door duidelijk onderscheid te maken tussen user pools en identity pools, geavanceerde beveiligingsmogelijkheden te benutten en naadloos te integreren met andere AWS-services, heb ik gemerkt dat het de ontwikkeling van veilige en gebruiksvriendelijke applicaties aanzienlijk stroomlijnt.
Om de waarde van AWS Cognito te maximaliseren, raad ik aan om beveiligingsconfiguraties regelmatig te herzien, aangepaste Lambda-triggers te verkennen en gebruikerspatronen proactief te monitoren. In mijn projecten zijn doordachte planning en doorlopend beheer steevast de sleutels tot succes.
Blijf leren met de volgende resources:




Het beveiligen van gebruikersidentiteiten en het beheren van toegang tot applicaties is nog nooit zo complex geweest, zeker nu moderne apps opschalen en dreigingen evolueren. In mijn ervaring als ontwikkelaar zijn robuuste authenticatiesystemen onmisbaar, maar ze zelf bouwen kan al snel overweldigend worden. Daarom vertrouw ik op AWS Cognito, een krachtige identity- en accessmanagementplatform dat authenticatie en autorisatie vereenvoudigt, naadloos integreert met andere AWS-services en direct out-of-the-box beveiliging op ondernemingsniveau levert.
In deze gids deel ik inzichten in de belangrijkste functies, architectuur, setup en geavanceerde beveiligingsmogelijkheden van AWS Cognito, zodat je veilige, schaalbare en gebruiksvriendelijke oplossingen kunt bouwen.
Als je nieuw bent met AWS-technologie en -beveiligingsservices, overweeg dan een van onze cursussen, zoals AWS Cloud Technology and Services, AI Security and Risk Management of AI Ethics.
Wat is AWS Cognito?
Ik zie AWS Cognito als een fundamentele verandering in hoe ontwikkelaars identiteitsbeheer voor moderne applicaties benaderen. Deze volledig beheerde service biedt customer identity and access management (CIAM)-mogelijkheden die de noodzaak wegnemen om authenticatiesystemen vanaf nul te bouwen.
AWS Cognito
AWS Cognito is een complete identity-service die gebruikersregistratie, authenticatie en autorisatie afhandelt voor web- en mobiele applicaties. Het integreert naadloos met andere AWS-services en ondersteunt externe identity providers, waardoor een uniforme authenticatie-ervaring ontstaat.
Ik denk dat inzicht in de architectuur cruciaal is voor ontwikkelaars die schaalbare applicaties bouwen met veilig gebruikersbeheer, omdat dit direct beïnvloedt hoe gebruikers met apps interageren en toegang krijgen tot resources.
Belangrijkste voordelen van AWS Cognito
In mijn werk met verschillende identitysystemen heb ik gezien dat de voordelen van AWS Cognito veel verder gaan dan basisauthenticatie. AWS Cognito verandert hoe organisaties identiteitsbeheer benaderen door oplossingen op ondernemingsniveau te bieden zonder de complexiteit van traditionele systemen.
Schaalbaar customer identity and access management (CIAM)
De veilige en schaalbare aard van Cognito maakt het ideaal voor customer identity and access management (CIAM), met ondersteuning voor miljoenen gebruikers zonder prestatieverlies.
De service schaalt automatisch op basis van de vraag, zodat gebruikers consistente ervaringen hebben tijdens verkeerspieken of groeiperioden. Beveiligingsfuncties zijn ingebouwd en geen bijzaak, waardoor sterke bescherming ontstaat tegen veelvoorkomende kwetsbaarheden in authenticatie.
Flexibele integratie en maatwerk
Integratie is een ander belangrijk voordeel, want AWS Cognito ondersteunt diverse applicatietypen, waaronder web-, mobiele en desktopapplicaties.
De service biedt uitgebreide opties voor maatwerk, zodat ontwikkelaars authenticatiestromen kunnen afstemmen op specifieke bedrijfsvereisten. Deze flexibiliteit strekt zich uit tot branding, UX-ontwerp en integratie met bestaande systemen.
Eenvoudiger toegangsbeheer voor AWS-services
AWS Cognito vereenvoudigt ook het toegangsbeheer tot AWS-services en -resources, waardoor je geen meerdere authenticatiesystemen hoeft te onderhouden. Gebruikers kunnen één keer inloggen en op basis van hun rollen en rechten passende toegang krijgen tot verschillende AWS-services.
Geavanceerde beveiligingsfuncties verbeteren het aanmeld- en inlogproces met multi-factor authenticatie, adaptieve authenticatie en uitgebreide dreigingsdetectie.
Veelvoorkomende use-cases voor AWS Cognito
Uit mijn ervaring met verschillende projecten blijkt dat AWS Cognito veelzijdig is in uiteenlopende sectoren en scenario’s. Inzicht in deze situaties helpt ontwikkelaars de optimale implementatiestrategie te bepalen.
Klanten betrekken met flexibele authenticatie
Een primaire use-case is het betrekken van klanten via flexibele, aangepaste authenticatiestromen. E-commerceplatforms gebruiken AWS Cognito voor gepersonaliseerde winkelervaringen, terwijl contentplatforms het inzetten om toegang op basis van abonnementen te beheren. De service ondersteunt social login, zodat gebruikers kunnen inloggen met bestaande accounts van bijvoorbeeld Google en Facebook. Dit vermindert frictie tijdens registratie.
B2B-identiteiten beheren in multi-tenant-applicaties
Een tweede belangrijke toepassing die ik ben tegengekomen is het beheren van business-to-business (B2B)-identiteiten in multi-tenant-applicaties, wat de enterprise-capaciteiten van AWS Cognito laat zien. Organisaties kunnen aparte user pools aanmaken voor verschillende klanten, met centrale beheermogelijkheden. Dit maakt white-labeloplossingen mogelijk waarbij elke klant zijn eigen branding en gebruikerservaring behoudt, terwijl ze dezelfde infrastructuur delen.
Machine-to-machine (M2M)-autorisatie beveiligen
Naast gebruikersauthenticatie blinkt AWS Cognito uit in het beveiligen van machine-to-machine (M2M)-autorisatie voor IoT- of microservicesarchitecturen, wat de technische flexibiliteit aantoont. IoT-apparaten kunnen authenticeren en tijdelijke referenties krijgen om specifieke AWS-resources te benaderen, terwijl microservices gebruikerstokens kunnen valideren om juiste autorisatie te waarborgen. Dit is essentieel voor moderne gedistribueerde architecturen waar meerdere services identiteiten moeten verifiëren.
Rolgebaseerde toegang tot AWS-resources inschakelen
Tot slot is een van de krachtigste use-cases die ik heb ervaren het bieden van rolgebaseerde toegang tot specifieke AWS-resources. AWS Cognito integreert naadloos met het bredere AWS-ecosysteem, zodat gebruikers verschillende toegangsniveaus kunnen krijgen tot services zoals S3-buckets, Lambda-functies en meer, op basis van hun rollen en attributen. Zo kun je verfijnde autorisatieschema’s implementeren.
De architectuur van AWS Cognito begrijpen
De architectuur van AWS Cognito draait om twee primaire componenten die samenwerken om volledig identiteitsbeheer te bieden. In mijn ervaring is begrip van deze architectuurelementen essentieel voor een effectieve implementatie.
User pools: de authenticatiemotor
User pools fungeren als de authenticatiemotor binnen AWS Cognito en regelen alle aspecten van gebruikersregistratie, inloggen en profielbeheer. Ze onderhouden gebruikersdirectories en bieden authenticatiediensten voor applicaties, met ondersteuning voor meerdere methoden, waaronder traditionele gebruikersnaam/wachtwoordcombinaties, social identity providers en SAML-gebaseerde enterprise-identitysystemen.
AWS Cognito User Pools
Let op dat de opties voor authenticatie verder gaan dan basiscredentials. Social providers zoals Google, Facebook en Amazon zijn naadloos te integreren, zodat gebruikers met bestaande accounts kunnen inloggen.
Voor enterprises maakt identiteitsintegratie via SAML en OpenID Connect het mogelijk om je huidige identity-infrastructuur te behouden terwijl je de mogelijkheden van AWS Cognito benut.
Beveiligingsfuncties in user pools zijn ook belangrijk. Ze omvatten robuuste multi-factor authenticatie (MFA), aanpasbare wachtwoordbeleid en opties voor accountherstel, en meer.
Deze kunnen worden geconfigureerd om te voldoen aan organisatiebeleid of regelgeving. Ik raad aan om attribuutschema’s te plannen vóór het aanmaken van user pools, omdat deze bepalen welke informatie over gebruikers wordt verzameld en opgeslagen, met invloed op functionaliteit en compliance.
Identity pools: de autorisatiebroker
Identity pools functioneren als autorisatiebrokers die geauthenticeerde gebruikersidentiteiten vertalen naar tijdelijke AWS-referenties. In tegenstelling tot user pools slaan ze geen gebruikersinformatie op. Ze richten zich op gecontroleerde toegang tot AWS-resources op basis van geverifieerde identiteiten uit verschillende bronnen.
AWS Cognito Identity Pools
De kernfunctie van identity pools is het verstrekken van tijdelijke AWS-referenties via de AWS Security Token Service (STS). Deze referenties hebben een beperkte levensduur en specifieke permissies, volgens het principe van least privilege. Zo hebben gebruikers en applicaties alleen toegang tot de resources die ze voor hun huidige taken nodig hebben.
Wat ik vooral waardeer aan identity pools is hoe ze identiteiten uitstekend koppelen aan IAM-rollen via attribuutgebaseerde regels. Deze mapping kan gebaseerd zijn op gebruikersattributen, groepslidmaatschappen of andere contextuele informatie. De flexibiliteit maakt verfijnde autorisatieschema’s mogelijk die zich aanpassen aan verschillende gebruikerstypen en toegangsbehoeften.
User pools vs identity pools: de verschillen begrijpen
Het onderscheid tussen user pools en identity pools zorgt vaak voor verwarring. Toch is het begrijpen van hun respectieve rollen cruciaal:
SDK-ondersteuning verschilt ook tussen beide. User pools bieden uitgebreide SDK-ondersteuning voor web- en mobiele apps gericht op gebruikersbeheer, terwijl identity pools strak geïntegreerd zijn met AWS SDK’s voor veilige, tijdelijke toegang tot AWS-resources.
In veel gevallen gebruik je beide componenten samen. User pools regelen de authenticatie en identity pools faciliteren de autorisatie naar AWS-services.
Hoe AWS Cognito-authenticatie werkt
Inzicht in het authenticatieproces is essentieel voor een effectieve implementatie van AWS Cognito en voor het oplossen van mogelijke problemen. De workflow bestaat uit meerdere stappen die zorgen voor veilige en efficiënte gebruikersauthenticatie.
Stapsgewijs authenticatieproces
De gebruikelijke workflow begint met registratie, waarbij gebruikers vereiste informatie opgeven en hun identiteit bevestigen via e-mail- of sms-verificatie. Je kunt dit proces aanpassen met extra verificatiestappen of integratie met externe identitiesystemen.
Vervolgens vindt het inloggen plaats, waarbij gebruikersgegevens worden geverifieerd tegen de user pool. Na succesvolle authenticatie geeft AWS Cognito JSON Web Tokens (JWT’s) uit met gebruikersinformatie. Deze tokens kunnen worden gebruikt om beschermde resources en services te benaderen. Tokens hebben configureerbare vervaltijden en kunnen worden vernieuwd om sessies in stand te houden zonder opnieuw in te loggen.
Zodra gebruikers geauthenticeerd zijn, wordt sessiebeheer belangrijk om ervoor te zorgen dat ze ingelogd blijven tijdens het gebruik van de app. AWS Cognito biedt ingebouwde mechanismen voor tokenvernieuwing, ongeldig maken van sessies en veilig uitloggen. Effectief sessiebeheer verhoogt de veiligheid en ondersteunt een naadloze gebruikerservaring.
Gebruikersdata synchroniseren met AWS Cognito Sync
Voor apps die cross-device functionaliteit vereisen, maakt AWS Cognito Sync synchronisatie van appgerelateerde gebruikersdata mogelijk op apparaten en platforms, voor consistente ervaringen ongeacht hoe gebruikers de app benaderen. Dit is vooral waardevol voor mobiele apps waarbij gebruikers van toestel wisselen.
Datasynchronisatie verbetert de gebruikerservaring door appstatus, voorkeuren en persoonlijke instellingen te behouden over sessies en apparaten heen. Veelvoorkomende use-cases zijn het synchroniseren van voortgang in games, appinstellingen en door gebruikers gegenereerde content. De service handelt conflictoplossing af wanneer data op meerdere apparaten tegelijk verandert.
Je AWS Cognito-omgeving instellen
Een goede configuratie van AWS Cognito-onderdelen is essentieel voor een succesvolle implementatie. In dit deel geef ik praktische richtlijnen voor het opzetten van je AWS Cognito-omgeving.
Een user pool aanmaken
Het opzetten van een user pool omvat enkele belangrijke configuratiekeuzes die direct invloed hebben op functionaliteit en veiligheid. Het proces begint met het definiëren van basisinstellingen, zoals het applicatietype, de poolnaam en de vereiste attributen voor aanmelden en inloggen.
Het configureren van authenticatiemethoden houdt in dat je de ondersteunde opties voor registratie en inloggen kiest. Dit omvat het instellen van wachtwoordbeleid, het in- of uitschakelen van gebruikersnaam/e-mail/telefoonnummer als inlogopties en het configureren van multi-factor authenticatie (MFA).
De afbeelding hieronder toont de sectie met authenticatiemethoden binnen de user pool. Hier kun je instellen hoe je user pool e-mail- en sms-berichten voor gebruikers afhandelt, wachtwoordbeleid bepalen en andere authenticatie-instellingen beheren. Zo kun je bijvoorbeeld wachtwoordeisen definiëren, zoals minimale lengte en tekencomplexiteit, om de beveiliging te verbeteren.
De sign-in-sectie biedt opties voor het configureren van de inlogervaring. Hier kun je multi-factor authenticatie (MFA) inschakelen voor extra beveiliging en apparaattracking instellen om apparaten te onthouden. Je kunt ook bepalen hoe gebruikers hun accounts kunnen herstellen als ze hun wachtwoord vergeten, wat wordt getoond onder de sectie voor accountherstel.
In de sign-up-sectie beheer je het registreren van nieuwe gebruikers. Zoals te zien op de afbeelding kun je AWS Cognito automatisch berichten laten versturen om gebruikersattributen te verifiëren en te bevestigen, en je kunt vereiste attributen voor nieuwe gebruikers specificeren, zoals foto, telefoonnummer en naam. Hier bepaal je welke informatie tijdens de registratie wordt verzameld.
Het definiëren van attribuutschema’s is een andere kritieke stap. Je kunt kiezen uit standaardattributen (zoals e-mail, telefoonnummer) of aangepaste attributen definiëren die zijn toegesneden op de behoeften van je applicatie. Deze attributen bepalen welke gebruikersinformatie wordt verzameld en hoe die wordt gebruikt. Daarnaast kun je tokenclaims aanpassen om relevante userdata op te nemen die wordt gebruikt bij autorisatiebeslissingen in je app.
Voor geavanceerder maatwerk ondersteunt AWS Cognito Lambda-triggers (behandeld in het volgende hoofdstuk), zodat je businesslogica kunt injecteren in verschillende fasen van de authenticatieworkflow. De afbeelding toont de opties voor het toevoegen van een Lambda-trigger, bijvoorbeeld voor sign-up of aangepaste authenticatie-events. Met deze triggers kun je registraties filteren, gebruikers wijzigen of aangepaste authenticatiestromen toevoegen.
Beveiligingsinstellingen versterken je user pool-configuratie verder, zoals weergegeven in de afbeelding. Deze omvatten:
Al deze instellingen moeten aansluiten bij de compliance-eisen, verwachtingen voor de gebruikerservaring en het dreigingsmodel van je applicatie.
Een identity pool configureren
Bij het configureren van identity pools is het doel om geauthenticeerde gebruikers toegang te geven tot AWS-services door tijdelijke AWS-referenties uit te geven via de AWS Security Token Service (STS). Dit is mijn aanbevolen aanpak voor het opzetten van een identity pool:
Door user pools en identity pools te combineren, implementeer je een complete authenticatie- en autorisatieoplossing die veilig, schaalbaar en diep geïntegreerd is met het AWS-ecosysteem.
Geavanceerde beveiliging en maatwerk
Naast basisauthenticatie biedt AWS Cognito geavanceerde beveiligingsfuncties en maatwerkmogelijkheden die de veiligheid en functionaliteit van applicaties verbeteren.
Dreigingsmitigatie en beveiligingsfuncties
AWS Cognito bevat verschillende ingebouwde mechanismen om beveiligingsdreigingen te weerstaan en compliance te ondersteunen:
Samen vormen deze beveiligingsmogelijkheden de basis voor identiteitsbescherming op ondernemingsniveau die met je applicatiebehoeften meegroeit.
Functionaliteit uitbreiden met Lambda-triggers
Met AWS Lambda-triggers kunnen ontwikkelaars aangepaste logica injecteren in de authenticatie- en gebruikersbeheerworkflows van AWS Cognito. Deze triggers vergroten de flexibiliteit door validatie, verrijking, integratie met externe systemen en maatwerk van de gebruikerservaring mogelijk te maken in verschillende fasen van de authenticatiecyclus.
Lambda-functies worden door AWS Cognito aangeroepen bij specifieke events, zoals registreren, inloggen, tokengeneratie of berichtbezorging. Inzicht in triggertypen, uitvoeringscontext en foutafhandeling is essentieel voor het beheren en uitrollen van effectieve functies.
Veelvoorkomende use-cases voor Lambda-triggers
Elk triggerpunt ondersteunt één Lambda-functie, en sommige events (zoals aangepaste authenticatie) vereisen meerdere gecoördineerde triggers. Triggers draaien binnen een standaard AWS Lambda-uitvoeringscontext en moeten worden ontworpen met aandacht voor performance, foutafhandeling en security.
Integratie met AWS-services en externe providers
Zoals ik eerder benadrukte, reiken de integratiemogelijkheden van AWS Cognito verder dan basisauthenticatie. Ze maken complete identityoplossingen mogelijk die samenwerken met andere AWS-services en externe providers.
Integratie met AWS-services
AWS Cognito kan direct integreren met API Gateway om veilige API-toegang te realiseren. Wanneer een gebruiker authenticert via AWS Cognito, geeft de service JSON Web Tokens (JWT’s) uit met user claims. Deze tokens worden gebruikt om verzoeken naar beschermde API-eindpunten te autoriseren, zodat alleen geauthenticeerde gebruikers met de juiste permissies toegang hebben tot backendservices. De claims in de tokens, zoals groepslidmaatschappen of aangepaste attributen, kunnen downstream services evalueren om fijnmazige toegangscontrole af te dwingen.
Ontwikkelaars kunnen de integratie verder verbeteren met het AWS Amplify Framework, dat het verbinden van AWS Cognito met web- en mobiele apps vereenvoudigt. Amplify levert kant-en-klare authenticatiecomponenten, beheert tokens automatisch en stroomlijnt backendconfiguratie. Dit verkort de ontwikkeltijd aanzienlijk met behoud van best practices voor security, zodat teams zich kunnen richten op productfeatures in plaats van infrastructuur.
Externe identiteitsfederatie
AWS Cognito ondersteunt ook integratie met externe identity providers, waarmee social login en enterprise-authenticatie mogelijk worden. Applicaties kunnen gebruikers laten inloggen met bestaande accounts van providers zoals Google, Facebook of Apple, evenals enterprise SAML- of OpenID Connect (OIDC)-systemen. Dit regel je door identity providers te configureren in de AWS Cognito-console en ze te koppelen aan user pools of identity pools.
Door externe identiteiten via AWS Cognito te federeren, centraliseer je het gebruikersbeheer, ook als authenticatie door derden wordt afgehandeld. Deze consolidatie vereenvoudigt auditing, vergroot de securityvisibiliteit en helpt te voldoen aan organisatiebeleid. Voor eindgebruikers resulteert dit in een gestroomlijnde inlogervaring zonder meerdere sets inloggegevens te hoeven beheren.
Beveiliging en gegevensbescherming
Beveiliging in AWS Cognito gaat verder dan eenvoudige authenticatie en omvat volledige gegevensbescherming en naleving van regelgeving. Zo worden zowel gebruikersinformatie als de integriteit van de applicatie beschermd gedurende de hele identity lifecycle.
Gegevensversleuteling en compliance
Gebruikersdata binnen AWS Cognito wordt beschermd met versleuteling zowel in rust als tijdens transport, voor end-to-end beveiliging van gevoelige informatie. Data die is opgeslagen in user pools en identity pools wordt versleuteld met door AWS beheerde sleutels, terwijl communicatie tussen clients en AWS-services TLS gebruikt om gegevensuitwisseling te beveiligen.
AWS Cognito voldoet aan meerdere industrienormen en compliancekaders, waaronder GDPR voor gegevensprivacy, HIPAA voor beveiliging van zorginformatie en SOC-certificeringen (Service Organization Controls). Deze certificeringen helpen organisaties om te voldoen aan strenge regelgeving bij het beheren van identiteiten en toegangscontrole.
Geavanceerde beveiligingsfuncties
Zoals in eerdere hoofdstukken te zien was, biedt AWS Cognito geavanceerde beveiligingsfuncties om bescherming te versterken en potentiële dreigingen te detecteren. Adaptieve authenticatie beoordeelt risicosignalen tijdens inlogpogingen en kan extra verificatiestappen afdwingen, zoals multi-factor authenticatie (MFA), wanneer verdacht gedrag wordt vastgesteld. Apparaattracking maakt het mogelijk om gebruikersapparaten te monitoren en ongebruikelijke of ongeautoriseerde toegangspatronen te herkennen.
Voor doorlopende bewaking integreert AWS Cognito met AWS CloudWatch en CloudTrail, die gedetailleerde logs en metriek bieden over authenticatie-events en API-gebruik. Deze tools maken realtime detectie van anomalieën mogelijk en ondersteunen geautomatiseerde incidentresponsworkflows, zodat je de beveiligingspositie van je applicatie kunt behouden.
Operationele overwegingen en best practices
Een succesvolle implementatie van AWS Cognito vereist aandacht voor operationele factoren die performance, kostenefficiëntie en onderhoudbaarheid op de lange termijn beïnvloeden. Inzicht hierin zorgt ervoor dat je identiteitsbeheersysteem betrouwbaar meegroeit met je applicatiebehoeften.
Prijs en tierselectie
AWS Cognito biedt verschillende prijstiers die variëren in functies en mogelijkheden, waaronder factoren zoals het aantal maandelijks actieve gebruikers en beschikbare authenticatieopties.
De juiste tier kiezen vraagt om een inschatting van het gebruikersvolume van je app, benodigde beveiligingsfuncties en verwachte groei. Zo vind je de balans tussen kostenbeheersing en de functionaliteit die nodig is om je gebruikersbasis en zakelijke vereisten effectief te ondersteunen.
Strategieën voor wereldwijde uitrol
Voor apps met een wereldwijde gebruikersbasis kan uitrol van AWS Cognito over meerdere AWS-regio’s de latency verlagen en de beschikbaarheid verbeteren. Zulke implementaties vragen echter om strategieën om gegevensconsistentie en synchronisatie tussen regio’s te waarborgen.
Veelgebruikte aanpakken die ik aanbeveel zijn primary-secondaryregio-opstellingen of het beheren van regionale user pools met mechanismen voor datareplicatie of -synchronisatie. Goede planning adresseert uitdagingen zoals eventual consistency, failoverafhandeling en naleving van vereisten rond gegevensresidentie.
Attribuutbeheer en migratie
Effectief beheer van gebruikersattributen betekent dat je veranderingen in dataschema’s voorziet en migraties zorgvuldig plant. Bij het doorontwikkelen van attribuutvereisten of migreren vanaf bestaande identitiesystemen benadruk ik het belang van flexibele schema-updates die verstoringen minimaliseren.
AWS Cognito ondersteunt aangepaste attributen en maakt attribuutmapping mogelijk tijdens migraties, voor soepele overgangen. Best practices omvatten grondig testen, versiebeheer van schema’s en duidelijke communicatie met gebruikers om dataintegriteit en een naadloze ervaring tijdens wijzigingen te waarborgen.
Conclusie
Uit mijn ervaring vereenvoudigt AWS Cognito de complexiteit van modern identiteitsbeheer met een combinatie van flexibiliteit, schaalbaarheid en robuuste beveiliging. Door duidelijk onderscheid te maken tussen user pools en identity pools, geavanceerde beveiligingsmogelijkheden te benutten en naadloos te integreren met andere AWS-services, heb ik gemerkt dat het de ontwikkeling van veilige en gebruiksvriendelijke applicaties aanzienlijk stroomlijnt.
Om de waarde van AWS Cognito te maximaliseren, raad ik aan om beveiligingsconfiguraties regelmatig te herzien, aangepaste Lambda-triggers te verkennen en gebruikerspatronen proactief te monitoren. In mijn projecten zijn doordachte planning en doorlopend beheer steevast de sleutels tot succes.
Blijf leren met de volgende resources: