यूज़र आइडेंटिटी को सुरक्षित रखना और एप्लिकेशन एक्सेस का प्रबंधन करना पहले से कहीं अधिक जटिल हो गया है, खासकर जब आधुनिक ऐप्स स्केल करते हैं और खतरे विकसित होते हैं। एक डेवलपर के रूप में मेरे अनुभव में, मज़बूत ऑथेंटिकेशन सिस्टम अनिवार्य हैं, लेकिन उन्हें शून्य से बनाना जल्दी ही भारी लगने लगता है। यही वजह है कि मैं AWS Cognito पर भरोसा करता/करती हूँ—एक शक्तिशाली आइडेंटिटी और एक्सेस मैनेजमेंट प्लेटफ़ॉर्म, जो ऑथेंटिकेशन और ऑथराइज़ेशन को सरल करता है, अन्य AWS सेवाओं के साथ सहजता से इंटीग्रेट होता है, और बॉक्स से बाहर ही एंटरप्राइज़-ग्रेड सुरक्षा प्रदान करता है।
इस गाइड में, मैं AWS Cognito की प्रमुख विशेषताओं, आर्किटेक्चर, सेटअप, और उन्नत सुरक्षा क्षमताओं पर अपने विचार साझा करूँगा/करूँगी, ताकि आप सुरक्षित, स्केलेबल और उपयोगकर्ता-अनुकूल समाधान बना सकें।
यदि आप AWS टेक्नोलॉजी और सिक्योरिटी सेवाओं में नए हैं, तो हमारे कोर्स में से एक लें, जैसे AWS Cloud Technology and Services, AI Security and Risk Management, या AI Ethics।
AWS Cognito क्या है?
मैं AWS Cognito को आधुनिक एप्लिकेशनों के लिए आइडेंटिटी मैनेजमेंट के प्रति डेवलपर्स के नज़रिए में एक बुनियादी बदलाव के रूप में देखता/देखती हूँ। यह पूर्ण-प्रबंधित सेवा कस्टमर आइडेंटिटी और एक्सेस मैनेजमेंट (CIAM) क्षमताएँ प्रदान करती है, जो शून्य से ऑथेंटिकेशन सिस्टम बनाने की आवश्यकता को समाप्त करती हैं।
AWS Cognito
AWS Cognito एक व्यापक आइडेंटिटी सेवा के रूप में कार्य करता है, जो वेब और मोबाइल एप्लिकेशनों के लिए यूज़र रजिस्ट्रेशन, ऑथेंटिकेशन और ऑथराइज़ेशन को संभालता है। यह अन्य AWS सेवाओं के साथ सहज रूप से इंटीग्रेट होता है और बाहरी आइडेंटिटी प्रदाताओं का समर्थन करता है, जिससे एक एकीकृत ऑथेंटिकेशन अनुभव बनता है।
मेरा मानना है कि इसका आर्किटेक्चर समझना उन डेवलपर्स के लिए अहम है जो सुरक्षित यूज़र मैनेजमेंट की आवश्यकता वाले स्केलेबल एप्लिकेशन बनाते हैं, क्योंकि यह सीधे प्रभावित करता है कि यूज़र एप्लिकेशनों के साथ कैसे इंटरैक्ट करते हैं और संसाधनों तक कैसे पहुँचते हैं।
AWS Cognito के प्रमुख लाभ
विभिन्न आइडेंटिटी सिस्टम्स के साथ काम करते हुए, मैंने देखा है कि AWS Cognito को लागू करने के फ़ायदे बुनियादी ऑथेंटिकेशन क्षमताओं से कहीं आगे तक जाते हैं। AWS Cognito पारंपरिक प्रणालियों की जटिलताओं के बिना एंटरप्राइज़-ग्रेड समाधान प्रदान करके संगठनों के आइडेंटिटी मैनेजमेंट के दृष्टिकोण को बदल देता है।
स्केलेबल कस्टमर आइडेंटिटी और एक्सेस मैनेजमेंट (CIAM)
Cognito की सुरक्षित और स्केलेबल प्रकृति इसे CIAM के लिए आदर्श बनाती है, जो प्रदर्शन से समझौता किए बिना लाखों यूज़र्स को संभाल सकता है।
सेवा मांग के आधार पर स्वतः स्केल करती है, जिससे ट्रैफ़िक स्पाइक या वृद्धि के दौरान भी सुसंगत यूज़र अनुभव सुनिश्चित होता है। सुरक्षा सुविधाएँ बाद में जोड़ी नहीं जातीं, बल्कि शुरू से निर्मित होती हैं, जो आम ऑथेंटिकेशन कमजोरियों से मज़बूत सुरक्षा प्रदान करती हैं।
लचीला इंटीग्रेशन और कस्टमाइज़ेशन
इंटीग्रेशन एक और बड़ा फ़ायदा है, क्योंकि AWS Cognito विभिन्न प्रकार के एप्लिकेशनों—वेब, मोबाइल और डेस्कटॉप—का समर्थन करता है।
सेवा व्यापक कस्टमाइज़ेशन विकल्प प्रदान करती है, जिससे डेवलपर्स ऑथेंटिकेशन फ्लो को विशिष्ट व्यावसायिक आवश्यकताओं के अनुरूप ढाल सकते हैं। यह लचीलापन ब्रांडिंग, यूज़र अनुभव डिज़ाइन, और मौजूदा सिस्टम्स के साथ इंटीग्रेशन तक फैला हुआ है।
AWS सेवाओं में सरलीकृत एक्सेस मैनेजमेंट
AWS Cognito, AWS सेवाओं और संसाधनों तक एक्सेस मैनेजमेंट को भी सरल बनाता है, जिससे कई ऑथेंटिकेशन सिस्टम्स को बनाए रखने की आवश्यकता समाप्त हो जाती है। यूज़र एक बार ऑथेंटिकेट कर सकते हैं और अपनी भूमिकाओं और अनुमतियों के आधार पर विभिन्न AWS सेवाओं तक उपयुक्त पहुँच प्राप्त कर सकते हैं।
उन्नत सुरक्षा सुविधाएँ मल्टी-फैक्टर ऑथेंटिकेशन, एडेप्टिव ऑथेंटिकेशन, और व्यापक थ्रेट डिटेक्शन क्षमताओं के माध्यम से साइन-अप और साइन-इन प्रक्रियाओं को बेहतर बनाती हैं।
AWS Cognito के सामान्य उपयोग के मामले
विभिन्न परियोजनाओं पर मेरे अनुभव से, AWS Cognito के अनुप्रयोग अलग-अलग उद्योगों और उपयोग मामलों में इसकी बहुमुखी प्रतिभा को दर्शाते हैं। इन परिदृश्यों को समझना डेवलपर्स को सर्वोत्तम इम्प्लीमेंटेशन रणनीतियाँ पहचानने में मदद करता है।
लचीले ऑथेंटिकेशन के साथ ग्राहकों को जोड़ना
एक प्राथमिक उपयोग मामला लचीले, कस्टमाइज़्ड ऑथेंटिकेशन फ्लो के माध्यम से ग्राहकों को जोड़ना है। ई-कॉमर्स प्लेटफ़ॉर्म AWS Cognito का उपयोग व्यक्तिगत शॉपिंग अनुभव बनाने के लिए करते हैं, जबकि कंटेंट प्लेटफ़ॉर्म इसे सब्सक्रिप्शन-आधारित एक्सेस प्रबंधन के लिए उपयोग करते हैं। सेवा सोशल लॉगिन इंटीग्रेशन का समर्थन करती है, जिससे यूज़र Google, Facebook और अन्य प्रदाताओं के मौजूदा खातों से साइन इन कर सकते हैं, जो रजिस्ट्रेशन प्रक्रिया में रुकावट को कम करता है।
मल्टी-टेनेंट एप्लिकेशनों में B2B आइडेंटिटीज़ का प्रबंधन
दूसरा बड़ा अनुप्रयोग जिसे मैंने देखा है, वह मल्टी-टेनेंट एप्लिकेशनों में बिज़नेस-टू-बिज़नेस (B2B) आइडेंटिटीज़ का प्रबंधन है, जो AWS Cognito की एंटरप्राइज़ क्षमताओं को दर्शाता है। संगठन अलग-अलग क्लाइंट्स के लिए अलग यूज़र पूल बना सकते हैं, जबकि केंद्रीकृत प्रबंधन बनाए रखते हैं। यह दृष्टिकोण व्हाइट-लेबल समाधानों को सक्षम बनाता है, जहाँ प्रत्येक क्लाइंट अपना ब्रांडिंग और यूज़र अनुभव बनाए रखता है, जबकि साझा इंफ्रास्ट्रक्चर का लाभ उठाता है।
मशीन-टू-मशीन (M2M) ऑथराइज़ेशन को सुरक्षित करना
यूज़र ऑथेंटिकेशन से परे, AWS Cognito IoT या माइक्रोसर्विसेज़ आर्किटेक्चर के लिए मशीन-टू-मशीन (M2M) ऑथराइज़ेशन को सुरक्षित करने में उत्कृष्ट है, जो इसकी तकनीकी लचीलापन दर्शाता है। IoT डिवाइस ऑथेंटिकेट कर सकते हैं और विशिष्ट AWS संसाधनों तक पहुँच के लिए अस्थायी क्रेडेंशियल्स प्राप्त कर सकते हैं, जबकि माइक्रोसर्विसेज़ उचित ऑथराइज़ेशन सुनिश्चित करने के लिए यूज़र टोकन को वैध कर सकते हैं। यह क्षमता आधुनिक वितरित आर्किटेक्चर के लिए अनिवार्य है, जहाँ कई सेवाओं को यूज़र आइडेंटिटी सत्यापित करनी होती है।
AWS संसाधनों तक भूमिका-आधारित पहुँच सक्षम करना
अंततः, सबसे शक्तिशाली उपयोग मामलों में से एक जिसे मैंने अनुभव किया है, वह विशिष्ट AWS संसाधनों तक भूमिका-आधारित पहुँच प्रदान करना है। AWS Cognito व्यापक AWS इकोसिस्टम के साथ सहजता से इंटीग्रेट होता है, जिससे यूज़र अपनी भूमिकाओं और विशेषताओं के आधार पर S3 बकेट्स, Lambda फ़ंक्शंस आदि सेवाओं तक अलग-अलग स्तर की पहुँच प्राप्त कर सकते हैं। यह परिष्कृत, सूक्ष्म-स्तरीय ऑथराइज़ेशन स्कीम के कार्यान्वयन को सक्षम बनाता है।
AWS Cognito आर्किटेक्चर को समझना
AWS Cognito का आर्किटेक्चर दो प्राथमिक घटकों के इर्द-गिर्द घूमता है, जो मिलकर व्यापक आइडेंटिटी मैनेजमेंट प्रदान करते हैं। मेरे अनुभव में, इन आर्किटेक्चरल तत्वों को समझना प्रभावी इम्प्लीमेंटेशन के लिए आवश्यक है।
यूज़र पूल्स: ऑथेंटिकेशन इंजन
यूज़र पूल्स AWS Cognito के भीतर ऑथेंटिकेशन इंजन के रूप में कार्य करते हैं—यही वह स्थान है जहाँ यूज़र रजिस्ट्रेशन, साइन-इन और प्रॉफाइल मैनेजमेंट के सभी पहलू संभाले जाते हैं। वे यूज़र डायरेक्टरी बनाए रखते हैं और एप्लिकेशनों के लिए ऑथेंटिकेशन सेवाएँ प्रदान करते हैं, जिसमें पारंपरिक यूज़रनेम/पासवर्ड, सोशल आइडेंटिटी प्रदाता, और SAML-आधारित एंटरप्राइज़ आइडेंटिटी सिस्टम सहित कई ऑथेंटिकेशन तरीकों का समर्थन शामिल है।
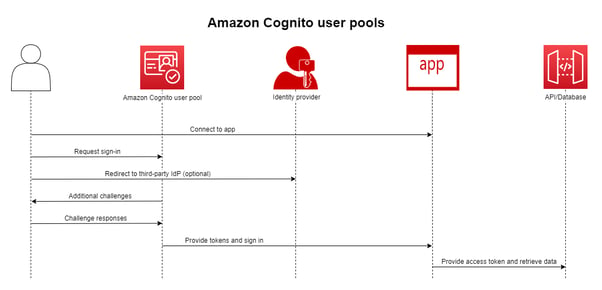
AWS Cognito User Pools
ध्यान देने योग्य है कि ऑथेंटिकेशन विकल्प बुनियादी क्रेडेंशियल्स से परे जाते हैं। Google, Facebook और Amazon जैसे सोशल प्रदाताओं को सहजता से इंटीग्रेट किया जा सकता है, जिससे यूज़र मौजूदा खातों का उपयोग करके साइन इन कर सकें।
एंटरप्राइज़ परिदृश्यों के लिए, SAML और OpenID Connect के माध्यम से आइडेंटिटी इंटीग्रेशन संगठनों को अपनी मौजूदा आइडेंटिटी अवसंरचना बनाए रखने की अनुमति देता है, जबकि AWS Cognito की क्षमताओं का लाभ उठाया जा सकता है।
यूज़र पूल्स में सुरक्षा सुविधाएँ भी विचार करने योग्य प्रमुख पहलू हैं। इनमें मज़बूत मल्टी-फैक्टर ऑथेंटिकेशन (MFA), कस्टमाइज़ेबल पासवर्ड नीतियाँ, और अकाउंट रिकवरी विकल्प आदि शामिल हैं।
इन्हें संगठनात्मक नीतियों या नियामक अनुपालन आवश्यकताओं को पूरा करने के लिए कॉन्फ़िगर किया जा सकता है। मैं हमेशा यूज़र पूल बनाने से पहले एट्रिब्यूट स्कीमा की योजना बनाने की सलाह देता/देती हूँ, क्योंकि ये स्कीमा यह परिभाषित करते हैं कि यूज़र्स के बारे में कौन-सी जानकारी एकत्र और संग्रहीत की जाएगी—जो कार्यक्षमता और अनुपालन दोनों को प्रभावित करती है।
आइडेंटिटी पूल्स: ऑथराइज़ेशन ब्रोकर्स
आइडेंटिटी पूल्स ऑथराइज़ेशन ब्रोकर्स के रूप में कार्य करते हैं—ये ऑथेंटिकेटेड यूज़र आइडेंटिटी को अस्थायी AWS क्रेडेंशियल्स में अनुवादित करते हैं। यूज़र पूल्स के विपरीत, वे यूज़र जानकारी संग्रहीत नहीं करते। इसके बजाय, वे विभिन्न स्रोतों से सत्यापित आइडेंटिटी के आधार पर AWS संसाधनों तक नियंत्रित पहुँच प्रदान करने पर केंद्रित होते हैं।
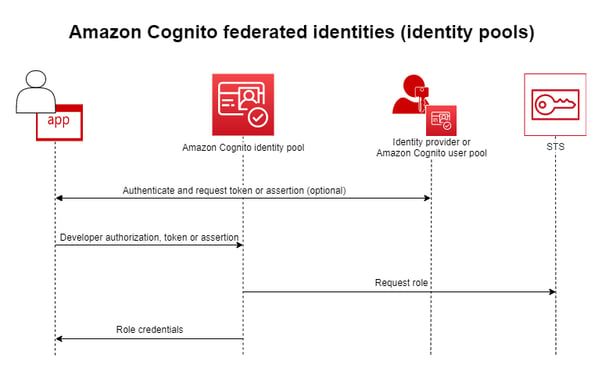
AWS Cognito Identity Pools
आइडेंटिटी पूल्स का मुख्य कार्य AWS Security Token Service (STS) के माध्यम से अस्थायी AWS क्रेडेंशियल्स प्रदान करना है। इन क्रेडेंशियल्स की सीमित समय-सीमा और विशिष्ट अनुमतियाँ होती हैं, जो न्यूनतम विशेषाधिकार के सिद्धांत का पालन करती हैं। यह दृष्टिकोण सुनिश्चित करता है कि यूज़र और एप्लिकेशन केवल उन संसाधनों तक पहुँचें जिनकी उन्हें वर्तमान कार्यों के लिए आवश्यकता है।
मुझे विशेष रूप से यह पसंद है कि आइडेंटिटी पूल्स कैसे IAM रोल्स पर एट्रिब्यूट-आधारित नियमों के जरिए आइडेंटिटीज़ को मैप करने में उत्कृष्ट हैं। यह मैपिंग यूज़र एट्रिब्यूट्स, समूह सदस्यता, या अन्य संदर्भगत जानकारी पर आधारित हो सकती है। इस सिस्टम का लचीलापन परिष्कृत ऑथराइज़ेशन स्कीम की अनुमति देता है, जो अलग-अलग यूज़र प्रकारों और एक्सेस आवश्यकताओं के अनुरूप ढल सकता है।
यूज़र पूल्स बनाम आइडेंटिटी पूल्स: अंतर समझना
यूज़र पूल्स और आइडेंटिटी पूल्स के बीच का अंतर अक्सर भ्रम का कारण होता है। हालाँकि, उनके-अपने रोल समझना महत्वपूर्ण है:
- यूज़र पूल्स ऑथेंटिकेशन का प्रबंधन करते हैं—कौन यूज़र है, यह सत्यापित करते हैं। ये उन परिदृश्यों के लिए आदर्श हैं जहाँ यूज़र रजिस्ट्रेशन, साइन-इन वर्कफ़्लो, प्रॉफाइल मैनेजमेंट, और बाहरी आइडेंटिटी प्रदाताओं के साथ इंटीग्रेशन की आवश्यकता होती है।
- आइडेंटिटी पूल्स ऑथराइज़ेशन का प्रबंधन करते हैं—क्या यूज़र एक्सेस कर सकता है, यह निर्धारित करते हैं। इनका उपयोग ऑथेंटिकेटेड यूज़र्स को AWS संसाधनों तक पहुँच असाइन करने के लिए होता है—चाहे वे यूज़र AWS Cognito के यूज़र पूल्स से आए हों या बाहरी प्रदाताओं से।
SDK सपोर्ट भी दोनों के बीच अलग है। यूज़र पूल्स वेब और मोबाइल एप्लिकेशनों के लिए यूज़र मैनेजमेंट पर केंद्रित समृद्ध SDK सपोर्ट प्रदान करते हैं, जबकि आइडेंटिटी पूल्स AWS संसाधनों तक सुरक्षित, अस्थायी पहुँच के लिए AWS SDKs के साथ कड़ी तरह इंटीग्रेटेड होते हैं।
कई मामलों में, दोनों घटकों का एक साथ उपयोग होता है। यूज़र पूल्स ऑथेंटिकेशन संभालते हैं, और आइडेंटिटी पूल्स AWS सेवाओं तक ऑथराइज़ेशन को सुगम बनाते हैं।
AWS Cognito ऑथेंटिकेशन कैसे काम करता है
ऑथेंटिकेशन प्रक्रिया को समझना डेवलपर्स के लिए AWS Cognito को प्रभावी ढंग से लागू करने और संभावित समस्याओं का समाधान करने के लिए आवश्यक है। यह वर्कफ़्लो कई अलग-अलग चरणों में होता है, जिन्हें सुरक्षित और कुशल यूज़र ऑथेंटिकेशन सुनिश्चित करने के लिए डिज़ाइन किया गया है।
चरण-दर-चरण ऑथेंटिकेशन प्रक्रिया
सामान्य ऑथेंटिकेशन वर्कफ़्लो यूज़र रजिस्ट्रेशन से शुरू होता है, जहाँ यूज़र आवश्यक जानकारी प्रदान करते हैं और ईमेल या SMS कन्फर्मेशन के माध्यम से अपनी पहचान सत्यापित करते हैं। आप इस प्रक्रिया को अतिरिक्त सत्यापन चरणों या बाहरी आइडेंटिटी सिस्टम्स के इंटीग्रेशन को शामिल करने के लिए कस्टमाइज़ कर सकते हैं।
अगला चरण साइन-इन है, जिसमें यूज़र क्रेडेंशियल्स को यूज़र पूल के विरुद्ध सत्यापित किया जाता है। सफल ऑथेंटिकेशन पर, AWS Cognito JSON Web Tokens (JWTs) जारी करता है, जिनमें यूज़र संबंधी जानकारी होती है। इन टोकन्स का उपयोग प्रोटेक्टेड संसाधनों और सेवाओं तक पहुँच के लिए किया जा सकता है। टोकन्स की एक्सपायरी समय-सीमा कॉन्फ़िगर की जा सकती है और पुनः-ऑथेंटिकेशन के बिना यूज़र सेशन बनाए रखने के लिए इन्हें रिफ्रेश किया जा सकता है।
एक बार यूज़र ऑथेंटिकेट हो जाने पर, एप्लिकेशन के साथ इंटरैक्ट करते समय उन्हें ऑथेंटिकेटेड बनाए रखने के लिए सेशन मैनेजमेंट महत्वपूर्ण हो जाता है। AWS Cognito टोकन रिफ्रेश, सेशन इनवैलिडेशन, और सुरक्षित लॉगआउट के लिए बिल्ट-इन मैकेनिज़्म प्रदान करता है। प्रभावी सेशन मैनेजमेंट सुरक्षा को बढ़ाता है और साथ ही निर्बाध यूज़र अनुभवों का समर्थन करता है।
AWS Cognito Sync के साथ यूज़र डेटा सिंक्रोनाइज़ करना
क्रॉस-डिवाइस फ़ंक्शनैलिटी की आवश्यकता वाले एप्लिकेशनों के लिए, AWS Cognito Sync डिवाइसेज़ और प्लेटफ़ॉर्म्स में एप्लिकेशन-संबंधित यूज़र डेटा का सिंक्रोनाइज़ेशन सक्षम करता है, जिससे यह सुनिश्चित होता है कि यूज़र चाहे जिस तरह एप्लिकेशन तक पहुँचें—अनुभव सुसंगत रहे। यह विशेष रूप से मोबाइल एप्लिकेशनों के लिए मूल्यवान है, जहाँ यूज़र डिवाइसेज़ बदल सकते हैं।
डेटा सिंक्रोनाइज़ेशन ऐप स्टेट, यूज़र प्रेफरेंसेज़, और पर्सनलाइज़्ड सेटिंग्स को सेशंस और डिवाइसेज़ में बनाए रखकर यूज़र अनुभव में सुधार करता है। सामान्य उपयोग मामलों में गेम प्रोग्रेस, एप्लिकेशन सेटिंग्स, और यूज़र-जनित कंटेंट का सिंक्रोनाइज़ेशन शामिल है। सेवा एक साथ कई डिवाइसेज़ पर डेटा परिवर्तन होने पर कॉन्फ्लिक्ट रेज़ोल्यूशन संभालती है।
अपना AWS Cognito वातावरण सेट करना
AWS Cognito घटकों का उचित कॉन्फ़िगरेशन सफल इम्प्लीमेंटेशन के लिए आवश्यक है। इस अनुभाग में, मैं आपका AWS Cognito वातावरण स्थापित करने के लिए व्यावहारिक मार्गदर्शन प्रदान करूँगा/करूँगी।
यूज़र पूल बनाना
यूज़र पूल सेट करना कई प्रमुख कॉन्फ़िगरेशन निर्णयों को शामिल करता है, जो सीधे कार्यक्षमता और सुरक्षा को प्रभावित करते हैं। प्रक्रिया एप्लिकेशन प्रकार, पूल का नाम, और साइन-अप व साइन-इन के लिए आवश्यक एट्रिब्यूट्स जैसी बुनियादी सेटिंग्स परिभाषित करने से शुरू होती है।
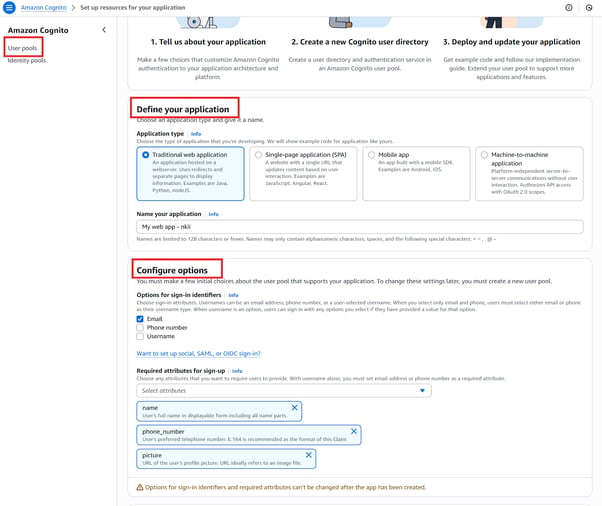
ऑथेंटिकेशन विधियों का कॉन्फ़िगरेशन, यूज़र रजिस्ट्रेशन और लॉगिन के लिए समर्थित विकल्पों का चयन करना शामिल करता है। इसमें पासवर्ड नीतियाँ सेट करना, साइन-इन के लिए यूज़रनेम/ईमेल/फ़ोन नंबर को सक्षम या अक्षम करना, और मल्टी-फैक्टर ऑथेंटिकेशन (MFA) को कॉन्फ़िगर करना शामिल है।
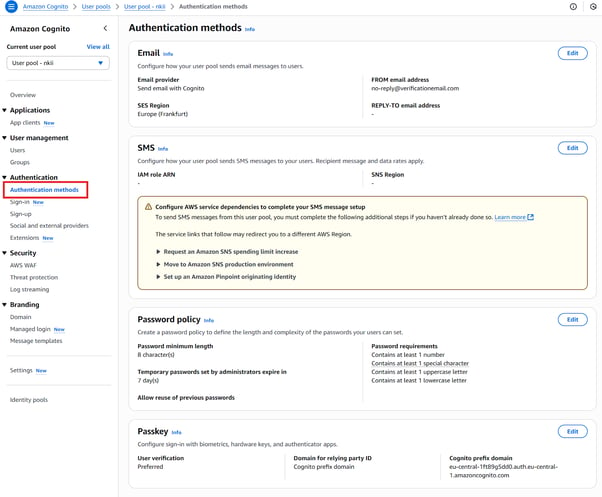
नीचे दी गई छवि यूज़र पूल के भीतर ऑथेंटिकेशन मेथड्स सेक्शन को दिखाती है। यहाँ, आप यह कॉन्फ़िगर कर सकते हैं कि आपका यूज़र पूल यूज़र्स के लिए ईमेल और SMS मैसेजिंग कैसे हैंडल करता है, पासवर्ड नीतियाँ सेट करता है, और अन्य ऑथेंटिकेशन सेटिंग्स प्रबंधित करता है। उदाहरण के लिए, आप पासवर्ड आवश्यकताओं को परिभाषित कर सकते हैं—जैसे न्यूनतम लंबाई और कैरेक्टर जटिलता—ताकि सुरक्षा को बढ़ाया जा सके।
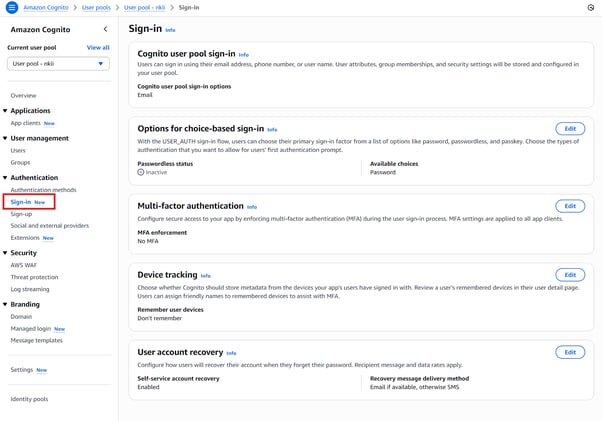
साइन-इन सेक्शन यूज़र साइन-इन अनुभव को कॉन्फ़िगर करने के विकल्प प्रदान करता है। यहाँ, आप अतिरिक्त सुरक्षा के लिए मल्टी-फैक्टर ऑथेंटिकेशन (MFA) सक्षम कर सकते हैं और डिवाइस ट्रैकिंग सेट कर सकते हैं ताकि यूज़र डिवाइसेज़ को याद रखा जा सके। आप यह भी कॉन्फ़िगर कर सकते हैं कि यदि यूज़र अपना पासवर्ड भूल जाए तो वे अपना अकाउंट कैसे रिकवर कर सकते हैं—जो यूज़र अकाउंट रिकवरी सेक्शन के अंतर्गत दिखाया गया है।
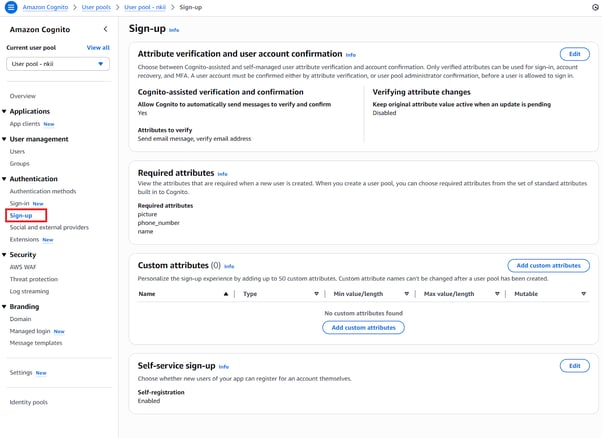
साइन-अप सेक्शन आपको नए यूज़र्स के लिए रजिस्ट्रेशन प्रक्रिया का प्रबंधन करने देता है। जैसा कि छवि में देखा जा सकता है, आप AWS Cognito को यूज़र एट्रिब्यूट्स को सत्यापित और कन्फर्म करने के लिए स्वचालित रूप से संदेश भेजने के लिए चुन सकते हैं, और नए यूज़र्स के लिए आवश्यक एट्रिब्यूट्स—जैसे पिक्चर, फ़ोन नंबर, और नाम—निर्दिष्ट कर सकते हैं। यहीं आप तय करते हैं कि साइन-अप के दौरान यूज़र्स से कौन-सी जानकारी एकत्र की जाएगी।
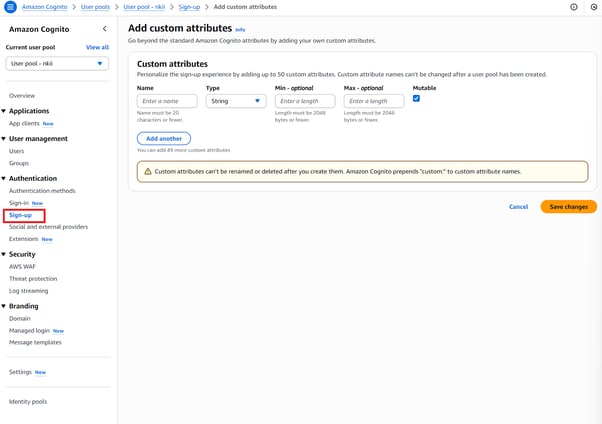
एट्रिब्यूट स्कीमा परिभाषित करना एक और महत्वपूर्ण चरण है। आप मानक एट्रिब्यूट्स (जैसे ईमेल, फ़ोन नंबर) में से चुन सकते हैं या अपने एप्लिकेशन की विशिष्ट ज़रूरतों के अनुरूप कस्टम एट्रिब्यूट्स परिभाषित कर सकते हैं। ये एट्रिब्यूट्स यह प्रभावित करते हैं कि कौन-सी यूज़र जानकारी एकत्र की जाती है और उसका उपयोग कैसे होता है। इसके अलावा, आप टोकन क्लेम्स को कस्टमाइज़ कर सकते हैं, ताकि अपने एप्लिकेशन के भीतर ऑथराइज़ेशन निर्णयों में उपयोग होने वाला संबंधित यूज़र डेटा शामिल किया जा सके।
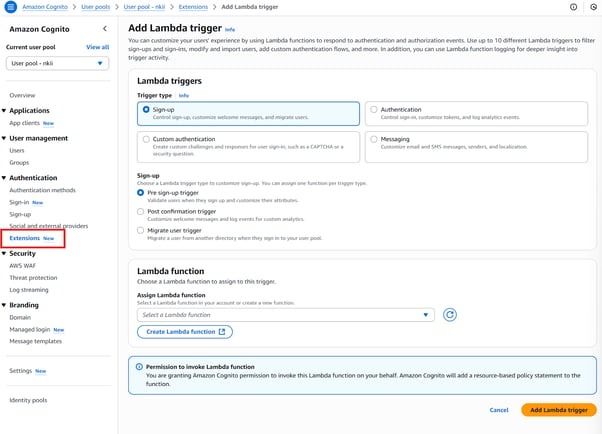
अधिक उन्नत कस्टमाइज़ेशन के लिए, AWS Cognito Lambda ट्रिगर्स (अगले अध्याय में कवर) का समर्थन करता है, जो आपको ऑथेंटिकेशन वर्कफ़्लो के विभिन्न चरणों में बिज़नेस लॉजिक इंजेक्ट करने की अनुमति देता है। छवि साइन-अप या कस्टम ऑथेंटिकेशन इवेंट्स जैसे Lambda ट्रिगर जोड़ने के विकल्प दिखाती है। आप इन ट्रिगर्स का उपयोग साइन-अप फ़िल्टर करने, यूज़र्स में परिवर्तन करने, या कस्टम ऑथेंटिकेशन फ्लो जोड़ने के लिए कर सकते हैं।
सिक्योरिटी सेटिंग्स आपकी यूज़र पूल कॉन्फ़िगरेशन को और मज़बूत बनाती हैं, जैसा कि छवि में दर्शाया गया है। इनमें शामिल हैं:
- AWS WAF (Web Application Firewall) इंटीग्रेशन (अगले अध्याय में कवर)
- एडेप्टिव ऑथेंटिकेशन, जो संदिग्ध व्यवहार का पता लगाकर प्रतिक्रिया देता है
- समझौता किए गए क्रेडेंशियल्स का पता लगाना, ताकि संभावित उल्लंघनों के बारे में यूज़र्स को सूचित किया जा सके
- ऑडिटिंग और ऑथेंटिकेशन गतिविधि की मॉनिटरिंग के लिए Amazon CloudWatch या अन्य सेवाओं पर लॉग स्ट्रीमिंग
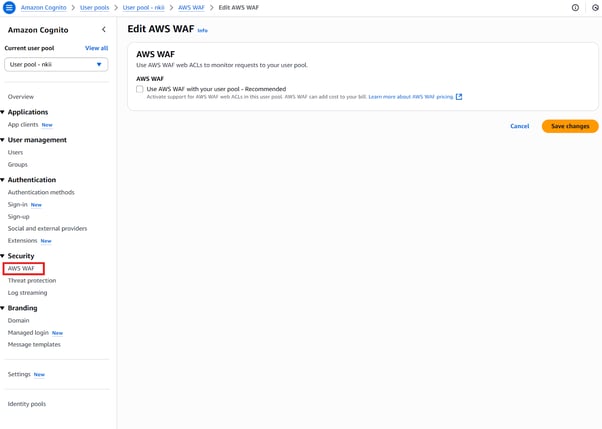
इन सभी सेटिंग्स को आपके एप्लिकेशन की अनुपालन आवश्यकताओं, यूज़र अनुभव की अपेक्षाओं, और थ्रेट मॉडल के अनुरूप होना चाहिए।
आइडेंटिटी पूल कॉन्फ़िगर करना
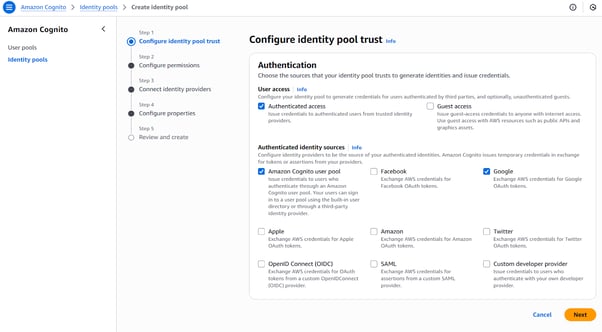
आइडेंटिटी पूल्स कॉन्फ़िगर करते समय लक्ष्य यह है कि ऑथेंटिकेटेड यूज़र्स को AWS Security Token Service (STS) के माध्यम से अस्थायी AWS क्रेडेंशियल्स जारी करके AWS सेवाओं तक पहुँच दी जाए। आइडेंटिटी पूल सेट करने के लिए मेरा अनुशंसित दृष्टिकोण यह है:
- नया आइडेंटिटी पूल बनाएँ: AWS Cognito कंसोल या AWS CLI का उपयोग करके एक आइडेंटिटी पूल बनाना शुरू करें। एक नाम असाइन करें और ऑथेंटिकेटेड यूज़र्स के लिए एक्सेस सक्षम करें।
- आइडेंटिटी प्रदाता जोड़ें: वे ऑथेंटिकेशन प्रदाता निर्दिष्ट करें जिन्हें आप उपयोग करना चाहते हैं। इनमें शामिल हो सकते हैं:
- AWS Cognito यूज़र पूल्स (आपके ऐप के माध्यम से रजिस्टर किए गए यूज़र्स के लिए)
- सोशल आइडेंटिटी प्रदाता (जैसे, Google, Facebook, Apple)
- SAML-आधारित एंटरप्राइज़ आइडेंटिटी प्रदाता
- OpenID Connect (OIDC) प्रदाता
- IAM रोल्स परिभाषित करें: ऑथेंटिकेटेड और अनऑथेंटिकेटेड—दोनों प्रकार के यूज़र्स के लिए IAM रोल्स सेट करें। ये रोल्स नियंत्रित करते हैं कि यूज़र किन AWS संसाधनों तक पहुँच सकते हैं। अनऑथेंटिकेटेड रोल्स का उपयोग गेस्ट एक्सेस के लिए (यदि आवश्यक हो) किया जा सकता है, जबकि ऑथेंटिकेटेड रोल्स आमतौर पर साइन-इन किए गए यूज़र्स से मैप होते हैं।
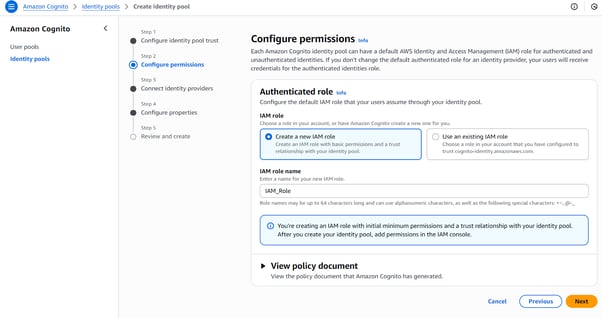
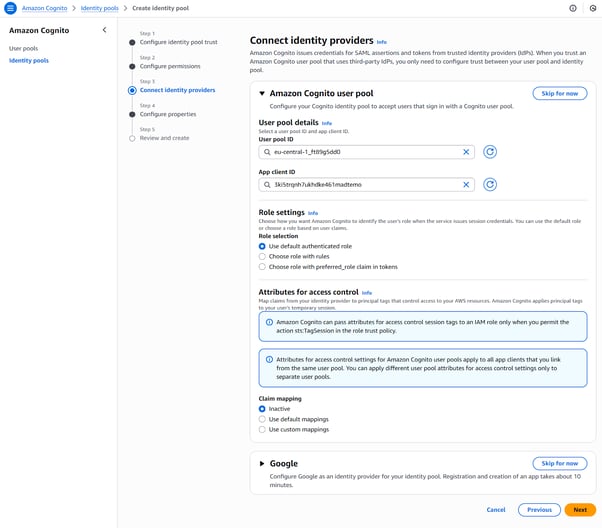
यूज़र पूल्स और आइडेंटिटी पूल्स को मिलाकर, आप एक पूर्ण ऑथेंटिकेशन और ऑथराइज़ेशन समाधान लागू कर सकते हैं—जो सुरक्षित, स्केलेबल है और AWS इकोसिस्टम के साथ गहराई से इंटीग्रेटेड है।
उन्नत सुरक्षा और कस्टमाइज़ेशन
बुनियादी ऑथेंटिकेशन से आगे, AWS Cognito उन्नत सुरक्षा सुविधाएँ और कस्टमाइज़ेशन विकल्प प्रदान करता है, जो एप्लिकेशन की सुरक्षा और कार्यक्षमता को बढ़ाते हैं।
थ्रेट न्यूनीकरण और सुरक्षा सुविधाएँ
AWS Cognito में कई बिल्ट-इन मैकेनिज़्म शामिल हैं, जो सुरक्षा खतरों के खिलाफ बचाव करने और अनुपालन का समर्थन करने में मदद करते हैं:
- AWS WAF (Web Application Firewall) इंटीग्रेशन आपकी एप्लिकेशन को SQL इंजेक्शन और क्रॉस-साइट स्क्रिप्टिंग (XSS) जैसे आम वेब हमलों से बचाता है। WAF नियमों को आपके यूज़र पूल एंडपॉइंट्स पर लागू किया जा सकता है, ताकि दुर्भावनापूर्ण अनुरोधों को फ़िल्टर किया जा सके।
- समझौता किए गए क्रेडेंशियल्स का पता लगाना स्वतः पहचानता है जब यूज़र क्रेडेंशियल्स ज्ञात डेटा उल्लंघनों में दिखाई देते हैं। मिलान मिलने पर, AWS Cognito यूज़र्स को पासवर्ड रीसेट करने के लिए प्रेरित कर सकता है या समस्या हल होने तक एक्सेस ब्लॉक कर सकता है।
- रिस्क-आधारित ऑथेंटिकेशन यूज़र व्यवहार और संदर्भगत संकेत (जैसे IP पता, डिवाइस फ़िंगरप्रिंट, और लोकेशन) का मूल्यांकन करता है ताकि संभावित संदिग्ध लॉगिन प्रयासों की पहचान की जा सके। आंके गए जोखिम स्तर के आधार पर, AWS Cognito यह कर सकता है:
- अतिरिक्त सत्यापन के लिए प्रेरित करना (जैसे, MFA)
- एक्सेस अस्वीकार करना
- या मॉनिटरिंग के लिए अलर्ट्स के साथ लॉगिन की अनुमति देना
- ऑडिट ट्रेल्स AWS Cognito लॉग्स को Amazon CloudWatch, AWS CloudTrail, या अन्य ऑब्ज़रवेबिलिटी टूल्स पर स्ट्रीम करके बनाए जा सकते हैं। ये लॉग्स ऑथेंटिकेशन गतिविधि की मॉनिटरिंग, अनुपालन ऑडिट का समर्थन, और सुरक्षा घटनाओं के बाद फोरेंसिक जांच के लिए आवश्यक हैं।
साथ मिलकर, ये सुरक्षा क्षमताएँ आपके एप्लिकेशन की ज़रूरतों के साथ स्केल होने वाली एंटरप्राइज़-ग्रेड आइडेंटिटी सुरक्षा की बुनियाद प्रदान करती हैं।
Lambda ट्रिगर्स के साथ कार्यक्षमता बढ़ाना
AWS Lambda ट्रिगर्स डेवलपर्स को AWS Cognito के ऑथेंटिकेशन और यूज़र मैनेजमेंट वर्कफ़्लो में कस्टम लॉजिक इंजेक्ट करने की अनुमति देते हैं। ये ट्रिगर्स सत्यापन, समृद्धिकरण, बाहरी सिस्टम्स के साथ इंटीग्रेशन, और ऑथेंटिकेशन लाइफसाइकल के विभिन्न चरणों में यूज़र अनुभव के कस्टमाइज़ेशन को सक्षम करके लचीलापन बढ़ाते हैं।
Lambda फ़ंक्शंस को AWS Cognito द्वारा विशिष्ट इवेंट्स—जैसे यूज़र साइन-अप, साइन-इन, टोकन जेनरेशन, या मैसेज डिलीवरी—पर इनवोक किया जाता है। ट्रिगर प्रकारों, एक्जीक्यूशन संदर्भ, और एरर हैंडलिंग को समझना प्रभावी फ़ंक्शंस के प्रबंधन और डिप्लॉयमेंट के लिए आवश्यक है।
Lambda ट्रिगर्स के सामान्य उपयोग के मामले
- प्री-साइन-अप वैलिडेशन: सुनिश्चित करें कि यूज़र कुछ शर्तें पूरी करते हैं (जैसे, ईमेल डोमेन प्रतिबंध, कस्टम फ़ील्ड्स)।
- पोस्ट-कन्फर्मेशन क्रियाएँ: वेलकम संदेश ट्रिगर करना या मार्केटिंग और CRM सिस्टम्स के साथ इंटीग्रेट करना।कस्टम ऑथेंटिकेशन फ्लो: CAPTCHA, पासकोड्स, या सिक्योरिटी सवालों जैसे मल्टी-स्टेप साइन-इन चैलेंज लागू करना।
- यूज़र माइग्रेशन: पहले साइन-इन के दौरान बाहरी आइडेंटिटी प्रदाताओं से यूज़र्स का निर्बाध माइग्रेशन।
- टोकन कस्टमाइज़ेशन: सूक्ष्म-स्तरीय ऑथराइज़ेशन लॉजिक के लिए अतिरिक्त क्लेम्स इंजेक्ट करना।
- मैसेज कस्टमाइज़ेशन: यूज़र एट्रिब्यूट्स के आधार पर ईमेल/SMS सामग्री को पर्सनलाइज़ या लोकलाइज़ करना।
प्रत्येक ट्रिगर पॉइंट एकल Lambda फ़ंक्शन का समर्थन करता है, और कुछ इवेंट्स (जैसे कस्टम ऑथेंटिकेशन) में कई समन्वित ट्रिगर्स की आवश्यकता होती है। ट्रिगर्स एक मानक AWS Lambda एक्जीक्यूशन कॉन्टेक्स्ट में चलते हैं और इन्हें प्रदर्शन, एरर हैंडलिंग, और सुरक्षा को ध्यान में रखकर डिज़ाइन किया जाना चाहिए।
AWS सेवाओं और बाहरी प्रदाताओं के साथ इंटीग्रेशन
जैसा कि मैंने पहले रेखांकित किया, AWS Cognito की इंटीग्रेशन क्षमताएँ इसकी कार्यक्षमता को बुनियादी ऑथेंटिकेशन से आगे बढ़ाती हैं, जिससे व्यापक आइडेंटिटी समाधान सक्षम होते हैं जो अन्य AWS सेवाओं और बाहरी प्रदाताओं के साथ मिलकर काम कर सकते हैं।
AWS सेवा इंटीग्रेशन
AWS Cognito सीधे API Gateway के साथ इंटीग्रेट हो सकता है, ताकि सुरक्षित API एक्सेस सक्षम हो सके। जब कोई यूज़र AWS Cognito के माध्यम से ऑथेंटिकेट करता है, तो सेवा यूज़र क्लेम्स वाले JSON Web Tokens (JWTs) जारी करती है। ये टोकन्स प्रोटेक्टेड API एंडपॉइंट्स पर अनुरोधों को अधिकृत करने के लिए उपयोग होते हैं, यह सुनिश्चित करते हुए कि केवल उपयुक्त अनुमतियों वाले ऑथेंटिकेटेड यूज़र ही बैकएंड सेवाओं तक पहुँच सकें। टोकन्स में निहित यूज़र क्लेम्स—जैसे समूह सदस्यता या कस्टम एट्रिब्यूट्स—को डाउनस्ट्रीम सेवाएँ सूक्ष्म-स्तरीय एक्सेस नियंत्रण लागू करने के लिए मूल्यांकित कर सकती हैं।
डेवलपर्स AWS Amplify Framework का उपयोग करके इंटीग्रेशन को और बेहतर बना सकते हैं, जो AWS Cognito को वेब और मोबाइल एप्लिकेशनों से जोड़ने की प्रक्रिया को सरल बनाता है। Amplify रेडी-टू-यूज़ ऑथेंटिकेशन कंपोनेंट्स प्रदान करता है, टोकन मैनेजमेंट को स्वतः हैंडल करता है, और बैकएंड कॉन्फ़िगरेशन को सरल बनाता है। यह सुरक्षा की सर्वोत्तम प्रथाओं का पालन करते हुए विकास समय को काफ़ी कम करता है, जिससे टीमें इन्फ्रास्ट्रक्चर की बजाय प्रोडक्ट फ़ीचर्स पर अधिक ध्यान दे सकें।
बाहरी आइडेंटिटी फेडरेशन
AWS Cognito बाहरी आइडेंटिटी प्रदाताओं के साथ इंटीग्रेशन का भी समर्थन करता है, जिससे सोशल लॉगिन और एंटरप्राइज़ ऑथेंटिकेशन सक्षम होता है। एप्लिकेशन यूज़र्स को Google, Facebook, या Apple जैसे प्रदाताओं के मौजूदा खातों से, साथ ही एंटरप्राइज़ SAML या OpenID Connect (OIDC) सिस्टम्स से साइन इन करने की अनुमति दे सकते हैं। यह AWS Cognito कंसोल में आइडेंटिटी प्रदाताओं को कॉन्फ़िगर करके और उन्हें यूज़र पूल्स या आइडेंटिटी पूल्स से लिंक करके किया जाता है।
AWS Cognito के माध्यम से बाहरी आइडेंटिटीज़ को फेडरेट करने से, भले ही ऑथेंटिकेशन तृतीय-पक्ष सिस्टम्स द्वारा संभाला जाए, यूज़र मैनेजमेंट केंद्रीकृत हो जाता है। यह समेकन ऑडिटिंग को सरल बनाता है, सुरक्षा दृश्यता को बढ़ाता है, और संगठनात्मक नीतियों के साथ अनुपालन सुनिश्चित करता है। एंड यूज़र्स के लिए, परिणाम एक सुव्यवस्थित साइन-इन अनुभव है, जो सेवाओं में कई क्रेडेंशियल्स प्रबंधित करने की आवश्यकता को समाप्त करता है।
सुरक्षा और डेटा संरक्षण
AWS Cognito में सुरक्षा केवल साधारण ऑथेंटिकेशन तक सीमित नहीं है—यह व्यापक डेटा संरक्षण और नियामक अनुपालन के पालन को भी शामिल करता है। इससे यह सुनिश्चित होता है कि आइडेंटिटी लाइफसाइकल के दौरान यूज़र जानकारी और एप्लिकेशन की अखंडता—दोनों सुरक्षित रहें।
डेटा एन्क्रिप्शन और अनुपालन
AWS Cognito के भीतर यूज़र डेटा को स्थिर अवस्था और ट्रांज़िट—दोनों में एन्क्रिप्शन द्वारा संरक्षित किया जाता है, जिससे संवेदनशील जानकारी के लिए एंड-टू-एंड सुरक्षा मिलती है। यूज़र पूल्स और आइडेंटिटी पूल्स में संग्रहीत डेटा AWS-प्रबंधित कुंजियों का उपयोग करके एन्क्रिप्ट किया जाता है, जबकि क्लाइंट्स और AWS सेवाओं के बीच संचार TLS प्रोटोकॉल्स का लाभ उठाकर डेटा एक्सचेंज को सुरक्षित करता है।
AWS Cognito कई उद्योग मानकों और अनुपालन फ़्रेमवर्क—जैसे डेटा गोपनीयता के लिए GDPR, स्वास्थ्य देखभाल सूचना सुरक्षा के लिए HIPAA, और SOC (Service Organization Controls) सर्टिफ़िकेशंस—का पालन करता है। ये सर्टिफ़िकेशंस संगठनों को कड़े नियामक आवश्यकताओं को पूरा करते हुए आइडेंटिटी और एक्सेस कंट्रोल प्रबंधित करने में मदद करते हैं।
उन्नत सुरक्षा सुविधाएँ
जैसा कि पिछले अध्यायों में देखा गया, AWS Cognito सुरक्षा को बढ़ाने और संभावित खतरों का पता लगाने के लिए उन्नत सुविधाएँ प्रदान करता है। एडेप्टिव ऑथेंटिकेशन साइन-इन प्रयासों के दौरान जोखिम संकेतों का मूल्यांकन करता है और संदिग्ध व्यवहार का पता चलने पर मल्टी-फैक्टर ऑथेंटिकेशन (MFA) जैसे अतिरिक्त सत्यापन चरण लागू कर सकता है। डिवाइस ट्रैकिंग, असामान्य या अनधिकृत एक्सेस पैटर्न की पहचान करने के लिए यूज़र डिवाइसेज़ की निगरानी की अनुमति देता है।
लगातार सुरक्षा मॉनिटरिंग के लिए, AWS Cognito AWS CloudWatch और CloudTrail के साथ इंटीग्रेट होता है, जो ऑथेंटिकेशन इवेंट्स और API उपयोग पर विस्तृत लॉग्स और मेट्रिक्स प्रदान करते हैं। ये टूल्स अनियमितताओं का रीयल-टाइम पता लगाने और स्वचालित घटना प्रतिक्रिया वर्कफ़्लो का समर्थन करने में सक्षम बनाते हैं, जिससे आपके एप्लिकेशन की सुरक्षा स्थिति बनाए रखने में मदद मिलती है।
ऑपरेशनल विचार और सर्वोत्तम प्रथाएँ
AWS Cognito को सफलतापूर्वक लागू करने के लिए उन ऑपरेशनल कारकों पर सावधानीपूर्वक ध्यान देने की आवश्यकता होती है, जो प्रदर्शन, लागत दक्षता, और दीर्घकालिक मेन्टेनेबिलिटी को प्रभावित करते हैं। इन विचारों को समझने से यह सुनिश्चित होता है कि आपका आइडेंटिटी मैनेजमेंट सिस्टम आपकी एप्लिकेशन आवश्यकताओं के साथ विश्वसनीय रूप से स्केल करे।
प्राइसिंग और टियर चयन
AWS Cognito विभिन्न प्राइसिंग टियर्स प्रदान करता है, जो सुविधाओं और क्षमताओं में भिन्न होते हैं—जिनमें मासिक सक्रिय यूज़र्स की संख्या और उपलब्ध ऑथेंटिकेशन विकल्प जैसे कारक शामिल हैं।
उपयुक्त टियर चुनने में आपके एप्लिकेशन के यूज़र वॉल्यूम, आवश्यक सुरक्षा सुविधाओं, और अपेक्षित वृद्धि का आकलन शामिल है। सही टियर का चयन लागत प्रबंधन और आपके यूज़र बेस व व्यावसायिक आवश्यकताओं का प्रभावी समर्थन करने के लिए आवश्यक कार्यक्षमता के बीच संतुलन स्थापित करता है।
वैश्विक डिप्लॉयमेंट रणनीतियाँ
वैश्विक यूज़र बेस वाले एप्लिकेशनों के लिए, AWS Cognito को कई AWS रीजन में डिप्लॉय करना लेटेंसी कम कर सकता है और उपलब्धता में सुधार कर सकता है। हालाँकि, ऐसे डिप्लॉयमेंट्स के लिए रीजन के बीच डेटा स्थिरता और सिंक्रोनाइज़ेशन सुनिश्चित करने की रणनीतियों की आवश्यकता होती है।
सामान्य दृष्टिकोण जिनकी मैं सिफारिश करता/करती हूँ, उनमें प्राइमरी-सेकेंडरी रीजन सेटअप्स का उपयोग करना या क्षेत्रीय यूज़र पूल्स का प्रबंधन करना शामिल है—जहाँ डेटा प्रतिकृति या सिंक्रोनाइज़ेशन के लिए तंत्र मौजूद हो। उचित योजना—इवेंटुअल कंसिस्टेंसी, फ़ेलओवर हैंडलिंग, और डेटा रेज़िडेंसी आवश्यकताओं के अनुपालन—जैसी चुनौतियों का समाधान करती है।
एट्रिब्यूट मैनेजमेंट और माइग्रेशन
यूज़र एट्रिब्यूट्स का प्रभावी प्रबंधन करने में यूज़र डेटा स्कीमा में बदलाव का अनुमान लगाना और माइग्रेशन की सावधानीपूर्वक योजना बनाना शामिल है। जब एट्रिब्यूट आवश्यकताएँ विकसित होती हैं या मौजूदा आइडेंटिटी सिस्टम्स से माइग्रेट कर रहे होते हैं, तो मैं हमेशा ऐसे लचीले स्कीमा अपडेट्स डिज़ाइन करने के महत्व पर ज़ोर देता/देती हूँ जो व्यवधान को न्यूनतम करें।
AWS Cognito कस्टम एट्रिब्यूट्स का समर्थन करता है और माइग्रेशन के दौरान एट्रिब्यूट मैपिंग की अनुमति देता है, जिससे सुगम ट्रांज़िशन संभव हो पाते हैं। सर्वोत्तम प्रथाओं में विस्तृत परीक्षण, स्कीमा का वर्ज़निंग, और यूज़र्स के साथ स्पष्ट संचार शामिल है—ताकि परिवर्तनों के दौरान डेटा अखंडता और निर्बाध यूज़र अनुभव सुनिश्चित हो सके।
निष्कर्ष
मेरे अनुभव में, AWS Cognito लचीलापन, स्केलेबिलिटी, और मज़बूत सुरक्षा के संयोजन के साथ आधुनिक आइडेंटिटी मैनेजमेंट की जटिलताओं को सरल बनाता है। यूज़र पूल्स और आइडेंटिटी पूल्स के बीच स्पष्ट भेद करने, उन्नत सुरक्षा क्षमताओं का लाभ उठाने, और अन्य AWS सेवाओं के साथ निर्बाध इंटीग्रेशन के माध्यम से, मैंने पाया है कि यह सुरक्षित और यूज़र-अनुकूल एप्लिकेशन के विकास को काफ़ी सरल बना देता है।
AWS Cognito के मूल्य को अधिकतम करने के लिए, मैं सुरक्षा कॉन्फ़िगरेशन्स की नियमित समीक्षा, कस्टम Lambda ट्रिगर्स का अन्वेषण, और यूज़र एक्सेस पैटर्न की सक्रिय मॉनिटरिंग की सिफारिश करता/करती हूँ। मेरे प्रोजेक्ट्स में, विचारशील योजना और सतत प्रबंधन लगातार सफलता की कुंजी रहे हैं।
सीखना जारी रखने के लिए, निम्न संसाधन अवश्य देखें:


यूज़र आइडेंटिटी को सुरक्षित रखना और एप्लिकेशन एक्सेस का प्रबंधन करना पहले से कहीं अधिक जटिल हो गया है, खासकर जब आधुनिक ऐप्स स्केल करते हैं और खतरे विकसित होते हैं। एक डेवलपर के रूप में मेरे अनुभव में, मज़बूत ऑथेंटिकेशन सिस्टम अनिवार्य हैं, लेकिन उन्हें शून्य से बनाना जल्दी ही भारी लगने लगता है। यही वजह है कि मैं AWS Cognito पर भरोसा करता/करती हूँ—एक शक्तिशाली आइडेंटिटी और एक्सेस मैनेजमेंट प्लेटफ़ॉर्म, जो ऑथेंटिकेशन और ऑथराइज़ेशन को सरल करता है, अन्य AWS सेवाओं के साथ सहजता से इंटीग्रेट होता है, और बॉक्स से बाहर ही एंटरप्राइज़-ग्रेड सुरक्षा प्रदान करता है।
इस गाइड में, मैं AWS Cognito की प्रमुख विशेषताओं, आर्किटेक्चर, सेटअप, और उन्नत सुरक्षा क्षमताओं पर अपने विचार साझा करूँगा/करूँगी, ताकि आप सुरक्षित, स्केलेबल और उपयोगकर्ता-अनुकूल समाधान बना सकें।
यदि आप AWS टेक्नोलॉजी और सिक्योरिटी सेवाओं में नए हैं, तो हमारे कोर्स में से एक लें, जैसे AWS Cloud Technology and Services, AI Security and Risk Management, या AI Ethics।
AWS Cognito क्या है?
मैं AWS Cognito को आधुनिक एप्लिकेशनों के लिए आइडेंटिटी मैनेजमेंट के प्रति डेवलपर्स के नज़रिए में एक बुनियादी बदलाव के रूप में देखता/देखती हूँ। यह पूर्ण-प्रबंधित सेवा कस्टमर आइडेंटिटी और एक्सेस मैनेजमेंट (CIAM) क्षमताएँ प्रदान करती है, जो शून्य से ऑथेंटिकेशन सिस्टम बनाने की आवश्यकता को समाप्त करती हैं।
AWS Cognito
AWS Cognito एक व्यापक आइडेंटिटी सेवा के रूप में कार्य करता है, जो वेब और मोबाइल एप्लिकेशनों के लिए यूज़र रजिस्ट्रेशन, ऑथेंटिकेशन और ऑथराइज़ेशन को संभालता है। यह अन्य AWS सेवाओं के साथ सहज रूप से इंटीग्रेट होता है और बाहरी आइडेंटिटी प्रदाताओं का समर्थन करता है, जिससे एक एकीकृत ऑथेंटिकेशन अनुभव बनता है।
मेरा मानना है कि इसका आर्किटेक्चर समझना उन डेवलपर्स के लिए अहम है जो सुरक्षित यूज़र मैनेजमेंट की आवश्यकता वाले स्केलेबल एप्लिकेशन बनाते हैं, क्योंकि यह सीधे प्रभावित करता है कि यूज़र एप्लिकेशनों के साथ कैसे इंटरैक्ट करते हैं और संसाधनों तक कैसे पहुँचते हैं।
AWS Cognito के प्रमुख लाभ
विभिन्न आइडेंटिटी सिस्टम्स के साथ काम करते हुए, मैंने देखा है कि AWS Cognito को लागू करने के फ़ायदे बुनियादी ऑथेंटिकेशन क्षमताओं से कहीं आगे तक जाते हैं। AWS Cognito पारंपरिक प्रणालियों की जटिलताओं के बिना एंटरप्राइज़-ग्रेड समाधान प्रदान करके संगठनों के आइडेंटिटी मैनेजमेंट के दृष्टिकोण को बदल देता है।
स्केलेबल कस्टमर आइडेंटिटी और एक्सेस मैनेजमेंट (CIAM)
Cognito की सुरक्षित और स्केलेबल प्रकृति इसे CIAM के लिए आदर्श बनाती है, जो प्रदर्शन से समझौता किए बिना लाखों यूज़र्स को संभाल सकता है।
सेवा मांग के आधार पर स्वतः स्केल करती है, जिससे ट्रैफ़िक स्पाइक या वृद्धि के दौरान भी सुसंगत यूज़र अनुभव सुनिश्चित होता है। सुरक्षा सुविधाएँ बाद में जोड़ी नहीं जातीं, बल्कि शुरू से निर्मित होती हैं, जो आम ऑथेंटिकेशन कमजोरियों से मज़बूत सुरक्षा प्रदान करती हैं।
लचीला इंटीग्रेशन और कस्टमाइज़ेशन
इंटीग्रेशन एक और बड़ा फ़ायदा है, क्योंकि AWS Cognito विभिन्न प्रकार के एप्लिकेशनों—वेब, मोबाइल और डेस्कटॉप—का समर्थन करता है।
सेवा व्यापक कस्टमाइज़ेशन विकल्प प्रदान करती है, जिससे डेवलपर्स ऑथेंटिकेशन फ्लो को विशिष्ट व्यावसायिक आवश्यकताओं के अनुरूप ढाल सकते हैं। यह लचीलापन ब्रांडिंग, यूज़र अनुभव डिज़ाइन, और मौजूदा सिस्टम्स के साथ इंटीग्रेशन तक फैला हुआ है।
AWS सेवाओं में सरलीकृत एक्सेस मैनेजमेंट
AWS Cognito, AWS सेवाओं और संसाधनों तक एक्सेस मैनेजमेंट को भी सरल बनाता है, जिससे कई ऑथेंटिकेशन सिस्टम्स को बनाए रखने की आवश्यकता समाप्त हो जाती है। यूज़र एक बार ऑथेंटिकेट कर सकते हैं और अपनी भूमिकाओं और अनुमतियों के आधार पर विभिन्न AWS सेवाओं तक उपयुक्त पहुँच प्राप्त कर सकते हैं।
उन्नत सुरक्षा सुविधाएँ मल्टी-फैक्टर ऑथेंटिकेशन, एडेप्टिव ऑथेंटिकेशन, और व्यापक थ्रेट डिटेक्शन क्षमताओं के माध्यम से साइन-अप और साइन-इन प्रक्रियाओं को बेहतर बनाती हैं।
AWS Cognito के सामान्य उपयोग के मामले
विभिन्न परियोजनाओं पर मेरे अनुभव से, AWS Cognito के अनुप्रयोग अलग-अलग उद्योगों और उपयोग मामलों में इसकी बहुमुखी प्रतिभा को दर्शाते हैं। इन परिदृश्यों को समझना डेवलपर्स को सर्वोत्तम इम्प्लीमेंटेशन रणनीतियाँ पहचानने में मदद करता है।
लचीले ऑथेंटिकेशन के साथ ग्राहकों को जोड़ना
एक प्राथमिक उपयोग मामला लचीले, कस्टमाइज़्ड ऑथेंटिकेशन फ्लो के माध्यम से ग्राहकों को जोड़ना है। ई-कॉमर्स प्लेटफ़ॉर्म AWS Cognito का उपयोग व्यक्तिगत शॉपिंग अनुभव बनाने के लिए करते हैं, जबकि कंटेंट प्लेटफ़ॉर्म इसे सब्सक्रिप्शन-आधारित एक्सेस प्रबंधन के लिए उपयोग करते हैं। सेवा सोशल लॉगिन इंटीग्रेशन का समर्थन करती है, जिससे यूज़र Google, Facebook और अन्य प्रदाताओं के मौजूदा खातों से साइन इन कर सकते हैं, जो रजिस्ट्रेशन प्रक्रिया में रुकावट को कम करता है।
मल्टी-टेनेंट एप्लिकेशनों में B2B आइडेंटिटीज़ का प्रबंधन
दूसरा बड़ा अनुप्रयोग जिसे मैंने देखा है, वह मल्टी-टेनेंट एप्लिकेशनों में बिज़नेस-टू-बिज़नेस (B2B) आइडेंटिटीज़ का प्रबंधन है, जो AWS Cognito की एंटरप्राइज़ क्षमताओं को दर्शाता है। संगठन अलग-अलग क्लाइंट्स के लिए अलग यूज़र पूल बना सकते हैं, जबकि केंद्रीकृत प्रबंधन बनाए रखते हैं। यह दृष्टिकोण व्हाइट-लेबल समाधानों को सक्षम बनाता है, जहाँ प्रत्येक क्लाइंट अपना ब्रांडिंग और यूज़र अनुभव बनाए रखता है, जबकि साझा इंफ्रास्ट्रक्चर का लाभ उठाता है।
मशीन-टू-मशीन (M2M) ऑथराइज़ेशन को सुरक्षित करना
यूज़र ऑथेंटिकेशन से परे, AWS Cognito IoT या माइक्रोसर्विसेज़ आर्किटेक्चर के लिए मशीन-टू-मशीन (M2M) ऑथराइज़ेशन को सुरक्षित करने में उत्कृष्ट है, जो इसकी तकनीकी लचीलापन दर्शाता है। IoT डिवाइस ऑथेंटिकेट कर सकते हैं और विशिष्ट AWS संसाधनों तक पहुँच के लिए अस्थायी क्रेडेंशियल्स प्राप्त कर सकते हैं, जबकि माइक्रोसर्विसेज़ उचित ऑथराइज़ेशन सुनिश्चित करने के लिए यूज़र टोकन को वैध कर सकते हैं। यह क्षमता आधुनिक वितरित आर्किटेक्चर के लिए अनिवार्य है, जहाँ कई सेवाओं को यूज़र आइडेंटिटी सत्यापित करनी होती है।
AWS संसाधनों तक भूमिका-आधारित पहुँच सक्षम करना
अंततः, सबसे शक्तिशाली उपयोग मामलों में से एक जिसे मैंने अनुभव किया है, वह विशिष्ट AWS संसाधनों तक भूमिका-आधारित पहुँच प्रदान करना है। AWS Cognito व्यापक AWS इकोसिस्टम के साथ सहजता से इंटीग्रेट होता है, जिससे यूज़र अपनी भूमिकाओं और विशेषताओं के आधार पर S3 बकेट्स, Lambda फ़ंक्शंस आदि सेवाओं तक अलग-अलग स्तर की पहुँच प्राप्त कर सकते हैं। यह परिष्कृत, सूक्ष्म-स्तरीय ऑथराइज़ेशन स्कीम के कार्यान्वयन को सक्षम बनाता है।
AWS Cognito आर्किटेक्चर को समझना
AWS Cognito का आर्किटेक्चर दो प्राथमिक घटकों के इर्द-गिर्द घूमता है, जो मिलकर व्यापक आइडेंटिटी मैनेजमेंट प्रदान करते हैं। मेरे अनुभव में, इन आर्किटेक्चरल तत्वों को समझना प्रभावी इम्प्लीमेंटेशन के लिए आवश्यक है।
यूज़र पूल्स: ऑथेंटिकेशन इंजन
यूज़र पूल्स AWS Cognito के भीतर ऑथेंटिकेशन इंजन के रूप में कार्य करते हैं—यही वह स्थान है जहाँ यूज़र रजिस्ट्रेशन, साइन-इन और प्रॉफाइल मैनेजमेंट के सभी पहलू संभाले जाते हैं। वे यूज़र डायरेक्टरी बनाए रखते हैं और एप्लिकेशनों के लिए ऑथेंटिकेशन सेवाएँ प्रदान करते हैं, जिसमें पारंपरिक यूज़रनेम/पासवर्ड, सोशल आइडेंटिटी प्रदाता, और SAML-आधारित एंटरप्राइज़ आइडेंटिटी सिस्टम सहित कई ऑथेंटिकेशन तरीकों का समर्थन शामिल है।
AWS Cognito User Pools
ध्यान देने योग्य है कि ऑथेंटिकेशन विकल्प बुनियादी क्रेडेंशियल्स से परे जाते हैं। Google, Facebook और Amazon जैसे सोशल प्रदाताओं को सहजता से इंटीग्रेट किया जा सकता है, जिससे यूज़र मौजूदा खातों का उपयोग करके साइन इन कर सकें।
एंटरप्राइज़ परिदृश्यों के लिए, SAML और OpenID Connect के माध्यम से आइडेंटिटी इंटीग्रेशन संगठनों को अपनी मौजूदा आइडेंटिटी अवसंरचना बनाए रखने की अनुमति देता है, जबकि AWS Cognito की क्षमताओं का लाभ उठाया जा सकता है।
यूज़र पूल्स में सुरक्षा सुविधाएँ भी विचार करने योग्य प्रमुख पहलू हैं। इनमें मज़बूत मल्टी-फैक्टर ऑथेंटिकेशन (MFA), कस्टमाइज़ेबल पासवर्ड नीतियाँ, और अकाउंट रिकवरी विकल्प आदि शामिल हैं।
इन्हें संगठनात्मक नीतियों या नियामक अनुपालन आवश्यकताओं को पूरा करने के लिए कॉन्फ़िगर किया जा सकता है। मैं हमेशा यूज़र पूल बनाने से पहले एट्रिब्यूट स्कीमा की योजना बनाने की सलाह देता/देती हूँ, क्योंकि ये स्कीमा यह परिभाषित करते हैं कि यूज़र्स के बारे में कौन-सी जानकारी एकत्र और संग्रहीत की जाएगी—जो कार्यक्षमता और अनुपालन दोनों को प्रभावित करती है।
आइडेंटिटी पूल्स: ऑथराइज़ेशन ब्रोकर्स
आइडेंटिटी पूल्स ऑथराइज़ेशन ब्रोकर्स के रूप में कार्य करते हैं—ये ऑथेंटिकेटेड यूज़र आइडेंटिटी को अस्थायी AWS क्रेडेंशियल्स में अनुवादित करते हैं। यूज़र पूल्स के विपरीत, वे यूज़र जानकारी संग्रहीत नहीं करते। इसके बजाय, वे विभिन्न स्रोतों से सत्यापित आइडेंटिटी के आधार पर AWS संसाधनों तक नियंत्रित पहुँच प्रदान करने पर केंद्रित होते हैं।
AWS Cognito Identity Pools
आइडेंटिटी पूल्स का मुख्य कार्य AWS Security Token Service (STS) के माध्यम से अस्थायी AWS क्रेडेंशियल्स प्रदान करना है। इन क्रेडेंशियल्स की सीमित समय-सीमा और विशिष्ट अनुमतियाँ होती हैं, जो न्यूनतम विशेषाधिकार के सिद्धांत का पालन करती हैं। यह दृष्टिकोण सुनिश्चित करता है कि यूज़र और एप्लिकेशन केवल उन संसाधनों तक पहुँचें जिनकी उन्हें वर्तमान कार्यों के लिए आवश्यकता है।
मुझे विशेष रूप से यह पसंद है कि आइडेंटिटी पूल्स कैसे IAM रोल्स पर एट्रिब्यूट-आधारित नियमों के जरिए आइडेंटिटीज़ को मैप करने में उत्कृष्ट हैं। यह मैपिंग यूज़र एट्रिब्यूट्स, समूह सदस्यता, या अन्य संदर्भगत जानकारी पर आधारित हो सकती है। इस सिस्टम का लचीलापन परिष्कृत ऑथराइज़ेशन स्कीम की अनुमति देता है, जो अलग-अलग यूज़र प्रकारों और एक्सेस आवश्यकताओं के अनुरूप ढल सकता है।
यूज़र पूल्स बनाम आइडेंटिटी पूल्स: अंतर समझना
यूज़र पूल्स और आइडेंटिटी पूल्स के बीच का अंतर अक्सर भ्रम का कारण होता है। हालाँकि, उनके-अपने रोल समझना महत्वपूर्ण है:
SDK सपोर्ट भी दोनों के बीच अलग है। यूज़र पूल्स वेब और मोबाइल एप्लिकेशनों के लिए यूज़र मैनेजमेंट पर केंद्रित समृद्ध SDK सपोर्ट प्रदान करते हैं, जबकि आइडेंटिटी पूल्स AWS संसाधनों तक सुरक्षित, अस्थायी पहुँच के लिए AWS SDKs के साथ कड़ी तरह इंटीग्रेटेड होते हैं।
कई मामलों में, दोनों घटकों का एक साथ उपयोग होता है। यूज़र पूल्स ऑथेंटिकेशन संभालते हैं, और आइडेंटिटी पूल्स AWS सेवाओं तक ऑथराइज़ेशन को सुगम बनाते हैं।
AWS Cognito ऑथेंटिकेशन कैसे काम करता है
ऑथेंटिकेशन प्रक्रिया को समझना डेवलपर्स के लिए AWS Cognito को प्रभावी ढंग से लागू करने और संभावित समस्याओं का समाधान करने के लिए आवश्यक है। यह वर्कफ़्लो कई अलग-अलग चरणों में होता है, जिन्हें सुरक्षित और कुशल यूज़र ऑथेंटिकेशन सुनिश्चित करने के लिए डिज़ाइन किया गया है।
चरण-दर-चरण ऑथेंटिकेशन प्रक्रिया
सामान्य ऑथेंटिकेशन वर्कफ़्लो यूज़र रजिस्ट्रेशन से शुरू होता है, जहाँ यूज़र आवश्यक जानकारी प्रदान करते हैं और ईमेल या SMS कन्फर्मेशन के माध्यम से अपनी पहचान सत्यापित करते हैं। आप इस प्रक्रिया को अतिरिक्त सत्यापन चरणों या बाहरी आइडेंटिटी सिस्टम्स के इंटीग्रेशन को शामिल करने के लिए कस्टमाइज़ कर सकते हैं।
अगला चरण साइन-इन है, जिसमें यूज़र क्रेडेंशियल्स को यूज़र पूल के विरुद्ध सत्यापित किया जाता है। सफल ऑथेंटिकेशन पर, AWS Cognito JSON Web Tokens (JWTs) जारी करता है, जिनमें यूज़र संबंधी जानकारी होती है। इन टोकन्स का उपयोग प्रोटेक्टेड संसाधनों और सेवाओं तक पहुँच के लिए किया जा सकता है। टोकन्स की एक्सपायरी समय-सीमा कॉन्फ़िगर की जा सकती है और पुनः-ऑथेंटिकेशन के बिना यूज़र सेशन बनाए रखने के लिए इन्हें रिफ्रेश किया जा सकता है।
एक बार यूज़र ऑथेंटिकेट हो जाने पर, एप्लिकेशन के साथ इंटरैक्ट करते समय उन्हें ऑथेंटिकेटेड बनाए रखने के लिए सेशन मैनेजमेंट महत्वपूर्ण हो जाता है। AWS Cognito टोकन रिफ्रेश, सेशन इनवैलिडेशन, और सुरक्षित लॉगआउट के लिए बिल्ट-इन मैकेनिज़्म प्रदान करता है। प्रभावी सेशन मैनेजमेंट सुरक्षा को बढ़ाता है और साथ ही निर्बाध यूज़र अनुभवों का समर्थन करता है।
AWS Cognito Sync के साथ यूज़र डेटा सिंक्रोनाइज़ करना
क्रॉस-डिवाइस फ़ंक्शनैलिटी की आवश्यकता वाले एप्लिकेशनों के लिए, AWS Cognito Sync डिवाइसेज़ और प्लेटफ़ॉर्म्स में एप्लिकेशन-संबंधित यूज़र डेटा का सिंक्रोनाइज़ेशन सक्षम करता है, जिससे यह सुनिश्चित होता है कि यूज़र चाहे जिस तरह एप्लिकेशन तक पहुँचें—अनुभव सुसंगत रहे। यह विशेष रूप से मोबाइल एप्लिकेशनों के लिए मूल्यवान है, जहाँ यूज़र डिवाइसेज़ बदल सकते हैं।
डेटा सिंक्रोनाइज़ेशन ऐप स्टेट, यूज़र प्रेफरेंसेज़, और पर्सनलाइज़्ड सेटिंग्स को सेशंस और डिवाइसेज़ में बनाए रखकर यूज़र अनुभव में सुधार करता है। सामान्य उपयोग मामलों में गेम प्रोग्रेस, एप्लिकेशन सेटिंग्स, और यूज़र-जनित कंटेंट का सिंक्रोनाइज़ेशन शामिल है। सेवा एक साथ कई डिवाइसेज़ पर डेटा परिवर्तन होने पर कॉन्फ्लिक्ट रेज़ोल्यूशन संभालती है।
अपना AWS Cognito वातावरण सेट करना
AWS Cognito घटकों का उचित कॉन्फ़िगरेशन सफल इम्प्लीमेंटेशन के लिए आवश्यक है। इस अनुभाग में, मैं आपका AWS Cognito वातावरण स्थापित करने के लिए व्यावहारिक मार्गदर्शन प्रदान करूँगा/करूँगी।
यूज़र पूल बनाना
यूज़र पूल सेट करना कई प्रमुख कॉन्फ़िगरेशन निर्णयों को शामिल करता है, जो सीधे कार्यक्षमता और सुरक्षा को प्रभावित करते हैं। प्रक्रिया एप्लिकेशन प्रकार, पूल का नाम, और साइन-अप व साइन-इन के लिए आवश्यक एट्रिब्यूट्स जैसी बुनियादी सेटिंग्स परिभाषित करने से शुरू होती है।
ऑथेंटिकेशन विधियों का कॉन्फ़िगरेशन, यूज़र रजिस्ट्रेशन और लॉगिन के लिए समर्थित विकल्पों का चयन करना शामिल करता है। इसमें पासवर्ड नीतियाँ सेट करना, साइन-इन के लिए यूज़रनेम/ईमेल/फ़ोन नंबर को सक्षम या अक्षम करना, और मल्टी-फैक्टर ऑथेंटिकेशन (MFA) को कॉन्फ़िगर करना शामिल है।
नीचे दी गई छवि यूज़र पूल के भीतर ऑथेंटिकेशन मेथड्स सेक्शन को दिखाती है। यहाँ, आप यह कॉन्फ़िगर कर सकते हैं कि आपका यूज़र पूल यूज़र्स के लिए ईमेल और SMS मैसेजिंग कैसे हैंडल करता है, पासवर्ड नीतियाँ सेट करता है, और अन्य ऑथेंटिकेशन सेटिंग्स प्रबंधित करता है। उदाहरण के लिए, आप पासवर्ड आवश्यकताओं को परिभाषित कर सकते हैं—जैसे न्यूनतम लंबाई और कैरेक्टर जटिलता—ताकि सुरक्षा को बढ़ाया जा सके।
साइन-इन सेक्शन यूज़र साइन-इन अनुभव को कॉन्फ़िगर करने के विकल्प प्रदान करता है। यहाँ, आप अतिरिक्त सुरक्षा के लिए मल्टी-फैक्टर ऑथेंटिकेशन (MFA) सक्षम कर सकते हैं और डिवाइस ट्रैकिंग सेट कर सकते हैं ताकि यूज़र डिवाइसेज़ को याद रखा जा सके। आप यह भी कॉन्फ़िगर कर सकते हैं कि यदि यूज़र अपना पासवर्ड भूल जाए तो वे अपना अकाउंट कैसे रिकवर कर सकते हैं—जो यूज़र अकाउंट रिकवरी सेक्शन के अंतर्गत दिखाया गया है।
साइन-अप सेक्शन आपको नए यूज़र्स के लिए रजिस्ट्रेशन प्रक्रिया का प्रबंधन करने देता है। जैसा कि छवि में देखा जा सकता है, आप AWS Cognito को यूज़र एट्रिब्यूट्स को सत्यापित और कन्फर्म करने के लिए स्वचालित रूप से संदेश भेजने के लिए चुन सकते हैं, और नए यूज़र्स के लिए आवश्यक एट्रिब्यूट्स—जैसे पिक्चर, फ़ोन नंबर, और नाम—निर्दिष्ट कर सकते हैं। यहीं आप तय करते हैं कि साइन-अप के दौरान यूज़र्स से कौन-सी जानकारी एकत्र की जाएगी।
एट्रिब्यूट स्कीमा परिभाषित करना एक और महत्वपूर्ण चरण है। आप मानक एट्रिब्यूट्स (जैसे ईमेल, फ़ोन नंबर) में से चुन सकते हैं या अपने एप्लिकेशन की विशिष्ट ज़रूरतों के अनुरूप कस्टम एट्रिब्यूट्स परिभाषित कर सकते हैं। ये एट्रिब्यूट्स यह प्रभावित करते हैं कि कौन-सी यूज़र जानकारी एकत्र की जाती है और उसका उपयोग कैसे होता है। इसके अलावा, आप टोकन क्लेम्स को कस्टमाइज़ कर सकते हैं, ताकि अपने एप्लिकेशन के भीतर ऑथराइज़ेशन निर्णयों में उपयोग होने वाला संबंधित यूज़र डेटा शामिल किया जा सके।
अधिक उन्नत कस्टमाइज़ेशन के लिए, AWS Cognito Lambda ट्रिगर्स (अगले अध्याय में कवर) का समर्थन करता है, जो आपको ऑथेंटिकेशन वर्कफ़्लो के विभिन्न चरणों में बिज़नेस लॉजिक इंजेक्ट करने की अनुमति देता है। छवि साइन-अप या कस्टम ऑथेंटिकेशन इवेंट्स जैसे Lambda ट्रिगर जोड़ने के विकल्प दिखाती है। आप इन ट्रिगर्स का उपयोग साइन-अप फ़िल्टर करने, यूज़र्स में परिवर्तन करने, या कस्टम ऑथेंटिकेशन फ्लो जोड़ने के लिए कर सकते हैं।
सिक्योरिटी सेटिंग्स आपकी यूज़र पूल कॉन्फ़िगरेशन को और मज़बूत बनाती हैं, जैसा कि छवि में दर्शाया गया है। इनमें शामिल हैं:
इन सभी सेटिंग्स को आपके एप्लिकेशन की अनुपालन आवश्यकताओं, यूज़र अनुभव की अपेक्षाओं, और थ्रेट मॉडल के अनुरूप होना चाहिए।
आइडेंटिटी पूल कॉन्फ़िगर करना
आइडेंटिटी पूल्स कॉन्फ़िगर करते समय लक्ष्य यह है कि ऑथेंटिकेटेड यूज़र्स को AWS Security Token Service (STS) के माध्यम से अस्थायी AWS क्रेडेंशियल्स जारी करके AWS सेवाओं तक पहुँच दी जाए। आइडेंटिटी पूल सेट करने के लिए मेरा अनुशंसित दृष्टिकोण यह है:
यूज़र पूल्स और आइडेंटिटी पूल्स को मिलाकर, आप एक पूर्ण ऑथेंटिकेशन और ऑथराइज़ेशन समाधान लागू कर सकते हैं—जो सुरक्षित, स्केलेबल है और AWS इकोसिस्टम के साथ गहराई से इंटीग्रेटेड है।
उन्नत सुरक्षा और कस्टमाइज़ेशन
बुनियादी ऑथेंटिकेशन से आगे, AWS Cognito उन्नत सुरक्षा सुविधाएँ और कस्टमाइज़ेशन विकल्प प्रदान करता है, जो एप्लिकेशन की सुरक्षा और कार्यक्षमता को बढ़ाते हैं।
थ्रेट न्यूनीकरण और सुरक्षा सुविधाएँ
AWS Cognito में कई बिल्ट-इन मैकेनिज़्म शामिल हैं, जो सुरक्षा खतरों के खिलाफ बचाव करने और अनुपालन का समर्थन करने में मदद करते हैं:
साथ मिलकर, ये सुरक्षा क्षमताएँ आपके एप्लिकेशन की ज़रूरतों के साथ स्केल होने वाली एंटरप्राइज़-ग्रेड आइडेंटिटी सुरक्षा की बुनियाद प्रदान करती हैं।
Lambda ट्रिगर्स के साथ कार्यक्षमता बढ़ाना
AWS Lambda ट्रिगर्स डेवलपर्स को AWS Cognito के ऑथेंटिकेशन और यूज़र मैनेजमेंट वर्कफ़्लो में कस्टम लॉजिक इंजेक्ट करने की अनुमति देते हैं। ये ट्रिगर्स सत्यापन, समृद्धिकरण, बाहरी सिस्टम्स के साथ इंटीग्रेशन, और ऑथेंटिकेशन लाइफसाइकल के विभिन्न चरणों में यूज़र अनुभव के कस्टमाइज़ेशन को सक्षम करके लचीलापन बढ़ाते हैं।
Lambda फ़ंक्शंस को AWS Cognito द्वारा विशिष्ट इवेंट्स—जैसे यूज़र साइन-अप, साइन-इन, टोकन जेनरेशन, या मैसेज डिलीवरी—पर इनवोक किया जाता है। ट्रिगर प्रकारों, एक्जीक्यूशन संदर्भ, और एरर हैंडलिंग को समझना प्रभावी फ़ंक्शंस के प्रबंधन और डिप्लॉयमेंट के लिए आवश्यक है।
Lambda ट्रिगर्स के सामान्य उपयोग के मामले
प्रत्येक ट्रिगर पॉइंट एकल Lambda फ़ंक्शन का समर्थन करता है, और कुछ इवेंट्स (जैसे कस्टम ऑथेंटिकेशन) में कई समन्वित ट्रिगर्स की आवश्यकता होती है। ट्रिगर्स एक मानक AWS Lambda एक्जीक्यूशन कॉन्टेक्स्ट में चलते हैं और इन्हें प्रदर्शन, एरर हैंडलिंग, और सुरक्षा को ध्यान में रखकर डिज़ाइन किया जाना चाहिए।
AWS सेवाओं और बाहरी प्रदाताओं के साथ इंटीग्रेशन
जैसा कि मैंने पहले रेखांकित किया, AWS Cognito की इंटीग्रेशन क्षमताएँ इसकी कार्यक्षमता को बुनियादी ऑथेंटिकेशन से आगे बढ़ाती हैं, जिससे व्यापक आइडेंटिटी समाधान सक्षम होते हैं जो अन्य AWS सेवाओं और बाहरी प्रदाताओं के साथ मिलकर काम कर सकते हैं।
AWS सेवा इंटीग्रेशन
AWS Cognito सीधे API Gateway के साथ इंटीग्रेट हो सकता है, ताकि सुरक्षित API एक्सेस सक्षम हो सके। जब कोई यूज़र AWS Cognito के माध्यम से ऑथेंटिकेट करता है, तो सेवा यूज़र क्लेम्स वाले JSON Web Tokens (JWTs) जारी करती है। ये टोकन्स प्रोटेक्टेड API एंडपॉइंट्स पर अनुरोधों को अधिकृत करने के लिए उपयोग होते हैं, यह सुनिश्चित करते हुए कि केवल उपयुक्त अनुमतियों वाले ऑथेंटिकेटेड यूज़र ही बैकएंड सेवाओं तक पहुँच सकें। टोकन्स में निहित यूज़र क्लेम्स—जैसे समूह सदस्यता या कस्टम एट्रिब्यूट्स—को डाउनस्ट्रीम सेवाएँ सूक्ष्म-स्तरीय एक्सेस नियंत्रण लागू करने के लिए मूल्यांकित कर सकती हैं।
डेवलपर्स AWS Amplify Framework का उपयोग करके इंटीग्रेशन को और बेहतर बना सकते हैं, जो AWS Cognito को वेब और मोबाइल एप्लिकेशनों से जोड़ने की प्रक्रिया को सरल बनाता है। Amplify रेडी-टू-यूज़ ऑथेंटिकेशन कंपोनेंट्स प्रदान करता है, टोकन मैनेजमेंट को स्वतः हैंडल करता है, और बैकएंड कॉन्फ़िगरेशन को सरल बनाता है। यह सुरक्षा की सर्वोत्तम प्रथाओं का पालन करते हुए विकास समय को काफ़ी कम करता है, जिससे टीमें इन्फ्रास्ट्रक्चर की बजाय प्रोडक्ट फ़ीचर्स पर अधिक ध्यान दे सकें।
बाहरी आइडेंटिटी फेडरेशन
AWS Cognito बाहरी आइडेंटिटी प्रदाताओं के साथ इंटीग्रेशन का भी समर्थन करता है, जिससे सोशल लॉगिन और एंटरप्राइज़ ऑथेंटिकेशन सक्षम होता है। एप्लिकेशन यूज़र्स को Google, Facebook, या Apple जैसे प्रदाताओं के मौजूदा खातों से, साथ ही एंटरप्राइज़ SAML या OpenID Connect (OIDC) सिस्टम्स से साइन इन करने की अनुमति दे सकते हैं। यह AWS Cognito कंसोल में आइडेंटिटी प्रदाताओं को कॉन्फ़िगर करके और उन्हें यूज़र पूल्स या आइडेंटिटी पूल्स से लिंक करके किया जाता है।
AWS Cognito के माध्यम से बाहरी आइडेंटिटीज़ को फेडरेट करने से, भले ही ऑथेंटिकेशन तृतीय-पक्ष सिस्टम्स द्वारा संभाला जाए, यूज़र मैनेजमेंट केंद्रीकृत हो जाता है। यह समेकन ऑडिटिंग को सरल बनाता है, सुरक्षा दृश्यता को बढ़ाता है, और संगठनात्मक नीतियों के साथ अनुपालन सुनिश्चित करता है। एंड यूज़र्स के लिए, परिणाम एक सुव्यवस्थित साइन-इन अनुभव है, जो सेवाओं में कई क्रेडेंशियल्स प्रबंधित करने की आवश्यकता को समाप्त करता है।
सुरक्षा और डेटा संरक्षण
AWS Cognito में सुरक्षा केवल साधारण ऑथेंटिकेशन तक सीमित नहीं है—यह व्यापक डेटा संरक्षण और नियामक अनुपालन के पालन को भी शामिल करता है। इससे यह सुनिश्चित होता है कि आइडेंटिटी लाइफसाइकल के दौरान यूज़र जानकारी और एप्लिकेशन की अखंडता—दोनों सुरक्षित रहें।
डेटा एन्क्रिप्शन और अनुपालन
AWS Cognito के भीतर यूज़र डेटा को स्थिर अवस्था और ट्रांज़िट—दोनों में एन्क्रिप्शन द्वारा संरक्षित किया जाता है, जिससे संवेदनशील जानकारी के लिए एंड-टू-एंड सुरक्षा मिलती है। यूज़र पूल्स और आइडेंटिटी पूल्स में संग्रहीत डेटा AWS-प्रबंधित कुंजियों का उपयोग करके एन्क्रिप्ट किया जाता है, जबकि क्लाइंट्स और AWS सेवाओं के बीच संचार TLS प्रोटोकॉल्स का लाभ उठाकर डेटा एक्सचेंज को सुरक्षित करता है।
AWS Cognito कई उद्योग मानकों और अनुपालन फ़्रेमवर्क—जैसे डेटा गोपनीयता के लिए GDPR, स्वास्थ्य देखभाल सूचना सुरक्षा के लिए HIPAA, और SOC (Service Organization Controls) सर्टिफ़िकेशंस—का पालन करता है। ये सर्टिफ़िकेशंस संगठनों को कड़े नियामक आवश्यकताओं को पूरा करते हुए आइडेंटिटी और एक्सेस कंट्रोल प्रबंधित करने में मदद करते हैं।
उन्नत सुरक्षा सुविधाएँ
जैसा कि पिछले अध्यायों में देखा गया, AWS Cognito सुरक्षा को बढ़ाने और संभावित खतरों का पता लगाने के लिए उन्नत सुविधाएँ प्रदान करता है। एडेप्टिव ऑथेंटिकेशन साइन-इन प्रयासों के दौरान जोखिम संकेतों का मूल्यांकन करता है और संदिग्ध व्यवहार का पता चलने पर मल्टी-फैक्टर ऑथेंटिकेशन (MFA) जैसे अतिरिक्त सत्यापन चरण लागू कर सकता है। डिवाइस ट्रैकिंग, असामान्य या अनधिकृत एक्सेस पैटर्न की पहचान करने के लिए यूज़र डिवाइसेज़ की निगरानी की अनुमति देता है।
लगातार सुरक्षा मॉनिटरिंग के लिए, AWS Cognito AWS CloudWatch और CloudTrail के साथ इंटीग्रेट होता है, जो ऑथेंटिकेशन इवेंट्स और API उपयोग पर विस्तृत लॉग्स और मेट्रिक्स प्रदान करते हैं। ये टूल्स अनियमितताओं का रीयल-टाइम पता लगाने और स्वचालित घटना प्रतिक्रिया वर्कफ़्लो का समर्थन करने में सक्षम बनाते हैं, जिससे आपके एप्लिकेशन की सुरक्षा स्थिति बनाए रखने में मदद मिलती है।
ऑपरेशनल विचार और सर्वोत्तम प्रथाएँ
AWS Cognito को सफलतापूर्वक लागू करने के लिए उन ऑपरेशनल कारकों पर सावधानीपूर्वक ध्यान देने की आवश्यकता होती है, जो प्रदर्शन, लागत दक्षता, और दीर्घकालिक मेन्टेनेबिलिटी को प्रभावित करते हैं। इन विचारों को समझने से यह सुनिश्चित होता है कि आपका आइडेंटिटी मैनेजमेंट सिस्टम आपकी एप्लिकेशन आवश्यकताओं के साथ विश्वसनीय रूप से स्केल करे।
प्राइसिंग और टियर चयन
AWS Cognito विभिन्न प्राइसिंग टियर्स प्रदान करता है, जो सुविधाओं और क्षमताओं में भिन्न होते हैं—जिनमें मासिक सक्रिय यूज़र्स की संख्या और उपलब्ध ऑथेंटिकेशन विकल्प जैसे कारक शामिल हैं।
उपयुक्त टियर चुनने में आपके एप्लिकेशन के यूज़र वॉल्यूम, आवश्यक सुरक्षा सुविधाओं, और अपेक्षित वृद्धि का आकलन शामिल है। सही टियर का चयन लागत प्रबंधन और आपके यूज़र बेस व व्यावसायिक आवश्यकताओं का प्रभावी समर्थन करने के लिए आवश्यक कार्यक्षमता के बीच संतुलन स्थापित करता है।
वैश्विक डिप्लॉयमेंट रणनीतियाँ
वैश्विक यूज़र बेस वाले एप्लिकेशनों के लिए, AWS Cognito को कई AWS रीजन में डिप्लॉय करना लेटेंसी कम कर सकता है और उपलब्धता में सुधार कर सकता है। हालाँकि, ऐसे डिप्लॉयमेंट्स के लिए रीजन के बीच डेटा स्थिरता और सिंक्रोनाइज़ेशन सुनिश्चित करने की रणनीतियों की आवश्यकता होती है।
सामान्य दृष्टिकोण जिनकी मैं सिफारिश करता/करती हूँ, उनमें प्राइमरी-सेकेंडरी रीजन सेटअप्स का उपयोग करना या क्षेत्रीय यूज़र पूल्स का प्रबंधन करना शामिल है—जहाँ डेटा प्रतिकृति या सिंक्रोनाइज़ेशन के लिए तंत्र मौजूद हो। उचित योजना—इवेंटुअल कंसिस्टेंसी, फ़ेलओवर हैंडलिंग, और डेटा रेज़िडेंसी आवश्यकताओं के अनुपालन—जैसी चुनौतियों का समाधान करती है।
एट्रिब्यूट मैनेजमेंट और माइग्रेशन
यूज़र एट्रिब्यूट्स का प्रभावी प्रबंधन करने में यूज़र डेटा स्कीमा में बदलाव का अनुमान लगाना और माइग्रेशन की सावधानीपूर्वक योजना बनाना शामिल है। जब एट्रिब्यूट आवश्यकताएँ विकसित होती हैं या मौजूदा आइडेंटिटी सिस्टम्स से माइग्रेट कर रहे होते हैं, तो मैं हमेशा ऐसे लचीले स्कीमा अपडेट्स डिज़ाइन करने के महत्व पर ज़ोर देता/देती हूँ जो व्यवधान को न्यूनतम करें।
AWS Cognito कस्टम एट्रिब्यूट्स का समर्थन करता है और माइग्रेशन के दौरान एट्रिब्यूट मैपिंग की अनुमति देता है, जिससे सुगम ट्रांज़िशन संभव हो पाते हैं। सर्वोत्तम प्रथाओं में विस्तृत परीक्षण, स्कीमा का वर्ज़निंग, और यूज़र्स के साथ स्पष्ट संचार शामिल है—ताकि परिवर्तनों के दौरान डेटा अखंडता और निर्बाध यूज़र अनुभव सुनिश्चित हो सके।
निष्कर्ष
मेरे अनुभव में, AWS Cognito लचीलापन, स्केलेबिलिटी, और मज़बूत सुरक्षा के संयोजन के साथ आधुनिक आइडेंटिटी मैनेजमेंट की जटिलताओं को सरल बनाता है। यूज़र पूल्स और आइडेंटिटी पूल्स के बीच स्पष्ट भेद करने, उन्नत सुरक्षा क्षमताओं का लाभ उठाने, और अन्य AWS सेवाओं के साथ निर्बाध इंटीग्रेशन के माध्यम से, मैंने पाया है कि यह सुरक्षित और यूज़र-अनुकूल एप्लिकेशन के विकास को काफ़ी सरल बना देता है।
AWS Cognito के मूल्य को अधिकतम करने के लिए, मैं सुरक्षा कॉन्फ़िगरेशन्स की नियमित समीक्षा, कस्टम Lambda ट्रिगर्स का अन्वेषण, और यूज़र एक्सेस पैटर्न की सक्रिय मॉनिटरिंग की सिफारिश करता/करती हूँ। मेरे प्रोजेक्ट्स में, विचारशील योजना और सतत प्रबंधन लगातार सफलता की कुंजी रहे हैं।
सीखना जारी रखने के लिए, निम्न संसाधन अवश्य देखें: