Proteggere le identità degli utenti e gestire l’accesso alle applicazioni non è mai stato così complesso, soprattutto mentre le app moderne scalano e le minacce evolvono. Nella mia esperienza di sviluppatore, ho capito che i sistemi di autenticazione solidi sono essenziali, ma costruirli da zero può diventare rapidamente travolgente. Ecco perché mi affido ad AWS Cognito, una potente piattaforma di gestione di identità e accessi che semplifica autenticazione e autorizzazione, si integra senza sforzo con gli altri servizi AWS e offre sicurezza di livello enterprise già pronta all’uso.
In questa guida, condivido approfondimenti su funzionalità chiave, architettura, configurazione e funzionalità avanzate di sicurezza di AWS Cognito, per aiutarti a creare soluzioni sicure, scalabili e facili da usare.
Se sei alle prime armi con la tecnologia AWS e i servizi di sicurezza, valuta di seguire uno dei nostri corsi, come AWS Cloud Technology and Services, AI Security and Risk Management o AI Ethics.
Che cos’è AWS Cognito?
Considero AWS Cognito un cambiamento fondamentale nel modo in cui gli sviluppatori affrontano la gestione delle identità per le applicazioni moderne. Questo servizio completamente gestito offre funzionalità di customer identity and access management (CIAM) che eliminano la necessità di creare sistemi di autenticazione da zero.
AWS Cognito
AWS Cognito è un servizio di identità completo che gestisce registrazione, autenticazione e autorizzazione degli utenti per applicazioni web e mobile. Si integra senza soluzione di continuità con gli altri servizi AWS e supporta provider di identità esterni, creando un’esperienza di autenticazione unificata.
Ritengo che comprenderne l’architettura sia cruciale per chi sviluppa applicazioni scalabili che richiedono una gestione sicura degli utenti, perché impatta direttamente sul modo in cui gli utenti interagiscono con le applicazioni e accedono alle risorse.
Vantaggi principali di AWS Cognito
Nel mio lavoro con vari sistemi di identità, ho visto che i vantaggi di implementare AWS Cognito vanno ben oltre le funzionalità di autenticazione di base. AWS Cognito trasforma l’approccio delle organizzazioni alla gestione delle identità offrendo soluzioni di livello enterprise senza la complessità dei sistemi tradizionali.
CIAM (customer identity and access management) scalabile
La natura sicura e scalabile di Cognito lo rende ideale per il customer identity and access management (CIAM), in grado di gestire milioni di utenti senza compromettere le prestazioni.
Il servizio scala automaticamente in base alla domanda, garantendo esperienze uniformi anche durante picchi di traffico o fasi di crescita. Le funzionalità di sicurezza sono integrate nativamente, non aggiunte a posteriori, offrendo una protezione solida contro le vulnerabilità comuni dell’autenticazione.
Integrazione e personalizzazione flessibili
L’integrazione è un altro vantaggio significativo, perché AWS Cognito supporta vari tipi di applicazioni, tra cui web, mobile e desktop.
Il servizio offre ampie opzioni di personalizzazione, consentendo agli sviluppatori di adattare i flussi di autenticazione alle esigenze specifiche del business. Questa flessibilità si estende al branding, al design dell’esperienza utente e all’integrazione con i sistemi esistenti.
Gestione degli accessi semplificata tra i servizi AWS
AWS Cognito semplifica anche la gestione degli accessi ai servizi e alle risorse AWS, eliminando la necessità di mantenere più sistemi di autenticazione. Gli utenti possono autenticarsi una volta e ottenere l’accesso appropriato a vari servizi AWS in base a ruoli e permessi.
Funzionalità di sicurezza avanzate migliorano le procedure di registrazione e accesso tramite MFA, autenticazione adattiva e capacità complete di rilevamento delle minacce.
Casi d’uso comuni di AWS Cognito
Dalla mia esperienza su vari progetti, le applicazioni di AWS Cognito dimostrano la sua versatilità in diversi settori e casi d’uso. Capire questi scenari aiuta gli sviluppatori a individuare le migliori strategie di implementazione.
Coinvolgere i clienti con un’autenticazione flessibile
Un caso d’uso primario è il coinvolgimento dei clienti tramite flussi di autenticazione flessibili e personalizzati. Le piattaforme e-commerce usano AWS Cognito per creare esperienze d’acquisto personalizzate, mentre le piattaforme di contenuti lo sfruttano per gestire accessi in abbonamento. Il servizio supporta l’integrazione con i social login, consentendo agli utenti di accedere con account esistenti di provider come Google, Facebook e altri, riducendo gli attriti nella registrazione.
Gestire identità B2B in applicazioni multi-tenant
Un secondo grande ambito che ho incontrato è la gestione delle identità business-to-business (B2B) in applicazioni multi-tenant, che mette in luce le capacità enterprise di AWS Cognito. Le organizzazioni possono creare pool di utenti separati per diversi clienti mantenendo al contempo una gestione centralizzata. Questo approccio abilita soluzioni white-label in cui ogni cliente mantiene il proprio branding e la propria esperienza utente sfruttando un’infrastruttura condivisa.
Proteggere l’autorizzazione machine-to-machine (M2M)
Oltre all’autenticazione degli utenti, AWS Cognito eccelle nel proteggere l’autorizzazione machine-to-machine (M2M) per architetture IoT o a microservizi, dimostrando grande flessibilità tecnica. I dispositivi IoT possono autenticarsi e ricevere credenziali temporanee per accedere a specifiche risorse AWS, mentre i microservizi possono convalidare i token utente per garantire la corretta autorizzazione. Questa capacità è essenziale per le architetture distribuite moderne in cui più servizi devono verificare le identità degli utenti.
Abilitare l’accesso basato sui ruoli alle risorse AWS
Infine, uno dei casi d’uso più potenti che ho sperimentato è fornire accesso basato sui ruoli a specifiche risorse AWS. AWS Cognito si integra perfettamente con l’ecosistema AWS più ampio, consentendo agli utenti di ricevere diversi livelli di accesso a servizi come bucket S3, funzioni Lambda e altro ancora, in base a ruoli e attributi. Questo consente di implementare schemi di autorizzazione sofisticati e granulari.
Comprendere l’architettura di AWS Cognito
L’architettura di AWS Cognito ruota attorno a due componenti principali che lavorano insieme per fornire una gestione delle identità completa. A mio avviso, comprenderli è essenziale per un’implementazione efficace.
User pool: il motore di autenticazione
Gli user pool sono, per me, il motore di autenticazione all’interno di AWS Cognito: gestiscono tutti gli aspetti di registrazione, accesso e gestione dei profili. Mantengono directory utenti e forniscono servizi di autenticazione per le applicazioni, supportando più metodi tra cui le classiche combinazioni username/password, i provider di identità social e i sistemi enterprise basati su SAML.
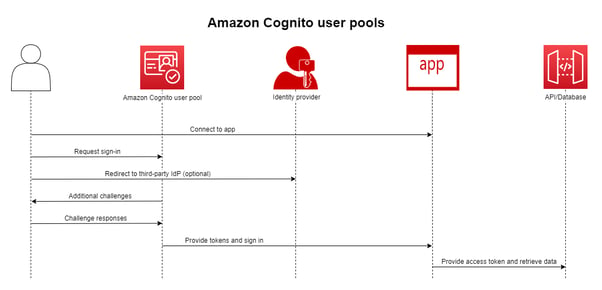
AWS Cognito User Pools
Vale la pena notare che le opzioni di autenticazione vanno oltre le credenziali di base. I provider social come Google, Facebook e Amazon possono essere integrati senza problemi, consentendo agli utenti di accedere con account esistenti.
Per gli scenari enterprise, l’integrazione tramite SAML e OpenID Connect permette alle organizzazioni di mantenere la propria infrastruttura di identità sfruttando al contempo le capacità di AWS Cognito.
Le funzioni di sicurezza negli user pool sono un altro aspetto chiave: includono una robusta autenticazione a più fattori (MFA), policy password personalizzabili e opzioni di recupero dell’account, tra le altre.
Queste possono essere configurate per rispettare le policy organizzative o i requisiti normativi. Consiglio sempre di pianificare gli schemi degli attributi prima di creare gli user pool, perché definiscono quali informazioni vengono raccolte e archiviate sugli utenti, con impatto su funzionalità e conformità.
Identity pool: il broker di autorizzazione
Gli identity pool funzionano come broker di autorizzazione, traducendo le identità utente autenticate in credenziali AWS temporanee. A differenza degli user pool, non archiviano informazioni sugli utenti. Si focalizzano invece nel fornire accessi controllati alle risorse AWS in base a identità verificate da varie fonti.
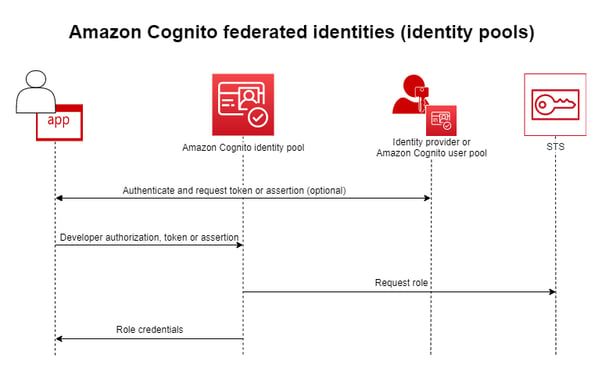
AWS Cognito Identity Pools
La funzione principale degli identity pool è fornire credenziali AWS temporanee tramite AWS Security Token Service (STS). Queste credenziali hanno una durata limitata e permessi specifici, seguendo il principio del privilegio minimo. In questo modo si garantisce che utenti e applicazioni abbiano accesso solo alle risorse necessarie alle operazioni in corso.
Apprezzo in particolare come gli identity pool eccellano nel mappare le identità a ruoli IAM tramite regole basate su attributi. Questo mapping può basarsi su attributi utente, appartenenze a gruppi o altre informazioni contestuali. La flessibilità del sistema consente schemi di autorizzazione sofisticati, adattabili a diversi tipi di utenti e requisiti di accesso.
User pool vs identity pool: comprendere le differenze
La distinzione tra user pool e identity pool genera spesso confusione. Tuttavia, comprenderne i rispettivi ruoli è fondamentale:
- Gli user pool gestiscono l’autenticazione, verificando chi è l’utente. Sono ideali per scenari che richiedono registrazione, flussi di accesso, gestione dei profili e integrazione con provider di identità esterni.
- Gli identity pool gestiscono l’autorizzazione, determinando cosa l’utente può accedere. Si usano per assegnare l’accesso alle risorse AWS agli utenti autenticati, indipendentemente dal fatto che provengano dagli user pool di AWS Cognito o da provider esterni.
Il supporto SDK differisce anche tra i due. Gli user pool offrono un ricco supporto SDK per app web e mobile focalizzate sulla gestione utenti, mentre gli identity pool sono strettamente integrati con gli SDK AWS per un accesso sicuro e temporaneo alle risorse AWS.
In molti casi, entrambi i componenti vengono usati insieme: gli user pool gestiscono l’autenticazione, e gli identity pool facilitano l’autorizzazione ai servizi AWS.
Come funziona l’autenticazione in AWS Cognito
Capire il processo di autenticazione è essenziale per implementare efficacemente AWS Cognito e risolvere potenziali problemi. Il workflow prevede vari passaggi distinti pensati per garantire un’autenticazione sicura ed efficiente.
Processo di autenticazione passo dopo passo
Il flusso tipico parte dalla registrazione, in cui gli utenti forniscono le informazioni richieste e verificano la propria identità tramite conferma via email o SMS. Puoi personalizzare questo processo per includere passaggi di verifica aggiuntivi o integrazioni con sistemi di identità esterni.
Segue l’accesso, che prevede la verifica delle credenziali dell’utente rispetto all’user pool. Dopo l’autenticazione riuscita, AWS Cognito emette JSON Web Token (JWT) contenenti informazioni sull’utente. Questi token possono essere utilizzati per accedere a risorse e servizi protetti. I token hanno scadenze configurabili e possono essere rinnovati per mantenere le sessioni senza richiedere una nuova autenticazione.
Una volta autenticati gli utenti, la gestione della sessione diventa cruciale per mantenerli autenticati mentre interagiscono con l’applicazione. AWS Cognito fornisce meccanismi integrati per il refresh dei token, l’invalidazione delle sessioni e il logout sicuro. Una gestione efficace delle sessioni migliora la sicurezza e supporta esperienze utente fluide.
Sincronizzare i dati utente con AWS Cognito Sync
Per applicazioni che richiedono funzionalità cross-device, AWS Cognito Sync abilita la sincronizzazione dei dati utente correlati all’app tra dispositivi e piattaforme, creando esperienze coerenti a prescindere da come gli utenti accedono all’applicazione. Questa capacità è particolarmente preziosa per le app mobile in cui gli utenti possono cambiare dispositivo.
La sincronizzazione dei dati migliora l’esperienza mantenendo stato dell’app, preferenze e impostazioni personalizzate tra sessioni e dispositivi. Casi comuni includono sincronizzare i progressi nei giochi, le impostazioni dell’app e i contenuti generati dagli utenti. Il servizio gestisce la risoluzione dei conflitti quando i dati cambiano contemporaneamente su più dispositivi.
Configurare il tuo ambiente AWS Cognito
Una corretta configurazione dei componenti di AWS Cognito è essenziale per un’implementazione di successo. In questa sezione, fornisco indicazioni pratiche per impostare il tuo ambiente AWS Cognito.
Creare un user pool
La creazione di un user pool comporta alcune decisioni chiave di configurazione che impattano direttamente su funzionalità e sicurezza. Si parte dalla definizione delle impostazioni di base, come tipo di applicazione, nome del pool e attributi richiesti per registrazione e accesso.
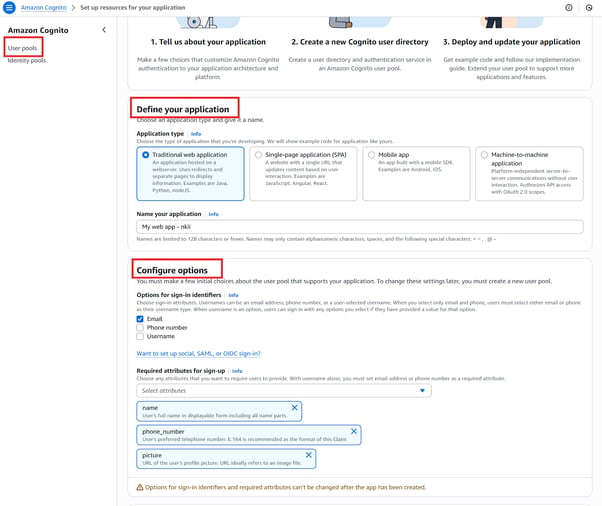
Configurare i metodi di autenticazione significa selezionare le opzioni supportate per registrazione e login. Questo include impostare le policy password, abilitare o meno username/email/numero di telefono come opzioni di accesso e configurare l’autenticazione a più fattori (MFA).
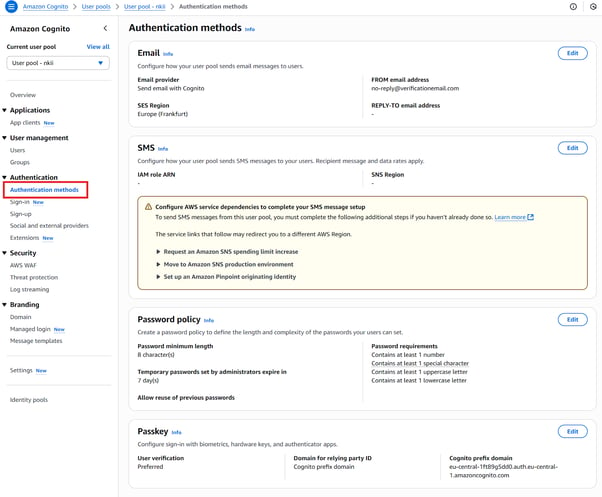
L’immagine seguente mostra la sezione dei metodi di autenticazione all’interno dell’user pool. Qui puoi configurare come il tuo user pool gestisce email e SMS per gli utenti, impostare le policy password e gestire altre impostazioni di autenticazione. Per esempio, puoi definire i requisiti delle password, come lunghezza minima e complessità dei caratteri, per aumentare la sicurezza.
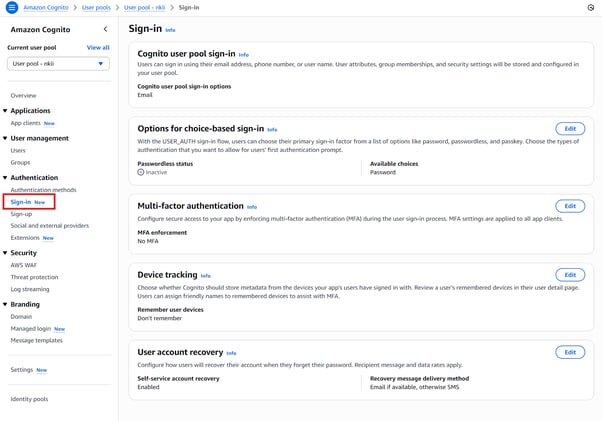
La sezione di sign-in offre opzioni per configurare l’esperienza di accesso dell’utente. Qui puoi abilitare l’MFA per aggiungere un ulteriore livello di sicurezza e impostare il tracciamento dei dispositivi per ricordare i device degli utenti. Puoi anche configurare come gli utenti possono recuperare l’account se dimenticano la password, come mostrato nella sezione di recupero dell’account utente.
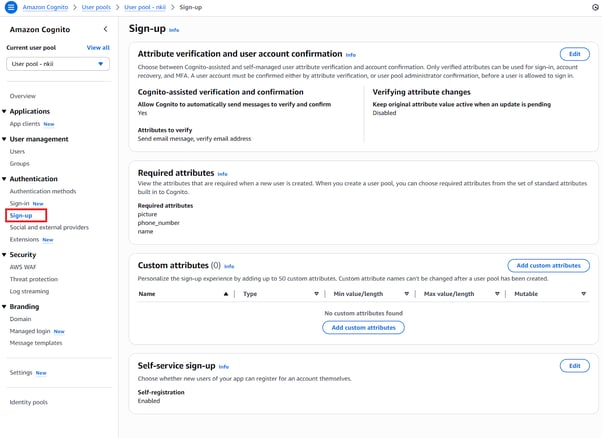
La sezione di sign-up ti permette di gestire il processo di registrazione dei nuovi utenti. Come si vede nell’immagine, puoi fare in modo che AWS Cognito invii automaticamente messaggi per verificare e confermare gli attributi degli utenti e specificare gli attributi richiesti per i nuovi utenti, come foto, numero di telefono e nome. Qui decidi quali informazioni raccogliere dagli utenti in fase di registrazione.
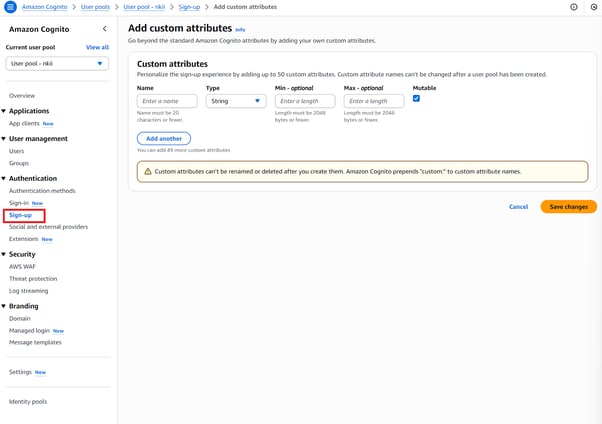
Definire gli schemi degli attributi è un altro passaggio critico. Puoi scegliere tra attributi standard (ad es. email, numero di telefono) o definirne di personalizzati su misura per le esigenze della tua applicazione. Questi attributi influenzano quali informazioni vengono raccolte e come vengono utilizzate. Inoltre, puoi personalizzare le claim dei token per includere dati utente rilevanti usati nelle decisioni di autorizzazione all’interno dell’applicazione.
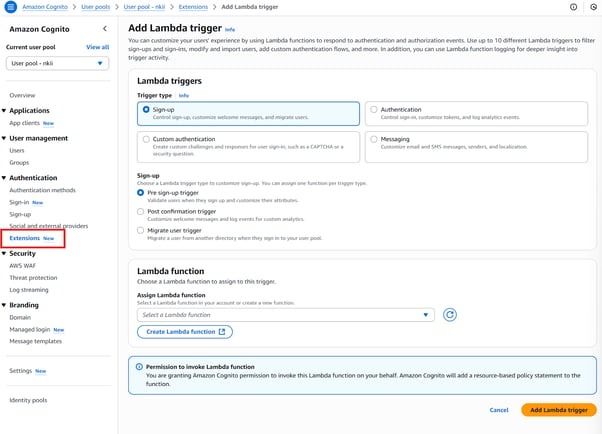
Per personalizzazioni più avanzate, AWS Cognito supporta i trigger Lambda (trattati nel prossimo capitolo), che ti permettono di inserire logica di business in varie fasi del workflow di autenticazione. L’immagine mostra le opzioni per aggiungere un trigger Lambda, ad esempio per la registrazione o eventi di autenticazione personalizzata. Puoi usare questi trigger per filtrare le registrazioni, modificare gli utenti o aggiungere flussi di autenticazione personalizzati.
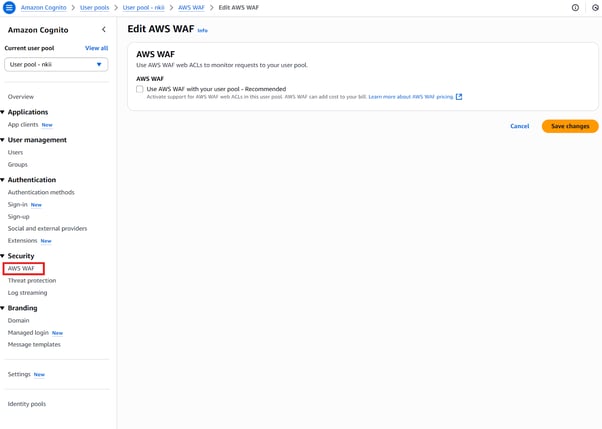
Le impostazioni di sicurezza migliorano ulteriormente la configurazione del tuo user pool, come illustrato nell’immagine. Includono:
- Integrazione con AWS WAF (Web Application Firewall) (trattata nel prossimo capitolo)
- Autenticazione adattiva per rilevare e rispondere a comportamenti sospetti
- Rilevamento di credenziali compromesse per avvisare gli utenti di possibili violazioni
- Streaming dei log verso Amazon CloudWatch o altri servizi per audit e monitoraggio dell’attività di autenticazione.
Tutte queste impostazioni dovrebbero allinearsi alle esigenze di conformità, alle aspettative di esperienza utente e al threat model della tua applicazione.
Configurare un identity pool
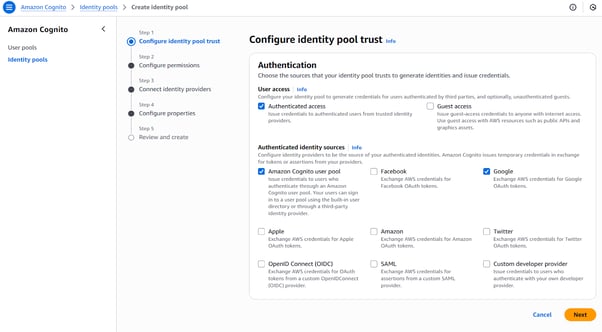
Quando configuri gli identity pool, l’obiettivo è fornire agli utenti autenticati l’accesso ai servizi AWS emettendo credenziali temporanee tramite AWS Security Token Service (STS). Ecco il mio approccio consigliato per impostare un identity pool:
- Crea un nuovo identity pool: inizia creando un identity pool dalla console AWS Cognito o tramite AWS CLI. Assegna un nome e abilita l’accesso per gli utenti autenticati.
- Collega i provider di identità: specifica i provider di autenticazione che vuoi utilizzare. Possono includere:
- User pool di AWS Cognito (per utenti registrati tramite la tua app)
- Provider di identità social (ad es. Google, Facebook, Apple)
- Provider enterprise basati su SAML
- Provider OpenID Connect (OIDC)
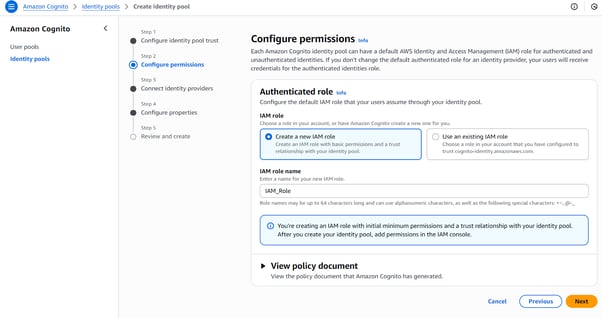
- Definisci i ruoli IAM: configura ruoli IAM sia per utenti autenticati sia non autenticati. Questi ruoli controllano a quali risorse AWS gli utenti possono accedere. I ruoli non autenticati possono essere utilizzati per l’accesso ospite (se necessario), mentre i ruoli autenticati sono tipicamente mappati agli utenti connessi.
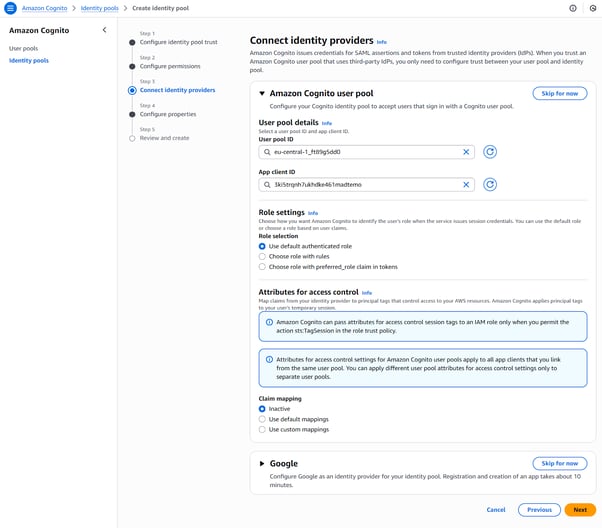
Combinando user pool e identity pool, puoi implementare una soluzione completa di autenticazione e autorizzazione sicura, scalabile e profondamente integrata con l’ecosistema AWS.
Sicurezza avanzata e personalizzazione
Oltre all’autenticazione di base, AWS Cognito offre funzionalità avanzate di sicurezza e personalizzazione che migliorano la sicurezza e la funzionalità delle applicazioni.
Mitigazione delle minacce e funzionalità di sicurezza
AWS Cognito include diversi meccanismi integrati per difendersi dalle minacce e supportare la conformità:
- AWS WAF (Web Application Firewall) protegge l’applicazione da exploit web comuni come SQL injection e cross-site scripting (XSS). Le regole WAF possono essere applicate agli endpoint del tuo user pool per filtrare le richieste malevole.
- Rilevamento di credenziali compromesse identifica automaticamente quando le credenziali utente compaiono in violazioni note. Quando viene trovato un riscontro, AWS Cognito può invitare gli utenti a reimpostare la password o bloccare l’accesso finché il problema non è risolto.
- Autenticazione basata sul rischio valuta il comportamento dell’utente e segnali contestuali (come indirizzo IP, fingerprint del dispositivo e posizione) per identificare tentativi di login potenzialmente sospetti. In base al livello di rischio, AWS Cognito può:
- Richiedere verifiche aggiuntive (ad es. MFA)
- Negare l’accesso
- Oppure consentire l’accesso con avvisi per il monitoraggio
- Audit trail possono essere creati inviando i log di AWS Cognito a Amazon CloudWatch, AWS CloudTrail o altri strumenti di osservabilità. Questi log sono essenziali per monitorare l’attività di autenticazione, supportare audit di conformità e condurre indagini forensi dopo incidenti di sicurezza.
Insieme, queste funzionalità forniscono le basi per una protezione delle identità di livello enterprise che scala con le esigenze della tua applicazione.
Estendere le funzionalità con i trigger Lambda
I trigger AWS Lambda consentono agli sviluppatori di inserire logica personalizzata nel workflow di autenticazione e gestione utenti di AWS Cognito. Questi trigger aumentano la flessibilità, abilitando validazioni, arricchimenti, integrazioni con sistemi esterni e personalizzazioni dell’esperienza utente in diverse fasi del ciclo di vita dell’autenticazione.
Le funzioni Lambda vengono invocate da AWS Cognito in eventi specifici come registrazione, accesso, generazione dei token o invio dei messaggi. Comprendere tipi di trigger, contesto di esecuzione e gestione degli errori è essenziale per gestire e distribuire funzioni efficaci.
Casi d’uso comuni dei trigger Lambda
- Validazione pre-registrazione: assicurarsi che gli utenti rispettino certe condizioni (ad es. restrizioni sul dominio email, campi personalizzati).
- Azioni post-conferma: inviare messaggi di benvenuto o integrare con sistemi di marketing e CRM.Flussi di autenticazione personalizzati: implementare sfide di accesso multi-step come CAPTCHA, codici o domande di sicurezza.
- Migrazione utenti: migrare senza soluzione di continuità utenti da provider di identità esterni al loro primo accesso.
- Personalizzazione dei token: inserire claim aggiuntive nei token per logiche di autorizzazione più granulari.
- Personalizzazione dei messaggi: personalizzare contenuti email/SMS o localizzare i messaggi in base agli attributi utente.
Ogni punto di trigger supporta una singola funzione Lambda e alcuni eventi (come l’autenticazione personalizzata) richiedono più trigger coordinati. I trigger vengono eseguiti in un normale contesto di esecuzione di AWS Lambda e vanno progettati con attenzione a prestazioni, gestione degli errori e sicurezza.
Integrazione con servizi AWS e provider esterni
Come evidenziato in precedenza, le capacità di integrazione di AWS Cognito ne estendono la funzionalità oltre l’autenticazione di base, abilitando soluzioni di identità complete che possono collaborare con altri servizi AWS e provider esterni.
Integrazione con servizi AWS
AWS Cognito può integrarsi direttamente con API Gateway per abilitare l’accesso sicuro alle API. Quando un utente si autentica tramite AWS Cognito, il servizio emette JSON Web Token (JWT) contenenti le claim dell’utente. Questi token vengono usati per autorizzare le richieste agli endpoint API protetti, assicurando che solo utenti autenticati con permessi adeguati possano accedere ai servizi di backend. Le claim incorporate nei token, come appartenenze a gruppi o attributi personalizzati, possono essere valutate dai servizi a valle per applicare controlli di accesso granulare.
Gli sviluppatori possono migliorare ulteriormente l’integrazione usando il framework AWS Amplify, che semplifica la connessione di AWS Cognito ad applicazioni web e mobile. Amplify fornisce componenti di autenticazione pronti all’uso, gestisce automaticamente i token e snellisce la configurazione del backend. Ciò riduce significativamente i tempi di sviluppo rispettando le buone pratiche di sicurezza, permettendo ai team di concentrarsi sulle funzionalità di prodotto anziché sull’infrastruttura.
Federazione con identità esterne
AWS Cognito supporta anche l’integrazione con provider di identità esterni, abilitando social login e autenticazione enterprise. Le applicazioni possono consentire agli utenti di accedere con account esistenti di provider come Google, Facebook o Apple, oltre a sistemi enterprise SAML o OpenID Connect (OIDC). Questo si ottiene configurando i provider nella console AWS Cognito e collegandoli agli user pool o agli identity pool.
Federare identità esterne tramite AWS Cognito centralizza la gestione degli utenti, anche quando l’autenticazione è gestita da sistemi di terze parti. Questa consolidazione semplifica gli audit, migliora la visibilità sulla sicurezza e assicura la conformità alle policy organizzative. Per gli utenti finali, il risultato è un’esperienza di accesso snella che elimina la necessità di gestire più credenziali.
Sicurezza e protezione dei dati
La sicurezza in AWS Cognito va oltre la semplice autenticazione, includendo protezione completa dei dati e aderenza alla conformità normativa. In questo modo si salvaguardano le informazioni degli utenti e l’integrità dell’applicazione lungo tutto il ciclo di vita dell’identità.
I dati utente in AWS Cognito sono protetti tramite crittografia sia a riposo sia in transito, fornendo sicurezza end-to-end per le informazioni sensibili. I dati archiviati negli user pool e negli identity pool sono crittografati con chiavi gestite da AWS, mentre la comunicazione tra client e servizi AWS usa protocolli TLS per proteggere gli scambi di dati.
AWS Cognito aderisce a vari standard di settore e framework di conformità, tra cui GDPR per la privacy dei dati, HIPAA per la sicurezza delle informazioni sanitarie e certificazioni SOC (Service Organization Controls). Queste certificazioni aiutano le organizzazioni a soddisfare requisiti normativi stringenti nella gestione delle identità e del controllo degli accessi.
Funzionalità di sicurezza avanzate
Come visto nei capitoli precedenti, AWS Cognito offre funzionalità di sicurezza avanzate per aumentare la protezione e rilevare potenziali minacce. L’autenticazione adattiva valuta i segnali di rischio durante i tentativi di accesso e può imporre passaggi di verifica aggiuntivi, come MFA, quando viene rilevato un comportamento sospetto. Il tracciamento dei dispositivi consente di monitorare i device degli utenti per individuare pattern di accesso insoliti o non autorizzati.
Per un monitoraggio continuo, AWS Cognito si integra con AWS CloudWatch e CloudTrail, fornendo log e metriche dettagliate su eventi di autenticazione e utilizzo delle API. Questi strumenti permettono il rilevamento in tempo reale delle anomalie e supportano workflow automatizzati di risposta agli incidenti, contribuendo a mantenere il livello di sicurezza della tua applicazione.
Considerazioni operative e buone pratiche
Implementare con successo AWS Cognito richiede attenzione ai fattori operativi che influenzano prestazioni, efficienza dei costi e manutenibilità nel lungo periodo. Comprendere queste considerazioni garantisce che il tuo sistema di gestione delle identità scali in modo affidabile con le esigenze dell’applicazione.
Prezzi e scelta del tier
AWS Cognito offre diversi tier di prezzo che variano per funzionalità e capacità, considerando fattori come il numero di utenti attivi mensili e le opzioni di autenticazione disponibili.
La scelta del tier appropriato implica valutare il volume di utenti della tua applicazione, le funzionalità di sicurezza richieste e la crescita attesa. Selezionare il tier giusto bilancia gestione dei costi e funzionalità necessarie per supportare efficacemente la tua base utenti e i requisiti di business.
Strategie di distribuzione globale
Per applicazioni con un’utenza globale, distribuire AWS Cognito su più regioni AWS può ridurre la latenza e migliorare la disponibilità. Tuttavia, tali distribuzioni richiedono strategie per garantire la consistenza e la sincronizzazione dei dati tra regioni.
Approcci comuni che consiglio includono setup con regione primaria-secondaria o la gestione di user pool regionali con meccanismi di replica o sincronizzazione dei dati. Una pianificazione adeguata affronta sfide come la consistenza eventuale, la gestione del failover e la conformità ai requisiti di residenza dei dati.
Gestione e migrazione degli attributi
Gestire efficacemente gli attributi utente implica prevedere cambiamenti negli schemi dei dati e pianificare con cura le migrazioni. Quando si evolvono i requisiti sugli attributi o si migra da sistemi di identità esistenti, sottolineo sempre l’importanza di progettare aggiornamenti di schema flessibili che minimizzino le interruzioni.
AWS Cognito supporta attributi personalizzati e consente il mapping degli attributi durante le migrazioni, abilitando transizioni fluide. Le buone pratiche includono test approfonditi, versionamento degli schemi e comunicazione chiara con gli utenti per garantire l’integrità dei dati e un’esperienza senza intoppi durante i cambiamenti.
Conclusione
Secondo la mia esperienza, AWS Cognito semplifica le complessità della gestione moderna delle identità con una combinazione di flessibilità, scalabilità e sicurezza robusta. Distinguendo chiaramente tra user pool e identity pool, sfruttando funzionalità di sicurezza avanzate e integrandosi senza attriti con gli altri servizi AWS, ho riscontrato che snellisce in modo significativo lo sviluppo di applicazioni sicure e user-friendly.
Per massimizzare il valore di AWS Cognito, consiglio di rivedere regolarmente le configurazioni di sicurezza, esplorare i trigger Lambda personalizzati e monitorare proattivamente i pattern di accesso degli utenti. Nei miei progetti, pianificazione accurata e gestione continua sono sempre stati i fattori chiave del successo.
Per continuare a imparare, dai un’occhiata a queste risorse:





Proteggere le identità degli utenti e gestire l’accesso alle applicazioni non è mai stato così complesso, soprattutto mentre le app moderne scalano e le minacce evolvono. Nella mia esperienza di sviluppatore, ho capito che i sistemi di autenticazione solidi sono essenziali, ma costruirli da zero può diventare rapidamente travolgente. Ecco perché mi affido ad AWS Cognito, una potente piattaforma di gestione di identità e accessi che semplifica autenticazione e autorizzazione, si integra senza sforzo con gli altri servizi AWS e offre sicurezza di livello enterprise già pronta all’uso.
In questa guida, condivido approfondimenti su funzionalità chiave, architettura, configurazione e funzionalità avanzate di sicurezza di AWS Cognito, per aiutarti a creare soluzioni sicure, scalabili e facili da usare.
Se sei alle prime armi con la tecnologia AWS e i servizi di sicurezza, valuta di seguire uno dei nostri corsi, come AWS Cloud Technology and Services, AI Security and Risk Management o AI Ethics.
Che cos’è AWS Cognito?
Considero AWS Cognito un cambiamento fondamentale nel modo in cui gli sviluppatori affrontano la gestione delle identità per le applicazioni moderne. Questo servizio completamente gestito offre funzionalità di customer identity and access management (CIAM) che eliminano la necessità di creare sistemi di autenticazione da zero.
AWS Cognito
AWS Cognito è un servizio di identità completo che gestisce registrazione, autenticazione e autorizzazione degli utenti per applicazioni web e mobile. Si integra senza soluzione di continuità con gli altri servizi AWS e supporta provider di identità esterni, creando un’esperienza di autenticazione unificata.
Ritengo che comprenderne l’architettura sia cruciale per chi sviluppa applicazioni scalabili che richiedono una gestione sicura degli utenti, perché impatta direttamente sul modo in cui gli utenti interagiscono con le applicazioni e accedono alle risorse.
Vantaggi principali di AWS Cognito
Nel mio lavoro con vari sistemi di identità, ho visto che i vantaggi di implementare AWS Cognito vanno ben oltre le funzionalità di autenticazione di base. AWS Cognito trasforma l’approccio delle organizzazioni alla gestione delle identità offrendo soluzioni di livello enterprise senza la complessità dei sistemi tradizionali.
CIAM (customer identity and access management) scalabile
La natura sicura e scalabile di Cognito lo rende ideale per il customer identity and access management (CIAM), in grado di gestire milioni di utenti senza compromettere le prestazioni.
Il servizio scala automaticamente in base alla domanda, garantendo esperienze uniformi anche durante picchi di traffico o fasi di crescita. Le funzionalità di sicurezza sono integrate nativamente, non aggiunte a posteriori, offrendo una protezione solida contro le vulnerabilità comuni dell’autenticazione.
Integrazione e personalizzazione flessibili
L’integrazione è un altro vantaggio significativo, perché AWS Cognito supporta vari tipi di applicazioni, tra cui web, mobile e desktop.
Il servizio offre ampie opzioni di personalizzazione, consentendo agli sviluppatori di adattare i flussi di autenticazione alle esigenze specifiche del business. Questa flessibilità si estende al branding, al design dell’esperienza utente e all’integrazione con i sistemi esistenti.
Gestione degli accessi semplificata tra i servizi AWS
AWS Cognito semplifica anche la gestione degli accessi ai servizi e alle risorse AWS, eliminando la necessità di mantenere più sistemi di autenticazione. Gli utenti possono autenticarsi una volta e ottenere l’accesso appropriato a vari servizi AWS in base a ruoli e permessi.
Funzionalità di sicurezza avanzate migliorano le procedure di registrazione e accesso tramite MFA, autenticazione adattiva e capacità complete di rilevamento delle minacce.
Casi d’uso comuni di AWS Cognito
Dalla mia esperienza su vari progetti, le applicazioni di AWS Cognito dimostrano la sua versatilità in diversi settori e casi d’uso. Capire questi scenari aiuta gli sviluppatori a individuare le migliori strategie di implementazione.
Coinvolgere i clienti con un’autenticazione flessibile
Un caso d’uso primario è il coinvolgimento dei clienti tramite flussi di autenticazione flessibili e personalizzati. Le piattaforme e-commerce usano AWS Cognito per creare esperienze d’acquisto personalizzate, mentre le piattaforme di contenuti lo sfruttano per gestire accessi in abbonamento. Il servizio supporta l’integrazione con i social login, consentendo agli utenti di accedere con account esistenti di provider come Google, Facebook e altri, riducendo gli attriti nella registrazione.
Gestire identità B2B in applicazioni multi-tenant
Un secondo grande ambito che ho incontrato è la gestione delle identità business-to-business (B2B) in applicazioni multi-tenant, che mette in luce le capacità enterprise di AWS Cognito. Le organizzazioni possono creare pool di utenti separati per diversi clienti mantenendo al contempo una gestione centralizzata. Questo approccio abilita soluzioni white-label in cui ogni cliente mantiene il proprio branding e la propria esperienza utente sfruttando un’infrastruttura condivisa.
Proteggere l’autorizzazione machine-to-machine (M2M)
Oltre all’autenticazione degli utenti, AWS Cognito eccelle nel proteggere l’autorizzazione machine-to-machine (M2M) per architetture IoT o a microservizi, dimostrando grande flessibilità tecnica. I dispositivi IoT possono autenticarsi e ricevere credenziali temporanee per accedere a specifiche risorse AWS, mentre i microservizi possono convalidare i token utente per garantire la corretta autorizzazione. Questa capacità è essenziale per le architetture distribuite moderne in cui più servizi devono verificare le identità degli utenti.
Abilitare l’accesso basato sui ruoli alle risorse AWS
Infine, uno dei casi d’uso più potenti che ho sperimentato è fornire accesso basato sui ruoli a specifiche risorse AWS. AWS Cognito si integra perfettamente con l’ecosistema AWS più ampio, consentendo agli utenti di ricevere diversi livelli di accesso a servizi come bucket S3, funzioni Lambda e altro ancora, in base a ruoli e attributi. Questo consente di implementare schemi di autorizzazione sofisticati e granulari.
Comprendere l’architettura di AWS Cognito
L’architettura di AWS Cognito ruota attorno a due componenti principali che lavorano insieme per fornire una gestione delle identità completa. A mio avviso, comprenderli è essenziale per un’implementazione efficace.
User pool: il motore di autenticazione
Gli user pool sono, per me, il motore di autenticazione all’interno di AWS Cognito: gestiscono tutti gli aspetti di registrazione, accesso e gestione dei profili. Mantengono directory utenti e forniscono servizi di autenticazione per le applicazioni, supportando più metodi tra cui le classiche combinazioni username/password, i provider di identità social e i sistemi enterprise basati su SAML.
AWS Cognito User Pools
Vale la pena notare che le opzioni di autenticazione vanno oltre le credenziali di base. I provider social come Google, Facebook e Amazon possono essere integrati senza problemi, consentendo agli utenti di accedere con account esistenti.
Per gli scenari enterprise, l’integrazione tramite SAML e OpenID Connect permette alle organizzazioni di mantenere la propria infrastruttura di identità sfruttando al contempo le capacità di AWS Cognito.
Le funzioni di sicurezza negli user pool sono un altro aspetto chiave: includono una robusta autenticazione a più fattori (MFA), policy password personalizzabili e opzioni di recupero dell’account, tra le altre.
Queste possono essere configurate per rispettare le policy organizzative o i requisiti normativi. Consiglio sempre di pianificare gli schemi degli attributi prima di creare gli user pool, perché definiscono quali informazioni vengono raccolte e archiviate sugli utenti, con impatto su funzionalità e conformità.
Identity pool: il broker di autorizzazione
Gli identity pool funzionano come broker di autorizzazione, traducendo le identità utente autenticate in credenziali AWS temporanee. A differenza degli user pool, non archiviano informazioni sugli utenti. Si focalizzano invece nel fornire accessi controllati alle risorse AWS in base a identità verificate da varie fonti.
AWS Cognito Identity Pools
La funzione principale degli identity pool è fornire credenziali AWS temporanee tramite AWS Security Token Service (STS). Queste credenziali hanno una durata limitata e permessi specifici, seguendo il principio del privilegio minimo. In questo modo si garantisce che utenti e applicazioni abbiano accesso solo alle risorse necessarie alle operazioni in corso.
Apprezzo in particolare come gli identity pool eccellano nel mappare le identità a ruoli IAM tramite regole basate su attributi. Questo mapping può basarsi su attributi utente, appartenenze a gruppi o altre informazioni contestuali. La flessibilità del sistema consente schemi di autorizzazione sofisticati, adattabili a diversi tipi di utenti e requisiti di accesso.
User pool vs identity pool: comprendere le differenze
La distinzione tra user pool e identity pool genera spesso confusione. Tuttavia, comprenderne i rispettivi ruoli è fondamentale:
Il supporto SDK differisce anche tra i due. Gli user pool offrono un ricco supporto SDK per app web e mobile focalizzate sulla gestione utenti, mentre gli identity pool sono strettamente integrati con gli SDK AWS per un accesso sicuro e temporaneo alle risorse AWS.
In molti casi, entrambi i componenti vengono usati insieme: gli user pool gestiscono l’autenticazione, e gli identity pool facilitano l’autorizzazione ai servizi AWS.
Come funziona l’autenticazione in AWS Cognito
Capire il processo di autenticazione è essenziale per implementare efficacemente AWS Cognito e risolvere potenziali problemi. Il workflow prevede vari passaggi distinti pensati per garantire un’autenticazione sicura ed efficiente.
Processo di autenticazione passo dopo passo
Il flusso tipico parte dalla registrazione, in cui gli utenti forniscono le informazioni richieste e verificano la propria identità tramite conferma via email o SMS. Puoi personalizzare questo processo per includere passaggi di verifica aggiuntivi o integrazioni con sistemi di identità esterni.
Segue l’accesso, che prevede la verifica delle credenziali dell’utente rispetto all’user pool. Dopo l’autenticazione riuscita, AWS Cognito emette JSON Web Token (JWT) contenenti informazioni sull’utente. Questi token possono essere utilizzati per accedere a risorse e servizi protetti. I token hanno scadenze configurabili e possono essere rinnovati per mantenere le sessioni senza richiedere una nuova autenticazione.
Una volta autenticati gli utenti, la gestione della sessione diventa cruciale per mantenerli autenticati mentre interagiscono con l’applicazione. AWS Cognito fornisce meccanismi integrati per il refresh dei token, l’invalidazione delle sessioni e il logout sicuro. Una gestione efficace delle sessioni migliora la sicurezza e supporta esperienze utente fluide.
Sincronizzare i dati utente con AWS Cognito Sync
Per applicazioni che richiedono funzionalità cross-device, AWS Cognito Sync abilita la sincronizzazione dei dati utente correlati all’app tra dispositivi e piattaforme, creando esperienze coerenti a prescindere da come gli utenti accedono all’applicazione. Questa capacità è particolarmente preziosa per le app mobile in cui gli utenti possono cambiare dispositivo.
La sincronizzazione dei dati migliora l’esperienza mantenendo stato dell’app, preferenze e impostazioni personalizzate tra sessioni e dispositivi. Casi comuni includono sincronizzare i progressi nei giochi, le impostazioni dell’app e i contenuti generati dagli utenti. Il servizio gestisce la risoluzione dei conflitti quando i dati cambiano contemporaneamente su più dispositivi.
Configurare il tuo ambiente AWS Cognito
Una corretta configurazione dei componenti di AWS Cognito è essenziale per un’implementazione di successo. In questa sezione, fornisco indicazioni pratiche per impostare il tuo ambiente AWS Cognito.
Creare un user pool
La creazione di un user pool comporta alcune decisioni chiave di configurazione che impattano direttamente su funzionalità e sicurezza. Si parte dalla definizione delle impostazioni di base, come tipo di applicazione, nome del pool e attributi richiesti per registrazione e accesso.
Configurare i metodi di autenticazione significa selezionare le opzioni supportate per registrazione e login. Questo include impostare le policy password, abilitare o meno username/email/numero di telefono come opzioni di accesso e configurare l’autenticazione a più fattori (MFA).
L’immagine seguente mostra la sezione dei metodi di autenticazione all’interno dell’user pool. Qui puoi configurare come il tuo user pool gestisce email e SMS per gli utenti, impostare le policy password e gestire altre impostazioni di autenticazione. Per esempio, puoi definire i requisiti delle password, come lunghezza minima e complessità dei caratteri, per aumentare la sicurezza.
La sezione di sign-in offre opzioni per configurare l’esperienza di accesso dell’utente. Qui puoi abilitare l’MFA per aggiungere un ulteriore livello di sicurezza e impostare il tracciamento dei dispositivi per ricordare i device degli utenti. Puoi anche configurare come gli utenti possono recuperare l’account se dimenticano la password, come mostrato nella sezione di recupero dell’account utente.
La sezione di sign-up ti permette di gestire il processo di registrazione dei nuovi utenti. Come si vede nell’immagine, puoi fare in modo che AWS Cognito invii automaticamente messaggi per verificare e confermare gli attributi degli utenti e specificare gli attributi richiesti per i nuovi utenti, come foto, numero di telefono e nome. Qui decidi quali informazioni raccogliere dagli utenti in fase di registrazione.
Definire gli schemi degli attributi è un altro passaggio critico. Puoi scegliere tra attributi standard (ad es. email, numero di telefono) o definirne di personalizzati su misura per le esigenze della tua applicazione. Questi attributi influenzano quali informazioni vengono raccolte e come vengono utilizzate. Inoltre, puoi personalizzare le claim dei token per includere dati utente rilevanti usati nelle decisioni di autorizzazione all’interno dell’applicazione.
Per personalizzazioni più avanzate, AWS Cognito supporta i trigger Lambda (trattati nel prossimo capitolo), che ti permettono di inserire logica di business in varie fasi del workflow di autenticazione. L’immagine mostra le opzioni per aggiungere un trigger Lambda, ad esempio per la registrazione o eventi di autenticazione personalizzata. Puoi usare questi trigger per filtrare le registrazioni, modificare gli utenti o aggiungere flussi di autenticazione personalizzati.
Le impostazioni di sicurezza migliorano ulteriormente la configurazione del tuo user pool, come illustrato nell’immagine. Includono:
Tutte queste impostazioni dovrebbero allinearsi alle esigenze di conformità, alle aspettative di esperienza utente e al threat model della tua applicazione.
Configurare un identity pool
Quando configuri gli identity pool, l’obiettivo è fornire agli utenti autenticati l’accesso ai servizi AWS emettendo credenziali temporanee tramite AWS Security Token Service (STS). Ecco il mio approccio consigliato per impostare un identity pool:
Combinando user pool e identity pool, puoi implementare una soluzione completa di autenticazione e autorizzazione sicura, scalabile e profondamente integrata con l’ecosistema AWS.
Sicurezza avanzata e personalizzazione
Oltre all’autenticazione di base, AWS Cognito offre funzionalità avanzate di sicurezza e personalizzazione che migliorano la sicurezza e la funzionalità delle applicazioni.
Mitigazione delle minacce e funzionalità di sicurezza
AWS Cognito include diversi meccanismi integrati per difendersi dalle minacce e supportare la conformità:
Insieme, queste funzionalità forniscono le basi per una protezione delle identità di livello enterprise che scala con le esigenze della tua applicazione.
Estendere le funzionalità con i trigger Lambda
I trigger AWS Lambda consentono agli sviluppatori di inserire logica personalizzata nel workflow di autenticazione e gestione utenti di AWS Cognito. Questi trigger aumentano la flessibilità, abilitando validazioni, arricchimenti, integrazioni con sistemi esterni e personalizzazioni dell’esperienza utente in diverse fasi del ciclo di vita dell’autenticazione.
Le funzioni Lambda vengono invocate da AWS Cognito in eventi specifici come registrazione, accesso, generazione dei token o invio dei messaggi. Comprendere tipi di trigger, contesto di esecuzione e gestione degli errori è essenziale per gestire e distribuire funzioni efficaci.
Casi d’uso comuni dei trigger Lambda
Ogni punto di trigger supporta una singola funzione Lambda e alcuni eventi (come l’autenticazione personalizzata) richiedono più trigger coordinati. I trigger vengono eseguiti in un normale contesto di esecuzione di AWS Lambda e vanno progettati con attenzione a prestazioni, gestione degli errori e sicurezza.
Integrazione con servizi AWS e provider esterni
Come evidenziato in precedenza, le capacità di integrazione di AWS Cognito ne estendono la funzionalità oltre l’autenticazione di base, abilitando soluzioni di identità complete che possono collaborare con altri servizi AWS e provider esterni.
Integrazione con servizi AWS
AWS Cognito può integrarsi direttamente con API Gateway per abilitare l’accesso sicuro alle API. Quando un utente si autentica tramite AWS Cognito, il servizio emette JSON Web Token (JWT) contenenti le claim dell’utente. Questi token vengono usati per autorizzare le richieste agli endpoint API protetti, assicurando che solo utenti autenticati con permessi adeguati possano accedere ai servizi di backend. Le claim incorporate nei token, come appartenenze a gruppi o attributi personalizzati, possono essere valutate dai servizi a valle per applicare controlli di accesso granulare.
Gli sviluppatori possono migliorare ulteriormente l’integrazione usando il framework AWS Amplify, che semplifica la connessione di AWS Cognito ad applicazioni web e mobile. Amplify fornisce componenti di autenticazione pronti all’uso, gestisce automaticamente i token e snellisce la configurazione del backend. Ciò riduce significativamente i tempi di sviluppo rispettando le buone pratiche di sicurezza, permettendo ai team di concentrarsi sulle funzionalità di prodotto anziché sull’infrastruttura.
Federazione con identità esterne
AWS Cognito supporta anche l’integrazione con provider di identità esterni, abilitando social login e autenticazione enterprise. Le applicazioni possono consentire agli utenti di accedere con account esistenti di provider come Google, Facebook o Apple, oltre a sistemi enterprise SAML o OpenID Connect (OIDC). Questo si ottiene configurando i provider nella console AWS Cognito e collegandoli agli user pool o agli identity pool.
Federare identità esterne tramite AWS Cognito centralizza la gestione degli utenti, anche quando l’autenticazione è gestita da sistemi di terze parti. Questa consolidazione semplifica gli audit, migliora la visibilità sulla sicurezza e assicura la conformità alle policy organizzative. Per gli utenti finali, il risultato è un’esperienza di accesso snella che elimina la necessità di gestire più credenziali.
Sicurezza e protezione dei dati
La sicurezza in AWS Cognito va oltre la semplice autenticazione, includendo protezione completa dei dati e aderenza alla conformità normativa. In questo modo si salvaguardano le informazioni degli utenti e l’integrità dell’applicazione lungo tutto il ciclo di vita dell’identità.
Crittografia dei dati e conformità
I dati utente in AWS Cognito sono protetti tramite crittografia sia a riposo sia in transito, fornendo sicurezza end-to-end per le informazioni sensibili. I dati archiviati negli user pool e negli identity pool sono crittografati con chiavi gestite da AWS, mentre la comunicazione tra client e servizi AWS usa protocolli TLS per proteggere gli scambi di dati.
AWS Cognito aderisce a vari standard di settore e framework di conformità, tra cui GDPR per la privacy dei dati, HIPAA per la sicurezza delle informazioni sanitarie e certificazioni SOC (Service Organization Controls). Queste certificazioni aiutano le organizzazioni a soddisfare requisiti normativi stringenti nella gestione delle identità e del controllo degli accessi.
Funzionalità di sicurezza avanzate
Come visto nei capitoli precedenti, AWS Cognito offre funzionalità di sicurezza avanzate per aumentare la protezione e rilevare potenziali minacce. L’autenticazione adattiva valuta i segnali di rischio durante i tentativi di accesso e può imporre passaggi di verifica aggiuntivi, come MFA, quando viene rilevato un comportamento sospetto. Il tracciamento dei dispositivi consente di monitorare i device degli utenti per individuare pattern di accesso insoliti o non autorizzati.
Per un monitoraggio continuo, AWS Cognito si integra con AWS CloudWatch e CloudTrail, fornendo log e metriche dettagliate su eventi di autenticazione e utilizzo delle API. Questi strumenti permettono il rilevamento in tempo reale delle anomalie e supportano workflow automatizzati di risposta agli incidenti, contribuendo a mantenere il livello di sicurezza della tua applicazione.
Considerazioni operative e buone pratiche
Implementare con successo AWS Cognito richiede attenzione ai fattori operativi che influenzano prestazioni, efficienza dei costi e manutenibilità nel lungo periodo. Comprendere queste considerazioni garantisce che il tuo sistema di gestione delle identità scali in modo affidabile con le esigenze dell’applicazione.
Prezzi e scelta del tier
AWS Cognito offre diversi tier di prezzo che variano per funzionalità e capacità, considerando fattori come il numero di utenti attivi mensili e le opzioni di autenticazione disponibili.
La scelta del tier appropriato implica valutare il volume di utenti della tua applicazione, le funzionalità di sicurezza richieste e la crescita attesa. Selezionare il tier giusto bilancia gestione dei costi e funzionalità necessarie per supportare efficacemente la tua base utenti e i requisiti di business.
Strategie di distribuzione globale
Per applicazioni con un’utenza globale, distribuire AWS Cognito su più regioni AWS può ridurre la latenza e migliorare la disponibilità. Tuttavia, tali distribuzioni richiedono strategie per garantire la consistenza e la sincronizzazione dei dati tra regioni.
Approcci comuni che consiglio includono setup con regione primaria-secondaria o la gestione di user pool regionali con meccanismi di replica o sincronizzazione dei dati. Una pianificazione adeguata affronta sfide come la consistenza eventuale, la gestione del failover e la conformità ai requisiti di residenza dei dati.
Gestione e migrazione degli attributi
Gestire efficacemente gli attributi utente implica prevedere cambiamenti negli schemi dei dati e pianificare con cura le migrazioni. Quando si evolvono i requisiti sugli attributi o si migra da sistemi di identità esistenti, sottolineo sempre l’importanza di progettare aggiornamenti di schema flessibili che minimizzino le interruzioni.
AWS Cognito supporta attributi personalizzati e consente il mapping degli attributi durante le migrazioni, abilitando transizioni fluide. Le buone pratiche includono test approfonditi, versionamento degli schemi e comunicazione chiara con gli utenti per garantire l’integrità dei dati e un’esperienza senza intoppi durante i cambiamenti.
Conclusione
Secondo la mia esperienza, AWS Cognito semplifica le complessità della gestione moderna delle identità con una combinazione di flessibilità, scalabilità e sicurezza robusta. Distinguendo chiaramente tra user pool e identity pool, sfruttando funzionalità di sicurezza avanzate e integrandosi senza attriti con gli altri servizi AWS, ho riscontrato che snellisce in modo significativo lo sviluppo di applicazioni sicure e user-friendly.
Per massimizzare il valore di AWS Cognito, consiglio di rivedere regolarmente le configurazioni di sicurezza, esplorare i trigger Lambda personalizzati e monitorare proattivamente i pattern di accesso degli utenti. Nei miei progetti, pianificazione accurata e gestione continua sono sempre stati i fattori chiave del successo.
Per continuare a imparare, dai un’occhiata a queste risorse: