
Kurs
AWS Güvenliği ve Maliyet Yönetimi Kavramları
3 sa
10.9K
Kullanıcı kimliklerini korumak ve uygulama erişimini yönetmek, özellikle modern uygulamalar ölçeklenip tehditler evrilirken hiç olmadığı kadar karmaşık. Bir geliştirici olarak deneyimlerim boyunca, sağlam kimlik doğrulama sistemlerinin vazgeçilmez olduğunu gördüm; ancak bu sistemleri sıfırdan kurmak hızla bunaltıcı hale gelebilir. Bu yüzden, kimlik doğrulama ve yetkilendirmeyi basitleştiren, diğer AWS hizmetleriyle zahmetsizce entegre olan ve kutudan çıktığı gibi kurumsal düzeyde güvenlik sunan güçlü bir kimlik ve erişim yönetimi platformu olan AWS Cognito’ya güveniyorum.
Bu rehberde, AWS Cognito’nun temel özellikleri, mimarisi, kurulumu ve gelişmiş güvenlik yeteneklerine dair içgörülerimi paylaşarak güvenli, ölçeklenebilir ve kullanıcı dostu çözümler oluşturmanıza yardımcı olacağım.
AWS Teknolojisi ve Güvenlik Hizmetlerine yeniyseniz, AWS Cloud Technology and Services, AI Security and Risk Management veya AI Ethics gibi kurslarımızdan birini almayı düşünebilirsiniz.
AWS Cognito’yu, geliştiricilerin modern uygulamalar için kimlik yönetimine yaklaşımında temel bir değişim olarak görüyorum. Bu tamamen yönetilen hizmet, kimlik doğrulama sistemlerini sıfırdan kurma ihtiyacını ortadan kaldıran müşteri kimliği ve erişim yönetimi (CIAM) yetenekleri sunar.
AWS Cognito, web ve mobil uygulamalar için kullanıcı kaydı, kimlik doğrulama ve yetkilendirmeyi yöneten kapsamlı bir kimlik hizmeti olarak görev yapar. Harici kimlik sağlayıcılarını desteklerken diğer AWS hizmetleriyle de sorunsuz entegre olur ve birleşik bir kimlik doğrulama deneyimi sunar.
Ölçeklenebilir ve güvenli kullanıcı yönetimi gerektiren uygulamalar geliştirenler için mimarisini anlamanın kritik olduğuna inanıyorum; çünkü bu, kullanıcıların uygulamalarla nasıl etkileşim kurduğunu ve kaynaklara nasıl eriştiğini doğrudan etkiler.
Farklı kimlik sistemleriyle çalışırken gördüm ki AWS Cognito’yu uygulamanın avantajları, temel kimlik doğrulama yeteneklerinin çok ötesine geçiyor. AWS Cognito, geleneksel sistemlerin karmaşıklığı olmadan kurumsal düzeyde çözümler sunarak kuruluşların kimlik yönetimine yaklaşımını dönüştürüyor.
Cognito’nun güvenli ve ölçeklenebilir yapısı, milyonlarca kullanıcıyı performanstan ödün vermeden yönetebildiği için müşteri kimliği ve erişim yönetimi (CIAM) için idealdir.
Hizmet, talebe göre otomatik olarak ölçeklenir ve trafik artışları veya büyüme dönemlerinde tutarlı kullanıcı deneyimleri sağlar. Güvenlik özellikleri sonradan eklenen unsurlar değil, baştan yerleştirilmiştir; bu da yaygın kimlik doğrulama açıklarına karşı güçlü koruma sunar.
Entegrasyon bir diğer önemli avantajdır; AWS Cognito, web, mobil ve masaüstü uygulamaları dahil olmak üzere çeşitli uygulama türlerini destekler.
Hizmet, geliştiricilerin kimlik doğrulama akışlarını belirli iş gereksinimlerine uyarlamasına olanak tanıyan geniş özelleştirme seçenekleri sunar. Bu esneklik; markalama, kullanıcı deneyimi tasarımı ve mevcut sistemlerle entegrasyonu kapsar.
AWS Cognito, AWS hizmetlerine ve kaynaklarına erişim yönetimini de basitleştirerek birden çok kimlik doğrulama sistemi sürdürme ihtiyacını ortadan kaldırır. Kullanıcılar bir kez kimlik doğrulaması yaptıktan sonra rollerine ve izinlerine göre çeşitli AWS hizmetlerine uygun erişim elde edebilir.
Gelişmiş güvenlik özellikleri; çok faktörlü kimlik doğrulama, uyarlamalı kimlik doğrulama ve kapsamlı tehdit tespiti yetenekleriyle kayıt ve oturum açma süreçlerini güçlendirir.
Çeşitli projelerdeki deneyimlerime göre, AWS Cognito’nun uygulamaları farklı sektör ve kullanım senaryolarında çok yönlülüğünü gösterir. Bu senaryoları anlamak, geliştiricilerin en uygun uygulama stratejilerini belirlemesine yardımcı olur.
Birincil kullanım senaryolarından biri, esnek ve özelleştirilmiş kimlik doğrulama akışlarıyla müşterileri etkileşimde tutmaktır. E-ticaret platformları AWS Cognito’yu kişiselleştirilmiş alışveriş deneyimleri oluşturmak için kullanırken, içerik platformları abonelik tabanlı erişimi yönetmek için yararlanır. Hizmet, Google, Facebook ve diğer sağlayıcılardan mevcut hesaplarla oturum açmayı sağlayan sosyal giriş entegrasyonunu destekler; bu da kayıt sürecindeki sürtünmeyi azaltır.
Karşılaştığım ikinci büyük uygulama, AWS Cognito’nun kurumsal yeteneklerini sergileyen çok kiracılı uygulamalarda işletmeden işletmeye (B2B) kimliklerin yönetilmesidir. Kuruluşlar, merkezi yönetimi sürdürürken farklı müşteriler için ayrı kullanıcı havuzları oluşturabilir. Bu yaklaşım, her müşterinin kendi markalamasını ve kullanıcı deneyimini korurken ortak altyapıdan yararlanabildiği beyaz etiketli çözümleri mümkün kılar.
Kullanıcı kimlik doğrulamanın ötesinde, AWS Cognito IoT veya mikro hizmet mimarileri için makineden makineye (M2M) yetkilendirmeyi güvenceye almakta da üstündür; bu da teknik esnekliğini gösterir. IoT cihazları kimlik doğrulaması yapıp belirli AWS kaynaklarına erişmek için geçici kimlik bilgileri alabilirken, mikro hizmetler uygun yetkilendirmeyi sağlamak için kullanıcı belirteçlerini doğrulayabilir. Birden çok hizmetin kullanıcı kimliklerini doğrulaması gereken modern dağıtık mimariler için bu yetenek vazgeçilmezdir.
Son olarak, deneyimlediğim en güçlü kullanım senaryolarından biri, belirli AWS kaynaklarına role dayalı erişim sağlamaktır. AWS Cognito, daha geniş AWS ekosistemiyle sorunsuz entegre olur; böylece kullanıcılar rollerine ve özniteliklerine göre S3 kovalarına, Lambda fonksiyonlarına ve daha fazlasına farklı düzeylerde erişim alabilir. Bu da sofistike, ince taneli yetkilendirme şemalarının uygulanmasını sağlar.
AWS Cognito’nun mimarisi, birlikte çalışarak kapsamlı kimlik yönetimi sağlayan iki ana bileşen etrafında şekillenir. Deneyimlerime göre, bu mimari unsurları anlamak etkili uygulama için esastır.
Kullanıcı havuzları, AWS Cognito içinde bir tür kimlik doğrulama motoru görevi görerek kullanıcı kaydı, oturum açma ve profil yönetiminin tüm yönlerini ele alır. Kullanıcı dizinlerini tutar ve uygulamalar için kimlik doğrulama hizmetleri sağlar; geleneksel kullanıcı adı/şifre kombinasyonları, sosyal kimlik sağlayıcıları ve SAML tabanlı kurumsal kimlik sistemleri dahil birden çok kimlik doğrulama yöntemini destekler.
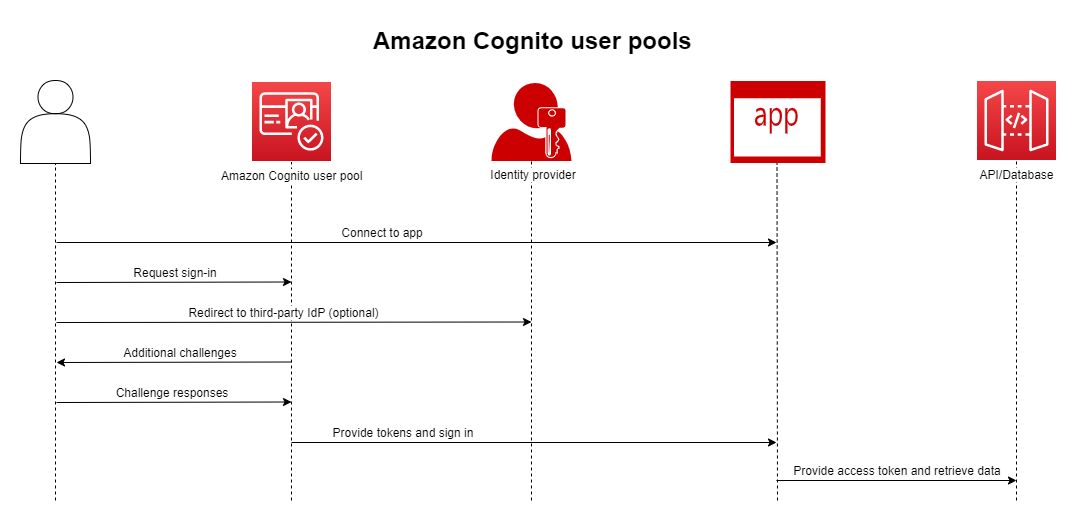
AWS Cognito Kullanıcı Havuzları
Kimlik doğrulama seçeneklerinin temel kimlik bilgilerini aştığını not etmek gerekir. Google, Facebook ve Amazon gibi sosyal sağlayıcılar sorunsuz şekilde entegre edilebilir; bu da kullanıcıların mevcut hesaplarıyla oturum açmasına olanak tanır.
Kurumsal senaryolarda, SAML ve OpenID Connect üzerinden kimlik entegrasyonu, kuruluşların mevcut kimlik altyapılarını korurken AWS Cognito’nun yeteneklerinden yararlanmasına olanak verir.
Kullanıcı havuzlarındaki güvenlik özellikleri de göz önünde bulundurulması gereken temel unsurlardır. Bunlar arasında güçlü çok faktörlü kimlik doğrulama (MFA), özelleştirilebilir parola politikaları ve hesap kurtarma seçenekleri bulunur.
Bunlar, kurumsal politikalarınıza veya düzenleyici uyumluluk gereksinimlerinize uyacak şekilde yapılandırılabilir. Kullanıcı havuzlarını oluşturmadan önce öznitelik şemalarını planlamayı her zaman öneririm; çünkü bu şemalar, kullanıcılar hakkında hangi bilgilerin toplanıp saklanacağını tanımlar ve hem işlevselliği hem de uyumluluk hususlarını etkiler.
Kimlik havuzları, kimliği doğrulanmış kullanıcı kimliklerini geçici AWS kimlik bilgilerine çeviren bir tür yetkilendirme aracısı olarak işlev görür. Kullanıcı havuzlarının aksine, kullanıcı bilgisi saklamazlar. Bunun yerine, farklı kaynaklardan doğrulanmış kimliklere dayanarak AWS kaynaklarına kontrollü erişim sağlamaya odaklanırlar.

Kimlik havuzlarının temel işlevi, AWS Security Token Service (STS) aracılığıyla geçici AWS kimlik bilgileri sağlamaktır. Bu kimlik bilgilerinin ömürleri sınırlıdır ve belirli izinlere sahiptir; bu da en az ayrıcalık ilkesini takip eder. Bu yaklaşım, kullanıcıların ve uygulamaların yalnızca o anki işlemleri için gereken kaynaklara erişmesini sağlar.
Kimlik havuzlarında özellikle takdir ettiğim nokta, kimlikleri öznitelik tabanlı kurallarla IAM rollerine eşlemekte ne kadar başarılı olduklarıdır. Bu eşleme, kullanıcı özniteliklerine, grup üyeliklerine veya diğer bağlamsal bilgilere dayanabilir. Sistemin esnekliği, farklı kullanıcı tiplerine ve erişim gereksinimlerine uyum sağlayabilen sofistike yetkilendirme şemalarına olanak verir.
Kullanıcı havuzları ile kimlik havuzları arasındaki ayrım sıkça kafa karıştırır. Ancak, kendi rollerini anlamak kritiktir:
SDK desteği de ikisi arasında farklılık gösterir. Kullanıcı havuzları, kullanıcı yönetimine odaklanan web ve mobil uygulamalar için zengin SDK desteği sunarken, kimlik havuzları AWS kaynaklarına güvenli, geçici erişim için AWS SDK’larıyla sıkı şekilde entegredir.
Çoğu durumda her iki bileşen birlikte kullanılır. Kimlik doğrulama kullanıcı havuzlarınca, AWS hizmetlerine yetkilendirme ise kimlik havuzlarınca sağlanır.
Kimlik doğrulama sürecini anlamak, AWS Cognito’yu etkili şekilde uygulamak ve olası sorunları gidermek için geliştiriciler açısından esastır. İş akışı, güvenli ve verimli kimlik doğrulama sağlamak üzere tasarlanmış birkaç ayrı adımdan oluşur.
Tipik kimlik doğrulama iş akışı, kullanıcıların gerekli bilgileri sağladığı ve e-posta veya SMS doğrulamasıyla kimliklerini teyit ettiği kullanıcı kaydıyla başlar. Bu süreci, ek doğrulama adımları veya harici kimlik sistemleriyle entegrasyon içerecek şekilde özelleştirebilirsiniz.
Sonraki adım, kullanıcı kimlik bilgilerinin kullanıcı havuzuna karşı doğrulandığı oturum açma sürecidir. Başarılı kimlik doğrulama sonrasında AWS Cognito, kullanıcı bilgilerini içeren JSON Web Token’ları (JWT) verir. Bu belirteçler, korunan kaynak ve hizmetlere erişmek için kullanılabilir. Belirteçlerin zaman aşımları yapılandırılabilir ve yeniden kimlik doğrulaması gerektirmeden kullanıcı oturumlarını sürdürmek için yenilenebilir.
Kullanıcılar kimlik doğrulamasını tamamladıktan sonra, uygulamayla etkileşime devam ederken yetkili kalmalarını sağlamak için oturum yönetimi kritik hale gelir. AWS Cognito, belirteç yenileme, oturum geçersiz kılma ve güvenli çıkış için yerleşik mekanizmalar sağlar. Etkili oturum yönetimi, güvenliği artırırken kesintisiz kullanıcı deneyimlerini destekler.
Cihazlar arası işlevsellik gerektiren uygulamalar için AWS Cognito Sync, uygulamayla ilgili kullanıcı verilerinin cihazlar ve platformlar arasında eşzamanlanmasını sağlar; böylece kullanıcılar uygulamalara nasıl erişirse erişsin tutarlı deneyimler oluşur. Bu yetenek, kullanıcıların cihaz değiştirebildiği mobil uygulamalar için özellikle değerlidir.
Veri eşzamanlama, uygulama durumu, kullanıcı tercihleri ve kişiselleştirilmiş ayarları oturumlar ve cihazlar genelinde koruyarak kullanıcı deneyimini iyileştirir. Yaygın kullanım örnekleri; oyun ilerlemesini, uygulama ayarlarını ve kullanıcı tarafından oluşturulan içeriği eşzamanlamayı içerir. Hizmet, veriler aynı anda birden çok cihazda değiştiğinde çakışma çözümlemeyi de yönetir.
AWS Cognito bileşenlerinin doğru yapılandırılması, başarılı bir uygulama için esastır. Bu bölümde, AWS Cognito ortamınızı oluşturmanıza yönelik pratik yönlendirmeler sunacağım.
Bir kullanıcı havuzu kurmak, işlevselliği ve güvenliği doğrudan etkileyen birkaç önemli yapılandırma kararını içerir. Süreç; uygulama türü, havuz adı ve kayıt/oturum açma için gerekli öznitelikler gibi temel ayarların tanımlanmasıyla başlar.
Kimlik doğrulama yöntemlerini yapılandırma, kullanıcı kaydı ve giriş için desteklenen seçeneklerin belirlenmesini içerir. Buna parola politikalarının ayarlanması, kullanıcı adı/e-posta/telefon numarasının oturum açma seçeneği olarak etkinleştirilip devre dışı bırakılması ve çok faktörlü kimlik doğrulamanın (MFA) yapılandırılması dahildir.
Aşağıdaki görsel, kullanıcı havuzu içindeki kimlik doğrulama yöntemleri bölümünü göstermektedir. Burada, kullanıcılar için e-posta ve SMS mesajlaşmasının nasıl ele alınacağını yapılandırabilir, parola politikalarını ayarlayabilir ve diğer kimlik doğrulama ayarlarını yönetebilirsiniz. Örneğin, güvenliği artırmak için minimum uzunluk ve karakter karmaşıklığı gibi parola gereksinimlerini tanımlayabilirsiniz.

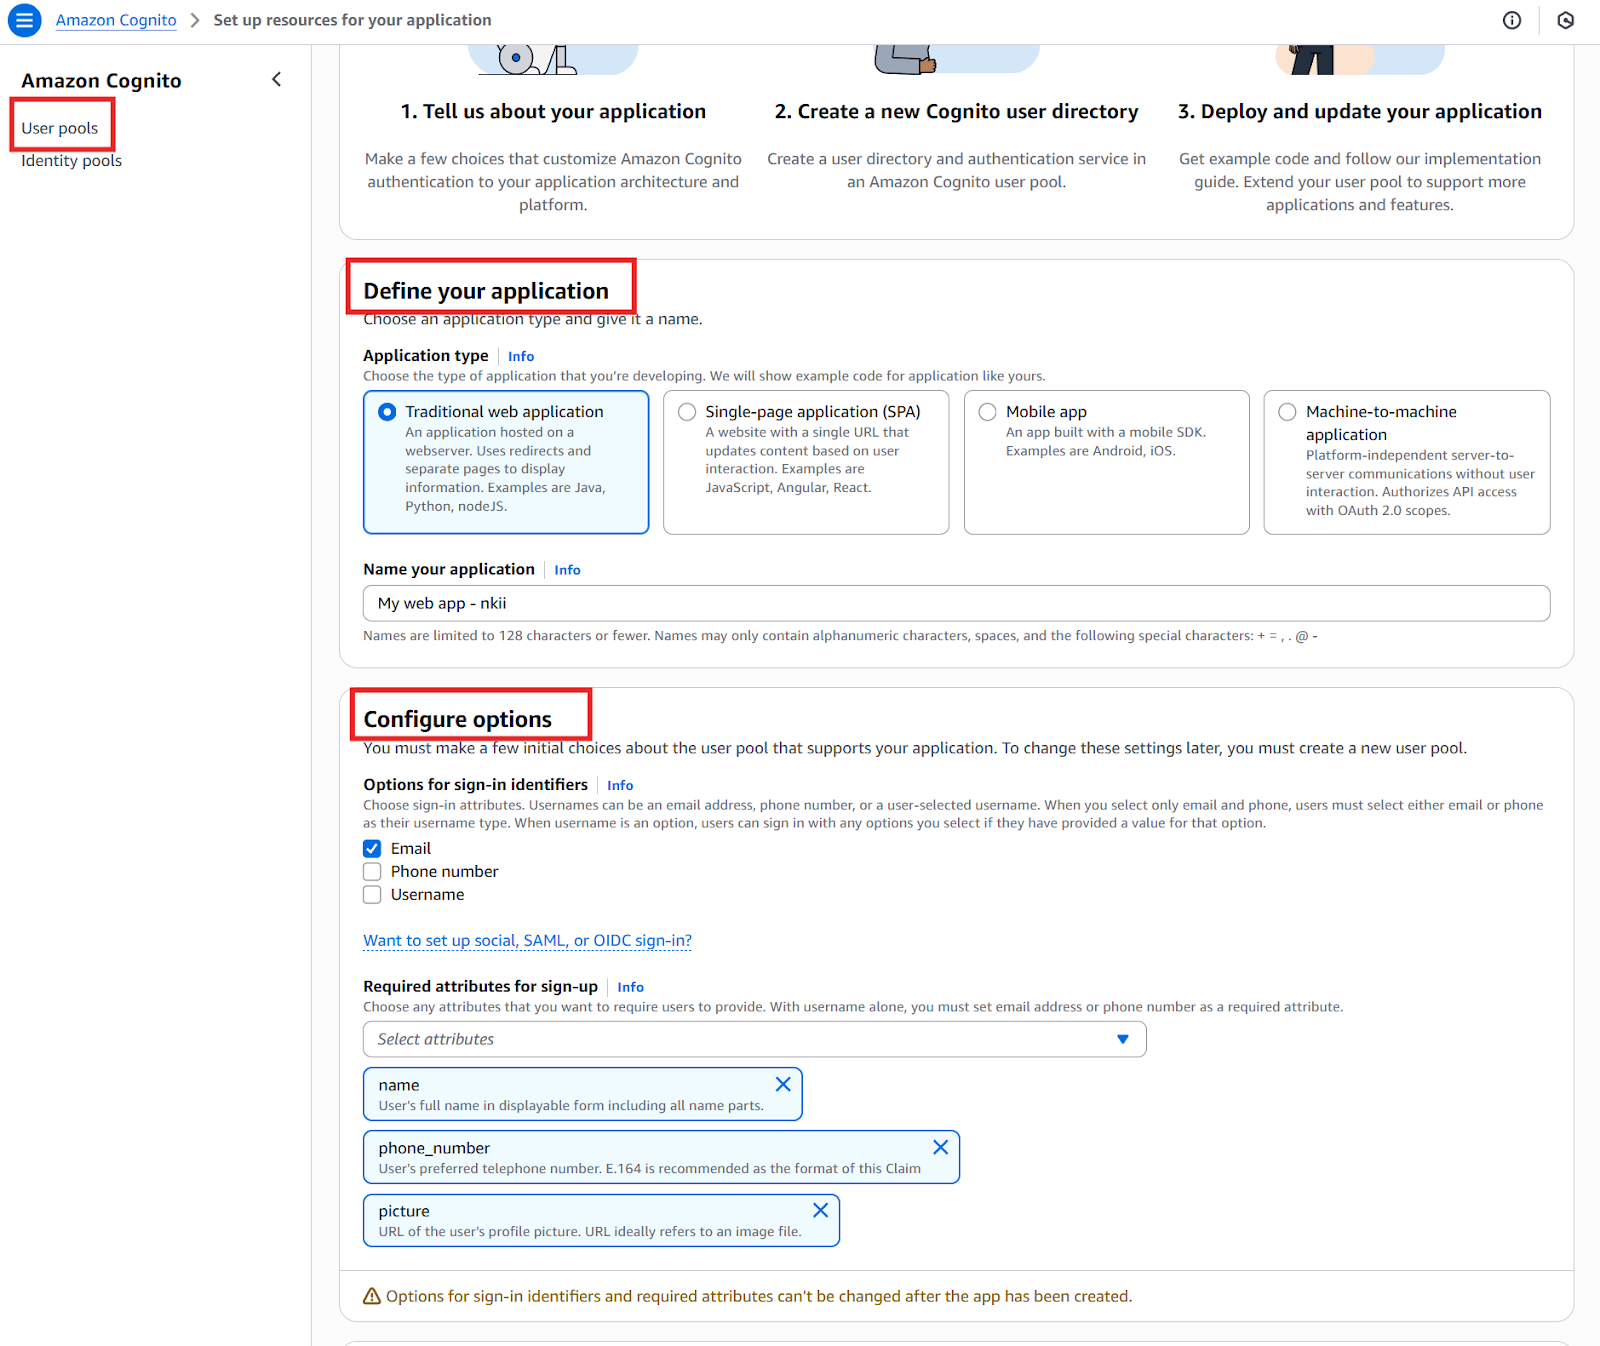
Oturum açma bölümü, kullanıcı oturum açma deneyimini yapılandırma seçenekleri sunar. Burada, ek bir güvenlik katmanı eklemek için çok faktörlü kimlik doğrulamayı (MFA) etkinleştirebilir ve kullanıcı cihazlarını hatırlamak için cihaz izlemeyi ayarlayabilirsiniz. Ayrıca, kullanıcıların parolalarını unutmaları halinde hesaplarını nasıl kurtarabileceklerini kullanıcı hesabı kurtarma bölümünde yapılandırabilirsiniz.
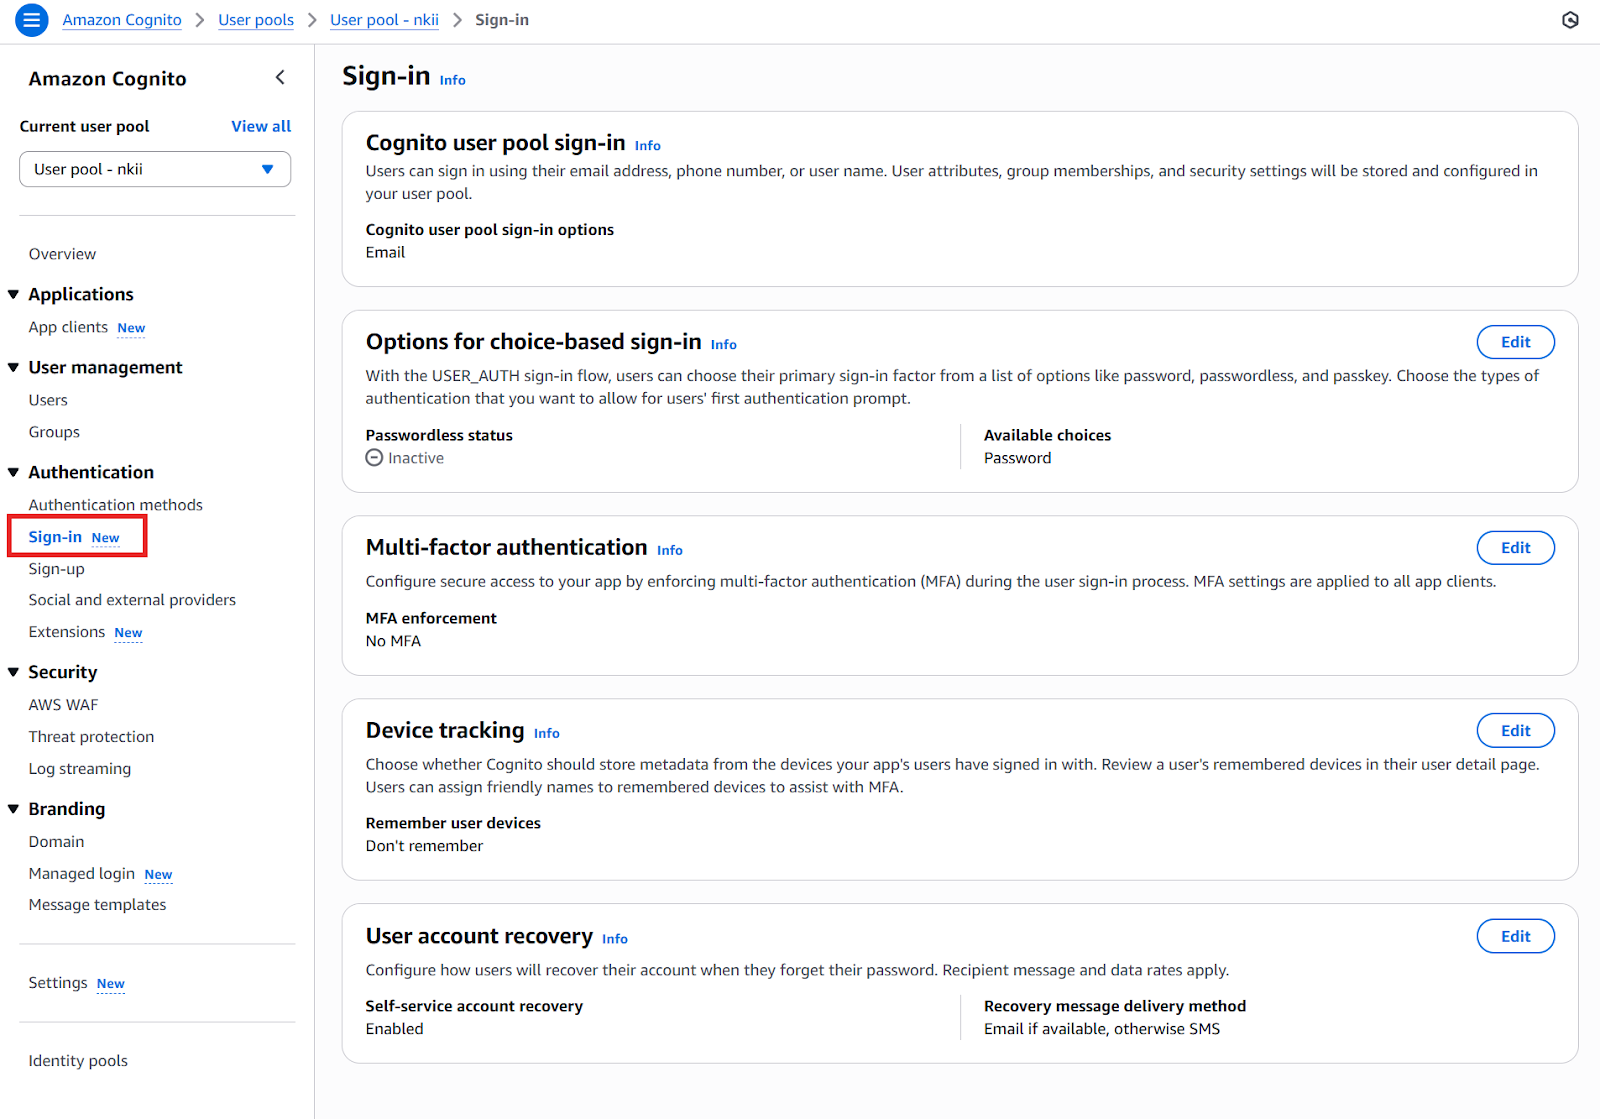
Kayıt olma bölümü, yeni kullanıcılar için kayıt sürecini yönetmenizi sağlar. Görselde görüldüğü gibi, AWS Cognito’nun kullanıcı özniteliklerini doğrulamak ve onaylamak için otomatik mesaj göndermesini seçebilir ve yeni kullanıcılar için resim, telefon numarası ve ad gibi gerekli öznitelikleri belirleyebilirsiniz. Burada, kayıt sırasında kullanıcılardan hangi bilgilerin toplanacağına karar verirsiniz.
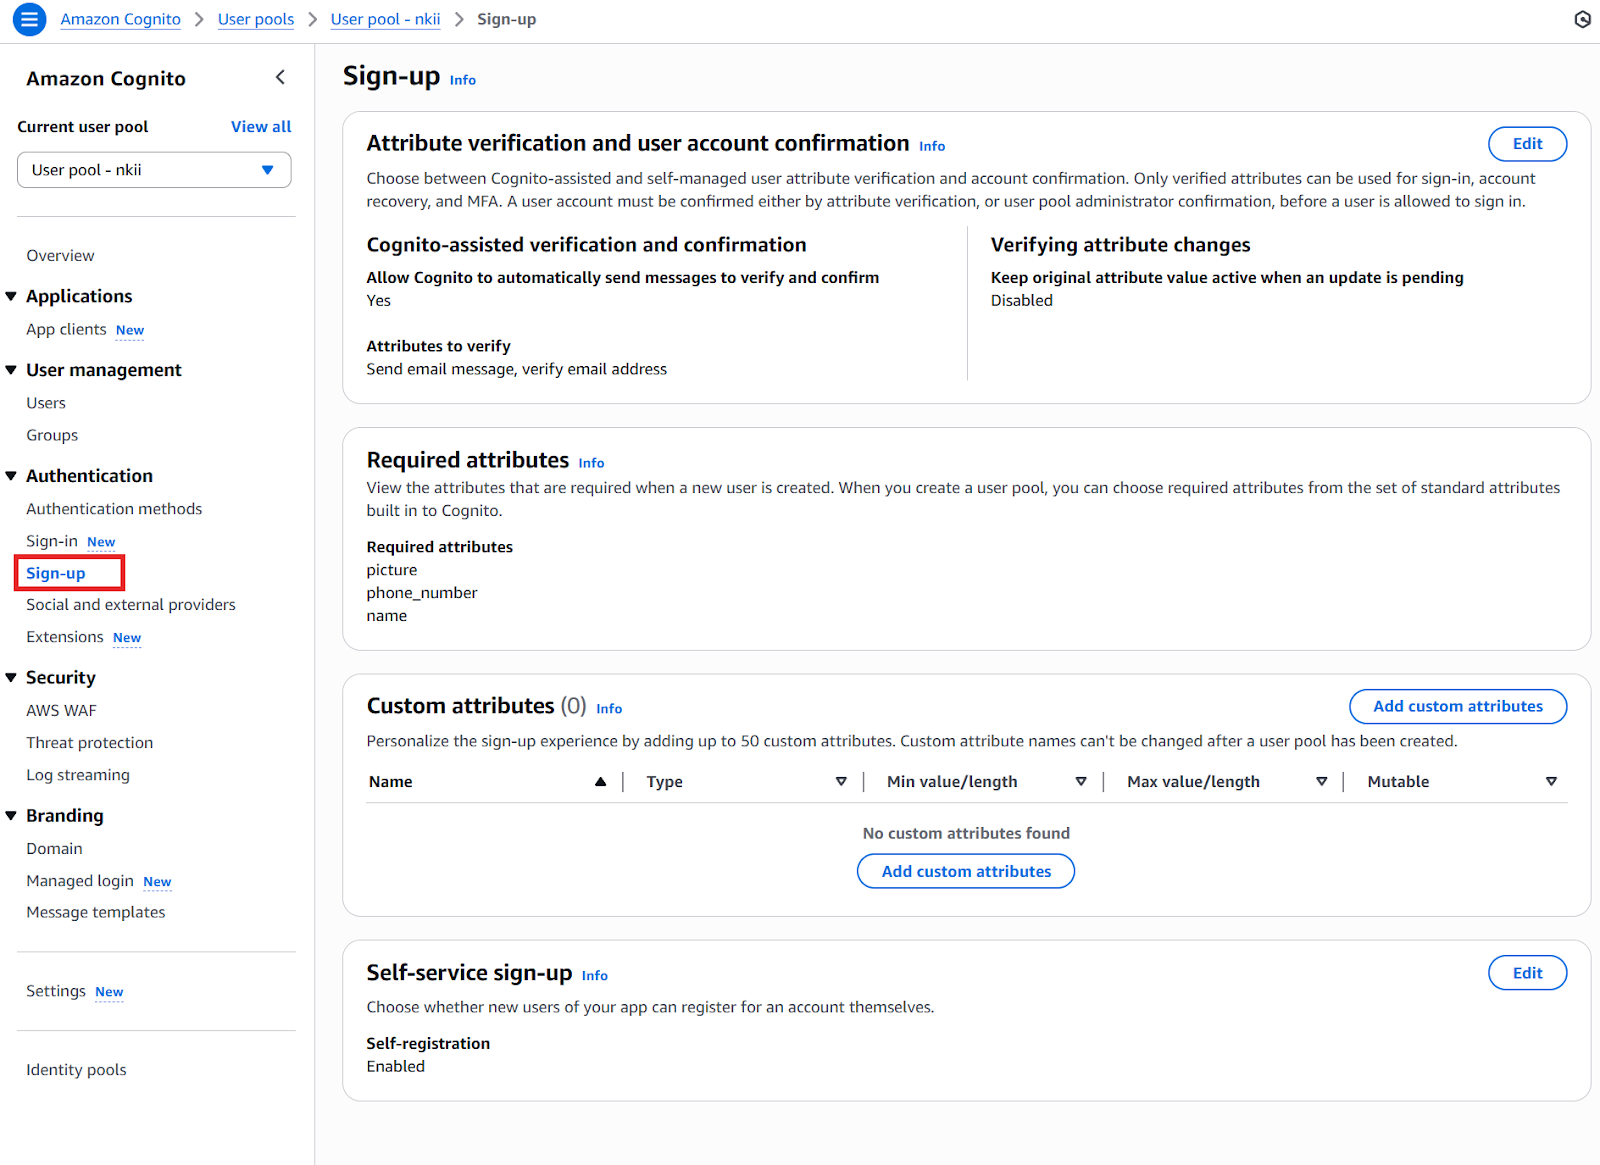
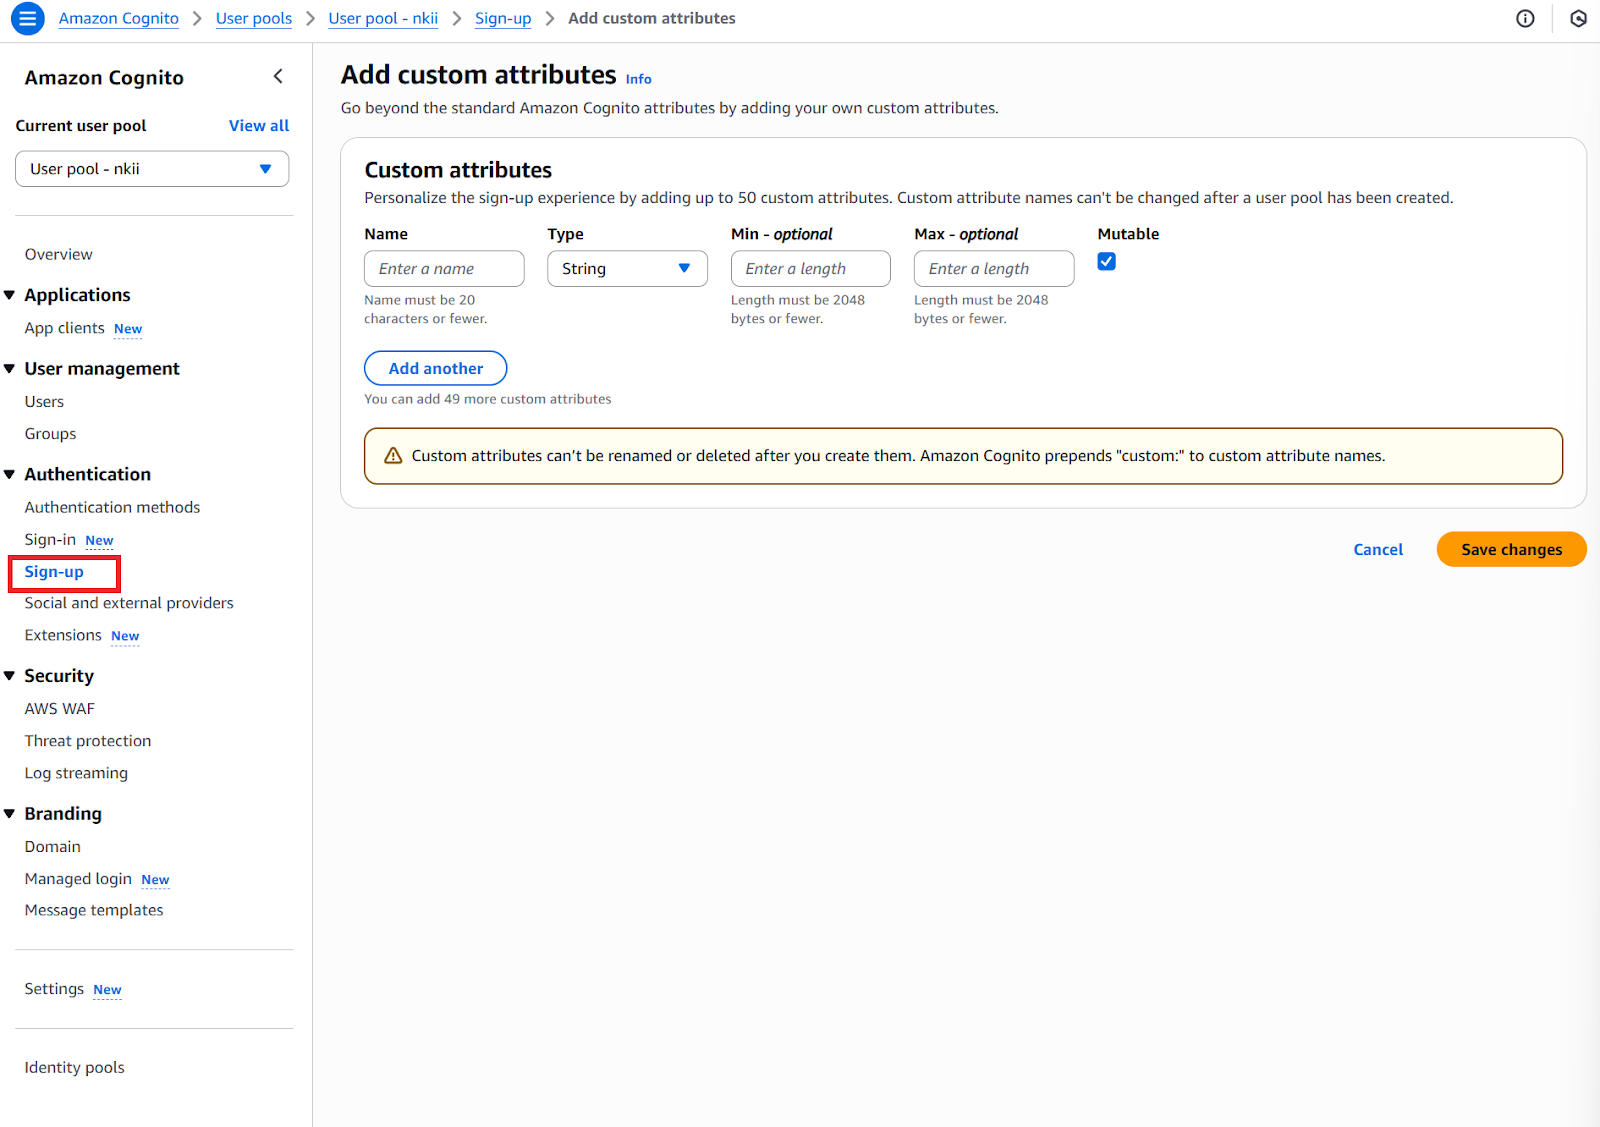
Öznitelik şemalarını tanımlamak bir diğer kritik adımdır. Standart özniteliklerden (ör. e-posta, telefon numarası) seçebilir veya uygulamanızın özel ihtiyaçlarına uygun özel öznitelikler tanımlayabilirsiniz. Bu öznitelikler, hangi kullanıcı bilgilerinin toplanacağını ve nasıl kullanılacağını etkiler. Ayrıca, uygulamanızdaki yetkilendirme kararlarında kullanılan ilgili kullanıcı verilerini içerecek şekilde belirteç iddialarını özelleştirebilirsiniz.
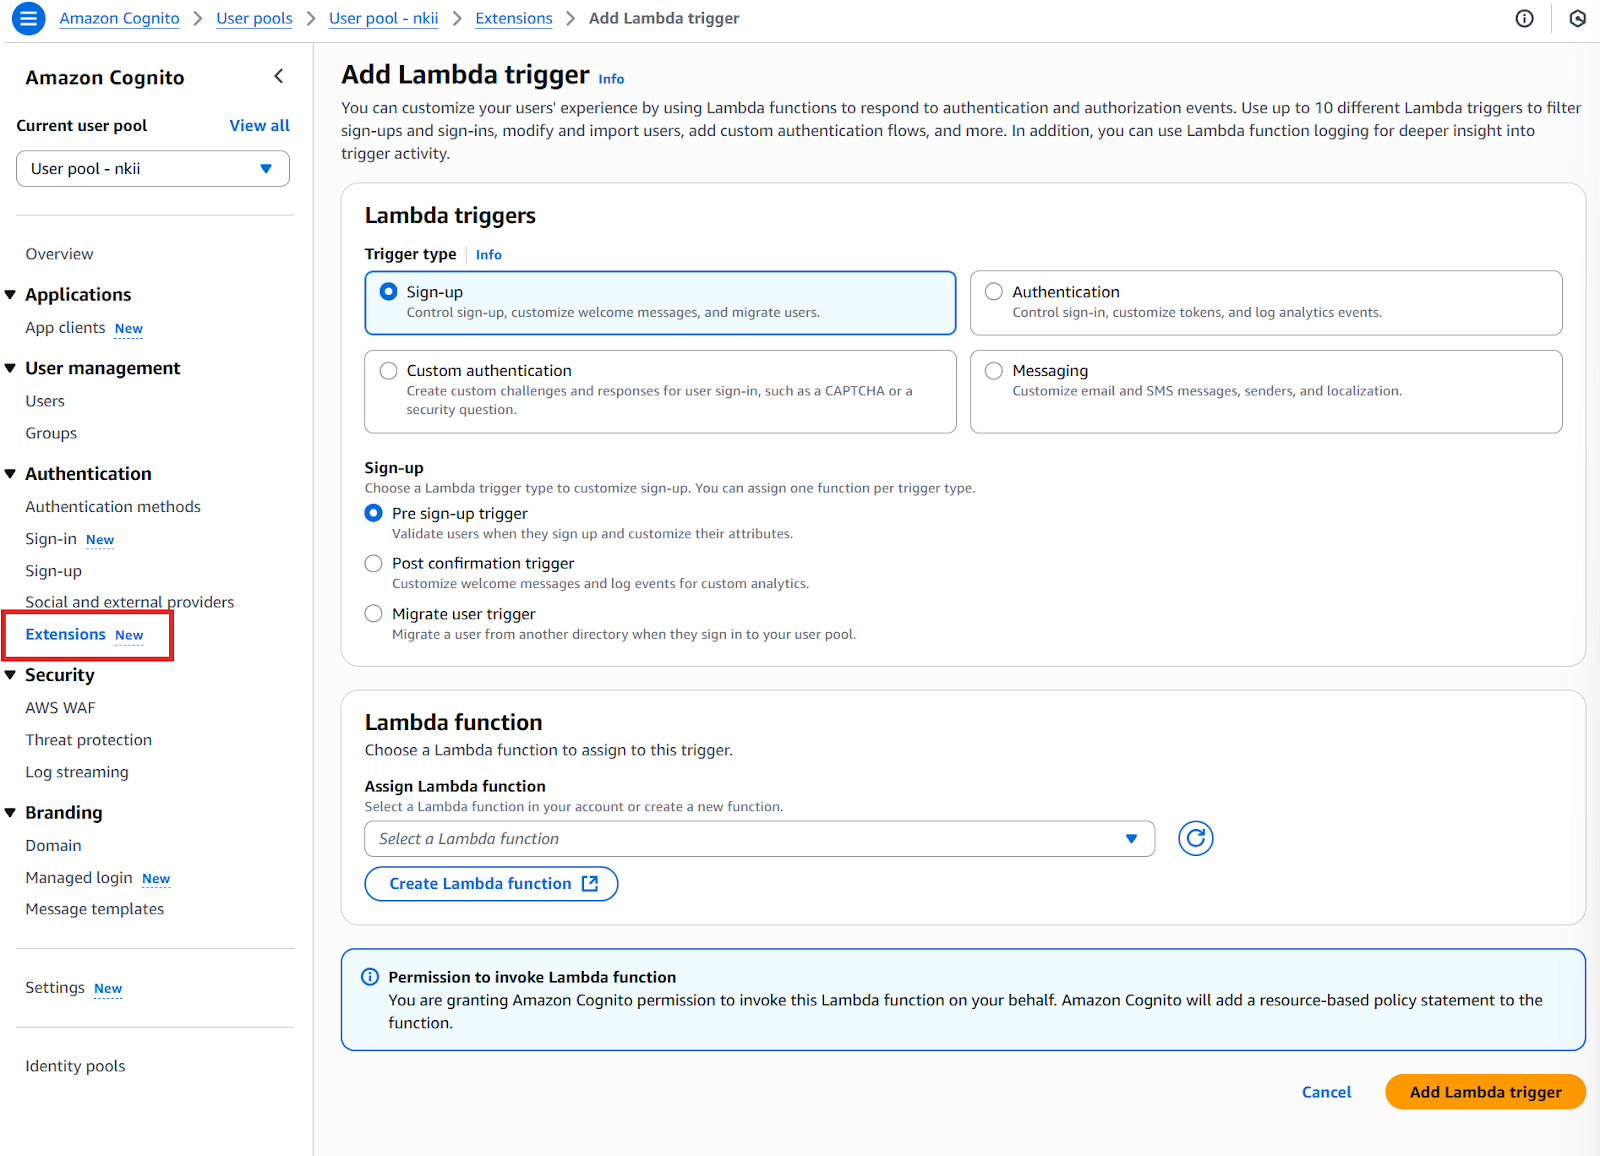
Daha gelişmiş özelleştirme için AWS Cognito, kimlik doğrulama iş akışının çeşitli aşamalarına iş mantığı enjekte etmenizi sağlayan Lambda tetikleyicilerini (sonraki bölümde ele alınmıştır) destekler. Görsel, kayıt veya özel kimlik doğrulama olayları gibi bir Lambda tetikleyicisi ekleme seçeneklerini gösterir. Bu tetikleyicileri, kayıtları filtrelemek, kullanıcıları değiştirmek veya özel kimlik doğrulama akışları eklemek için kullanabilirsiniz.
Güvenlik ayarları, görselde de gösterildiği gibi kullanıcı havuzu yapılandırmanızı daha da güçlendirir. Bunlar şunları içerir:
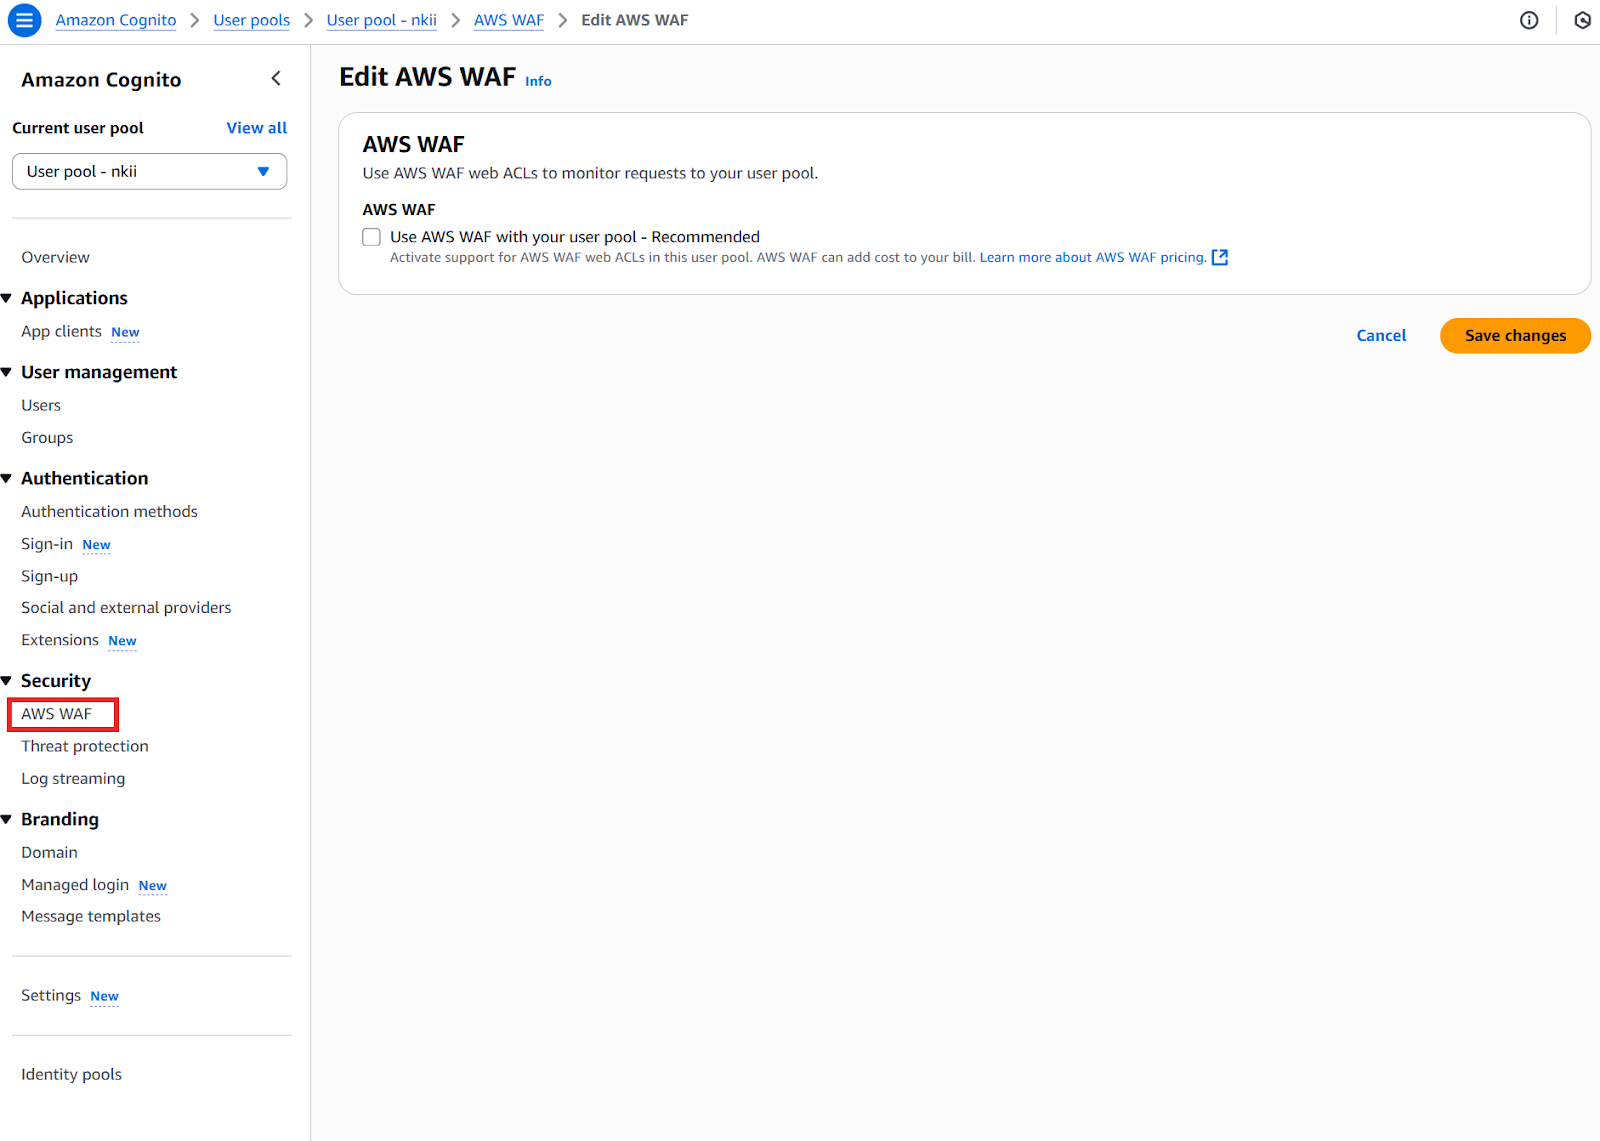
Tüm bu ayarların, uygulamanızın uyumluluk ihtiyaçları, kullanıcı deneyimi beklentileri ve tehdit modeliyle uyumlu olması gerekir.
Kimlik havuzlarını yapılandırırken amaç, AWS Security Token Service (STS) aracılığıyla geçici AWS kimlik bilgileri vererek kimliği doğrulanmış kullanıcılara AWS hizmetlerine erişim sağlamaktır. Bir kimlik havuzu kurmak için önerdiğim yaklaşım şudur:
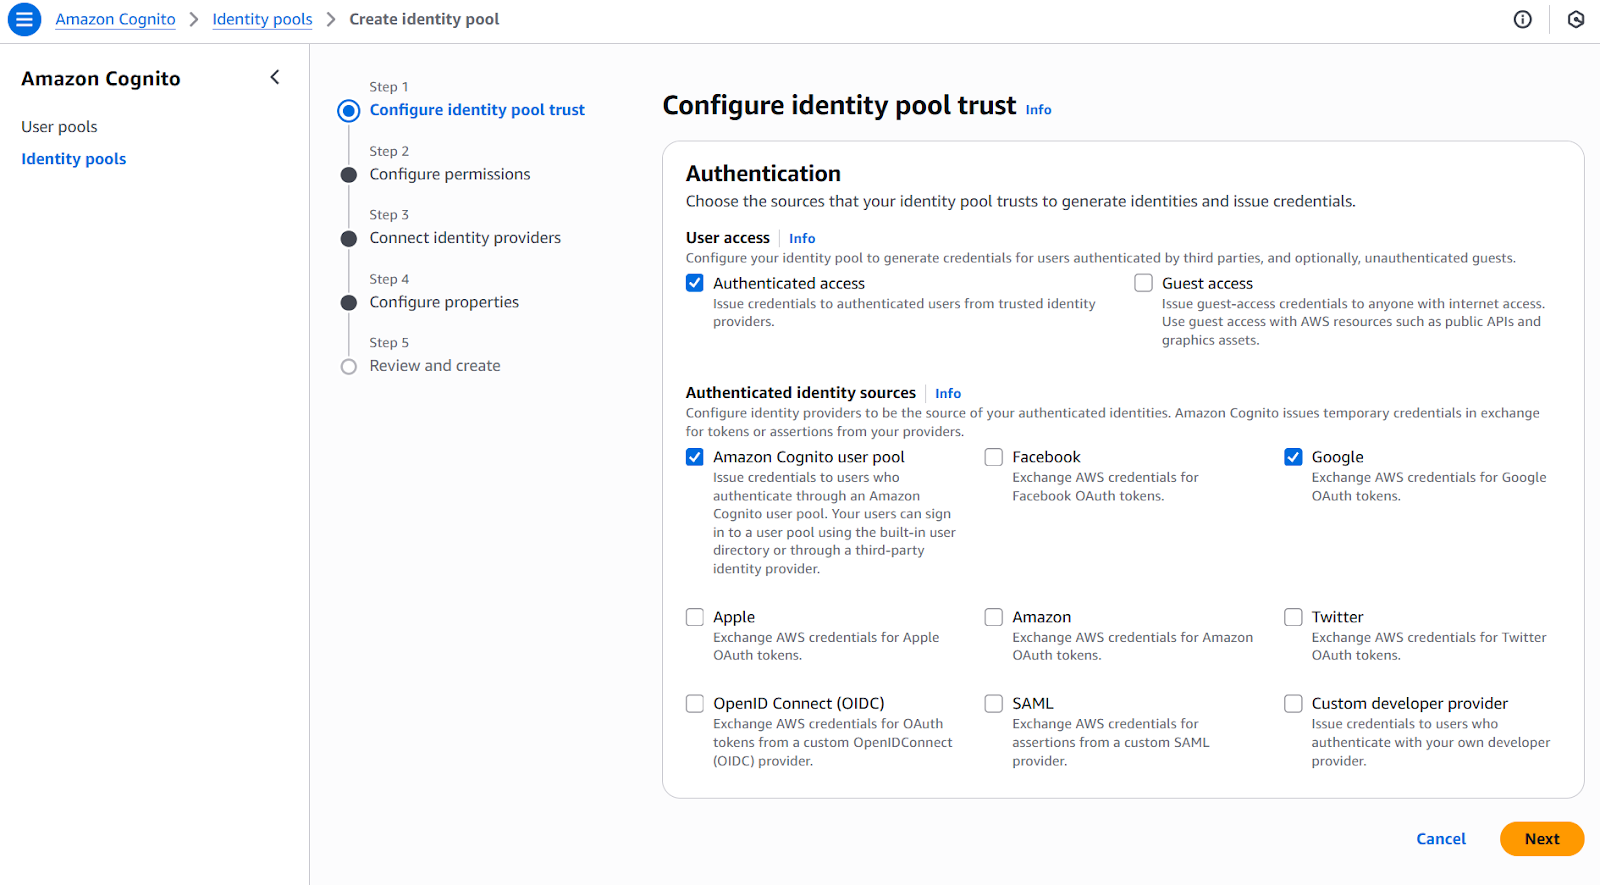
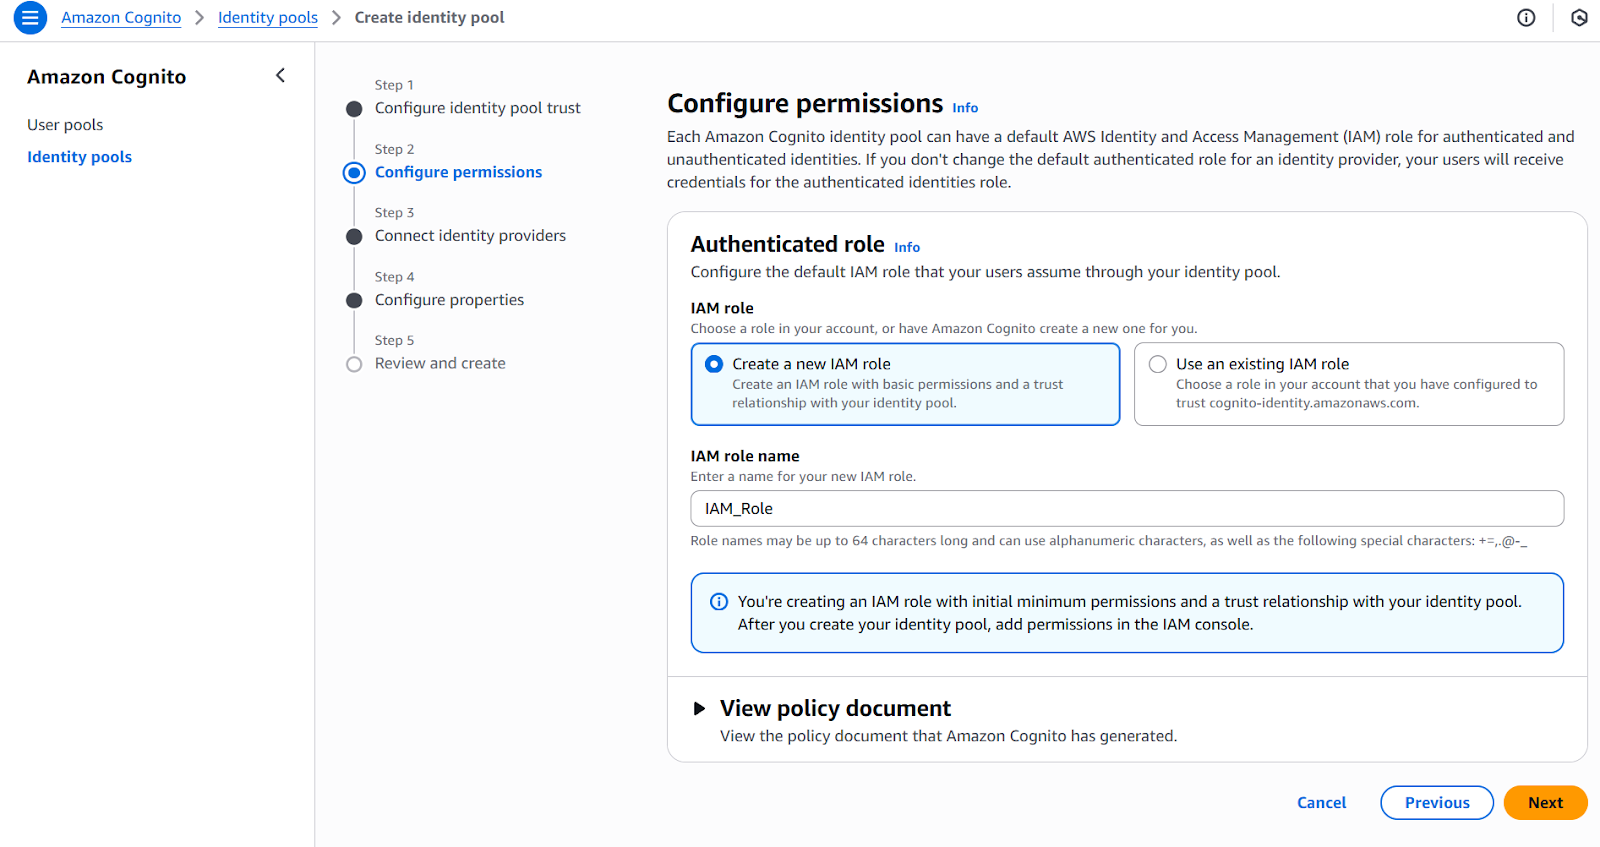
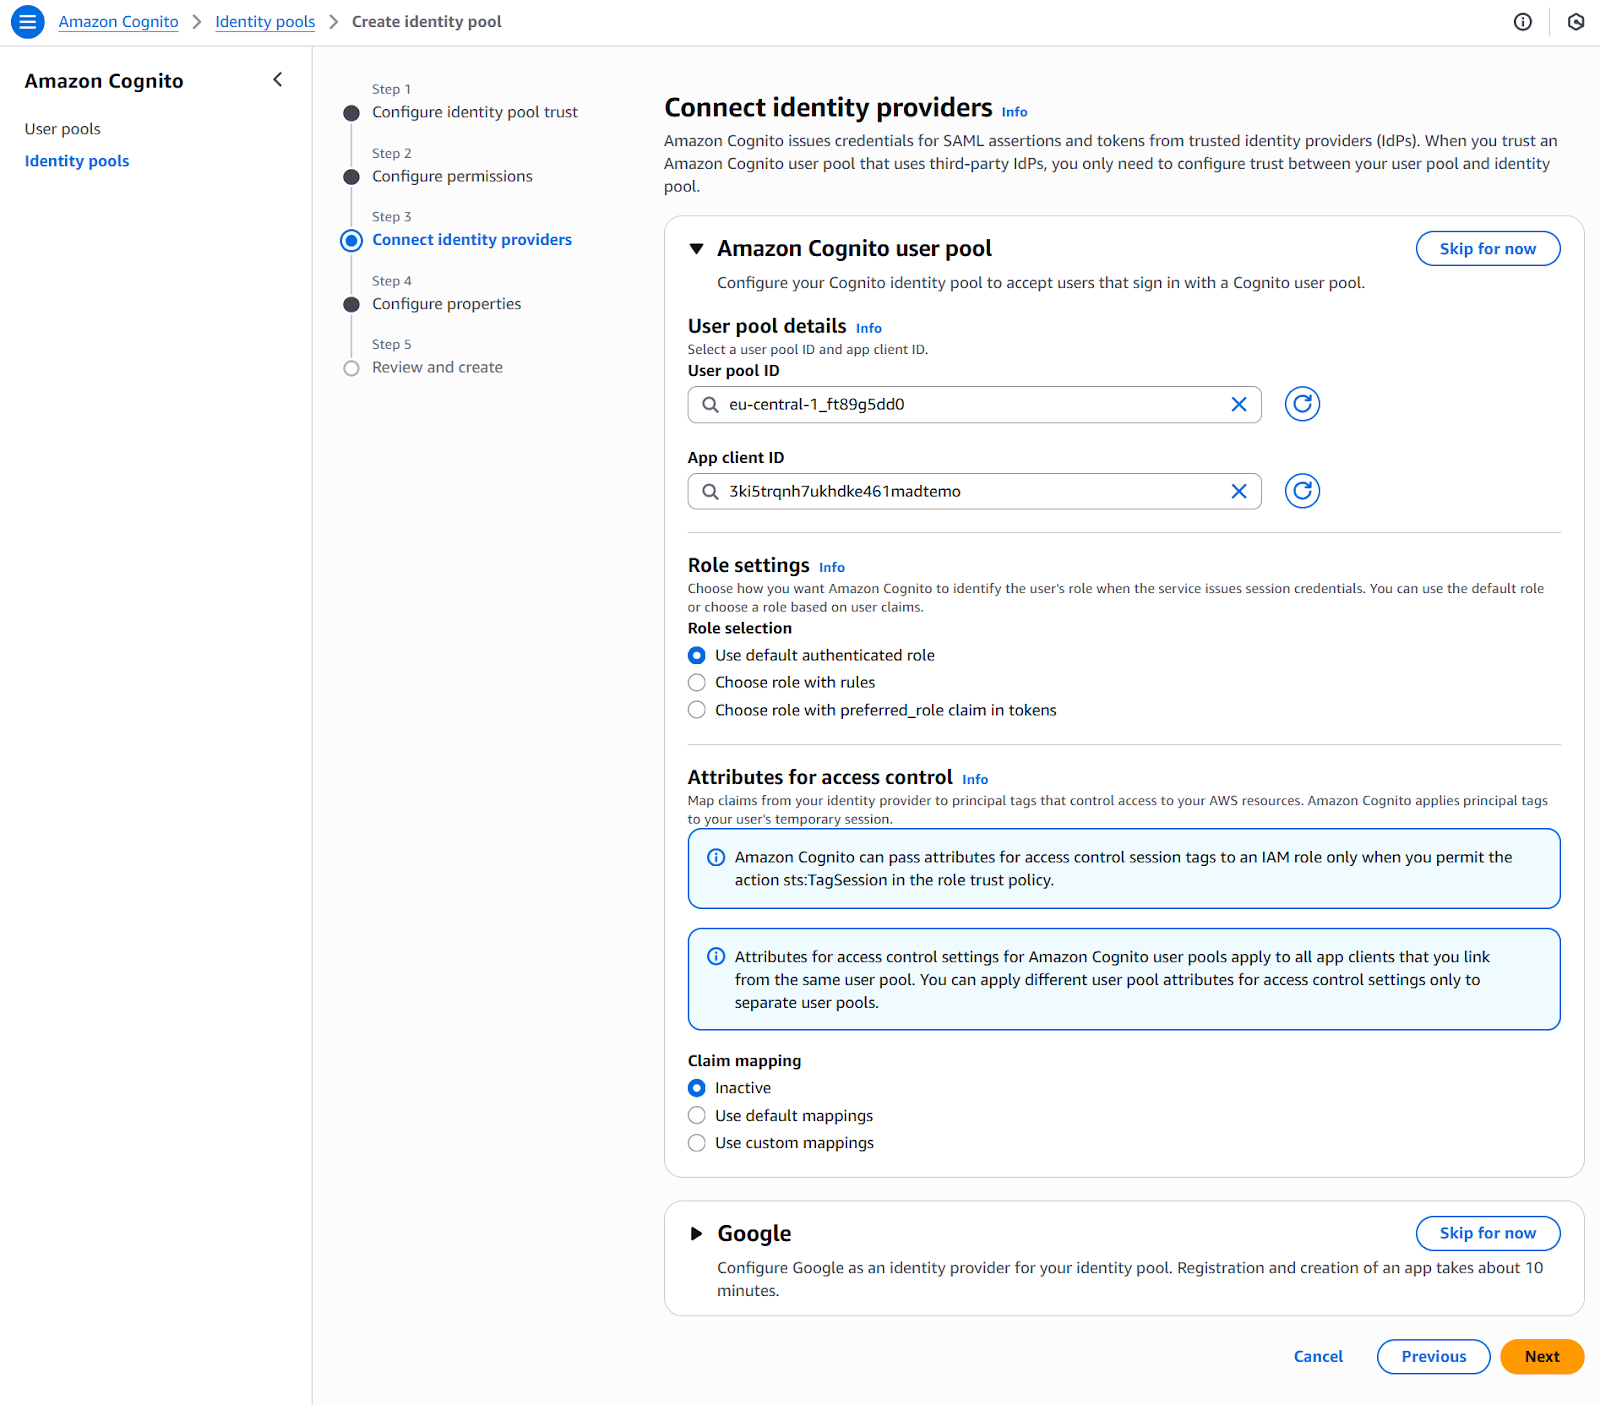
Kullanıcı havuzları ve kimlik havuzlarını birleştirerek, AWS ekosistemiyle derinlemesine entegre, güvenli ve ölçeklenebilir eksiksiz bir kimlik doğrulama ve yetkilendirme çözümü uygulayabilirsiniz.
Temel kimlik doğrulamanın ötesinde AWS Cognito, uygulama güvenliğini ve işlevselliğini artıran gelişmiş güvenlik özellikleri ve özelleştirme seçenekleri sunar.
AWS Cognito, güvenlik tehditlerine karşı savunmaya yardımcı olmak ve uyumluluğu desteklemek için çeşitli yerleşik mekanizmalar içerir:
Birlikte ele alındığında bu güvenlik yetenekleri, uygulama ihtiyaçlarınızla ölçeklenen kurumsal düzeyde kimlik korumasının temelini sağlar.
AWS Lambda tetikleyicileri, geliştiricilerin AWS Cognito kimlik doğrulama ve kullanıcı yönetimi iş akışına özel mantık eklemesine olanak tanır. Bu tetikleyiciler, kimlik doğrulama yaşam döngüsünün farklı aşamalarında doğrulama, zenginleştirme, harici sistemlerle entegrasyon ve kullanıcı deneyiminin özelleştirilmesini mümkün kılarak esnekliği artırır.
Lambda fonksiyonları, kullanıcı kaydı, oturum açma, belirteç üretimi veya mesaj teslimi gibi belirli olaylarda AWS Cognito tarafından çağrılır. Tetikleyici türlerini, yürütme bağlamını ve hata yönetimini anlamak, etkili fonksiyonları yönetmek ve dağıtmak için esastır.
Her tetikleme noktası tek bir Lambda fonksiyonunu destekler ve bazı olaylar (örneğin özel kimlik doğrulama) birden çok koordine tetikleyici gerektirir. Tetikleyiciler, standart bir AWS Lambda yürütme bağlamında çalışır ve performans, hata yönetimi ve güvenlik gözetilerek tasarlanmalıdır.
Daha önce vurguladığım gibi AWS Cognito’nun entegrasyon yetenekleri, temel kimlik doğrulamanın ötesine geçerek diğer AWS hizmetleri ve harici sağlayıcılarla birlikte çalışabilen kapsamlı kimlik çözümlerini mümkün kılar.
AWS Cognito, güvenli API erişimini etkinleştirmek için doğrudan API Gateway ile entegre olabilir. Bir kullanıcı AWS Cognito üzerinden kimlik doğrulaması yaptığında, hizmet kullanıcı iddialarını içeren JSON Web Token’ları (JWT) verir. Bu belirteçler, korunan API uç noktalarına yapılan istekleri yetkilendirmek için kullanılır ve yalnızca uygun izinlere sahip kimliği doğrulanmış kullanıcıların arka uç hizmetlere erişmesini sağlar. Belirteçlere gömülü kullanıcı iddiaları (ör. grup üyelikleri veya özel öznitelikler), aşağı akış hizmetlerince değerlendirilerek ince taneli erişim kontrolü uygulanabilir.
Geliştiriciler, AWS Amplify Framework kullanarak entegrasyonu daha da geliştirebilir; bu çatı, AWS Cognito’yu web ve mobil uygulamalara bağlama sürecini basitleştirir. Amplify, kullanıma hazır kimlik doğrulama bileşenleri sunar, belirteç yönetimini otomatik olarak ele alır ve arka uç yapılandırmasını kolaylaştırır. Bu da güvenlik en iyi uygulamalarına bağlı kalırken geliştirme süresini önemli ölçüde azaltır ve ekiplerin altyapı yerine ürün özelliklerine odaklanmasını sağlar.
AWS Cognito, sosyal giriş ve kurumsal kimlik doğrulamayı mümkün kılan harici kimlik sağlayıcılarıyla entegrasyonu da destekler. Uygulamalar, Google, Facebook veya Apple gibi sağlayıcılardaki mevcut hesaplarla olduğu gibi kurumsal SAML veya OpenID Connect (OIDC) sistemleriyle oturum açmaya izin verebilir. Bu, AWS Cognito konsolunda kimlik sağlayıcılarının yapılandırılması ve kullanıcı havuzları veya kimlik havuzlarıyla ilişkilendirilmesiyle gerçekleştirilir.
Harici kimlikleri AWS Cognito üzerinden birleştirmek, kimlik doğrulama üçüncü taraf sistemlerce ele alınsa bile kullanıcı yönetimini merkezileştirir. Bu konsolidasyon, denetimi basitleştirir, güvenlik görünürlüğünü artırır ve kurumsal politikalara uyumu sağlar. Son kullanıcılar için sonuç, hizmetler arasında birden fazla kimlik bilgisi yönetme ihtiyacını ortadan kaldıran, sadeleştirilmiş bir oturum açma deneyimidir.
AWS Cognito’daki güvenlik, basit kimlik doğrulamanın ötesine geçerek kapsamlı veri koruma ve düzenleyici uyumluluğu kapsar. Bu, hem kullanıcı bilgilerinin hem de kimlik yaşam döngüsü boyunca uygulama bütünlüğünün korunmasını sağlar.
AWS Cognito içindeki kullanıcı verileri, hem beklemede hem de aktarım halinde şifrelenerek hassas bilgiler için uçtan uca güvenlik sağlar. Kullanıcı havuzları ve kimlik havuzlarında depolanan veriler AWS tarafından yönetilen anahtarlarla şifrelenir; istemciler ile AWS hizmetleri arasındaki iletişim ise veri alışverişlerini güvenceye almak için TLS protokollerinden yararlanır.
AWS Cognito, veri gizliliği için GDPR, sağlık bilgisi güvenliği için HIPAA ve SOC (Service Organization Controls) sertifikaları dahil olmak üzere birden çok endüstri standardına ve uyumluluk çerçevesine uyar. Bu sertifikalar, kimlikleri ve erişim kontrolünü yönetirken kuruluşların sıkı düzenleyici gereksinimleri karşılamasına yardımcı olur.
Önceki bölümlerde görüldüğü üzere AWS Cognito, korumayı güçlendirmek ve olası tehditleri tespit etmek için gelişmiş güvenlik özellikleri sunar. Uyarlamalı kimlik doğrulama, oturum açma girişimleri sırasında risk sinyallerini değerlendirir ve şüpheli davranış tespit edildiğinde çok faktörlü kimlik doğrulama (MFA) gibi ek doğrulama adımlarını zorunlu kılabilir. Cihaz izleme, alışılmadık veya yetkisiz erişim kalıplarını belirlemek için kullanıcı cihazlarının izlenmesini sağlar.
Sürekli güvenlik izleme için AWS Cognito, kimlik doğrulama olayları ve API kullanımı hakkında ayrıntılı günlükler ve metrikler sağlayan AWS CloudWatch ve CloudTrail ile entegre olur. Bu araçlar, anormalliklerin gerçek zamanlı tespitini ve otomatik olay müdahalesi iş akışlarını destekleyerek uygulamanızın güvenlik durumunun korunmasına yardımcı olur.
AWS Cognito’nun başarıyla uygulanması, performansı, maliyet verimliliğini ve uzun vadeli sürdürülebilirliği etkileyen operasyonel faktörlere dikkatli yaklaşım gerektirir. Bu hususları anlamak, kimlik yönetimi sisteminizin uygulama ihtiyaçlarınızla güvenilir şekilde ölçeklenmesini sağlar.
AWS Cognito, aylık aktif kullanıcı sayısı ve mevcut kimlik doğrulama seçenekleri gibi faktörlere göre özellik ve yetenekleri değişen farklı fiyatlandırma katmanları sunar.
Uygun katmanı seçmek, uygulamanızın kullanıcı hacmini, gerekli güvenlik özelliklerini ve beklenen büyümeyi değerlendirmenizi gerektirir. Doğru katmanın seçimi, maliyet yönetimi ile kullanıcı tabanınızı ve iş gereksinimlerinizi etkili şekilde desteklemek için gereken işlevsellik arasında denge kurar.
Küresel bir kullanıcı tabanına sahip uygulamalar için AWS Cognito’yu birden çok AWS bölgesinde dağıtmak, gecikmeyi azaltabilir ve kullanılabilirliği artırabilir. Ancak bu tür dağıtımlar, bölgeler arasında veri tutarlılığını ve eşzamanlamayı sağlamaya yönelik stratejiler gerektirir.
Önerdiğim yaygın yaklaşımlar arasında birincil-ikincil bölge kurulumları veya veri çoğaltma ya da eşzamanlama mekanizmalarıyla bölgesel kullanıcı havuzlarının yönetimi yer alır. Doğru planlama; nihai tutarlılık, arıza durumunda devretme ve veri yerleşimi gereksinimleriyle uyumluluk gibi zorlukları ele alır.
Kullanıcı özniteliklerini etkili şekilde yönetmek, kullanıcı veri şemalarındaki değişiklikleri öngörmeyi ve geçişleri dikkatle planlamayı gerektirir. Öznitelik gereksinimleri evrilirken veya mevcut kimlik sistemlerinden geçiş yapılırken, kesintileri en aza indiren esnek şema güncellemeleri tasarlamanın önemini her zaman vurgularım.
AWS Cognito, özel öznitelikleri destekler ve geçişler sırasında öznitelik eşlemeye olanak tanıyarak sorunsuz geçişler sağlar. En iyi uygulamalar arasında kapsamlı testler, şemaların sürümlenmesi ve değişiklikler sırasında veri bütünlüğü ile kesintisiz kullanıcı deneyimleri için kullanıcılarla açık iletişim yer alır.
Deneyimlerime göre AWS Cognito, esneklik, ölçeklenebilirlik ve güçlü güvenliği bir araya getirerek modern kimlik yönetiminin karmaşıklıklarını basitleştirir. Kullanıcı havuzları ile kimlik havuzlarını net şekilde ayırarak, gelişmiş güvenlik yeteneklerinden yararlanarak ve diğer AWS hizmetleriyle sorunsuz entegre olarak, güvenli ve kullanıcı dostu uygulamaların geliştirilmesini belirgin ölçüde kolaylaştırdığını gördüm.
AWS Cognito’nun değerini en üst düzeye çıkarmak için, güvenlik yapılandırmalarını düzenli olarak gözden geçirmenizi, özel Lambda tetikleyicilerini keşfetmenizi ve kullanıcı erişim kalıplarını proaktif şekilde izlemenizi öneririm. Projelerimde, düşünceli planlama ve sürekli yönetim her zaman başarının anahtarları oldu.
Öğrenmeye devam etmek için şu kaynaklara göz attığınızdan emin olun:
Öne Çıkan DataCamp Kursları
Kurs
Program
Kurs
blog
Abid Ali Awan
14 dk.
blog
Dario Radečić
15 dk.
Eğitim
Kurtis Pykes
8 dk.
Eğitim
Adel Nehme



