
AI ve ML genellikle birbirinin yerine kullanılır. Ancak hızlıca tanımlamam ve aralarındaki farkları göstermem gerekirse, AI’ın insan zekâsıyla ilişkilendirilen bilişsel işlevleri taklit eden makineler geliştirme teknolojisini ifade ettiğini, ML’in ise veriden öğrenen ve kendini iyileştiren AI algoritmalarının bir alt kümesini ifade ettiğini söylerim.
Bu yazıda, siber güvenlikte makine öğrenimi tekniklerinin uygulanabilirliğine bir yolculuk yapmak; çeşitli kullanım örneklerini ve potansiyelinden yararlanmak için ele alınması gereken açıklanabilirlik, yorumlanabilirlik ve sağlamlık zorluklarını ortaya koymak istiyorum.
Tehdit Tespiti ve Önleme
Tehdit tespiti ve yanıtı; ağlara veya sistemlere yönelik siber tehditlerin tespit edilmesini, ardından hızlı ve etkili azaltma stratejilerinin uygulanmasını ifade eder. Bu süreç, ağlar ve sistemlerdeki anormal davranışların tespit edilmesini, yetkisiz ihlallerin belirlenmesini ve sistemlerimizi korumak için kötü amaçlı yazılım örneklerinin analizini içerir.
Anomali tespiti
Anomali tespiti, verideki normal davranış kavrayışına uymayan örüntülerin tanımlanmasını ifade eder.
Bu temel kavram, farklı alanlarda uygulama bulur ve siber güvenlik de bir istisna değildir. Veri sızdırma tespiti, Dağıtık Hizmet Engelleme (DDoS) saldırıları, kötü amaçlı yazılım bulaşmaları ve diğer çeşitli kötü amaçlı faaliyetleri belirlemek için anomali tespitini kullanıyorum.Çeşitli makine öğrenimi algoritmaları, örneğin Yerel aykırı değer faktörü (LOF), Isolation Forest, Tek sınıflı destek vektör makinesi (OC-SVM), anomalileri tespit etmek için kullanılmıştır. Ancak, aykırı değerleri belirlemek için uygun tekniğin seçimi; şu faktörler de dahil olmak üzere dikkatli değerlendirme gerektiren karmaşık bir görevdir:
- Veri türü (ör. noktasal veri, sıralı, uzamsal veya grafik yapısında)
- Anomalilerin doğası (ör. noktasal, bağlamsal veya kolektif)
- Etiketli verinin mevcudiyeti
- İstenen çıktı formatı (ör. ikili etiket veya anomali skoru)
Doğru makine öğrenimi tekniklerini nasıl seçtiğimizi ve bunların kötü amaçlı siber güvenlik faaliyetlerini nasıl tespit ettiğini inceleyeceğiz. Odağımız siber güvenlikte iki kritik uygulama olacak: ihlal tespiti ve kötü amaçlı yazılım analizi.
Saldırı tespit sistemleri (IDS)
Saldırı tespit sistemleri (IDS), bilgisayar ağlarının ve sistemlerinin gözü kulağıdır; ağ trafiğini (ağ tabanlı IDS) ve sistem çağrılarını (ana makine tabanlı IDS) kötü amaçlı faaliyetlere karşı izler ve analiz eder.
Deneyimlerim boyunca, önceden tanımlanmış saldırı kalıplarına dayanan imza tabanlı tekniklerden kaçan yeni veya daha önce bilinmeyen tehditlerin varlığını tespit etmede, her iki sistem için de anomali tespit yaklaşımlarının gücüne tanık oldum.
Ana makine tabanlı IDS’ye dalmadan önce, sistem çağrılarının ne olduğunu anlamak önemlidir. Bunlar, bir programın belirli görevleri yerine getirmesi için işletim sistemine yaptığı isteklere karşılık gelir. Diyelim ki bir Linux işletim sisteminde bir metin düzenleyiciyle bir dosyayı değiştiriyorsunuz. Arka planda, metin düzenleyiciniz open() sistem çağrısıyla bir dosyayı açmayı, write() ile değişiklikleri yazmayı ve ardından close() ile dosyayı kapatarak kaydetmeyi ister.
Bir metin düzenleyicinin sistem çağrıları basit ve öngörülebilirken, kötü niyetli bir aktörün sistem çağrısı dizisi çoğu zaman aldatıcıdır. Kötü amaçlı bir program, gizli bir dosya bırakmak için open(), write() gibi bir dizi kullanabilir, ardından execve() ile bunu ayrıcalıkları yükseltilmiş şekilde çalıştırabilir. Bunu, olası bir komuta-ve-kontrol kanalı saldırısı kurmak için socket() gibi ağla ilgili çağrılar izler.
Bunu ele almak için, sistem çağrısı dizileri sıklıkla makine öğrenimi algoritmalarına uygun statik özellik temsillerine dönüştürülür. Peki aklınıza gelebilir: Bu durumda makine öğrenimi modellerini eğitmek için en uygun öğrenme tekniği hangisi?
Öğrenme tekniğinin seçimi, etiketlerin mevcudiyetine büyük ölçüde bağlıdır. Hem normal hem de anormal sistem çağrısı dizilerini içeren dengeli bir veri kümesi erişilebilir durumdaysa, kesinlikle Destek Vektör Makineleri (SVM) gibi gözetimli anomali tespit modellerini tercih ederim.
Buna karşılık, etiketli verinin olmadığı durumlarda, Isolation Forest gibi gözetimsiz öğrenme modellerini kullanabilirim. Eğitim verisinde yalnızca normal davranışların temsil edildiği senaryolarda ise Tek Sınıflı SVM veya DBSCAN gibi yarı gözetimli öğrenme tekniklerine başvururum.
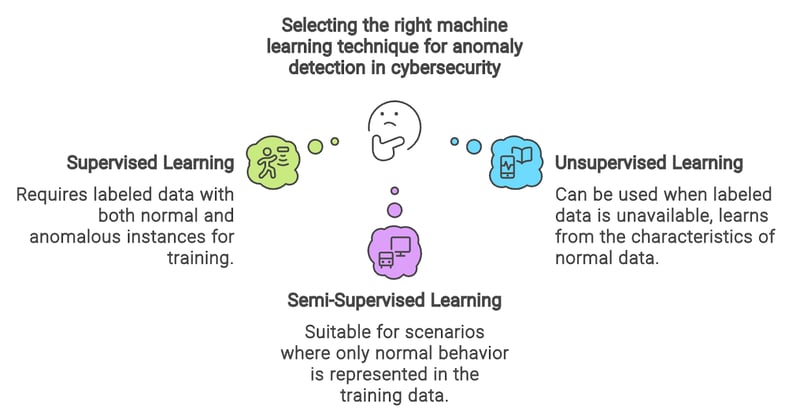
Diyagram Napkin.ai ile oluşturulmuştur
ML’in ana makine tabanlı IDS’ye nasıl uygulandığını anladığımıza göre, şimdi ağ tabanlı IDS alanına geçelim. Ana makine tabanlı sistemler tek tek makineler üzerine odaklanırken, ağ tabanlı IDS ağ verilerindeki ihlalleri belirler; yani sistem çağrılarını analiz etmek yerine, ağ akış istatistiklerini, yük verilerini ve paket başlıklarını izleyerek bilgi hırsızlığı ve ağ kesintisi faaliyetlerini inceleyebilir.
Aşağıdaki tabloya hızlıca göz atmak, bir ağ akışı veri kümesinin nasıl göründüğüne dair fikir verebilir.
|
Hedef Bağlantı Noktası |
Kaynak Bağlantı Noktası |
Akış Süresi (ms) |
Toplam İleri Paket |
Toplam Geri Paket |
Etiket |
|
54865 |
9910 |
6 |
5000 |
600 |
0 |
|
54810 |
9010 |
2 |
2000 |
200 |
1 |
Sentetik normal ve anormal ağ akışı istatistikleri.
Veri kümesindeki her satır, iki uç nokta arasındaki bağımsız bir ağ iletişim oturumunu temsil eder ve diğer akışlarla doğası gereği ilişkili değildir.
Her akış; kaynak ve hedef bağlantı noktası numaraları, milisaniye cinsinden akış süresi ve her iki yönde değiş tokuş edilen toplam paket sayısı gibi özniteliklerle tanımlanır. Kategorik bir etiket, ağ akışının anormal mi yoksa bir saldırı mı olarak sınıflandırıldığını gösterir ve saldırı tespit modelleri için temel doğruluk sağlar.
Dikkate değer şekilde, her satır veri kümesindeki diğer ağ akışlarına sıralı veya ilişkisel bağımlılık olmaksızın bağımsız bir ağ akışını temsil eder.
Ağ akışlarının bağımsız doğası göz önüne alındığında, veri kümesi bazı özellik mühendisliği tekniklerinden sonra anomali tespiti için makine öğrenimi algoritmalarına beslenebilir. Daha önce ana makine tabanlı IDS bağlamında tartışıldığı gibi, uygun makine öğrenimi tekniklerinin seçimi etiketli verinin mevcudiyetine bağlıdır.
Kötü amaçlı yazılım analizi
Kötü amaçlı yazılım analizine geçmeden önce, kötü amaçlı yazılımın ne olduğunu ve nasıl çalıştığını açıklamamız gerekir.
Kötü amaçlı yazılım, bir saldırganın zararlı niyetlerini yerine getirmek üzere tasarlanmış kötü amaçlı yazılım veya ikili yürütülebilir dosyalar için kullanılan bir terimdir. Bu kod parçası, hedef sistemlerdeki güvenlik açıklarını kasten istismar ederek bütünlüklerini zedeler, hassas verileri çalar, verileri siler ve hatta fidye için verileri şifreler. Virüsler, solucanlar, casus yazılımlar, truva atları, fidye yazılımları vb. gibi birçok kategoriye ayrılabilir.
Kötü amaçlı yazılımın türünü, işlevselliğini ve potansiyel etkisini anlamak için statik ve dinamik analizden çeşitli özellikler çıkarılır ve uygun makine öğrenimi algoritmalarına beslenir.
Windows yürütülebilir dosyalarının, yani Portable Executable (PE) dosyalarının kötü amaçlı yazılım analizini düşünün. PE’lerin hem dinamik hem de statik analizinden gelen bayt dizileri, API’ler/Sistem çağrıları, opkodlar, ağ, dosya sistemi, CPU yazmaçları, PE dosya özellikleri ve dizgiler gibi çeşitli özellikler çıkarabilir ve bunları kötü amaçlı yazılımı tespit etmek için uygun gözetimli, gözetimsiz ve yarı gözetimli makine öğrenimi modellerine besleyebiliriz.
Zafiyet Yönetimi
Siber saldırılara maruz kalma risklerini azaltmak için ağlarımızdaki, bilgisayarlarımızdaki ve uygulamalarımızdaki potansiyel güvenlik zafiyetlerini hızla belirlemeli, değerlendirmeli ve ele almalıyız. AI ve ML algoritmalarının zafiyet taraması, yama yönetimi ve risk değerlendirmesi yoluyla zafiyet yönetimini iyileştirmedeki rolüne bakalım.
Zafiyet taraması
Bir siber güvenlik araştırmacısı olarak, ağ trafiği günlükleri ayrıştırıcıları, fuzzer’lar ve diğerleri gibi siber güvenlik görevlerini otomatikleştirmek için sık sık özel araçlar geliştiriyorum.
Bu araçlar güvenlik operasyonlarımızı önemli ölçüde iyileştirebilse de, onları kullanmadan ve meslektaşlarımla paylaşmadan önce titiz zafiyet taramasından geçirmek önemlidir.
Aksi halde, bir saldırgan özel betiğimdeki keşfedilmemiş ve yamalanmamış güvenlik açıklarını istismar ederek yetkisiz erişim elde edebilir, hassas bilgileri tehlikeye atabilir veya şirketimizde hizmetleri aksatabilir.
Makine öğrenimi modelleri, ayrıntılar arasında bütünü görme yeteneğine sahiptir. İnce örüntüleri ve korelasyonları keşfederek büyük veri kümelerinden anlamlı özellikler çıkarmada üstündürler. Bunu göz önünde bulundurarak, zafiyet tespitini otomatikleştirip analizleri hızlandırıp daha önce açıklanmamış açıkları belirleyip belirleyemeyeceklerini görmek için bu modelleri keşfetmeye başladım.
ML tabanlı bir zafiyet tespit modeli oluşturmak için, modeli eğitmek üzere NVD (Ulusal Zafiyet Veritabanı), OWASP vb. dahil çeşitli kaynaklardan farklı türde zafiyetli ve zafiyetsiz veriler toplarım.
Toplanan veriler, seçilen modele beslenmeden önce ön işlenir ve gömülür. Girdi, farklı kod öğeleri arasındaki ilişkileri gösteren bir Graf veya Ağaç (örneğin Code Property Graph - CPG veya Soyut Sözdizim Ağaçları - AST) şeklinde temsil edilebilir.
Girdi ayrıca belirteç tabanlı bir temsile de sahip olabilir; bu durumda kaynak kod belirteç vektörlerine dönüştürülür. Daha sonra Word2Vec, Grafik gömme, Tek-sıcak (one-hot) gömme, N-gram özellikleri vb. dahil çeşitli gömme teknikleri uygulanabilir.
Önceki uygulamalarda açıklandığı gibi, bir makine öğrenimi modelinin ve öğrenme tekniğinin seçimi büyük ölçüde etiketlerin mevcudiyetine bağlıdır. Eğitim aşamasında, zafiyet tespiti veri kümesi eğitim ve doğrulama setlerine ayrılır ve model etiketli veriden öğrenir.
Modelin parametreleri, optimizasyon teknikleri kullanılarak tahmin hatalarına bağlı olarak yinelemeli şekilde güncellenir. Model öğrenme sürecini tamamladıktan sonra, zafiyetleri tespit etme kabiliyeti görülmemiş verilerle ölçülür. Doğruluk, kesinlik (precision), duyarlılık (recall) ve F1 skoru gibi kilit performans göstergeleri, modelin zafiyet tespit yeteneğini değerlendirmek için hesaplanır.
Özel betiğimde zafiyetler tespit edildiğinde kapsamlı bir risk değerlendirmesi şarttır. Mevcut güvenlik kontrolleri keşfedilen zafiyetlerin istismarını engelliyorsa veya potansiyel sonuçlar asgari düzeydeyse, risk kabul edilebilir.
Alternatif olarak, geliştirilen kodu tamamen kullanmaktan kaçınmak da herhangi bir istismar riskini ortadan kaldırmak için düşünülebilir. Ancak tamamen ortadan kaldırmak uygulanabilir değilse, azaltma stratejilerinin uygulanması kritik önemdedir.
Sonraki adımda, birincil azaltma taktiği olarak zafiyetli yazılımların yamalanmasını inceleyeceğiz.
Yama yönetimi
Tüm açık ve kritik zafiyetleri ele almak ideal olsa da, çoğu zaman pratik değildir. Daha stratejik bir yaklaşım şarttır. Makine öğrenimini kullanarak, güvenlik olaylarına yol açma olasılığı en yüksek zafiyetleri proaktif olarak tahmin edebiliriz. Bu da yama önceliklendirmemizi mümkün kılar.
Napkin.ai ile oluşturuldu
Yama önceliklendirme sürecimizi düzene sokmak için, zafiyet bilgilerini gerçek dünyadaki istismar etkinliğiyle birleştirerek önümüzdeki otuz gün içinde saldırganların belirli bir zafiyeti kullanmaya çalışma olasılığını tahmin eden ağaç tabanlı, önceden eğitilmiş Exploit Prediction Scoring System (EPSS) modelini kullanıyoruz.
EPSS makine öğrenimi modeli, CVSS gibi zafiyet bilgileri ile istismar etkinliği arasındaki örüntüleri ve ilişkileri belirleyerek saldırganların bir zafiyeti kullanma olasılığını matematiksel olarak tespit eder.
Zafiyetlerin önceliklendirilmesinin ardından yamalar, operasyonel riskleri azaltmak için titiz bir şekilde edinilir, doğrulanır ve test edilir. Yama dağıtımı; şu faktörler de dahil olmak üzere çeşitli etkenlere bağlı karmaşık bir süreçtir:
- Yazılım türü (ör. ürün yazılımı, işletim sistemi, uygulama)
- Varlık platform türü (ör. BT, OT, IoT, mobil, bulut, sanal makine)
- Platform özellikleri (ör. yönetilen/yönetilmeyen varlık, şirket içi ya da değil, sanallaştırılmış ya da değil, konteynerleştirilmiş ya da değil)
- Çevresel kısıtlar (ör. ağ bağlantısı ve bant genişliği).
Modern BT ortamlarının ölçeği ve çeşitliliği göz önüne alındığında, manuel yama dağıtımı sıklıkla emek yoğun ve zaman alıcıdır. AI destekli otomasyon, bu kritik faktörlere göre her sisteme uygun yamayı akıllıca seçip dağıtarak süreci sadeleştirebilir.
Bu durumda, K-means gibi kümeleme algoritmalarından yararlanarak benzer sistemleri gruplandırıp daha verimli yama dağıtımı yapılabilir.
Risk değerlendirmesi
Siber risk değerlendirmesi; potansiyel tehditleri ve tespit edilen zafiyetleri belirlemek, değerlendirmek ve azaltmak için önemlidir.
Geleneksel yaklaşımlar öngörülemeyen siber risklerin göstergelerini bulmada sıklıkla yetersiz kaldığından, araştırmacılar makine öğrenimine yönelmeye başladı.
Gözetimli ve çok sınıflı sınıflandırma ML kullanarak araştırmacılar, kilit faktörlerin kapsamlı analizini yaparak siber risk değerlendirmesini iyileştirebilir.
Aşağıdaki tabloda belirtildiği gibi bu faktörler; siber güvenlik yatırımı, iş gücü özellikleri, saldırı geçmişi, altyapı zafiyetleri, harici danışmanlık ve ilişkili riski içerir. Keşif amaçlı SecRiskAI ML tabanlı çerçeveleri, ML’in DDoS veya kimlik avı saldırıları olasılığını tahmin etmedeki potansiyelini göstermektedir.
|
Bilgi |
Örnek |
|
Gelir |
2,500,000 |
|
Siber Güvenlik Yatırımı |
500,000 |
|
Başarılı Saldırılar |
5 |
|
Başarısız Saldırılar |
10 |
|
Çalışan Sayısı |
4,450 |
|
Çalışan Eğitimi |
Orta |
|
Bilinen Zafiyetler |
9 |
|
Harici Siber Güvenlik Danışmanı |
Hayır |
|
Risk |
Düşük |
Siber risk değerlendirmesi için kilit özniteliklere bir örnek (Kaynak)
Olay Müdahalesi
Şimdi AI ve ML’in olay müdahalesini nasıl dönüştürdüğünü inceleyelim. Olay müdahalesi iş akışlarını nasıl otomatikleştirdiklerini, yanıt sürelerini nasıl kısalttıklarını, gizli tehditleri proaktif biçimde nasıl ortaya çıkardıklarını ve siber saldırıların kökenini ve etkisini izlemek için adli analizleri nasıl iyileştirdiklerini ele alacağız.
Güvenlik orkestrasyonu, otomasyon ve yanıt (SOAR)
SOAR sistemlerinin, Güvenlik Bilgileri ve Olay Yönetimi (SIEM) sistemlerinden uyarıları alacak ve bir dizi güvenlik görevini otomatikleştirip koordine eden uygun oyun kitaplarını (playbook) etkinleştirecek şekilde tasarlandığını bizzat gözlemledim.
Bu görevler; URL itibarlarını kontrol etmek veya kullanıcı ve varlık ayrıntılarını getirmek gibi araştırma eylemlerini, ayrıca bir IP adresini güvenlik duvarında engellemek veya bir uç noktada kötü amaçlı bir işlemi sonlandırmak gibi yanıt eylemlerini içerebilir.
Ancak, şu anda bu sistemlerde önemli sınırlamalarla karşı karşıyayız. Güvenlik analistlerinin oyun kitaplarını manuel olarak tanımlaması, oluşturması ve değiştirmesi gerekir ve birden fazla oyun kitabı arasındaki seçim, güvenlik analistleri tarafından belirlenen kurallarla yönetilir.
Bu sınırlamaları aşmak için, AI ve ML’in SOC platformlarına entegrasyonunun bu süreci nasıl dönüştürebileceğini ve bilinmeyen uyarılara etkili biçimde
yanıt verebilen oyun kitaplarını otomatik olarak oluşturmamızı sağlayabileceğini gördüm.
Bu yalnızca yanıtımızın verimliliğini artırmakla kalmaz, aynı zamanda analistlerin daha fazla göreve odaklanmasını sağlar. ML algoritmalarını kullanarak, alınan uyarıya bağlı olarak her bir yanıt eyleminin ceza maliyetini hesaplayacak ve en düşük cezalı yanıtı seçecek şekilde modeli eğitebiliriz.
Tehdit avcılığı
Milyonlarca günlüğü eleyerek potansiyel tehditleri belirlemeye çalışmanın ne kadar stresli olacağını hayal edin.
Şimdi bu zorluğu, her bir günlüğün tek tek incelenip kötü amaçlı mı yoksa masum mu olduğunun sınıflandırıldığı kurumsal ölçeğe taşıyın.
Sürece makine öğrenimini dahil ederek bu görevi basitleştirebilir ve tehdit tespitini hızlandırabiliriz. AI ve ML algoritmaları (ör. SVM, Rastgele Orman) günlükleri verimli biçimde analiz edip kategorize etmek üzere eğitilebilir; bu sayede tehditlerin hızla belirlenmesi sağlanır ve güvenlik ekiplerinin yükü azalır.
Adli bilişim
Dijital veriler hacim ve karmaşıklık açısından büyümeye devam ederken, dijital delillerin siber suçların soruşturulması amacıyla analizini ifade eden dijital adli bilişime AI ve ML’in entegrasyonu zorunlu hâle geldi.
Bu entegrasyon, siber tehditleri belirleme ve onlara yanıt verme hızını, doğruluğunu ve etkinliğini artırmamızı sağlar.
AI ve ML, adli triyajda da kullanılabilir. Bu durumda, çok sayıda dijital dosyayı soruşturmayla ilgililiklerine göre sınıflandırmak ve kategorize etmek için ML algoritmalarını kullanırız.
Zorluklar ve Etik Hususlar
Siber güvenliğe AI entegrasyonu önemli fırsatlar sunar. Ancak, doğasında bulunan zorlukları ve sınırlamaları da kabul etmek önemlidir.
Karşıt saldırılar
Birçok AI sistemi, zafiyetlerinden yararlanan karşıt saldırılara (ör. zehirleme, atlatma, model çıkarımı, prompt enjeksiyonu ve çıkarım) karşı hassastır.
Bu saldırılarda, hasımlar girdi verisine insanlar tarafından fark edilmeyen ancak modellerin yanlış tahminler yapmasına neden olabilen küçük bozunumlar ekler. Bu durum, bu sistemlerin güvenlik açısından kritik ortamlarda konuşlandırılmasına dair güvenlik endişeleri doğurur; siber güvenlik de bunun istisnası değildir.
Bu saldırılarla etkili biçimde mücadele etmek için, karşıt eğitim, savunmacı distilasyon ve gradyan maskeleme gibi çeşitli savunma mekanizmaları uygularız.
Açıklanabilirlik ve şeffaflık
AI algoritmaları sonuç ve tahminler elde etmede etkinlik gösterse de, iç işleyiş mekanizmalarını anlamakta zorlanıyorum.
Benim alanımda bu çok önemlidir; zira açıklanamaz bir sisteme kritik kararları emanet etmek bariz riskler taşır.
Burada Açıklanabilir AI (XAI), yüksek performansı korurken daha açıklanabilir AI odaklı siber güvenlik sistemleri geliştirmek için bir yol sunar. AI karar alma süreçlerine şeffaflık sağlayarak, XAI güvenlik olaylarına yanıt olarak iyi bilgilendirilmiş analizler yapmama ve en uygun eylemleri almama yardımcı olur.
Özellik önem analizi ve karar ağacı görselleştirme gibi XAI tekniklerindeki son gelişmeler bu şeffaflığı mümkün kılıyor.
Önyargı ve adalet
AI tabanlı siber güvenlik çözümlerimi eğitmek için bir veri kümesi seçtiğimde, önyargılı olmamasına özen gösteririm. Aksi takdirde, geliştirdiğim modeller adaletsiz veya ayrımcı çıktılar üretebilir. Verideki önyargıları tanımlamak ve gidermek için veri ön işleme teknikleri uygular, eğitim verisini dengeler ve model çıktısını potansiyel önyargı açısından değerlendirmek için adalet teknikleri uygularım.
Siber Güvenlikte AI’ın Geleceği
Buraya kadar okuduysanız, AI ve ML’in bilgisayarlarımızı, mobil cihazlarımızı, ağlarımızı ve uygulamalarımızı koruma biçimimizi nasıl değiştirdiğini gördünüz. Güvenlik ekiplerini nasıl güçlendirdiklerine, tehditleri daha hızlı nasıl tespit ettiklerine ve çeşitli siber güvenlik araçlarını nasıl güçlendirdiklerine tanık oldunuz.
Ve heyecan verici olan şu: Bence daha yeni başlıyoruz.
Siber güvenliğin geleceği, özellikle büyük dil modellerinde (LLM) AI ve ML’in evrilmeye devam etmesine dayanır. Genişletilmiş belirteç limitleri, kod yorumlama yetenekleri ve ayrıntılı analizleri sayesinde bu gelişmiş modeller, kötü amaçlı yazılım analizini daha yüksek hız ve doğrulukla ölçeklendirerek tehditleri analiz etme ve onlara yanıt verme kabiliyetimizi artıracaktır.
Şu anda Gemini 1.5 modelinin çok büyük dosyalar içinde kötü amaçlı yazılımı tespit etmek için kullanıldığı durumu ele alın. Siber güvenliğe özgü eğitimleri olmasa da, prompt mühendisliği, bağlam içi öğrenme ve düşünce zincirleri aracılığıyla ilgili görevleri çözebilirler.
Ayrıca, açık ağırlıklı LLM’lerin; Llama dahil, Hackmentor gibi siber güvenlikle ilgili görevlere ince ayarlanması yoluyla bu geleceğin izlerini de görüyoruz.
Sonuç
Bu blogda, AI ve ML tabanlı siber güvenlik araçlarının modern siber tehditlerin dinamik ve karmaşık doğasıyla mücadelede nasıl faydalı olduğunu inceledik. Bu araçlar; tehdit tespiti, zafiyet yönetimi ve olay müdahalesi gibi hedefli uygulamalar aracılığıyla riskleri tespit etmede, yanıt vermede ve azaltmada etkilidir.
Bununla birlikte, AI tabanlı siber güvenlik çözümlerinin geliştirilmesi ve dağıtımıyla ilişkili önemli zorlukları ve etik sonuçları da dikkate almalıyız.
Bu zorluklara rağmen, AI ve ML teknolojilerindeki sürekli ilerleme, gelişen siber tehditlere karşı savunmalarımızı güçlendirme konusunda büyük umut vaat ediyor.

Bilgisayar ve haberleşme mühendisi ve araştırmacıyım. Zamanımı siber güvenlik alanını ileriye taşımak için derin öğrenme araçları geliştirmeye harcıyorum!



LockBit, Hive, Clop, Agent Tesla, Formbook, Raccoon, MoneroMiner ve CoinHive, geleneksel insan analiz yöntemlerini zorlayan son dönemdeki sofistike kötü amaçlı yazılımlardan yalnızca birkaç örnektir.
Kötü amaçlı yazılım analiziyle ilgilenen bir siber güvenlik araştırmacısı olarak, artan karmaşıklıkları ve hacimleri nedeniyle gizli işlevlerini, kötü niyetlerini ve olası saldırı vektörlerini ortaya çıkarmakta önemli kısıtlamalarla karşılaştım.
Daha verimli ve etkili bir yaklaşıma ihtiyaç olduğunu fark ederek, kötü amaçlı komut dosyalarını analiz etmek, tanımlamak ve niyetlerini açıklamak için yapay zeka (AI) modellerinin potansiyelini araştırdım. Sonuçlar etkileyiciydi; AI’ın kötü amaçlı yazılım analizini hızlandırma ve bu tehditleri anlama kapasitemizi artırma becerisini gösterdi.
Kötü amaçlı yazılım analizinin ötesinde, AI’ın tehdit istihbaratı, olay müdahalesi ve zafiyet yönetimi gibi diğer kritik siber güvenlik zorluklarını ele alma konusunda da büyük bir potansiyeli bulunuyor.
AI’ın kuruluşunuz üzerindeki etkisini ve başarılı AI stratejilerini nasıl uygulayabileceğinizi beyaz kitabımız The Learning Leader's Guide to AI Literacy ile keşfedin.
Siber Güvenlikte Neden AI’a İhtiyaç Var?
Gelişen siber güvenlik ortamında, bazı siber güvenlik görevleri örnekler dışında iyi tanımlanamaz. Örneğin, ağ trafiğinde neyin tam olarak bir anomali oluşturduğunu kesin olarak tanımlamak zordur. Normal ve anormal ağ trafiğine ait girdi-çıktı çiftlerini belirleyebiliriz ancak girdi (ağ trafiği) ile istenen çıktı (normal veya anormal) arasında özlü bir ilişki kuramayabiliriz.
Siber güvenlik araçlarını dinamik ortama uyum sağlamak üzere sürekli yeniden tasarlama ihtiyacı ve devasa veri kümelerinden içgörü çıkarma görevinin ağırlığı da önemli bir zorluk teşkil ediyor. Birbiriyle ilgisiz görünen faaliyetleri tek bir tehdit aktörüyle ilişkilendiren örtüşen taktik, teknik ve prosedürleri (TTP) belirlemek, etkili tehdit istihbaratı için önemlidir.
Girdi ile çıktı arasındaki ilişkiyi, siber güvenlik örneklerinde örtük biçimde yer aldığı şekliyle uygun biçimde modelleyen, ilgili siber güvenlik bilgisinin büyük kısmını takip edebilen ve büyük veriler arasında gizli kalmış ilişki ve korelasyonları çıkarmada üstün bir yaklaşıma ihtiyacımız var. İşte bu noktada AI algoritmalarının bir alt kümesi olan makine öğrenimi (ML) devreye girer.