Seiring semakin banyak bisnis bermigrasi ke cloud, keamanan menjadi prioritas utama. Amazon Web Services (AWS) menyediakan infrastruktur cloud yang sangat aman, tetapi mengamankan lingkungan AWS Anda adalah tanggung jawab bersama.
Dalam panduan ini, kami akan membahas praktik terbaik keamanan AWS—mulai dari mengelola identitas dan izin hingga mengotomatisasi kepatuhan dan respons insiden. Baik Anda seorang arsitek AWS, insinyur keamanan, maupun pemimpin bisnis, praktik terbaik ini akan membantu Anda melindungi lingkungan cloud secara efektif.
Memahami Keamanan Cloud AWS
Penting untuk terlebih dahulu memahami apa yang dimaksud dengan keamanan cloud AWS dan bagaimana perbedaannya dengan model keamanan on-premise tradisional.
Mendefinisikan keamanan cloud AWS
AWS dianggap sebagai infrastruktur cloud paling aman di dunia untuk mengembangkan, memigrasikan, dan mengelola beban kerja serta aplikasi. Hal ini didukung oleh jutaan pelanggannya, termasuk industri yang sangat memperhatikan keamanan seperti pemerintahan, layanan kesehatan, dan keuangan.
Berbeda dengan keamanan TI tradisional, di mana organisasi mengendalikan infrastruktur on-prem, keamanan cloud beroperasi dalam lingkungan yang dinamis, terdistribusi, dan dapat diskalakan.
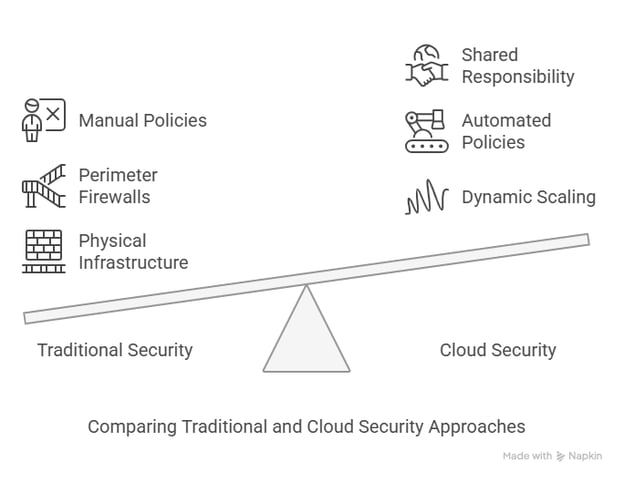
Membandingkan Pendekatan Keamanan Tradisional dan Cloud. Sumber: Gambar oleh Napkin AI
Model tanggung jawab bersama
AWS menerapkan apa yang disebut model tanggung jawab bersama, yang berarti keamanan merupakan upaya bersama antara AWS dan pelanggannya. Sederhananya, AWS bertanggung jawab atas "keamanan dari cloud", sedangkan pelanggan bertanggung jawab atas "keamanan di dalam cloud." Artinya, sebagai penyedia, AWS bertanggung jawab atas seluruh infrastruktur fisik dan di atasnya, apa pun yang kita tambahkan di cloud sebagai pelanggan, kita yang bertanggung jawab.
AWS bertanggung jawab mengelola dan mengamankan infrastruktur yang mendasarinya termasuk perangkat keras, perangkat lunak, jaringan, dan keamanan fisik fasilitas. Di sisi lain, pelanggan bertanggung jawab mengelola sistem operasi tamu, perangkat lunak aplikasi, dan konfigurasi firewall security group yang disediakan AWS.
Tanggung jawab pelanggan bervariasi tergantung pada layanan AWS yang digunakan dan integrasinya ke dalam lingkungan TI, serta pemahaman Anda terhadap hukum dan regulasi kepatuhan yang relevan.
Beberapa kesalahpahaman umum:
- Kesalahpahaman umum bahwa AWS mengurus semuanya. Padahal pelanggan bertanggung jawab mengonfigurasi kebijakan IAM, security group, dan mengenkripsi data sensitif.
- Kesalahpahaman lain adalah menggunakan pengaturan default sudah aman. Konfigurasi default sering kali tidak memiliki kontrol akses dan pencatatan yang memadai; oleh karena itu harus ditangani dengan hati-hati.
Kursus Konsep Keamanan dan Manajemen Biaya AWS kami akan menjadi sumber penting untuk membantu Anda menyederhanakan kompleksitas keamanan AWS (dengan memperhatikan biaya).
Tantangan Unik di Lingkungan AWS
Lingkungan AWS menawarkan kecepatan dan skalabilitas, tetapi juga menghadirkan serangkaian tantangan baru.
Manajemen aset cloud
Sumber daya AWS dibuat dan dihapus dengan cepat, sehingga manajemen aset menjadi kompleks. Misalnya, sumber daya seperti instans EC2, bucket S3, dan fungsi Lambda dapat dibuat dan dinonaktifkan dalam hitungan detik. Meskipun skalabilitas ini merupakan keunggulan besar, hal ini juga membuat tantangan untuk menjaga inventaris aset yang akurat. Tanpa pelacakan yang tepat, Anda bisa kehilangan jejak apa yang berjalan—dan apa yang rentan.
Di AWS, instans dapat melakukan penskalaan naik atau turun secara otomatis, dan fungsi serverless (seperti AWS Lambda) hanya berjalan saat diperlukan. Fleksibilitas ini bagus, tetapi juga menciptakan risiko keamanan karena sumber daya yang tidak digunakan mudah menjadi sasaran serangan.
Jika Anda menyalakan server atau penyimpanan lalu melupakannya, peretas bisa mengeksploitasinya. Risiko lainnya adalah tanpa inventaris yang mutakhir, pemeriksaan keamanan menjadi perkiraan karena tidak ada pelacakan waktu nyata.
Lalu apa solusinya? Gunakan AWS Config untuk memantau sumber daya Anda dan AWS Systems Manager untuk menjaga semuanya tetap teratur. Alat-alat ini membantu Anda melacak apa yang berjalan sehingga tidak ada yang terlewat.
Visibilitas di lingkungan hibrida/multi-cloud
Banyak organisasi menggunakan kombinasi infrastruktur on-premises, AWS, dan penyedia cloud lain seperti Azure. Pengaturan hibrida atau multi-cloud ini dapat menciptakan blind spot, sehingga lebih sulit untuk memantau dan mengamankan semua aset Anda secara konsisten.
Solusinya adalah menerapkan AWS Security Hub untuk pemantauan keamanan terpusat. Anda juga dapat menggunakan solusi SIEM seperti Splunk atau AWS GuardDuty untuk mengorelasikan kejadian keamanan di berbagai lingkungan.
Manajemen kerentanan yang dinamis
Di cloud, ancaman keamanan bergerak cepat. Berbeda dengan server tradisional yang tetap sama selama berbulan-bulan, lingkungan cloud terus berubah. Misalnya, server baru dapat dinyalakan, perubahan konfigurasi bisa terjadi, dan kerentanan dapat muncul begitu saja.
Studi seperti Project Lorelei dari MITRE menunjukkan bahwa penyerang memindai server cloud baru dalam hitungan menit setelah penerapan, sehingga pemantauan berkelanjutan menjadi hal yang wajib. Bayangkan Anda menerapkan database baru dan, sebelum selesai menyiapkannya, bot otomatis sudah mencoba membobolnya.
Alat pemantauan berkelanjutan (seperti AWS GuardDuty atau pemindai pihak ketiga) bertindak seperti penjaga keamanan 24/7, mendeteksi aktivitas mencurigakan seketika. Anda juga dapat menggunakan AWS Inspector untuk memindai beban kerja terhadap kerentanan, mengaktifkan AWS Shield untuk melindungi dari serangan DDoS, dan mengotomatiskan patching menggunakan AWS Systems Manager Patch Manager.
Praktik Terbaik Keamanan AWS Utama
Berikut beberapa strategi berlapis dan proaktif yang perlu Anda pertimbangkan:
Ambil sikap keamanan yang proaktif
Sebelum terjun ke AWS, luangkan waktu untuk merencanakan strategi keamanan Anda. Gunakan kerangka seperti AWS Well-Architected Framework dan CIS Benchmarks untuk memandu pendekatan Anda. Sikap keamanan yang proaktif akan menyelamatkan Anda dari berbagai masalah di kemudian hari.
Ikuti AWS Well-Architected Framework
AWS Well-Architected Framework untuk praktik terbaik keamanan menyediakan pendekatan yang konsisten bagi pelanggan dan mitra untuk mengevaluasi arsitektur dan menerapkan desain yang dapat diskalakan. Kerangka ini dibangun di atas enam pilar.
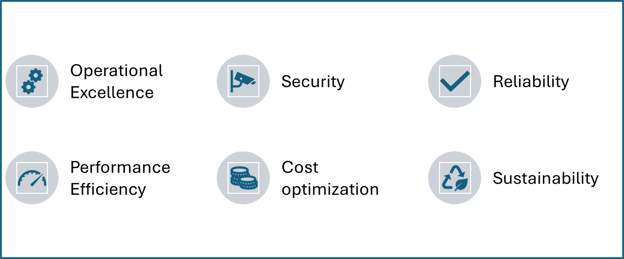
Pilar AWS Well-Architected. Sumber: Gambar oleh Penulis
Terapkan CIS Benchmarks
Center for Internet Security (CIS) AWS Foundations Benchmark berfungsi sebagai seperangkat praktik terbaik konfigurasi keamanan untuk AWS. Ini seperti panduan daftar periksa keamanan untuk segala hal mulai dari kebijakan IAM hingga izin bucket S3. Namun benchmark saja tidak cukup—Anda perlu menegakkannya. Alat seperti AWS Security Hub atau Prowler (pemindai CIS open-source) secara otomatis memeriksa lingkungan Anda terhadap aturan CIS dan menandai celahnya.
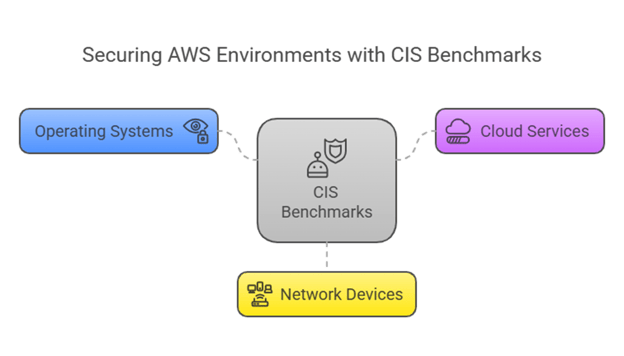
CIS Benchmarks untuk mengamankan Lingkungan AWS: Sumber Gambar: Napkin AI
Perkuat Identity and Access Management
AWS IAM sangat penting untuk mengontrol akses. Izin IAM yang salah konfigurasi merupakan risiko keamanan besar. IAM adalah layanan web yang membantu Anda mengelola dan mengontrol akses ke sumber daya AWS secara aman. Anda dapat mengatur sumber daya AWS mana yang dapat diakses pengguna dengan mengelola izin menggunakan IAM. IAM digunakan untuk mengelola siapa yang diizinkan (memiliki izin) dan diautentikasi (masuk) untuk menggunakan sumber daya.
Kunci lingkungan AWS Anda dengan menerapkan prinsip least privilege—hanya berikan izin minimum yang diperlukan. Sederhanakan kontrol akses dengan SSO terfederasi dan jangan pernah gunakan akun root untuk tugas sehari-hari. Selalu terapkan kata sandi yang kuat dan MFA, serta jadwalkan audit triwulanan dengan audit kebijakan IAM dan rotasi kredensial secara berkala. Langkah-langkah dasar namun krusial ini secara drastis mengurangi permukaan serangan Anda.
Tetapkan baseline keamanan
Di AWS, baseline keamanan, yang diimplementasikan melalui Infrastructure as Code (IaC), menetapkan dasar yang aman, skalabel, dan seragam untuk arsitektur cloud Anda, menjamin keamanan dan kepatuhan sejak awal. Dengan mengotomatisasi penyediaan dan pemeliharaan infrastruktur, solusi IaC seperti AWS CloudFormation dan Terraform memungkinkan Anda mengodekan langkah-langkah keamanan dan menerapkannya secara konsisten.
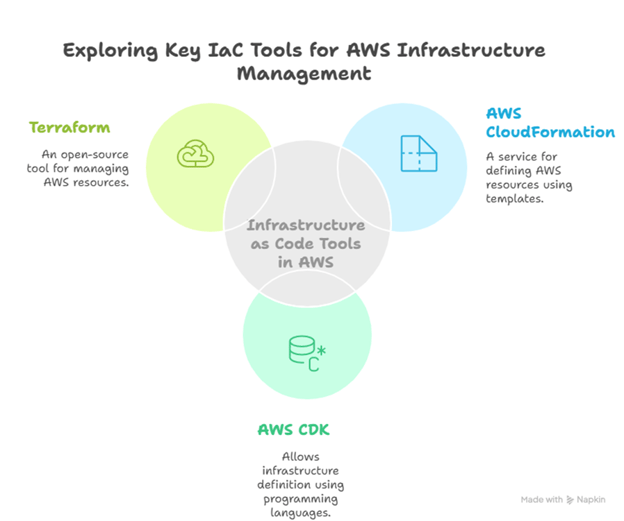
Security Baseline dan Infrastructure as Code (IaC). Sumber: Gambar oleh Napkin AI
Dengan mengotomatisasi penyediaan dan pemeliharaan infrastruktur, alat IaC ini memungkinkan pelanggan mengodekan dan menerapkan langkah-langkah keamanan secara konsisten.
Siapkan pencatatan dan pemantauan
Hampir tidak mungkin mengidentifikasi pelanggaran keamanan tanpa pencatatan yang memadai. Beberapa langkah yang dapat diambil adalah:
- Konfigurasikan pencatatan DNS untuk melacak permintaan domain,
- VPC Flow Logs untuk memantau lalu lintas jaringan, dan
- AWS CloudTrail untuk merekam panggilan API.
Sebagai praktik terbaik, integrasikan log ini dengan AWS GuardDuty atau sistem SIEM (Security Information and Event Management) untuk deteksi ancaman waktu nyata.
Kelola kerentanan dan patch sistem
Menjaga keamanan lingkungan AWS Anda memerlukan kewaspadaan terhadap kerentanan sebelum dimanfaatkan penyerang. Ini tidak terlalu sulit dengan AWS Inspector, pemindai keamanan otomatis yang terus memindai kerentanan di instans EC2, kontainer, dan aplikasi, sehingga Anda selalu selangkah di depan serangan.
Hal lain yang dapat Anda lakukan adalah mengadopsi infrastruktur immutable untuk patching yang andal. Misalnya, Anda dapat mengganti server yang aktif dengan instans baru dari AMI yang diperbarui alih-alih memperbaikinya. Ini mengurangi waktu paparan, menjaga konsistensi, dan menghilangkan masalah patch.
Otomatiskan deteksi dan respons insiden
Salah satu cara paling cerdas untuk memperkuat keamanan AWS Anda adalah dengan mengotomatiskan sejauh mungkin. Alih-alih memeriksa secara manual apakah semuanya aman, Anda dapat menggunakan AWS Security Hub untuk secara otomatis memindai lingkungan Anda dari masalah keamanan dan memastikan Anda mengikuti praktik terbaik. Jika ada yang tampak salah, Anda tidak perlu menunggu orang untuk memperbaikinya, AWS Lambda dapat langsung mengambil tindakan otomatis, seperti memperbaiki pengaturan atau mengisolasi server berisiko.
Untuk menangani insiden keamanan yang lebih besar, Anda dapat menyiapkan AWS Step Functions untuk mengoordinasikan serangkaian tindakan otomatis. Misalnya, jika AWS GuardDuty menemukan alamat IP mencurigakan yang mencoba membobol sistem Anda, Lambda dapat segera memblokir alamat IP tersebut menggunakan AWS WAF (Web Application Firewall). Semua ini dilakukan tanpa ada yang perlu turun tangan. Dengan demikian, ancaman terdeteksi dan ditangani jauh lebih cepat daripada jika Anda harus bereaksi secara manual.
Satukan keamanan cloud dan on-prem
Mengelola keamanan bisa menjadi tugas menantang bagi bisnis mana pun jika menggunakan layanan cloud sekaligus server on-premise miliknya. Dalam kasus seperti ini, Anda dapat memanfaatkan solusi seperti sistem SIEM (Security Information and Event Management) dan AWS Security Hub untuk memudahkan pengelolaan.
Teknologi ini mengonsolidasikan semua data keamanan Anda di satu lokasi, sehingga Anda dapat memantau kondisi sistem on-premises dan cloud tanpa melewatkan hal penting.
Daftar Periksa Akhir Keamanan AWS
Praktik Terbaik IAM
✔️ Gunakan peran IAM alih-alih pengguna IAM
✔️ Terapkan MFA pada semua akun istimewa
✔️ Terapkan prinsip least privilege (PoLP)
Pencatatan & Pemantauan
✔️ Aktifkan AWS CloudTrail dan GuardDuty
✔️ Pantau VPC Flow Logs dan aktifkan enkripsi log
Perlindungan Data & Enkripsi
✔️ Enkripsi semua data sensitif menggunakan AWS KMS
✔️ Gunakan kebijakan bucket S3 untuk mencegah akses publik
Keamanan Otomatis
✔️ Terapkan AWS Config dan Security Hub
✔️ Gunakan fungsi Lambda untuk respons keamanan otomatis
Kesimpulan
Mengamankan lingkungan AWS Anda bukan tugas sekali jalan, melainkan proses berkelanjutan. Dengan mengikuti praktik terbaik ini, Anda dapat melindungi data, aplikasi, dan infrastruktur dari potensi ancaman. Ingat, AWS menyediakan alatnya, tetapi terserah Anda untuk menggunakannya secara efektif.
Lingkungan cloud yang aman tidak hanya melindungi bisnis Anda tetapi juga membangun kepercayaan pelanggan dan memberi keunggulan kompetitif. Jadi, luangkan waktu untuk menerapkan praktik ini, dan Anda akan berada di jalur yang tepat untuk menguasai keamanan AWS.
Punya pertanyaan atau butuh bantuan untuk memulai? Kami menawarkan solusi yang disesuaikan untuk mengotomatiskan dan mengoptimalkan pertahanan cloud Anda. Minta demo hari ini untuk melihat bagaimana kami dapat membantu mengamankan lingkungan cloud Anda dalam skala besar.





Seiring semakin banyak bisnis bermigrasi ke cloud, keamanan menjadi prioritas utama. Amazon Web Services (AWS) menyediakan infrastruktur cloud yang sangat aman, tetapi mengamankan lingkungan AWS Anda adalah tanggung jawab bersama.
Dalam panduan ini, kami akan membahas praktik terbaik keamanan AWS—mulai dari mengelola identitas dan izin hingga mengotomatisasi kepatuhan dan respons insiden. Baik Anda seorang arsitek AWS, insinyur keamanan, maupun pemimpin bisnis, praktik terbaik ini akan membantu Anda melindungi lingkungan cloud secara efektif.
Memahami Keamanan Cloud AWS
Penting untuk terlebih dahulu memahami apa yang dimaksud dengan keamanan cloud AWS dan bagaimana perbedaannya dengan model keamanan on-premise tradisional.
Mendefinisikan keamanan cloud AWS
AWS dianggap sebagai infrastruktur cloud paling aman di dunia untuk mengembangkan, memigrasikan, dan mengelola beban kerja serta aplikasi. Hal ini didukung oleh jutaan pelanggannya, termasuk industri yang sangat memperhatikan keamanan seperti pemerintahan, layanan kesehatan, dan keuangan.
Berbeda dengan keamanan TI tradisional, di mana organisasi mengendalikan infrastruktur on-prem, keamanan cloud beroperasi dalam lingkungan yang dinamis, terdistribusi, dan dapat diskalakan.
Membandingkan Pendekatan Keamanan Tradisional dan Cloud. Sumber: Gambar oleh Napkin AI
Model tanggung jawab bersama
AWS menerapkan apa yang disebut model tanggung jawab bersama, yang berarti keamanan merupakan upaya bersama antara AWS dan pelanggannya. Sederhananya, AWS bertanggung jawab atas "keamanan dari cloud", sedangkan pelanggan bertanggung jawab atas "keamanan di dalam cloud." Artinya, sebagai penyedia, AWS bertanggung jawab atas seluruh infrastruktur fisik dan di atasnya, apa pun yang kita tambahkan di cloud sebagai pelanggan, kita yang bertanggung jawab.
AWS bertanggung jawab mengelola dan mengamankan infrastruktur yang mendasarinya termasuk perangkat keras, perangkat lunak, jaringan, dan keamanan fisik fasilitas. Di sisi lain, pelanggan bertanggung jawab mengelola sistem operasi tamu, perangkat lunak aplikasi, dan konfigurasi firewall security group yang disediakan AWS.
Tanggung jawab pelanggan bervariasi tergantung pada layanan AWS yang digunakan dan integrasinya ke dalam lingkungan TI, serta pemahaman Anda terhadap hukum dan regulasi kepatuhan yang relevan.
Beberapa kesalahpahaman umum:
Kursus Konsep Keamanan dan Manajemen Biaya AWS kami akan menjadi sumber penting untuk membantu Anda menyederhanakan kompleksitas keamanan AWS (dengan memperhatikan biaya).
Tantangan Unik di Lingkungan AWS
Lingkungan AWS menawarkan kecepatan dan skalabilitas, tetapi juga menghadirkan serangkaian tantangan baru.
Manajemen aset cloud
Sumber daya AWS dibuat dan dihapus dengan cepat, sehingga manajemen aset menjadi kompleks. Misalnya, sumber daya seperti instans EC2, bucket S3, dan fungsi Lambda dapat dibuat dan dinonaktifkan dalam hitungan detik. Meskipun skalabilitas ini merupakan keunggulan besar, hal ini juga membuat tantangan untuk menjaga inventaris aset yang akurat. Tanpa pelacakan yang tepat, Anda bisa kehilangan jejak apa yang berjalan—dan apa yang rentan.
Di AWS, instans dapat melakukan penskalaan naik atau turun secara otomatis, dan fungsi serverless (seperti AWS Lambda) hanya berjalan saat diperlukan. Fleksibilitas ini bagus, tetapi juga menciptakan risiko keamanan karena sumber daya yang tidak digunakan mudah menjadi sasaran serangan.
Jika Anda menyalakan server atau penyimpanan lalu melupakannya, peretas bisa mengeksploitasinya. Risiko lainnya adalah tanpa inventaris yang mutakhir, pemeriksaan keamanan menjadi perkiraan karena tidak ada pelacakan waktu nyata.
Lalu apa solusinya? Gunakan AWS Config untuk memantau sumber daya Anda dan AWS Systems Manager untuk menjaga semuanya tetap teratur. Alat-alat ini membantu Anda melacak apa yang berjalan sehingga tidak ada yang terlewat.
Visibilitas di lingkungan hibrida/multi-cloud
Banyak organisasi menggunakan kombinasi infrastruktur on-premises, AWS, dan penyedia cloud lain seperti Azure. Pengaturan hibrida atau multi-cloud ini dapat menciptakan blind spot, sehingga lebih sulit untuk memantau dan mengamankan semua aset Anda secara konsisten.
Solusinya adalah menerapkan AWS Security Hub untuk pemantauan keamanan terpusat. Anda juga dapat menggunakan solusi SIEM seperti Splunk atau AWS GuardDuty untuk mengorelasikan kejadian keamanan di berbagai lingkungan.
Manajemen kerentanan yang dinamis
Di cloud, ancaman keamanan bergerak cepat. Berbeda dengan server tradisional yang tetap sama selama berbulan-bulan, lingkungan cloud terus berubah. Misalnya, server baru dapat dinyalakan, perubahan konfigurasi bisa terjadi, dan kerentanan dapat muncul begitu saja.
Studi seperti Project Lorelei dari MITRE menunjukkan bahwa penyerang memindai server cloud baru dalam hitungan menit setelah penerapan, sehingga pemantauan berkelanjutan menjadi hal yang wajib. Bayangkan Anda menerapkan database baru dan, sebelum selesai menyiapkannya, bot otomatis sudah mencoba membobolnya.
Alat pemantauan berkelanjutan (seperti AWS GuardDuty atau pemindai pihak ketiga) bertindak seperti penjaga keamanan 24/7, mendeteksi aktivitas mencurigakan seketika. Anda juga dapat menggunakan AWS Inspector untuk memindai beban kerja terhadap kerentanan, mengaktifkan AWS Shield untuk melindungi dari serangan DDoS, dan mengotomatiskan patching menggunakan AWS Systems Manager Patch Manager.
Praktik Terbaik Keamanan AWS Utama
Berikut beberapa strategi berlapis dan proaktif yang perlu Anda pertimbangkan:
Ambil sikap keamanan yang proaktif
Sebelum terjun ke AWS, luangkan waktu untuk merencanakan strategi keamanan Anda. Gunakan kerangka seperti AWS Well-Architected Framework dan CIS Benchmarks untuk memandu pendekatan Anda. Sikap keamanan yang proaktif akan menyelamatkan Anda dari berbagai masalah di kemudian hari.
Ikuti AWS Well-Architected Framework
AWS Well-Architected Framework untuk praktik terbaik keamanan menyediakan pendekatan yang konsisten bagi pelanggan dan mitra untuk mengevaluasi arsitektur dan menerapkan desain yang dapat diskalakan. Kerangka ini dibangun di atas enam pilar.
Pilar AWS Well-Architected. Sumber: Gambar oleh Penulis
Terapkan CIS Benchmarks
Center for Internet Security (CIS) AWS Foundations Benchmark berfungsi sebagai seperangkat praktik terbaik konfigurasi keamanan untuk AWS. Ini seperti panduan daftar periksa keamanan untuk segala hal mulai dari kebijakan IAM hingga izin bucket S3. Namun benchmark saja tidak cukup—Anda perlu menegakkannya. Alat seperti AWS Security Hub atau Prowler (pemindai CIS open-source) secara otomatis memeriksa lingkungan Anda terhadap aturan CIS dan menandai celahnya.
CIS Benchmarks untuk mengamankan Lingkungan AWS: Sumber Gambar: Napkin AI
Perkuat Identity and Access Management
AWS IAM sangat penting untuk mengontrol akses. Izin IAM yang salah konfigurasi merupakan risiko keamanan besar. IAM adalah layanan web yang membantu Anda mengelola dan mengontrol akses ke sumber daya AWS secara aman. Anda dapat mengatur sumber daya AWS mana yang dapat diakses pengguna dengan mengelola izin menggunakan IAM. IAM digunakan untuk mengelola siapa yang diizinkan (memiliki izin) dan diautentikasi (masuk) untuk menggunakan sumber daya.
Kunci lingkungan AWS Anda dengan menerapkan prinsip least privilege—hanya berikan izin minimum yang diperlukan. Sederhanakan kontrol akses dengan SSO terfederasi dan jangan pernah gunakan akun root untuk tugas sehari-hari. Selalu terapkan kata sandi yang kuat dan MFA, serta jadwalkan audit triwulanan dengan audit kebijakan IAM dan rotasi kredensial secara berkala. Langkah-langkah dasar namun krusial ini secara drastis mengurangi permukaan serangan Anda.
Tetapkan baseline keamanan
Di AWS, baseline keamanan, yang diimplementasikan melalui Infrastructure as Code (IaC), menetapkan dasar yang aman, skalabel, dan seragam untuk arsitektur cloud Anda, menjamin keamanan dan kepatuhan sejak awal. Dengan mengotomatisasi penyediaan dan pemeliharaan infrastruktur, solusi IaC seperti AWS CloudFormation dan Terraform memungkinkan Anda mengodekan langkah-langkah keamanan dan menerapkannya secara konsisten.
Security Baseline dan Infrastructure as Code (IaC). Sumber: Gambar oleh Napkin AI
Dengan mengotomatisasi penyediaan dan pemeliharaan infrastruktur, alat IaC ini memungkinkan pelanggan mengodekan dan menerapkan langkah-langkah keamanan secara konsisten.
Siapkan pencatatan dan pemantauan
Hampir tidak mungkin mengidentifikasi pelanggaran keamanan tanpa pencatatan yang memadai. Beberapa langkah yang dapat diambil adalah:
Sebagai praktik terbaik, integrasikan log ini dengan AWS GuardDuty atau sistem SIEM (Security Information and Event Management) untuk deteksi ancaman waktu nyata.
Kelola kerentanan dan patch sistem
Menjaga keamanan lingkungan AWS Anda memerlukan kewaspadaan terhadap kerentanan sebelum dimanfaatkan penyerang. Ini tidak terlalu sulit dengan AWS Inspector, pemindai keamanan otomatis yang terus memindai kerentanan di instans EC2, kontainer, dan aplikasi, sehingga Anda selalu selangkah di depan serangan.
Hal lain yang dapat Anda lakukan adalah mengadopsi infrastruktur immutable untuk patching yang andal. Misalnya, Anda dapat mengganti server yang aktif dengan instans baru dari AMI yang diperbarui alih-alih memperbaikinya. Ini mengurangi waktu paparan, menjaga konsistensi, dan menghilangkan masalah patch.
Otomatiskan deteksi dan respons insiden
Salah satu cara paling cerdas untuk memperkuat keamanan AWS Anda adalah dengan mengotomatiskan sejauh mungkin. Alih-alih memeriksa secara manual apakah semuanya aman, Anda dapat menggunakan AWS Security Hub untuk secara otomatis memindai lingkungan Anda dari masalah keamanan dan memastikan Anda mengikuti praktik terbaik. Jika ada yang tampak salah, Anda tidak perlu menunggu orang untuk memperbaikinya, AWS Lambda dapat langsung mengambil tindakan otomatis, seperti memperbaiki pengaturan atau mengisolasi server berisiko.
Untuk menangani insiden keamanan yang lebih besar, Anda dapat menyiapkan AWS Step Functions untuk mengoordinasikan serangkaian tindakan otomatis. Misalnya, jika AWS GuardDuty menemukan alamat IP mencurigakan yang mencoba membobol sistem Anda, Lambda dapat segera memblokir alamat IP tersebut menggunakan AWS WAF (Web Application Firewall). Semua ini dilakukan tanpa ada yang perlu turun tangan. Dengan demikian, ancaman terdeteksi dan ditangani jauh lebih cepat daripada jika Anda harus bereaksi secara manual.
Satukan keamanan cloud dan on-prem
Mengelola keamanan bisa menjadi tugas menantang bagi bisnis mana pun jika menggunakan layanan cloud sekaligus server on-premise miliknya. Dalam kasus seperti ini, Anda dapat memanfaatkan solusi seperti sistem SIEM (Security Information and Event Management) dan AWS Security Hub untuk memudahkan pengelolaan.
Teknologi ini mengonsolidasikan semua data keamanan Anda di satu lokasi, sehingga Anda dapat memantau kondisi sistem on-premises dan cloud tanpa melewatkan hal penting.
Daftar Periksa Akhir Keamanan AWS
Praktik Terbaik IAM
✔️ Gunakan peran IAM alih-alih pengguna IAM
✔️ Terapkan MFA pada semua akun istimewa
✔️ Terapkan prinsip least privilege (PoLP)
Pencatatan & Pemantauan
✔️ Aktifkan AWS CloudTrail dan GuardDuty
✔️ Pantau VPC Flow Logs dan aktifkan enkripsi log
Perlindungan Data & Enkripsi
✔️ Enkripsi semua data sensitif menggunakan AWS KMS
✔️ Gunakan kebijakan bucket S3 untuk mencegah akses publik
Keamanan Otomatis
✔️ Terapkan AWS Config dan Security Hub
✔️ Gunakan fungsi Lambda untuk respons keamanan otomatis
Kesimpulan
Mengamankan lingkungan AWS Anda bukan tugas sekali jalan, melainkan proses berkelanjutan. Dengan mengikuti praktik terbaik ini, Anda dapat melindungi data, aplikasi, dan infrastruktur dari potensi ancaman. Ingat, AWS menyediakan alatnya, tetapi terserah Anda untuk menggunakannya secara efektif.
Lingkungan cloud yang aman tidak hanya melindungi bisnis Anda tetapi juga membangun kepercayaan pelanggan dan memberi keunggulan kompetitif. Jadi, luangkan waktu untuk menerapkan praktik ini, dan Anda akan berada di jalur yang tepat untuk menguasai keamanan AWS.
Punya pertanyaan atau butuh bantuan untuk memulai? Kami menawarkan solusi yang disesuaikan untuk mengotomatiskan dan mengoptimalkan pertahanan cloud Anda. Minta demo hari ini untuk melihat bagaimana kami dapat membantu mengamankan lingkungan cloud Anda dalam skala besar.