İşletmelerin giderek buluta taşınmasıyla güvenlik en önemli öncelik haline geldi. Amazon Web Services (AWS) son derece güvenli bir bulut altyapısı sağlar, ancak AWS ortamınızı güvenceye almak paylaşılan bir sorumluluktur.
Bu rehberde, kimlik ve izin yönetiminden uyumluluk ve olay müdahalesini otomatikleştirmeye kadar AWS güvenliğinin en iyi uygulamalarını inceleyeceğiz. İster bir AWS mimarı, ister güvenlik mühendisi, ister iş lideri olun, bu en iyi uygulamalar bulut ortamınızı etkili bir şekilde korumanıza yardımcı olacaktır.
AWS Bulut Güvenliğini Anlamak
Öncelikle AWS bulut güvenliğinin gerçekte ne anlama geldiğini ve geleneksel şirket içi güvenlik modellerinden nasıl farklılaştığını anlamak önemlidir.
AWS bulut güvenliğinin tanımlanması
AWS; iş yükleri ve uygulamaları geliştirmek, taşımak ve yönetmek için dünyanın en güvenli bulut altyapılarından biri olarak kabul edilir. Bu durum, devlet, sağlık ve finans gibi güvenliğe en duyarlı sektörleri de içeren milyonlarca müşterisi tarafından desteklenmektedir.
Kuruluşların şirket içi altyapıyı kontrol ettiği geleneksel BT güvenliğinin aksine, bulut güvenliği dinamik, dağıtık ve ölçeklenebilir bir ortamda çalışır.
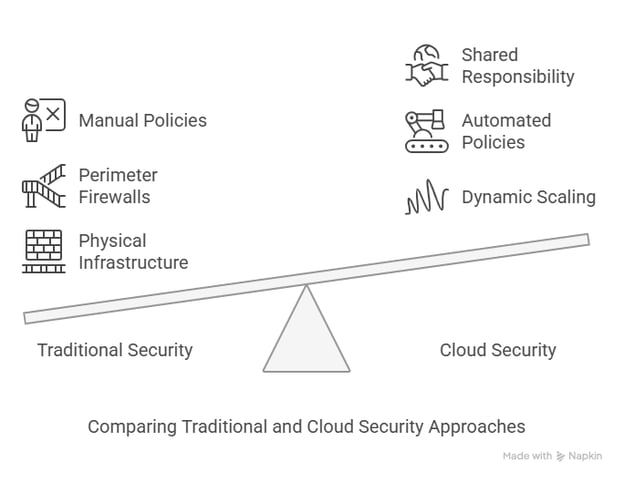
Geleneksel ve Bulut Güvenliği Yaklaşımlarının Karşılaştırılması. Kaynak: Görsel Napkin AI
Paylaşılan sorumluluk modeli
AWS, güvenliğin AWS ile müşterileri arasında ortak bir çaba olduğu paylaşılan sorumluluk modelini benimser. Basitçe söylemek gerekirse, AWS "bulutun güvenliğinden", müşteri ise "bulut içindeki güvenlikten" sorumludur. Yani sağlayıcı olarak AWS tüm fiziksel altyapıdan sorumludur; bunun üzerine müşteri olarak buluta ne ekliyorsak ondan da biz sorumluyuz.
AWS; donanım, yazılım, ağ ve tesisin fiziksel güvenliği de dahil olmak üzere altta yatan altyapının yönetimi ve güvenliğinden sorumludur. Öte yandan müşteriler; misafir işletim sisteminin, uygulama yazılımlarının ve AWS tarafından sağlanan güvenlik grubu güvenlik duvarlarının yapılandırılmasının yönetiminden sorumludur.
Müşterinin sorumlulukları, kullanılan belirli AWS hizmetlerine ve BT ortamına entegrasyona bağlı olarak değişir; ayrıca ilgili yasa ve uyumluluk düzenlemelerini de anlamanız gerekir.
Yaygın bazı yanlış anlamalar:
- AWS’in her şeyi hallettiği yönünde yaygın bir yanlış kanı vardır. Oysa IAM ilkelerinin, güvenlik gruplarının yapılandırılması ve hassas verilerin şifrelenmesi müşterinin sorumluluğundadır.
- Varsayılan ayarların güvenli olduğu da bir başka yanılgıdır. Varsayılan yapılandırmalar çoğu zaman uygun erişim kontrolleri ve günlüğe alma özelliklerinden yoksundur; bu nedenle dikkatle ele alınmalıdır.
AWS Güvenliği ve Maliyet Yönetimi Kavramları kursumuz, AWS güvenliğinin karmaşıklıklarını (maliyetlere de odaklanarak) sadeleştirmenize yardımcı olacak önemli bir kaynaktır.
AWS Ortamlarındaki Benzersiz Zorluklar
AWS ortamları hız ve ölçeklenebilirlik sunar, ancak beraberinde yeni bir dizi zorluk da getirir.
Bulut varlık yönetimi
AWS kaynakları hızla oluşturulup kaldırılabildiğinden varlık yönetimi karmaşık hale gelir. Örneğin, EC2 örnekleri, S3 kovaları ve Lambda işlevleri saniyeler içinde oluşturulup devreden çıkarılabilir. Bu ölçeklenebilirlik büyük bir avantaj olmakla birlikte, varlıklarınızın doğru bir envanterini tutmayı da zorlaştırır. Uygun izleme olmadan nelerin çalıştığını—ve nelerin savunmasız olduğunu—gözden kaçırabilirsiniz.
AWS’de örnekler kendi kendine yukarı veya aşağı ölçeklenebilir; sunucusuz işlevler (AWS Lambda gibi) ise yalnızca gerektiğinde çalışır. Bu esneklik harikadır ancak kullanılmayan kaynaklar saldırılar için kolay hedef olduğundan güvenlik riski de yaratır.
Bir sunucu veya depolama alanı oluşturup unutursanız, saldırganlar bunu istismar edebilir. Diğer risk ise güncel bir envanter olmadan güvenlik kontrollerinin tahmine dönüşmesidir; çünkü gerçek zamanlı izleme yoktur.
Peki çözüm nedir? Kaynaklarınızı izlemek için AWS Config’i ve her şeyi düzenli tutmak için AWS Systems Manager’ı kullanmaktır. Bu araçlar, nelerin çalıştığını takip etmenize yardımcı olur; böylece hiçbir şey gözden kaçmaz.
Hibrit/çoklu bulut ortamlarında görünürlük
Birçok kuruluş; şirket içi altyapı, AWS ve Azure gibi diğer bulut sağlayıcılarının bir karışımını kullanır. Bu hibrit veya çoklu bulut yapılandırması kör noktalar oluşturabilir ve tüm varlıklarınızı tutarlı bir şekilde izlemeyi ve güvenceye almayı zorlaştırabilir.
Çözüm olarak merkezi güvenlik izlemesi için AWS Security Hub uygulayın. Ayrıca, ortamlardaki güvenlik olaylarını ilişkilendirmek için Splunk gibi SIEM çözümlerini veya AWS GuardDuty’yi kullanabilirsiniz.
Dinamik zafiyet yönetimi
Bulutta güvenlik tehditleri hızlı hareket eder. Aylarca aynı kalan geleneksel sunucuların aksine bulut ortamları sürekli değişir. Örneğin, yeni sunucular devreye girebilir, yapılandırma değişiklikleri olabilir ve zafiyetler aniden ortaya çıkabilir.
MITRE’ın Project Lorelei gibi çalışmalar, saldırganların yeni bulut sunucularını dağıtımdan dakikalar sonra yokladığını ve sürekli izlemenin vazgeçilmez olduğunu gösteriyor. Yeni bir veritabanı dağıttığınızı ve daha kurulumunu bitirmeden otomatik botların içeri girmeye çalıştığını hayal edin.
Sürekli izleme araçları (AWS GuardDuty veya üçüncü taraf tarayıcılar gibi) 7/24 güvenlik görevlileri gibi çalışır ve şüpheli etkinliği anında fark eder. AWS Inspector ile iş yüklerini zafiyetlere karşı tarayabilir, DDoS saldırılarına karşı koruma için AWS Shield’ı etkinleştirebilir ve yamaları AWS Systems Manager Patch Manager ile otomatikleştirebilirsiniz.
Temel AWS Güvenliği En İyi Uygulamaları
Göz önünde bulundurmanız gereken katmanlı ve proaktif stratejiler şunlardır:
Proaktif bir güvenlik duruşu benimseyin
AWS’ye dalmadan önce güvenlik stratejinizi planlamak için zaman ayırın. Yaklaşımınıza rehberlik etmesi için AWS Well-Architected Framework ve CIS Benchmarks gibi çerçeveleri kullanın. Proaktif bir güvenlik duruşu, ileride yaşayacağınız sıkıntıları önleyecektir.
AWS Well-Architected Framework’ü izleyin
AWS Well-Architected Framework, müşteriler ve iş ortakları için mimarileri değerlendirme ve ölçeklenebilir tasarımlar uygulama konusunda tutarlı bir yaklaşım sunar. Çerçeve altı sütun üzerine kuruludur.
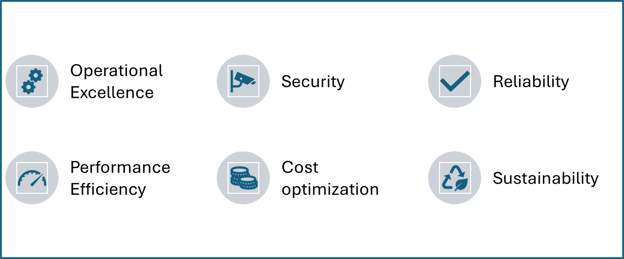
AWS Well-Architected Sütunları. Kaynak: Yazarın Görseli
CIS kıyaslarını uygulayın
Center for Internet Security (CIS) AWS Foundations Benchmark, AWS için bir dizi güvenlik yapılandırması en iyi uygulamasıdır. Bunlar IAM ilkelerinden S3 kova izinlerine kadar her şey için güvenlik kontrol listesi gibidir. Ancak tek başına kıyaslar yeterli değildir—uygulanmaları gerekir. AWS Security Hub veya (açık kaynak bir CIS tarayıcısı olan) Prowler gibi araçlar ortamınızı CIS kurallarına göre otomatik olarak kontrol eder ve boşlukları işaretler.
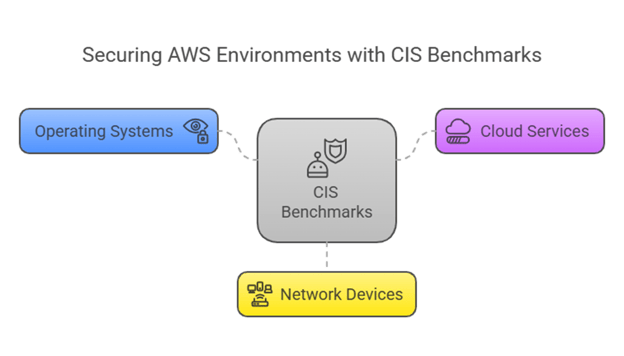
AWS Ortamlarını Güvenceye Almak için CIS Kıyasları: Görsel Kaynağı: Napkin AI
Kimlik ve Erişim Yönetimini güçlendirin
AWS IAM, erişimi kontrol etmek için kritik öneme sahiptir. Hatalı yapılandırılmış IAM izinleri büyük bir güvenlik riskidir. IAM; AWS kaynaklarına erişimi güvenle yönetmenize ve kontrol etmenize yardımcı olan web hizmetidir. İzinleri IAM ile yöneterek kullanıcıların hangi AWS kaynaklarına erişebileceğini düzenleyebilirsiniz. IAM; kimlerin yetkili (izne sahip) ve doğrulanmış (oturum açmış) olarak kaynakları kullanabileceğini yönetmek için kullanılır.
En az ayrıcalık ilkesini uygulayarak AWS ortamınızı sıkılaştırın—kullanıcılara yalnızca ihtiyaç duydukları asgari izinleri verin. Federated SSO ile erişim kontrolünü basitleştirin ve günlük görevler için asla kök hesabı kullanmayın. Daima güçlü parolaları ve MFA’yı zorunlu kılın; düzenli IAM ilke denetimleri ve kimlik bilgisi döngüleriyle üç aylık denetimler planlayın. Bu basit ama kritik adımlar saldırı yüzeyinizi ciddi ölçüde azaltır.
Bir güvenlik temel çizgisi oluşturun
AWS’de, Kod Olarak Altyapı (IaC) ile uygulanan bir güvenlik temel çizgisi; güvenli, ölçeklenebilir ve tutarlı bir bulut mimarisi temeli sağlar ve en baştan güvenlik ile uyumluluğu garanti eder. Altyapı sağlama ve bakımı otomatikleştirilerek AWS CloudFormation ve Terraform gibi IaC çözümleri güvenlik önlemlerini kodlamanıza ve tutarlı biçimde uygulamanıza olanak tanır.
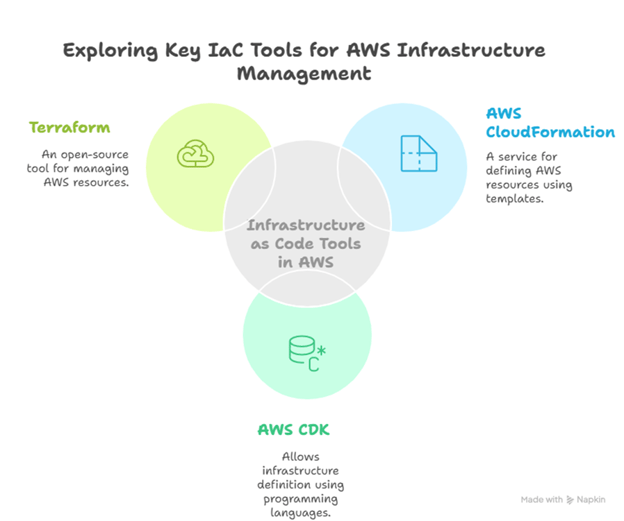
Güvenlik Temel Çizgisi ve Kod Olarak Altyapı (IaC). Kaynak: Görsel Napkin AI
Altyapı sağlama ve bakımı otomatikleştirilerek bu IaC araçları müşterilerin güvenlik önlemlerini kodlamasını ve tutarlı şekilde uygulamasını sağlar.
Günlük kaydı ve izleme kurun
Yeterli günlük kaydı olmadan güvenlik ihlallerini tespit etmek neredeyse imkânsızdır. Atılabilecek bazı adımlar şunlardır:
- Etki alanı isteklerini izlemek için DNS günlüğünü yapılandırın,
- Ağ trafiğini izlemek için VPC Flow Logs kullanın ve
- API çağrılarını kaydetmek için AWS CloudTrail’i etkinleştirin.
En iyi uygulama olarak, bu günlükleri gerçek zamanlı tehdit tespiti için AWS GuardDuty veya bir SIEM (Security Information and Event Management) sistemiyle entegre edin.
Zafiyetleri yönetin ve sistemleri yamalayın
AWS ortamınızı güvenli tutmak, saldırganlar bunlardan yararlanmadan önce zafiyetlerin önünde olmayı gerektirir. Bu, EC2 örnekleri, konteynerler ve uygulamalar genelinde sürekli zafiyet taraması yapan otomatik güvenlik tarayıcınız AWS Inspector ile zor değildir; saldırıların bir adım önünde kalmanızı sağlar.
Yapabileceğiniz bir diğer şey de yama yönetimini sağlamlaştırmak için değiştirilemez altyapıyı benimsemektir. Örneğin, sunucuları onarmak yerine güncellenmiş AMI’lerden yeni örneklerle canlı sunucuları değiştirebilirsiniz. Bu, maruz kalma süresini azaltır, tutarlılık sağlar ve yama sorunlarını ortadan kaldırır.
Olay tespiti ve müdahalesini otomatikleştirin
AWS güvenliğinizi güçlendirmenin en akıllı yollarından biri mümkün olduğunca otomasyona gitmektir. Her şeyin güvende olup olmadığını manuel olarak kontrol etmek yerine AWS Security Hub’ı kullanarak ortamınızı güvenlik sorunları için otomatik olarak tarayabilir ve en iyi uygulamalara uyduğunuzdan emin olabilirsiniz. Bir şeyler yanlış görünürse, birinin müdahalesini beklemek zorunda kalmazsınız; AWS Lambda ayarları düzeltmek veya riskli bir sunucuyu izole etmek gibi otomatik olarak harekete geçebilir.
Daha büyük güvenlik olaylarını ele almak için AWS Step Functions ile bir dizi otomatik eylemi düzenleyebilirsiniz. Örneğin, AWS GuardDuty sisteminize girmeye çalışan şüpheli bir IP adresi tespit ederse Lambda, AWS WAF (Web Application Firewall) kullanarak bu IP adresini anında engelleyebilir. Tüm bunlar kimsenin parmağını oynatmasına gerek kalmadan gerçekleşir. Böylece tehditler, manuel olarak tepki vermenizden çok daha hızlı tespit edilip ele alınır.
Bulut ve şirket içi güvenliği birleştirin
Hem bulut hizmetlerini hem de kendi şirket içi sunucularını kullanan işletmeler için güvenliği yönetmek zorlu olabilir. Bu gibi durumlarda SIEM (Security Information and Event Management) sistemleri ve AWS Security Hub gibi çözümlerden yararlanabilirsiniz.
Bu teknolojiler tüm güvenlik verilerinizi tek bir yerde konsolide eder; böylece hem şirket içi hem de bulut sistemlerinizin durumunu, kritik hiçbir şeyi gözden kaçırmadan izleyebilirsiniz.
AWS Güvenliği Nihai Kontrol Listesi
IAM En İyi Uygulamaları
✔️ IAM kullanıcıları yerine IAM rolleri kullanın
✔️ Tüm ayrıcalıklı hesaplarda MFA’yı zorunlu kılın
✔️ En az ayrıcalık ilkesini (PoLP) uygulayın
Günlük Kaydı ve İzleme
✔️ AWS CloudTrail ve GuardDuty’yi etkinleştirin
✔️ VPC Flow Logs’u izleyin ve günlük şifrelemeyi etkinleştirin
Veri Koruma ve Şifreleme
✔️ Tüm hassas verileri AWS KMS kullanarak şifreleyin
✔️ Genel erişimi engellemek için S3 kova ilkelerini kullanın
Otomatikleştirilmiş Güvenlik
✔️ AWS Config ve Security Hub uygulayın
✔️ Otomatik güvenlik yanıtları için Lambda işlevleri kullanın
Sonuç
AWS ortamınızı güvenceye almak tek seferlik bir görev değil, sürekli bir süreçtir. Bu en iyi uygulamaları izleyerek verilerinizi, uygulamalarınızı ve altyapınızı olası tehditlere karşı koruyabilirsiniz. Unutmayın, AWS araçları sağlar ancak onları etkili bir şekilde kullanmak size bağlıdır.
Güvenli bir bulut ortamı yalnızca işletmenizi korumakla kalmaz, aynı zamanda müşterilerinizin güvenini kazanır ve size rekabet avantajı sağlar. Bu uygulamaları hayata geçirmek için zaman ayırın; AWS güvenliğinde ustalaşma yolunda iyi bir ilerleme kaydedeceksiniz.
Sorularınız mı var veya başlamanıza yardım mı gerekiyor? Bulut savunmanızı otomatikleştirmek ve optimize etmek için size özel çözümler sunuyoruz. Bugün bir demo talep edin ve bulut ortamınızı ölçekli şekilde nasıl güvenceye alabileceğimizi keşfedin.





İşletmelerin giderek buluta taşınmasıyla güvenlik en önemli öncelik haline geldi. Amazon Web Services (AWS) son derece güvenli bir bulut altyapısı sağlar, ancak AWS ortamınızı güvenceye almak paylaşılan bir sorumluluktur.
Bu rehberde, kimlik ve izin yönetiminden uyumluluk ve olay müdahalesini otomatikleştirmeye kadar AWS güvenliğinin en iyi uygulamalarını inceleyeceğiz. İster bir AWS mimarı, ister güvenlik mühendisi, ister iş lideri olun, bu en iyi uygulamalar bulut ortamınızı etkili bir şekilde korumanıza yardımcı olacaktır.
AWS Bulut Güvenliğini Anlamak
Öncelikle AWS bulut güvenliğinin gerçekte ne anlama geldiğini ve geleneksel şirket içi güvenlik modellerinden nasıl farklılaştığını anlamak önemlidir.
AWS bulut güvenliğinin tanımlanması
AWS; iş yükleri ve uygulamaları geliştirmek, taşımak ve yönetmek için dünyanın en güvenli bulut altyapılarından biri olarak kabul edilir. Bu durum, devlet, sağlık ve finans gibi güvenliğe en duyarlı sektörleri de içeren milyonlarca müşterisi tarafından desteklenmektedir.
Kuruluşların şirket içi altyapıyı kontrol ettiği geleneksel BT güvenliğinin aksine, bulut güvenliği dinamik, dağıtık ve ölçeklenebilir bir ortamda çalışır.
Geleneksel ve Bulut Güvenliği Yaklaşımlarının Karşılaştırılması. Kaynak: Görsel Napkin AI
Paylaşılan sorumluluk modeli
AWS, güvenliğin AWS ile müşterileri arasında ortak bir çaba olduğu paylaşılan sorumluluk modelini benimser. Basitçe söylemek gerekirse, AWS "bulutun güvenliğinden", müşteri ise "bulut içindeki güvenlikten" sorumludur. Yani sağlayıcı olarak AWS tüm fiziksel altyapıdan sorumludur; bunun üzerine müşteri olarak buluta ne ekliyorsak ondan da biz sorumluyuz.
AWS; donanım, yazılım, ağ ve tesisin fiziksel güvenliği de dahil olmak üzere altta yatan altyapının yönetimi ve güvenliğinden sorumludur. Öte yandan müşteriler; misafir işletim sisteminin, uygulama yazılımlarının ve AWS tarafından sağlanan güvenlik grubu güvenlik duvarlarının yapılandırılmasının yönetiminden sorumludur.
Müşterinin sorumlulukları, kullanılan belirli AWS hizmetlerine ve BT ortamına entegrasyona bağlı olarak değişir; ayrıca ilgili yasa ve uyumluluk düzenlemelerini de anlamanız gerekir.
Yaygın bazı yanlış anlamalar:
AWS Güvenliği ve Maliyet Yönetimi Kavramları kursumuz, AWS güvenliğinin karmaşıklıklarını (maliyetlere de odaklanarak) sadeleştirmenize yardımcı olacak önemli bir kaynaktır.
AWS Ortamlarındaki Benzersiz Zorluklar
AWS ortamları hız ve ölçeklenebilirlik sunar, ancak beraberinde yeni bir dizi zorluk da getirir.
Bulut varlık yönetimi
AWS kaynakları hızla oluşturulup kaldırılabildiğinden varlık yönetimi karmaşık hale gelir. Örneğin, EC2 örnekleri, S3 kovaları ve Lambda işlevleri saniyeler içinde oluşturulup devreden çıkarılabilir. Bu ölçeklenebilirlik büyük bir avantaj olmakla birlikte, varlıklarınızın doğru bir envanterini tutmayı da zorlaştırır. Uygun izleme olmadan nelerin çalıştığını—ve nelerin savunmasız olduğunu—gözden kaçırabilirsiniz.
AWS’de örnekler kendi kendine yukarı veya aşağı ölçeklenebilir; sunucusuz işlevler (AWS Lambda gibi) ise yalnızca gerektiğinde çalışır. Bu esneklik harikadır ancak kullanılmayan kaynaklar saldırılar için kolay hedef olduğundan güvenlik riski de yaratır.
Bir sunucu veya depolama alanı oluşturup unutursanız, saldırganlar bunu istismar edebilir. Diğer risk ise güncel bir envanter olmadan güvenlik kontrollerinin tahmine dönüşmesidir; çünkü gerçek zamanlı izleme yoktur.
Peki çözüm nedir? Kaynaklarınızı izlemek için AWS Config’i ve her şeyi düzenli tutmak için AWS Systems Manager’ı kullanmaktır. Bu araçlar, nelerin çalıştığını takip etmenize yardımcı olur; böylece hiçbir şey gözden kaçmaz.
Hibrit/çoklu bulut ortamlarında görünürlük
Birçok kuruluş; şirket içi altyapı, AWS ve Azure gibi diğer bulut sağlayıcılarının bir karışımını kullanır. Bu hibrit veya çoklu bulut yapılandırması kör noktalar oluşturabilir ve tüm varlıklarınızı tutarlı bir şekilde izlemeyi ve güvenceye almayı zorlaştırabilir.
Çözüm olarak merkezi güvenlik izlemesi için AWS Security Hub uygulayın. Ayrıca, ortamlardaki güvenlik olaylarını ilişkilendirmek için Splunk gibi SIEM çözümlerini veya AWS GuardDuty’yi kullanabilirsiniz.
Dinamik zafiyet yönetimi
Bulutta güvenlik tehditleri hızlı hareket eder. Aylarca aynı kalan geleneksel sunucuların aksine bulut ortamları sürekli değişir. Örneğin, yeni sunucular devreye girebilir, yapılandırma değişiklikleri olabilir ve zafiyetler aniden ortaya çıkabilir.
MITRE’ın Project Lorelei gibi çalışmalar, saldırganların yeni bulut sunucularını dağıtımdan dakikalar sonra yokladığını ve sürekli izlemenin vazgeçilmez olduğunu gösteriyor. Yeni bir veritabanı dağıttığınızı ve daha kurulumunu bitirmeden otomatik botların içeri girmeye çalıştığını hayal edin.
Sürekli izleme araçları (AWS GuardDuty veya üçüncü taraf tarayıcılar gibi) 7/24 güvenlik görevlileri gibi çalışır ve şüpheli etkinliği anında fark eder. AWS Inspector ile iş yüklerini zafiyetlere karşı tarayabilir, DDoS saldırılarına karşı koruma için AWS Shield’ı etkinleştirebilir ve yamaları AWS Systems Manager Patch Manager ile otomatikleştirebilirsiniz.
Temel AWS Güvenliği En İyi Uygulamaları
Göz önünde bulundurmanız gereken katmanlı ve proaktif stratejiler şunlardır:
Proaktif bir güvenlik duruşu benimseyin
AWS’ye dalmadan önce güvenlik stratejinizi planlamak için zaman ayırın. Yaklaşımınıza rehberlik etmesi için AWS Well-Architected Framework ve CIS Benchmarks gibi çerçeveleri kullanın. Proaktif bir güvenlik duruşu, ileride yaşayacağınız sıkıntıları önleyecektir.
AWS Well-Architected Framework’ü izleyin
AWS Well-Architected Framework, müşteriler ve iş ortakları için mimarileri değerlendirme ve ölçeklenebilir tasarımlar uygulama konusunda tutarlı bir yaklaşım sunar. Çerçeve altı sütun üzerine kuruludur.
AWS Well-Architected Sütunları. Kaynak: Yazarın Görseli
CIS kıyaslarını uygulayın
Center for Internet Security (CIS) AWS Foundations Benchmark, AWS için bir dizi güvenlik yapılandırması en iyi uygulamasıdır. Bunlar IAM ilkelerinden S3 kova izinlerine kadar her şey için güvenlik kontrol listesi gibidir. Ancak tek başına kıyaslar yeterli değildir—uygulanmaları gerekir. AWS Security Hub veya (açık kaynak bir CIS tarayıcısı olan) Prowler gibi araçlar ortamınızı CIS kurallarına göre otomatik olarak kontrol eder ve boşlukları işaretler.
AWS Ortamlarını Güvenceye Almak için CIS Kıyasları: Görsel Kaynağı: Napkin AI
Kimlik ve Erişim Yönetimini güçlendirin
AWS IAM, erişimi kontrol etmek için kritik öneme sahiptir. Hatalı yapılandırılmış IAM izinleri büyük bir güvenlik riskidir. IAM; AWS kaynaklarına erişimi güvenle yönetmenize ve kontrol etmenize yardımcı olan web hizmetidir. İzinleri IAM ile yöneterek kullanıcıların hangi AWS kaynaklarına erişebileceğini düzenleyebilirsiniz. IAM; kimlerin yetkili (izne sahip) ve doğrulanmış (oturum açmış) olarak kaynakları kullanabileceğini yönetmek için kullanılır.
En az ayrıcalık ilkesini uygulayarak AWS ortamınızı sıkılaştırın—kullanıcılara yalnızca ihtiyaç duydukları asgari izinleri verin. Federated SSO ile erişim kontrolünü basitleştirin ve günlük görevler için asla kök hesabı kullanmayın. Daima güçlü parolaları ve MFA’yı zorunlu kılın; düzenli IAM ilke denetimleri ve kimlik bilgisi döngüleriyle üç aylık denetimler planlayın. Bu basit ama kritik adımlar saldırı yüzeyinizi ciddi ölçüde azaltır.
Bir güvenlik temel çizgisi oluşturun
AWS’de, Kod Olarak Altyapı (IaC) ile uygulanan bir güvenlik temel çizgisi; güvenli, ölçeklenebilir ve tutarlı bir bulut mimarisi temeli sağlar ve en baştan güvenlik ile uyumluluğu garanti eder. Altyapı sağlama ve bakımı otomatikleştirilerek AWS CloudFormation ve Terraform gibi IaC çözümleri güvenlik önlemlerini kodlamanıza ve tutarlı biçimde uygulamanıza olanak tanır.
Güvenlik Temel Çizgisi ve Kod Olarak Altyapı (IaC). Kaynak: Görsel Napkin AI
Altyapı sağlama ve bakımı otomatikleştirilerek bu IaC araçları müşterilerin güvenlik önlemlerini kodlamasını ve tutarlı şekilde uygulamasını sağlar.
Günlük kaydı ve izleme kurun
Yeterli günlük kaydı olmadan güvenlik ihlallerini tespit etmek neredeyse imkânsızdır. Atılabilecek bazı adımlar şunlardır:
En iyi uygulama olarak, bu günlükleri gerçek zamanlı tehdit tespiti için AWS GuardDuty veya bir SIEM (Security Information and Event Management) sistemiyle entegre edin.
Zafiyetleri yönetin ve sistemleri yamalayın
AWS ortamınızı güvenli tutmak, saldırganlar bunlardan yararlanmadan önce zafiyetlerin önünde olmayı gerektirir. Bu, EC2 örnekleri, konteynerler ve uygulamalar genelinde sürekli zafiyet taraması yapan otomatik güvenlik tarayıcınız AWS Inspector ile zor değildir; saldırıların bir adım önünde kalmanızı sağlar.
Yapabileceğiniz bir diğer şey de yama yönetimini sağlamlaştırmak için değiştirilemez altyapıyı benimsemektir. Örneğin, sunucuları onarmak yerine güncellenmiş AMI’lerden yeni örneklerle canlı sunucuları değiştirebilirsiniz. Bu, maruz kalma süresini azaltır, tutarlılık sağlar ve yama sorunlarını ortadan kaldırır.
Olay tespiti ve müdahalesini otomatikleştirin
AWS güvenliğinizi güçlendirmenin en akıllı yollarından biri mümkün olduğunca otomasyona gitmektir. Her şeyin güvende olup olmadığını manuel olarak kontrol etmek yerine AWS Security Hub’ı kullanarak ortamınızı güvenlik sorunları için otomatik olarak tarayabilir ve en iyi uygulamalara uyduğunuzdan emin olabilirsiniz. Bir şeyler yanlış görünürse, birinin müdahalesini beklemek zorunda kalmazsınız; AWS Lambda ayarları düzeltmek veya riskli bir sunucuyu izole etmek gibi otomatik olarak harekete geçebilir.
Daha büyük güvenlik olaylarını ele almak için AWS Step Functions ile bir dizi otomatik eylemi düzenleyebilirsiniz. Örneğin, AWS GuardDuty sisteminize girmeye çalışan şüpheli bir IP adresi tespit ederse Lambda, AWS WAF (Web Application Firewall) kullanarak bu IP adresini anında engelleyebilir. Tüm bunlar kimsenin parmağını oynatmasına gerek kalmadan gerçekleşir. Böylece tehditler, manuel olarak tepki vermenizden çok daha hızlı tespit edilip ele alınır.
Bulut ve şirket içi güvenliği birleştirin
Hem bulut hizmetlerini hem de kendi şirket içi sunucularını kullanan işletmeler için güvenliği yönetmek zorlu olabilir. Bu gibi durumlarda SIEM (Security Information and Event Management) sistemleri ve AWS Security Hub gibi çözümlerden yararlanabilirsiniz.
Bu teknolojiler tüm güvenlik verilerinizi tek bir yerde konsolide eder; böylece hem şirket içi hem de bulut sistemlerinizin durumunu, kritik hiçbir şeyi gözden kaçırmadan izleyebilirsiniz.
AWS Güvenliği Nihai Kontrol Listesi
IAM En İyi Uygulamaları
✔️ IAM kullanıcıları yerine IAM rolleri kullanın
✔️ Tüm ayrıcalıklı hesaplarda MFA’yı zorunlu kılın
✔️ En az ayrıcalık ilkesini (PoLP) uygulayın
Günlük Kaydı ve İzleme
✔️ AWS CloudTrail ve GuardDuty’yi etkinleştirin
✔️ VPC Flow Logs’u izleyin ve günlük şifrelemeyi etkinleştirin
Veri Koruma ve Şifreleme
✔️ Tüm hassas verileri AWS KMS kullanarak şifreleyin
✔️ Genel erişimi engellemek için S3 kova ilkelerini kullanın
Otomatikleştirilmiş Güvenlik
✔️ AWS Config ve Security Hub uygulayın
✔️ Otomatik güvenlik yanıtları için Lambda işlevleri kullanın
Sonuç
AWS ortamınızı güvenceye almak tek seferlik bir görev değil, sürekli bir süreçtir. Bu en iyi uygulamaları izleyerek verilerinizi, uygulamalarınızı ve altyapınızı olası tehditlere karşı koruyabilirsiniz. Unutmayın, AWS araçları sağlar ancak onları etkili bir şekilde kullanmak size bağlıdır.
Güvenli bir bulut ortamı yalnızca işletmenizi korumakla kalmaz, aynı zamanda müşterilerinizin güvenini kazanır ve size rekabet avantajı sağlar. Bu uygulamaları hayata geçirmek için zaman ayırın; AWS güvenliğinde ustalaşma yolunda iyi bir ilerleme kaydedeceksiniz.
Sorularınız mı var veya başlamanıza yardım mı gerekiyor? Bulut savunmanızı otomatikleştirmek ve optimize etmek için size özel çözümler sunuyoruz. Bugün bir demo talep edin ve bulut ortamınızı ölçekli şekilde nasıl güvenceye alabileceğimizi keşfedin.