Khi ngày càng nhiều doanh nghiệp chuyển dịch lên đám mây, bảo mật trở thành ưu tiên hàng đầu. Amazon Web Services (AWS) cung cấp hạ tầng đám mây có mức độ bảo mật cao, nhưng việc bảo vệ môi trường AWS của bạn là trách nhiệm được chia sẻ.
Trong hướng dẫn này, chúng tôi sẽ khám phá các thực hành bảo mật AWS tốt nhất—từ quản lý danh tính và quyền truy cập đến tự động hóa tuân thủ và ứng phó sự cố. Dù bạn là kiến trúc sư AWS, kỹ sư bảo mật hay lãnh đạo doanh nghiệp, những thực hành này sẽ giúp bạn bảo vệ môi trường đám mây một cách hiệu quả.
Tìm hiểu về bảo mật đám mây AWS
Điều quan trọng là trước tiên phải hiểu bảo mật đám mây AWS thực sự là gì và nó khác gì so với mô hình bảo mật tại chỗ truyền thống.
Định nghĩa bảo mật đám mây AWS
AWS được xem là hạ tầng đám mây an toàn nhất toàn cầu để phát triển, di chuyển và quản trị khối lượng công việc và ứng dụng. Điều này được bảo chứng bởi hàng triệu khách hàng, bao gồm các ngành có yêu cầu bảo mật cao nhất như chính phủ, y tế và tài chính.
Không giống bảo mật CNTT truyền thống, nơi tổ chức kiểm soát hạ tầng tại chỗ, bảo mật đám mây vận hành trong môi trường động, phân tán và có khả năng mở rộng.
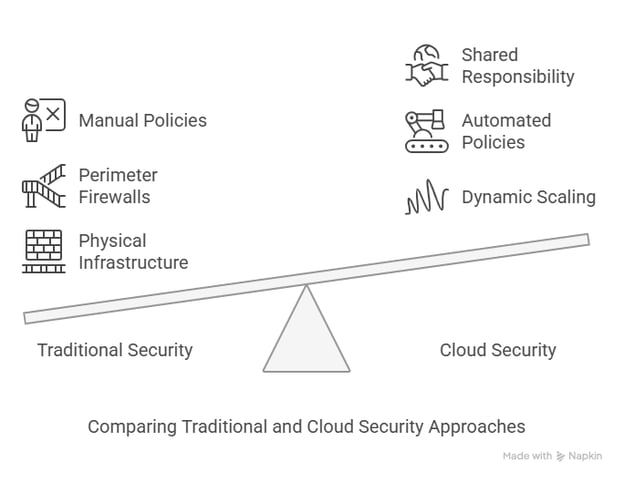
So sánh phương pháp bảo mật truyền thống và bảo mật đám mây. Nguồn: Hình ảnh bởi Napkin AI
Mô hình trách nhiệm chia sẻ
AWS áp dụng mô hình trách nhiệm chia sẻ, nghĩa là bảo mật là nỗ lực chung giữa AWS và khách hàng. Nói đơn giản, AWS chịu trách nhiệm về "bảo mật của đám mây", trong khi khách hàng chịu trách nhiệm về "bảo mật trong đám mây." Điều này có nghĩa là với vai trò nhà cung cấp, AWS chịu trách nhiệm cho toàn bộ hạ tầng vật lý và phía trên đó, bất cứ thứ gì chúng ta bổ sung trong đám mây với tư cách khách hàng thì chúng ta phải chịu trách nhiệm.
AWS chịu trách nhiệm quản lý và bảo vệ hạ tầng nền tảng bao gồm phần cứng, phần mềm, mạng và an ninh vật lý của cơ sở. Ngược lại, khách hàng chịu trách nhiệm quản lý hệ điều hành máy khách, phần mềm ứng dụng và cấu hình tường lửa nhóm bảo mật do AWS cung cấp.
Trách nhiệm của khách hàng thay đổi tùy theo các dịch vụ AWS cụ thể được sử dụng và cách tích hợp vào môi trường CNTT, đồng thời bạn cũng cần hiểu rõ luật pháp và quy định tuân thủ có liên quan.
Một số hiểu lầm phổ biến:
- Hiểu lầm phổ biến là AWS lo liệu mọi thứ. Trên thực tế, khách hàng phải cấu hình chính sách IAM, nhóm bảo mật và mã hóa dữ liệu nhạy cảm.
- Một hiểu lầm khác là dùng cài đặt mặc định là an toàn. Cấu hình mặc định thường thiếu kiểm soát truy cập và ghi nhật ký phù hợp; vì vậy cần thận trọng.
Khóa học Khái niệm Bảo mật và Quản lý chi phí AWS của chúng tôi sẽ là nguồn tài nguyên quan trọng giúp bạn đơn giản hóa các vấn đề phức tạp của bảo mật AWS (đồng thời chú ý đến chi phí).
Những thách thức đặc thù trong môi trường AWS
Môi trường AWS mang lại tốc độ và khả năng mở rộng, nhưng cũng xuất hiện một loạt thách thức mới.
Quản lý tài sản đám mây
Tài nguyên AWS được tạo và xóa rất nhanh, khiến quản lý tài sản trở nên phức tạp. Ví dụ, các tài nguyên như EC2 instance, S3 bucket và hàm Lambda có thể được tạo và ngừng hoạt động trong vài giây. Dù khả năng mở rộng này là một lợi thế lớn, nó cũng làm khó việc duy trì kiểm kê tài sản chính xác. Nếu không theo dõi đúng cách, bạn có thể mất dấu cái gì đang chạy—và cái gì đang dễ bị tấn công.
Trong AWS, các instance có thể tự động tăng/giảm quy mô, và các hàm serverless (như AWS Lambda) chỉ chạy khi cần. Tính linh hoạt này rất tốt, nhưng cũng tạo rủi ro bảo mật vì tài nguyên không sử dụng là mục tiêu dễ bị tấn công.
Nếu bạn khởi tạo máy chủ hoặc lưu trữ rồi quên mất, tin tặc có thể lợi dụng. Rủi ro khác là nếu không có danh mục tài nguyên cập nhật, việc kiểm tra bảo mật trở nên cảm tính vì thiếu giám sát thời gian thực.
Vậy cách khắc phục là gì? Hãy dùng AWS Config để giám sát tài nguyên và AWS Systems Manager để tổ chức mọi thứ. Các công cụ này giúp bạn theo dõi những gì đang chạy để không bỏ sót.
Khả năng quan sát xuyên suốt môi trường kết hợp/đa đám mây
Nhiều tổ chức sử dụng kết hợp hạ tầng tại chỗ, AWS và các nhà cung cấp đám mây khác như Azure. Thiết lập kết hợp hoặc đa đám mây này có thể tạo ra các điểm mù, khiến việc giám sát và bảo vệ tất cả tài sản một cách nhất quán trở nên khó khăn.
Cách khắc phục là triển khai AWS Security Hub để tập trung giám sát bảo mật. Bạn cũng có thể dùng các giải pháp SIEM như Splunk hoặc AWS GuardDuty để liên kết sự kiện bảo mật xuyên suốt các môi trường.
Quản lý lỗ hổng một cách động
Trên đám mây, mối đe dọa bảo mật diễn biến nhanh. Không như máy chủ truyền thống ít thay đổi trong nhiều tháng, môi trường đám mây liên tục biến đổi. Ví dụ, máy chủ mới có thể được khởi tạo, cấu hình có thể thay đổi và lỗ hổng có thể xuất hiện bất ngờ.
Các nghiên cứu như Project Lorelei của MITRE cho thấy kẻ tấn công dò quét máy chủ đám mây mới trong vòng vài phút sau khi triển khai, khiến việc giám sát liên tục trở thành điều bắt buộc. Hãy hình dung bạn triển khai một cơ sở dữ liệu mới và trước khi cấu hình xong, các bot tự động đã cố gắng xâm nhập.
Công cụ giám sát liên tục (như AWS GuardDuty hoặc các trình quét bên thứ ba) hoạt động như bảo vệ 24/7, phát hiện hoạt động đáng ngờ ngay khi nó xảy ra. Bạn cũng có thể dùng AWS Inspector để quét lỗ hổng trên khối lượng công việc, bật AWS Shield để bảo vệ trước tấn công DDoS, và tự động vá bằng AWS Systems Manager Patch Manager.
Các thực hành bảo mật AWS then chốt
Dưới đây là một số chiến lược theo lớp, chủ động mà bạn nên cân nhắc:
Chủ động trong tư thế bảo mật
Trước khi bắt tay vào AWS, hãy dành thời gian lập kế hoạch chiến lược bảo mật. Dùng các khung như AWS Well-Architected Framework và CIS Benchmarks để định hướng. Một tư thế bảo mật chủ động sẽ giúp bạn tránh nhiều rắc rối về sau.
Tuân theo AWS Well-Architected Framework
AWS Well-Architected Framework về thực hành bảo mật tốt nhất cung cấp cách tiếp cận nhất quán để khách hàng và đối tác đánh giá kiến trúc và triển khai thiết kế có khả năng mở rộng. Khung này được xây dựng quanh sáu trụ cột.
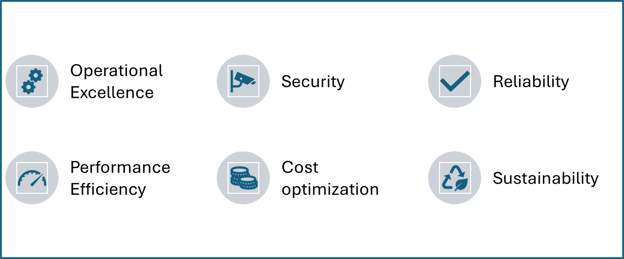
Các trụ cột Well-Architected của AWS. Nguồn: Hình ảnh bởi Tác giả
Áp dụng các tiêu chuẩn CIS
Center for Internet Security (CIS) AWS Foundations Benchmark đóng vai trò như bộ thực hành tốt nhất về cấu hình bảo mật cho AWS. Đây giống như danh sách kiểm tra bảo mật cho mọi thứ từ chính sách IAM đến quyền truy cập S3. Nhưng chỉ tiêu chuẩn thôi là chưa đủ—bạn cần thực thi chúng. Các công cụ như AWS Security Hub hoặc Prowler (trình quét CIS mã nguồn mở) sẽ tự động kiểm tra môi trường của bạn theo các quy tắc CIS và cảnh báo lỗ hổng.
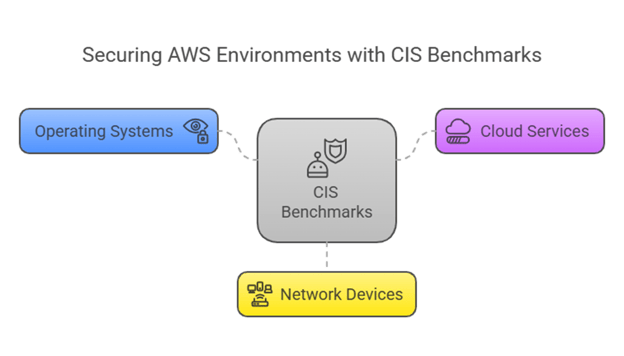
Tiêu chuẩn CIS để bảo vệ môi trường AWS: Nguồn hình: Napkin AI
Tăng cường quản lý danh tính và truy cập
AWS IAM rất quan trọng để kiểm soát truy cập. Quyền IAM cấu hình sai là một rủi ro bảo mật lớn. IAM là dịch vụ web giúp bạn quản lý và kiểm soát truy cập vào tài nguyên AWS một cách an toàn. Bạn có thể điều chỉnh tài nguyên AWS nào người dùng được phép truy cập bằng cách quản lý quyền với IAM. IAM được dùng để quản lý ai được phép (có quyền) và đã xác thực (đăng nhập) để sử dụng tài nguyên.
Khóa chặt môi trường AWS của bạn bằng nguyên tắc đặc quyền tối thiểu—chỉ cấp đúng mức quyền tối thiểu cần thiết. Đơn giản hóa kiểm soát truy cập với SSO liên kết và không bao giờ dùng tài khoản root cho công việc hằng ngày. Luôn áp dụng mật khẩu mạnh và MFA, đồng thời lên lịch đánh giá hàng quý với việc kiểm toán chính sách IAM và xoay vòng thông tin xác thực định kỳ. Những bước cơ bản nhưng quan trọng này giúp giảm mạnh bề mặt tấn công.
Thiết lập đường cơ sở bảo mật
Trên AWS, đường cơ sở bảo mật, được triển khai qua Hạ tầng như Mã (IaC), tạo nền tảng an toàn, có thể mở rộng và đồng nhất cho kiến trúc đám mây của bạn, bảo đảm bảo mật và tuân thủ ngay từ đầu. Bằng cách tự động hóa cung cấp và vận hành hạ tầng, các giải pháp IaC như AWS CloudFormation và Terraform cho phép bạn mã hóa các biện pháp bảo mật và triển khai chúng một cách nhất quán.
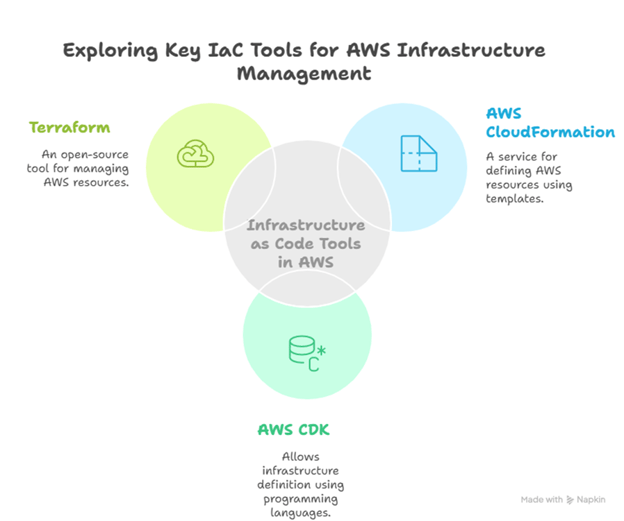
Đường cơ sở bảo mật và Hạ tầng như Mã (IaC). Nguồn: Hình ảnh bởi Napkin AI
Bằng cách tự động hóa cung cấp và vận hành hạ tầng, các công cụ IaC này cho phép khách hàng mã hóa và triển khai biện pháp bảo mật một cách nhất quán.
Thiết lập ghi nhật ký và giám sát
Gần như không thể phát hiện vi phạm bảo mật nếu thiếu nhật ký đầy đủ. Một số bước có thể thực hiện gồm:
- Cấu hình ghi nhật ký DNS để theo dõi yêu cầu tên miền,
- VPC Flow Logs để giám sát lưu lượng mạng, và
- AWS CloudTrail để ghi lại các cuộc gọi API.
Theo thực hành tốt nhất, hãy tích hợp các nhật ký này với AWS GuardDuty hoặc hệ thống SIEM (Quản lý sự kiện và thông tin bảo mật) để phát hiện mối đe dọa theo thời gian thực.
Quản lý lỗ hổng và vá hệ thống
Giữ an toàn cho môi trường AWS đòi hỏi bạn phải chủ động trước lỗ hổng trước khi kẻ tấn công lợi dụng. Điều này không quá khó với AWS Inspector—trình quét bảo mật tự động liên tục quét lỗ hổng trên instance EC2, container và ứng dụng, giúp bạn đi trước các cuộc tấn công.
Một việc khác bạn có thể làm là áp dụng hạ tầng bất biến để vá "chắc như thép". Chẳng hạn, thay vì sửa chữa tại chỗ, bạn thay thế máy chủ đang chạy bằng các instance mới từ AMI đã cập nhật. Cách này giảm thời gian phơi lộ, đảm bảo tính nhất quán và loại bỏ các vấn đề khi vá.
Tự động hóa phát hiện và ứng phó sự cố
Một trong những cách thông minh nhất để tăng cường bảo mật AWS là tự động hóa ở mức tối đa có thể. Thay vì kiểm tra thủ công mọi thứ có an toàn không, bạn có thể dùng AWS Security Hub để tự động quét môi trường, bảo đảm tuân thủ các thực hành tốt nhất. Nếu có dấu hiệu bất thường, bạn không cần chờ người xử lý—AWS Lambda có thể tự động hành động, như sửa cấu hình hoặc cô lập máy chủ rủi ro.
Để xử lý sự cố bảo mật lớn hơn, bạn có thể thiết lập AWS Step Functions để điều phối chuỗi hành động tự động. Ví dụ, nếu AWS GuardDuty phát hiện địa chỉ IP đáng ngờ đang cố xâm nhập hệ thống, Lambda có thể lập tức chặn IP đó bằng AWS WAF (Tường lửa Ứng dụng Web). Tất cả được thực hiện mà không cần can thiệp thủ công. Nhờ vậy, mối đe dọa được phát hiện và xử lý nhanh hơn nhiều so với phản ứng thủ công.
Hợp nhất bảo mật đám mây và tại chỗ
Việc quản lý bảo mật có thể là thách thức với bất kỳ doanh nghiệp nào nếu đồng thời dùng cả dịch vụ đám mây và máy chủ tại chỗ. Trong trường hợp này, bạn có thể sử dụng các giải pháp như hệ thống SIEM (Quản lý sự kiện và thông tin bảo mật) và AWS Security Hub để đơn giản hóa công việc.
Những công nghệ này hợp nhất toàn bộ dữ liệu bảo mật vào một nơi, cho phép bạn giám sát tình trạng cả hệ thống tại chỗ và đám mây mà không bỏ sót điều quan trọng nào.
Danh sách kiểm tra cuối cùng về bảo mật AWS
Thực hành tốt nhất về IAM
✔️ Sử dụng IAM role thay cho IAM user
✔️ Bắt buộc MFA trên tất cả tài khoản đặc quyền
✔️ Áp dụng nguyên tắc đặc quyền tối thiểu (PoLP)
Ghi nhật ký & Giám sát
✔️ Bật AWS CloudTrail và GuardDuty
✔️ Giám sát VPC Flow Logs và bật mã hóa nhật ký
Bảo vệ dữ liệu & Mã hóa
✔️ Mã hóa toàn bộ dữ liệu nhạy cảm bằng AWS KMS
✔️ Dùng chính sách S3 bucket để ngăn truy cập công khai
Bảo mật tự động
✔️ Triển khai AWS Config và Security Hub
✔️ Dùng hàm Lambda cho phản ứng bảo mật tự động
Kết luận
Bảo vệ môi trường AWS của bạn không phải là nhiệm vụ một lần, mà là quá trình liên tục. Bằng cách tuân theo các thực hành tốt nhất này, bạn có thể bảo vệ dữ liệu, ứng dụng và hạ tầng khỏi các mối đe dọa tiềm ẩn. Hãy nhớ, AWS cung cấp công cụ, nhưng bạn mới là người sử dụng chúng một cách hiệu quả.
Môi trường đám mây an toàn không chỉ bảo vệ doanh nghiệp mà còn xây dựng niềm tin với khách hàng và tạo lợi thế cạnh tranh. Vì vậy, hãy dành thời gian triển khai các thực hành này và bạn sẽ tiến gần hơn đến việc làm chủ bảo mật AWS.
Có thắc mắc hoặc cần hỗ trợ khởi đầu? Chúng tôi cung cấp các giải pháp phù hợp để tự động hóa và tối ưu hóa hàng rào bảo vệ đám mây của bạn. Yêu cầu bản demo ngay hôm nay để khám phá cách chúng tôi có thể giúp bảo mật môi trường đám mây của bạn ở quy mô lớn.


Khi ngày càng nhiều doanh nghiệp chuyển dịch lên đám mây, bảo mật trở thành ưu tiên hàng đầu. Amazon Web Services (AWS) cung cấp hạ tầng đám mây có mức độ bảo mật cao, nhưng việc bảo vệ môi trường AWS của bạn là trách nhiệm được chia sẻ.
Trong hướng dẫn này, chúng tôi sẽ khám phá các thực hành bảo mật AWS tốt nhất—từ quản lý danh tính và quyền truy cập đến tự động hóa tuân thủ và ứng phó sự cố. Dù bạn là kiến trúc sư AWS, kỹ sư bảo mật hay lãnh đạo doanh nghiệp, những thực hành này sẽ giúp bạn bảo vệ môi trường đám mây một cách hiệu quả.
Tìm hiểu về bảo mật đám mây AWS
Điều quan trọng là trước tiên phải hiểu bảo mật đám mây AWS thực sự là gì và nó khác gì so với mô hình bảo mật tại chỗ truyền thống.
Định nghĩa bảo mật đám mây AWS
AWS được xem là hạ tầng đám mây an toàn nhất toàn cầu để phát triển, di chuyển và quản trị khối lượng công việc và ứng dụng. Điều này được bảo chứng bởi hàng triệu khách hàng, bao gồm các ngành có yêu cầu bảo mật cao nhất như chính phủ, y tế và tài chính.
Không giống bảo mật CNTT truyền thống, nơi tổ chức kiểm soát hạ tầng tại chỗ, bảo mật đám mây vận hành trong môi trường động, phân tán và có khả năng mở rộng.
So sánh phương pháp bảo mật truyền thống và bảo mật đám mây. Nguồn: Hình ảnh bởi Napkin AI
Mô hình trách nhiệm chia sẻ
AWS áp dụng mô hình trách nhiệm chia sẻ, nghĩa là bảo mật là nỗ lực chung giữa AWS và khách hàng. Nói đơn giản, AWS chịu trách nhiệm về "bảo mật của đám mây", trong khi khách hàng chịu trách nhiệm về "bảo mật trong đám mây." Điều này có nghĩa là với vai trò nhà cung cấp, AWS chịu trách nhiệm cho toàn bộ hạ tầng vật lý và phía trên đó, bất cứ thứ gì chúng ta bổ sung trong đám mây với tư cách khách hàng thì chúng ta phải chịu trách nhiệm.
AWS chịu trách nhiệm quản lý và bảo vệ hạ tầng nền tảng bao gồm phần cứng, phần mềm, mạng và an ninh vật lý của cơ sở. Ngược lại, khách hàng chịu trách nhiệm quản lý hệ điều hành máy khách, phần mềm ứng dụng và cấu hình tường lửa nhóm bảo mật do AWS cung cấp.
Trách nhiệm của khách hàng thay đổi tùy theo các dịch vụ AWS cụ thể được sử dụng và cách tích hợp vào môi trường CNTT, đồng thời bạn cũng cần hiểu rõ luật pháp và quy định tuân thủ có liên quan.
Một số hiểu lầm phổ biến:
Khóa học Khái niệm Bảo mật và Quản lý chi phí AWS của chúng tôi sẽ là nguồn tài nguyên quan trọng giúp bạn đơn giản hóa các vấn đề phức tạp của bảo mật AWS (đồng thời chú ý đến chi phí).
Những thách thức đặc thù trong môi trường AWS
Môi trường AWS mang lại tốc độ và khả năng mở rộng, nhưng cũng xuất hiện một loạt thách thức mới.
Quản lý tài sản đám mây
Tài nguyên AWS được tạo và xóa rất nhanh, khiến quản lý tài sản trở nên phức tạp. Ví dụ, các tài nguyên như EC2 instance, S3 bucket và hàm Lambda có thể được tạo và ngừng hoạt động trong vài giây. Dù khả năng mở rộng này là một lợi thế lớn, nó cũng làm khó việc duy trì kiểm kê tài sản chính xác. Nếu không theo dõi đúng cách, bạn có thể mất dấu cái gì đang chạy—và cái gì đang dễ bị tấn công.
Trong AWS, các instance có thể tự động tăng/giảm quy mô, và các hàm serverless (như AWS Lambda) chỉ chạy khi cần. Tính linh hoạt này rất tốt, nhưng cũng tạo rủi ro bảo mật vì tài nguyên không sử dụng là mục tiêu dễ bị tấn công.
Nếu bạn khởi tạo máy chủ hoặc lưu trữ rồi quên mất, tin tặc có thể lợi dụng. Rủi ro khác là nếu không có danh mục tài nguyên cập nhật, việc kiểm tra bảo mật trở nên cảm tính vì thiếu giám sát thời gian thực.
Vậy cách khắc phục là gì? Hãy dùng AWS Config để giám sát tài nguyên và AWS Systems Manager để tổ chức mọi thứ. Các công cụ này giúp bạn theo dõi những gì đang chạy để không bỏ sót.
Khả năng quan sát xuyên suốt môi trường kết hợp/đa đám mây
Nhiều tổ chức sử dụng kết hợp hạ tầng tại chỗ, AWS và các nhà cung cấp đám mây khác như Azure. Thiết lập kết hợp hoặc đa đám mây này có thể tạo ra các điểm mù, khiến việc giám sát và bảo vệ tất cả tài sản một cách nhất quán trở nên khó khăn.
Cách khắc phục là triển khai AWS Security Hub để tập trung giám sát bảo mật. Bạn cũng có thể dùng các giải pháp SIEM như Splunk hoặc AWS GuardDuty để liên kết sự kiện bảo mật xuyên suốt các môi trường.
Quản lý lỗ hổng một cách động
Trên đám mây, mối đe dọa bảo mật diễn biến nhanh. Không như máy chủ truyền thống ít thay đổi trong nhiều tháng, môi trường đám mây liên tục biến đổi. Ví dụ, máy chủ mới có thể được khởi tạo, cấu hình có thể thay đổi và lỗ hổng có thể xuất hiện bất ngờ.
Các nghiên cứu như Project Lorelei của MITRE cho thấy kẻ tấn công dò quét máy chủ đám mây mới trong vòng vài phút sau khi triển khai, khiến việc giám sát liên tục trở thành điều bắt buộc. Hãy hình dung bạn triển khai một cơ sở dữ liệu mới và trước khi cấu hình xong, các bot tự động đã cố gắng xâm nhập.
Công cụ giám sát liên tục (như AWS GuardDuty hoặc các trình quét bên thứ ba) hoạt động như bảo vệ 24/7, phát hiện hoạt động đáng ngờ ngay khi nó xảy ra. Bạn cũng có thể dùng AWS Inspector để quét lỗ hổng trên khối lượng công việc, bật AWS Shield để bảo vệ trước tấn công DDoS, và tự động vá bằng AWS Systems Manager Patch Manager.
Các thực hành bảo mật AWS then chốt
Dưới đây là một số chiến lược theo lớp, chủ động mà bạn nên cân nhắc:
Chủ động trong tư thế bảo mật
Trước khi bắt tay vào AWS, hãy dành thời gian lập kế hoạch chiến lược bảo mật. Dùng các khung như AWS Well-Architected Framework và CIS Benchmarks để định hướng. Một tư thế bảo mật chủ động sẽ giúp bạn tránh nhiều rắc rối về sau.
Tuân theo AWS Well-Architected Framework
AWS Well-Architected Framework về thực hành bảo mật tốt nhất cung cấp cách tiếp cận nhất quán để khách hàng và đối tác đánh giá kiến trúc và triển khai thiết kế có khả năng mở rộng. Khung này được xây dựng quanh sáu trụ cột.
Các trụ cột Well-Architected của AWS. Nguồn: Hình ảnh bởi Tác giả
Áp dụng các tiêu chuẩn CIS
Center for Internet Security (CIS) AWS Foundations Benchmark đóng vai trò như bộ thực hành tốt nhất về cấu hình bảo mật cho AWS. Đây giống như danh sách kiểm tra bảo mật cho mọi thứ từ chính sách IAM đến quyền truy cập S3. Nhưng chỉ tiêu chuẩn thôi là chưa đủ—bạn cần thực thi chúng. Các công cụ như AWS Security Hub hoặc Prowler (trình quét CIS mã nguồn mở) sẽ tự động kiểm tra môi trường của bạn theo các quy tắc CIS và cảnh báo lỗ hổng.
Tiêu chuẩn CIS để bảo vệ môi trường AWS: Nguồn hình: Napkin AI
Tăng cường quản lý danh tính và truy cập
AWS IAM rất quan trọng để kiểm soát truy cập. Quyền IAM cấu hình sai là một rủi ro bảo mật lớn. IAM là dịch vụ web giúp bạn quản lý và kiểm soát truy cập vào tài nguyên AWS một cách an toàn. Bạn có thể điều chỉnh tài nguyên AWS nào người dùng được phép truy cập bằng cách quản lý quyền với IAM. IAM được dùng để quản lý ai được phép (có quyền) và đã xác thực (đăng nhập) để sử dụng tài nguyên.
Khóa chặt môi trường AWS của bạn bằng nguyên tắc đặc quyền tối thiểu—chỉ cấp đúng mức quyền tối thiểu cần thiết. Đơn giản hóa kiểm soát truy cập với SSO liên kết và không bao giờ dùng tài khoản root cho công việc hằng ngày. Luôn áp dụng mật khẩu mạnh và MFA, đồng thời lên lịch đánh giá hàng quý với việc kiểm toán chính sách IAM và xoay vòng thông tin xác thực định kỳ. Những bước cơ bản nhưng quan trọng này giúp giảm mạnh bề mặt tấn công.
Thiết lập đường cơ sở bảo mật
Trên AWS, đường cơ sở bảo mật, được triển khai qua Hạ tầng như Mã (IaC), tạo nền tảng an toàn, có thể mở rộng và đồng nhất cho kiến trúc đám mây của bạn, bảo đảm bảo mật và tuân thủ ngay từ đầu. Bằng cách tự động hóa cung cấp và vận hành hạ tầng, các giải pháp IaC như AWS CloudFormation và Terraform cho phép bạn mã hóa các biện pháp bảo mật và triển khai chúng một cách nhất quán.
Đường cơ sở bảo mật và Hạ tầng như Mã (IaC). Nguồn: Hình ảnh bởi Napkin AI
Bằng cách tự động hóa cung cấp và vận hành hạ tầng, các công cụ IaC này cho phép khách hàng mã hóa và triển khai biện pháp bảo mật một cách nhất quán.
Thiết lập ghi nhật ký và giám sát
Gần như không thể phát hiện vi phạm bảo mật nếu thiếu nhật ký đầy đủ. Một số bước có thể thực hiện gồm:
Theo thực hành tốt nhất, hãy tích hợp các nhật ký này với AWS GuardDuty hoặc hệ thống SIEM (Quản lý sự kiện và thông tin bảo mật) để phát hiện mối đe dọa theo thời gian thực.
Quản lý lỗ hổng và vá hệ thống
Giữ an toàn cho môi trường AWS đòi hỏi bạn phải chủ động trước lỗ hổng trước khi kẻ tấn công lợi dụng. Điều này không quá khó với AWS Inspector—trình quét bảo mật tự động liên tục quét lỗ hổng trên instance EC2, container và ứng dụng, giúp bạn đi trước các cuộc tấn công.
Một việc khác bạn có thể làm là áp dụng hạ tầng bất biến để vá "chắc như thép". Chẳng hạn, thay vì sửa chữa tại chỗ, bạn thay thế máy chủ đang chạy bằng các instance mới từ AMI đã cập nhật. Cách này giảm thời gian phơi lộ, đảm bảo tính nhất quán và loại bỏ các vấn đề khi vá.
Tự động hóa phát hiện và ứng phó sự cố
Một trong những cách thông minh nhất để tăng cường bảo mật AWS là tự động hóa ở mức tối đa có thể. Thay vì kiểm tra thủ công mọi thứ có an toàn không, bạn có thể dùng AWS Security Hub để tự động quét môi trường, bảo đảm tuân thủ các thực hành tốt nhất. Nếu có dấu hiệu bất thường, bạn không cần chờ người xử lý—AWS Lambda có thể tự động hành động, như sửa cấu hình hoặc cô lập máy chủ rủi ro.
Để xử lý sự cố bảo mật lớn hơn, bạn có thể thiết lập AWS Step Functions để điều phối chuỗi hành động tự động. Ví dụ, nếu AWS GuardDuty phát hiện địa chỉ IP đáng ngờ đang cố xâm nhập hệ thống, Lambda có thể lập tức chặn IP đó bằng AWS WAF (Tường lửa Ứng dụng Web). Tất cả được thực hiện mà không cần can thiệp thủ công. Nhờ vậy, mối đe dọa được phát hiện và xử lý nhanh hơn nhiều so với phản ứng thủ công.
Hợp nhất bảo mật đám mây và tại chỗ
Việc quản lý bảo mật có thể là thách thức với bất kỳ doanh nghiệp nào nếu đồng thời dùng cả dịch vụ đám mây và máy chủ tại chỗ. Trong trường hợp này, bạn có thể sử dụng các giải pháp như hệ thống SIEM (Quản lý sự kiện và thông tin bảo mật) và AWS Security Hub để đơn giản hóa công việc.
Những công nghệ này hợp nhất toàn bộ dữ liệu bảo mật vào một nơi, cho phép bạn giám sát tình trạng cả hệ thống tại chỗ và đám mây mà không bỏ sót điều quan trọng nào.
Danh sách kiểm tra cuối cùng về bảo mật AWS
Thực hành tốt nhất về IAM
✔️ Sử dụng IAM role thay cho IAM user
✔️ Bắt buộc MFA trên tất cả tài khoản đặc quyền
✔️ Áp dụng nguyên tắc đặc quyền tối thiểu (PoLP)
Ghi nhật ký & Giám sát
✔️ Bật AWS CloudTrail và GuardDuty
✔️ Giám sát VPC Flow Logs và bật mã hóa nhật ký
Bảo vệ dữ liệu & Mã hóa
✔️ Mã hóa toàn bộ dữ liệu nhạy cảm bằng AWS KMS
✔️ Dùng chính sách S3 bucket để ngăn truy cập công khai
Bảo mật tự động
✔️ Triển khai AWS Config và Security Hub
✔️ Dùng hàm Lambda cho phản ứng bảo mật tự động
Kết luận
Bảo vệ môi trường AWS của bạn không phải là nhiệm vụ một lần, mà là quá trình liên tục. Bằng cách tuân theo các thực hành tốt nhất này, bạn có thể bảo vệ dữ liệu, ứng dụng và hạ tầng khỏi các mối đe dọa tiềm ẩn. Hãy nhớ, AWS cung cấp công cụ, nhưng bạn mới là người sử dụng chúng một cách hiệu quả.
Môi trường đám mây an toàn không chỉ bảo vệ doanh nghiệp mà còn xây dựng niềm tin với khách hàng và tạo lợi thế cạnh tranh. Vì vậy, hãy dành thời gian triển khai các thực hành này và bạn sẽ tiến gần hơn đến việc làm chủ bảo mật AWS.
Có thắc mắc hoặc cần hỗ trợ khởi đầu? Chúng tôi cung cấp các giải pháp phù hợp để tự động hóa và tối ưu hóa hàng rào bảo vệ đám mây của bạn. Yêu cầu bản demo ngay hôm nay để khám phá cách chúng tôi có thể giúp bảo mật môi trường đám mây của bạn ở quy mô lớn.