Nu bedrijven steeds vaker naar de cloud migreren, staat beveiliging bovenaan de prioriteitenlijst. Amazon Web Services (AWS) biedt een zeer veilige cloudinfrastructuur, maar het beveiligen van je AWS-omgeving is een gedeelde verantwoordelijkheid.
In deze gids verkennen we AWS-beveiligingsbest practices—van het beheren van identiteiten en rechten tot het automatiseren van compliance en incidentrespons. Of je nu een AWS-architect, security engineer of businessleider bent, deze best practices helpen je je cloudomgeving effectief te beschermen.
AWS-cloudbeveiliging begrijpen
Het is belangrijk eerst te begrijpen wat AWS-cloudbeveiliging precies inhoudt en hoe deze verschilt van traditionele on-premises beveiligingsmodellen.
AWS-cloudbeveiliging definiëren
AWS wordt gezien als de meest veilige wereldwijde cloudinfrastructuur voor het ontwikkelen, migreren en beheren van workloads en applicaties. Dit wordt ondersteund door miljoenen klanten, waaronder de meest beveiligingsbewuste sectoren zoals overheid, gezondheidszorg en financiën.
In tegenstelling tot traditionele IT-beveiliging, waarbij organisaties de on-prem-infrastructuur beheren, opereert cloudbeveiliging in een dynamische, gedistribueerde en schaalbare omgeving.
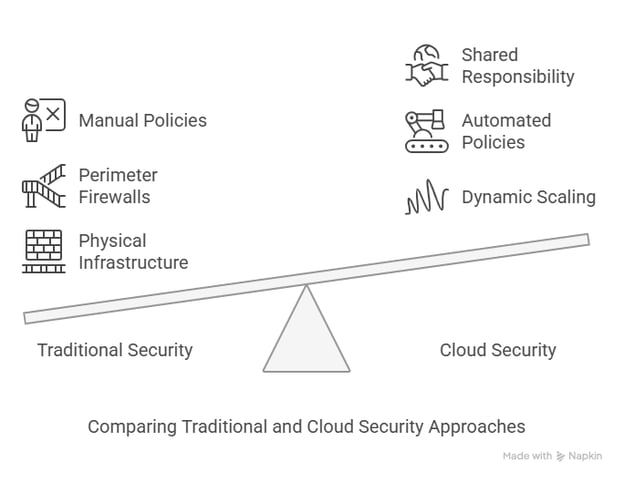
Vergelijking van traditionele en cloudbeveiligingsaanpakken. Bron: afbeelding door Napkin AI
Gedeeld-verantwoordelijkheidsmodel
AWS hanteert het zogenoemde shared responsibility model, wat betekent dat beveiliging een gezamenlijke inspanning is van AWS en zijn klanten. Simpel gezegd: AWS is verantwoordelijk voor de "security of the cloud", terwijl de klant verantwoordelijk is voor de "security in the cloud". Dat wil zeggen: als provider is AWS verantwoordelijk voor alle fysieke infrastructuur, en alles wat wij daarbovenop in de cloud toevoegen als klant, daarvoor zijn wij verantwoordelijk.
AWS neemt de verantwoordelijkheid voor het beheren en beveiligen van de onderliggende infrastructuur, waaronder hardware, software, netwerken en de fysieke beveiliging van de faciliteiten. Klanten zijn daarentegen verantwoordelijk voor het beheren van het gastbesturingssysteem, de applicatiesoftware en de configuratie van door AWS geleverde securitygroup-firewalls.
De verantwoordelijkheden van de klant verschillen per gebruikte AWS-service en de integratie in de IT-omgeving. Ook moet je de relevante wet- en regelgeving rondom compliance begrijpen.
Een paar veelvoorkomende misvattingen:
- Een veelvoorkomende misvatting is dat AWS overal voor zorgt. Het is echter de verantwoordelijkheid van de klant om IAM-beleidsregels en security groups te configureren en gevoelige gegevens te versleutelen.
- Een andere misvatting is dat de standaardinstellingen veilig zijn. Standaardconfiguraties missen vaak goede toegangscontrole en logging; ga hier dus zorgvuldig mee om.
Onze cursus AWS Security and Cost Management Concepts is een belangrijke bron om de complexiteit van AWS-beveiliging te vereenvoudigen (met oog voor kosten).
Unieke uitdagingen in AWS-omgevingen
AWS-omgevingen bieden snelheid en schaalbaarheid, maar brengen ook nieuwe uitdagingen met zich mee.
Cloud asset management
AWS-resources worden razendsnel aangemaakt en verwijderd, waardoor assetmanagement complex wordt. Zo kunnen resources als EC2-instances, S3-buckets en Lambda-functies binnen seconden worden aangemaakt en uitgefaseerd. Die schaalbaarheid is een groot voordeel, maar maakt het ook lastig om een nauwkeurige inventaris van je assets bij te houden. Zonder goede tracking verlies je het overzicht over wat er draait—en wat kwetsbaar is.
In AWS kunnen instances zelfstandig op- of afschalen en serverless functies (zoals AWS Lambda) draaien alleen wanneer nodig. Die flexibiliteit is geweldig, maar creëert ook beveiligingsrisico's omdat ongebruikte resources makkelijke doelwitten zijn.
Als je een server of opslag opzet en hem vervolgens vergeet, kunnen hackers daarvan misbruik maken. Een ander risico is dat beveiligingscontroles giswerk worden zonder actuele inventaris, omdat er geen realtime tracking is.
Wat is dan de oplossing? Gebruik AWS Config om je resources te monitoren en AWS Systems Manager om alles georganiseerd te houden. Met deze tools houd je bij wat er draait, zodat er niets tussendoor glipt.
Zichtbaarheid in hybride/multi-cloudomgevingen
Veel organisaties gebruiken een mix van on-premises infrastructuur, AWS en andere cloudproviders zoals Azure. Zo'n hybride of multi-cloudopzet kan blinde vlekken creëren, waardoor het lastiger wordt om al je assets consistent te monitoren en beveiligen.
De oplossing is om AWS Security Hub te implementeren voor gecentraliseerde securitymonitoring. Je kunt ook SIEM-oplossingen zoals Splunk of AWS GuardDuty gebruiken om security-events over omgevingen heen te correleren.
Dynamisch kwetsbaarhedenbeheer
In de cloud ontwikkelen beveiligingsdreigingen zich snel. In tegenstelling tot traditionele servers die maandenlang ongewijzigd blijven, veranderen cloudomgevingen voortdurend. Nieuwe servers kunnen bijvoorbeeld worden opgestart, configuraties kunnen wijzigen en kwetsbaarheden kunnen plots opduiken.
Studies zoals MITRE’s Project Lorelei laten zien dat aanvallers binnen minuten na deployment nieuwe cloudservers scannen, waardoor continu monitoren onmisbaar is. Stel je voor dat je een nieuwe database uitrolt en nog voordat je klaar bent met instellen, geautomatiseerde bots al proberen in te breken.
Tools voor continue monitoring (zoals AWS GuardDuty of scanners van derden) fungeren als 24/7-beveiligingswachters die verdachte activiteiten op het moment zelf signaleren. Je kunt ook AWS Inspector gebruiken om workloads op kwetsbaarheden te scannen, AWS Shield inschakelen om DDoS-aanvallen te weren en patching automatiseren met AWS Systems Manager Patch Manager.
Belangrijkste AWS-beveiligingsbest practices
Hier zijn enkele gelaagde, proactieve strategieën om te overwegen:
Kies een proactieve securityhouding
Neem de tijd om je beveiligingsstrategie te plannen voordat je in AWS duikt. Gebruik raamwerken zoals het AWS Well-Architected Framework en CIS Benchmarks als leidraad. Een proactieve securityhouding bespaart je later een hoop gedoe.
Volg het AWS Well-Architected Framework
Het AWS Well-Architected Framework voor beveiligingsbest practices biedt een consistente aanpak voor klanten en partners om architecturen te evalueren en schaalbare ontwerpen te implementeren. Het framework is opgebouwd rond zes pijlers.
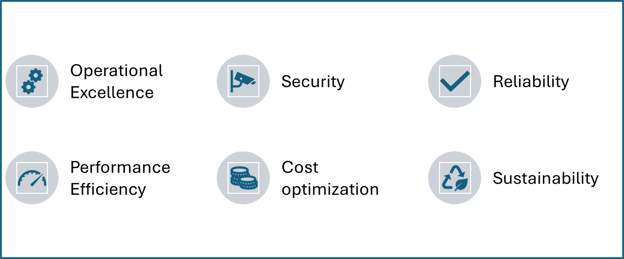
AWS Well-Architected-pijlers. Bron: afbeelding door auteur
Pas CIS-benchmarks toe
De Center for Internet Security (CIS) AWS Foundations Benchmark dient als een set best practices voor beveiligingsconfiguraties in AWS. Ze werken als een beveiligingschecklist voor alles van IAM-beleid tot S3-bucketrechten. Maar benchmarks alleen zijn niet genoeg—je moet ze afdwingen. Tools zoals AWS Security Hub of Prowler (een opensource CIS-scanner) controleren je omgeving automatisch aan de hand van CIS-regels en signaleren hiaten.
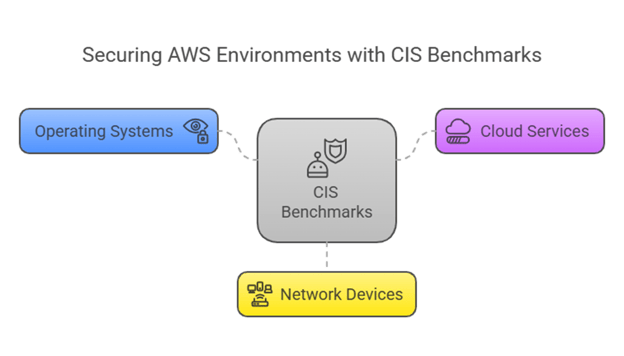
CIS-benchmarks om AWS-omgevingen te beveiligen: bron van afbeelding: Napkin AI
Versterk Identity and Access Management
AWS IAM is cruciaal voor toegangsbeheer. Verkeerd geconfigureerde IAM-rechten vormen een groot beveiligingsrisico. IAM is de webservice die je helpt om veilig toegang tot AWS-resources te beheren en te controleren. Door rechten met IAM te beheren, bepaal je tot welke AWS-resources gebruikers toegang hebben. IAM wordt gebruikt om te beheren wie toestemming heeft en geauthenticeerd (ingelogd) is om resources te gebruiken.
Begrens je AWS-omgeving door het principe van minimale privileges toe te passen—geef gebruikers alleen de strikt noodzakelijke rechten. Maak toegangsbeheer eenvoudiger met federated SSO en gebruik het rootaccount nooit voor dagelijkse taken. Dwing altijd sterke wachtwoorden en MFA af, en plan kwartaalcontroles met regelmatige IAM-beleidsaudits en credential-rotaties. Deze basale maar cruciale stappen verkleinen je aanvalsoppervlak drastisch.
Stel een securitybaseline vast
In AWS zorgt een securitybaseline, geïmplementeerd via Infrastructure as Code (IaC), voor een veilige, schaalbare en uniforme basis voor je cloudarchitectuur, met gegarandeerde beveiliging en compliance vanaf het begin. Door het provisionen en onderhouden van infrastructuur te automatiseren, stellen IaC-oplossingen zoals AWS CloudFormation en Terraform je in staat beveiligingsmaatregelen te codificeren en consistent toe te passen.
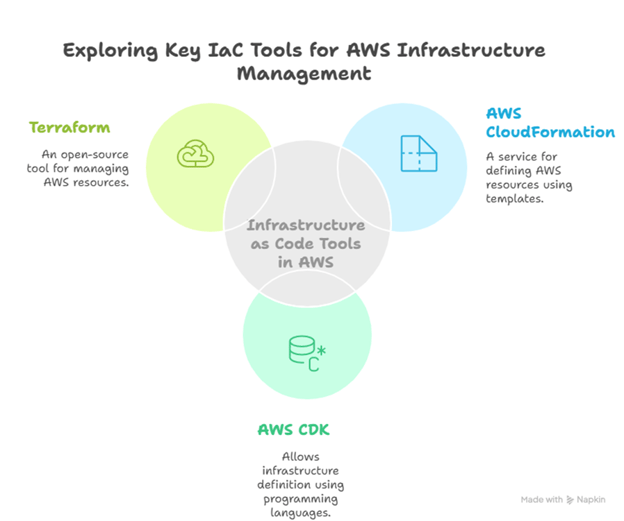
Securitybaseline en Infrastructure as Code (IaC). Bron: afbeelding door Napkin AI
Door het provisionen en onderhouden van infrastructuur te automatiseren, stellen deze IaC-tools klanten in staat beveiligingsmaatregelen te codificeren en consistent te implementeren.
Richt logging en monitoring in
Zonder adequate logging is het vrijwel onmogelijk om security-incidenten te detecteren. Enkele stappen die je kunt nemen:
- Configureer DNS-logging om domeinverzoeken te volgen,
- VPC Flow Logs om netwerkverkeer in de gaten te houden, en
- AWS CloudTrail om API-calls te registreren.
Integreer deze logs bij voorkeur met AWS GuardDuty of een SIEM-systeem (Security Information and Event Management) voor realtime dreigingsdetectie.
Beheer kwetsbaarheden en patch systemen
Je AWS-omgeving veilig houden betekent voorblijven op kwetsbaarheden voordat aanvallers ze kunnen misbruiken. Dat is niet zo moeilijk met AWS Inspector, je automatische securityscanner die continu scant op kwetsbaarheden in EC2-instances, containers en apps, zodat je aanvallen een stap voor blijft.
Verder kun je immutabele infrastructuur adopteren voor waterdicht patchen. Vervang bijvoorbeeld live servers door nieuwe instances op basis van bijgewerkte AMI's in plaats van ze te repareren. Dit verkort de blootstellingstijd, behoudt consistentie en elimineert patchproblemen.
Automatiseer detectie en respons op incidenten
Een van de slimste manieren om je AWS-beveiliging te versterken is zoveel mogelijk automatiseren. In plaats van handmatig te controleren of alles veilig is, kun je AWS Security Hub gebruiken om je omgeving automatisch te scannen op beveiligingsproblemen en te bewaken of je best practices volgt. Als er iets niet klopt, hoef je niet te wachten tot iemand ingrijpt: AWS Lambda kan automatisch actie ondernemen, zoals instellingen herstellen of een risicovolle server isoleren.
Voor grotere security-incidenten kun je AWS Step Functions instellen om een reeks automatische acties te orkestreren. Als AWS GuardDuty bijvoorbeeld een verdacht IP-adres detecteert dat probeert in te breken, kan Lambda dat IP direct blokkeren via AWS WAF (Web Application Firewall). Dit gebeurt allemaal zonder dat iemand iets hoeft te doen. Zo worden dreigingen veel sneller gedetecteerd en afgehandeld dan bij handmatige reactie.
Breng cloud- en on-prem-beveiliging samen
Voor elk bedrijf kan het een uitdaging zijn om beveiliging te beheren wanneer zowel clouddiensten als eigen on-premises servers worden gebruikt. In zulke gevallen kun je oplossingen zoals SIEM-systemen (Security Information and Event Management) en AWS Security Hub inzetten om het makkelijker te maken.
Deze technologieën bundelen al je securitydata op één plek, zodat je de status van zowel je on-premises als je cloudsystemen kunt monitoren zonder iets belangrijks te missen.
AWS-beveiliging: definitieve checklist
IAM-best practices
✔️ Gebruik IAM-rollen in plaats van IAM-gebruikers
✔️ Dwing MFA af op alle bevoorrechte accounts
✔️ Pas het principe van minimale privileges (PoLP) toe
Logging & monitoring
✔️ Schakel AWS CloudTrail en GuardDuty in
✔️ Monitor VPC Flow Logs en schakel logversleuteling in
Gegevensbescherming & versleuteling
✔️ Versleutel alle gevoelige data met AWS KMS
✔️ Gebruik S3-bucket policies om publieke toegang te voorkomen
Geautomatiseerde beveiliging
✔️ Implementeer AWS Config en Security Hub
✔️ Gebruik Lambda-functies voor geautomatiseerde securityresponses
Conclusie
Het beveiligen van je AWS-omgeving is geen eenmalige taak, maar een continu proces. Door deze best practices te volgen, bescherm je je data, applicaties en infrastructuur tegen potentiële dreigingen. Onthoud: AWS levert de tools, maar jij moet ze effectief gebruiken.
Een veilige cloudomgeving beschermt niet alleen je bedrijf, maar bouwt ook vertrouwen op bij je klanten en geeft je een concurrentievoordeel. Neem dus de tijd om deze praktijken te implementeren, en je bent goed op weg om AWS-beveiliging onder de knie te krijgen.
Vragen of hulp nodig bij de start? We bieden oplossingen op maat om je cloudverdediging te automatiseren en te optimaliseren. Vraag vandaag nog een demo aan om te ontdekken hoe we je cloudomgeving op schaal kunnen beveiligen.




Nu bedrijven steeds vaker naar de cloud migreren, staat beveiliging bovenaan de prioriteitenlijst. Amazon Web Services (AWS) biedt een zeer veilige cloudinfrastructuur, maar het beveiligen van je AWS-omgeving is een gedeelde verantwoordelijkheid.
In deze gids verkennen we AWS-beveiligingsbest practices—van het beheren van identiteiten en rechten tot het automatiseren van compliance en incidentrespons. Of je nu een AWS-architect, security engineer of businessleider bent, deze best practices helpen je je cloudomgeving effectief te beschermen.
AWS-cloudbeveiliging begrijpen
Het is belangrijk eerst te begrijpen wat AWS-cloudbeveiliging precies inhoudt en hoe deze verschilt van traditionele on-premises beveiligingsmodellen.
AWS-cloudbeveiliging definiëren
AWS wordt gezien als de meest veilige wereldwijde cloudinfrastructuur voor het ontwikkelen, migreren en beheren van workloads en applicaties. Dit wordt ondersteund door miljoenen klanten, waaronder de meest beveiligingsbewuste sectoren zoals overheid, gezondheidszorg en financiën.
In tegenstelling tot traditionele IT-beveiliging, waarbij organisaties de on-prem-infrastructuur beheren, opereert cloudbeveiliging in een dynamische, gedistribueerde en schaalbare omgeving.
Vergelijking van traditionele en cloudbeveiligingsaanpakken. Bron: afbeelding door Napkin AI
Gedeeld-verantwoordelijkheidsmodel
AWS hanteert het zogenoemde shared responsibility model, wat betekent dat beveiliging een gezamenlijke inspanning is van AWS en zijn klanten. Simpel gezegd: AWS is verantwoordelijk voor de "security of the cloud", terwijl de klant verantwoordelijk is voor de "security in the cloud". Dat wil zeggen: als provider is AWS verantwoordelijk voor alle fysieke infrastructuur, en alles wat wij daarbovenop in de cloud toevoegen als klant, daarvoor zijn wij verantwoordelijk.
AWS neemt de verantwoordelijkheid voor het beheren en beveiligen van de onderliggende infrastructuur, waaronder hardware, software, netwerken en de fysieke beveiliging van de faciliteiten. Klanten zijn daarentegen verantwoordelijk voor het beheren van het gastbesturingssysteem, de applicatiesoftware en de configuratie van door AWS geleverde securitygroup-firewalls.
De verantwoordelijkheden van de klant verschillen per gebruikte AWS-service en de integratie in de IT-omgeving. Ook moet je de relevante wet- en regelgeving rondom compliance begrijpen.
Een paar veelvoorkomende misvattingen:
Onze cursus AWS Security and Cost Management Concepts is een belangrijke bron om de complexiteit van AWS-beveiliging te vereenvoudigen (met oog voor kosten).
Unieke uitdagingen in AWS-omgevingen
AWS-omgevingen bieden snelheid en schaalbaarheid, maar brengen ook nieuwe uitdagingen met zich mee.
Cloud asset management
AWS-resources worden razendsnel aangemaakt en verwijderd, waardoor assetmanagement complex wordt. Zo kunnen resources als EC2-instances, S3-buckets en Lambda-functies binnen seconden worden aangemaakt en uitgefaseerd. Die schaalbaarheid is een groot voordeel, maar maakt het ook lastig om een nauwkeurige inventaris van je assets bij te houden. Zonder goede tracking verlies je het overzicht over wat er draait—en wat kwetsbaar is.
In AWS kunnen instances zelfstandig op- of afschalen en serverless functies (zoals AWS Lambda) draaien alleen wanneer nodig. Die flexibiliteit is geweldig, maar creëert ook beveiligingsrisico's omdat ongebruikte resources makkelijke doelwitten zijn.
Als je een server of opslag opzet en hem vervolgens vergeet, kunnen hackers daarvan misbruik maken. Een ander risico is dat beveiligingscontroles giswerk worden zonder actuele inventaris, omdat er geen realtime tracking is.
Wat is dan de oplossing? Gebruik AWS Config om je resources te monitoren en AWS Systems Manager om alles georganiseerd te houden. Met deze tools houd je bij wat er draait, zodat er niets tussendoor glipt.
Zichtbaarheid in hybride/multi-cloudomgevingen
Veel organisaties gebruiken een mix van on-premises infrastructuur, AWS en andere cloudproviders zoals Azure. Zo'n hybride of multi-cloudopzet kan blinde vlekken creëren, waardoor het lastiger wordt om al je assets consistent te monitoren en beveiligen.
De oplossing is om AWS Security Hub te implementeren voor gecentraliseerde securitymonitoring. Je kunt ook SIEM-oplossingen zoals Splunk of AWS GuardDuty gebruiken om security-events over omgevingen heen te correleren.
Dynamisch kwetsbaarhedenbeheer
In de cloud ontwikkelen beveiligingsdreigingen zich snel. In tegenstelling tot traditionele servers die maandenlang ongewijzigd blijven, veranderen cloudomgevingen voortdurend. Nieuwe servers kunnen bijvoorbeeld worden opgestart, configuraties kunnen wijzigen en kwetsbaarheden kunnen plots opduiken.
Studies zoals MITRE’s Project Lorelei laten zien dat aanvallers binnen minuten na deployment nieuwe cloudservers scannen, waardoor continu monitoren onmisbaar is. Stel je voor dat je een nieuwe database uitrolt en nog voordat je klaar bent met instellen, geautomatiseerde bots al proberen in te breken.
Tools voor continue monitoring (zoals AWS GuardDuty of scanners van derden) fungeren als 24/7-beveiligingswachters die verdachte activiteiten op het moment zelf signaleren. Je kunt ook AWS Inspector gebruiken om workloads op kwetsbaarheden te scannen, AWS Shield inschakelen om DDoS-aanvallen te weren en patching automatiseren met AWS Systems Manager Patch Manager.
Belangrijkste AWS-beveiligingsbest practices
Hier zijn enkele gelaagde, proactieve strategieën om te overwegen:
Kies een proactieve securityhouding
Neem de tijd om je beveiligingsstrategie te plannen voordat je in AWS duikt. Gebruik raamwerken zoals het AWS Well-Architected Framework en CIS Benchmarks als leidraad. Een proactieve securityhouding bespaart je later een hoop gedoe.
Volg het AWS Well-Architected Framework
Het AWS Well-Architected Framework voor beveiligingsbest practices biedt een consistente aanpak voor klanten en partners om architecturen te evalueren en schaalbare ontwerpen te implementeren. Het framework is opgebouwd rond zes pijlers.
AWS Well-Architected-pijlers. Bron: afbeelding door auteur
Pas CIS-benchmarks toe
De Center for Internet Security (CIS) AWS Foundations Benchmark dient als een set best practices voor beveiligingsconfiguraties in AWS. Ze werken als een beveiligingschecklist voor alles van IAM-beleid tot S3-bucketrechten. Maar benchmarks alleen zijn niet genoeg—je moet ze afdwingen. Tools zoals AWS Security Hub of Prowler (een opensource CIS-scanner) controleren je omgeving automatisch aan de hand van CIS-regels en signaleren hiaten.
CIS-benchmarks om AWS-omgevingen te beveiligen: bron van afbeelding: Napkin AI
Versterk Identity and Access Management
AWS IAM is cruciaal voor toegangsbeheer. Verkeerd geconfigureerde IAM-rechten vormen een groot beveiligingsrisico. IAM is de webservice die je helpt om veilig toegang tot AWS-resources te beheren en te controleren. Door rechten met IAM te beheren, bepaal je tot welke AWS-resources gebruikers toegang hebben. IAM wordt gebruikt om te beheren wie toestemming heeft en geauthenticeerd (ingelogd) is om resources te gebruiken.
Begrens je AWS-omgeving door het principe van minimale privileges toe te passen—geef gebruikers alleen de strikt noodzakelijke rechten. Maak toegangsbeheer eenvoudiger met federated SSO en gebruik het rootaccount nooit voor dagelijkse taken. Dwing altijd sterke wachtwoorden en MFA af, en plan kwartaalcontroles met regelmatige IAM-beleidsaudits en credential-rotaties. Deze basale maar cruciale stappen verkleinen je aanvalsoppervlak drastisch.
Stel een securitybaseline vast
In AWS zorgt een securitybaseline, geïmplementeerd via Infrastructure as Code (IaC), voor een veilige, schaalbare en uniforme basis voor je cloudarchitectuur, met gegarandeerde beveiliging en compliance vanaf het begin. Door het provisionen en onderhouden van infrastructuur te automatiseren, stellen IaC-oplossingen zoals AWS CloudFormation en Terraform je in staat beveiligingsmaatregelen te codificeren en consistent toe te passen.
Securitybaseline en Infrastructure as Code (IaC). Bron: afbeelding door Napkin AI
Door het provisionen en onderhouden van infrastructuur te automatiseren, stellen deze IaC-tools klanten in staat beveiligingsmaatregelen te codificeren en consistent te implementeren.
Richt logging en monitoring in
Zonder adequate logging is het vrijwel onmogelijk om security-incidenten te detecteren. Enkele stappen die je kunt nemen:
Integreer deze logs bij voorkeur met AWS GuardDuty of een SIEM-systeem (Security Information and Event Management) voor realtime dreigingsdetectie.
Beheer kwetsbaarheden en patch systemen
Je AWS-omgeving veilig houden betekent voorblijven op kwetsbaarheden voordat aanvallers ze kunnen misbruiken. Dat is niet zo moeilijk met AWS Inspector, je automatische securityscanner die continu scant op kwetsbaarheden in EC2-instances, containers en apps, zodat je aanvallen een stap voor blijft.
Verder kun je immutabele infrastructuur adopteren voor waterdicht patchen. Vervang bijvoorbeeld live servers door nieuwe instances op basis van bijgewerkte AMI's in plaats van ze te repareren. Dit verkort de blootstellingstijd, behoudt consistentie en elimineert patchproblemen.
Automatiseer detectie en respons op incidenten
Een van de slimste manieren om je AWS-beveiliging te versterken is zoveel mogelijk automatiseren. In plaats van handmatig te controleren of alles veilig is, kun je AWS Security Hub gebruiken om je omgeving automatisch te scannen op beveiligingsproblemen en te bewaken of je best practices volgt. Als er iets niet klopt, hoef je niet te wachten tot iemand ingrijpt: AWS Lambda kan automatisch actie ondernemen, zoals instellingen herstellen of een risicovolle server isoleren.
Voor grotere security-incidenten kun je AWS Step Functions instellen om een reeks automatische acties te orkestreren. Als AWS GuardDuty bijvoorbeeld een verdacht IP-adres detecteert dat probeert in te breken, kan Lambda dat IP direct blokkeren via AWS WAF (Web Application Firewall). Dit gebeurt allemaal zonder dat iemand iets hoeft te doen. Zo worden dreigingen veel sneller gedetecteerd en afgehandeld dan bij handmatige reactie.
Breng cloud- en on-prem-beveiliging samen
Voor elk bedrijf kan het een uitdaging zijn om beveiliging te beheren wanneer zowel clouddiensten als eigen on-premises servers worden gebruikt. In zulke gevallen kun je oplossingen zoals SIEM-systemen (Security Information and Event Management) en AWS Security Hub inzetten om het makkelijker te maken.
Deze technologieën bundelen al je securitydata op één plek, zodat je de status van zowel je on-premises als je cloudsystemen kunt monitoren zonder iets belangrijks te missen.
AWS-beveiliging: definitieve checklist
IAM-best practices
✔️ Gebruik IAM-rollen in plaats van IAM-gebruikers
✔️ Dwing MFA af op alle bevoorrechte accounts
✔️ Pas het principe van minimale privileges (PoLP) toe
Logging & monitoring
✔️ Schakel AWS CloudTrail en GuardDuty in
✔️ Monitor VPC Flow Logs en schakel logversleuteling in
Gegevensbescherming & versleuteling
✔️ Versleutel alle gevoelige data met AWS KMS
✔️ Gebruik S3-bucket policies om publieke toegang te voorkomen
Geautomatiseerde beveiliging
✔️ Implementeer AWS Config en Security Hub
✔️ Gebruik Lambda-functies voor geautomatiseerde securityresponses
Conclusie
Het beveiligen van je AWS-omgeving is geen eenmalige taak, maar een continu proces. Door deze best practices te volgen, bescherm je je data, applicaties en infrastructuur tegen potentiële dreigingen. Onthoud: AWS levert de tools, maar jij moet ze effectief gebruiken.
Een veilige cloudomgeving beschermt niet alleen je bedrijf, maar bouwt ook vertrouwen op bij je klanten en geeft je een concurrentievoordeel. Neem dus de tijd om deze praktijken te implementeren, en je bent goed op weg om AWS-beveiliging onder de knie te krijgen.
Vragen of hulp nodig bij de start? We bieden oplossingen op maat om je cloudverdediging te automatiseren en te optimaliseren. Vraag vandaag nog een demo aan om te ontdekken hoe we je cloudomgeving op schaal kunnen beveiligen.