
कोर्स
AWS Security और Cost Management Concepts
3 घंटा
10.9K
जैसे-जैसे व्यवसाय तेजी से क्लाउड पर माइग्रेट कर रहे हैं, सुरक्षा सर्वोच्च प्राथमिकता बन गई है। Amazon Web Services (AWS) एक अत्यधिक सुरक्षित क्लाउड अवसंरचना प्रदान करता है, लेकिन आपके AWS वातावरण की सुरक्षा एक साझा जिम्मेदारी है।
इस गाइड में, हम AWS सुरक्षा सर्वोत्तम प्रथाओं की जाँच करेंगे—पहचान और अनुमति प्रबंधन से लेकर कंप्लायंस और घटना प्रतिक्रिया के स्वचालन तक। चाहे आप AWS आर्किटेक्ट हों, सुरक्षा इंजीनियर हों, या व्यवसायिक लीडर, ये सर्वोत्तम प्रथाएँ आपको अपने क्लाउड वातावरण की प्रभावी ढंग से रक्षा करने में मदद करेंगी।
सबसे पहले यह समझना महत्वपूर्ण है कि वास्तव में AWS क्लाउड सुरक्षा का अर्थ क्या है और यह पारंपरिक ऑन-प्रेमिस सुरक्षा मॉडलों से कैसे भिन्न है।
AWS को वर्कलोड और एप्लिकेशन के विकास, माइग्रेशन, और प्रबंधन के लिए दुनिया की सबसे सुरक्षित क्लाउड अवसंरचना माना जाता है। यह इसकी लाखों ग्राहकों द्वारा समर्थित है, जिनमें सरकार, स्वास्थ्य सेवा और वित्त जैसे सबसे सुरक्षा-सचेत उद्योग शामिल हैं।
पारंपरिक आईटी सुरक्षा, जहाँ संगठन ऑन-प्रेम अवसंरचना को नियंत्रित करते हैं, के विपरीत, क्लाउड सुरक्षा एक गतिशील, वितरित, और स्केलेबल वातावरण में संचालित होती है।
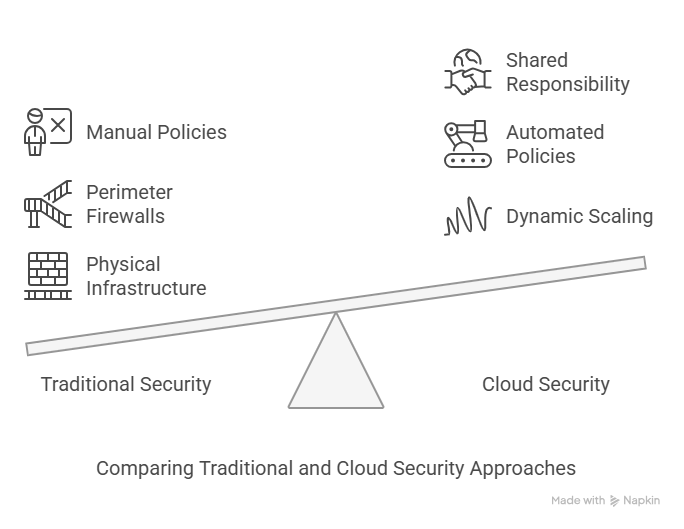
पारंपरिक और क्लाउड सुरक्षा दृष्टिकोणों की तुलना। स्रोत: Napkin AI द्वारा छवि
AWS एक साझा जिम्मेदारी मॉडल का पालन करता है, जिसका अर्थ है कि सुरक्षा AWS और उसके ग्राहकों के बीच एक संयुक्त प्रयास है। सरल शब्दों में, AWS "क्लाउड की सुरक्षा" के लिए जिम्मेदार है, जबकि ग्राहक "क्लाउड में सुरक्षा" के लिए जिम्मेदार हैं। इसका अर्थ यह है कि प्रदाता होने के नाते, AWS सभी भौतिक अवसंरचना के लिए जिम्मेदार है और इसके ऊपर, क्लाउड में हम ग्राहक के रूप में जो भी जोड़ते हैं, उसके लिए हम जिम्मेदार होते हैं।
AWS आधारभूत अवसंरचना—हार्डवेयर, सॉफ्टवेयर, नेटवर्किंग, और सुविधा की भौतिक सुरक्षा—का प्रबंधन और सुरक्षा करने की जिम्मेदारी लेता है। दूसरी ओर, ग्राहक गेस्ट ऑपरेटिंग सिस्टम, एप्लिकेशन सॉफ्टवेयर, और AWS द्वारा प्रदत्त सिक्योरिटी ग्रुप फायरवॉल के कॉन्फ़िगरेशन का प्रबंधन करने के लिए जिम्मेदार होते हैं।
ग्राहक की जिम्मेदारियाँ उपयोग की गई विशिष्ट AWS सेवाओं और आईटी वातावरण में उनके एकीकरण पर निर्भर करती हैं; साथ ही आपको प्रासंगिक कानूनों और कंप्लायंस विनियमों को भी समझना आवश्यक है।
हमारा AWS सुरक्षा और लागत प्रबंधन अवधारणाएँ कोर्स AWS सुरक्षा की जटिलताओं को सरल बनाने में आपकी मदद करने के लिए एक महत्वपूर्ण संसाधन होगा (खर्चों पर नज़र रखते हुए)।
AWS वातावरण गति और स्केलेबिलिटी प्रदान करते हैं, लेकिन वे नई चुनौतियाँ भी पेश करते हैं।
AWS संसाधन तेजी से बनाए और हटाए जाते हैं, जिससे एसेट प्रबंधन जटिल हो जाता है। उदाहरण के लिए, EC2 इंस्टैंसेज़, S3 बकेट्स, और Lambda फ़ंक्शन्स जैसे संसाधन सेकंडों में बनाए और डी-कमीशन किए जा सकते हैं। यह स्केलेबिलिटी एक बड़ा फायदा है, लेकिन इससे आपके एसेट्स की सटीक इन्वेंटरी बनाए रखना चुनौतीपूर्ण हो जाता है। उचित ट्रैकिंग के बिना, आप इस बात से चूक सकते हैं कि क्या चल रहा है—और क्या असुरक्षित है।
AWS में, इंस्टैंसेज़ अपने आप स्केल अप या डाउन हो सकते हैं, और सर्वरलेस फ़ंक्शन्स (जैसे AWS Lambda) केवल आवश्यकता होने पर चलते हैं। यह लचीलापन अच्छा है, लेकिन यह सुरक्षा जोखिम भी पैदा करता है क्योंकि अप्रयुक्त संसाधन हमलों के आसान लक्ष्य बन जाते हैं।
यदि आप कोई सर्वर या स्टोरेज शुरू करते हैं और उसे भूल जाते हैं, तो हैकर्स उसका दुरुपयोग कर सकते हैं। अन्य जोखिम यह है कि अद्यतन इन्वेंटरी के बिना, सुरक्षा जाँच अनुमान पर आधारित हो जाती है क्योंकि रियल-टाइम ट्रैकिंग नहीं होती।
तो समाधान क्या है? AWS Config का उपयोग करके अपने संसाधनों की निगरानी करें और AWS Systems Manager से सब कुछ सुव्यवस्थित रखें। ये उपकरण आपको यह ट्रैक करने में मदद करते हैं कि क्या चल रहा है ताकि कुछ छूट न जाए।
कई संगठन ऑन-प्रेमिस अवसंरचना, AWS, और Azure जैसे अन्य क्लाउड प्रदाताओं का मिश्रण उपयोग करते हैं। यह हाइब्रिड या मल्टी-क्लाउड सेटअप ब्लाइंड स्पॉट्स बना सकता है, जिससे आपके सभी एसेट्स की लगातार निगरानी और सुरक्षा करना कठिन हो जाता है।
समाधान यह है कि केंद्रीकृत सुरक्षा मॉनिटरिंग के लिए AWS Security Hub लागू करें। आप Splunk या AWS GuardDuty जैसी SIEM समाधान का उपयोग करके विभिन्न वातावरणों में सुरक्षा घटनाओं का सहसंबंध भी कर सकते हैं।
क्लाउड में, सुरक्षा खतरों की गति तेज होती है। पारंपरिक सर्वरों के विपरीत जो महीनों तक अपरिवर्तित रहते हैं, क्लाउड वातावरण लगातार बदलते रहते हैं। उदाहरण के लिए, नए सर्वर स्पिन-अप हो सकते हैं, कॉन्फ़िगरेशन में बदलाव हो सकते हैं, और कमजोरियाँ अचानक उभर सकती हैं।
MITRE के प्रोजेक्ट लोरेलाई जैसे अध्ययन दिखाते हैं कि हमलावर नए क्लाउड सर्वरों की तैनाती के मिनटों के भीतर उन पर जाँच-पड़ताल करते हैं, जिससे निरंतर मॉनिटरिंग अपरिहार्य हो जाती है। कल्पना कीजिए कि आपने एक नया डेटाबेस डिप्लॉय किया और उसे सेटअप पूरा करने से पहले ही स्वचालित बॉट्स उसमें घुसने की कोशिश कर रहे हैं।
निरंतर मॉनिटरिंग टूल्स (जैसे AWS GuardDuty या थर्ड-पार्टी स्कैनर) 24/7 सुरक्षा गार्ड की तरह काम करते हैं, संदिग्ध गतिविधि को होते ही पहचान लेते हैं। आप AWS Inspector का उपयोग वर्कलोड्स की कमजोरियों को स्कैन करने के लिए कर सकते हैं, DDoS हमलों से बचाव हेतु AWS Shield सक्षम कर सकते हैं, और AWS Systems Manager Patch Manager से पैचिंग को स्वचालित कर सकते हैं।
यहाँ कुछ परतदार, सक्रिय रणनीतियाँ दी गई हैं जिन पर आपको विचार करना चाहिए:
AWS में उतरने से पहले, अपनी सुरक्षा रणनीति की योजना बनाने के लिए समय निकालें। अपने दृष्टिकोण का मार्गदर्शन करने के लिए AWS Well-Architected Framework और CIS Benchmarks जैसी रूपरेखाओं का उपयोग करें। एक सक्रिय सुरक्षा स्थिति आपको आगे चलकर सिरदर्द से बचाएगी।
AWS Well-Architected Framework सुरक्षा सर्वोत्तम प्रथाओं के लिए ग्राहकों और भागीदारों को आर्किटेक्चर का मूल्यांकन करने और स्केलेबल डिज़ाइनों को लागू करने के लिए एक सुसंगत दृष्टिकोण प्रदान करता है। यह फ्रेमवर्क छह स्तंभों के इर्द-गिर्द बना है।
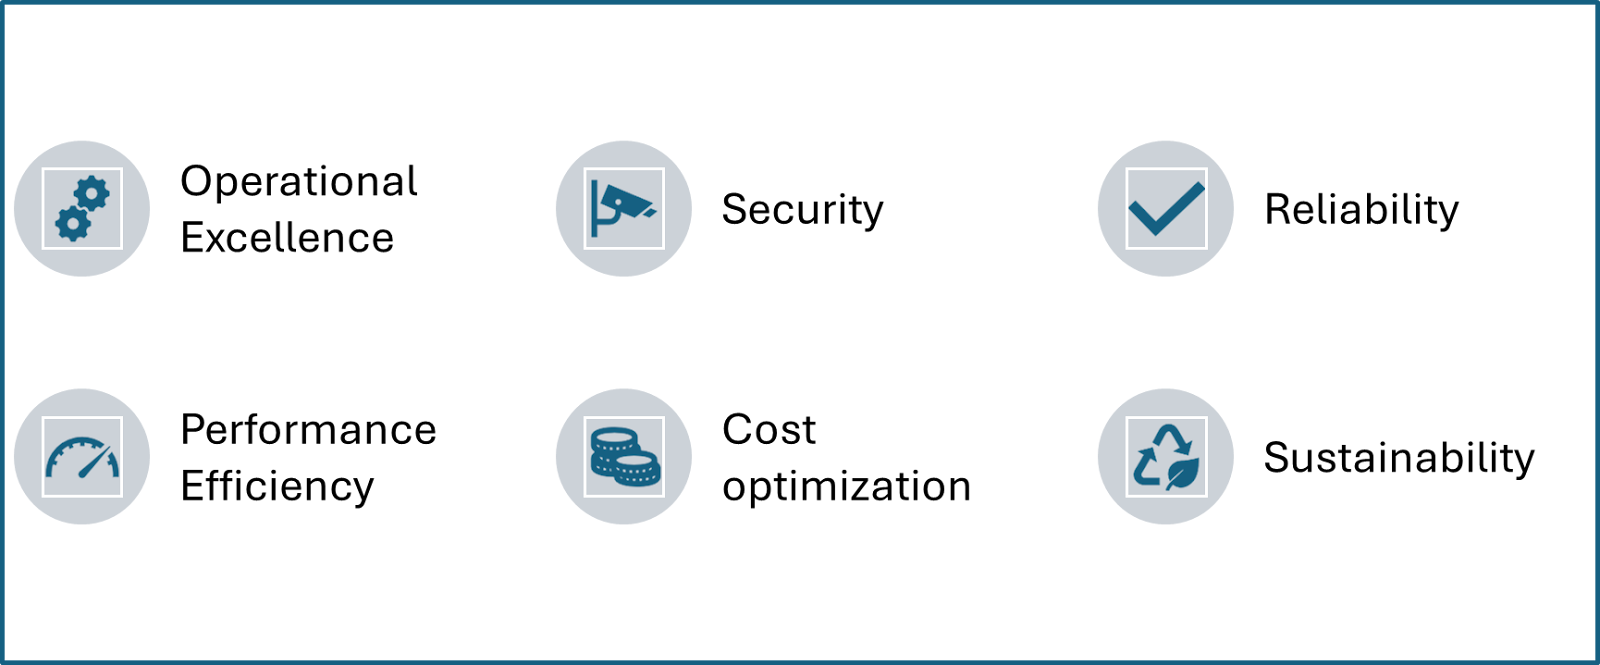
AWS वेल-आर्किटेक्टेड पिलर्स। स्रोत: लेखक द्वारा छवि
Center for Internet Security (CIS) AWS फाउंडेशन बेंचमार्क AWS के लिए सुरक्षा कॉन्फ़िगरेशन सर्वोत्तम प्रथाओं का एक सेट है। ये IAM नीतियों से लेकर S3 बकेट अनुमतियों तक हर चीज़ के लिए एक सुरक्षा चेकलिस्ट की तरह हैं। लेकिन केवल बेंचमार्क पर्याप्त नहीं हैं—उन्हें लागू करना पड़ता है। AWS Security Hub या Prowler (एक ओपन-सोर्स CIS स्कैनर) जैसे टूल आपके वातावरण को स्वचालित रूप से CIS नियमों के अनुरूप जाँचते हैं और अंतरालों को फ़्लैग करते हैं।
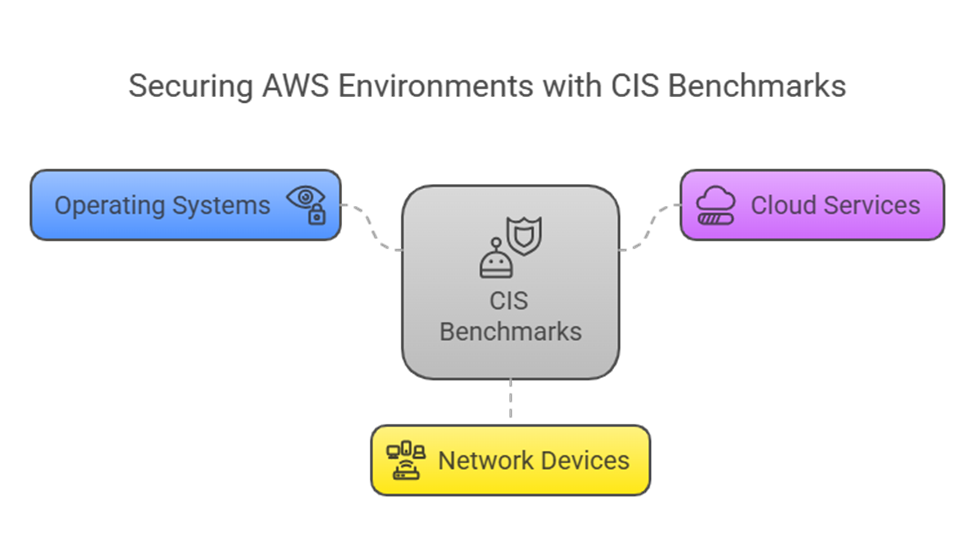
AWS वातावरण को सुरक्षित करने के लिए CIS बेंचमार्क: छवि का स्रोत: Napkin AI
AWS IAM एक्सेस नियंत्रित करने के लिए अत्यंत महत्वपूर्ण है। गलत तरीके से कॉन्फ़िगर की गई IAM अनुमतियाँ एक बड़ा सुरक्षा जोखिम हैं। IAM वह वेब सेवा है जो आपको AWS संसाधनों तक सुरक्षित रूप से पहुँच प्रबंधित और नियंत्रित करने में मदद करती है। आप IAM के साथ अनुमतियाँ प्रबंधित करके यह नियंत्रित कर सकते हैं कि उपयोगकर्ता किन AWS संसाधनों तक पहुँच सकते हैं। IAM का उपयोग यह प्रबंधित करने के लिए किया जाता है कि किन्हें (अनुमतियाँ) दी गई हैं और कौन प्रमाणित (साइन-इन) है ताकि वे संसाधनों का उपयोग कर सकें।
प्रिंसिपल ऑफ लीस्ट प्रिविलेज लागू करके अपने AWS वातावरण को लॉकडाउन करें—उपयोगकर्ताओं को केवल उतनी ही अनुमतियाँ दें जितनी उन्हें अत्यावश्यक हों। फेडरेटेड SSO से एक्सेस नियंत्रण सरल करें और दैनिक कार्यों के लिए कभी भी रूट अकाउंट का उपयोग न करें। हमेशा सशक्त पासवर्ड और MFA लागू करें, और नियमित IAM नीति ऑडिट तथा क्रेडेंशियल रोटेशन के साथ त्रैमासिक ऑडिट निर्धारित करें। ये बुनियादी लेकिन महत्वपूर्ण कदम आपके अटैक सरफेस को काफी कम कर देते हैं।
AWS में, Infrastructure as Code (IaC) के माध्यम से लागू की गई सुरक्षा बेसलाइन आपकी क्लाउड आर्किटेक्चर के लिए एक सुरक्षित, स्केलेबल और एकरूप आधार स्थापित करती है, जो शुरुआत से ही सुरक्षा और कंप्लायंस सुनिश्चित करती है। अवसंरचना प्रोविजनिंग और रखरखाव को स्वचालित करके, AWS CloudFormation और Terraform जैसी IaC समाधान आपको सुरक्षा उपायों को कोडिफाई करने और उन्हें सुसंगत रूप से लागू करने में सक्षम बनाते हैं।
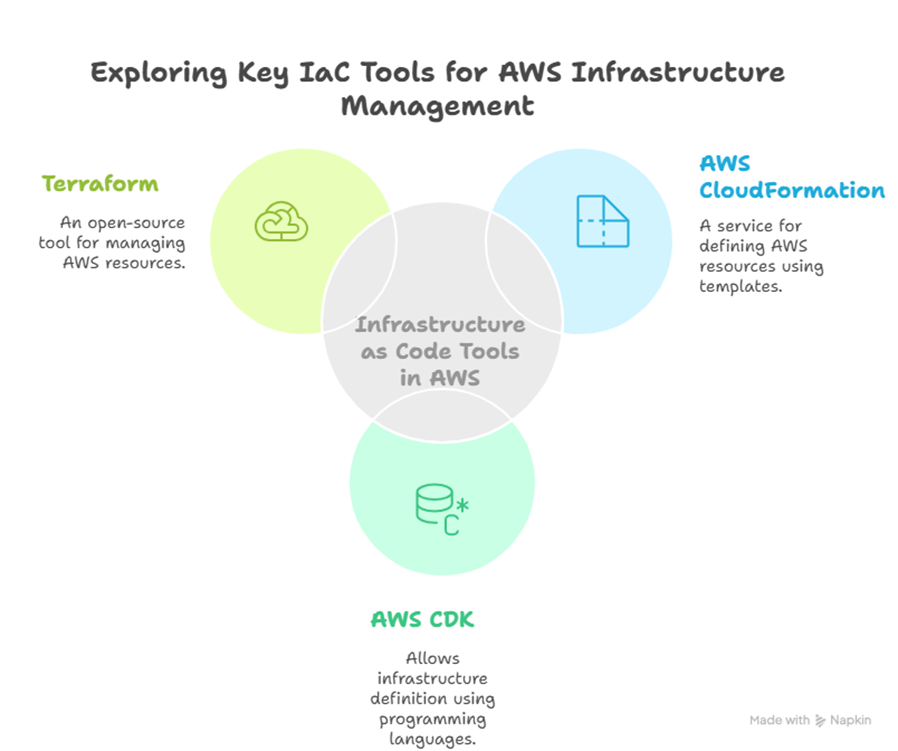
सुरक्षा बेसलाइन और Infrastructure as Code (IaC)। स्रोत: Napkin AI द्वारा छवि
अवसंरचना प्रोविजनिंग और रखरखाव को स्वचालित करके, ये IaC टूल ग्राहकों को सुरक्षा उपायों को लगातार कोडिफाई और लागू करने में सक्षम बनाते हैं।
पर्याप्त लॉगिंग के बिना सुरक्षा उल्लंघनों की पहचान करना लगभग असंभव है। कुछ कदम जो उठाए जा सकते हैं:
सर्वोत्तम प्रथाओं के रूप में, इन लॉग्स को रियल-टाइम थ्रेट डिटेक्शन के लिए AWS GuardDuty या किसी SIEM (Security Information and Event Management) सिस्टम के साथ एकीकृत करें।
अपने AWS वातावरण को सुरक्षित रखने के लिए आवश्यक है कि आप हमलावरों के शोषण से पहले कमजोरियों पर नियंत्रण बनाए रखें। यह AWS Inspector के साथ कठिन नहीं है—आपका स्वचालित सुरक्षा स्कैनर जो EC2 इंस्टैंसेज़, कंटेनर्स, और ऐप्स में कमजोरियों के लिए लगातार स्कैन करता है, जिससे आप हमलों से आगे रहते हैं।
दूसरी बात आप यह कर सकते हैं कि अभेद्य पैचिंग के लिए इम्यूटेबल इंफ्रास्ट्रक्चर अपनाएँ। उदाहरण के लिए, लाइव सर्वरों की मरम्मत करने के बजाय उन्हें अपडेटेड AMIs से नए इंस्टैंसेज़ के साथ बदलें। इससे एक्सपोज़र समय घटता है, सुसंगतता बनी रहती है, और पैच संबंधी समस्याएँ दूर होती हैं।
अपने AWS सुरक्षा को सुदृढ़ करने के सबसे समझदार तरीकों में से एक है यथासंभव स्वचालन। हर चीज़ को मैन्युअली जाँचने के बजाय, आप AWS Security Hub का उपयोग करके अपने वातावरण को सुरक्षा मुद्दों के लिए स्वचालित रूप से स्कैन कर सकते हैं और सुनिश्चित कर सकते हैं कि आप सर्वोत्तम प्रथाओं का पालन कर रहे हैं। यदि कुछ गलत लगता है, तो आपको किसी व्यक्ति के इंतजार की ज़रूरत नहीं—AWS Lambda स्वतः कार्रवाई कर सकता है, जैसे सेटिंग्स ठीक करना या जोखिमपूर्ण सर्वर को अलग करना।
बड़ी सुरक्षा घटनाओं को संभालने के लिए, आप AWS Step Functions सेट कर सकते हैं ताकि स्वचालित कार्रवाइयों की एक श्रृंखला समन्वित हो। उदाहरण के लिए, यदि AWS GuardDuty किसी संदिग्ध IP पते को आपके सिस्टम में घुसने की कोशिश करते हुए पाता है, तो Lambda तुरंत AWS WAF (Web Application Firewall) का उपयोग करके उस IP पते को ब्लॉक कर सकता है। यह सब बिना किसी के हस्तक्षेप के हो जाएगा। इस तरह, खतरों को मैन्युअल प्रतिक्रिया की तुलना में कहीं तेज़ी से पकड़ा और संभाला जाता है।
किसी भी व्यवसाय के लिए सुरक्षा का प्रबंधन करना चुनौतीपूर्ण हो सकता है, यदि वह क्लाउड सेवाओं के साथ-साथ अपने स्वयं के ऑन-प्रेमिस सर्वर भी उपयोग कर रहा हो। ऐसे मामलों में, आप SIEM (Security Information and Event Management) सिस्टम और AWS Security Hub जैसी समाधानों का उपयोग कर सकते हैं ताकि चीज़ें आसान हों।
ये तकनीकें आपकी सारी सुरक्षा डेटा को एक ही स्थान पर समेकित करती हैं, जिससे आप अपने ऑन-प्रेमिस और क्लाउड दोनों सिस्टम्स की स्थिति की निगरानी बिना किसी महत्वपूर्ण चीज़ को नज़रअंदाज़ किए कर सकते हैं।
IAM सर्वोत्तम प्रथाएँ
✔️ IAM यूज़र्स की बजाय IAM रोल्स का उपयोग करें
✔️ सभी विशेषाधिकृत खातों पर MFA लागू करें
✔️ न्यूनतम विशेषाधिकार के सिद्धांत (PoLP) को लागू करें
लॉगिंग और मॉनिटरिंग
✔️ AWS CloudTrail और GuardDuty सक्षम करें
✔️ VPC Flow Logs की निगरानी करें और लॉग एन्क्रिप्शन सक्षम करें
डेटा सुरक्षा और एन्क्रिप्शन
✔️ सभी संवेदनशील डेटा को AWS KMS का उपयोग करके एन्क्रिप्ट करें
✔️ सार्वजनिक पहुँच रोकने के लिए S3 बकेट नीतियों का उपयोग करें
स्वचालित सुरक्षा
✔️ AWS Config और Security Hub लागू करें
✔️ स्वचालित सुरक्षा प्रतिक्रियाओं के लिए Lambda फ़ंक्शन्स का उपयोग करें
अपने AWS वातावरण को सुरक्षित करना एक बार का कार्य नहीं, बल्कि एक सतत प्रक्रिया है। इन सर्वोत्तम प्रथाओं का पालन करके, आप अपने डेटा, एप्लिकेशन, और अवसंरचना को संभावित खतरों से बचा सकते हैं। याद रखें, AWS उपकरण प्रदान करता है, लेकिन उन्हें प्रभावी ढंग से उपयोग करना आपके हाथ में है।
एक सुरक्षित क्लाउड वातावरण न केवल आपके व्यवसाय की रक्षा करता है, बल्कि आपके ग्राहकों के साथ विश्वास भी बनाता है और आपको प्रतिस्पर्धात्मक बढ़त देता है। इसलिए, इन प्रथाओं को लागू करने के लिए समय निकालें, और आप AWS सुरक्षा में महारत हासिल करने की राह पर होंगे।
प्रश्न हैं या शुरुआत करने में मदद चाहिए? हम आपके क्लाउड डिफेन्स को ऑटोमेट और ऑप्टिमाइज़ करने के लिए अनुकूलित समाधान प्रदान करते हैं। आज ही डेमो अनुरोध करें और जानें कि हम बड़े पैमाने पर आपके क्लाउड वातावरण को सुरक्षित करने में कैसे मदद कर सकते हैं।
DataCamp के साथ AWS सीखें
कोर्स
लर्निंग पाथ
कोर्स