随着企业日益向云端迁移,安全已成为首要任务。Amazon Web Services(AWS)提供高度安全的云基础设施,但保护您的 AWS 环境是一项共同责任。
在本指南中,我们将探讨 AWS 安全最佳实践——从管理身份与权限到自动化合规与事件响应。无论您是 AWS 架构师、安全工程师,还是业务领导者,这些最佳实践都将帮助您有效保护云环境。
理解 AWS 云安全
首先要弄清楚 AWS 云安全究竟意味着什么,以及它与传统的本地安全模型有何不同。
定义 AWS 云安全
AWS 被认为是全球范围内用于开发、迁移和管理工作负载与应用的最安全云基础设施之一。这一点得到了其数百万客户的背书,其中包括政府、医疗和金融等对安全要求最高的行业。
与由组织自行控制本地基础设施的传统 IT 安全不同,云安全运行在动态、分布式且可扩展的环境中。
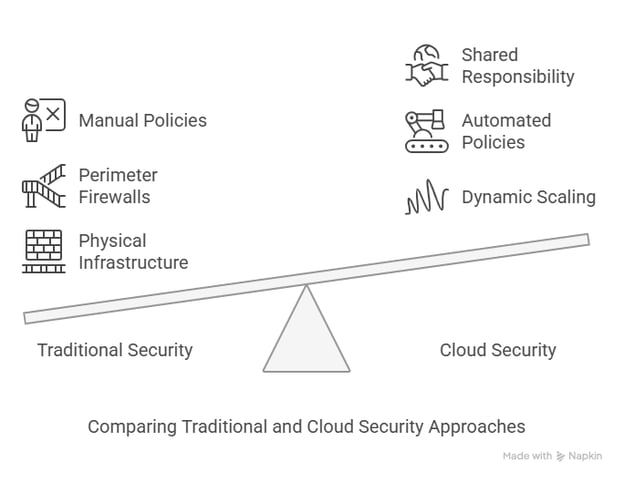
传统与云安全方法的比较。来源:Napkin AI 提供的图片
共享责任模型
AWS 采用所谓的共享责任模型,即安全由 AWS 与其客户共同承担。通俗地说,AWS 负责“云之安全”(security of the cloud),而客户负责“云中之安全”(security in the cloud)。这意味着,作为服务提供商,AWS 负责所有物理基础设施;而在此之上,作为客户我们在云中添加的内容,则需要由我们自行负责。
AWS 负责管理和保护底层基础设施,包括硬件、软件、网络以及机房的物理安全。相对地,客户负责管理来宾操作系统、应用软件,以及 AWS 提供的安全组防火墙的配置。
客户的职责会因所使用的具体 AWS 服务、与 IT 环境的集成方式而异,同时您还需要了解相关法律与合规要求。
一些常见误区:
- 一个常见误区是以为 AWS 会处理一切。实际上,客户需要负责配置 IAM 策略、安全组以及敏感数据加密。
- 另一种误区是默认设置就是安全的。默认配置往往缺乏适当的访问控制和日志记录;因此必须谨慎处理。
我们的 AWS 安全与成本管理概念课程将成为帮助您简化 AWS 安全复杂性的关键资源(同时关注成本)。
AWS 环境中的独特挑战
AWS 环境具备速度与可扩展性,但也带来了一系列新的挑战。
云资产管理
AWS 资源被快速创建和销毁,使资产管理变得复杂。比如,EC2 实例、S3 存储桶和 Lambda 函数都可以在几秒钟内创建和退役。虽然这种可扩展性是巨大优势,但也让维护准确的资产清单变得困难。没有适当的跟踪,您可能会失去对正在运行内容的可见性——以及其暴露点。
在 AWS 中,实例可以自行扩缩容,而无服务器函数(如 AWS Lambda)仅在需要时运行。这种灵活性很好,但也会带来安全风险,因为未使用的资源容易成为攻击目标。
如果您启动了服务器或存储后将其遗忘,黑客可能会加以利用。另一个风险是如果没有最新的资产清单,安全检查就会沦为“猜测”,因为缺乏实时追踪。
那应如何解决?使用 AWS Config 监控资源,并用 AWS Systems Manager 进行统一管理。这些工具可帮助您追踪正在运行的内容,避免疏漏。
跨混合/多云环境的可见性
许多组织同时使用本地基础设施、AWS 以及 Azure 等其他云服务提供商。这种混合或多云架构可能产生盲点,使得难以持续一致地监控并保护所有资产。
解决方案是实施 AWS Security Hub 实现集中式安全监控。您也可以使用 Splunk 等 SIEM 解决方案或 AWS GuardDuty 来关联跨环境的安全事件。
动态漏洞管理
在云中,安全威胁变化迅速。与数月不变的传统服务器不同,云环境持续变化。例如,新服务器可能随时启动、配置可能发生变更,漏洞也可能无中生有地出现。
诸如 MITRE 的 Project Lorelei 等研究表明,攻击者会在新云服务器部署后的数分钟内进行探测,因此持续监控势在必行。想象一下,您刚部署了一个新数据库,尚未完成设置,自动化机器人已开始尝试入侵。
持续监控工具(如 AWS GuardDuty 或第三方扫描器)就像 24/7 的安保人员,一旦出现可疑活动便立即发现。您还可以使用 AWS Inspector 扫描工作负载中的漏洞,启用 AWS Shield 抵御 DDoS 攻击,并通过 AWS Systems Manager Patch Manager 实现补丁自动化。
关键 AWS 安全最佳实践
以下是一些分层且主动的策略,值得您考虑:
采取主动的安全姿态
在深入使用 AWS 之前,请花时间规划您的安全策略。使用 AWS Well-Architected Framework 和 CIS 基准等框架来指导您的方法。主动的安全姿态将为您避免日后的诸多麻烦。
遵循 AWS Well-Architected Framework
AWS Well-Architected Framework 的安全最佳实践为客户和合作伙伴评估架构并实施可扩展设计提供了一致的方法。该框架围绕六大支柱构建。
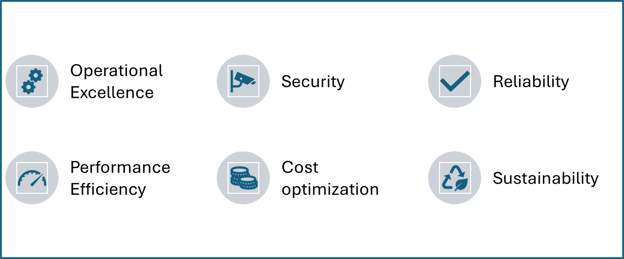
AWS Well-Architected 支柱。来源:作者提供的图片
应用 CIS 基准
互联网安全中心(CIS) AWS 基础基准为 AWS 提供了一套安全配置最佳实践。它类似于涵盖从 IAM 策略到 S3 存储桶权限的安全清单。但仅有基准还不够——您需要强制执行。AWS Security Hub 或 Prowler(开源 CIS 扫描器)等工具可自动根据 CIS 规则检查您的环境并标记差距。
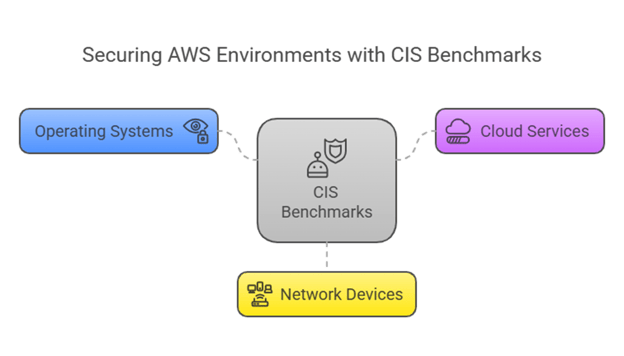
用于保护 AWS 环境的 CIS 基准:图片来源:Napkin AI
强化身份与访问管理
AWS IAM 对访问控制至关重要。配置不当的 IAM 权限是重大的安全风险。IAM 是帮助您安全管理并控制对 AWS 资源访问的 Web 服务。通过使用 IAM 管理权限,您可以规范用户可访问的 AWS 资源。IAM 用于管理谁被允许(拥有权限)且已通过身份验证(已登录)来使用资源。
通过应用最小权限原则来锁定您的 AWS 环境——只授予用户完成工作所需的最低权限。使用联合 SSO 简化访问控制,且切勿将根账户用于日常任务。始终强制执行强密码和 MFA,并安排季度审计,定期开展 IAM 策略审查与凭证轮换。这些基础但关键的步骤能大幅减少攻击面。
建立安全基线
在 AWS 中,通过基础设施即代码(IaC)实施的安全基线,为您的云架构建立一个安全、可扩展且统一的基础,从一开始就确保安全与合规。借助 AWS CloudFormation 和 Terraform 等 IaC 方案自动化基础设施的部署与维护,您可以将安全措施代码化并一致地实施。
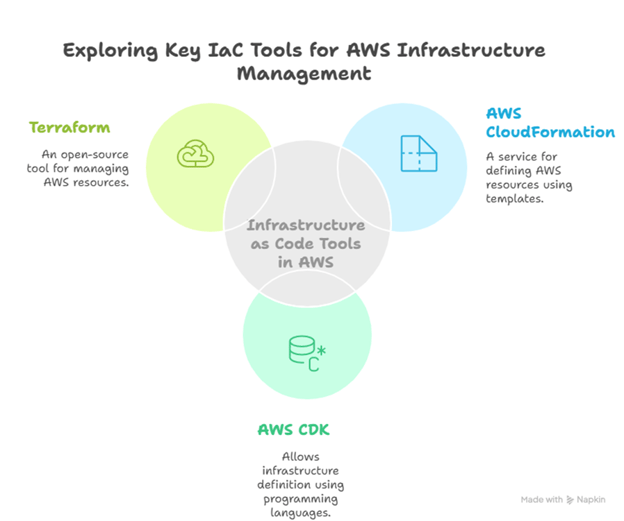
安全基线与基础设施即代码(IaC)。来源:Napkin AI 提供的图片
通过自动化基础设施的部署与维护,这些 IaC 工具使客户能够将安全措施代码化并一致地实施。
启用日志与监控
缺乏充分的日志,几乎不可能识别安全漏洞。可采取的步骤包括:
- 配置 DNS 日志以跟踪域名请求,
- 启用 VPC 流日志以监控网络流量,
- 使用 AWS CloudTrail 记录 API 调用。
作为最佳实践,将这些日志与 AWS GuardDuty 或 SIEM(安全信息与事件管理)系统集成,实现实时威胁检测。
管理漏洞并修补系统
要保持 AWS 环境安全,必须在攻击者利用漏洞之前先行一步。有了 AWS Inspector 这一自动化安全扫描器,持续扫描 EC2 实例、容器和应用中的漏洞并不困难,帮助您先人一步应对攻击。
您还可以采用不可变基础设施来实现更可靠的修补。例如,用基于更新 AMI 的新实例替换在线服务器,而非直接修补它们。这样可降低暴露时间、保持一致性并消除补丁引发的问题。
自动化事件检测与响应
增强 AWS 安全的聪明方法之一是尽可能实现自动化。无需手动检查一切是否安全,您可以使用 AWS Security Hub 自动扫描环境中的安全问题并确保遵循最佳实践。如果发现异常,无需等待人工处理,AWS Lambda 可自动采取行动,例如修复配置或隔离存在风险的服务器。
为处理更严重的安全事件,您可以设置 AWS Step Functions 来编排一系列自动化动作。例如,如果 AWS GuardDuty 发现可疑 IP 试图入侵系统,Lambda 可使用 AWS WAF(Web 应用防火墙)立即阻止该 IP。全程无需人工介入。这样,威胁将被更快速地发现并处置,而不必依赖人工响应。
统一云与本地的安全
对于同时使用云服务与自有本地服务器的企业而言,管理安全可能是一项挑战。在这种情况下,您可以使用 SIEM(安全信息与事件管理)系统和 AWS Security Hub 来简化工作。
这些技术会将所有安全数据整合到一个位置,使您在不遗漏关键事项的前提下,同时监控本地与云端系统的安全状况。
AWS 安全最终清单
IAM 最佳实践
✔️ 优先使用 IAM 角色而非 IAM 用户
✔️ 对所有高权限账户强制启用 MFA
✔️ 应用最小权限原则(PoLP)
日志与监控
✔️ 启用 AWS CloudTrail 和 GuardDuty
✔️ 监控 VPC 流日志并启用日志加密
数据保护与加密
✔️ 使用 AWS KMS 加密所有敏感数据
✔️ 使用 S3 存储桶策略阻止公共访问
安全自动化
✔️ 部署 AWS Config 与 Security Hub
✔️ 使用 Lambda 函数实现自动化安全响应
结语
保护您的 AWS 环境并非一次性任务,而是一个持续过程。遵循这些最佳实践,您可以保护数据、应用与基础设施免受潜在威胁。请记住,AWS 提供工具,但关键在于您如何高效使用它们。
安全的云环境不仅能保护您的业务,还能建立客户信任并带来竞争优势。请花时间落实这些实践,您将迈向精通 AWS 安全的道路。
有疑问或需要入门帮助?我们提供定制化方案,助您自动化并优化云防护。立即申请演示,了解我们如何帮助您大规模保障云环境的安全。


随着企业日益向云端迁移,安全已成为首要任务。Amazon Web Services(AWS)提供高度安全的云基础设施,但保护您的 AWS 环境是一项共同责任。
在本指南中,我们将探讨 AWS 安全最佳实践——从管理身份与权限到自动化合规与事件响应。无论您是 AWS 架构师、安全工程师,还是业务领导者,这些最佳实践都将帮助您有效保护云环境。
理解 AWS 云安全
首先要弄清楚 AWS 云安全究竟意味着什么,以及它与传统的本地安全模型有何不同。
定义 AWS 云安全
AWS 被认为是全球范围内用于开发、迁移和管理工作负载与应用的最安全云基础设施之一。这一点得到了其数百万客户的背书,其中包括政府、医疗和金融等对安全要求最高的行业。
与由组织自行控制本地基础设施的传统 IT 安全不同,云安全运行在动态、分布式且可扩展的环境中。
传统与云安全方法的比较。来源:Napkin AI 提供的图片
共享责任模型
AWS 采用所谓的共享责任模型,即安全由 AWS 与其客户共同承担。通俗地说,AWS 负责“云之安全”(security of the cloud),而客户负责“云中之安全”(security in the cloud)。这意味着,作为服务提供商,AWS 负责所有物理基础设施;而在此之上,作为客户我们在云中添加的内容,则需要由我们自行负责。
AWS 负责管理和保护底层基础设施,包括硬件、软件、网络以及机房的物理安全。相对地,客户负责管理来宾操作系统、应用软件,以及 AWS 提供的安全组防火墙的配置。
客户的职责会因所使用的具体 AWS 服务、与 IT 环境的集成方式而异,同时您还需要了解相关法律与合规要求。
一些常见误区:
我们的 AWS 安全与成本管理概念课程将成为帮助您简化 AWS 安全复杂性的关键资源(同时关注成本)。
AWS 环境中的独特挑战
AWS 环境具备速度与可扩展性,但也带来了一系列新的挑战。
云资产管理
AWS 资源被快速创建和销毁,使资产管理变得复杂。比如,EC2 实例、S3 存储桶和 Lambda 函数都可以在几秒钟内创建和退役。虽然这种可扩展性是巨大优势,但也让维护准确的资产清单变得困难。没有适当的跟踪,您可能会失去对正在运行内容的可见性——以及其暴露点。
在 AWS 中,实例可以自行扩缩容,而无服务器函数(如 AWS Lambda)仅在需要时运行。这种灵活性很好,但也会带来安全风险,因为未使用的资源容易成为攻击目标。
如果您启动了服务器或存储后将其遗忘,黑客可能会加以利用。另一个风险是如果没有最新的资产清单,安全检查就会沦为“猜测”,因为缺乏实时追踪。
那应如何解决?使用 AWS Config 监控资源,并用 AWS Systems Manager 进行统一管理。这些工具可帮助您追踪正在运行的内容,避免疏漏。
跨混合/多云环境的可见性
许多组织同时使用本地基础设施、AWS 以及 Azure 等其他云服务提供商。这种混合或多云架构可能产生盲点,使得难以持续一致地监控并保护所有资产。
解决方案是实施 AWS Security Hub 实现集中式安全监控。您也可以使用 Splunk 等 SIEM 解决方案或 AWS GuardDuty 来关联跨环境的安全事件。
动态漏洞管理
在云中,安全威胁变化迅速。与数月不变的传统服务器不同,云环境持续变化。例如,新服务器可能随时启动、配置可能发生变更,漏洞也可能无中生有地出现。
诸如 MITRE 的 Project Lorelei 等研究表明,攻击者会在新云服务器部署后的数分钟内进行探测,因此持续监控势在必行。想象一下,您刚部署了一个新数据库,尚未完成设置,自动化机器人已开始尝试入侵。
持续监控工具(如 AWS GuardDuty 或第三方扫描器)就像 24/7 的安保人员,一旦出现可疑活动便立即发现。您还可以使用 AWS Inspector 扫描工作负载中的漏洞,启用 AWS Shield 抵御 DDoS 攻击,并通过 AWS Systems Manager Patch Manager 实现补丁自动化。
关键 AWS 安全最佳实践
以下是一些分层且主动的策略,值得您考虑:
采取主动的安全姿态
在深入使用 AWS 之前,请花时间规划您的安全策略。使用 AWS Well-Architected Framework 和 CIS 基准等框架来指导您的方法。主动的安全姿态将为您避免日后的诸多麻烦。
遵循 AWS Well-Architected Framework
AWS Well-Architected Framework 的安全最佳实践为客户和合作伙伴评估架构并实施可扩展设计提供了一致的方法。该框架围绕六大支柱构建。
AWS Well-Architected 支柱。来源:作者提供的图片
应用 CIS 基准
互联网安全中心(CIS) AWS 基础基准为 AWS 提供了一套安全配置最佳实践。它类似于涵盖从 IAM 策略到 S3 存储桶权限的安全清单。但仅有基准还不够——您需要强制执行。AWS Security Hub 或 Prowler(开源 CIS 扫描器)等工具可自动根据 CIS 规则检查您的环境并标记差距。
用于保护 AWS 环境的 CIS 基准:图片来源:Napkin AI
强化身份与访问管理
AWS IAM 对访问控制至关重要。配置不当的 IAM 权限是重大的安全风险。IAM 是帮助您安全管理并控制对 AWS 资源访问的 Web 服务。通过使用 IAM 管理权限,您可以规范用户可访问的 AWS 资源。IAM 用于管理谁被允许(拥有权限)且已通过身份验证(已登录)来使用资源。
通过应用最小权限原则来锁定您的 AWS 环境——只授予用户完成工作所需的最低权限。使用联合 SSO 简化访问控制,且切勿将根账户用于日常任务。始终强制执行强密码和 MFA,并安排季度审计,定期开展 IAM 策略审查与凭证轮换。这些基础但关键的步骤能大幅减少攻击面。
建立安全基线
在 AWS 中,通过基础设施即代码(IaC)实施的安全基线,为您的云架构建立一个安全、可扩展且统一的基础,从一开始就确保安全与合规。借助 AWS CloudFormation 和 Terraform 等 IaC 方案自动化基础设施的部署与维护,您可以将安全措施代码化并一致地实施。
安全基线与基础设施即代码(IaC)。来源:Napkin AI 提供的图片
通过自动化基础设施的部署与维护,这些 IaC 工具使客户能够将安全措施代码化并一致地实施。
启用日志与监控
缺乏充分的日志,几乎不可能识别安全漏洞。可采取的步骤包括:
作为最佳实践,将这些日志与 AWS GuardDuty 或 SIEM(安全信息与事件管理)系统集成,实现实时威胁检测。
管理漏洞并修补系统
要保持 AWS 环境安全,必须在攻击者利用漏洞之前先行一步。有了 AWS Inspector 这一自动化安全扫描器,持续扫描 EC2 实例、容器和应用中的漏洞并不困难,帮助您先人一步应对攻击。
您还可以采用不可变基础设施来实现更可靠的修补。例如,用基于更新 AMI 的新实例替换在线服务器,而非直接修补它们。这样可降低暴露时间、保持一致性并消除补丁引发的问题。
自动化事件检测与响应
增强 AWS 安全的聪明方法之一是尽可能实现自动化。无需手动检查一切是否安全,您可以使用 AWS Security Hub 自动扫描环境中的安全问题并确保遵循最佳实践。如果发现异常,无需等待人工处理,AWS Lambda 可自动采取行动,例如修复配置或隔离存在风险的服务器。
为处理更严重的安全事件,您可以设置 AWS Step Functions 来编排一系列自动化动作。例如,如果 AWS GuardDuty 发现可疑 IP 试图入侵系统,Lambda 可使用 AWS WAF(Web 应用防火墙)立即阻止该 IP。全程无需人工介入。这样,威胁将被更快速地发现并处置,而不必依赖人工响应。
统一云与本地的安全
对于同时使用云服务与自有本地服务器的企业而言,管理安全可能是一项挑战。在这种情况下,您可以使用 SIEM(安全信息与事件管理)系统和 AWS Security Hub 来简化工作。
这些技术会将所有安全数据整合到一个位置,使您在不遗漏关键事项的前提下,同时监控本地与云端系统的安全状况。
AWS 安全最终清单
IAM 最佳实践
✔️ 优先使用 IAM 角色而非 IAM 用户
✔️ 对所有高权限账户强制启用 MFA
✔️ 应用最小权限原则(PoLP)
日志与监控
✔️ 启用 AWS CloudTrail 和 GuardDuty
✔️ 监控 VPC 流日志并启用日志加密
数据保护与加密
✔️ 使用 AWS KMS 加密所有敏感数据
✔️ 使用 S3 存储桶策略阻止公共访问
安全自动化
✔️ 部署 AWS Config 与 Security Hub
✔️ 使用 Lambda 函数实现自动化安全响应
结语
保护您的 AWS 环境并非一次性任务,而是一个持续过程。遵循这些最佳实践,您可以保护数据、应用与基础设施免受潜在威胁。请记住,AWS 提供工具,但关键在于您如何高效使用它们。
安全的云环境不仅能保护您的业务,还能建立客户信任并带来竞争优势。请花时间落实这些实践,您将迈向精通 AWS 安全的道路。
有疑问或需要入门帮助?我们提供定制化方案,助您自动化并优化云防护。立即申请演示,了解我们如何帮助您大规模保障云环境的安全。