Con sempre più aziende che migrano al cloud, la sicurezza è diventata una priorità assoluta. Amazon Web Services (AWS) offre un'infrastruttura cloud altamente sicura, ma mettere in sicurezza il tuo ambiente AWS è una responsabilità condivisa.
In questa guida esploreremo le best practice di sicurezza AWS, dalla gestione di identità e permessi all'automazione di conformità e risposta agli incidenti. Che tu sia un architetto AWS, un security engineer o un business leader, queste best practice ti aiuteranno a proteggere in modo efficace il tuo ambiente cloud.
Capire la sicurezza del cloud AWS
È importante comprendere innanzitutto cosa significa davvero sicurezza del cloud AWS e in cosa differisce dai modelli tradizionali on-premise.
Definire la sicurezza del cloud AWS
AWS è considerata l'infrastruttura cloud globale più sicura per sviluppare, migrare e gestire carichi di lavoro e applicazioni. Questo è confermato da milioni di clienti, incluse le industrie più attente alla sicurezza come pubblica amministrazione, sanità e finanza.
A differenza della sicurezza IT tradizionale, in cui le organizzazioni controllano l'infrastruttura on-premise, la sicurezza nel cloud opera in un ambiente dinamico, distribuito e scalabile.
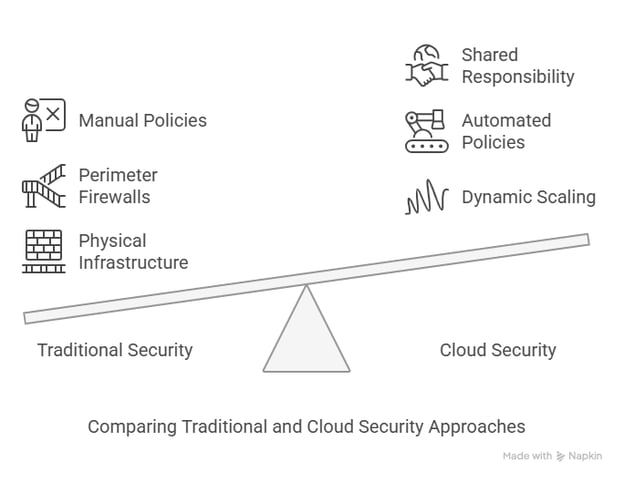
Confronto tra approcci di sicurezza tradizionali e nel cloud. Fonte: immagine di Napkin AI
Modello di responsabilità condivisa
AWS adotta il cosiddetto modello di responsabilità condivisa, secondo cui la sicurezza è uno sforzo congiunto tra AWS e i suoi clienti. In parole semplici, AWS è responsabile della "sicurezza del cloud", mentre il cliente è responsabile della "sicurezza nel cloud". Significa che, in quanto provider, AWS è responsabile di tutta l'infrastruttura fisica e, sopra di essa, tutto ciò che aggiungiamo nel cloud in qualità di clienti è sotto la nostra responsabilità.
AWS si occupa di gestire e proteggere l'infrastruttura sottostante, inclusi hardware, software, networking e sicurezza fisica delle strutture. I clienti, invece, sono responsabili della gestione del sistema operativo guest, del software applicativo e della configurazione dei firewall dei security group forniti da AWS.
Le responsabilità del cliente variano a seconda dei servizi AWS specifici utilizzati e dell'integrazione nell'ambiente IT, e devi anche considerare le leggi e i regolamenti di conformità pertinenti.
Alcuni fraintendimenti comuni:
- È opinione diffusa che AWS si occupi di tutto. In realtà spetta al cliente configurare le policy IAM, i security group e cifrare i dati sensibili.
- Un altro errore comune è credere che le impostazioni predefinite siano sicure. Le configurazioni di default spesso mancano di controlli di accesso e logging adeguati; vanno quindi gestite con attenzione.
Il nostro corso Concetti di sicurezza e gestione dei costi AWS sarà una risorsa importante per aiutarti a semplificare le complessità della sicurezza AWS (con un occhio ai costi).
Sfide uniche negli ambienti AWS
Gli ambienti AWS offrono velocità e scalabilità, ma introducono anche un nuovo set di sfide.
Gestione degli asset nel cloud
Le risorse AWS vengono create e distrutte rapidamente, rendendo la gestione degli asset complessa. Ad esempio, risorse come le istanze EC2, i bucket S3 e le funzioni Lambda possono essere create e dismesse in pochi secondi. Sebbene questa scalabilità sia un enorme vantaggio, rende anche difficile mantenere un inventario accurato dei tuoi asset. Senza un tracciamento adeguato, potresti perdere di vista cosa sta girando e cosa è vulnerabile.
In AWS, le istanze possono scalare autonomamente verso l'alto o verso il basso e le funzioni serverless (come AWS Lambda) vengono eseguite solo quando serve. Questa flessibilità è ottima, ma crea anche rischi di sicurezza perché le risorse inutilizzate sono facili bersagli per gli attacchi.
Se attivi un server o uno storage e poi te ne dimentichi, i malintenzionati possono sfruttarlo. Un altro rischio è che, senza un inventario aggiornato, i controlli di sicurezza diventano tentativi alla cieca perché manca un tracciamento in tempo reale.
Qual è quindi la soluzione? Usare AWS Config per monitorare le tue risorse e AWS Systems Manager per mantenere tutto organizzato. Questi strumenti ti aiutano a tenere traccia di ciò che è in esecuzione, così nulla passa inosservato.
Visibilità negli ambienti ibridi/multi-cloud
Molte organizzazioni utilizzano un mix di infrastrutture on-premise, AWS e altri provider cloud come Azure. Questo setup ibrido o multi-cloud può creare zone d'ombra, rendendo più difficile monitorare e proteggere in modo coerente tutti i tuoi asset.
La soluzione è implementare AWS Security Hub per un monitoraggio centralizzato della sicurezza. Puoi anche usare soluzioni SIEM come Splunk o AWS GuardDuty per correlare gli eventi di sicurezza tra ambienti.
Gestione dinamica delle vulnerabilità
Nel cloud, le minacce si muovono velocemente. A differenza dei server tradizionali che restano invariati per mesi, gli ambienti cloud cambiano continuamente. Ad esempio, possono essere avviati nuovi server, possono avvenire cambiamenti di configurazione e le vulnerabilità possono comparire all'improvviso.
Studi come il Project Lorelei di MITRE mostrano che gli aggressori sondano i nuovi server cloud entro pochi minuti dal deployment, rendendo il monitoraggio continuo imprescindibile. Immagina di distribuire un nuovo database e, prima ancora di completarne la configurazione, bot automatici stanno già tentando di violarlo.
Gli strumenti di monitoraggio continuo (come AWS GuardDuty o scanner di terze parti) agiscono come guardie di sicurezza 24/7, rilevando attività sospette nell'istante in cui si verificano. Puoi anche usare AWS Inspector per analizzare i carichi di lavoro alla ricerca di vulnerabilità, abilitare AWS Shield per proteggerti dagli attacchi DDoS e automatizzare le patch con AWS Systems Manager Patch Manager.
Principali best practice di sicurezza AWS
Ecco alcune strategie multilivello e proattive che dovresti considerare:
Adotta una postura di sicurezza proattiva
Prima di tuffarti in AWS, prenditi il tempo per pianificare la tua strategia di sicurezza. Usa framework come l'AWS Well-Architected Framework e i CIS Benchmarks per guidare il tuo approccio. Una postura proattiva ti eviterà grattacapi in futuro.
Segui l'AWS Well-Architected Framework
L'AWS Well-Architected Framework per le best practice di sicurezza fornisce un approccio coerente per clienti e partner per valutare le architetture e implementare design scalabili. Il framework è costruito attorno a sei pilastri.
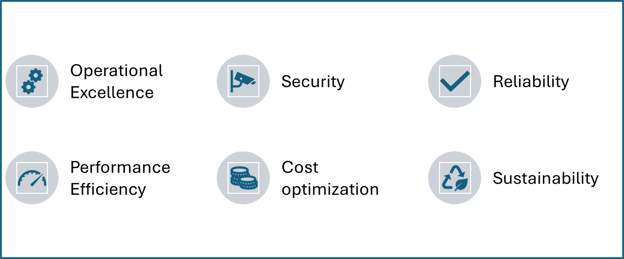
Pilastri dell'AWS Well-Architected. Fonte: immagine dell'autore
Applica i benchmark CIS
Il Center for Internet Security (CIS) AWS Foundations Benchmark è un insieme di best practice di configurazione della sicurezza per AWS. Sono come una checklist di sicurezza per tutto, dalle policy IAM ai permessi dei bucket S3. Ma i benchmark da soli non bastano: vanno fatti rispettare. Strumenti come AWS Security Hub o Prowler (uno scanner CIS open source) verificano automaticamente il tuo ambiente rispetto alle regole CIS e segnalano le lacune.
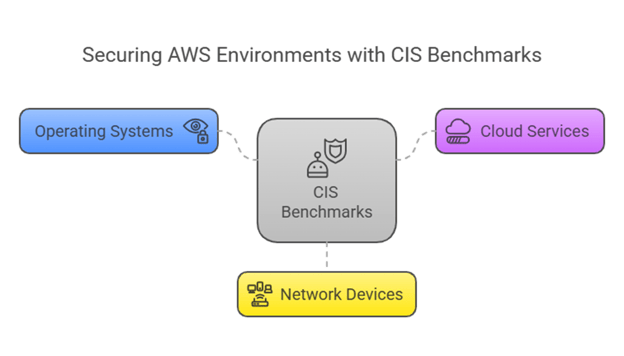
CIS Benchmarks per mettere in sicurezza gli ambienti AWS: fonte immagine: Napkin AI
Rafforza Identity and Access Management
AWS IAM è fondamentale per controllare gli accessi. Permessi IAM configurati male rappresentano un grande rischio. IAM è il servizio web che ti aiuta a gestire e controllare in modo sicuro l'accesso alle risorse AWS. Puoi regolare a quali risorse AWS gli utenti possono accedere gestendo i permessi con IAM. IAM viene usato per gestire chi è autorizzato (ha i permessi) e autenticato (ha effettuato l'accesso) a usare le risorse.
Metti in sicurezza il tuo ambiente AWS applicando il principio del privilegio minimo: concedi agli utenti solo i permessi strettamente necessari. Semplifica il controllo degli accessi con SSO federato e non usare mai l'account root per le attività quotidiane. Imposta sempre password robuste e MFA, e pianifica audit trimestrali con revisioni regolari delle policy IAM e rotazioni delle credenziali. Questi passaggi di base ma cruciali riducono drasticamente la superficie d'attacco.
Stabilisci una baseline di sicurezza
In AWS, una baseline di sicurezza, implementata tramite Infrastructure as Code (IaC), stabilisce una base sicura, scalabile e uniforme per la tua architettura cloud, garantendo sicurezza e conformità fin dall'inizio. Automatizzando il provisioning e la manutenzione dell'infrastruttura, soluzioni IaC come AWS CloudFormation e Terraform ti consentono di codificare le misure di sicurezza e applicarle in modo coerente.
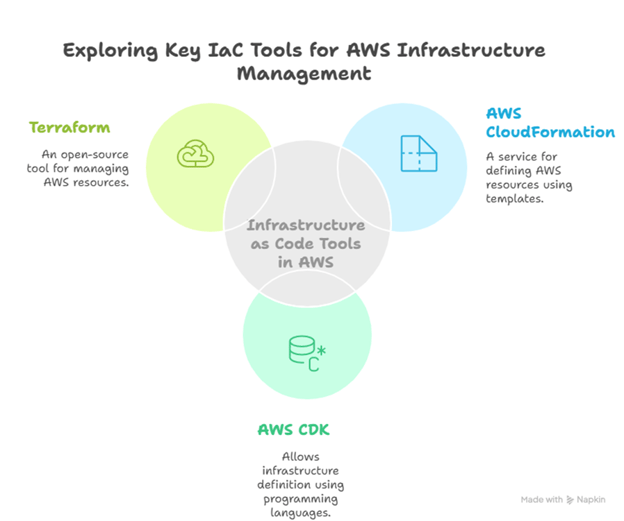
Baseline di sicurezza e Infrastructure as Code (IaC). Fonte: immagine di Napkin AI
Automatizzando il provisioning e la manutenzione dell'infrastruttura, questi strumenti IaC consentono ai clienti di codificare e applicare le misure di sicurezza in modo coerente.
Configura logging e monitoraggio
È quasi impossibile individuare violazioni senza un logging adeguato. Alcuni passaggi che puoi intraprendere sono:
- Configurare il logging DNS per tracciare le richieste di dominio,
- VPC Flow Logs per monitorare il traffico di rete e
- AWS CloudTrail per registrare le chiamate API.
Come best practice, integra questi log con AWS GuardDuty o con un sistema SIEM (Security Information and Event Management) per il rilevamento delle minacce in tempo reale.
Gestisci le vulnerabilità e applica le patch
Mantenere sicuro il tuo ambiente AWS richiede di restare al passo con le vulnerabilità prima che gli attaccanti possano sfruttarle. Non è così difficile con AWS Inspector, il tuo scanner di sicurezza automatico che analizza continuamente vulnerabilità su istanze EC2, container e app, tenendoti un passo avanti agli attacchi.
Un'altra cosa che puoi fare è adottare un'infrastruttura immutabile per patch a prova di errore. Ad esempio, potresti sostituire i server in produzione con nuove istanze da AMI aggiornate invece di ripararli. Questo riduce il tempo di esposizione, mantiene la coerenza ed elimina i problemi di patch.
Automatizza rilevamento e risposta agli incidenti
Uno dei modi più intelligenti per rafforzare la sicurezza AWS è automatizzare il più possibile. Invece di verificare manualmente che tutto sia sicuro, puoi usare AWS Security Hub per analizzare automaticamente il tuo ambiente alla ricerca di problemi di sicurezza e assicurarti di seguire le best practice. Se qualcosa non va, non devi aspettare che intervenga una persona: AWS Lambda può agire subito, ad esempio correggendo impostazioni o isolando un server a rischio.
Per gestire incidenti di sicurezza più complessi, puoi configurare AWS Step Functions per orchestrare una serie di azioni automatiche. Ad esempio, se AWS GuardDuty rileva un indirizzo IP sospetto che tenta di violare il sistema, Lambda può bloccare immediatamente quell'IP usando AWS WAF (Web Application Firewall). Il tutto senza che nessuno debba muovere un dito. In questo modo le minacce vengono individuate e gestite molto più rapidamente rispetto a una reazione manuale.
Unifica sicurezza cloud e on-prem
Per qualsiasi azienda può essere impegnativo gestire la sicurezza quando utilizza sia servizi cloud sia server on-premise. In questi casi, puoi sfruttare soluzioni come i sistemi SIEM (Security Information and Event Management) e AWS Security Hub per semplificare le cose.
Queste tecnologie consolidano tutti i tuoi dati di sicurezza in un'unica posizione, permettendoti di monitorare lo stato sia dei sistemi on-premise sia di quelli cloud senza perdere nulla di cruciale.
Checklist finale per la sicurezza AWS
Best practice IAM
✔️ Usa i ruoli IAM invece degli utenti IAM
✔️ Impone l'MFA su tutti gli account con privilegi
✔️ Applica il principio del privilegio minimo (PoLP)
Logging e monitoraggio
✔️ Abilita AWS CloudTrail e GuardDuty
✔️ Monitora i VPC Flow Logs e abilita la cifratura dei log
Protezione dei dati e cifratura
✔️ Cifra tutti i dati sensibili usando AWS KMS
✔️ Usa le policy dei bucket S3 per impedire l'accesso pubblico
Sicurezza automatizzata
✔️ Implementa AWS Config e Security Hub
✔️ Usa funzioni Lambda per risposte di sicurezza automatiche
Conclusione
Mettere in sicurezza il tuo ambiente AWS non è un'attività una tantum, ma un processo continuo. Seguendo queste best practice, puoi proteggere dati, applicazioni e infrastruttura da potenziali minacce. Ricorda: AWS fornisce gli strumenti, ma sta a te usarli in modo efficace.
Un ambiente cloud sicuro non solo tutela il tuo business, ma costruisce fiducia con i clienti e ti dà un vantaggio competitivo. Dedicati a implementare queste pratiche e sarai sulla buona strada per padroneggiare la sicurezza AWS.
Hai domande o ti serve aiuto per iniziare? Offriamo soluzioni su misura per automatizzare e ottimizzare le tue difese nel cloud. Richiedi una demo oggi stesso per scoprire come possiamo aiutarti a mettere in sicurezza il tuo ambiente cloud su larga scala.





Con sempre più aziende che migrano al cloud, la sicurezza è diventata una priorità assoluta. Amazon Web Services (AWS) offre un'infrastruttura cloud altamente sicura, ma mettere in sicurezza il tuo ambiente AWS è una responsabilità condivisa.
In questa guida esploreremo le best practice di sicurezza AWS, dalla gestione di identità e permessi all'automazione di conformità e risposta agli incidenti. Che tu sia un architetto AWS, un security engineer o un business leader, queste best practice ti aiuteranno a proteggere in modo efficace il tuo ambiente cloud.
Capire la sicurezza del cloud AWS
È importante comprendere innanzitutto cosa significa davvero sicurezza del cloud AWS e in cosa differisce dai modelli tradizionali on-premise.
Definire la sicurezza del cloud AWS
AWS è considerata l'infrastruttura cloud globale più sicura per sviluppare, migrare e gestire carichi di lavoro e applicazioni. Questo è confermato da milioni di clienti, incluse le industrie più attente alla sicurezza come pubblica amministrazione, sanità e finanza.
A differenza della sicurezza IT tradizionale, in cui le organizzazioni controllano l'infrastruttura on-premise, la sicurezza nel cloud opera in un ambiente dinamico, distribuito e scalabile.
Confronto tra approcci di sicurezza tradizionali e nel cloud. Fonte: immagine di Napkin AI
Modello di responsabilità condivisa
AWS adotta il cosiddetto modello di responsabilità condivisa, secondo cui la sicurezza è uno sforzo congiunto tra AWS e i suoi clienti. In parole semplici, AWS è responsabile della "sicurezza del cloud", mentre il cliente è responsabile della "sicurezza nel cloud". Significa che, in quanto provider, AWS è responsabile di tutta l'infrastruttura fisica e, sopra di essa, tutto ciò che aggiungiamo nel cloud in qualità di clienti è sotto la nostra responsabilità.
AWS si occupa di gestire e proteggere l'infrastruttura sottostante, inclusi hardware, software, networking e sicurezza fisica delle strutture. I clienti, invece, sono responsabili della gestione del sistema operativo guest, del software applicativo e della configurazione dei firewall dei security group forniti da AWS.
Le responsabilità del cliente variano a seconda dei servizi AWS specifici utilizzati e dell'integrazione nell'ambiente IT, e devi anche considerare le leggi e i regolamenti di conformità pertinenti.
Alcuni fraintendimenti comuni:
Il nostro corso Concetti di sicurezza e gestione dei costi AWS sarà una risorsa importante per aiutarti a semplificare le complessità della sicurezza AWS (con un occhio ai costi).
Sfide uniche negli ambienti AWS
Gli ambienti AWS offrono velocità e scalabilità, ma introducono anche un nuovo set di sfide.
Gestione degli asset nel cloud
Le risorse AWS vengono create e distrutte rapidamente, rendendo la gestione degli asset complessa. Ad esempio, risorse come le istanze EC2, i bucket S3 e le funzioni Lambda possono essere create e dismesse in pochi secondi. Sebbene questa scalabilità sia un enorme vantaggio, rende anche difficile mantenere un inventario accurato dei tuoi asset. Senza un tracciamento adeguato, potresti perdere di vista cosa sta girando e cosa è vulnerabile.
In AWS, le istanze possono scalare autonomamente verso l'alto o verso il basso e le funzioni serverless (come AWS Lambda) vengono eseguite solo quando serve. Questa flessibilità è ottima, ma crea anche rischi di sicurezza perché le risorse inutilizzate sono facili bersagli per gli attacchi.
Se attivi un server o uno storage e poi te ne dimentichi, i malintenzionati possono sfruttarlo. Un altro rischio è che, senza un inventario aggiornato, i controlli di sicurezza diventano tentativi alla cieca perché manca un tracciamento in tempo reale.
Qual è quindi la soluzione? Usare AWS Config per monitorare le tue risorse e AWS Systems Manager per mantenere tutto organizzato. Questi strumenti ti aiutano a tenere traccia di ciò che è in esecuzione, così nulla passa inosservato.
Visibilità negli ambienti ibridi/multi-cloud
Molte organizzazioni utilizzano un mix di infrastrutture on-premise, AWS e altri provider cloud come Azure. Questo setup ibrido o multi-cloud può creare zone d'ombra, rendendo più difficile monitorare e proteggere in modo coerente tutti i tuoi asset.
La soluzione è implementare AWS Security Hub per un monitoraggio centralizzato della sicurezza. Puoi anche usare soluzioni SIEM come Splunk o AWS GuardDuty per correlare gli eventi di sicurezza tra ambienti.
Gestione dinamica delle vulnerabilità
Nel cloud, le minacce si muovono velocemente. A differenza dei server tradizionali che restano invariati per mesi, gli ambienti cloud cambiano continuamente. Ad esempio, possono essere avviati nuovi server, possono avvenire cambiamenti di configurazione e le vulnerabilità possono comparire all'improvviso.
Studi come il Project Lorelei di MITRE mostrano che gli aggressori sondano i nuovi server cloud entro pochi minuti dal deployment, rendendo il monitoraggio continuo imprescindibile. Immagina di distribuire un nuovo database e, prima ancora di completarne la configurazione, bot automatici stanno già tentando di violarlo.
Gli strumenti di monitoraggio continuo (come AWS GuardDuty o scanner di terze parti) agiscono come guardie di sicurezza 24/7, rilevando attività sospette nell'istante in cui si verificano. Puoi anche usare AWS Inspector per analizzare i carichi di lavoro alla ricerca di vulnerabilità, abilitare AWS Shield per proteggerti dagli attacchi DDoS e automatizzare le patch con AWS Systems Manager Patch Manager.
Principali best practice di sicurezza AWS
Ecco alcune strategie multilivello e proattive che dovresti considerare:
Adotta una postura di sicurezza proattiva
Prima di tuffarti in AWS, prenditi il tempo per pianificare la tua strategia di sicurezza. Usa framework come l'AWS Well-Architected Framework e i CIS Benchmarks per guidare il tuo approccio. Una postura proattiva ti eviterà grattacapi in futuro.
Segui l'AWS Well-Architected Framework
L'AWS Well-Architected Framework per le best practice di sicurezza fornisce un approccio coerente per clienti e partner per valutare le architetture e implementare design scalabili. Il framework è costruito attorno a sei pilastri.
Pilastri dell'AWS Well-Architected. Fonte: immagine dell'autore
Applica i benchmark CIS
Il Center for Internet Security (CIS) AWS Foundations Benchmark è un insieme di best practice di configurazione della sicurezza per AWS. Sono come una checklist di sicurezza per tutto, dalle policy IAM ai permessi dei bucket S3. Ma i benchmark da soli non bastano: vanno fatti rispettare. Strumenti come AWS Security Hub o Prowler (uno scanner CIS open source) verificano automaticamente il tuo ambiente rispetto alle regole CIS e segnalano le lacune.
CIS Benchmarks per mettere in sicurezza gli ambienti AWS: fonte immagine: Napkin AI
Rafforza Identity and Access Management
AWS IAM è fondamentale per controllare gli accessi. Permessi IAM configurati male rappresentano un grande rischio. IAM è il servizio web che ti aiuta a gestire e controllare in modo sicuro l'accesso alle risorse AWS. Puoi regolare a quali risorse AWS gli utenti possono accedere gestendo i permessi con IAM. IAM viene usato per gestire chi è autorizzato (ha i permessi) e autenticato (ha effettuato l'accesso) a usare le risorse.
Metti in sicurezza il tuo ambiente AWS applicando il principio del privilegio minimo: concedi agli utenti solo i permessi strettamente necessari. Semplifica il controllo degli accessi con SSO federato e non usare mai l'account root per le attività quotidiane. Imposta sempre password robuste e MFA, e pianifica audit trimestrali con revisioni regolari delle policy IAM e rotazioni delle credenziali. Questi passaggi di base ma cruciali riducono drasticamente la superficie d'attacco.
Stabilisci una baseline di sicurezza
In AWS, una baseline di sicurezza, implementata tramite Infrastructure as Code (IaC), stabilisce una base sicura, scalabile e uniforme per la tua architettura cloud, garantendo sicurezza e conformità fin dall'inizio. Automatizzando il provisioning e la manutenzione dell'infrastruttura, soluzioni IaC come AWS CloudFormation e Terraform ti consentono di codificare le misure di sicurezza e applicarle in modo coerente.
Baseline di sicurezza e Infrastructure as Code (IaC). Fonte: immagine di Napkin AI
Automatizzando il provisioning e la manutenzione dell'infrastruttura, questi strumenti IaC consentono ai clienti di codificare e applicare le misure di sicurezza in modo coerente.
Configura logging e monitoraggio
È quasi impossibile individuare violazioni senza un logging adeguato. Alcuni passaggi che puoi intraprendere sono:
Come best practice, integra questi log con AWS GuardDuty o con un sistema SIEM (Security Information and Event Management) per il rilevamento delle minacce in tempo reale.
Gestisci le vulnerabilità e applica le patch
Mantenere sicuro il tuo ambiente AWS richiede di restare al passo con le vulnerabilità prima che gli attaccanti possano sfruttarle. Non è così difficile con AWS Inspector, il tuo scanner di sicurezza automatico che analizza continuamente vulnerabilità su istanze EC2, container e app, tenendoti un passo avanti agli attacchi.
Un'altra cosa che puoi fare è adottare un'infrastruttura immutabile per patch a prova di errore. Ad esempio, potresti sostituire i server in produzione con nuove istanze da AMI aggiornate invece di ripararli. Questo riduce il tempo di esposizione, mantiene la coerenza ed elimina i problemi di patch.
Automatizza rilevamento e risposta agli incidenti
Uno dei modi più intelligenti per rafforzare la sicurezza AWS è automatizzare il più possibile. Invece di verificare manualmente che tutto sia sicuro, puoi usare AWS Security Hub per analizzare automaticamente il tuo ambiente alla ricerca di problemi di sicurezza e assicurarti di seguire le best practice. Se qualcosa non va, non devi aspettare che intervenga una persona: AWS Lambda può agire subito, ad esempio correggendo impostazioni o isolando un server a rischio.
Per gestire incidenti di sicurezza più complessi, puoi configurare AWS Step Functions per orchestrare una serie di azioni automatiche. Ad esempio, se AWS GuardDuty rileva un indirizzo IP sospetto che tenta di violare il sistema, Lambda può bloccare immediatamente quell'IP usando AWS WAF (Web Application Firewall). Il tutto senza che nessuno debba muovere un dito. In questo modo le minacce vengono individuate e gestite molto più rapidamente rispetto a una reazione manuale.
Unifica sicurezza cloud e on-prem
Per qualsiasi azienda può essere impegnativo gestire la sicurezza quando utilizza sia servizi cloud sia server on-premise. In questi casi, puoi sfruttare soluzioni come i sistemi SIEM (Security Information and Event Management) e AWS Security Hub per semplificare le cose.
Queste tecnologie consolidano tutti i tuoi dati di sicurezza in un'unica posizione, permettendoti di monitorare lo stato sia dei sistemi on-premise sia di quelli cloud senza perdere nulla di cruciale.
Checklist finale per la sicurezza AWS
Best practice IAM
✔️ Usa i ruoli IAM invece degli utenti IAM
✔️ Impone l'MFA su tutti gli account con privilegi
✔️ Applica il principio del privilegio minimo (PoLP)
Logging e monitoraggio
✔️ Abilita AWS CloudTrail e GuardDuty
✔️ Monitora i VPC Flow Logs e abilita la cifratura dei log
Protezione dei dati e cifratura
✔️ Cifra tutti i dati sensibili usando AWS KMS
✔️ Usa le policy dei bucket S3 per impedire l'accesso pubblico
Sicurezza automatizzata
✔️ Implementa AWS Config e Security Hub
✔️ Usa funzioni Lambda per risposte di sicurezza automatiche
Conclusione
Mettere in sicurezza il tuo ambiente AWS non è un'attività una tantum, ma un processo continuo. Seguendo queste best practice, puoi proteggere dati, applicazioni e infrastruttura da potenziali minacce. Ricorda: AWS fornisce gli strumenti, ma sta a te usarli in modo efficace.
Un ambiente cloud sicuro non solo tutela il tuo business, ma costruisce fiducia con i clienti e ti dà un vantaggio competitivo. Dedicati a implementare queste pratiche e sarai sulla buona strada per padroneggiare la sicurezza AWS.
Hai domande o ti serve aiuto per iniziare? Offriamo soluzioni su misura per automatizzare e ottimizzare le tue difese nel cloud. Richiedi una demo oggi stesso per scoprire come possiamo aiutarti a mettere in sicurezza il tuo ambiente cloud su larga scala.